‹

令和7年度 春期 午後Ⅰ

令和7年度 春期に実施されたネットワークスペシャリスト試験 午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 ルータの更改

ルータの更改に関する次の記述を読んで,設問に答えよ。

A 社は,従業員 800 人の建設機械販売会社である。大阪本社のほか,東京に支社を構えている。大阪本社と東京支社間は,広域イーサネットサービス網と IPsec VPN の冗長構成(以下,WAN という)で接続されている。A 社のネットワーク(以下,A 社 NW という)はインターネットと接続している。また,WAN を経由してプライベートクラウドである C 社の SaaS(以下,C 社 SaaS という)と接続している。

A 社 NW の一部を構成するルータのメーカーサポートが終了するので,A 社情報システム部はルータの更改プロジェクトを立ち上げ,ネットワーク担当の B さんが担当することになった。

〔現在の A 社 NW〕

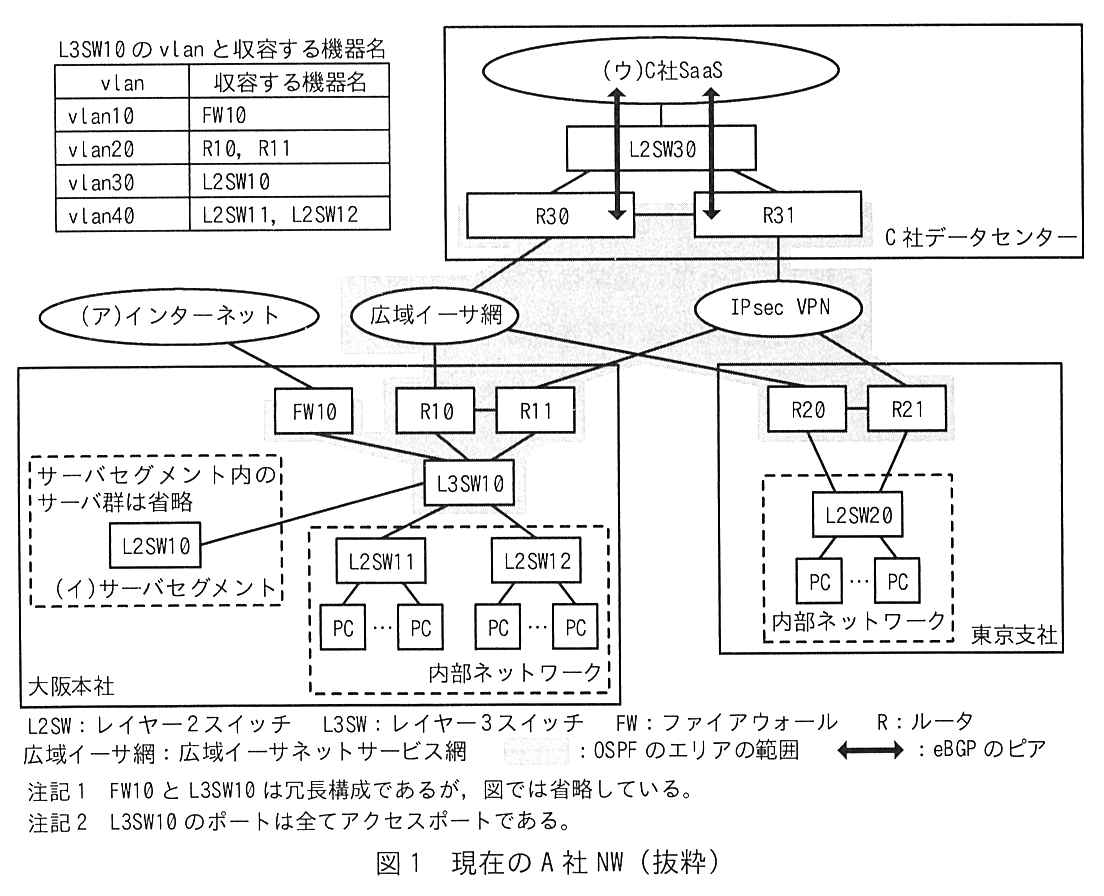
現在の A 社 NW を図1に示す。

A 社 NW は大阪本社,東京支社,C 社データセンターから成る。C 社データセンターの中では,(ウ)C 社 SaaS の下に L2SW30 があり,L2SW30 は R30 と R31 に接続している。R30 と R31 は互いに接続している。C 社 SaaS と R30 の間,C 社 SaaS と R31 の間はそれぞれ eBGP のピア(両矢印)である。R30 は広域イーサ網に,R31 は IPsec VPN に接続している。大阪本社では,FW10 が(ア)インターネットに,R10 が広域イーサ網に,R11 が IPsec VPN に接続している。R10 と R11 は互いに接続している。FW10,R10,R11 はいずれも L3SW10 に接続している。L3SW10 には,(イ)サーバセグメント(破線の枠,サーバセグメント内のサーバ群は省略)の L2SW10 と,内部ネットワーク(破線の枠)の L2SW11 及び L2SW12 が接続し,L2SW11 と L2SW12 にはそれぞれ複数の PC が接続している。東京支社では,R20 が広域イーサ網に,R21 が IPsec VPN に接続している。R20 と R21 は互いに接続し,どちらも内部ネットワーク(破線の枠)の L2SW20 に接続している。L2SW20 には複数の PC が接続している。網掛けで示した OSPF のエリアの範囲は,R30,R31,広域イーサ網,IPsec VPN,FW10,R10,R11,L3SW10,R20,R21 を含んでいる。図の左上に“L3SW10 の vlan と収容する機器名”の表があり,vlan10 は FW10,vlan20 は R10,R11,vlan30 は L2SW10,vlan40 は L2SW11,L2SW12 である。凡例:L2SW:レイヤー2スイッチ,L3SW:レイヤー3スイッチ,FW:ファイアウォール,R:ルータ,広域イーサ網:広域イーサネットサービス網,網掛け:OSPF のエリアの範囲,両矢印:eBGP のピア。注記1 FW10 と L3SW10 は冗長構成であるが,図では省略している。注記2 L3SW10 のポートは全てアクセスポートである。
図1 現在の A 社 NW(抜粋)

現在の A 社 NW の概要を次に示す。

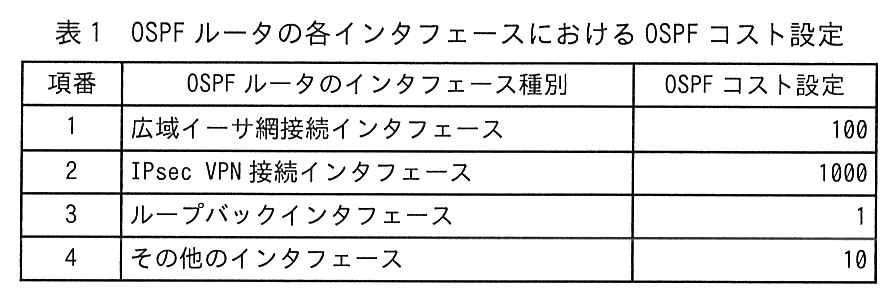
項番,OSPF ルータのインタフェース種別,OSPF コスト設定の3列の表。項番1 広域イーサ網接続インタフェース:100。項番2 IPsec VPN 接続インタフェース:1000。項番3 ループバックインタフェース:1。項番4 その他のインタフェース:10。
表1 OSPF ルータの各インタフェースにおける OSPF コスト設定

〔ルータ更改手順の作成〕

更改対象のルータは,図1中の R10,R11,R20,R21,R30,R31 である。A 社情報システム部の D 課長は,次の方針に従ってルータ更改手順を作成するように B さんに指示した。

B さんは方針に従って,ネットワークシミュレーターを使って動作確認をしながら,ルータ更改手順を作成した。ネットワークシミュレーターはメーカーから提供されているソフトウェア製品であり,A 社 NW と同等の環境を PC で仮想的に再現できる。

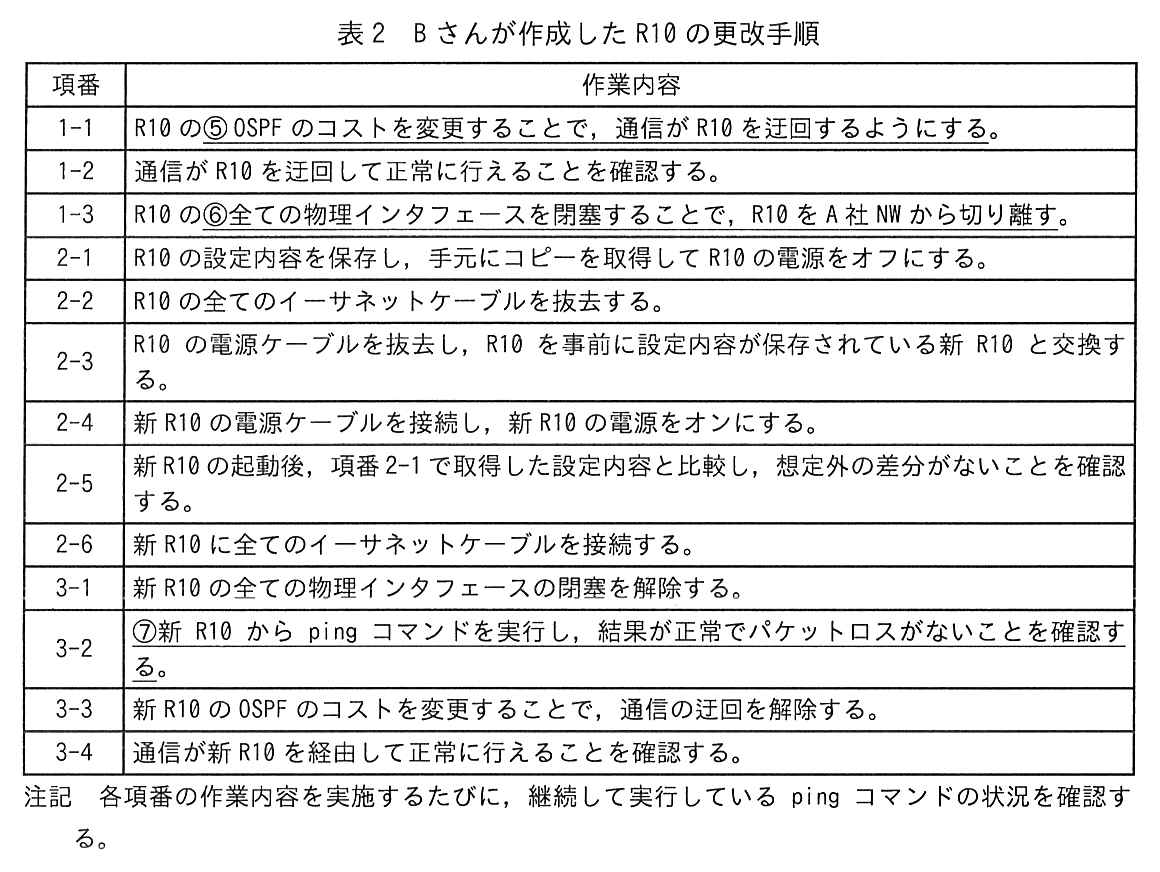
B さんは,R10 を後継機種の新しい R10(以下,新 R10 という)に更改する手順を作成した。B さんは,④更改手順実施中に業務影響がないことを確認する方法として,内部ネットワークの PC から継続して ping コマンドを実行することにした。また,継続して ping コマンドの結果が正常で,パケットロスが確認されなければ業務影響がないと判断することにした。B さんが作成した R10 の更改手順を表2に示す。

項番と作業内容の2列の表。項番1-1:R10 の⑤ OSPF のコストを変更することで,通信が R10 を迂回するようにする。(“OSPF のコストを変更することで,通信が R10 を迂回するようにする。”に下線⑤が付いている)項番1-2:通信が R10 を迂回して正常に行えることを確認する。項番1-3:R10 の⑥全ての物理インタフェースを閉塞することで,R10 を A 社 NW から切り離す。(“全ての物理インタフェースを閉塞することで,R10 を A 社 NW から切り離す。”に下線⑥が付いている)項番2-1:R10 の設定内容を保存し,手元にコピーを取得して R10 の電源をオフにする。項番2-2:R10 の全てのイーサネットケーブルを抜去する。項番2-3:R10 の電源ケーブルを抜去し,R10 を事前に設定内容が保存されている新 R10 と交換する。項番2-4:新 R10 の電源ケーブルを接続し,新 R10 の電源をオンにする。項番2-5:新 R10 の起動後,項番2-1で取得した設定内容と比較し,想定外の差分がないことを確認する。項番2-6:新 R10 に全てのイーサネットケーブルを接続する。項番3-1:新 R10 の全ての物理インタフェースの閉塞を解除する。項番3-2:⑦新 R10 から ping コマンドを実行し,結果が正常でパケットロスがないことを確認する。(この内容に下線⑦が付いている)項番3-3:新 R10 の OSPF のコストを変更することで,通信の迂回を解除する。項番3-4:通信が新 R10 を経由して正常に行えることを確認する。注記 各項番の作業内容を実施するたびに,継続して実行している ping コマンドの状況を確認する。
表2 B さんが作成した R10 の更改手順

B さんは R11,R20,R21,R30,R31 についてもそれぞれの更改手順を作成した。ネットワークシミュレーターを使って,継続して ping コマンドを実行しながらそれぞれの更改手順を実施し,ping コマンドの結果が正常でパケットロスがないことを確認した。更改手順に問題がないことを確認できたので,B さんは更改手順書としてまとめた。B さんは作成した更改手順書を D 課長に提出し,承認された。

出題趣旨(IPA)

企業におけるICTの利活用が進み,企業ネットワークの安定稼働はますます重要になっている。企業ネットワークの停止に伴う業務インパクトは大きく,企業ネットワークのメンテナンスによる短時間の停止ですら計画しにくくなってきている。本問では,冗長化設計がなされた企業ネットワークにおけるルータの更改を題材として,OSPFやVRRPといったプロトコルの理解,及びこれらの技術を活用した企業ネットワークの停止を伴わないメンテナンスの手法について問う。

設問と解答例

設問1(1) 解答欄3つ

本文中の a 〜 c に入れる適切な字句を答えよ。

〔a〕解答例

  • バックボーン

〔b〕解答例

  • ルータ

〔c〕解答例

  • デフォルトゲートウェイ
解説

本文の根拠

〔現在の A 社 NW〕

A 社 NW の OSPF のエリアは,エリア ID が 0.0.0.0 と表記される,a エリアだけで構成されている。

〔現在の A 社 NW〕

ループバック IP アドレスは,OSPF ルータを識別する b ID として利用されている。

〔現在の A 社 NW〕

PC に設定するデフォルトルートのネクストホップに相当する,c の可用性を向上するために,VRRP が動作している。

a は OSPF の用語そのままである。エリア ID 0.0.0.0(エリア0)は他の全てのエリアをつなぐ中心のエリアで,バックボーンエリアと呼ぶ(RFC 2328)。A 社 NW はこのエリアだけの単一エリア構成になっている。b は,OSPF ルータを一意に識別する32ビットの値であるルータ ID である。ループバックインタフェースは物理的なリンクが落ちてもダウンしないので,その IP アドレスをルータ ID に使うのが定石である。

c は,PC 側から見た“デフォルトルートのネクストホップ”,つまりデフォルトゲートウェイである。VRRP(RFC 5798)は,R20 と R21 で一つの仮想ルータを作り,その仮想 IP アドレスを PC のデフォルトゲートウェイとすることで,マスターのルータが止まってもバックアップが引き継げるようにする。本文の後に続く“VRRP のプライオリティの値は R20 を 105 に,R21 を 100 に設定している。”も,この冗長化の説明である。

間違えやすい点。b は空欄の後ろに“ID”が続くので“ルータ”だけを書く。c は“デフォルトルート”と書くと経路そのものを指してしまい,“可用性を向上する”対象(機器・アドレス)にならない。

設問1(2) 35字以内

本文中の下線①について,OSPF のネイバー認証によって,どのような問題を防止することができるか。経路交換の安全性の観点から 35 字以内で答えよ。

解答例

  • 不正なOSPFルータと隣接関係になり経路交換してしまう問題
解説

本文の根拠

〔現在の A 社 NW〕

OSPF の経路交換をするインタフェースでは,① OSPF のネイバー認証を行うことで,安全に経路交換をするようにしている。

〔現在の A 社 NW〕

OSPF の経路交換をしないインタフェースは,パッシブインタフェースとして設定されている。

OSPF は,同じリンク上で Hello パケットを受け取った相手とネイバー(隣接関係)になり,LSA を交換して経路表を作る。認証が無いと,第三者が同じセグメントに OSPF を話す機器をつなぐだけで隣接関係が成立し,偽の経路が A 社 NW 全体に広まってしまう。ネイバー認証(RFC 2328 の認証,暗号認証など)を設定すると,鍵を知らない機器の OSPF パケットは受け付けないので,不正なルータとの隣接関係と経路交換を防げる。

本文は,経路交換をしないインタフェースをパッシブにして OSPF パケットを出さない設定と,経路交換をするインタフェースに認証をかける設定を並べている。パッシブインタフェースでは隣接関係を作らないので,残るリスクは“経路交換をするインタフェース”に不正な機器がつながることであり,設問の“経路交換の安全性の観点”はここを指す。

35 字に収めるには,“不正な OSPF ルータ”“隣接関係(ネイバー)になる”“経路交換してしまう”の三つを残す。盗聴や改ざん一般ではなく,偽の相手と経路をやり取りすることを防ぐ点が要点である。解答例は29字。

設問1(3)

本文中の下線②について,R31 が経路広告する AS_PATH 長は R30 と比較してどうする必要があるか,答えよ。

解答例

  • 長くする。
解説

本文の根拠

〔現在の A 社 NW〕

② R30,R31 は,eBGP で経路広告する際に AS_PATH プリペンド設定をしている。通常は R30 を利用して通信し,R30 を利用して通信できない場合は R31 を利用して通信する設計にしている。

〔現在の A 社 NW〕

R30,R31 と C 社 SaaS は eBGP で接続し,経路交換を行っている。

BGP の経路選択(RFC 4271)では,ほかの条件が同じなら AS_PATH の短い経路が優先される。AS_PATH プリペンドは,広告する経路の AS_PATH に自 AS 番号を余分に付け足して,わざと経路を長く見せる設定である。C 社 SaaS は R30 と R31 の両方から A 社宛ての経路を受け取るので,R31 が広告する経路の AS_PATH を R30 より長くしておけば,C 社 SaaS は通常 R30 側の経路を選ぶ。R30 の経路が消えたときだけ R31 側の経路が使われる。

本文の“通常は R30 を利用して通信し,R30 を利用して通信できない場合は R31 を利用して通信する”という設計を,C 社 SaaS から A 社への向きで実現しているのがこの設定である。

間違えやすい点。AS_PATH は長いほど優先度が下がる。プリペンドは AS 番号を付け足して経路を長くすることしかできないので,待機系である R31 の側を長くする。“短くする”と答えると,R31 が優先されてしまい設計と逆になる。

設問1(4) 25字以内

本文中の下線③について,ルータの電源をオンにした際や再起動した際に一定時間待つのは,ルータがどのような状態になることを待つためか。OSPF を利用していることに着目して 25 字以内で答えよ。

解答例

  • OSPFの経路情報が収束した状態
解説

本文の根拠

〔現在の A 社 NW〕

③プリエンプトディレイを設定し,プライオリティの値が高いルータの電源をオンにした際や再起動した際などは,一定時間が経過した後にマスターに状態遷移するように制御している。

〔現在の A 社 NW〕

R20,R21 の内部ネットワークと接続するインタフェースでは,PC に設定するデフォルトルートのネクストホップに相当する,c の可用性を向上するために,VRRP が動作している。

〔現在の A 社 NW〕

FW10,R10,R11,L3SW10,R20,R21,R30,R31 の各機器が OSPF ルータとして動作している。

プリエンプトが有効だと,プライオリティの高い R20 は起動するとすぐにマスターを取り戻そうとする。ところが起動直後の R20 は,OSPF のネイバーとの隣接関係を作り,LSA を交換して経路表を作り終えていない。この状態でマスターになると,PC からの通信を受け取っても転送先の経路が無く,通信が止まる。プリエンプトディレイは,OSPF の経路情報が収束し,ルータとして転送できる状態になるまでマスターへの遷移を待たせるための設定である。

本文では R20,R21 は OSPF ルータとして動作しており,PC のデフォルトゲートウェイは VRRP の仮想ルータである。VRRP のマスターが入れ替わる瞬間に,新しいマスターが経路をもっている必要がある。

25 字に収めるには,“OSPF の経路情報”と“収束した”を残す。“起動が完了した状態”では OSPF に着目したことにならない。解答例は16字。

採点講評(IPA)

設問1では,(4)の正答率がやや低かった。動的経路制御を利用しているルータが,ルータとしての役割を果たすためには,経路情報が収束している必要があることをしっかり理解してほしい。

設問2(1) 解答欄2つ

本文中の下線④について,R10 の更改手順実施中に,大阪本社の内部ネットワークから ping コマンドを実行する際の宛先にすべき対象と,東京支社の内部ネットワークから ping コマンドを実行する際の宛先にすべき対象を,R10 を経由する通信に着目して,図1中の(ア)〜(ウ)の記号で全て答えよ。

〔大阪本社〕解答例

  • (ウ)

〔東京支社〕解答例

  • (ア),(イ)
解説

本文の根拠

〔ルータ更改手順の作成〕

④更改手順実施中に業務影響がないことを確認する方法として,内部ネットワークの PC から継続して ping コマンドを実行する

〔現在の A 社 NW〕

OSPF のコスト設定によって,通常は広域イーサ網を利用して通信し,広域イーサ網で通信できない場合は IPsec VPN を利用して通信する設計にしている。

〔現在の A 社 NW〕

IPsec VPN は DMVPN(Dynamic Multipoint VPN)を用いて広域イーサ網と同様のフルメッシュトポロジを実現している。

〔現在の A 社 NW〕

FW10 は,インターネットに向けたデフォルトルートを設定しており,OSPF にインターネット向けのデフォルトルートの配布を行っている。

ping の宛先は,更改作業の前に R10 を通っている通信の相手にする。R10 を迂回させたときや切り離したときに,その通信が止まらないことを確かめるためである。図1の構成と表1のコストから,平常時の経路を拠点ごとにたどる。

大阪本社の内部ネットワークからは,(ア)インターネットへは L3SW10→FW10,(イ)サーバセグメントへは L3SW10→L2SW10 で,どちらも R10 を通らない。(ウ)C 社 SaaS へは,広域イーサ網(コスト100)が IPsec VPN(1000)より小さいので L3SW10→R10→広域イーサ網→R30 となり,R10 を通る。東京支社の内部ネットワークからは,(ア)インターネットと(イ)サーバセグメントへはどちらも大阪本社の L3SW10 を経由する必要があり,R20→広域イーサ網→R10→L3SW10 と R10 を通る。一方,(ウ)C 社 SaaS へは広域イーサ網がフルメッシュなので R20→広域イーサ網→R30 と直接届き,R10 を通らない。

よって大阪本社は(ウ),東京支社は(ア)と(イ)である。“全て”とあるので,東京支社は二つとも挙げる。

設問2(2) 30字以内

表2中の下線⑤について,R10 のインタフェースに設定する OSPF のコストをどのような値に変更すべきか。30 字以内で答えよ。

解答例

  • 65535といった十分大きな値に変更する。
解説

本文の根拠

表2 項番1-1

R10 の⑤ OSPF のコストを変更することで,通信が R10 を迂回するようにする。

表1

項番2 IPsec VPN 接続インタフェース:1000。

表1

項番1 広域イーサ網接続インタフェース:100。

OSPF は,宛先までの経路上で出ていくインタフェースのコストを足し合わせ,合計が最小の経路を使う。R10 を迂回させるには,R10 を通る経路の合計コストが,R10 を通らない経路(R11 の IPsec VPN など)の合計より大きくなるように,R10 のインタフェースのコストを上げればよい。

表1で比べると,例えば東京支社から大阪本社への通信は,R10 経由なら R20 の広域イーサ網接続インタフェース(100)と R10 の L3SW10 側(10)で約110,R11 経由なら R20→R21(10),R21 の IPsec VPN(1000),R11 の L3SW10 側(10)で約1020 になる。R10 のコストを少し上げただけでは R10 経由のほうが小さいままなので,IPsec VPN 経由を上回る十分大きな値にする必要がある。OSPF のインタフェースコストは16ビットの値なので,最大の 65535 に設定するのが確実である。

30 字に収めるには,“65535 といった”具体例と“十分大きな値”を残す。“大きな値”だけでは,IPsec VPN のコスト 1000 を上回らなければならない点が伝わりにくい。解答例は21字。

採点講評(IPA)

設問2では,(2)及び(3)の正答率が低かった。(2)については,OSPFのコストを変更することで通信を迂回する場合,コストを十分大きな値に変更することで対応できることが多い。経路制御にOSPFを利用したネットワークで使えるテクニックとしてぜひ知っておいてもらいたい。(3)については,事前に動作確認をした手順通りに実施すれば問題は起きないとは限らない。手順を作成する際は,各工程で予想外の問題が発生することを想定し,万が一問題が発生した際は影響を最小限にできること,素早く切り戻せることなどの考慮が非常に重要である。ネットワーク技術者として使用するプロトコルの理解を深め,使いこなせるスキルを身に付けてほしい。

設問2(3) 30字以内

表2中の下線⑥について,項番2-1の電源をオフする前に全ての物理インタフェースを閉塞する理由を 30 字以内で答えよ。

解答例

  • 物理インタフェース閉塞の方が素早く切り戻せるから
解説

本文の根拠

表2 項番1-3

R10 の⑥全ての物理インタフェースを閉塞することで,R10 を A 社 NW から切り離す。

表2 項番2-1

R10 の設定内容を保存し,手元にコピーを取得して R10 の電源をオフにする。

表2

注記 各項番の作業内容を実施するたびに,継続して実行している ping コマンドの状況を確認する。

表2の注記のとおり,各項番の後に ping の状況を確認する。R10 を A 社 NW から切り離した時点で想定外の影響(ping の失敗)が出たとき,物理インタフェースの閉塞なら閉塞解除のコマンド一つですぐ元に戻せる。いきなり電源をオフにして影響が出た場合は,電源を入れ直して R10 が起動し,OSPF の隣接関係が戻るまで待たなければならず,切り戻しに時間が掛かる。

手順は,1-1 でコストを変えて迂回させ,1-2 で迂回を確認し,1-3 で閉塞して切り離し,その後に電源オフへ進む。切り離しの影響を,すぐに元に戻せる操作で先に確かめておく構成になっている。事前にシミュレーターで確認した手順でも,本番で予想外の問題が起きることはあるので,切り戻しやすい順に作業を並べる。

30 字に収めるには,“物理インタフェース閉塞の方が”という比較と“素早く切り戻せる”を残す。解答例は24字。

採点講評(IPA)

設問2では,(2)及び(3)の正答率が低かった。(2)については,OSPFのコストを変更することで通信を迂回する場合,コストを十分大きな値に変更することで対応できることが多い。経路制御にOSPFを利用したネットワークで使えるテクニックとしてぜひ知っておいてもらいたい。(3)については,事前に動作確認をした手順通りに実施すれば問題は起きないとは限らない。手順を作成する際は,各工程で予想外の問題が発生することを想定し,万が一問題が発生した際は影響を最小限にできること,素早く切り戻せることなどの考慮が非常に重要である。ネットワーク技術者として使用するプロトコルの理解を深め,使いこなせるスキルを身に付けてほしい。

設問2(4) 25字以内

表2について,項番2-6のイーサネットケーブルを接続する際に,誤ったインタフェースに接続しないようにするために,項番2-2の前にどのような手順を追加するべきか。25 字以内で答えよ。

解答例

  • イーサネットケーブルにラベルを付与する。
解説

本文の根拠

表2 項番2-2

R10 の全てのイーサネットケーブルを抜去する。

表2 項番2-6

新 R10 に全てのイーサネットケーブルを接続する。

項番2-2で全てのケーブルを抜き,2-6で新 R10 に全てのケーブルを挿し直す。R10 は広域イーサ網,R11,L3SW10 などとつながっており,どのケーブルがどのインタフェースに挿さっていたかが分からなくなると,挿し間違えが起きる。抜く前に,各ケーブルに接続先のインタフェース名を書いたラベルを付けておけば,新 R10 の同じインタフェースに確実に挿し直せる。

後継機種は“更改対象のルータから取得した設定内容で動作することが保証されている”ので,インタフェースごとの設定(IP アドレス,OSPF のコストなど)は旧 R10 と同じになる。ケーブルが別のインタフェースに挿さると,設定と物理的な接続が食い違い,通信できなくなる。

25 字に収めるには,“イーサネットケーブルに”“ラベルを付与する”を残す。どのインタフェースに接続していたかを記録する,という書き方でも趣旨は同じである。解答例は20字。

設問2(5) 解答欄4つ

表2中の下線⑦について,新 R10 から ping コマンドを実行する際の宛先にすべき対象を,図1中の機器名を用いて四つ答えよ。

〔①〕解答例

  • L3SW10

〔②〕解答例

  • R11

〔③〕解答例

  • R20

〔④〕解答例

  • R30

〔備考〕四つを①〜④に一つずつ答える(順不同)

解説

本文の根拠

表2 項番3-2

⑦新 R10 から ping コマンドを実行し,結果が正常でパケットロスがないことを確認する。

表2 項番3-1

新 R10 の全ての物理インタフェースの閉塞を解除する。

図1

FW10,R10,R11 はいずれも L3SW10 に接続している。

項番3-1で全ての物理インタフェースの閉塞を解除した後,3-3で OSPF のコストを戻して通信を新 R10 に通す前に,新 R10 の各インタフェースが正しく通信できるかを確かめる。そのためには,新 R10 の各インタフェースの先にある隣接機器を ping の宛先にすればよい。

図1で R10 がつながっている相手は,L3SW10(vlan20),R11(R10 と R11 の間の接続),広域イーサ網の先の R20 と R30 である。広域イーサ網はフルメッシュで,R10 は R20 とも R30 とも直接の隣接関係にある。FW10 は L3SW10 の vlan10 に収容されており,R10 と同じセグメントではない。

間違えやすい点。業務影響の確認(下線④)は PC からの ping だが,ここは新 R10 自身からの ping で,インタフェースごとの疎通を確かめる。四つは順不同である。

出典:令和7年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)

問2 ネットワークの改善

ネットワークの改善に関する次の記述を読んで,設問に答えよ。

私立 U 中学校(以下,U 校という)では,600 台の PC を U 校のネットワークに接続して S 社の教育支援サービス(以下,E サービスという)を利用している。U 校では最近校内サービスの不具合に関する申告が多くの生徒から挙がってきたので,U 校は本ネットワークを設計,構築した T 社に調査を依頼し,T 社の V さんが担当になった。

〔U 校ネットワークの概要〕

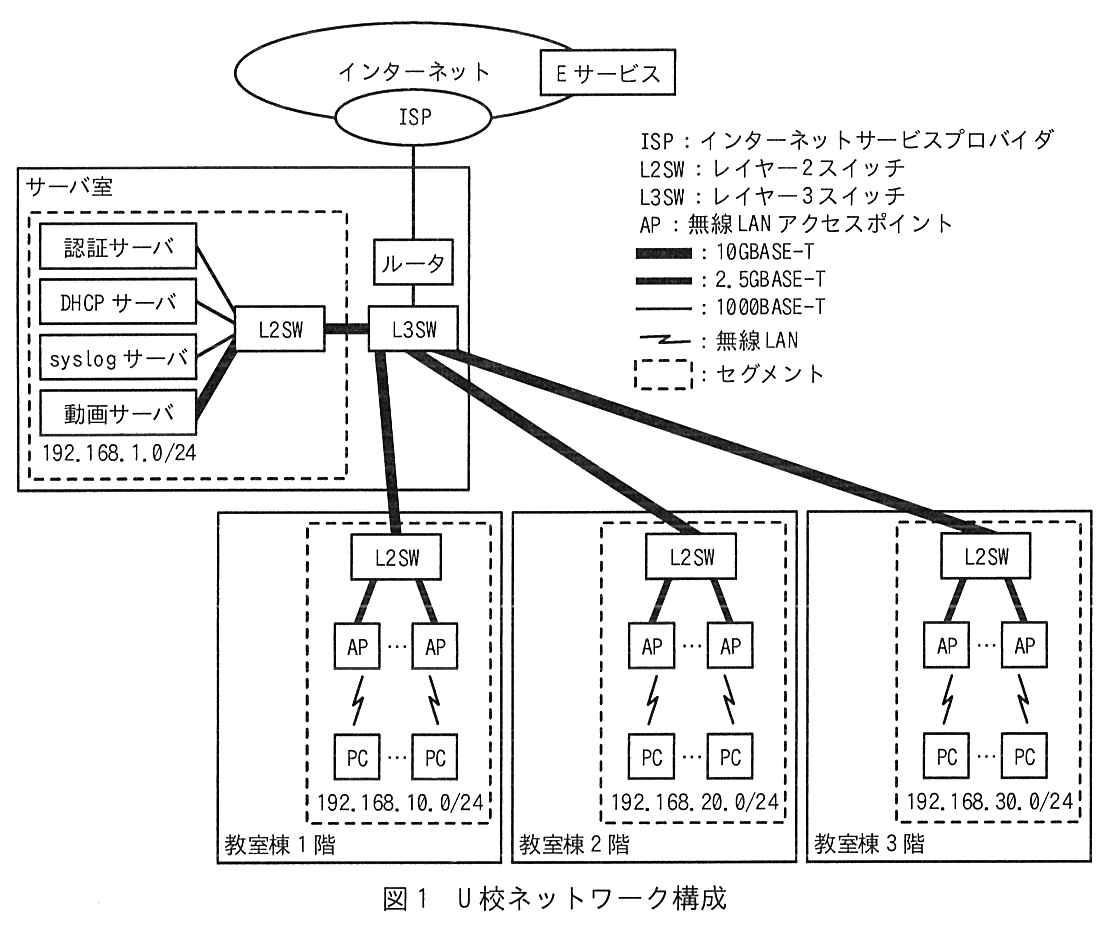
V さんは U 校ネットワーク構成を確認した。U 校ネットワーク構成を図1に示す。

インターネット上に E サービスがあり,インターネットの ISP にルータが 1000BASE-T で接続している。サーバ室の中で,ルータは L3SW に 1000BASE-T で接続している。サーバ室には 192.168.1.0/24 のセグメントがあり,認証サーバ,DHCP サーバ,syslog サーバ,動画サーバが L2SW に接続し,L2SW は L3SW に 10GBASE-T で接続している。L2SW への接続は,認証サーバと DHCP サーバが 1000BASE-T,syslog サーバが 2.5GBASE-T,動画サーバが 10GBASE-T である。L3SW から教室棟1階,教室棟2階,教室棟3階の L2SW へ,それぞれ 10GBASE-T で接続している。各教室棟の L2SW には複数の AP が 2.5GBASE-T で接続し,各 AP には複数の PC が無線 LAN で接続している。各教室棟のセグメントは,1階が 192.168.10.0/24,2階が 192.168.20.0/24,3階が 192.168.30.0/24 である。凡例:ISP:インターネットサービスプロバイダ,L2SW:レイヤー2スイッチ,L3SW:レイヤー3スイッチ,AP:無線 LAN アクセスポイント,最も太い線:10GBASE-T,やや太い線:2.5GBASE-T,細い線:1000BASE-T,稲妻形の線:無線 LAN,破線の枠:セグメント。
図1 U 校ネットワーク構成

〔不具合のヒアリングと調査〕

V さんは,校内サービスの不具合に関する申告について U 校の教職員にヒアリングを行い,次のように整理した。

②これらの結果から,V さんは PC から E サービスにアクセスしたときの,(1)インターネット接続帯域の不足,及び(2)NAPT 処理能力の不足,の二つの仮説を立てた。

(1)インターネット接続帯域の調査

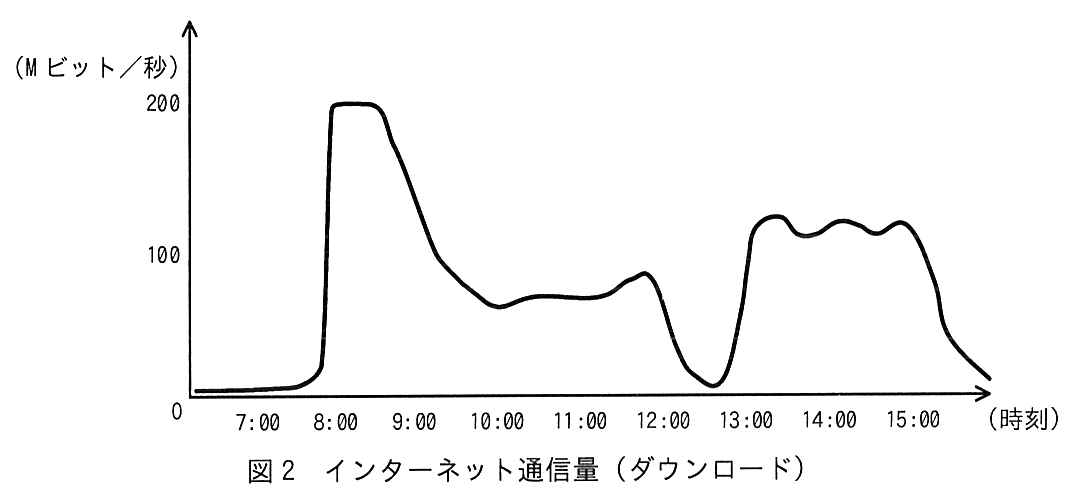
V さんは,U 校の許可を得てルータのインターネット側ポートの通信量データを収集した。インターネット通信量(ダウンロード)を図2に示す。

縦軸が通信量(M ビット/秒,目盛りは 0,100,200),横軸が時刻(7:00〜15:00)の折れ線グラフ。7:00 から 8:00 直前まではほぼ 0 で,8:00 の直前に急増して 8:00 頃に約 200 M ビット/秒に達し,8:30 過ぎまで 200 M ビット/秒で平らに頭打ちになっている。その後下がって 9:15 頃に約 100 M ビット/秒,10:00 頃に約 65 M ビット/秒となり,11:45 頃まで約 70〜90 M ビット/秒で推移する。12:00 過ぎから下がって 12:30 頃にほぼ 0 近くになり,13:00 頃に再び約 120 M ビット/秒まで上がって 15:00 頃まで 110〜120 M ビット/秒で推移した後,15:00 過ぎから下がっていく。
図2 インターネット通信量(ダウンロード)

図2から,実効速度が約 200 M ビット/秒で頭打ちになっていることが判明した。また,この時ルータの CPU 負荷にはまだ余裕があることも確認した。頭打ちの原因を ISP に問い合わせて調査したところ,現在の契約では構成や時間帯によって実効速度はその程度になるとのことだった。V さんは実効速度を改善するために,インターネット接続サービスのベストエフォート型から d 型への契約変更を U 校に紹介することにし,ほかの原因の調査を継続した。

(2)NAPT 処理能力の調査

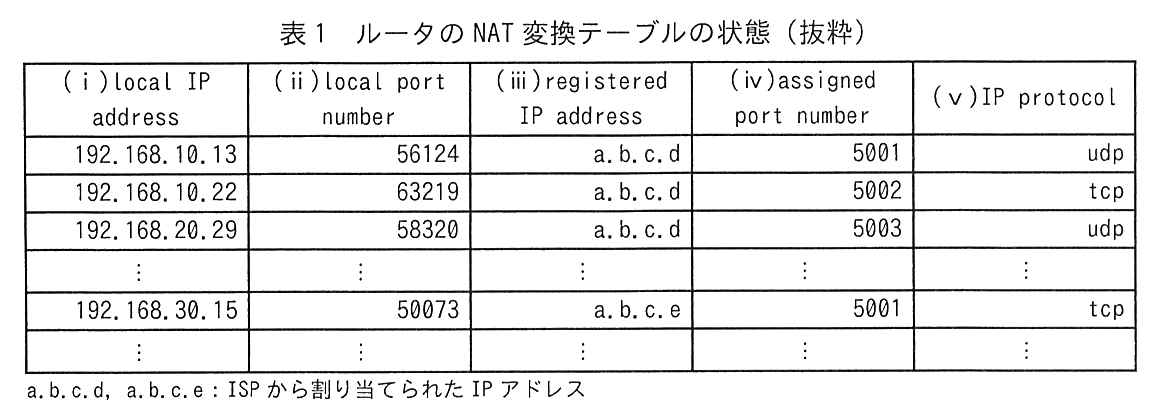
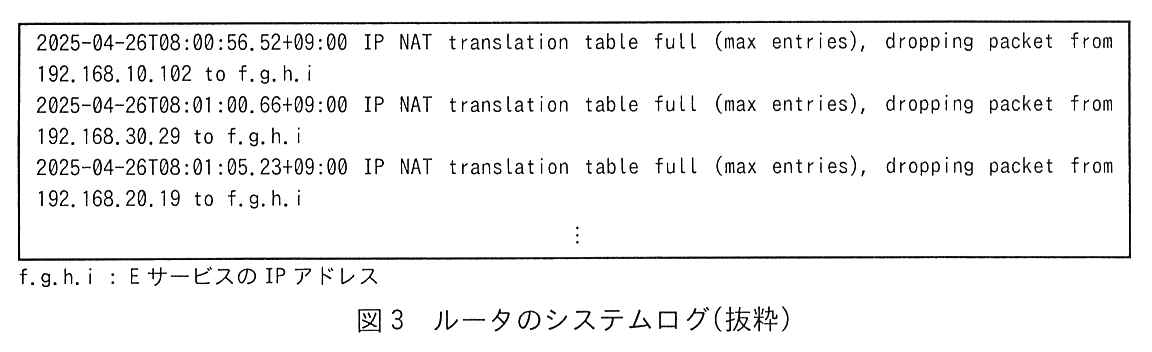
V さんは,U 校の許可を得て各ネットワーク機器の状態ログ,及び syslog サーバのログを収集し,内容を確認した。ルータの NAT 変換テーブルの状態を表1に,ルータのシステムログを図3に示す。

(ⅰ)local IP address,(ⅱ)local port number,(ⅲ)registered IP address,(ⅳ)assigned port number,(ⅴ)IP protocol の5列の表。1行目:192.168.10.13,56124,a.b.c.d,5001,udp。2行目:192.168.10.22,63219,a.b.c.d,5002,tcp。3行目:192.168.20.29,58320,a.b.c.d,5003,udp。(中略)次の行:192.168.30.15,50073,a.b.c.e,5001,tcp。(以下略)注:a.b.c.d,a.b.c.e:ISP から割り当てられた IP アドレス。
表1 ルータの NAT 変換テーブルの状態(抜粋)
枠の中に次のログが並ぶ。“2025-04-26T08:00:56.52+09:00 IP NAT translation table full (max entries), dropping packet from 192.168.10.102 to f.g.h.i”,“2025-04-26T08:01:00.66+09:00 IP NAT translation table full (max entries), dropping packet from 192.168.30.29 to f.g.h.i”,“2025-04-26T08:01:05.23+09:00 IP NAT translation table full (max entries), dropping packet from 192.168.20.19 to f.g.h.i”,(以下略)。注:f.g.h.i:E サービスの IP アドレス。
図3 ルータのシステムログ(抜粋)

表1から,ルータの NAPT 変換エントリーの内容には異常は見当たらなかった。また,図3から,始業直後にルータの NAT 変換テーブルが枯渇していることが判明した。また,ルータの NAT 変換テーブルのエントリー数の上限は 65,536 であり,設定によって変更することが可能であった。V さんは,③ PC1 台当たりのセッション数を最大 200 と見積もり,全ての PC が問題なく利用できるように,NAT 変換テーブルのエントリー数を計算してルータに設定することにした。

〔HTTP バージョンと NAPT との関係〕

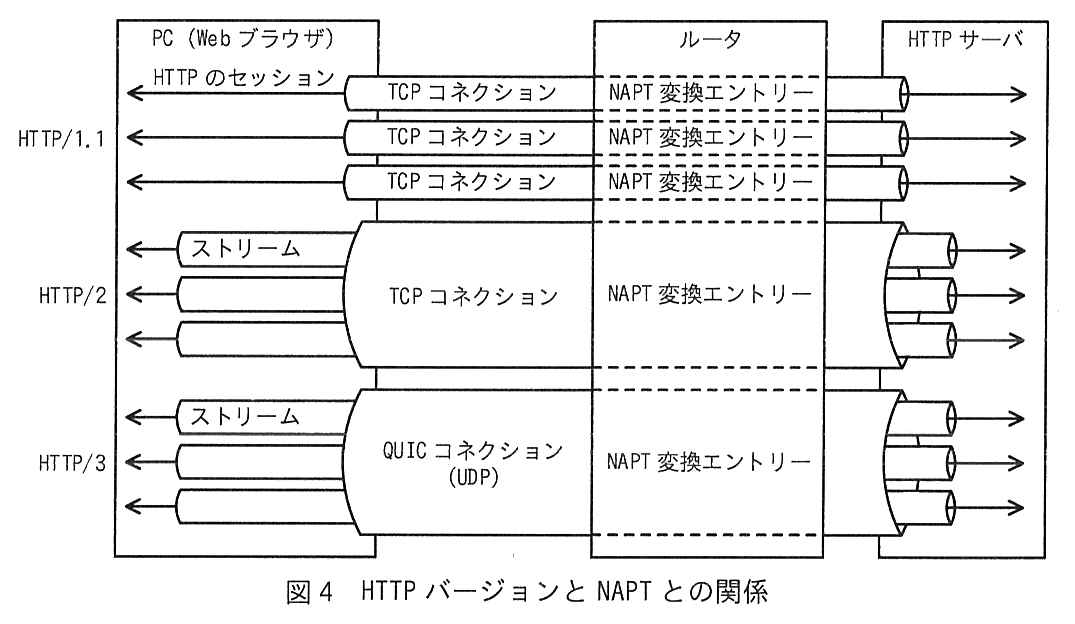
V さんは,二つの仮説の調査結果をまとめて上司の W 課長へ報告した。W 課長は,その報告の NAPT 処理能力に関しては更なる注意が必要と考え,資料を提示して V さんに説明した。HTTP バージョンと NAPT との関係を図4に示す。

左から PC(Web ブラウザ),ルータ,HTTP サーバの3つの枠を並べ,HTTP のバージョンごとに通信の単位を管で示した図。HTTP/1.1 では,HTTP のセッション3本がそれぞれ別々の TCP コネクションに載り,ルータではTCP コネクション1本ごとに NAPT 変換エントリーが1つずつ(計3つ)作られ,HTTP サーバまで3本の管が伸びている。HTTP/2 では,PC 側の3本のストリームが1本の太い TCP コネクションにまとめられ,ルータの NAPT 変換エントリーは1つで,HTTP サーバ側で再び3本に分かれる。HTTP/3 では,PC 側の3本のストリームが1本の太い QUIC コネクション(UDP)にまとめられ,ルータの NAPT 変換エントリーは1つで,HTTP サーバ側で再び3本に分かれる。
図4 HTTP バージョンと NAPT との関係

次は W 課長と V さんとの会話である。

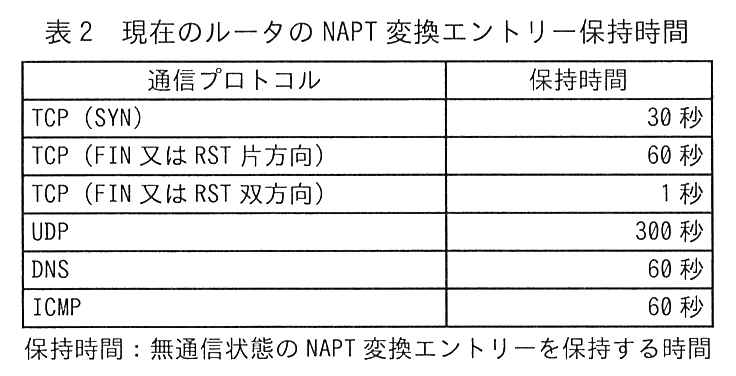
通信プロトコルと保持時間の2列の表。TCP(SYN):30 秒。TCP(FIN 又は RST 片方向):60 秒。TCP(FIN 又は RST 双方向):1 秒。UDP:300 秒。DNS:60 秒。ICMP:60 秒。注:保持時間:無通信状態の NAPT 変換エントリーを保持する時間。
表2 現在のルータの NAPT 変換エントリー保持時間

V さんは,調査結果を U 校に報告した。その後 U 校で対策を行い,不具合は解決した。

出題趣旨(IPA)

近年,学校におけるICT利活用が注目されており,ネットワークを含めたICT環境の整備が進められている。また,HTTPプロトコルは広く普及しており,その新バージョンへの移行がネットワーク環境の変化に合わせて段階的に進められている。ネットワークSEにとって,トラブルシューティングは必須の業務であり,これを行うには,利用しているプロトコルなどの知識に加えて,問題の定義・情報収集・切り分け・仮説検証などを論理的に進めるスキルが求められる。本問では,学校のネットワークを題材として,HTTPプロトコルの知識,及びトラブルシューティングの基本的スキルを問う。

設問と解答例

設問1(1) 解答欄3つ

本文中の a 〜 c に入れる適切な字句を答えよ。

〔a〕解答例

  • プライベート

〔b〕解答例

  • グローバル

〔c〕解答例

  • PoE+
解説

本文の根拠

〔U 校ネットワークの概要〕

NAPT を使って内部の a IP アドレスを ISP から割り当てられた b IP アドレスに変換している。

〔U 校ネットワークの概要〕

L2SW は,最大 30 W を給電する c 機能をもち,イーサネットケーブル経由で AP に電力を供給している。

図1

各教室棟のセグメントは,1階が 192.168.10.0/24,2階が 192.168.20.0/24,3階が 192.168.30.0/24 である。

U 校の PC には 192.168.0.0/16 の範囲のアドレスが割り当てられている。これは RFC 1918 のプライベート IP アドレスで,インターネットでは使えない。ルータは NAPT で,送信元のプライベート IP アドレス(とポート番号)を ISP から割り当てられたグローバル IP アドレス(とポート番号)に変換してインターネットに送り出す。よって a はプライベート,b はグローバルである。

c は,イーサネットケーブルで電力を送る PoE(Power over Ethernet)のうち,給電側で最大 30 W を供給できる規格である。IEEE 802.3af(PoE)の給電は最大 15.4 W,IEEE 802.3at(PoE+)は最大 30 W なので,30 W なら PoE+ になる。Wi-Fi 6 の AP は消費電力が大きく,PoE+ で給電することが多い。

間違えやすい点。c を“PoE”と書くと 15.4 W までの規格を指すことになり,本文の“最大 30 W”と合わない。より大きい IEEE 802.3bt(60 W,90 W)とも区別する。

設問1(2) 15字以内

本文中の下線①について,DHCP サーバは受け取った giaddr フィールドの情報を使って何を識別するかを,15 字以内で答えよ。

解答例

  • PCが属するセグメント
解説

本文の根拠

〔U 校ネットワークの概要〕

①そのときに DHCP リレーエージェントは,giaddr フィールドに DHCPDISCOVER メッセージを受信したインタフェースの IP アドレスを格納している。

〔U 校ネットワークの概要〕

DHCP サーバは,U 校ネットワークに接続した PC に IP アドレスやサブネットマスクなどを配布している。

DHCP サーバはサーバ室の 192.168.1.0/24 にあり,教室棟の PC とは別のセグメントにいる。DHCP サーバは,リレーされてきた DHCPDISCOVER を見ただけではどのセグメントの PC からの要求か分からない。そこでリレーエージェント(L3SW)は,要求を受けたインタフェースの IP アドレス(例えば 192.168.10.0/24 側のアドレス)を giaddr に入れて中継する。DHCP サーバは giaddr の値から PC が属するセグメントを識別し,そのセグメント用のアドレスプールから IP アドレスを選んで払い出す(RFC 2131)。

本文では,教室棟の1階・2階・3階でセグメントが分かれている(図1)。各階の PC に正しいセグメントのアドレスを配るために,この仕組みが要る。

15 字に収めるには,“PC が属する”と“セグメント”を残す。“サブネット”“ネットワークアドレス”でも意味は同じである。解答例は11字。

採点講評(IPA)

設問1では,(2)の正答率がやや低かった。DHCP及びDHCPリレーエージェントは企業ネットワークでは広く用いられているので,その仕組みと動作をよく理解しておいてほしい。

設問2(1) 40字以内

本文中の下線②について,V さんがインターネット接続帯域の不足だけではなく,NAPT 処理能力の不足という仮説を立てた理由を,40 字以内で答えよ。

解答例

  • ログイン画面が表示されない事象が一部かつ不特定のPCだから
解説

本文の根拠

〔不具合のヒアリングと調査〕

タイムアウト画面が出てログイン画面が表示されないと,一部かつ不特定の生徒からの申告がある。

〔不具合のヒアリングと調査〕

E サービスに対し,毎朝の自習ドリルの時間帯にログインできたが,操作後の応答が遅いと,複数の生徒からの申告がある。

〔不具合のヒアリングと調査〕

②これらの結果から,V さんは PC から E サービスにアクセスしたときの,(1)インターネット接続帯域の不足,及び(2)NAPT 処理能力の不足,の二つの仮説を立てた。

申告は2種類ある。“ログインできたが応答が遅い”は,通信はできているが遅いという症状で,帯域の不足で説明できる。もう一つの“タイムアウトしてログイン画面が表示されない”は,接続そのものができない症状で,しかも一部の不特定の PC だけに起きている。帯域が足りないだけなら全ての PC が同じように遅くなるはずで,一部の PC だけ接続できないことは説明しにくい。

NAPT では,新しい通信を始めるたびにルータの NAT 変換テーブルにエントリーを作る。テーブルが満杯になると,その後に通信を始めた PC のパケットが捨てられ,接続できない。どの PC が溢れるかは通信を始めた順番しだいなので,“一部かつ不特定”の PC になる。実際,後の調査で図3の“IP NAT translation table full”のログが見つかっている。

40 字に収めるには,“ログイン画面が表示されない事象”と“一部かつ不特定の PC”の二つを残す。解答例は29字。

採点講評(IPA)

設問2では,(1)の正答率が低かった。トラブルシューティングにおいて,事実を整理し,そこから仮説を論理的に組み立てることは重要である。本文中の情報をきちんと読み取り,正答を導き出してほしい。

設問2(2) 解答欄1つ

本文中の d に入れる適切な字句を答えよ。

〔d〕解答例

  • 帯域確保
解説

本文の根拠

(1)インターネット接続帯域の調査

頭打ちの原因を ISP に問い合わせて調査したところ,現在の契約では構成や時間帯によって実効速度はその程度になるとのことだった。

(1)インターネット接続帯域の調査

インターネット接続サービスのベストエフォート型から d 型への契約変更を U 校に紹介することにし

ベストエフォート型は,“最大 1 G ビット/秒”のように上限だけを示し,実際の速度は回線の混み具合しだいで保証しない契約である。図2では約 200 M ビット/秒で頭打ちになっており,ISP もこの契約ではその程度になると答えている。一定の帯域を保証してもらうには,契約で帯域を確保する帯域確保型(帯域保証型)に変える。

本文は,ルータの CPU 負荷には余裕があることを確かめたうえで,頭打ちの原因を ISP 側の契約に求めている。機器ではなく契約の種類を変える話なので,ベストエフォート型と対になる型の名前を答える。

間違えやすい点。空欄の後に“型”が続くので,“帯域確保”だけを書く。“専用線”は接続方式の名前で,“ベストエフォート型から d 型”という対比には当てはまらない。

設問2(3)

表1について,NAPT 変換エントリーを作成する際に,ルータ自身が割り当てている値を,(ⅰ)〜(ⅴ)の記号で全て答えよ。

解答例

  • (ⅲ),(ⅳ)
解説

本文の根拠

表1

(ⅰ)local IP address,(ⅱ)local port number,(ⅲ)registered IP address,(ⅳ)assigned port number,(ⅴ)IP protocol の5列の表。

表1

注:a.b.c.d,a.b.c.e:ISP から割り当てられた IP アドレス。

〔U 校ネットワークの概要〕

この変換情報はルータの NAT 変換テーブルに NAPT 変換エントリーとして格納されている。

NAPT 変換エントリーの各欄が,誰によって決まった値かを考える。(ⅰ)local IP address と(ⅱ)local port number は PC が送ったパケットの送信元 IP アドレスとポート番号で,PC が決めている。(ⅴ)IP protocol もパケットの中身(TCP か UDP か)をそのまま写したものである。

これに対し(ⅲ)registered IP address は,ISP から割り当てられたグローバル IP アドレス(表1では a.b.c.d と a.b.c.e の2つ)のうちどれを使うかをルータが選んだ値である。(ⅳ)assigned port number も,変換後の送信元ポート番号としてルータが空いている番号を割り当てた値である(表1では 5001,5002,5003 と連番になっている)。

“全て”とあるので二つとも答える。表1の 192.168.30.15 の行は a.b.c.e で 5001 を使っており,グローバル IP アドレスが違えば同じポート番号を割り当てられることからも,(ⅲ)と(ⅳ)の組をルータが管理していることが分かる。

設問2(4) 解答欄2つ

本文中の下線③について,現状の設定で問題なく同時利用できる PC 台数の上限を,整数で答えよ。また,全ての PC が問題なく同時利用するために,ルータの NAT 変換テーブルのエントリー数を最低幾つ以上に設定すればよいかを,整数で答えよ。ここで,PC 以外の通信は考慮しないものとする。

〔PC台数〕解答例

  • 327

〔エントリー数〕解答例

  • 120,000
解説

本文の根拠

(2)NAPT 処理能力の調査

また,ルータの NAT 変換テーブルのエントリー数の上限は 65,536 であり,設定によって変更することが可能であった。

(2)NAPT 処理能力の調査

③ PC1 台当たりのセッション数を最大 200 と見積もり,全ての PC が問題なく利用できるように,NAT 変換テーブルのエントリー数を計算してルータに設定する

問2 冒頭

私立 U 中学校(以下,U 校という)では,600 台の PC を U 校のネットワークに接続して

NAPT では1セッションにつき1エントリーを使う。PC1 台が最大 200 セッションを使うとすると,現状の上限 65,536 エントリーで同時に使える PC は 65,536 ÷ 200 = 327.68 台である。台数は整数で,328 台目は 200 セッションを確保できないので,切り捨てて 327 台になる。

全ての PC は 600 台なので,必要なエントリー数は 600 × 200 = 120,000 である。検算すると,120,000 ÷ 200 = 600 台で全台が収まる。現状の 65,536 では約半分の PC しか同時に使えず,毎朝の一斉学習で溢れたことと合う。

間違えやすい点。327.68 を四捨五入して 328 にしない。上限は“問題なく同時利用できる”台数なので切り捨てる。

設問3(1) 30字以内

本文中の下線④について,全ての処理が完了するまでに時間が掛かる理由を,30 字以内で答えよ。

解答例

  • 先行の処理が終わるまで後続の処理が待たされるから
解説

本文の根拠

〔HTTP バージョンと NAPT との関係〕

④ HoL(Head of Line)ブロッキングの問題が表面化してきました。これは一般的に,直列処理の場合,全ての処理が完了するまでに時間が掛かるという問題

〔HTTP バージョンと NAPT との関係〕

PC からの HTTP e と,それに対するサーバからの HTTP f を一つずつ 10 回実行することになり時間が掛かる

HoL ブロッキングは,列の先頭(Head of Line)の処理が終わらないと後ろに並んだ処理が進めない現象である。HTTP/1.1 では一つの TCP コネクション上でリクエストとレスポンスを順番にやり取りするので,先頭の画像のレスポンスが遅れると,後ろの画像のリクエストは先頭が終わるまで待たされる。TCP レイヤーでも,途中のセグメントが失われると,再送されるまで後続のデータをアプリケーションに渡せない。

本文の W 課長の説明どおり,10 枚の画像を一つずつ 10 回やり取りすれば,待ち時間が積み重なって全体の完了が遅くなる。

30 字に収めるには,“先行の処理が終わるまで”“後続の処理が待たされる”の二つを残す。処理が一つずつしか進まないこと(直列)が原因である点を書く。解答例は24字。

設問3(2) 解答欄4つ

本文中の e 〜 h に入れる適切な字句を答えよ。

〔e〕解答例

  • リクエスト

〔f〕解答例

  • レスポンス

〔g〕解答例

  • ストリームID

〔h〕解答例

  • 並列
解説

本文の根拠

〔HTTP バージョンと NAPT との関係〕

PC からの HTTP e と,それに対するサーバからの HTTP f を一つずつ 10 回実行することになり時間が掛かるので

〔HTTP バージョンと NAPT との関係〕

ストリームにはそれぞれ g が付与され,一つの TCP コネクションの中で複数のストリームを利用できるようになり,HTTP セッションの多重化と h 処理ができるようになっています。

e と f は HTTP の基本で,PC(クライアント)が送るのがリクエスト,サーバが返すのがレスポンスである。

g は HTTP/2(RFC 9113)の用語である。HTTP/2 は一つの TCP コネクションの中に複数のストリームを作り,各ストリームに31ビットの識別子(ストリーム ID)を付ける。フレームごとにストリーム ID が入っているので,複数のストリームのフレームが混ざって届いても受信側で振り分けられる。これにより,複数のリクエストとレスポンスを同時に進める多重化と並列処理ができる。h は,設問3(1)の“直列処理”と対になる“並列”である。

間違えやすい点。g は“ストリーム番号”と書いても意味は近いが,規格の用語は Stream Identifier(ストリーム ID)である。h は空欄の後に“処理”が続くので“並列”だけを書く。

採点講評(IPA)

設問3では,(2)gの正答率が低かった。HTTP/2の基本的な用語なので覚えておいてほしい。また,(3)の正答率がやや低かった。通信に関わる各種タイマーを調整することで,ネットワークのパフォーマンスを最適化するスキルを身に付けておいてほしい。

設問3(3) 解答欄2つ

本文中の下線⑤の保持時間の調整について,どの通信プロトコルをどのように変更するか,25 字以内で答えよ。また,それによる効果を 45 字以内で答えよ。

〔調整〕解答例

  • UDPの保持時間を300秒より小さくする。

〔効果〕解答例

  • 未使用のUDPフローによるNAPT変換エントリーを早期に削除できる。
解説

本文の根拠

〔HTTP バージョンと NAPT との関係〕

⑤ E サービスのサーバがもし HTTP/3 に対応していれば,表2の保持時間を調整することで,もっと NAT 変換テーブルを有効活用できる

〔HTTP バージョンと NAPT との関係〕

さらに HTTP/3 では,TCP の代わりに UDP を利用し,ストリームは QUIC で実現することで

表2

UDP:300 秒。

表2

注:保持時間:無通信状態の NAPT 変換エントリーを保持する時間。

HTTP/3 は QUIC(RFC 9000)の上で動き,QUIC は UDP を使う。TCP には FIN や RST があるので,ルータは表2のとおり通信の終わりを見て 1 秒や 60 秒でエントリーを消せる。UDP には終わりを示す仕組みが無いので,ルータは無通信の時間が保持時間を超えるまでエントリーを残す。現状の UDP の保持時間は 300 秒なので,使い終わった QUIC の通信のエントリーが最大5分間テーブルを占め続ける。E サービスが HTTP/3 を使うなら,UDP の保持時間を 300 秒より短くすれば,使われなくなったエントリーが早く消え,テーブルに空きができる。

本文の“極端な値にすると別の問題が発生する”は,短くしすぎると通信中の QUIC コネクションが少し黙っただけでエントリーが消え,戻りのパケットが届かなくなることを指す。だから“0 にする”ではなく“小さくする”と答える。

字数は,調整(25 字)には“UDP の保持時間を”“300 秒より小さくする”を,効果(45 字)には“未使用の UDP フローによる”“NAPT 変換エントリーを早期に削除できる”を残す。解答例はそれぞれ21字と34字。

採点講評(IPA)

設問3では,(2)gの正答率が低かった。HTTP/2の基本的な用語なので覚えておいてほしい。また,(3)の正答率がやや低かった。通信に関わる各種タイマーを調整することで,ネットワークのパフォーマンスを最適化するスキルを身に付けておいてほしい。

出典:令和7年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)

問3 セキュア Web ゲートウェイの導入

セキュア Web ゲートウェイの導入に関する次の記述を読んで,設問に答えよ。

J 社は従業員 50 名の部品メーカーである。J 社では PC の Web ブラウザを利用して,社内の業務用サーバ,K 社が提供する電子メール・ストレージサービス(以下,K 社 SaaS という)に HTTPS でアクセスして業務を行っている。このたび,テレワーク勤務の導入,プロキシサーバの運用作業の省力化及びセキュリティ強化のため,L 社が提供するセキュア Web ゲートウェイサービス(以下,SWG サービスという)を導入することになり,その担当として情報システム部の C 主任が任命された。

〔J 社のネットワーク構成〕

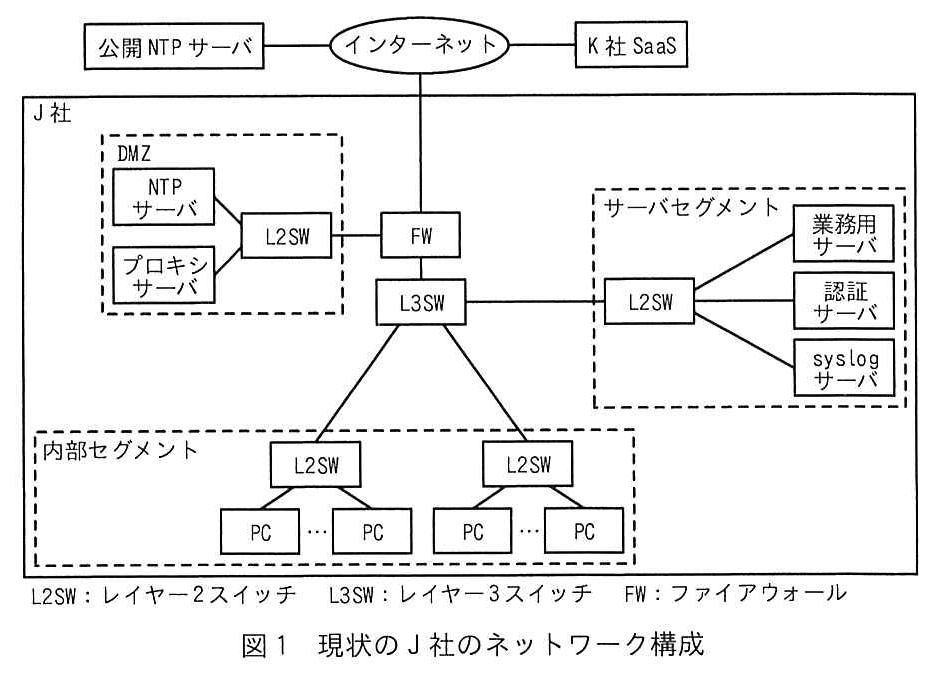
J 社のネットワークは,DMZ セグメント(以下,DMZ という),サーバセグメント及び内部セグメントから構成されている。現状の J 社のネットワーク構成を図1に示す。

インターネットに公開 NTP サーバと K 社 SaaS が接続している。J 社の中では,インターネットに FW が接続し,FW の下に L3SW がある。FW には DMZ(破線の枠)の L2SW も接続し,その L2SW に NTP サーバとプロキシサーバが接続している。L3SW にはサーバセグメント(破線の枠)の L2SW が接続し,その L2SW に業務用サーバ,認証サーバ,syslog サーバが接続している。L3SW には内部セグメント(破線の枠)の L2SW 二つが接続し,それぞれの L2SW に複数の PC が接続している。凡例:L2SW:レイヤー2スイッチ,L3SW:レイヤー3スイッチ,FW:ファイアウォール。
図1 現状の J 社のネットワーク構成

K 社 SaaS は,電子メールの送受信,ファイルの保存・参照・ダウンロードの機能を提供している。K 社 SaaS では,アクセスを許可する送信元を J 社のグローバル IP アドレスだけに制限し,利用時は利用者認証を行っている。

DMZ には,NTP サーバ及びプロキシサーバが設置されている。NTP サーバはプロバイダが提供する公開 NTP サーバと時刻同期しており,①社内のネットワーク機器,サーバ及び PC の時刻補正に利用されている。プロキシサーバは PC からインターネットへのアクセスに対して,登録した FQDN や IP アドレス宛ての通信をブロックする。PC のプロキシ設定は PAC ファイルを利用して,②インターネット上の Web サイトへはプロキシサーバを経由し,業務用サーバや K 社 SaaS へはプロキシサーバを経由せずに直接接続する設定としている。プロキシサーバは TCP/10080 で接続を待ち受ける設定にしている。

内部セグメントには,PC が設置されており,L3SW のもつ DHCP サーバ機能で IP アドレスなどが割り当てられている。

サーバセグメントには,業務用サーバ,認証サーバ及び syslog サーバが設置されている。認証サーバは,プロキシサーバ及び業務用サーバの接続時に RADIUS プロトコルを用いて利用者認証を行っている。syslog サーバは,③プロキシサーバ及び業務用サーバのアクセスログ,認証サーバの認証ログ,FW の通信ログ,L3SW の DHCP リースログ,J 社内のサーバやスイッチのシステムログを保存している。syslog サーバに保存しているログは,業務用サーバや Web サイトへのアクセス履歴の確認,障害発生時の原因分析に利用されている。

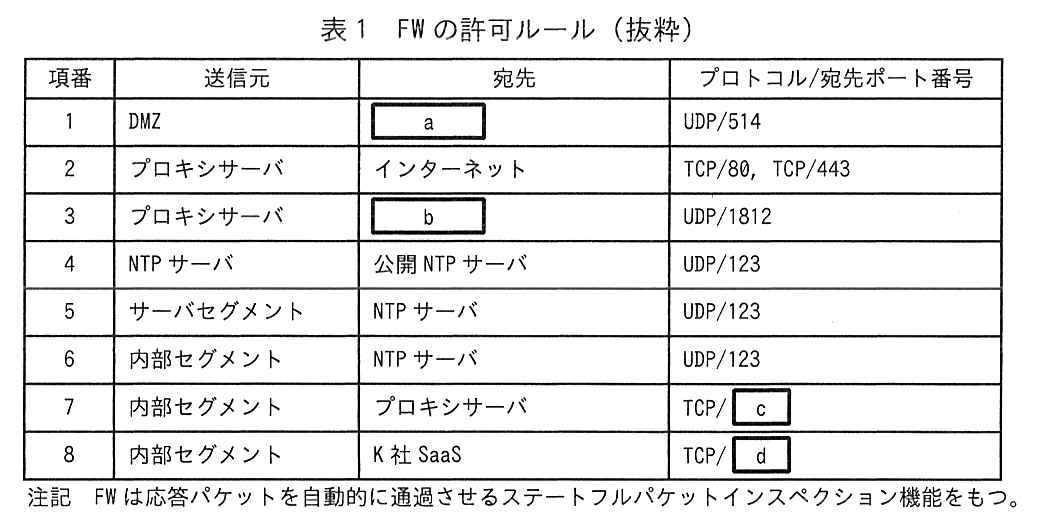
J 社のネットワークからインターネットには,FW がもつキャッシュ DNS サーバ及び NAPT の機能を利用してアクセスしている。FW の許可ルールを表1に示す。

項番,送信元,宛先,プロトコル/宛先ポート番号の4列の表。項番1:送信元 DMZ,宛先 [ a ],UDP/514。項番2:送信元 プロキシサーバ,宛先 インターネット,TCP/80,TCP/443。項番3:送信元 プロキシサーバ,宛先 [ b ],UDP/1812。項番4:送信元 NTP サーバ,宛先 公開 NTP サーバ,UDP/123。項番5:送信元 サーバセグメント,宛先 NTP サーバ,UDP/123。項番6:送信元 内部セグメント,宛先 NTP サーバ,UDP/123。項番7:送信元 内部セグメント,宛先 プロキシサーバ,TCP/[ c ]。項番8:送信元 内部セグメント,宛先 K 社 SaaS,TCP/[ d ]。注記 FW は応答パケットを自動的に通過させるステートフルパケットインスペクション機能をもつ。
表1 FW の許可ルール(抜粋)

〔SWG サービスの仕様調査〕

C 主任は SWG サービスの仕様を調査した。

SWG サービスは,セキュリティ機能及びプロキシ機能をもつクラウド型のサービスである。PC にエージェントソフト(以下,ソフト E という)を導入し,Web ブラウザからソフト E 及び SWG サービスを経由して Web サイトにアクセスする。④ SWG サービスは HTTPS 通信のコンテンツを調査する機能をもつ。SWG サービスを経由して Web サイトにアクセスする HTTPS 通信を信頼させるために,PC に証明書をあらかじめインストールする。

SWG サービスは,一部の Web サイトで実施される送信元アドレス制限に対応するため,契約した企業単位に固定のグローバル IP アドレス(以下,SWG-GIP という)を割り当てるサービスメニューをもつ。契約した企業の通信を SWG サービスが中継する際,送信元アドレスを SWG-GIP に変換する。

ソフト E を導入すると,PC のプロキシ設定が変更され,プロキシサーバとしてソフト E が設定される。ソフト E は PC のローカルプロキシとして動作し,HTTP 及び HTTPS の通信を SWG サービスの TCP/443 ポート宛てに中継する。ソフト E は SWG サービスに登録された直接接続リストをダウンロードして,このリストに登録された Web サイトには SWG サービスを経由させずに,ソフト E から直接接続する。ソフト E は,SWG サービスにアクセスするときに利用者認証を行い,認証に失敗した場合又は未認証の場合,ソフト E 及び SWG サービスは HTTP 及び HTTPS の通信をブロックする。

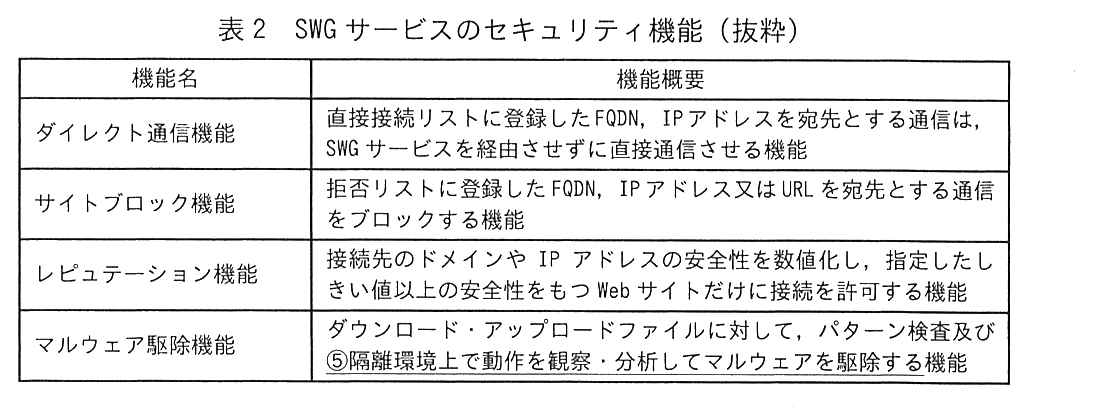
SWG サービスのセキュリティ機能を表2に示す。

機能名と機能概要の2列の表。ダイレクト通信機能:直接接続リストに登録した FQDN,IP アドレスを宛先とする通信は,SWG サービスを経由させずに直接通信させる機能。サイトブロック機能:拒否リストに登録した FQDN,IP アドレス又は URL を宛先とする通信をブロックする機能。レピュテーション機能:接続先のドメインや IP アドレスの安全性を数値化し,指定したしきい値以上の安全性をもつ Web サイトだけに接続を許可する機能。マルウェア駆除機能:ダウンロード・アップロードファイルに対して,パターン検査及び⑤隔離環境上で動作を観察・分析してマルウェアを駆除する機能(“隔離環境上で動作を観察・分析してマルウェアを駆除する”に下線⑤が付いている)。
表2 SWG サービスのセキュリティ機能(抜粋)

〔導入検討〕

C 主任は,SWG サービスの導入に向けて,F 課長と検討を行った。

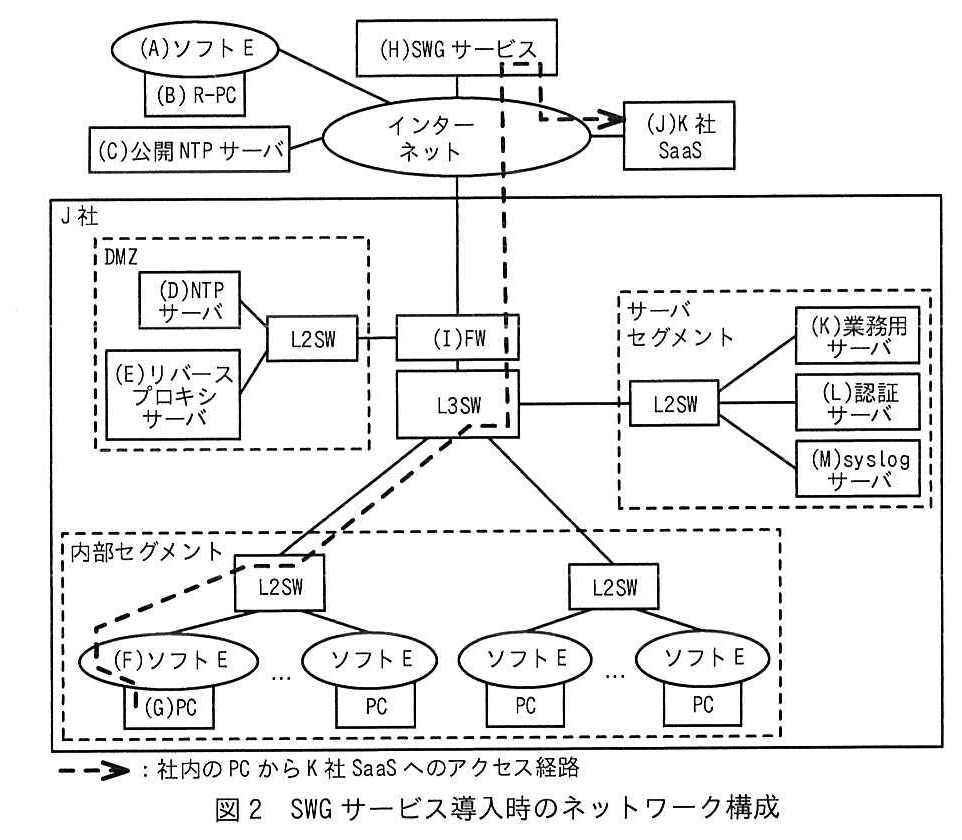
インターネットに,(A)ソフト E を導入した (B)R-PC,(C)公開 NTP サーバ,(H)SWG サービス,(J)K 社 SaaS が接続している。J 社の中では,インターネットに (I)FW が接続し,(I)FW の下に L3SW がある。(I)FW には DMZ(破線の枠)の L2SW も接続し,その L2SW に (D)NTP サーバと (E)リバースプロキシサーバが接続している。L3SW にはサーバセグメント(破線の枠)の L2SW が接続し,その L2SW に (K)業務用サーバ,(L)認証サーバ,(M)syslog サーバが接続している。L3SW には内部セグメント(破線の枠)の L2SW 二つが接続し,それぞれの L2SW にソフト E を導入した PC が複数接続している。そのうちの一つが (F)ソフト E を導入した (G)PC である。破線の矢印で“社内の PC から K 社 SaaS へのアクセス経路”が描かれており,(G)PC から (F)ソフト E,L2SW,L3SW,(I)FW,インターネットを通って (H)SWG サービスに入り,(H)SWG サービスからインターネット側に出て (J)K 社 SaaS に至る。
図2 SWG サービス導入時のネットワーク構成

C 主任はトライアルの結果を基に,SWG サービスの導入計画を立案し,承認された。

出題趣旨(IPA)

リモートワークの拡大やセキュリティ強化の観点から,セキュリティ関連のクラウドサービスの利用が増えている。クラウドサービスを利用する場合,導入前にコストや機能仕様だけでなく,カスタマイズ性・メンテナンス性,既存データの移行性やサービスの可用性などをサービス提供事業者が開示した情報から業務への影響を机上検討し,トライアル環境で検証することが重要である。本問では,プロキシサーバから“セキュアWebゲートウェイサービス”への移行を題材として,移行計画に必要なネットワーク構成やサービス仕様に関する理解,企業ネットワークの設計・運用に関する能力を問う。

設問と解答例

設問1(1) 25字以内

本文中の下線①について,複数機器の時刻を補正する目的を,ログ解析に着目して 25 字以内で答えよ。

解答例

  • 複数機器のログを時系列で確認するため
解説

本文の根拠

〔J 社のネットワーク構成〕

①社内のネットワーク機器,サーバ及び PC の時刻補正に利用されている。

〔J 社のネットワーク構成〕

syslog サーバに保存しているログは,業務用サーバや Web サイトへのアクセス履歴の確認,障害発生時の原因分析に利用されている。

syslog サーバには,プロキシサーバ,業務用サーバ,認証サーバ,FW,L3SW など多くの機器のログが集まる。障害や不正な通信を調べるときは,これらのログを突き合わせて,どの機器で何がどの順に起きたかをたどる。各機器の時計がずれていると,ログの時刻を並べても実際の順序と食い違い,原因分析を誤る。NTP で全ての機器の時刻を同じ NTP サーバに合わせておけば,複数機器のログを一つの時間軸に並べて確認できる。

本文は,syslog サーバのログを“障害発生時の原因分析に利用”すると書いている。複数の機器のログを横断して使う場面なので,時刻がそろっていることが前提になる。

25 字に収めるには,“複数機器のログ”と“時系列で確認する”を残す。“時刻を合わせるため”では目的をなぞっただけで,ログ解析に着目したことにならない。解答例は18字。

設問1(2) 解答欄2つ

本文中の下線②について,J 社がプロキシサーバを経由させる目的を,本文中の字句を用いて二つ挙げ,それぞれ 35 字以内で答えよ。

〔①〕解答例

  • 登録したFQDNやIPアドレス宛ての通信をブロックするため
  • Webサイトへのアクセス履歴の確認のため
  • 利用者認証を行うため

〔②〕解答例

  • 登録したFQDNやIPアドレス宛ての通信をブロックするため
  • Webサイトへのアクセス履歴の確認のため
  • 利用者認証を行うため

〔備考〕解答例は3項目を挙げている。①②には,このうち異なる二つを答える(順不同)

解説

本文の根拠

〔J 社のネットワーク構成〕

プロキシサーバは PC からインターネットへのアクセスに対して,登録した FQDN や IP アドレス宛ての通信をブロックする。

〔J 社のネットワーク構成〕

認証サーバは,プロキシサーバ及び業務用サーバの接続時に RADIUS プロトコルを用いて利用者認証を行っている。

〔J 社のネットワーク構成〕

syslog サーバに保存しているログは,業務用サーバや Web サイトへのアクセス履歴の確認,障害発生時の原因分析に利用されている。

〔J 社のネットワーク構成〕

③プロキシサーバ及び業務用サーバのアクセスログ

設問は“本文中の字句を用いて”とあるので,本文でプロキシサーバが担っている役割を探す。三つある。一つ目は,登録した FQDN や IP アドレス宛ての通信をブロックすること。二つ目は,プロキシサーバのアクセスログを syslog サーバに保存し,Web サイトへのアクセス履歴を確認すること。三つ目は,プロキシサーバへの接続時に認証サーバで利用者認証を行うこと。

インターネット上の Web サイトはどこが危険か分からないので,これらの制御や記録をかけるためにプロキシサーバを経由させる。業務用サーバや K 社 SaaS は相手が分かっているので,プロキシサーバを経由させずに直接接続している。

解答例は三つを挙げており,このうち異なる二つを答えればよい(順不同)。35 字に収めるには,本文の字句(“登録した FQDN や IP アドレス宛ての通信をブロック”“Web サイトへのアクセス履歴の確認”“利用者認証”)をそのまま使い,“〜するため”と目的の形で結ぶ。解答例はそれぞれ29字,20字,10字。

採点講評(IPA)

設問1では,(2)(5)の正答率が高かった。多くの受験者が本文中に示された情報を適切に読み取り,正答を導き出していたようである。既存のシステム構成を正しく把握することは,導入計画や設計をする上で非常に重要である。

設問1(3)

本文中の下線③のうち,FW の通信ログにおいて,PC からの不正な通信が確認された後で PC を特定するために確認するログを本文中の字句で答えよ。

解答例

  • L3SWのDHCPリースログ
解説

本文の根拠

〔J 社のネットワーク構成〕

内部セグメントには,PC が設置されており,L3SW のもつ DHCP サーバ機能で IP アドレスなどが割り当てられている。

〔J 社のネットワーク構成〕

③プロキシサーバ及び業務用サーバのアクセスログ,認証サーバの認証ログ,FW の通信ログ,L3SW の DHCP リースログ,J 社内のサーバやスイッチのシステムログを保存している。

FW の通信ログに残るのは,不正な通信の送信元 IP アドレスと時刻である。PC の IP アドレスは L3SW の DHCP サーバ機能で動的に割り当てられているので,同じ IP アドレスでも時刻によって使っていた PC が違う。DHCP のリースログには,いつ,どの MAC アドレス(どの PC)に,どの IP アドレスを貸し出したかが記録されているので,FW のログの時刻と IP アドレスを突き合わせれば PC を特定できる。

下線③に並ぶログのうち,IP アドレスと PC を結び付けるのは DHCP のリースログだけである。ここでも,設問1(1)の時刻の一致が前提になる。

“本文中の字句で”とあるので,下線③の表記どおり“L3SW の DHCP リースログ”と書く。“DHCP のログ”のように機器名を落とさない。

設問1(4) 解答欄2つ

表1中の a,b に入れる適切な機器名を,図1中の字句で答えよ。

〔a〕解答例

  • syslogサーバ

〔b〕解答例

  • 認証サーバ
解説

本文の根拠

表1 項番1

項番1:送信元 DMZ,宛先 a,UDP/514。

表1 項番3

項番3:送信元 プロキシサーバ,宛先 b,UDP/1812。

〔J 社のネットワーク構成〕

認証サーバは,プロキシサーバ及び業務用サーバの接続時に RADIUS プロトコルを用いて利用者認証を行っている。

宛先ポート番号から相手のサービスを決める。UDP/514 は syslog のポート番号である(RFC 5426)。DMZ にある NTP サーバとプロキシサーバは,ログをサーバセグメントの syslog サーバに送っており,DMZ からサーバセグメントへの通信は FW を通るので許可ルールが要る。よって a は syslog サーバである。

UDP/1812 は RADIUS の認証のポート番号である(RFC 2865)。本文には,認証サーバがプロキシサーバへの接続時に RADIUS で利用者認証を行うとある。プロキシサーバ(DMZ)から認証サーバ(サーバセグメント)への問合せなので,b は認証サーバである。

“図1中の字句で”とあるので,図1の表記どおり“syslog サーバ”“認証サーバ”と書く。“RADIUS サーバ”と書かない。

設問1(5) 解答欄2つ

表1中の c,d に入れる適切な数字を答えよ。

〔c〕解答例

  • 10080

〔d〕解答例

  • 443
解説

本文の根拠

〔J 社のネットワーク構成〕

プロキシサーバは TCP/10080 で接続を待ち受ける設定にしている。

問3 冒頭

K 社が提供する電子メール・ストレージサービス(以下,K 社 SaaS という)に HTTPS でアクセスして業務を行っている。

表1 項番7

項番7:送信元 内部セグメント,宛先 プロキシサーバ,TCP/c。

c は,PC からプロキシサーバへの通信である。本文にプロキシサーバが TCP/10080 で待ち受けるとあるので 10080 である。PC がインターネット上の Web サイトにアクセスするときは,宛先が 80 や 443 であってもプロキシサーバ宛ての通信になるので,FW で許可するのはプロキシサーバの待受けポートである。

d は,PC から K 社 SaaS への直接の通信である。K 社 SaaS には HTTPS でアクセスし,プロキシサーバを経由しないので,HTTPS の既定のポート番号 443 を許可する。

間違えやすい点。c を 80 や 8080 にしない。一般的なプロキシのポート番号ではなく,本文に書かれた番号を使う。

採点講評(IPA)

設問1では,(2)(5)の正答率が高かった。多くの受験者が本文中に示された情報を適切に読み取り,正答を導き出していたようである。既存のシステム構成を正しく把握することは,導入計画や設計をする上で非常に重要である。

設問2(1) 20字以内

本文中の下線④について,あらかじめ PC にインストールする証明書を 20 字以内で答えよ。

解答例

  • SWGサービスのルート証明書
解説

本文の根拠

〔SWG サービスの仕様調査〕

④ SWG サービスは HTTPS 通信のコンテンツを調査する機能をもつ。SWG サービスを経由して Web サイトにアクセスする HTTPS 通信を信頼させるために,PC に証明書をあらかじめインストールする。

HTTPS の通信は暗号化されているので,中身を調べるには SWG サービスがいったん TLS を終端して復号する必要がある。このとき SWG サービスは,PC に対してアクセス先の Web サイトになりすまし,自分の CA で署名したサーバ証明書を提示する。PC の Web ブラウザがこの証明書を信頼するには,その発行元である SWG サービスのルート証明書(ルート CA 証明書)が PC の信頼されたルート証明書として入っていなければならない。入っていなければ,ブラウザは証明書エラーを出す。

本文の“HTTPS 通信を信頼させるために,PC に証明書をあらかじめインストールする”は,この信頼の起点を PC に置く作業を指す。

20 字に収めるには,“SWG サービスの”と“ルート証明書”を残す。“サーバ証明書”では,Web サイトごとに作られる証明書を全部入れることになり誤りである。解答例は14字。

設問2(2)

表2中の下線⑤について,ファイルが遠隔操作可能なマルウェアを含む場合,隔離環境上での動作時に観察される外部通信先の名称を答えよ。

解答例

  • C&Cサーバ
解説

本文の根拠

表2 マルウェア駆除機能

ダウンロード・アップロードファイルに対して,パターン検査及び⑤隔離環境上で動作を観察・分析してマルウェアを駆除する機能

隔離環境(サンドボックス)では,ファイルを実際に動かして振る舞いを観察する。遠隔操作が可能なマルウェアは,感染すると攻撃者が用意した指令サーバに接続し,命令を受け取ったり情報を送り出したりする。この指令サーバを C&C サーバ(Command and Control サーバ)と呼ぶ。隔離環境の中でファイルが C&C サーバへの通信を試みれば,マルウェアと判定できる。

設問は“隔離環境上での動作時に観察される外部通信先”を問うている。採点講評によると,J 社ネットワーク上で動いた場合を想定した誤答(社内のサーバなど)が見られた。隔離環境は社内ネットワークから切り離されているので,観察されるのは外部の攻撃者側のサーバである。

間違えやすい点。“攻撃者のサーバ”のような一般的な書き方ではなく,名称を問われているので“C&C サーバ”と答える。

採点講評(IPA)

設問2では,(2)の正答率が低かった。“隔離環境上での動作”に対する問いに,“J社ネットワーク上での動作”を想定した誤答が見受けられた。また設問3では,(2)の正答率が低かった。通信経路を理解しつつも,記述漏れと思われる誤答が散見された。設問2,3いずれにおいても,問われている内容を正しく理解し,解答することを心掛けてほしい。

設問3(1) 解答欄2つ

本文中の下線⑥の機能停止に伴って削除する許可ルールを,表1中の項番1〜8から二つ選んで数字で答えよ。

〔①〕解答例

  • 2

〔②〕解答例

  • 7

〔備考〕二つを①②に一つずつ答える(順不同)

解説

本文の根拠

〔導入検討〕

⑥フォワードプロキシサーバの機能停止に伴って FW の許可ルールを削除し,リバースプロキシサーバのために許可ルールを追加します。

表1 項番2

項番2:送信元 プロキシサーバ,宛先 インターネット,TCP/80,TCP/443。

表1 項番7

項番7:送信元 内部セグメント,宛先 プロキシサーバ,TCP/c。

フォワードプロキシとしての通信は,PC からプロキシサーバへの接続(項番7,TCP/10080)と,プロキシサーバからインターネットの Web サイトへの接続(項番2,TCP/80,TCP/443)の二つである。ソフト E の導入後は PC の Web アクセスが SWG サービスを経由するので,この二つは不要になる。

残りの項番を確かめる。項番1(DMZ から syslog サーバへのログ送信)と項番3(プロキシサーバから認証サーバへの RADIUS)は,リバースプロキシサーバになってもログの送信や利用者認証に使える。項番4〜6は NTP,項番8は K 社 SaaS への通信で,プロキシの機能とは関係がない。

“二つ選んで”とあるので 2 と 7 を答える(順不同)。

設問3(2)

(B)R-PC から(K)業務用サーバに接続する場合のアクセス経路を,図2中の(A)〜(M)を用いて,本文中の下線⑦の記述に従って答えよ。

解答例

  • (B),(A),(H),(I),(E),(I),(K)
解説

本文の根拠

〔導入検討〕

図2の⑦ (G),(F),(I),(H),(J)の経路になります。

〔導入検討〕

また,R-PC から業務用サーバに接続できるように,現在利用している社内のプロキシサーバは,設定を変更してフォワードプロキシサーバからリバースプロキシサーバに利用方法を変更します。

〔SWG サービスの仕様調査〕

ソフト E は PC のローカルプロキシとして動作し,HTTP 及び HTTPS の通信を SWG サービスの TCP/443 ポート宛てに中継する。

〔導入検討〕

業務用サーバ及び K 社 SaaS には,SWG サービスを経由して通信させるため,ダイレクト通信機能は利用しない予定です。

下線⑦は,通信が通る機器を PC から順に並べる書き方である(PC(G)→ソフト E(F)→FW(I)→SWG サービス(H)→K 社 SaaS(J))。R-PC から業務用サーバへも同じ書き方でたどる。R-PC(B) の Web ブラウザの通信は,ローカルプロキシのソフト E(A) を通って SWG サービス(H) に送られる。業務用サーバへの通信もダイレクト通信機能を使わず SWG サービスを経由する。SWG サービスからは,J 社の入口である FW(I) を通ってリバースプロキシサーバ(E) に届く。リバースプロキシサーバは DMZ にあるので,そこから業務用サーバ(K) へ中継するときに再び FW(I) を通る。

よって (B),(A),(H),(I),(E),(I),(K) である。図2では DMZ の L2SW とサーバセグメントの L2SW,L3SW も通るが,記号が付いていないので書かない。

採点講評は,経路を理解しつつも記述漏れと思われる誤答が多かったとしている。FW を2回通ること(DMZ に入るときと,DMZ からサーバセグメントへ出るとき)を落としやすい。

採点講評(IPA)

設問2では,(2)の正答率が低かった。“隔離環境上での動作”に対する問いに,“J社ネットワーク上での動作”を想定した誤答が見受けられた。また設問3では,(2)の正答率が低かった。通信経路を理解しつつも,記述漏れと思われる誤答が散見された。設問2,3いずれにおいても,問われている内容を正しく理解し,解答することを心掛けてほしい。

設問3(3) 解答欄3つ

本文中の下線⑧について,FW に追加する許可ルール(送信元,宛先,プロトコル/宛先ポート番号)を答えよ。

〔送信元〕解答例

  • 内部セグメント
  • ソフトE

〔宛先〕解答例

  • SWGサービス

〔プロトコル/宛先ポート番号〕解答例

  • TCP/443
解説

本文の根拠

〔導入検討〕

F 課長:FW に,⑧ PC が SWG サービスへ接続するための許可ルールが必要ですね。

〔SWG サービスの仕様調査〕

ソフト E は PC のローカルプロキシとして動作し,HTTP 及び HTTPS の通信を SWG サービスの TCP/443 ポート宛てに中継する。

表1 項番8

項番8:送信元 内部セグメント,宛先 K 社 SaaS,TCP/d。

社内の PC にはソフト E が入り,Web ブラウザの HTTP と HTTPS の通信はソフト E が SWG サービスの TCP/443 宛てに中継する。この通信は内部セグメントから FW を通ってインターネット上の SWG サービスへ出ていくので,FW に“送信元 内部セグメント,宛先 SWG サービス,TCP/443”の許可ルールが要る。

表1の既存ルールは,宛先がプロキシサーバ(項番7)や K 社 SaaS(項番8)で,SWG サービス宛ての通信は許可していない。表1の書き方(送信元はセグメント名,宛先は機器・サービス名,プロトコル/宛先ポート番号)に合わせて書く。

送信元は,通信を始めるのが PC 上のソフト E なので“ソフト E”と書いてもよい(解答例は“内部セグメント 又は ソフト E”)。プロトコルは HTTP でも HTTPS でも TCP/443 にまとまる点に注意する。

設問3(4) 35字以内

本文中の下線⑨について,K 社 SaaS の設定の変更内容を 35 字以内で答えよ。

解答例

  • アクセスを許可する送信元をSWG-GIPに変更する。
解説

本文の根拠

〔J 社のネットワーク構成〕

K 社 SaaS では,アクセスを許可する送信元を J 社のグローバル IP アドレスだけに制限し,利用時は利用者認証を行っている。

〔SWG サービスの仕様調査〕

契約した企業の通信を SWG サービスが中継する際,送信元アドレスを SWG-GIP に変換する。

〔導入検討〕

業務用サーバ及び K 社 SaaS には,SWG サービスを経由して通信させるため,ダイレクト通信機能は利用しない予定です。

今は K 社 SaaS が,アクセス元を J 社のグローバル IP アドレス(FW の NAPT のアドレス)だけに制限している。SWG サービスを導入すると,PC と R-PC から K 社 SaaS への通信は SWG サービスを経由し,送信元アドレスは SWG-GIP に変換される。K 社 SaaS の設定がそのままだと,SWG-GIP からの通信は拒否されてしまう。そこで,アクセスを許可する送信元を SWG-GIP に変更する。

これによって,社外の R-PC からも SWG サービス経由で K 社 SaaS を使えるようになり,SWG サービスを通らない通信(ソフト E の無い端末など)は K 社 SaaS に届かなくなる。

35 字に収めるには,“アクセスを許可する送信元を”“SWG-GIP に変更する”を残す。“SWG-GIP を追加する”と考えることもできるが,全ての通信を SWG サービスに通す方針なので,解答例は“変更する”としている。解答例は26字。

設問3(5) 10字以内

本文中の下線⑩によって得られる利点を,通信の経路に着目して 10 字以内で答えよ。

解答例(8通り)

  • FWの負荷軽減
  • L3SWの負荷軽減
  • 回線の負荷軽減
  • 経由機器の負荷軽減
  • RTTの短縮
  • レスポンス改善
  • 可用性の向上
  • セキュリティ向上

〔備考〕解答の要点を示す。解答例の原文は“FW(L3SW,回線,経由機器)の負荷軽減”“RTT の短縮(レスポンス改善)”“可用性の向上(セキュリティ向上)”で,直接通信・経路短縮による利点を記述していること

解説

本文の根拠

〔導入検討〕

⑩通信の経路を考慮すると業務用サーバのプライベート IP アドレスは直接接続リストに登録した方が良い

表2 ダイレクト通信機能

直接接続リストに登録した FQDN,IP アドレスを宛先とする通信は,SWG サービスを経由させずに直接通信させる機能。

〔導入検討〕

また,業務用サーバへ SWG サービスからの通信を FW で許可します。

直接接続リストに登録しない場合,社内の PC から業務用サーバへの通信は,PC→L3SW→FW→インターネット→SWG サービス→インターネット→FW→業務用サーバと,いったん社外の SWG サービスまで出て戻ってくる。業務用サーバのプライベート IP アドレスを直接接続リストに登録すれば,社内の PC はソフト E から L3SW を通って業務用サーバに直接つながる。社外の R-PC からはプライベート IP アドレスに届かないので,R-PC の通信はこれまでどおり SWG サービスとリバースプロキシサーバを通る。
経路が短くなることで得られる利点は三つある。FW・L3SW・インターネット回線など経由する機器の負荷が減ること,往復時間(RTT)が短くなり応答が速くなること,インターネットや SWG サービスの障害の影響を受けなくなり可用性が上がることである。解答例は“解答の要点”として三つを挙げ,直接通信・経路短縮による利点を書いていればよいとしている。

10 字しかないので,“FW の負荷軽減”“RTT の短縮”“可用性の向上”のように,何がどうなるかを一語ずつで書く。

出典:令和7年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)