アHTTPS 通信で Secure 属性がない Cookie にセッション ID を格納する Web サイトにおいて,HTTP 通信で送信されるセッション ID を悪意のある者が盗聴する。
イURL パラメタにセッション ID を格納する Web サイトにおいて,Referer によってリンク先の Web サイトに送信されるセッション ID が含まれた URL を,悪意のある者が盗用する。
ウ悪意のある者が正規の Web サイトから取得したセッション ID を,利用者の Web ブラウザに送り込み,利用者がそのセッション ID でログインして,セッションがログイン状態に変わった後,利用者になりすます。正解
エ推測が容易なセッション ID を生成する Web サイトにおいて,悪意のある者がセッション ID を推測し,ログインを試みる。
正解 ウ
解説
セッション ID の固定化攻撃は,攻撃者があらかじめ正規のサイトからセッション ID を取得しておき,それを利用者の Web ブラウザに埋め込んでおく手口である。利用者がその ID のままログインすると,セッションはログイン済みの状態に変わる。攻撃者は同じ ID を知っているので,そのまま利用者になりすませる。ウが該当する。
対策は,ログインに成功した時点でセッション ID を作り直すこと(セッション ID の再発行)である。アは Secure 属性が無いために平文の HTTP でセッション ID が流れて盗聴される問題,イは URL に含まれるセッション ID が Referer で外部のサイトへ漏れる問題で,どちらも “すでに使われている ID を盗む” 手口である。エは推測しやすい ID を当てる手口で,いずれも “攻撃者が用意した ID を使わせる” 固定化とは向きが逆である。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
DNS 水責め攻撃(ランダムサブドメイン攻撃)の手口と目的に関する記述のうち,適切なものはどれか。
アISP が管理する DNS キャッシュサーバに対して,送信元を攻撃対象のサーバの IP アドレスに詐称してランダムかつ大量に生成したサブドメイン名の問合せを送り,その応答が攻撃対象のサーバに送信されるようにする。
イオープンリゾルバとなっている DNS キャッシュサーバに対して,攻撃対象のドメインのサブドメイン名をランダムかつ大量に生成して問い合わせ,攻撃対象の権威 DNS サーバを過負荷にさせる。正解
ウ攻撃対象の DNS サーバに対して,攻撃者が管理するドメインのサブドメイン名をランダムかつ大量に生成してキャッシュさせ,正規の DNS リソースレコードを強制的に上書きする。
エ攻撃対象の Web サイトに対して,当該ドメインのサブドメイン名をランダムかつ大量に生成してアクセスし,非公開の Web ページの参照を試みる。
正解 イ
解説
DNS 水責め攻撃(ランダムサブドメイン攻撃)は,攻撃対象のドメインの下に存在しないサブドメイン名(ランダムな文字列)を大量に作り,オープンリゾルバになっている DNS キャッシュサーバへ次々と問い合わせる攻撃である。存在しない名前はキャッシュに無いので,キャッシュサーバは毎回その攻撃対象の権威 DNS サーバへ問い合わせざるを得ず,権威 DNS サーバが過負荷になる。イが適切である。
アは,送信元を偽装して応答を攻撃対象に返させる DNS リフレクション(反射)攻撃の説明である。ウのようにキャッシュを大量に作らせても正規のリソースレコードが上書きされることはなく,これはキャッシュポイズニングとも別の話である。エの非公開の Web ページを探す行為は,DNS ではなく Web サイトへのアクセスであり,水責め攻撃ではない。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
FIPS PUB 140-2 の記述内容はどれか。
ア暗号モジュールのセキュリティ要求事項正解
イ情報セキュリティマネジメントシステムに関する認証基準
ウディジタル証明書や証明書失効リストの技術仕様
エ無線 LAN セキュリティの技術仕様
正解 ア
解説
FIPS 140-2 は,米国 NIST が定めた連邦情報処理規格で,暗号モジュール(暗号機能を実装したハードウェアやソフトウェア)が満たすべきセキュリティ要求事項を,セキュリティレベル1〜4 の4段階で規定している。アが正しい。
NIST の定義によるクラウドコンピューティングのサービスモデルにおいて,パブリッククラウドサービスの利用企業のシステム管理者が,仮想サーバのゲスト OS に対するセキュリティパッチの管理と適用を実施可か実施不可かの組合せのうち,適切なものはどれか。
アIaaS:実施可,PaaS:実施可,SaaS:実施不可
イIaaS:実施可,PaaS:実施不可,SaaS:実施不可正解
ウIaaS:実施不可,PaaS:実施可,SaaS:実施不可
エIaaS:実施不可,PaaS:実施不可,SaaS:実施可
正解 イ
解説
NIST SP 800-145 の定義では,IaaS の利用者は下層のクラウド基盤を管理しないが,オペレーティングシステム,ストレージ,配置したアプリケーションを制御できる。そのため,ゲスト OS の設定作業やセキュリティパッチの管理は利用企業のシステム管理者が実施する。
PaaS の利用者は,ネットワーク,サーバ,オペレーティングシステム,ストレージを含む下層のクラウド基盤を管理せず,配置したアプリケーションを制御する。SaaS の利用者は,オペレーティングシステムはもちろん個々のアプリケーションの機能も管理しない。PaaS と SaaS ではゲスト OS の作業は提供者が行うので,IaaS だけが実施可となるイが適切である。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
個人情報の漏えいに関するリスク対応のうち,リスク回避に該当するものはどれか。
ア個人情報の重要性と対策費用を勘案し,あえて対策をとらない。
イ個人情報の保管場所に外部の者が侵入できないように,入退室をより厳重に管理する。
ウ個人情報を含む情報資産を外部のデータセンタに預託する。
エ収集済みの個人情報を消去し,新たな収集を禁止する。正解
正解 エ
解説
JIS Q 0073:2010(リスクマネジメント-用語)は,リスク回避を「ある特定のリスクにさらされないため,ある活動に参画しない又はある活動から撤退するという,情報に基づいた意思決定」と定義している。個人情報の漏えいリスクを生じさせているのは個人情報を保有すること自体なので,これをやめればリスクそのものがなくなる。収集済みの個人情報を消去し,新たな収集も行わないとするエが該当する。
MITB(Man-in-the-Browser)攻撃は,PC に感染したマルウェアが Web ブラウザの通信に割り込み,利用者が入力した送金先や金額などを,利用者に気付かれないように書き換える攻撃である。正規のサイトに正しく接続し,ログイン認証も正規に行われた後で改ざんされるので,利用者が入力した取引内容と金融機関が受信した内容とを照合できるトランザクション署名が有効である。アが正しい。
イの EV SSL サーバ証明書による接続先の確認,ウのワンタイムパスワードによるログイン認証,エの TLS による通信の暗号化は,いずれもブラウザの中で行われる改ざんを防げない。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
Web アプリケーションの脆弱性を悪用する攻撃手法のうち,Web ページ上で入力した文字列が Perl の system 関数や PHP の exec 関数などに渡されることを利用し,不正にシェルスクリプトを実行させるものは,どれに分類されるか。
アHTTP ヘッダインジェクション
イOS コマンドインジェクション正解
ウクロスサイトリクエストフォージェリ
エセッションハイジャック
正解 イ
解説
OS コマンドインジェクションは,Web アプリケーションが Perl の system 関数や PHP の exec 関数などで外部プログラムを呼び出すときに,入力データに OS のコマンドを紛れ込ませ,不正にシェルスクリプトや実行形式のファイルを実行させる攻撃である。イに分類される。
アの HTTP ヘッダインジェクションは,入力データに改行コードを含めて HTTP レスポンスヘッダに不正なヘッダや本文を挿入する攻撃。ウのクロスサイトリクエストフォージェリは,利用者に意図しないリクエストを Web サイトに送らせる攻撃。エのセッションハイジャックは,セッション ID を盗むなどしてセッションを乗っ取る攻撃である。
特定の利用者が所有するリソースが,Web サービス A 上にある。OAuth 2.0 において,その利用者の認可の下,Web サービス B からそのリソースへの限定されたアクセスを可能にするときのプロトコルの動作はどれか。
アWeb サービス A が,アクセストークンを発行する。正解
イWeb サービス A が,利用者のディジタル証明書を Web サービス B に送信する。
ウWeb サービス B が,アクセストークンを発行する。
エWeb サービス B が,利用者のディジタル証明書を Web サービス A に送信する。
正解 ア
解説
OAuth 2.0 では,リソースオーナー(利用者)の認可を得て,認可サーバがクライアントにアクセストークンを発行し,クライアントはそのトークンを提示してリソースサーバのリソースへアクセスする。この問題では,リソースを持つ Web サービス A が認可サーバを兼ね,Web サービス B がクライアントに当たる。したがってアクセストークンを発行するのは Web サービス A であり,アが正しい。
ウのようにクライアント側の Web サービス B がトークンを発行することはない。イ・エのディジタル証明書のやり取りは OAuth 2.0 のプロトコルには含まれない(TLS でサーバを認証するのに証明書は使われるが,それは OAuth 2.0 の動作として問われている手順ではない)。なお,この仕組みで Web サービス B に渡るのは限定された権限のトークンだけで,利用者の Web サービス A のパスワードは渡らない点が OAuth の要点である。
OP25B(Outbound Port 25 Blocking)は,ISP が自社の管理下のネットワーク(主に動的 IP アドレスを割り当てた利用者)から,ISP のメールサーバを経由せずに外部のメールサーバの TCP ポート 25 番へ直接送られる通信を遮断する仕組みである。ボットに感染した PC などが外部へ直接スパムメールを送信することを制限できる。イが該当する。
IEEE 802.1X では,認証を受ける端末をサプリカント,接続を中継して認証が済むまで通信を制御する装置をオーセンティケータ,認証を行うサーバを認証サーバという。無線 LAN では PC がサプリカント,アクセスポイントがオーセンティケータになる。アクセスポイントは PC から受け取った認証情報を RADIUS で認証サーバ(RADIUS サーバ)へ中継するので,RADIUS クライアントの機能をもつ。イが標準的な方法である。
アの PC はサプリカントだが RADIUS クライアントにはならない。ウのアクセスポイントはサプリカントでも RADIUS サーバでもない。エの利用者認証情報を管理するサーバは RADIUS サーバ(認証サーバ)であり,オーセンティケータではない。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
ICMP Flood 攻撃に該当するものはどれか。
アHTTP GET コマンドを繰り返し送ることによって,攻撃対象のサーバにコンテンツ送信の負荷を掛ける。
アの HTTP GET コマンドを繰り返し送るのは HTTP GET Flood 攻撃,ウの SYN パケットを大量に送るのは SYN Flood 攻撃,エの大量の TCP コネクションを確立して接続を維持させるのは,TCP コネクションを使い切らせる DoS 攻撃(TCP コネクションフラッド)である。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
PC やスイッチングハブがもつイーサネットインタフェース(物理ポート)の,Automatic MDI/MDI-X の機能はどれか。
イの接続した機器のアドレスを学習して該当するインタフェースにだけ転送するのは,スイッチングハブの MAC アドレス学習とフィルタリングの機能である。ウの通信経路のループを自動的に検出するのはスパニングツリープロトコルやループ検知の機能である。エの通信速度や全二重・半二重を自動的に設定するのはオートネゴシエーションで,名前も働きも近いが,端子の割当てを切り替えるものではない。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
IEEE 802.11a/b/g/n で採用されているアクセス制御方式はどれか。
アCSMA/CA正解
イCSMA/CD
ウLAPB
エトークンパッシング方式
正解 ア
解説
IEEE 802.11a/b/g/n の無線 LAN では,送信前に電波の使用状況を確認し,空いていればランダムな待ち時間をおいてから送信することで衝突を回避する CSMA/CA(Carrier Sense Multiple Access with Collision Avoidance)が採用されている。無線では送信中に衝突を検出することが難しいため,衝突を避ける方式をとる。アが該当する。
GRANT 文の ALL PRIVILEGES は,A 表に対して付与できる SELECT,INSERT,UPDATE,DELETE などの全ての権限を表す。WITH GRANT OPTION を付けると,付与された権限を利用者 B がさらに他の利用者に付与できる権限(付与権)も与えられる。したがって,全ての権限とそれらの付与権を付与するアが該当する。
イは WITH GRANT OPTION を付けなかった場合の説明である。ウのように権限を与えずに付与権だけを与えることはこの文ではできない。エは GRANT SELECT ON A TO B WITH GRANT OPTION を発行した場合の説明である。
出典:平成29年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
システム及びソフトウェア品質モデルの規格である JIS X 25010:2013 で定義されたシステム及び/又はソフトウェア製品の品質特性に関する説明のうち,適切なものはどれか。
エHDMI 端子が搭載されたディジタル AV 機器に採用され,HDMI 端子から表示機器にディジタル信号を送るときに受信する経路を暗号化する方式
正解 イ
解説
DTCP-IP(Digital Transmission Content Protection over Internet Protocol)は,家庭内のネットワーク(DLNA など)で著作権保護されたディジタルコンテンツを機器間で伝送するときの保護方式である。送信側と受信側の機器が相互認証を行い,コンテンツ保護ができる機器であることを確認してから,暗号化してコンテンツを伝送し,録画や再生を可能にする。イが適切である。
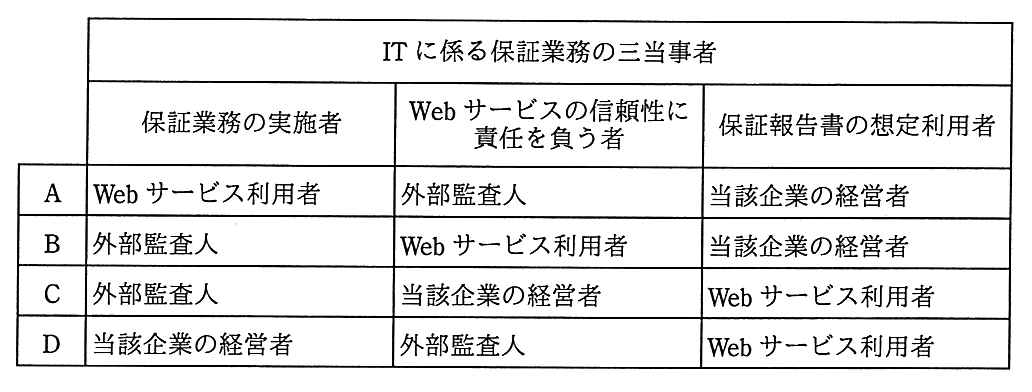
ある企業が,自社が提供する Web サービスの信頼性について,外部監査人による保証を受ける場合において,次の表の A〜D のうち,“IT に係る保証業務の三当事者” のそれぞれに該当する者の適切な組合せはどれか。
アA
イB
ウC正解
エD
正解 ウ
解説
IT に係る保証業務は三当事者の関係で成り立つ。保証業務を実施して意見を述べる業務実施者,保証の対象となる事柄に責任を負う主題責任者,そして保証報告書を読んで判断に使う想定利用者である。
この問題では,外部監査人が保証業務を実施し,保証の対象には当該企業の経営者が責任を負い,保証報告書はその企業が提供するものを使う利用者が読む。この組合せは C なので,ウが正しい。A と D は監査人を主題責任者に置いており,自ら責任を負う対象を自ら保証することになって成り立たない。B は利用者を主題責任者としているが,利用者は保証の対象を作り込む立場ではない。