平成22年度 秋期に実施された情報セキュリティスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
シングルサインオンの説明のうち,適切なものはどれか。
ア クッキーを使ったシングルサインオンの場合,サーバごとの認証情報を含んだクッキーをクライアントで生成し,各サーバ上で保存,管理する。 イ クッキーを使ったシングルサインオンの場合,認証対象の各サーバを異なるインターネットドメインに配置する必要がある。 ウ リバースプロキシを使ったシングルサインオンの場合,認証対象の各 Web サーバを異なるインターネットドメインに配置する必要がある。 エ リバースプロキシを使ったシングルサインオンの場合,利用者認証においてパスワードの代わりにディジタル証明書を用いることができる。 正解
正解 エ
解説
リバースプロキシ型のシングルサインオンでは全ての通信がリバースプロキシを経由するので,そこで利用者認証を行う。認証方式はパスワードに限られず,クライアント証明書(デジタル証明書)を用いることもできる。
アは誤り。cookie を生成するのはクライアントではなく認証を行うサーバ側。イは誤り。cookie は発行元ドメインにしか送られないので,cookie 方式では同一ドメインに配置する必要がある。ウは誤り。リバースプロキシ方式ではドメインを分ける必要はない。
シングルサインオンの3つの方式
リバースプロキシ方式は,利用者と Web サーバの間に置いたリバースプロキシで認証をまとめる(全ての通信が集まる)。エージェント方式は,各 Web サーバに入れたエージェントが認証サーバの発行したチケットを確かめる。SAML は,IdP が発行したアサーションを別の組織の SP が検証するので,ドメインをまたいで使える。
リバースプロキシ方式
利用者
リバースプロキシ
ここで認証
Web サーバ 1
Web サーバ 2
全ての通信がプロキシを通る。Web サーバの改修が少ない
エージェント方式
利用者
Web サーバ 1(エージェント)
Web サーバ 2(エージェント)
認証サーバ
チケット発行
各サーバのエージェントがチケットを確かめる。通信は集中しない
SAML(フェデレーション)
利用者
IdP(組織 X)
SP(組織 Y)
アサーション
IdP の署名付きアサーションで,別の組織(ドメイン)をまたいで使える
どこで認証の結果を確かめるかが違う
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:シングルサインオン(SAML・OAuth)
問2
作成者によってディジタル署名された電子文書に,タイムスタンプ機関がタイムスタンプを付与した。この電子文書を公開する場合のタイムスタンプの効果のうち,適切なものはどれか。
ア タイムスタンプを付与した時刻以降に,作成者が,電子文書の内容をほかの電子文書へコピーして流用することを防止する。 イ タイムスタンプを付与した時刻以降に,第三者が,電子文書の内容をほかの電子文書へコピーして流用することを防止する。 ウ 電子文書が,タイムスタンプの時刻以前に存在したことを示し,作成者が,電子文書の作成を否認することを防止する。 正解 エ 電子文書が,タイムスタンプの時刻以前に存在したことを示し,第三者が,電子文書を改ざんすることを防止する。
正解 ウ
解説
タイムスタンプは,信頼できる第三者(タイムスタンプ機関)が,電子文書のハッシュ値に時刻情報を結び付けて署名したものである。タイムスタンプの時刻にその電子文書が存在したこと(存在証明)と,その時刻以降に改ざんされていないこと(完全性証明)を示せる。作成者のディジタル署名と組み合わせれば,作成者がその時刻以前に作成したことを否認できなくなる。ウが適切である。
ア,イのコピーして流用することは,タイムスタンプでは防げない。エのタイムスタンプは改ざんを検出できるようにするもので,改ざんする行為そのものを防止するわけではない。
タイムスタンプ
タイムスタンプ機関(TSA)が,電子文書のハッシュ値に時刻を結び付けて署名する。その時刻に文書が存在したこと(存在証明)と,その時刻より後に改ざんされていないこと(完全性)を示せる。作成者のディジタル署名と組み合わせれば,作成者はその時刻より前に作ったことを否認できない。
電子文書
作成者の署名付き
ハッシュ値
を TSA へ
TSA
時刻+署名
分かること:その時刻に存在した,その後は改ざんされていない
コピーして流用されることは防げない
その時刻に存在し,その後は変わっていないことを示す
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:ディジタル署名(デジタル署名)
問3
FIPS 140-2 を説明したものはどれか。
ア 暗号モジュールのセキュリティ要求事項 正解 イ 情報セキュリティマネジメントシステムに関する認証基準 ウ ディジタル証明書や証明書失効リストの標準仕様 エ 無線 LAN セキュリティ技術
正解 ア
解説
FIPS 140-2 は,米国 NIST が定めた連邦情報処理規格で,暗号モジュール(暗号機能を実装したハードウェアやソフトウェア)が満たすべきセキュリティ要求事項を,セキュリティレベル1〜4 の4段階で規定している。アが正しい。
イの ISMS の認証基準は ISO/IEC 27001(JIS Q 27001),ウのディジタル証明書や証明書失効リストの標準仕様は ITU-T X.509,エの無線 LAN のセキュリティ技術は IEEE 802.11i(WPA2)などである。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:ISO/IEC 15408(コモンクライテリア)と FIPS 140 PKI(認証局・CRL・OCSP)
問4
米国 NIST が制定した AES における鍵長の条件はどれか。
ア 128 ビット,192 ビット,256 ビットから選択する。 正解 イ 256 ビット未満で任意に指定する。 ウ 暗号化処理単位のブロック長より 32 ビット長くする。 エ 暗号化処理単位のブロック長より 32 ビット短くする。
正解 ア
解説
AES(Advanced Encryption Standard)は,NIST が米国の標準暗号として制定した共通鍵暗号方式で,ブロック長は128ビット,鍵長は128ビット,192ビット,256ビットの三つから選ぶ。アが正しい。鍵長が長いほど暗号化の繰返し処理(ラウンド)の回数が増え,安全性も高くなる。
イのように256ビット未満で任意に決めることはできない。ウとエのように鍵長をブロック長から32ビット増減させるという決まりもなく,ブロック長は鍵長にかかわらず128ビットで一定である。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
JIS Q 27001:2006 における情報システムのリスクとその評価に関する記述のうち,適切なものはどれか。
ア 脅威とは,脆弱性が顕在化する確率のことであり,情報システムに組み込まれた技術的管理策によって決まる。 イ 脆弱性とは,情報システムに対して悪い影響を与える要因のことであり,自然災害,システム障害,人為的過失及び不正行為に大別される。 ウ リスクの特定では,脅威が情報資産の脆弱性に付け込み,情報資産に与える影響を特定する。 正解 エ リスク評価では,リスク回避とリスク低減の二つに評価を分類し,リスクの大きさを判断して対策を決める。
正解 ウ
解説
JIS Q 27001:2006 では,リスクの特定において,情報資産とその管理責任者を特定し,資産に対する脅威と,その脅威に付け込まれる可能性のある脆弱性を特定し,機密性,完全性,可用性の喪失が資産に与える影響を特定する。ウが適切である。
アの脅威は,システムや組織に損害を与える可能性がある望ましくない事象の潜在的な原因で,脆弱性が顕在化する確率ではない。イの悪い影響を与える要因は脅威の説明で,脆弱性は脅威に付け込まれる可能性のある資産や管理策の弱点である。エのリスク評価はリスクの大きさを基準と比較して対応の要否や優先度を決める活動で,回避と低減の二つに分類するものではない。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:JIS Q 27000 シリーズ(情報セキュリティマネジメント)
問6
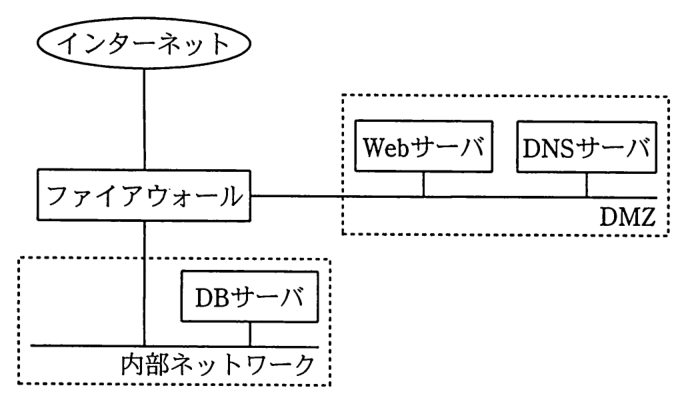
DMZ 上に公開している Web サーバで入力データを受け付け,内部ネットワークの DB サーバにそのデータを蓄積するシステムがある。インターネットから DMZ を経由してなされる DB サーバへの不正侵入対策の一つとして,DMZ と内部ネットワークとの間にファイアウォールを設置するとき,最も有効な設定はどれか。
ア DB サーバの受信ポート番号を固定し,Web サーバから DB サーバの受信ポート番号への通信だけをファイアウォールで通す。 正解 イ DMZ から DB サーバへの通信だけをファイアウォールで通す。 ウ Web サーバの発信ポート番号は任意のポート番号を使用し,ファイアウォールでは,いったん終了した通信と同じ発信ポート番号を使った通信を拒否する。 エ Web サーバの発信ポート番号を固定し,その発信ポート番号からの通信だけをファイアウォールで通す。
正解 ア
解説
インターネットから DMZ の Web サーバを乗っ取られた場合でも,DB サーバへの不正侵入を防ぐには,DMZ と内部ネットワークの間のファイアウォールで,必要な通信だけを通す。DB サーバが待ち受ける受信ポート番号を固定し,送信元を Web サーバ,あて先を DB サーバの受信ポート番号に限定して通せば,それ以外の通信を遮断できる。アが最も有効である。
イの DMZ から DB サーバへの通信全てを通すと,DNS サーバなどからも任意のポートにアクセスでき,制限が緩い。ウの同じ発信ポート番号を使った通信の拒否は,不正侵入の防止にはならない。エの Web サーバの発信ポート番号を固定して通すと,その番号を使えば DB サーバのどのポートにもアクセスできてしまう。
ファイアウォールと DMZ
ファイアウォールでインターネット・DMZ・内部ネットワークの3つを分ける。DMZ には Web・メール・DNS などの公開サーバを置き,インターネットから DMZ へは公開するサービスだけを通す。インターネットから内部へは通さない。DMZ から内部へは,Web サーバから DB サーバの決めたポートのように最小限だけ通す。内部から外への通信は,その戻りのパケットだけを通す(ステートフルインスペクション)。
インターネット
FW
内部
PC・DB サーバ
DMZ
Web・メール・DNS
公開サーバ
公開サービスだけ
決めたポートだけ
DMZ→内部は
内部→外への通信は,その戻りだけを通す(ステートフル)
公開用と社内用の DNS サーバは分ける
DMZ のサーバが乗っ取られても内部に入られないよう,DMZ→内部は最小限に
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:ファイアウォールと DMZ
問7
ファイアウォールにおいて,自ネットワークのホストへの侵入を防止する対策のうち,IP スプーフィング(spoofing)攻撃に有効なものはどれか。
ア 外部から入る TCP コネクション確立要求パケットのうち,外部へのインターネットサービスの提供に必要なもの以外を阻止する。 イ 外部から入る UDP パケットのうち,外部へのインターネットサービスの提供や利用したいインターネットサービスに必要なもの以外を阻止する。 ウ 外部から入るパケットのあて先 IP アドレスが,インターネットとの直接の通信をすべきでない自ネットワークのホストのものであれば,そのパケットを阻止する。 エ 外部から入るパケットの送信元 IP アドレスが自ネットワークのものであれば,そのパケットを阻止する。 正解
正解 エ
解説
IP スプーフィングは,送信元 IP アドレスを偽装して,信頼されたホストからの通信になりすます攻撃である。外部から入ってくるパケットの送信元 IP アドレスが自ネットワークのアドレスであれば,本来ありえない偽装されたパケットなので,ファイアウォールで阻止する(イングレスフィルタリング)。エが有効である。
ア,イの外部から入る TCP コネクション確立要求や UDP パケットのうち必要なもの以外を阻止する対策と,ウのあて先 IP アドレスによる阻止は,一般的な不正アクセス対策で,送信元の偽装を見破るものではない。
IP スプーフィングを防ぐ
外部(インターネット)から入ってくるパケットの送信元 IP アドレスが,自ネットワークのアドレスになっているのはありえないので,送信元を偽装したものとみなして破棄する(イングレスフィルタリング)。
インターネット
FW
自ネットワーク
192.168.1.0/24
送信元 192.168.1.5
外から来たのに送信元が内部のアドレス → 破棄
宛先や必要なサービスで絞る対策では,偽装は見抜けない
外から来たのに送信元が内部のアドレス → 偽装なので破棄
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:ファイアウォールと DMZ
問8
SQL インジェクション攻撃を防ぐ方法はどれか。
ア 入力から,上位ディレクトリを指定する文字列(../)を取り除く。 イ 入力中の文字がデータベースへの問合せや操作において特別な意味をもつ文字として解釈されないようにする。 正解 ウ 入力に HTML タグが含まれていたら,解釈,実行できないほかの文字列に置き換える。 エ 入力の全体の長さが制限を超えていたときは受け付けない。
正解 イ
解説
SQL インジェクションは,入力データに SQL の構文として特別な意味をもつ文字(引用符“'”など)を含めて,データベースへの問合せ文を不正に組み立てさせる攻撃である。入力中の文字が特別な意味をもつ文字として解釈されないように,エスケープ処理やバインド機構(プレースホルダ)を使うことで防げる。イが正しい。
アの上位ディレクトリを指定する文字列(../)の除去はディレクトリトラバーサル対策,ウの HTML タグの置換えはクロスサイトスクリプティング対策,エの入力の長さの制限はバッファオーバフロー対策である。
SQL インジェクションとプレースホルダ
入力を文字列としてつなげて SQL 文を作ると,入力の「' OR '1'='1」が文の一部になり,条件が常に真になって全員の行が返る。プレースホルダを使うと SQL 文の形が先に決まり,入力はまるごと1つの値として当てはめられるので,命令として解釈されない。
文字列をつなげて SQL 文を作ると
入力:' OR '1'='1
SELECT * FROM 会員 WHERE id = '' OR '1'='1 '
入力の引用符で文が閉じ,OR 以下が条件に加わる → 常に真で全員分が返る
プレースホルダを使うと
SELECT * FROM 会員 WHERE id = ?
形が先に決まる
' OR '1'='1
← 1つの値として入る
入力
「id が ' OR '1'='1 の会員」を探すだけになる
根本の対策は,SQL 文の形を先に確定させるプレースホルダ
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド)
問9
通信を要求した PC に対し,ARP の仕組みを利用して実現できる通信の可否の判定方法のうち,最も適切なものはどれか。
ア PC にインストールされているソフトウェアを確認し,登録されているソフトウェアだけがインストールされている場合に通信を許可する。 イ PC の MAC アドレスを確認し,事前に登録されている MAC アドレスをもつ場合だけ通信を許可する。 正解 ウ PC の OS のパッチ適用状況を確認し,最新のパッチが適用されている場合だけ通信を許可する。 エ PC のマルウェア対策ソフトの定義ファイルを確認し,最新になっている場合だけ通信を許可する。
正解 イ
解説
ARP は,IP アドレスから MAC アドレスを求めるプロトコルである。社内ネットワークに接続した PC が通信のために送る ARP 要求を監視すれば,その PC の MAC アドレスが分かる。事前に登録された MAC アドレスをもつ PC だけに通信を許可し,未登録の PC には偽の ARP 応答を返すなどして通信を妨げることで,不正な PC の接続を防げる。イが最も適切である。
ア,ウ,エのインストールされたソフトウェア,OS のパッチ適用状況,マルウェア対策ソフトの定義ファイルの状態は,ARP のやり取りでは確認できない。これらは検疫ネットワークなどで,PC に導入したエージェントを通じて確認する。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:ARP
問10
暗号方式に関する記述のうち,適切なものはどれか。
ア AES は公開鍵暗号方式,RSA は共通鍵暗号方式の一種である。 イ 共通鍵暗号方式では,暗号化及び復号に使用する鍵が同一である。 正解 ウ 公開鍵暗号方式を通信内容の秘匿に使用する場合は,暗号化鍵を秘密にして,復号鍵を公開する。 エ ディジタル署名に公開鍵暗号方式が使用されることはなく,共通鍵暗号方式が使用される。
正解 イ
解説
共通鍵暗号方式は,暗号化と復号に同じ鍵を使う方式。鍵を送受信者だけの秘密に保つ必要があるが,公開鍵暗号方式より処理が高速なので,大量のデータの暗号化に向く。イが正しい。
アは誤りで,AES は共通鍵暗号方式,RSA は公開鍵暗号方式である。ウも誤りで,公開鍵暗号方式を通信内容の秘匿に使う場合は,受信者の公開鍵で暗号化し,受信者だけがもつ秘密鍵で復号する。暗号化鍵を公開し,復号鍵を秘密にする。エも誤りで,ディジタル署名では,送信者が自分の秘密鍵で署名を作り,受信者が送信者の公開鍵で検証するので,公開鍵暗号方式が使われる。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) 共通鍵暗号と公開鍵暗号
問11
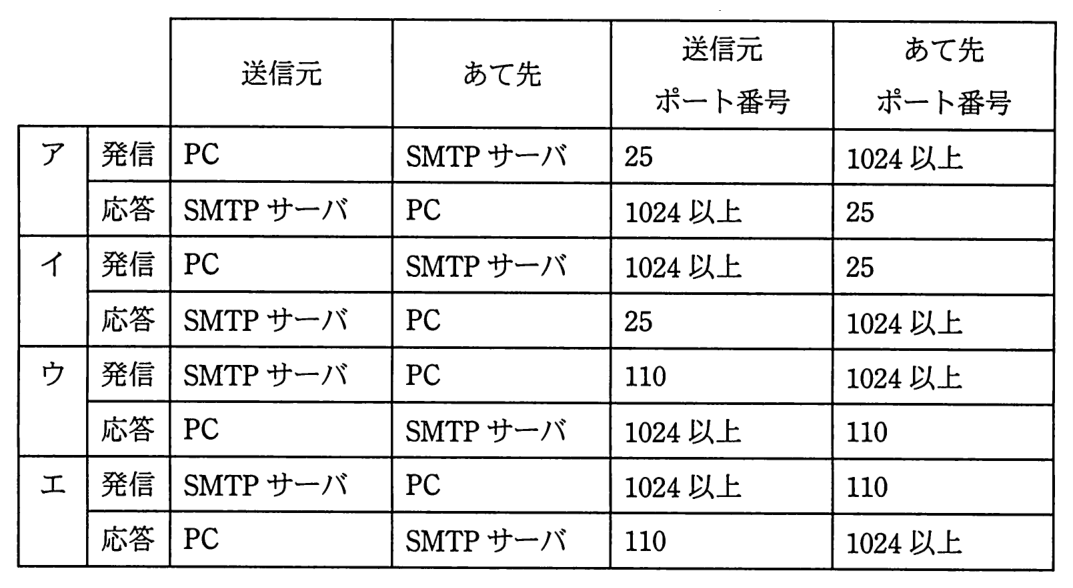
社内とインターネットの接続点にパケットフィルタリング型ファイアウォールを設置したネットワーク構成において,社内の PC からインターネット上の SMTP サーバに電子メールを送信するとき,ファイアウォールで通過許可とする TCP パケットのポート番号の組合せはどれか。
正解 イ
解説
SMTP サーバは TCP のウェルノウンポート 25 番で接続を待ち受ける。PC はメールを送るとき,自分の側の送信元ポートに 1024 以上の番号を割り当て,あて先ポート 25 で SMTP サーバに接続する。サーバからの応答は,送信元ポートが 25,あて先ポートが PC の使った 1024 以上の番号になる。この組合せはイである。
アは発信と応答でポート番号の向きが逆になっている。ウとエの 110 番は POP3 のポートで,PC がメールサーバからメールを受信するときに使う。しかも,いずれも SMTP サーバから PC に向けて通信を始めており,PC からメールを送る通信ではない。なお,現在は PC からメールサーバへの送信には,送信者の認証を行うサブミッションポート(587 番)や SMTP over TLS の 465 番を使うのが一般的である。
パケットフィルタで SMTP の送信を通す
社内の PC がインターネットの SMTP サーバにメールを送るとき,PC は 1024 以上の空いているポートから,SMTP サーバの 25 番ポートへ接続する。静的なパケットフィルタでは戻りのパケットも別に許可する必要があり,行きは「送信元ポート 1024 以上 → 宛先ポート 25」,戻りは「送信元ポート 25 → 宛先ポート 1024 以上」を通す。
社内 PC
1024 以上
FW
SMTP
25 番
向き
送信元ポート
宛先ポート
行き
PC → SMTP
1024 以上
25
戻り
SMTP → PC
25
1024 以上
110 番は POP3(受信)。送信の SMTP は 25 番
サーバ側は決まった番号(25),クライアント側は1024以上。戻りは向きが逆
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:ファイアウォールと DMZ 電子メールのプロトコル(SMTP・POP・IMAP)
問12
送信元を詐称した電子メールを拒否するために,SPF(Sender Policy Framework)の仕組みにおいて受信側が行うことはどれか。
ア Resent-Sender:,Resent-From:,Sender:,From:などのメールヘッダ情報の送信者メールアドレスを基に送信メールアカウントを検証する。 イ SMTP が利用するポート番号 25 の通信を拒否する。 ウ SMTP 通信中にやり取りされる MAIL FROM コマンドで与えられた送信ドメインと送信サーバの IP アドレスの適合性を検証する。 正解 エ 付加されたディジタル署名を受信側が検証する。
正解 ウ
解説
SPF(Sender Policy Framework)では,送信側のドメインの管理者が,そのドメインのメールを送信するサーバの IP アドレスを DNS の SPF レコードに登録しておく。受信側は,SMTP の MAIL FROM コマンドで示された送信ドメインの SPF レコードを DNS に問い合わせ,接続してきた送信サーバの IP アドレスと照合して,送信元が詐称されていないかを検証する。ウが正しい。
アのメールヘッダの送信者アドレスによる検証は,SPF が検証の対象にしているエンベロープの送信者とは異なる。イの SMTP のポート番号 25 の通信を拒否するのは OP25B で,エのディジタル署名を受信側が検証するのは DKIM である。
SPF・DKIM・DMARC の確かめ方
送信元ドメインの管理者は DNS に,送ってよいメールサーバの IP アドレス(SPF),署名を確かめる公開鍵(DKIM),認証に失敗したメールの扱い(DMARC)を登録する。送信側のメールサーバはメールに DKIM の署名を付ける。受信側のメールサーバは,接続してきたサーバの IP アドレスを SPF と照合し,署名を公開鍵で検証し,失敗したら DMARC の方針に従う。
送信側のメールサーバ
DKIM の署名を付ける
受信側のメールサーバ
3つを確かめる
メール
送信元ドメインの DNS
SPF:送ってよいサーバの IP
DKIM:署名を確かめる公開鍵
DMARC:失敗したときの扱い
引く
① 接続してきたサーバの IP アドレスが SPF にあるか
② メールの署名を DNS の公開鍵で検証できるか(DKIM)
③ 失敗したら DMARC の方針で受け取る・隔離・拒否
どれも送信元ドメインの DNS に登録し,受信側が引いて確かめる
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) 電子メールのプロトコル(SMTP・POP・IMAP) 送信ドメイン認証(SPF・DKIM・DMARC)
問13
ISP 管理下の動的 IP アドレスを割り当てられた PC からのスパムメール送信を防止する対策 OP25B はどれか。
ア 管理下の動的 IP アドレスから,管理外のグローバル IP アドレスへの POP 通信を拒否する。 イ 管理下の動的 IP アドレスから,管理外のグローバル IP アドレスへの SMTP 通信を拒否する。 正解 ウ メールサーバで,受信メールのあて先電子メールアドレスが管理外のドメインを指す場合,電子メールの受信を拒否する。 エ メールサーバで,スパムメール受信時に送信元の電子メールアドレスをブラックリストに登録しておき,スパムメール送信元からの電子メールの受信を拒否する。
正解 イ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が,自社の管理下にある動的 IP アドレスを割り当てた PC から,ISP の管理外のメールサーバ(グローバル IP アドレス)への SMTP 通信(ポート番号 25)を拒否する対策である。ウイルスに感染した PC などが直接外部のメールサーバに接続してスパムメールを大量に送信することを防ぐ。イが正しい。
アの POP 通信はメールの受信なので,スパムメールの送信の防止にはならない。ウとエはメールサーバで受信を拒否する対策で,OP25B の説明ではない。
OP25B とサブミッションポート,IP25B
ISP A の動的 IP アドレスの PC が,宛先のメールサーバへ25番ポートで直接送る通信は,ISP A の出口で止められる(OP25B)。PC は自分の ISP のメールサーバへサブミッションポート(587番)で接続し,SMTP-AUTH で認証を受けてから送る。メールサーバどうしの転送は25番を使う。IP25B は,他社 ISP の動的 IP アドレスから自社のメールサーバへ入ってくる25番の通信を止める。
ISP A のネットワーク
PC
動的 IP アドレス
ISP A の
メールサーバ
宛先の
メールサーバ
587番
SMTP-AUTH
25番
25番で直接送る
OP25B
IP25B:入ってくる側で止める
他社 ISP の PC
動的 IP アドレス
ISP A の
メールサーバ
25番で直接届けようとする通信を止める
OP25B は自社の動的 IP から外へ出る25番を,IP25B は他社の動的 IP から入ってくる25番を止める
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問14
無線 LAN における通信の暗号化の仕組みに関する記述のうち,適切なものはどれか。
ア EAP は,クライアント PC とアクセスポイントとの間で,あらかじめ登録した共通鍵による暗号化通信を実現する。 イ ESS-ID は,クライアント PC ごとの秘密鍵を定めたものであり,公開鍵暗号方式による暗号化通信を実現する。 ウ WEP では,クライアント PC とアクセスポイントとの間で公開鍵暗号方式による暗号化通信を実現できる。 エ WPA2 では,IEEE 802.1X の規格に沿って機器認証を行い,動的に更新される暗号化鍵を用いて暗号化通信を実現できる。 正解
正解 エ
解説
WPA2-Enterprise は,IEEE 802.1X による利用者認証を行い,認証の結果として端末ごとに動的に生成・配布される鍵を用いて通信を暗号化する無線 LAN のセキュリティ規格である。エが適切である。
アの EAP は IEEE 802.1X で使われる認証のためのプロトコルの枠組みで,暗号化通信を実現するものではない。イの ESS-ID はアクセスポイントのネットワークを識別する名前で,秘密鍵ではない。ウの WEP は共通鍵暗号方式の RC4 を使い,公開鍵暗号方式は使わない。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 共通鍵暗号と公開鍵暗号 無線 LAN(WPA2・WPA3・CSMA/CA)
問15
SSL の利用に関する記述のうち,適切なものはどれか。
ア SSL で使用する個人認証用のディジタル証明書は,IC カードなどに格納できるので,格納場所を特定の PC に限定する必要はない。 正解 イ SSL は Web サーバを経由した特定の利用者間の通信のために開発されたプロトコルであり,Web サーバ提供者への事前の利用者登録が不可欠である。 ウ SSL を利用する Web サーバのディジタル証明書には IP アドレスの組込みが必須なので,Web サーバの IP アドレスを変更する場合は,ディジタル証明書を再度取得する必要がある。 エ 日本国内では,SSL で使用する共通鍵の長さは,128 ビット未満に制限されている。
正解 ア
解説
SSL のクライアント認証に使う個人認証用のディジタル証明書と秘密鍵は,IC カードなどの持ち運べる媒体に格納できるので,特定の PC に保存しておく必要はない。アが適切である。
イは誤りで,SSL は Web ブラウザと Web サーバの間の通信を暗号化するためのプロトコルで,利用者登録を前提としていない。ウは誤りで,サーバ証明書にはサーバの FQDN(コモンネーム)を記載し,IP アドレスを変更しても FQDN が同じなら再取得は不要である。エは誤りで,日本国内で共通鍵の長さが 128 ビット未満に制限されているという規制はない。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
用語解説:共通鍵暗号と公開鍵暗号 TLS(SSL)
問16
WAF(Web Application Firewall)のブラックリスト又はホワイトリストの説明のうち,適切なものはどれか。
ア ブラックリストは,脆弱性のあるサイトの IP アドレスを登録したものであり,該当する通信を遮断する。 イ ブラックリストは,問題のある通信データパターンを定義したものであり,該当する通信を遮断するか又は無害化する。 正解 ウ ホワイトリストは,脆弱性のないサイトの FQDN を登録したものであり,該当する通信を遮断する。 エ ホワイトリストは,問題のある送信データをどのように無害化するかを定義したものであり,該当するデータを無害化する。
正解 イ
解説
WAF のブラックリスト(ネガティブセキュリティモデル)は,SQL インジェクションやクロスサイトスクリプティングなど,攻撃に使われる問題のある通信データのパターンを定義しておき,それに該当する通信を遮断したり無害化したりする方式である。イが適切である。
ホワイトリスト(ポジティブセキュリティモデル)は,許可する正常な通信のパターンを定義しておき,それに該当しない通信を遮断する方式である。ア,ウのサイトの IP アドレスや FQDN を登録するのは WAF のリストの説明ではなく,エの無害化の方法を定義するのもホワイトリストの説明ではない。
WAF のブラックリストとホワイトリスト,誤検知と見逃し
ブラックリストは攻撃に特徴的なパターンを登録し,合致した通信を不正と判定する。ホワイトリストは正常な通信のパターンを登録し,合致しない通信を不正と判定する。正常な通信を攻撃と判定して遮断するのがフォールスポジティブ(誤検知),攻撃を見逃すのがフォールスネガティブ(検知漏れ)。
方式
登録するもの
不正とみなす通信
ブラックリスト
攻撃のパターン
合致したもの
ホワイトリスト
正常なパターン
合致しないもの
攻撃と判定
正常と判定
実は正常
誤検知(FP)
正しい
実は攻撃
正しい
見逃し(FN)
数式の“<”を攻撃とみなして止める → フォールスポジティブ
正常を止めるのがフォールスポジティブ,攻撃を通すのがフォールスネガティブ
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:WAF・IDS・IPS
問17
1台のサーバと複数台のクライアントが,100 M ビット/秒の LAN で接続されている。業務のピーク時には,クライアント1台につき1分当たり 600 k バイトのデータをサーバからダウンロードする。このとき,同時使用してもピーク時に業務を滞りなく遂行できるクライアント数は何台までか。ここで,LAN の伝送効率は 50%,サーバ及びクライアント内の処理時間は無視できるものとし,1 M ビット/秒=106 ビット/秒,1 k バイト=1,000 バイトとする。
正解 イ
解説
LAN の伝送効率が 50%なので,実際に使える伝送速度は 100×106 ×0.5=5×10⁷ ビット/秒で,バイトに直すと 5×10⁷ ÷8=6.25×10⁶ バイト/秒になる。1分間では 6.25×106 ×60=3.75×10⁸ バイトを転送できる。
クライアント1台が1分当たりダウンロードするのは 600 k バイト=6×10⁵ バイトなので,3.75×108 ÷(6×10⁵ )=625 台までとなり,イが正しい。伝送効率を考えないと 1,250(ウ),1分ではなく1秒当たりで比べると 10(ア)になる。
伝送効率 50%の LAN で同時に使えるクライアント数
実際に使える速度は 100M ビット/秒×0.5 で,バイトに直すと 6.25×10⁶ バイト/秒。1分間では 3.75×10⁸ バイト を転送できる。クライアント1台が1分当たり 600k バイト をダウンロードするので,625 台まで。効率を忘れると 1,250 台,1秒当たりで比べると 10 台になる。
100M ビット/秒 × 0.5(伝送効率)÷ 8
= 6.25×10⁶ バイト/秒
× 60 秒
= 1分に 3.75×10⁸ バイト
÷ 1台 1分 600k バイト
= 625 台(イ)
効率を忘れると 1,250(ウ),1秒当たりで比べると 10(ア)
1分に 3.75×10⁸ バイト ÷ 1台 600k バイト = 625 台
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
LAN の制御方式に関する記述のうち,適切なものはどれか。
ア CSMA/CD 方式では,単位時間当たりの送出フレーム数が増していくと,衝突の頻度が増すので,スループットはある値をピークとして,その後下がる。 正解 イ CSMA/CD 方式では,一つの装置から送出されたフレームが順番に各装置に伝送されるので,リング状の LAN に適している。 ウ TDMA 方式では,伝送路上におけるフレームの伝搬遅延時間による衝突が発生する。 エ トークンアクセス方式では,トークンの巡回によって送信権を管理しているので,トラフィックが増大すると,CSMA/CD 方式に比べて伝送効率が急激に低下する。
正解 ア
解説
CSMA/CD 方式では,伝送路が空いていることを確認してから送信するが,複数の装置が同時に送信すると衝突が起き,再送が必要になる。送出するフレーム数が少ないうちはスループットが増えるが,一定以上に増えると衝突が頻発して再送が増えるので,スループットはある値をピークとして下がる。アが適切である。
イのフレームが順番に各装置に伝送されてリング状の LAN に適しているのは,トークンリング方式の説明である。ウの TDMA 方式は,時間を区切って送信の時間帯を割り当てるので,衝突は発生しない。エのトークンアクセス方式は,トークンを受け取った装置だけが送信するので衝突が起きず,トラフィックが増大しても CSMA/CD 方式のように急激に伝送効率が低下することはない。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA
問19
DNSSEC の説明として,適切なものはどれか。
ア DNS サーバへの DoS 攻撃を防止できる。 イ IPsec による暗号化通信が前提となっている。 ウ 代表的な DNS サーバの実装である BIND の代替として使用する。 エ ディジタル署名によって DNS 応答の正当性を確認できる。 正解
正解 エ
解説
DNSSEC は,DNS の応答にディジタル署名を付け,受信側がその署名を検証することで,応答が正当な権威 DNS サーバからのもので,改ざんされていないことを確認できるようにする DNS の拡張仕様である。DNS キャッシュポイズニングなどの対策になる。エが適切である。
アの DoS 攻撃の防止は DNSSEC の目的ではなく,署名によって応答のサイズが大きくなり,DNS リフレクション攻撃に悪用されやすくなる面もある。イの IPsec による暗号化通信は前提としていない。ウの DNSSEC は DNS のプロトコルの拡張で,BIND などの DNS サーバの実装も DNSSEC に対応している。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) VPN・IPsec
問20
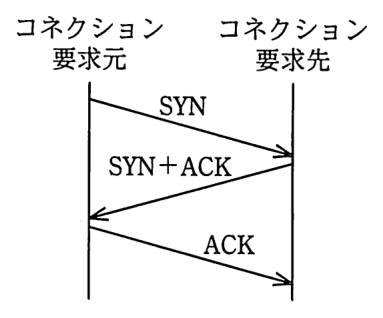
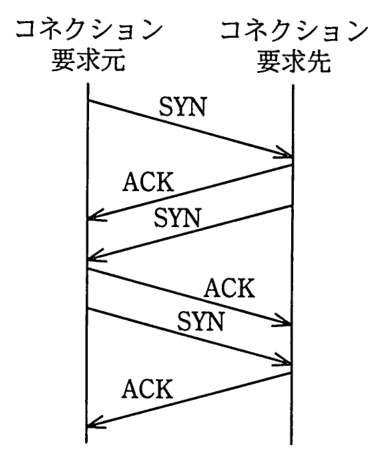
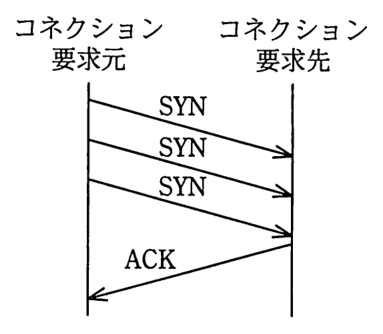
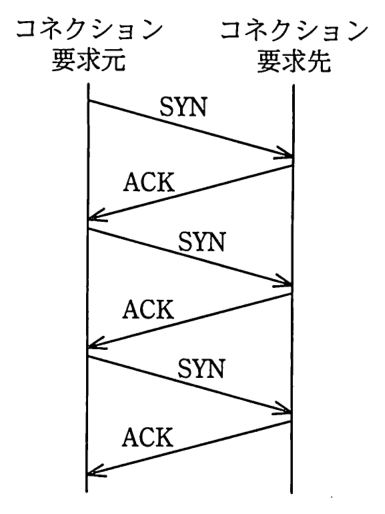
TCP のコネクション確立方式である3ウェイハンドシェイクを表す図はどれか。
正解 ア
解説
TCP の3ウェイハンドシェイクでは,コネクションの要求元が SYN を送り,要求先が SYN と ACK を一つのセグメントで返し,要求元が ACK を返すという3回のやり取りでコネクションを確立する。これを表すのはアである。
イ,エは SYN と ACK を別々に送っていてやり取りの回数が3回より多い。ウは SYN を3回送っていて,要求先から要求元への SYN がないので,双方向のコネクションが確立しない。
3ウェイハンドシェイク
クライアントが SYN(シーケンス番号 11111)を送る。サーバは SYN/ACK を返し,自分のシーケンス番号 22222 と,次に受け取りたい番号 11111+1=11112 を確認応答番号に入れる。クライアントは ACK(シーケンス番号 11112,確認応答番号 22222+1=22223)を返して確立する。サーバは LISTEN の状態で SYN を受け付ける。
クライアント
サーバ
SYN
seq 11111
SYN/ACK
seq 22222,ack 11112
ACK
seq 11112,ack 22223
LISTEN
SYN-
RECEIVED
SYN-SENT
確認応答番号 = 相手のシーケンス番号 + 1
確認応答番号は「相手のシーケンス番号+1」(次に受け取りたい番号)
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
和両立である表 R(ID ,NAME),S(NO ,NAMAE)がある。差集合 R−S を求める SELECT 文とするために,a に入れるべき適切な字句はどれか。ここで,下線部は主キーを表す。また,NAME と NAMAE は NULL 不可とする。
SELECT * FROM R WHERE a
    (SELECT * FROM S WHERE S.NO = R.ID AND S.NAMAE = R.NAME)
ア EXISTS イ NOT EXISTS 正解 ウ NOT IN エ R.ID NOT IN
正解 イ
解説
差集合 R−S は,R の行のうち S に含まれない行である。副問合せは,R の現在の行と ID と NAME が一致する S の行を探すので,その結果が存在しない R の行を取り出せばよい。副問合せの結果が空のときに真になる NOT EXISTS を a に入れる。イが正しい。
アの EXISTS では,S にも含まれる行,すなわち積集合 R∩S が得られる。ウの NOT IN とエの R.ID NOT IN は,副問合せが列を1つだけ返す場合に使うもので,“SELECT *”の副問合せと組み合わせると SQL 文として成り立たない。
関係演算:選択・射影・和・差
選択は条件に合う行を取り出し,射影は指定した列を取り出す。射影の結果は集合なので,重複する行は1つにまとめる(SQL では DISTINCT)。表 T の A と C への射影では (a1,c1) と (a2,c2) が重なり,3行になる。和 R∪S は両方の行を合わせて重複を1つに,差 R−S は R にあって S にない行。
表 T(A と C を射影)
ID
A
B
C
001
a1
b1
c1
002
a1
b1
c2
003
a1
b2
c1
004
a2
b1
c2
005
a2
b2
c2
射影の結果
A
C
a1
c1
a1
c2
a2
c2
(a1,c1) と
(a2,c2) が
重なるので
3行に
R
ID
A
B
0001
a
100
0002
b
200
0003
d
300
S
ID
A
B
0001
a
100
0002
a
200
和 R∪S
ID
A
B
0001
a
100
0002
a
200
0002
b
200
0003
d
300
差 R−S
ID
A
B
0002
b
200
0003
d
300
0001 a 100 は
S にもあるので除く
選択は行,射影は列。射影は重複を取り除く
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
問22
ソフトウェアの保守作業の効率向上施策として,最も適切なものはどれか。
ア エンドユーザによる動作確認テスト イ コーディング規約に準拠したプログラムの作成 正解 ウ 最適化コンパイルによる性能改善 エ 発生したバグの要因分類による傾向分析
正解 イ
解説
ソフトウェアの保守作業では,既存のプログラムを読んで理解し,修正箇所を特定する作業が中心になる。コーディング規約に準拠してプログラムを作成すれば,書き方がそろって読みやすくなり,修正の影響範囲も把握しやすいので,保守作業の効率が向上する。イが最も適切である。
アのエンドユーザによる動作確認テストは,要件どおりに動くかを確認するためのもの。ウの最適化コンパイルは実行時の性能を改善するもので,保守のしやすさには関係しない。エのバグの要因分類による傾向分析は,品質改善や再発防止には役立つが,保守作業そのものを効率化する施策としてはイに及ばない。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
SOA(Service Oriented Architecture)でサービスを設計する際の注意点のうち,適切なものはどれか。
ア 可用性を高めるために,ステートフルなインタフェースとする。 イ 業務からの独立性を確保するために,サービスの命名は役割を表すものとする。 ウ 業務の変化に対応しやすくするために,サービス間の関係は疎結合にする。 正解 エ セキュリティを高めるために,一度開発したサービスは再利用しない方がよい。
正解 ウ
解説
SOA では,業務の機能を独立したサービスとして部品化し,それらを組み合わせてシステムを構築する。サービス間の関係を疎結合にしておけば,業務が変化したときに,サービスを入れ替えたり組み合わせを変えたりして柔軟に対応できる。ウが適切である。
アのステートフルなインタフェースは,サービスが利用者の状態を保持するためにサービス間の結び付きが強くなり,再利用や拡張がしにくくなるので,SOA ではステートレスにするのが一般的である。イのサービスの命名は業務上の役割が分かるようにするのが望ましく,業務からの独立性の確保とは関係がない。エの SOA はサービスの再利用を前提とした考え方である。
SOA とマイクロサービス
システムの機能を,標準的なインタフェースで呼び出せるサービスという部品に分け,サービスを組み合わせて業務のシステムを作る(SOA)。マイクロサービスは,さらに小さな独立したサービスに分け,それぞれを別々に開発・配置・拡張できるようにする。部品どうしは疎結合で,1つを変えても他への影響が小さい。
業務アプリ
受注
サービス
在庫
サービス
請求
サービス
配送
サービス
標準のインタフェースで呼び出す(疎結合)
サービスという部品を組み合わせる。部品どうしは疎結合
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
用語解説:SOA(サービス指向アーキテクチャ)
問24
レプリケーションが有効な対策となるものはどれか。
ア 悪意によるデータの改ざんを防ぐ。 イ コンピュータウイルスによるデータの破壊を防ぐ。 ウ 災害発生時にシステムが長時間停止するのを防ぐ。 正解 エ 操作ミスによるデータの削除を防ぐ。
正解 ウ
解説
レプリケーションは,データを別の場所にある複製先へほぼリアルタイムに複製し,常に同じ内容を保つ仕組みである。災害で主系のシステムが使えなくなっても,遠隔地の複製先に切り替えれば,最新に近いデータで早期にサービスを再開できるので,システムの長時間停止を防ぐ対策になる。ウが該当する。
ア,イ,エの改ざん,ウイルスによる破壊,操作ミスによる削除は,いずれも元のデータへの変更がそのまま複製先にも反映されてしまうので,レプリケーションでは防げない。これらには,アクセス制御やウイルス対策,世代管理したバックアップなどが有効である。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
請負契約でシステム開発を委託している案件について,委託元のシステム監査人の指摘事項に該当するものはどれか。
ア 委託した開発案件の品質を委託元の管理者が定期的にモニタリングしている。 イ 委託元の管理者が委託先の開発担当者を指揮命令している。 正解 ウ 契約書に機密保持のための必要事項が盛り込まれている。 エ 特定の委託先との契約が長期化しているので,その妥当性を確認している。
正解 イ
解説
請負契約では,受託者が自ら雇用する開発担当者に対して業務の遂行方法の指示などを行う。委託元の管理者が委託先の開発担当者を直接指揮命令すると,実態が労働者派遣となる偽装請負に当たり,労働者派遣法に抵触するおそれがあるので,システム監査人の指摘事項に該当する。イが該当する。
アの委託した開発案件の品質を定期的にモニタリングすること,ウの契約書に機密保持のための事項を盛り込むこと,エの長期化した契約の妥当性を確認することは,いずれも委託元として適切な管理であり,指摘事項にはならない。
出典:平成22年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:契約の形態(請負・準委任・労働者派遣) システム監査(監査手続・監査証拠・フォローアップ)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧