令和4年度 春期に実施された情報処理安全確保支援士試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この年度を解いてみる
問1
Web サーバのログを分析したところ,Web サーバへの攻撃と思われる HTTP リクエストヘッダが記録されていた。次の HTTP リクエストヘッダから推測できる,攻撃者が悪用しようとしていた可能性が高い脆弱性はどれか。ここで,HTTP リクエストヘッダ中の“%20”は空白を意味する。
〔HTTP リクエストヘッダの一部〕
GET /cgi-bin/submit.cgi?user=;cat%20/etc/passwd HTTP/1.1
Accept: */*
Accept-Language: ja
UA-CPU: x86
Accept-Encoding: gzip, deflate
User-Agent: (省略)
Host: test.example.com
Connection: Keep-Alive
ア HTTP ヘッダインジェクション(HTTP Response Splitting) イ OS コマンドインジェクション 正解 ウ SQL インジェクション エ クロスサイトスクリプティング
正解 イ
解説
リクエストのパラメータ user に“;cat /etc/passwd”が入っている。“;”は UNIX のシェルでコマンドを区切る記号なので,CGI プログラムがこの値をシェルに渡すと,本来の処理に続けて /etc/passwd の内容を表示する cat コマンドが実行されてしまう。外部から OS のコマンドを実行させようとする OS コマンドインジェクションを狙った攻撃と推測でき,イが該当する。
アの HTTP ヘッダインジェクションは改行コード(%0d%0a)を埋め込んでレスポンスヘッダを追加・分割する攻撃,ウの SQL インジェクションは“'”や SQL の構文を埋め込む攻撃,エのクロスサイトスクリプティングは“<script>”などのスクリプトを埋め込む攻撃であり,いずれもこのリクエストの特徴とは合わない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
SAML(Security Assertion Markup Language)の説明として,最も適切なものはどれか。
ア Web サービスに関する情報を公開し,Web サービスが提供する機能などを検索可能にするための仕様 イ 権限がない利用者による読取り,改ざんから電子メールを保護して送信するための仕様 ウ デジタル署名に使われる鍵情報を効率よく管理するための Web サービスの仕様 エ 認証情報に加え,属性情報と認可情報を異なるドメインに伝達するための Web サービスの仕様 正解
正解 エ
解説
SAML は OASIS が標準化した XML ベースの仕様で,認証の結果(認証情報)に加え,利用者の属性情報や,何を許可するかという認可情報を,異なるドメイン(組織やサービス)の間で受け渡すために使われる。ドメインをまたいだシングルサインオンの実現に用いられ,エが適切である。
アは Web サービスの情報を登録・検索する UDDI,イは電子メールを暗号化・署名して保護する S/MIME,ウはデジタル署名などに使う鍵情報の登録や検証を Web サービスとして提供する XKMS の説明である。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
暗号化装置における暗号化処理時の消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。
ア キーロガー イ サイドチャネル攻撃 正解 ウ スミッシング エ 中間者攻撃
正解 イ
解説
暗号化処理中の消費電力や処理時間,電磁波などの物理的な情報を測定し,そこから装置内部の秘密鍵などを推定する攻撃をサイドチャネル攻撃という。消費電力を使うものは電力解析攻撃と呼ばれ,イが該当する。
アのキーロガーはキーボード入力を記録して ID やパスワードを盗むソフトウェアや装置,ウのスミッシングは SMS を使ったフィッシング,エの中間者攻撃は通信の途中に割り込んで盗聴や改ざんを行う攻撃である。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
問4
パスワードに使用できる文字の種類の数を M,パスワードの文字数を n とするとき,設定できるパスワードの理論的な総数を求める数式はどれか。
ア Mn 正解 イ M!/(M−n)! ウ M!/(n!(M−n)!) エ (M+n−1)!/(n!(M−1)!)
正解 ア
解説
パスワードの各文字には M 種類のどの文字も使え,同じ文字を繰り返し使ってもよい。n 文字の各位置でそれぞれ M 通りの選び方があるので,総数は M×M×…×M(n 個)=Mn であり,アになる。
イの M!/(M−n)! は同じ文字を使わずに並べる順列,ウの M!/(n!(M−n)!) は同じ文字を使わず並び順も区別しない組合せ,エの (M+n−1)!/(n!(M−1)!) は同じ文字の繰返しを許すが並び順を区別しない重複組合せの数である。パスワードは並び順が区別され,同じ文字を繰り返せるので,いずれも当てはまらない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
標的型攻撃における攻撃者の行動をモデル化したものの一つにサイバーキルチェーンがあり,攻撃者の行動を 7 段階に分類している。標的とした会社に対する攻撃者の行動のうち,偵察の段階に分類されるものはどれか。
ア 攻撃者が,インターネットに公開されていない社内ポータルサイトから,会社の組織図,従業員情報,メールアドレスなどを入手する。 イ 攻撃者が,会社の役員が登録している SNS サイトから,攻撃対象の人間関係,趣味などを推定する。 正解 ウ 攻撃者が,取引先になりすまして,標的とした会社にマルウェアを添付した攻撃メールを送付する。 エ 攻撃者が,ボットに感染した PC を遠隔操作して社内ネットワーク上の PC を次々にマルウェア感染させて,利用者 ID とパスワードを入手する。
正解 イ
解説
サイバーキルチェーンは,標的型攻撃を偵察,武器化,配送,攻撃(エクスプロイト),インストール,遠隔操作(C&C),目的の実行の 7 段階に分けたモデルである。偵察は,攻撃に先立って標的の組織や人物に関する情報を,公開情報などから集める段階であり,役員の SNS から人間関係や趣味を推定するイが該当する。
アの社内ポータルサイトはインターネットに公開されていないので,既に内部に侵入していなければ閲覧できず,侵入後の活動に当たる。ウのマルウェアを添付した攻撃メールの送付は配送の段階,エの遠隔操作による感染拡大と ID・パスワードの入手は遠隔操作から目的の実行の段階の行動である。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
量子暗号の特徴として,適切なものはどれか。
ア 暗号化と復号の処理を,量子コンピュータを用いて瞬時に行うことができるので,従来のコンピュータでの処理に比べて大量のデータの秘匿を短時間で実現できる。 イ 共通鍵暗号方式であり,従来の情報の取扱量の最小単位であるビットの代わりに量子ビットを用いることによって,瞬時のデータ送受信が実現できる。 ウ 量子雑音を用いて疑似乱数を発生させて共通鍵を生成し,公開鍵暗号方式で共有することによって,解読が困難な秘匿通信が実現できる。 エ 量子通信路を用いて安全に共有した乱数列を使い捨ての暗号鍵として用いることによって,原理的に第三者に解読されない秘匿通信が実現できる。 正解
正解 エ
解説
量子暗号(量子鍵配送)は,光子の偏光などの量子状態に情報を載せて乱数列を送り,送受信者の間で暗号鍵を共有する技術である。途中で盗聴されると量子状態が変化して検知できるので,安全に共有した乱数列を使い捨ての暗号鍵(ワンタイムパッド)として使えば,計算能力によらず原理的に解読されない秘匿通信が実現できる。エが適切である。
アのように量子コンピュータで暗号化・復号を高速化する技術ではない。イの量子ビットによる瞬時のデータ送受信は実現できない。ウのように公開鍵暗号方式で鍵を共有すると,安全性はその公開鍵暗号の計算の困難さに依存することになり,量子暗号の特徴である原理的な安全性は得られない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
安全・安心な IT 社会を実現するために創設された制度であり,IPA“中小企業の情報セキュリティ対策ガイドライン”に沿った情報セキュリティ対策に取り組むことを中小企業などが自己宣言するものはどれか。
ア ISMS 適合性評価制度 イ IT セキュリティ評価及び認証制度 ウ MyJVN エ SECURITY ACTION 正解
正解 エ
解説
SECURITY ACTION は,中小企業自らが情報セキュリティ対策に取り組むことを自己宣言する制度で,IPA が創設した。“中小企業の情報セキュリティ対策ガイドライン”に基づき,取組の段階に応じて一つ星・二つ星を宣言する。エが該当する。
アの ISMS 適合性評価制度は,組織の情報セキュリティマネジメントシステムを第三者の認証機関が審査して認証する制度であり,自己宣言ではない。イの IT セキュリティ評価及び認証制度(JISEC)は,IT 製品のセキュリティ機能を ISO/IEC 15408 に基づいて評価・認証する制度である。ウの MyJVN は,脆弱性対策情報データベース JVN iPedia の情報を利用者が効率よく収集・活用するための IPA のツール群である。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
問8
総務省及び国立研究開発法人情報通信研究機構(NICT)が 2019 年 2 月から実施している取組“NOTICE”に関する記述のうち,適切なものはどれか。
ア NICT が運用するダークネット観測網において,Mirai などのマルウェアに感染した IoT 機器から到達するパケットを分析した結果を当該機器の製造者に提供し,国内での必要な対策を促す。 イ 国内のグローバル IP アドレスを有する IoT 機器に対して,容易に推測されるパスワードを入力することなどによって,サイバー攻撃に悪用されるおそれのある機器を調査し,インターネットサービスプロバイダを通じて当該機器の利用者に注意喚起を行う。 正解 ウ 国内の利用者からの申告に基づき,利用者の所有する IoT 機器に対して無料でリモートから,侵入テストや OS の既知の脆弱性の有無の調査を実施し,結果を通知するとともに,利用者が自ら必要な対処ができるよう支援する。 エ 製品のリリース前に,不要にもかかわらず開放されているポートの存在,パスワードの設定漏れなど約 200 項目の脆弱性の有無を調査できるテストベッドを国内の IoT 機器製造者向けに公開し,市場に流通する IoT 機器のセキュリティ向上を目指す。
正解 イ
解説
NOTICE(National Operation Towards IoT Clean Environment)は,NICT が国内のグローバル IP アドレスをもつ IoT 機器に対して,容易に推測されるパスワードを入力するなどしてサイバー攻撃に悪用されるおそれのある機器を調査し,その結果をインターネットサービスプロバイダに通知して,プロバイダから利用者に注意喚起を行う取組である。イが適切である。
NOTICE は利用者への注意喚起を目的とした取組であり,アやエのように機器の製造者に向けて分析結果やテストベッドを提供するものではない。ウのように利用者の申告を受けて個別に侵入テストや脆弱性調査を行うものでもない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
経済産業省と IPA が策定した“サイバーセキュリティ経営ガイドライン(Ver 2.0)”に関する記述のうち,適切なものはどれか。
ア 経営者が,実施するサイバーセキュリティ対策を投資ではなくコストとして捉えることを重視し,コストパフォーマンスの良いサイバーセキュリティ対策をまとめたものである。 イ 経営者が認識すべきサイバーセキュリティに関する原則と,経営者がリーダシップを発揮して取り組むべき項目を取りまとめたものである。 正解 ウ 事業の規模やビジネスモデルによらず,全ての経営者が自社に適用すべきサイバーセキュリティ対策を定めたものである。 エ 製造業のサプライチェーンを構成する小規模事業者の経営者が,サイバー攻撃を受けた際に行う事後対応をまとめたものである。
正解 イ
解説
経済産業省と IPA の“サイバーセキュリティ経営ガイドライン(Ver 2.0)”は,経営者が認識すべき 3 原則と,経営者がリーダシップを発揮して CISO などに指示すべき重要 10 項目で構成されている。
アは逆で,同ガイドラインはセキュリティ対策をコストではなく投資と捉えるよう求めている。ウは誤りで,一律の対策を定めたものではなく,事業の規模やビジネスモデルに応じて取り組むことを前提としている。エも誤りで,対象は小規模事業者に限らず,事後対応だけでなく平時のリスク把握・体制整備・サプライチェーン対策までを扱う。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
CRYPTREC の主な活動内容はどれか。
ア 暗号技術の技術的検討並びに国際競争力の向上及び運用面での安全性向上に関する検討を行う。 正解 イ 情報セキュリティ政策に係る基本戦略の立案,官民における統一的,横断的な情報セキュリティ対策の推進に係る企画などを行う。 ウ 組織の情報セキュリティマネジメントシステムを評価して認証する制度を運用する。 エ 認証機関から貸与された暗号モジュール試験報告書作成支援ツールを用いて暗号モジュールの安全性についての評価試験を行う。
正解 ア
解説
CRYPTREC(Cryptography Research and Evaluation Committees)は,電子政府で利用する暗号技術の安全性を評価・監視し,適切な実装法・運用法を調査・検討するプロジェクトで,暗号技術の技術的な検討に加え,暗号技術の利用促進や国際競争力の向上,運用面での安全性向上の検討を行っている。CRYPTREC 暗号リストの作成もその活動の一つであり,アが該当する。
イの情報セキュリティ政策に係る基本戦略の立案や官民の横断的な対策の推進は,内閣サイバーセキュリティセンター(NISC)の役割である。ウの ISMS を評価して認証する制度の運用は ISMS 適合性評価制度(認定機関と認証機関)の役割,エの暗号モジュールの評価試験は暗号モジュール試験及び認証制度(JCMVP)で試験機関が行う業務である。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
インターネットバンキングの利用時に被害をもたらす MITB(Man-in-the-Browser)攻撃に有効なインターネットバンクでの対策はどれか。
ア インターネットバンキングでの送金時に接続する Web サイトの正当性を利用者が確認できるよう,EV SSL サーバ証明書を採用する。 イ インターネットバンキングでの送金時に利用者が入力した情報と,金融機関が受信した情報とに差異がないことを検証できるよう,トランザクション署名を利用する。 正解 ウ インターネットバンキングでのログイン認証において,一定時間ごとに自動的に新しいパスワードに変更されるワンタイムパスワードを導入する。 エ インターネットバンキング利用時の通信を SSL ではなく TLS を利用して暗号化するように Web サイトを設定する。
正解 イ
解説
MITB 攻撃では,利用者の PC に感染したマルウェアが Web ブラウザの中で動作し,利用者が正しいサイトに正しくログインした後で,送金先や金額などの取引内容を利用者に気付かれないように書き換える。トランザクション署名は,利用者が入力した取引内容を別の機器などで署名させ,金融機関側で受信した内容と照合するので,ブラウザ内での書換えを検知できる。イが有効である。
MITB 攻撃では接続先は本物のサイトであり,改ざんは暗号化される前のブラウザ内部で行われるので,アの EV SSL サーバ証明書による接続先の確認や,エの SSL から TLS への変更では防げない。ウのワンタイムパスワードによるログイン認証も,ログインした後に取引内容が書き換えられるので対策にならない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
JIS X 9401:2016(情報技術-クラウドコンピューティング-概要及び用語)の定義によるクラウドサービス区分の一つであり,クラウドサービスカスタマが表中の項番 1 と 2 の責務を負い,クラウドサービスプロバイダが項番 3~5 の責務を負うものはどれか。
項番1:アプリケーションソフトウェアに対して,データ利用時のアクセス制御と暗号化の設定を行う。 項番2:アプリケーションソフトウェアに対して,セキュアプログラミングとソースコードの脆弱性診断を行う。 項番3:DBMS に対して,修正プログラム適用と権限設定を行う。 項番4:OS に対して,修正プログラム適用と権限設定を行う。 項番5:ハードウェアに対して,アクセス制御と物理セキュリティ確保を行う。
ア HaaS イ IaaS ウ PaaS 正解 エ SaaS
正解 ウ
解説
表では,クラウドサービスカスタマがアプリケーションソフトウェアに関する責務(項番 1・2)だけを負い,クラウドサービスプロバイダが DBMS,OS,ハードウェアに関する責務(項番 3~5)を負っている。これは,プロバイダが提供するプラットフォーム(DBMS や OS などの実行環境)の上で,カスタマが自らのアプリケーションを開発・運用する PaaS に当たる。ウが該当する。
イの IaaS では,プロバイダはハードウェアなどの基盤だけを提供し,OS や DBMS の修正プログラム適用や権限設定もカスタマの責務になる。エの SaaS では,アプリケーションソフトウェアもプロバイダが提供するので,セキュアプログラミングなどの項番 2 もプロバイダの責務になる。アの HaaS はハードウェアを提供するサービスを指す呼び方で,JIS X 9401 のクラウドサービス区分にはない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
問13
DNSSEC で実現できることはどれか。
ア DNS キャッシュサーバが得た応答中のリソースレコードが,権威 DNS サーバで管理されているものであり,改ざんされていないことの検証 正解 イ 権威 DNS サーバと DNS キャッシュサーバとの通信を暗号化することによる,ゾーン情報の漏えいの防止 ウ 長音“ー”と漢数字“一”などの似た文字をドメイン名に用いて,正規サイトのように見せかける攻撃の防止 エ 利用者の URL の入力誤りを悪用して,偽サイトに誘導する攻撃の検知
正解 ア
解説
DNSSEC は,権威 DNS サーバがリソースレコードにデジタル署名を付け,DNS キャッシュサーバが公開鍵でその署名を検証する仕組みである。応答が正当な権威 DNS サーバで管理されているものであり,途中で改ざんされていないことを確認できるので,DNS キャッシュポイズニングへの対策になる。アが該当する。
DNSSEC は署名による検証を行うだけで通信の暗号化は行わないので,イの通信の暗号化による漏えい防止はできない。ウの似た文字を使ったドメイン名で正規サイトに見せかける攻撃(ホモグラフ攻撃)や,エの URL の入力誤りを悪用するタイポスクワッティングは,正規に登録された別のドメイン名を使うので,DNSSEC では防止も検知もできない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
HTTP Strict Transport Security(HSTS)の動作はどれか。
ア HTTP over TLS(HTTPS)によって接続しているとき,EV SSL 証明書であることを利用者が容易に識別できるように,Web ブラウザのアドレス表示部分を緑色に表示する。 イ Web サーバからコンテンツをダウンロードするとき,どの文字列が秘密情報かを判定できないように圧縮する。 ウ Web サーバと Web ブラウザとの間の TLS のハンドシェイクにおいて,一度確立したセッションとは別の新たなセッションを確立するとき,既に確立したセッションを使って改めてハンドシェイクを行う。 エ Web サイトにアクセスすると,Web ブラウザは,以降の指定された期間,当該サイトには全て HTTPS によって接続する。 正解
正解 エ
解説
HSTS は,Web サーバが HTTPS の応答に Strict-Transport-Security ヘッダを付けて,有効期間(max-age)を指定する仕組みである。これを受け取った Web ブラウザは,指定された期間,そのサイトへのアクセスを HTTP で行おうとしても自動的に HTTPS で接続する。HTTP による最初の接続を狙った盗聴や,HTTPS への切替えを妨げる攻撃への対策になり,エが該当する。
アは EV SSL 証明書を使ったサイトでかつて Web ブラウザが行っていたアドレスバーの表示の説明である。イは HTTPS の通信を圧縮することで,逆に圧縮後の長さから秘密情報を推測される攻撃(BREACH など)の原因にもなる処理であり,HSTS とは無関係である。ウは確立済みのセッション上でハンドシェイクをやり直す TLS の再ネゴシエーションの説明である。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
TLS に関する記述のうち,適切なものはどれか。
ア TLS で使用する Web サーバのデジタル証明書には IP アドレスの組込みが必須なので,Web サーバの IP アドレスを変更する場合は,デジタル証明書を再度取得する必要がある。 イ TLS で使用する共通鍵の長さは,128 ビット未満で任意に指定する。 ウ TLS で使用する個人認証用のデジタル証明書は,IC カードにも格納することができ,利用する PC を特定の PC に限定する必要はない。 正解 エ TLS は Web サーバと特定の利用者が通信するためのプロトコルであり,Web サーバへの事前の利用者登録が不可欠である。
正解 ウ
解説
TLS のクライアント認証に使う個人認証用のデジタル証明書(と秘密鍵)は,PC に保存するだけでなく IC カードに格納することもできる。IC カードを読み取れる環境であれば,どの PC からでも利用でき,利用する PC を特定の PC に限定する必要はない。ウが適切である。
アは誤りで,Web サーバのデジタル証明書にはサーバの FQDN(ドメイン名)を記載するのが一般的で,IP アドレスの組込みは必須ではないので,IP アドレスを変更しても取り直す必要はない。イも誤りで,TLS で使う共通鍵暗号の鍵長は暗号スイートによって 128 ビットや 256 ビットなどに決まり,128 ビット未満で任意に指定するものではない。エも誤りで,TLS は不特定の利用者との通信にも使え,Web サーバへの事前の利用者登録は必要ない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
電子メールをスマートフォンで受信する際のメールサーバとスマートフォンとの間の通信を,メール本文を含めて暗号化するプロトコルはどれか。
ア APOP イ IMAPS 正解 ウ POP3 エ SMTP Submission
正解 イ
解説
IMAPS は,メールを受信・閲覧するプロトコル IMAP の通信を TLS で暗号化したもの(IMAP over TLS)で,認証情報だけでなくメール本文を含む通信全体が暗号化される。イが該当する。
アの APOP は,POP3 のパスワードをチャレンジレスポンス方式でハッシュ化して送る認証方式で,パスワードは平文で流れないがメール本文は暗号化されない。ウの POP3 はそのままでは通信を暗号化しない。エの SMTP Submission は,メールクライアントからメールサーバへの送信に使う仕組み(ポート 587)であり,受信のためのプロトコルではない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
利用者認証情報を管理するサーバ 1 台と複数のアクセスポイントで構成された無線 LAN 環境を実現したい。PC が無線 LAN 環境に接続するときの利用者認証とアクセス制御に,IEEE 802.1X と RADIUS を利用する場合の標準的な方法はどれか。
ア PC には IEEE 802.1X のサプリカントを実装し,かつ,RADIUS クライアントの機能をもたせる。 イ アクセスポイントには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS クライアントの機能をもたせる。 正解 ウ アクセスポイントには IEEE 802.1X のサプリカントを実装し,かつ,RADIUS サーバの機能をもたせる。 エ サーバには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS サーバの機能をもたせる。
正解 イ
解説
IEEE 802.1X では,認証を受ける端末をサプリカント,接続を中継して認証が済むまで通信を制御する装置をオーセンティケータ,認証を行うサーバを認証サーバという。無線 LAN では PC がサプリカント,アクセスポイントがオーセンティケータになる。アクセスポイントは PC から受け取った認証情報を RADIUS で認証サーバ(RADIUS サーバ)へ中継するので,RADIUS クライアントの機能をもつ。イが標準的な方法である。
アの PC はサプリカントだが RADIUS クライアントにはならない。ウのアクセスポイントはサプリカントでも RADIUS サーバでもない。エの利用者認証情報を管理するサーバは RADIUS サーバ(認証サーバ)であり,オーセンティケータではない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
IEEE 802.11a/b/g/n で採用されているアクセス制御方式はどれか。
ア CSMA/CA 正解 イ CSMA/CD ウ LAPB エ トークンパッシング方式
正解 ア
解説
IEEE 802.11a/b/g/n の無線 LAN では,送信前に電波の使用状況を確認し,空いていればランダムな待ち時間をおいてから送信することで衝突を回避する CSMA/CA(Carrier Sense Multiple Access with Collision Avoidance)が採用されている。無線では送信中に衝突を検出することが難しいため,衝突を避ける方式をとる。アが該当する。
イの CSMA/CD は衝突を検出して再送する有線 LAN(イーサネット)の方式である。ウの LAPB は X.25 のデータリンク層で使われる HDLC 系の手順,エのトークンパッシング方式はトークンを持つ端末だけが送信できる方式で,トークンリングなどで使われる。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
インターネットに接続された PC の時刻合わせに使用されるプロトコルはどれか。
ア NNTP イ RTCP ウ SNTP 正解 エ TFTP
正解 ウ
解説
SNTP(Simple Network Time Protocol)は,NTP を簡略化した時刻同期のプロトコルで,PC などのクライアントがインターネット上の時刻サーバから時刻を取得して時刻合わせをするのに使われる。ウが該当する。
アの NNTP はネットニュースの記事を配送・閲覧するプロトコル,イの RTCP は RTP による音声や映像の配信で通信品質の情報をやり取りする制御用プロトコル,エの TFTP は認証の仕組みをもたない簡易なファイル転送プロトコルである。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
複数台のレイヤ 2 スイッチで構成されるネットワークが複数の経路をもつ場合に,イーサネットフレームのループが発生することがある。そのループの発生を防ぐための TCP/IP ネットワークインタフェース層のプロトコルはどれか。
ア IGMP イ RIP ウ SIP エ スパニングツリープロトコル 正解
正解 エ
解説
スパニングツリープロトコル(IEEE 802.1D)は,レイヤ 2 スイッチ(ブリッジ)の間で情報を交換して論理的な木構造を作り,冗長な経路上のポートの一部を通信しないブロッキング状態にすることで,イーサネットフレームのループを防ぐ。データリンク層,すなわち TCP/IP のネットワークインタフェース層で動作するプロトコルであり,エが該当する。
アの IGMP はマルチキャストグループへの参加・離脱を管理するインターネット層のプロトコル,イの RIP はルータ間で経路情報を交換するルーティングプロトコル,ウの SIP は IP 電話などでセッションの確立・終了を制御するアプリケーション層のプロトコルであり,いずれもレイヤ 2 のループ防止には使わない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
データウェアハウスのメタデータに関する記述のうち,データリネージはどれか。
ア 誰がどのデータを見てよいかを示す情報であり,適切なアクセス制御を目的として設定される。 イ データが誰によって作られ管理されているかを示す情報であり,データ構造やデータ辞書を見ても意味が分からないときの問合せ先を表す。 ウ データがどこから発生し,どのような変換及び加工を経て,現在の形になったかを示す情報であり,データの生成源の特定又は障害時の影響調査に利用できる。 正解 エ データ構造がどのように定義されているかを示す情報であり,Web サイトなどに公開して検索できるようにする。
正解 ウ
解説
データリネージ(データの系譜)は,データがどのシステムで発生し,どのような抽出・変換・加工の過程を経て現在の形になったかという来歴を示すメタデータである。データウェアハウスでは,集計値の根拠となる元データの特定や,元データに誤りや障害があったときの影響範囲の調査に使われる。ウが該当する。
アのデータの閲覧権限を示す情報はアクセス制御のためのメタデータ,イのデータの作成者や管理者を示す情報はデータの所有者・管理責任者に関するメタデータ,エのデータ構造の定義情報はスキーマやデータ辞書に当たるメタデータであり,いずれもデータの来歴を示すものではない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
システムに規定外の無効なデータが入力されたとき,誤入力であることを伝えるメッセージを表示して正しい入力を促すことによって,システムを異常終了させない設計は何というか。
ア フールプルーフ 正解 イ フェールセーフ ウ フェールソフト エ フォールトトレランス
正解 ア
解説
フールプルーフは,利用者が誤った操作をしたり想定外のデータを入力したりしても,システムが異常な動作をしないようにあらかじめ防いでおく考え方。前提条件を満たさないデータが入力されたらエラーメッセージを出して再入力を促す,という方針はまさにこれに当たる。アが正しい。
イのフェールセーフは故障したときに安全な側に倒す設計,ウのフェールソフトは故障時に機能を落としてでも運転を続ける設計,エのフォールトトレランスは構成要素を多重化して故障が起きても正常な動作を続けられるようにすること。いずれも故障が起きた後の備えであり,誤操作を未然に防ぐフールプルーフとは着眼点が違う。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
JIS X 0160:2021(ソフトウェアライフサイクルプロセス)によれば,ライフサイクルモデルの目的及び成果を達成するために,ライフサイクルプロセスを修正するか,又は新しいライフサイクルプロセスを定義することを何というか。
ア シミュレーション イ 修整(Tailoring) 正解 ウ 統治(Governance) エ ベンチマーキング
正解 イ
解説
JIS X 0160:2021 では,ライフサイクルモデルの目的及び成果を達成するために,ライフサイクルプロセスを修正したり,新しいライフサイクルプロセスを定義したりすることを修整(tailoring)という。組織やプロジェクトの特性に合わせて,規格のプロセスをそのまま使うのではなく取捨選択・変更して適用する考え方であり,イが該当する。
アのシミュレーションはモデルを使って対象の振る舞いを模擬的に再現すること,エのベンチマーキングは優れた他社などの実践と比較して改善につなげる手法である。ウの統治(ガバナンス)は組織を方向付けて監視する活動であり,プロセスを修正・定義することを指す用語ではない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
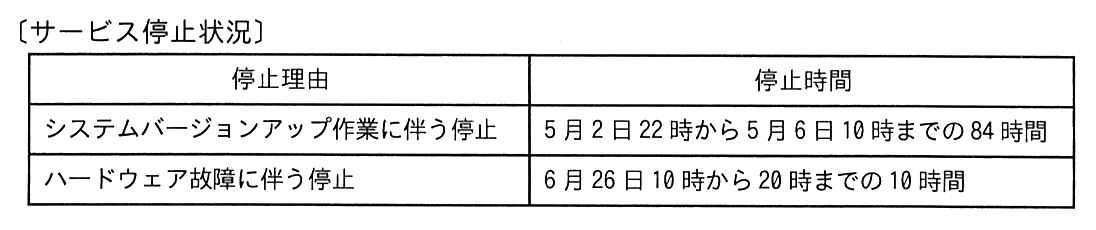
サービス提供時間帯が毎日 0~24 時の IT サービスにおいて,ある年の 4 月 1 日 0 時から 6 月 30 日 24 時までのサービス停止状況は表のとおりであった。システムバージョンアップ作業に伴う停止時間は,計画停止時間として顧客との間で合意されている。このとき,4 月 1 日から 6 月 30 日までの IT サービスのサービス可用性は何%か。ここで,サービス可用性(%)は小数第 3 位を四捨五入するものとする。
ア 95.52 イ 95.70 ウ 99.52 正解 エ 99.63
正解 ウ
解説
4月1日から6月30日までは 30+31+30=91日。毎日0時から24時が提供時間帯なので,合計は 91×24=2,184時間。システムバージョンアップ作業の84時間は,サービス提供時間に含めない計画停止として顧客と合意しているので,分母から除く。分母は 2,184−84=2,100時間,実際の停止はハードウェア故障の10時間だけなので,可用性は (2,100−10)÷2,100=2,090÷2,100=0.99523…,すなわち 99.52% でウになる。
イの 95.70 は,バージョンアップの84時間を除かずに分母を 2,184時間とし,停止時間に含めて計算した値(2,090÷2,184=0.95696…)である。アの 95.52 は,分母から84時間を除いたうえで停止時間にも84時間を数えた値((2,100−94)÷2,100=0.95523…)である。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
金融庁“財務報告に係る内部統制の評価及び監査に関する実施基準(令和元年)”におけるアクセス管理に関して,内部統制のうちの IT に係る業務処理統制に該当するものはどれか。
ア 組織としてアクセス管理規程を定め,統一的なアクセス管理を行う。 イ 組織としてアクセス権限の設定方針を定め,周知徹底を図る。 ウ 組織内のアプリケーションシステムに,業務内容に応じた権限を付与した利用者 ID とパスワードによって認証する機能を設ける。 正解 エ 組織内の全ての利用者に対して,アクセス管理の重要性についての教育を行う。
正解 ウ
解説
金融庁の実施基準では,IT に係る内部統制を,業務を管理するシステムの開発・運用・保守やアクセス管理の体制などを対象とする IT 全般統制と,個々の業務処理に組み込まれて業務が適切に処理されることを確保する IT 業務処理統制に分けている。IT 業務処理統制の例として,入力情報の完全性・正確性・正当性の確保,エラーデータの修正と再処理,マスタデータの維持管理と並んで,システムの利用に関する認証や操作範囲の限定などのアクセス管理が挙げられている。業務内容に応じた権限を付与した利用者 ID とパスワードで認証する機能をアプリケーションシステムに組み込むウが該当する。
ア・イのアクセス管理規程やアクセス権限の設定方針の策定・周知,エの利用者への教育は,組織全体を対象とした方針や体制づくりであり,個々の業務処理に組み込まれた統制ではないので,IT 業務処理統制には当たらない。
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ