平成29年度 秋期に実施された情報処理安全確保支援士試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
CRL(Certificate Revocation List)に掲載されるものはどれか。
ア 有効期限切れになったディジタル証明書の公開鍵 イ 有効期限切れになったディジタル証明書のシリアル番号 ウ 有効期限内に失効したディジタル証明書の公開鍵 エ 有効期限内に失効したディジタル証明書のシリアル番号 正解
正解 エ
解説
CRL(証明書失効リスト)には,有効期限内であるにもかかわらず,秘密鍵の漏えいなどの理由で認証局が失効させたディジタル証明書のシリアル番号と失効日時が掲載される。エが正しい。
ア,イの有効期限切れになった証明書は,期限によって無効であることが分かるので CRL には掲載しない。ア,ウの公開鍵は CRL に掲載する項目ではなく,失効した証明書はシリアル番号で識別する。
CRL と OCSP の違い
CRL は,認証局が有効期限内に失効させた証明書のシリアル番号と失効日時を一覧にし,署名を付けて公開するもの。利用者はリストを取ってきて自分で照らし合わせる。OCSP は,利用者が調べたい証明書を OCSP レスポンダ(VA)にオンラインで問い合わせ,有効か失効しているかの答えを受け取る。
CRL(証明書失効リスト)
認証局
CA
失効した証明書の一覧
No.1024 3/10 失効
No.2041 5/02 失効
利用者
ブラウザなど
署名して公開
取ってきて照合
載るのは有効期限内に失効した証明書のシリアル番号と日時
OCSP
利用者
ブラウザなど
OCSP レスポンダ
VA(検証局)
この証明書は有効?
有効・失効・不明を返す
その都度オンラインで問い合わせるので,最新の状態が分かる
CRL は一覧を取ってきて自分で調べる,OCSP はその都度問い合わせる
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問2
PKI を構成する OCSP を利用する目的はどれか。
ア 誤って破棄してしまった秘密鍵の再発行処理の進捗状況を問い合わせる。 イ ディジタル証明書から生成した鍵情報の交換が OCSP クライアントとレスポンダの間で失敗した際,認証状態を確認する。 ウ ディジタル証明書の失効情報を問い合わせる。 正解 エ 有効期限が切れたディジタル証明書の更新処理の進捗状況を確認する。
正解 ウ
解説
OCSP(Online Certificate Status Protocol)は,ディジタル証明書が失効していないかを,OCSP レスポンダにオンラインで問い合わせて確認するためのプロトコルである。CRL(証明書失効リスト)を取得して照合する方法と比べて,最新の失効情報をその都度確認できる。ウが正しい。
アの秘密鍵の再発行やエの有効期限切れの証明書の更新処理の進捗状況は,OCSP で問い合わせるものではない。イの鍵情報の交換の失敗時に認証状態を確認するものでもない。
CRL と OCSP の違い
CRL は,認証局が有効期限内に失効させた証明書のシリアル番号と失効日時を一覧にし,署名を付けて公開するもの。利用者はリストを取ってきて自分で照らし合わせる。OCSP は,利用者が調べたい証明書を OCSP レスポンダ(VA)にオンラインで問い合わせ,有効か失効しているかの答えを受け取る。
CRL(証明書失効リスト)
認証局
CA
失効した証明書の一覧
No.1024 3/10 失効
No.2041 5/02 失効
利用者
ブラウザなど
署名して公開
取ってきて照合
載るのは有効期限内に失効した証明書のシリアル番号と日時
OCSP
利用者
ブラウザなど
OCSP レスポンダ
VA(検証局)
この証明書は有効?
有効・失効・不明を返す
その都度オンラインで問い合わせるので,最新の状態が分かる
CRL は一覧を取ってきて自分で調べる,OCSP はその都度問い合わせる
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問3
標準化団体 OASIS が,Web サイト間で認証,属性及び認可の情報を安全に交換するために策定したフレームワークはどれか。
ア SAML 正解 イ SOAP ウ XKMS エ XML Signature
正解 ア
解説
SAML(Security Assertion Markup Language)は,標準化団体 OASIS が策定した,異なる Web サイトやドメインの間で,利用者の認証の結果や属性,認可の情報を XML 形式のアサーションとして安全に交換するためのフレームワークである。シングルサインオンの実現などに使われる。アが正しい。
イの SOAP は,XML 形式のメッセージでほかのコンピュータのサービスを呼び出すためのプロトコル(W3C が標準化)。ウの XKMS は,XML で公開鍵の登録や検証などの鍵管理を行うための仕様。エの XML Signature は,XML 文書にディジタル署名を付けるための仕様(W3C が標準化)である。
SAML によるシングルサインオンの流れ
利用者がサービス(SP)にアクセスすると,SP は認証を IdP に任せて利用者を IdP へ転送する。IdP が利用者を認証し,署名付きのアサーションを発行する。利用者のブラウザがアサーションを SP に渡し,SP は署名を検証して利用を許可する。SP はパスワードを扱わない。
利用者
ブラウザ
SP
サービス
IdP
認証する側
① サービスにアクセス
② IdP へ転送
認証を依頼
③ 利用者を認証
④ アサーション(IdP の署名付き)
アサーションを渡す
⑤ 署名を検証して利用を許可
SP はパスワードを受け取らず,IdP が署名したアサーションを確かめるだけ
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
用語解説:シングルサインオン(SAML・OAuth)
問4
ハッシュ関数の性質の一つである衝突発見困難性に関する記述のうち,適切なものはどれか。
ア SHA-256 の衝突発見困難性を示す,ハッシュ値が一致する二つのメッセージの探索に要する最大の計算量は,256 の2乗である。 イ SHA-256 の衝突発見困難性を示す,ハッシュ値の元のメッセージの探索に要する最大の計算量は,2 の 256 乗である。 ウ 衝突発見困難性とは,ハッシュ値が与えられたときに,元のメッセージの探索に要する計算量が大きいことによる,探索の困難性のことである。 エ 衝突発見困難性とは,ハッシュ値が一致する二つのメッセージの探索に要する計算量が大きいことによる,探索の困難性のことである。 正解
正解 エ
解説
衝突発見困難性(強衝突耐性)とは,同じハッシュ値になる二つの異なるメッセージの組を見つけることが計算量的に困難であるという性質である。エが適切である。
ウのハッシュ値が与えられたときに元のメッセージを見つけることの困難性は,原像計算困難性(一方向性)である。アの 256 の2乗ではなく,出力が 256 ビットの SHA-256 で衝突を総当たりで探す計算量は,誕生日のパラドックスにより 2 の 128 乗程度になる。イの 2 の 256 乗は元のメッセージを探す原像計算の計算量の目安で,衝突発見困難性を示すものではない。
暗号学的ハッシュ関数の3つの性質
原像計算困難性は,ハッシュ値が与えられたときに,そのハッシュ値になるメッセージを見つけることが難しい。第2原像計算困難性は,あるメッセージが与えられたときに,同じハッシュ値になる別のメッセージを見つけることが難しい。衝突発見困難性は,同じハッシュ値になる2つのメッセージを,どれでもよいので見つけることが難しい。違いは何が先に決まっているか。
原像計算困難性(一方向性)
メッセージ
ハッシュ値
← これになる m を探す
第2原像計算困難性
m1
メッセージ2
同じハッシュ値
m1 は決まっている
衝突発見困難性
メッセージ1
メッセージ2
同じハッシュ値
どれでもよい
塗った枠が先に決まっているもの,破線の枠が探すもの
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ハッシュ関数
問5
情報セキュリティにおけるエクスプロイトコードの説明はどれか。
ア 同じセキュリティ機能をもつ製品に乗り換える場合に,CSV など他の製品に取り込むことができる形式でファイルを出力するプログラム イ コンピュータに接続されたハードディスクなどの外部記憶装置や,その中に保存されている暗号化されたファイルなどを閲覧,管理するソフトウェア ウ セキュリティ製品を設計する際の早い段階から実際に動作する試作品を作成し,それに対する利用者の反応を見ながら徐々に完成に近づける開発手法 エ ソフトウェアやハードウェアの脆弱性を利用するために作成されたプログラム 正解
正解 エ
解説
エクスプロイトコード(エクスプロイト)は,ソフトウェアやハードウェアの脆弱性を利用して,不正な操作を行ったり,脆弱性が実在することを実証したりするために作成されたプログラムである。攻撃に悪用される一方で,脆弱性の検証にも使われる。エが正しい。
アは他の製品に取り込める形式でファイルを出力するエクスポートの機能,イは外部記憶装置や暗号化ファイルを閲覧・管理するソフトウェア(ファイル管理ツールなど),ウは試作品を作って利用者の反応を見ながら完成に近づけるプロトタイピングの説明である。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問6
DNS に対するカミンスキー攻撃(Kaminsky's attack)への対策はどれか。
ア DNS キャッシュサーバと権威 DNS サーバとの計2台の冗長構成とすることによって,過負荷によるサーバダウンのリスクを大幅に低減させる。 イ SPF(Sender Policy Framework)を用いて MX レコードを認証することによって,電子メールの送信元ドメインが詐称されていないかどうかを確認する。 ウ 問合せ時の送信元ポート番号をランダム化することによって,DNS キャッシュサーバに偽の情報がキャッシュされる確率を大幅に低減させる。 正解 エ プレースホルダを用いたエスケープ処理を行うことによって,不正な SQL 構文による DNS リソースレコードの書換えを防ぐ。
正解 ウ
解説
カミンスキー攻撃は,DNS キャッシュサーバに存在しないサブドメインを次々に問い合わせさせ,権威 DNS サーバの応答より先に,トランザクション ID を推測した偽の応答を大量に送り込んで偽の情報をキャッシュさせる DNS キャッシュポイズニングの手法である。問合せの送信元ポート番号をランダム化すると,攻撃者はトランザクション ID に加えてポート番号も当てなければならなくなり,偽の応答が受け入れられる確率が大幅に下がる。ウが対策である。
アの冗長構成は過負荷によるサービス停止への対策,イの SPF は電子メールの送信元ドメインの詐称を検知する仕組みで,DNS の応答を認証するものではない。エのプレースホルダは SQL インジェクションの対策である。
DNS キャッシュポイズニングの流れ
キャッシュ DNS サーバが権威 DNS サーバに問い合わせている間に,攻撃者が問合せの ID やポート番号を推測した偽の応答を大量に送り込む。本物の応答より先に偽の応答が受け入れられると,キャッシュに偽の IP アドレスが残り,利用者は偽のサーバへ誘導される。対策は,ID と送信元ポート番号をランダムにする,外部からの再帰的な問合せに答えない,DNSSEC で応答を検証する。
利用者
キャッシュ DNS
権威 DNS
① 名前を問合せ
② 問合せ(ID・ポート)
攻撃者
③ 推測した偽の応答を大量に
本物の応答(遅れる)
④ 偽の IP アドレス
対策:ID とポートをランダムに,外部の再帰問合せは受けない,DNSSEC
本物の応答より先に,ID とポートが合った偽の応答が入ると成り立つ
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
用語解説:DNS のセキュリティ(DNSSEC・キャッシュポイズニング) インジェクション攻撃(SQL・OS コマンド) 送信ドメイン認証(SPF・DKIM・DMARC)
問7
DoS 攻撃の一つである Smurf 攻撃はどれか。
ア ICMP の応答パケットを攻撃対象に大量に送り付ける。 正解 イ TCP 接続要求である SYN パケットを攻撃対象に大量に送り付ける。 ウ サイズが大きい UDP パケットを攻撃対象に大量に送り付ける。 エ サイズが大きい電子メールや大量の電子メールを攻撃対象に送り付ける。
正解 ア
解説
Smurf 攻撃は,送信元 IP アドレスを攻撃対象のアドレスに偽装した ICMP エコー要求(ping)を,ネットワークのブロードキャストアドレス宛てに送信する攻撃である。ネットワーク内の多数のホストが攻撃対象に ICMP エコー応答を一斉に返すので,大量の応答パケットが攻撃対象に送り付けられ,サービス不能になる。アが正しい。
イの SYN パケットを大量に送り付けるのは SYN フラッド攻撃,ウのサイズが大きい UDP パケットを大量に送り付けるのは UDP フラッド攻撃,エのサイズが大きい電子メールや大量の電子メールを送り付けるのはメール爆弾である。
Smurf 攻撃
攻撃者は,送信元 IP アドレスを攻撃対象に偽装した ICMP Echo Request(ping)を,中継ネットワークのブロードキャストアドレスに送る。そのネットワークの全てのホストが攻撃対象へ Echo Reply を返すので,攻撃対象に大量の応答が集中する。対策はブロードキャスト宛ての ping をルータで転送しないこと。
攻撃者
中継ネットワーク
ホスト
ホスト
ホスト
ホスト
攻撃対象
ping
宛先:ブロード
キャスト
送信元:攻撃対象
応答が集中
1つの ping がホストの数だけの応答になる
対策:ブロードキャスト宛ての ping を転送しない
送信元の偽装+ブロードキャストで,1つの要求が多数の応答になる
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃)
問8
暗号化装置において暗号化処理時に消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。
ア キーロガー イ サイドチャネル攻撃 正解 ウ スミッシング エ 中間者攻撃
正解 イ
解説
暗号化処理中の消費電力や処理時間,電磁波などの物理的な情報を測定し,そこから装置内部の秘密鍵などを推定する攻撃をサイドチャネル攻撃という。消費電力を使うものは電力解析攻撃と呼ばれ,イが該当する。
アのキーロガーはキーボード入力を記録して ID やパスワードを盗むソフトウェアや装置,ウのスミッシングは SMS を使ったフィッシング,エの中間者攻撃は通信の途中に割り込んで盗聴や改ざんを行う攻撃である。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
ステートフルインスペクション方式のファイアウォールの特徴はどれか。
ア Web クライアントと Web サーバとの間に配置され,リバースプロキシサーバとして動作する方式であり,Web クライアントからの通信を目的の Web サーバに中継する際に,通信に不正なデータがないかどうかを検査する。 イ アプリケーションプロトコルごとにプロキシソフトウェアを用意する方式であり,クライアントからの通信を目的のサーバに中継する際に,通信に不正なデータがないかどうかを検査する。 ウ 特定のアプリケーションプロトコルだけを通過させるゲートウェイソフトウェアを利用する方式であり,クライアントからのコネクションの要求を受け付けて,目的のサーバに改めてコネクションを要求することによって,アクセスを制御する。 エ パケットフィルタリングを拡張した方式であり,過去に通過したパケットから通信セッションを認識し,受け付けたパケットを通信セッションの状態に照らし合わせて通過させるか遮断するかを判断する。 正解
正解 エ
解説
ステートフルインスペクション方式は,パケットフィルタリングを拡張した方式で,通過したパケットの情報から通信セッション(コネクション)の状態を記録しておき,受け付けたパケットがその状態に照らして正当な通信の一部かどうかを判断し,通過させるか遮断するかを決める。エが正しい。
アのリバースプロキシとして動作し不正なデータを検査するのは WAF。イのアプリケーションプロトコルごとにプロキシプログラムを用意するのはアプリケーションゲートウェイ方式。ウのクライアントからの要求を受け付けて改めてサーバにコネクションを要求するのはサーキットレベルゲートウェイ方式である。
ステートフルインスペクション
内側の PC が外の Web サーバへ要求を出すと,ファイアウォールはその通信(送信元・宛先のアドレスとポート)を状態表に覚える。外から戻ってきたパケットは,状態表にある通信の応答であれば通し,表にない外からのパケットは通さない。静的なパケットフィルタのように,戻りのために 1024 以上のポートを広く開けておく必要がない。
社内 PC
FW
状態表
Web
攻撃者
① 要求
② 応答 → 通す
表にない外からの通信 → 通さない
戻りのために高いポート番号を広く開けなくてよい
内から出た要求に対応する戻りだけを通す
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
用語解説:ファイアウォールと DMZ
問10
ディジタル証明書に関する記述のうち,適切なものはどれか。
ア S/MIME や TLS で利用するディジタル証明書の規格は,ITU-T X.400 で標準化されている。 イ ディジタル証明書は,TLS プロトコルにおいて通信データの暗号化のための鍵交換や通信相手の認証に利用されている。 正解 ウ 認証局が発行するディジタル証明書は,申請者の秘密鍵に対して認証局がディジタル署名したものである。 エ ルート認証局は,下位の認証局の公開鍵にルート認証局の公開鍵でディジタル署名したディジタル証明書を発行する。
正解 イ
解説
SSL/TLS では,サーバが提示するディジタル証明書によって通信相手が正当であることを認証し,証明書に含まれる公開鍵を,通信データの暗号化に使う共通鍵を共有するための鍵交換などに利用する。イが適切である。
アのディジタル証明書の規格は ITU-T X.509 で,X.400 は電子メールなどのメッセージ通信の規格である。ウのディジタル証明書は,申請者の公開鍵などに対して認証局が自らの秘密鍵でディジタル署名したもので,申請者の秘密鍵は含まない。エのルート認証局も,下位の認証局の公開鍵に対して,ルート認証局の秘密鍵で署名した証明書を発行する。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) PKI(認証局・CRL・OCSP) TLS(SSL)
問11
不適合への対応のうち,JIS Q 27000:2014(情報セキュリティマネジメントシステム−用語)の“是正処置”の定義はどれか。
ア 不適合によって起こった結果に対処するための処置 イ 不適合の原因を除去し,再発を防止するための処置 正解 ウ 不適合の性質及び対応結果について文書化するための処置 エ 不適合を除去するための処置
正解 イ
解説
JIS Q 27000:2014 では,是正処置を“不適合の原因を除去し,再発を防止するための処置”と定義している。イが正しい。
エの不適合を除去するための処置は“修正”の定義である。アの不適合によって起こった結果に対処することは,不適合への対応の一部として修正とともに行う活動で,是正処置の定義ではない。ウの文書化は,不適合の性質と処置の結果を文書化した情報として保持する要求事項で,是正処置の定義ではない。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
用語解説:JIS Q 27000 シリーズ(情報セキュリティマネジメント)
問12
JIS Q 27000:2014(情報セキュリティマネジメントシステム−用語)における情報セキュリティリスクに関する記述のうち,適切なものはどれか。
ア 脅威とは,一つ以上の要因によって悪用される可能性がある,資産又は管理策の弱点のことである。 イ 脆弱性とは,システム又は組織に損害を与える可能性がある,望ましくないインシデントの潜在的な原因のことである。 ウ リスク対応とは,リスクの大きさが,受容可能か又は許容可能かを決定するために,リスク分析の結果をリスク基準と比較するプロセスのことである。 エ リスク特定とは,リスクを発見,認識及び記述するプロセスのことであり,リスク源,事象,それらの原因及び起こり得る結果の特定が含まれる。 正解
正解 エ
解説
JIS Q 27000:2014 では,リスク特定を“リスクを発見,認識及び記述するプロセス”と定義し,注記でリスク源,事象,それらの原因及び起こり得る結果の特定が含まれるとしている。エが適切である。
アの“一つ以上の脅威によって悪用される可能性がある,資産又は管理策の弱点”は脆弱性の定義,イの“望ましくないインシデントの潜在的な原因”は脅威の定義で,入れ替わっている。ウのリスク分析の結果をリスク基準と比較して受容可能かを決定するプロセスは,リスク評価の定義である。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
用語解説:JIS Q 27000 シリーズ(情報セキュリティマネジメント)
問13
基本評価基準,現状評価基準,環境評価基準の三つの基準で情報システムの脆弱性の深刻度を評価するものはどれか。
ア CVSS 正解 イ ISMS ウ PCI DSS エ PMS
正解 ア
解説
CVSS(Common Vulnerability Scoring System,共通脆弱性評価システム)は,情報システムの脆弱性の深刻度を,脆弱性そのものの特性を評価する基本評価基準,時間の経過で変化する特性を評価する現状評価基準,利用者の環境に応じて評価する環境評価基準の三つの基準で評価し,数値で表す手法である。ベンダに依存しない共通の尺度で深刻度を比較できる。アが正しい。
イの ISMS は情報セキュリティマネジメントシステム,ウの PCI DSS はクレジットカード情報を保護するためのセキュリティ基準,エの PMS は個人情報保護マネジメントシステムである。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
用語解説:脆弱性の管理と検査(CVE・CVSS・ファジング)
問14
攻撃者が,Web アプリケーションのセッションを乗っ取り,そのセッションを利用してアクセスした場合でも,個人情報の漏えいなどに被害が拡大しないようにするために,重要な情報の表示などをする画面の直前で Web アプリケーションが追加的に行う対策として,最も適切なものはどれか。
ア Web ブラウザとの間の通信を暗号化する。 イ 発行済セッション ID を Cookie に格納する。 ウ 発行済セッション ID を HTTP レスポンスボディ中のリンク先の URI のクエリ文字列に設定する。 エ パスワードによる利用者認証を行う。 正解
正解 エ
解説
セッションを乗っ取った攻撃者は,正規の利用者として既にログインした状態で操作できる。そこで,重要な情報を Web ブラウザに送信する直前に改めてパスワードによる利用者認証を求めれば,パスワードを知らない攻撃者には重要な情報が送られず,被害の拡大を防げる。エが最も適切である。
アの通信の暗号化は,セッション ID の盗聴を防ぐ対策で,すでに乗っ取られた後の被害の拡大は防げない。イのセッション ID を Cookie に格納するのは一般的な実装で,乗っ取り後の対策にはならない。ウのセッション ID を URL のクエリ文字列に設定すると,Referer ヘッダなどから漏えいしやすくなり,かえって危険である。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
スパムメールの対策として,宛先ポート番号 25 の通信に対して ISP が実施する OP25B の例はどれか。
ア ISP 管理外のネットワークからの通信のうち,スパムメールのシグネチャに該当するものを遮断する。 イ 動的 IP アドレスを割り当てたネットワークから ISP 管理外のネットワークへの直接の通信を遮断する。 正解 ウ メール送信元のメールサーバについて DNS の逆引きができない場合,そのメールサーバからの通信を遮断する。 エ メール不正中継の脆弱性をもつメールサーバからの通信を遮断する。
正解 イ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が,管理下にある動的 IP アドレスの利用者から,ISP のメールサーバを経由せずに外部のメールサーバの TCP ポート 25 番へ直接送られる通信を遮断する対策である。ボットに感染した PC などが外部へ直接スパムメールを送ることを防ぐ。イが該当する。
アは外部から受信するメールをシグネチャで判定して遮断する受信側の対策,ウは送信元のメールサーバの DNS 逆引きによる受信側の対策,エは第三者中継を許すメールサーバからの受信を拒否する対策であり,いずれも外向き(Outbound)の通信を遮断する OP25B ではない。
OP25B とサブミッションポート,IP25B
ISP A の動的 IP アドレスの PC が,宛先のメールサーバへ25番ポートで直接送る通信は,ISP A の出口で止められる(OP25B)。PC は自分の ISP のメールサーバへサブミッションポート(587番)で接続し,SMTP-AUTH で認証を受けてから送る。メールサーバどうしの転送は25番を使う。IP25B は,他社 ISP の動的 IP アドレスから自社のメールサーバへ入ってくる25番の通信を止める。
ISP A のネットワーク
PC
動的 IP アドレス
ISP A の
メールサーバ
宛先の
メールサーバ
587番
SMTP-AUTH
25番
25番で直接送る
OP25B
IP25B:入ってくる側で止める
他社 ISP の PC
動的 IP アドレス
ISP A の
メールサーバ
25番で直接届けようとする通信を止める
OP25B は自社の動的 IP から外へ出る25番を,IP25B は他社の動的 IP から入ってくる25番を止める
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
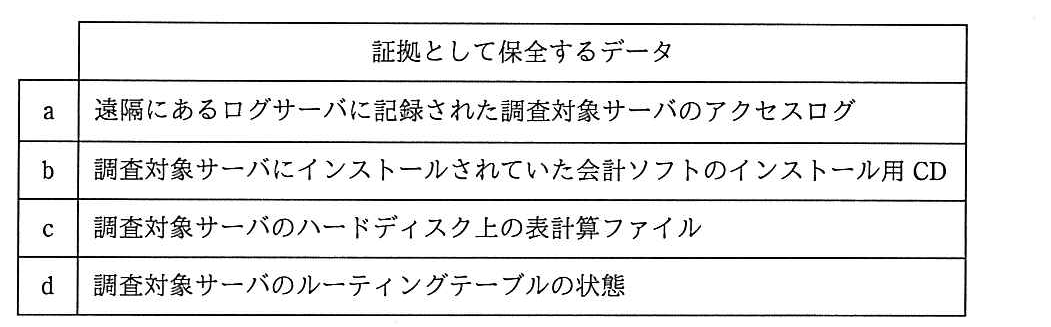
外部から侵入されたサーバ及びそのサーバに接続されていた記憶媒体を調査対象としてディジタルフォレンジックスを行うことになった。まず,稼働状態にある調査対象サーバや記憶媒体などから表に示す a〜d のデータを証拠として保全する。保全の順序のうち,最も適切なものはどれか。
ア a → c → d → b イ b → c → a → d ウ c → a → d → b エ d → c → a → b 正解
正解 エ
解説
デジタルフォレンジックスでは,消えやすいものから先に保全するのが原則である(RFC 3227 が示す証拠収集の順序)。d のルーティングテーブルはメモリ上の状態なので電源を切れば失われ,最も揮発性が高い。次が c のハードディスク上のファイルで,稼働中に上書きされ得る。a は別の機器である遠隔のログサーバにあるので調査対象サーバの操作では失われないが,世代管理でいずれ上書きされる。b の CD は書換えの起きない読取り専用媒体で最も揮発性が低い。よって d → c → a → b のエが正しい。
アは最も消えやすい d を3番目に置いており,先に a と c を保全している間にルーティングテーブルを失う。イは最も揮発性の低い b から始めていて順序が逆である。ウも c を先にして d を3番目に置いており,揮発性の高いものを後回しにしている。
証拠を保全する順番(揮発性の高い順)
電源を切ったり時間がたったりすると消えやすいものから先に保全する。レジスタ・キャッシュ,メモリ上の ARP キャッシュやルーティングテーブル,ディスク上のファイル,遠隔のログサーバのログ,書き換わらない CD などの記録媒体の順。問題の a〜d なら d(ルーティングテーブル)→ c(ディスクのファイル)→ a(遠隔のログ)→ b(インストール用 CD)。
レジスタ・キャッシュ
メモリ(ARP キャッシュ・ルーティングテーブル)
d
ディスク上のファイル
c
遠隔のログサーバのログ
a
CD などの記録媒体
b
先に保全
d → c → a → b
消えやすいものから先に
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
無線 LAN の情報セキュリティ対策に関する記述のうち,適切なものはどれか。
ア EAP では,クライアント PC とアクセスポイントとの間で,あらかじめ登録した共通鍵による暗号化通信を実現できる。 イ RADIUS では,クライアント PC とアクセスポイントとの間で公開鍵暗号方式による暗号化通信を実現できる。 ウ SSID は,クライアント PC ごとの秘密鍵を定めたものであり,公開鍵暗号方式による暗号化通信を実現できる。 エ WPA2-Enterprise では,IEEE 802.1X の規格に沿った利用者認証及び動的に配布される暗号化鍵を用いた暗号化通信を実現できる。 正解
正解 エ
解説
WPA2-Enterprise は,IEEE 802.1X による利用者認証を行い,認証の結果として端末ごとに動的に生成・配布される鍵を用いて通信を暗号化する無線 LAN のセキュリティ規格である。エが適切である。
アの EAP は IEEE 802.1X で使われる認証のためのプロトコルの枠組みで,共通鍵による暗号化通信を実現するものではない。イの RADIUS は認証サーバとアクセスポイントなどの間で認証情報をやり取りするプロトコルで,クライアント PC とアクセスポイントの間の暗号化通信を実現するものではない。ウの SSID はアクセスポイントのネットワークを識別する名前で,秘密鍵ではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 共通鍵暗号と公開鍵暗号 無線 LAN(WPA2・WPA3・CSMA/CA)
問18
ルータで接続された二つのセグメント間でのコリジョンの伝搬とブロードキャストフレームの中継について,適切な組合せはどれか。
ア コリジョンの伝搬:伝搬しない,ブロードキャストフレームの中継:中継しない 正解 イ コリジョンの伝搬:伝搬しない,ブロードキャストフレームの中継:中継する ウ コリジョンの伝搬:伝搬する,ブロードキャストフレームの中継:中継しない エ コリジョンの伝搬:伝搬する,ブロードキャストフレームの中継:中継する
正解 ア
解説
コリジョン(衝突)は,同じ伝送路を共有する範囲(コリジョンドメイン)の中で起き,物理層で中継するリピータやハブでは伝搬するが,ブリッジ,スイッチ,ルータでは伝搬しない。ブロードキャストフレームは,データリンク層までで中継するブリッジやスイッチでは中継されるが,ネットワーク層で中継するルータでは中継されない。
したがって,ルータで接続された二つのセグメント間では,コリジョンは伝搬せず,ブロードキャストフレームも中継しないので,アが正しい。イはブリッジやスイッチで接続した場合,エはリピータやハブで接続した場合の組合せである。
コリジョンドメインとブロードキャストドメイン
リピータハブは信号をそのまま全ポートに流すので,つながった機器は1つのコリジョンドメインになる。スイッチ(ブリッジ)はポートごとにコリジョンドメインを分けるが,ブロードキャストは全ポートに中継する。ルータはブロードキャストも中継しないので,ブロードキャストドメインはルータで分かれる。
PC1
PC2
ハブ
スイッチ
PC3
ルータ
PC4
コリジョンドメイン
PC1・PC2・ハブ
PC3
PC4
ブロードキャストドメイン
ルータの手前はすべて同じ
別
コリジョンドメインは4つ(スイッチとルータの間も1つ),ブロードキャストドメインは2つ
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA
問19
1台のサーバと複数台のクライアントが,100 M ビット/秒の LAN で接続されている。業務のピーク時には,クライアント1台につき1分当たり 600 k バイトのデータをサーバからダウンロードする。このとき,同時使用してもピーク時に業務を滞りなく遂行できるクライアント数は何台までか。ここで,LAN の伝送効率は 50%,サーバ及びクライアント内の処理時間は無視できるものとし,1 M ビット/秒=106 ビット/秒,1 k バイト=1,000 バイトとする。
正解 イ
解説
LAN の伝送効率が 50%なので,実際に使える伝送速度は 100×106 ×0.5=5×10⁷ ビット/秒で,バイトに直すと 5×10⁷ ÷8=6.25×10⁶ バイト/秒になる。1分間では 6.25×106 ×60=3.75×10⁸ バイトを転送できる。
クライアント1台が1分当たりダウンロードするのは 600 k バイト=6×10⁵ バイトなので,3.75×108 ÷(6×10⁵ )=625 台までとなり,イが正しい。伝送効率を考えないと 1,250(ウ),1分ではなく1秒当たりで比べると 10(ア)になる。
伝送効率 50%の LAN で同時に使えるクライアント数
実際に使える速度は 100M ビット/秒×0.5 で,バイトに直すと 6.25×10⁶ バイト/秒。1分間では 3.75×10⁸ バイト を転送できる。クライアント1台が1分当たり 600k バイト をダウンロードするので,625 台まで。効率を忘れると 1,250 台,1秒当たりで比べると 10 台になる。
100M ビット/秒 × 0.5(伝送効率)÷ 8
= 6.25×10⁶ バイト/秒
× 60 秒
= 1分に 3.75×10⁸ バイト
÷ 1台 1分 600k バイト
= 625 台(イ)
効率を忘れると 1,250(ウ),1秒当たりで比べると 10(ア)
1分に 3.75×10⁸ バイト ÷ 1台 600k バイト = 625 台
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
ネットワークに接続されているホストの IP アドレスが 198.51.100.90 で,サブネットマスクが 255.255.255.224 のとき,ホストアドレスはどれか。
正解 イ
解説
サブネットマスク 255.255.255.224 は,第4オクテットの 224 が 2 進数で 11100000 なので,第4オクテットの上位3ビットまでがネットワーク部,下位5ビットがホスト部になる。IP アドレスの第4オクテット 90 は 2 進数で 01011010 である。
下位5ビットは 11010 で,10 進数にすると 16+8+2=26 となる。したがって,ホストアドレスは 26 で,イが正しい。アの 10 は下位4ビット(1010)だけを取り出した値である。
198.51.100.90/27 のネットワークアドレスの求め方
IP アドレス 198.51.100.90 とマスク 255.255.255.224(/27)。境目は第4オクテットで,90 は 01011010,マスクは 11100000。先頭27ビットがネットワーク部,残り5ビットがホスト部。ネットワークアドレスは 198.51.100.64。
第1
第2
第3
第4(境目)
IP アドレス
198
.
51
.
100
.
0
1
0
1
1
0
1
0
(90)
マスク
255
.
255
.
255
.
1
1
1
0
0
0
0
0
(224)
論理積
198
.
51
.
100
.
0
1
0
0
0
0
0
0
(64)
ネットワーク部 27ビット / ホスト部 5ビットネットワークアドレスは 198.51.100.64
境目のある第4オクテットだけを2進数にして考える
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
用語解説:サブネットマスク・CIDR
問21
ビッグデータの解析に利用されるニューラルネットワークに関する記述のうち,適切なものはどれか。
ア 誤差逆伝播法(バックプロパゲーション)は,ニューラルネットワーク全体の重みを調整する手法であり,調整作業は入力層から出力層に向かって行われる。 イ サポートベクタマシンは機械学習に必要な機能を実現する装置のことであり,ニューラルネットワークで大量計算する際に利用される。 ウ 深層学習(ディープラーニング)に用いられるニューラルネットワークは,入力層と出力層の間に複数の中間層をもつモデルが利用される。 正解 エ 中間層を増やしたニューラルネットワークによる訓練データを用いた学習は,訓練データ以外の未知のデータに対しても高精度な正解が導け,これを過学習(オーバフィッティング)という。
正解 ウ
解説
深層学習(ディープラーニング)では,入力層と出力層の間に複数の中間層(隠れ層)をもつ多層のニューラルネットワークを使い,データの特徴を段階的に学習する。ウが適切である。
アの誤差逆伝播法は,出力と正解との誤差を出力層から入力層に向かって逆向きに伝えて重みを調整する手法で,向きが逆である。イのサポートベクタマシンはデータを分類する機械学習の手法(アルゴリズム)で,装置ではない。エの過学習は,訓練データに過度に適合して,未知のデータに対する精度が低くなる状態のことで,説明が逆である。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
JIS X 25010:2013(システム及びソフトウェア製品の品質要求及び評価(SQuaRE)−システム及びソフトウェア品質モデル)におけるシステムの利用時の品質特性に“満足性”がある。“満足性”の品質副特性の一つである“実用性”の説明はどれか。
ア 個人的なニーズを満たすことから利用者が感じる喜びの度合い イ 利用者がシステム又はソフトウェアを利用するときの快適さに満足する度合い ウ 利用者又は他の利害関係者がもつ,製品又はシステムが意図したとおりに動作するという確信の度合い エ 利用の結果及び利用の影響を含め,利用者が把握した目標の達成状況によって得られる利用者の満足の度合い 正解
正解 エ
解説
JIS X 25010:2013 の利用時の品質特性“満足性”は,実用性,信用性,快感性,快適性の品質副特性から成る。実用性は,利用の結果及び利用の影響を含め,利用者が把握した目標の達成状況によって得られる利用者の満足の度合いである。エが正しい。
アの個人的なニーズを満たすことから利用者が感じる喜びの度合いは快感性,イの利用するときの快適さに満足する度合いは快適性,ウの製品やシステムが意図したとおりに動作するという確信の度合いは信用性である。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
用語解説:JIS X 25010(システム及びソフトウェア品質モデル)
問23
企業間で,商用目的で締結されたソフトウェアの開発請負契約書に著作権の帰属が記載されていない場合,著作権の帰属先として,適切なものはどれか。
ア 請負人,注文者のどちらにも帰属しない。 イ 請負人と注文者が共有する。 ウ 請負人に帰属する。 正解 エ 注文者に帰属する。
正解 ウ
解説
著作権は,契約で特に定めない限り,著作物を実際に創作した者に帰属する。請負契約で請負人がソフトウェアを開発した場合,著作権は請負人に帰属し,注文者は代金を支払っても当然には著作権を得ない。ウが正しい。
注文者が著作権を得たいときは,契約書に著作権の譲渡を明記しておく必要がある。なお,会社の従業員が職務として作成したものを会社の著作物とする職務著作は,雇用関係などの指揮監督下で作成された場合の規定であり,独立した事業者どうしの請負契約には当てはまらない。ア・イ・エはいずれも誤りである。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
用語解説:契約の形態(請負・準委任・労働者派遣) 著作権と知的財産権(特許・営業秘密・ライセンス)
問24
情報システムの設計のうち,フェールソフトの考え方を適用した例はどれか。
ア UPS を設置することによって,停電時に手順どおりにシステムを停止できるようにする。 イ 制御プログラムの障害時に,システムの暴走を避け,安全に運転を停止できるようにする。 ウ ハードウェアの障害時に,パフォーマンスは低下するが,構成を縮小して運転を続けられるようにする。 正解 エ 利用者の誤操作や誤入力を未然に防ぐことによって,システムの誤動作を防止できるようにする。
正解 ウ
解説
フェールソフトは,故障が起きたときにシステムを止めるのではなく,機能や性能を落としてでも動き続けさせる(縮退運転する)考え方。ハードウェア障害時に構成を縮小して運転を続けるウがこれに当たる。
アとイは,障害時に安全な側へ倒して停止させるフェールセーフ。エは利用者の誤操作を未然に防ぐフールプルーフの例。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
用語解説:信頼性設計(フェールセーフ・フェールソフト・フールプルーフ)
問25
株式会社の内部監査におけるシステム監査を,システム監査基準(平成16年)に基づいて実施する場合の監査責任者及びメンバに関する記述のうち,適切なものはどれか。
ア あるメンバを,当該メンバが過去に在籍していた部門に対する監査に従事させる場合,一定の期間を置く。 正解 イ 監査責任者は,当該株式会社の株主に限る。 ウ 監査部門の在籍期間について,メンバの場合は制限がないが,監査責任者の場合は会社法における監査役の任期を下回ってはならない。 エ メンバの給与その他の報酬の水準は,監査部門に在籍中は引き下げてはならない。
正解 ア
解説
システム監査基準(平成16年)の一般基準では,システム監査人は監査対象から独立していなければならないとしており,内部監査でも,監査の対象となる部門からの独立性が求められる。過去に在籍していた部門を監査すると,自分の関与した業務を評価することになり,独立性や客観性が損なわれるおそれがあるので,一定の期間を置くことが適切である。アが適切である。
イの監査責任者を株主に限るという定めはない。ウの監査責任者の在籍期間を会社法の監査役の任期に合わせるという定めや,エの監査部門に在籍中は報酬の水準を引き下げてはならないという定めも,システム監査基準にはない。
出典:平成29年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
用語解説:システム監査(監査手続・監査証拠・フォローアップ)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧