平成23年度 秋期に実施された情報セキュリティスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
DNSSEC(DNS Security Extensions)の機能はどれか。
ア DNS キャッシュサーバの設定によって再帰的な問合せの受付範囲が最大限になるように拡張する。 イ DNS サーバから受け取るリソースレコードに対するディジタル署名を利用して,リソースレコードの送信者の正当性とデータの完全性を検証する。 正解 ウ ISP などのセカンダリ DNS サーバを利用して DNS コンテンツサーバを二重化することで名前解決の可用性を高める。 エ 共通鍵暗号技術とハッシュ関数を利用したセキュアな方法で,DNS 更新要求が許可されているエンドポイントを特定し認証する。
正解 イ
解説
DNSSEC は,DNS の応答に含まれるリソースレコードにディジタル署名を付け,受け取った側がその署名を検証することで,応答が正当な権威 DNS サーバから送られたものであり,途中で改ざんされていないことを確かめる仕組みである。DNS キャッシュポイズニングへの対策になる。イが正しい。
アのように再帰的な問合せを受け付ける範囲を広げると,オープンリゾルバとなって DNS リフレクション攻撃に悪用されるおそれがあり,逆効果である。ウは権威 DNS サーバの冗長化による可用性の向上。エは共通鍵とハッシュ関数を使って DNS の更新要求などの送信者を認証する TSIG の説明である。
DNSSEC:応答の署名を検証する
権威 DNS サーバは,ゾーンのリソースレコードに秘密鍵でディジタル署名を付けて応答する。キャッシュ DNS サーバは,公開鍵(DNSKEY)で署名を検証し,応答が正当な権威サーバからのもので改ざんされていないことを確かめる。偽の応答は署名が合わないので,キャッシュポイズニングを防げる。
権威 DNS
秘密鍵で署名
キャッシュ DNS
公開鍵で検証
レコード+署名
偽の応答
署名が合わない応答は受け入れない
署名で,応答の送り主と改ざんの有無を確かめる
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) ハッシュ関数 共通鍵暗号と公開鍵暗号
問2
セキュアハッシュ関数 SHA-256 を用いて,32 ビット,256 ビット,2,048 ビットの三つの長さのメッセージからハッシュ値を求めたとき,それぞれのメッセージのハッシュ値の長さはどれか。
選択肢は,メッセージの長さが 32 ビット,256 ビット,2,048 ビットのときのハッシュ値の長さを順に示したものである。
ア 32 ビット,256 ビット,256 ビット イ 32 ビット,256 ビット,2,048 ビット ウ 256 ビット,256 ビット,256 ビット 正解 エ 256 ビット,256 ビット,2,048 ビット
正解 ウ
解説
SHA-256 は,入力するメッセージの長さにかかわらず,常に 256 ビットの固定長のハッシュ値を出力するハッシュ関数である。32 ビット,256 ビット,2,048 ビットのどのメッセージからも 256 ビットのハッシュ値が得られるので,ウが正しい。
ア,イ,エのように,メッセージの長さに応じてハッシュ値の長さが変わることはない。任意の長さのデータから一定の長さの値を求められることが,ハッシュ関数の特徴である。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:ハッシュ関数
問3
A 社の Web サーバは,認証局で生成した Web サーバ用のディジタル証明書を使って SSL/TLS 通信を行っている。PC が A 社の Web サーバに SSL/TLS を用いてアクセスしたときに PC が行う処理のうち,サーバのディジタル証明書を入手した後に,認証局の公開鍵を利用して行うものはどれか。
ア 暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。 イ 暗号化通信に利用する共通鍵を認証局の公開鍵を使って復号する。 ウ ディジタル証明書の正当性を認証局の公開鍵を使って検証する。 正解 エ 利用者が入力して送付する秘匿データを認証局の公開鍵を使って暗号化する。
正解 ウ
解説
サーバ証明書には,認証局がサーバの公開鍵などの情報に対して自身の秘密鍵で付けたデジタル署名が含まれている。PC はあらかじめ持っている認証局の公開鍵でこの署名を検証し,サーバ証明書が正当な認証局から発行され改ざんされていないことを確かめる。ウが正しい。
アとエは誤り。共通鍵の元になる情報や秘匿データを暗号化するときに使うのは,サーバ証明書に含まれるサーバの公開鍵であり,認証局の公開鍵ではない。イは誤り。公開鍵で暗号化されたデータを復号できるのは対になる秘密鍵を持つ側で,PC が認証局の公開鍵で共通鍵を復号することはない。
証明書の連鎖
サーバ証明書は中間 CA が署名し,中間 CA の証明書はルート CA が署名している。受け取った側は,サーバ証明書から中間 CA,ルート CA へと署名をたどって検証し,ブラウザや OS に組み込まれているルート CA に行き着けば信頼できると判断する。署名の検証には,署名した CA の公開鍵を使う。
ルート CA の証明書
ブラウザ・OS に組み込み済み
中間 CA の証明書
ルート CA が署名
サーバ証明書
中間 CA が署名
署名
たどって
検証
署名は,署名した CA の公開鍵で確かめる
上の CA が下の証明書に署名し,受け取った側は下から上へたどって検証する
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP) 共通鍵暗号と公開鍵暗号 TLS(SSL)
問4
SSL を使用して通信を暗号化する場合,SSL-VPN 装置に必要な条件はどれか。
ア SSL-VPN 装置は,FQDN 又は IP アドレスを含むディジタル証明書を組み込む必要がある。 正解 イ SSL-VPN 装置は,装置メーカが用意した機種固有のディジタル証明書を組み込む必要がある。 ウ SSL-VPN 装置は,装置メーカから提供される認証局を利用する必要がある。 エ 同一ドメイン内で複数拠点に SSL-VPN 装置を設置する場合は,同一のディジタル証明書を利用する必要がある。
正解 ア
解説
SSL-VPN 装置は,利用者の PC との間で SSL による暗号化通信を行うサーバの役割を果たすので,Web サーバと同様に,サーバ証明書(ディジタル証明書)を組み込む必要がある。証明書には,利用者が接続する際に指定する FQDN 又は IP アドレスを記載し,接続先と一致することを確認できるようにする。アが正しい。
イの装置メーカが用意した機種固有の証明書や,ウの装置メーカから提供される認証局を使う必要はなく,一般の認証局などから発行された証明書を使える。エの複数拠点の装置で同一の証明書を使う必要はなく,装置ごとに FQDN に対応した証明書を用いるのが一般的である。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:VPN・IPsec PKI(認証局・CRL・OCSP) TLS(SSL)
問5
ISP“A”管理下のネットワークから別の ISP“B”管理下の宛先へ SMTP で電子メールを送信する。電子メール送信者が SMTP-AUTH を利用していない場合,スパムメール対策 OP25B によって遮断される電子メールはどれか。
ア ISP“A”管理下の固定 IP アドレスから送信されたが,受信者の承諾を得ていない広告の電子メール イ ISP“A”管理下の固定 IP アドレスから送信されたが,送信元 IP アドレスが DNS で逆引きできなかった電子メール ウ ISP“A”管理下の動的 IP アドレスから ISP“A”のメールサーバを経由して送信された電子メール エ ISP“A”管理下の動的 IP アドレスから ISP“A”のメールサーバを経由せずに送信された電子メール 正解
正解 エ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が管理下の動的 IP アドレスから,ISP のメールサーバを経由せずに外部のメールサーバのポート番号 25 へ直接送る SMTP 通信を遮断する対策である。したがって,ISP“A”の動的 IP アドレスから ISP“A”のメールサーバを経由せずに送信された電子メールが遮断される。エが該当する。
ウの ISP“A”のメールサーバを経由した電子メールは遮断されない。ア,イの固定 IP アドレスからの送信は,通常 OP25B の対象外である。受信者の承諾を得ていない広告メールや,逆引きできない送信元の判定は OP25B の仕組みではない。
OP25B とサブミッションポート,IP25B
ISP A の動的 IP アドレスの PC が,宛先のメールサーバへ25番ポートで直接送る通信は,ISP A の出口で止められる(OP25B)。PC は自分の ISP のメールサーバへサブミッションポート(587番)で接続し,SMTP-AUTH で認証を受けてから送る。メールサーバどうしの転送は25番を使う。IP25B は,他社 ISP の動的 IP アドレスから自社のメールサーバへ入ってくる25番の通信を止める。
ISP A のネットワーク
PC
動的 IP アドレス
ISP A の
メールサーバ
宛先の
メールサーバ
587番
SMTP-AUTH
25番
25番で直接送る
OP25B
IP25B:入ってくる側で止める
他社 ISP の PC
動的 IP アドレス
ISP A の
メールサーバ
25番で直接届けようとする通信を止める
OP25B は自社の動的 IP から外へ出る25番を,IP25B は他社の動的 IP から入ってくる25番を止める
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問6
100 人の送受信者が共通鍵暗号方式で,それぞれが相互に暗号化通信を行うときに必要な共通鍵の総数は幾つか。
ア 200 イ 4,950 正解 ウ 9,900 エ 10,000
正解 イ
解説
共通鍵暗号方式では,通信する2人の組ごとに異なる共通鍵が必要になる。100 人から2人を選ぶ組合せの数は 100×99÷2=4,950 なので,必要な共通鍵の総数は 4,950 で,イが正しい。
ウの 9,900 は組合せを2で割らずに順列として数えた値,エの 10,000 は 100×100 とした値である。アの 200 は,公開鍵暗号方式で1人1組(公開鍵と秘密鍵の2個)の鍵をもつ場合の数である。
鍵の数とハイブリッド暗号
共通鍵暗号では,n 人が互いに秘密に通信するには2人の組ごとに鍵が要り,n(n−1)÷2 本になる。4人なら6本,100人なら4,950本。公開鍵暗号では1人が公開鍵と秘密鍵の1組を持てばよく,2n 本(100人なら200本)。ハイブリッド暗号では,データは速い共通鍵暗号で暗号化し,その共通鍵を受信者の公開鍵で暗号化して一緒に送る。
共通鍵:4人で6本
n(n−1)÷2 本
公開鍵:1人1組
2n 本(公開鍵と秘密鍵)
100人なら 共通鍵 4,950本 / 公開鍵 200本
ハイブリッド暗号
データ
共通鍵で暗号化(速い)
暗号文
共通鍵
受信者の公開鍵で暗号化
暗号化した共通鍵
受信者は秘密鍵で共通鍵を取り出し,データを復号する
鍵の配り方は公開鍵暗号で,データの暗号化は速い共通鍵暗号で
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:共通鍵暗号と公開鍵暗号
問7
IP アドレスに対する MAC アドレスの不正な対応関係を作り出す攻撃はどれか。
ア ARP スプーフィング攻撃 正解 イ DNS キャッシュポイズニング攻撃 ウ URL エンコーディング攻撃 エ バッファオーバフロー攻撃
正解 ア
解説
ARP スプーフィング攻撃は,偽の ARP 応答を送りつけて,攻撃対象のコンピュータがもつ ARP キャッシュに,IP アドレスと攻撃者の MAC アドレスとの不正な対応関係を登録させる攻撃である。これによって通信を攻撃者の機器に誘導し,盗聴や改ざんを行う。アが正しい。
イの DNS キャッシュポイズニング攻撃は,ドメイン名と IP アドレスの不正な対応関係を DNS キャッシュサーバに記憶させる攻撃である。ウの URL エンコーディング攻撃は,文字をエンコードして入力チェックをすり抜ける攻撃,エのバッファオーバフロー攻撃は,確保した領域を超えるデータを送り込んでプログラムを誤動作させる攻撃である。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:ARP DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問8
DNS サーバに格納されるネットワーク情報のうち,第三者に公開する必要のない情報が攻撃に利用されることを防止するための,プライマリ DNS サーバの設定はどれか。
ア SOA レコードのシリアル番号を更新する。 イ 外部の DNS サーバにリソースレコードがキャッシュされる時間を短く設定する。 ウ ゾーン転送を許可する DNS サーバを限定する。 正解 エ ラウンドロビン設定を行う。
正解 ウ
解説
ゾーン転送は,プライマリ DNS サーバのゾーン情報をセカンダリ DNS サーバに複製するための機能である。誰からでもゾーン転送を受け付けると,ホスト名や IP アドレスなど,第三者に公開する必要のないネットワーク情報をまとめて取得され,攻撃の下調べに利用されるおそれがある。ゾーン転送を許可する DNS サーバを正規のセカンダリサーバに限定すれば防止できる。ウが正しい。
アの SOA レコードのシリアル番号の更新は,ゾーン情報の変更をセカンダリサーバに知らせるための操作である。イのキャッシュされる時間の短縮は,情報の変更を早く反映させるための設定である。エのラウンドロビン設定は,一つの名前に複数の IP アドレスを対応させて負荷を分散させる設定で,いずれも情報の漏えいを防ぐものではない。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
サービス不能攻撃(DoS)の一つである Smurf 攻撃の特徴はどれか。
ア ICMP の応答パケットを大量に発生させる。 正解 イ TCP 接続要求である SYN パケットを大量に送信する。 ウ サイズの大きい UDP パケットを大量に送信する。 エ サイズの大きい電子メールや大量の電子メールを送信する。
正解 ア
解説
Smurf 攻撃は,送信元 IP アドレスを攻撃対象のアドレスに偽装した ICMP エコー要求(ping)を,ネットワークのブロードキャストアドレス宛てに送信する攻撃である。ネットワーク内の多数のホストが攻撃対象に ICMP エコー応答を一斉に返すので,大量の応答パケットが攻撃対象に送り付けられ,サービス不能になる。アが正しい。
イの SYN パケットを大量に送信するのは SYN フラッド攻撃,ウのサイズの大きい UDP パケットを大量に送信するのは UDP フラッド攻撃,エの大量の電子メールを送信するのはメール爆弾である。
Smurf 攻撃
攻撃者は,送信元 IP アドレスを攻撃対象に偽装した ICMP Echo Request(ping)を,中継ネットワークのブロードキャストアドレスに送る。そのネットワークの全てのホストが攻撃対象へ Echo Reply を返すので,攻撃対象に大量の応答が集中する。対策はブロードキャスト宛ての ping をルータで転送しないこと。
攻撃者
中継ネットワーク
ホスト
ホスト
ホスト
ホスト
攻撃対象
ping
宛先:ブロード
キャスト
送信元:攻撃対象
応答が集中
1つの ping がホストの数だけの応答になる
対策:ブロードキャスト宛ての ping を転送しない
送信元の偽装+ブロードキャストで,1つの要求が多数の応答になる
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃)
問10
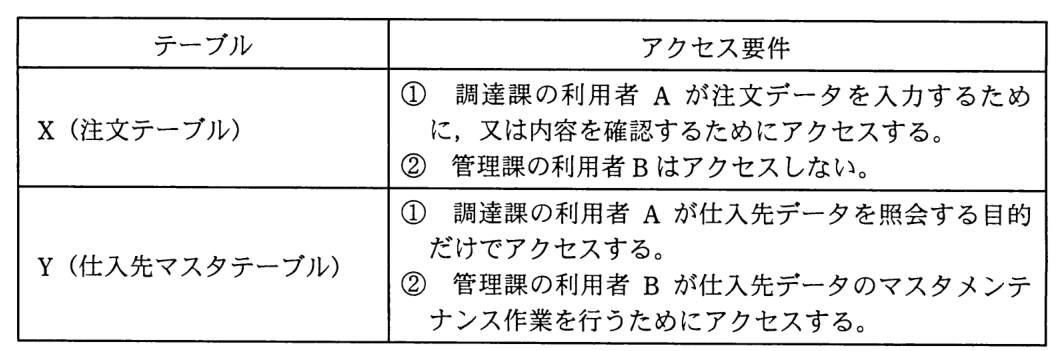
表に示すテーブル X,Y へのアクセス要件に関して,JIS Q 27001:2006(ISO/IEC 27001:2005)が示す“完全性”の観点からセキュリティを脅かすおそれのあるアクセス権付与はどれか。
ア GRANT INSERT ON Y TO A 正解 イ GRANT INSERT ON Y TO B ウ GRANT SELECT ON X TO A エ GRANT SELECT ON X TO B
正解 ア
解説
完全性は,情報が正確で改ざんされていない状態を保つことである。Y(仕入先マスタテーブル)について,利用者 A は照会する目的だけでアクセスするので,A に INSERT(データの追加)の権限を与えると,本来更新してはならないマスタのデータを追加できてしまい,完全性を脅かす。アが該当する。
イの B に Y への INSERT 権限を与えるのは,マスタメンテナンス作業に必要な権限である。ウの A に X への SELECT 権限を与えるのは,注文データの内容を確認するために必要な権限である。エの B に X への SELECT 権限を与えるのは,アクセスしない B に参照を許すので機密性の観点では問題になるが,データを変更できないので完全性は脅かさない。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:JIS Q 27000 シリーズ(情報セキュリティマネジメント)
問11
テンペスト(TEMPEST)攻撃を説明したものはどれか。
ア 故意に暗号化演算を誤動作させて正しい処理結果との差異を解析する。 イ 処理時間の差異を計測し解析する。 ウ 処理中に機器から放射される電磁波を観測し解析する。 正解 エ チップ内の信号線などに探針を直接当て,処理中のデータを観測し解析する。
正解 ウ
解説
テンペスト(TEMPEST)攻撃は,ディスプレイやケーブル,機器などから漏れて放射される微弱な電磁波を離れた場所で観測・解析し,表示内容や処理中のデータを盗み取る攻撃である。ウが正しい。
アの故意に誤動作させて正しい結果との差異を解析するのは故障利用攻撃(フォールト攻撃),イの処理時間の差異を計測して解析するのはタイミング攻撃,エのチップ内の信号線に探針を当ててデータを観測するのはプロービング攻撃である。いずれも暗号モジュールなどに対するサイドチャネル攻撃や物理的な攻撃の一種である。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
ダウンローダ型ウイルスが PC に侵入した場合に,インターネット経路で他のウイルスがダウンロードされることを防ぐ対策のうち,最も有効なものはどれか。
ア URL フィルタを用いてインターネット上の不正 Web サイトへの接続を遮断する。 正解 イ インターネットから内部ネットワークに向けた要求パケットによる不正侵入行為を IPS で破棄する。 ウ スパムメール対策サーバでインターネットからのスパムメールを拒否する。 エ メールフィルタで他サイトへの不正メール発信を遮断する。
正解 ア
解説
ダウンローダ型ウイルスは,PC に入り込んだ後,攻撃者が用意した外部の Web サイトへ自分から接続し,本体となる別のウイルスを取ってくる。危険な Web サイトの情報をもつ URL フィルタでその接続を遮断すれば,追加のウイルスを取り込ませずに済む。アが最も有効である。
イの IPS はインターネットから内部ネットワークに向けた要求パケットを検査するもので,内部の PC から外部へ接続して行うダウンロードは防げない。ウのスパムメールの拒否は,ウイルスが侵入する前の対策である。エの不正メール発信の遮断は,他サイトへの被害の拡大を防ぐ対策で,ダウンロードは防げない。
ダウンローダ型マルウェアの追加のダウンロードを止める
PC に入り込んだダウンローダ型マルウェアは,自分から外部の攻撃者のサイトへ接続して本体のマルウェアを取ってくる。内から外への接続をプロキシの URL フィルタで危険なサイトへの接続として遮断すれば,追加のマルウェアを取り込ませずに済む。外から内への通信を見る IPS では,内から外へ出ていく接続は止められない。
感染した PC
プロキシ
URL フィルタ
攻撃者の
サイト
取りに行く
遮断
IPS は外から内への要求を検査するので,この接続は止められない
内から外への接続を止める(外から内を見る IPS では止まらない)
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法) WAF・IDS・IPS
問13
ルートキット(rootkit)を説明したものはどれか。
ア OS の中核であるカーネル部分の脆弱性を分析するツール イ コンピュータがウイルスやワームに感染していないことをチェックするツール ウ コンピュータやルータのアクセス可能な通信ポートを外部から調査するツール エ 不正侵入して OS などに不正に組み込んだものを隠蔽する機能をまとめたツール 正解
正解 エ
解説
ルートキット(rootkit)は,攻撃者が不正侵入したコンピュータで,バックドアや不正なプログラムの存在,ログの痕跡などを隠蔽し,管理者に気付かれずに管理者権限で活動し続けるための機能をまとめたツールである。エが正しい。
アのカーネル部分の脆弱性を分析するツールや,イのウイルスやワームに感染していないことをチェックするツール,ウの通信ポートを外部から調査するツール(ポートスキャナ)は,いずれもルートキットの説明ではない。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問14
スパムメールの対策である DKIM(DomainKeys Identified Mail)の説明はどれか。
ア 送信側メールサーバでディジタル署名を電子メールのヘッダに付与して,受信側メールサーバで検証する。 正解 イ 送信側メールサーバで利用者が認証されたとき,電子メールの送信が許可される。 ウ 電子メールのヘッダや配送経路の情報から得られる送信元情報を用いて,メール送信元の IP アドレスを検証する。 エ ネットワーク機器で,内部ネットワークから外部のメールサーバの TCP ポート 25 番への直接の通信を禁止する。
正解 ア
解説
DKIM は,送信側のメールサーバが電子メールのヘッダや本文から作成したディジタル署名を DKIM-Signature ヘッダとして付加し,受信側のメールサーバが送信ドメインの DNS に公開された公開鍵でその署名を検証する送信ドメイン認証の仕組みである。署名が検証できれば,送信元ドメインの正当性とメールが改ざんされていないことを確認できる。アが該当する。
イの送信時に利用者を認証するのは SMTP-AUTH。ウの送信元の IP アドレスを検証するのは SPF などの IP アドレスによる送信ドメイン認証。エの内部ネットワークから外部のメールサーバのポート 25 番への直接の通信を禁止するのは OP25B である。
SPF・DKIM・DMARC の確かめ方
送信元ドメインの管理者は DNS に,送ってよいメールサーバの IP アドレス(SPF),署名を確かめる公開鍵(DKIM),認証に失敗したメールの扱い(DMARC)を登録する。送信側のメールサーバはメールに DKIM の署名を付ける。受信側のメールサーバは,接続してきたサーバの IP アドレスを SPF と照合し,署名を公開鍵で検証し,失敗したら DMARC の方針に従う。
送信側のメールサーバ
DKIM の署名を付ける
受信側のメールサーバ
3つを確かめる
メール
送信元ドメインの DNS
SPF:送ってよいサーバの IP
DKIM:署名を確かめる公開鍵
DMARC:失敗したときの扱い
引く
① 接続してきたサーバの IP アドレスが SPF にあるか
② メールの署名を DNS の公開鍵で検証できるか(DKIM)
③ 失敗したら DMARC の方針で受け取る・隔離・拒否
どれも送信元ドメインの DNS に登録し,受信側が引いて確かめる
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) 送信ドメイン認証(SPF・DKIM・DMARC)
問15
IPsec の AH に関する説明のうち,適切なものはどれか。
ア IP パケットを暗号化する対象部分によって,トランスポートモード,トンネルモードの方式がある。 イ 暗号化アルゴリズムや暗号化鍵のライフタイムが設定される管理テーブルで,期間を過ぎると新しいデータに更新される。 ウ 暗号化アルゴリズムを決定し,暗号化鍵を動的に生成する鍵交換プロトコルで,暗号化通信を行う。 エ データの暗号化は行わず,SPI,シーケンス番号,認証データを用い,完全性の確保と認証を行う。 正解
正解 エ
解説
IPsec の AH(Authentication Header)は,データの暗号化は行わず,SPI(セキュリティパラメータインデックス),シーケンス番号,認証データ(ICV)などを用いて,IP パケットの完全性の確保と送信元の認証を行うプロトコルである。エが適切である。
アの暗号化する対象部分によるトランスポートモードとトンネルモードの区別は,暗号化を行う ESP の説明で,AH は暗号化を行わない。イの暗号化アルゴリズムや鍵のライフタイムを設定する管理テーブルは SA(セキュリティアソシエーション)のデータベース,ウの暗号化アルゴリズムを決定して鍵を動的に生成する鍵交換プロトコルは IKE の説明である。
IPsec の AH と ESP
AH(認証ヘッダ)は暗号化をせず,パケットが改ざんされていないことと送信元を確かめる(完全性と認証)。ESP は,データの暗号化と,完全性・認証の両方を行う。トランスポートモードとトンネルモードで暗号化する範囲が変わるのは ESP の話。
暗号化
改ざん検知・認証
AH
しない
する
ESP
する
する
AH が守るのは中身が変わっていないことと送り主
モードによる暗号化の範囲の違いは ESP の話
AH は認証だけ,ESP は暗号化もする
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
用語解説:VPN・IPsec
問16
Web アプリケーションの脆弱性を悪用する攻撃手法のうち,Perl の system 関数や PHP の exec 関数など外部プログラムの呼出しを可能にするための関数を利用し,不正にシェルスクリプトや実行形式のファイルを実行させるものはどれに分類されるか。
ア HTTP ヘッダインジェクション イ OS コマンドインジェクション 正解 ウ クロスサイトリクエストフォージェリ エ セッションハイジャック
正解 イ
解説
OS コマンドインジェクションは,Web アプリケーションが Perl の system 関数や PHP の exec 関数などで外部プログラムを呼び出すときに,入力データに OS のコマンドを紛れ込ませ,不正にシェルスクリプトや実行形式のファイルを実行させる攻撃である。イに分類される。
アの HTTP ヘッダインジェクションは,入力データに改行コードを含めて HTTP レスポンスヘッダに不正なヘッダや本文を挿入する攻撃。ウのクロスサイトリクエストフォージェリは,利用者に意図しないリクエストを Web サイトに送らせる攻撃。エのセッションハイジャックは,セッション ID を盗むなどしてセッションを乗っ取る攻撃である。
OS コマンドインジェクションとディレクトリトラバーサル
OS コマンドインジェクションは,入力した値がシェルのコマンドの一部として組み込まれるとき,「; rm -rf /」のように区切り文字の後ろに別のコマンドを付けて実行させる攻撃。ディレクトリトラバーサルは,ファイル名の入力に「../」を含めて,公開用のディレクトリの外にある /etc/passwd などのファイルを読み出させる攻撃。対策はシェルを経由しない関数を使う,入力を許可した文字だけにする,ファイル名から「../」を除き絶対パスで確かめる。
OS コマンドインジェクション
mail -s 件名
user@example.jp; rm -rf /
; の後ろが別のコマンドとして実行される
ディレクトリトラバーサル
/var/www/files/
../../../etc/passwd
→ /etc/passwd(公開用の外)が読まれる
対策:シェルを通さない,許可した文字だけ通す,
パスを正規化して公開用の中か確かめる
どちらも入力がコマンドやパスの「形」を変えてしまう
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) XSS・CSRF・クリックジャッキング
問17
DNS の MX レコードで指定するものはどれか。
ア エラーが発生したときの通知先のメールアドレス イ 送信先ドメインのメールサーバ 正解 ウ 複数の DNS サーバが動作しているときのマスタ DNS サーバ エ メーリングリストを管理しているサーバ
正解 イ
解説
DNS の MX(Mail eXchange)レコードは,あるドメイン宛ての電子メールを受け取るメールサーバのホスト名と,複数ある場合の優先度を指定するレコードである。送信側のメールサーバは,送信先ドメインの MX レコードを問い合わせて配送先を決める。イが正しい。
アのエラー発生時の通知先は DNS のレコードで指定するものではない。ウのゾーンの管理情報やプライマリサーバは SOA レコード,ドメインの DNS サーバは NS レコードで指定する。エのメーリングリストを管理しているサーバを指定するレコードはない。
DNS のおもなリソースレコード
A はホスト名に対応する IPv4 アドレス,AAAA は IPv6 アドレス。MX はそのドメイン宛てのメールを受け取るメールサーバのホスト名と優先度(プリファレンス値が小さいほど優先)。NS はゾーンを管理する DNS サーバで,サブドメインへの委任にも使う。CNAME は別名,PTR は IP アドレスからホスト名(逆引き),SOA はゾーンの管理情報。
レコード
書くもの
例
A
名前 → IPv4
www → 192.0.2.10
AAAA
名前 → IPv6
www → 2001:db8::10
MX
メールサーバと優先度
example.jp → 10 mail
NS
ゾーンの DNS サーバ
sub → ns.sub
CNAME
別名 → 正式名
web → www
PTR
IP → 名前(逆引き)
10 → www
SOA
ゾーンの管理情報
シリアル番号など
MX の値はホスト名(IP アドレスや別名は書かない)
MX はメールの配送先(ホスト名で書く,値が小さいほど優先)
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
コンピュータとスイッチングハブの間,又は2台のスイッチングハブの間を接続する複数の物理回線を論理的に1本の回線に束ねる技術はどれか。
ア スパニングツリー イ ブリッジ ウ マルチホーミング エ リンクアグリゲーション 正解
正解 エ
解説
リンクアグリゲーションは,コンピュータとスイッチングハブの間や,スイッチングハブ同士の間を接続する複数の物理回線を,論理的に1本の回線として束ねて扱う技術である。通信帯域を増やせるとともに,一部の回線が故障しても通信を続けられる。エが正しい。
アのスパニングツリーは,冗長な経路をもつネットワークでループを防ぐプロトコル。イのブリッジは,データリンク層でネットワークを中継する装置。ウのマルチホーミングは,複数の ISP などと接続してインターネット接続を冗長化する技術である。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問19
電源オフ時に IP アドレスを保持することができない装置が,電源オン時に自装置の MAC アドレスから自装置に割り当てられている IP アドレスを知るために用いるデータリンク層のプロトコルで,ブロードキャストを利用するものはどれか。
正解 エ
解説
RARP(Reverse ARP)は,自装置の MAC アドレスを基に,自装置に割り当てられた IP アドレスを問い合わせるプロトコルである。問合せはブロードキャストで送信され,RARP サーバが IP アドレスを応答する。電源を切ると IP アドレスを保持できない装置が起動時に使う。エが正しい。
アの ARP は,IP アドレスから MAC アドレスを求めるプロトコルで,方向が逆である。イの DHCP も IP アドレスを自動設定するが,UDP を使うアプリケーション層のプロトコルで,データリンク層のプロトコルではない。ウの DNS はドメイン名と IP アドレスを対応付けるプロトコルである。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:ARP
問20
TCP ヘッダに含まれる情報はどれか。
ア 宛先ポート番号 正解 イ パケット生存時間(TTL) ウ 発信元 IP アドレス エ プロトコル番号
正解 ア
解説
TCP ヘッダには,送信元ポート番号,宛先ポート番号,シーケンス番号,確認応答番号,コントロールフラグ(SYN・ACK など),ウィンドウサイズ,チェックサムなどが入る。アの宛先ポート番号が該当する。
イのパケット生存時間(TTL),ウの発信元 IP アドレス,エのプロトコル番号(上位のプロトコルが TCP か UDP かなどを示す番号)は,いずれも IP ヘッダに含まれる情報である。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
次数が n の関係 R には,属性なし(φ)も含めて異なる射影は幾つあるか。
正解 エ
解説
次数が n の関係は n 個の属性をもつ。射影は,関係から属性の一部を選んで取り出す操作なので,異なる射影の数は,n 個の属性からなる集合の部分集合の数に等しい。各属性について“選ぶ”か“選ばない”かの 2 通りがあるので,属性なし(φ)を含めて 2n 通りとなり,エになる。
例えば属性が A,B の 2 個なら,φ,{A},{B},{A,B} の 4=22 通りである。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
問22
バグ埋込み法において,埋め込まれたバグ数を S,埋め込まれたバグのうち発見されたバグ数を m,埋め込まれたバグを含まないテスト開始前の潜在バグ数を T,発見された総バグ数を n としたとき,S,T,m,n の関係を表す式はどれか。
ア m/S=(n−m)/T 正解 イ m/S=T/(n−m) ウ m/S=n/T エ m/S=T/n
正解 ア
解説
バグ埋込み法は,プログラムに既知のバグを意図的に埋め込んでからテストを行い,埋め込んだバグと元からあったバグが同じ割合で発見されると仮定して,潜在バグ数を推定する手法である。埋め込んだバグ S 個のうち m 個が見つかったとき,元からのバグは発見された総数 n から m を除いた n−m 個が見つかっているので,m/S=(n−m)/T が成り立つ。アになる。
埋め込んだバグの発見率は m/S,元々のバグの発見数は総発見数から埋め込んだバグの発見数を引いた n−m なので,その発見率は (n−m)/T である。両者が等しいとする m/S=(n−m)/T のアが正しい。ウ,エのように n をそのまま使うと,埋め込んだバグの発見数を元々のバグとして二重に数えることになる。
バグ埋込み法で残りのバグ数を推定する
埋め込んだバグと元からのバグが同じ割合で見つかると考える。埋め込んだ S=100 個のうち m=20 個が見つかったので,見つかる割合は 0.2。見つかった n=30 個のうち元からのバグは n−m=10 個なので,元からのバグは 10÷0.2=50 個と推定でき,残りは 50−10=40 個。式にすると m/S = (n−m)/T。
埋め込んだバグ S=100
20
見つかった割合 0.2
元からのバグ T
10
同じ 0.2 なら 50
m / S = (n − m) / T
20 / 100 = 10 / T → T = 50
残り = 50 − 10 = 40 個
n:見つかった総数 30(埋め込んだ 20 + 元からの 10)
150 は埋め込みを含めた総数の推定値(誤り)
埋め込んだバグの発見率 = 元からのバグの発見率
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
ソフトウェア開発組織の活動状態のうち,CMMI モデルにおける成熟度レベルが最も高いものはどれか。
ア 作業成果物の状況が,主要なタスクの完了時点で管理層に対して見える状態になっている。 イ 実績が定量的に把握されており,プロセスが組織的に管理されている。 ウ プロセスが明文化されて,組織内の全ての人がそれを利用している。 エ プロセスを継続的に改善していくための仕組みが機能している。 正解
正解 エ
解説
CMMI の段階表現の成熟度レベルは,1 初期,2 管理された,3 定義された,4 定量的に管理された,5 最適化している の5段階である。プロセスを継続的に改善していく仕組みが機能している状態は,最も高いレベル5(最適化している)に当たる。エが正しい。
アの作業成果物の状況が主要なタスクの完了時点で管理層に見える状態はレベル2,ウのプロセスが明文化されて組織内の全員が利用している状態はレベル3,イの実績が定量的に把握されてプロセスが組織的に管理されている状態はレベル4 に当たる。
CMMI の成熟度レベル
組織のプロセスの成熟度を5段階で表す。1 初期(場当たり的),2 管理された(プロジェクトごとに管理),3 定義された(組織の標準プロセスがある),4 定量的に管理された(数値で管理),5 最適化している(継続的に改善)。
レベル1
初期
レベル2
管理された
レベル3
定義された
レベル4
定量的に
管理された
レベル5
最適化し
ている
上の段ほどプロセスが成熟している
初期 → 管理された → 定義された → 定量的に管理された → 最適化している
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
情報システムの設計において,フェールソフトが講じられているのはどれか。
ア UPS 装置を設置することで,停電時に手順どおりにシステムを停止できるようにし,データを保全する。 イ 制御プログラムの障害時に,システムの暴走を避け,安全に運転を停止できるようにする。 ウ ハードウェアの障害時に,パフォーマンスは低下するが,構成を縮小して運転を続けられるようにする。 正解 エ 利用者の誤操作や誤入力を未然に防ぐことで,システムの誤動作を防止できるようにする。
正解 ウ
解説
フェールソフトは,故障が起きたときにシステムを止めるのではなく,機能や性能を落としてでも動き続けさせる(縮退運転する)考え方。ハードウェア障害時に構成を縮小して運転を続けるウがこれに当たる。
アとイは,障害時に安全な側へ倒して停止させるフェールセーフ。エは利用者の誤操作を未然に防ぐフールプルーフの例。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:信頼性設計(フェールセーフ・フェールソフト・フールプルーフ)
問25
ISMS におけるリスク分析手法の一つである“詳細リスク分析”で行う作業はどれか。
ア 情報セキュリティポリシの作成 イ セーフガードの選択 ウ リスクの評価 正解 エ リスクの容認
正解 ウ
解説
詳細リスク分析は,情報資産ごとに,資産の価値,脅威,脆弱性を識別し,それらからリスクの大きさを算定・評価する手法である。リスクの評価は詳細リスク分析の中で行う作業で,ウが該当する。
アの情報セキュリティポリシの作成は,リスク分析に先立って組織の方針として行う。イのセーフガード(管理策)の選択と,エのリスクの容認(受容)は,リスク分析・評価の結果を受けて行うリスク対応の作業である。
出典:平成23年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧