令和元年度 秋期に実施された情報処理安全確保支援士試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
認証処理のうち,FIDO(Fast IDentity Online)UAF(Universal Authentication Framework)1.1 に基づいたものはどれか。
ア SaaS 接続時の認証において,PIN コードとトークンが表示したワンタイムパスワードとを PC から認証サーバに送信した。 イ SaaS 接続時の認証において,スマートフォンで顔認証を行った後,スマートフォン内の秘密鍵でディジタル署名を生成して,そのディジタル署名を認証サーバに送信した。 正解 ウ インターネットバンキング接続時の認証において,PC に接続されたカードリーダを使って,利用者のキャッシュカードからクライアント証明書を読み取って,そのクライアント証明書を認証サーバに送信した。 エ インターネットバンキング接続時の認証において,スマートフォンを使い指紋情報を読み取って,その指紋情報を認証サーバに送信した。
正解 イ
解説
FIDO UAF は,パスワードを使わない認証の仕様で,利用者はスマートフォンなどの端末で指紋や顔などの生体認証を行い,端末内に安全に保管された秘密鍵でディジタル署名を生成して認証サーバに送る。認証サーバは事前に登録された公開鍵で署名を検証する。生体情報や秘密鍵はネットワークに送られない。イが該当する。
アの PIN コードとトークンのワンタイムパスワードの送信は,ワンタイムパスワードによる二要素認証である。ウのキャッシュカードからクライアント証明書を読み取って送信するのは,IC カードによる証明書認証である。エの指紋情報そのものを認証サーバに送信するのは,生体情報を端末の外に出さない FIDO の考え方に反する。
パスキー(FIDO2)のログインの流れ
サーバがチャレンジを送り,ブラウザはチャレンジとアクセス中のサイトのオリジンを認証器に渡す。利用者が指紋・顔・PIN で認証器のロックを解除すると,認証器は秘密鍵で署名して返し,ブラウザが署名をサーバに送る。サーバは登録済みの公開鍵で署名を検証し,オリジンが自分のものか確かめる。生体情報と秘密鍵は認証器から出ない。
認証器
ブラウザ
サーバ
① チャレンジ
チャレンジ+オリジン
② 指紋・顔・PIN で解除
秘密鍵で署名する
署名
署名
③ 公開鍵で検証,オリジンを確認
生体情報も秘密鍵も認証器から出ない
サーバに届くのは署名だけ。登録のときにサーバへ渡すのは公開鍵だけ
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) IEEE 802.1X・RADIUS(ネットワークの利用者認証) パスキーと FIDO2(パスワードレス認証)
問2
暗号機能を実装した IoT 機器において脅威となるサイドチャネル攻撃に該当するものはどれか。
ア 暗号化関数を線形近似する式を導き,その線形近似式から秘密情報の取得を試みる。 イ 機器が発する電磁波を測定することによって秘密情報の取得を試みる。 正解 ウ 二つの平文の差とそれぞれの暗号文の差の関係から,秘密情報の取得を試みる。 エ 理論的にあり得る復号鍵の全てを機器に入力して秘密情報の取得を試みる。
正解 イ
解説
サイドチャネル攻撃は,暗号機能を実装した機器が処理を行うときの消費電力,処理時間,放射される電磁波などの物理的な情報を測定・解析して,機器内部の暗号鍵などの秘密情報を推定する攻撃である。機器が発する電磁波を測定するイが該当する。
アの暗号化関数を線形近似する式から秘密情報を求めるのは線形解読法,ウの二つの平文の差と暗号文の差の関係から求めるのは差分解読法で,いずれも数学的な暗号解読である。エのあり得る全ての鍵を試すのはブルートフォース攻撃(総当たり攻撃)である。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
VA(Validation Authority)の役割はどれか。
ア 属性証明書の発行を代行する。 イ ディジタル証明書にディジタル署名を付与する。 ウ ディジタル証明書の失効状態についての問合せに応答する。 正解 エ 本人確認を行い,ディジタル証明書の発行を指示する。
正解 ウ
解説
VA(Validation Authority,検証局)は,ディジタル証明書が失効していないかなどの有効性の問合せを受け付けて応答する機関である。OCSP などのプロトコルで,証明書の失効状態をオンラインで回答する。ウが正しい。
イのディジタル証明書にディジタル署名を付与して発行するのは CA(認証局)の発行局(IA)の役割,エの本人確認を行い証明書の発行を指示するのは RA(登録局)の役割である。アの属性証明書の発行を代行するのは VA の役割ではない。
PKI の登場人物
RA(登録局)は申請者の本人確認と申請の審査をして,発行を承認又は却下する。CA(認証局,発行局 IA)は承認された申請に基づいて証明書に署名して発行し,失効させたものは CRL に載せる。VA(検証局)は証明書が失効していないかの問合せ(OCSP など)に答える。CPS(認証実施規程)は,CA が証明書の発行・失効などをどう運用するかを定めて公開する文書。
申請者
RA
本人確認・審査
CA(IA)
署名して発行
承認
VA
有効性に答える
利用者
証明書を確かめる
OCSP
CRL
CPS
運用規程
属性証明書を出すのは AA(属性認証局)
本人確認は RA,発行・署名は CA,有効性の問合せに答えるのは VA
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) PKI(認証局・CRL・OCSP)
問4
XML ディジタル署名の特徴として,適切なものはどれか。
ア XML 文書中の任意のエレメントに対してデタッチ署名(Detached Signature)を付けることができる。 正解 イ エンベローピング署名(Enveloping Signature)では一つの署名対象に必ず複数の署名を付ける。 ウ 署名形式として,CMS(Cryptographic Message Syntax)を用いる。 エ 署名対象と署名アルゴリズムを ASN.1 によって記述する。
正解 ア
解説
XML ディジタル署名(XML Signature)は,署名と署名対象の位置関係によって三つの形式をとる。署名の中に署名対象を入れるエンベローピング署名,署名対象の中に署名を入れるエンベロープ署名,そして署名と署名対象を別々に置くデタッチ署名である。デタッチ署名の署名対象は外部のリソースでもよいが,同じ XML 文書の中の別のエレメントを URI で参照する形にもできる。アが適切である。
イのエンベローピング署名は,一つの署名対象に必ず複数の署名を付ける形式ではない。ウの CMS やエの ASN.1 による記述は,S/MIME などで使われる署名形式の特徴で,XML 署名は署名対象や署名アルゴリズムを XML で記述する。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ディジタル署名(デジタル署名)
問5
ファイアウォールにおけるダイナミックパケットフィルタリングの特徴はどれか。
ア IP アドレスの変換が行われるので,内部のネットワーク構成を外部から隠蔽できる。 イ 暗号化されたパケットのデータ部を復号して,許可された通信かどうかを判断できる。 ウ 過去に通過したリクエストパケットに対応付けられる戻りのパケットを通過させることができる。 正解 エ パケットのデータ部をチェックして,アプリケーション層での不正なアクセスを防止できる。
正解 ウ
解説
ダイナミックパケットフィルタリングは,内部から外部へのリクエストパケットが通過したときに,その通信に対応する戻りのパケットだけを通過させるルールを動的に作り,通信が終わると削除する方式である。あらかじめ戻りのパケット用のポートを開けておく必要がないので,安全性が高まる。ウが正しい。
アの IP アドレスの変換で内部構成を隠蔽するのは NAT や NAPT の特徴。イの暗号化されたデータ部を復号して判断することや,エのデータ部をチェックしてアプリケーション層の不正アクセスを防ぐのは,アプリケーションゲートウェイ型ファイアウォールや WAF などの特徴で,パケットフィルタリングはヘッダ情報で判断する。
ステートフルインスペクション
内側の PC が外の Web サーバへ要求を出すと,ファイアウォールはその通信(送信元・宛先のアドレスとポート)を状態表に覚える。外から戻ってきたパケットは,状態表にある通信の応答であれば通し,表にない外からのパケットは通さない。静的なパケットフィルタのように,戻りのために 1024 以上のポートを広く開けておく必要がない。
社内 PC
FW
状態表
Web
攻撃者
① 要求
② 応答 → 通す
表にない外からの通信 → 通さない
戻りのために高いポート番号を広く開けなくてよい
内から出た要求に対応する戻りだけを通す
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
用語解説:ファイアウォールと DMZ
問6
X.509 における CRL(Certificate Revocation List)に関する記述のうち,適切なものはどれか。
ア PKI の利用者は,認証局の公開鍵が Web ブラウザに組み込まれていれば,CRL を参照しなくてもよい。 イ 認証局は,発行した全てのディジタル証明書の有効期限を CRL に記載する。 ウ 認証局は,発行したディジタル証明書のうち失効したものについては,シリアル番号を失効後1年間 CRL に記載するよう義務付けられている。 エ 認証局は,有効期限内のディジタル証明書のシリアル番号を CRL に記載することがある。 正解
正解 エ
解説
CRL(Certificate Revocation List,証明書失効リスト)は,有効期限が来る前に失効させたディジタル証明書のシリアル番号と失効日を,認証局が並べて公開するものである。鍵の危殆化や所属の変更などで証明書を無効にしたことを,検証する側に知らせるために使う。有効期限内の証明書が失効されればそのシリアル番号が載るので,エが適切である。
アは誤りで,証明書が失効していないかは,認証局の公開鍵がブラウザに組み込まれていても CRL や OCSP で確認する必要がある。イの全ての証明書の有効期限を CRL に記載することはない。ウの失効後1年間記載するという義務は定められていない。
CRL と OCSP の違い
CRL は,認証局が有効期限内に失効させた証明書のシリアル番号と失効日時を一覧にし,署名を付けて公開するもの。利用者はリストを取ってきて自分で照らし合わせる。OCSP は,利用者が調べたい証明書を OCSP レスポンダ(VA)にオンラインで問い合わせ,有効か失効しているかの答えを受け取る。
CRL(証明書失効リスト)
認証局
CA
失効した証明書の一覧
No.1024 3/10 失効
No.2041 5/02 失効
利用者
ブラウザなど
署名して公開
取ってきて照合
載るのは有効期限内に失効した証明書のシリアル番号と日時
OCSP
利用者
ブラウザなど
OCSP レスポンダ
VA(検証局)
この証明書は有効?
有効・失効・不明を返す
その都度オンラインで問い合わせるので,最新の状態が分かる
CRL は一覧を取ってきて自分で調べる,OCSP はその都度問い合わせる
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問7
JIS Q 27014:2015(情報セキュリティガバナンス)における,情報セキュリティを統治するために経営陣が実行するガバナンスプロセスのうちの“モニタ”はどれか。
ア 情報セキュリティの目的及び戦略について,指示を与えるガバナンスプロセス イ 戦略的目的の達成を評価することを可能にするガバナンスプロセス 正解 ウ 独立した立場からの客観的な監査,レビュー又は認証を委託するガバナンスプロセス エ 利害関係者との間で,特定のニーズに沿って情報セキュリティに関する情報を交換するガバナンスプロセス
正解 イ
解説
JIS Q 27014:2015 では,経営陣が情報セキュリティを統治するためのガバナンスプロセスとして,評価,指示,モニタ,コミュニケーション,保証を挙げている。“モニタ”は,戦略的目的の達成を評価することを可能にするガバナンスプロセスである。イが正しい。
アの情報セキュリティの目的及び戦略について指示を与えるのは“指示”,ウの独立した立場からの客観的な監査,レビュー又は認証を委託するのは“保証”,エの利害関係者との間で情報セキュリティに関する情報を交換するのは“コミュニケーション”である。
情報セキュリティガバナンスのプロセス(JIS Q 27014)
経営陣は,評価(現状と今後を評価する),指示(目的と戦略を示す),モニタ(戦略的目的の達成を評価できるようにする),コミュニケーション(利害関係者とやり取りする),保証(独立した監査やレビューを委託する)のプロセスで情報セキュリティを統治する。
経営陣
評価
指示
目的と戦略を示す
モニタ
達成を評価できるように
コミュニケーション
利害関係者と
保証
独立した監査を委託
モニタは,戦略的目的の達成を評価できるようにすること
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
用語解説:JIS Q 27000 シリーズ(情報セキュリティマネジメント)
問8
総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC 暗号リスト)”を構成する暗号リストの説明のうち,適切なものはどれか。
ア 推奨候補暗号リストとは,CRYPTREC によって安全性及び実装性能が確認された暗号技術のうち,市場における利用実績が十分であるか今後の普及が見込まれると判断され,当該技術の利用を推奨するもののリストである。 イ 推奨候補暗号リストとは,候補段階に格下げされ,互換性維持目的で利用する暗号技術のリストである。 ウ 電子政府推奨暗号リストとは,CRYPTREC によって安全性及び実装性能が確認された暗号技術のうち,市場における利用実績が十分であるか今後の普及が見込まれると判断され,当該技術の利用を推奨するもののリストである。 正解 エ 電子政府推奨暗号リストとは,推奨段階に格下げされ,互換性維持目的で利用する暗号技術のリストである。
正解 ウ
解説
CRYPTREC 暗号リストは,電子政府推奨暗号リスト・推奨候補暗号リスト・運用監視暗号リストの3つで構成される。電子政府推奨暗号リストは,CRYPTREC によって安全性及び実装性能が確認され,市場における利用実績が十分であるか今後の普及が見込まれると判断された暗号技術のリストで,ウがこの定義に当たる。
アは,電子政府推奨暗号リストの定義を推奨候補暗号リストに当てはめているので誤り。推奨候補暗号リストは,安全性及び実装性能は確認されたものの,今後電子政府推奨暗号リストに掲載される可能性がある段階の技術のリスト。イとエは運用監視暗号リスト(推奨すべき状態でなくなったが,互換性維持のために利用を認める技術のリスト)の説明であり,対象のリスト名が誤っている。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
基本評価基準,現状評価基準,環境評価基準の三つの基準で情報システムの脆弱性の深刻度を評価するものはどれか。
ア CVSS 正解 イ ISMS ウ PCI DSS エ PMS
正解 ア
解説
CVSS(Common Vulnerability Scoring System,共通脆弱性評価システム)は,情報システムの脆弱性の深刻度を,脆弱性そのものの特性を評価する基本評価基準,時間の経過で変化する特性を評価する現状評価基準,利用者の環境に応じて評価する環境評価基準の三つの基準で評価し,数値で表す手法である。ベンダに依存しない共通の尺度で深刻度を比較できる。アが正しい。
イの ISMS は情報セキュリティマネジメントシステム,ウの PCI DSS はクレジットカード情報を保護するためのセキュリティ基準,エの PMS は個人情報保護マネジメントシステムである。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
用語解説:脆弱性の管理と検査(CVE・CVSS・ファジング)
問10
BlueBorne の説明はどれか。
ア Bluetooth を悪用してデバイスを不正に操作したり,情報を窃取したりする,複数の脆弱性の呼称 正解 イ 感染した PC の画面の背景を青1色に表示させた上,金銭の支払を要求するランサムウェアの一種 ウ 攻撃側(Red Team)と防御側(Blue Team)に分かれて疑似的にサイバー攻撃を行う演習における,防御側の戦術の一種 エ ブルーレイディスクを経由して感染を拡大した,日本の政府機関や重要インフラ事業者を標的とした APT 攻撃の呼称
正解 ア
解説
BlueBorne は,2017 年に公表された,Bluetooth の実装に存在する複数の脆弱性の総称である。Bluetooth が有効になっていれば,ペアリングしていなくても,近くにいる攻撃者がデバイスを不正に操作したり,情報を窃取したりできるおそれがある。アが正しい。
イの画面を青一色にして金銭を要求するランサムウェア,ウの Red Team と Blue Team に分かれる演習での防御側の戦術,エのブルーレイディスクを経由して感染を拡大した APT 攻撃は,いずれも BlueBorne の説明ではない。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問11
Cookie に Secure 属性を設定しなかったときと比較した,設定したときの動作として,適切なものはどれか。
ア Cookie に設定された有効期間を過ぎると,Cookie が無効化される。 イ JavaScript による Cookie の読出しが禁止される。 ウ URL 内のスキームが https のときだけ,Web ブラウザから Cookie が送出される。 正解 エ Web ブラウザがアクセスする URL 内のパスと Cookie に設定されたパスのプレフィックスが一致するときだけ,Web ブラウザから Cookie が送出される。
正解 ウ
解説
Cookie の secure 属性は,その Cookie を HTTPS などの暗号化された通信のときだけ送出するようブラウザに指示する属性である。URL のスキームが https のページのときだけ送出されるので,平文の HTTP 通信で Cookie が盗聴されることを防げる。ウが正しい。
アの有効期間を過ぎると無効化されるのは Expires 属性や Max-Age 属性の働き,イの JavaScript による読出しを禁止するのは HttpOnly 属性の働き,エのパスのプレフィックスが一致するときに送出されるのは Path 属性の働きである。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
DKIM(DomainKeys Identified Mail)の説明はどれか。
ア 送信側メールサーバにおいてディジタル署名を電子メールのヘッダに付加し,受信側メールサーバにおいてそのディジタル署名を公開鍵によって検証する仕組み 正解 イ 送信側メールサーバにおいて利用者が認証された場合,電子メールの送信が許可される仕組み ウ 電子メールのヘッダや配送経路の情報から得られる送信元情報を用いて,メール送信元の IP アドレスを検証する仕組み エ ネットワーク機器において,内部ネットワークから外部のメールサーバの TCP ポート番号 25 への直接の通信を禁止する仕組み
正解 ア
解説
DKIM は,送信側のメールサーバが電子メールのヘッダや本文から作成したディジタル署名を DKIM-Signature ヘッダとして付加し,受信側のメールサーバが送信ドメインの DNS に公開された公開鍵でその署名を検証する送信ドメイン認証の仕組みである。署名が検証できれば,送信元ドメインの正当性とメールが改ざんされていないことを確認できる。アが該当する。
イは送信時に利用者を認証する SMTP-AUTH,ウは送信元の IP アドレスを DNS に登録された情報と照合して検証する SPF などの説明である。エは ISP などが行う OP25B の説明である。
SPF・DKIM・DMARC の確かめ方
送信元ドメインの管理者は DNS に,送ってよいメールサーバの IP アドレス(SPF),署名を確かめる公開鍵(DKIM),認証に失敗したメールの扱い(DMARC)を登録する。送信側のメールサーバはメールに DKIM の署名を付ける。受信側のメールサーバは,接続してきたサーバの IP アドレスを SPF と照合し,署名を公開鍵で検証し,失敗したら DMARC の方針に従う。
送信側のメールサーバ
DKIM の署名を付ける
受信側のメールサーバ
3つを確かめる
メール
送信元ドメインの DNS
SPF:送ってよいサーバの IP
DKIM:署名を確かめる公開鍵
DMARC:失敗したときの扱い
引く
① 接続してきたサーバの IP アドレスが SPF にあるか
② メールの署名を DNS の公開鍵で検証できるか(DKIM)
③ 失敗したら DMARC の方針で受け取る・隔離・拒否
どれも送信元ドメインの DNS に登録し,受信側が引いて確かめる
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) 送信ドメイン認証(SPF・DKIM・DMARC)
問13
マルチベクトル型 DDoS 攻撃に該当するものはどれか。
ア DNS リフレクタ攻撃によって DNS サービスを停止させ,複数の PC での名前解決を妨害する。 イ Web サイトに対して,SYN Flood 攻撃と HTTP POST Flood 攻撃を同時に行う。 正解 ウ 管理者用 ID のパスワードを初期設定のままで利用している複数の IoT 機器を感染させ,それらの IoT 機器から,Web サイトに UDP Flood 攻撃を行う。 エ ファイアウォールでのパケットの送信順序を不正に操作するパケットを複数送信することによって,ファイアウォールの CPU やメモリを枯渇させる。
正解 イ
解説
マルチベクトル型 DDoS 攻撃は,性質の異なる複数の攻撃手法を組み合わせて同時に仕掛ける DDoS 攻撃である。TCP の接続要求で接続待ちの資源を枯渇させる SYN Flood 攻撃と,Web アプリケーションに大量の POST リクエストを送って処理を圧迫する HTTP POST Flood 攻撃を同時に行うイが該当する。
アの DNS リフレクタ攻撃,ウの IoT 機器からの UDP Flood 攻撃は,いずれも単一の攻撃手法による DDoS 攻撃である。エのファイアウォールの CPU やメモリを枯渇させる攻撃も一つの手法だけで,複数の手法を組み合わせたものではない。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) ファイアウォールと DMZ
問14
Web サイトにおいて,全ての Web ページを TLS で保護するよう設定する常時 SSL/TLS のセキュリティ上の効果はどれか。
ア Web サイトでの SQL 組立て時にエスケープ処理が施され,SQL インジェクション攻撃による個人情報などの非公開情報の漏えいやデータベースに蓄積された商品価格などの情報の改ざんを防止する。 イ Web サイトへのアクセスが人間によるものかどうかを確かめ,Web ブラウザ以外の自動化された Web クライアントによる大量のリクエストへの応答を避ける。 ウ Web サイトへのブルートフォース攻撃によるログイン試行を検出してアカウントロックし,Web サイトへの不正ログインを防止する。 エ Web ブラウザと Web サイトとの間における中間者攻撃による通信データの漏えい及び改ざんを防止し,サーバ証明書によって偽りの Web サイトの見分けを容易にする。 正解
正解 エ
解説
常時 SSL/TLS は,ログインページなど一部だけでなく,Web サイトの全てのページを HTTPS で提供することである。Web ブラウザと Web サイトの間の通信が暗号化されるので,中間者攻撃による通信データの盗聴や改ざんを防止でき,サーバ証明書によって接続先が本物の Web サイトであることを確認しやすくなる。エが正しい。
アの SQL インジェクション攻撃の防止はプレースホルダの利用などアプリケーションの対策,イの自動化されたクライアントによる大量のリクエストの排除は CAPTCHA などの対策,ウのブルートフォース攻撃の検出とアカウントロックは認証機能の対策で,いずれも通信を暗号化しても得られる効果ではない。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) TLS(SSL)
問15
攻撃者に脆弱性に関する専門の知識がなくても,OS やアプリケーションソフトウェアの脆弱性を悪用した攻撃ができる複数のプログラムや管理機能を統合したものはどれか。
ア Exploit Kit 正解 イ iLogScanner ウ MyJVN エ Remote Access Tool
正解 ア
解説
Exploit Kit(エクスプロイトキット)は,OS やアプリケーションソフトウェアの脆弱性を悪用する複数の攻撃コード(エクスプロイト)と,攻撃を管理する機能をまとめたツールである。攻撃者に脆弱性の専門知識がなくても,閲覧者の環境に合わせて自動的に攻撃を仕掛けられる。アが正しい。
イの iLogScanner は IPA が提供する Web サーバのアクセスログから攻撃の痕跡を調べるツール,ウの MyJVN は IPA が提供するソフトウェアの脆弱性対策情報を収集・確認するツール群,エの Remote Access Tool は遠隔からコンピュータを操作するためのツールで,悪用されると RAT(遠隔操作ウイルス)と呼ばれる。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
IEEE 802.1X で使われる EAP-TLS が行う認証はどれか。
ア CHAP を用いたチャレンジレスポンスによる利用者認証 イ あらかじめ登録した共通鍵によるサーバ認証と,時刻同期のワンタイムパスワードによる利用者認証 ウ ディジタル証明書による認証サーバとクライアントの相互認証 正解 エ 利用者 ID とパスワードによる利用者認証
正解 ウ
解説
EAP-TLS は,IEEE 802.1X で使われる EAP の認証方式の一つで,TLS の仕組みを使い,認証サーバとクライアントの双方がディジタル証明書を提示して相互認証を行う。クライアントにも証明書が必要なので導入の手間はかかるが,パスワードを使わない強固な認証ができる。ウが正しい。
アの CHAP を用いたチャレンジレスポンスによる利用者認証は EAP-MD5 などに近い方式である。エの利用者 ID とパスワードによる利用者認証は,サーバだけを証明書で認証する PEAP や EAP-TTLS で使われる。イのような共通鍵によるサーバ認証とワンタイムパスワードの組合せは EAP-TLS の認証ではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 共通鍵暗号と公開鍵暗号 TLS(SSL)
問17
SQL インジェクション対策について,Web アプリケーションプログラムの実装における対策と,Web アプリケーションプログラムの実装以外の対策として,ともに適切なものはどれか。
ア 実装における対策:Web アプリケーションプログラム中でシェルを起動しない。,実装以外の対策:chroot 環境で Web サーバを稼働させる。 イ 実装における対策:セッション ID を乱数で生成する。,実装以外の対策:TLS によって通信内容を秘匿する。 ウ 実装における対策:パス名やファイル名をパラメタとして受け取らないようにする。,実装以外の対策:重要なファイルを公開領域に置かない。 エ 実装における対策:プレースホルダを利用する。,実装以外の対策:Web アプリケーションプログラムが利用するデータベースのアカウントがもつデータベースアクセス権限を必要最小限にする。 正解
正解 エ
解説
SQL インジェクションの根本的な対策は,Web アプリケーションプログラムの実装でプレースホルダ(バインド機構)を利用して SQL 文を組み立てることである。実装以外の対策としては,攻撃を受けた場合の被害を抑えるため,プログラムが利用するデータベースのアカウントの権限を必要最小限にしておくことが有効である。この組みのエが適切である。
アのシェルを起動しない実装と chroot 環境での稼働は OS コマンドインジェクションへの対策,ウのパス名やファイル名をパラメータで受け取らない実装と重要なファイルを公開領域に置かない運用はディレクトリトラバーサルへの対策である。イのセッション ID の乱数生成はセッション ID の推測への対策,TLS による秘匿は盗聴への対策である。
SQL インジェクションとプレースホルダ
入力を文字列としてつなげて SQL 文を作ると,入力の「' OR '1'='1」が文の一部になり,条件が常に真になって全員の行が返る。プレースホルダを使うと SQL 文の形が先に決まり,入力はまるごと1つの値として当てはめられるので,命令として解釈されない。
文字列をつなげて SQL 文を作ると
入力:' OR '1'='1
SELECT * FROM 会員 WHERE id = '' OR '1'='1 '
入力の引用符で文が閉じ,OR 以下が条件に加わる → 常に真で全員分が返る
プレースホルダを使うと
SELECT * FROM 会員 WHERE id = ?
形が先に決まる
' OR '1'='1
← 1つの値として入る
入力
「id が ' OR '1'='1 の会員」を探すだけになる
根本の対策は,SQL 文の形を先に確定させるプレースホルダ
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) TLS(SSL)
問18
DNSSEC に関する記述として,適切なものはどれか。
ア DNS サーバへの DoS 攻撃を防止できる。 イ IPsec による暗号化通信が前提となっている。 ウ 代表的な DNS サーバの実装である BIND の代替として使用する。 エ ディジタル署名によって DNS 応答の正当性を確認できる。 正解
正解 エ
解説
DNSSEC は,DNS の応答にディジタル署名を付け,受信側がその署名を検証することで,応答が正当な権威 DNS サーバからのもので,改ざんされていないことを確認できるようにする DNS の拡張仕様である。DNS キャッシュポイズニングなどの対策になる。エが適切である。
アの DoS 攻撃の防止は DNSSEC の目的ではなく,署名によって応答のサイズが大きくなり,DNS リフレクション攻撃に悪用されやすくなる面もある。イの IPsec による暗号化通信は前提としていない。ウの DNSSEC は DNS のプロトコルの拡張で,BIND などの DNS サーバの実装も DNSSEC に対応している。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) VPN・IPsec
問19
IPv4 ネットワークにおいて,IP パケットの分割処理と,分割されたパケットを元に戻す再構築処理に関する記述のうち,適切なものはどれか。
ア IP パケットの再構築処理は宛先のホストで行われる。 正解 イ IP パケットの再構築処理は中継するルータで行われる。 ウ IP パケットの分割処理は送信元のホストだけで行われる。 エ IP パケットの分割処理は中継するルータだけで行われる。
正解 ア
解説
IPv4 では,IP パケットが経路上のネットワークの MTU より大きい場合,送信元のホストだけでなく中継するルータでも分割(フラグメンテーション)が行われる。分割されたパケットは途中のルータでは元に戻さず,宛先のホストで再構築される。アが適切である。
イの再構築は中継するルータでは行われない。ウの分割は送信元のホストだけでなく,エの分割も中継するルータだけでなく,送信元と中継ルータのどちらでも行われる。なお,IPv6 では中継ルータは分割を行わず,送信元のホストだけが分割する。
IPv4 の分割と再構築
IPv4 では,経路の途中のネットワークの MTU が小さいと,送信元だけでなく中継するルータでもパケットを分割する。分割されたパケットは途中では元に戻さず,宛先のホストで再構築する。IPv6 では中継ルータは分割せず,送信元だけが分割する。
送信元
ルータ
MTU 小
宛先
ルータで分割することもある
ここで再構築
IPv6 では中継ルータは分割しない(送信元だけ)
分割は送信元とルータ,元に戻すのは宛先だけ
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
TCP に関する記述のうち,適切なものはどれか。
ア OSI 基本参照モデルのネットワーク層の機能である。 イ ウィンドウ制御の単位は,バイトではなくビットである。 ウ 確認応答がない場合は再送処理によってデータ回復を行う。 正解 エ データの順序番号をもたないので,データは受信した順番のままで処理する。
正解 ウ
解説
TCP は,コネクション型のトランスポート層のプロトコルで,受信側からの確認応答(ACK)が一定時間内に返ってこない場合は,データを再送して信頼性を確保する。ウが適切である。
アの TCP は OSI 基本参照モデルのトランスポート層の機能で,ネットワーク層は IP が担う。イのウィンドウ制御の単位はバイトである。エは誤りで,TCP はシーケンス番号(順序番号)をもち,受信側は順序を並べ替えてからデータを処理する。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
JSON 形式で表現される図1,図2のような商品データを複数の Web サービスから取得し,商品データベースとして蓄積する際のデータの格納方法に関する記述のうち,適切なものはどれか。ここで,商品データの取得元となる Web サービスは随時変更され,項目数や内容は予測できない。したがって,商品データベースの検索時に使用するキーにはあらかじめ制限を設けない。
図1 A 社 Web サービスの商品データ
{
  "_id":"AA09",
  "品名":"47 型テレビ",
  "価格":"オープンプライス",
  "関連商品 id": [
    "AA101",
    "BC06"
  ]
}
図2 B 社 Web サービスの商品データ
{
  "_id":"AA10",
  "商品名":"りんご",
  "生産地":"青森",
  "価格":100,
  "画像 URL":"http://www.example.com/apple.jpg"
}
ア 階層型データベースを使用し,項目名を上位階層とし,値を下位階層とした2階層でデータを格納する。 イ グラフ型データベースを使用し,商品データの項目名の集合から成るノードと値の集合から成るノードを作り,二つのノードを関係づけたグラフとしてデータを格納する。 ウ ドキュメント型データベースを使用し,項目構成の違いを区別せず,商品データ単位にデータを格納する。 正解 エ リレーショナルデータベースを使用し,商品データの各項目名を個別の列名とした表を定義してデータを格納する。
正解 ウ
解説
取得元の Web サービスによって項目数や項目名が異なり,今後も予測できないので,あらかじめ表の構造(スキーマ)を決めておく必要がないデータベースが適している。ドキュメント型データベースは,JSON などの形式のデータを,項目構成が異なっていてもそのまま一つのドキュメントとして格納でき,任意の項目で検索できる。ウが適切である。
エのリレーショナルデータベースは列を事前に定義する必要があり,項目が変わるたびに表の定義を変更しなければならない。アの階層型データベースで項目名と値を2階層に分けたり,イのグラフ型データベースで項目名の集合と値の集合をノードにしたりすると,一つの商品データとしてのまとまりが失われ,検索や管理がしにくくなる。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
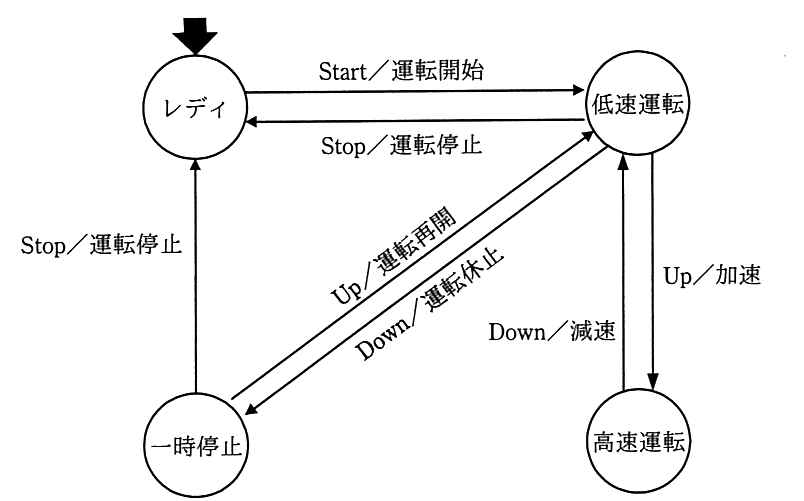
次の仕様で動作する装置がある。未完成の状態遷移図を完成させるために,追加すべき遷移はどれか。
〔仕様〕
・レディで Start ボタンが押された場合,運転開始して低速運転に遷移する。 ・低速運転で Up ボタンが押された場合,加速して高速運転に遷移する。 ・低速運転で Down ボタンが押された場合,運転休止して一時停止に遷移する。 ・高速運転で Down ボタンが押された場合,減速して低速運転に遷移する。 ・一時停止で Up ボタンが押された場合,運転再開して低速運転に遷移する。 ・レディ以外の状態で Stop ボタンが押された場合,運転停止してレディに遷移する。
〔未完成の状態遷移図〕
ア 遷移元:一時停止,条件部/動作部:Start/運転再開,遷移先:高速運転 イ 遷移元:一時停止,条件部/動作部:Start/運転再開,遷移先:低速運転 ウ 遷移元:高速運転,条件部/動作部:Stop/運転休止,遷移先:一時停止 エ 遷移元:高速運転,条件部/動作部:Stop/運転停止,遷移先:レディ 正解
正解 エ
解説
仕様の最後に“レディ以外の状態で Stop ボタンが押された場合,運転停止してレディに遷移する”とある。レディ以外の状態は低速運転,高速運転,一時停止の三つで,未完成の状態遷移図には低速運転と一時停止からの Stop の遷移はあるが,高速運転からの遷移がない。
したがって,遷移元を高速運転,条件部/動作部を Stop/運転停止,遷移先をレディとする遷移を追加する必要があり,エが正しい。ア,イの一時停止での Start ボタンや,ウの高速運転から一時停止への遷移は仕様にない。
状態遷移図の足りない遷移
仕様では“レディ以外の状態で Stop ボタンが押されたら,運転停止してレディに遷移する”。レディ以外は低速運転・高速運転・一時停止の3つで,図には低速運転と一時停止からの Stop はあるが,高速運転からの Stop が無い。高速運転 → レディ(Stop/運転停止)を足す。
レディ
低速運転
高速運転
一時停止
足す:Stop/運転停止
Stop
Start
Stop
高速運転からの Stop だけが抜けている
「レディ以外のどの状態からも」を1つずつ確かめる
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
マッシュアップを利用して Web コンテンツを表示する例として,最も適切なものはどれか。
ア Web ブラウザにプラグインを組み込み,動画やアニメーションを表示する。 イ 地図上のカーソル移動に伴い,Web ページを切り替えずにスクロール表示する。 ウ 鉄道経路の探索結果上に,各鉄道会社の Web ページへのリンクを表示する。 エ 店舗案内の Web ページ上に,他のサイトが提供する地図検索機能を利用して出力された情報を表示する。 正解
正解 エ
解説
マッシュアップは,Web API などで公開されている他のサービスの機能や情報を組み合わせて,新しいサービスやコンテンツを作ることである。店舗案内のページに,他のサイトが提供する地図検索機能の結果を取り込んで表示するエがこれに当たる。
アは Web ブラウザにプラグインを組み込んで表示できる内容を広げるもの。イは Ajax などを使ってページを切り替えずに表示を更新する技術。ウは他社のページへのリンクを置いているだけで,他のサービスの機能を利用して情報を組み合わせているわけではない。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
情報システムの設計の例のうち,フェールソフトの考え方を適用した例はどれか。
ア UPS を設置することによって,停電時に手順どおりにシステムを停止できるようにする。 イ 制御プログラムの障害時に,システムの暴走を避け,安全に運転を停止できるようにする。 ウ ハードウェアの障害時に,パフォーマンスは低下するが,構成を縮小して運転を続けられるようにする。 正解 エ 利用者の誤操作や誤入力を未然に防ぐことによって,システムの誤動作を防止できるようにする。
正解 ウ
解説
フェールソフトは,故障が起きたときにシステムを止めるのではなく,機能や性能を落としてでも動き続けさせる(縮退運転する)考え方。ハードウェア障害時に構成を縮小して運転を続けるウがこれに当たる。
アとイは,障害時に安全な側へ倒して停止させるフェールセーフ。エは利用者の誤操作を未然に防ぐフールプルーフの例。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
用語解説:信頼性設計(フェールセーフ・フェールソフト・フールプルーフ)
問25
システムの本番移行が失敗するリスクに対するコントロールを監査するときのチェックポイントはどれか。
ア システム運用段階で新システムの稼働状況がレビューされ,その結果についてシステム開発部門及び利用部門の責任者の承認が得られていること イ システム開発段階で抽出された問題への対策が,次期システム改善計画に反映されていること ウ システム企画段階で,システムの投資対効果が評価されていること エ 利用部門を含めた各部門の役割と責任を明確にした本番移行計画が作成されていること 正解
正解 エ
解説
システムの本番移行が失敗するリスクに対しては,移行の段階で,利用部門を含めた各部門の役割と責任,作業手順,切戻しの方法などを明確にした本番移行計画を作成し,それに沿って移行することがコントロールになる。本番移行計画が作成されていることを確認するエが適切なチェックポイントである。
アのシステム運用段階での稼働状況のレビューと承認は移行後のチェックポイント,イの次期システム改善計画への反映は改善のためのチェックポイント,ウの企画段階での投資対効果の評価は企画のチェックポイントで,いずれも本番移行そのもののリスクに対するコントロールではない。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧