令和7年度 秋期に実施された情報処理安全確保支援士試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
デジタル庁,総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC 暗号リスト)”に関する記述のうち,適切なものはどれか。
ア CRYPTREC 暗号リストには運用監視暗号リストがあり,それは運用監視システムにおける利用実績が十分であると判断され,電子政府において利用を推奨する暗号技術のリストである。 イ CRYPTREC 暗号リストには証明書失効リストがあり,それは政府共用認証局が公開している,危殆化した暗号技術のリストである。 ウ CRYPTREC 暗号リストには推奨候補暗号リストがあり,それは安全性及び実装性能が確認され,今後,電子政府推奨暗号リストに掲載される可能性がある暗号技術のリストである。 正解 エ CRYPTREC 暗号リストには電子政府推奨暗号リストがあり,それは互換性維持目的に限った継続利用を推奨する暗号技術のリストである。
正解 ウ
解説
CRYPTREC 暗号リストは,電子政府推奨暗号リスト・推奨候補暗号リスト・運用監視暗号リストの三つで構成される。推奨候補暗号リストは,安全性及び実装性能が確認され,今後,電子政府推奨暗号リストに掲載される可能性のある暗号技術を載せたもので,ウの記述どおりである。
アは運用監視暗号リストの説明として誤りで,運用監視暗号リストは推奨すべき状態ではなくなったが,互換性維持のために継続利用を容認する暗号技術のリストである。エはこの運用監視暗号リストの説明を電子政府推奨暗号リストに当てはめたもので,電子政府推奨暗号リストは安全性・実装性能が確認され利用実績が十分であるか今後の普及が見込まれる暗号技術のリストである。イの証明書失効リスト(CRL)は PKI で認証局が失効した証明書を公開するもので,CRYPTREC 暗号リストの構成には含まれない。
CRYPTREC 暗号リストの3つのリスト
電子政府推奨暗号リストは,安全性と実装性能が確認され,利用実績や普及の見込みがある暗号。推奨候補暗号リストは,安全性と実装性能が確認され,今後推奨リストに載る可能性がある暗号。運用監視暗号リストは,推奨すべき状態ではなくなったが,互換性のために使い続けることを認める暗号。
リスト
載る暗号
電子政府推奨暗号リスト
安全で,利用実績や普及の見込みがある
推奨候補暗号リスト
安全で,今後推奨に載る可能性がある
運用監視暗号リスト
推奨ではないが互換性のために容認
運用監視は「互換性のためだけ」。新しく使う暗号ではない
推奨・推奨候補・運用監視の3つ
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問2
Pass the Hash 攻撃はどれか。
ア パスワードのハッシュ値から導出された平文パスワードを使ってログインする。 イ パスワードのハッシュ値だけでログインできる仕組みを悪用してログインする。 正解 ウ パスワードを固定し,利用者 ID の文字列のハッシュ化を繰り返しながら様々な利用者 ID を試してログインする。 エ ハッシュ化されずに保存されている平文パスワードを使ってログインする。
正解 イ
解説
Pass the Hash 攻撃は,Windows の NTLM 認証のように,平文パスワードではなくパスワードのハッシュ値を使って認証が成立する仕組みを悪用する攻撃である。攻撃者は侵入した端末のメモリなどからハッシュ値を盗み,それを解読しないまま認証に使って他のサーバへログインする。イが該当する。
アはハッシュ値からパスワードを割り出す(レインボーテーブル攻撃や総当たり)ことで,割り出した平文を使う点で Pass the Hash ではない。ウはパスワードを固定して利用者 ID を変えながら試す点がリバースブルートフォース攻撃に近いが,ハッシュ値を認証に使う攻撃ではない。エは平文で保存されたパスワードの窃取・悪用である。
レインボーテーブル攻撃と Pass the Hash 攻撃
レインボーテーブル攻撃は,パスワードとハッシュ値の対応を前もって表にしておき,盗んだハッシュ値から元のパスワードを素早く割り出す(ソルトで防げる)。Pass the Hash 攻撃は,ハッシュ値で認証が成り立つ仕組み(NTLM など)を悪用し,盗んだハッシュ値を解読しないまま認証に使ってログインする。
レインボーテーブル
盗んだハッシュ値
事前に作った表で引く
元のパスワード
Pass the Hash
盗んだハッシュ値
解読しない
そのまま認証に使う
対策:ソルト
NTLM 認証などを悪用
表で元に戻すのがレインボーテーブル,戻さずそのまま使うのが Pass the Hash
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
用語解説:ハッシュ関数
問3
PQC(Post-Quantum Cryptography)はどれか。
ア 量子コンピュータを使うことによって,従来のコンピュータを使うときと比べて暗号化の処理速度を飛躍的に向上させることができる暗号技術 イ 量子コンピュータを使うことによっても従来のコンピュータを使うことによっても,暗号化の処理に掛かる処理時間を一定にできる暗号技術 ウ 量子コンピュータを使った攻撃では,従来のコンピュータを使った攻撃と比べて解読時間が大幅に短くなる可能性のある暗号技術 エ 量子コンピュータを使った攻撃に対しても従来のコンピュータを使って安全性を確保できる暗号技術 正解
正解 エ
解説
PQC(Post-Quantum Cryptography,耐量子計算機暗号)は,大規模な量子コンピュータが実現しても解読が困難とされる数学的問題(格子問題など)に基づき,従来のコンピュータ上で実装・運用できる暗号技術である。エが該当する。
ウは,量子コンピュータの Shor のアルゴリズムで素因数分解や離散対数問題が効率よく解けるため解読時間が大幅に短くなるおそれがある RSA 暗号や楕円曲線暗号など,PQC への移行対象となる現行の公開鍵暗号の説明である。アのように量子コンピュータで暗号化を高速化するものでも,イのように処理時間を一定にするもの(タイミング攻撃対策の定数時間実装に近い考え方)でもない。
量子暗号と耐量子計算機暗号(PQC)
量子暗号(量子鍵配送)は,光子の偏光などの量子の状態に乱数を載せて送り,暗号鍵を共有する。盗聴されると状態が変わって分かるので,共有した乱数を使い捨ての鍵にすれば,計算能力によらず解読できない。耐量子計算機暗号(PQC)は,量子コンピュータでも解きにくい数学の問題(格子など)に基づく暗号で,今のコンピュータで動く。
量子暗号(量子鍵配送)
耐量子計算機暗号(PQC)
使うもの
光子などの量子の状態
格子問題などの数学
守り方
盗聴すると状態が変わる
量子計算機でも解きにくい
動く場所
専用の光の通信路
今のコンピュータ
RSA や楕円曲線暗号は量子計算機に弱く,PQC へ移る
量子暗号は量子の性質で鍵を配る,PQC は量子計算機でも解けない数学で守る
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
用語解説:耐量子暗号(PQC)と量子暗号
問4
PKI(公開鍵基盤)を構成する RA(Registration Authority)の役割はどれか。
ア デジタル証明書にデジタル署名を付与する。 イ デジタル証明書に紐付けられた属性証明書を発行する。 ウ デジタル証明書の失効リストを管理し,デジタル証明書の有効性を確認する。 エ 本人確認を行い,デジタル証明書の発行申請の承認又は却下を行う。 正解
正解 エ
解説
RA(Registration Authority,登録局)は,証明書の発行を申請した者の本人確認や申請内容の審査を行い,発行申請を承認又は却下する。承認された申請に基づいて,CA(認証局)が証明書を発行する。エが該当する。
アのデジタル証明書へのデジタル署名の付与は,証明書を発行する CA(IA:発行局)の役割である。イの属性証明書を発行するのは AA(Attribute Authority,属性認証局)である。ウの失効リスト(CRL)の管理は CA の役割で,証明書の有効性の確認を応答するのは VA(検証局,OCSP レスポンダなど)である。
PKI の登場人物
RA(登録局)は申請者の本人確認と申請の審査をして,発行を承認又は却下する。CA(認証局,発行局 IA)は承認された申請に基づいて証明書に署名して発行し,失効させたものは CRL に載せる。VA(検証局)は証明書が失効していないかの問合せ(OCSP など)に答える。CPS(認証実施規程)は,CA が証明書の発行・失効などをどう運用するかを定めて公開する文書。
申請者
RA
本人確認・審査
CA(IA)
署名して発行
承認
VA
有効性に答える
利用者
証明書を確かめる
OCSP
CRL
CPS
運用規程
属性証明書を出すのは AA(属性認証局)
本人確認は RA,発行・署名は CA,有効性の問合せに答えるのは VA
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) PKI(認証局・CRL・OCSP)
問5
AI に対するモデルインバージョン攻撃に該当するものはどれか。
ア AI モデルに対して入力データを調整しながら出力結果の取得を繰り返し行って解析し,学習に用いた元のデータを推測する。 正解 イ AI モデルに対して複数のデータを入力して得られた出力結果を観察することによって,当該 AI モデルを模倣し,同等の性能をもつ AI モデルを得る。 ウ 学習時のデータセットに悪意あるデータを混入し,誤った学習をさせる。 エ 何らかの方法で AI の実行ファイルを入手し,逆アセンブルや逆コンパイルによって AI のソースコードを得る。
正解 ア
解説
モデルインバージョン攻撃は,AI モデルに入力を与えて出力(推論結果や確信度)を繰り返し取得し,その傾向を解析して,学習に用いられたデータ(例えば顔認識モデルの学習に使った人物の顔画像)を推測・復元する攻撃である。アが該当する。
イは入出力の観察からモデルを複製するモデル抽出攻撃(モデル窃取),ウは学習データに悪意あるデータを混入させるデータポイズニング攻撃である。エは実行ファイルのリバースエンジニアリングで,AI モデル特有の攻撃ではない。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
XML デジタル署名の特徴はどれか。
ア XML デジタル署名の構文には,CMS(Cryptographic Message Syntax)が用いられる。 イ XML 文書中のエレメントに対するデタッチ署名(Detached Signature)を作成し,同じ XML 文書に含めることができる。 正解 ウ エンベローピング署名(Enveloping Signature)では,一つの署名対象に複数の署名を付与する。 エ 署名対象と署名アルゴリズムは ASN.1 によって記述する。
正解 イ
解説
XML デジタル署名(XML Signature)は,署名と署名対象の位置関係によって三つの形式をとる。署名の中に署名対象を入れるエンベローピング署名,署名対象の中に署名を入れるエンベロープ署名,そして署名と署名対象を別々に置くデタッチ署名である。デタッチ署名の署名対象は外部のリソースでもよいが,同じ XML 文書の中の別のエレメントを URI で参照する形にもできる。イが適切である。
アの CMS は S/MIME などで使われるバイナリ形式の署名構文で,XML 署名は署名自体を XML で記述する。ウのエンベローピング署名は署名要素の中に署名対象を包み込む形式であり,一つの対象に複数の署名を付ける形式を指すものではない。エの ASN.1 は X.509 証明書や CMS の記述に使われる記法で,XML 署名では署名対象の参照や署名アルゴリズムも XML の要素で記述する。
XML 署名の3つの形式
エンベロープ署名は署名対象の XML の中に署名(Signature 要素)を入れる。エンベローピング署名は署名の中に署名対象を包み込む。デタッチ署名は署名と署名対象を別々に置き,URI で参照する。デタッチ署名の対象は,同じ XML 文書の中の別の要素でもよい。
エンベロープ
対象
署名
エンベローピング
署名
対象
デタッチ
署名
対象
URI
デタッチ:対象は外部でも,同じ文書の別の要素でもよい
署名と対象のどちらがどちらを包むか,別々か
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
用語解説:ディジタル署名(デジタル署名)
問7
送信元 IP アドレスが A,送信元ポート番号が 80/tcp,宛先 IP アドレスがホストに割り振られていない未使用の IP アドレスである SYN/ACK パケットを大量に観測した場合,推定できる攻撃はどれか。
ア IP アドレス A を攻撃先とするサービス妨害攻撃 正解 イ IP アドレス A を攻撃先とするパスワードリスト攻撃 ウ IP アドレス A を攻撃元とするサービス妨害攻撃 エ IP アドレス A を攻撃元とするパスワードリスト攻撃
正解 ア
解説
SYN/ACK パケットは,TCP の接続要求(SYN)を受け取ったサーバが返す応答である。IP アドレス A のポート 80/tcp から,ホストに割り振られていない未使用アドレス宛てに SYN/ACK が大量に送られているのは,攻撃者が送信元 IP アドレスを未使用アドレスなどに偽装した SYN パケットを A に大量に送り付け,A がその偽の送信元に応答している状況と推定できる。これは A を攻撃先とする SYN フラッド攻撃(サービス妨害攻撃)の跳ね返り(バックスキャッタ)であり,アが該当する。
A は SYN/ACK を返している側なので攻撃元ではなく,ウ・エは当たらない。パスワードリスト攻撃は TCP 接続を確立したうえで認証を試行する攻撃であり,実在しないアドレスとの間では接続が確立しないので,イも当たらない。
バックスキャッタとダークネット
攻撃者が送信元 IP アドレスを偽って大量の SYN を攻撃対象に送ると,攻撃対象は偽の送信元へ SYN/ACK を返す。偽の送信元に,使われていない IP アドレスの範囲(ダークネット)が含まれていると,本来届くはずのない SYN/ACK がダークネットに届く。これをバックスキャッタと呼び,観測すると攻撃に気づける。
攻撃者
攻撃対象
ダークネット
(使われて
いない範囲)
SYN
送信元を偽装
SYN/ACK
届いた SYN/ACK=バックスキャッタ → 攻撃に気づける
ダークネットに届く SYN/ACK は,どこかで送信元を偽った攻撃が起きている証拠
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃)
問8
ドメインフロンティングを悪用した攻撃の例として,適切なものはどれか。
ア マルウェアが,CDN の機能を悪用し,実際の通信先を隠蔽して攻撃者のサーバに接続する。 正解 イ マルウェアが,DNS キャッシュサーバに偽の DNS 情報を蓄積させる。 ウ マルウェアが,送信元 IP アドレスを攻撃対象に偽装した DNS リクエストを多数の DNS キャッシュサーバに送信し,攻撃対象のサーバをダウンさせる。 エ マルウェアが,ドメイン情報を管理しているサイトに不正にアクセスし,ドメイン情報を書き換える。
正解 ア
解説
ドメインフロンティングは,CDN のように多数のドメインを同じ基盤で配信するサービスの仕組みを悪用する手法である。DNS の名前解決や TLS の SNI には正規のドメイン名を使い,暗号化された HTTP の Host ヘッダには攻撃者のドメインを指定することで,外からは正規サイトとの通信に見せかけたまま,CDN の内部で攻撃者のサーバへ転送させる。マルウェアが C&C サーバとの通信先を隠すのに使われ,アが該当する。
イは DNS キャッシュポイズニング,ウは DNS リフレクション攻撃(DNS amplification 攻撃),エはドメイン名ハイジャックの例である。
ドメインフロンティング
CDN は多くのドメインを同じ基盤で配信している。マルウェアは DNS の名前解決や TLS の SNI には正規のドメイン名を使い,暗号化された HTTP の Host ヘッダには攻撃者のドメインを書く。外からは正規サイトへの通信に見えるが,CDN の中で Host ヘッダに従って攻撃者のサーバへ転送される。C&C サーバとの通信先を隠すのに使われる。
マルウェア
CDN
正規サイト
攻撃者のサーバ
SNI:正規.example
Host:攻撃者.example
Host を見て
転送する
外からは正規サイトとの通信に見える
外から見える名前(SNI)と,暗号の中の宛先(Host)が食い違う
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
用語解説:DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問9
情報理論的安全性に基づく暗号技術はどれか。
ア DH 鍵共有 イ RSA 暗号 ウ 楕円曲線暗号 エ ワンタイムパッド 正解
正解 エ
解説
情報理論的安全性とは,攻撃者が無限の計算能力をもっていても解読できないことが証明されている安全性である。平文と同じ長さの真の乱数による鍵を一度だけ使うワンタイムパッド(バーナム暗号)は,シャノンによってこの安全性が証明されており,エが該当する。
アの DH 鍵共有は離散対数問題,イの RSA 暗号は素因数分解問題,ウの楕円曲線暗号は楕円曲線上の離散対数問題の計算の困難さに安全性を依存しており,現実的な計算量では解けないことを根拠とする計算量的安全性に基づく暗号技術である。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
認証デバイスに関する記述のうち,適切なものはどれか。
ア USB メモリにデジタル証明書を組み込み,認証デバイスとする場合は,その USB メモリを接続する PC の MAC アドレスをデジタル証明書に組み込む必要がある。 イ 成人の虹彩を用いる虹彩認証では,認証デバイスで用いる虹彩パターンの更新がほとんど不要である。 正解 ウ 静電容量方式の指紋認証デバイスは,LED 照明を設置した室内では正常に認証できない可能性が高い。 エ 認証に利用する接触型 IC カードは,カード内のコイルの誘導起電力を利用している。
正解 イ
解説
虹彩の模様は生後2年ほどで完成し,その後は生涯ほとんど変化しない。したがって成人の虹彩認証では,登録したパターンを更新する必要がほとんどない。
アは誤り。持ち運んで使えることが USB 型認証デバイスの利点であり,特定 PC の MAC アドレスを証明書に組み込む必要はない。ウは誤り。静電容量方式は指の凹凸による静電容量の差を読み取るので,照明の影響を受けない(光学式であれば影響を受け得る)。エは誤り。コイルの誘導起電力で動作するのは非接触型 IC カードで,接触型は端子から直接給電される。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
NIST SP 800-63-3 で定義されている Identity Proofing に該当するものはどれか。
ア システムに利用者を登録する際に,利用者本人と写真付き身分証とを照合し,確認する。 正解 イ システムに利用者を登録する際に,利用者本人の希望する利用者 ID が既に別の利用者に利用されていないかどうかを確認する。 ウ 利用者がシステムにログインした際に,システムから利用者に電子メールを送信し,ログインしたことを利用者本人に確認させる。 エ 利用者がシステムにログインする際に,利用者の入力した利用者 ID 及びパスワードとシステムに登録されている情報とを照合し,利用者本人かどうかを確認する。
正解 ア
解説
NIST SP 800-63-3(Digital Identity Guidelines)は,デジタルアイデンティティを Identity Proofing(身元確認),Authentication(当人認証),Federation(フェデレーション)の観点で整理している。Identity Proofing は,利用者を登録する際に,本人が主張するとおりの実在の人物であることを身分証明書などの証拠に基づいて確認するプロセスであり,写真付き身分証と本人を照合するアが該当する。
イは利用者 ID の一意性の確認で,本人の身元を確かめるものではない。エは登録済みの認証情報とログイン時の入力を照合する Authentication(当人認証)に当たる。ウはログインの事後通知で,身元確認ではない。
NIST SP 800-63 の3つの保証レベル
NIST SP 800-63-3 は,デジタルアイデンティティを3つに分けて保証レベルを定める。IAL(身元確認)は,登録のときに本人が主張どおりの実在の人物かを,身分証明書などで確かめる。AAL(当人認証)は,ログインのときに登録した本人かを確かめる強さ。FAL(フェデレーション)は,認証結果を別のサービスに渡すときの強さ。
何を確かめるか
いつ
IAL
身元確認(実在の本人か)
登録のとき
AAL
当人認証(登録した本人か)
ログインのとき
FAL
フェデレーション(認証結果の受渡し)
連携のとき
写真付きの身分証明書で確かめる → Identity Proofing(IAL)
登録時の身元確認が IAL(Identity Proofing)
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
MITRE の役割に該当するものはどれか。
ア CVE の事務局であり,サイバー攻撃のプロセスを記述したナレッジベースの公開をする。 正解 イ サイバーセキュリティフレームワーク,コンピュータセキュリティ関連のガイドライン及び技術仕様などを発行する。 ウ 高いレベルのサイバーセキュリティを EU 加盟諸国が達成するための支援をする。 エ 日本国内で発生した情報セキュリティインシデントの受付,対応支援を技術的な立場から行う。
正解 ア
解説
MITRE は米国の非営利組織で,脆弱性に共通の識別番号を付ける CVE(Common Vulnerabilities and Exposures)の運営を事務局として担い,攻撃者の戦術・技術を体系化したナレッジベース MITRE ATT&CK を公開している。アが該当する。
イのサイバーセキュリティフレームワークや SP 800 シリーズを発行しているのは米国の NIST(国立標準技術研究所),ウは EU のサイバーセキュリティ機関である ENISA,エは日本のインシデント対応調整機関である JPCERT/CC の役割である。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
用語解説:脆弱性の管理と検査(CVE・CVSS・ファジング)
問13
ある企業で,社内機能として CSIRT,PSIRT,SOC,WHOIS データベースの技術連絡担当組織があるとき,自社製品の脆弱性に起因するリスクに対応するべき社内機能はどれか。
ア CSIRT イ PSIRT 正解 ウ SOC エ WHOIS データベースの技術連絡担当組織
正解 イ
解説
PSIRT(Product Security Incident Response Team)は,自社が提供する製品やサービスの脆弱性を受け付けて対応し,修正や情報公開を行う組織。“Product”の頭文字が示すとおり,製品の脆弱性に特化している。
アの CSIRT は自組織で発生したセキュリティインシデントに対応する組織,ウの SOC はネットワークや機器を常時監視して脅威を検知する組織。エは WHOIS 上の連絡先であって,リスク対応を行う機能ではない。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
UEBA の機能はどれか。
ア 指紋,静脈などの身体的特徴によって本人確認を行う。 イ 情報への論理的アクセスを制御する。 ウ データを USB メモリに格納する際に暗号化する。 エ 利用者や機器の異常な振る舞いを検知する。 正解
正解 エ
解説
UEBA(User and Entity Behavior Analytics)は,利用者や機器(エンティティ)のログを収集して平常時の振る舞いを学習し,普段と異なる時間帯のアクセスや大量のデータ持ち出しなど,異常な振る舞いを検知する仕組みである。エが該当する。
アは生体認証,イはアクセス制御の機能である。ウは USB メモリなどのデバイス暗号化(情報漏えい対策)の機能である。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
CSPM(Cloud Security Posture Management)の機能はどれか。
ア クラウドサービス上に構築したシステムのファイルを継続的に監視し,マルウェア感染を検知する。 イ クラウドサービスの設定を継続的に監視し,不適切な設定を検知する。 正解 ウ クラウドサービスへのアクセスを継続的に監視し,不正アクセスを遮断する。 エ 組織のファイルサーバのデータを継続的に監視し,重要データを暗号化してクラウドサービスのストレージにバックアップを格納する。
正解 イ
解説
CSPM(Cloud Security Posture Management)は,IaaS や PaaS などクラウドサービスの設定を継続的に監視し,ストレージの公開設定やアクセス権限の過剰付与といった不適切な設定(設定ミス)を検知して是正を支援する仕組みである。イが該当する。
アのようにクラウド上のサーバやコンテナなどのワークロードを保護しマルウェア感染を検知するのは CWPP(Cloud Workload Protection Platform)の機能である。ウのクラウドサービスの利用状況を可視化・制御するのは CASB などの機能である。エはファイルのバックアップサービスの説明である。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
クロスサイトリクエストフォージェリ攻撃の対策として,効果がないものはどれか。
ア Web サイトでの決済などの重要な操作の都度,利用者のパスワードを入力させる。 イ Web サイトへのログイン後,HTTP レスポンスボディに含めた秘密の値と,Web ブラウザから送付される値とを,Web サーバ側で照合する。 ウ Web ブラウザからのリクエスト中の Referer によって正しいリンク元からの遷移であることを確認する。 エ Web ブラウザからのリクエストを Web サーバで受け付けた際に,リクエストに含まれる“<”,“>”などの特殊文字を,“<”,“>”などの文字列に置き換える。 正解
正解 エ
解説
クロスサイトリクエストフォージェリ(CSRF)は,ログイン中の利用者に罠のページを踏ませ,利用者の意図しないリクエストを正規の Web サイトへ送らせる攻撃である。エの特殊文字のエスケープは,HTML にスクリプトを埋め込むクロスサイトスクリプティングの対策であり,正規の形式のリクエストを送らせる CSRF を防ぐ効果はない。
アの重要な操作の都度のパスワード再入力,イのページに埋め込んだ秘密の値(トークン)とリクエストに含まれる値の照合,ウの Referer による正しい遷移元の確認は,いずれも罠のページからのリクエストを正規の操作と区別できるので CSRF の対策になる。
XSS・CSRF・クリックジャッキング
XSS(反射型)は,スクリプトを含む罠のリンクを利用者に開かせ,脆弱なサイトがそのスクリプトをそのままページに埋めて返すので,利用者のブラウザで実行される。CSRF は,ログイン中の利用者に罠のページを開かせ,その利用者の Cookie 付きで意図しない要求(書込み・送金など)を正規のサイトに送らせる。クリックジャッキングは,透明にした正規サイトを罠のページに重ね,別のボタンだと思わせて押させる。
XSS(反射型)
攻撃者
利用者のブラウザ
脆弱なサイト
① 罠のリンク
② 開く ③ そのまま返す
埋め込まれたスクリプトが利用者のブラウザで動く(Cookie を盗むなど)
対策:出力時のエスケープ,Cookie の HttpOnly 属性
CSRF
罠のページ
利用者のブラウザ
正規のサイト
ログイン中
① 開く
② 送信させる
③ Cookie 付き
本人が操作したものとして,書込みや送金が行われる
対策:推測できないトークンを埋めて確かめる,SameSite 属性
クリックジャッキング
プレゼント
上に透明な正規サイト(「退会する」など)を
重ねて,下のボタンだと思わせて押させる
対策:X-Frame-Options,CSP の frame-ancestors
XSS はサイトの出力が汚される,CSRF は要求が偽造される,クリックジャッキングは画面が重ねられる
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
用語解説:XSS・CSRF・クリックジャッキング
問17
無線 LAN で使用される規格 IEEE 802.1X が規定しているものはどれか。
ア アクセスポイントが EAP を使用して,クライアントを認証する枠組み 正解 イ アクセスポイントが認証局と連携し,パスワードをセッションごとに生成する仕組み ウ 無線 LAN に接続する機器のセキュリティ対策に関する WPS の仕様 エ 無線 LAN の信号レベルで衝突を検知する CSMA/CD 方式の仕様
正解 ア
解説
IEEE 802.1X は,LAN に接続する端末をポート単位で認証し,認証に成功するまで通信を許可しないアクセス制御の規格である。端末(サプリカント),アクセスポイントやスイッチ(オーセンティケータ),RADIUS などの認証サーバの間で EAP(Extensible Authentication Protocol)を使って認証を行う。アが該当する。
イのような,認証局と連携してセッションごとにパスワードを生成する仕組みは IEEE 802.1X には規定されていない。ウの WPS は無線 LAN の接続設定を簡単に行うための Wi-Fi Alliance の規格である。エの CSMA/CD は有線 LAN(イーサネット)のアクセス制御方式で,無線 LAN では衝突を回避する CSMA/CA が使われる。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA IEEE 802.1X・RADIUS(ネットワークの利用者認証) PKI(認証局・CRL・OCSP) 無線 LAN(WPA2・WPA3・CSMA/CA)
問18
JavaScript などのスクリプト言語を使って,Web ブラウザに組み込まれているサーバとの非同期通信機能を利用する技術であり,地図の高速なスクロールや,キーボード入力に合わせた検索候補の逐次表示を実現するものはどれか。
正解 ア
解説
Ajax(Asynchronous JavaScript and XML)は,JavaScript から Web ブラウザの非同期通信機能(XMLHttpRequest など)を使ってサーバとデータをやり取りし,ページ全体を再読込みせずに画面の一部だけを書き換える技術である。地図のスクロールに応じた画像の読込みや,入力途中での検索候補の表示に使われ,アが該当する。
イの CSS は Web ページのレイアウトや装飾を指定する言語,ウの DOM は HTML や XML の文書をプログラムから木構造として操作するための API である。エの SAX は XML 文書を先頭から読み進め,要素の開始や終了をイベントとして通知するパーサの API である。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
二つのルーティングプロトコル RIP-2 と OSPF とを比較したとき,OSPF だけに当てはまる特徴はどれか。
ア 可変長サブネットマスクに対応している。 イ リンク状態のデータベースを使用している。 正解 ウ ルーティング情報の更新にマルチキャストを使用している。 エ ルーティング情報の更新を 30 秒ごとに行う。
正解 イ
解説
OSPF はリンクステート型のルーティングプロトコルで,各ルータがリンクの状態を交換して同じリンク状態データベース(LSDB)を作り,それをもとにダイクストラ法で最短経路を計算する。ディスタンスベクタ型の RIP-2 はリンク状態のデータベースをもたないので,イが OSPF だけに当てはまる。
アの可変長サブネットマスク(VLSM)には,サブネットマスクを経路情報に含める RIP-2 も OSPF も対応している。ウのマルチキャストも両方が使う(RIP-2 は 224.0.0.9,OSPF は 224.0.0.5 と 224.0.0.6)。エの 30 秒ごとの定期的な経路情報の更新は RIP-2 の特徴で,OSPF は変化があったときに更新を通知する。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP) サブネットマスク・CIDR
問20
HTTP のステータスコードに関する説明のうち,適切なものはどれか。
ア 100 番台は,リクエストを受けたサーバ側でエラーが発生したことを意味する。 イ 200 番台は,リクエスト内容に不備があるので,エラーが発生したことを意味する。 ウ 300 番台は,完了するためにリダイレクトなど更なる動作が必要なことを意味する。 正解 エ 400 番台は,リクエストがサーバに正常に受信され,処理が完了したことを意味する。
正解 ウ
解説
HTTP のステータスコードは先頭の桁で種類が分かれ,1xx は情報(処理の継続中),2xx は成功,3xx はリダイレクト(リクエストを完了するために追加の動作が必要),4xx はクライアントエラー,5xx はサーバエラーを表す。ウが適切である。
アのサーバ側でのエラーは 500 番台,イのリクエスト内容の不備によるエラーは 400 番台,エのリクエストが正常に受信され処理が完了したことは 200 番台の意味である。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
DBMS がトランザクションのコミット処理を完了するタイミングはどれか。
ア アプリケーションプログラムによるデータ更新命令完了時点 イ チェックポイント処理完了時点 ウ ログバッファへのコミット情報書込み完了時点 エ ログファイルへのコミット情報書込み完了時点 正解
正解 エ
解説
コミットを完了とみなしてよいのは,コミット情報が不揮発の記憶媒体,すなわちログファイルに書き終わった時点。ここまで進んでいれば,直後にシステムが停止してもログからロールフォワードして最新の状態に復旧できる。
アの更新命令完了時点やウのログバッファへの書込み完了時点では,情報はまだ主記憶上にあり,障害で失われる。イのチェックポイント処理はバッファの内容をまとめて書き出す処理で,個々のトランザクションのコミットの成立とは関係がない。
コミットが完了するのはログファイルに書いた時点
トランザクションの更新は,まず主記憶のバッファで行い,その更新内容をログバッファを経てログファイル(ディスク)に書き出す。コミット情報がログファイルに書けた時点でコミット完了とする(WAL:データベースより先にログを書く)。データベース本体への書出しは後のチェックポイントでよく,その前に止まってもログからロールフォワードして回復できる。
主記憶(障害で消える)
更新命令の完了
ログバッファに書く
ディスク(残る)
ログファイルに書く
ここでコミット完了
データベースに書く
後のチェックポイントでよい
ログをデータベースより先に書く(WAL)
止まっても,ログにあるコミット済みの更新は
ロールフォワードで回復できる
主記憶の上にある間は障害で消える。ディスクのログに書けたら完了
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
用語解説:障害回復(ロールバック・ロールフォワード)
問22
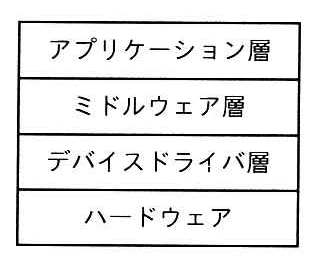
図のような階層構造で設計された組込みシステムがある。このシステムの開発プロジェクトにおいて,デバイスドライバ層の単体テスト工程が未終了で,アプリケーション層及びミドルウェア層の単体テストが先に終了した。この段階で行えるソフトウェア結合テストの方式として,適切なものはどれか。
ア サンドイッチテスト イ トップダウンテスト 正解 ウ ビッグバンテスト エ ボトムアップテスト
正解 イ
解説
トップダウンテストは,上位のモジュールから順に結合していくテストの方式で,未完成の下位モジュールはその代わりに呼び出される仮のモジュール(スタブ)で置き換えて実施する。アプリケーション層とミドルウェア層の単体テストが終わり,最下位のデバイスドライバ層だけが未終了なので,デバイスドライバ層をスタブで代用するトップダウンテストが行える。イが適切である。
エのボトムアップテストは下位のデバイスドライバ層から結合していくので,その単体テストが終わっていなければ始められない。アのサンドイッチテストはトップダウンとボトムアップを上下から同時に進める方式で,下位層も必要になる。ウのビッグバンテストは全モジュールの単体テストが終わってから一斉に結合する方式である。
トップダウンテストのスタブとボトムアップテストのドライバ
トップダウンテストは上位のモジュールから結合していき,まだできていない下位のモジュールの代わりに,呼ばれたら決まった値を返すだけのスタブを使う。ボトムアップテストは下位のモジュールから結合していき,まだできていない上位のモジュールの代わりに,テストしたいモジュールを呼び出すドライバを使う。
トップダウン
上位(本物)
スタブ
スタブ
下位の代わりに値を返す
ボトムアップ
ドライバ
下位(本物)
下位(本物)
上位の代わりに呼び出す
スタブは下の代役(呼ばれる側),ドライバは上の代役(呼ぶ側)
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
商用目的で開発するソフトウェアの開発請負契約書には,企業間で様々な事項を取り決めておく必要がある。この開発請負契約書に取決めがない場合に,ソフトウェアの著作権の帰属先に関する説明として,適切なものはどれか。ここで,ソフトウェアは注文者から委託された請負人が開発するものとする。
ア 請負人,注文者のどちらにも帰属しない。 イ 請負人と注文者の両方に帰属する。 ウ 請負人に帰属する。 正解 エ 注文者に帰属する。
正解 ウ
解説
著作権は,契約で特に定めない限り,著作物を実際に創作した者に帰属する。請負契約で請負人がソフトウェアを開発した場合,著作権は請負人に帰属し,注文者は代金を支払っても当然には著作権を得ない。ウが正しい。
注文者が著作権を得たいときは,契約書に著作権の譲渡を明記しておく必要がある。なお,会社の従業員が職務として作成したものを会社の著作物とする職務著作は,雇用関係などの指揮監督下で作成された場合の規定であり,独立した事業者どうしの請負契約には当てはまらない。ア・イ・エはいずれも誤りである。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
用語解説:契約の形態(請負・準委任・労働者派遣) 著作権と知的財産権(特許・営業秘密・ライセンス)
問24
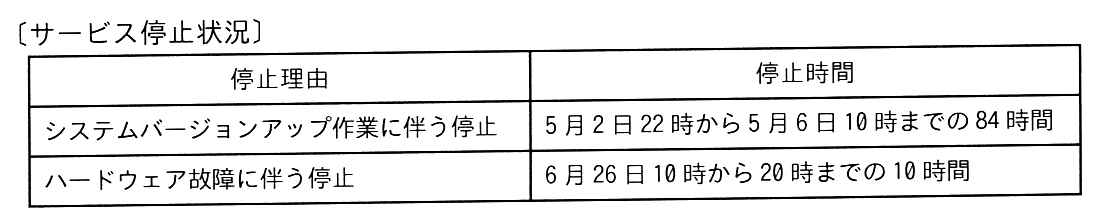
サービス提供時間帯が毎日0時から24時までの IT サービスにおいて,ある年の4月1日0時から6月30日24時までのサービス停止状況は表のとおりであった。システムバージョンアップ作業に伴う停止時間は,サービス提供時間に含めないことが顧客との間で合意されている。4月1日から6月30日までの IT サービスのサービス可用性は何%か。ここで,サービス可用性(%)は小数第3位を四捨五入するものとする。
ア 95.52 イ 95.70 ウ 99.52 正解 エ 99.63
正解 ウ
解説
4月1日から6月30日までは 30+31+30=91日。毎日0時から24時が提供時間帯なので,合計は 91×24=2,184時間。システムバージョンアップ作業の84時間は,サービス提供時間に含めない計画停止として顧客と合意しているので,分母から除く。分母は 2,184−84=2,100時間,実際の停止はハードウェア故障の10時間だけなので,可用性は (2,100−10)÷2,100=2,090÷2,100=0.99523…,すなわち 99.52% でウになる。
イの 95.70 は,バージョンアップの84時間を除かずに分母を 2,184時間とし,停止時間に含めて計算した値(2,090÷2,184=0.95696…)である。アの 95.52 は,分母から84時間を除いたうえで停止時間にも84時間を数えた値((2,100−94)÷2,100=0.95523…)である。
合意した計画停止を除いた可用性
4月1日〜6月30日は91日で 91×24=2,184時間。バージョンアップの84時間は計画停止として合意しているので分母から除き,2,100時間。実際の停止はハードウェア故障の10時間だけで,(2,100−10)÷2,100≒99.52%。
91日 × 24時間 = 2,184 時間(帯の長さは目安)
提供すべき 2,100 時間
停止 10
計画停止 84
止まった(数える)
提供時間に含めない(分母から除く)
故障の停止 10 時間だけを数える
(2,100 − 10) ÷ 2,100 ≒ 99.52%
84 時間を分母に残すと 95.70%,停止にも数えると 95.52%(誤り)
計画停止は分母から除き,停止にも数えない
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
システム監査基準(令和5年)に基づくシステム監査において,リスク評価に基づいた監査計画の策定で考慮すべき事項として,適切なものはどれか。
ア 監査対象の不備を見逃して監査の結論を誤る監査リスクを完全に回避する監査計画を策定する。 イ システム監査におけるリスク・アプローチでは,各監査対象に対して均等に監査資源を配分する。 ウ システム監査に係るリスクのうち,監査対象に対するリスクは,統制リスクと残存リスクの二つに大別される。 エ 組織体内外の環境変化によってリスクが相当程度変化した場合には,監査計画の見直しを検討し,必要に応じて変更する。 正解
正解 エ
解説
システム監査基準(令和5年)の【基準6】監査計画の策定は,監査計画を主としてリスク・アプローチに基づいて策定し,“リスク等の状況の変化に応じて適時適切に見直し,変更されなければならない”と定めている。解釈指針でも,監査計画の見直しは組織体内外の環境の変化によりリスクが相当程度変化した場合に検討し,必要な場合は適時適切に監査計画を変更すべきとしており,エが適切である。
アは誤りで,監査計画は監査リスクを合理的に低い水準に抑えた監査を実施するために策定するものであり,監査リスクを完全に回避することは求められていない。イも誤りで,リスク・アプローチは,監査対象の選定や監査時間・監査資源の配分などの優先度を監査対象のリスクの大きさに基づいて決める方法である。ウも誤りで,基準は監査対象に対するリスクを固有リスク,統制リスク,残存リスクの三つに分けており,固有リスクを欠いた二分にはなっていない。
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
用語解説:システム監査(監査手続・監査証拠・フォローアップ)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧