令和4年度 春期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
180 台の電話機のトラフィックを調べたところ,電話機 1 台当たりの呼の発生頻度(発着呼の合計)は 3 分に 1 回,平均回線保留時間は 80 秒であった。このときの呼量は何アーランか。
正解 エ
解説
呼量(アーラン)は,単位時間当たりの呼数×平均保留時間を単位時間で割った値である。電話機 1 台当たり 3 分に 1 回なので 1 時間に 20 回,180 台では 1 時間に 180×20=3,600 回の呼が発生する。平均回線保留時間は 80 秒なので,呼量は 3,600×80÷3,600=80 アーランであり,エになる。
1 台当たりの呼量は 80 秒÷180 秒(3 分)=0.444… アーランで,これに 180 台を掛けても 80 アーランになる。アの 4 やイの 12 は,1 時間当たりの回数や台数の掛け方を取り違えた値である。
呼量(アーラン)を求める
呼量は,1時間のうち回線が使われている時間を1時間で割ったもの(同時に使われている回線数の平均)。1台あたり3分に1回なので1時間に20回,180台で3,600回。1回80秒なので 3,600×80÷3,600=80 アーラン。
1台の呼数 60分 ÷ 3分
20 回/時
全体の呼数 180 台 × 20
3,600 回/時
使われた時間 3,600 × 80 秒
288,000 秒
288,000 ÷ 3,600 = 80 アーラン
呼量 = 1時間の呼数 × 平均保留時間 ÷ 3,600 秒
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
長距離の光通信で用いられるマルチモードとシングルモードの光ファイバの伝送特性に関する記述のうち,適切なものはどれか。
ア シングルモードの方が伝送速度は速く,伝送距離も長い。 正解 イ シングルモードの方が伝送速度は速いが,伝送距離は短い。 ウ マルチモードの方が伝送速度は速く,伝送距離も長い。 エ マルチモードの方が伝送速度は速いが,伝送距離は短い。
正解 ア
解説
シングルモード光ファイバはコア径が約 10μm と細く,光が一つの伝搬モードだけで進むので,モードによる伝搬時間の差(モード分散)が生じない。そのため信号の波形が崩れにくく,伝送速度を高くでき,数十 km 以上の長距離伝送にも使える。アが適切である。
マルチモード光ファイバはコア径が 50μm 程度と太く,光が複数の経路(モード)で進むのでモード分散が生じ,伝送速度と伝送距離はシングルモードより劣る。その代わり光源や接続の扱いが容易で安価なので,建物内などの短距離で使われる。イ・ウ・エはこの関係を取り違えている。
マルチモードとシングルモードの光ファイバ
マルチモードはコアが太く(50〜62.5μm 程度),光が何通りもの経路で反射しながら進むので,到着の時間がずれて(モード分散)長い距離には向かない。シングルモードはコアが細く(10μm 程度),光が1つの経路で進むので,長距離・大容量の伝送に向く。
マルチモード(コアが太い)
シングルモード(コアが細い)
マルチモードは経路ごとに到着がずれる(モード分散)
コアが細いシングルモードは経路が1つ。長距離に向く
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
インターネットにおいて,AS(Autonomous System)間の経路制御に用いられるプロトコルはどれか。
正解 ア
解説
BGP(Border Gateway Protocol)は,ISP など異なる AS(自律システム)の間で経路情報を交換するエクステリアゲートウェイプロトコル(EGP)であり,インターネットの AS 間の経路制御に用いられる。アが該当する。
イの IS-IS,ウの OSPF,エの RIP は,いずれも一つの AS の内部で使うインテリアゲートウェイプロトコル(IGP)である。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問4
スパニングツリープロトコルに関する記述のうち,適切なものはどれか。
ア OSI 基本参照モデルにおけるネットワーク層のプロトコルである。 イ ブリッジ間に複数経路がある場合,同時にフレーム転送することを可能にするプロトコルである。 ウ ブロードキャストフレームを,ブリッジ間で転送しない利点がある。 エ ルートブリッジの決定には,ブリッジの優先順位と MAC アドレスが使用される。 正解
正解 エ
解説
スパニングツリープロトコルでは,各ブリッジが BPDU に載せたブリッジ ID を比較し,値の最も小さいブリッジをルートブリッジにする。ブリッジ ID は,管理者が設定するブリッジの優先順位(プライオリティ)と MAC アドレスを組み合わせたもので,優先順位が同じなら MAC アドレスの小さいブリッジが選ばれる。エが適切である。
アは誤りで,スパニングツリープロトコルは OSI 基本参照モデルのデータリンク層のプロトコルである。イも誤りで,冗長な経路の一部のポートをブロックして一つの経路だけを使い,ループを防ぐ。ウも誤りで,ブロードキャストフレームはブリッジ間で転送される(ループがあると転送され続けるので,それを防ぐのがこのプロトコルの目的である)。
スパニングツリーのルートブリッジとポート
ブリッジ ID(優先順位+MAC アドレス)が最も小さいブリッジがルートブリッジ。ほかの各ブリッジで,ルートまでのコストが最小のポートがルートポート(R)。各リンクの両端のうち,ルートまでのコストが小さい側のポートが代表ポート(D)。どちらにもならないポートはブロックされ,ループができない。
S1(ルート)
S2
S3
D
D
R
R
D
S2–S3 の間:ID の小さい S2 側が D,S3 側はブロック
ルート:ブリッジ ID(優先順位+MAC)が最小
R:ルートポート D:代表ポート ×:ブロック
リンクごとにルートに近い側が代表ポート。残りはブロック
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問5
DNS において,電子メールの送信だけに利用されるリソースレコードはどれか。
ア MX レコード 正解 イ NS レコード ウ PTR レコード エ SOA レコード
正解 ア
解説
MX レコードは,そのドメイン宛ての電子メールを受け取るメールサーバ(メールエクスチェンジャ)のホスト名と優先度を示すリソースレコードで,メールを送信する側がどのサーバへ配送すればよいかを調べるのに使う。電子メールの送信のためだけに利用されるので,アが該当する。
イの NS レコードはそのゾーンを管理する権威 DNS サーバを示し,ウの PTR レコードは IP アドレスからホスト名を求める逆引きに使う。エの SOA レコードはゾーンの管理情報(シリアル番号やゾーン転送の間隔など)を示す。いずれも電子メールの送信に限らず使われる。
DNS のおもなリソースレコード
A はホスト名に対応する IPv4 アドレス,AAAA は IPv6 アドレス。MX はそのドメイン宛てのメールを受け取るメールサーバのホスト名と優先度(プリファレンス値が小さいほど優先)。NS はゾーンを管理する DNS サーバで,サブドメインへの委任にも使う。CNAME は別名,PTR は IP アドレスからホスト名(逆引き),SOA はゾーンの管理情報。
レコード
書くもの
例
A
名前 → IPv4
www → 192.0.2.10
AAAA
名前 → IPv6
www → 2001:db8::10
MX
メールサーバと優先度
example.jp → 10 mail
NS
ゾーンの DNS サーバ
sub → ns.sub
CNAME
別名 → 正式名
web → www
PTR
IP → 名前(逆引き)
10 → www
SOA
ゾーンの管理情報
シリアル番号など
MX の値はホスト名(IP アドレスや別名は書かない)
MX はメールの配送先(ホスト名で書く,値が小さいほど優先)
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
IPv4 における ICMP のメッセージに関する説明として,適切なものはどれか。
ア 送信元が設定したソースルーティングが失敗した場合は,Echo Reply を返す。 イ 転送されてきたデータグラムを受信したルータが,そのネットワークの最適なルータを送信元に通知して経路の変更を要請するには,Redirect を使用する。 正解 ウ フラグメントの再組立て中にタイムアウトが発生した場合は,データグラムを破棄して Parameter Problem を返す。 エ ルータでメッセージを転送する際に,受信側のバッファがあふれた場合は Time Exceeded を送り,送信ホストに送信を抑制することを促す。
正解 イ
解説
ICMP の Redirect メッセージは,ルータが受け取ったデータグラムについて,送信元と同じネットワーク上に宛先へのより適切な次のルータがあるときに,そのルータを送信元に通知して経路の変更を促すために使われる。イが適切である。
アのソースルーティングの失敗は Destination Unreachable(Source Route Failed)で通知し,Echo Reply は ping の Echo Request に対する応答である。ウのフラグメントの再組立て中のタイムアウトは Time Exceeded(Fragment Reassembly Time Exceeded)で通知する。エの Time Exceeded は TTL が 0 になったときなどに送られるもので,バッファがあふれたときに送信の抑制を促すのは Source Quench(現在は廃止)である。
ICMP Redirect
ホストがルータ1をデフォルトゲートウェイにしていて,宛先へはルータ2のほうが近いとき,ルータ1はパケットをルータ2へ転送するとともに,同じセグメントにいるホストへ ICMP Redirect を送り,「この宛先へは次からルータ2に送って」と経路の変更を求める。
ホスト
ルータ1
ルータ2
→ 宛先のネットワーク
① 送る
② 転送
③ Redirect「次はルータ2へ」
Redirect は「もっと良いルータが同じセグメントにある」と送信元に知らせる
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
マルチキャストグループへの参加や離脱をホストが通知したり,マルチキャストグループに参加しているホストの有無をルータがチェックしたりするときに使用するプロトコルはどれか。
正解 イ
解説
IGMP(Internet Group Management Protocol)は,IPv4 で,ホストがマルチキャストグループへの参加や離脱をルータに通知したり,ルータがグループに参加しているホストが残っているかを定期的に問い合わせたりするためのプロトコルである。イが該当する。
アの ARP は IP アドレスから MAC アドレスを求めるプロトコル,ウの LDAP はディレクトリサービスにアクセスするプロトコル,エの RIP はルータ間で経路情報を交換するルーティングプロトコルである。
IGMP:マルチキャストグループへの参加を知らせる
ホストは IGMP で,どのマルチキャストグループに参加するか(又は離脱するか)をルータに知らせる。ルータは IGMP で定期的に問い合わせ,そのグループに参加しているホストが LAN に残っているかを確かめ,いる間だけ配信を流す。
ルータ
ホスト1
ホスト2
ホスト3
参加します
参加します
参加者は残っている?(問合せ)
塗ったホストがグループに参加。配信はいる間だけ
参加・離脱を伝えるのがホスト,残っているかを確かめるのがルータ
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:ARP ルーティングプロトコル(RIP・OSPF・BGP)
問8
SMTP(ESMTP を含む)のセッション開始を表すコマンドはどれか。
ア DATA イ EHLO 正解 ウ MAIL エ RCPT
正解 イ
解説
SMTP のセッションは,クライアントが HELO(ESMTP では EHLO)コマンドで自身のホスト名を名乗ることで始まる。EHLO に対してサーバは対応している拡張機能の一覧を返す。イが該当する。
その後,ウの MAIL(MAIL FROM)で送信者を,エの RCPT(RCPT TO)で受信者を指定し,アの DATA でメールの本文を送る。セッションの終了には QUIT を使う。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問9
IPv4 アドレスが 192.168.10.0/24~192.168.58.0/24 のネットワークを対象に経路を集約するとき,集約した経路のネットワークアドレスのビット数が最も多くなるものはどれか。
ア 192.168.0.0/16 イ 192.168.0.0/17 ウ 192.168.0.0/18 正解 エ 192.168.0.0/19
正解 ウ
解説
集約の対象は第 3 オクテットが 10~58 のネットワークである。10=00001010,58=00111010 で,この範囲の値は上位 2 ビットがどれも 00 であり,3 ビット目は 0(10~31)と 1(32~58)の両方がある。共通なのは第 1・第 2 オクテットの 16 ビットと第 3 オクテットの上位 2 ビットで,192.168.0.0/18(192.168.0.0~192.168.63.255)が全てを含む最長のプレフィックスになる。ウが該当する。
エの 192.168.0.0/19 は 192.168.0.0~192.168.31.255 までしか含まず,32~58 が外れる。アの /16 やイの /17 は全てを含むが,ネットワークアドレスのビット数が /18 より少ない。
経路の集約:192.168.10〜58.0
集約する範囲の第3オクテットを2進数で並べ,全てで共通している先頭のビットを数える。共通しているのは先頭 2 ビットなので,集約したアドレスは 192.168.0.0/18。/19 だと 0〜31 までしか含まない
192.168.10
0
0
0
0
1
0
1
0
192.168.31
0
0
0
1
1
1
1
1
192.168.32
0
0
1
0
0
0
0
0
192.168.58
0
0
1
1
1
0
1
0
共通 2 ビット
集約したアドレス:192.168.0.0/18
/19 だと 0〜31 までしか含まない
全てに共通する先頭のビットまでがネットワーク部。それより短いと関係のない範囲まで含む
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:サブネットマスク・CIDR
問10
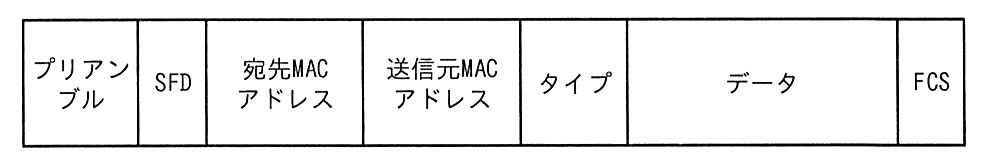
IEEE 802.3 のイーサネットパケットが図の構成のとき,IPv4 と IPv6 によって異なるものはどれか。
ア SFD の値 イ 宛先 MAC アドレスと送信元 MAC アドレスの長さ ウ タイプの値 正解 エ データの最大長
正解 ウ
解説
イーサネットフレームのタイプフィールドは,データ部に入っている上位層のプロトコルを示す。IPv4 は 0x0800,IPv6 は 0x86DD なので,IPv4 と IPv6 で値が異なる。ウが該当する。
アの SFD はフレームの開始を示す決まったビットパターン,イの MAC アドレスはどちらも 48 ビットであり,上位のプロトコルによって変わらない。エのデータの最大長(イーサネットの MTU,通常 1,500 オクテット)もデータリンク層で決まる値で,IPv4 と IPv6 で変わらない。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:IPv6
問11
IPv4 ネットワークにおいて,交換する経路情報の中にサブネットマスクが含まれていないダイナミックルーティングプロトコルはどれか。
ア BGP-4 イ OSPF ウ RIP-1 正解 エ RIP-2
正解 ウ
解説
RIP-1 はクラスフルなルーティングプロトコルで,交換する経路情報にサブネットマスクを含まない。そのため,受け取った経路のネットワークアドレスのクラスからマスクを推定することになり,可変長サブネットマスク(VLSM)や CIDR に対応できない。ウが該当する。
エの RIP-2 は RIP-1 を拡張して経路情報にサブネットマスクを含めたクラスレスなプロトコルである。アの BGP-4 とイの OSPF も,経路情報にプレフィックス長やサブネットマスクを含む。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP) サブネットマスク・CIDR
問12
ネットワークを構成するホストの IP アドレスとして用いることができるものはどれか。
ア 127.16.10.255/8 イ 172.16.10.255/16 正解 ウ 192.168.255.255/24 エ 224.168.10.255/8
正解 イ
解説
172.16.10.255/16 は,ネットワーク部が 172.16,ホスト部が 10.255 であり,ホスト部が全て 0 でも全て 1 でもないので,ホストの IP アドレスとして使える。イが該当する。第 4 オクテットが 255 でも,プレフィックス長によってはブロードキャストアドレスにならない。
アの 127 から始まるアドレスは自分自身を指すループバックアドレスである。ウの 192.168.255.255/24 はホスト部(最後の 8 ビット)が全て 1 のブロードキャストアドレスである。エの 224 から始まるアドレスはクラス D のマルチキャストアドレスで,ホストに割り当てるアドレスではない。
ホストに割り当てられる IP アドレス
127 で始まるアドレスは自分自身を指すループバック,224〜239 で始まるのはマルチキャストで,ホストには割り当てない。192.168.255.255/24 はホスト部(最後の8ビット)が全部1のブロードキャストアドレス。172.16.10.255/16 はホスト部が 10.255 で,全部1ではないので使える。
127.16.10.255/8
ループバック(127.x)
172.16.10.255/16
ホスト部 10.255 は全部1ではない
192.168.255.255/24
ホスト部 255 が全部1(ブロードキャスト)
224.168.10.255/8
マルチキャスト(224〜)
172.16.10.255 → 00001010.11111111:0 が混じるのでホストに使える
/16 ならホスト部は後ろの16ビット。末尾が255でも全部1とは限らない
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
IPv4 のマルチキャストに関する記述のうち,適切なものはどれか。
ア 全てのマルチキャストアドレスは,アドレスごとにあらかじめ用途が固定的に決められている。 イ マルチキャストアドレスには,クラス D のアドレスが使用される。 正解 ウ マルチキャストパケットは,TTL 値に関係なく IP マルチキャスト対応ルータによって中継される。 エ マルチキャストパケットは,ネットワーク上の全てのホストによって受信され,IP よりも上位の層で,必要なデータか否かが判断される。
正解 イ
解説
IPv4 のマルチキャストアドレスには,先頭 4 ビットが 1110 のクラス D のアドレス(224.0.0.0~239.255.255.255)が使われる。イが適切である。
アは誤りで,224.0.0.1(全ホスト)のように用途が決められたアドレスもあるが,組織内で自由に使える範囲(239.0.0.0/8 など)もあり,全てが固定されているわけではない。ウも誤りで,マルチキャストパケットもルータを通るたびに TTL が減り,0 になれば中継されない。TTL で届く範囲を制限するのが一般的である。エも誤りで,マルチキャストパケットはグループに参加しているホストだけが受け取り,参加していないホストは NIC や IP の層で破棄する。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
ネットワークのトラフィック管理において,測定対象の回線やポートなどからパケットをキャプチャして解析し,SNMP を使って管理装置にデータを送信する仕組みはどれか。
正解 イ
解説
RMON(Remote network MONitoring)は,ネットワーク上に置いた監視装置(RMON プローブ)が,測定対象の回線やポートを流れるパケットをキャプチャしてトラフィックの統計などを解析し,その結果を SNMP で管理装置(マネージャ)に送る仕組みである。イが該当する。
アの MIB は SNMP で管理される機器の管理情報を定義したデータベースで,RMON も専用の MIB を使う。エの Trap は,SNMP のエージェントが障害などのイベントをマネージャに自発的に通知するメッセージで,パケットの解析は行わない。ウの SMTP は電子メールを送信するプロトコルである。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問15
IP 電話の音声品質を表す指標のうち,ノイズ,エコー,遅延などから算出されるものはどれか。
ア MOS 値 イ R 値 正解 ウ ジッタ エ パケット損失率
正解 イ
解説
R 値は,ITU-T G.107 の E モデルで定義される音声品質の指標で,ノイズ,エコー,遅延,パケット損失などの伝送品質を表すパラメータから計算によって算出する(0~100 の値をとり,大きいほど品質が良い)。イが該当する。
アの MOS 値は,実際に人が音声を聞いて 5 段階で評価した結果を平均した主観評価の指標である。ウのジッタはパケットの到着間隔の揺らぎ,エのパケット損失率は失われたパケットの割合であり,いずれも R 値を算出する要素の一部で,それ自体が総合的な指標ではない。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
RLO(Right-to-Left Override)を利用した手口はどれか。
ア “マルウェアに感染している”といった偽の警告を出して利用者を脅し,マルウェア対策ソフトの購入などを迫る。 イ 脆弱性があるホストやシステムをあえて公開し,攻撃の内容を観察する。 ウ ネットワーク機器の設定を不正に変更して,MIB 情報のうち監視項目の値の変化を検知したときセキュリティに関するイベントを SNMP マネージャ宛てに通知させる。 エ 文字の表示順を変える制御文字を利用し,ファイル名の拡張子を偽装する。 正解
正解 エ
解説
RLO(Right-to-Left Override)は,それ以降の文字列を右から左へ表示させる Unicode の制御文字である。ファイル名の途中に RLO を入れると,例えば実行形式のファイル“abc[RLO]gpj.exe”が“abcexe.jpg”のように表示され,画像ファイルなどに見せかけて利用者に開かせることができる。文字の表示順を変える制御文字で拡張子を偽装するエが正しい。
アは偽の警告で利用者を脅して対策ソフトを買わせるスケアウェア,イは攻撃を観察するためのおとりのシステムであるハニーポットの説明である。ウは SNMP のトラップを利用した監視の設定に関する記述で,RLO とは関係がない。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問17
暗号化装置における暗号化処理時の消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。
ア キーロガー イ サイドチャネル攻撃 正解 ウ スミッシング エ 中間者攻撃
正解 イ
解説
暗号化処理中の消費電力や処理時間,電磁波などの物理的な情報を測定し,そこから装置内部の秘密鍵などを推定する攻撃をサイドチャネル攻撃という。消費電力を使うものは電力解析攻撃と呼ばれ,イが該当する。
アのキーロガーはキーボード入力を記録して ID やパスワードを盗むソフトウェアや装置,ウのスミッシングは SMS を使ったフィッシング,エの中間者攻撃は通信の途中に割り込んで盗聴や改ざんを行う攻撃である。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
DNS サーバで管理されるネットワーク情報の中で,外部に公開する必要がない情報が攻撃者によって読み出されることを防止するための,プライマリ DNS サーバの設定はどれか。
ア SOA レコードのシリアル番号を更新する。 イ 外部の DNS サーバにリソースレコードがキャッシュされる時間を短く設定する。 ウ ゾーン転送を許可する IP アドレスを限定する。 正解 エ ラウンドロビンを設定する。
正解 ウ
解説
ゾーン転送は,プライマリ DNS サーバのゾーン情報をセカンダリ DNS サーバに複製するための機能である。誰からでもゾーン転送を受け付けると,ホスト名や IP アドレスなど,第三者に公開する必要のないネットワーク情報をまとめて取得され,攻撃の下調べに利用されるおそれがある。ゾーン転送を許可する IP アドレスを正規のセカンダリサーバに限定すれば防止できる。ウが正しい。
アの SOA レコードのシリアル番号の更新は,ゾーンの内容が変わったことをセカンダリ DNS サーバに知らせるための操作である。イのキャッシュ時間(TTL)の短縮は情報の変更を早く反映させるための設定,エのラウンドロビンは一つの名前に複数の IP アドレスを割り当てて負荷を分散する設定であり,いずれも情報の読出しを防ぐものではない。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
問19
VLAN 機能をもった 1 台のレイヤ 3 スイッチに 40 台の PC を接続している。スイッチのポートをグループ化して複数のセグメントに分けたとき,スイッチのポートをセグメントに分けない場合に比べて得られるセキュリティ上の効果の一つはどれか。
ア スイッチが,PC から送出される ICMP パケットを同一セグメント内も含め,全て遮断するので,PC 間のマルウェア感染のリスクを低減できる。 イ スイッチが,PC からのブロードキャストパケットの到達範囲を制限するので,アドレス情報の不要な流出のリスクを低減できる。 正解 ウ スイッチが,PC の MAC アドレスから接続可否を判別するので,PC の不正接続のリスクを低減できる。 エ スイッチが,物理ポートごとに,決まった IP アドレスをもつ PC の接続だけを許可するので,PC の不正接続のリスクを低減できる。
正解 イ
解説
VLAN でポートを複数のセグメントに分けると,ブロードキャストパケットはそのセグメント(ブロードキャストドメイン)の中にしか届かなくなる。ARP 要求などのブロードキャストに含まれる IP アドレスや MAC アドレスの情報が,他のセグメントの PC に不要に流れることを防げるので,イが効果の一つである。
アは誤りで,VLAN は同一セグメント内の ICMP パケットを遮断する機能ではない。ウの MAC アドレスによる接続可否の判別や,エの物理ポートごとに決まった IP アドレスの PC だけを許可する機能は,それぞれ MAC アドレス認証やポートセキュリティなどの機能であり,ポートをセグメントに分けることで得られる効果ではない。
VLAN でブロードキャストが届く範囲
1台のスイッチのポートを VLAN 10 と VLAN 20 に分けると,VLAN 10 の PC が出したブロードキャストは VLAN 10 のポートにだけ届き,VLAN 20 には届かない。ブロードキャストに含まれるアドレス情報が関係のないセグメントに流れなくなる。VLAN 間の通信はルータ(レイヤ3スイッチ)を通る。
スイッチ
PC
VLAN10
PC
VLAN10
PC
VLAN10
PC
VLAN20
PC
VLAN20
PC
VLAN20
送信
届く
届かない
VLAN ごとにブロードキャストドメインが分かれる
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問20
デジタルフォレンジックスに該当するものはどれか。
ア 画像,音楽などのデジタルコンテンツに著作権者などの情報を埋め込む。 イ コンピュータやネットワークのセキュリティ上の弱点を発見するテストとして,システムを実際に攻撃して侵入を試みる。 ウ 巧みな話術,盗み聞き,盗み見などの手段によって,ネットワークの管理者,利用者などから,パスワードなどのセキュリティ上重要な情報を入手する。 エ 犯罪に関する証拠となり得るデータを保全し,調査,分析,その後の訴訟などに備える。 正解
正解 エ
解説
デジタルフォレンジックスは,不正アクセスや情報漏えいなどの事件が起きたときに,コンピュータやネットワークに残る記録を証拠として使えるように保全し,調査・分析する技術や手続のことである。証拠としての信頼性を保つため,改ざんされていないことを示せる形で複製や記録を残し,訴訟などにも耐えられるようにする。エが正しい。
アは電子透かし,イはペネトレーションテスト,ウはソーシャルエンジニアリングの説明である。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
DNS の再帰的な問合せを使ったサービス妨害攻撃(DNS リフレクタ攻撃)の踏み台にされないための対策はどれか。
ア DNS サーバを DNS キャッシュサーバと権威 DNS サーバに分離し,インターネット側から DNS キャッシュサーバに問合せできないようにする。 正解 イ 問合せがあったドメインに関する情報を Whois データベースで確認してから DNS キャッシュサーバに登録する。 ウ 一つの DNS レコードに複数のサーバの IP アドレスを割り当て,サーバへのアクセスを振り分けて分散させるように設定する。 エ ほかの権威 DNS サーバから送られてくる IP アドレスとホスト名の対応情報の信頼性を,デジタル署名で確認するように設定する。
正解 ア
解説
DNS リフレクタ攻撃(DNS amp)は,送信元 IP アドレスを攻撃対象に偽装した問合せを,誰からでも再帰的な問合せを受け付ける DNS キャッシュサーバ(オープンリゾルバ)に大量に送り,大きな応答を攻撃対象に集中させる攻撃である。DNS キャッシュサーバと権威 DNS サーバを分離し,インターネット側からキャッシュサーバに問合せできないようにすれば,踏み台にされることを防げる。アが正しい。
イの Whois による確認はドメインの登録情報の確認で,問合せの受付範囲は変わらない。ウの複数の IP アドレスの割当ては DNS ラウンドロビンによる負荷分散,エのデジタル署名による確認は DNSSEC で,キャッシュポイズニングへの対策であり,踏み台にされることは防げない。
DNS リフレクタ攻撃(DNS amp)の流れ
攻撃者は送信元 IP アドレスを攻撃対象に偽った小さな問合せを,誰からの再帰的な問合せにも答えるキャッシュ DNS サーバ(オープンリゾルバ)に大量に送る。応答は偽られた送信元,つまり攻撃対象に返り,問合せより大きな応答が集中する。NTP の monlist など,小さな要求に大きく答える UDP のサービスでも同じ形の攻撃になる。
攻撃者
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
攻撃対象
① 送信元を攻撃対象に偽った小さな問合せ
② 大きな応答
対策:外部からの再帰的な問合せに答えない(キャッシュと権威を分ける)
送信元を偽るので,応答が攻撃対象に集まる。対策はオープンリゾルバにしないこと
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問22
量子アニーリング方式の量子コンピュータの説明として,適切なものはどれか。
ア 極低温の環境の中で,量子ゲートを用いて演算する。 イ 従来の CPU と同様に命令を使って演算,記憶と制御ができる。 ウ 複数のデータに同一の演算処理を高速に実行できる。 エ 膨大な選択肢の中から最適な選択肢を探すアルゴリズムに特化している。 正解
正解 エ
解説
量子アニーリング方式の量子コンピュータは,量子の重ね合わせやトンネル効果を利用して,組合せ最適化問題の解,すなわち膨大な選択肢の中からエネルギー(コスト)が最小になる最適な組合せを探索することに特化した方式である。エが適切である。
アの量子ゲートを用いて演算するのは量子ゲート方式の量子コンピュータの説明である。イの命令による演算・記憶・制御は従来のノイマン型コンピュータの説明,ウの複数のデータに同一の演算を高速に実行するのは SIMD 方式のベクトル演算などの説明である。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
用語解説:耐量子暗号(PQC)と量子暗号
問23
ある 2 局間の通信回線のアベイラビリティ(稼働率)は 0.9 であった。通信回線部分の二重化を行ったところ,アベイラビリティが 0.999 となった。このとき,新たに設置した通信回線のアベイラビリティは幾らか。
ア 0.990 正解 イ 0.993 ウ 0.996 エ 0.999
正解 ア
解説
回線を二重化した並列構成では,両方の回線が同時に停止したときだけ通信できなくなるので,全体の稼働率は 1−(1−既存の回線の稼働率)×(1−新しい回線の稼働率)で求まる。新しい回線の稼働率を x とすると,1−(1−0.9)×(1−x)=0.999 より,0.1×(1−x)=0.001,1−x=0.01,x=0.990 であり,アになる。
エの 0.999 は,二重化後の全体の稼働率を新しい回線の稼働率とした値である。イの 0.993 やウの 0.996 を代入すると,全体の稼働率はそれぞれ 0.9993,0.9996 になり,0.999 と一致しない。
回線の二重化と稼働率
回線を2本並列にすると,止まるのは両方が同時に止まったときだけなので,全体の稼働率は 1−(1−既存)×(1−新設)。既存 0.9,全体 0.999 なら 0.1×(1−x)=0.001 から x=0.990。MTBF 450時間・MTTR 50時間の装置(稼働率 0.9)2台の並列なら 1−0.1×0.1=0.99。
0.9
x
全体 0.999
両方止まる確率 0.1 × (1−x) = 1 − 0.999 = 0.001
→ 1−x = 0.01,x = 0.990
並列は「両方止まる確率」を1から引く
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
用語解説:稼働率(MTBF・MTTR)
問24
システムに規定外の無効なデータが入力されたとき,誤入力であることを伝えるメッセージを表示して正しい入力を促すことによって,システムを異常終了させない設計は何というか。
ア フールプルーフ 正解 イ フェールセーフ ウ フェールソフト エ フォールトトレランス
正解 ア
解説
フールプルーフは,利用者が誤った操作をしたり想定外のデータを入力したりしても,システムが異常な動作をしないようにあらかじめ防いでおく考え方である。前提条件を満たさないデータが入力されたらエラーメッセージを出して再入力を促す,という方針はこれに当たる。アが正しい。
イのフェールセーフは故障したときに安全な側に倒す設計,ウのフェールソフトは故障時に機能を落としてでも運転を続ける設計,エのフォールトトレランスは構成要素を多重化して故障が起きても正常な動作を続けられるようにすること。いずれも故障が起きた後の備えであり,誤操作を未然に防ぐフールプルーフとは着眼点が違う。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:信頼性設計(フェールセーフ・フェールソフト・フールプルーフ)
問25
ステージング環境の説明として,適切なものはどれか。
ア 開発者がプログラムを変更するたびに,ステージングサーバにプログラムを直接デプロイして動作を確認し,デバッグするための環境 イ システムのベータ版を広く一般の利用者に公開してテストを実施してもらうことによって,問題点やバグを報告してもらう環境 ウ 保護するネットワークと外部ネットワークの間に境界ネットワーク(DMZ)を設置して,セキュリティを高めたネットワーク環境 エ 本番環境とほぼ同じ環境を用意して,システムリリース前の最終テストを行う環境 正解
正解 エ
解説
ステージング環境は,本番環境とほぼ同じ構成・設定・データで用意した検証用の環境で,システムを本番にリリースする直前に,最終的な動作確認や性能・運用手順の確認を行うために使う。エが適切である。
アのプログラムを変更するたびにデプロイして動作確認やデバッグを行うのは開発環境の説明である。イのベータ版を一般に公開して利用者に報告してもらうのはベータテストの説明,ウの DMZ を設けた構成はネットワークのセキュリティ設計の説明であり,いずれもステージング環境の意味ではない。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:ファイアウォールと DMZ
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧