平成26年度 秋期に実施された情報セキュリティスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
PKI を構成する OCSP を利用する目的はどれか。
ア 誤って破棄してしまった秘密鍵の再発行処理の進捗状況を問い合わせる。 イ ディジタル証明書から生成した鍵情報の交換が OCSP クライアントとレスポンダの間で失敗した際,認証状態を確認する。 ウ ディジタル証明書の失効情報を問い合わせる。 正解 エ 有効期限の切れたディジタル証明書の更新処理の進捗状況を確認する。
正解 ウ
解説
OCSP(Online Certificate Status Protocol)は,ディジタル証明書が失効していないかを,OCSP レスポンダにオンラインで問い合わせて確認するためのプロトコルである。CRL(証明書失効リスト)を取得して照合する方法と比べて,最新の失効情報をその都度確認できる。ウが正しい。
アの秘密鍵の再発行やエの有効期限切れの証明書の更新処理の進捗状況は,OCSP で問い合わせるものではない。イの鍵情報の交換の失敗時に認証状態を確認するものでもない。
CRL と OCSP の違い
CRL は,認証局が有効期限内に失効させた証明書のシリアル番号と失効日時を一覧にし,署名を付けて公開するもの。利用者はリストを取ってきて自分で照らし合わせる。OCSP は,利用者が調べたい証明書を OCSP レスポンダ(VA)にオンラインで問い合わせ,有効か失効しているかの答えを受け取る。
CRL(証明書失効リスト)
認証局
CA
失効した証明書の一覧
No.1024 3/10 失効
No.2041 5/02 失効
利用者
ブラウザなど
署名して公開
取ってきて照合
載るのは有効期限内に失効した証明書のシリアル番号と日時
OCSP
利用者
ブラウザなど
OCSP レスポンダ
VA(検証局)
この証明書は有効?
有効・失効・不明を返す
その都度オンラインで問い合わせるので,最新の状態が分かる
CRL は一覧を取ってきて自分で調べる,OCSP はその都度問い合わせる
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問2
ハッシュ関数の性質の一つである衝突発見困難性に関する記述のうち,適切なものはどれか。
ア SHA-256 の衝突発見困難性を示す,ハッシュ値が一致する二つのメッセージの探索に要する最大の計算量は,256 の2乗である。 イ SHA-256 の衝突発見困難性を示す,ハッシュ値の元のメッセージの探索に要する最大の計算量は,2 の 256 乗である。 ウ ハッシュ値が与えられたときに,元のメッセージの探索に要する計算量の大きさによる,探索の困難性のことである。 エ ハッシュ値が一致する二つのメッセージの探索に要する計算量の大きさによる,探索の困難性のことである。 正解
正解 エ
解説
衝突発見困難性(強衝突耐性)とは,同じハッシュ値になる二つの異なるメッセージの組を見つけることが計算量的に困難であるという性質である。エが適切である。
ウのハッシュ値が与えられたときに元のメッセージを見つけることの困難性は,原像計算困難性(一方向性)である。アの 256 の2乗ではなく,出力が 256 ビットの SHA-256 で衝突を総当たりで探す計算量は,誕生日のパラドックスにより 2 の 128 乗程度になる。イの 2 の 256 乗は元のメッセージを探す原像計算の計算量の目安で,衝突発見困難性を示すものではない。
暗号学的ハッシュ関数の3つの性質
原像計算困難性は,ハッシュ値が与えられたときに,そのハッシュ値になるメッセージを見つけることが難しい。第2原像計算困難性は,あるメッセージが与えられたときに,同じハッシュ値になる別のメッセージを見つけることが難しい。衝突発見困難性は,同じハッシュ値になる2つのメッセージを,どれでもよいので見つけることが難しい。違いは何が先に決まっているか。
原像計算困難性(一方向性)
メッセージ
ハッシュ値
← これになる m を探す
第2原像計算困難性
m1
メッセージ2
同じハッシュ値
m1 は決まっている
衝突発見困難性
メッセージ1
メッセージ2
同じハッシュ値
どれでもよい
塗った枠が先に決まっているもの,破線の枠が探すもの
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:ハッシュ関数
問3
経済産業省が公表した“クラウドサービス利用のための情報セキュリティマネジメントガイドライン”が策定された目的について述べたものはどれか。
ア JIS Q 27002 の管理策を補完し,クラウドサービス利用者が情報セキュリティ対策を円滑に行えるようにする。 正解 イ クラウドサービス提供事業者に対して情報セキュリティ監査を実施する方法を利用者に提示する。 ウ クラウドサービスの利用がもたらすセキュリティリスクをサービス提供事業者の視点で提示する。 エ セキュリティリスクの懸念が少ないクラウドサービス提供事業者を利用者が選択できるような格付け基準を提供する。
正解 ア
解説
経済産業省が公表した“クラウドサービス利用のための情報セキュリティマネジメントガイドライン”は,JIS Q 27002 の管理策をクラウドサービスの利用に合わせて補完し,クラウドサービスの利用者が,事業者との役割分担を踏まえて情報セキュリティ対策を円滑に行えるようにすることを目的としている。アが該当する。
イの事業者に対する監査の方法の提示,ウの事業者の視点でのリスクの提示,エの事業者を選ぶための格付け基準の提供は,このガイドラインの目的ではない。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:JIS Q 27000 シリーズ(情報セキュリティマネジメント)
問4
ディジタル証明書に関する記述のうち,適切なものはどれか。
ア S/MIME や TLS で利用するディジタル証明書の規格は,ITU-T X.400 で規定されている。 イ ディジタル証明書は,SSL/TLS プロトコルにおいて通信データの暗号化のための鍵交換や通信相手の認証に利用されている。 正解 ウ 認証局が発行するディジタル証明書は,申請者の秘密鍵に対して認証局がディジタル署名したものである。 エ ルート認証局は,下位の認証局の公開鍵にルート認証局の公開鍵でディジタル署名したディジタル証明書を発行する。
正解 イ
解説
SSL/TLS では,サーバが提示するディジタル証明書によって通信相手が正当であることを認証し,証明書に含まれる公開鍵を,通信データの暗号化に使う共通鍵を共有するための鍵交換などに利用する。イが適切である。
アのディジタル証明書の規格は ITU-T X.509 で,X.400 は電子メールなどのメッセージ通信の規格である。ウのディジタル証明書は,申請者の公開鍵などに対して認証局が自らの秘密鍵でディジタル署名したもので,申請者の秘密鍵は含まない。エのルート認証局も,下位の認証局の公開鍵に対して,ルート認証局の秘密鍵で署名した証明書を発行する。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) PKI(認証局・CRL・OCSP) TLS(SSL)
問5
FIPS 140-2 を説明したものはどれか。
ア 暗号モジュールのセキュリティ要求事項 正解 イ 情報セキュリティマネジメントシステムに関する認証基準 ウ ディジタル証明書や証明書失効リストの標準仕様 エ 無線 LAN セキュリティ技術
正解 ア
解説
FIPS 140-2 は,米国 NIST が定めた連邦情報処理規格で,暗号モジュール(暗号機能を実装したハードウェアやソフトウェア)が満たすべきセキュリティ要求事項を,セキュリティレベル1〜4 の4段階で規定している。アが正しい。
イの ISMS の認証基準は ISO/IEC 27001(JIS Q 27001),ウのディジタル証明書や証明書失効リストの標準仕様は ITU-T X.509,エの無線 LAN のセキュリティ技術は IEEE 802.11i(WPA2)などである。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:ISO/IEC 15408(コモンクライテリア)と FIPS 140 PKI(認証局・CRL・OCSP)
問6
CSIRT の説明として,適切なものはどれか。
ア IP アドレスの割当て方針の決定,DNS ルートサーバの運用監視,DNS 管理に関する調整などを世界規模で行う組織である。 イ インターネットに関する技術文書を作成し,標準化のための検討を行う組織である。 ウ 企業・組織内や政府機関に設置され,コンピュータセキュリティインシデントに関する報告を受け取り,調査し,対応活動を行う組織の総称である。 正解 エ 情報技術を利用し,宗教的又は政治的な目標を達成するという目的をもった人や組織の総称である。
正解 ウ
解説
CSIRT(Computer Security Incident Response Team)は,企業・組織内や政府機関などに設置され,コンピュータセキュリティインシデントに関する報告を受け付け,調査し,対応活動を行う組織の総称である。ウが正しい。
アの IP アドレスの割当て方針や DNS ルートサーバの運用などを世界規模で調整するのは ICANN,イのインターネットに関する技術文書(RFC)を作成し標準化を検討するのは IETF である。エの情報技術を利用して宗教的又は政治的な目標を達成しようとする人や組織は,ハクティビストなどと呼ばれる。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
基本評価基準,現状評価基準,環境評価基準の三つの基準で IT 製品のセキュリティ脆弱性の深刻さを評価するものはどれか。
ア CVSS 正解 イ ISMS ウ PCI DSS エ PMS
正解 ア
解説
CVSS(Common Vulnerability Scoring System,共通脆弱性評価システム)は,情報システムの脆弱性の深刻度を,脆弱性そのものの特性を評価する基本評価基準,時間の経過で変化する特性を評価する現状評価基準,利用者の環境に応じて評価する環境評価基準の三つの基準で評価し,数値で表す手法である。ベンダに依存しない共通の尺度で深刻度を比較できる。アが正しい。
イの ISMS は情報セキュリティマネジメントシステム,ウの PCI DSS はクレジットカード情報を保護するためのセキュリティ基準,エの PMS は個人情報保護マネジメントシステムである。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:脆弱性の管理と検査(CVE・CVSS・ファジング)
問8
CRYPTREC の活動内容はどれか。
ア 暗号技術の安全性,実装性及び利用実績の評価・検討を行う。 正解 イ 情報セキュリティ政策に係る基本戦略の立案,官民における統一的,横断的な情報セキュリティ対策の推進に係る企画などを行う。 ウ 組織の情報セキュリティマネジメントシステムについて評価し認証する制度を運用する。 エ 認証機関から貸与された暗号モジュール試験報告書作成支援ツールを用いて暗号モジュールの安全性についての評価試験を行う。
正解 ア
解説
CRYPTREC(Cryptography Research and Evaluation Committees)は,電子政府で利用する暗号技術の安全性を評価・監視し,適切な実装法・運用法を調査・検討するプロジェクトで,暗号技術の技術的な検討に加え,暗号技術の利用促進や国際競争力の向上,運用面での安全性向上の検討を行っている。CRYPTREC 暗号リストの作成もその活動の一つであり,アが該当する。
イの情報セキュリティ政策の基本戦略の立案や官民の対策の推進の企画は,内閣サイバーセキュリティセンター(NISC,当時は内閣官房情報セキュリティセンター)の活動である。ウの ISMS の評価・認証制度は ISMS 適合性評価制度の運用,エの暗号モジュールの評価試験は JCMVP(暗号モジュール試験及び認証制度)の試験機関の活動である。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
DNS キャッシュサーバに対して外部から行われるキャッシュポイズニング攻撃への対策のうち,適切なものはどれか。
ア 外部ネットワークからの再帰的な問合せに応答できるように,コンテンツサーバにキャッシュサーバを兼ねさせる。 イ 再帰的な問合せに対しては,内部ネットワークからのものだけに応答するように設定する。 正解 ウ 再帰的な問合せを行う際の送信元のポート番号を固定する。 エ 再帰的な問合せを行う際のトランザクション ID を固定する。
正解 イ
解説
キャッシュポイズニング攻撃は,DNS キャッシュサーバが再帰的な問合せを行ったときに,攻撃者が偽の応答を送り込み,偽の情報をキャッシュさせる攻撃である。外部からの再帰的な問合せを受け付けないように,内部ネットワークからの問合せだけに応答するよう設定すれば,外部の攻撃者がキャッシュサーバに問合せを行わせることができなくなり,攻撃を受けにくくなる。イが適切である。
アのコンテンツサーバにキャッシュサーバを兼ねさせて外部からの再帰的な問合せに応答するのは,攻撃を受けやすくする設定である。ウの送信元ポート番号やエのトランザクション ID を固定すると,攻撃者が偽の応答を一致させやすくなるので,逆にランダム化するのが対策になる。
DNS キャッシュポイズニングの流れ
キャッシュ DNS サーバが権威 DNS サーバに問い合わせている間に,攻撃者が問合せの ID やポート番号を推測した偽の応答を大量に送り込む。本物の応答より先に偽の応答が受け入れられると,キャッシュに偽の IP アドレスが残り,利用者は偽のサーバへ誘導される。対策は,ID と送信元ポート番号をランダムにする,外部からの再帰的な問合せに答えない,DNSSEC で応答を検証する。
利用者
キャッシュ DNS
権威 DNS
① 名前を問合せ
② 問合せ(ID・ポート)
攻撃者
③ 推測した偽の応答を大量に
本物の応答(遅れる)
④ 偽の IP アドレス
対策:ID とポートをランダムに,外部の再帰問合せは受けない,DNSSEC
本物の応答より先に,ID とポートが合った偽の応答が入ると成り立つ
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問10
標準化団体 OASIS が,Web サイト間で認証,属性及び認可の情報を安全に交換するために策定したフレームワークはどれか。
ア SAML 正解 イ SOAP ウ XKMS エ XML Signature
正解 ア
解説
SAML(Security Assertion Markup Language)は,標準化団体 OASIS が策定した,異なる Web サイトやドメインの間で,利用者の認証の結果や属性,認可の情報を XML 形式のアサーションとして安全に交換するためのフレームワークである。シングルサインオンの実現などに使われる。アが正しい。
イの SOAP は,XML 形式のメッセージでほかのコンピュータのサービスを呼び出すためのプロトコル(W3C が標準化)。ウの XKMS は,XML で公開鍵の登録や検証などの鍵管理を行うための仕様。エの XML Signature は,XML 文書にディジタル署名を付けるための仕様(W3C が標準化)である。
SAML によるシングルサインオンの流れ
利用者がサービス(SP)にアクセスすると,SP は認証を IdP に任せて利用者を IdP へ転送する。IdP が利用者を認証し,署名付きのアサーションを発行する。利用者のブラウザがアサーションを SP に渡し,SP は署名を検証して利用を許可する。SP はパスワードを扱わない。
利用者
ブラウザ
SP
サービス
IdP
認証する側
① サービスにアクセス
② IdP へ転送
認証を依頼
③ 利用者を認証
④ アサーション(IdP の署名付き)
アサーションを渡す
⑤ 署名を検証して利用を許可
SP はパスワードを受け取らず,IdP が署名したアサーションを確かめるだけ
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:シングルサインオン(SAML・OAuth)
問11
暗号化や認証機能をもち,遠隔にあるコンピュータを操作する機能をもったものはどれか。
ア IPsec イ L2TP ウ RADIUS エ SSH 正解
正解 エ
解説
SSH(Secure Shell)は,遠隔のコンピュータにログインして操作するためのプロトコルで,通信路の暗号化,サーバとクライアントの認証,利用者の認証を備える。平文のまま通信する telnet や rlogin を置き換えるものとして使われる。エが正しい。
アの IPsec は IP 層で暗号化や認証を行うプロトコルで,遠隔操作の機能はもたない。イの L2TP は PPP のフレームをトンネリングして運ぶプロトコルで,それ自体は暗号化の機能をもたない。ウの RADIUS は認証,認可,アカウンティングを行うプロトコルで,遠隔操作の機能はもたない。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) VPN・IPsec
問12
DoS 攻撃の一つである Smurf 攻撃の特徴はどれか。
ア ICMP の応答パケットを大量に送り付ける。 正解 イ TCP 接続要求である SYN パケットを大量に送り付ける。 ウ サイズが大きい UDP パケットを大量に送り付ける。 エ サイズが大きい電子メールや大量の電子メールを送り付ける。
正解 ア
解説
Smurf 攻撃は,送信元 IP アドレスを攻撃対象のアドレスに偽装した ICMP エコー要求(ping)を,ネットワークのブロードキャストアドレス宛てに送信する攻撃である。ネットワーク内の多数のホストが攻撃対象に ICMP エコー応答を一斉に返すので,大量の応答パケットが攻撃対象に送り付けられ,サービス不能になる。アが正しい。
イの SYN パケットを大量に送り付けるのは SYN フラッド攻撃,ウのサイズが大きい UDP パケットを大量に送り付けるのは UDP フラッド攻撃,エのサイズが大きい電子メールや大量の電子メールを送り付けるのはメール爆弾である。
Smurf 攻撃
攻撃者は,送信元 IP アドレスを攻撃対象に偽装した ICMP Echo Request(ping)を,中継ネットワークのブロードキャストアドレスに送る。そのネットワークの全てのホストが攻撃対象へ Echo Reply を返すので,攻撃対象に大量の応答が集中する。対策はブロードキャスト宛ての ping をルータで転送しないこと。
攻撃者
中継ネットワーク
ホスト
ホスト
ホスト
ホスト
攻撃対象
ping
宛先:ブロード
キャスト
送信元:攻撃対象
応答が集中
1つの ping がホストの数だけの応答になる
対策:ブロードキャスト宛ての ping を転送しない
送信元の偽装+ブロードキャストで,1つの要求が多数の応答になる
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃)
問13
サイドチャネル攻撃を説明したものはどれか。
ア 暗号化装置における暗号化処理時の消費電力などの測定や統計処理によって,当該装置内部の機密情報を推定する攻撃 正解 イ 攻撃者が任意に選択した平文とその平文に対応した暗号文から数学的手法を用いて暗号鍵を推測し,同じ暗号鍵を用いて作成された暗号文を解読する攻撃 ウ 操作中の人の横から,入力操作の内容を観察することによって,ID とパスワードを盗み取る攻撃 エ 無線 LAN のアクセスポイントを不正に設置し,チャネル間の干渉を発生させることによって,通信を妨害する攻撃
正解 ア
解説
サイドチャネル攻撃は,暗号化装置が処理を行うときの消費電力,処理時間,放射される電磁波などの物理的な情報を測定し,統計的に処理することで,装置内部の暗号鍵などの機密情報を推定する攻撃である。アが正しい。
イの攻撃者が選んだ平文と暗号文の組から数学的に鍵を推測するのは選択平文攻撃。ウの操作中の人の横から入力内容を盗み見るのはショルダーハッキング。エの不正なアクセスポイントでチャネル間の干渉を起こして通信を妨害するのは,無線 LAN への妨害攻撃である。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
ディジタルフォレンジックスを説明したものはどれか。
ア 画像や音楽などのディジタルコンテンツに著作権者などの情報を埋め込む。 イ コンピュータやネットワークのセキュリティ上の弱点を発見するテスト手法の一つであり,システムを実際に攻撃して侵入を試みる。 ウ ネットワークの管理者や利用者などから,巧みな話術や盗み聞き,盗み見などの手段によって,パスワードなどのセキュリティ上重要な情報を入手する。 エ 犯罪に対する証拠となり得るデータを保全し,その後の訴訟などに備える。 正解
正解 エ
解説
ディジタルフォレンジックスは,不正アクセスや情報漏えいなどの事件が起きたときに,コンピュータやネットワークに残る記録を証拠として使えるように保全し,調査・分析する技術や手続のことである。証拠としての信頼性を保つため,改ざんされていないことを示せる形で複製や記録を残し,訴訟などにも耐えられるようにする。エが正しい。
アのディジタルコンテンツに著作権者などの情報を埋め込むのは電子透かし。イのシステムを実際に攻撃して侵入を試みるテスト手法はペネトレーションテスト。ウの巧みな話術や盗み聞きなどでパスワードなどを入手するのはソーシャルエンジニアリングである。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
問15
スパムメールへの対策である DKIM(DomainKeys Identified Mail)の説明はどれか。
ア 送信側メールサーバでディジタル署名を電子メールのヘッダに付加して,受信側メールサーバで検証する。 正解 イ 送信側メールサーバで利用者が認証されたとき,電子メールの送信が許可される。 ウ 電子メールのヘッダや配送経路の情報から得られる送信元情報を用いて,メール送信元の IP アドレスを検証する。 エ ネットワーク機器で,内部ネットワークから外部のメールサーバの TCP ポート番号 25 への直接の通信を禁止する。
正解 ア
解説
DKIM は,送信側のメールサーバが電子メールのヘッダや本文から作成したディジタル署名を DKIM-Signature ヘッダとして付加し,受信側のメールサーバが送信ドメインの DNS に公開された公開鍵でその署名を検証する送信ドメイン認証の仕組みである。署名が検証できれば,送信元ドメインの正当性とメールが改ざんされていないことを確認できる。アが該当する。
イの送信時に利用者を認証するのは SMTP-AUTH。ウの送信元の IP アドレスを検証するのは SPF などの IP アドレスによる送信ドメイン認証。エの内部ネットワークから外部のメールサーバのポート 25 番への直接の通信を禁止するのは OP25B である。
SPF・DKIM・DMARC の確かめ方
送信元ドメインの管理者は DNS に,送ってよいメールサーバの IP アドレス(SPF),署名を確かめる公開鍵(DKIM),認証に失敗したメールの扱い(DMARC)を登録する。送信側のメールサーバはメールに DKIM の署名を付ける。受信側のメールサーバは,接続してきたサーバの IP アドレスを SPF と照合し,署名を公開鍵で検証し,失敗したら DMARC の方針に従う。
送信側のメールサーバ
DKIM の署名を付ける
受信側のメールサーバ
3つを確かめる
メール
送信元ドメインの DNS
SPF:送ってよいサーバの IP
DKIM:署名を確かめる公開鍵
DMARC:失敗したときの扱い
引く
① 接続してきたサーバの IP アドレスが SPF にあるか
② メールの署名を DNS の公開鍵で検証できるか(DKIM)
③ 失敗したら DMARC の方針で受け取る・隔離・拒否
どれも送信元ドメインの DNS に登録し,受信側が引いて確かめる
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) 送信ドメイン認証(SPF・DKIM・DMARC)
問16
認証にクライアント証明書を用いるプロトコルはどれか。
ア EAP-MD5 イ EAP-PEAP ウ EAP-TLS 正解 エ EAP-TTLS
正解 ウ
解説
EAP-TLS は,IEEE 802.1X で使われる EAP の認証方式の一つで,認証サーバのサーバ証明書に加えて,クライアントもクライアント証明書を提示して相互認証を行う。認証にクライアント証明書を用いるのはウである。
アの EAP-MD5 は,パスワードを使ったチャレンジレスポンス方式で,証明書を使わない。イの EAP-PEAP とエの EAP-TTLS は,サーバ証明書でサーバを認証して TLS の暗号化トンネルを作り,その中で利用者 ID とパスワードなどによってクライアントを認証する方式で,クライアント証明書は必須ではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) TLS(SSL)
問17
サンドボックスの仕組みについて述べたものはどれか。
ア Web アプリケーションの脆弱性を悪用する攻撃に含まれる可能性が高い文字列を定義し,攻撃であると判定した場合には,その通信を遮断する。 イ 侵入者をおびき寄せるために本物そっくりのシステムを設置し,侵入者の挙動などを監視する。 ウ プログラムの影響がシステム全体に及ばないように,プログラムが実行できる機能やアクセスできるリソースを制限して動作させる。 正解 エ プログラムのソースコードで SQL 文の雛形の中に変数の場所を示す記号を置いた後,実際の値を割り当てる。
正解 ウ
解説
サンドボックスは,プログラムを,システムの他の部分から隔離された保護領域の中で動作させ,実行できる機能やアクセスできるファイルなどのリソースを制限する仕組みである。不正なプログラムが動作しても,その影響がシステム全体に及ばないようにできる。ウが正しい。
アの攻撃に含まれる可能性が高い文字列を定義して通信を遮断するのは WAF(ブラックリスト方式)。イの本物そっくりのシステムを設置して侵入者の挙動を監視するのはハニーポット。エの SQL 文の雛形の中に変数の場所を示す記号を置いて後から値を割り当てるのは,SQL インジェクション対策のプレースホルダ(バインド機構)である。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
DNSSEC に関する記述として,適切なものはどれか。
ア DNS サーバへの DoS 攻撃を防止できる。 イ IPsec による暗号化通信が前提となっている。 ウ 代表的な DNS サーバの実装である BIND の代替として使用する。 エ ディジタル署名によって DNS 応答の正当性を確認できる。 正解
正解 エ
解説
DNSSEC は,DNS の応答にディジタル署名を付け,受信側がその署名を検証することで,応答が正当な権威 DNS サーバからのもので,改ざんされていないことを確認できるようにする DNS の拡張仕様である。DNS キャッシュポイズニングなどの対策になる。エが適切である。
アの DoS 攻撃の防止は DNSSEC の目的ではなく,署名によって応答のサイズが大きくなり,DNS リフレクション攻撃に悪用されやすくなる面もある。イの IPsec による暗号化通信は前提としていない。ウの DNSSEC は DNS のプロトコルの拡張で,BIND などの DNS サーバの実装も DNSSEC に対応している。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) VPN・IPsec
問19
リモートアクセス環境において,認証情報やアカウンティング情報をやり取りするプロトコルはどれか。
ア CHAP イ PAP ウ PPTP エ RADIUS 正解
正解 エ
解説
RADIUS は,リモートアクセスサーバや無線 LAN のアクセスポイントなどが RADIUS クライアントになり,RADIUS サーバとの間で利用者の認証情報や,接続時間などのアカウンティング(利用記録)情報をやり取りするプロトコルである。エが該当する。
アの CHAP とイの PAP は,PPP で接続する際に利用者を認証する方式で,アカウンティング情報は扱わない(PAP はパスワードを平文で送り,CHAP はチャレンジレスポンス方式で送る)。ウの PPTP は PPP のフレームをトンネリングして VPN を構成するプロトコルである。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証)
問20
インターネット標準 RFC 5322(旧 RFC 822)に準拠した電子メールにおいて,ヘッダと本体を区別する方法はどれか。
ア <header>と</header>で囲まれた部分をヘッダ,<body>と</body>で囲まれた部分を本体とする。 イ 1個のピリオドだけから成る行の前後でヘッダと本体を分ける。 ウ Subject フィールドがヘッダの最後であり,それ以降を本体とする。 エ 最初に現れる空行の前後でヘッダと本体を分ける。 正解
正解 エ
解説
RFC 5322 に準拠した電子メールでは,メッセージの先頭から“From:”“To:”“Subject:”などのヘッダフィールドが続き,最初に現れる空行(CRLF だけの行)でヘッダが終わり,その後が本体になる。エが正しい。
アの <header> や <body> のタグで囲むのは HTML などのマークアップ言語の書き方で,電子メールの形式ではない。イの1個のピリオドだけから成る行は,SMTP の DATA コマンドでメッセージの終わりを示すものである。ウの Subject フィールドがヘッダの最後になるという決まりはない。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
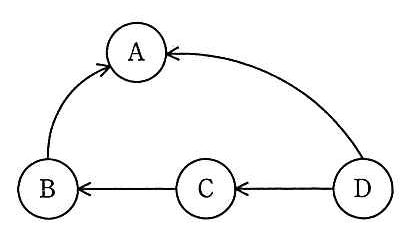
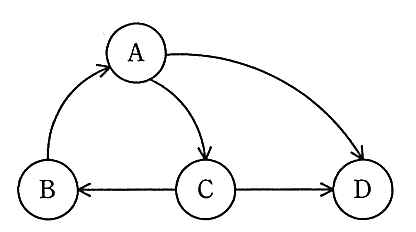
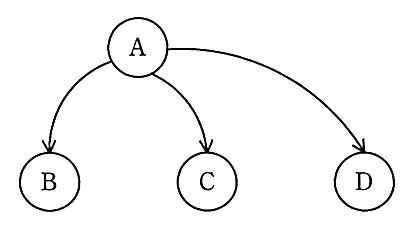
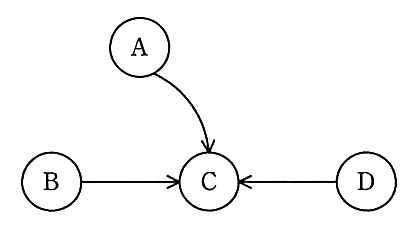
トランザクション A〜D に関する待ちグラフのうち,デッドロックが発生しているものはどれか。ここで,待ちグラフの矢印は,X → Y のとき,トランザクション X はトランザクション Y がロックしている資源のアンロックを待っていることを表す。
正解 イ
解説
待ちグラフで矢印が一巡する閉路があると,互いに相手のアンロックを待ち続けるので,デッドロックが発生している。イでは,A が C を待ち(A→C),C が B を待ち(C→B),B が A を待つ(B→A)ので,A→C→B→A の閉路があり,デッドロックが発生している。イが正しい。
アは D→C→B→A と D→A の矢印があるが,A から出る矢印がないので閉路はない。ウは A から B,C,D へ矢印が出ているだけ,エは A,B,D から C へ矢印が向いているだけで,いずれも閉路がなく,待っているトランザクションもいずれは処理を進められる。
待ちグラフの閉路とデッドロック
待ちグラフは,トランザクションを点にして,X が Y のロック解除を待っているとき X→Y の矢印を引いたもの。A→C→B→A のように矢印が一巡する閉路があると,互いに相手を待ち続けるのでデッドロックになる。D→C→B→A と D→A のように閉路が無ければ,A から順に終わって解消する。DBMS はこの閉路を探してデッドロックを検出する。
閉路あり → デッドロック
A
B
C
D
閉路なし
A
B
C
D
X→Y:X は Y のロック解除を待っている
矢印が一巡する(閉路がある)とデッドロック
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:排他制御とデッドロック(ACID 特性)
問22
テストで使用されるスタブ又はドライバの説明のうち,適切なものはどれか。
ア スタブは,テスト対象モジュールからの戻り値を表示・印刷する。 イ スタブは,テスト対象モジュールを呼び出すモジュールである。 ウ ドライバは,テスト対象モジュールから呼び出されるモジュールである。 エ ドライバは,引数を渡してテスト対象モジュールを呼び出す。 正解
正解 エ
解説
ドライバは,下位のモジュールをテストするときに,まだ完成していない上位のモジュールの代わりに,テスト対象モジュールに引数を渡して呼び出すモジュールである。エが適切である。
スタブは,上位のモジュールをテストするときに,まだ完成していない下位のモジュールの代わりに,テスト対象モジュールから呼び出されて仮の値を返すモジュールである。イとウはドライバとスタブの説明が入れ替わっている。アの戻り値の表示・印刷は,スタブの役割ではない。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
コンテンツの不正な複製を防止する方式の一つである DTCP-IP の説明として,適切なものはどれか。
ア BS デジタル放送や地上デジタル放送に採用され,コピーワンスの番組を録画するときに使われる方式 イ DLNA とともに用いられ,接続する機器間で相互認証し,コンテンツ保護が行えると認識して初めて録画再生を可能にする方式 正解 ウ DVD に採用され,映像コンテンツを暗号化して,複製できないエリアにその暗号化鍵を記録する方式 エ HDMI 端子が搭載されたディジタル AV 機器に採用され,HDMI 端子から表示機器にディジタル信号を送るときに受信する経路を暗号化する方式
正解 イ
解説
DTCP-IP(Digital Transmission Content Protection over Internet Protocol)は,家庭内のネットワーク(DLNA など)で著作権保護されたディジタルコンテンツを機器間で伝送するときの保護方式である。送信側と受信側の機器が相互認証を行い,コンテンツ保護ができる機器であることを確認してから,暗号化してコンテンツを伝送し,録画や再生を可能にする。イが適切である。
アのディジタル放送のコピーワンス番組の録画に使われるのは B-CAS 方式などによるコピー制御,ウの DVD の映像を暗号化して鍵を複製できない領域に記録するのは CSS や CPRM,エの HDMI 端子で表示機器に送る信号を暗号化するのは HDCP である。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
JIS Q 20000-1 で定義されるインシデントに該当するものはどれか。
ア IT サービスの新人向け教育の依頼 イ IT サービスやシステムの機能,使い方に対する問合せ ウ アプリケーションの応答の大幅な遅延 正解 エ 新設営業所への IT サービス提供要求
正解 ウ
解説
JIS Q 20000-1 では,インシデントを,サービスに対する計画外の中断,サービスの品質の低下,又はまだ顧客へのサービスに影響していない事象と定義している。アプリケーションの応答が大幅に遅延することは,サービスの品質の低下に当たるので,インシデントに該当する。ウが正しい。
アの新人向け教育の依頼,イの機能や使い方に対する問合せ,エの新設営業所へのサービス提供要求は,サービスの中断や品質の低下ではなく,サービス要求や変更要求として扱われる。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:JIS Q 20000(サービスマネジメントシステム)
問25
情報セキュリティに関する従業員の責任について,“情報セキュリティ管理基準”に基づいて監査を行った。指摘事項に該当するものはどれか。
ア 雇用の終了をもって守秘責任が解消されることが,雇用契約に定められている。 正解 イ 定められた勤務時間以外においても守秘責任を負うことが,雇用契約に定められている。 ウ 定められた守秘責任を果たさなかった場合,相応の措置がとられることが,雇用契約に定められている。 エ 定められた内容の守秘義務契約書に署名することが,雇用契約に定められている。
正解 ア
解説
情報セキュリティ管理基準では,雇用の終了又は変更の後もなお有効な情報セキュリティに関する責任及び義務を定め,要員に伝達することを求めている。情報の秘密保持の責任は雇用の終了後も引き続き有効とすべき責任の代表である。雇用の終了をもって守秘責任が解消されると雇用契約に定めていると,退職者による情報の漏えいを防げないので,指摘事項に該当する。アが該当する。
イの勤務時間外にも守秘責任を負うこと,ウの守秘責任を果たさなかった場合の措置(懲戒手続)を定めること,エの守秘義務契約書への署名を求めることは,いずれも管理基準が求める適切な取決めであり,指摘事項にはならない。
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧