平成26年度 秋期に実施されたITサービスマネージャ試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この年度を解いてみる
問1
IT サービスマネジメントにおけるインシデント及びサービス要求管理プロセスと問題管理プロセスとのインタフェースに関する要件のうち,適切なものはどれか。
ア インシデント及びサービス要求管理プロセスでは,インシデント解決の進捗状況を問題管理プロセスに伝えなければならない。 イ インシデント及びサービス要求管理プロセスでは,インシデントの根本原因を調査して,その結果を問題管理プロセスに伝えなければならない。 ウ 問題管理プロセスでは,既知の誤り及び問題解決策に関する最新の情報を,インシデント及びサービス要求管理プロセスに提供しなければならない。 正解 エ 問題管理プロセスでは,問題の根本原因を正すために要求される変更を,インシデント及びサービス要求管理プロセスに伝えなければならない。
正解 ウ
解説
問題管理は,既知の誤り(根本原因が判明し回避策が分かっている問題)と問題解決策の最新情報を,インシデント及びサービス要求管理に提供しなければならない。この情報があるので,同じ症状のインシデントが起きたときに回避策で早く復旧できる。
アは誤りで,インシデント解決の進捗を伝える相手は顧客や利用者である。イも誤りで,根本原因の調査は問題管理の役割で,インシデント管理は復旧を優先する。エも誤りで,問題を正すための変更要求は変更管理に伝える。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問1(表記を一部改変)
問2
JIS Q 20000-1 において,サービスレベル管理は,サービスマネジメントシステム(SMS)を構成するどのプロセスに属するか。
ア 解決プロセス イ 関係プロセス ウ サービス提供プロセス 正解 エ 統合的制御プロセス
正解 ウ
解説
JIS Q 20000-1:2012 は,サービスマネジメントシステムのプロセスを,サービス提供プロセス,関係プロセス,解決プロセス,統合的制御プロセスなどに分けている。サービスレベル管理は,サービス報告,サービス継続及び可用性管理,サービスの予算業務及び会計業務,容量・能力管理,情報セキュリティ管理とともにサービス提供プロセスに属する。ウが該当する。
アの解決プロセスはインシデント及びサービス要求管理と問題管理,イの関係プロセスは事業関係管理と供給者管理,エの統合的制御プロセスは構成管理,変更管理,リリース及び展開管理である。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問2(表記を一部改変)
問3
ITIL において,良い目標値を設定するための条件として“SMART”がある。“S”は Specific(具体的),“M”は Measurable(測定可能),“R”は Relevant(適切),“T”は Time-bound(適時)の頭文字である。“A”は何の頭文字か。
ア Achievable(達成可能) 正解 イ Ambitious(意欲的) ウ Analyzable(分析可能) エ Auditable(監査可能)
正解 ア
解説
SMART は Specific(具体的),Measurable(測定可能),Achievable(達成可能),Relevant(適切),Time-bound(適時)の頭文字。“A”は Achievable で,努力すれば手が届く水準に目標を置くことを求める。
イの Ambitious(意欲的)は,高すぎて達成できない目標を許すことになるので SMART の考え方と合わない。ウの Analyzable とエの Auditable は SMART の要素ではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問3(表記を一部改変)
問4
“IT サービスが必要とされるときに,合意した条件の下で要求された機能を果たせる状態にある能力”について,定義し,分析し,計画し,測定し,改善する活動を行う ITIL の管理プロセスはどれか。
ア IT サービス継続性管理 イ インシデント管理 ウ 可用性管理 正解 エ 問題管理
正解 ウ
解説
設問の“IT サービスが必要とされるときに,合意した条件の下で要求された機能を果たせる状態にある能力”は可用性の定義。これを定義し,分析し,計画し,測定し,改善するのが可用性管理。
アの IT サービス継続性管理は災害などの重大な中断に備えて復旧を計画するプロセス,イのインシデント管理は発生した中断を早く復旧させるプロセス,エの問題管理はインシデントの根本原因を取り除くプロセスであり,可用性そのものを管理するプロセスではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問4(表記を一部改変)
問5
サービスレベル管理における運用レベル合意書(OLA)はどれか。
ア SLA を実現するために,サービス提供者が同じ組織内の内部グループとの間で取り交わす合意書 正解 イ SLA を実現するために,サービス提供者が供給者との間で取り交わす契約書 ウ サービス提供者が顧客に提出する,SLA の達成状況や未達成事項をまとめた文書 エ サービスレベルに関して,サービス提供者が顧客との間で取り交わす合意書
正解 ア
解説
運用レベル合意書(OLA)は,顧客と合意した SLA を実現するために,サービス提供者が同じ組織内の内部グループ(例えば,ネットワーク運用部門やデータベース管理部門)との間で,それぞれが提供する作業や目標を取り決める合意書である。アが該当する。
イの外部の供給者との間で取り交わすのは契約(UC:Underpinning Contract)である。ウは SLA の達成状況を報告するサービスレベル報告書,エはサービス提供者と顧客の間で取り交わす SLA の説明である。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問5(表記を一部改変)
問6
IT サービスマネジメントにおいて,災害による重大なサービス停止に関する事業影響度分析は,どのプロセスで実施するか。
ア インシデント及びサービス要求管理 イ サービス継続及び可用性管理 正解 ウ サービスレベル管理 エ 問題管理
正解 イ
解説
災害による重大なサービス停止に備えるには,サービスが停止したときに事業が受ける影響の大きさや,許容できる停止時間を事業影響度分析(BIA)で明らかにし,それを基にサービス継続計画を作る。JIS Q 20000-1:2012 では,これはサービス継続及び可用性管理プロセスで実施する活動なので,イが該当する。
アのインシデント及びサービス要求管理は発生したインシデントからの迅速な復旧,ウのサービスレベル管理は顧客とのサービスレベルの合意と監視,エの問題管理はインシデントの根本原因の特定と再発防止を行うプロセスであり,災害に備えた事業影響度分析は行わない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問6(表記を一部改変)
問7
IT サービスマネジメントにおける変更要求に対する活動のうち,リリース及び展開管理プロセスに含まれるものはどれか。
ア 稼働環境に展開される変更された構成品目(CI)の集合の構築 正解 イ 変更の影響を受ける構成品目(CI)の識別 ウ 変更要求(RFC)の記録 エ 変更要求を評価するための変更諮問委員会(CAB)の召集
正解 ア
解説
リリース及び展開管理は,稼働環境へ展開する変更済みの構成品目(CI)をまとめてリリースパッケージとして構築し,計画に沿って展開するプロセス。設問の選択肢のうち,この“集合の構築”がリリース及び展開管理に当たる。
イの影響を受ける CI の識別,ウの変更要求(RFC)の記録,エの変更諮問委員会(CAB)の召集は,いずれも変更管理プロセスの活動である。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問7(表記を一部改変)
問8
IT サービスマネジメントにおいて,構成ベースラインを確立することによって可能になることはどれか。
ア IT サービスの存続期間を通したパフォーマンスの変化の測定 イ インシデントが発生したときの問題管理プロセスでの状況証拠の分析 ウ 構成監査及び切り戻しのための基準の提供 正解 エ サービスを機能させるために必要な最低限の利用可能レベルの定義
正解 ウ
解説
構成ベースラインは,ある時点の構成品目(CI)の状態を正式に承認して固定した記録。これがあるので,実際の構成が記録どおりかを照合する構成監査ができ,リリースで問題が起きたときに戻すべき状態(切り戻しの基準)も分かる。
アはサービスの測定と報告,イはインシデント記録やログから行う原因分析,エはサービス継続で定める目標復旧レベル(RLO)に当たり,いずれも構成ベースラインを確立したことで可能になるものではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問8(表記を一部改変)
問9
ITIL において,インシデントに対する一連の活動のうち,イベント管理プロセスが分担する活動はどれか。
ア インシデントの発生後に,インシデントの原因などをエラーレコードとして記録する。 イ インシデントの発生後に,問題の根本原因を分析して記録する。 ウ インシデントの発生時に,IT サービスを迅速に復旧するための対策を講じる。 エ インシデントの発生を検出して,関連するプロセスに通知する。 正解
正解 エ
解説
イベント管理は,構成品目やサービスの状態変化(イベント)を監視して検知し,意味を判断したうえで,対応が必要なものを関連するプロセスへ通知するプロセス。インシデントの検知と通知がこれに当たる。
アは問題管理で作成する既知のエラー記録,イも問題管理の根本原因分析,ウはインシデント管理によるサービスの復旧であり,いずれもイベント管理の分担ではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問9(表記を一部改変)
問10
ITIL で定義されるサービスのライフサイクルにおけるサービストランジション段階の説明はどれか。
ア 規定された要件と制約に沿って,サービスを運用に移行し,確実に稼働させることである。 正解 イ サービスの効率,有効性,費用対効果の観点で運用状況を継続的に測定し,改善していくことである。 ウ サービスの内容を具体的に決めることである。 エ 戦略的資産として,どのようにサービスマネジメントを設計,開発,導入するかについての手引を提供することである。
正解 ア
解説
ITIL のサービスライフサイクルは,サービスストラテジ,サービスデザイン,サービストランジション,サービスオペレーション,継続的サービス改善の五つの段階からなる。サービストランジションは,設計されたサービスを,規定された要件と制約に沿って構築・テストし,運用に移行して確実に稼働させる段階である。アが正しい。
イの運用状況を継続的に測定して改善するのは継続的サービス改善。ウのサービスの内容を具体的に決めるのはサービスデザイン。エの,戦略的資産としてサービスマネジメントをどう設計,開発,導入するかの手引を提供するのはサービスストラテジの説明である。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問10(表記を一部改変)
問11
バックアップサイトの説明のうち,ウォームスタンバイの説明として,最も適切なものはどれか。
ア 同じようなシステムを運用する外部の企業や組織と協定を結び,緊急時には互いのシステムを貸し借りして,サービスを復旧する。 イ 緊急時にバックアップシステムを持ち込んでシステムを再開し,サービスを復旧する。 ウ 別の場所に常にデータの同期が取れているバックアップシステムを用意しておき,緊急時にバックアップシステムに切り換えて直ちにサービスを復旧する。 エ 別の場所にバックアップシステムを用意しておき,緊急時にバックアップシステムを起動してデータを最新状態にする処理を行った後にサービスを復旧する。 正解
正解 エ
解説
ウォームスタンバイは,別の場所にバックアップシステムを用意しておくが常時は動かしておらず,緊急時に起動してデータを最新の状態にしてからサービスを再開する方式。準備の手間と復旧の速さの中間に位置する。
アは相互バックアップ(他組織との相互援助協定),イは機材を持ち込んでから立ち上げるコールドスタンバイ,ウは常時同期していて直ちに切り替えられるホットスタンバイである。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問11(表記を一部改変)
問12
データベースのロールバック処理の説明はどれか。
ア ログの更新後情報を用いて,トランザクション開始後の障害直前の状態にまでデータを復元させる。 イ ログの更新後情報を用いて,トランザクション開始直前の状態にまでデータを復元させる。 ウ ログの更新前情報を用いて,トランザクション開始後の障害直前の状態にまでデータを復元させる。 エ ログの更新前情報を用いて,トランザクション開始直前の状態にまでデータを復元させる。 正解
正解 エ
解説
ロールバックは,異常終了したトランザクションが加えた更新を取り消す処理。ログに記録しておいた更新前情報(更新前の値)を使って,そのトランザクションを開始する直前の状態までデータを戻す。
アはログの更新後情報で障害直前まで進めるロールフォワードの説明。イとウは,使うログの情報と戻す先の組合せが入れ替わっており,どちらも成り立たない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問12(表記を一部改変)
問13
“24 時間 365 日”の有人オペレーションサービスを提供する。シフト勤務の条件が次のとき,オペレータは最少で何人必要か。
〔条件〕
(1) 1 日に 3 シフトの交代勤務とする。 (2) 各シフトで勤務するオペレータは 2 人以上とする。 (3) 各オペレータの勤務回数は 7 日間当たり 5 回以内とする。 正解 イ
解説
7 日間に必要な延べ勤務回数は,7 日×3 シフト×2 人=42 回。1 人当たりの勤務回数は 7 日間で 5 回以内なので,必要な人数は 42÷5=8.4,すなわち 9 人以上になる。
8 人では 8×5=40 回にしかならず 42 回に届かない。10 人や 16 人でも条件は満たせるが“最少”ではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問13(表記を一部改変)
問14
情報セキュリティに関する従業員の責任について,“情報セキュリティ管理基準”に基づいて監査を行った。指摘事項に該当するものはどれか。
ア 雇用の終了をもって守秘責任が解消されることが,雇用契約に定められている。 正解 イ 定められた勤務時間以外においても守秘責任を負うことが,雇用契約に定められている。 ウ 定められた守秘責任を果たさなかった場合,相応の措置がとられることが,雇用契約に定められている。 エ 定められた内容の守秘義務契約書に署名することが,雇用契約に定められている。
正解 ア
解説
情報セキュリティ管理基準では,雇用の終了又は変更の後もなお有効な情報セキュリティに関する責任及び義務を定め,要員に伝達することを求めている。情報の秘密保持の責任は雇用の終了後も引き続き有効とすべき責任の代表である。雇用の終了をもって守秘責任が解消されると雇用契約に定めていると,退職者による情報の漏えいを防げないので,指摘事項に該当する。アが該当する。
イの勤務時間外にも守秘責任を負うこと,ウの守秘責任を果たさなかった場合の措置(懲戒手続)を定めること,エの守秘義務契約書への署名を求めることは,いずれも管理基準が求める適切な取決めであり,指摘事項にはならない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問14(表記を一部改変)
問15
データ管理者(DA)とデータベース管理者(DBA)を別々に任命した場合の DA の役割として,適切なものはどれか。
ア 業務データ量の増加傾向を把握し,ディスク装置の増設などを計画して実施する。 イ システム開発の設計工程では,主に論理データベース設計を行い,データ項目を管理して標準化する。 正解 ウ システム開発のテスト工程では,主にパフォーマンスチューニングを担当する。 エ システム障害が発生した場合には,データの復旧や整合性のチェックなどを行う。
正解 イ
解説
DA(データ管理者)は,組織全体のデータを資源として捉え,データ項目の標準化や論理データベース設計といった“データそのもの”の管理を担う。
ア・ウ・エはいずれも DBA(データベース管理者)の役割で,容量の管理,性能チューニング,障害時の復旧など,DBMS の運用に関わる業務。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問15(表記を一部改変)
問16
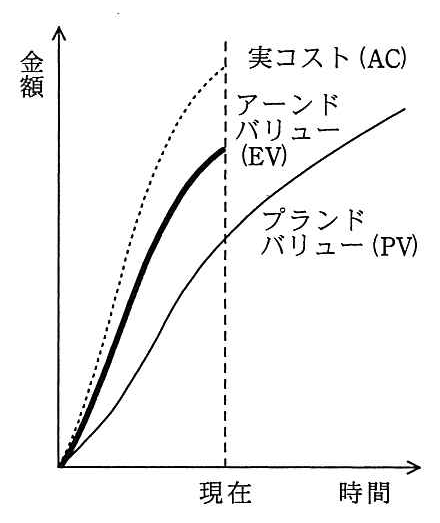
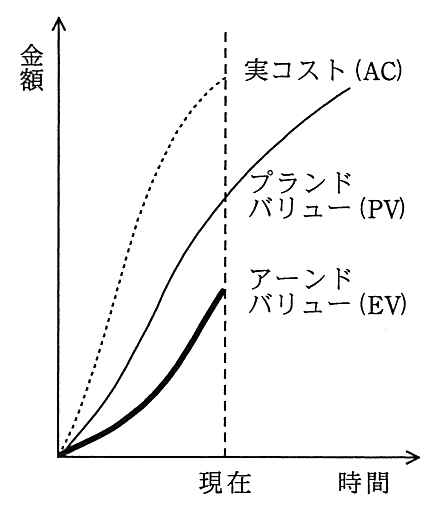
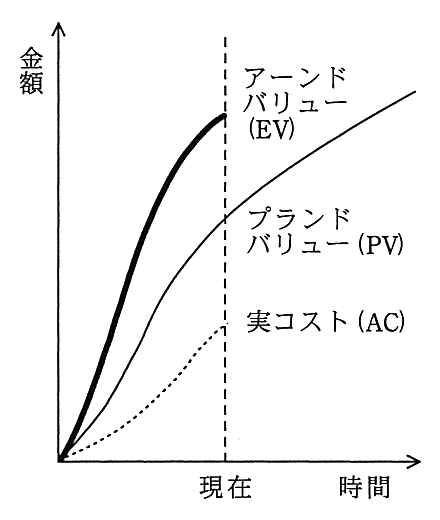
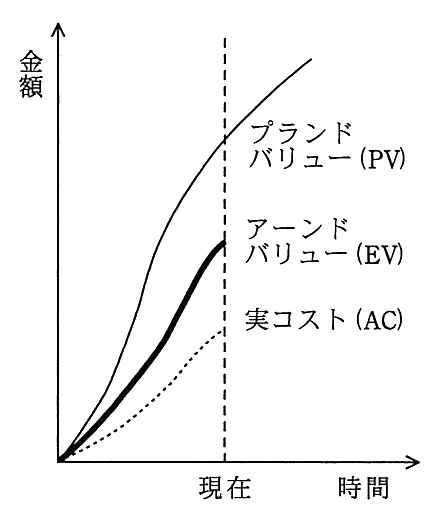
プロジェクトの進捗管理を EVM(Earned Value Management)で行っている。コストが超過せず,納期にも遅れないと予想されるプロジェクトはどれか。ここで,それぞれのプロジェクトの開発の生産性は現在までと変わらないものとする。
正解 ウ
解説
EVM では,アーンドバリュー(EV)とプランドバリュー(PV)を比べると進捗が,EV と実コスト(AC)を比べるとコストの状況が分かる。EV が PV 以上なら予定より進んでおり,EV が AC 以上ならコストは予算内に収まっている。生産性が変わらなければ,この状態が完了まで続く。
ウのグラフは現在の時点で EV>PV>AC であり,進捗は予定より早く,実際に掛かったコストも出来高より少ないので,コストが超過せず納期にも遅れないと予想される。
アは EV>PV で進捗は進んでいるが AC>EV でコストが超過する。イは AC>PV>EV で遅れもコスト超過もある。エは EV>AC でコストは収まっているが PV>EV で進捗が遅れている。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問16(表記を一部改変)
問17
プロジェクト管理で使用する分析技法のうち,傾向分析の説明はどれか。
ア 個々の選択肢とそれぞれを選択した場合に想定されるシナリオの関係を図に表し,それぞれのシナリオにおける期待値を計算して,最善の策を選択する。 イ 個々のリスクが現実のものとなったときの,プロジェクトの目標に与える影響の度合いを調べる。 ウ 時間の経過に伴うプロジェクトのパフォーマンスの変動を検討する。 正解 エ 発生した障害とその要因の関係を魚の骨のような図にして分析する。
正解 ウ
解説
傾向分析は,時間の経過に伴ってプロジェクトのパフォーマンスがどう変わってきたかを分析する技法。ある時点の値だけでなく変化の向きを見ることで,このままいくとどうなるかを予測できる。
アはディシジョンツリー分析,イは個々のリスクの影響度を調べる定性的リスク分析,エは特性要因図(フィッシュボーン図)による分析である。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問17(表記を一部改変)
問18
プロジェクトのリスクを,デルファイ法を利用して抽出しているものはどれか。
ア ステークホルダや経験豊富なプロジェクトマネージャといった専門家にインタビューし,回答を収集してリスクとしてまとめる。 イ 複数のお互いに関係のないステークホルダやプロジェクトマネージャにアンケートを行い,その結果を要約する。さらに,要約結果を用いてアンケートを行い,結果を要約することを繰り返してリスクをまとめる。 正解 ウ プロジェクトチームのメンバに PMO のメンバやステークホルダを複数名加え,一堂に会して会議をし,リスクに対する意見を出し合い,進行役がリスクとしてまとめる。 エ プロジェクトを強み,弱み,好機,脅威のそれぞれの観点及びその組合せで分析し,リスクをまとめる。
正解 イ
解説
デルファイ法は,互いに影響し合わないよう匿名にした複数の専門家にアンケートを行い,結果を集約してフィードバックし,再びアンケートを行うことを繰り返して意見を収束させていく手法である。互いに関係がない回答者へのアンケートと要約を繰り返すイがこれに当たる。
アの専門家へのインタビューは,繰り返しの集約とフィードバックを伴わない。ウは関係者が一堂に会して意見を出し合うブレーンストーミング。エは強み・弱み・好機・脅威の観点で分析する SWOT 分析で,いずれもリスクの特定に使う手法だがデルファイ法ではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問18(表記を一部改変)
問19
パイプラインハザード対策に関する記述のうち,アウトオブオーダ実行方式を用いたものはどれか。
ア 演算に必要なデータがそろうまで実行が待たされている命令によって,後続の命令の実行が待たされることを防ぐために,既にデータがそろっている後続の命令があれば,それを先に実行する。 正解 イ 条件分岐命令の判定結果が分かるまで分岐後の命令実行が待たされることを防ぐために,分岐する確率が高い方の命令を先読みして実行する。 ウ 前の命令の演算結果がレジスタに書き込まれるまで次の命令の実行が待たされることを防ぐために,プロセッサ内にバイパス経路を設け,演算結果を演算器に直接入力して次の命令を実行する。 エ レジスタへのアクセスが競合して後続の命令の実行が待たされることを防ぐために,クロックサイクルを細分化し,サイクル前半を書込み,後半を読出しとすることで競合なく命令を実行する。
正解 ア
解説
アウトオブオーダ実行は,命令を記述された順番どおりに実行するのではなく,演算に必要なデータがそろった命令から先に実行し,実行結果を本来の順番に並べ直して確定させる方式である。データの到着を待つ命令のために後続の命令まで止まってしまうことを防げるので,アが該当する。
イは分岐予測に基づく投機実行で,制御ハザードへの対策である。ウは演算結果を次の命令に直接渡すフォワーディング(バイパス),エはクロックサイクルの前半で書き込み後半で読み出すことによるレジスタアクセスの競合回避で,いずれもデータハザードへの対策だがアウトオブオーダ実行ではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問19(表記を一部改変)
問20
二つのシステムの信頼性評価指標の関係に関する記述のうち,適切なものはどれか。
ア 稼働率が等しければ,MTBF も等しい。 イ 稼働率が等しければ,MTTR も等しい。 ウ 故障発生率が等しければ,MTBF も等しい。 正解 エ 故障発生率が等しければ,MTTR も等しい。
正解 ウ
解説
故障発生率(故障率)は,単位時間当たりに故障が発生する割合であり,平均故障間隔(MTBF)の逆数(1/MTBF)で表される。故障発生率が等しければ MTBF も等しいので,ウが適切である。
稼働率は MTBF÷(MTBF+MTTR) で求めるので,MTBF と MTTR の比率が同じであれば値が等しくなる。例えば MTBF 90 時間・MTTR 10 時間と,MTBF 900 時間・MTTR 100 時間は,どちらも稼働率 0.9 である。したがって,稼働率が等しくても MTBF や MTTR が等しいとは限らず,アとイは誤りである。エの MTTR は修理に掛かる時間であり,故障発生率とは関係しないので誤りである。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問20(表記を一部改変)
問21
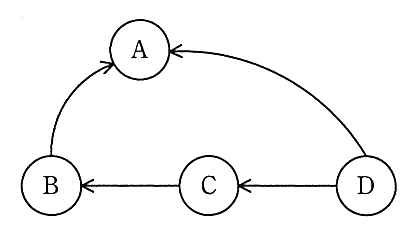
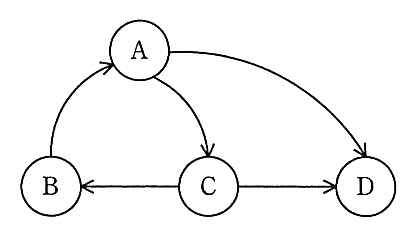
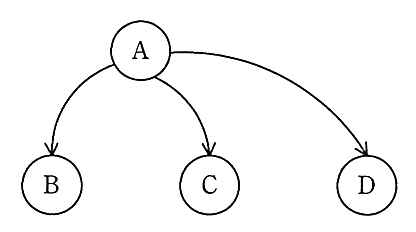
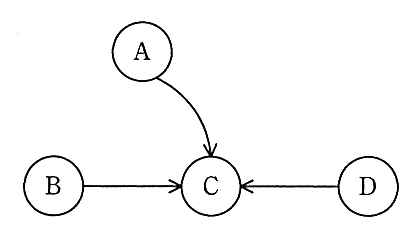
トランザクション A~D に関する待ちグラフのうち,デッドロックが発生しているものはどれか。ここで,待ちグラフの矢印は,X → Y のとき,トランザクション X はトランザクション Y がロックしている資源のアンロックを待っていることを表す。
正解 イ
解説
デッドロックは,複数のトランザクションが互いに相手のロックの解放を待ち合って,どれも処理を進められなくなる状態である。待ちグラフに矢印をたどって元に戻る閉路(サイクル)があれば,デッドロックが発生している。
イのグラフには B→A,A→C,C→B という閉路があり,B,A,C の三つのトランザクションが互いに待ち合っているので,デッドロックが発生している。
アは D が A と C を待ち,C が B を待ち,B が A を待つが,A は誰も待っていないので閉路はない。ウは A が他の三つを待つだけ,エは A,B,D が C を待つだけであり,いずれも閉路がないのでデッドロックではない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問21(表記を一部改変)
問22
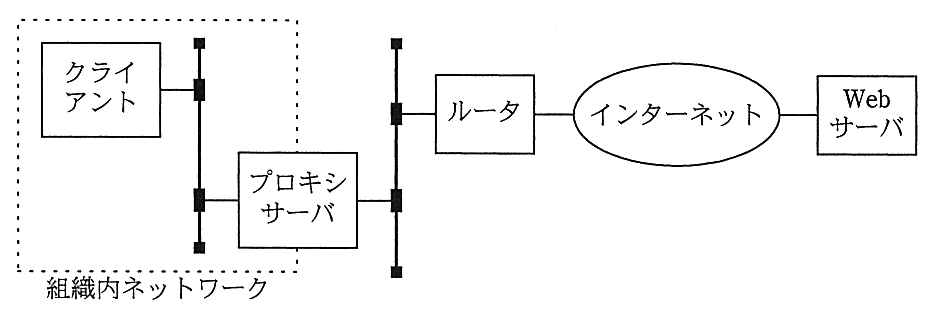
図は,組織内の TCP/IP ネットワークにあるクライアントが,プロキシサーバ,ルータ,インターネットを経由して組織外の Web サーバを利用するときの経路を示している。この通信の TCP コネクションが設定される場所はどれか。
ア クライアントと Web サーバの間,クライアントとプロキシサーバの間 イ クライアントとプロキシサーバの間,プロキシサーバと Web サーバの間 正解 ウ クライアントとプロキシサーバの間,プロキシサーバとルータの間,ルータと Web サーバの間 エ クライアントとルータの間,ルータと Web サーバの間
正解 イ
解説
プロキシサーバはクライアントに代わって Web サーバへアクセスする。このためコネクションはクライアントとプロキシサーバの間で一度終端され,プロキシサーバと Web サーバの間で改めて張られる。TCP コネクションはこの 2 本になる。
アは誤りで,プロキシを経由する以上クライアントと Web サーバが直接コネクションを張ることはない。ウとエのルータは IP パケットを中継するネットワーク層の装置であり,TCP コネクションの終端にはならない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問22(表記を一部改変)
問23
シングルサインオンの実装方式の特徴のうち,適切なものはどれか。
ア クッキーを使ったシングルサインオンの場合,サーバごとの認証情報を含んだクッキーをクライアントで生成し,各サーバ上で保存,管理する。 イ クッキーを使ったシングルサインオンの場合,認証対象のサーバを,異なるインターネットドメインに配置する必要がある。 ウ リバースプロキシを使ったシングルサインオンの場合,認証対象の Web サーバを,異なるインターネットドメインに配置する必要がある。 エ リバースプロキシを使ったシングルサインオンの場合,利用者認証においてパスワードの代わりにディジタル証明書を用いることができる。 正解
正解 エ
解説
リバースプロキシ型のシングルサインオンでは全ての通信がリバースプロキシを経由するので,そこで利用者認証を行う。認証方式はパスワードに限られず,クライアント証明書(デジタル証明書)を用いることもできる。
アは誤り。cookie を生成するのはクライアントではなく認証を行うサーバ側。イは誤り。cookie は発行元ドメインにしか送られないので,cookie 方式では同一ドメインに配置する必要がある。ウは誤り。リバースプロキシ方式ではドメインを分ける必要はない。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問23(表記を一部改変)
問24
NIST の定義によるクラウドコンピューティングのサービスモデルにおいて,パブリッククラウドサービスの利用企業のシステム管理者が,仮想サーバのゲスト OS に関わる設定作業及びセキュリティパッチ管理作業を実施可かどうかの組合せのうち,適切なものはどれか。
ア IaaS:実施可,PaaS:実施可,SaaS:実施不可 イ IaaS:実施可,PaaS:実施不可,SaaS:実施不可 正解 ウ IaaS:実施不可,PaaS:実施可,SaaS:実施不可 エ IaaS:実施不可,PaaS:実施不可,SaaS:実施可
正解 イ
解説
NIST SP 800-145 の定義では,IaaS の利用者は下層のクラウド基盤を管理しないが,オペレーティングシステム,ストレージ,配置したアプリケーションを制御できる。そのため,ゲスト OS の設定作業やセキュリティパッチの管理は利用企業のシステム管理者が実施する。
PaaS の利用者は,ネットワーク,サーバ,オペレーティングシステム,ストレージを含む下層のクラウド基盤を管理せず,配置したアプリケーションを制御する。SaaS の利用者は,オペレーティングシステムはもちろん個々のアプリケーションの機能も管理しない。PaaS と SaaS ではゲスト OS の作業は提供者が行うので,IaaS だけが実施可となるイが適切である。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問24(表記を一部改変)
問25
刑法の電子計算機使用詐欺罪が適用される違法行為はどれか。
ア いわゆるねずみ講方式による取引形態の Web ページを開設する。 イ インターネット上に,実際よりも良品と誤認させる商品カタログを掲載し,粗悪な商品を販売する。 ウ インターネットを経由して銀行のシステムに虚偽の情報を与え,不正な振込や送金をさせる。 正解 エ 企業の Web ページを不正な手段で改変し,その企業の信用を傷つける情報を流す。
正解 ウ
解説
刑法第246条の2の電子計算機使用詐欺罪は,人の事務処理に使用する電子計算機に虚偽の情報や不正な指令を与えて財産権の得喪や変更に係る不実の電磁的記録を作るなどして,財産上不法の利益を得る行為を罰する。インターネットを経由して銀行のシステムに虚偽の情報を与え,不正な振込や送金をさせるウが該当する。
アのねずみ講の開設は無限連鎖講の防止に関する法律で禁止される行為である。イは人を欺いて粗悪な商品を販売するもので,詐欺罪や景品表示法などの問題になるが,電子計算機に虚偽の情報を与えて財産上の利益を得るものではない。エは Web ページの改ざんによる業務妨害や信用毀損であり,電子計算機損壊等業務妨害罪や信用毀損罪などに当たり得る。
出典:平成26年度 秋期 ITサービスマネージャ試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ