平成30年度 秋期に実施された情報処理安全確保支援士試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
AES の特徴はどれか。
ア 鍵長によって,段数が決まる。 正解 イ 段数は,6段以内の範囲で選択できる。 ウ データの暗号化,復号,暗号化の順に3回繰り返す。 エ 同一の公開鍵を用いて暗号化を3回繰り返す。
正解 ア
解説
AES は,ブロック長 128 ビットの共通鍵暗号方式で,鍵長を 128 ビット,192 ビット,256 ビットから選び,鍵長によって繰り返す変換処理の段数(ラウンド数)が 10 段,12 段,14 段と決まる。アが正しい。
イの段数は利用者が選択するものではなく,6段以内でもない。ウのデータの暗号化,復号,暗号化の順に3回繰り返すのはトリプル DES の方式である。エの AES は共通鍵暗号方式で,公開鍵は用いない。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
JVN などの脆弱性対策情報ポータルサイトで採用されている CVE(Common Vulnerabilities and Exposures)識別子の説明はどれか。
ア コンピュータで必要なセキュリティ設定項目を識別するための識別子 イ 脆弱性が悪用されて改ざんされた Web サイトのスクリーンショットを識別するための識別子 ウ 製品に含まれる脆弱性を識別するための識別子 正解 エ セキュリティ製品を識別するための識別子
正解 ウ
解説
CVE(Common Vulnerabilities and Exposures)識別子は,公開された個々の脆弱性に“CVE-西暦年-番号”の形式で一意に付ける識別子である。JVN などの脆弱性対策情報ポータルサイトやベンダの情報で同じ番号を使うことで,製品に含まれる同一の脆弱性であることを識別できる。ウが正しい。
アのセキュリティ設定項目を識別する識別子は CCE(Common Configuration Enumeration)である。イの改ざんされた Web サイトのスクリーンショットを識別する識別子はない。エの製品を識別する識別子は CPE(Common Platform Enumeration)で,セキュリティ製品に限ったものではない。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
用語解説:脆弱性の管理と検査(CVE・CVSS・ファジング)
問3
ブロックチェーンに関する記述のうち,適切なものはどれか。
ア RADIUS が必須の技術であり,参加者の利用者認証を一元管理するために利用する。 イ SPF が必須の技術であり,参加者間で電子メールを送受信するときに送信元の正当性を確認するために利用する。 ウ 楕円曲線暗号が必須の技術であり,参加者間の P2P(Peer to Peer)ネットワークを暗号化するために利用する。 エ ハッシュ関数が必須の技術であり,参加者がデータの改ざんを検出するために利用する。 正解
正解 エ
解説
ブロックチェーンでは,取引データなどをまとめたブロックに,直前のブロックのハッシュ値を含めて鎖のようにつなぐ。過去のブロックの内容を書き換えるとハッシュ値が変わり,後続のブロックとの整合性が崩れるので,参加者は改ざんを検出できる。ハッシュ関数は必須の技術で,エが適切である。
アの RADIUS は利用者認証を一元管理するプロトコル,イの SPF は電子メールの送信元ドメインを認証する仕組みで,いずれもブロックチェーンに必須の技術ではない。ウの楕円曲線暗号は取引の電子署名などに使われることがあるが,P2P ネットワークを暗号化するための必須の技術ではない。
ブロックチェーンが改ざんに強い理由
各ブロックは,一つ前のブロックのハッシュ値と取引のデータを持ち,それらから自分のハッシュ値が決まる。途中のブロック2の取引を書き換えるとブロック2のハッシュ値が変わり,ブロック3が持っている「前のハッシュ値」と合わなくなるので,改ざんがすぐ分かる。
ブロック 1
前:8f2a
取引
自分:c71e
ブロック 2
前:c71e
取引
自分:a903
ブロック 3
前:a903
取引
自分:5d40
正しい鎖:自分のハッシュ値が次のブロックの「前」になる
ブロック2の取引を書き換えると
ブロック 2
前:c71e
取引(改ざん)
自分:e1b7
ブロック 3
前:a903
取引
自分:5d40
ハッシュ値が変わる
a903 ≠ e1b7 なので,つながりが崩れて改ざんが分かる
途中を書き換えると,後ろのブロックとのつながりが崩れる
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
用語解説:ハッシュ関数 IEEE 802.1X・RADIUS(ネットワークの利用者認証) 送信ドメイン認証(SPF・DKIM・DMARC)
問4
マルチベクトル型 DDoS 攻撃に該当するものはどれか。
ア 攻撃対象の Web サーバ1台に対して,多数の PC から一斉にリクエストを送ってサーバのリソースを枯渇させる攻撃と,大量の DNS 通信によってネットワークの帯域を消費させる攻撃を同時に行う。 正解 イ 攻撃対象の Web サイトのログインパスワードを解読するために,ブルートフォースによるログイン試行を,多数のスマートフォンや IoT 機器などの踏み台から成るボットネットから一斉に行う。 ウ 攻撃対象のサーバに大量のレスポンスが同時に送り付けられるようにするために,多数のオープンリゾルバに対して,送信元 IP アドレスを攻撃対象のサーバの IP アドレスに偽装した名前解決のリクエストを一斉に送信する。 エ 攻撃対象の組織内の多数の端末をマルウェアに感染させ,当該マルウェアを遠隔操作することによってデータの改ざんやファイルの消去を一斉に行う。
正解 ア
解説
マルチベクトル型 DDoS 攻撃は,性質の異なる複数の攻撃手法を組み合わせて同時に仕掛ける DDoS 攻撃である。サーバのリソースを枯渇させるアプリケーション層の攻撃と,大量の DNS 通信でネットワーク帯域を消費させる攻撃を同時に行うアが該当する。一つの対策では防ぎきれないので,対応が難しい。
イはボットネットを使ったブルートフォース攻撃でログインパスワードを解読しようとする不正ログインの試みで,サービスの妨害を目的とする DDoS 攻撃ではない。ウはオープンリゾルバを踏み台にした DNS リフレクション攻撃という単一の手法である。エはマルウェアによるデータの改ざんや破壊であり,DDoS 攻撃ではない。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問5
FIPS PUB 140-2 の記述内容はどれか。
ア 暗号モジュールのセキュリティ要求事項 正解 イ 情報セキュリティマネジメントシステムの要求事項 ウ ディジタル証明書や証明書失効リストの技術仕様 エ 無線 LAN セキュリティの技術仕様
正解 ア
解説
FIPS 140-2 は,米国 NIST が定めた連邦情報処理規格で,暗号モジュール(暗号機能を実装したハードウェアやソフトウェア)が満たすべきセキュリティ要求事項を,セキュリティレベル1〜4 の4段階で規定している。アが正しい。
2002 年の 140-2 を,2019 年 3 月発行の 140-3 が置き換えた。140-3 の要求事項は ISO/IEC 19790:2012,試験方法は ISO/IEC 24759:2017 に基づいている。イの情報セキュリティマネジメントシステムの要求事項は ISO/IEC 27001(JIS Q 27001),ウの証明書や証明書失効リストの技術仕様は ITU-T X.509,エの無線 LAN セキュリティの技術仕様は IEEE 802.11i などである。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問6
経済産業省と IPA が策定した“サイバーセキュリティ経営ガイドライン(Ver 2.0)”の説明はどれか。
ア 企業が IT 活用を推進していく中で,サイバー攻撃から企業を守る観点で経営者が認識すべき3原則と,情報セキュリティ対策を実施する上での責任者となる担当幹部に,経営者が指示すべき事項をまとめたもの 正解 イ 経営者が情報セキュリティについて方針を示し,マネジメントシステムの要求事項を満たすルールを定め,組織が保有する情報資産を CIA の観点から維持管理し,それらを継続的に見直すためのプロセス及び管理策を体系的に規定したもの ウ 事業体の IT に関する経営者の活動を,大きく IT ガバナンス(統制)と IT マネジメント(管理)に分割し,具体的な目標と工程として 37 のプロセスを定義したもの エ 世界的規模で生じているサイバーセキュリティ上の脅威の深刻化に関して,企業の経営者を支援する施策を総合的かつ効果的に推進するための国の責務を定めたもの
正解 ア
解説
サイバーセキュリティ経営ガイドラインは,経済産業省と IPA が策定した経営者向けの手引で,サイバー攻撃から企業を守る観点で経営者が認識すべき3原則と,情報セキュリティ対策を実施する上での責任者となる担当幹部(CISO など)に経営者が指示すべき重要10項目をまとめている。アが正しい。
イの情報資産を CIA の観点から維持管理し継続的に見直すプロセスと管理策を規定したものは ISMS(JIS Q 27001)。ウの IT ガバナンスと IT マネジメントに分けてプロセスを定義したものは COBIT。エの企業の経営者を支援する施策を推進するための国の責務は,サイバーセキュリティ基本法などで定められている。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
用語解説:情報セキュリティの要素(機密性・完全性・可用性)
問7
UDP の性質を悪用した DDoS 攻撃に該当するものはどれか。
ア DNS リフレクタ攻撃 正解 イ SQL インジェクション攻撃 ウ ディレクトリトラバーサル攻撃 エ パスワードリスト攻撃
正解 ア
解説
DNS リフレクタ攻撃(DNS リフレクション攻撃)は,送信元 IP アドレスを攻撃対象に偽装した問合せを,オープンリゾルバなどの DNS サーバに大量に送り,増幅された応答を攻撃対象に集中させる DDoS 攻撃である。DNS の問合せに使う UDP はコネクションを確立しないので,送信元 IP アドレスを偽装しやすい性質が悪用される。アが該当する。
イの SQL インジェクション攻撃,ウのディレクトリトラバーサル攻撃は Web アプリケーションの脆弱性を突く攻撃,エのパスワードリスト攻撃は他のサイトから流出した ID とパスワードの組で不正ログインを試みる攻撃で,いずれも UDP の性質を悪用した DDoS 攻撃ではない。
DNS リフレクタ攻撃(DNS amp)の流れ
攻撃者は送信元 IP アドレスを攻撃対象に偽った小さな問合せを,誰からの再帰的な問合せにも答えるキャッシュ DNS サーバ(オープンリゾルバ)に大量に送る。応答は偽られた送信元,つまり攻撃対象に返り,問合せより大きな応答が集中する。NTP の monlist など,小さな要求に大きく答える UDP のサービスでも同じ形の攻撃になる。
攻撃者
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
攻撃対象
① 送信元を攻撃対象に偽った小さな問合せ
② 大きな応答
対策:外部からの再帰的な問合せに答えない(キャッシュと権威を分ける)
送信元を偽るので,応答が攻撃対象に集まる。対策はオープンリゾルバにしないこと
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) インジェクション攻撃(SQL・OS コマンド)
問8
EDSA 認証における評価対象と評価項目について,適切な組みはどれか。
ア 評価対象:組込み機器である制御機器,評価項目:組込み機器ロバストネス試験 正解 イ 評価対象:組込み機器である制御機器が運用されている施設,評価項目:入退室管理の評価 ウ 評価対象:複数の制御機器から構成される制御システム,評価項目:脆弱性試験 エ 評価対象:複数の制御機器から構成される制御システムを管理する組織,評価項目:セキュリティポリシの評価
正解 ア
解説
EDSA(Embedded Device Security Assurance)認証は,制御システムに使われる組込み機器(PLC などの制御機器)のセキュリティを評価する認証制度である。評価項目には,機器に異常な通信を送って正しく動作し続けるかを確かめる組込み機器ロバストネス試験(通信ロバストネス試験)などがある。評価対象が組込み機器である制御機器で,評価項目が組込み機器ロバストネス試験のアが適切である。
イの施設の入退室管理,ウの複数の制御機器から構成される制御システム全体,エの制御システムを管理する組織のセキュリティポリシは,機器単体を対象とする EDSA 認証の評価対象ではない。制御システムや組織の評価には,IEC 62443 に基づく SSA 認証や CSMS 認証などが用いられる。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
インターネットバンキングの利用時に被害をもたらす MITB 攻撃に有効な対策はどれか。
ア インターネットバンキングでの送金時に Web ブラウザで利用者が入力した情報と,金融機関が受信した情報とに差異がないことを検証できるよう,トランザクション署名を利用する。 正解 イ インターネットバンキングでの送金時に接続する Web サイトの正当性を確認できるよう,EV SSL サーバ証明書を採用する。 ウ インターネットバンキングでのログイン認証において,一定時間ごとに自動的に新しいパスワードに変更されるワンタイムパスワードを用意する。 エ インターネットバンキング利用時の通信を SSL ではなく TLS を利用して暗号化する。
正解 ア
解説
MITB(Man-in-the-Browser)攻撃は,PC に感染したマルウェアが Web ブラウザの通信に割り込み,利用者が入力した送金先や金額などを,利用者に気付かれないように書き換える攻撃である。正規のサイトに正しく接続し,ログイン認証も正規に行われた後で改ざんされるので,利用者が入力した取引内容と金融機関が受信した内容とを照合できるトランザクション署名が有効である。アが正しい。
イの EV SSL サーバ証明書による接続先の確認,ウのワンタイムパスワードによるログイン認証,エの TLS による通信の暗号化は,いずれもブラウザの中で行われる改ざんを防げない。
MITB(マン・イン・ザ・ブラウザ)攻撃
利用者の PC のブラウザに入り込んだマルウェアが,利用者がインターネットバンキングに入力した送金先や金額を書き換えて銀行に送り,画面には利用者が入力したとおりの内容を表示する。通信路は TLS で守られていても,ブラウザの中で書き換えられるので防げない。対策は,取引の内容を PC とは別の経路(スマートフォンのアプリやトークン)で表示して利用者に確かめてもらう取引認証。
利用者の PC(ブラウザ)
入力
A 口座へ1万円
マルウェア
X 口座へ100万円
に書き換え
銀行
TLS
画面には「A 口座へ1万円」と表示
スマホ
取引内容を表示
対策:別の経路(スマホ等)に取引内容を出して確かめる
(トランザクション認証)
ブラウザの中で書き換えるので TLS では防げない。別の経路で取引内容を確かめる
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
用語解説:MITB 攻撃とトランザクション署名 TLS(SSL)
問10
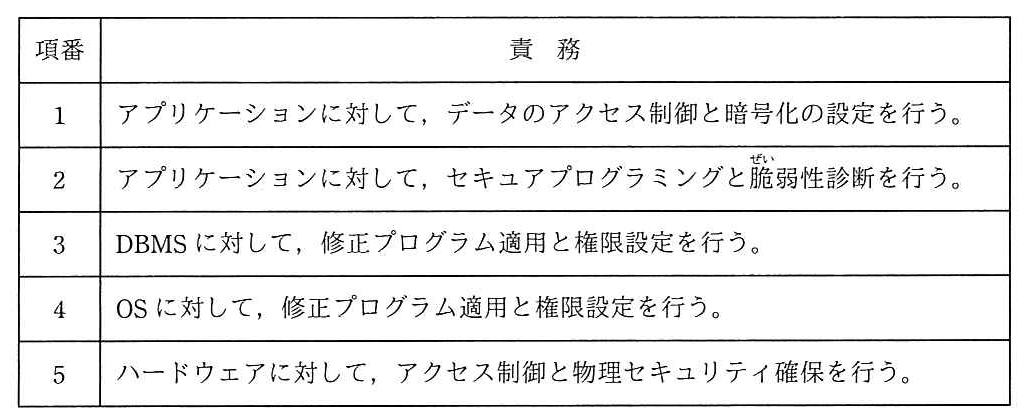
JIS X 9401:2016(情報技術−クラウドコンピューティング−概要及び用語)の定義によるクラウドサービス区分の一つであり,クラウドサービスカスタマの責任者が表中の項番1と2の責務を負い,クラウドサービスプロバイダが項番3〜5の責務を負うものはどれか。
ア HaaS イ IaaS ウ PaaS 正解 エ SaaS
正解 ウ
解説
表では,クラウドサービスカスタマがアプリケーションソフトウェアに関する責務(項番 1・2)だけを負い,クラウドサービスプロバイダが DBMS,OS,ハードウェアに関する責務(項番 3~5)を負っている。これは,プロバイダが提供するプラットフォーム(DBMS や OS などの実行環境)の上で,カスタマが自らのアプリケーションを開発・運用する PaaS に当たる。ウが該当する。
イの IaaS では,プロバイダはハードウェアなどの基盤だけを提供し,OS や DBMS の修正プログラム適用や権限設定もカスタマの責務になる。エの SaaS では,アプリケーションソフトウェアもプロバイダが提供するので,セキュアプログラミングなどの項番 2 もプロバイダの責務になる。アの HaaS はハードウェアを提供するサービスを指す呼び方で,JIS X 9401 のクラウドサービス区分にはない。
IaaS・PaaS・SaaS の管理の分担
下からハードウェア・ネットワーク,仮想化,OS,ミドルウェア・実行環境,アプリケーションの層がある。IaaS では利用者が OS から上を,PaaS では自分のアプリケーションだけを管理する。SaaS では全て提供者が管理し,利用者が扱うのは利用者 ID や設定だけ。
IaaS
利用者
利用者
利用者
提供者
提供者
PaaS
利用者
提供者
提供者
提供者
提供者
SaaS
提供者
提供者
提供者
提供者
提供者
アプリケーション
ミドルウェア・実行環境
OS
仮想化
ハードウェア・NW
SaaS で利用者が扱うのは,アプリケーションの利用者 ID や設定だけ
FaaS(サーバレス)は PaaS をさらに進め,関数を置くだけ
上の層に行くほど利用者の自由と責任が大きい。ゲスト OS に手を入れられるのは IaaS だけ
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
用語解説:クラウドのサービスモデル(IaaS・PaaS・SaaS)
問11
マルウェア Mirai の動作はどれか。
ア IoT 機器などで動作する Web サーバの脆弱性を悪用して感染を広げ,Web サーバの Web ページを改ざんし,決められた日時に特定の IP アドレスに対して DDoS 攻撃を行う。 イ Web サーバの脆弱性を悪用して企業の Web ページに不正な JavaScript を挿入し,当該 Web ページを閲覧した利用者を不正な Web サイトへと誘導する。 ウ ファイル共有ソフトを使っている PC 内でマルウェアの実行ファイルを利用者が誤って実行すると,PC 内の情報をインターネット上の Web サイトにアップロードして不特定多数の人に公開する。 エ ランダムな IP アドレスを生成して telnet ポートにログインを試行し,工場出荷時の弱いパスワードを使っている IoT 機器などに感染を広げるとともに,C&C サーバからの指令に従って標的に対して DDoS 攻撃を行う。 正解
正解 エ
解説
Mirai は,インターネット上のランダムな IP アドレスに対して telnet のポートでログインを試み,工場出荷時のままの弱い ID とパスワードを使っている IoT 機器(ネットワークカメラやルータなど)に感染を広げ,ボットネットを形成するマルウェアである。感染した機器は C&C サーバからの指令に従って,標的に DDoS 攻撃を行う。エが正しい。
アの Web サーバの脆弱性を悪用して Web ページを改ざんし,決められた日時に DDoS 攻撃を行うのは Code Red などのワームの特徴である。イの Web ページに不正な JavaScript を挿入して利用者を誘導するのは Web サイト改ざんによる攻撃(Gumblar など),ウのファイル共有ソフトで情報を公開してしまうのは Antinny などの暴露ウイルスの動作である。
Mirai が感染を広げる流れ
Mirai に感染した機器は,インターネット上のランダムな IP アドレスに telnet で接続し,工場出荷時のままの弱い ID とパスワードを試してログインする。ログインできたネットワークカメラやルータなどの IoT 機器に感染を広げてボットネットを作り,C&C サーバからの指令で標的に DDoS 攻撃をする。
ランダムな IP
へ telnet
初期の ID・PW
を試す
IoT 機器に
感染
C&C の指令
で DDoS
感染した機器がさらに広げる
対策:初期パスワードを変える,telnet を閉じる
弱い初期パスワードの IoT 機器に telnet で入り込む
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃)
問12
HTTP Strict Transport Security(HSTS)の動作はどれか。
ア HTTP over TLS(HTTPS)によって接続しているとき,EV SSL 証明書であることを利用者が容易に識別できるように,Web ブラウザのアドレス表示部分を緑色に表示する。 イ Web サーバからコンテンツをダウンロードするとき,どの文字列が秘密情報かを判定できないように圧縮する。 ウ Web サーバと Web ブラウザとの間の TLS のハンドシェイクにおいて,一度確立したセッションとは別の新たなセッションを確立するとき,既に確立したセッションを使って改めてハンドシェイクを行う。 エ Web サイトにアクセスすると,Web ブラウザは,以降の指定された期間,当該サイトには全て HTTPS によって接続する。 正解
正解 エ
解説
HSTS は,Web サーバが HTTPS の応答に Strict-Transport-Security ヘッダを付けて,有効期間(max-age)を指定する仕組みである。これを受け取った Web ブラウザは,指定された期間,そのサイトへのアクセスを HTTP で行おうとしても自動的に HTTPS で接続する。HTTP による最初の接続を狙った盗聴や,HTTPS への切替えを妨げる攻撃への対策になり,エが該当する。
アは EV SSL 証明書を使ったサイトでかつて Web ブラウザが行っていたアドレスバーの表示の説明である。イは HTTPS の通信を圧縮することで,逆に圧縮後の長さから秘密情報を推測される攻撃(BREACH など)の原因にもなる処理であり,HSTS とは無関係である。ウは確立済みのセッション上でハンドシェイクをやり直す TLS の再ネゴシエーションの説明である。
HSTS:次からは自動で HTTPS
Web サーバが HTTPS の応答に Strict-Transport-Security ヘッダ(max-age で期間を指定)を付ける。受け取ったブラウザは,その期間,利用者が http:// で開こうとしても自動的に HTTPS で接続する。HTTP で始まる接続を狙った盗聴や,HTTPS への切替えを妨げる攻撃への対策になる。
ブラウザ
Web サーバ
https:// で接続
応答+Strict-Transport-Security
http:// と入力しても https:// で
max-age の間はブラウザが自動で HTTPS に切り替える
HTTP で始める通信を狙われにくくなる
ヘッダを受け取った後は,max-age の間は HTTPS だけ
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
用語解説:TLS(SSL)
問13
Web アプリケーションの脆弱性を悪用する攻撃手法のうち,Web ページ上で入力した文字列が Perl の system 関数や PHP の exec 関数などに渡されることを利用し,不正にシェルスクリプトを実行させるものは,どれに分類されるか。
ア HTTP ヘッダインジェクション イ OS コマンドインジェクション 正解 ウ クロスサイトリクエストフォージェリ エ セッションハイジャック
正解 イ
解説
OS コマンドインジェクションは,Web アプリケーションが Perl の system 関数や PHP の exec 関数などで外部プログラムを呼び出すときに,入力データに OS のコマンドを紛れ込ませ,不正にシェルスクリプトや実行形式のファイルを実行させる攻撃である。イに分類される。
アの HTTP ヘッダインジェクションは,入力データに改行コードを含めて HTTP レスポンスヘッダに不正なヘッダや本文を挿入する攻撃。ウのクロスサイトリクエストフォージェリは,利用者に意図しないリクエストを Web サイトに送らせる攻撃。エのセッションハイジャックは,セッション ID を盗むなどしてセッションを乗っ取る攻撃である。
OS コマンドインジェクションとディレクトリトラバーサル
OS コマンドインジェクションは,入力した値がシェルのコマンドの一部として組み込まれるとき,「; rm -rf /」のように区切り文字の後ろに別のコマンドを付けて実行させる攻撃。ディレクトリトラバーサルは,ファイル名の入力に「../」を含めて,公開用のディレクトリの外にある /etc/passwd などのファイルを読み出させる攻撃。対策はシェルを経由しない関数を使う,入力を許可した文字だけにする,ファイル名から「../」を除き絶対パスで確かめる。
OS コマンドインジェクション
mail -s 件名
user@example.jp; rm -rf /
; の後ろが別のコマンドとして実行される
ディレクトリトラバーサル
/var/www/files/
../../../etc/passwd
→ /etc/passwd(公開用の外)が読まれる
対策:シェルを通さない,許可した文字だけ通す,
パスを正規化して公開用の中か確かめる
どちらも入力がコマンドやパスの「形」を変えてしまう
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) XSS・CSRF・クリックジャッキング
問14
SMTP-AUTH の特徴はどれか。
ア ISP 管理下の動的 IP アドレスから管理外ネットワークのメールサーバへの SMTP 接続を禁止する。 イ 電子メール送信元のサーバが,送信元ドメインの DNS に登録されていることを確認して,電子メールを受信する。 ウ メールクライアントからメールサーバへの電子メール送信時に,利用者 ID とパスワードによる利用者認証を行う。 正解 エ メールクライアントからメールサーバへの電子メール送信は,POP 接続で利用者認証済みの場合にだけ許可する。
正解 ウ
解説
SMTP-AUTH は,メールクライアント(PC)がメールサーバにメールを送信するときに,ユーザアカウントとパスワードによる利用者認証を行い,認証に成功した利用者からだけ送信を受け付ける仕組みである。第三者による不正中継やなりすまし送信を防げる。ウが正しい。
アの動的 IP アドレスから管理外のメールサーバへの SMTP 接続の禁止は OP25B。イの送信元のサーバが送信元ドメインの DNS に登録されていることを確認するのは SPF。エの POP 接続で認証済みの場合だけ送信を許可するのは POP before SMTP である。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問15
TLS に関する記述のうち,適切なものはどれか。
ア TLS で使用する Web サーバのディジタル証明書には IP アドレスの組込みが必須なので,Web サーバの IP アドレスを変更する場合は,ディジタル証明書を再度取得する必要がある。 イ TLS で使用する共通鍵の長さは,128 ビット未満で任意に指定する。 ウ TLS で使用する個人認証用のディジタル証明書は,IC カードにも格納することができ,利用する PC を特定の PC に限定する必要はない。 正解 エ TLS は Web サーバと特定の利用者が通信するためのプロトコルであり,Web サーバへの事前の利用者登録が不可欠である。
正解 ウ
解説
TLS のクライアント認証に使う個人認証用のデジタル証明書(と秘密鍵)は,PC に保存するだけでなく IC カードに格納することもできる。IC カードを読み取れる環境であれば,どの PC からでも利用でき,利用する PC を特定の PC に限定する必要はない。ウが適切である。
アは誤りで,Web サーバのデジタル証明書にはサーバの FQDN(ドメイン名)を記載するのが一般的で,IP アドレスの組込みは必須ではないので,IP アドレスを変更しても取り直す必要はない。イも誤りで,TLS で使う共通鍵暗号の鍵長は暗号スイートによって 128 ビットや 256 ビットなどに決まり,128 ビット未満で任意に指定するものではない。エも誤りで,TLS は不特定の利用者との通信にも使え,Web サーバへの事前の利用者登録は必要ない。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
用語解説:共通鍵暗号と公開鍵暗号 TLS(SSL)
問16
電子メール又はその通信を暗号化する三つのプロトコルについて,公開鍵を用意する単位の組合せのうち,適切なものはどれか。
ア PGP:メールアドレスごと,S/MIME:メールアドレスごと,SMTP over TLS:メールサーバごと 正解 イ PGP:メールアドレスごと,S/MIME:メールサーバごと,SMTP over TLS:メールアドレスごと ウ PGP:メールサーバごと,S/MIME:メールアドレスごと,SMTP over TLS:メールアドレスごと エ PGP:メールサーバごと,S/MIME:メールサーバごと,SMTP over TLS:メールサーバごと
正解 ア
解説
PGP と S/MIME は,電子メールそのものを暗号化したり,ディジタル署名を付けたりする方式で,送信者や受信者ごと,つまりメールアドレスごとに公開鍵(S/MIME ではディジタル証明書)を用意する。SMTP over TLS は,メールサーバ間などの SMTP の通信路を TLS で暗号化する方式で,サーバ証明書をメールサーバごとに用意する。
したがって,PGP がメールアドレスごと,S/MIME がメールアドレスごと,SMTP over TLS がメールサーバごとのアが適切である。
メールの暗号化と公開鍵を用意する単位
PGP と S/MIME はメールそのものを暗号化・署名するので,送信者・受信者ごと,つまりメールアドレスごとに公開鍵(S/MIME では証明書)を用意する。SMTP over TLS はメールサーバどうしの通信路を TLS で暗号化するので,サーバ証明書をメールサーバごとに用意する。
方式
暗号化するもの
公開鍵の単位
PGP
メールそのもの
メールアドレスごと
S/MIME
メールそのもの
メールアドレスごと
SMTP over TLS
サーバ間の通信路
メールサーバごと
TLS は経路だけを守る(サーバの中では平文)
メールそのものの暗号化は人(アドレス)ごと,通信路の暗号化はサーバごと
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP) TLS(SSL)
問17
利用者認証情報を管理するサーバ1台と複数のアクセスポイントで構成された無線 LAN 環境を実現したい。PC が無線 LAN 環境に接続するときの利用者認証とアクセス制御に,IEEE 802.1X と RADIUS を利用する場合の標準的な方法はどれか。
ア PC には IEEE 802.1X のサプリカントを実装し,かつ,RADIUS クライアントの機能をもたせる。 イ アクセスポイントには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS クライアントの機能をもたせる。 正解 ウ アクセスポイントには IEEE 802.1X のサプリカントを実装し,かつ,RADIUS サーバの機能をもたせる。 エ サーバには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS サーバの機能をもたせる。
正解 イ
解説
IEEE 802.1X では,認証を受ける端末をサプリカント,接続を中継して認証が済むまで通信を制御する装置をオーセンティケータ,認証を行うサーバを認証サーバという。無線 LAN では PC がサプリカント,アクセスポイントがオーセンティケータになる。アクセスポイントは PC から受け取った認証情報を RADIUS で認証サーバ(RADIUS サーバ)へ中継するので,RADIUS クライアントの機能をもつ。イが標準的な方法である。
アの PC はサプリカントだが RADIUS クライアントにはならない。ウのアクセスポイントはサプリカントでも RADIUS サーバでもない。エの利用者認証情報を管理するサーバは RADIUS サーバ(認証サーバ)であり,オーセンティケータではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 無線 LAN(WPA2・WPA3・CSMA/CA)
問18
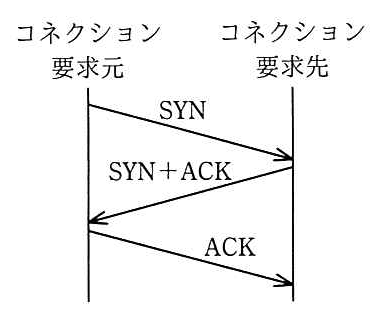
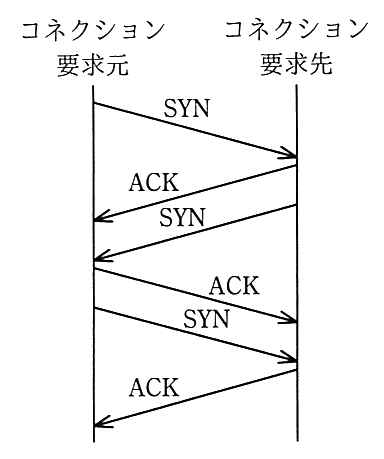
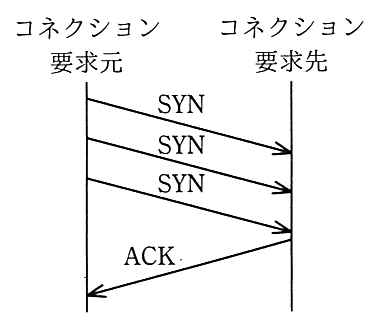
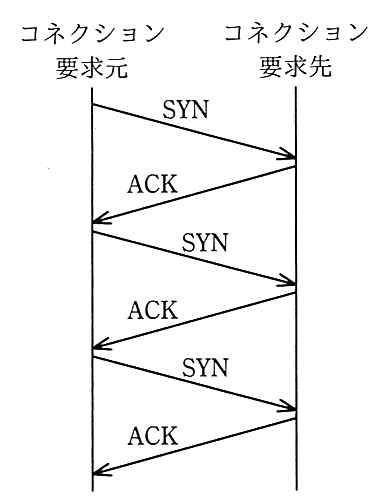
TCP のコネクション確立方式である3ウェイハンドシェイクを表す図はどれか。
正解 ア
解説
TCP の3ウェイハンドシェイクでは,コネクションの要求元が SYN を送り,要求先が SYN と ACK を一つのセグメントで返し,要求元が ACK を返すという3回のやり取りでコネクションを確立する。これを表すのはアである。
イ,エは SYN と ACK を別々に送っていてやり取りの回数が3回より多い。ウは SYN を3回送っていて,要求先から要求元への SYN がないので,双方向のコネクションが確立しない。
3ウェイハンドシェイク
クライアントが SYN(シーケンス番号 11111)を送る。サーバは SYN/ACK を返し,自分のシーケンス番号 22222 と,次に受け取りたい番号 11111+1=11112 を確認応答番号に入れる。クライアントは ACK(シーケンス番号 11112,確認応答番号 22222+1=22223)を返して確立する。サーバは LISTEN の状態で SYN を受け付ける。
クライアント
サーバ
SYN
seq 11111
SYN/ACK
seq 22222,ack 11112
ACK
seq 11112,ack 22223
LISTEN
SYN-
RECEIVED
SYN-SENT
確認応答番号 = 相手のシーケンス番号 + 1
確認応答番号は「相手のシーケンス番号+1」(次に受け取りたい番号)
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
クラス D の IP アドレス(224.0.0.0〜239.255.255.255)に関する記述として,適切なものはどれか。
ア DHCP サーバが見つからないときの自動設定アドレスに使用される。 イ IETF での実験用アドレスとして予約されており,一般には使用されない。 ウ UDP などを用いるマルチキャスト通信で使用される。 正解 エ 小規模なネットワークでプライベートアドレスとして使用される。
正解 ウ
解説
クラス D の IP アドレス(224.0.0.0〜239.255.255.255)は,マルチキャストアドレスとして使われる。複数の受信者のグループ宛てに同じデータを一斉に配信する通信で,コネクションを確立しない UDP などが用いられる。ウが適切である。
アの DHCP サーバが見つからないときの自動設定アドレスは,リンクローカルアドレス 169.254.0.0/16 である。イの実験用に予約されているのはクラス E(240.0.0.0〜255.255.255.255)である。エの小規模なネットワークで使うプライベートアドレスは,クラス C の 192.168.0.0/16 などである。
IPv4 アドレスのクラス
先頭のビットでクラスが決まる。A は 0(1.0.0.0〜127),B は 10(128〜191),C は 110(192〜223),D は 1110(224〜239)でマルチキャスト,E は 1111(240〜)で実験用に予約。B はホスト部が16ビットなので 2¹⁶−2=65,534 台。
クラス
先頭
範囲
使い道・ホスト数
A
0
1〜127
ホスト部24ビット
B
10
128〜191
16ビット 65,534 台
C
110
192〜223
8ビット 254 台
D
1110
224〜239
マルチキャスト
E
1111
240〜255
実験用(予約)
D の残り28ビットは受信するグループを表す
クラス D(先頭 1110,224〜239)はマルチキャスト
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
日本国内において,無線 LAN の規格 IEEE 802.11n 及び IEEE 802.11ac で使用される周波数帯域の組合せとして,適切なものはどれか。
ア IEEE 802.11n:2.4 GHz 帯,IEEE 802.11ac:2.4 GHz 帯,5 GHz 帯 イ IEEE 802.11n:2.4 GHz 帯,5 GHz 帯,IEEE 802.11ac:2.4 GHz 帯 ウ IEEE 802.11n:2.4 GHz 帯,5 GHz 帯,IEEE 802.11ac:5 GHz 帯 正解 エ IEEE 802.11n:5 GHz 帯,IEEE 802.11ac:2.4 GHz 帯,5 GHz 帯
正解 ウ
解説
IEEE 802.11n は 2.4 GHz 帯と 5 GHz 帯の両方を使えるが,IEEE 802.11ac は 5 GHz 帯だけを使う。ウが正しい。802.11ac が 5 GHz 帯に限られるのは,帯域幅を 80 MHz・160 MHz まで広げるだけの連続した周波数が 2.4 GHz 帯には無いためである。
ア,エの IEEE 802.11ac は 2.4 GHz 帯を使わない。イの IEEE 802.11ac は 5 GHz 帯を使う。ア,エの IEEE 802.11n が片方の帯域だけを使うという組合せも誤りである。
無線通信の規格と周波数帯
2.4GHz 帯は免許の要らない ISM バンドで,Bluetooth と IEEE 802.11b・g・n が使うので,互いに干渉することがある。IEEE 802.11a・ac は 5GHz 帯だけ,802.11n は 2.4GHz 帯と 5GHz 帯の両方を使う。GPS は約1.5GHz,第3世代携帯電話は 800MHz 帯や 2GHz 帯で,重ならない。
規格
2.4GHz 帯
5GHz 帯
Bluetooth
○
IEEE 802.11b・g
○
IEEE 802.11n
○
○
IEEE 802.11a・ac
○
GPS は約1.5GHz,第3世代携帯電話は 800MHz・2GHz 帯
2.4GHz 帯は免許不要(ISM バンド),電子レンジとも重なる
802.11ac は 5GHz 帯だけ。2.4GHz 帯は Bluetooth と重なる
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
用語解説:無線 LAN(WPA2・WPA3・CSMA/CA)
問21
次の SQL 文の実行結果の説明に関する記述のうち,適切なものはどれか。
CREATE VIEW 東京取引先 AS
    SELECT * FROM 取引先
    WHERE 取引先.所在地 = '東京'
GRANT SELECT
    ON 東京取引先 TO "8823"
ア このビューには,8823 行までを記録できる。 イ このビューの作成者は,このビューに対する SELECT 権限をもたない。 ウ 実表“取引先”が削除されても,このビューに対する利用者の権限は残る。 エ 利用者“8823”は,実表“取引先”の所在地が‘東京’の行を参照できるようになる。 正解
正解 エ
解説
CREATE VIEW で,取引先表から所在地が‘東京’の行だけを選ぶビュー“東京取引先”を作り,GRANT SELECT で利用者“8823”にそのビューを参照する権限を与えている。利用者“8823”は,ビューを通じて,実表“取引先”のうち所在地が‘東京’の行を参照できるようになる。エが適切である。
アの“8823”は権限を与える利用者の識別子で,ビューに記録できる行数ではない。イのビューの作成者は,自分が作ったビューに対する権限をもつ。ウの実表が削除されるとビューは使えなくなり,ビューに対する権限も意味をなさなくなる。
ビューを通して見せる行を絞る
CREATE VIEW で“取引先”表から所在地が‘東京’の行だけを選ぶビュー“東京取引先”を作り,GRANT SELECT で利用者“8823”にそのビューの参照権限を与える。8823 は,ビューを通して取引先のうち東京の行だけを参照できる。8823 は利用者の識別子で,行数ではない。
取引先(実表)
番号
所在地
1
東京
2
大阪
3
東京
4
福岡
ビュー
東京取引先
所在地=‘東京’の行
8823
利用者
SELECT 権限
8823 が見られるのは東京の行(1 と 3)だけ
8823 はビューを通して,東京の行だけを見られる
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
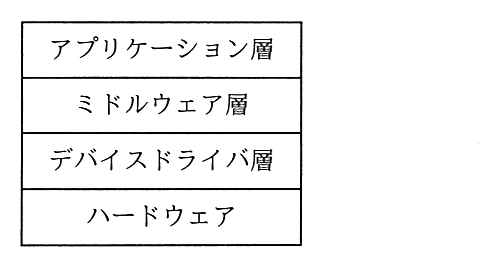
図のような階層構造で設計及び実装した組込みシステムがある。このシステムの開発プロジェクトにおいて,デバイスドライバ層の単体テスト工程が未終了で,アプリケーション層及びミドルウェア層の単体テストが先に終了した。この段階で行うソフトウェア結合テストの方式として,適切なものはどれか。
ア サンドイッチテスト イ トップダウンテスト 正解 ウ ビッグバンテスト エ ボトムアップテスト
正解 イ
解説
トップダウンテストは,上位のモジュールから順に結合していくテストの方式で,未完成の下位モジュールはその代わりに呼び出される仮のモジュール(スタブ)で置き換えて実施する。アプリケーション層とミドルウェア層の単体テストが終わり,最下位のデバイスドライバ層だけが未終了なので,デバイスドライバ層をスタブで代用するトップダウンテストが行える。イが適切である。
エのボトムアップテストは下位のデバイスドライバ層から結合していくので,その単体テストが終わっていなければ始められない。アのサンドイッチテストはトップダウンとボトムアップを上下から同時に進める方式で,下位層も必要になる。ウのビッグバンテストは全モジュールの単体テストが終わってから一斉に結合する方式である。
トップダウンテストのスタブとボトムアップテストのドライバ
トップダウンテストは上位のモジュールから結合していき,まだできていない下位のモジュールの代わりに,呼ばれたら決まった値を返すだけのスタブを使う。ボトムアップテストは下位のモジュールから結合していき,まだできていない上位のモジュールの代わりに,テストしたいモジュールを呼び出すドライバを使う。
トップダウン
上位(本物)
スタブ
スタブ
下位の代わりに値を返す
ボトムアップ
ドライバ
下位(本物)
下位(本物)
上位の代わりに呼び出す
スタブは下の代役(呼ばれる側),ドライバは上の代役(呼ぶ側)
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
SOA でシステムを設計する際の注意点のうち,適切なものはどれか。
ア 可用性を高めるために,ステートフルなインタフェースとする。 イ 業務からの独立性を確保するために,サービスの名称は抽象的なものとする。 ウ 業務の変化に対応しやすくするために,サービス間の関係は疎結合にする。 正解 エ セキュリティを高めるために,一度提供したサービスの設計は再利用しない。
正解 ウ
解説
SOA では,業務の機能を独立したサービスとして部品化し,それらを組み合わせてシステムを構築する。サービス間の関係を疎結合にしておけば,業務が変化したときに,サービスを入れ替えたり組み合わせを変えたりして柔軟に対応できる。ウが適切である。
アは誤りで,サービスは状態を持たないステートレスなインタフェースにするのが基本であり,そのほうが特定のサーバに依存せず可用性や拡張性を確保しやすい。イは誤りで,サービスは業務の単位で定義し,名称も業務の内容が分かる具体的なものにする。エは誤りで,サービスを再利用して開発の効率を上げるのが SOA の狙いである。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
用語解説:SOA(サービス指向アーキテクチャ)
問24
IT サービスマネジメントの情報セキュリティ管理プロセスに対して,JIS Q 20000-1:2012(サービスマネジメントシステム要求事項)が要求している事項はどれか。
ア CMDB に記録されている CI の原本を,セキュリティが保たれた物理的又は電子的な格納庫で管理しなければならない。 イ 潜在的な問題を低減させるために,予防処置をとらなければならない。 ウ 変更要求が情報セキュリティ基本方針及び管理策に与える潜在的影響を評価しなければならない。 正解 エ 変更要求の受入れについての意思決定では,リスク,事業利益及び技術的実現可能性を考慮しなければならない。
正解 ウ
解説
JIS Q 20000-1:2012 の情報セキュリティ管理では,情報セキュリティ変更及びインシデントについて,変更要求が情報セキュリティ基本方針及び情報セキュリティ管理策に与える潜在的な影響を評価することを求めている。変更によってセキュリティの弱点が生じないように,変更管理と連携して評価する。ウが該当する。
アの CI の原本をセキュリティが保たれた格納庫で管理することは構成管理,イの潜在的な問題を低減させる予防処置は問題管理や継続的改善,エの変更要求の受入れの意思決定でリスク,事業利益,技術的実現可能性を考慮することは変更管理の要求事項である。
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
用語解説:JIS Q 20000(サービスマネジメントシステム)
問25
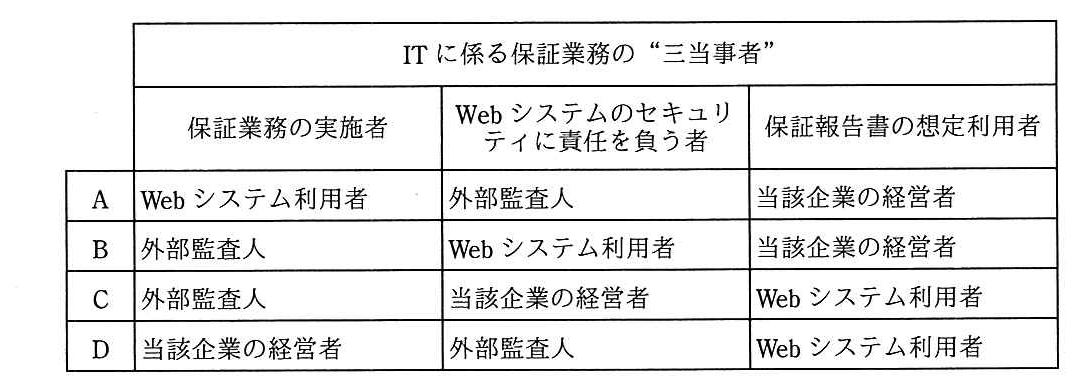
ある企業が,自社が提供する Web システムのセキュリティについて,外部監査人による保証を受ける場合において,次の表の A〜D のうち,IT に係る保証業務の“三当事者”のそれぞれに該当する者の適切な組合せはどれか。
正解 ウ
解説
IT に係る保証業務の三当事者は,保証業務を実施する業務実施者,保証の対象(ここでは Web システムのセキュリティ)に責任を負う主題責任者,保証報告書を利用する想定利用者である。外部監査人が保証業務を実施し,Web システムのセキュリティには当該企業の経営者が責任を負い,保証報告書はシステムの安全性を知りたい Web システム利用者が利用する。
したがって,実施者が外部監査人,責任を負う者が当該企業の経営者,想定利用者が Web システム利用者である C の組合せで,ウが正しい。A と D は監査人ではない者を実施者としており,B は利用者がセキュリティの責任を負うとしている点が誤りである。
IT に係る保証業務の三当事者
業務実施者(外部監査人)が保証業務を行い,主題責任者(Web システムのセキュリティに責任を負う企業の経営者)の主題について結論を出し,想定利用者(安全性を知りたい Web システムの利用者)がその保証報告書を使う。
業務実施者
外部監査人
主題責任者
企業の経営者
想定利用者
Web の利用者
答えは C(実施:監査人,責任:経営者,利用:利用者)
実施するのは監査人,責任を負うのは経営者,報告書を使うのは利用者
出典:平成30年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
用語解説:システム監査(監査手続・監査証拠・フォローアップ)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧