平成25年度 秋期に実施された情報セキュリティスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
RLO(Right-to-Left Override)を利用した手口の説明はどれか。
ア “コンピュータウイルスに感染している”といった偽の警告を出して利用者を脅し,ウイルス対策ソフトの購入などを迫る。 イ 脆弱性があるホストやシステムをあえて公開し,攻撃の内容を観察する。 ウ ネットワーク機器の MIB 情報のうち監視項目の値の変化を感知し,セキュリティに関するイベントを SNMP マネージャに通知するように動作させる。 エ 文字の表示順を変える制御文字を利用し,ファイル名の拡張子を偽装する。 正解
正解 エ
解説
RLO(Right-to-Left Override)は,それ以降の文字列を右から左へ表示させる Unicode の制御文字である。ファイル名の途中に RLO を入れると,例えば実行形式のファイル“abc[RLO]gpj.exe”が“abcexe.jpg”のように表示され,画像ファイルなどに見せかけて利用者に開かせることができる。文字の表示順を変える制御文字で拡張子を偽装するエが正しい。
アは偽の警告で利用者を脅して製品を買わせる偽セキュリティソフト(スケアウェア),イは脆弱なシステムをわざと公開して攻撃を観察するハニーポット,ウは SNMP のトラップによる監視の説明である。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問2
XML ディジタル署名の特徴はどれか。
ア XML 文書中の,指定したエレメントに対して署名することができる。 正解 イ エンベローピング署名(Enveloping Signature)では一つの署名対象に必ず複数の署名を付ける。 ウ 署名形式として,CMS(Cryptographic Message Syntax)を用いる。 エ 署名対象と署名アルゴリズムを ASN.1 によって記述する。
正解 ア
解説
XML ディジタル署名(XML Signature)は,XML 文書に対するディジタル署名の仕様で,文書全体だけでなく,文書中の指定した要素(エレメント)だけに署名することができる。署名の情報も XML で記述する。アが正しい。
イのエンベローピング署名は,署名要素の中に署名対象を含める形式で,一つの署名対象に必ず複数の署名を付けるものではない。ウの CMS は S/MIME などで使われる,ASN.1 で記述する署名形式である。エの ASN.1 による記述も CMS などの特徴で,XML 署名は署名対象や署名アルゴリズムを XML で記述する。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:ディジタル署名(デジタル署名)
問3
共通鍵暗号方式で,100 人の送受信者のそれぞれが,相互に暗号化通信を行うときに必要な共通鍵の総数は幾つか。
ア 200 イ 4,950 正解 ウ 9,900 エ 10,000
正解 イ
解説
共通鍵暗号方式では,通信する2人の組ごとに異なる共通鍵が必要になる。100 人から2人を選ぶ組合せの数は 100×99÷2=4,950 なので,必要な共通鍵の総数は 4,950 で,イが正しい。
ウの 9,900 は組合せを2で割らずに順列として数えた値,エの 10,000 は 100×100 とした値である。アの 200 は,公開鍵暗号方式で1人1組(公開鍵と秘密鍵の2個)の鍵をもつ場合の数である。
鍵の数とハイブリッド暗号
共通鍵暗号では,n 人が互いに秘密に通信するには2人の組ごとに鍵が要り,n(n−1)÷2 本になる。4人なら6本,100人なら4,950本。公開鍵暗号では1人が公開鍵と秘密鍵の1組を持てばよく,2n 本(100人なら200本)。ハイブリッド暗号では,データは速い共通鍵暗号で暗号化し,その共通鍵を受信者の公開鍵で暗号化して一緒に送る。
共通鍵:4人で6本
n(n−1)÷2 本
公開鍵:1人1組
2n 本(公開鍵と秘密鍵)
100人なら 共通鍵 4,950本 / 公開鍵 200本
ハイブリッド暗号
データ
共通鍵で暗号化(速い)
暗号文
共通鍵
受信者の公開鍵で暗号化
暗号化した共通鍵
受信者は秘密鍵で共通鍵を取り出し,データを復号する
鍵の配り方は公開鍵暗号で,データの暗号化は速い共通鍵暗号で
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:共通鍵暗号と公開鍵暗号
問4
無線 LAN における WPA2 の特徴はどれか。
ア AH と ESP の機能によって認証と暗号化を実現する。 イ 暗号化アルゴリズムに AES を採用した CCMP(Counter-mode with CBC-MAC Protocol)を使用する。 正解 ウ 端末とアクセスポイントの間で通信を行う際に,SSL Handshake Protocol を使用して,お互いが正当な相手かどうかを認証する。 エ 利用者が設定する秘密鍵と,製品で生成する IV(Initialization Vector)とを連結した数字を基に,データをフレームごとに RC4 で暗号化する。
正解 イ
解説
WPA2 は,IEEE 802.11i に基づく無線 LAN のセキュリティ規格で,暗号化アルゴリズムに AES を用いた CCMP(Counter-mode with CBC-MAC Protocol)を使用して,通信の暗号化と改ざんの検知を行う。イが正しい。
アの AH と ESP による認証と暗号化は IPsec の特徴である。ウの SSL Handshake Protocol による相互認証は,無線 LAN の暗号化方式である WPA2 の特徴ではない。エの利用者が設定する秘密鍵と IV を連結して RC4 で暗号化するのは WEP の特徴である。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:VPN・IPsec TLS(SSL) 無線 LAN(WPA2・WPA3・CSMA/CA)
問5
JVN(Japan Vulnerability Notes)などの脆弱性対策ポータルサイトで採用されている CVE(Common Vulnerabilities and Exposures)識別子の説明はどれか。
ア コンピュータで必要なセキュリティ設定項目を識別するための識別子である。 イ 脆弱性を利用して改ざんされた Web サイトの画面ショットを識別するための識別子である。 ウ 製品に含まれる脆弱性を識別するための識別子である。 正解 エ セキュリティ製品を識別するための識別子である。
正解 ウ
解説
CVE(Common Vulnerabilities and Exposures)識別子は,公開された個々の脆弱性に“CVE-西暦年-番号”の形式で一意に付ける識別子である。JVN などの脆弱性対策情報ポータルサイトやベンダの情報で同じ番号を使うことで,製品に含まれる同一の脆弱性であることを識別できる。ウが正しい。
アのセキュリティ設定項目を識別する識別子は CCE(Common Configuration Enumeration)である。エの製品を識別する識別子は CPE(Common Platform Enumeration)である。イの改ざんされた Web サイトの画面ショットを識別する識別子はない。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:脆弱性の管理と検査(CVE・CVSS・ファジング)
問6
サイドチャネル攻撃の手法であるタイミング攻撃の対策として,最も適切なものはどれか。
ア 演算アルゴリズムに対策を施して,機密情報の違いによって演算の処理時間に差異が出ないようにする。 正解 イ 故障を検出する機構を設けて,検出したら機密情報を破壊する。 ウ コンデンサを挿入して,電力消費量が時間的に均一になるようにする。 エ 保護層を備えて,内部のデータが不正に書き換えられないようにする。
正解 ア
解説
タイミング攻撃は,暗号処理に掛かる時間が秘密鍵やパスワードの値によって変わることを利用し,処理時間を多数回測って秘密情報を推定するサイドチャネル攻撃である。したがって対策は,秘密情報の値によらず処理時間が一定になるようにすることである。剰余乗算でダミーの演算を必ず行うなどして時間差を消すアが最も適切である。
イは装置に故障を起こさせて誤った出力から秘密情報を推定する故障利用攻撃への対策,ウは消費電力の変化から秘密情報を推定する電力解析攻撃への対策である。エは内部データの改ざんを防ぐ耐タンパ性の対策で,処理時間の差から情報が漏れることは防げない。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
テンペスト技術の説明とその対策として,適切なものはどれか。
ア ディスプレイなどから放射される電磁波を傍受し,表示内容などを盗み見る技術であり,電磁波を遮断することによって対抗する。 正解 イ データ通信の途中でパケットを横取りし,内容を改ざんする技術であり,ディジタル署名を利用した改ざん検知によって対抗する。 ウ マクロウイルスにおいて使われる技術であり,ウイルス対策ソフトを導入し,最新の定義ファイルを適用することによって対抗する。 エ 無線 LAN の信号を傍受し,通信内容を解析する技術であり,通信パケットを暗号化することによって対抗する。
正解 ア
解説
テンペスト技術は,ディスプレイやケーブルなどの機器から放射される微弱な電磁波を離れた場所で傍受し,画面の表示内容などを再現して盗み見る技術である。対策は,電磁波を遮断するシールドを施した機器や部屋を使うなどして,電磁波が外に漏れないようにすることである。アが正しい。
イの通信途中のパケットの横取りと改ざんは中間者攻撃,ウはマクロウイルスへの対策,エは無線 LAN の傍受への対策の説明で,いずれもテンペスト技術ではない。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:ディジタル署名(デジタル署名)
問8
DMZ 上のコンピュータがインターネットからの ping に応答しないようにファイアウォールのルールを定めるとき,“通過禁止”に設定するものはどれか。
ア ICMP 正解 イ TCP 及び UDP のポート番号 53 ウ TCP のポート番号 21 エ UDP のポート番号 123
正解 ア
解説
ping は,ICMP(Internet Control Message Protocol)のエコー要求とエコー応答のメッセージを使って,相手のコンピュータと通信できるかを確かめるコマンドである。DMZ 上のコンピュータが ping に応答しないようにするには,ファイアウォールで ICMP を通過禁止にする。アが正しい。
イの TCP 及び UDP のポート番号 53 は DNS,ウの TCP のポート番号 21 は FTP の制御用,エの UDP のポート番号 123 は時刻を同期する NTP で使われ,いずれも ping には関係しない。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
用語解説:ファイアウォールと DMZ
問9
共通鍵暗号の鍵を見つけ出す,ブルートフォース攻撃に該当するものはどれか。
ア 1組の平文と暗号文が与えられたとき,全ての鍵候補を一つずつ試して鍵を見つけ出す。 正解 イ 平文と暗号文と鍵の関係を代数式に表して数学的に鍵を見つけ出す。 ウ 平文の一部分の情報と暗号文の一部分の情報との間の統計的相関を手掛かりに鍵を見つけ出す。 エ 平文を一定量変化させたときの暗号文の変化から鍵を見つけ出す。
正解 ア
解説
ブルートフォース攻撃(総当たり攻撃)は,考えられる全ての鍵の候補を一つずつ試す攻撃である。1組の平文と暗号文が与えられたとき,平文を各候補の鍵で暗号化して暗号文と一致するかを調べれば,いずれ鍵を見つけ出せる。アが該当する。鍵長を長くして候補の数を増やすことが対策になる。
イの平文,暗号文,鍵の関係を代数式に表して解くのは代数的攻撃,ウの平文と暗号文の一部の情報の統計的な相関を手掛かりにするのは線形解読法,エの平文を一定量変化させたときの暗号文の変化から鍵を求めるのは差分解読法である。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:共通鍵暗号と公開鍵暗号
問10
利用者 PC がボットに感染しているかどうかを hosts ファイルで確認するとき,設定内容が改ざんされていないと判断できるものはどれか。ここで,hosts ファイルには設定内容が1行だけ書かれているものとする。
ア 設定内容:127.0.0.1 a.b.com,説明:a.b.com は OS 提供元の FQDN を示す。 イ 設定内容:127.0.0.1 c.d.com,説明:c.d.com は PC 製造元の FQDN を示す。 ウ 設定内容:127.0.0.1 e.f.com,説明:e.f.com はウイルス定義ファイルの提供元の FQDN を示す。 エ 設定内容:127.0.0.1 localhost,説明:localhost は利用者 PC 自身を示す。 正解
正解 エ
解説
hosts ファイルは,ホスト名と IP アドレスの対応を記述するファイルで,DNS より優先して参照される。ボットなどのマルウェアは,OS の提供元やウイルス定義ファイルの提供元などの FQDN を 127.0.0.1(自分自身)などに対応させて,更新ファイルを取得できないように改ざんすることがある。localhost を 127.0.0.1 に対応させるエは,本来の標準的な設定で,改ざんされていないと判断できる。
ア,イ,ウは,OS 提供元,PC 製造元,ウイルス定義ファイルの提供元の FQDN を 127.0.0.1 に対応させており,これらのサイトに接続できないようにする改ざんが疑われる。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
ルートキット(rootkit)を説明したものはどれか。
ア OS の中核であるカーネル部分の脆弱性を分析するツール イ コンピュータがウイルスやワームに感染していないことをチェックするツール ウ コンピュータやルータのアクセス可能な通信ポートを外部から調査するツール エ 不正侵入して OS などに組み込んだものを隠蔽するツール 正解
正解 エ
解説
ルートキット(rootkit)は,攻撃者が不正侵入したコンピュータで,バックドアや不正なプログラムの存在,ログの痕跡などを隠蔽し,管理者に気付かれずに管理者権限で活動し続けるための機能をまとめたツールである。エが正しい。
アのカーネル部分の脆弱性を分析するツールや,イのウイルスやワームに感染していないことをチェックするツール,ウの通信ポートを外部から調査するツール(ポートスキャナ)は,いずれもルートキットの説明ではない。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問12
送信元を詐称した電子メールを拒否するために,SPF(Sender Policy Framework)の仕組みにおいて受信側が行うことはどれか。
ア Resent-Sender:,Resent-From:,Sender:,From:などのメールヘッダの送信者メールアドレスを基に送信メールアカウントを検証する。 イ SMTP が利用するポート番号 25 の通信を拒否する。 ウ SMTP 通信中にやり取りされる MAIL FROM コマンドで与えられた送信ドメインと送信サーバの IP アドレスの適合性を検証する。 正解 エ 電子メールに付加されたディジタル署名を検証する。
正解 ウ
解説
SPF(Sender Policy Framework)では,送信側のドメインの管理者が,そのドメインのメールを送信するサーバの IP アドレスを DNS の SPF レコードに登録しておく。受信側は,SMTP の MAIL FROM コマンドで示された送信ドメインの SPF レコードを DNS に問い合わせ,接続してきた送信サーバの IP アドレスと照合して,送信元が詐称されていないかを検証する。ウが正しい。
アのメールヘッダの送信者アドレスによる検証は,SPF が検証の対象にしているエンベロープの送信者とは異なる。イの SMTP のポート番号 25 の通信を拒否するのは OP25B で,エのディジタル署名を受信側が検証するのは DKIM である。
SPF・DKIM・DMARC の確かめ方
送信元ドメインの管理者は DNS に,送ってよいメールサーバの IP アドレス(SPF),署名を確かめる公開鍵(DKIM),認証に失敗したメールの扱い(DMARC)を登録する。送信側のメールサーバはメールに DKIM の署名を付ける。受信側のメールサーバは,接続してきたサーバの IP アドレスを SPF と照合し,署名を公開鍵で検証し,失敗したら DMARC の方針に従う。
送信側のメールサーバ
DKIM の署名を付ける
受信側のメールサーバ
3つを確かめる
メール
送信元ドメインの DNS
SPF:送ってよいサーバの IP
DKIM:署名を確かめる公開鍵
DMARC:失敗したときの扱い
引く
① 接続してきたサーバの IP アドレスが SPF にあるか
② メールの署名を DNS の公開鍵で検証できるか(DKIM)
③ 失敗したら DMARC の方針で受け取る・隔離・拒否
どれも送信元ドメインの DNS に登録し,受信側が引いて確かめる
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) 電子メールのプロトコル(SMTP・POP・IMAP) 送信ドメイン認証(SPF・DKIM・DMARC)
問13
迷惑メールの検知手法であるベイジアンフィルタリングの説明はどれか。
ア 信頼できるメール送信元を許可リストに登録しておき,許可リストにないメール送信元からの電子メールは迷惑メールと判定する。 イ 電子メールが正規のメールサーバから送信されていることを検証し,迷惑メールであるかどうかを判定する。 ウ 電子メールの第三者中継を許可しているメールサーバを登録したデータベースに掲載されている情報を基に,迷惑メールであるかどうかを判定する。 エ 利用者が振り分けた迷惑メールから特徴を学習し,迷惑メールであるかどうかを統計的に解析して判定する。 正解
正解 エ
解説
ベイジアンフィルタリングは,利用者が迷惑メールと正規のメールに振り分けた結果から,それぞれに現れる単語などの特徴の出現確率を学習し,ベイズの定理を用いて,新しく届いたメールが迷惑メールである確率を統計的に計算して判定する手法である。エが正しい。
アは信頼できる送信元を許可リスト(ホワイトリスト)に登録する方式,イは SPF や DKIM などの送信ドメイン認証による判定である。ウは第三者中継を許すメールサーバを登録した DNSBL(ブラックリスト)を参照する方式である。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
DNS の再帰的な問合せを使ったサービス不能攻撃(DNS amp)の踏み台にされることを防止する対策はどれか。
ア キャッシュサーバとコンテンツサーバに分離し,インターネット側からキャッシュサーバに問合せできないようにする。 正解 イ 問合せがあったドメインに関する情報を Whois データベースで確認する。 ウ 一つの DNS レコードに複数のサーバの IP アドレスを割り当て,サーバへのアクセスを振り分けて分散させるように設定する。 エ 他の DNS サーバから送られてくる IP アドレスとホスト名の対応情報の信頼性をディジタル署名で確認するように設定する。
正解 ア
解説
DNS amp(DNS リフレクション攻撃)は,送信元 IP アドレスを攻撃対象に偽装した問合せを,誰からでも再帰的な問合せを受け付ける DNS キャッシュサーバ(オープンリゾルバ)に大量に送り,大きな応答を攻撃対象に集中させる攻撃である。キャッシュサーバとコンテンツサーバを分離し,インターネット側からキャッシュサーバに問合せできないようにすれば,踏み台にされることを防げる。アが正しい。
イの Whois データベースでドメインの情報を確認しても,攻撃は防げない。ウの一つのレコードに複数の IP アドレスを割り当てるのは DNS ラウンドロビンによる負荷分散である。エのディジタル署名による応答の確認は DNSSEC で,キャッシュポイズニングへの対策である。
DNS リフレクタ攻撃(DNS amp)の流れ
攻撃者は送信元 IP アドレスを攻撃対象に偽った小さな問合せを,誰からの再帰的な問合せにも答えるキャッシュ DNS サーバ(オープンリゾルバ)に大量に送る。応答は偽られた送信元,つまり攻撃対象に返り,問合せより大きな応答が集中する。NTP の monlist など,小さな要求に大きく答える UDP のサービスでも同じ形の攻撃になる。
攻撃者
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
攻撃対象
① 送信元を攻撃対象に偽った小さな問合せ
② 大きな応答
対策:外部からの再帰的な問合せに答えない(キャッシュと権威を分ける)
送信元を偽るので,応答が攻撃対象に集まる。対策はオープンリゾルバにしないこと
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問15
SQL インジェクション対策について,Web アプリケーションの実装における対策と Web アプリケーションの実装以外の対策として,ともに適切なものはどれか。
ア 実装における対策:Web アプリケーション中でシェルを起動しない。,実装以外の対策:chroot 環境で Web サーバを実行する。 イ 実装における対策:セッション ID を乱数で生成する。,実装以外の対策:SSL によって通信内容を秘匿する。 ウ 実装における対策:バインド機構を利用する。,実装以外の対策:データベースのアカウントのもつデータベースアクセス権限を必要最小限にする。 正解 エ 実装における対策:パス名やファイル名をパラメタとして受け取らないようにする。,実装以外の対策:重要なファイルを公開領域に置かない。
正解 ウ
解説
SQL インジェクションの根本的な対策は,Web アプリケーションプログラムの実装でプレースホルダ(バインド機構)を利用して SQL 文を組み立てることである。実装以外の対策としては,攻撃を受けた場合の被害を抑えるため,プログラムが利用するデータベースのアカウントの権限を必要最小限にしておくことが有効である。この組みのウが適切である。
アのシェルを起動しないことと chroot 環境での実行は OS コマンドインジェクションへの対策,イのセッション ID を複雑にすることと SSL による秘匿はセッションハイジャックへの対策,エのパス名やファイル名をパラメタとして受け取らないことと重要なファイルを公開領域に置かないことはディレクトリトラバーサルへの対策である。
SQL インジェクションとプレースホルダ
入力を文字列としてつなげて SQL 文を作ると,入力の「' OR '1'='1」が文の一部になり,条件が常に真になって全員の行が返る。プレースホルダを使うと SQL 文の形が先に決まり,入力はまるごと1つの値として当てはめられるので,命令として解釈されない。
文字列をつなげて SQL 文を作ると
入力:' OR '1'='1
SELECT * FROM 会員 WHERE id = '' OR '1'='1 '
入力の引用符で文が閉じ,OR 以下が条件に加わる → 常に真で全員分が返る
プレースホルダを使うと
SELECT * FROM 会員 WHERE id = ?
形が先に決まる
' OR '1'='1
← 1つの値として入る
入力
「id が ' OR '1'='1 の会員」を探すだけになる
根本の対策は,SQL 文の形を先に確定させるプレースホルダ
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) TLS(SSL)
問16
ディレクトリトラバーサル攻撃はどれか。
ア 攻撃者が,OS の操作コマンドを利用するアプリケーションに対して,OS のディレクトリ作成コマンドを渡して実行する。 イ 攻撃者が,SQL 文のリテラル部分の生成処理に問題があるアプリケーションに対して,任意の SQL 文を渡して実行する。 ウ 攻撃者が,シングルサインオンを提供するディレクトリサービスに対して,不正に入手した認証情報を用いてログインし,複数のアプリケーションを不正使用する。 エ 攻撃者が,ファイル名の入力を伴うアプリケーションに対して,上位のディレクトリを意味する文字列を使って,非公開のファイルにアクセスする。 正解
正解 エ
解説
ディレクトリトラバーサル攻撃は,ファイル名を入力として受け取るアプリケーションに対して,“../”のような上位のディレクトリを意味する文字列を含むパス名を入力し,本来は公開していないディレクトリのファイルにアクセスする攻撃である。エが該当する。
アの OS のコマンドを渡して実行させるのは OS コマンドインジェクション,イの任意の SQL 文を渡して実行させるのは SQL インジェクションである。ウの不正に入手した認証情報でシングルサインオンのディレクトリサービスにログインするのは,なりすましによる不正ログインである。
OS コマンドインジェクションとディレクトリトラバーサル
OS コマンドインジェクションは,入力した値がシェルのコマンドの一部として組み込まれるとき,「; rm -rf /」のように区切り文字の後ろに別のコマンドを付けて実行させる攻撃。ディレクトリトラバーサルは,ファイル名の入力に「../」を含めて,公開用のディレクトリの外にある /etc/passwd などのファイルを読み出させる攻撃。対策はシェルを経由しない関数を使う,入力を許可した文字だけにする,ファイル名から「../」を除き絶対パスで確かめる。
OS コマンドインジェクション
mail -s 件名
user@example.jp; rm -rf /
; の後ろが別のコマンドとして実行される
ディレクトリトラバーサル
/var/www/files/
../../../etc/passwd
→ /etc/passwd(公開用の外)が読まれる
対策:シェルを通さない,許可した文字だけ通す,
パスを正規化して公開用の中か確かめる
どちらも入力がコマンドやパスの「形」を変えてしまう
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) シングルサインオン(SAML・OAuth)
問17
LAN の制御方式に関する記述のうち,適切なものはどれか。
ア CSMA/CD 方式では,単位時間当たりの送出フレーム数が増していくと,衝突の頻度が増すので,スループットはある値をピークとして,その後下がる。 正解 イ CSMA/CD 方式では,一つの装置から送出されたフレームが順番に各装置に伝送されるので,リング状の LAN に適している。 ウ TDMA 方式では,伝送路上におけるフレームの伝搬遅延時間による衝突が発生する。 エ トークンパッシング方式では,トークンの巡回によって送信権を管理しているので,トラフィックが増大すると,CSMA/CD 方式に比べて伝送効率が急激に低下する。
正解 ア
解説
CSMA/CD 方式では,伝送路が空いていることを確認してから送信するが,複数の装置が同時に送信すると衝突が起き,再送が必要になる。送出するフレーム数が少ないうちはスループットが増えるが,一定以上に増えると衝突が頻発して再送が増えるので,スループットはある値をピークとして下がる。アが適切である。
イのフレームが順番に各装置に伝送されてリング状の LAN に適しているのは,トークンリング方式の説明である。ウの TDMA 方式は,時間を区切って送信の時間帯を割り当てるので,衝突は発生しない。エのトークンアクセス方式は,トークンを受け取った装置だけが送信するので衝突が起きず,トラフィックが増大しても CSMA/CD 方式のように急激に伝送効率が低下することはない。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA
問18
コンピュータとスイッチングハブ(レイヤ2スイッチ)の間,又は2台のスイッチングハブの間を接続する複数の物理回線を論理的に1本の回線に束ねる技術はどれか。
ア スパニングツリー イ ブリッジ ウ マルチホーミング エ リンクアグリゲーション 正解
正解 エ
解説
リンクアグリゲーションは,コンピュータとスイッチングハブの間や,スイッチングハブ同士の間を接続する複数の物理回線を,論理的に1本の回線として束ねて扱う技術である。通信帯域を増やせるとともに,一部の回線が故障しても通信を続けられる。エが正しい。
アのスパニングツリーは,冗長な経路をもつネットワークでループを防ぐプロトコル。イのブリッジは,データリンク層でネットワークを中継する装置。ウのマルチホーミングは,複数の ISP などと接続してインターネット接続を冗長化する技術である。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問19
電子メールシステムにおいて,利用者端末がサーバから電子メールを受信するために使用するプロトコルであり,選択した電子メールだけを利用者端末へ転送する機能,サーバ上の電子メールを検索する機能,電子メールのヘッダだけを取り出す機能などをもつものはどれか。
ア IMAP4 正解 イ MIME ウ POP3 エ SMTP
正解 ア
解説
IMAP4 は,電子メールをサーバ上に保存したまま管理し,利用者端末から受信するためのプロトコルである。選択したメールだけを端末に転送する機能や,サーバ上のメールを検索する機能,ヘッダだけを取り出す機能などをもつ。アが正しい。
ウの POP3 もメールを受信するプロトコルだが,基本的にメールを端末にまとめてダウンロードする方式で,サーバ上での検索などの機能はもたない。イの MIME は,電子メールで日本語や添付ファイルなどを扱うためのデータ形式の規格で,エの SMTP はメールを送信・転送するプロトコルである。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問20
TCP のサブミッションポート(ポート番号 587)の説明として,適切なものはどれか。
ア FTP サービスで,制御用コネクションのポート番号 21 とは別にデータ転送用に使用する。 イ Web アプリケーションで,ポート 80 番の HTTP 要求とは別に,サブミットボタンをクリックした際の入力フォームのデータ送信に使用する。 ウ コマンド操作の遠隔ログインで,通信内容を暗号化するために TELNET のポート番号 23 の代わりに使用する。 エ 電子メールサービスで,迷惑メール対策として SMTP のポート番号 25 の代わりに使用する。 正解
正解 エ
解説
サブミッションポート(ポート番号 587)は,利用者のメールソフトがメールサーバにメールを送信するときに使うポートで,SMTP-AUTH による利用者認証と組み合わせて使う。ISP が OP25B でポート番号 25 への直接の通信を遮断していても,正規の利用者は認証を受けてメールを送信できるので,迷惑メール対策として SMTP のポート番号 25 の代わりに使われる。エが正しい。
アの FTP のデータ転送用はポート番号 20 などを使う。イの入力フォームのデータ送信も通常の HTTP と同じポートを使う。ウの暗号化した遠隔ログインは SSH で,ポート番号 22 を使う。
OP25B とサブミッションポート,IP25B
ISP A の動的 IP アドレスの PC が,宛先のメールサーバへ25番ポートで直接送る通信は,ISP A の出口で止められる(OP25B)。PC は自分の ISP のメールサーバへサブミッションポート(587番)で接続し,SMTP-AUTH で認証を受けてから送る。メールサーバどうしの転送は25番を使う。IP25B は,他社 ISP の動的 IP アドレスから自社のメールサーバへ入ってくる25番の通信を止める。
ISP A のネットワーク
PC
動的 IP アドレス
ISP A の
メールサーバ
宛先の
メールサーバ
587番
SMTP-AUTH
25番
25番で直接送る
OP25B
IP25B:入ってくる側で止める
他社 ISP の PC
動的 IP アドレス
ISP A の
メールサーバ
25番で直接届けようとする通信を止める
OP25B は自社の動的 IP から外へ出る25番を,IP25B は他社の動的 IP から入ってくる25番を止める
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問21
分散データベースシステムにおける“分割に対する透過性”を説明したものはどれか。
ア データの格納サイトが変更されても,利用者のアプリケーションや操作法に影響がないこと イ 同一のデータが複数のサイトに格納されていても,利用者はそれを意識せずに利用できること ウ 一つの表が複数のサイトに分割されて格納されていても,利用者はそれを意識せずに利用できること 正解 エ 利用者がデータベースの位置を意識せずに利用できること
正解 ウ
解説
分散データベースシステムの透過性のうち,分割に対する透過性は,一つの表が行や列の単位で分割されて複数のサイトに格納されていても,利用者がそれを意識せずに一つの表として利用できることである。ウが正しい。
アのデータの格納サイトが変更されても影響がないことは移動に対する透過性,イの同一データが複数のサイトに格納されていても意識せずに利用できることは複製に対する透過性,エのデータベースの位置を意識せずに利用できることは位置に対する透過性である。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
問22
安全性と信頼性について,次の方針でプログラム設計を行う場合,その方針を表す用語はどれか。
“不特定多数の人が使用するプログラムには,自分だけが使用するプログラムに比べて,より多くのデータチェックの機能を組み込む。プログラムが処理できるデータの前提条件を文書に書いておくだけでなく,その前提条件を満たしていないデータが実際に入力されたときは,エラーメッセージを表示して再入力を促すようにプログラムを作る。”
ア フールプルーフ 正解 イ フェールセーフ ウ フェールソフト エ フォールトトレラント
正解 ア
解説
フールプルーフは,利用者が誤った操作をしたり想定外のデータを入力したりしても,システムが異常な動作をしないようにあらかじめ防いでおく考え方である。前提条件を満たさないデータが入力されたらエラーメッセージを出して再入力を促す,という方針はこれに当たる。アが正しい。
イのフェールセーフは故障したときに安全な側に倒す設計,ウのフェールソフトは故障時に機能を落としてでも運転を続ける設計,エのフォールトトレラントは構成要素を多重化するなどして故障が起きても正常な動作を続けられるようにする設計である。いずれも故障への備えで,利用者の誤りを防ぐ考え方ではない。
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
用語解説:信頼性設計(フェールセーフ・フェールソフト・フールプルーフ)
問23
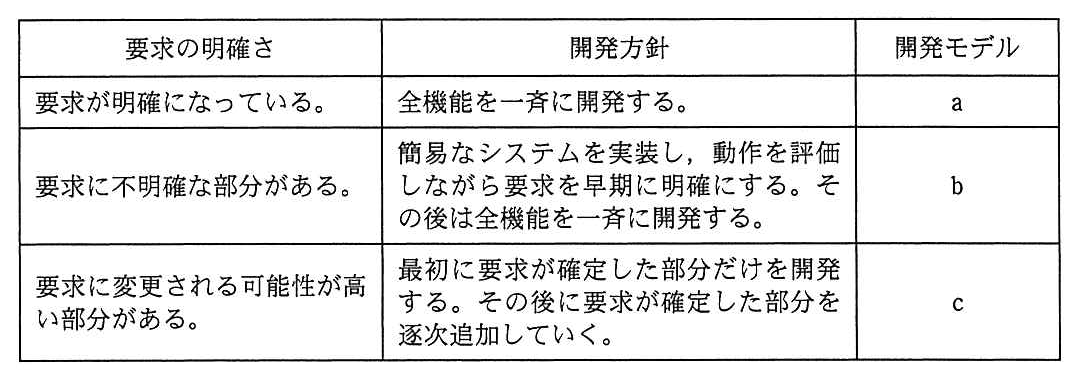
表は,システムへの要求の明確さに応じた開発方針と,開発方針に適した開発モデルの組である。a〜c に該当する開発モデルの組合せはどれか。
ア a:ウォータフォールモデル,b:進化的モデル,c:プロトタイピングモデル イ a:ウォータフォールモデル,b:プロトタイピングモデル,c:進化的モデル 正解 ウ a:進化的モデル,b:ウォータフォールモデル,c:プロトタイピングモデル エ a:プロトタイピングモデル,b:ウォータフォールモデル,c:進化的モデル
正解 イ
解説
a の要求が明確な場合は,要件定義から設計,製造,テストまでの工程を順に一度で進めて全機能を開発するウォータフォールモデルが適している。b の要求に不明確な部分がある場合は,試作品(プロトタイプ)を作って利用者に評価してもらい要求を早期に明確にするプロトタイピングモデルが適している。
c の要求に変更される可能性が高い部分がある場合は,要求が確定した部分から開発し,その後に確定した部分を順次追加していく進化的モデルが適している。したがって,イの組合せが正しい。
開発モデルの比べ方
ウォータフォールは工程を順に1回ずつ進める。インクリメンタルは,最初に全体の要件を決め,機能を分けて少しずつ作って足していく。進化的モデルは,作ったものへの利用者の反応を見て要件そのものを見直しながら作り直していく。スパイラルは,計画→リスク分析→開発→評価の周回を繰り返し,周ごとにリスクを確かめて広げていく。
ウォータフォール
要件
設計
製造
テスト
インクリメンタル
要件(全体を先に決める)
機能1
機能2
機能3
少しずつ作って足す
進化的
版1
版2
版3
反応を見て要件も見直す
スパイラル
計画
リスク分析
開発
評価
インクリメンタルは要件を先に決めて分割,進化的は要件も育てる
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
IT サービスマネジメントの問題管理プロセスにおけるプロアクティブな活動はどれか。
ア インシデントの根本原因を究明する。 イ 過去に同様のインシデントが発生していないか調査する。 ウ 過去のインシデントの記録を分析し,今後起こりそうなインシデントを予測する。 正解 エ 根本原因を突き止めた問題を既知のエラーとして登録する。
正解 ウ
解説
問題管理には,発生したインシデントの根本原因を調べて取り除くリアクティブ(事後対応的)な活動と,インシデントが発生する前にその原因を見つけて防ぐプロアクティブ(予防的)な活動がある。過去のインシデントの記録を分析して傾向をつかみ,今後起こりそうなインシデントを予測するのはプロアクティブな活動で,ウが該当する。
アのインシデントの根本原因の究明,イの過去に同様のインシデントが発生していないかの調査,エの根本原因を突き止めた問題の既知のエラーとしての登録は,いずれも発生したインシデントに対応するリアクティブな活動である。
問題管理のリアクティブとプロアクティブ
リアクティブな活動は,起きたインシデントから根本原因を調べて取り除き,既知のエラーとして記録する。プロアクティブな活動は,過去のインシデントの記録を分析して傾向をつかみ,これから起きそうな問題を見つけて未然に防ぐ。
リアクティブ(事後)
プロアクティブ(予防)
きっかけ
起きたインシデント
過去の記録・傾向
すること
根本原因の究明・既知のエラー
起きそうな問題を予測して防ぐ
傾向を分析して予測する → プロアクティブ
起きた後に調べるのがリアクティブ,起きる前に傾向から防ぐのがプロアクティブ
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:インシデント管理と問題管理
問25
被監査企業が SaaS をサービス利用契約して業務を実施している場合,被監査企業のシステム監査人が SaaS の利用者環境から SaaS へのアクセスコントロールを評価できる対象の ID はどれか。
ア DBMS の管理者 ID イ アプリケーションの利用者 ID 正解 ウ サーバの OS の利用者 ID エ ストレージデバイスの管理者 ID
正解 イ
解説
SaaS では,サーバの OS,DBMS,ストレージなどの基盤は SaaS 事業者が管理しており,利用者である被監査企業は,提供されるアプリケーションの利用者 ID を発行・管理して業務に使う。被監査企業のシステム監査人が利用者環境から評価できるのは,自社が管理するアプリケーションの利用者 ID のアクセスコントロールで,イが正しい。
アの DBMS の管理者 ID,ウのサーバの OS の利用者 ID,エのストレージデバイスの管理者 ID は SaaS 事業者が管理するもので,利用者環境からは評価できない。これらは事業者の監査報告書などで確認する。
IaaS・PaaS・SaaS の管理の分担
下からハードウェア・ネットワーク,仮想化,OS,ミドルウェア・実行環境,アプリケーションの層がある。IaaS では利用者が OS から上を,PaaS では自分のアプリケーションだけを管理する。SaaS では全て提供者が管理し,利用者が扱うのは利用者 ID や設定だけ。
IaaS
利用者
利用者
利用者
提供者
提供者
PaaS
利用者
提供者
提供者
提供者
提供者
SaaS
提供者
提供者
提供者
提供者
提供者
アプリケーション
ミドルウェア・実行環境
OS
仮想化
ハードウェア・NW
SaaS で利用者が扱うのは,アプリケーションの利用者 ID や設定だけ
FaaS(サーバレス)は PaaS をさらに進め,関数を置くだけ
上の層に行くほど利用者の自由と責任が大きい。ゲスト OS に手を入れられるのは IaaS だけ
出典:平成25年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:クラウドのサービスモデル(IaaS・PaaS・SaaS) システム監査(監査手続・監査証拠・フォローアップ)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧