平成28年度 秋期に実施された情報セキュリティスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
RADIUS や DIAMETER が提供する AAA フレームワークの構成要素は,認証(Authentication)及び認可(Authorization)の他にどれか。
ア Accounting 正解 イ Activation ウ Audit エ Augmented Reality
正解 ア
解説
AAA フレームワークは,認証(Authentication),認可(Authorization),アカウンティング(Accounting)の三つの機能から成る。アカウンティングは,利用者がいつ,どれだけネットワークやサービスを利用したかを記録する機能で,課金や監査に用いられる。RADIUS や DIAMETER はこれらを提供するプロトコルである。アが正しい。
イの Activation(有効化),ウの Audit(監査),エの Augmented Reality(拡張現実)は,AAA の構成要素ではない。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証)
問2
NTP リフレクション攻撃の特徴はどれか。
ア 攻撃対象である NTP サーバに高頻度で時刻を問い合わせる。 イ 攻撃対象である NTP サーバの時刻情報を書き換える。 ウ 送信元を偽って,NTP サーバに echo request を送信する。 エ 送信元を偽って,NTP サーバにレスポンスデータが大きくなる要求を送信する。 正解
正解 エ
解説
NTP リフレクション攻撃は,送信元 IP アドレスを攻撃対象のアドレスに偽装して,インターネット上の NTP サーバに,応答データが要求よりはるかに大きくなる要求(monlist など)を送信する攻撃である。増幅された大量の応答が攻撃対象に送り付けられ,サービス不能になる。エが正しい。
アの高頻度の時刻の問合せは NTP サーバ自体への負荷をかけるだけで,リフレクション(反射)攻撃ではない。イの時刻情報の書換えは NTP サーバの改ざんである。ウの echo request は ICMP のメッセージで,NTP の要求ではない。
NTP 増幅(リフレクション)攻撃
攻撃者は送信元 IP アドレスを攻撃対象に偽り,応答が要求よりずっと大きくなる問合せ(monlist など)をインターネット上の NTP サーバに送る。大きな応答は偽られた送信元の攻撃対象に集中する。踏み台にされないためには,monlist を無効にし,外部からの不要な問合せに応答しないようにする。
攻撃者
NTP サーバ
NTP サーバ
NTP サーバ
攻撃対象
送信元を偽った小さな要求
大きな応答が集中
対策:monlist を無効にする,外からの問合せに答えない
小さな問合せが大きな応答になって攻撃対象に返る。monlist を止めて踏み台にされない
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃)
問3
POODLE(CVE-2014-3566)攻撃の説明はどれか。
ア SSL 3.0 のサーバプログラムの脆弱性を突く攻撃であり,サーバのメモリに不正アクセスして秘密鍵を窃取できる。 イ SSL 3.0 を使用した通信において,ブロック暗号の CBC モード利用時の脆弱性を突く攻撃であり,パディングを悪用して暗号化通信の内容を解読できる。 正解 ウ TLS 1.2 のプロトコル仕様の脆弱性を突く攻撃であり,TLS の旧バージョンにダウングレードして暗号化通信の内容を解読できる。 エ TLS 1.2 を使用した通信において,Diffie-Hellman 鍵交換アルゴリズムの脆弱性を突く攻撃であり,交換されたセッション鍵を窃取して暗号化通信の内容を解読できる。
正解 イ
解説
POODLE 攻撃は,SSL 3.0 でブロック暗号を CBC モードで使うときのパディングの検証方法の脆弱性を突き,通信を中継する攻撃者が改変した通信に対するサーバの反応から,暗号化された通信の内容(Cookie など)を少しずつ解読する攻撃である。TLS を使えるクライアントでも,SSL 3.0 にダウングレードさせて攻撃される。イが正しい。
アのサーバのメモリに不正アクセスして秘密鍵を窃取できるのは,OpenSSL の脆弱性を突いた Heartbleed 攻撃である。ウ,エの TLS 1.2 の仕様や Diffie-Hellman 鍵交換の脆弱性を突く攻撃は,POODLE の説明ではない。
ダウングレード攻撃と POODLE
通信の間に入った攻撃者がハンドシェイクを操作し,脆弱な古いバージョン(SSL 3.0 など)や弱い暗号を使わせる(バージョンロールバック,ダウングレード)。POODLE は SSL 3.0 の CBC モードのパディングの検証の弱さを突き,サーバの反応から cookie などを少しずつ解読する。TLS を使えるクライアントも SSL 3.0 に落とされて攻撃される。
クライアント
TLS 1.2 も使える
攻撃者
間に入る
サーバ
SSL 3.0 で
TLS 1.2 で
わざと古いバージョンで通信させる(ダウングレード)
POODLE:SSL 3.0 の CBC のパディングの弱点で解読
対策:SSL 3.0 を無効にする
古いバージョンに落とさせてから弱点を突く
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:TLS(SSL)
問4
XML ディジタル署名の特徴のうち,適切なものはどれか。
ア XML 文書中の,任意のエレメントに対してデタッチ署名(Detached Signature)を付けることができる。 正解 イ エンベローピング署名(Enveloping Signature)では一つの署名対象に必ず複数の署名を付ける。 ウ 署名形式として,CMS(Cryptographic Message Syntax)を用いる。 エ 署名対象と署名アルゴリズムを ASN.1 によって記述する。
正解 ア
解説
XML ディジタル署名(XML Signature)は,署名と署名対象の位置関係によって三つの形式をとる。署名の中に署名対象を入れるエンベローピング署名,署名対象の中に署名を入れるエンベロープ署名,そして署名と署名対象を別々に置くデタッチ署名である。デタッチ署名の署名対象は外部のリソースでもよいが,同じ XML 文書の中の別のエレメントを URI で参照する形にもできる。アが適切である。
イのエンベローピング署名は,一つの署名対象に必ず複数の署名を付ける形式ではない。ウの CMS やエの ASN.1 による記述は,S/MIME などで使われる署名形式の特徴で,XML 署名は署名対象や署名アルゴリズムを XML で記述する。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ディジタル署名(デジタル署名)
問5
ファイアウォールにおけるダイナミックパケットフィルタリングの特徴はどれか。
ア IP アドレスの変換が行われるので,ファイアウォール内部のネットワーク構成を外部から隠蔽できる。 イ 暗号化されたパケットのデータ部を復号して,許可された通信かどうかを判断できる。 ウ パケットのデータ部をチェックして,アプリケーション層での不正なアクセスを防止できる。 エ 戻りのパケットに関しては,過去に通過したリクエストパケットに対応付けられるものだけを通過させることができる。 正解
正解 エ
解説
ダイナミックパケットフィルタリングは,内部から外部へのリクエストパケットが通過したときに,その通信に対応する戻りのパケットだけを通過させるルールを動的に作り,通信が終わると削除する方式である。あらかじめ戻りのパケット用のポートを開けておく必要がないので,安全性が高まる。エが正しい。
アの IP アドレスの変換で内部構成を隠蔽するのは NAT や NAPT の特徴。イの暗号化されたデータ部を復号して判断することや,ウのデータ部をチェックしてアプリケーション層の不正アクセスを防ぐのは,アプリケーションゲートウェイ型ファイアウォールや WAF などの特徴で,パケットフィルタリングはヘッダ情報で判断する。
ステートフルインスペクション
内側の PC が外の Web サーバへ要求を出すと,ファイアウォールはその通信(送信元・宛先のアドレスとポート)を状態表に覚える。外から戻ってきたパケットは,状態表にある通信の応答であれば通し,表にない外からのパケットは通さない。静的なパケットフィルタのように,戻りのために 1024 以上のポートを広く開けておく必要がない。
社内 PC
FW
状態表
Web
攻撃者
① 要求
② 応答 → 通す
表にない外からの通信 → 通さない
戻りのために高いポート番号を広く開けなくてよい
内から出た要求に対応する戻りだけを通す
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:ファイアウォールと DMZ
問6
リスクベース認証に該当するものはどれか。
ア インターネットからの全てのアクセスに対し,トークンで生成されたワンタイムパスワードで認証する。 イ インターネットバンキングでの連続する取引において,取引の都度,乱数表の指定したマス目にある英数字を入力させて認証する。 ウ 利用者の IP アドレスなどの環境を分析し,いつもと異なるネットワークからのアクセスに対して追加の認証を行う。 正解 エ 利用者の記憶,持ち物,身体の特徴のうち,必ず二つ以上の方式を組み合わせて認証する。
正解 ウ
解説
リスクベース認証は,利用者のアクセス元の IP アドレス,端末,時間帯などの環境や行動を分析し,いつもと異なるなど不正の疑いがあるアクセスに対してだけ,秘密の質問やワンタイムパスワードなどの追加の認証を求める方式である。通常の利用では利便性を損なわずに,なりすましを防げる。ウが該当する。
アのトークンによるワンタイムパスワード認証,イの乱数表を使ったマトリクス認証は,リスクの判定に関係なく毎回行う認証である。エの記憶,持ち物,身体の特徴を組み合わせる認証は多要素認証である。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
X.509 における CRL(Certificate Revocation List)についての説明のうち,適切なものはどれか。
ア PKI の利用者は,認証局の公開鍵が Web ブラウザに組み込まれていれば,CRL を参照しなくてもよい。 イ 認証局は,発行した全てのディジタル証明書の有効期限を CRL に登録する。 ウ 認証局は,発行したディジタル証明書のうち,失効したものは,失効後1年間 CRL に登録するよう義務付けられている。 エ 認証局は,有効期限内のディジタル証明書を CRL に登録することがある。 正解
正解 エ
解説
CRL(Certificate Revocation List,証明書失効リスト)は,有効期限が来る前に失効させたディジタル証明書のシリアル番号と失効日を,認証局が並べて公開するものである。鍵の危殆化や所属の変更などで証明書を無効にしたことを,検証する側に知らせるために使う。有効期限内の証明書が失効されればそのシリアル番号が載るので,エが適切である。
アは誤りで,証明書が失効していないかは,認証局の公開鍵がブラウザに組み込まれていても CRL や OCSP で確認する必要がある。イの全ての証明書の有効期限を CRL に登録することはない。ウの失効後1年間登録するという義務は定められていない。
CRL と OCSP の違い
CRL は,認証局が有効期限内に失効させた証明書のシリアル番号と失効日時を一覧にし,署名を付けて公開するもの。利用者はリストを取ってきて自分で照らし合わせる。OCSP は,利用者が調べたい証明書を OCSP レスポンダ(VA)にオンラインで問い合わせ,有効か失効しているかの答えを受け取る。
CRL(証明書失効リスト)
認証局
CA
失効した証明書の一覧
No.1024 3/10 失効
No.2041 5/02 失効
利用者
ブラウザなど
署名して公開
取ってきて照合
載るのは有効期限内に失効した証明書のシリアル番号と日時
OCSP
利用者
ブラウザなど
OCSP レスポンダ
VA(検証局)
この証明書は有効?
有効・失効・不明を返す
その都度オンラインで問い合わせるので,最新の状態が分かる
CRL は一覧を取ってきて自分で調べる,OCSP はその都度問い合わせる
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問8
CRYPTREC の主な活動内容はどれか。
ア 暗号技術の安全性,実装性及び利用実績の評価・検討を行う。 正解 イ 情報セキュリティ政策に係る基本戦略の立案,官民における統一的,横断的な情報セキュリティ対策の推進に係る企画などを行う。 ウ 組織の情報セキュリティマネジメントシステムについて評価し認証する制度を運用する。 エ 認証機関から貸与された暗号モジュール試験報告書作成支援ツールを用いて暗号モジュールの安全性についての評価試験を行う。
正解 ア
解説
CRYPTREC(Cryptography Research and Evaluation Committees)は,電子政府で利用する暗号技術の安全性を評価・監視し,適切な実装法・運用法を調査・検討するプロジェクトで,暗号技術の技術的な検討に加え,暗号技術の利用促進や国際競争力の向上,運用面での安全性向上の検討を行っている。CRYPTREC 暗号リストの作成もその活動の一つであり,アが該当する。
イの情報セキュリティ政策の基本戦略の立案や官民の対策の推進の企画は,内閣サイバーセキュリティセンター(NISC,当時は内閣官房情報セキュリティセンター)の活動である。ウの ISMS の評価・認証制度は ISMS 適合性評価制度の運用,エの暗号モジュールの評価試験は JCMVP(暗号モジュール試験及び認証制度)の試験機関の活動である。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
Cookie に secure 属性を付けなかったときと比較した,付けたときの動作の差はどれか。
ア Cookie に指定された有効期間を過ぎると,Cookie が無効化される。 イ JavaScript による Cookie の読出しが禁止される。 ウ URL のスキームが https のページのときだけ,Web ブラウザから Cookie が送出される。 正解 エ Web ブラウザがアクセスする URL 内のパスと Cookie によって指定されたパスのプレフィックスが一致するとき,Web ブラウザから Cookie が送出される。
正解 ウ
解説
Cookie の secure 属性は,その Cookie を HTTPS などの暗号化された通信のときだけ送出するようブラウザに指示する属性である。URL のスキームが https のページのときだけ送出されるので,平文の HTTP 通信で Cookie が盗聴されることを防げる。ウが正しい。
アの有効期間を過ぎると無効化されるのは Expires 属性や Max-Age 属性の働き,イの JavaScript による読出しを禁止するのは HttpOnly 属性の働き,エのパスのプレフィックスが一致するときに送出されるのは Path 属性の働きである。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
サイドチャネル攻撃の手法であるタイミング攻撃の対策として,最も適切なものはどれか。
ア 演算アルゴリズムに対策を施して,機密情報の違いによって演算の処理時間に差異が出ないようにする。 正解 イ 故障を検出する機構を設けて,検出したら機密情報を破壊する。 ウ コンデンサを挿入して,電力消費量が時間的に均一になるようにする。 エ 保護層を備えて,内部のデータが不正に書き換えられないようにする。
正解 ア
解説
タイミング攻撃は,暗号処理に掛かる時間が秘密鍵やパスワードの値によって変わることを利用し,処理時間を多数回測って秘密情報を推定するサイドチャネル攻撃である。したがって対策は,秘密情報の値によらず処理時間が一定になるようにすることである。剰余乗算でダミーの演算を必ず行うなどして時間差を消すアが最も適切である。
イは装置に故障を起こさせて誤った出力から秘密情報を推定する故障利用攻撃への対策,ウは消費電力の変化から秘密情報を推定する電力解析攻撃への対策である。エは内部データの改ざんを防ぐ耐タンパ性の対策で,処理時間の差から情報が漏れることは防げない。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
マルウェアの活動傾向などを把握するための観測用センサが配備され,ダークネットともいわれるものはどれか。
ア インターネット上で到達可能,かつ,未使用の IP アドレス空間 正解 イ 組織に割り当てられている IP アドレスのうち,コンピュータで使用されている IP アドレス空間 ウ 通信事業者が他の通信事業者などに貸し出す光ファイバ設備 エ マルウェアに狙われた制御システムのネットワーク
正解 ア
解説
ダークネットは,インターネット上で到達可能でありながら,実際にはどのホストにも使われていない IP アドレス空間である。正規の通信が届くはずのないアドレスなので,届いた通信の多くはマルウェアの感染活動やスキャンなどで,観測用のセンサを置いてマルウェアの活動傾向を把握するのに使われる。アが正しい。
イのコンピュータで使用されている IP アドレス空間は,通常の通信が流れるのでダークネットではない。ウの他の事業者に貸し出す未使用の光ファイバ設備はダークファイバで,ダークネットとは別のものである。エのマルウェアに狙われた制御システムのネットワークも,ダークネットの定義ではない。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
rootkit の特徴はどれか。
ア OS などに不正に組み込んだツールを隠蔽する。 正解 イ OS の中核であるカーネル部分の脆弱性を分析する。 ウ コンピュータがウイルスやワームに感染していないことをチェックする。 エ コンピュータやルータのアクセス可能な通信ポートを外部から調査する。
正解 ア
解説
rootkit(ルートキット)は,攻撃者が不正侵入したコンピュータで,バックドアや不正なプログラムの存在,ログの痕跡などを隠蔽し,管理者に気付かれずに管理者権限で活動し続けるための機能をまとめたツールである。アが正しい。
イのカーネル部分の脆弱性を分析すること,ウのウイルスやワームに感染していないことのチェック,エの通信ポートを外部から調査すること(ポートスキャン)は,rootkit の特徴ではない。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問13
DNSSEC で実現できることはどれか。
ア DNS キャッシュサーバが得た応答中のリソースレコードが,権威 DNS サーバで管理されているものであり,改ざんされていないことの検証 正解 イ 権威 DNS サーバと DNS キャッシュサーバとの通信を暗号化することによる,ゾーン情報の漏えいの防止 ウ 長音“ー”と漢数字“一”などの似た文字をドメイン名に用いて,正規サイトのように見せかける攻撃の防止 エ 利用者の URL の打ち間違いを悪用して,偽サイトに誘導する攻撃の検知
正解 ア
解説
DNSSEC は,権威 DNS サーバがリソースレコードにデジタル署名を付け,DNS キャッシュサーバが公開鍵でその署名を検証する仕組みである。応答が正当な権威 DNS サーバで管理されているものであり,途中で改ざんされていないことを確認できるので,DNS キャッシュポイズニングへの対策になる。アが該当する。
DNSSEC は署名による検証を行うだけで通信の暗号化は行わないので,イの通信の暗号化による漏えい防止はできない。ウの似た文字を使ったドメイン名で正規サイトに見せかける攻撃(ホモグラフ攻撃)や,エの URL の入力誤りを悪用するタイポスクワッティングは,正規に登録された別のドメイン名を使うので,DNSSEC では防止も検知もできない。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
用語解説:DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問14
IEEE 802.1X で使われる EAP-TLS によって実現される認証はどれか。
ア CHAP を用いたチャレンジレスポンスによる利用者認証 イ あらかじめ登録した共通鍵によるサーバ認証と,時刻同期のワンタイムパスワードによる利用者認証 ウ ディジタル証明書による認証サーバとクライアントの相互認証 正解 エ 利用者 ID とパスワードによる利用者認証
正解 ウ
解説
EAP-TLS は,IEEE 802.1X で使われる EAP の認証方式の一つで,TLS の仕組みを使い,認証サーバとクライアントの双方がディジタル証明書を提示して相互認証を行う。クライアントにも証明書が必要なので導入の手間はかかるが,パスワードを使わない強固な認証ができる。ウが正しい。
アの CHAP を用いたチャレンジレスポンスによる利用者認証は EAP-MD5 などに近い方式である。エの利用者 ID とパスワードによる利用者認証は,サーバだけを証明書で認証する PEAP や EAP-TTLS で使われる。イのような共通鍵によるサーバ認証とワンタイムパスワードの組合せは EAP-TLS の認証ではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 共通鍵暗号と公開鍵暗号 TLS(SSL)
問15
IPsec に関する記述のうち,適切なものはどれか。
ア IKE は IPsec の鍵交換のためのプロトコルであり,ポート番号 80 が使用される。 イ 暗号化アルゴリズムとして,HMAC-SHA1 が使用される。 ウ トンネルモードを使用すると,暗号化通信の区間において,エンドツーエンドの通信で用いる元の IP のヘッダを含めて暗号化できる。 正解 エ ホスト A とホスト B との間で IPsec による通信を行う場合,認証や暗号化アルゴリズムを両者で決めるために ESP ヘッダではなく AH ヘッダを使用する。
正解 ウ
解説
IPsec のトンネルモードでは,元の IP パケット全体(元の IP ヘッダを含む)を暗号化し,新しい IP ヘッダを付けて送信する。暗号化通信の区間(VPN 装置間など)では,エンドツーエンドの通信で用いる元の IP ヘッダも暗号化されるので,内部のアドレスを隠せる。ウが適切である。
アの IKE は UDP のポート番号 500 を使い,80 は HTTP のポート番号である。イの HMAC-SHA1 は改ざんを検出するメッセージ認証の方式で,暗号化アルゴリズムではない。エの認証や暗号化アルゴリズムを両者で決めるのは IKE の役割で,AH はデータの認証と完全性を確保するヘッダで暗号化は行わない。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
用語解説:VPN・IPsec
問16
SMTP-AUTH の特徴はどれか。
ア ISP 管理下の動的 IP アドレスからの電子メール送信について,管理外ネットワークのメールサーバへの SMTP 接続を禁止する。 イ 電子メール送信元のサーバが,送信元ドメインの DNS に登録されていることを確認して,電子メールを受信する。 ウ メールクライアントからメールサーバへの電子メール送信時に,ユーザアカウントとパスワードによる利用者認証を行う。 正解 エ メールクライアントからメールサーバへの電子メール送信は,POP 接続で利用者認証済みの場合にだけ許可する。
正解 ウ
解説
SMTP-AUTH は,メールクライアント(PC)がメールサーバにメールを送信するときに,ユーザアカウントとパスワードによる利用者認証を行い,認証に成功した利用者からだけ送信を受け付ける仕組みである。第三者による不正中継やなりすまし送信を防げる。ウが正しい。
アの動的 IP アドレスから管理外のメールサーバへの SMTP 接続の禁止は OP25B。イの送信元のサーバが送信元ドメインの DNS に登録されていることを確認するのは SPF。エの POP 接続で認証済みの場合だけ送信を許可するのは POP before SMTP である。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問17
SQL インジェクション対策について,Web アプリケーションの実装における対策と Web アプリケーションの実装以外の対策として,ともに適切なものはどれか。
ア 実装における対策:Web アプリケーション中でシェルを起動しない。,実装以外の対策:chroot 環境で Web サーバを稼働させる。 イ 実装における対策:セッション ID を乱数で生成する。,実装以外の対策:TLS によって通信内容を秘匿する。 ウ 実装における対策:パス名やファイル名をパラメタとして受け取らないようにする。,実装以外の対策:重要なファイルを公開領域に置かない。 エ 実装における対策:プレースホルダを利用する。,実装以外の対策:データベースのアカウントがもつデータベースアクセス権限を必要最小限にする。 正解
正解 エ
解説
SQL インジェクションの根本的な対策は,Web アプリケーションプログラムの実装でプレースホルダ(バインド機構)を利用して SQL 文を組み立てることである。実装以外の対策としては,攻撃を受けた場合の被害を抑えるため,プログラムが利用するデータベースのアカウントの権限を必要最小限にしておくことが有効である。この組みのエが適切である。
アのシェルを起動しない実装と chroot 環境での稼働は OS コマンドインジェクションへの対策,ウのパス名やファイル名をパラメータで受け取らない実装と重要なファイルを公開領域に置かない運用はディレクトリトラバーサルへの対策である。イのセッション ID の乱数生成はセッション ID の推測への対策,TLS による秘匿は盗聴への対策である。
SQL インジェクションとプレースホルダ
入力を文字列としてつなげて SQL 文を作ると,入力の「' OR '1'='1」が文の一部になり,条件が常に真になって全員の行が返る。プレースホルダを使うと SQL 文の形が先に決まり,入力はまるごと1つの値として当てはめられるので,命令として解釈されない。
文字列をつなげて SQL 文を作ると
入力:' OR '1'='1
SELECT * FROM 会員 WHERE id = '' OR '1'='1 '
入力の引用符で文が閉じ,OR 以下が条件に加わる → 常に真で全員分が返る
プレースホルダを使うと
SELECT * FROM 会員 WHERE id = ?
形が先に決まる
' OR '1'='1
← 1つの値として入る
入力
「id が ' OR '1'='1 の会員」を探すだけになる
根本の対策は,SQL 文の形を先に確定させるプレースホルダ
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) TLS(SSL)
問18
DNS に関する記述のうち,適切なものはどれか。
ア DNS サーバに対して,IP アドレスに対応するドメイン名,又はドメイン名に対応する IP アドレスを問い合わせるクライアントソフトウェアを,リゾルバという。 正解 イ 問合せを受けた DNS サーバが要求されたデータをもっていない場合に,他の DNS サーバを参照先として回答することを,ゾーン転送という。 ウ ドメイン名に対応する IP アドレスを求めることを,逆引きという。 エ ドメイン名を管理する DNS サーバを指定する資源レコードのことを,CNAME という。
正解 ア
解説
リゾルバは,アプリケーションからの依頼を受けて,DNS サーバにドメイン名に対応する IP アドレスや,IP アドレスに対応するドメイン名を問い合わせるクライアントソフトウェアである。アが適切である。
イの他の DNS サーバを参照先として回答することは,DNS の委任や参照(リファラル)で,ゾーン転送はプライマリサーバのゾーン情報をセカンダリサーバに複製することである。ウのドメイン名から IP アドレスを求めるのは正引きで,逆引きは IP アドレスからドメイン名を求めることである。エのドメイン名を管理する DNS サーバを指定するのは NS レコードで,CNAME はドメイン名の別名を定義するレコードである。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
問19
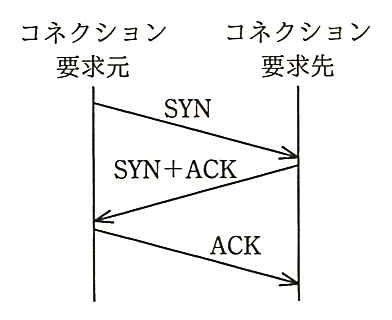
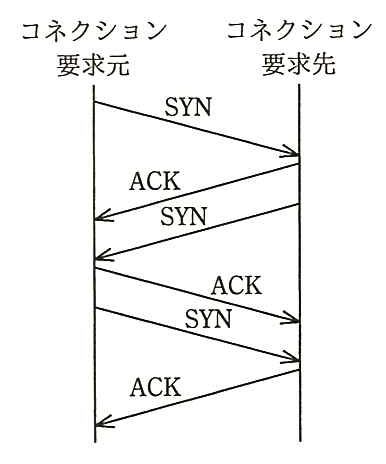
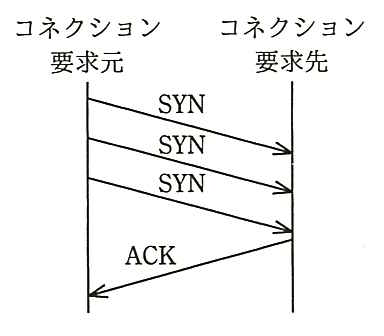
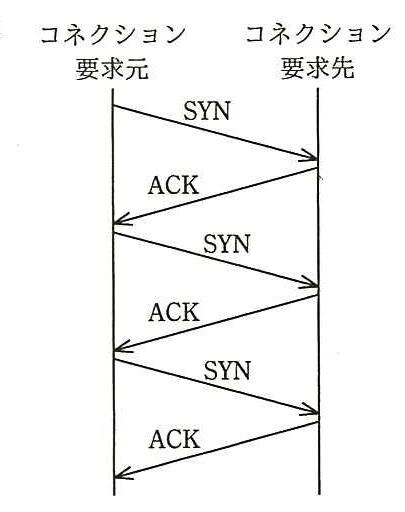
TCP のコネクション確立方式である3ウェイハンドシェイクを表す図はどれか。
正解 ア
解説
TCP の3ウェイハンドシェイクでは,コネクションの要求元が SYN を送り,要求先が SYN と ACK を一つのセグメントで返し,要求元が ACK を返すという3回のやり取りでコネクションを確立する。これを表すのはアである。
イ,エは SYN と ACK を別々に送っていてやり取りの回数が3回より多い。ウは SYN を3回送っていて,要求先から要求元への SYN がないので,双方向のコネクションが確立しない。
3ウェイハンドシェイク
クライアントが SYN(シーケンス番号 11111)を送る。サーバは SYN/ACK を返し,自分のシーケンス番号 22222 と,次に受け取りたい番号 11111+1=11112 を確認応答番号に入れる。クライアントは ACK(シーケンス番号 11112,確認応答番号 22222+1=22223)を返して確立する。サーバは LISTEN の状態で SYN を受け付ける。
クライアント
サーバ
SYN
seq 11111
SYN/ACK
seq 22222,ack 11112
ACK
seq 11112,ack 22223
LISTEN
SYN-
RECEIVED
SYN-SENT
確認応答番号 = 相手のシーケンス番号 + 1
確認応答番号は「相手のシーケンス番号+1」(次に受け取りたい番号)
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
問20
TCP に関する記述のうち,適切なものはどれか。
ア OSI 基本参照モデルのネットワーク層の機能である。 イ ウィンドウ制御の単位は,バイトではなくビットである。 ウ 確認応答がない場合は再送処理によってデータ回復を行う。 正解 エ データの順序番号をもたないので,データは受信した順番のままで処理する。
正解 ウ
解説
TCP は,コネクション型のトランスポート層のプロトコルで,受信側からの確認応答(ACK)が一定時間内に返ってこない場合は,データを再送して信頼性を確保する。ウが適切である。
アの TCP は OSI 基本参照モデルのトランスポート層の機能で,ネットワーク層は IP が担う。イのウィンドウ制御の単位はバイトである。エは誤りで,TCP はシーケンス番号(順序番号)をもち,受信側は順序を並べ替えてからデータを処理する。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
システム障害発生時には,データベースの整合性を保ち,かつ,最新のデータベース状態に復旧する必要がある。このために,DBMS がトランザクションのコミット処理を完了とするタイミングとして,適切なものはどれか。
ア アプリケーションの更新命令完了時点 イ チェックポイント処理完了時点 ウ ログバッファへのコミット情報書込み完了時点 エ ログファイルへのコミット情報書込み完了時点 正解
正解 エ
解説
コミットを完了とみなしてよいのは,コミット情報が不揮発の記憶媒体,すなわちログファイルに書き終わった時点。ここまで進んでいれば,直後にシステムが停止してもログからロールフォワードして最新の状態に復旧できる。
アの更新命令完了時点やウのログバッファへの書込み完了時点では,情報はまだ主記憶上にあり,障害で失われる。イのチェックポイント処理はバッファの内容をまとめて書き出す処理で,個々のトランザクションのコミットの成立とは関係がない。
コミットが完了するのはログファイルに書いた時点
トランザクションの更新は,まず主記憶のバッファで行い,その更新内容をログバッファを経てログファイル(ディスク)に書き出す。コミット情報がログファイルに書けた時点でコミット完了とする(WAL:データベースより先にログを書く)。データベース本体への書出しは後のチェックポイントでよく,その前に止まってもログからロールフォワードして回復できる。
主記憶(障害で消える)
更新命令の完了
ログバッファに書く
ディスク(残る)
ログファイルに書く
ここでコミット完了
データベースに書く
後のチェックポイントでよい
ログをデータベースより先に書く(WAL)
止まっても,ログにあるコミット済みの更新は
ロールフォワードで回復できる
主記憶の上にある間は障害で消える。ディスクのログに書けたら完了
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:障害回復(ロールバック・ロールフォワード)
問22
システム開発で行うテストについて,テスト要求事項を定義するアクティビティと対応するテストの組合せのうち,適切なものはどれか。
ア システム方式設計:運用テスト,ソフトウェア方式設計:システム結合テスト,ソフトウェア詳細設計:ソフトウェア結合テスト イ システム方式設計:運用テスト,ソフトウェア方式設計:ソフトウェア結合テスト,ソフトウェア詳細設計:ソフトウェアユニットテスト ウ システム方式設計:システム結合テスト,ソフトウェア方式設計:ソフトウェア結合テスト,ソフトウェア詳細設計:ソフトウェアユニットテスト 正解 エ システム方式設計:システム結合テスト,ソフトウェア方式設計:ソフトウェアユニットテスト,ソフトウェア詳細設計:ソフトウェア結合テスト
正解 ウ
解説
共通フレームの考え方では,設計の各段階で定義した事項が正しく実現されているかを,対応するテストで確認する(V字モデル)。システム方式設計で定義したシステムの構成や要件はシステム結合テストで,ソフトウェア方式設計で定義したソフトウェアの構造やコンポーネント間のインタフェースはソフトウェア結合テストで,ソフトウェア詳細設計で定義したユニットの仕様はソフトウェアユニットテストで確認する。ウが適切である。
ア,イの運用テストは,利用者が実際の運用環境で業務に使えるかを確認するテストで,システム要件定義や運用の要件に対応する。エはソフトウェア方式設計と詳細設計に対応するテストが入れ替わっている。
V 字モデル(共通フレーム)
左側を上から下へ,システム要件定義・システム方式設計・ソフトウェア要件定義・ソフトウェア方式設計・ソフトウェア詳細設計と詳細にしていき,ソフトウェア構築のあと,右側を下から上へ,ソフトウェアユニットテスト・ソフトウェア結合テスト・ソフトウェア適格性確認テスト・システム結合テスト・システム適格性確認テストと進める。各テストは同じ高さの設計で決めたことを確かめる。
システム
要件定義
システム
適格性確認テスト
システム
方式設計
システム
結合テスト
ソフトウェア
要件定義
ソフトウェア
適格性確認テスト
ソフトウェア
方式設計
ソフトウェア
結合テスト
ソフトウェア
詳細設計
ソフトウェア
ユニットテスト
ソフトウェア構築
テストは,同じ高さの設計で決めたことを確かめる
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
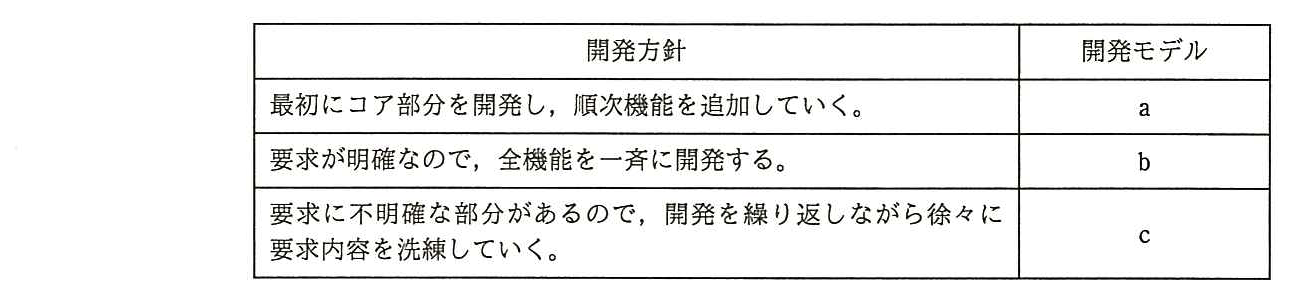
表はシステムの特性や制約に応じた開発方針と,開発方針に適した開発モデルの組である。a〜c に該当する開発モデルの組合せはどれか。
ア a:進化的モデル,b:ウォータフォールモデル,c:段階的モデル イ a:段階的モデル,b:ウォータフォールモデル,c:進化的モデル 正解 ウ a:ウォータフォールモデル,b:進化的モデル,c:段階的モデル エ a:進化的モデル,b:段階的モデル,c:ウォータフォールモデル
正解 イ
解説
a の最初にコア部分を開発し,順次機能を追加していくのは,システムをいくつかの段階に分けて段階的に開発する段階的モデル(インクリメンタルモデル)である。b の要求が明確で全機能を一斉に開発するのは,工程を順に一度で進めるウォータフォールモデルである。
c の要求に不明確な部分があり,開発を繰り返しながら徐々に要求内容を洗練していくのは,作って評価しながら全体を改良していく進化的モデルである。したがって,イの組合せが正しい。
開発モデルの比べ方
ウォータフォールは工程を順に1回ずつ進める。インクリメンタルは,最初に全体の要件を決め,機能を分けて少しずつ作って足していく。進化的モデルは,作ったものへの利用者の反応を見て要件そのものを見直しながら作り直していく。スパイラルは,計画→リスク分析→開発→評価の周回を繰り返し,周ごとにリスクを確かめて広げていく。
ウォータフォール
要件
設計
製造
テスト
インクリメンタル
要件(全体を先に決める)
機能1
機能2
機能3
少しずつ作って足す
進化的
版1
版2
版3
反応を見て要件も見直す
スパイラル
計画
リスク分析
開発
評価
インクリメンタルは要件を先に決めて分割,進化的は要件も育てる
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
JIS Q 20000-1 で定義されるインシデントに該当するものはどれか。
ア IT サービス応答時間の大幅な超過 正解 イ IT サービスの新人向け教育の依頼 ウ IT サービスやシステムの機能,使い方に対する問合せ エ 新設営業所に対する IT サービス提供の要求
正解 ア
解説
JIS Q 20000-1 では,インシデントを,サービスに対する計画外の中断,サービスの品質の低下,又はまだ顧客へのサービスに影響していない事象と定義している。IT サービスの応答時間が大幅に超過することは,サービスの品質の低下に当たるので,インシデントに該当する。アが正しい。
イの新人向け教育の依頼,ウの機能や使い方に対する問合せ,エの新設営業所へのサービス提供の要求は,サービスの中断や品質の低下ではなく,サービス要求や変更要求として扱われる。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:JIS Q 20000(サービスマネジメントシステム)
問25
データベースに対する不正アクセスの防止・発見を目的としたアクセスコントロールについて,“システム管理基準”への準拠性を確認する監査手続として,適切なものはどれか。
ア 利用者がデータベースにアクセスすることによって業務が効率的に実施できるかどうかを確認するために,システム仕様書を閲覧する。 イ 利用者がデータベースにアクセスするための画面の操作手順が操作ミスを起こしにくい設計になっているかどうかを確認するために,利用者にヒアリングする。 ウ 利用者が要求した応答時間が実現できているかどうかを確認するために,データベースにアクセスしてから出力結果が表示されるまでの時間を測定する。 エ 利用者のデータベースに対するアクセス状況を確認するために,アクセス記録を出力し内容を調査する。 正解
正解 エ
解説
データベースに対する不正アクセスの防止・発見を目的としたアクセスコントロールが適切に運用されているかを確認するには,アクセス記録(ログ)を出力し,権限のない利用者によるアクセスや不審なアクセスがないかなど,実際のアクセス状況を調査する。エが適切である。
アの業務の効率性の確認,イの操作ミスを起こしにくい画面設計の確認,ウの応答時間の測定は,いずれも効率性や使いやすさ,性能に関する監査手続で,不正アクセスの防止・発見を目的としたアクセスコントロールの確認ではない。
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:システム監査(監査手続・監査証拠・フォローアップ)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧