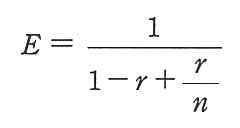平成24年度 秋期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
BGP-4 における AS に関する記述として,適切なものはどれか。
ア あるルータが作成した Router-LSA が伝播するルータの集合である。 イ 接続されるルータの数,ブロードキャストやマルチキャストの使用の有無,トポロジ種別などによって区分けされたネットワーク群であり,Hello プロトコルによって隣接関係を確立する。 ウ 同一の管理ポリシによって管理されるネットワーク群であり,2オクテット又は4オクテットの AS 番号によって識別される。 正解 エ リンクステート型の共通のプロトコルを使用して,ルーティング情報を相互に交換するルータの集合である。
正解 ウ
解説
BGP-4 の AS(Autonomous System,自律システム)は,ISP や大規模な組織など,同一の管理ポリシーによって運用されるネットワーク群であり,2 オクテット又は 4 オクテットの AS 番号で識別される。BGP-4 はこの AS と AS の間で経路情報を交換する。ウが適切である。
アの Router-LSA が伝播する範囲は OSPF のエリアである。イの接続形態によるネットワークの区分と Hello プロトコルによる隣接関係の確立は,OSPF のネットワークタイプの説明である。エのリンクステート型の共通のプロトコルで経路情報を交換するルータの集合も,OSPF などの IGP のルーティングドメインの説明で,AS の定義ではない。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問2
高速無線通信で使われている多重化方式であり,データ信号を複数のサブキャリアに分割し,各サブキャリアが互いに干渉しないように配置する方式はどれか。
正解 ウ
解説
OFDM(直交周波数分割多重)は,データを多数のサブキャリアに分けて並列に送る方式で,各サブキャリアの周波数を互いに直交する関係に配置するので,周波数が一部重なっていても干渉しない。周波数を有効に使え,マルチパスにも強いので,無線 LAN(IEEE 802.11a/g/n/ac/ax)や 4G・5G の移動通信で使われている。ウが該当する。
アの CCK は IEEE 802.11b で使われた変調方式,イの CDM は拡散符号によって複数の信号を同じ周波数帯に重ねる符号分割多重,エの TDM は時間を区切って複数の信号を順番に送る時分割多重である。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
CS-ACELP(G.729)による 8 k ビット/秒の音声符号化を行う VoIP ゲートウェイ装置において,パケットを生成する周期が 20 ミリ秒のとき,1パケットに含まれる音声ペイロードは何バイトか。
正解 ア
解説
G.729 の符号化速度は 8k ビット/秒なので,20 ミリ秒の間に生成される音声データは 8,000 ビット/秒×0.02 秒=160 ビットになる。バイトに直すと 160÷8=20 バイトであり,アになる。
イの 160 はビットをバイトに直さなかった値である。ウの 200 やエの 1,000 は,周期や速度の換算を誤った値で,1 パケットの音声ペイロードにはならない。
20ミリ秒分の音声は何バイトか
G.729 は 8k ビット/秒で音声を符号化する。20 ミリ秒ごとにパケットを作るので,1パケットの音声は 8,000×0.02=160 ビット。バイトに直すと 160÷8=20 バイト。
20 ms
20 ms
20 ms
20 ms
20 ms
音声を 20 ミリ秒ずつに区切ってパケットにする
8,000 ビット/秒 × 0.02 秒 = 160 ビット
160 ÷ 8 = 20 バイト
ビット ÷ 8 = バイト
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
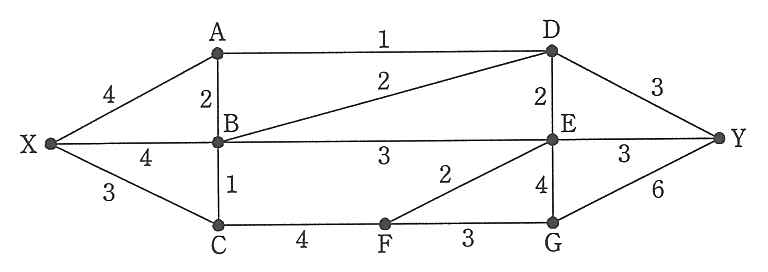
図のネットワークで,数字は二つの地点間で同時に使用できる論理回線の多重度を示している。X 地点から Y 地点までには同時に最大幾つの論理回線を使用することができるか。
正解 ウ
解説
X から Y へ同時に使える論理回線の最大数は,X 側と Y 側を分ける区間の多重度の合計(カット)のうち最小のものに等しい。X と A をひとまとめにして残りと分けると,切れる区間は X-B 4,X-C 3,A-B 2,A-D 1 で合計 10 になり,これより小さい分け方はない。実際に,X-A-D-Y に 1,X-A-B-D-Y に 2,X-B-E-Y に 3,X-B-C-F-E-G-Y に 1,X-C-F-G-Y に 3 と割り当てると,各区間の多重度を超えずに合計 10 本を同時に使える。ウになる。
X から出る区間の合計は 4+4+3=11 だが,A から先へは A-B 2 と A-D 1 の計 3 しか流せないので,エの 11 にはならない。アの 8 やイの 9 は,経路の組合せを尽くさずに求めた値であり,最大ではない。
X から Y へ同時に使える回線の最大数
X と A をひとまとめにして,残りの地点と分ける線(カット)を引くと,切られる区間は X−B 4,X−C 3,A−B 2,A−D 1 で合計10。X から Y へ流せる量は,どのカットの合計よりも多くはならず,最小のカットの合計に等しい。X−A−D−Y に1,X−A−B−D−Y に2,X−B−E−Y に3,X−B−C−F−E−G−Y に1,X−C−F−G−Y に3 を割り当てると,実際に10本を同時に使える。
4
4
3
2
1
2
3
1
4
2
3
2
4
3
3
6
X
A
B
C
D
E
F
G
Y
破線で囲んだ X・A から出る区間:4+3+2+1=10
これより小さいカットはないので,最大は10
X から出る区間の合計は11だが,A から先へは 2+1=3 しか流せない。最小のカットは10
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
ADSL の上りの伝送速度が下りよりも遅くなっていることの説明として,適切なものはどれか。
ア ISDN との干渉を防止するためである。 イ 加入者宅の ADSL モデムとその対向先である ADSL 集合モデムとの間を流れる ATM セル仕様で制限されているからである。 ウ 通信事業者やインターネットサービスプロバイダ側でセキュリティチェックを行うからである。 エ 上りの変調周波数帯域が,下りの変調周波数帯域と比べて狭いからである。 正解
正解 エ
解説
ADSL(Asymmetric Digital Subscriber Line)は,電話用のメタル回線で音声より高い周波数帯を使ってデータを送る方式で,上り(利用者から局側)と下りに別々の周波数帯を割り当てる。インターネットの利用では下りのデータ量が多いので,下りに広い周波数帯を,上りに狭い周波数帯を割り当てており(ITU-T G.992.1 では上りは約 26~138kHz,下りは約 138kHz~1.1MHz),その結果,上りの伝送速度が下りより遅くなる。エが適切である。
アの ISDN との干渉への対策は,日本で使われた方式(G.992.1 Annex C)などで考慮されたが,上りが下りより遅い理由ではない。イの ATM セルは ADSL 区間でデータを運ぶ単位で,セルの仕様が上りの速度を制限しているわけではない。ウのセキュリティチェックの有無は,伝送速度の上下の差とは関係しない。なお,ADSL は光回線への移行が進み,国内では NTT 東西のフレッツ・ADSL をはじめとして提供の終了が進んでいる。
ADSL の周波数帯の割当て(上りが狭い)
ADSL は電話用のメタル回線で,音声より高い周波数帯をデータに使い,上り(利用者から局側)と下りに別々の帯域を割り当てる。下りのデータ量が多いので下りに広い帯域を,上りに狭い帯域を割り当てる(ITU-T G.992.1 では上りが約 26〜138kHz,下りが約 138kHz〜1.1MHz)。そのため上りが遅い。
上り
下り(広い)
26k
138k
1.1MHz
周波数帯(ITU-T G.992.1 の例)。左端の細い部分は音声
帯域が狭い上りは遅く,広い下りは速い(非対称)
上りの帯域が下りより狭いので,上りが遅い(エ)
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
CSMA 方式の LAN 制御に関する記述として,適切なものはどれか。
ア キャリア信号を検出し,データの送信を制御する。 正解 イ 送信権をもつメッセージ(トークン)を得た端末がデータを送信する。 ウ データ送信中に衝突が起こった場合は,直ちに再送を行う。 エ 伝送路が使用中でもデータの送信はできる。
正解 ア
解説
CSMA(Carrier Sense Multiple Access)方式では,端末は送信する前に伝送路のキャリア信号を検出(キャリアセンス)し,他の端末が送信中でないことを確かめてから送信する。有線 LAN の CSMA/CD と無線 LAN の CSMA/CA は,どちらもこの仕組みを土台にしている。アが適切である。
イはトークンを得た端末だけが送信するトークンパッシング方式の説明である。ウも誤りで,CSMA/CD では衝突を検出すると送信を中止し,ランダムな待ち時間(バックオフ)をおいてから再送する。直ちに再送すると再び衝突しやすいためである。エも誤りで,伝送路が使用中のときは送信を控える。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA
問7
IP ネットワークのルーティングプロトコルの一つである OSPF の説明として,適切なものはどれか。
ア 自律システム間の接続に使用され,経路が変化したときだけ,その差分を送信する。 イ 自律システム内で使用され,距離ベクトルとリンクステートの両アルゴリズムを採用したルーティングプロトコルである。 ウ ネットワークを,エリアと呼ぶ単位に分割し,エリア間をバックボーンで結ぶ形態を採り,回線速度などを考慮した最小コストルーティングのプロトコルである。 正解 エ ホップ数に基づいて最短経路を動的に決定する。サブネット情報を通知できないので,大規模のネットワークには不向きである。
正解 ウ
解説
OSPF は,自律システム(AS)の内部で使われるリンクステート型のルーティングプロトコルである。ネットワークをエリアに分割し,バックボーンエリア(エリア 0)を中心に他のエリアを結ぶ階層構造をとる。経路の選択には,インタフェースの帯域幅(回線速度)から決まるコストを使い,宛先までのコストの合計が最小の経路を選ぶ。ウが適切である。
アは AS 間の接続に使われ,経路が変化したときに差分だけを送る BGP の説明である。イは距離ベクトル型とリンクステート型の特徴を併せ持つハイブリッド型(EIGRP など)の説明,エはホップ数で経路を決め,サブネットマスクを通知できない RIP(RIP バージョン 1)の説明である。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP) サブネットマスク・CIDR
問8
ハミング符号の用途の説明として,適切なものはどれか。
ア Bluetooth 通信で,ビット誤りを訂正するために使われている。 正解 イ G3 ファクシミリで画像データの圧縮に使われている。 ウ HDLC フレーム内のビット誤りを検出するために使われている。 エ MP3 でオーディオデータの圧縮に使われている。
正解 ア
解説
ハミング符号は,データビットに複数の検査ビットを加えて,1 ビットの誤りの位置を特定して訂正できるようにした誤り訂正符号である。Bluetooth では,DM パケットのペイロードなどを保護する 2/3 レートの FEC として,短縮した (15,10) ハミング符号が使われている。アが適切である。
イの G3 ファクシミリの画像圧縮には,MH(モディファイドハフマン)符号や MR 符号が使われる。ウの HDLC フレームのビット誤りの検出には,CRC によるフレームチェックシーケンス(FCS)が使われる。エの MP3 のオーディオデータの圧縮には,MDCT による周波数変換や聴覚心理モデル,ハフマン符号が使われる。
パリティとハミング符号でできること
パリティ(偶数・奇数・垂直・水平)は1ビットの誤りがあることは分かるが,どのビットかは分からないので直せない。ハミング符号は複数の検査ビットの組合せで誤りの位置まで分かるので,1ビットの誤りを訂正できる。ECC メモリで使う方式(SECDED)は,さらに2ビットの誤りがあることも検出できる。
方式
1ビット誤りの検出
1ビット誤りの訂正
2ビット誤りの検出
パリティ
○
×
×
ハミング符号(ECC)
○
○
○
検査ビットの組合せで,誤ったビットの位置を指せる
パリティ・チェックサムは誤りの有無が分かるだけ
ハミング符号は誤りの位置まで分かる → 1ビット訂正,2ビット検出
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
DNS の A レコードに関する記述のうち,適切なものはどれか。
ア ゾーン内の登録データの開始マークである。 イ ドメイン名とメールサーバの対応を示すものである。 ウ ホスト名から IP アドレスへの対応を示すものである。 正解 エ ホスト名に別名を付けるためのものである。
正解 ウ
解説
DNS のリソースレコードのうち A レコードは,ホスト名(ドメイン名)とそれに対応する IPv4 アドレスを登録するもので,名前から IP アドレスを求める正引きに使う(RFC 1035)。ウが適切である。
アのゾーンの登録データの開始を示すのは SOA レコードで,ゾーンのプライマリサーバや管理者,シリアル番号などを記述する。イのドメイン名とメールサーバの対応を示すのは MX レコード,エのホスト名に別名を付けるのは CNAME レコードである。なお,IPv6 アドレスは AAAA レコードで登録する。
DNS のおもなリソースレコード
A はホスト名に対応する IPv4 アドレス,AAAA は IPv6 アドレス。MX はそのドメイン宛てのメールを受け取るメールサーバのホスト名と優先度(プリファレンス値が小さいほど優先)。NS はゾーンを管理する DNS サーバで,サブドメインへの委任にも使う。CNAME は別名,PTR は IP アドレスからホスト名(逆引き),SOA はゾーンの管理情報。
レコード
書くもの
例
A
名前 → IPv4
www → 192.0.2.10
AAAA
名前 → IPv6
www → 2001:db8::10
MX
メールサーバと優先度
example.jp → 10 mail
NS
ゾーンの DNS サーバ
sub → ns.sub
CNAME
別名 → 正式名
web → www
PTR
IP → 名前(逆引き)
10 → www
SOA
ゾーンの管理情報
シリアル番号など
MX の値はホスト名(IP アドレスや別名は書かない)
MX はメールの配送先(ホスト名で書く,値が小さいほど優先)
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
IPv4 における ICMP のメッセージに関する説明として,適切なものはどれか。
ア 送信元が設定したソースルーティングが失敗した場合は,Echo Reply を返す。 イ 転送されてきたデータグラムを受信したルータが,そのネットワークの最適なルータを送信元に通知して経路の変更を要請するには,Redirect を使用する。 正解 ウ フラグメントの再組立て中にタイムアウトが発生した場合は,データグラムを破棄して Parameter Problem を返す。 エ ルータでメッセージを転送する際に,受信側のバッファがあふれた場合には Time Exceeded を送り,送信ホストに送信を抑制することを促す。
正解 イ
解説
ICMP の Redirect メッセージは,ルータが受け取ったデータグラムについて,送信元と同じネットワーク上に宛先へのより適切な次のルータがあるときに,そのルータを送信元に通知して経路の変更を促すために使われる。イが適切である。
アのソースルーティングの失敗は Destination Unreachable(Source Route Failed)で通知し,Echo Reply は ping の Echo Request に対する応答である。ウのフラグメントの再組立て中のタイムアウトは Time Exceeded(Fragment Reassembly Time Exceeded)で通知する。エの Time Exceeded は TTL が 0 になったときなどに送られるもので,バッファがあふれたときに送信の抑制を促すのは Source Quench(現在は廃止)である。
ICMP Redirect
ホストがルータ1をデフォルトゲートウェイにしていて,宛先へはルータ2のほうが近いとき,ルータ1はパケットをルータ2へ転送するとともに,同じセグメントにいるホストへ ICMP Redirect を送り,「この宛先へは次からルータ2に送って」と経路の変更を求める。
ホスト
ルータ1
ルータ2
→ 宛先のネットワーク
① 送る
② 転送
③ Redirect「次はルータ2へ」
Redirect は「もっと良いルータが同じセグメントにある」と送信元に知らせる
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
マルチキャストグループへの参加や離脱をホストが通知したり,マルチキャストグループに参加しているホストの有無をルータがチェックするときに使用するプロトコルはどれか。
正解 イ
解説
IGMP(Internet Group Management Protocol)は,IPv4 で,ホストがマルチキャストグループへの参加や離脱をルータに通知したり,ルータがグループに参加しているホストが残っているかを定期的に問い合わせたりするためのプロトコルである。イが該当する。
アの ARP は IP アドレスから MAC アドレスを求めるプロトコル,ウの LDAP はディレクトリサービスにアクセスするプロトコル,エの RIP はルータ間で経路情報を交換するルーティングプロトコルである。
IGMP:マルチキャストグループへの参加を知らせる
ホストは IGMP で,どのマルチキャストグループに参加するか(又は離脱するか)をルータに知らせる。ルータは IGMP で定期的に問い合わせ,そのグループに参加しているホストが LAN に残っているかを確かめ,いる間だけ配信を流す。
ルータ
ホスト1
ホスト2
ホスト3
参加します
参加します
参加者は残っている?(問合せ)
塗ったホストがグループに参加。配信はいる間だけ
参加・離脱を伝えるのがホスト,残っているかを確かめるのがルータ
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:ARP ルーティングプロトコル(RIP・OSPF・BGP)
問12
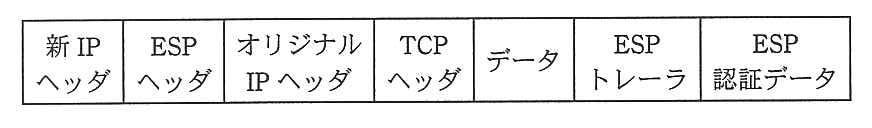
図は IPv4 における IPsec のデータ形式を示している。ESP トンネルモードの電文中で,暗号化されているのはどの部分か。
ア ESP ヘッダから ESP トレーラまで イ TCP ヘッダから ESP 認証データまで ウ オリジナル IP ヘッダから ESP トレーラまで 正解 エ 新 IP ヘッダから ESP 認証データまで
正解 ウ
解説
ESP のトンネルモードでは,元の IP パケット全体(オリジナル IP ヘッダ,TCP ヘッダ,データ)に ESP トレーラ(パディングや次ヘッダの情報)を加えた部分を暗号化し,その前に ESP ヘッダと新しい IP ヘッダを付ける。暗号化されるのはオリジナル IP ヘッダから ESP トレーラまでであり,ウが該当する。
新 IP ヘッダは経路上のルータが転送に使うので暗号化できず,ESP ヘッダには復号に使うセキュリティパラメータインデックス(SPI)やシーケンス番号が入るので暗号化されない。ESP 認証データは,ESP ヘッダから ESP トレーラまでを対象に計算した改ざん検出用の値で,暗号化の対象ではない。
IPsec(ESP)のトンネルモードとトランスポートモードのパケット
トンネルモードは,新しい IP ヘッダ,ESP ヘッダ,元の IP ヘッダ,データ,ESP トレーラ,ESP 認証データの順で,元の IP ヘッダから ESP トレーラまでが暗号化される。トランスポートモードは,元の IP ヘッダ,ESP ヘッダ,データ,ESP トレーラ,ESP 認証データの順で,データから ESP トレーラまでが暗号化される。
トンネルモード(ゲートウェイ間)
新しい
IPヘッダ
ESP
ヘッダ
元の
IPヘッダ
データ
ESP
トレーラ
ESP
認証
暗号化される範囲
トランスポートモード(ホスト間)
元の
IPヘッダ
ESP
ヘッダ
データ
ESP
トレーラ
ESP
認証
暗号化される範囲
色の付いた部分が暗号化される(ESP の場合)
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:VPN・IPsec
問13
IPv4 と IPv6 の両方にある機能はどれか。
ア 実時間処理用のパケットを処理するためのフローラベル イ パケットヘッダの誤りを検出するためのチェックサム ウ 一つのパケットで複数のノードにデータを配送するマルチキャスト 正解 エ 複数のノードのうち経路上最も近いノードにデータを配送するエニーキャスト
正解 ウ
解説
マルチキャストは,一つのパケットを特定のグループに属する複数のノードに配送する方式で,IPv4 ではクラス D(224.0.0.0~239.255.255.255),IPv6 では FF00::/8 のアドレスを使う。両方にある機能はウである。
アのフローラベルは IPv6 ヘッダで新たに設けられたフィールドで,IPv4 には無い。イのヘッダチェックサムは IPv4 にはあるが,IPv6 ではルータの処理を減らすために廃止された。エのエニーキャストは,IPv6 でアドレスの種類の一つとして規定されたもので(RFC 4291),IPv4 のアドレス体系には無い。なお,IPv4 でも,同じアドレスを複数の地点から経路広告して,DNS のルートサーバなどでエニーキャストを実現する運用が広く行われている。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
用語解説:IPv6
問14
2台の PC を IPv6 ネットワークに接続するとき,2台ともプレフィックスが 2001:db8:100:1000::/56 の IPv6 サブネットに入るようになる IP アドレスの組合せはどれか。
ア 1台目の PC:2001:db8:100::aa:bb,2台目の PC:2001:db8:100::cc:dd イ 1台目の PC:2001:db8:100:1000::aa:bb,2台目の PC:2001:db8:100:2000::cc:dd ウ 1台目の PC:2001:db8:100:1010::aa:bb,2台目の PC:2001:db8:100:1020::cc:dd 正解 エ 1台目の PC:2001:db8:100:1100::aa:bb,2台目の PC:2001:db8:100:1200::cc:dd
正解 ウ
解説
プレフィックス長 /56 は,IPv6 アドレスの 128 ビットのうち上位 56 ビットがネットワーク部であることを示す。16 進数の1けたは4ビットなので,上位 56 ビットは先頭から 14 けた分になる。2001:db8:100:1000 を4けたずつにすると 2001:0db8:0100:1000 で,先頭 14 けたは 2001:0db8:0100:10 である。
したがって,第4ブロックが 10 で始まる 1000〜10ff のアドレスが同じサブネットに入る。ウの 1010 と 1020 はどちらも 10 で始まるので正しい。アの第4ブロックは 0000 で範囲外,イの 2000,エの 1100 と 1200 も範囲外である。
IPv6 の /56 はどこまでか
16進数の1桁は4ビットなので,/56 は先頭から 56÷4=14 桁。2001:db8:100:1000 を4桁ずつにすると 2001:0db8:0100:1000 で,先頭14桁は 2001:0db8:0100:10。第4ブロックが 10 で始まる 1000〜10ff が同じサブネットに入る(1010 と 1020 は入る,1100・2000 は入らない)。
2
0
0
1
:
0
d
b
8
:
0
1
0
0
:
1
0
0
0
先頭14桁(56ビット)がネットワーク部
第4ブロックが 10 で始まれば同じサブネット
1010 ○ 1020 ○ 1100 × 2000 ×
省略 :: を戻して4桁ずつにしてから数える
100 は 0100,db8 は 0db8
16進1桁=4ビット。/56 は14桁目まで
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:IPv6 サブネットマスク・CIDR
問15
MPLS の説明として,適切なものはどれか。
ア IP プロトコルに暗号化や認証などのセキュリティ機能を付加するための規格である。 イ L2F と PPTP を統合して改良したデータリンク層のトンネリングプロトコルである。 ウ PPP データフレームを IP パケットでカプセル化して,インターネットを通過させるためのトンネリングプロトコルである。 エ ラベルと呼ばれる識別子を挿入することによって,IP アドレスに依存しないルーティングを実現する,ラベルスイッチング方式を用いたパケット転送技術である。 正解
正解 エ
解説
MPLS(Multi-Protocol Label Switching)は,網の入口のルータでパケットに短い固定長のラベルを付け,網内のルータ(LSR)は IP アドレスではなくラベルを見て転送する方式である。経路表の検索が簡単になり,ラベルによって経路を指定できるので,IP-VPN や広域イーサネットなどの通信事業者の網で広く使われている。エが適切である。
アは IP に暗号化や認証の機能を加える IPsec,イは L2F と PPTP を統合したレイヤ 2 のトンネリングプロトコルである L2TP,ウは PPP フレームを IP パケットでカプセル化する PPTP の説明である。
MPLS のラベル転送
MPLS 網の入口のルータ(LER)が IP パケットにラベルを付け,網の中のルータ(LSR)は IP ヘッダを見ずにラベルだけを見て転送し,ラベルを付け替える。出口のルータでラベルを外して,普通の IP パケットとして送り出す。
MPLS 網
入口 LER
LSR
LSR
出口 LER
ラベル 17
→ 42(付け替え)
付ける
外す
網の中は IP アドレスを見ずにラベルで転送する
入口で付けて,中はラベルで転送,出口で外す
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
IPv4 アドレスが 192.168.10.0/24〜192.168.58.0/24 のネットワークを対象に経路を集約するとき,集約した経路のネットワークアドレスのビット数が最も多くなるものはどれか。
ア 192.168.0.0/16 イ 192.168.0.0/17 ウ 192.168.0.0/18 正解 エ 192.168.0.0/19
正解 ウ
解説
集約の対象は第 3 オクテットが 10~58 のネットワークである。10=00001010,58=00111010 で,この範囲の値は上位 2 ビットがどれも 00 であり,3 ビット目は 0(10~31)と 1(32~58)の両方がある。共通なのは第 1・第 2 オクテットの 16 ビットと第 3 オクテットの上位 2 ビットで,192.168.0.0/18(192.168.0.0~192.168.63.255)が全てを含む最長のプレフィックスになる。ウが該当する。
エの 192.168.0.0/19 は 192.168.0.0~192.168.31.255 までしか含まず,32~58 が外れる。アの /16 やイの /17 は全てを含むが,ネットワークアドレスのビット数が /18 より少ない。
経路の集約:192.168.10〜58.0
集約する範囲の第3オクテットを2進数で並べ,全てで共通している先頭のビットを数える。共通しているのは先頭 2 ビットなので,集約したアドレスは 192.168.0.0/18。/19 だと 0〜31 までしか含まない
192.168.10
0
0
0
0
1
0
1
0
192.168.31
0
0
0
1
1
1
1
1
192.168.32
0
0
1
0
0
0
0
0
192.168.58
0
0
1
1
1
0
1
0
共通 2 ビット
集約したアドレス:192.168.0.0/18
/19 だと 0〜31 までしか含まない
全てに共通する先頭のビットまでがネットワーク部。それより短いと関係のない範囲まで含む
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:サブネットマスク・CIDR
問17
HTTP の認証機能を利用するクライアント側の処理として,適切なものはどれか。
ア ダイジェスト認証では,利用者 ID とパスワードを“:”で連結したものを,MD5 を使ってエンコードし Authorization ヘッダで指定する。 イ ダイジェスト認証では,利用者 ID とパスワードを“:”で連結したものを,SHA を使ってエンコードし Authorization ヘッダで指定する。 ウ ベーシック認証では,利用者 ID とパスワードを“:”で連結したものを,BASE64 でエンコードし Authorization ヘッダで指定する。 正解 エ ベーシック認証では,利用者 ID とパスワードを“:”で連結したものを,エンコードせずに Authorization ヘッダで指定する。
正解 ウ
解説
HTTP のベーシック認証では,クライアントは,利用者 ID とパスワードを“:”で連結した文字列を BASE64 でエンコードし,Authorization ヘッダに指定してサーバに送る。BASE64 は暗号化ではなく簡単に元に戻せるので,盗聴への対策として TLS と併用する必要がある。ウが適切である。
エのようにエンコードせずに送ることはない。ア,イのダイジェスト認証では,利用者 ID とパスワードを“:”で連結したものをそのまま送るのではなく,サーバから受け取ったチャレンジ(nonce)などと組み合わせてハッシュ値(MD5 など)を計算し,その値を送る。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
HTTP を使って,Web サーバのコンテンツのアップロードや更新を可能にするプロトコルはどれか。
ア CSS イ MIME ウ SSL エ WebDAV 正解
正解 エ
解説
WebDAV(Web-based Distributed Authoring and Versioning)は HTTP/1.1 を拡張したプロトコルで,PUT や DELETE に加え,PROPFIND・MKCOL・COPY・MOVE・LOCK などのメソッドによって,Web サーバ上のファイルのアップロード,更新,フォルダの作成,排他制御などができる。エが該当する。
アの CSS は Web ページの見た目(レイアウトや文字の装飾)を指定するスタイルシートの言語,イの MIME は電子メールなどで文字以外のデータや多様な形式を扱うための規格である。ウの SSL は通信を暗号化するプロトコルである。なお,SSL は脆弱性が見つかったため,現在は RFC で使用してはならないとされており(SSL 3.0 は RFC 7568),後継の TLS が使われている。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:TLS(SSL)
問19
CRL(Certificate Revocation List)はどれか。
ア 有効期限切れになったディジタル証明書の公開鍵のリスト イ 有効期限切れになったディジタル証明書のシリアル番号のリスト ウ 有効期限内に失効したディジタル証明書の公開鍵のリスト エ 有効期限内に失効したディジタル証明書のシリアル番号のリスト 正解
正解 エ
解説
CRL(証明書失効リスト)には,有効期限内であるにもかかわらず,秘密鍵の漏えいなどの理由で認証局が失効させたディジタル証明書のシリアル番号と失効日時が掲載される。エが正しい。
ア,イの有効期限切れになった証明書は,期限によって無効であることが分かるので CRL には掲載しない。ア,ウの公開鍵は CRL に掲載する項目ではなく,失効した証明書はシリアル番号で識別する。
CRL と OCSP の違い
CRL は,認証局が有効期限内に失効させた証明書のシリアル番号と失効日時を一覧にし,署名を付けて公開するもの。利用者はリストを取ってきて自分で照らし合わせる。OCSP は,利用者が調べたい証明書を OCSP レスポンダ(VA)にオンラインで問い合わせ,有効か失効しているかの答えを受け取る。
CRL(証明書失効リスト)
認証局
CA
失効した証明書の一覧
No.1024 3/10 失効
No.2041 5/02 失効
利用者
ブラウザなど
署名して公開
取ってきて照合
載るのは有効期限内に失効した証明書のシリアル番号と日時
OCSP
利用者
ブラウザなど
OCSP レスポンダ
VA(検証局)
この証明書は有効?
有効・失効・不明を返す
その都度オンラインで問い合わせるので,最新の状態が分かる
CRL は一覧を取ってきて自分で調べる,OCSP はその都度問い合わせる
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP)
問20
チャレンジレスポンス認証の方式として,適切なものはどれか。
ア SSL によって,クライアント側で固定パスワードを暗号化して送信する。 イ クライアント側で端末のシリアル番号を秘密鍵を使って暗号化して送信する。 ウ トークンという装置が表示する毎回異なったデータを,パスワードとして送信する。 エ 利用者が入力したパスワードと,サーバから送られたランダムなデータとをクライアント側で演算し,その結果を送信する。 正解
正解 エ
解説
チャレンジレスポンス認証では,サーバが毎回異なるランダムなデータ(チャレンジ)をクライアントに送り,クライアントはチャレンジと利用者が入力したパスワードからハッシュ関数などで計算した値(レスポンス)を返す。サーバも登録されたパスワードで同じ計算をして結果を照合する。パスワードそのものはネットワークに流れず,レスポンスも毎回変わるので,盗聴や再送攻撃に強い。エが適切である。
アは SSL で通信路を暗号化して固定パスワードを送る方式で,チャレンジを使わない。イは,端末固有の情報を秘密鍵で暗号化(署名)して送る端末認証の一種である。ウは,トークンが時刻などから生成して表示する値をパスワードとして使うワンタイムパスワードの方式である。なお,SSL は現在では脆弱性のため使用されず,後継の TLS が使われる。
チャレンジレスポンス認証
サーバは毎回違うランダムな値(チャレンジ)を送り,クライアントはチャレンジとパスワードからハッシュ値(レスポンス)を計算して返す。サーバも同じ計算をして一致すれば認証する。パスワードそのものはネットワークに流れず,チャレンジが毎回違うので,盗聴したレスポンスを使い回しても通らない。
クライアント
サーバ
① チャレンジ(毎回違う乱数)
② レスポンス=hash(チャレンジ+パスワード)
③ サーバも同じ計算をして一致すれば認証
パスワードそのものは流れない
パスワードは流れない。チャレンジが毎回違うので,盗んだ値は使い回せない
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:TLS(SSL)
問21
無線 LAN のセキュリティ対策に関する記述のうち,適切なものはどれか。
ア EAP は,クライアント PC とアクセスポイントとの間で,あらかじめ登録した共通鍵による暗号化通信を実現できる。 イ RADIUS では,クライアント PC とアクセスポイントとの間で公開鍵暗号方式による暗号化通信を実現できる。 ウ SSID は,クライアント PC ごとの秘密鍵を定めたものであり,公開鍵暗号方式による暗号化通信を実現できる。 エ WPA2 では,IEEE 802.1X の規格に沿った利用者認証及び動的に更新される暗号化鍵を用いた暗号化通信を実現できる。 正解
正解 エ
解説
WPA2-Enterprise は,IEEE 802.1X による利用者認証を行い,認証の結果として端末ごとに動的に生成・配布される鍵を用いて通信を暗号化する無線 LAN のセキュリティ規格である。エが適切である。
アの EAP は IEEE 802.1X で使われる認証のためのプロトコルの枠組みで,共通鍵による暗号化通信を実現するものではない。イの RADIUS は認証サーバとアクセスポイントなどの間で認証情報をやり取りするプロトコルで,クライアント PC とアクセスポイントの間の暗号化通信を実現するものではない。ウの SSID はアクセスポイントのネットワークを識別する名前で,秘密鍵ではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 共通鍵暗号と公開鍵暗号 無線 LAN(WPA2・WPA3・CSMA/CA)
問22
ストレージ技術におけるシン・プロビジョニングの説明として,適切なものはどれか。
ア 同じデータを複数台のハードディスクに書き込み,冗長化する。 イ 一つのハードディスクを,OS をインストールする領域とデータを保存する領域とに分割する。 ウ ファイバチャネルなどを用いてストレージをネットワーク化する。 エ 利用者の要求に対して仮想ボリュームを提供し,物理ディスクは実際の使用量に応じて割り当てる。 正解
正解 エ
解説
シン・プロビジョニングはストレージの仮想化技術の一つで,利用者(サーバ)には必要と見込まれる容量の仮想ボリュームを見せておき,物理ディスクの領域は実際にデータが書き込まれた分だけ割り当てる。物理容量を最初から全て用意する必要がなく,使用量の増加に合わせて追加できるので,ストレージの利用効率が上がる。エが適切である。
アは同じデータを複数のディスクに書き込むミラーリング(RAID 1),イは 1 台のディスクを複数の領域に分けるパーティション分割の説明である。ウは,ファイバチャネルなどでサーバとストレージをネットワーク接続する SAN(Storage Area Network)の説明である。
シン・プロビジョニング
サーバには必要と見込まれる大きさの仮想ボリュームを見せておき,物理ディスクの領域は実際に書き込まれた分だけを割り当てる。最初から全ての容量を用意しなくてよく,使う量が増えたら物理ディスクを足せばよい。
サーバA
仮想 1T バイト
サーバB
仮想 1T バイト
サーバC
仮想 1T バイト
使った分だけ
物理ディスク(あとから足せる)
塗った部分が実際に書き込まれた量
見せる容量は大きく,実際に割り当てるのは使った分だけ
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
マルチプロセッサによる並列処理で得られる高速化率(単一プロセッサのときと比べた倍率)E を,次の式によって評価する。r=0.9 のアプリケーションの高速化率が r=0.3 のものの3倍となるのは,プロセッサが何台のときか。
ここで,
n:プロセッサの台数(1≦n) r:対象とする処理のうち,並列化が可能な部分の割合(0≦r≦1) とし,並列化に伴うオーバヘッドは考慮しないものとする。
正解 エ
解説
E=1/(1−r+r/n) に代入すると,r=0.9 では E=1/(0.1+0.9/n),r=0.3 では E=1/(0.7+0.3/n) である。前者が後者の 3 倍になるには 0.7+0.3/n=3(0.1+0.9/n)=0.3+2.7/n,すなわち 0.4=2.4/n で,n=6 である。n=6 のとき,E は 1/(0.1+0.15)=4 と 1/(0.7+0.05)≒1.33 で,確かに 3 倍になる。エになる。
n=3 では 1/0.4=2.5 と 1/0.8=1.25 で 2 倍,n=4 では 1/0.325≒3.08 と 1/0.775≒1.29 で約 2.4 倍,n=5 では 1/0.28≒3.57 と 1/0.76≒1.32 で約 2.7 倍にとどまり,いずれも 3 倍にならない。
アムダールの法則:並列化できる割合と高速化率
高速化率 E=1÷((1−r)+r÷n)。並列化できる割合 r が 0.9 なら,n=6 で4倍,n をいくら増やしても 1÷0.1=10倍に近づくだけ。r が 0.3 なら n=6 で約1.33倍,上限は 1÷0.7≒1.43倍。並列化できない部分 1−r が上限を決める。
プロセッサ数 n
高速化率 E
r=0.9
r=0.5
r=0.3
10
r=0.9 の上限 1÷0.1
1
4
6
4
1.33
n=6 のとき,r=0.9 は 4倍,r=0.3 は 1.33倍(3倍の差)
並列化できない部分は台数を増やしても縮まないので,高速化率は 1÷(1−r) に頭打ちになる
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
通信プロトコルの記述などに使用される表記法であり,事象の発生と,そのときの状態に応じたシステムの動作を記述するのに,最も適切なものはどれか。
ア 決定表 イ 状態遷移図 正解 ウ データフローダイアグラム エ 特性要因図
正解 イ
解説
状態遷移図は,システムが取りうる状態を丸などで表し,どの状態でどの事象(イベント)が発生したときに,どんな動作をしてどの状態へ移るかを矢印で表す図である。事象と状態に応じた動作を記述できるので,通信プロトコルやリアルタイムシステムの設計に使われる。イが適切である。
アの決定表は,条件の組合せとそれに対応する動作を表形式で整理したもので,状態の移り変わりは表さない。ウのデータフローダイアグラム(DFD)は,プロセス間のデータの流れと蓄積を表す図,エの特性要因図は,結果(特性)とそれに影響する要因の関係を魚の骨の形に整理した図である。
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:デルファイ法と問題分析の技法
問25
組込みソフトウェアなどの設計にも有効な技法であって,システムをプラットフォームに依存する部分と依存しない部分とに分けてモデル化することを特徴とする技法はどれか。
正解 イ
解説
MDA(Model Driven Architecture)は,OMG が提唱したモデル駆動型の開発手法で,システムの機能や構造をプラットフォームに依存しないモデル(PIM)として記述し,それを特定の実装環境に合わせたプラットフォーム依存のモデル(PSM)に変換して,さらにコードを生成する。イが該当する。
ウの OMT(Object Modeling Technique)は,オブジェクトモデル,動的モデル,機能モデルの三つでシステムを表す,ランボーらのオブジェクト指向分析・設計の技法である。エの UML は OMG が標準化したオブジェクト指向のモデリング言語(表記法)で,MDA でもモデルの記述に使われるが,それ自体がモデルをプラットフォームで分ける技法ではない。アの CSM は,このような分け方でモデル化する技法の名称ではない。
MDA:プラットフォームに依存しないモデルから変換する
MDA(Model Driven Architecture)は OMG が提唱したモデル駆動の開発手法。システムの機能や構造をプラットフォームに依存しないモデル(PIM)として記述し,特定の実装環境に合わせたプラットフォーム依存のモデル(PSM)に変換し,さらにコードを生成する。UML はモデルの表記法で,それ自体は分け方の技法ではない。
PIM
プラットフォーム非依存
PSM
プラットフォーム依存
コード
同じ PIM から,別の実装環境向けの PSM も作れる
モデルの記述には UML を使う(UML は表記法)
OMT はランボーらのオブジェクト指向の分析・設計技法
PIM(依存しない)→ PSM(依存する)→ コード
出典:平成24年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:UML(統一モデリング言語)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧