平成28年度 秋期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
ネットワーク機器のイーサネットポートがもつ機能である Automatic MDI/MDI-X の説明として,適切なものはどれか。
ア 接続先ポートの受信不可状態を自動判別して,それを基に自装置からの送信を止める機能 イ 接続先ポートの全二重・半二重を自動判別して,それを基に自装置の全二重・半二重を変更する機能 ウ 接続先ポートの速度を自動判別して,それを基に自装置のポートの速度を変更する機能 エ 接続先ポートのピン割当てを自動判別して,ストレートケーブル又はクロスケーブルのいずれでも接続できる機能 正解
正解 エ
解説
ツイストペアケーブルのイーサネットでは,ポートのピン割当てに,端末側の MDI と,送信と受信のピンを入れ替えたスイッチ側の MDI-X がある。従来は MDI どうしや MDI-X どうしをつなぐときにクロスケーブルが必要だったが,Automatic MDI/MDI-X は接続先のピン割当てを自動で判別して自ポートの送受信を切り替えるので,ストレートケーブルとクロスケーブルのどちらでも接続できる。エが適切である。
アは,受信できない相手に送信を止めさせる PAUSE フレームなどのフロー制御の説明である。イの全二重・半二重の自動判別とウの速度の自動判別は,オートネゴシエーションの機能である。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
高速無線通信で使われている多重化方式であり,データ信号を複数のサブキャリアに分割し,各サブキャリアが互いに干渉しないように配置する方式はどれか。
正解 ウ
解説
OFDM(直交周波数分割多重)は,データを多数のサブキャリアに分けて並列に送る方式で,各サブキャリアの周波数を互いに直交する関係に配置するので,周波数が一部重なっていても干渉しない。周波数を有効に使え,マルチパスにも強いので,無線 LAN(IEEE 802.11a/g/n/ac/ax)や 4G・5G の移動通信で使われている。ウが該当する。
アの CCK は IEEE 802.11b で使われた変調方式,イの CDM は拡散符号によって複数の信号を同じ周波数帯に重ねる符号分割多重,エの TDM は時間を区切って複数の信号を順番に送る時分割多重である。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
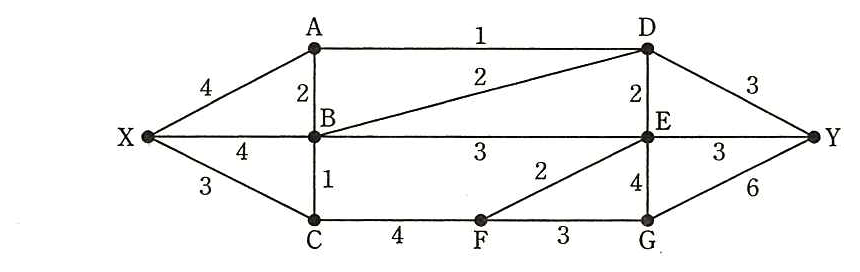
図のネットワークで,数字は二つの地点間で同時に使用できる論理回線の多重度を示している。X 地点から Y 地点までには同時に最大幾つの論理回線を使用することができるか。
正解 ウ
解説
X から Y へ同時に使える論理回線の最大数は,X 側と Y 側を分ける区間の多重度の合計(カット)のうち最小のものに等しい。X と A をひとまとめにして残りと分けると,切れる区間は X-B 4,X-C 3,A-B 2,A-D 1 で合計 10 になり,これより小さい分け方はない。実際に,X-A-D-Y に 1,X-A-B-D-Y に 2,X-B-E-Y に 3,X-B-C-F-E-G-Y に 1,X-C-F-G-Y に 3 と割り当てると,各区間の多重度を超えずに合計 10 本を同時に使える。ウになる。
X から出る区間の合計は 4+4+3=11 だが,A から先へは A-B 2 と A-D 1 の計 3 しか流せないので,エの 11 にはならない。アの 8 やイの 9 は,経路の組合せを尽くさずに求めた値であり,最大ではない。
X から Y へ同時に使える回線の最大数
X と A をひとまとめにして,残りの地点と分ける線(カット)を引くと,切られる区間は X−B 4,X−C 3,A−B 2,A−D 1 で合計10。X から Y へ流せる量は,どのカットの合計よりも多くはならず,最小のカットの合計に等しい。X−A−D−Y に1,X−A−B−D−Y に2,X−B−E−Y に3,X−B−C−F−E−G−Y に1,X−C−F−G−Y に3 を割り当てると,実際に10本を同時に使える。
4
4
3
2
1
2
3
1
4
2
3
2
4
3
3
6
X
A
B
C
D
E
F
G
Y
破線で囲んだ X・A から出る区間:4+3+2+1=10
これより小さいカットはないので,最大は10
X から出る区間の合計は11だが,A から先へは 2+1=3 しか流せない。最小のカットは10
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
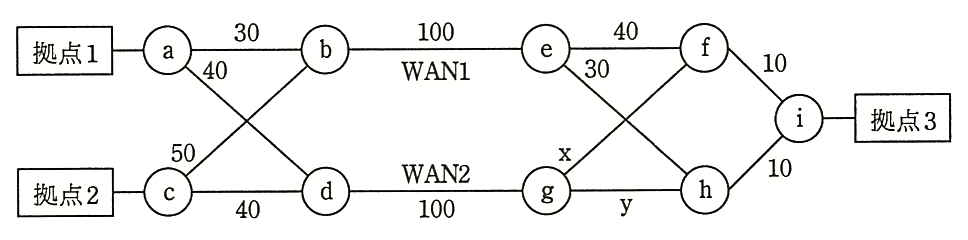
図は,OSPF を使用するルータ a〜i のネットワーク構成を示す。拠点 1 と拠点 3 の間の通信は WAN1 を,拠点 2 と拠点 3 の間の通信は WAN2 を通過するようにしたい。x と y に設定するコストとして,適切な組合せはどれか。ここで,図中の数字は OSPF コストを示す。
ア x:20,y:20 イ x:30,y:30 正解 ウ x:40,y:40 エ x:50,y:50
正解 イ
解説
OSPF はコストの合計が最小の経路を選ぶ。x と y を同じ値 k とすると,拠点 1(a)から拠点 3(i)へは,WAN1 経由が a-b-e-h-i で 30+100+30+10=170,WAN2 経由が a-d-g-f(又は h)-i で 40+100+k+10=150+k である。WAN1 を通すには 170<150+k,つまり k>20 が必要になる。拠点 2(c)から拠点 3 へは,WAN1 経由が c-b-e-h-i で 50+100+30+10=190,WAN2 経由が c-d-g-f(又は h)-i で 40+100+k+10=150+k であり,WAN2 を通すには 150+k<190,つまり k<40 が必要になる。20<k<40 を満たすのは 30 だけなので,イが適切である。
アの 20 では拠点 1 からの WAN2 経由のコストが 170 となって WAN1 経由と等しくなり,WAN1 だけを通すようにはできない(等コストの経路が並ぶ)。ウの 40 では拠点 2 からの 2 経路がともに 190 で等しくなり,エの 50 では拠点 2 からも WAN1 経由のほうがコストが小さくなる。
OSPF のコストの合計で経路が決まる
x=y=30 のとき,拠点1(a)から拠点3(i)へは WAN1 経由が 30+100+30+10=170,WAN2 経由が 40+100+30+10=180 なので WAN1 を通る。拠点2(c)からは WAN1 経由が 50+100+30+10=190,WAN2 経由が 40+100+30+10=180 なので WAN2 を通る。x・y が20だと拠点1の2経路が170で並び,40だと拠点2の2経路が190で並ぶ。
30
40
50
40
100
100
40
30
x
y
10
10
a
c
b
d
e
g
f
h
i
WAN1
WAN2
x=y=30:拠点1 → WAN1 170 < WAN2 180(実線)
拠点2 → WAN2 180 < WAN1 190(破線)
経路ごとにコストを足し,小さいほうを通る。等しいと1つに決まらない
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問5
ネットワークの QoS を実現するために使用されるトラフィック制御方式に関する説明のうち,適切なものはどれか。
ア 通信を開始する前にネットワークに対して帯域などのリソースを要求し,確保の状況に応じて通信を制御することを,アドミッション制御という。 正解 イ 入力されたトラフィックが規定された最大速度を超過しないか監視し,超過分のパケットを破棄するか優先度を下げる制御を,シェーピングという。 ウ パケットの送出間隔を調整することによって,規定された最大速度を超過しないようにトラフィックを平準化する制御を,ポリシングという。 エ フレームの種類や宛先に応じて優先度を変えて中継することを,ベストエフォートという。
正解 ア
解説
アドミッション制御は,通信を開始する前に,ネットワークに対して必要な帯域などのリソースを要求し,確保できる場合は通信を受け入れ,確保できない場合は通信を拒否するなど,リソースの確保の状況に応じて通信を制御する方式である。アが適切である。
イの規定の最大速度を超えたパケットを破棄したり優先度を下げたりする制御はポリシング,ウのパケットの送出間隔を調整してトラフィックを平準化する制御はシェーピングで,用語と説明が入れ替わっている。エの種類や宛先に応じて優先度を変えて中継するのは優先制御で,ベストエフォートは品質を保証せずにできる限り転送する方式である。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
IPv4 での ARP を利用した Gratuitous ARP の説明として,適切なものはどれか。
ア ターゲット IP アドレスフィールドに自端末が使用する IP アドレスを入れて,MAC アドレスを問い合わせる。 正解 イ ターゲット IP アドレスフィールドに通信したい相手の IP アドレスを入れて,MAC アドレスを問い合わせる。 ウ ターゲット MAC アドレスフィールドに自端末が使用する MAC アドレスを入れて,IP アドレスを問い合わせる。 エ ターゲット MAC アドレスフィールドに通信したい相手の MAC アドレスを入れて,IP アドレスを問い合わせる。
正解 ア
解説
Gratuitous ARP は,送信元 IP アドレスとターゲット IP アドレスの両方に自端末が使用する IP アドレスを入れて送る ARP である。自分の IP アドレスを問い合わせる形になるので,応答が返ってくれば同じ IP アドレスを使う端末が他にいる(アドレスの重複)と分かる。また,同じセグメントの機器の ARP キャッシュを自端末の MAC アドレスで更新させる目的にも使う。アが適切である。
イは通常の ARP 要求である。ウは自端末の MAC アドレスから自分の IP アドレスを問い合わせる RARP,エは相手の MAC アドレスからその IP アドレスを問い合わせる InARP(Inverse ARP)の説明である。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:ARP
問7
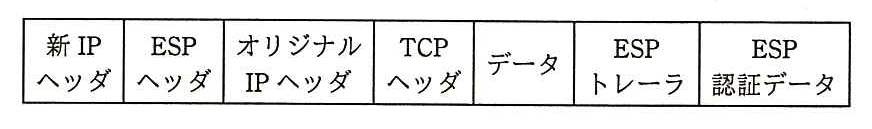
図は IPv4 における IPsec のデータ形式を示している。ESP トンネルモードの電文中で,暗号化されているのはどの部分か。
ア ESP ヘッダから ESP トレーラまで イ TCP ヘッダから ESP 認証データまで ウ オリジナル IP ヘッダから ESP トレーラまで 正解 エ 新 IP ヘッダから ESP 認証データまで
正解 ウ
解説
ESP のトンネルモードでは,元の IP パケット全体(オリジナル IP ヘッダ,TCP ヘッダ,データ)に ESP トレーラ(パディングや次ヘッダの情報)を加えた部分を暗号化し,その前に ESP ヘッダと新しい IP ヘッダを付ける。暗号化されるのはオリジナル IP ヘッダから ESP トレーラまでであり,ウが該当する。
新 IP ヘッダは経路上のルータが転送に使うので暗号化できず,ESP ヘッダには復号に使うセキュリティパラメータインデックス(SPI)やシーケンス番号が入るので暗号化されない。ESP 認証データは,ESP ヘッダから ESP トレーラまでを対象に計算した改ざん検出用の値で,暗号化の対象ではない。
IPsec(ESP)のトンネルモードとトランスポートモードのパケット
トンネルモードは,新しい IP ヘッダ,ESP ヘッダ,元の IP ヘッダ,データ,ESP トレーラ,ESP 認証データの順で,元の IP ヘッダから ESP トレーラまでが暗号化される。トランスポートモードは,元の IP ヘッダ,ESP ヘッダ,データ,ESP トレーラ,ESP 認証データの順で,データから ESP トレーラまでが暗号化される。
トンネルモード(ゲートウェイ間)
新しい
IPヘッダ
ESP
ヘッダ
元の
IPヘッダ
データ
ESP
トレーラ
ESP
認証
暗号化される範囲
トランスポートモード(ホスト間)
元の
IPヘッダ
ESP
ヘッダ
データ
ESP
トレーラ
ESP
認証
暗号化される範囲
色の付いた部分が暗号化される(ESP の場合)
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:VPN・IPsec
問8
クラス D の IP アドレスを使用するのはどの場合か。
ア 端末数が 250 台程度までの比較的小規模なホストアドレスを割り振る。 イ 端末数が 65,000 台程度の中規模なホストアドレスを割り振る。 ウ プライベートアドレスを割り振る。 エ マルチキャストアドレスを割り振る。 正解
正解 エ
解説
クラス D の IP アドレスは,先頭 4 ビットが 1110 の 224.0.0.0~239.255.255.255 の範囲で,マルチキャストのグループを識別するために使う。エが正しい。なお,現在はクラスによる区分は CIDR に置き換えられているが,224.0.0.0/4 は引き続きマルチキャスト用に割り当てられている。
アの 250 台程度までの小規模なネットワークに割り振るのはクラス C(ホスト数最大 254),イの 65,000 台程度の中規模なネットワークに割り振るのはクラス B(最大 65,534)である。ウのプライベートアドレスは,クラス A の 10.0.0.0/8,クラス B の 172.16.0.0/12,クラス C の 192.168.0.0/16 から割り振られ,クラス D には含まれない。
IPv4 アドレスのクラス
先頭のビットでクラスが決まる。A は 0(1.0.0.0〜127),B は 10(128〜191),C は 110(192〜223),D は 1110(224〜239)でマルチキャスト,E は 1111(240〜)で実験用に予約。B はホスト部が16ビットなので 2¹⁶−2=65,534 台。
クラス
先頭
範囲
使い道・ホスト数
A
0
1〜127
ホスト部24ビット
B
10
128〜191
16ビット 65,534 台
C
110
192〜223
8ビット 254 台
D
1110
224〜239
マルチキャスト
E
1111
240〜255
実験用(予約)
D の残り28ビットは受信するグループを表す
クラス D(先頭 1110,224〜239)はマルチキャスト
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
用語解説:サブネットマスク・CIDR
問9
MPLS の説明として,適切なものはどれか。
ア IP プロトコルに暗号化や認証などのセキュリティ機能を付加するための規格である。 イ L2F と PPTP を統合して改良したデータリンク層のトンネリングプロトコルである。 ウ PPP データフレームを IP パケットでカプセル化して,インターネットを通過させるためのトンネリングプロトコルである。 エ ラベルと呼ばれる識別子を挿入することによって,IP アドレスに依存しないルーティングを実現する,ラベルスイッチング方式を用いたパケット転送技術である。 正解
正解 エ
解説
MPLS(Multi-Protocol Label Switching)は,網の入口のルータでパケットに短い固定長のラベルを付け,網内のルータ(LSR)は IP アドレスではなくラベルを見て転送する方式である。経路表の検索が簡単になり,ラベルによって経路を指定できるので,IP-VPN や広域イーサネットなどの通信事業者の網で広く使われている。エが適切である。
アは IP に暗号化や認証の機能を加える IPsec,イは L2F と PPTP を統合したレイヤ 2 のトンネリングプロトコルである L2TP,ウは PPP フレームを IP パケットでカプセル化する PPTP の説明である。
MPLS のラベル転送
MPLS 網の入口のルータ(LER)が IP パケットにラベルを付け,網の中のルータ(LSR)は IP ヘッダを見ずにラベルだけを見て転送し,ラベルを付け替える。出口のルータでラベルを外して,普通の IP パケットとして送り出す。
MPLS 網
入口 LER
LSR
LSR
出口 LER
ラベル 17
→ 42(付け替え)
付ける
外す
網の中は IP アドレスを見ずにラベルで転送する
入口で付けて,中はラベルで転送,出口で外す
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
インターネットプロトコルの TCP と UDP 両方のヘッダに存在するものはどれか。
ア 宛先 IP アドレス イ 宛先 MAC アドレス ウ 生存時間(TTL) エ 送信元ポート番号 正解
正解 エ
解説
TCP ヘッダと UDP ヘッダには,どちらにも送信元ポート番号と宛先ポート番号があり,これによって通信するアプリケーションを識別する。エが該当する。
アの宛先 IP アドレスとウの生存時間(TTL)は IP ヘッダ(IPv6 ではホップリミット)に含まれる。イの宛先 MAC アドレスはイーサネットなどのデータリンク層のフレームヘッダに含まれる。
項目
TCP
UDP
どこにある
送信元・宛先ポート番号
○
○
TCP・UDP
シーケンス番号・確認応答
○
TCP
宛先 IP アドレス・TTL
IP ヘッダー
宛先 MAC アドレス
イーサネット
両方にあるのは送信元ポート番号(と宛先ポート番号)
ポート番号は TCP と UDP の両方にある
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
IPv4 アドレスが 192.168.10.0/24〜192.168.58.0/24 のネットワークを対象に経路を集約するとき,集約した経路のネットワークアドレスのビット数が最も多くなるものはどれか。
ア 192.168.0.0/16 イ 192.168.0.0/17 ウ 192.168.0.0/18 正解 エ 192.168.0.0/19
正解 ウ
解説
集約の対象は第 3 オクテットが 10~58 のネットワークである。10=00001010,58=00111010 で,この範囲の値は上位 2 ビットがどれも 00 であり,3 ビット目は 0(10~31)と 1(32~58)の両方がある。共通なのは第 1・第 2 オクテットの 16 ビットと第 3 オクテットの上位 2 ビットで,192.168.0.0/18(192.168.0.0~192.168.63.255)が全てを含む最長のプレフィックスになる。ウが該当する。
エの 192.168.0.0/19 は 192.168.0.0~192.168.31.255 までしか含まず,32~58 が外れる。アの /16 やイの /17 は全てを含むが,ネットワークアドレスのビット数が /18 より少ない。
経路の集約:192.168.10〜58.0
集約する範囲の第3オクテットを2進数で並べ,全てで共通している先頭のビットを数える。共通しているのは先頭 2 ビットなので,集約したアドレスは 192.168.0.0/18。/19 だと 0〜31 までしか含まない
192.168.10
0
0
0
0
1
0
1
0
192.168.31
0
0
0
1
1
1
1
1
192.168.32
0
0
1
0
0
0
0
0
192.168.58
0
0
1
1
1
0
1
0
共通 2 ビット
集約したアドレス:192.168.0.0/18
/19 だと 0〜31 までしか含まない
全てに共通する先頭のビットまでがネットワーク部。それより短いと関係のない範囲まで含む
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:サブネットマスク・CIDR
問12
TCP ヘッダ中のウィンドウサイズの説明として,適切なものはどれか。
ア 受信エラー時の再送に備えて送信側が保持しているデータのサイズを受信側に知らせるために使用される。 イ 受信側からの確認応答を待たずに,データを続けて送信できるかどうかの判断に使用される。 正解 ウ 送信側と受信側の最適なバッファサイズを接続開始時のハンドシェイクで決定するために使用される。 エ 複数セグメントから成るデータの送信時,後続するセグメント数を受信側に知らせるために使用される。
正解 イ
解説
TCP ヘッダのウィンドウサイズは,受信側がこれ以上受け取れるデータ量(受信バッファの空き)を送信側に通知する値である。送信側は,確認応答を待たずにウィンドウサイズの分まで続けてセグメントを送信でき,それを超える場合は確認応答を待つ。イが適切である。
アのような,再送に備えて送信側が保持しているデータ量を知らせるフィールドは TCP ヘッダにない。ウの接続開始時のハンドシェイクで通知するのは MSS(最大セグメント長)などのオプションで,ウィンドウサイズは通信中に受信側の状況に応じて随時変わる。エのような後続セグメント数を示すフィールドもなく,データの並びはシーケンス番号で管理する。
ウィンドウによるフロー制御
ウィンドウサイズが4セグメント分なら,送信側は確認応答を待たずに1〜4番を続けて送れる。1番の確認応答が届くとウィンドウを1つ右にずらし,5番を送れるようになる。1つずつ応答を待つより,待ち時間を減らして多くのデータを送れる。ウィンドウサイズは受信側が状況に応じて知らせる。
最初
1
2
3
4
5
6
7
8
1番の応答後
1
2
3
4
5
6
7
8
枠の中は応答を待たずに送れる(ウィンドウ 4)
応答を待たずに送れる量がウィンドウ。応答が来た分だけ右へずらす
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
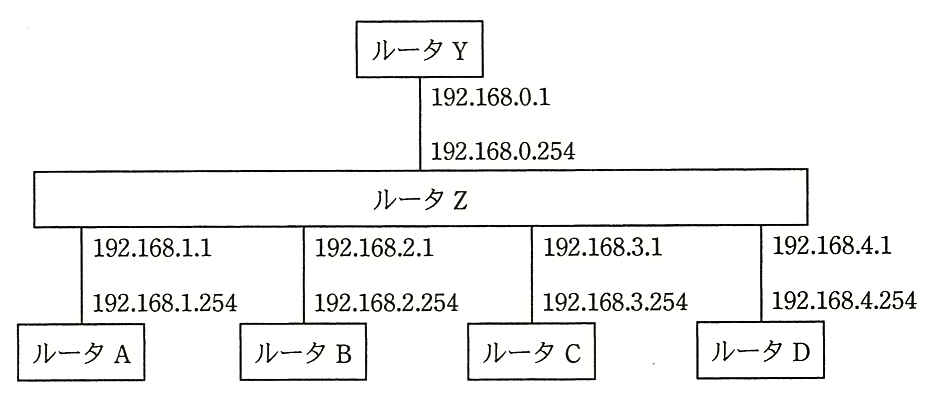
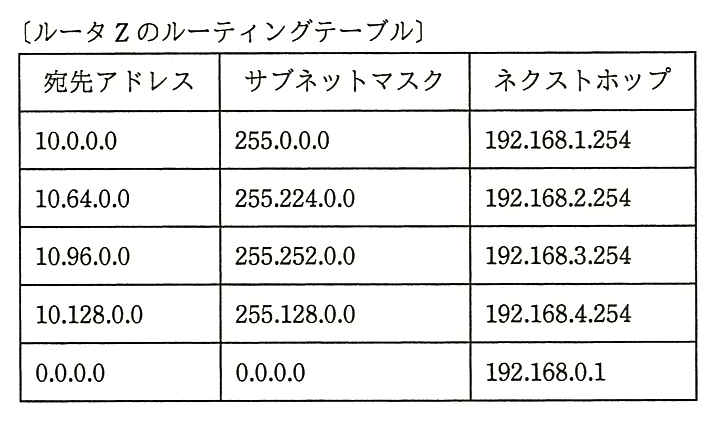
図のようなルータ 6 台から成るネットワークにおいて,宛先 IP アドレス 10.100.100.1 の IP パケットをルータ Y から受け取ったルータ Z は,どのルータに転送するか。ここで,ルータ Z は次に示すルーティングテーブルを用い,最長一致法(longest-match algorithm)によってルーティングするものとする。
ア ルータ A 正解 イ ルータ B ウ ルータ C エ ルータ D
正解 ア
解説
宛先 10.100.100.1 の第 2 オクテット 100 は 2 進数で 01100100 である。各経路と照合すると,10.0.0.0/8 は一致する。10.64.0.0/11(255.224.0.0)は 100 の上位 3 ビット 011 が 64(010)と一致しない。10.96.0.0/14(255.252.0.0)は上位 6 ビット 011001 が 96(011000)と一致しない。10.128.0.0/9 は最上位ビット 0 が 128(1)と一致しない。一致するのは 10.0.0.0/8 と 0.0.0.0/0 で,より長く一致する 10.0.0.0/8 が選ばれ,ネクストホップ 192.168.1.254 のルータ A に転送する。アになる。
イのルータ B,ウのルータ C,エのルータ D は,宛先がそれぞれ 10.64.0.0~10.95.255.255,10.96.0.0~10.99.255.255,10.128.0.0~10.255.255.255 の範囲にあるときの転送先である。
最長一致で経路を選ぶ
宛先 10.100.100.1 の第2オクテット 100 は 01100100。10.0.0.0/8 は第1オクテットだけを見るので一致する。10.64.0.0/11 は先頭3ビット 011 が 010 と一致しない。10.96.0.0/14 は先頭6ビット 011001 が 011000 と一致しない。10.128.0.0/9 は先頭1ビットが一致しない。一致するのは /8 と 0.0.0.0/0 で,長く一致する /8 のルータ A へ送る。
宛先の第2オクテット 100 =
0
1
1
0
0
1
0
0
10.0.0.0/8
第1オクテットだけ(一致)
A
10.64.0.0/11
0
1
0
0
0
0
0
0
B
10.96.0.0/14
0
1
1
0
0
0
0
0
C
10.128.0.0/9
1
0
0
0
0
0
0
0
D
0.0.0.0/0
全てに一致(最後の手段)
Y
一致するのは /8 と /0 → 長い /8 のルータ A へ
一致する経路のうち,マスクの長いものを選ぶ
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
WebDAV の特徴はどれか。
ア HTTP 上の SOAP によってソフトウェア同士が通信して,ネットワーク上に分散したアプリケーションを連携させることができる。 イ HTTP を拡張したプロトコルを使って,サーバ上のファイルの参照や作成,削除及びバージョン管理が行える。 正解 ウ Web アプリケーションから IMAP サーバにアクセスして,ブラウザから添付ファイルを含む電子メールの操作ができる。 エ ブラウザで“ftp://”から始まる URL を指定して,ソフトウェアなどの大容量ファイルのダウンロードができる。
正解 イ
解説
WebDAV は,HTTP に PROPFIND,MKCOL,COPY,MOVE,LOCK などのメソッドを追加して拡張したプロトコルで,Web サーバ上のファイルの参照,作成,削除,移動,排他制御,バージョン管理などを,リモートから行える。イが該当する。
アは SOAP を使った Web サービスの説明,ウは Web ブラウザから電子メールを扱う Web メールの説明,エは FTP のサーバからファイルをダウンロードする説明である。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問15
チャットアプリケーションのような Web ブラウザと Web サーバ間でのリアルタイム性の高い双方向通信に利用されている WebSocket プロトコルの特徴はどれか。
ア Web ブラウザと Web サーバ間で双方向通信を行うためのデータ形式は XML を使って定義されている。 イ Web ブラウザと Web サーバ間でリアルタイム性の高い通信を実現するために RTP を使用する。 ウ Web ブラウザと Web サーバとの非同期通信には XMLHttpRequest オブジェクトを利用する。 エ Web ブラウザは最初に HTTP を使って Web サーバにハンドシェイクの要求を送る。 正解
正解 エ
解説
WebSocket(RFC 6455)は,Web ブラウザが最初に HTTP の GET リクエストに Upgrade ヘッダを付けてハンドシェイクの要求を送り,Web サーバが 101 Switching Protocols で応じることで接続を確立する。以後は同じ TCP コネクション上で,サーバとブラウザが双方向にデータを送り合える。エが該当する。
アの WebSocket のデータはフレームという独自の形式で送られ,XML で定義されてはいない。イの RTP は音声や映像をリアルタイムに転送するプロトコルで,WebSocket では使わない。ウの XMLHttpRequest オブジェクトは Ajax で使う非同期通信の仕組みで,WebSocket では WebSocket API を使う。
WebSocket の始まり方
ブラウザは最初に HTTP の GET リクエストに Upgrade: websocket を付けて送り,サーバが 101 Switching Protocols で応じると接続が確立する(ハンドシェイク)。その後は同じ TCP コネクションの上で,サーバからもブラウザからも自由にデータを送り合える。開始はクライアントからで,URI は ws:// や wss://。
ブラウザ
Web サーバ
GET(Upgrade: websocket)
101 Switching Protocols
データ
データ(サーバからも送れる)
データ
ハンドシェイクの後は同じコネクションで双方向
HTTP の GET で始めて,以後は双方向
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
SAML(Security Assertion Markup Language)の説明として,最も適切なものはどれか。
ア Web サービスに関する情報を広く公開し,それらが提供する機能などを検索可能にするための仕様 イ 権限がない利用者による傍受,読取り,改ざんから電子メールを保護して送信するための仕様 ウ ディジタル署名に使われる鍵情報を効率よく管理するための Web サービスの仕様 エ 認証情報に加え,属性情報とアクセス制御情報を異なるドメインに伝達するための Web サービスの仕様 正解
正解 エ
解説
SAML は OASIS が標準化した XML ベースの仕様で,認証の結果(認証情報)に加え,利用者の属性情報や,何を許可するかという認可情報を,異なるドメイン(組織やサービス)の間で受け渡すために使われる。ドメインをまたいだシングルサインオンの実現に用いられ,エが適切である。
アは Web サービスの情報を登録・検索する UDDI,イは電子メールを暗号化・署名して保護する S/MIME,ウはディジタル署名などに使う鍵情報の登録や検証を Web サービスとして提供する XKMS の説明である。
SAML によるシングルサインオンの流れ
利用者がサービス(SP)にアクセスすると,SP は認証を IdP に任せて利用者を IdP へ転送する。IdP が利用者を認証し,署名付きのアサーションを発行する。利用者のブラウザがアサーションを SP に渡し,SP は署名を検証して利用を許可する。SP はパスワードを扱わない。
利用者
ブラウザ
SP
サービス
IdP
認証する側
① サービスにアクセス
② IdP へ転送
認証を依頼
③ 利用者を認証
④ アサーション(IdP の署名付き)
アサーションを渡す
⑤ 署名を検証して利用を許可
SP はパスワードを受け取らず,IdP が署名したアサーションを確かめるだけ
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) シングルサインオン(SAML・OAuth)
問17
無線 LAN で使用される規格 IEEE 802.1X が定めているものはどれか。
ア アクセスポイントが EAP を使用して,利用者を認証する枠組み 正解 イ アクセスポイントが認証局と連携し,パスワードをセッションごとに生成する仕組み ウ 無線 LAN に接続する機器のセキュリティ対策に関する WPS の仕様 エ 無線 LAN の信号レベルで衝突を検知する CSMA/CD 方式
正解 ア
解説
IEEE 802.1X は,LAN に接続する端末をポート単位で認証し,認証に成功するまで通信を許可しないアクセス制御の規格である。端末(サプリカント),アクセスポイントやスイッチ(オーセンティケータ),RADIUS などの認証サーバの間で EAP(Extensible Authentication Protocol)を使って認証を行う。アが該当する。
イのような,認証局と連携してセッションごとにパスワードを生成する仕組みは IEEE 802.1X には規定されていない。ウの WPS は無線 LAN の接続設定を簡単に行うための Wi-Fi Alliance の規格である。エの CSMA/CD は有線 LAN(イーサネット)のアクセス制御方式で,無線 LAN では衝突を回避する CSMA/CA が使われる。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA IEEE 802.1X・RADIUS(ネットワークの利用者認証) PKI(認証局・CRL・OCSP) 無線 LAN(WPA2・WPA3・CSMA/CA)
問18
NTP を使った増幅型の DDoS 攻撃に対して,NTP サーバが踏み台にされることを防止する対策として,適切なものはどれか。
ア NTP サーバの設定変更によって,NTP サーバの状態確認機能(monlist)を無効にする。 正解 イ NTP サーバの設定変更によって,自ネットワーク外の NTP サーバへの時刻問合せができないようにする。 ウ ファイアウォールの設定変更によって,NTP サーバが存在するネットワークのブロードキャストアドレス宛てのパケットを拒否する。 エ ファイアウォールの設定変更によって,自ネットワーク外からの,NTP 以外の UDP サービスへのアクセスを拒否する。
正解 ア
解説
NTP を使った増幅型の DDoS 攻撃では,攻撃者が送信元 IP アドレスを攻撃対象に偽装して NTP サーバの状態確認機能(monlist)を呼び出す。monlist は最近通信した最大 600 件のアドレス一覧を返すので,小さな要求に対して何百倍もの大きな応答が攻撃対象に送り付けられる。monlist を無効にすればこの増幅に使われなくなるので,アが適切である。
イの外部の NTP サーバへの時刻問合せを止めても,外部から自サーバへの要求は防げない。ウのブロードキャストアドレス宛ての拒否は,スマーフ攻撃のようなブロードキャストを利用した攻撃への対策である。エのように外部から NTP だけを許可しても,NTP への要求は受け付けるので踏み台にされることは防げない。
NTP 増幅(リフレクション)攻撃
攻撃者は送信元 IP アドレスを攻撃対象に偽り,応答が要求よりずっと大きくなる問合せ(monlist など)をインターネット上の NTP サーバに送る。大きな応答は偽られた送信元の攻撃対象に集中する。踏み台にされないためには,monlist を無効にし,外部からの不要な問合せに応答しないようにする。
攻撃者
NTP サーバ
NTP サーバ
NTP サーバ
攻撃対象
送信元を偽った小さな要求
大きな応答が集中
対策:monlist を無効にする,外からの問合せに答えない
小さな問合せが大きな応答になって攻撃対象に返る。monlist を止めて踏み台にされない
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) ファイアウォールと DMZ サブネットマスク・CIDR
問19
テンペスト技術の説明とその対策として,適切なものはどれか。
ア ディスプレイなどから放射される電磁波を傍受し,表示内容などを盗み見る技術であり,その対策としては,電磁波を遮断する。 正解 イ データ通信の途中でパケットを横取りし,内容を改ざんする技術であり,その対策としては,ディジタル署名を利用して改ざんを検知する。 ウ マクロウイルスにおいて使われる技術であり,その対策としては,ウイルス対策ソフトを導入し,最新の定義ファイルを適用する。 エ 無線 LAN の信号を傍受し,通信内容を解析する技術であり,その対策としては,通信パケットを暗号化する。
正解 ア
解説
テンペスト技術は,ディスプレイやケーブルなどの機器から放射される微弱な電磁波を離れた場所で傍受し,画面の表示内容などを再現して盗み見る技術である。対策は,電磁波を遮断するシールドを施した機器や部屋を使うなどして,電磁波が外に漏れないようにすることである。アが正しい。
イは通信経路上でパケットを改ざんする中間者攻撃などの説明,ウはマクロ機能を悪用するマクロウイルスの説明,エは無線 LAN の電波を傍受する盗聴の説明で,いずれもテンペスト技術ではない。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:ディジタル署名(デジタル署名)
問20
社内ネットワークとインターネットの接続点に,ステートフルインスペクション機能をもっていない,静的なパケットフィルタリング型のファイアウォールを設置している。このネットワーク構成において,社内の PC からインターネット上の SMTP サーバに電子メールを送信できるようにするとき,ファイアウォールで通過許可とする TCP パケットのポート番号の組合せはどれか。
ア 送信元:PC,宛先:SMTP サーバ,送信元ポート番号:25,宛先ポート番号:1024 以上/送信元:SMTP サーバ,宛先:PC,送信元ポート番号:1024 以上,宛先ポート番号:25 イ 送信元:PC,宛先:SMTP サーバ,送信元ポート番号:110,宛先ポート番号:1024 以上/送信元:SMTP サーバ,宛先:PC,送信元ポート番号:1024 以上,宛先ポート番号:110 ウ 送信元:PC,宛先:SMTP サーバ,送信元ポート番号:1024 以上,宛先ポート番号:25/送信元:SMTP サーバ,宛先:PC,送信元ポート番号:25,宛先ポート番号:1024 以上 正解 エ 送信元:PC,宛先:SMTP サーバ,送信元ポート番号:1024 以上,宛先ポート番号:110/送信元:SMTP サーバ,宛先:PC,送信元ポート番号:110,宛先ポート番号:1024 以上
正解 ウ
解説
PC から SMTP サーバへの電子メール送信では,PC が 1024 以上の任意のポート番号から SMTP サーバの 25 番ポートに TCP コネクションを張る。静的なパケットフィルタリングでは戻りのパケットも別に許可する必要があるので,PC から SMTP サーバへは送信元ポート 1024 以上・宛先ポート 25,SMTP サーバから PC へは送信元ポート 25・宛先ポート 1024 以上を通過させる。ウが正しい。
アは送信元と宛先のポート番号が逆になっている。イとエの 110 番は,メールサーバからメールを受信する POP3 のポート番号である。
パケットフィルタで SMTP の送信を通す
社内の PC がインターネットの SMTP サーバにメールを送るとき,PC は 1024 以上の空いているポートから,SMTP サーバの 25 番ポートへ接続する。静的なパケットフィルタでは戻りのパケットも別に許可する必要があり,行きは「送信元ポート 1024 以上 → 宛先ポート 25」,戻りは「送信元ポート 25 → 宛先ポート 1024 以上」を通す。
社内 PC
1024 以上
FW
SMTP
25 番
向き
送信元ポート
宛先ポート
行き
PC → SMTP
1024 以上
25
戻り
SMTP → PC
25
1024 以上
110 番は POP3(受信)。送信の SMTP は 25 番
サーバ側は決まった番号(25),クライアント側は1024以上。戻りは向きが逆
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:ファイアウォールと DMZ 電子メールのプロトコル(SMTP・POP・IMAP)
問21
無線 LAN のアクセスポイントがもつプライバシセパレータ機能(アクセスポイントアイソレーション)の説明はどれか。
ア アクセスポイントの識別子を知っている利用者だけに機器の接続を許可する。 イ 同じ無線 LAN のアクセスポイントに接続している機器同士の直接通信を禁止する。 正解 ウ 事前に登録された MAC アドレスをもつ機器だけに無線 LAN への接続を許可する。 エ 建物外への無線 LAN 電波の漏れを防ぐことによって第三者による盗聴を防止する。
正解 イ
解説
プライバシセパレータ機能(アクセスポイントアイソレーション)は,同じアクセスポイントに接続している無線 LAN 端末同士の直接通信を遮断し,各端末がアクセスポイントの先のネットワークとだけ通信できるようにする機能である。公衆無線 LAN などで,他の利用者の端末からのアクセスを防ぐために使われる。イが正しい。
アは SSID を知っている利用者だけに接続させる SSID ステルス(ANY 接続拒否),ウは MAC アドレスフィルタリングの説明である。エは電波を遮る建材やシールドなどによる電波漏えいの対策である。
プライバシーセパレータ:同じ AP の端末どうしの通信を遮断
プライバシーセパレータ機能(アクセスポイントアイソレーション)は,同じアクセスポイントに接続している端末どうしの直接通信を遮断し,各端末が AP の先のネットワークとだけ通信できるようにする。公衆無線 LAN で,ほかの利用者の端末からのアクセスを防ぐ。
インターネット
AP
端末 A
端末 B
A と B の直接の通信は遮断(イ)
端末どうしは×,AP の先(インターネット)へは○
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:無線 LAN(WPA2・WPA3・CSMA/CA)
問22
ユーザプログラムの実行中に割込みが発生した場合のプロセッサの処理として,適切なものはどれか。
① プログラムレジスタ(プログラムカウンタ)などの退避 ② ユーザモードから特権モードへの移行 ③ 割込み処理ルーチンの開始番地の決定 ④ 割込み処理ルーチンの実行
ア ①→③→④→② イ ②→①→③→④ 正解 ウ ②→③→④→① エ ③→④→①→②
正解 イ
解説
ユーザプログラムの実行中に割込みが発生すると,プロセッサはまずユーザモードから特権モードに移行し(②),中断したプログラムを再開できるようにプログラムカウンタなどを退避する(①)。次に割込みの要因から割込み処理ルーチンの開始番地を決定し(③),その割込み処理ルーチンを実行する(④)。②→①→③→④ の順になり,イが適切である。
アは特権モードへの移行が最後になっており,割込み処理ルーチンを特権モードで実行できない。ウは退避が最後になっており,中断したプログラムの状態が失われる。エは開始番地の決定と実行が退避やモードの移行より前になっている。
割込みが起きたときのプロセッサの処理の順番
ユーザプログラムの実行中に割込みが起きると,まずユーザモードから特権モードへ移る(②)。次に,中断したプログラムに戻れるようプログラムカウンタなどを退避する(①)。割込みの要因から割込み処理ルーチンの開始番地を決め(③),そのルーチンを実行する(④)。
ユーザプログラムの実行中
割込み発生
②
特権モードへ移る
①
プログラムカウンタなどを退避
③
処理ルーチンの開始番地を決める
④
割込み処理ルーチンを実行
答え:② → ① → ③ → ④
特権モードへ移る → 退避 → 開始番地を決める → 実行
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
Web サーバ,アプリケーション(AP)サーバ及び DB サーバ各 1 台で構成される Web システムにおいて,次の 3 種類のタイムアウトを設定した。タイムアウトに設定する時間の長い順に並べたものはどれか。ここで,トランザクションは Web リクエスト内で処理を完了するものとする。
〔タイムアウトの種類〕
① AP サーバの AP が,処理を開始してから終了するまで ② AP サーバの AP において,DB アクセスなどのトランザクションを開始してから終了するまで ③ Web サーバが,AP サーバにリクエストを送信してから返信を受けるまで
ア ①,③,② イ ②,①,③ ウ ③,①,② 正解 エ ③,②,①
正解 ウ
解説
③の Web サーバから AP サーバへのリクエストの応答待ちは,AP サーバの AP の処理全体(①)を含み,①の AP の処理は,その途中で行うトランザクション(②)を含む。内側の処理より外側のタイムアウトを短くすると,内側の処理が正常に終わる前に外側がタイムアウトしてしまうので,外側ほど長く設定する。長い順に③,①,②となり,ウが正しい。
アは③より①,イは①より②,エは①より②を長くしており,いずれも内側の処理が終わる前に外側がタイムアウトするおそれがある。
入れ子になった処理のタイムアウト
③ Web サーバが AP サーバに要求してから返信を受けるまでの時間は,① AP サーバの処理全体を含み,①は途中の ② トランザクションを含む。内側の処理が正常に終わる前に外側がタイムアウトしないよう,外側ほど長く設定する。長い順に ③,①,②。
③ Web → AP の応答待ち
① AP の処理全体
② トランザクション
長い順:③ → ① → ②
外側の処理ほどタイムアウトを長くする:③ > ① > ②
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
システム開発で行うテストについて,テスト要求事項を定義するアクティビティと対応するテストの組合せのうち,適切なものはどれか。
ア システム方式設計:運用テスト,ソフトウェア方式設計:システム結合テスト,ソフトウェア詳細設計:ソフトウェア結合テスト イ システム方式設計:運用テスト,ソフトウェア方式設計:ソフトウェア結合テスト,ソフトウェア詳細設計:ソフトウェアユニットテスト ウ システム方式設計:システム結合テスト,ソフトウェア方式設計:ソフトウェア結合テスト,ソフトウェア詳細設計:ソフトウェアユニットテスト 正解 エ システム方式設計:システム結合テスト,ソフトウェア方式設計:ソフトウェアユニットテスト,ソフトウェア詳細設計:ソフトウェア結合テスト
正解 ウ
解説
共通フレームの考え方では,設計の各段階で定義した事項が正しく実現されているかを,対応するテストで確認する(V字モデル)。システム方式設計で定義したシステムの構成や要件はシステム結合テストで,ソフトウェア方式設計で定義したソフトウェアの構造やコンポーネント間のインタフェースはソフトウェア結合テストで,ソフトウェア詳細設計で定義したユニットの仕様はソフトウェアユニットテストで確認する。ウが適切である。
ア,イの運用テストは,利用者が実際の運用環境で業務に使えるかを確認するテストで,システム要件定義や運用の要件に対応する。エはソフトウェア方式設計と詳細設計に対応するテストが入れ替わっている。
V 字モデル(共通フレーム)
左側を上から下へ,システム要件定義・システム方式設計・ソフトウェア要件定義・ソフトウェア方式設計・ソフトウェア詳細設計と詳細にしていき,ソフトウェア構築のあと,右側を下から上へ,ソフトウェアユニットテスト・ソフトウェア結合テスト・ソフトウェア適格性確認テスト・システム結合テスト・システム適格性確認テストと進める。各テストは同じ高さの設計で決めたことを確かめる。
システム
要件定義
システム
適格性確認テスト
システム
方式設計
システム
結合テスト
ソフトウェア
要件定義
ソフトウェア
適格性確認テスト
ソフトウェア
方式設計
ソフトウェア
結合テスト
ソフトウェア
詳細設計
ソフトウェア
ユニットテスト
ソフトウェア構築
テストは,同じ高さの設計で決めたことを確かめる
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
SOA(Service Oriented Architecture)の説明はどれか。
ア Web サービスを利用するためのインタフェースやプロトコルを規定したものである。 イ XML を利用して,インターネット上に存在する Web サービスを検索できる仕組みである。 ウ 業務機能を提供するサービスを組み合わせることによって,システムを構築する考え方である。 正解 エ サービス提供者と顧客との間でサービスの内容,範囲及び品質に対する要求水準を明確にして,あらかじめ合意を得ておくことである。
正解 ウ
解説
SOA(Service Oriented Architecture,サービス指向アーキテクチャ)は,業務上の機能をサービスという単位の部品として用意し,それらを組み合わせてシステムを構築する考え方である。サービスは標準化されたインタフェースで呼び出されるので,変化に合わせて組み替えたり再利用したりしやすい。ウが正しい。
アは Web サービスのインタフェースを記述する WSDL や,メッセージを交換する SOAP などの Web サービスの規格の説明である。イは Web サービスを登録・検索する UDDI,エは SLA(サービスレベル合意)の説明である。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:SOA(サービス指向アーキテクチャ)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧