令和3年度 春期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
ネットワーク機器のイーサネットポートがもつ機能である Automatic MDI/MDI-X の説明として,適切なものはどれか。
ア 接続先ポートの受信不可状態を自動判別して,それを基に自装置からの送信を止める機能 イ 接続先ポートの全二重・半二重を自動判別して,それを基に自装置の全二重・半二重を変更する機能 ウ 接続先ポートの速度を自動判別して,それを基に自装置のポートの速度を変更する機能 エ 接続先ポートのピン割当てを自動判別して,ストレートケーブル又はクロスケーブルのいずれでも接続できる機能 正解
正解 エ
解説
ツイストペアケーブルのイーサネットでは,ポートのピン割当てに,端末側の MDI と,送信と受信のピンを入れ替えたスイッチ側の MDI-X がある。従来は MDI どうしや MDI-X どうしをつなぐときにクロスケーブルが必要だったが,Automatic MDI/MDI-X は接続先のピン割当てを自動で判別して自ポートの送受信を切り替えるので,ストレートケーブルとクロスケーブルのどちらでも接続できる。エが適切である。
アは,受信できない相手に送信を止めさせる PAUSE フレームなどのフロー制御の説明である。イの全二重・半二重の自動判別とウの速度の自動判別は,オートネゴシエーションの機能である。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
DNS の MX レコードで指定するものはどれか。
ア エラーが発生したときの通知先のメールアドレス イ 管理するドメインへの電子メールを受け付けるメールサーバ 正解 ウ 複数の DNS サーバが動作しているときのマスタ DNS サーバ エ メーリングリストを管理しているサーバ
正解 イ
解説
DNS の MX(Mail eXchange)レコードは,あるドメイン宛ての電子メールを受け取るメールサーバのホスト名と,複数ある場合の優先度を指定するレコードである。送信側のメールサーバは,送信先ドメインの MX レコードを問い合わせて配送先を決める。イが正しい。
アのエラー発生時の通知先は DNS のレコードで指定するものではない。ウのゾーンの管理情報やプライマリサーバは SOA レコード,ドメインの DNS サーバは NS レコードで指定する。エのメーリングリストを管理しているサーバを指定するレコードはない。
DNS のおもなリソースレコード
A はホスト名に対応する IPv4 アドレス,AAAA は IPv6 アドレス。MX はそのドメイン宛てのメールを受け取るメールサーバのホスト名と優先度(プリファレンス値が小さいほど優先)。NS はゾーンを管理する DNS サーバで,サブドメインへの委任にも使う。CNAME は別名,PTR は IP アドレスからホスト名(逆引き),SOA はゾーンの管理情報。
レコード
書くもの
例
A
名前 → IPv4
www → 192.0.2.10
AAAA
名前 → IPv6
www → 2001:db8::10
MX
メールサーバと優先度
example.jp → 10 mail
NS
ゾーンの DNS サーバ
sub → ns.sub
CNAME
別名 → 正式名
web → www
PTR
IP → 名前(逆引き)
10 → www
SOA
ゾーンの管理情報
シリアル番号など
MX の値はホスト名(IP アドレスや別名は書かない)
MX はメールの配送先(ホスト名で書く,値が小さいほど優先)
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
IEEE 802.11a/g/n/ac で用いられる多重化方式として,適切なものはどれか。
正解 エ
解説
OFDM(直交周波数分割多重)は,データを互いに直交する多数のサブキャリアに分けて並列に送る多重化方式で,周波数の利用効率が高く,マルチパスによる干渉にも強い。IEEE 802.11a/g/n/ac の無線 LAN はこの方式を用い,各サブキャリアを BPSK や QPSK,QAM などで変調する。エが適切である。
アの ASK は搬送波の振幅,ウの FSK は周波数,イの BPSK は位相を 2 値で変化させてデータを表す変調方式であり,複数の信号を束ねる多重化方式ではない。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
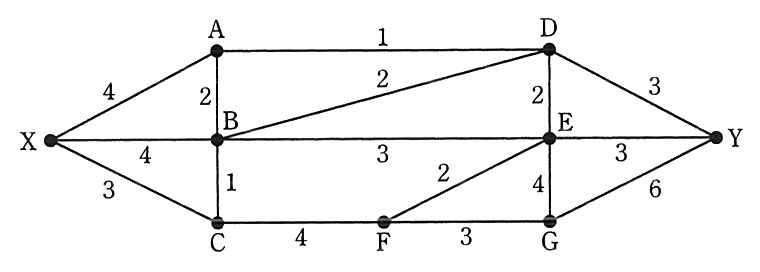
図のネットワークで,数字は二つの地点間で同時に使用できる論理回線の多重度を示している。X 地点から Y 地点までには同時に最大幾つの論理回線を使用することができるか。
正解 ウ
解説
X から Y へ同時に使える論理回線の最大数は,X 側と Y 側を分ける区間の多重度の合計(カット)のうち最小のものに等しい。X と A をひとまとめにして残りと分けると,切れる区間は X-B 4,X-C 3,A-B 2,A-D 1 で合計 10 になり,これより小さい分け方はない。実際に,X-A-D-Y に 1,X-A-B-D-Y に 2,X-B-E-Y に 3,X-B-C-F-E-G-Y に 1,X-C-F-G-Y に 3 と割り当てると,各区間の多重度を超えずに合計 10 本を同時に使える。ウになる。
X から出る区間の合計は 4+4+3=11 だが,A から先へは A-B 2 と A-D 1 の計 3 しか流せないので,エの 11 にはならない。アの 8 やイの 9 は,経路の組合せを尽くさずに求めた値であり,最大ではない。
X から Y へ同時に使える回線の最大数
X と A をひとまとめにして,残りの地点と分ける線(カット)を引くと,切られる区間は X−B 4,X−C 3,A−B 2,A−D 1 で合計10。X から Y へ流せる量は,どのカットの合計よりも多くはならず,最小のカットの合計に等しい。X−A−D−Y に1,X−A−B−D−Y に2,X−B−E−Y に3,X−B−C−F−E−G−Y に1,X−C−F−G−Y に3 を割り当てると,実際に10本を同時に使える。
4
4
3
2
1
2
3
1
4
2
3
2
4
3
3
6
X
A
B
C
D
E
F
G
Y
破線で囲んだ X・A から出る区間:4+3+2+1=10
これより小さいカットはないので,最大は10
X から出る区間の合計は11だが,A から先へは 2+1=3 しか流せない。最小のカットは10
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
CSMA/CA や CSMA/CD の LAN の制御に共通している CSMA 方式に関する記述として,適切なものはどれか。
ア キャリア信号を検出し,データの送信を制御する。 正解 イ 送信権をもつメッセージ(トークン)を得た端末がデータを送信する。 ウ データ送信中に衝突が起こった場合は,直ちに再送を行う。 エ 伝送路が使用中でもデータの送信はできる。
正解 ア
解説
CSMA(Carrier Sense Multiple Access)方式では,端末は送信する前に伝送路のキャリア信号を検出(キャリアセンス)し,他の端末が送信中でないことを確かめてから送信する。有線 LAN の CSMA/CD と無線 LAN の CSMA/CA は,どちらもこの仕組みを土台にしている。アが適切である。
イはトークンを得た端末だけが送信するトークンパッシング方式の説明である。ウも誤りで,CSMA/CD では衝突を検出すると送信を中止し,ランダムな待ち時間(バックオフ)をおいてから再送する。直ちに再送すると再び衝突しやすいためである。エも誤りで,伝送路が使用中のときは送信を控える。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA 無線 LAN(WPA2・WPA3・CSMA/CA)
問6
ネットワークの QoS を実現するために使用されるトラフィック制御方式に関する説明のうち,適切なものはどれか。
ア 通信を開始する前にネットワークに対して帯域などのリソースを要求し,確保の状況に応じて通信を制御することを,アドミッション制御という。 正解 イ 入力されたトラフィックが規定された最大速度を超過しないか監視し,超過分のパケットを破棄するか優先度を下げる制御を,シェーピングという。 ウ パケットの送出間隔を調整することによって,規定された最大速度を超過しないようにトラフィックを平準化する制御を,ポリシングという。 エ フレームの種類や宛先に応じて優先度を変えて中継することを,ベストエフォートという。
正解 ア
解説
アドミッション制御は,通信を開始する前に,ネットワークに対して必要な帯域などのリソースを要求し,確保できる場合は通信を受け入れ,確保できない場合は通信を拒否するなど,リソースの確保の状況に応じて通信を制御する方式である。アが適切である。
イの規定の最大速度を超えたパケットを破棄したり優先度を下げたりする制御はポリシング,ウのパケットの送出間隔を調整してトラフィックを平準化する制御はシェーピングで,用語と説明が入れ替わっている。エの種類や宛先に応じて優先度を変えて中継するのは優先制御で,ベストエフォートは品質を保証せずにできる限り転送する方式である。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
IPv4 ネットワークで TCP を使用するとき,フラグメント化されることなく送信できるデータの最大長は何オクテットか。ここで TCP パケットのフレーム構成は図のとおりであり,ネットワークの MTU は 1,500 オクテットとする。また,( )内はフィールド長をオクテットで表したものである。
ア 1,446 イ 1,456 ウ 1,460 正解 エ 1,480
正解 ウ
解説
MTU は,データリンク層のフレームに載せられる IP パケットの最大長であり,MAC ヘッダと FCS は含まない。したがって IP パケットの 1,500 オクテットから IP ヘッダの 20 オクテットと TCP ヘッダの 20 オクテットを除いた 1,500−20−20=1,460 オクテットが,フラグメント化されずに送れるデータの最大長になる。ウが該当する。
アの 1,446 は MAC ヘッダ(14)も MTU から差し引いた値,イの 1,456 は FCS(4)も差し引いた値,エの 1,480 は IP ヘッダだけを差し引いて TCP ヘッダを数えなかった値である。
MTU と MSS
イーサネットの MTU は,MAC ヘッダと FCS の内側,つまり IP ヘッダから後ろ(IP ヘッダ+TCP ヘッダ+データ)の最大長で,通常 1,500 オクテット。そこから IP ヘッダ 20 と TCP ヘッダ 20 を引いた 1,460 オクテットが,フラグメント化されずに送れるデータの最大長(MSS)。
MAC
ヘッダ
(14)
IP
ヘッダ
(20)
TCP
ヘッダ
(20)
データ
FCS
(4)
MTU 1,500
MSS(データ)
1,500 − 20 − 20 = 1,460 オクテット
MTU は IP パケットの最大長。MAC ヘッダと FCS は含まない
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
自律システム間の経路制御に使用されるプロトコルはどれか。
ア BGP-4 正解 イ OSPF ウ RIP エ RIP-2
正解 ア
解説
BGP-4 は,ISP などの自律システム(AS)の間で経路情報を交換するエクステリアゲートウェイプロトコル(EGP)であり,経路に付けたパス属性とポリシに基づいて経路を選ぶ。アが該当する。
イの OSPF はリンクステート型,ウの RIP とエの RIP-2 はディスタンスベクタ型のルーティングプロトコルで,いずれも一つの AS の内部で使うインテリアゲートウェイプロトコル(IGP)である。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問9
DNS でのホスト名と IP アドレスの対応付けに関する記述のうち,適切なものはどれか。
ア 一つのホスト名に複数の IP アドレスを対応させることはできるが,複数のホスト名に同一の IP アドレスを対応させることはできない。 イ 一つのホスト名に複数の IP アドレスを対応させることも,複数のホスト名に同一の IP アドレスを対応させることもできる。 正解 ウ 複数のホスト名に同一の IP アドレスを対応させることはできるが,一つのホスト名に複数の IP アドレスを対応させることはできない。 エ ホスト名と IP アドレスの対応は全て 1 対 1 である。
正解 イ
解説
DNS では,一つのホスト名に対して複数の A レコードを登録すれば,複数の IP アドレスを対応させられる(DNS ラウンドロビンによる負荷分散などに使う)。また,別々のホスト名に同じ IP アドレスの A レコードを登録したり,CNAME レコードで別名を定義したりすれば,複数のホスト名を同一の IP アドレスに対応させられる。イが適切である。
どちらの対応付けもできるので,片方だけができるとするア・ウや,全て 1 対 1 に限るとするエは誤りである。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
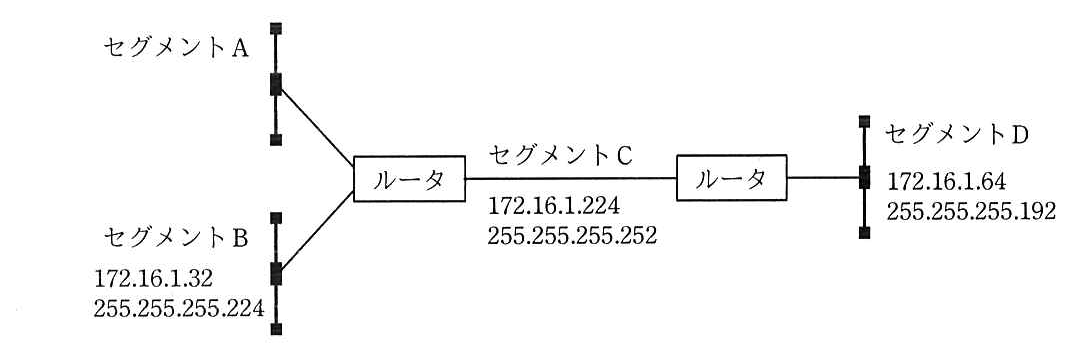
可変長サブネットマスクを利用できるルータを用いた図のネットワークにおいて,全てのセグメント間で通信可能としたい。セグメント A に割り当てるサブネットワークアドレスとして,適切なものはどれか。ここで,図中の各セグメントの数値は,上段がネットワークアドレス,下段がサブネットマスクを表す。
ア ネットワークアドレス:172.16.1.0,サブネットマスク:255.255.255.128 イ ネットワークアドレス:172.16.1.128,サブネットマスク:255.255.255.128 ウ ネットワークアドレス:172.16.1.128,サブネットマスク:255.255.255.192 正解 エ ネットワークアドレス:172.16.1.192,サブネットマスク:255.255.255.192
正解 ウ
解説
各セグメントのアドレス範囲を求めると,セグメント B は 172.16.1.32/27 で .32~.63,セグメント C は 172.16.1.224/30 で .224~.227,セグメント D は 172.16.1.64/26 で .64~.127 である。セグメント A には,これらと重ならない範囲を割り当てる必要がある。172.16.1.128/26(サブネットマスク 255.255.255.192)の範囲は .128~.191 で,どのセグメントとも重ならないので,ウが適切である。
アの 172.16.1.0/25 は .0~.127 でセグメント B と D に,イの 172.16.1.128/25 は .128~.255 でセグメント C に,エの 172.16.1.192/26 は .192~.255 でセグメント C に重なるので,ルータが経路を区別できず全てのセグメント間では通信できない。
可変長サブネットのアドレス範囲を並べる
172.16.1.x の第4オクテット 0〜255 の上に,セグメント B(.32/27 → 32〜63),D(.64/26 → 64〜127),C(.224/30 → 224〜227)を置く。空いていて他と重ならないのは .128/26(128〜191)だけ。.0/25 は B と D に,.128/25 と .192/26 は C に重なる。
0
32
64
128
192
224
256
B
D
C
A
.128/26
ア .0/25
B・D と重なる
イ .128/25
C と重なる
ウ .128/26
重ならない
エ .192/26
C と重なる
範囲を数直線に並べ,重ならない空きを探す
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:サブネットマスク・CIDR
問11
MPLS の説明として,適切なものはどれか。
ア IP プロトコルに暗号化や認証などのセキュリティ機能を付加するための規格である。 イ L2F と PPTP を統合して改良したデータリンク層のトンネリングプロトコルである。 ウ PPP データフレームを IP パケットでカプセル化して,インターネットを通過させるためのトンネリングプロトコルである。 エ ラベルと呼ばれる識別子を挿入することによって,IP アドレスに依存しないルーティングを実現する,ラベルスイッチング方式を用いたパケット転送技術である。 正解
正解 エ
解説
MPLS(Multi-Protocol Label Switching)は,網の入口のルータでパケットに短い固定長のラベルを付け,網内のルータ(LSR)は IP アドレスではなくラベルを見て転送する方式である。経路表の検索が簡単になり,ラベルによって経路を指定できるので,IP-VPN や広域イーサネットなどの通信事業者の網で広く使われている。エが適切である。
アは IP に暗号化や認証の機能を加える IPsec,イは L2F と PPTP を統合したレイヤ 2 のトンネリングプロトコルである L2TP,ウは PPP フレームを IP パケットでカプセル化する PPTP の説明である。
MPLS のラベル転送
MPLS 網の入口のルータ(LER)が IP パケットにラベルを付け,網の中のルータ(LSR)は IP ヘッダを見ずにラベルだけを見て転送し,ラベルを付け替える。出口のルータでラベルを外して,普通の IP パケットとして送り出す。
MPLS 網
入口 LER
LSR
LSR
出口 LER
ラベル 17
→ 42(付け替え)
付ける
外す
網の中は IP アドレスを見ずにラベルで転送する
入口で付けて,中はラベルで転送,出口で外す
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
IoT で利用される通信プロトコルであり,パブリッシュ/サブスクライブ(Publish/Subscribe)型のモデルを採用しているものはどれか。
ア 6LoWPAN イ BLE ウ MQTT 正解 エ Wi-SUN
正解 ウ
解説
MQTT は,軽量な M2M・IoT 向けのメッセージングプロトコルで,TCP/IP 上で動作する。メッセージを送る側(パブリッシャ)はトピックを付けてブローカに送り,ブローカはそのトピックを購読している受信側(サブスクライバ)に配信する。このパブリッシュ/サブスクライブ型のモデルを採用しているので,ウが該当する。
アの 6LoWPAN は IEEE 802.15.4 などの低電力の無線ネットワークで IPv6 を使うためのヘッダ圧縮などの仕組み,イの BLE は 2.4 GHz 帯を使う低消費電力の近距離無線通信の規格,エの Wi-SUN は 920 MHz 帯などを使ってマルチホップで通信する小電力無線通信の規格であり,いずれも通信モデルではなく下位の層の方式である。
MQTT のパブリッシュ/サブスクライブ
送る側(パブリッシャ)はトピックを付けてメッセージをブローカに送り,ブローカはそのトピックを購読(サブスクライブ)している受け取る側に配る。送る側と受け取る側は互いを知らなくてよい。TCP/IP の上で動く軽いプロトコルで,IoT のセンサーなどに使う。
センサー
パブリッシャ
ブローカ
アプリ1
購読中
アプリ2
購読中
温度
トピック“温度”を購読している相手に配る
ブローカがトピックで仲立ちする
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
インターネットプロトコルの TCP と UDP 両方のヘッダに存在するものはどれか。
ア 宛先 IP アドレス イ 宛先 MAC アドレス ウ 生存時間(TTL) エ 送信元ポート番号 正解
正解 エ
解説
TCP ヘッダと UDP ヘッダには,どちらにも送信元ポート番号と宛先ポート番号があり,これによって通信するアプリケーションを識別する。エが該当する。
アの宛先 IP アドレスとウの生存時間(TTL)は IP ヘッダ(IPv6 ではホップリミット)に含まれる。イの宛先 MAC アドレスはイーサネットなどのデータリンク層のフレームヘッダに含まれる。
項目
TCP
UDP
どこにある
送信元・宛先ポート番号
○
○
TCP・UDP
シーケンス番号・確認応答
○
TCP
宛先 IP アドレス・TTL
IP ヘッダー
宛先 MAC アドレス
イーサネット
両方にあるのは送信元ポート番号(と宛先ポート番号)
ポート番号は TCP と UDP の両方にある
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
ネットワークアドレス 192.168.10.192/28 のサブネットにおけるブロードキャストアドレスはどれか。
ア 192.168.10.199 イ 192.168.10.207 正解 ウ 192.168.10.223 エ 192.168.10.255
正解 イ
解説
プレフィックス長が /28 なので,ホスト部は 32-28=4 ビットで,サブネットには 24 =16 個のアドレスがある。ネットワークアドレス 192.168.10.192 から 16 個分の範囲は .192~.207 であり,ホスト部のビットが全て 1 になる最後のアドレス 192.168.10.207 がブロードキャストアドレスである。イが該当する。
アの .199 は /29(8 個)とした場合,ウの .223 は /27(32 個)とした場合のブロードキャストアドレスである。エの .255 は /24 のブロードキャストアドレスである。
192.168.10.192/28 のブロードキャストアドレスの求め方
IP アドレス 192.168.10.192 とマスク 255.255.255.240(/28)。境目は第4オクテットで,192 は 11000000,マスクは 11110000。先頭28ビットがネットワーク部,残り4ビットがホスト部。ブロードキャストアドレスは 192.168.10.207。
第1
第2
第3
第4(境目)
IP アドレス
192
.
168
.
10
.
1
1
0
0
0
0
0
0
(192)
マスク
255
.
255
.
255
.
1
1
1
1
0
0
0
0
(240)
結果
192
.
168
.
10
.
1
1
0
0
1
1
1
1
(207)
ネットワーク部 28ビット / ホスト部 4ビットホスト部を全部1にして 192.168.10.207
ホスト部の4ビットを全部1にする
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:サブネットマスク・CIDR
問15
日本国内において,無線 LAN の規格 IEEE 802.11n 及び IEEE 802.11ac で使用される周波数帯の組合せとして,適切なものはどれか。
ア IEEE 802.11n:2.4 GHz 帯/IEEE 802.11ac:5 GHz 帯 イ IEEE 802.11n:2.4 GHz 帯,5 GHz 帯/IEEE 802.11ac:2.4 GHz 帯 ウ IEEE 802.11n:2.4 GHz 帯,5 GHz 帯/IEEE 802.11ac:5 GHz 帯 正解 エ IEEE 802.11n:5 GHz 帯/IEEE 802.11ac:2.4 GHz 帯,5 GHz 帯
正解 ウ
解説
IEEE 802.11n は 2.4 GHz 帯と 5 GHz 帯の両方を使えるが,IEEE 802.11ac は 5 GHz 帯だけを使う。ウが正しい。802.11ac が 5 GHz 帯に限られるのは,帯域幅を 80 MHz・160 MHz まで広げるだけの連続した周波数が 2.4 GHz 帯には無いためである。
アは 802.11n を 2.4 GHz 帯だけとしている点が誤り。イとエは 802.11ac に 2.4 GHz 帯を含めている点が誤りで,エはさらに 802.11n から 2.4 GHz 帯を落としている。
無線通信の規格と周波数帯
2.4GHz 帯は免許の要らない ISM バンドで,Bluetooth と IEEE 802.11b・g・n が使うので,互いに干渉することがある。IEEE 802.11a・ac は 5GHz 帯だけ,802.11n は 2.4GHz 帯と 5GHz 帯の両方を使う。GPS は約1.5GHz,第3世代携帯電話は 800MHz 帯や 2GHz 帯で,重ならない。
規格
2.4GHz 帯
5GHz 帯
Bluetooth
○
IEEE 802.11b・g
○
IEEE 802.11n
○
○
IEEE 802.11a・ac
○
GPS は約1.5GHz,第3世代携帯電話は 800MHz・2GHz 帯
2.4GHz 帯は免許不要(ISM バンド),電子レンジとも重なる
802.11ac は 5GHz 帯だけ。2.4GHz 帯は Bluetooth と重なる
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
用語解説:無線 LAN(WPA2・WPA3・CSMA/CA)
問16
ポリモーフィック型マルウェアの説明として,適切なものはどれか。
ア インターネットを介して,攻撃者から遠隔操作される。 イ 感染ごとにマルウェアのコードを異なる鍵で暗号化するなどの手法によって,過去に発見されたマルウェアのパターンでは検知されないようにする。 正解 ウ 複数の OS 上で利用できるプログラム言語でマルウェアを作成することによって,複数の OS 上でマルウェアが動作する。 エ ルートキットを利用してマルウェアを隠蔽し,マルウェア感染は起きていないように見せかける。
正解 イ
解説
ポリモーフィック型マルウェアは,感染するたびに自身のコードを異なる鍵で暗号化したり,復号ルーチンを変形したりして,見た目のコードを毎回変える。そのため,既知のマルウェアのコードの一部を特徴(シグネチャ)として照合するパターンマッチング方式では検知されにくい。イが適切である。
アは,攻撃者の指令サーバ(C&C サーバ)から遠隔操作されるボットの説明である。ウは,複数の OS で動くプログラム言語で作られたクロスプラットフォーム型のマルウェアの説明である。エは,ルートキットによって自身の存在を隠すステルス型のマルウェアの説明である。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問17
リフレクタ攻撃に悪用されることの多いサービスの例はどれか。
ア DKIM,DNSSEC,SPF イ DNS,Memcached,NTP 正解 ウ FTP,L2TP,Telnet エ IPsec,SSL,TLS
正解 イ
解説
リフレクタ攻撃(リフレクション攻撃)は,送信元 IP アドレスを攻撃対象に偽装した要求を,インターネット上で公開されているサーバに送り,要求より大きな応答を攻撃対象に集中させる DDoS 攻撃である。コネクションを確立しない UDP を使い,小さな要求に対して大きな応答を返すサービスが悪用されやすく,DNS,Memcached,NTP はその代表例である。イが正しい。
アの DKIM,DNSSEC,SPF は送信ドメインや DNS 応答の正当性を確認する仕組み,エの IPsec,SSL,TLS は通信を暗号化するプロトコルである。ウの FTP,Telnet は TCP でコネクションを確立してから通信するので送信元を偽装しにくく,L2TP はトンネリングのプロトコルで,いずれもリフレクタ攻撃に悪用される代表例ではない。
DNS リフレクタ攻撃(DNS amp)の流れ
攻撃者は送信元 IP アドレスを攻撃対象に偽った小さな問合せを,誰からの再帰的な問合せにも答えるキャッシュ DNS サーバ(オープンリゾルバ)に大量に送る。応答は偽られた送信元,つまり攻撃対象に返り,問合せより大きな応答が集中する。NTP の monlist など,小さな要求に大きく答える UDP のサービスでも同じ形の攻撃になる。
攻撃者
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
攻撃対象
① 送信元を攻撃対象に偽った小さな問合せ
② 大きな応答
対策:外部からの再帰的な問合せに答えない(キャッシュと権威を分ける)
送信元を偽るので,応答が攻撃対象に集まる。対策はオープンリゾルバにしないこと
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) VPN・IPsec 送信ドメイン認証(SPF・DKIM・DMARC) TLS(SSL)
問18
前方秘匿性(Forward Secrecy)の性質として,適切なものはどれか。
ア 鍵交換に使った秘密鍵が漏えいしたとしても,過去の暗号文は解読されない。 正解 イ 時系列データをチェーンの形で結び,かつ,ネットワーク上の複数のノードで共有するので,データを改ざんできない。 ウ 対となる二つの鍵の片方の鍵で暗号化したデータは,もう片方の鍵でだけ復号できる。 エ データに非可逆処理をして生成される固定長のハッシュ値からは,元のデータを推測できない。
正解 ア
解説
前方秘匿性(Forward Secrecy)は,長期間使う秘密鍵が将来漏えいしても,過去の通信の暗号文が解読されない性質である。セッションごとに一時的な鍵を生成して使い捨てる鍵交換(DHE や ECDHE など)で実現される。TLS 1.3 では,鍵交換がこの方式に限られている。アが適切である。
イはブロックチェーンの改ざん耐性,ウは公開鍵暗号方式の鍵ペアの性質,エはハッシュ関数の一方向性(原像計算困難性)の説明である。
前方秘匿性(PFS)
サーバの長期の秘密鍵で共通鍵を運ぶ方式では,後で秘密鍵が漏れると,記録しておいた過去の通信も全て復号されてしまう。(EC)DHE のようにセッションごとに使い捨ての鍵で鍵交換すれば,長期の秘密鍵は署名にしか使わないので,後から秘密鍵が漏れても過去の通信は読めない。
秘密鍵で鍵を運ぶ方式
通信1
通信2
通信3
通信4
秘密鍵が漏れる
→ 過去の通信1〜4 も全部読まれる
(EC)DHE:セッションごとの使い捨ての鍵
鍵1
鍵2
鍵3
鍵4
秘密鍵が漏れる
→ 使い捨ての鍵は残っていないので読めない
長期の秘密鍵は署名(本人確認)にだけ使う
セッションごとに使い捨ての鍵。長期の鍵が漏れても過去は守られる
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:ハッシュ関数
問19
無線 LAN で使用される規格 IEEE 802.1X が定めているものはどれか。
ア アクセスポイントが EAP を使用して,利用者を認証する枠組み 正解 イ アクセスポイントが認証局と連携し,パスワードをセッションごとに生成する仕組み ウ 無線 LAN に接続する機器のセキュリティ対策に関する WPS の仕様 エ 無線 LAN の信号レベルで衝突を検知する CSMA/CD 方式
正解 ア
解説
IEEE 802.1X は,LAN に接続する端末をポート単位で認証し,認証に成功するまで通信を許可しないアクセス制御の規格である。端末(サプリカント),アクセスポイントやスイッチ(オーセンティケータ),RADIUS などの認証サーバの間で EAP(Extensible Authentication Protocol)を使って認証を行う。アが該当する。
イのような,認証局と連携してセッションごとにパスワードを生成する仕組みは IEEE 802.1X には規定されていない。ウの WPS は無線 LAN の接続設定を簡単に行うための Wi-Fi Alliance の規格である。エの CSMA/CD は有線 LAN(イーサネット)のアクセス制御方式で,無線 LAN では衝突を回避する CSMA/CA が使われる。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA IEEE 802.1X・RADIUS(ネットワークの利用者認証) PKI(認証局・CRL・OCSP) 無線 LAN(WPA2・WPA3・CSMA/CA)
問20
スパムメールの対策として,宛先ポート番号 25 への通信に対して ISP が実施する OP25B の例はどれか。
ア ISP 管理外のネットワークからの通信のうち,スパムメールのシグネチャに合致するものを遮断する。 イ ISP 管理下の動的 IP アドレスを割り当てたネットワークから ISP 管理外のネットワークへの直接の通信を遮断する。 正解 ウ メール送信元のメールサーバについて DNS の逆引きができない場合,そのメールサーバからの通信を遮断する。 エ メール不正中継の脆弱性をもつメールサーバからの通信を遮断する。
正解 イ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が,管理下にある動的 IP アドレスの利用者から,ISP のメールサーバを経由せずに外部のメールサーバの TCP ポート 25 番へ直接送られる通信を遮断する対策である。ボットに感染した PC などが外部へ直接スパムメールを送ることを防ぐ。イが該当する。
アは外部から受信するメールをシグネチャで判定して遮断する受信側の対策,ウは送信元のメールサーバの DNS 逆引きによる受信側の対策,エは第三者中継を許すメールサーバからの受信を拒否する対策であり,いずれも外向き(Outbound)の通信を遮断する OP25B ではない。
OP25B とサブミッションポート,IP25B
ISP A の動的 IP アドレスの PC が,宛先のメールサーバへ25番ポートで直接送る通信は,ISP A の出口で止められる(OP25B)。PC は自分の ISP のメールサーバへサブミッションポート(587番)で接続し,SMTP-AUTH で認証を受けてから送る。メールサーバどうしの転送は25番を使う。IP25B は,他社 ISP の動的 IP アドレスから自社のメールサーバへ入ってくる25番の通信を止める。
ISP A のネットワーク
PC
動的 IP アドレス
ISP A の
メールサーバ
宛先の
メールサーバ
587番
SMTP-AUTH
25番
25番で直接送る
OP25B
IP25B:入ってくる側で止める
他社 ISP の PC
動的 IP アドレス
ISP A の
メールサーバ
25番で直接届けようとする通信を止める
OP25B は自社の動的 IP から外へ出る25番を,IP25B は他社の動的 IP から入ってくる25番を止める
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
Web アプリケーションソフトウェアの脆弱性を悪用する攻撃手法のうち,入力した文字列が Perl の system 関数,PHP の exec 関数などに渡されることを利用し,不正にシェルスクリプトを実行させるものは,どれに分類されるか。
ア HTTP ヘッダインジェクション イ OS コマンドインジェクション 正解 ウ クロスサイトリクエストフォージェリ エ セッションハイジャック
正解 イ
解説
OS コマンドインジェクションは,Web アプリケーションが Perl の system 関数や PHP の exec 関数などで外部プログラムを呼び出すときに,入力データに OS のコマンドを紛れ込ませ,不正にシェルスクリプトや実行形式のファイルを実行させる攻撃である。イに分類される。
アの HTTP ヘッダインジェクションは,入力データに改行コードを含めて HTTP レスポンスヘッダに不正なヘッダや本文を挿入する攻撃。ウのクロスサイトリクエストフォージェリは,利用者に意図しないリクエストを Web サイトに送らせる攻撃。エのセッションハイジャックは,セッション ID を盗むなどしてセッションを乗っ取る攻撃である。
OS コマンドインジェクションとディレクトリトラバーサル
OS コマンドインジェクションは,入力した値がシェルのコマンドの一部として組み込まれるとき,「; rm -rf /」のように区切り文字の後ろに別のコマンドを付けて実行させる攻撃。ディレクトリトラバーサルは,ファイル名の入力に「../」を含めて,公開用のディレクトリの外にある /etc/passwd などのファイルを読み出させる攻撃。対策はシェルを経由しない関数を使う,入力を許可した文字だけにする,ファイル名から「../」を除き絶対パスで確かめる。
OS コマンドインジェクション
mail -s 件名
user@example.jp; rm -rf /
; の後ろが別のコマンドとして実行される
ディレクトリトラバーサル
/var/www/files/
../../../etc/passwd
→ /etc/passwd(公開用の外)が読まれる
対策:シェルを通さない,許可した文字だけ通す,
パスを正規化して公開用の中か確かめる
どちらも入力がコマンドやパスの「形」を変えてしまう
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:インジェクション攻撃(SQL・OS コマンド) XSS・CSRF・クリックジャッキング
問22
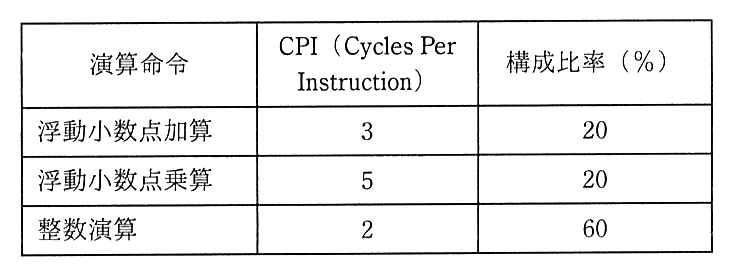
表の CPI と構成比率で,3 種類の演算命令が合計 1,000,000 命令実行されるプログラムを,クロック周波数が 1 GHz のプロセッサで実行するのに必要な時間は何ミリ秒か。
正解 イ
解説
平均 CPI は,各命令の CPI を構成比率で重み付けして合計した 3×0.2+5×0.2+2×0.6=0.6+1.0+1.2=2.8 である。1,000,000 命令の実行に必要なクロック数は 1,000,000×2.8=2,800,000 で,クロック周波数が 1 GHz(1 クロック 1 ナノ秒)なので,実行時間は 2,800,000×1 ナノ秒=2.8 ミリ秒になる。イになる。
検算として命令の種類ごとに求めると,浮動小数点加算 200,000×3=600,000,浮動小数点乗算 200,000×5=1,000,000,整数演算 600,000×2=1,200,000 で,合計 2,800,000 クロックになる。エの 28.0 はミリ秒への換算を 1 桁誤った値である。アの 0.4 やウの 4.0 は,この計算からは得られない値である。
命令の構成比率で重み付けした平均 CPI
平均 CPI は 3×0.2+5×0.2+2×0.6=0.6+1.0+1.2=2.8。1,000,000 命令で 2,800,000 クロックで,1 GHz(1 クロック 1 ナノ秒)なので 2.8 ミリ秒。
3×0.2
=0.6
浮動小数点加算
5×0.2
=1
浮動小数点乗算
2×0.6
=1.2
整数演算
平均 CPI(帯の長さ = CPI × 構成比率)
0.6 + 1.0 + 1.2 = 2.8
1,000,000 命令 × 2.8 = 2,800,000 クロック
× 1 ナノ秒(1 GHz)= 2.8 ミリ秒(イ)
28.0 はミリ秒への換算を 1 桁誤った値
平均 CPI 2.8 × 100 万命令 × 1 ナノ秒 = 2.8 ミリ秒
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
プリントシステムには 1 時間当たり平均 6 個のファイルのプリント要求がある。1 個のプリント要求で送られてくるファイルの大きさは平均 7,500 バイトである。プリントシステムは 1 秒間に 50 バイト分印字できる。プリント要求後プリントが終了するまでの平均時間は何秒か。ここで,このシステムは M/M/1 の待ち行列モデルに従うものとする。
正解 ウ
解説
1 個のファイルの印字にかかる平均時間(平均サービス時間)は 7,500÷50=150 秒である。要求は 1 時間当たり 6 個なので,平均到着間隔は 3,600÷6=600 秒であり,利用率 ρ は 150÷600=0.25 になる。M/M/1 の待ち行列では,平均待ち時間は ρ÷(1-ρ)×平均サービス時間=0.25÷0.75×150=50 秒であり,プリント要求から終了までの平均時間は 50+150=200 秒になる。ウになる。
アの 150 は待ち時間を含まない印字時間だけの値である。イの 175 は,サービス時間が一定の M/D/1 モデルの式(平均待ち時間=ρ÷{2(1-ρ)}×平均サービス時間=25 秒)で求めた値で,問題の条件の M/M/1 には当てはまらない。エの 225 は,M/M/1 の式からは得られない値である。
M/M/1 の待ち時間と利用率
M/M/1 の平均待ち時間は 平均処理時間×ρ÷(1−ρ)(ρ は利用率)。ρ=0.5 で係数が1になり,待ち時間が処理時間と同じになる。ρ=0.67 で2倍,0.8 で4倍,0.9 で9倍と,1に近づくと急に長くなる。
0.5 → 1倍
0.8 → 4倍
0.9 → 9倍
1
利用率 ρ
ρ÷(1−ρ)(待ち時間 ÷ 処理時間)
利用率が50%を超えると待ち時間が処理時間を超え,1に近づくと急増する
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
信頼性工学の視点で行うシステム設計において,発生し得る障害の原因を分析する手法である FTA の説明はどれか。
ア システムの構成品目の故障モードに着目して,故障の推定原因を列挙し,システムへの影響を評価することによって,システムの信頼性を定性的に分析する。 イ 障害と,その中間的な原因から基本的な原因までの全てを列挙し,それらをゲート(論理を表す図記号)で関連付けた樹形図で表す。 正解 ウ 障害に関するデータを収集し,原因について“なぜなぜ分析”を行い,根本原因を明らかにする。 エ 多角的で,互いに重ならないように定義した ODC 属性に従って障害を分類し,どの分類に障害が集中しているかを調べる。
正解 イ
解説
FTA(Fault Tree Analysis:故障の木解析)は,望ましくない障害(頂上事象)を起点に,その原因となる中間的な事象から基本的な事象までを洗い出し,AND ゲートや OR ゲートなどの論理記号で結んだ樹形図(フォールトツリー)で表して分析するトップダウンの手法である。イが該当する。
アは,構成品目の故障モードから上位への影響を評価するボトムアップの手法である FMEA(故障モード影響解析)の説明である。ウは,「なぜ」を繰り返して根本原因を突き止めるなぜなぜ分析,エは,欠陥を ODC(Orthogonal Defect Classification)の属性で分類して偏りを調べる ODC 分析の説明である。
FTA と FMEA
FTA(故障の木解析)は,起きてほしくない障害(頂上事象)から出発し,その原因を AND や OR のゲートで結んで下へ掘り下げるトップダウンの手法。FMEA(故障モード影響解析)は,部品ごとに起こり得る故障モードを洗い出し,それがシステム全体にどう影響するかを評価するボトムアップの手法。
FTA(トップダウン)
システム停止
OR
電源の故障
両系の故障
AND
1系
2系
FMEA(ボトムアップ)
部品
故障モード
影響
ファン
停止
過熱で停止
ディスク
読めない
片系で継続
電源
出力低下
再起動
部品の故障 → 全体への影響
FTA は結果から原因へ(上から下),FMEA は部品から影響へ(下から上)
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
ソフトウェアを保守するときなどに利用される技術であるリバースエンジニアリングに該当するものはどれか。
ア ソースプログラムを解析してプログラム仕様書を作る。 正解 イ ソースプログラムを探索して修正箇所や影響度を調べる。 ウ ソースプログラムを見直して構造化されたプログラムに変換する。 エ ソースプログラムを分かりやすい表現に書き換える。
正解 ア
解説
リバースエンジニアリングは,既存のソースプログラムなどを解析して,その構造や仕様を読み取り,設計書や仕様書などの上位の表現を得る技術である。ドキュメントの残っていないソフトウェアを保守するときなどに使われる。アが該当する。
イは,修正の影響が及ぶ範囲を調べる影響分析(インパクト分析)である。ウは,機能を変えずにプログラムを構造化された形に変換するリストラクチャリング,エは,外部から見た動作を変えずにプログラムを分かりやすく書き換えるリファクタリングに当たり,いずれも同じ抽象度のままでの変換であって,上位の仕様を得るリバースエンジニアリングではない。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧