令和元年度 秋期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
ネットワーク層のパケットを対象として IP パケットでカプセル化し,トンネリングを行えるプロトコルはどれか。
ア IPsec 正解 イ L2TP ウ PPTP エ RSTP
正解 ア
解説
IPsec のトンネルモードは,元の IP パケット全体を暗号化などで保護したうえで新しい IP ヘッダを付けてカプセル化するので,ネットワーク層のパケットをそのまま IP パケットで運ぶトンネリングができる。アが該当する。
イの L2TP とウの PPTP は,データリンク層の PPP フレームをカプセル化して運ぶレイヤ 2 のトンネリングプロトコルである(L2TP は UDP で,PPTP は GRE で運ぶ)。エの RSTP は,スパニングツリーの収束を速くした Rapid Spanning Tree Protocol で,トンネリングとは関係がない。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:VPN・IPsec スパニングツリー・VLAN・リンクアグリゲーション
問2
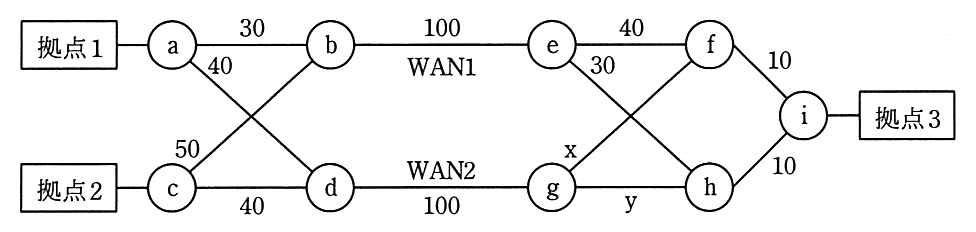
図は,OSPF を使用するルータ a~i のネットワーク構成を示す。拠点 1 と拠点 3 の間の通信は WAN1 を,拠点 2 と拠点 3 の間の通信は WAN2 を通過するようにしたい。x と y に設定するコストとして,適切な組合せはどれか。ここで,図中の数字は OSPF コストを示す。
ア x:20,y:20 イ x:30,y:30 正解 ウ x:40,y:40 エ x:50,y:50
正解 イ
解説
OSPF はコストの合計が最小の経路を選ぶ。x と y を同じ値 k とすると,拠点 1(a)から拠点 3(i)へは,WAN1 経由が a-b-e-h-i で 30+100+30+10=170,WAN2 経由が a-d-g-f(又は h)-i で 40+100+k+10=150+k である。WAN1 を通すには 170<150+k,つまり k>20 が必要になる。拠点 2(c)から拠点 3 へは,WAN1 経由が c-b-e-h-i で 50+100+30+10=190,WAN2 経由が c-d-g-f(又は h)-i で 40+100+k+10=150+k であり,WAN2 を通すには 150+k<190,つまり k<40 が必要になる。20<k<40 を満たすのは 30 だけなので,イが適切である。
アの 20 では拠点 1 からの WAN2 経由のコストが 170 となって WAN1 経由と等しくなり,WAN1 だけを通すようにはできない(等コストの経路が並ぶ)。ウの 40 では拠点 2 からの 2 経路がともに 190 で等しくなり,エの 50 では拠点 2 からも WAN1 経由のほうがコストが小さくなる。
OSPF のコストの合計で経路が決まる
x=y=30 のとき,拠点1(a)から拠点3(i)へは WAN1 経由が 30+100+30+10=170,WAN2 経由が 40+100+30+10=180 なので WAN1 を通る。拠点2(c)からは WAN1 経由が 50+100+30+10=190,WAN2 経由が 40+100+30+10=180 なので WAN2 を通る。x・y が20だと拠点1の2経路が170で並び,40だと拠点2の2経路が190で並ぶ。
30
40
50
40
100
100
40
30
x
y
10
10
a
c
b
d
e
g
f
h
i
WAN1
WAN2
x=y=30:拠点1 → WAN1 170 < WAN2 180(実線)
拠点2 → WAN2 180 < WAN1 190(破線)
経路ごとにコストを足し,小さいほうを通る。等しいと1つに決まらない
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問3
二つのルーティングプロトコル RIP-2 と OSPF を比較したとき,OSPF だけに当てはまる特徴はどれか。
ア 可変長サブネットマスクに対応している。 イ リンク状態のデータベースを使用している。 正解 ウ ルーティング情報の更新にマルチキャストを使用している。 エ ルーティング情報の更新を 30 秒ごとに行う。
正解 イ
解説
OSPF はリンクステート型のルーティングプロトコルで,各ルータがリンクの状態を交換して同じリンク状態データベース(LSDB)を作り,それをもとにダイクストラ法で最短経路を計算する。ディスタンスベクタ型の RIP-2 はリンク状態のデータベースをもたないので,イが OSPF だけに当てはまる。
アの可変長サブネットマスク(VLSM)には,サブネットマスクを経路情報に含める RIP-2 も OSPF も対応している。ウのマルチキャストも両方が使う(RIP-2 は 224.0.0.9,OSPF は 224.0.0.5 と 224.0.0.6)。エの 30 秒ごとの定期的な経路情報の更新は RIP-2 の特徴で,OSPF は変化があったときに更新を通知する。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP) サブネットマスク・CIDR
問4
スパニングツリープロトコルに関する記述のうち,適切なものはどれか。
ア OSI 基本参照モデルにおけるネットワーク層のプロトコルである。 イ ブリッジ間に複数経路がある場合,同時にフレーム転送することを可能にするプロトコルである。 ウ ブロードキャストフレームを,ブリッジ間で転送しない利点がある。 エ ルートブリッジの決定には,ブリッジの優先順位と MAC アドレスが使用される。 正解
正解 エ
解説
スパニングツリープロトコルでは,各ブリッジが BPDU に載せたブリッジ ID を比較し,値の最も小さいブリッジをルートブリッジにする。ブリッジ ID は,管理者が設定するブリッジの優先順位(プライオリティ)と MAC アドレスを組み合わせたもので,優先順位が同じなら MAC アドレスの小さいブリッジが選ばれる。エが適切である。
アは誤りで,スパニングツリープロトコルは OSI 基本参照モデルのデータリンク層のプロトコルである。イも誤りで,冗長な経路の一部のポートをブロックして一つの経路だけを使い,ループを防ぐ。ウも誤りで,ブロードキャストフレームはブリッジ間で転送される(ループがあると転送され続けるので,それを防ぐのがこのプロトコルの目的である)。
スパニングツリーのルートブリッジとポート
ブリッジ ID(優先順位+MAC アドレス)が最も小さいブリッジがルートブリッジ。ほかの各ブリッジで,ルートまでのコストが最小のポートがルートポート(R)。各リンクの両端のうち,ルートまでのコストが小さい側のポートが代表ポート(D)。どちらにもならないポートはブロックされ,ループができない。
S1(ルート)
S2
S3
D
D
R
R
D
S2–S3 の間:ID の小さい S2 側が D,S3 側はブロック
ルート:ブリッジ ID(優先順位+MAC)が最小
R:ルートポート D:代表ポート ×:ブロック
リンクごとにルートに近い側が代表ポート。残りはブロック
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問5
ルーティングプロトコルである BGP-4 の説明として,適切なものはどれか。
ア 自律システム間で,経路情報に付加されたパス属性を使用し,ポリシに基づいて経路を選択するパスベクタ方式のプロトコルである。 正解 イ 全てのノードが同一のリンク状態データベースを用い,コストが最小となる経路を最適経路とするプロトコルである。 ウ 到達可能な宛先アドレスまでのホップ数が最小となる経路を,最適経路とするプロトコルである。 エ パケットが転送される経路のノードを,送信元ノードが明示的に指定するプロトコルである。
正解 ア
解説
BGP-4 は,自律システム(AS)の間で経路情報を交換するエクステリアゲートウェイプロトコルである。経路情報には通過してきた AS の並び(AS_PATH)などのパス属性が付けられ,ルータはこれらの属性と管理者の定めたポリシに基づいて経路を選ぶ。このような方式をパスベクタ型という。アが適切である。
イは,全てのノードが同じリンク状態データベースから最小コストの経路を計算する OSPF などのリンクステート型の説明である。ウは,ホップ数が最小の経路を選ぶ RIP などのディスタンスベクタ型の説明である。エは,送信元が経由するノードを指定するソースルーティングの説明である。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問6
IPv4 のアドレス割当てを行う際に,クラス A~C といった区分にとらわれずに,ネットワークアドレス部とホストアドレス部を任意のブロック単位に区切り,IP アドレスを無駄なく効率的に割り当てる方式はどれか。
正解 ア
解説
CIDR(Classless Inter-Domain Routing)は,クラス A~C の区分にとらわれず,ネットワークアドレス部の長さ(プレフィックス長)を任意のビット数で決めて IP アドレスを割り当てる方式である。「192.168.1.0/26」のようにプレフィックス長を付けて表し,必要な規模に合わせた無駄の少ない割当てや,複数の経路をまとめる経路集約ができる。アが該当する。
イの DHCP は IP アドレスなどの設定情報をホストに自動で配布するプロトコル,ウの DNS はドメイン名と IP アドレスを対応付ける名前解決の仕組み,エの NAPT はプライベート IP アドレスとポート番号の組をグローバル IP アドレスとポート番号の組に変換する技術である。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:サブネットマスク・CIDR
問7
DHCP を用いるネットワーク構成において,DHCP リレーエージェントが必要になるのは,ネットワーク間がどの機器で接続されている場合か。
ア スイッチングハブ イ ブリッジ ウ リピータ エ ルータ 正解
正解 エ
解説
DHCP クライアントは,最初は自分の IP アドレスもサーバのアドレスも知らないので,DHCPDISCOVER をブロードキャストで送る。ブロードキャストはルータを越えて転送されないので,ルータで区切られた別のネットワークにある DHCP サーバには届かない。そこでルータなどに DHCP リレーエージェントを置き,受け取った要求を DHCP サーバへユニキャストで中継させる。エが該当する。
アのスイッチングハブとイのブリッジはデータリンク層で,ウのリピータは物理層でネットワークをつなぐ機器であり,いずれもブロードキャストをそのまま転送するので,リレーエージェントがなくても DHCP サーバに要求が届く。
DHCP の4つのメッセージとリレーエージェント
IP アドレスの無い PC は,宛先 255.255.255.255 のブロードキャストで DHCPDISCOVER を送る。サーバが DHCPOFFER で候補を出し,PC が DHCPREQUEST で申し込み,サーバが DHCPACK で承諾する。ブロードキャストはルータを越えないので,別のサブネットのサーバへはルータの DHCP リレーエージェントがユニキャストで中継する。PC にサーバのアドレスを設定しておく必要はない。
PC
ルータ(リレー)
DHCP サーバ
DISCOVER(255.255.255.255 宛て)
ユニキャストで中継
OFFER(このアドレスでどうか)
REQUEST(それをください)
ACK(割り当てた)
最初は自分のサブネットも知らないので 255.255.255.255 宛て
ルータはブロードキャストを越えて転送しない
DISCOVER → OFFER → REQUEST → ACK。ルータ越えはリレーエージェントが中継
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
DNS ゾーンデータファイルの NS レコードに関する記述のうち,適切なものはどれか。
ア 先頭フィールドには,ネームサーバのホスト名を記述する。 イ ゾーン分割を行ってサブドメインに権限委譲する場合は,そのネームサーバを NS レコードで指定する。 正解 ウ データ部(RDATA)には,ゾーンのドメイン名を記述する。 エ データ部(RDATA)には,ネームサーバの正規のホスト名と別名のいずれも記述できる。
正解 イ
解説
NS レコードは,そのゾーン(ドメイン)の権威をもつネームサーバを示すリソースレコードである。ゾーンを分割してサブドメインの管理を別のネームサーバに委ねる場合は,親ゾーンにサブドメイン名と委譲先のネームサーバを NS レコードで記述する(あわせてそのネームサーバの A レコードを置くこともある)。イが適切である。
アは誤りで,先頭フィールドにはネームサーバのホスト名ではなく,ゾーン(委譲するドメイン)の名前を書く。ウも誤りで,データ部(RDATA)にはネームサーバのホスト名を書く。エも誤りで,RFC 2181 は NS レコードの値に別名(CNAME で定義した名前)を使ってはならないとしており,正規のホスト名だけを記述する。
DNS のおもなリソースレコード
A はホスト名に対応する IPv4 アドレス,AAAA は IPv6 アドレス。MX はそのドメイン宛てのメールを受け取るメールサーバのホスト名と優先度(プリファレンス値が小さいほど優先)。NS はゾーンを管理する DNS サーバで,サブドメインへの委任にも使う。CNAME は別名,PTR は IP アドレスからホスト名(逆引き),SOA はゾーンの管理情報。
レコード
書くもの
例
A
名前 → IPv4
www → 192.0.2.10
AAAA
名前 → IPv6
www → 2001:db8::10
MX
メールサーバと優先度
example.jp → 10 mail
NS
ゾーンの DNS サーバ
sub → ns.sub
CNAME
別名 → 正式名
web → www
PTR
IP → 名前(逆引き)
10 → www
SOA
ゾーンの管理情報
シリアル番号など
MX の値はホスト名(IP アドレスや別名は書かない)
MX はメールの配送先(ホスト名で書く,値が小さいほど優先)
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
SMTP(ESMTP を含む)のセッション開始を表すコマンドはどれか。
ア DATA イ EHLO 正解 ウ MAIL エ RCPT
正解 イ
解説
SMTP のセッションは,クライアントが HELO(ESMTP では EHLO)コマンドで自身のホスト名を名乗ることで始まる。EHLO に対してサーバは対応している拡張機能の一覧を返す。イが該当する。
その後,ウの MAIL(MAIL FROM)で送信者を,エの RCPT(RCPT TO)で受信者を指定し,アの DATA でメールの本文を送る。セッションの終了には QUIT を使う。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問10
IP ネットワークにおいて,クライアントの設定を変えることなくデフォルトゲートウェイの障害を回避するために用いられるプロトコルはどれか。
ア RARP イ RSTP ウ RTSP エ VRRP 正解
正解 エ
解説
VRRP(Virtual Router Redundancy Protocol)は,複数のルータで一つの仮想ルータを構成し,仮想 IP アドレスと仮想 MAC アドレスを共有する。通常はマスタのルータが転送を担い,マスタが故障するとバックアップのルータが引き継ぐ。クライアントはデフォルトゲートウェイとして仮想 IP アドレスを設定しておけばよいので,設定を変えずに障害を回避できる。エが該当する。
アの RARP は MAC アドレスから IP アドレスを求めるプロトコル,イの RSTP はスパニングツリーの収束を速くしたレイヤ 2 のループ防止プロトコル,ウの RTSP は音声や動画のストリーミングの再生・停止などを制御するプロトコルである。
VRRP:2台のルータで1台の仮想ルータ
2台のルータで1つの仮想ルータを作り,仮想 IP アドレス(と仮想 MAC アドレス)を共有する。PC はデフォルトゲートウェイに仮想 IP アドレスを設定しておく。ふだんはマスタが転送し,マスタが故障するとバックアップが引き継ぐので,PC の設定を変えずに通信を続けられる。
PC
GW:仮想 IP
仮想ルータ(仮想 IP .1)
マスタ
転送する
バックアップ
待機
故障すると
引き継ぐ
PC の設定を変えずにデフォルトゲートウェイの障害を回避
PC は仮想 IP を見ているので,切り替わっても設定はそのまま
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:ARP スパニングツリー・VLAN・リンクアグリゲーション
問11
ネットワークの制御に関する記述のうち,適切なものはどれか。
ア TCP では,ウィンドウサイズが固定で輻輳回避ができないので,輻輳が起きると,データに対してタイムアウト処理が必要になる。 イ 誤り制御方式の一つであるフォワード誤り訂正方式は,受信側で誤りを検出し,送信側にデータの再送を要求する方式である。 ウ ウィンドウによるフロー制御では,応答確認があったブロック数だけウィンドウをずらすことによって,複数のデータをまとめて送ることができる。 正解 エ データグラム方式では,両端を結ぶ仮想の通信路を確立し,以降は全てその経路を通すことによって,経路選択のオーバヘッドを小さくしている。
正解 ウ
解説
ウィンドウによるフロー制御(スライディングウィンドウ方式)では,受信側からの応答確認を待たずにウィンドウサイズ分のデータを続けて送り,応答確認があった分だけウィンドウを先へずらして次のデータを送る。一つ送るたびに応答を待つ方式より,複数のデータをまとめて送れるので効率がよい。ウが適切である。
アは誤りで,TCP のウィンドウサイズは可変であり,スロースタートや輻輳回避のアルゴリズムで送信量を調整する。イは,受信側で誤りを検出して再送を要求する ARQ(自動再送要求)の説明であり,フォワード誤り訂正方式は冗長なビットを付けて受信側だけで誤りを訂正する。エは,通信の前に仮想の通信路を確立するバーチャルサーキット方式の説明であり,データグラム方式はパケットごとに独立して経路を選ぶ。
ウィンドウによるフロー制御
ウィンドウサイズが4セグメント分なら,送信側は確認応答を待たずに1〜4番を続けて送れる。1番の確認応答が届くとウィンドウを1つ右にずらし,5番を送れるようになる。1つずつ応答を待つより,待ち時間を減らして多くのデータを送れる。ウィンドウサイズは受信側が状況に応じて知らせる。
最初
1
2
3
4
5
6
7
8
1番の応答後
1
2
3
4
5
6
7
8
枠の中は応答を待たずに送れる(ウィンドウ 4)
応答を待たずに送れる量がウィンドウ。応答が来た分だけ右へずらす
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
OpenFlow プロトコルを使用する SDN(Software-Defined Networking)において,コントローラと OpenFlow スイッチ間の通信に関する記述として,適切なものはどれか。
ア オーバヘッドを避けるために UDP や TCP は使用せず IP を直接使用する。 イ 信頼性や安全性を確保するために TCP や TLS を使用する。 正解 ウ パラレル伝送を行うために SAN で利用されるファイバチャネル上の SCSI を使用する。 エ リアルタイム性に関する要求を満たすために UDP を使用する。
正解 イ
解説
OpenFlow では,コントローラとスイッチの間の通信路(OpenFlow チャネル)で,フローテーブルの設定やパケットの問合せなどの制御メッセージをやり取りする。OpenFlow の仕様では,このチャネルは TCP/IP の接続を前提とし,TLS で暗号化するか,TCP をそのまま使うとされている(既定のポート番号は 6653)。イが適切である。
アは誤りで,IP を直接使うのではなく TCP の上で通信する。ウのファイバチャネル上の SCSI(FCP)は,SAN でサーバとストレージの間の通信に使うもので,OpenFlow の制御には使わない。エも誤りで,制御メッセージは確実に届く必要があるので,UDP ではなく TCP が使われる。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:SAN(Storage Area Network) TLS(SSL)
問13
FTP を使ったファイル転送でクライアントが使用するコマンドのうち,データ転送用コネクションをクライアント側から接続するために,サーバ側のデータ転送ポートを要求するものはどれか。
ア ACCT イ MODE ウ PASV 正解 エ PORT
正解 ウ
解説
FTP のパッシブモードでは,クライアントが PASV コマンドを送ると,サーバは待ち受けるデータ転送用のポートを開いて,その IP アドレスとポート番号を応答で返す。クライアントはそのポートへ自分から接続して,データ転送用コネクションを張る。ウが該当する。
アの ACCT はユーザのアカウント情報を送るコマンド,イの MODE はストリームやブロックなどの転送モードを指定するコマンドである。エの PORT は,クライアント側の IP アドレスとポート番号をサーバに通知し,サーバ側からクライアントへデータ転送用コネクションを張らせる(アクティブモードの)コマンドである。
FTP のアクティブモードとパッシブモード
どちらも制御用のコネクションはクライアントからサーバの 21 番ポートへ張る。アクティブモードでは,データ用のコネクションをサーバ(20 番ポート)からクライアントへ張る。パッシブモードでは,サーバが知らせたポートへクライアントからデータ用のコネクションを張るので,外から内へのコネクションを通さないファイアウォールでも使いやすい。
アクティブモード
クライアント
サーバ
制御用(21番へ)
データ用:サーバ(20番)から張る
パッシブモード
クライアント
サーバ
制御用(21番へ)
データ用:クライアントから張る
データ用のコネクションをどちらから張るか。パッシブはクライアントから
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
HTTP を使って,Web サーバのコンテンツのアップロードや更新を可能にするプロトコルはどれか。
ア CSS イ MIME ウ SSL エ WebDAV 正解
正解 エ
解説
WebDAV(Web-based Distributed Authoring and Versioning)は HTTP/1.1 を拡張したプロトコルで,PUT や DELETE に加え,PROPFIND・MKCOL・COPY・MOVE・LOCK などのメソッドによって,Web サーバ上のファイルのアップロード,更新,フォルダの作成,排他制御などができる。エが該当する。
アの CSS は Web ページの見た目(レイアウトや文字の装飾)を指定するスタイルシートの言語,イの MIME は電子メールなどで文字以外のデータや多様な形式を扱うための規格である。ウの SSL は通信を暗号化するプロトコルである。なお,SSL は脆弱性が見つかったため,現在は RFC で使用してはならないとされており(SSL 3.0 は RFC 7568),後継の TLS が使われている。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:TLS(SSL)
問15
IoT 向けの小電力の無線機器で使用される無線通信に関する記述として,適切なものはどれか。
ア BLE(Bluetooth Low Energy)は従来の Bluetooth との互換性を維持しながら,低消費電力での動作を可能にするために 5 GHz 帯を使用する拡張がなされている。 イ IEEE 802.11ac では IoT 向けに 920 MHz 帯が割り当てられている。 ウ Wi-SUN ではマルチホップを使用して 500 m を超える通信が可能である。 正解 エ ZigBee では一つの親ノードに対して最大 7 個の子ノードをスター型に配置したネットワークを使用する。
正解 ウ
解説
Wi-SUN は,IEEE 802.15.4g を基にした 920 MHz 帯(サブ GHz 帯)の小電力無線通信の規格で,スマートメーターなどに使われる。障害物を回り込みやすいサブ GHz 帯の電波を使ううえ,端末どうしが中継するマルチホップ(メッシュ)によって,500 m を超える広い範囲をカバーできる。ウが適切である。
アは誤りで,BLE は従来の Bluetooth と同じ 2.4 GHz 帯を使い,従来の Bluetooth(BR/EDR)とは直接の互換性がない。イも誤りで,IEEE 802.11ac は 5 GHz 帯の高速な無線 LAN の規格であり,サブ GHz 帯を使う無線 LAN の規格は IEEE 802.11ah である。エの 1 台の親に最大 7 台の子が接続するスター型の構成は Bluetooth のピコネットの説明であり,ZigBee はスター型のほかツリー型やメッシュ型のネットワークを構成できる。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
SSL/TLS のダウングレード攻撃に該当するものはどれか。
ア 暗号化通信が確立された後に,暗号鍵候補を総当たりで試すことによって暗号化されたデータを解読する。 イ 暗号化通信中にクライアント PC からサーバに送信するデータを操作して,強制的にサーバのディジタル証明書を失効させる。 ウ 暗号化通信中にサーバからクライアント PC に送信するデータを操作して,クライアント PC の Web ブラウザを古いバージョンのものにする。 エ 暗号化通信を確立するとき,弱い暗号スイートの使用を強制することによって,解読しやすい暗号化通信を行わせる。 正解
正解 エ
解説
SSL/TLS では,通信の開始時のハンドシェイクで,使うプロトコルのバージョンや暗号スイートをクライアントとサーバが交渉して決める。ダウングレード攻撃は,中間者がこの交渉に介入して,古いバージョンや弱い暗号スイートを選ばせ,解読しやすい暗号化通信を行わせる攻撃である。エが該当する。
アは,暗号鍵の候補を全て試す総当たり(ブルートフォース)攻撃の説明である。イとウのように,通信中のデータを操作して証明書を失効させたり,Web ブラウザを古いバージョンに入れ替えたりすることは,ダウングレード攻撃とは異なる。なお,現在は SSL 3.0 や TLS 1.0/1.1 は RFC で使用してはならないとされ(RFC 7568,RFC 8996),TLS 1.3 にはダウングレードを検知する仕組みが組み込まれている。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:PKI(認証局・CRL・OCSP) TLS(SSL)
問17
Cookie に Secure 属性を設定しなかったときと比較した,設定したときの動作として,適切なものはどれか。
ア Cookie に設定された有効期間を過ぎると,Cookie が無効化される。 イ JavaScript による Cookie の読出しが禁止される。 ウ URL 内のスキームが https のときだけ,Web ブラウザから Cookie が送出される。 正解 エ Web ブラウザがアクセスする URL 内のパスと Cookie に設定されたパスのプレフィックスが一致するときだけ,Web ブラウザから Cookie が送出される。
正解 ウ
解説
Cookie の secure 属性は,その Cookie を HTTPS などの暗号化された通信のときだけ送出するようブラウザに指示する属性である。URL のスキームが https のページのときだけ送出されるので,平文の HTTP 通信で Cookie が盗聴されることを防げる。ウが正しい。
アの有効期間を過ぎると無効化されるのは Expires 属性や Max-Age 属性の働き,イの JavaScript による読出しを禁止するのは HttpOnly 属性の働き,エのパスのプレフィックスが一致するときに送出されるのは Path 属性の働きである。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
送信元 IP アドレスが A,送信元ポート番号が 80/tcp の SYN/ACK パケットを,未使用の IP アドレス空間であるダークネットにおいて大量に観測した場合,推定できる攻撃はどれか。
ア IP アドレス A を攻撃先とするサービス妨害攻撃 正解 イ IP アドレス A を攻撃先とするパスワードリスト攻撃 ウ IP アドレス A を攻撃元とするサービス妨害攻撃 エ IP アドレス A を攻撃元とするパスワードリスト攻撃
正解 ア
解説
SYN/ACK パケットは,TCP の接続要求(SYN)を受け取ったサーバが返す応答である。IP アドレス A のポート 80/tcp から,ホストに割り振られていない未使用アドレス宛てに SYN/ACK が大量に送られているのは,攻撃者が送信元 IP アドレスを未使用アドレスなどに偽装した SYN パケットを A に大量に送り付け,A がその偽の送信元に応答している状況と推定できる。これは A を攻撃先とする SYN フラッド攻撃(サービス妨害攻撃)の跳ね返り(バックスキャッタ)であり,アが該当する。
A は SYN/ACK を返している側なので攻撃元ではなく,ウ・エは当たらない。パスワードリスト攻撃は TCP 接続を確立したうえで認証を試行する攻撃であり,実在しないアドレスとの間では接続が確立しないので,イも当たらない。
バックスキャッタとダークネット
攻撃者が送信元 IP アドレスを偽って大量の SYN を攻撃対象に送ると,攻撃対象は偽の送信元へ SYN/ACK を返す。偽の送信元に,使われていない IP アドレスの範囲(ダークネット)が含まれていると,本来届くはずのない SYN/ACK がダークネットに届く。これをバックスキャッタと呼び,観測すると攻撃に気づける。
攻撃者
攻撃対象
ダークネット
(使われて
いない範囲)
SYN
送信元を偽装
SYN/ACK
届いた SYN/ACK=バックスキャッタ → 攻撃に気づける
ダークネットに届く SYN/ACK は,どこかで送信元を偽った攻撃が起きている証拠
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃)
問19
脆弱性検査で,対象ホストに対してポートスキャンを行った。対象ポートの状態を判定する方法のうち,適切なものはどれか。
ア 対象ポートに SYN パケットを送信し,対象ホストから“RST/ACK”パケットを受信するとき,接続要求が許可されたと判定する。 イ 対象ポートに SYN パケットを送信し,対象ホストから“SYN/ACK”パケットを受信するとき,接続要求が中断又は拒否されたと判定する。 ウ 対象ポートに UDP パケットを送信し,対象ホストからメッセージ“ICMP port unreachable”を受信するとき,対象ポートが閉じていると判定する。 正解 エ 対象ポートに UDP パケットを送信し,対象ホストからメッセージ“ICMP port unreachable”を受信するとき,対象ポートが開いていると判定する。
正解 ウ
解説
UDP のポートスキャンでは,対象ポートに UDP パケットを送り,ICMP の“port unreachable”(ポート到達不能)メッセージが返ってくれば,そのポートは閉じていると判定する。応答がない場合は,開いているか,フィルタリングされている可能性がある。ウが適切である。
エは開いていると判定しており逆である。ア,イの TCP の SYN スキャンでは,SYN/ACK が返ってくればポートが開いていて接続要求が許可されたと判定し,RST/ACK が返ってくればポートが閉じていて接続が拒否されたと判定するので,いずれも判定が逆になっている。
ポートスキャンの応答と判定
TCP の SYN スキャンでは,SYN を送って SYN/ACK が返れば開いている,RST が返れば閉じている。UDP では,UDP パケットを送って ICMP の port unreachable が返れば閉じている,何も返らなければ開いているか,フィルタされている。
送るもの
返ってきたもの
判定
TCP の SYN
SYN/ACK
開いている
TCP の SYN
RST
閉じている
UDP パケット
ICMP port unreachable
閉じている
UDP パケット
何も返らない
開いているかも
UDP は応答が無いことが多いので,閉じているときの ICMP で見分ける
UDP で ICMP port unreachable が返れば閉じている
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
問20
ルートキットの特徴はどれか。
ア OS などに不正に組み込んだツールを隠蔽する。 正解 イ OS の中核であるカーネル部分の脆弱性を分析する。 ウ コンピュータがウイルスやワームに感染していないことをチェックする。 エ コンピュータやルータのアクセス可能な通信ポートを外部から調査する。
正解 ア
解説
rootkit(ルートキット)は,攻撃者が不正侵入したコンピュータで,バックドアや不正なプログラムの存在,ログの痕跡などを隠蔽し,管理者に気付かれずに管理者権限で活動し続けるための機能をまとめたツールである。アが正しい。
イのカーネル部分の脆弱性を分析すること,ウのウイルスやワームに感染していないことのチェック,エの通信ポートを外部から調査すること(ポートスキャン)は,rootkit の特徴ではない。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問21
DNS の再帰的な問合せを使ったサービス妨害攻撃(DNS リフレクタ攻撃)の踏み台にされることを防止する対策はどれか。
ア DNS サーバをキャッシュサーバとコンテンツサーバに分離し,インターネット側からキャッシュサーバに問合せできないようにする。 正解 イ 問合せがあったドメインに関する情報を Whois データベースで確認してからキャッシュサーバに登録する。 ウ 一つの DNS レコードに複数のサーバの IP アドレスを割り当て,サーバへのアクセスを振り分けて分散させるように設定する。 エ ほかの DNS サーバから送られてくる IP アドレスとホスト名の対応情報の信頼性を,ディジタル署名で確認するように設定する。
正解 ア
解説
DNS amp(DNS リフレクション攻撃)は,送信元 IP アドレスを攻撃対象に偽装した問合せを,誰からでも再帰的な問合せを受け付ける DNS キャッシュサーバ(オープンリゾルバ)に大量に送り,大きな応答を攻撃対象に集中させる攻撃である。キャッシュサーバとコンテンツサーバを分離し,インターネット側からキャッシュサーバに問合せできないようにすれば,踏み台にされることを防げる。アが正しい。
イの Whois データベースでドメインの情報を確認しても,攻撃は防げない。ウの一つのレコードに複数の IP アドレスを割り当てるのは DNS ラウンドロビンによる負荷分散である。エのディジタル署名による応答の確認は DNSSEC で,キャッシュポイズニングへの対策である。
DNS リフレクタ攻撃(DNS amp)の流れ
攻撃者は送信元 IP アドレスを攻撃対象に偽った小さな問合せを,誰からの再帰的な問合せにも答えるキャッシュ DNS サーバ(オープンリゾルバ)に大量に送る。応答は偽られた送信元,つまり攻撃対象に返り,問合せより大きな応答が集中する。NTP の monlist など,小さな要求に大きく答える UDP のサービスでも同じ形の攻撃になる。
攻撃者
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
攻撃対象
① 送信元を攻撃対象に偽った小さな問合せ
② 大きな応答
対策:外部からの再帰的な問合せに答えない(キャッシュと権威を分ける)
送信元を偽るので,応答が攻撃対象に集まる。対策はオープンリゾルバにしないこと
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問22
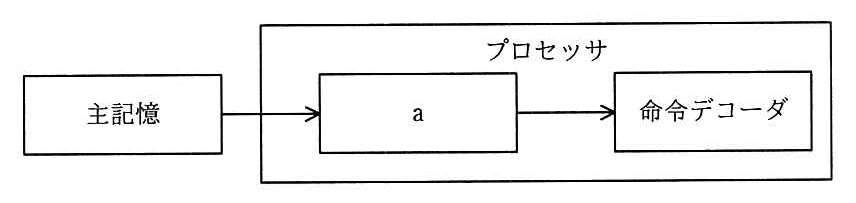
図はプロセッサによってフェッチされた命令の格納順序を表している。a に該当するプロセッサの構成要素はどれか。
ア アキュムレータ イ データキャッシュ ウ プログラムレジスタ(プログラムカウンタ) エ 命令レジスタ 正解
正解 エ
解説
主記憶からフェッチした命令をいったん保持し,命令デコーダへ渡すのは命令レジスタ。図の a は主記憶と命令デコーダの間にあるので,これに当たる。
アのアキュムレータは演算の対象や結果を保持するレジスタ,イのデータキャッシュは命令ではなくデータを保持する高速メモリ,ウのプログラムレジスタ(プログラムカウンタ)は次に実行する命令のアドレスを保持するレジスタである。
命令の取出しと解読
プログラムカウンタが次に実行する命令のアドレスを示し,そのアドレスの命令を主記憶から取り出して命令レジスタに入れる。命令デコーダは命令レジスタの命令を解読し,演算装置などに指示を出す。演算の対象や結果はアキュムレータなどのレジスタに置く。
主記憶
プロセッサ
プログラム
カウンタ
命令レジスタ
命令デコーダ
演算装置
アキュムレータ
アドレス
命令
取り出した命令は,まず命令レジスタに入ってから命令デコーダへ
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
ピアツーピアシステムの特徴として,適切なものはどれか。
ア アカウントの管理やセキュリティの管理をすることが難しく,不特定多数の利用者が匿名で接続利用できるなどの隠蔽性が高い。 正解 イ サービスの提供や管理を特定のコンピュータが行い,他のコンピュータはそのサービスを利用するという,役割分担を明確にしたシステムを簡単に作成できる。 ウ システム利用者の拡大に伴い,データアクセスの負荷がシステム全体を監視するコンピュータに集中するために,高性能なコンピュータが必要となる。 エ 目的のデータの存在場所が明確なので,高速なデータ検索や,目的とするデータの更新や削除も容易である。
正解 ア
解説
ピアツーピア(P2P)システムでは,ネットワーク上のコンピュータが対等な立場で,それぞれがサービスの提供者にも利用者にもなり,互いに直接通信する。全体を管理するサーバがないので,アカウントやセキュリティを一元的に管理するのが難しく,不特定多数の利用者が匿名で参加できるなど隠蔽性が高い。アが適切である。
イの特定のコンピュータがサービスを提供し,他がそれを利用する役割分担の明確なシステムは,クライアントサーバシステムである。ウの負荷が全体を監視するコンピュータに集中するのは,中央のサーバで管理する集中型のシステムの特徴である。エも誤りで,P2P ではデータが多数のピアに分散しているので,存在場所を探す手間がかかり,データの更新や削除の管理も難しい。
クライアントサーバとピアツーピア
クライアントサーバでは,特定のサーバがサービスの提供と管理を行い,ほかのコンピュータがそれを利用する。ピアツーピアでは,全てのコンピュータが対等で,提供者にも利用者にもなり,互いに直接通信する。全体を管理するサーバがないので,アカウントやセキュリティを一元管理しにくく,匿名で参加できるなど隠蔽性が高い。データも分散するので,探したり更新したりする手間がかかる。
クライアントサーバ
サーバ
C
C
C
ピアツーピア
P
P
P
P
P
C/S:役割分担が明確,管理はサーバで一元化
P2P:管理役がいない → 一元管理が難しく隠蔽性が高い(ア)
P2P は対等で管理役がいない → 管理しにくく,隠蔽性が高い
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
UML のユースケース図の説明はどれか。
ア 外部からのトリガに応じて,オブジェクトの状態がどのように遷移するかを表現する。 イ クラスと関連から構成され,システムの静的な構造を表現する。 ウ システムとアクタの相互作用を表現する。 正解 エ データの流れに注目してシステムの機能を表現する。
正解 ウ
解説
ユースケース図は,システムを利用する人や外部システム(アクタ)と,システムが提供する機能(ユースケース)との関係を線で結んで表す図。システムの外側から見た振る舞いを示すのに使う。ウが正しい。
アは状態マシン図,イはクラス図の説明。エのデータの流れに注目して機能を表すのは DFD で,UML の図ではない。
UML のおもな図の使い分け
シーケンス図はオブジェクト間のメッセージを時間の順に,コミュニケーション図はオブジェクトのつながりに注目して相互作用を表す。ユースケース図はアクタとシステムの機能の関係(システムの範囲),アクティビティ図は処理の流れ(分岐・並行・同期),状態マシン図は1つのオブジェクトの状態の移り変わり,クラス図は静的な構造,オブジェクト図はある時点のインスタンスのつながりを表す。
図
表すもの
シーケンス図
メッセージを時間の順に
コミュニケーション図
オブジェクトのつながりと相互作用
ユースケース図
アクタと機能,システムの範囲
アクティビティ図
処理の流れ(分岐・並行・同期)
状態マシン図
1つのオブジェクトの状態の遷移
クラス図
クラスと関連(静的な構造)
オブジェクト図
ある時点のインスタンスとリンク
時間の順はシーケンス図,範囲はユースケース図,業務の流れはアクティビティ図
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:UML(統一モデリング言語)
問25
SD メモリカードに使用される著作権保護技術はどれか。
ア CPPM(Content Protection for Pre-Recorded Media) イ CPRM(Content Protection for Recordable Media) 正解 ウ DTCP(Digital Transmission Content Protection) エ HDCP(High-bandwidth Digital Content Protection)
正解 イ
解説
CPRM(Content Protection for Recordable Media)は,記録型のメディアに録画・録音したコンテンツを保護する著作権保護技術で,SD メモリカードや記録型 DVD で使われている。メディアごとの固有の ID を使って暗号化するので,コンテンツを別のメディアに複製しても再生できない。イが該当する。
アの CPPM は DVD-Audio など記録済み(再生専用)のメディアの保護技術,ウの DTCP は IEEE 1394 や IP ネットワーク(DTCP-IP)などで機器間を伝送するコンテンツを保護する技術,エの HDCP は HDMI や DVI などで機器からディスプレイへ送る映像信号を保護する技術である。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:著作権と知的財産権(特許・営業秘密・ライセンス)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧