平成30年度 秋期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
高速無線通信で使われている多重化方式であり,データ信号を複数のサブキャリアに分割し,各サブキャリアが互いに干渉しないように配置する方式はどれか。
正解 ウ
解説
OFDM(直交周波数分割多重)は,データを多数のサブキャリアに分けて並列に送る方式で,各サブキャリアの周波数を互いに直交する関係に配置するので,周波数が一部重なっていても干渉しない。周波数を有効に使え,マルチパスにも強いので,無線 LAN(IEEE 802.11a/g/n/ac/ax)や 4G・5G の移動通信で使われている。ウが該当する。
アの CCK は IEEE 802.11b で使われた変調方式,イの CDM は拡散符号によって複数の信号を同じ周波数帯に重ねる符号分割多重,エの TDM は時間を区切って複数の信号を順番に送る時分割多重である。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
CSMA/CA や CSMA/CD の LAN の制御に共通している CSMA 方式に関する記述として,適切なものはどれか。
ア キャリア信号を検出し,データの送信を制御する。 正解 イ 送信権をもつメッセージ(トークン)を得た端末がデータを送信する。 ウ データ送信中に衝突が起こった場合は,直ちに再送を行う。 エ 伝送路が使用中でもデータの送信はできる。
正解 ア
解説
CSMA(Carrier Sense Multiple Access)方式では,端末は送信する前に伝送路のキャリア信号を検出(キャリアセンス)し,他の端末が送信中でないことを確かめてから送信する。有線 LAN の CSMA/CD と無線 LAN の CSMA/CA は,どちらもこの仕組みを土台にしている。アが適切である。
イはトークンを得た端末だけが送信するトークンパッシング方式の説明である。ウも誤りで,CSMA/CD では衝突を検出すると送信を中止し,ランダムな待ち時間(バックオフ)をおいてから再送する。直ちに再送すると再び衝突しやすいためである。エも誤りで,伝送路が使用中のときは送信を控える。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA 無線 LAN(WPA2・WPA3・CSMA/CA)
問3
ネットワークの QoS を実現するために使用されるトラフィック制御方式に関する説明のうち,適切なものはどれか。
ア 通信を開始する前にネットワークに対して帯域などのリソースを要求し,確保の状況に応じて通信を制御することを,アドミッション制御という。 正解 イ 入力されたトラフィックが規定された最大速度を超過しないか監視し,超過分のパケットを破棄するか優先度を下げる制御を,シェーピングという。 ウ パケットの送出間隔を調整することによって,規定された最大速度を超過しないようにトラフィックを平準化する制御を,ポリシングという。 エ フレームの種類や宛先に応じて優先度を変えて中継することを,ベストエフォートという。
正解 ア
解説
アドミッション制御は,通信を開始する前に,ネットワークに対して必要な帯域などのリソースを要求し,確保できる場合は通信を受け入れ,確保できない場合は通信を拒否するなど,リソースの確保の状況に応じて通信を制御する方式である。アが適切である。
イの規定の最大速度を超えたパケットを破棄したり優先度を下げたりする制御はポリシング,ウのパケットの送出間隔を調整してトラフィックを平準化する制御はシェーピングで,用語と説明が入れ替わっている。エの種類や宛先に応じて優先度を変えて中継するのは優先制御で,ベストエフォートは品質を保証せずにできる限り転送する方式である。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
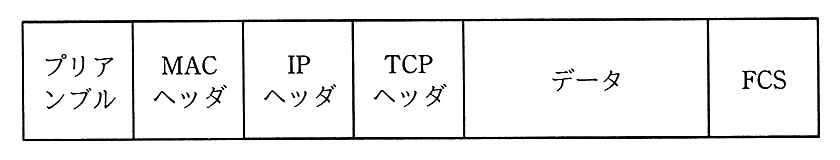
図のイーサネットパケットの MTU(Maximum Transmission Unit)は,どの部分の最大長のことか。
ア IP ヘッダ + TCP ヘッダ + データ 正解 イ MAC ヘッダ + IP ヘッダ + TCP ヘッダ + データ ウ MAC ヘッダ + IP ヘッダ + TCP ヘッダ + データ + FCS エ プリアンブル + MAC ヘッダ + IP ヘッダ + TCP ヘッダ + データ + FCS
正解 ア
解説
MTU(Maximum Transmission Unit)は,データリンク層の 1 フレームで運べるペイロード(上位層のデータ)の最大長で,イーサネットでは IP パケット全体,つまり IP ヘッダ+TCP ヘッダ+データの最大長を指し,通常 1,500 オクテットである。アが正しい。
イは MAC ヘッダを含めたフレームの長さ(FCS を除く)である。ウは MAC ヘッダから FCS までのイーサネットフレームの長さで,最大フレーム長(通常 1,518 オクテット)に当たる。エはさらに同期用のプリアンブルを含めた,伝送路上の信号の長さである。
MTU と MSS
イーサネットの MTU は,MAC ヘッダと FCS の内側,つまり IP ヘッダから後ろ(IP ヘッダ+TCP ヘッダ+データ)の最大長で,通常 1,500 オクテット。そこから IP ヘッダ 20 と TCP ヘッダ 20 を引いた 1,460 オクテットが,フラグメント化されずに送れるデータの最大長(MSS)。
MAC
ヘッダ
(14)
IP
ヘッダ
(20)
TCP
ヘッダ
(20)
データ
FCS
(4)
MTU 1,500
MSS(データ)
1,500 − 20 − 20 = 1,460 オクテット
MTU は IP パケットの最大長。MAC ヘッダと FCS は含まない
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
インターネットにおいて,AS(Autonomous System)間の経路制御に用いられるプロトコルはどれか。
正解 ア
解説
BGP(Border Gateway Protocol)は,ISP など異なる AS(自律システム)の間で経路情報を交換するエクステリアゲートウェイプロトコル(EGP)であり,インターネットの AS 間の経路制御に用いられる。アが該当する。
イの IS-IS,ウの OSPF,エの RIP は,いずれも一つの AS の内部で使うインテリアゲートウェイプロトコル(IGP)である。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問6
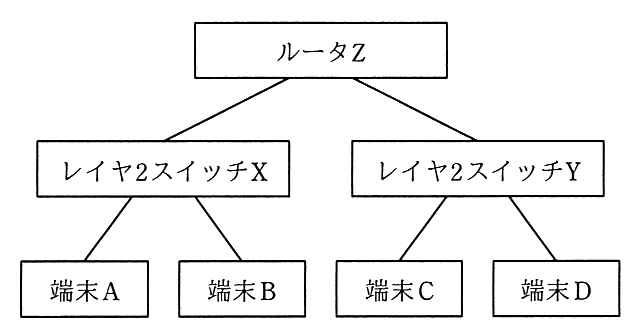
図のような 2 台のレイヤ 2 スイッチ,1 台のルータ,4 台の端末から成る IP ネットワークで,端末 A から端末 C に通信を行う際に,送付されるパケットの宛先 IP アドレスである端末 C の IP アドレスと,端末 C の MAC アドレスとを対応付けるのはどの機器か。ここで,ルータ Z においてプロキシ ARP は設定されていないものとする。
ア 端末 A イ ルータ Z 正解 ウ レイヤ 2 スイッチ X エ レイヤ 2 スイッチ Y
正解 イ
解説
端末 A と端末 C はルータ Z で分けられた別のネットワークにあるので,端末 A は,宛先 IP アドレスを端末 C にしたパケットを,デフォルトゲートウェイであるルータ Z の MAC アドレス宛てのフレームで送る。ルータ Z は端末 C のネットワークに中継する際に ARP で端末 C の MAC アドレスを求め,端末 C の IP アドレスと MAC アドレスを対応付ける。イが正しい。
アの端末 A が ARP で対応付けるのは,ルータ Z の IP アドレスと MAC アドレスである(ルータ Z がプロキシ ARP で代理応答する場合は端末 C の IP アドレスに対して応答するが,本問では設定されていない)。ウとエのレイヤ 2 スイッチは,MAC アドレスとポートを対応付けるだけで,IP アドレスは扱わない。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:ARP
問7
DNS でのホスト名と IP アドレスの対応付けに関する記述のうち,適切なものはどれか。
ア 一つのホスト名に複数の IP アドレスを対応させることはできるが,複数のホスト名に同一の IP アドレスを対応させることはできない。 イ 一つのホスト名に複数の IP アドレスを対応させることも,複数のホスト名に同一の IP アドレスを対応させることもできる。 正解 ウ 複数のホスト名に同一の IP アドレスを対応させることはできるが,一つのホスト名に複数の IP アドレスを対応させることはできない。 エ ホスト名と IP アドレスの対応は全て 1 対 1 である。
正解 イ
解説
DNS では,一つのホスト名に対して複数の A レコードを登録すれば,複数の IP アドレスを対応させられる(DNS ラウンドロビンによる負荷分散などに使う)。また,別々のホスト名に同じ IP アドレスの A レコードを登録したり,CNAME レコードで別名を定義したりすれば,複数のホスト名を同一の IP アドレスに対応させられる。イが適切である。
どちらの対応付けもできるので,片方だけができるとするア・ウや,全て 1 対 1 に限るとするエは誤りである。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
IPv4 ネットワークのマルチキャスト通信で,ローカルセグメントにおいて,配信を受けるホストのグループを管理するために用いられるプロトコルはどれか。
正解 イ
解説
IGMP(Internet Group Management Protocol)は,IPv4 のマルチキャストで,ローカルセグメントのホストがどのマルチキャストグループに参加・離脱するかを,ルータとの間でやり取りして管理するプロトコルである。イが正しい。
アの ICMP は,IP の通信でのエラー通知や ping などの診断に使うプロトコルである。ウの RTP は,音声や映像をリアルタイムに転送するプロトコルである。エの SDP は,マルチメディアセッションで使うメディアの種類や符号化方式などを記述する形式である。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
LDAP の説明として,適切なものはどれか。
ア OSI のディレクトリサービスである X.500 シリーズに機能を追加して作成され,X.500 シリーズのプロトコルを包含している。 イ インターネット上の LDAP サーバの最上位サーバとしてルート DSE が設置されている。 ウ ディレクトリツリーへのアクセス手順や,データ交換フォーマットが規定されている。 正解 エ 問合せ処理を軽くするために TCP は使わず UDP によって通信し,通信の信頼性は LDAP プロトコル自身で確保する。
正解 ウ
解説
LDAP(Lightweight Directory Access Protocol)は,ディレクトリサービスにアクセスするためのプロトコルで,ディレクトリツリー(DIT)のエントリを検索・追加・変更するなどの操作手順(RFC 4511)や,ディレクトリの情報を記述・交換するデータ形式 LDIF(RFC 2849)が規定されている。ウが適切である。
アは逆で,LDAP は X.500 のディレクトリアクセスプロトコル DAP を簡素化し TCP/IP 上で使えるようにしたものである。イのルート DSE は,各 LDAP サーバがもつ自サーバの情報(対応する機能など)を示すエントリで,インターネット全体の最上位サーバではない。エの LDAP は通常 TCP(389 番ポート)を使う。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
クラス B の IP アドレスで,サブネットマスクが 16 進数の FFFFFF80 である場合,利用可能なホスト数は最大幾つか。
正解 ア
解説
サブネットマスク FFFFFF80 は 2 進数で 1 が 25 個,0 が 7 個なので,ホスト部は 7 ビットである。7 ビットで表せる 2^7=128 個のうち,ホスト部が全て 0 のネットワークアドレスと全て 1 のブロードキャストアドレスは端末に割り当てられないので,利用可能なホスト数は 128-2=126 になる。アが正しい。
イの 127 は,ネットワークアドレスかブロードキャストアドレスの一方しか除いていない。ウの 254 やエの 255 は,ホスト部を 8 ビット(マスク FFFFFF00)とした場合の値である。
172.16.10.1/25 のホスト数の求め方
IP アドレス 172.16.10.1 とマスク 255.255.255.128(/25)。境目は第4オクテットで,1 は 00000001,マスクは 10000000。先頭25ビットがネットワーク部,残り7ビットがホスト部。ホスト部が7ビットなので,割り当てられるのは 2 の 7 乗から2を引いた 126 個。
第1
第2
第3
第4(境目)
IP アドレス
172
.
16
.
10
.
0
0
0
0
0
0
0
1
(1)
マスク
255
.
255
.
255
.
1
0
0
0
0
0
0
0
(128)
論理積
172
.
16
.
10
.
0
0
0
0
0
0
0
0
(0)
ネットワーク部 25ビット / ホスト部 7ビットホスト数は 2^7 − 2 = 126(全部0と全部1は使えない)
マスク FFFFFF80 は先頭25ビットが1。ホスト部は7ビット
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:サブネットマスク・CIDR
問11
IPv4 のマルチキャストに関する記述のうち,適切なものはどれか。
ア 全てのマルチキャストアドレスは,アドレスごとにあらかじめ用途が固定的に決められている。 イ マルチキャストアドレスには,クラス D のアドレスが使用される。 正解 ウ マルチキャストパケットは,TTL 値に関係なく IP マルチキャスト対応ルータによって中継される。 エ マルチキャストパケットは,ネットワーク上の全てのホストによって受信され,IP よりも上位の層で,必要なデータか否かが判断される。
正解 イ
解説
IPv4 のマルチキャストアドレスには,先頭 4 ビットが 1110 のクラス D のアドレス(224.0.0.0~239.255.255.255)が使われる。イが適切である。
アは誤りで,224.0.0.1(全ホスト)のように用途が決められたアドレスもあるが,組織内で自由に使える範囲(239.0.0.0/8 など)もあり,全てが固定されているわけではない。ウも誤りで,マルチキャストパケットもルータを通るたびに TTL が減り,0 になれば中継されない。TTL で届く範囲を制限するのが一般的である。エも誤りで,マルチキャストパケットはグループに参加しているホストだけが受け取り,参加していないホストは NIC や IP の層で破棄する。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
日本国内において,2.4 GHz 帯の周波数を使用しない無線通信の規格はどれか。
ア Bluetooth イ IEEE 802.11ac 正解 ウ IEEE 802.11b エ IEEE 802.11g
正解 イ
解説
IEEE 802.11ac は,5 GHz 帯だけを使う無線 LAN の規格で,2.4 GHz 帯は使用しない。イが正しい。
アの Bluetooth,ウの IEEE 802.11b,エの IEEE 802.11g は,いずれも 2.4 GHz 帯を使う。2.4 GHz 帯は電子レンジなども使う ISM バンドで,これらの規格の間で電波干渉が起きることがある。
無線通信の規格と周波数帯
2.4GHz 帯は免許の要らない ISM バンドで,Bluetooth と IEEE 802.11b・g・n が使うので,互いに干渉することがある。IEEE 802.11a・ac は 5GHz 帯だけ,802.11n は 2.4GHz 帯と 5GHz 帯の両方を使う。GPS は約1.5GHz,第3世代携帯電話は 800MHz 帯や 2GHz 帯で,重ならない。
規格
2.4GHz 帯
5GHz 帯
Bluetooth
○
IEEE 802.11b・g
○
IEEE 802.11n
○
○
IEEE 802.11a・ac
○
GPS は約1.5GHz,第3世代携帯電話は 800MHz・2GHz 帯
2.4GHz 帯は免許不要(ISM バンド),電子レンジとも重なる
802.11ac は 5GHz 帯だけ。2.4GHz 帯は Bluetooth と重なる
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
ONF(Open Networking Foundation)が定義する SDN(Software-Defined Networking)において,アプリケーション,コントローラ及びネットワーク機器に関する記述のうち,適切なものはどれか。
ア OpenFlow は,コントローラの処理フローを定義したものである。 イ OpenFlow を用いたネットワークでは,ネットワーク機器がデータ転送を行うための情報はコントローラから提供される。 正解 ウ アプリケーションは,Data-Controller Plane Interface(サウスバウンドインタフェースとも呼ばれる)を介して,コントローラに指示を出す。 エ アプリケーションは,ネットワーク機器に直接指示を出す。
正解 イ
解説
ONF の SDN アーキテクチャでは,コントローラがネットワーク全体を制御し,ネットワーク機器はコントローラから提供された情報に従ってデータを転送する。OpenFlow はコントローラとネットワーク機器の間のプロトコルで,機器がパケットを転送するためのフローテーブルの情報をコントローラが書き込む。イが適切である。
アの OpenFlow は,コントローラ内部の処理フローではなく,ネットワーク機器の転送動作を制御するためのプロトコルである。ウのアプリケーションがコントローラに指示を出すのは A-CPI(Application-Controller Plane Interface,ノースバウンドインタフェース)で,D-CPI(サウスバウンドインタフェース)はコントローラとネットワーク機器の間のインタフェースである。エのアプリケーションはネットワーク機器に直接ではなく,コントローラを介して指示を出す。
SDN:制御と転送を分ける
SDN では,経路を決める制御(コントロールプレーン)をコントローラに集め,各スイッチはコントローラから OpenFlow などで受け取った規則(フローテーブル)に従ってパケットを転送するだけ(データプレーン)になる。ネットワーク全体をソフトウェアで一元的に設定・変更できる。
SDN コントローラ
コントロールプレーン
スイッチ
スイッチ
スイッチ
OpenFlow
データプレーン:規則に従って転送するだけ
頭脳(コントローラ)と手足(スイッチ)を分ける
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
Web ブラウザで URL に https://ftp.example.jp/index.cgi?port=123 と指定したときに,Web ブラウザが接続しにいくサーバの TCP ポート番号はどれか。
正解 エ
解説
URL のスキームが https で,ホスト名の後ろにポート番号の指定(:番号)がないので,Web ブラウザは HTTPS の既定のポート番号である TCP 443 番に接続する。エが正しい。ホスト名が ftp で始まることや,? の後ろのクエリ文字列 port=123 は,接続先のポート番号には関係しない。
アの 21 番は FTP の制御用コネクションのポート番号で,ホスト名の ftp に引きずられた値である。イの 80 番は http スキームの既定のポート番号である。ウの 123 はクエリ文字列として index.cgi に渡される値にすぎない(NTP のポート番号でもある)。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
問15
WebSocket の説明として,適切なものはどれか。
ア HTTP を拡張したプロトコルであり,通信メッセージは XML 形式で記述される。 イ URI のスキームに http 又は https を使用し,HTTP や HTTPS と同じポート番号で通信する。 ウ 双方向通信を行う仕組みであり,サーバ側からもクライアントに WebSocket の接続開始を要求できる。 エ 通信は GET メソッドで始まり,クライアントとサーバ間でハンドシェイクをして接続が確立する。 正解
正解 エ
解説
WebSocket(RFC 6455)は,クライアントが GET メソッドの HTTP リクエストに Upgrade: websocket などのヘッダを付けて送り,サーバが 101 Switching Protocols で応答するハンドシェイクによって接続を確立する。エが適切である。なお,HTTP/2 上で WebSocket を使う RFC 8441 では,GET ではなく拡張した CONNECT メソッドで開始する。
アの通信メッセージは XML ではなく WebSocket 独自のフレーム形式で送る。イの URI のスキームは ws と wss で,既定のポート番号は HTTP・HTTPS と同じ 80 番と 443 番である。ウの接続の開始を要求するのはクライアントだけで,接続を確立した後にサーバ側からもデータを送れるようになる。
WebSocket の始まり方
ブラウザは最初に HTTP の GET リクエストに Upgrade: websocket を付けて送り,サーバが 101 Switching Protocols で応じると接続が確立する(ハンドシェイク)。その後は同じ TCP コネクションの上で,サーバからもブラウザからも自由にデータを送り合える。開始はクライアントからで,URI は ws:// や wss://。
ブラウザ
Web サーバ
GET(Upgrade: websocket)
101 Switching Protocols
データ
データ(サーバからも送れる)
データ
ハンドシェイクの後は同じコネクションで双方向
HTTP の GET で始めて,以後は双方向
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
ICMP Flood 攻撃に該当するものはどれか。
ア HTTP GET リクエストを繰り返し送ることによって,攻撃対象のサーバにコンテンツ送信の負荷を掛ける。 イ ping コマンドを用いて大量の要求パケットを発信することによって,攻撃対象のサーバに至るまでの回線を過負荷にしてアクセスを妨害する。 正解 ウ コネクション開始要求に当たる SYN パケットを大量に送ることによって,攻撃対象のサーバに,接続要求ごとに応答を返すための過大な負荷を掛ける。 エ 大量の TCP コネクションを確立し,攻撃対象のサーバに接続を維持させ続けることによって,リソースを枯渇させる。
正解 イ
解説
ICMP Flood 攻撃(Ping Flood 攻撃)は,ping コマンドなどで ICMP エコー要求パケットを大量に送りつけ,攻撃対象のサーバや,そこに至るまでの回線を過負荷にして,正規の利用者のアクセスを妨害する攻撃である。イが該当する。
アの HTTP GET コマンドを繰り返し送るのは HTTP GET Flood 攻撃,ウの SYN パケットを大量に送るのは SYN Flood 攻撃,エの大量の TCP コネクションを確立して接続を維持させるのは,TCP コネクションを使い切らせる DoS 攻撃(TCP コネクションフラッド)である。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
問17
認証にクライアント証明書を用いるプロトコルはどれか。
ア EAP-FAST イ EAP-MD5 ウ EAP-TLS 正解 エ EAP-TTLS
正解 ウ
解説
EAP-TLS は,IEEE 802.1X で使われる EAP の認証方式の一つで,認証サーバのサーバ証明書に加えて,クライアントもクライアント証明書を提示して相互認証を行う。認証にクライアント証明書を用いるのはウである。
エの EAP-TTLS とアの EAP-FAST は,まずサーバ証明書や事前共有した情報で暗号化した通信路を作り,その中で ID・パスワードなどによってクライアントを認証するので,クライアント証明書は必要ない。イの EAP-MD5 はパスワードの MD5 ハッシュ値を使うチャレンジレスポンス方式で,証明書を使わない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) TLS(SSL)
問18
Web サイトが Web ブラウザに対して,指定された期間において,当該 Web サイトへのアクセスを https で行うように指示する HTTP レスポンスヘッダフィールドはどれか。
ア Content-Security-Policy イ Strict-Transport-Security 正解 ウ X-Content-Type-Options エ X-XSS-Protection
正解 イ
解説
Strict-Transport-Security(HSTS,RFC 6797)は,Web サイトが Web ブラウザに,max-age で指定した期間(秒)はそのサイトに https だけでアクセスするよう指示するレスポンスヘッダフィールドである。ブラウザは http で指定されても https に切り替えて接続するので,http 通信を盗聴・改ざんする中間者攻撃を防げる。イが正しい。
アの Content-Security-Policy は,読み込んでよいスクリプトなどの取得元を指定して,XSS などを防ぐヘッダである。ウの X-Content-Type-Options は,nosniff を指定して,ブラウザが Content-Type を無視して内容から種類を推測しないようにするヘッダである。エの X-XSS-Protection は,ブラウザの XSS フィルタ機能を制御するヘッダである。なお,X-XSS-Protection は現在では非推奨とされ,Content-Security-Policy の利用が勧められている。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:XSS・CSRF・クリックジャッキング
問19
IPsec に関する記述のうち,適切なものはどれか。
ア ESP のトンネルモードを使用すると,暗号化通信の区間において,エンドツーエンドの通信で用いる元の IP ヘッダを含めて暗号化できる。 正解 イ IKE は IPsec の鍵交換のためのプロトコルであり,ポート番号 80 が使用される。 ウ 暗号化アルゴリズムとして,HMAC-SHA1 が使用される。 エ ホスト A とホスト B との間で IPsec による通信を行う場合,認証や暗号化アルゴリズムを両者で決めるために ESP ヘッダではなく AH ヘッダを使用する。
正解 ア
解説
IPsec のトンネルモードでは,元の IP パケット全体(元の IP ヘッダを含む)を暗号化し,新しい IP ヘッダを付けて送信する。暗号化通信の区間(VPN 装置間など)では,エンドツーエンドの通信で用いる元の IP ヘッダも暗号化されるので,内部のアドレスを隠せる。アが適切である。
イは誤りで,IKE は UDP のポート番号 500(NAT トラバーサルでは 4500)を使う。ウの HMAC-SHA1 は改ざんの検出(完全性の確認)に使うメッセージ認証のアルゴリズムであり,暗号化のアルゴリズムではない。エの認証や暗号化のアルゴリズムの取り決めは IKE で行うもので,AH は暗号化の機能をもたず認証と改ざん検出だけを提供する。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:VPN・IPsec
問20
TLS に関する記述のうち,適切なものはどれか。
ア TLS で使用する Web サーバのディジタル証明書には IP アドレスの組込みが必須なので,Web サーバの IP アドレスを変更する場合は,ディジタル証明書を再度取得する必要がある。 イ TLS で使用する共通鍵の長さは,128 ビット未満で任意に指定する。 ウ TLS で使用する個人認証用のディジタル証明書は,IC カードにも格納することができ,利用する PC を特定の PC に限定する必要はない。 正解 エ TLS は Web サーバと特定の利用者が通信するためのプロトコルであり,Web サーバへの事前の利用者登録が不可欠である。
正解 ウ
解説
TLS のクライアント認証に使う個人認証用のデジタル証明書(と秘密鍵)は,PC に保存するだけでなく IC カードに格納することもできる。IC カードを読み取れる環境であれば,どの PC からでも利用でき,利用する PC を特定の PC に限定する必要はない。ウが適切である。
アは誤りで,Web サーバのデジタル証明書にはサーバの FQDN(ドメイン名)を記載するのが一般的で,IP アドレスの組込みは必須ではないので,IP アドレスを変更しても取り直す必要はない。イも誤りで,TLS で使う共通鍵暗号の鍵長は暗号スイートによって 128 ビットや 256 ビットなどに決まり,128 ビット未満で任意に指定するものではない。エも誤りで,TLS は不特定の利用者との通信にも使え,Web サーバへの事前の利用者登録は必要ない。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:共通鍵暗号と公開鍵暗号 TLS(SSL)
問21
利用者認証情報を管理するサーバ 1 台と複数のアクセスポイントで構成された無線 LAN 環境を実現したい。PC が無線 LAN 環境に接続するときの利用者認証とアクセス制御に,IEEE 802.1X と RADIUS を利用する場合の標準的な方法はどれか。
ア PC には IEEE 802.1X のサプリカントを実装し,かつ,RADIUS クライアントの機能をもたせる。 イ アクセスポイントには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS クライアントの機能をもたせる。 正解 ウ アクセスポイントには IEEE 802.1X のサプリカントを実装し,かつ,RADIUS サーバの機能をもたせる。 エ サーバには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS サーバの機能をもたせる。
正解 イ
解説
IEEE 802.1X では,認証を受ける端末をサプリカント,接続を中継して認証が済むまで通信を制御する装置をオーセンティケータ,認証を行うサーバを認証サーバという。無線 LAN では PC がサプリカント,アクセスポイントがオーセンティケータになる。アクセスポイントは PC から受け取った認証情報を RADIUS で認証サーバ(RADIUS サーバ)へ中継するので,RADIUS クライアントの機能をもつ。イが標準的な方法である。
アの PC はサプリカントだが RADIUS クライアントにはならない。ウのアクセスポイントはサプリカントでも RADIUS サーバでもない。エの利用者認証情報を管理するサーバは RADIUS サーバ(認証サーバ)であり,オーセンティケータではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 無線 LAN(WPA2・WPA3・CSMA/CA)
問22
ネットワークインタフェースカード(NIC)のチーミングの説明として,適切なものはどれか。
ア 処理能力を超えてフレームを受信する可能性があるとき,一時的に送信の中断を要求し,受信バッファがあふれないようにする。 イ 接続相手の NIC が対応している通信規格又は通信モードの違いを自動的に認識し,最適な速度で通信を行うようにする。 ウ ソフトウェアで NIC をエミュレートし,1 台のコンピュータに搭載している物理 NIC の数以上のネットワークインタフェースを使用できるようにする。 エ 一つの IP アドレスに複数の NIC を割り当て,負荷分散,帯域の有効活用,及び耐障害性の向上を図る。 正解
正解 エ
解説
チーミングは,複数の NIC を束ねて一つの IP アドレスをもつ論理的なインタフェースとして扱う技術。負荷分散と帯域の有効活用ができ,1 枚が故障しても通信を続けられるので耐障害性も上がる。
アはフロー制御,イはオートネゴシエーション,ウは仮想 NIC の説明である。
NIC のチーミング:複数の NIC を1つの IP アドレスで使う
チーミングは,複数の NIC を束ねて,一つの IP アドレスをもつ論理的なインタフェースとして扱う。負荷を分散して帯域を有効に使え,1枚が故障しても残りで通信を続けられる。フロー制御(送信の一時中断)やオートネゴシエーション(速度の自動設定),仮想 NIC とは別の技術。
サーバ
論理 IF(IP は1つ)
NIC1
NIC2
スイッチ
負荷分散・帯域の有効活用,1 枚が壊れても続く(エ)
複数の NIC を1つの論理インタフェースに:負荷分散と耐障害性
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
1 台の CPU の性能を 1 とするとき,その CPU を n 台用いたマルチプロセッサの性能 P が,P = n/(1+(n-1)a) で表されるとする。ここで,a はオーバヘッドを表す定数である。例えば,a = 0.1,n = 4 とすると,P ≒ 3 なので,4 台の CPU から成るマルチプロセッサの性能は約 3 になる。この式で表されるマルチプロセッサの性能には上限があり,n を幾ら大きくしても P はある値以上には大きくならない。a = 0.1 の場合,P の上限は幾らか。
正解 イ
解説
P=n/(1+(n−1)a) の分子と分母を n で割ると,P=1/(1/n+a−a/n) となる。n を幾らでも大きくすると,1/n と a/n はいずれも 0 に近づくので,P は 1/a に近づく。
a=0.1 のとき,1/a=1/0.1=10 なので,マルチプロセッサの性能は幾ら CPU を増やしても 10 以上には大きくならない。イになる。
例えば n=100 でも P=100/(1+99×0.1)=100/10.9≒9.2 であり,10 には届かない。
マルチプロセッサの性能の上限
P=n÷(1+(n−1)a) で a=0.1 のとき,n=4 で P は約3.1,n=20 で約6.9,n=100 でも約9.2 にとどまる。n を大きくすると P は 1÷a=10 に近づくが,それを超えない。
台数 n
性能 P
10
上限 1÷a=10
n=4:3.1
n=20:6.9
n=100:9.2
5
0
a=0.1 の場合
台数を増やしても,オーバヘッド a で決まる 1÷a に頭打ちになる
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
全国に分散しているシステムを構成する機器の保守に関する記述のうち,適切なものはどれか。
ア 故障発生時に遠隔保守を実施することによって駆付け時間が不要になり,MTBF は長くなる。 イ 故障発生時に行う機器の修理によって,MTBF は長くなる。 ウ 保守センタを 1 か所集中から分散配置に変えて駆付け時間を短縮することによって,MTTR は短くなる。 正解 エ 予防保守を実施することによって,MTTR は短くなる。
正解 ウ
解説
MTTR(平均修復時間)は,故障が発生してから修理が完了するまでの平均時間で,保守要員の駆付け時間も含む。保守センタを分散配置して駆付け時間を短縮すれば,MTTR は短くなる。ウが適切である。
アの遠隔保守で駆付け時間が不要になると短くなるのは,MTBF ではなく MTTR である。イの故障時の修理は機器を元の状態に戻すもので,故障の間隔を示す MTBF(平均故障間隔)を長くするものではない。エの予防保守は,故障の発生を減らして MTBF を長くするための保守である。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:稼働率(MTBF・MTTR)
問25
ソフトウェアのリファクタリングの説明はどれか。
ア 外部から見た振る舞いを変更せずに保守性が高いプログラムに書き直す。 正解 イ ソースコードから設計書を再作成する。 ウ ソフトウェア部品を組み合わせてシステムを開発する。 エ プログラムの修正が他の部分に影響していないかどうかをテストする。
正解 ア
解説
リファクタリングは,ソフトウェアの外部から見た振る舞い(機能)は変えずに,内部の構造を整理して,読みやすく修正しやすい,保守性の高いプログラムに書き直すことである。アが正しい。振る舞いが変わっていないことは,テストを繰り返し実行して確かめながら進める。
イのソースコードから設計書を作成するのはリバースエンジニアリング。ウのソフトウェア部品を組み合わせて開発するのはコンポーネントベース開発。エの修正が他の部分に影響していないかを確かめるのは回帰テスト(リグレッションテスト)である。
出典:平成30年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:アジャイル開発(スクラム・XP)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧