平成21年度 秋期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
100 M ビット/秒の LAN を使用し,1 件のレコード長が 1,000 バイトの電文を 1,000 件連続して伝送するとき,伝送時間は何秒か。ここで,LAN の伝送効率は 50% とする。
正解 ウ
解説
伝送するデータ量は 1,000 バイト×1,000 件=1,000,000 バイト=8,000,000 ビットである。伝送効率が 50% なので,実際に使える速度は 100M ビット/秒×0.5=50M ビット/秒になる。伝送時間は 8,000,000÷50,000,000=0.16 秒であり,ウになる。
アの 0.02 はバイトをビットに換算せずに 1,000,000÷50,000,000 とした値,イの 0.08 は伝送効率を考えずに 8,000,000÷100,000,000 とした値である。エの 1.6 は桁を一つ取り違えた値である。
伝送効率 50%の LAN で 1,000 件を送る時間
送るデータは 1,000 バイト×1,000 件=10⁶ バイト=8×10⁶ ビット。伝送効率 50%なので,実際に使える速度は 100M×0.5=50M ビット/秒。伝送時間は 8×10⁶÷5×10⁷=0.16 秒。バイトをビットにし忘れると 0.02,効率を忘れると 0.08。
1,000 バイト × 1,000 件 × 8
= 8×10⁶ ビット
100M ビット/秒 × 0.5(伝送効率)
= 50M ビット/秒(実際に使える速さ)
8×10⁶ ÷ 5×10⁷
= 0.16 秒(ウ)
×8 を忘れると 0.02(ア),効率を忘れると 0.08(イ)
8×10⁶ ビット ÷ 50M ビット/秒 = 0.16 秒
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
CSMA/CD 方式のブリッジで接続された二つのセグメント間で,ブロードキャストフレームの中継と,衝突発生時にできる不完全フレームの中継について,適切な組合せはどれか。
ア ブロードキャストフレームの中継:中継する,衝突発生時にできる不完全フレームの中継:中継する イ ブロードキャストフレームの中継:中継する,衝突発生時にできる不完全フレームの中継:中継しない 正解 ウ ブロードキャストフレームの中継:中継しない,衝突発生時にできる不完全フレームの中継:中継する エ ブロードキャストフレームの中継:中継しない,衝突発生時にできる不完全フレームの中継:中継しない
正解 イ
解説
ブリッジはデータリンク層でフレームを中継する装置で,受信したフレームをいったん蓄えて FCS を検査し,学習した MAC アドレスのテーブルと照らして転送先を決める。ブロードキャストフレームは全ての端末に届けるものなので,もう一方のセグメントにも中継する。一方,衝突で生じた不完全なフレームは正しいフレームとして受信できず破棄されるので,中継しない。イが適切である。
アは,衝突で壊れた信号もそのまま増幅して送り出すリピータ(リピータハブ)の動作である。ウとエのようにブロードキャストフレームを中継しないのは,ブロードキャストドメインを分割するルータの動作である。ブリッジはコリジョンドメインを分割するが,ブロードキャストドメインは分割しない。
コリジョンドメインとブロードキャストドメイン
リピータハブは信号をそのまま全ポートに流すので,つながった機器は1つのコリジョンドメインになる。スイッチ(ブリッジ)はポートごとにコリジョンドメインを分けるが,ブロードキャストは全ポートに中継する。ルータはブロードキャストも中継しないので,ブロードキャストドメインはルータで分かれる。
PC1
PC2
ハブ
スイッチ
PC3
ルータ
PC4
コリジョンドメイン
PC1・PC2・ハブ
PC3
PC4
ブロードキャストドメイン
ルータの手前はすべて同じ
別
コリジョンドメインは4つ(スイッチとルータの間も1つ),ブロードキャストドメインは2つ
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA
問3
CSMA 方式の LAN 制御に関する記述として,適切なものはどれか。
ア キャリア信号を検出し,データの送信を制御する。 正解 イ 送信権をもつメッセージ(トークン)を得た端末がデータを送信する。 ウ データ送信中に衝突が起こった場合は,直ちに再送を行う。 エ 伝送路が使用中でもデータの送信はできる。
正解 ア
解説
CSMA(Carrier Sense Multiple Access)方式では,端末は送信する前に伝送路のキャリア信号を検出(キャリアセンス)し,他の端末が送信中でないことを確かめてから送信する。有線 LAN の CSMA/CD と無線 LAN の CSMA/CA は,どちらもこの仕組みを土台にしている。アが適切である。
イはトークンを得た端末だけが送信するトークンパッシング方式の説明である。ウも誤りで,CSMA/CD では衝突を検出すると送信を中止し,ランダムな待ち時間(バックオフ)をおいてから再送する。直ちに再送すると再び衝突しやすいためである。エも誤りで,伝送路が使用中のときは送信を控える。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:CSMA/CD・CSMA/CA
問4
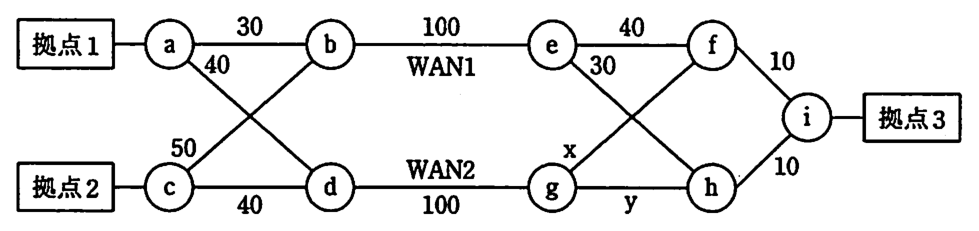
図は,OSPF を使用するルータ a~i のネットワーク構成を示す。拠点 1 と拠点 3 の間の通信は WAN1 を,拠点 2 と拠点 3 の間の通信は WAN2 を通過するようにしたい。x と y に設定するコストとして適切な組合せはどれか。ここで,図中の数字は OSPF コストを示す。
ア x:20,y:20 イ x:30,y:30 正解 ウ x:40,y:40 エ x:50,y:50
正解 イ
解説
OSPF はコストの合計が最小の経路を選ぶ。x と y を同じ値 k とすると,拠点 1(a)から拠点 3(i)へは,WAN1 経由が a-b-e-h-i で 30+100+30+10=170,WAN2 経由が a-d-g-f(又は h)-i で 40+100+k+10=150+k である。WAN1 を通すには 170<150+k,つまり k>20 が必要になる。拠点 2(c)から拠点 3 へは,WAN1 経由が c-b-e-h-i で 50+100+30+10=190,WAN2 経由が c-d-g-f(又は h)-i で 40+100+k+10=150+k であり,WAN2 を通すには 150+k<190,つまり k<40 が必要になる。20<k<40 を満たすのは 30 だけなので,イが適切である。
アの 20 では拠点 1 からの WAN2 経由のコストが 170 となって WAN1 経由と等しくなり,WAN1 だけを通すようにはできない(等コストの経路が並ぶ)。ウの 40 では拠点 2 からの 2 経路がともに 190 で等しくなり,エの 50 では拠点 2 からも WAN1 経由のほうがコストが小さくなる。
OSPF のコストの合計で経路が決まる
x=y=30 のとき,拠点1(a)から拠点3(i)へは WAN1 経由が 30+100+30+10=170,WAN2 経由が 40+100+30+10=180 なので WAN1 を通る。拠点2(c)からは WAN1 経由が 50+100+30+10=190,WAN2 経由が 40+100+30+10=180 なので WAN2 を通る。x・y が20だと拠点1の2経路が170で並び,40だと拠点2の2経路が190で並ぶ。
30
40
50
40
100
100
40
30
x
y
10
10
a
c
b
d
e
g
f
h
i
WAN1
WAN2
x=y=30:拠点1 → WAN1 170 < WAN2 180(実線)
拠点2 → WAN2 180 < WAN1 190(破線)
経路ごとにコストを足し,小さいほうを通る。等しいと1つに決まらない
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問5
ネットワークの QoS で使用されるトラフィック制御方式に関する説明のうち,適切なものはどれか。
ア 通信を開始する前にネットワークに対して帯域などのリソースを要求し,確保の状況に応じて通信を制御することを,アドミッション制御という。 正解 イ 入力されたトラフィックが規定された最大速度を超過しないか監視し,超過分のパケットを破棄するか優先度を下げる制御を,シェーピングという。 ウ パケットの送出間隔を調整することによって,規定された最大速度を超過しないようにトラフィックを平準化する制御を,ポリシングという。 エ フレームの種類やあて先に応じて優先度を変えて中継することを,ベストエフォートという。
正解 ア
解説
アドミッション制御は,通信を開始する前に,ネットワークに対して必要な帯域などのリソースを要求し,確保できる場合は通信を受け入れ,確保できない場合は通信を拒否するなど,リソースの確保の状況に応じて通信を制御する方式である。アが適切である。
イの規定の最大速度を超えたパケットを破棄したり優先度を下げたりする制御はポリシング,ウのパケットの送出間隔を調整してトラフィックを平準化する制御はシェーピングで,用語と説明が入れ替わっている。エの種類や宛先に応じて優先度を変えて中継するのは優先制御で,ベストエフォートは品質を保証せずにできる限り転送する方式である。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
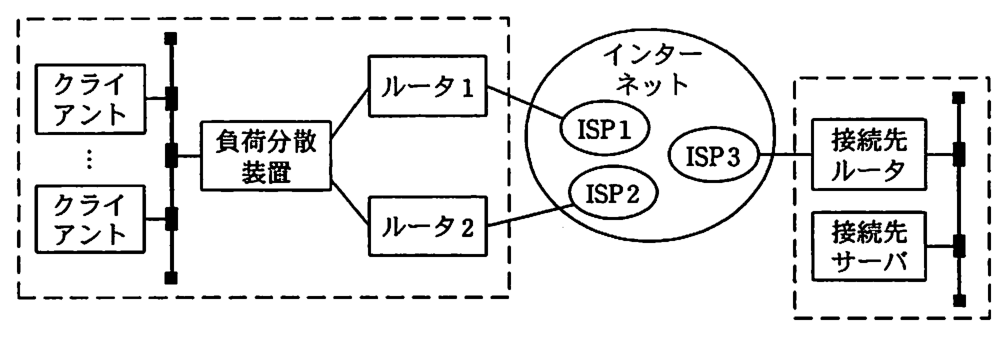
図のようなルータ 1 とルータ 2 及び負荷分散装置を使ったマルチホーミングが可能な構成において,クライアントから接続先サーバあてのパケットに対する負荷分散装置の処理として,適切なものはどれか。
ア あて先 IP アドレスはそのままで,あて先 MAC アドレスを接続先サーバの MAC アドレスに置き換える。 イ あて先 IP アドレスはそのままで,あて先 MAC アドレスをルータ 1 又はルータ 2 の MAC アドレスに置き換える。 正解 ウ あて先 MAC アドレスはそのままで,あて先 IP アドレスを接続先ルータの IP アドレスに置き換える。 エ あて先 MAC アドレスはそのままで,あて先 IP アドレスをルータ 1 又はルータ 2 の IP アドレスに置き換える。
正解 イ
解説
マルチホーミングは,自社のネットワークを複数の ISP(図ではルータ 1 経由の ISP1 とルータ 2 経由の ISP2)に接続し,回線を使い分けたり障害時に切り替えたりする構成である。負荷分散装置は,クライアントからのパケットをどちらのルータから送り出すかを選び,あて先 IP アドレス(接続先サーバ)はそのままで,あて先 MAC アドレスを選んだルータ 1 又はルータ 2 の MAC アドレスに書き換えて転送する。イが適切である。
アの接続先サーバは,インターネットを越えた別の LAN にある。MAC アドレスは同じデータリンクの中でしか使えないので,接続先サーバの MAC アドレスに書き換えても自社の LAN からは届かない。ウやエのようにあて先 IP アドレスを接続先ルータやルータ 1,ルータ 2 のアドレスに書き換えると,パケットは接続先サーバに届かなくなる。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
TCP/IP ネットワークで使用される ARP の説明として,適切なものはどれか。
ア IP アドレスから MAC アドレスを得るためのプロトコル 正解 イ IP アドレスからホスト名(ドメイン名)を得るためのプロトコル ウ MAC アドレスから IP アドレスを得るためのプロトコル エ ホスト名(ドメイン名)から IP アドレスを得るためのプロトコル
正解 ア
解説
ARP(Address Resolution Protocol)は,通信相手の IP アドレスから,同じネットワーク上でフレームを届けるために必要な MAC アドレスを問い合わせるプロトコル。
ウの MAC アドレスから IP アドレスを得るのは RARP。イの IP アドレスからホスト名を得るのは DNS の逆引き,エのホスト名から IP アドレスを得るのは DNS の正引きである。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:ARP
問8
DHCP を用いるネットワーク構成で,リレーエージェントが必要になるのは,ネットワークにどの機器が用いられている場合か。
ア スイッチングハブ イ ブリッジ ウ リピータ エ ルータ 正解
正解 エ
解説
DHCP クライアントは,最初は自分の IP アドレスもサーバのアドレスも知らないので,DHCPDISCOVER をブロードキャストで送る。ブロードキャストはルータを越えて転送されないので,ルータで区切られた別のネットワークにある DHCP サーバには届かない。そこでルータなどに DHCP リレーエージェントを置き,受け取った要求を DHCP サーバへユニキャストで中継させる。エが該当する。
アのスイッチングハブとイのブリッジはデータリンク層で,ウのリピータは物理層でネットワークをつなぐ機器であり,いずれもブロードキャストをそのまま転送するので,リレーエージェントがなくても DHCP サーバに要求が届く。
DHCP の4つのメッセージとリレーエージェント
IP アドレスの無い PC は,宛先 255.255.255.255 のブロードキャストで DHCPDISCOVER を送る。サーバが DHCPOFFER で候補を出し,PC が DHCPREQUEST で申し込み,サーバが DHCPACK で承諾する。ブロードキャストはルータを越えないので,別のサブネットのサーバへはルータの DHCP リレーエージェントがユニキャストで中継する。PC にサーバのアドレスを設定しておく必要はない。
PC
ルータ(リレー)
DHCP サーバ
DISCOVER(255.255.255.255 宛て)
ユニキャストで中継
OFFER(このアドレスでどうか)
REQUEST(それをください)
ACK(割り当てた)
最初は自分のサブネットも知らないので 255.255.255.255 宛て
ルータはブロードキャストを越えて転送しない
DISCOVER → OFFER → REQUEST → ACK。ルータ越えはリレーエージェントが中継
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
DNS に関する記述のうち,適切なものはどれか。
ア インターネット上の DNS サーバは階層化されており,ある名前に対して情報がない場合は,上位の DNS サーバに問い合わせる。 正解 イ セカンダリサーバは,大規模なネットワークシステムにおいてプライマリサーバの負荷を軽減するために用いられ,プライマリサーバとは異なる内容のデータベースを保持している。 ウ ネームリゾルバは,クライアントからの要求に応答し,データベースを使用してドメイン名,ホスト名に対応する IP アドレスを返すプログラムである。 エ リソースレコードには,ドメイン,ホスト,ネームサーバなどに関する情報が保持されており,DNS サーバの構築時に登録され,更新することができない。
正解 ア
解説
DNS は,ドメイン名の階層に沿って DNS サーバを木構造に配置した分散データベースである。DNS サーバは,問い合わせられた名前の情報を自分が持っていないとき,ルートサーバなど上位の階層の DNS サーバに問い合わせ,そこから下位のサーバをたどって答えを得る。アが適切である。
イのセカンダリサーバは,ゾーン転送によってプライマリサーバと同じ内容のゾーンデータを保持し,負荷分散や障害時の予備として働く。ウは DNS サーバ(ネームサーバ)の説明で,ネームリゾルバはアプリケーションの依頼を受けて DNS サーバに問い合わせるクライアント側のプログラムである。エのリソースレコードは,ゾーンファイルを編集したり動的更新(DNS UPDATE)を使ったりして,構築後も更新できる。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
HTTP の GET メソッドと POST メソッドに関する記述のうち,適切なものはどれか。
ア GET の実装は必須であるが,POST はオプションである。 正解 イ GET はサーバへの送信,POST はサーバからの応答である。 ウ POST の応答はキャッシュされるが,GET はキャッシュされない。 エ POST はサーバの CGI を起動できるが,GET は起動できない。
正解 ア
解説
HTTP の仕様(出題当時の HTTP/1.1 の RFC 2616,現在の RFC 9110)は,汎用のサーバが GET と HEAD のメソッドを必ず実装しなければならず,それ以外のメソッドはオプションであると定めている。したがって,GET の実装は必須で POST はオプションであり,アが適切である。
イの GET と POST は,どちらもクライアントからサーバへ送るリクエストのメソッドで,サーバから返すのはレスポンスである。ウは逆で,GET の応答はキャッシュされるのが普通であり,POST の応答は Cache-Control などで明示したときだけキャッシュできる。エの CGI は GET でも POST でも起動でき,GET では URL のクエリ文字列で,POST ではメッセージボディでデータを渡す。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
電源オフ時に IP アドレスを保持することができない装置が,電源オン時に自装置の MAC アドレスから自装置に割り当てられている IP アドレスを知るために用いるデータリンク層のプロトコルで,ブロードキャストを利用するものはどれか。
正解 エ
解説
RARP(Reverse ARP)は,自装置の MAC アドレスを基に,自装置に割り当てられた IP アドレスを問い合わせるプロトコルである。問合せはブロードキャストで送信され,RARP サーバが IP アドレスを応答する。電源を切ると IP アドレスを保持できない装置が起動時に使う。エが正しい。
アの ARP は,IP アドレスから MAC アドレスを求めるプロトコルで,方向が逆である。イの DHCP も IP アドレスを自動設定するが,UDP を使うアプリケーション層のプロトコルで,データリンク層のプロトコルではない。ウの DNS はドメイン名と IP アドレスを対応付けるプロトコルである。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:ARP
問12
HTTP を使って,Web サーバのコンテンツのアップロードや更新を可能にするプロトコルはどれか。
ア CSS イ MIME ウ SSL エ WebDAV 正解
正解 エ
解説
WebDAV(Web-based Distributed Authoring and Versioning)は HTTP/1.1 を拡張したプロトコルで,PUT や DELETE に加え,PROPFIND・MKCOL・COPY・MOVE・LOCK などのメソッドによって,Web サーバ上のファイルのアップロード,更新,フォルダの作成,排他制御などができる。エが該当する。
アの CSS は Web ページの見た目(レイアウトや文字の装飾)を指定するスタイルシートの言語,イの MIME は電子メールなどで文字以外のデータや多様な形式を扱うための規格である。ウの SSL は通信を暗号化するプロトコルである。なお,SSL は脆弱性が見つかったため,現在は RFC で使用してはならないとされており(SSL 3.0 は RFC 7568),後継の TLS が使われている。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:TLS(SSL)
問13
ネットワークに接続されているホストの IP アドレスが 212.62.31.90 で,サブネットマスクが 255.255.255.224 のとき,ホストアドレスはどれか。
正解 イ
解説
サブネットマスク 255.255.255.224 は,第4オクテットの 224 が 2 進数で 11100000 なので,第4オクテットの上位3ビットまでがネットワーク部,下位5ビットがホスト部になる。IP アドレスの第4オクテット 90 は 2 進数で 01011010 である。
下位5ビットは 11010 で,10 進数にすると 16+8+2=26 となる。したがって,ホストアドレスは 26 で,イが正しい。アの 10 は下位4ビット(1010)だけを取り出した値である。
212.62.31.90/27 のネットワークアドレスの求め方
IP アドレス 212.62.31.90 とマスク 255.255.255.224(/27)。境目は第4オクテットで,90 は 01011010,マスクは 11100000。先頭27ビットがネットワーク部,残り5ビットがホスト部。ネットワークアドレスは 212.62.31.64。
第1
第2
第3
第4(境目)
IP アドレス
212
.
62
.
31
.
0
1
0
1
1
0
1
0
(90)
マスク
255
.
255
.
255
.
1
1
1
0
0
0
0
0
(224)
論理積
212
.
62
.
31
.
0
1
0
0
0
0
0
0
(64)
ネットワーク部 27ビット / ホスト部 5ビットネットワークアドレスは 212.62.31.64
境目のある第4オクテットだけを2進数にして考える
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
用語解説:サブネットマスク・CIDR
問14
サブネットマスクが 255.255.255.0 である四つのネットワーク 192.168.32.0,192.168.33.0,192.168.34.0,192.168.35.0 を,CIDR を使ってスーパーネット化したとき,ネットワーク番号とサブネットマスクの適切な組合せはどれか。
ア ネットワーク番号:192.168.32.0,サブネットマスク:255.255.248.0 イ ネットワーク番号:192.168.32.0,サブネットマスク:255.255.252.0 正解 ウ ネットワーク番号:192.168.35.0,サブネットマスク:255.255.248.0 エ ネットワーク番号:192.168.35.0,サブネットマスク:255.255.252.0
正解 イ
解説
四つのネットワークの第 3 オクテットは 32=00100000,33=00100001,34=00100010,35=00100011 であり,上位 6 ビット(001000)が共通で,下位 2 ビットだけが異なる。共通部分は第 1・第 2 オクテットの 16 ビットと合わせて 22 ビットなので,最小のスーパーネットは 192.168.32.0/22,サブネットマスクは 255.255.252.0 になる。イが該当する。
アとウの 255.255.248.0(/21)は 192.168.32.0~192.168.39.255 までを含み,必要以上に広い。ウとエの 192.168.35.0 は,第 3 オクテットの下位ビットが 0 になっていないのでネットワークアドレスにならない。
経路の集約:192.168.32〜35.0
集約する範囲の第3オクテットを2進数で並べ,全てで共通している先頭のビットを数える。共通しているのは先頭 6 ビットなので,集約したアドレスは 192.168.32.0/22(255.255.252.0)。
192.168.32
0
0
1
0
0
0
0
0
192.168.33
0
0
1
0
0
0
0
1
192.168.34
0
0
1
0
0
0
1
0
192.168.35
0
0
1
0
0
0
1
1
共通 6 ビット
集約したアドレス:192.168.32.0/22(255.255.252.0)
全てに共通する先頭のビットまでがネットワーク部。それより短いと関係のない範囲まで含む
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:サブネットマスク・CIDR
問15
ネットワークの制御に関する記述のうち,適切なものはどれか。
ア TCP では,ウィンドウサイズが固定で輻輳回避ができないので,輻輳が起きると,データに対してタイムアウト処理が必要になる。 イ 誤り制御方式の一つであるフォワード誤り訂正方式は,受信側で誤りを検出し,送信側にデータの再送を要求する方式である。 ウ ウィンドウによるフロー制御では,応答確認のあったブロック数だけウィンドウをずらすことによって,複数のデータをまとめて送ることができる。 正解 エ データグラム方式では,両端を結ぶ仮想の通信路を確立し,以降はすべてその経路を通すことによって,経路選択のオーバヘッドを小さくしている。
正解 ウ
解説
ウィンドウによるフロー制御(スライディングウィンドウ方式)では,受信側からの応答確認を待たずにウィンドウサイズ分のデータを続けて送り,応答確認があった分だけウィンドウを先へずらして次のデータを送る。一つ送るたびに応答を待つ方式より,複数のデータをまとめて送れるので効率がよい。ウが適切である。
アは誤りで,TCP のウィンドウサイズは可変であり,スロースタートや輻輳回避のアルゴリズムで送信量を調整する。イは,受信側で誤りを検出して再送を要求する ARQ(自動再送要求)の説明であり,フォワード誤り訂正方式は冗長なビットを付けて受信側だけで誤りを訂正する。エは,通信の前に仮想の通信路を確立するバーチャルサーキット方式の説明であり,データグラム方式はパケットごとに独立して経路を選ぶ。
ウィンドウによるフロー制御
ウィンドウサイズが4セグメント分なら,送信側は確認応答を待たずに1〜4番を続けて送れる。1番の確認応答が届くとウィンドウを1つ右にずらし,5番を送れるようになる。1つずつ応答を待つより,待ち時間を減らして多くのデータを送れる。ウィンドウサイズは受信側が状況に応じて知らせる。
最初
1
2
3
4
5
6
7
8
1番の応答後
1
2
3
4
5
6
7
8
枠の中は応答を待たずに送れる(ウィンドウ 4)
応答を待たずに送れる量がウィンドウ。応答が来た分だけ右へずらす
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
同一の LAN に接続された複数のルータを,仮想的に 1 台のルータとして見えるようにして冗長構成を実現するプロトコルはどれか。
正解 エ
解説
VRRP(Virtual Router Redundancy Protocol)は,同じ LAN に接続した複数のルータでグループを作り,仮想 IP アドレスと仮想 MAC アドレスを持つ 1 台の仮想ルータとして見せるプロトコルである。端末がデフォルトゲートウェイに仮想 IP アドレスを設定しておけば,マスタルータが故障してもバックアップルータが引き継ぐので,通信を続けられる。エが該当する。
アの ARP は IP アドレスから MAC アドレスを求めるプロトコル,イの OSPF はリンクステート型のルーティングプロトコルである。ウの RSTP は,レイヤ 2 のループを防ぐスパニングツリーの切替えを高速化したプロトコルである。
VRRP:2台のルータで1台の仮想ルータ
2台のルータで1つの仮想ルータを作り,仮想 IP アドレス(と仮想 MAC アドレス)を共有する。PC はデフォルトゲートウェイに仮想 IP アドレスを設定しておく。ふだんはマスタが転送し,マスタが故障するとバックアップが引き継ぐので,PC の設定を変えずに通信を続けられる。
PC
GW:仮想 IP
仮想ルータ(仮想 IP .1)
マスタ
転送する
バックアップ
待機
故障すると
引き継ぐ
PC の設定を変えずにデフォルトゲートウェイの障害を回避
PC は仮想 IP を見ているので,切り替わっても設定はそのまま
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:ARP ルーティングプロトコル(RIP・OSPF・BGP) スパニングツリー・VLAN・リンクアグリゲーション
問17
Web サーバを使ったシステムにおいて,インターネットから受け取ったリクエストを Web サーバに中継する仕組みはどれか。
ア DMZ イ フォワードプロキシ ウ プロキシ ARP エ リバースプロキシ 正解
正解 エ
解説
リバースプロキシは,インターネットからのリクエストを Web サーバの手前で受け取り,内部の Web サーバに中継する仕組みである。Web サーバを直接インターネットに公開せずに済み,負荷分散や認証,キャッシュなどにも使われる。エが正しい。
アの DMZ は,インターネットと内部ネットワークの間に設けて公開サーバを置くネットワーク領域である。イのフォワードプロキシは,内部の利用者からインターネットへのリクエストを中継する仕組みで,中継の向きが逆である。ウのプロキシ ARP は,ルータなどが別のネットワークのホストの代わりに ARP に応答する仕組みである。
フォワードプロキシとリバースプロキシ
フォワードプロキシは,組織内のクライアントの代わりにインターネット上のサーバへアクセスする(クライアント側の代理)。リバースプロキシは,インターネットから来た要求をサーバの手前で受け,内部の Web サーバに振り分ける(サーバ側の代理)。負荷分散や TLS の終端,キャッシュに使う。
フォワードプロキシ
社内 PC
プロキシ
外の Web
クライアント側の代理
リバースプロキシ
外の利用者
リバースプロキシ
社内 Web
サーバ側の代理(振り分け・TLS 終端)
どちら側の代理か。フォワードはクライアント側,リバースはサーバ側
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:ARP ファイアウォールと DMZ
問18
チャレンジレスポンス方式として,適切なものはどれか。
ア SSL によって,クライアント側で固定パスワードを暗号化して送信する。 イ トークンという装置が表示する毎回異なったデータをパスワードとして送信する。 ウ 任意長のデータを入力として固定長のハッシュ値を出力する。 エ 利用者が入力したパスワードと,サーバから送られたランダムなデータとをクライアント側で演算し,その結果を認証用データに用いる。 正解
正解 エ
解説
チャレンジレスポンス認証では,サーバが毎回異なるランダムなデータ(チャレンジ)をクライアントに送り,クライアントはチャレンジと利用者が入力したパスワードからハッシュ関数などで計算した値(レスポンス)を返す。サーバも登録されたパスワードで同じ計算をして結果を照合する。パスワードそのものはネットワークに流れず,レスポンスも毎回変わるので,盗聴や再送攻撃に強い。エが適切である。
アは SSL で固定パスワードを暗号化して送るだけで,チャレンジを使っていない。イはトークンを使うワンタイムパスワード方式(時刻同期方式など)の説明である。ウはハッシュ関数そのものの説明である。
チャレンジレスポンス認証
サーバは毎回違うランダムな値(チャレンジ)を送り,クライアントはチャレンジとパスワードからハッシュ値(レスポンス)を計算して返す。サーバも同じ計算をして一致すれば認証する。パスワードそのものはネットワークに流れず,チャレンジが毎回違うので,盗聴したレスポンスを使い回しても通らない。
クライアント
サーバ
① チャレンジ(毎回違う乱数)
② レスポンス=hash(チャレンジ+パスワード)
③ サーバも同じ計算をして一致すれば認証
パスワードそのものは流れない
パスワードは流れない。チャレンジが毎回違うので,盗んだ値は使い回せない
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:ハッシュ関数 TLS(SSL)
問19
企業の DMZ 上で 1 台の DNS サーバをインターネット公開用と社内用で共用している。この DNS サーバが,DNS キャッシュポイズニングの被害を受けた結果,引き起こされ得る現象はどれか。
ア DNS サーバで設定された自社の公開 Web サーバの FQDN 情報が書き換えられ,外部からの参照者が,本来とは異なる Web サーバに誘導される。 イ DNS サーバのメモリ上にワームが常駐し,DNS 参照元に対して不正プログラムを送り込む。 ウ 社内の利用者が,インターネット上の特定の Web サーバを参照する場合に,本来とは異なる Web サーバに誘導される。 正解 エ 電子メールの不正中継対策をした自社のメールサーバが,不正中継の踏み台にされる。
正解 ウ
解説
DNS キャッシュポイズニングは,DNS サーバのキャッシュに偽の名前解決情報を注入する攻撃である。この DNS サーバは社内からの名前解決にも使われているので,キャッシュが汚染されると,社内の利用者がインターネット上の Web サーバを参照したときに偽の IP アドレスが返され,本来とは異なる Web サーバに誘導される。ウが正しい。
アの自社の公開 Web サーバの情報は,DNS サーバに直接設定されたゾーン情報で,キャッシュの汚染によって書き換えられるものではない。イのワームの常駐やエのメールサーバの不正中継は,キャッシュポイズニングによって引き起こされる現象ではない。
公開用と社内用の DNS サーバを分ける
1台の DNS サーバで,外部に自社ドメインの情報を答える役(コンテンツサーバ)と,社内の利用者の問合せを代わりに引く役(キャッシュサーバ)を兼ねると,外部からの再帰的な問合せに答えてしまったり,キャッシュポイズニングで偽の情報が社内の利用者に返されたりする。公開用のコンテンツサーバと社内用のキャッシュサーバを分け,キャッシュサーバは社内からの問合せだけに答える。
兼用(危ない)
DNS(兼用)
答える+代わりに引く
外から再帰問合せができる
偽の情報が社内に返る
分ける
コンテンツサーバ(DMZ)
自社ドメインを外に答えるだけ
キャッシュサーバ(社内)
社内からの問合せだけに答える
役割ごとにサーバを分け,答える相手を絞る
外向けは「自社の情報を答えるだけ」,社内向けは「社内からの問合せだけ」
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:DNS のセキュリティ(DNSSEC・キャッシュポイズニング) ファイアウォールと DMZ
問20
パケットフィルタリング型ファイアウォールのフィルタリングルールを用いて,本来必要なサービスに影響を及ぼすことなく防げるものはどれか。
ア 外部に公開していないサービスへのアクセス 正解 イ サーバで動作するソフトウェアのセキュリティの脆弱性を突く攻撃 ウ 電子メールに添付されたファイルのマクロウイルスの侵入 エ 電子メール爆弾などの DoS 攻撃
正解 ア
解説
パケットフィルタリング型ファイアウォールは,パケットのヘッダにある IP アドレスやポート番号などを見て通過の可否を判断する。外部に公開しないサービスのポート番号宛てのパケットを遮断すれば,公開している必要なサービスに影響を与えずに,そのサービスへのアクセスを防げる。アが適切である。
イの脆弱性を突く攻撃は,公開しているサービスの正規のポートへの通信に紛れて届くので,ヘッダの情報だけでは区別できない。ウのマクロウイルスは電子メールの添付ファイルの中身にあり,パケットのヘッダでは判断できない。エの電子メール爆弾も正規のメールの通信として届くので,メールサービスを止めずに遮断することはできない。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:ファイアウォールと DMZ
問21
レイヤ 2 スイッチや無線 LAN アクセスポイントで接続を許可する仕組みはどれか。
ア DHCP イ Web シングルサインオン ウ 認証 VLAN 正解 エ パーソナルファイアウォール
正解 ウ
解説
認証 VLAN は,レイヤ2スイッチや無線 LAN アクセスポイントに接続してきた端末や利用者を IEEE 802.1X などで認証し,認証に成功した場合だけ接続を許可して,利用者に応じた VLAN に所属させる仕組みである。ウが該当する。
アの DHCP は端末に IP アドレスなどを自動的に割り当てるプロトコル,イの Web シングルサインオンは一度の認証で複数の Web システムを利用できるようにする仕組み,エのパーソナルファイアウォールは PC 上で動作して通信を制御するソフトウェアで,スイッチやアクセスポイントでの接続の許可を行うものではない。
認証 VLAN
スイッチや無線 LAN アクセスポイントにつないだ端末・利用者を認証し,成功したときだけ接続を許す。さらに認証の結果に応じて,所属させる VLAN を決める。席が日によって変わっても,幹部なら幹部用の VLAN(IP セグメント)に入る。ポートで VLAN を固定するスタティック VLAN とは違う。
スイッチ
認証サーバ
幹部の PC
幹部用 VLAN
一般の PC
一般用 VLAN
認証が通らなければつながらない
どのポートにつないでも,認証の結果で VLAN が決まる
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:ファイアウォールと DMZ シングルサインオン(SAML・OAuth) スパニングツリー・VLAN・リンクアグリゲーション 無線 LAN(WPA2・WPA3・CSMA/CA)
問22
シリアル ATA の説明として,適切なものはどれか。
ア PC と周辺機器とを結ぶシリアルインタフェースであり,キーボード,マウス,スピーカ,プリンタ,CD-RW ドライブなど多岐にわたる周辺機器を接続する。 イ PC と周辺機器とを結ぶシリアルインタフェースであり,磁気ディスク装置,DVD ドライブなどの高速な周辺機器を接続する。 正解 ウ PC と通信機器とを結ぶシリアルインタフェースであり,ルータ又はモデムを接続する。 エ PC とディジタル AV 機器とを結ぶシリアルインタフェースであり,セットトップボックス,DVD プレーヤなどを接続する。
正解 イ
解説
シリアル ATA は,PC の内部で磁気ディスク装置や DVD ドライブなどの記憶装置を接続するためのシリアルインタフェースであり,パラレル ATA に代わって高速なデータ転送を実現する。イが適切である。
アのキーボード,マウス,プリンタなど多岐にわたる周辺機器を接続するのは USB,ウのルータやモデムを接続するシリアルインタフェースは RS-232C,エのディジタル AV 機器を接続するシリアルインタフェースは IEEE 1394 の説明である。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
シンクライアントシステムの利点として,適切なものはどれか。
ア アプリケーションが使用する主記憶のフラグメンテーションが起こりにくいので,応答性が向上する。 イ サーバ側でアプリケーションやデータを管理するので,セキュリティが強化できる。 正解 ウ システムが利用するネットワーク資源が減るので,通信費を削減できる。 エ データを保管する費用が減るので,サーバへの投資を削減できる。
正解 イ
解説
シンクライアントシステムは,利用者の端末(シンクライアント)には画面表示や入力などの最小限の機能だけを持たせ,アプリケーションの実行やデータの保存をサーバ側で行う方式である。端末にデータが残らないので,端末の紛失や盗難による情報漏えいを防ぎやすく,ソフトウェアの更新やパッチの適用もサーバで一元管理できる。イが適切である。
アの主記憶のフラグメンテーションはメモリ管理の方式に関わる問題で,シンクライアントかどうかとは関係しない。ウは逆で,画面の情報や操作をネットワーク経由でやり取りし続けるので,ネットワークへの依存は大きくなる。エも逆で,処理とデータがサーバに集まるので,サーバの処理能力や記憶容量への投資は増える。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
用語解説:仮想記憶(ページング)
問24
ブラックボックステストのテストデータの作成方法のうち,最も適切なものはどれか。
ア 稼働中のシステムから実データを無作為に抽出し,テストデータを作成する。 イ 機能仕様から同値クラスや限界値を識別し,テストデータを作成する。 正解 ウ 業務で発生するデータの発生頻度を分析し,テストデータを作成する。 エ プログラムの流れ図から,分岐条件に基づいたテストデータを作成する。
正解 イ
解説
ブラックボックステストは,プログラムの内部構造を考慮せず,仕様に基づいて入力と出力の関係を確かめるテストである。機能仕様から,同じ処理になる入力の範囲(同値クラス)や,その境目の値(限界値)を識別してテストデータを作るのが代表的な方法で,イが最も適切である。
エのプログラムの流れ図の分岐条件に基づくテストデータの作成は,内部構造に着目するホワイトボックステストの方法。アの実データの無作為抽出やウのデータの発生頻度の分析では,仕様の境界や例外条件を網羅的に確認できない。
同値分割と限界値分析
1ページに30件ずつ印字するプログラムの例。印字件数を,0件,1〜30件(1ページ),31件以上(2ページ以上)の同値クラスに分ける。同値分割では各クラスから代表の値(例えば15件,45件)を1つずつ選ぶ。限界値分析では誤りの多い境目の値,0件・1件・30件・31件を選ぶ。
1〜30件(1ページ)
31件〜(2ページ以上)
0件
0
1
30
31
15
45
限界値分析:境目の両側 0・1・30・31
同値分割:各グループの代表(15,45 など)
印字する件数
同値分割は各グループの代表,限界値分析は境目の両側を選ぶ
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
用語解説:テスト技法(ブラックボックス・ホワイトボックス)
問25
開発した製品で利用している新規技術に関して特許の出願を行った。日本において特許権の取得が可能なものはどれか。
ア 学会で技術内容を発表した日から 11 か月目に出願した。 イ 顧客と守秘義務の確認を取った上で技術内容を説明した後,製品発表前に出願した。 正解 ウ 製品に使用した暗号の生成式を出願した。 エ 製品を販売した後に出願した。
正解 イ
解説
特許を受けるには,出願前に発明が公然と知られていないこと(新規性)が必要である。顧客と守秘義務を確認した上で技術内容を説明しても,秘密を守る義務のある者に知られただけなので公然と知られたことにはならず,製品発表前に出願すれば新規性は失われていない。イが特許権を取得できる。
アの学会発表とエの製品の販売は,発明を公然と知られた状態にする行為である。出題当時(平成21年)の特許法第30条では,新規性喪失の例外は学会での文書発表などから6か月以内の出願に限られ,販売は対象外だったので,どちらも新規性を失って取得できなかった。ウの暗号の生成式は数学的な公式で,自然法則を利用した技術的思想の創作ではないので発明に当たらない。
なお,現行の特許法第30条第2項では,特許を受ける権利を有する者の行為によって公知になった発明は,1年以内に出願し,証明書を提出するなどの手続を取れば新規性を失わなかったものとみなされる。現在は,アの11か月目の出願やエの販売後1年以内の出願でも,この手続によって特許を受けられる場合がある。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:著作権と知的財産権(特許・営業秘密・ライセンス)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧