平成26年度 秋期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
IPv6 が利用できるネットワークに接続した PC において,二つの IPv6 アドレスが割り当てられていた。
(1) 2001:db8::b083:ba94:60c7:7c36 (2) fe80::200:c0ff:fea8:2 このうち,(2) はリンクローカルユニキャストアドレスである。この説明として適切なものはどれか。
ア 下位のビットにこの PC の IPv4 アドレスを埋め込み,IPv6 アドレスと IPv4 アドレスを関連付けて管理を容易にするアドレスである。 イ グローバルユニキャストアドレスが取得できなかったときだけに有効なアドレスである。 ウ このアドレスを使った場合,パケットはネットワークには送信されず,自分自身の PC 内で動作しているプログラムとだけ通信できる。 エ このアドレスをもつネットワークインタフェースからルータを介さずに直接接続できる相手との通信にだけ使用できるアドレスである。 正解
正解 エ
解説
リンクローカルユニキャストアドレスは fe80::/10 で始まるアドレスで,同じリンク(ルータで区切られた範囲)の中だけで有効である。ルータはこのアドレスを送信元や宛先とするパケットを他のリンクへ転送しないので,ルータを介さずに直接つながる相手との通信や,近隣探索,アドレスの自動設定などに使う。エが適切である。
アは IPv4 アドレスを下位 32 ビットに埋め込む IPv4 射影アドレス(::ffff:0:0/96)などの説明である。イは誤りで,リンクローカルアドレスはグローバルユニキャストアドレスの有無にかかわらず,IPv6 を使うインタフェースには必ず設定される。ウは自分自身とだけ通信するループバックアドレス(::1)の説明である。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
用語解説:IPv6
問2
通信技術の一つである PLC の説明として,適切なものはどれか。
ア 音声データを IP ネットワークで伝送する技術 イ 電力線を通信回線として利用する技術 正解 ウ 無線 LAN の標準規格である IEEE 802.11 シリーズの総称 エ 無線通信における暗号化技術
正解 イ
解説
PLC(Power Line Communication,電力線搬送通信)は,家庭やビルの電力線に高い周波数の信号を重ねて,電力線を通信回線として利用する技術である。コンセントに PLC アダプタを差し込むだけで LAN を構成できる。イが適切である。
アは VoIP の説明である。ウの IEEE 802.11 シリーズに準拠した無線 LAN は,一般に Wi-Fi と呼ばれる。エの無線通信における暗号化技術には,WEP,TKIP,AES を用いる CCMP などがある。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
180 台の電話機のトラフィックを調べたところ,電話機1台当たりの呼の発生頻度(発着呼の合計)は3分に1回,平均回線保留時間は 80 秒であった。このときの呼量は何アーランか。
正解 エ
解説
呼量(アーラン)は,単位時間当たりの呼数×平均保留時間を単位時間で割った値である。電話機 1 台当たり 3 分に 1 回なので 1 時間に 20 回,180 台では 1 時間に 180×20=3,600 回の呼が発生する。平均回線保留時間は 80 秒なので,呼量は 3,600×80÷3,600=80 アーランであり,エになる。
1 台当たりの呼量は 80 秒÷180 秒(3 分)=0.444… アーランで,これに 180 台を掛けても 80 アーランになる。アの 4 やイの 12 は,1 時間当たりの回数や台数の掛け方を取り違えた値である。
呼量(アーラン)を求める
呼量は,1時間のうち回線が使われている時間を1時間で割ったもの(同時に使われている回線数の平均)。1台あたり3分に1回なので1時間に20回,180台で3,600回。1回80秒なので 3,600×80÷3,600=80 アーラン。
1台の呼数 60分 ÷ 3分
20 回/時
全体の呼数 180 台 × 20
3,600 回/時
使われた時間 3,600 × 80 秒
288,000 秒
288,000 ÷ 3,600 = 80 アーラン
呼量 = 1時間の呼数 × 平均保留時間 ÷ 3,600 秒
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
IPv4 のマルチキャストに関する記述のうち,適切なものはどれか。
ア 全てのマルチキャストアドレスは,アドレスごとにあらかじめ用途が固定的に決められている。 イ マルチキャストアドレスには,クラス D のアドレスが使用される。 正解 ウ マルチキャストパケットは,TTL 値に関係なく IP マルチキャスト対応ルータによって中継される。 エ マルチキャストパケットは,ネットワーク上の全てのホストによって受信され,IP より上位の層で,必要なデータか否かが判断される。
正解 イ
解説
IPv4 のマルチキャストアドレスには,先頭 4 ビットが 1110 のクラス D のアドレス(224.0.0.0~239.255.255.255)が使われる。イが適切である。
アは誤りで,224.0.0.1(全ホスト)のように用途が決められたアドレスもあるが,組織内で自由に使える範囲(239.0.0.0/8 など)もあり,全てが固定されているわけではない。ウも誤りで,マルチキャストパケットもルータを通るたびに TTL が減り,0 になれば中継されない。TTL で届く範囲を制限するのが一般的である。エも誤りで,マルチキャストパケットはグループに参加しているホストだけが受け取り,参加していないホストは NIC や IP の層で破棄する。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
スパニングツリープロトコルに関する記述のうち,適切なものはどれか。
ア OSI 基本参照モデルにおけるネットワーク層のプロトコルである。 イ ブリッジ間に複数経路がある場合,同時にフレーム転送することを可能にするプロトコルである。 ウ ブロードキャストフレームを,ブリッジ間で転送しない利点がある。 エ ルートブリッジの決定には,ブリッジの優先順位と MAC アドレスが使用される。 正解
正解 エ
解説
スパニングツリープロトコルでは,各ブリッジが BPDU に載せたブリッジ ID を比較し,値の最も小さいブリッジをルートブリッジにする。ブリッジ ID は,管理者が設定するブリッジの優先順位(プライオリティ)と MAC アドレスを組み合わせたもので,優先順位が同じなら MAC アドレスの小さいブリッジが選ばれる。エが適切である。
アは誤りで,スパニングツリープロトコルは OSI 基本参照モデルのデータリンク層のプロトコルである。イも誤りで,冗長な経路の一部のポートをブロックして一つの経路だけを使い,ループを防ぐ。ウも誤りで,ブロードキャストフレームはブリッジ間で転送される(ループがあると転送され続けるので,それを防ぐのがこのプロトコルの目的である)。
スパニングツリーのルートブリッジとポート
ブリッジ ID(優先順位+MAC アドレス)が最も小さいブリッジがルートブリッジ。ほかの各ブリッジで,ルートまでのコストが最小のポートがルートポート(R)。各リンクの両端のうち,ルートまでのコストが小さい側のポートが代表ポート(D)。どちらにもならないポートはブロックされ,ループができない。
S1(ルート)
S2
S3
D
D
R
R
D
S2–S3 の間:ID の小さい S2 側が D,S3 側はブロック
ルート:ブリッジ ID(優先順位+MAC)が最小
R:ルートポート D:代表ポート ×:ブロック
リンクごとにルートに近い側が代表ポート。残りはブロック
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問6
DNS サーバにおいて,IPv6 のアドレス情報を登録するレコードはどれか。
ア AAAA レコード 正解 イ CNAME レコード ウ MX レコード エ SOA レコード
正解 ア
解説
IPv6 のアドレスを登録するのは AAAA レコードで,1 レコードに 128 ビットの IPv6 アドレスを一つ格納する。IPv4 の 32 ビットのアドレスを格納する A レコードの 4 倍の長さであることから,この名前が付いている。アが該当する。
イの CNAME レコードはホスト名の別名(エイリアス)に対する正式名(正規名)を,ウの MX レコードはそのドメイン宛ての電子メールを受け取るメールサーバのホスト名と優先度を,エの SOA レコードはゾーンの管理情報(プライマリサーバ,シリアル番号,更新間隔など)を登録する。
DNS のおもなリソースレコード
A はホスト名に対応する IPv4 アドレス,AAAA は IPv6 アドレス。MX はそのドメイン宛てのメールを受け取るメールサーバのホスト名と優先度(プリファレンス値が小さいほど優先)。NS はゾーンを管理する DNS サーバで,サブドメインへの委任にも使う。CNAME は別名,PTR は IP アドレスからホスト名(逆引き),SOA はゾーンの管理情報。
レコード
書くもの
例
A
名前 → IPv4
www → 192.0.2.10
AAAA
名前 → IPv6
www → 2001:db8::10
MX
メールサーバと優先度
example.jp → 10 mail
NS
ゾーンの DNS サーバ
sub → ns.sub
CNAME
別名 → 正式名
web → www
PTR
IP → 名前(逆引き)
10 → www
SOA
ゾーンの管理情報
シリアル番号など
MX の値はホスト名(IP アドレスや別名は書かない)
MX はメールの配送先(ホスト名で書く,値が小さいほど優先)
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:IPv6
問7
ルーティングプロトコルである BGP-4 の説明として,適切なものはどれか。
ア 自律システム間で,経路情報に付加されたパス属性を使用し,ポリシに基づいて経路を選択するパスベクタ方式のプロトコルである。 正解 イ 全てのノードが同一のリンク状態データベースを用い,コストが最小となる経路を最適経路とするプロトコルである。 ウ 到達可能な宛先アドレスまでのホップ数が最小となる経路を,最適経路とするプロトコルである。 エ パケットが転送される経路のノードを,送信元ノードが明示的に指定するプロトコルである。
正解 ア
解説
BGP-4 は,自律システム(AS)の間で経路情報を交換するエクステリアゲートウェイプロトコルである。経路情報には通過してきた AS の並び(AS_PATH)などのパス属性が付けられ,ルータはこれらの属性と管理者の定めたポリシに基づいて経路を選ぶ。このような方式をパスベクタ型という。アが適切である。
イは,全てのノードが同じリンク状態データベースから最小コストの経路を計算する OSPF などのリンクステート型の説明である。ウは,ホップ数が最小の経路を選ぶ RIP などのディスタンスベクタ型の説明である。エは,送信元が経由するノードを指定するソースルーティングの説明である。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問8
DNS でのホスト名と IP アドレスの対応付けに関する記述のうち,適切なものはどれか。
ア 一つのホスト名に複数の IP アドレスを対応させることはできるが,複数のホスト名に同一の IP アドレスを対応させることはできない。 イ 一つのホスト名に複数の IP アドレスを対応させることも,複数のホスト名に同一の IP アドレスを対応させることもできる。 正解 ウ 複数のホスト名に同一の IP アドレスを対応させることはできるが,一つのホスト名に複数の IP アドレスを対応させることはできない。 エ ホスト名と IP アドレスの対応は全て1対1である。
正解 イ
解説
DNS では,一つのホスト名に対して複数の A レコードを登録すれば,複数の IP アドレスを対応させられる(DNS ラウンドロビンによる負荷分散などに使う)。また,別々のホスト名に同じ IP アドレスの A レコードを登録したり,CNAME レコードで別名を定義したりすれば,複数のホスト名を同一の IP アドレスに対応させられる。イが適切である。
どちらの対応付けもできるので,片方だけができるとするア・ウや,全て 1 対 1 に限るとするエは誤りである。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
IPv4 における ARP の MAC アドレス解決機能を IPv6 で実現するプロトコルはどれか。
ア DHCPv6 イ ICMPv6 正解 ウ IGMPv2 エ RIPng
正解 イ
解説
IPv6 では ARP を使わず,ICMPv6 を使う近隣探索プロトコル(NDP)の近隣要請(Neighbor Solicitation)と近隣広告(Neighbor Advertisement)のメッセージによって,IPv6 アドレスに対応する MAC アドレスを解決する。イが該当する。
アの DHCPv6 は IPv6 アドレスなどの設定情報を配布するプロトコル,ウの IGMPv2 は IPv4 でマルチキャストグループへの参加・離脱を管理するプロトコル(IPv6 では ICMPv6 の MLD が相当する),エの RIPng は IPv6 対応の RIP である。
IPv6 での MAC アドレスの解決(ICMPv6)
IPv4 では ARP で IP アドレスから MAC アドレスを求める。IPv6 には ARP が無く,ICMPv6 の近隣探索(NDP)を使う。近隣要請(Neighbor Solicitation)で問い合わせ,相手が近隣広告(Neighbor Advertisement)で MAC アドレスを返す。
IPv4
IPv6
MAC を調べる
ARP
ICMPv6(NDP)
問合せ
ARP 要求(ブロードキャスト)
近隣要請(マルチキャスト)
応答
ARP 応答
近隣広告
DHCPv6 は設定の配布,RIPng は経路,IGMP はマルチキャストの参加
IPv6 では ARP の代わりに ICMPv6 の近隣探索
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:ARP IPv6
問10
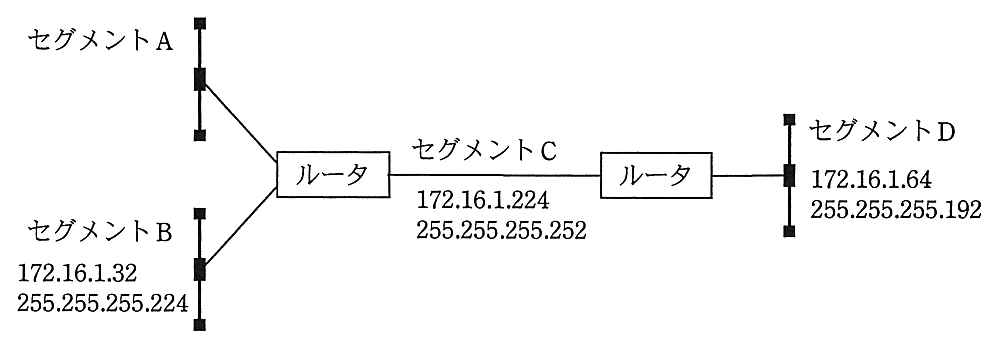
可変長サブネットマスクを利用できるルータを用いた図のネットワークにおいて,全てのセグメント間で通信可能としたい。セグメント A に割り当てるサブネットワークアドレスとして,適切なものはどれか。ここで,図中の各セグメントの数値は,上段がネットワークアドレス,下段がサブネットマスクを表す。
ア ネットワークアドレス:172.16.1.0,サブネットマスク:255.255.255.128 イ ネットワークアドレス:172.16.1.128,サブネットマスク:255.255.255.128 ウ ネットワークアドレス:172.16.1.128,サブネットマスク:255.255.255.192 正解 エ ネットワークアドレス:172.16.1.192,サブネットマスク:255.255.255.192
正解 ウ
解説
各セグメントのアドレス範囲を求めると,セグメント B は 172.16.1.32/27 で .32~.63,セグメント C は 172.16.1.224/30 で .224~.227,セグメント D は 172.16.1.64/26 で .64~.127 である。セグメント A には,これらと重ならない範囲を割り当てる必要がある。172.16.1.128/26(サブネットマスク 255.255.255.192)の範囲は .128~.191 で,どのセグメントとも重ならないので,ウが適切である。
アの 172.16.1.0/25 は .0~.127 でセグメント B と D に,イの 172.16.1.128/25 は .128~.255 でセグメント C に,エの 172.16.1.192/26 は .192~.255 でセグメント C に重なるので,ルータが経路を区別できず全てのセグメント間では通信できない。
可変長サブネットのアドレス範囲を並べる
172.16.1.x の第4オクテット 0〜255 の上に,セグメント B(.32/27 → 32〜63),D(.64/26 → 64〜127),C(.224/30 → 224〜227)を置く。空いていて他と重ならないのは .128/26(128〜191)だけ。.0/25 は B と D に,.128/25 と .192/26 は C に重なる。
0
32
64
128
192
224
256
B
D
C
A
.128/26
ア .0/25
B・D と重なる
イ .128/25
C と重なる
ウ .128/26
重ならない
エ .192/26
C と重なる
範囲を数直線に並べ,重ならない空きを探す
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:サブネットマスク・CIDR
問11
RIP(Routing Information Protocol)における,宛先に到達可能な最大ホップ数は幾らか。
正解 ア
解説
RIP はホップ数(経由するルータの数)をメトリックとする距離ベクトル型のルーティングプロトコルで,メトリックの値 16 を到達不能(無限大)として扱う。したがって宛先に到達可能な最大ホップ数は 15 であり,RIP は直径が 15 ホップまでのネットワークでしか使えない。アになる。
16 という小さな値を無限大に選んでいるのは,経路が途絶えたときにメトリックが少しずつ増えていく無限カウント(カウント・トゥ・インフィニティ)の問題を早く収束させるためである。イの 31,ウの 63,エの 127 は,いずれも RIP の最大ホップ数ではない。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問12
RSVP の説明として,適切なものはどれか。
ア QoS を実現するために,IP パケットに優先度情報を付加することによって,インターネットを流れるトラフィックを制御する。 イ オーディオ情報・ビジュアル情報などの連続した情報の発生源を遠隔制御する。 ウ シーケンス番号とタイムスタンプを付加することによって,リアルタイム情報を伝送するパケット間の時間差を保証する。 エ ネットワーク資源の予約を行い,ノード間でのマルチメディア情報などのリアルタイム通信を実現する。 正解
正解 エ
解説
RSVP(Resource reSerVation Protocol)は,アプリケーションが必要とする帯域などの QoS を確保するため,通信経路上の各ルータにネットワーク資源の予約を要求するプロトコルである。受信側から予約を要求し,経路上のルータに予約の状態を持たせることで,音声や動画などのリアルタイム通信の品質を保つ。エが適切である。
アの,IP パケットに優先度情報を付けてトラフィックを制御するのは Diffserv(IP ヘッダの ToS フィールドを DSCP として使う)などの方式である。イは音声や映像の配信元を再生・停止などで遠隔制御する RTSP の説明である。ウはシーケンス番号とタイムスタンプでリアルタイムデータを運ぶ RTP の説明である。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
クラス B の IP アドレスで,サブネットマスクが 16 進数の FFFFFF80 である場合,利用可能なホスト数は最大幾つか。
正解 ア
解説
サブネットマスク FFFFFF80 は 2 進数で 1 が 25 個,0 が 7 個なので,ホスト部は 7 ビットである。7 ビットで表せる 2^7=128 個のうち,ホスト部が全て 0 のネットワークアドレスと全て 1 のブロードキャストアドレスは端末に割り当てられないので,利用可能なホスト数は 128-2=126 になる。アが正しい。
イの 127 は,ネットワークアドレスかブロードキャストアドレスの一方しか除いていない。ウの 254 やエの 255 は,ホスト部を 8 ビット(マスク FFFFFF00)とした場合の値である。
172.16.10.1/25 のホスト数の求め方
IP アドレス 172.16.10.1 とマスク 255.255.255.128(/25)。境目は第4オクテットで,1 は 00000001,マスクは 10000000。先頭25ビットがネットワーク部,残り7ビットがホスト部。ホスト部が7ビットなので,割り当てられるのは 2 の 7 乗から2を引いた 126 個。
第1
第2
第3
第4(境目)
IP アドレス
172
.
16
.
10
.
0
0
0
0
0
0
0
1
(1)
マスク
255
.
255
.
255
.
1
0
0
0
0
0
0
0
(128)
論理積
172
.
16
.
10
.
0
0
0
0
0
0
0
0
(0)
ネットワーク部 25ビット / ホスト部 7ビットホスト数は 2^7 − 2 = 126(全部0と全部1は使えない)
マスク FFFFFF80 は先頭25ビットが1。ホスト部は7ビット
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
用語解説:サブネットマスク・CIDR
問14
ネットワークの制御に関する記述のうち,適切なものはどれか。
ア TCP では,ウィンドウサイズが固定で輻輳回避ができないので,輻輳が起きると,データに対してタイムアウト処理が必要になる。 イ 誤り制御方式の一つであるフォワード誤り訂正方式は,受信側で誤りを検出し,送信側にデータの再送を要求する方式である。 ウ ウィンドウによるフロー制御では,応答確認があったブロック数だけウィンドウをずらすことによって,複数のデータをまとめて送ることができる。 正解 エ データグラム方式では,両端を結ぶ仮想の通信路を確立し,以降は全てその経路を通すことによって,経路選択のオーバヘッドを小さくしている。
正解 ウ
解説
ウィンドウによるフロー制御(スライディングウィンドウ方式)では,受信側からの応答確認を待たずにウィンドウサイズ分のデータを続けて送り,応答確認があった分だけウィンドウを先へずらして次のデータを送る。一つ送るたびに応答を待つ方式より,複数のデータをまとめて送れるので効率がよい。ウが適切である。
アは誤りで,TCP のウィンドウサイズは可変であり,スロースタートや輻輳回避のアルゴリズムで送信量を調整する。イは,受信側で誤りを検出して再送を要求する ARQ(自動再送要求)の説明であり,フォワード誤り訂正方式は冗長なビットを付けて受信側だけで誤りを訂正する。エは,通信の前に仮想の通信路を確立するバーチャルサーキット方式の説明であり,データグラム方式はパケットごとに独立して経路を選ぶ。
ウィンドウによるフロー制御
ウィンドウサイズが4セグメント分なら,送信側は確認応答を待たずに1〜4番を続けて送れる。1番の確認応答が届くとウィンドウを1つ右にずらし,5番を送れるようになる。1つずつ応答を待つより,待ち時間を減らして多くのデータを送れる。ウィンドウサイズは受信側が状況に応じて知らせる。
最初
1
2
3
4
5
6
7
8
1番の応答後
1
2
3
4
5
6
7
8
枠の中は応答を待たずに送れる(ウィンドウ 4)
応答を待たずに送れる量がウィンドウ。応答が来た分だけ右へずらす
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
問15
インターネットの国際化ドメイン名(IDN:Internationalized Domain Name)の説明として,適切なものはどれか。
ア IDN では,全角英数字を含むドメイン名(例:EXAMPLE1.jp)と半角英数字によるドメイン名(例:EXAMPLE1.jp)は異なるドメイン名として扱われる。 イ IDN では,通信する際に,漢字やアラビア文字などのドメイン名を,ASCII 文字だけから成る文字列のドメイン名に一定の規則で変換する。 正解 ウ IDN とは,“.com”や“.net”などの,どの国からも取得できるトップレベルドメイン名のことである。 エ IDN とは,“.jp”や“.uk”などの,国別トップレベルドメインを使ったドメイン名のことである。
正解 イ
解説
国際化ドメイン名(IDN)は,漢字やアラビア文字などの非 ASCII 文字を使えるようにしたドメイン名である。DNS 自体は ASCII 文字しか扱わないので,通信の際にはアプリケーション側で Punycode という規則により ASCII 文字列に変換し,先頭に“xn--”を付けたドメイン名にして DNS に問い合わせる。イが適切である。
アは誤りで,全角英数字は変換の前処理で半角英数字に対応付けられるので,例のような二つのドメイン名は同じものとして扱われる。ウの“.com”や“.net”などは分野別トップレベルドメイン(gTLD),エの“.jp”や“.uk”は国別トップレベルドメイン(ccTLD)であり,どちらも IDN の意味ではない。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
DNSSEC の機能はどれか。
ア DNS キャッシュサーバの設定によって再帰的な問合せの受付範囲が最大になるようにする。 イ DNS サーバから受け取るリソースレコードに対するディジタル署名を利用して,リソースレコードの送信者の正当性とデータの完全性を検証する。 正解 ウ ISP などのセカンダリ DNS サーバを利用して DNS コンテンツサーバを二重化することによって名前解決の可用性を高める。 エ 共通鍵暗号技術とハッシュ関数を利用したセキュアな方法によって,DNS 更新要求が許可されているエンドポイントを特定し認証する。
正解 イ
解説
DNSSEC は,DNS の応答に含まれるリソースレコードにディジタル署名を付け,受け取った側がその署名を検証することで,応答が正当な権威 DNS サーバから送られたものであり,途中で改ざんされていないことを確かめる仕組みである。DNS キャッシュポイズニングへの対策になる。イが正しい。
アのように再帰的な問合せを受け付ける範囲を広げると,オープンリゾルバとなって DNS リフレクション攻撃に悪用されるおそれがあり,逆効果である。ウは権威 DNS サーバの冗長化による可用性の向上。エは共通鍵とハッシュ関数を使って DNS の更新要求などの送信者を認証する TSIG の説明である。
DNSSEC:応答の署名を検証する
権威 DNS サーバは,ゾーンのリソースレコードに秘密鍵でディジタル署名を付けて応答する。キャッシュ DNS サーバは,公開鍵(DNSKEY)で署名を検証し,応答が正当な権威サーバからのもので改ざんされていないことを確かめる。偽の応答は署名が合わないので,キャッシュポイズニングを防げる。
権威 DNS
秘密鍵で署名
キャッシュ DNS
公開鍵で検証
レコード+署名
偽の応答
署名が合わない応答は受け入れない
署名で,応答の送り主と改ざんの有無を確かめる
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング) ハッシュ関数 共通鍵暗号と公開鍵暗号
問17
ディジタル証明書に関する記述のうち,適切なものはどれか。
ア S/MIME や TLS で利用するディジタル証明書の規格は,ITU-T X.400 で規定されている。 イ ディジタル証明書は,SSL/TLS プロトコルにおいて通信データの暗号化のための鍵交換や通信相手の認証に利用されている。 正解 ウ 認証局が発行するディジタル証明書は,申請者の秘密鍵に対して認証局がディジタル署名したものである。 エ ルート認証局は,下位の認証局の公開鍵にルート認証局の公開鍵でディジタル署名したディジタル証明書を発行する。
正解 イ
解説
SSL/TLS では,サーバが提示するディジタル証明書によって通信相手が正当であることを認証し,証明書に含まれる公開鍵を,通信データの暗号化に使う共通鍵を共有するための鍵交換などに利用する。イが適切である。
アのディジタル証明書の規格は ITU-T X.509 で,X.400 は電子メールなどのメッセージ通信の規格である。ウのディジタル証明書は,申請者の公開鍵などに対して認証局が自らの秘密鍵でディジタル署名したもので,申請者の秘密鍵は含まない。エのルート認証局も,下位の認証局の公開鍵に対して,ルート認証局の秘密鍵で署名した証明書を発行する。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:ディジタル署名(デジタル署名) PKI(認証局・CRL・OCSP) TLS(SSL)
問18
利用者認証情報を管理するサーバ1台と複数のアクセスポイントで構成された無線 LAN 環境がある。PC が無線 LAN に接続されるときの利用者認証とアクセス制御に,IEEE 802.1X と RADIUS を利用する場合の実装方法はどれか。
ア PC には IEEE 802.1X のサプリカントを実装し,かつ,RADIUS クライアントの機能をもたせる。 イ アクセスポイントには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS クライアントの機能をもたせる。 正解 ウ アクセスポイントには IEEE 802.1X のサプリカントを実装し,かつ,RADIUS サーバの機能をもたせる。 エ サーバには IEEE 802.1X のオーセンティケータを実装し,かつ,RADIUS サーバの機能をもたせる。
正解 イ
解説
IEEE 802.1X では,認証を受ける端末をサプリカント,接続を中継して認証が済むまで通信を制御する装置をオーセンティケータ,認証を行うサーバを認証サーバという。無線 LAN では PC がサプリカント,アクセスポイントがオーセンティケータになる。アクセスポイントは PC から受け取った認証情報を RADIUS で認証サーバ(RADIUS サーバ)へ中継するので,RADIUS クライアントの機能をもつ。イが標準的な方法である。
アの PC はサプリカントだが RADIUS クライアントにはならない。ウのアクセスポイントはサプリカントでも RADIUS サーバでもない。エの利用者認証情報を管理するサーバは RADIUS サーバ(認証サーバ)であり,オーセンティケータではない。
IEEE 802.1X の3つの役割と EAP-TLS
端末(サプリカント)は EAP で無線 LAN のアクセスポイントや LAN スイッチ(オーセンティケータ)に認証を求め,オーセンティケータはそれを RADIUS で認証サーバに取り次ぐ。認証が済むまでポートは閉じたまま。EAP-TLS では,端末がクライアント証明書を,認証サーバがサーバ証明書を出し合って相互に認証する。
サプリカント
PC・スマホ
オーセンティケータ
AP・スイッチ
認証サーバ
RADIUS サーバ
EAP
RADIUS
認証が済むまでポートを閉じておく
EAP-TLS:証明書を出し合って相互に認証する
クライアント証明書(端末が本物か)
サーバ証明書(認証サーバが本物か)
成功するとポートを開ける(利用者ごとに VLAN も割り当てられる)
認証が済むまでポートを閉じておき,成功した端末だけを通す
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:IEEE 802.1X・RADIUS(ネットワークの利用者認証) 無線 LAN(WPA2・WPA3・CSMA/CA)
問19
CSIRT の説明として,適切なものはどれか。
ア IP アドレスの割当て方針の決定,DNS ルートサーバの運用監視,DNS 管理に関する調整などを世界規模で行う組織である。 イ インターネットに関する技術文書を作成し,標準化のための検討を行う組織である。 ウ 企業・組織内や政府機関に設置され,コンピュータセキュリティインシデントに関する報告を受け取り,調査し,対応活動を行う組織の総称である。 正解 エ 情報技術を利用し,宗教的又は政治的な目標を達成するという目的をもった人や組織の総称である。
正解 ウ
解説
CSIRT(Computer Security Incident Response Team)は,企業・組織内や政府機関などに設置され,コンピュータセキュリティインシデントに関する報告を受け付け,調査し,対応活動を行う組織の総称である。ウが正しい。
アの IP アドレスの割当て方針や DNS ルートサーバの運用などを世界規模で調整するのは ICANN,イのインターネットに関する技術文書(RFC)を作成し標準化を検討するのは IETF である。エの情報技術を利用して宗教的又は政治的な目標を達成しようとする人や組織は,ハクティビストなどと呼ばれる。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
問20
ウイルス検知手法の一つであるビヘイビア法を説明したものはどれか。
ア ウイルスの特徴的なコード列が検査対象プログラム内に存在するかどうかを調べて,もし存在していればウイルスとして検知する。 イ 各ファイルに,チェックサム値などウイルスではないことを保証する情報を付加しておき,もし保証する情報が検査対象ファイルに付加されていないか無効ならば,ウイルスとして検知する。 ウ 検査対象ファイルのハッシュ値と,安全な場所に保管してあるその対象の原本のハッシュ値を比較して,もし異なっていればウイルスとして検知する。 エ 検査対象プログラムを動作させてその挙動を観察し,もしウイルスによく見られる行動を起こせばウイルスとして検知する。 正解
正解 エ
解説
ビヘイビア法(動的ヒューリスティック法)は,検査対象のプログラムをサンドボックスなどの隔離した環境で実際に動作させ,ファイルの書換えや不審な通信などウイルスによく見られる振る舞いを起こすかどうかを観察して検知する手法である。未知のウイルスにも対応できる。エが該当する。
アはウイルス定義ファイル(シグネチャ)と照合するパターンマッチング法である。イはファイルにチェックサムなどを付けておいて改変の有無を調べるチェックサム法である。ウは原本のハッシュ値と比べて改変の有無を調べるコンペア法である。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:ハッシュ関数 マルウェア(ルートキット・ポリモーフィック型・ビヘイビア法)
問21
利用者が別の機能によって認証された後,一定時間に限ってメールの送信を許可する仕組みはどれか。
ア DKIM イ OP25B ウ POP before SMTP 正解 エ SPF
正解 ウ
解説
POP before SMTP は,メールの送信に先立って POP3 によるメール受信の際の利用者認証を行わせ,認証に成功した IP アドレスからのメール送信を一定時間だけ許可する仕組みである。SMTP 自体に認証の機能が無かったころに,第三者による不正な中継を防ぐために使われた。ウが該当する。
アの DKIM は送信側がメールにディジタル署名を付け,受信側が DNS に公開された公開鍵で検証する送信ドメイン認証の技術である。イの OP25B は ISP の動的 IP アドレスから外部の 25 番ポートへの通信を遮断する迷惑メール対策である。エの SPF は送信元のメールサーバの IP アドレスを DNS で照合する送信ドメイン認証の技術である。なお,現在は SMTP 自体で認証を行う SMTP-AUTH が一般に使われている。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP) 送信ドメイン認証(SPF・DKIM・DMARC)
問22
メモリインタリーブの説明として,適切なものはどれか。
ア 主記憶と外部記憶を一元的にアドレス付けし,主記憶の物理容量を超えるメモリ空間を提供する。 イ 主記憶と磁気ディスク装置との間にバッファメモリを置いて,双方のアクセス速度の差を補う。 ウ 主記憶と入出力装置との間で CPU とは独立にデータ転送を行う。 エ 主記憶の連続したアドレスを複数のブロックに分けて,並列的にアクセスすることでアクセスを高速化する。 正解
正解 エ
解説
メモリインタリーブは,主記憶を複数のバンクに分け,連続するアドレスを異なるバンクに割り当てることで,CPU からのアクセス要求を複数のバンクで並列に処理し,主記憶へのアクセスを高速にする方式である。エが適切である。
アは仮想記憶の説明である。イは主記憶と磁気ディスク装置の間にバッファメモリを置くディスクキャッシュの説明である。ウは CPU を介さずに主記憶と入出力装置の間でデータ転送を行う DMA(Direct Memory Access)の説明である。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
用語解説:キャッシュメモリ
問23
端末から 400 バイトの電文を送信し,ホストコンピュータが 600 バイトの電文を返信するトランザクション処理システムがある。回線速度を 1×10⁶ ビット/秒,回線の伝送効率を 80%,ホストコンピュータのトランザクション当たりの処理時間を 40 ミリ秒とする。ホストコンピュータでの処理待ち時間,伝送制御のための処理時間などは無視できるとした場合,端末における電文の送信開始から受信完了までの時間は何ミリ秒か。ここで,1バイトは8ビットであるものとする。
正解 エ
解説
伝送効率が 80%なので,実際に使える伝送速度は 1×106 ×0.8=8×10⁵ ビット/秒である。送信する 400 バイト=3,200 ビットの伝送時間は 3,200÷(8×10⁵ )=4 ミリ秒,返信の 600 バイト=4,800 ビットは 4,800÷(8×10⁵ )=6 ミリ秒である。これにホストコンピュータの処理時間 40 ミリ秒を加えると,4+40+6=50 ミリ秒になる。エになる。
アの 10 は伝送時間(4+6)だけで処理時間を加えていない値である。イの 44 は送信の伝送時間と処理時間だけで返信の伝送時間を加えていない値であり,ウの 46 は処理時間と返信の伝送時間だけで送信の伝送時間を加えていない値である。
送信・処理・返信の時間を足す
使える伝送速度は 1×10⁶×0.8=8×10⁵ ビット/秒。送信 400 バイト=3,200 ビットは 4 ミリ秒,返信 600 バイト=4,800 ビットは 6 ミリ秒。ホストの処理 40 ミリ秒を足して 4+40+6=50 ミリ秒。
送信 4
ホストの処理 40
返信 6
4 + 40 + 6 = 50 ミリ秒
伝送速度は効率 80% を掛けた 8×10⁵ ビット/秒で計算
送信の伝送 + 処理 + 返信の伝送
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
エラー埋込み法において,埋め込まれたエラー数を S,埋め込まれたエラーのうち発見されたエラー数を m,埋め込まれたエラーを含まないテスト開始前の潜在エラー数を T,発見された総エラー数を n としたとき,S,T,m,n の関係を表す式はどれか。
ア m/S=(n−m)/T 正解 イ m/S=T/(n−m) ウ m/S=n/T エ m/S=T/n
正解 ア
解説
エラー埋込み法は,プログラムに既知のエラーを意図的に埋め込んでからテストを行い,埋め込んだエラーと元からあったエラーが同じ割合で発見されると仮定して,潜在エラー数を推定する手法である。埋め込んだエラー S 個のうち m 個が見つかったとき,元からのエラーは発見された総数 n から m を除いた n−m 個が見つかっているので,m/S=(n−m)/T が成り立つ。アになる。
この式から潜在エラー数は T=S(n−m)/m と推定できる。イとエは発見率の比の片方を逆数にしており,ウは発見された総エラー数 n に,埋め込んだエラーのうち発見された m まで含めてしまっている。
バグ埋込み法で残りのバグ数を推定する
埋め込んだバグと元からのバグが同じ割合で見つかると考える。埋め込んだ S=100 個のうち m=20 個が見つかったので,見つかる割合は 0.2。見つかった n=30 個のうち元からのバグは n−m=10 個なので,元からのバグは 10÷0.2=50 個と推定でき,残りは 50−10=40 個。式にすると m/S = (n−m)/T。
埋め込んだバグ S=100
20
見つかった割合 0.2
元からのバグ T
10
同じ 0.2 なら 50
m / S = (n − m) / T
20 / 100 = 10 / T → T = 50
残り = 50 − 10 = 40 個
n:見つかった総数 30(埋め込んだ 20 + 元からの 10)
150 は埋め込みを含めた総数の推定値(誤り)
埋め込んだバグの発見率 = 元からのバグの発見率
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
ソフトウェアのリバースエンジニアリングの説明はどれか。
ア 開発支援ツールなどを用いて,設計情報からソースコードを自動生成する。 イ 外部から見たときの振る舞いを変えずに,ソフトウェアの内部構造を変える。 ウ 既存のソフトウェアを解析し,その仕様や構造を明らかにする。 正解 エ 既存のソフトウェアを分析し理解した上で,ソフトウェア全体を新しく構築し直す。
正解 ウ
解説
リバースエンジニアリングは,既存のソフトウェアのソースコードやオブジェクトコードを解析して,その仕様や設計,内部構造を明らかにすることである。ドキュメントが失われたソフトウェアの保守や,他の製品との互換性の確保などに使われる。ウが該当する。
アの設計情報からソースコードを自動生成するのはフォワードエンジニアリングである。イの外部から見た振る舞いを変えずに内部構造を変えるのはリファクタリングである。エの既存のソフトウェアを分析し理解した上で新しく構築し直すのはリエンジニアリングである。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧