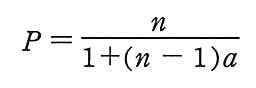平成25年度 秋期に実施されたネットワークスペシャリスト試験
午前Ⅱ(2026年度からの科目A-2)の全25問に,運営者が独自に書いた解説を付けています。正解の理由に加えて,多くの問題でほかの選択肢がなぜ誤りなのかも説明しています。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1
LAN ケーブルに関する記述として,適切なものはどれか。
ア LAN ケーブル内の対になった導線がより線となっているのは,導線に発生する外来ノイズを減らすためであり,ケーブル内の全ての対のピッチは均一の方が効果が高い。 イ カテゴリ 5e の UTP ケーブルは 1000BASE-T で利用される非シールドより対線であり,2本の導線が4対収められている。 正解 ウ カテゴリ6の UTP ケーブルを使用する 1000BASE-TX では,1対のより線で 250 M ビット/秒のデータを上り下り同時に送り,4対合計で 1 G ビット/秒の全二重通信を実現している。 エ 対線は2本の導線の電位差で情報を伝え,この対線に発生する外来ノイズの大きさは2本の導線の間隔に反比例する。
正解 イ
解説
1000BASE-T は,カテゴリ 5 の性能を強化したエンハンスドカテゴリ 5 などの UTP ケーブルを使う。UTP ケーブルはシールドを持たないより対線で,2 本の導線をより合わせた対が 4 対収められており,1000BASE-T はこの 4 対すべてを使って通信する。イが適切である。
アは誤りで,全ての対を同じピッチでよると隣り合う対の間で漏話(クロストーク)が起きやすくなるので,対ごとにピッチを変えてある。ウの 1 対 250 M ビット/秒を上り下り同時に送り 4 対で全二重 1 G ビット/秒を実現するのは 1000BASE-T の方式で,1000BASE-TX は 2 対を送信用,2 対を受信用に分けて使う。エも誤りで,2 本の導線の間隔が広いほど外来ノイズを拾いやすくなるので,ノイズの大きさが間隔に反比例するという関係にはない。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
伝送速度が 128 k ビット/秒の回線を用いて,128×103 バイトのデータを転送するために必要な時間はおよそ何秒か。ここで,転送するときの一つの電文の長さは 128 バイトであり,ヘッダなどのオーバヘッドを除いて送信できるデータは 100 バイトである。また,電文の送信間隔(電文の末尾から次の電文の始まりまで)は,平均1ミリ秒とする。
正解 エ
解説
1 電文で送れるデータは 100 バイトなので,128×103 バイトを送るには 128×103 ÷100=1,280 電文が必要である。1 電文は 128 バイト=1,024 ビットで,128 k ビット/秒の回線では 1,024÷(128×103 )=8 ミリ秒かかる。これに電文間の送信間隔 1 ミリ秒を加えると 1 電文当たり 9 ミリ秒となり,全体では 9 ミリ秒×1,280=11.52 秒,およそ 12 秒である。エになる。
アの 2.6 は回線速度をバイト/秒と取り違えて 1 電文の伝送時間を 1 ミリ秒とし,送信間隔と合わせて 2 ミリ秒×1,280 と計算した値,イの 8 はオーバヘッドも送信間隔も考えずに 128×103 ×8÷(128×103 ) と計算した値,ウの 10 はオーバヘッドを含めた電文の伝送時間 8 ミリ秒×1,280≒10.2 秒だけで送信間隔を加えなかった値である。
電文の数と1電文の時間から全体の時間を求める
1電文で送れるデータは 100 バイトなので,128×10³ バイトは 1,280 電文。1電文は 128 バイト=1,024 ビットで,128k ビット/秒なら 8 ミリ秒。送信間隔 1 ミリ秒を足して 9 ミリ秒。9×1,280=11.52 秒,およそ 12 秒。
ヘッダ 28
データ 100 バイト
間隔
1電文 128 バイト = 1,024 ビット → 8 ms
+1 ms
電文の数 128,000 ÷ 100 = 1,280
1電文 8 + 1 = 9 ミリ秒
9 × 1,280 = 11.52 秒 ≒ 12 秒
電文の長さは 128 バイト(データは 100 バイト)。間隔も足す
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
無線 LAN 標準規格に関する記述のうち,適切なものはどれか。
ア IEEE 802.11a では,周波数帯として 2.4 GHz 帯を使用することが規定されている。 イ IEEE 802.11b では,変調方式として OFDM を使用することが規定されている。 ウ IEEE 802.11g では,アンテナ技術として MIMO が規定されている。 エ IEEE 802.11n では,20 MHz と 40 MHz のチャネル幅が規定されている。 正解
正解 エ
解説
IEEE 802.11n は,複数のアンテナで同時に送受信する MIMO を採用するとともに,従来の 20 MHz のチャネル幅に加えて,隣り合う 2 チャネルを束ねた 40 MHz のチャネル幅(チャネルボンディング)を規定し,高速化を図った規格である。エが適切である。
アの IEEE 802.11a が使うのは 5 GHz 帯で,2.4 GHz 帯を使うのは 802.11b や 802.11g である。イの 802.11b の変調方式は DSSS(CCK)で,OFDM を使うのは 802.11a や 802.11g である。ウの 802.11g は 2.4 GHz 帯で OFDM を使う規格で,MIMO が規定されたのは 802.11n からである。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
用語解説:無線 LAN(WPA2・WPA3・CSMA/CA)
問4
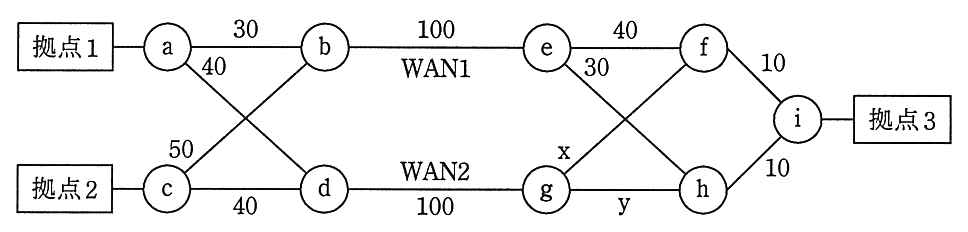
図は,OSPF を使用するルータ a〜i のネットワーク構成を示す。拠点1と拠点3の間の通信は WAN1 を,拠点2と拠点3の間の通信は WAN2 を通過するようにしたい。x と y に設定するコストとして,適切な組合せはどれか。ここで,図中の数字は OSPF コストを示す。
ア x:20,y:20 イ x:30,y:30 正解 ウ x:40,y:40 エ x:50,y:50
正解 イ
解説
OSPF はコストの合計が最小の経路を選ぶ。x と y を同じ値 k とすると,拠点 1(a)から拠点 3(i)へは,WAN1 経由が a-b-e-h-i で 30+100+30+10=170,WAN2 経由が a-d-g-f(又は h)-i で 40+100+k+10=150+k である。WAN1 を通すには 170<150+k,つまり k>20 が必要になる。拠点 2(c)から拠点 3 へは,WAN1 経由が c-b-e-h-i で 50+100+30+10=190,WAN2 経由が c-d-g-f(又は h)-i で 40+100+k+10=150+k であり,WAN2 を通すには 150+k<190,つまり k<40 が必要になる。20<k<40 を満たすのは 30 だけなので,イが適切である。
アの 20 では拠点 1 からの WAN2 経由のコストが 170 となって WAN1 経由と等しくなり,WAN1 だけを通すようにはできない(等コストの経路が並ぶ)。ウの 40 では拠点 2 からの 2 経路がともに 190 で等しくなり,エの 50 では拠点 2 からも WAN1 経由のほうがコストが小さくなる。
OSPF のコストの合計で経路が決まる
x=y=30 のとき,拠点1(a)から拠点3(i)へは WAN1 経由が 30+100+30+10=170,WAN2 経由が 40+100+30+10=180 なので WAN1 を通る。拠点2(c)からは WAN1 経由が 50+100+30+10=190,WAN2 経由が 40+100+30+10=180 なので WAN2 を通る。x・y が20だと拠点1の2経路が170で並び,40だと拠点2の2経路が190で並ぶ。
30
40
50
40
100
100
40
30
x
y
10
10
a
c
b
d
e
g
f
h
i
WAN1
WAN2
x=y=30:拠点1 → WAN1 170 < WAN2 180(実線)
拠点2 → WAN2 180 < WAN1 190(破線)
経路ごとにコストを足し,小さいほうを通る。等しいと1つに決まらない
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP)
問5
コンピュータとスイッチングハブ(レイヤ2スイッチ)の間,又は2台のスイッチングハブの間を接続する複数の物理回線を論理的に1本の回線に束ねる技術はどれか。
ア スパニングツリー イ ブリッジ ウ マルチホーミング エ リンクアグリゲーション 正解
正解 エ
解説
リンクアグリゲーションは,コンピュータとスイッチングハブの間や,スイッチングハブ同士の間を接続する複数の物理回線を,論理的に1本の回線として束ねて扱う技術である。通信帯域を増やせるとともに,一部の回線が故障しても通信を続けられる。エが正しい。
アのスパニングツリーは,冗長な経路をもつネットワークでループを防ぐプロトコル。イのブリッジは,データリンク層でネットワークを中継する装置。ウのマルチホーミングは,複数の ISP などと接続してインターネット接続を冗長化する技術である。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問6
IP ネットワークのルーティングプロトコルの一つである BGP-4 の説明として,適切なものはどれか。ここで,自律システムとは,単一のルーティングポリシによって管理されるネットワークを示す。
ア 経由するルータの台数に従って最短経路を動的に決定する。サブネットマスクの情報を通知できないなどの理由で,大規模なネットワークに適用しにくい。 イ 自律システム間を接続するルーティングプロトコルとして規定され,経路が変化したときだけ,その差分を送信する。 正解 ウ 自律システム内で使用され,距離ベクトルとリンクステートの両アルゴリズムを採用したルーティングプロトコルである。 エ ネットワークをエリアと呼ぶ小さな単位に分割し,エリア間をバックボーンで結ぶ形態を採り,伝送路の帯域幅をパラメタとして組み込むことができる。
正解 イ
解説
BGP-4 は,自律システム(AS)の間で経路情報を交換するエクステリアゲートウェイプロトコルである。TCP で接続したピアとの間で,最初に全ての経路情報を交換した後は,経路に変化があったときだけ差分を送る。イが適切である。
アは経由するルータの台数(ホップ数)で経路を決め,サブネットマスクを通知できない RIP(バージョン 1)の説明である。ウは AS 内部で使い,距離ベクトルとリンクステートの特徴を併せ持つ EIGRP などのハイブリッド型の説明,エはエリアとバックボーンの構成をとり,帯域幅をコストに反映できる OSPF の説明である。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
用語解説:ルーティングプロトコル(RIP・OSPF・BGP) サブネットマスク・CIDR
問7
FC(ファイバチャネル)フレームをイーサネットで通信する FCoE の説明のうち,適切なものはどれか。
ア イーサネットのパケットサイズに合わせて,FC フレームサイズが調整される。 イ 通信のオーバヘッドを小さくするために,UDP を用いる。 ウ 通信の信頼性を確保するために,TCP を用いる。 エ 転送ロスを発生させないための拡張がされたイーサネットで,FC フレームを通信する。 正解
正解 エ
解説
FCoE(Fibre Channel over Ethernet)は,FC フレームをそのままイーサネットフレームに格納して運ぶ技術である。FC はフレームの損失をほとんど想定していないので,優先度ごとのフロー制御(PFC,IEEE 802.1Qbb)などで輻輳時もフレームを失わないように拡張したイーサネット(DCB:Data Center Bridging)の上で使う。エが適切である。
アは誤りで,FC フレームは分割も縮小もせず,イーサネット側で最大約 2.5 k バイトのフレーム(ベビージャンボフレーム)を扱えるようにして運ぶ。イの UDP とウの TCP はどちらも使わない。FCoE は IP を使わずイーサネット上に直接載せるプロトコルで,TCP/IP の上で FC を運ぶのは FCIP や iSCSI(SCSI コマンドを TCP で運ぶ)である。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
1台のクライアントと1台のサーバ間での FTP を用いたファイル転送では,二つのコネクションを用いてデータ転送を行う。これらのコネクションの説明として,適切なものはどれか。
ア 二つのコネクションはデータ転送用と受領応答用に分かれており,高速な転送を行うことが可能である。 イ 二つのコネクションはデータ転送用と制御用に分かれており,データ転送中でも制御コマンドを送信することが可能である。 正解 ウ 二つのコネクションはデータ転送用とチェックデータ転送用に分かれており,信頼性を向上させることが可能である。 エ 二つのコネクションはバイナリデータ転送用とテキストデータ転送用に分かれており,バイナリデータとテキストデータを効率的に転送することが可能である。
正解 イ
解説
FTP は,コマンドと応答をやり取りする制御用のコネクション(サーバの 21 番ポート)と,ファイルやディレクトリ一覧などのデータを運ぶデータ転送用のコネクションを別々に張る。制御用のコネクションはデータ転送の間も開いたままなので,転送中でも ABOR(転送の中止)や STAT などのコマンドを送ることができる。イが適切である。
アの受領応答は TCP 自身が確認応答(ACK)で行うので,そのためのコネクションは無い。ウのチェックデータを別に送る仕組みも無く,誤り検出は TCP のチェックサムなどが担う。エのバイナリとテキストの区別は,制御用のコネクションで TYPE コマンドによって指定するもので,コネクションを分けるわけではない。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
IPv6 プロトコルスタックしかもたないホストと IPv4 プロトコルスタックしかもたないホストとの間で通信するための技術はどれか。
ア 6to4 イ IPv4/IPv6 トランスレーション 正解 ウ Teredo エ キャリアグレード NAT
正解 イ
解説
IPv6 のプロトコルスタックしか持たないホストと IPv4 のプロトコルスタックしか持たないホストは,そのままでは互いに通信できない。IPv4/IPv6 トランスレーションは,境界に置いた変換装置(NAT64 など)で IPv6 と IPv4 のヘッダやアドレスを相互に変換して,両者の通信を可能にする技術である。イが該当する。
アの 6to4 とウの Teredo は,IPv6 パケットを IPv4 パケットにカプセル化して IPv4 ネットワークを通り抜けるトンネリング技術で,通信する両端は IPv6 を使う(Teredo は NAT の内側のホストでも使えるよう UDP で包む)。エのキャリアグレード NAT は,ISP の網内で IPv4 アドレスどうしを変換し,少ないグローバルアドレスを多くの利用者で共用する技術である。なお,6to4 のエニーキャストによる中継方式は,運用上の問題が多かったため,その後 RFC 7526 で非推奨とされた。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
用語解説:IPv6
問10
クラス D の IP アドレスを使用するのはどの場合か。
ア 端末数が 250 台程度までの比較的小規模なホストアドレスを割り振る。 イ 端末数が 65,000 台程度の中規模なホストアドレスを割り振る。 ウ プライベートアドレスを割り振る。 エ マルチキャストアドレスを割り振る。 正解
正解 エ
解説
クラス D の IP アドレスは,先頭 4 ビットが 1110 の 224.0.0.0~239.255.255.255 の範囲で,マルチキャストのグループを識別するために使う。エが正しい。なお,現在はクラスによる区分は CIDR に置き換えられているが,224.0.0.0/4 は引き続きマルチキャスト用に割り当てられている。
アの 250 台程度までの小規模なネットワークに割り振るのはクラス C(ホスト数最大 254),イの 65,000 台程度の中規模なネットワークに割り振るのはクラス B(最大 65,534)である。ウのプライベートアドレスは,クラス A の 10.0.0.0/8,クラス B の 172.16.0.0/12,クラス C の 192.168.0.0/16 から割り振られ,クラス D には含まれない。
IPv4 アドレスのクラス
先頭のビットでクラスが決まる。A は 0(1.0.0.0〜127),B は 10(128〜191),C は 110(192〜223),D は 1110(224〜239)でマルチキャスト,E は 1111(240〜)で実験用に予約。B はホスト部が16ビットなので 2¹⁶−2=65,534 台。
クラス
先頭
範囲
使い道・ホスト数
A
0
1〜127
ホスト部24ビット
B
10
128〜191
16ビット 65,534 台
C
110
192〜223
8ビット 254 台
D
1110
224〜239
マルチキャスト
E
1111
240〜255
実験用(予約)
D の残り28ビットは受信するグループを表す
クラス D(先頭 1110,224〜239)はマルチキャスト
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
用語解説:サブネットマスク・CIDR
問11
PPP に関する記述のうち,適切なものはどれか。
ア 上位のプロトコルとして使用できるのは,IP に限られている。 イ 伝送モードは半二重方式である。 ウ 認証プロトコルや圧縮プロトコルが規定されている。 正解 エ ベーシック手順を基にしたプロトコルである。
正解 ウ
解説
PPP(Point-to-Point Protocol)は,2 点間を結ぶリンクで使うデータリンク層のプロトコルで,リンクの確立や設定を行う LCP,上位のネットワーク層プロトコルごとの設定を行う NCP のほか,PAP や CHAP といった認証プロトコル,データ圧縮のための CCP などが規定されている。ウが適切である。
アは誤りで,NCP を切り替えることで IP 以外のネットワーク層プロトコルも運べる。イも誤りで,PPP は全二重のリンクを前提としている。エのベーシック手順(キャラクタ単位で伝送制御文字を使う手順)ではなく,PPP のフレームは HDLC に似た形式を基にしている。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
電源オフ時に IP アドレスを保持することができない装置が,電源オン時に自装置の MAC アドレスから自装置に割り当てられている IP アドレスを知るために用いるデータリンク層のプロトコルであり,ブロードキャストを利用するものはどれか。
正解 エ
解説
RARP(Reverse ARP)は,自装置の MAC アドレスを基に,自装置に割り当てられた IP アドレスを問い合わせるプロトコルである。問合せはブロードキャストで送信され,RARP サーバが IP アドレスを応答する。電源を切ると IP アドレスを保持できない装置が起動時に使う。エが正しい。
アの ARP は,IP アドレスから MAC アドレスを求めるプロトコルで,方向が逆である。イの DHCP も IP アドレスを自動設定するが,UDP を使うアプリケーション層のプロトコルで,データリンク層のプロトコルではない。ウの DNS はドメイン名と IP アドレスを対応付けるプロトコルである。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
用語解説:ARP
問13
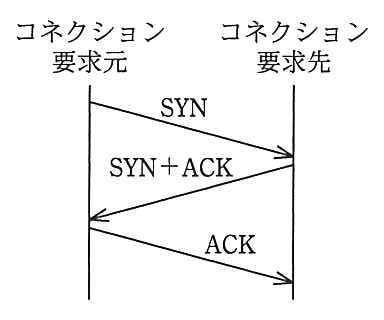
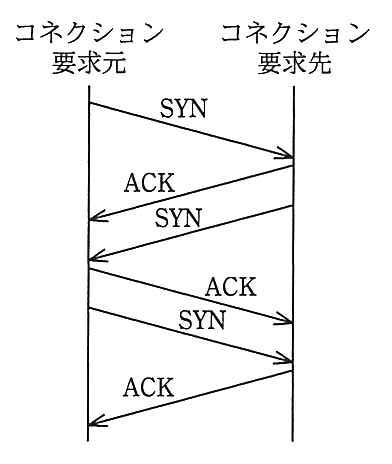
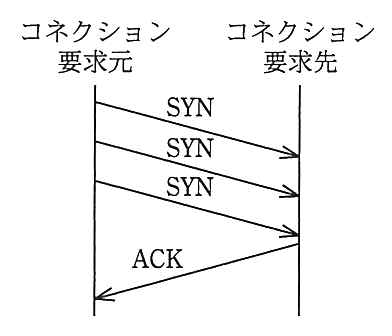
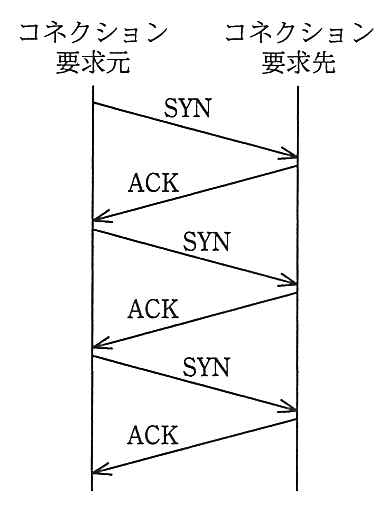
TCP のコネクション確立方式である3ウェイハンドシェイクを表す図はどれか。
正解 ア
解説
TCP の3ウェイハンドシェイクでは,コネクションの要求元が SYN を送り,要求先が SYN と ACK を一つのセグメントで返し,要求元が ACK を返すという3回のやり取りでコネクションを確立する。これを表すのはアである。
イ,エは SYN と ACK を別々に送っていてやり取りの回数が3回より多い。ウは SYN を3回送っていて,要求先から要求元への SYN がないので,双方向のコネクションが確立しない。
3ウェイハンドシェイク
クライアントが SYN(シーケンス番号 11111)を送る。サーバは SYN/ACK を返し,自分のシーケンス番号 22222 と,次に受け取りたい番号 11111+1=11112 を確認応答番号に入れる。クライアントは ACK(シーケンス番号 11112,確認応答番号 22222+1=22223)を返して確立する。サーバは LISTEN の状態で SYN を受け付ける。
クライアント
サーバ
SYN
seq 11111
SYN/ACK
seq 22222,ack 11112
ACK
seq 11112,ack 22223
LISTEN
SYN-
RECEIVED
SYN-SENT
確認応答番号 = 相手のシーケンス番号 + 1
確認応答番号は「相手のシーケンス番号+1」(次に受け取りたい番号)
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
サブネットの集約において,192.168.1.0/24〜192.168.15.0/24 の 15 個のネットワークアドレスを集約したアドレスはどれか。
ア 192.168.0.0/19 イ 192.168.0.0/20 正解 ウ 192.168.0.0/21 エ 192.168.0.0/22
正解 イ
解説
集約するネットワークアドレスの第 3 オクテットを 2 進数で表すと,1 が 00000001,15 が 00001111 であり,1〜15 はすべて上位 4 ビットが 0000 で共通している。よって先頭から 8+8+4=20 ビットが共通なので,集約したアドレスは 192.168.0.0/20(192.168.0.0〜192.168.15.255)となる。イになる。
アの /19 は 192.168.0.0〜192.168.31.255 を含み,集約対象でない 192.168.16.0/24〜192.168.31.0/24 まで含んでしまう。ウの /21 は 192.168.0.0〜192.168.7.255,エの /22 は 192.168.0.0〜192.168.3.255 までしか含まず,どちらも 192.168.8.0/24 以降のネットワークが漏れる。
経路の集約:192.168.1〜15.0
集約する範囲の第3オクテットを2進数で並べ,全てで共通している先頭のビットを数える。共通しているのは先頭 4 ビットなので,集約したアドレスは 192.168.0.0/20。/21 は 0〜7,/19 は 16〜31 まで含んでしまう
192.168.1
0
0
0
0
0
0
0
1
192.168.2
0
0
0
0
0
0
1
0
192.168.8
0
0
0
0
1
0
0
0
192.168.15
0
0
0
0
1
1
1
1
共通 4 ビット
集約したアドレス:192.168.0.0/20
/21 は 0〜7,/19 は 16〜31 まで含んでしまう
全てに共通する先頭のビットまでがネットワーク部。それより短いと関係のない範囲まで含む
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
用語解説:サブネットマスク・CIDR
問15
Web ブラウザで URL に https://ftp.example.jp/index.cgi?port=123 と指定したときに,Web ブラウザが接続しにいくサーバの TCP ポート番号はどれか。
正解 エ
解説
URL のスキームが https で,ホスト名の後ろにポート番号の指定(:番号)がないので,Web ブラウザは HTTPS の既定のポート番号である TCP 443 番に接続する。エが正しい。ホスト名が ftp で始まることや,? の後ろのクエリ文字列 port=123 は,接続先のポート番号には関係しない。
アの 21 番は FTP の制御用コネクションのポート番号で,ホスト名の ftp に引きずられた値である。イの 80 番は http スキームの既定のポート番号である。ウの 123 はクエリ文字列として index.cgi に渡される値にすぎない(NTP のポート番号でもある)。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
“情報太郎”は MIME で“=?ISO-2022-JP?B?GyRCPnBKc0JATzobKEI=?=”と表される。情報太郎のメールアドレスを taro@example.jp とするとき,メールアドレスと表示名(情報太郎)を指定する,メールヘッダの From フィールドとして適切なものはどれか。
ア From: <=?ISO-2022-JP?B?GyRCPnBKc0JATzobKEI=?=> taro@example.jp イ From: <taro@example.jp> =?ISO-2022-JP?B?GyRCPnBKc0JATzobKEI=?= ウ From: =?ISO-2022-JP?B?GyRCPnBKc0JATzobKEI=?= <taro@example.jp> 正解 エ From: taro@example.jp <=?ISO-2022-JP?B?GyRCPnBKc0JATzobKEI=?=>
正解 ウ
解説
電子メールのヘッダでは,表示名とメールアドレスを併記するとき,“表示名 <メールアドレス>”の形で,メールアドレスを山括弧で囲んで表示名の後に書く。また,MIME のエンコードワード(=?文字セット?符号化方式?符号化した文字列?=)は表示名の部分には使えるが,メールアドレスの部分には使えない。したがって,エンコードした表示名の後に <taro@example.jp> を置いたウが適切である。
アとエは,エンコードした表示名を山括弧で囲んでおり,山括弧の中はメールアドレスとして解釈されるので形式に合わない。イはメールアドレスを表示名より前に置いており,“表示名 <メールアドレス>”の順序に合わない。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
問17
ISP“A”管理下のネットワークから別の ISP“B”管理下の宛先へ SMTP で電子メールを送信する。電子メール送信者が SMTP-AUTH を利用していない場合,スパムメール対策 OP25B によって遮断される電子メールはどれか。
ア ISP“A”管理下の固定 IP アドレスから送信しようとしたが,受信者の承諾を得ていない広告の電子メール イ ISP“A”管理下の固定 IP アドレスから送信しようとしたが,送信元 IP アドレスが DNS で逆引きできなかった電子メール ウ ISP“A”管理下の動的 IP アドレスから ISP“A”のメールサーバを経由して送信される電子メール エ ISP“A”管理下の動的 IP アドレスから ISP“A”のメールサーバを経由せずに送信される電子メール 正解
正解 エ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が管理下の動的 IP アドレスから,ISP のメールサーバを経由せずに外部のメールサーバのポート番号 25 へ直接送る SMTP 通信を遮断する対策である。したがって,ISP“A”の動的 IP アドレスから ISP“A”のメールサーバを経由せずに送信された電子メールが遮断される。エが該当する。
ウの ISP“A”のメールサーバを経由した電子メールは遮断されない。ア,イの固定 IP アドレスからの送信は,通常 OP25B の対象外である。受信者の承諾を得ていない広告メールや,逆引きできない送信元の判定は OP25B の仕組みではない。
OP25B とサブミッションポート,IP25B
ISP A の動的 IP アドレスの PC が,宛先のメールサーバへ25番ポートで直接送る通信は,ISP A の出口で止められる(OP25B)。PC は自分の ISP のメールサーバへサブミッションポート(587番)で接続し,SMTP-AUTH で認証を受けてから送る。メールサーバどうしの転送は25番を使う。IP25B は,他社 ISP の動的 IP アドレスから自社のメールサーバへ入ってくる25番の通信を止める。
ISP A のネットワーク
PC
動的 IP アドレス
ISP A の
メールサーバ
宛先の
メールサーバ
587番
SMTP-AUTH
25番
25番で直接送る
OP25B
IP25B:入ってくる側で止める
他社 ISP の PC
動的 IP アドレス
ISP A の
メールサーバ
25番で直接届けようとする通信を止める
OP25B は自社の動的 IP から外へ出る25番を,IP25B は他社の動的 IP から入ってくる25番を止める
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
用語解説:電子メールのプロトコル(SMTP・POP・IMAP)
問18
共通鍵暗号方式で,100 人の送受信者のそれぞれが,相互に暗号化通信を行うときに必要な共通鍵の総数は幾つか。
ア 200 イ 4,950 正解 ウ 9,900 エ 10,000
正解 イ
解説
共通鍵暗号方式では,通信する2人の組ごとに異なる共通鍵が必要になる。100 人から2人を選ぶ組合せの数は 100×99÷2=4,950 なので,必要な共通鍵の総数は 4,950 で,イが正しい。
ウの 9,900 は組合せを2で割らずに順列として数えた値,エの 10,000 は 100×100 とした値である。アの 200 は,公開鍵暗号方式で1人1組(公開鍵と秘密鍵の2個)の鍵をもつ場合の数である。
鍵の数とハイブリッド暗号
共通鍵暗号では,n 人が互いに秘密に通信するには2人の組ごとに鍵が要り,n(n−1)÷2 本になる。4人なら6本,100人なら4,950本。公開鍵暗号では1人が公開鍵と秘密鍵の1組を持てばよく,2n 本(100人なら200本)。ハイブリッド暗号では,データは速い共通鍵暗号で暗号化し,その共通鍵を受信者の公開鍵で暗号化して一緒に送る。
共通鍵:4人で6本
n(n−1)÷2 本
公開鍵:1人1組
2n 本(公開鍵と秘密鍵)
100人なら 共通鍵 4,950本 / 公開鍵 200本
ハイブリッド暗号
データ
共通鍵で暗号化(速い)
暗号文
共通鍵
受信者の公開鍵で暗号化
暗号化した共通鍵
受信者は秘密鍵で共通鍵を取り出し,データを復号する
鍵の配り方は公開鍵暗号で,データの暗号化は速い共通鍵暗号で
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
用語解説:共通鍵暗号と公開鍵暗号
問19
無線 LAN における WPA2 の特徴はどれか。
ア AH と ESP の機能によって認証と暗号化を実現する。 イ 暗号化アルゴリズムに AES を採用した CCMP(Counter-mode with CBC-MAC Protocol)を使用する。 正解 ウ 端末とアクセスポイントの間で通信を行う際に,SSL Handshake Protocol を使用して,お互いが正当な相手かどうかを認証する。 エ 利用者が設定する秘密鍵と,製品で生成する IV(Initialization Vector)とを連結した数字を基に,データをフレームごとに RC4 で暗号化する。
正解 イ
解説
WPA2 は,IEEE 802.11i に基づく無線 LAN のセキュリティ規格で,暗号化アルゴリズムに AES を用いた CCMP(Counter-mode with CBC-MAC Protocol)を使用して,通信の暗号化と改ざんの検知を行う。イが正しい。
アの AH と ESP による認証と暗号化は IPsec の特徴である。ウの SSL Handshake Protocol による相互認証は,無線 LAN の暗号化方式である WPA2 の特徴ではない。エの利用者が設定する秘密鍵と IV を連結して RC4 で暗号化するのは WEP の特徴である。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
用語解説:VPN・IPsec TLS(SSL) 無線 LAN(WPA2・WPA3・CSMA/CA)
問20
VLAN 機能をもった1台のレイヤ3スイッチに複数の PC を接続している。スイッチのポートをグループ化して複数のセグメントに分けるとき,セグメントを分けない場合に比べて,どのようなセキュリティ上の効果が得られるか。
ア スイッチが,PC から送出される ICMP パケットを全て遮断するので,PC 間のマルウェア感染のリスクを低減できる。 イ スイッチが,PC からのブロードキャストパケットの到達範囲を制限するので,アドレス情報の不要な流出のリスクを低減できる。 正解 ウ スイッチが,PC の MAC アドレスから接続可否を判別するので,PC の不正接続のリスクを低減できる。 エ スイッチが,物理ポートごとに,決まった IP アドレスの PC 接続だけを許可するので,PC の不正接続のリスクを低減できる。
正解 イ
解説
VLAN でポートを複数のセグメントに分けると,ブロードキャストパケットはそのセグメント(ブロードキャストドメイン)の中にしか届かなくなる。ARP 要求などのブロードキャストに含まれる IP アドレスや MAC アドレスの情報が,他のセグメントの PC に不要に流れることを防げるので,イが効果の一つである。
アは誤りで,VLAN は同一セグメント内の ICMP パケットを遮断する機能ではない。ウの MAC アドレスによる接続可否の判別や,エの物理ポートごとに決まった IP アドレスの PC だけを許可する機能は,それぞれ MAC アドレス認証やポートセキュリティなどの機能であり,ポートをセグメントに分けることで得られる効果ではない。
VLAN でブロードキャストが届く範囲
1台のスイッチのポートを VLAN 10 と VLAN 20 に分けると,VLAN 10 の PC が出したブロードキャストは VLAN 10 のポートにだけ届き,VLAN 20 には届かない。ブロードキャストに含まれるアドレス情報が関係のないセグメントに流れなくなる。VLAN 間の通信はルータ(レイヤ3スイッチ)を通る。
スイッチ
PC
VLAN10
PC
VLAN10
PC
VLAN10
PC
VLAN20
PC
VLAN20
PC
VLAN20
送信
届く
届かない
VLAN ごとにブロードキャストドメインが分かれる
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
用語解説:スパニングツリー・VLAN・リンクアグリゲーション
問21
DNS の再帰的な問合せを使ったサービス不能攻撃(DNS amp)の踏み台にされることを防止する対策はどれか。
ア キャッシュサーバとコンテンツサーバに分離し,インターネット側からキャッシュサーバに問合せできないようにする。 正解 イ 問合せがあったドメインに関する情報を Whois データベースで確認する。 ウ 一つの DNS レコードに複数のサーバの IP アドレスを割り当て,サーバへのアクセスを振り分けて分散させるように設定する。 エ 他の DNS サーバから送られてくる IP アドレスとホスト名の対応情報の信頼性をディジタル署名で確認するように設定する。
正解 ア
解説
DNS amp(DNS リフレクション攻撃)は,送信元 IP アドレスを攻撃対象に偽装した問合せを,誰からでも再帰的な問合せを受け付ける DNS キャッシュサーバ(オープンリゾルバ)に大量に送り,大きな応答を攻撃対象に集中させる攻撃である。キャッシュサーバとコンテンツサーバを分離し,インターネット側からキャッシュサーバに問合せできないようにすれば,踏み台にされることを防げる。アが正しい。
イの Whois データベースでドメインの情報を確認しても,攻撃は防げない。ウの一つのレコードに複数の IP アドレスを割り当てるのは DNS ラウンドロビンによる負荷分散である。エのディジタル署名による応答の確認は DNSSEC で,キャッシュポイズニングへの対策である。
DNS リフレクタ攻撃(DNS amp)の流れ
攻撃者は送信元 IP アドレスを攻撃対象に偽った小さな問合せを,誰からの再帰的な問合せにも答えるキャッシュ DNS サーバ(オープンリゾルバ)に大量に送る。応答は偽られた送信元,つまり攻撃対象に返り,問合せより大きな応答が集中する。NTP の monlist など,小さな要求に大きく答える UDP のサービスでも同じ形の攻撃になる。
攻撃者
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
オープンリゾルバ
キャッシュ DNS
攻撃対象
① 送信元を攻撃対象に偽った小さな問合せ
② 大きな応答
対策:外部からの再帰的な問合せに答えない(キャッシュと権威を分ける)
送信元を偽るので,応答が攻撃対象に集まる。対策はオープンリゾルバにしないこと
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
用語解説:DDoS 攻撃(リフレクション攻撃・Smurf 攻撃) ディジタル署名(デジタル署名) DNS のセキュリティ(DNSSEC・キャッシュポイズニング)
問22
パイプラインの深さを D,パイプラインピッチを P 秒とすると,I 個の命令をパイプラインで実行するのに要する時間を表す式はどれか。ここで,パイプラインは1本だけとし,全ての命令は処理に D ステージ分の時間がかかり,各ステージは1ピッチで処理されるものとする。また,パイプラインハザードについては,考慮しなくてよい。
ア (I+D)×P イ (I+D−1)×P 正解 ウ (I×D)+P エ (I×D−1)+P
正解 イ
解説
パイプラインでは,最初の命令が D 個のステージを通り終えるのに D ピッチかかる。その後は,1ピッチごとに次の命令が1個ずつ完了するので,残りの I−1 個の命令には I−1 ピッチかかる。
合計は D+(I−1) ピッチで,1ピッチが P 秒なので,所要時間は (I+D−1)×P 秒となり,イが正しい。アは最後に1ピッチ余分に数えている。ウ,エは時間の単位であるピッチ P を掛けずに足しており,式として成り立たない。
パイプラインの所要時間
深さ D=4 のパイプラインで I=5 個の命令を流す例。最初の命令が4つのステージを通り終えるのに4ピッチかかり,その後は1ピッチごとに1個ずつ命令が終わるので,残り4個に4ピッチ。合計 D+I−1=8 ピッチで,時間は (I+D−1)×P。
1
2
3
4
5
6
7
8
ピッチ
命令1
取出
解読
実行
書込
命令2
取出
解読
実行
書込
命令3
取出
解読
実行
書込
命令4
取出
解読
実行
書込
命令5
取出
解読
実行
書込
D=4 ピッチ
I−1=4 ピッチ
合計 (I+D−1) ピッチ = 8 ピッチ → 時間は (I+D−1)×P
最初の1個に D ピッチ,残りの I−1 個は1ピッチに1個ずつ終わる
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
SAN(Storage Area Network)におけるサーバとストレージの接続形態として,適切なものはどれか。
ア シリアル ATA などの接続方式によって内蔵ストレージとして1対1に接続する。 イ ファイバチャネルなどによる専用ネットワークで接続する。 正解 ウ プロトコルは CIFS(Common Internet File System)を使用し,LAN で接続する。 エ プロトコルは NFS(Network File System)を使用し,LAN で接続する。
正解 イ
解説
SAN は,サーバとストレージをファイバチャネルなどによる専用のネットワークで接続する構成。業務用の LAN とは別の経路になるので,ストレージへのアクセスが LAN の通信と干渉しない。
アはサーバに直結する DAS,ウとエは LAN 上でファイル共有プロトコル(CIFS や NFS)を使う NAS の説明である。
DAS・SAN・NAS の違い
DAS はサーバにディスクを直接つなぎ,ブロック単位で読み書きする。SAN は LAN とは別の専用ネットワーク(ファイバチャネルなど)でサーバとストレージをつなぎ,ブロック単位で読み書きする。NAS はふだんの LAN につなぐファイルサーバで,NFS や SMB でファイル単位で共有する。
DAS
SAN
NAS
サーバ
ディスク
直接つなぐ
サーバ
サーバ
FC スイッチ
ストレージ
LAN とは別の専用網
PC
サーバ
ふだんの LAN
NAS
NFS・SMB で共有
ブロック単位
ブロック単位
ファイル単位
SAN は大量の読み書きが LAN を混ませない
見分けるのは「どの線でつなぐか」と「ブロックかファイルか」
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
用語解説:SAN(Storage Area Network)
問24
1台の CPU の性能を1とするとき,その CPU を n 台用いたマルチプロセッサの性能 P が,
で表されるとする。ここで,a はオーバヘッドを表す定数である。例えば,a=0.1,n=4 とすると,P≒3 なので,4台の CPU から成るマルチプロセッサの性能は約3になる。この式で表されるマルチプロセッサの性能には上限があり,n を幾ら大きくしても P はある値以上には大きくならない。a=0.1 の場合,P の上限は幾らか。
正解 イ
解説
P=n/(1+(n−1)a) の分子と分母を n で割ると,P=1/(1/n+a−a/n) となる。n を幾らでも大きくすると,1/n と a/n はいずれも 0 に近づくので,P は 1/a に近づく。
a=0.1 のとき,1/a=1/0.1=10 なので,マルチプロセッサの性能は幾ら CPU を増やしても 10 以上には大きくならない。イになる。
例えば n=100 でも P=100/(1+99×0.1)=100/10.9≒9.2 であり,10 には届かない。
マルチプロセッサの性能の上限
P=n÷(1+(n−1)a) で a=0.1 のとき,n=4 で P は約3.1,n=20 で約6.9,n=100 でも約9.2 にとどまる。n を大きくすると P は 1÷a=10 に近づくが,それを超えない。
台数 n
性能 P
10
上限 1÷a=10
n=4:3.1
n=20:6.9
n=100:9.2
5
0
a=0.1 の場合
台数を増やしても,オーバヘッド a で決まる 1÷a に頭打ちになる
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
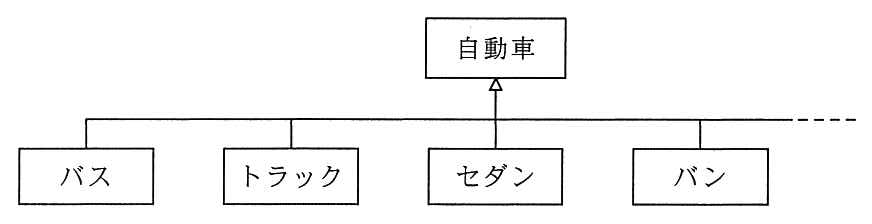
次のクラス図におけるクラス間の関係の説明のうち,適切なものはどれか。
ア “バス”,“トラック”などのクラスが“自動車”クラスの定義を引き継ぐことを,インスタンスという。 イ “バス”,“トラック”などのクラスの共通部分を抽出し“自動車”クラスとして定義することを,汎化という。 正解 ウ “バス”,“トラック”などのクラスは,“自動車”クラスに対するオブジェクトという。 エ “バス”,“トラック”などのそれぞれのクラスの違いを“自動車”クラスとして定義することを,特化という。
正解 イ
解説
“バス”,“トラック”などのクラスが共通に持つ性質を取り出して,上位の“自動車”クラスとして定義することを汎化という。クラス図では,下位のクラスから上位のクラスへ白抜きの三角の矢印を向けて汎化の関係を表す。イが適切である。
アの,下位のクラスが上位のクラスの定義を引き継ぐことは継承(インヘリタンス)であり,インスタンスはクラスから生成された個々の実体を指す。ウの“バス”などは“自動車”のサブクラス(下位クラス)であり,オブジェクトはクラスの定義に基づいて作られる実体である。エの特化は,上位のクラスを基に,それぞれの違いを加えて下位のクラスを定義することで,違いを上位のクラスとして定義するわけではない。
クラス図の汎化と可視性
バス・トラックなどのクラスの共通部分を取り出して自動車クラスとして定義することを汎化といい,子から親へ白抜きの三角の矢印で表す(逆に親から子へ分けるのは特化)。属性や操作の前の記号は可視性で,+は public(どこからでも),−は private(そのクラスの中だけ),#は protected(サブクラスまで),~は package(同じパッケージ)。
自動車
バス
トラック
セダン
汎化(共通部分を親へ)
記号
可視性
見える範囲
+
public
どこからでも
−
private
そのクラスの中だけ
#
protected
サブクラスまで
~
package
同じパッケージ
共通部分を親にまとめるのが汎化(白抜き三角)
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
用語解説:UML(統一モデリング言語)
ネットワークスペシャリスト試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-1(午後Ⅰ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
科目B-2(午後Ⅱ)
令和7年度 春期
令和6年度 春期
令和5年度 春期
令和4年度 春期
令和3年度 春期
令和元年度 秋期
平成30年度 秋期
平成29年度 秋期
平成28年度 秋期
平成27年度 秋期
平成26年度 秋期
平成25年度 秋期
平成24年度 秋期
平成23年度 秋期
平成22年度 秋期
平成21年度 秋期
この試験について すべての試験区分の一覧