令和6年度 春期に実施された情報処理安全確保支援士試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
クロスサイトリクエストフォージェリ攻撃の対策として,効果がないものはどれか。
ア Web サイトでの決済などの重要な操作の都度,利用者のパスワードを入力させる。 イ Web サイトへのログイン後,毎回異なる値を HTTP レスポンスボディに含め,Web ブラウザからのリクエストごとに送付されるその値を,Web サーバ側で照合する。 ウ Web ブラウザからのリクエスト中の Referer によって正しいリンク元からの遷移であることを確認する。 エ Web ブラウザからのリクエストを Web サーバで受け付けた際に,リクエストに含まれる “<”, “>” などの特殊文字を,“<”, “>” などの文字列に置き換える。 正解
正解 エ
解説
クロスサイトリクエストフォージェリ(CSRF)は,ログイン中の利用者に罠のページを踏ませ,利用者の意図しないリクエストを正規の Web サイトへ送らせる攻撃である。エの特殊文字のエスケープは,HTML にスクリプトを埋め込むクロスサイトスクリプティングの対策であり,正規の形式のリクエストを送らせる CSRF を防ぐ効果はない。
アの重要な操作の都度のパスワード再入力,イのページに埋め込んだ秘密の値(トークン)とリクエストに含まれる値の照合,ウの Referer による正しい遷移元の確認は,いずれも罠のページからのリクエストを正規の操作と区別できるので CSRF の対策になる。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
送信者から受信者にメッセージ認証符号(MAC: Message Authentication Code)を付与したメッセージを送り,次に受信者が第三者に転送した。そのときの MAC に関する記述のうち,適切なものはどれか。ここで,共通鍵は送信者と受信者だけが知っており,送信者と受信者のそれぞれの公開鍵は第三者を含めた 3 名が知っているものとする。
ア MAC は,送信者がメッセージと共通鍵を用いて生成する。MAC を用いると,受信者がメッセージの完全性を確認できる。 正解 イ MAC は,送信者がメッセージと共通鍵を用いて生成する。MAC を用いると,第三者が送信者の真正性を確認できる。 ウ MAC は,送信者がメッセージと受信者の公開鍵を用いて生成する。MAC を用いると,第三者がメッセージの完全性を確認できる。 エ MAC は,送信者がメッセージと送信者の公開鍵を用いて生成する。MAC を用いると,受信者が送信者の真正性を確認できる。
正解 ア
解説
MAC(メッセージ認証符号)は,メッセージと,送信者と受信者だけが共有する共通鍵とから生成する短い値である。受信者は同じ共通鍵で MAC を計算し直し,受け取った MAC と一致すれば,メッセージが途中で改ざんされていないこと(完全性)を確認できる。アが適切である。
イが誤りなのは,共通鍵をもたない第三者には MAC を検証できないからである。仮に検証できたとしても,共通鍵は送信者と受信者の 2 人が持つので,MAC を作れるのは 2 人のどちらかであり,送信者が作ったと第三者に示すことはできない(これができるのはデジタル署名である)。ウ・エのように公開鍵を使って MAC を生成することはない。公開鍵は誰でも知っているので,それだけで作れる値では誰が作ったかを絞り込めない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
PKI(公開鍵基盤)を構成する RA(Registration Authority)の役割はどれか。
ア デジタル証明書にデジタル署名を付与する。 イ デジタル証明書に紐づけられた属性証明書を発行する。 ウ デジタル証明書の失効リストを管理し,デジタル証明書の有効性を確認する。 エ 本人確認を行い,デジタル証明書の発行申請の承認又は却下を行う。 正解
正解 エ
解説
RA(Registration Authority,登録局)は,証明書の発行を申請した者の本人確認や申請内容の審査を行い,発行申請を承認又は却下する。承認された申請に基づいて,CA(認証局)が証明書を発行する。エが該当する。
アのデジタル証明書へのデジタル署名の付与は,証明書を発行する CA(IA:発行局)の役割である。イの属性証明書を発行するのは AA(Attribute Authority,属性認証局)である。ウの失効リスト(CRL)の管理は CA の役割で,証明書の有効性の確認を応答するのは VA(検証局,OCSP レスポンダなど)である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
問4
標準化団体 OASIS が,Web サイトなどを運営するオンラインビジネスパートナー間で認証,属性及び認可の情報を安全に交換するために策定したものはどれか。
ア SAML 正解 イ SOAP ウ XKMS エ XML Signature
正解 ア
解説
SAML(Security Assertion Markup Language)は,標準化団体 OASIS が策定した,異なる Web サイトやドメインの間で,利用者の認証の結果や属性,認可の情報を XML 形式のアサーションとして安全に交換するためのフレームワークである。シングルサインオンの実現などに使われる。アが正しい。
イの SOAP は,XML 形式のメッセージでほかのコンピュータのサービスを呼び出すためのプロトコル(W3C が標準化)。ウの XKMS は,XML で公開鍵の登録や検証などの鍵管理を行うための仕様。エの XML Signature は,XML 文書にディジタル署名を付けるための仕様(W3C が標準化)である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
送信元 IP アドレスが A,送信元ポート番号が 80/tcp,宛先 IP アドレスがホストに割り振られていない未使用の IP アドレスである SYN/ACK パケットを大量に観測した場合,推定できる攻撃はどれか。
ア IP アドレス A を攻撃先とするサービス妨害攻撃 正解 イ IP アドレス A を攻撃先とするパスワードリスト攻撃 ウ IP アドレス A を攻撃元とするサービス妨害攻撃 エ IP アドレス A を攻撃元とするパスワードリスト攻撃
正解 ア
解説
SYN/ACK パケットは,TCP の接続要求(SYN)を受け取ったサーバが返す応答である。IP アドレス A のポート 80/tcp から,ホストに割り振られていない未使用アドレス宛てに SYN/ACK が大量に送られているのは,攻撃者が送信元 IP アドレスを未使用アドレスなどに偽装した SYN パケットを A に大量に送り付け,A がその偽の送信元に応答している状況と推定できる。これは A を攻撃先とする SYN フラッド攻撃(サービス妨害攻撃)の跳ね返り(バックスキャッタ)であり,アが該当する。
A は SYN/ACK を返している側なので攻撃元ではなく,ウ・エは当たらない。パスワードリスト攻撃は TCP 接続を確立したうえで認証を試行する攻撃であり,実在しないアドレスとの間では接続が確立しないので,イも当たらない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
X.509 における CRL に関する記述のうち,適切なものはどれか。
ア RFC 5280 では,認証局は,発行したデジタル証明書のうち失効したものについては,シリアル番号を失効後 1 年間 CRL に記載するよう義務付けている。 イ Web サイトの利用者の Web ブラウザは,その Web サイトにサーバ証明書を発行した認証局の公開鍵が Web ブラウザに組み込まれていれば,CRL を参照しなくてもよい。 ウ 認証局は,発行した全てのデジタル証明書の有効期限を CRL に記載する。 エ 認証局は,有効期限内のデジタル証明書が失効されたとき,そのシリアル番号を CRL に記載する。 正解
正解 エ
解説
CRL(Certificate Revocation List,証明書失効リスト)は,有効期限が来る前に失効させたデジタル証明書のシリアル番号と失効日を認証局が並べて公開するものである。鍵の危殆化や所属の変更などで証明書を無効にしたことを,検証する側に知らせるために使う。エが適切である。
アの RFC 5280 は,失効した証明書の記載を有効期限が過ぎた後に取り除いてよいとしており,失効後 1 年間の記載を義務付けてはいない。イは,認証局の公開鍵が組み込まれていれば署名の検証はできるが,それは失効しているかどうかとは別の話なので,CRL(又は OCSP)の確認は省けない。ウの CRL に載るのは失効した証明書だけで,発行した全ての証明書の有効期限を並べるものではない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
ISMAP-LIU クラウドサービス登録規則(令和 6 年 3 月 1 日最終改定)での ISMAP-LIU に関する記述として,適切なものはどれか。
ア JIS Q 27001 に加え,JIS Q 27017 に規定されたクラウドサービス固有の管理策が適切に導入,実施されていることも認証する。 イ アウトソーシング事業者が記述したセキュリティの内部統制に対しても,監査法人が評価手続を実施した結果とその意見を表明する。 ウ リスクの小さな業務・情報の処理に用いる SaaS サービスを対象とする。 正解 エ 我が国の政府機関などにおける情報セキュリティのベースライン,及びより高い水準の情報セキュリティを確保するための対策事項を規定している。
正解 ウ
解説
ISMAP-LIU(ISMAP for Low-Impact Use)は,ISMAP のうち,リスクの小さな業務・情報の処理に用いる SaaS サービスを対象とする仕組みである。本体の ISMAP より監査の負担を抑えることで,利用の裾野を広げることを狙っている。ウが適切である。
アは JIS Q 27001 に JIS Q 27017 のクラウド固有の管理策を加えて認証する ISMS クラウドセキュリティ認証の説明で,民間の第三者認証である。イは受託業務に係る内部統制について監査法人が意見を表明する保証報告書(SOC 報告書)の説明である。エは政府機関等のサイバーセキュリティ対策のための統一基準群の説明で,政府機関側が守る基準であり,クラウドサービスを登録する制度ではない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
問8
組織のセキュリティインシデント管理の成熟度を評価するために Open CSIRT Foundation が開発したモデルはどれか。
ア CMMC イ CMMI ウ SAMM エ SIM3 正解
正解 エ
解説
SIM3(Security Incident Management Maturity Model)は,Open CSIRT Foundation が開発した,CSIRT などのインシデント対応体制の成熟度を評価するモデルである。組織・人・ツール・プロセスの 4 つの分野のパラメータごとに成熟度を採点し,強化すべき点を見つける。エが該当する。
アの CMMC(Cybersecurity Maturity Model Certification)は,米国国防総省が調達先に求めるサイバーセキュリティの成熟度認証制度である。イの CMMI(Capability Maturity Model Integration)は,開発などのプロセスの成熟度を 5 段階で評価するモデルである。ウの SAMM(Software Assurance Maturity Model)は,OWASP がまとめたソフトウェア開発のセキュリティの成熟度モデルで,いずれもインシデント管理の成熟度を測るものではない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
JVN などの脆弱性対策ポータルサイトで採用されている CWE はどれか。
ア IT 製品の脆弱性を評価する手法 イ 製品を識別するためのプラットフォーム名の一覧 ウ セキュリティに関連する設定項目を識別するための識別子 エ ソフトウェア及びハードウェアの脆弱性の種類の一覧 正解
正解 エ
解説
CWE(Common Weakness Enumeration,共通脆弱性タイプ一覧)は,MITRE がまとめている,ソフトウェアやハードウェアに現れる脆弱性の “種類” の一覧である。「クロスサイトスクリプティング」「SQL インジェクション」といった弱点の型に CWE-79,CWE-89 のような番号を振り,JVN などが脆弱性を分類するのに使っている。エが該当する。
アの脆弱性を評価する手法は CVSS,イの製品を識別するためのプラットフォーム名の一覧は CPE,ウのセキュリティに関連する設定項目の識別子は CCE である。個別の脆弱性そのものに付ける番号は CVE で,CWE はその CVE を “どの型の弱点か” で束ねる位置付けにある。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
FIPS PUB 140-3 はどれか。
ア 暗号モジュールのセキュリティ要求事項 正解 イ 情報セキュリティマネジメントシステムの要求事項 ウ デジタル証明書や証明書失効リストの技術仕様 エ 無線 LAN セキュリティの技術仕様
正解 ア
解説
FIPS PUB 140 シリーズは,米国 NIST が定めた連邦情報処理規格で,暗号モジュール(暗号機能を実装したハードウェアやソフトウェア)が満たすべきセキュリティ要求事項を,段階的に厳しくなる 4 つのレベルで規定している。アが正しい。
2002 年の 140-2 を,2019 年 3 月発行の 140-3 が置き換えた。140-3 の要求事項は ISO/IEC 19790:2012,試験方法は ISO/IEC 24759:2017 に基づいている。イの情報セキュリティマネジメントシステムの要求事項は ISO/IEC 27001(JIS Q 27001),ウの証明書や証明書失効リストの技術仕様は ITU-T X.509,エの無線 LAN セキュリティの技術仕様は IEEE 802.11i などである。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
セキュリティ対策として,CASB を利用した際の効果はどれか。
ア クラウドサービスカスタマの管理者が,従業員が利用しているクラウドサービスに対して,CASB を利用して脆弱性診断を行うことによって,脆弱性を特定できる。 イ クラウドサービスカスタマの管理者が,従業員が利用しているクラウドサービスに対して,CASB を利用して利用状況の可視化を行うことによって,許可を得ずにクラウドサービスを利用している者を特定できる。 正解 ウ クラウドサービスプロバイダが,運用しているクラウドサービスに対して,CASB を利用して DDoS 攻撃対策を行うことによって,クラウドサービスの可用性低下を緩和できる。 エ クラウドサービスプロバイダが,クラウドサービスを運用している施設に対して,CASB を利用して入退室管理を行うことによって,クラウドサービス運用環境への物理的な不正アクセスを防止できる。
正解 イ
解説
CASB(Cloud Access Security Broker)は,利用者とクラウドサービスの間に立って通信を仲介し,どの部署の誰がどのクラウドサービスをどう使っているかを可視化したり,ポリシーに沿って制御したりする仕組みである。可視化によって,情報システム部門が許可していないサービスを勝手に使っている利用者(シャドー IT)を見つけられる。イが該当する。
CASB はクラウドサービスの “利用者側(カスタマ)” が導入するものなので,プロバイダ側の対策であるウの DDoS 攻撃対策やエの施設の入退室管理は当たらない。アの脆弱性診断は,クラウドサービスそのものの実装を調べる行為であり,プロバイダの許可なくカスタマが行えるものでもなく,CASB の機能でもない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
不特定多数の利用者に無料で開放されている公衆無線 LAN サービスのアクセスポイントと端末で利用される仕様として,Wi-Fi Alliance の Enhanced Open によって新規に規定されたものはどれか。
ア 端末でのパスワードの入力で,端末からアクセスポイントへの接続が可能となる仕様 イ 端末でのパスワードの入力で,端末とアクセスポイントとの通信の暗号化が可能となる仕様 ウ 端末でのパスワードの入力なしに,端末からアクセスポイントへの接続が可能となる仕様 エ 端末でのパスワードの入力なしに,端末とアクセスポイントとの通信の暗号化が可能となる仕様 正解
正解 エ
解説
Wi-Fi Alliance の Enhanced Open は,RFC 8110 の OWE(Opportunistic Wireless Encryption)に基づく仕様で,公衆無線 LAN のように誰でもつなげるオープンなアクセスポイントでも,端末とアクセスポイントとの間で鍵交換を行って通信を暗号化する。利用者はパスワードを入力しない。エが適切である。
それまでのオープンな無線 LAN は通信が平文で流れ,同じアクセスポイントにつないだ第三者に盗聴されるおそれがあった。Enhanced Open はこれを改善するもので,ウの “パスワードなしで接続できる” こと自体は従来のオープンなアクセスポイントでもできていたので,新規に規定されたものではない。ア・イのようにパスワードの入力を求める仕様でもない。なお Enhanced Open は通信を暗号化するだけで,アクセスポイントが正規のものかどうかの認証はしない点に注意が要る。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
問13
HTTP Strict Transport Security(HSTS)の動作はどれか。
ア HTTP over TLS(HTTPS)によって接続しているとき,接続先のサーバ証明書が EV SSL 証明書である場合とない場合で,Web ブラウザのアドレス表示部分の表示を変える。 イ Web サーバからコンテンツをダウンロードするとき,どの文字列が秘密情報かを判定できないように圧縮する。 ウ Web サーバと Web ブラウザとの間の TLS のハンドシェイクにおいて,一度確立したセッションとは別の新たなセッションを確立するとき,既に確立したセッションを使って改めてハンドシェイクを行う。 エ Web ブラウザは,Web サイトにアクセスすると,以降の指定された期間,当該サイトには全て HTTPS によって接続する。 正解
正解 エ
解説
HSTS は,Web サーバが HTTPS の応答に Strict-Transport-Security ヘッダを付けて,有効期間(max-age)を指定する仕組みである。これを受け取った Web ブラウザは,指定された期間,そのサイトへのアクセスを HTTP で行おうとしても自動的に HTTPS で接続する。HTTP による最初の接続を狙った盗聴や,HTTPS への切替えを妨げる攻撃への対策になり,エが該当する。
アは EV SSL 証明書を使ったサイトでかつて Web ブラウザが行っていたアドレスバーの表示の説明である。イは HTTPS の通信を圧縮することで,逆に圧縮後の長さから秘密情報を推測される攻撃(BREACH など)の原因にもなる処理であり,HSTS とは無関係である。ウは確立済みのセッション上でハンドシェイクをやり直す TLS の再ネゴシエーションの説明である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
IEEE 802.1X におけるサプリカントはどれか。
ア 一度の認証で複数のサーバやアプリケーションを利用できる認証システム イ クライアント側から送信された認証情報を受け取り,認証を行うシステム ウ クライアント側と認証サーバの仲介役となり,クライアント側から送信された認証情報を受け取り,認証サーバに送信するネットワーク機器 エ 認証を要求するクライアント側の装置やソフトウェア 正解
正解 エ
解説
IEEE 802.1X は,LAN に接続しようとする端末を認証してから通信を許す仕組みで,登場人物は 3 つある。サプリカントは認証を受ける側,つまり認証を要求するクライアント側の装置やそこで動くソフトウェアである。エが該当する。
イの “クライアント側から送信された認証情報を受け取り,認証を行うシステム” は認証サーバ(RADIUS サーバなど),ウの “クライアント側と認証サーバの仲介役となるネットワーク機器” はオーセンティケータ(無線 LAN のアクセスポイントや認証スイッチ)である。アの一度の認証で複数のサーバを利用できる認証システムはシングルサインオンで,802.1X の構成要素ではない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
DNS において DNS CAA(Certification Authority Authorization)レコードを設定することによるセキュリティ上の効果はどれか。
ア Web サイトにアクセスしたときの Web ブラウザに鍵マークが表示されていれば当該サイトが安全であることを,利用者が確認できる。 イ Web サイトにアクセスする際の URL を短縮することによって,利用者の URL の誤入力を防ぐ。 ウ 電子メールを受信するサーバでスパムメールと誤検知されないようにする。 エ 不正なサーバ証明書の発行を防ぐ。 正解
正解 エ
解説
DNS CAA レコードは,そのドメインのサーバ証明書を発行してよい認証局をドメインの管理者が DNS に指定しておくためのレコードである。認証局は証明書を発行する前に CAA レコードを確認し,自らが指定されていなければ発行しないので,許可していない認証局による不正なサーバ証明書の発行を防げる。エが正しい。
アの鍵マークの表示は HTTPS で接続していることを示すだけで,サイトが安全であることの保証ではなく,CAA レコードの効果でもない。イの URL の短縮や,ウのスパムメールと誤検知されないようにすること(SPF や DKIM などの役割)は,CAA レコードとは関係がない。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
電子メール又はその通信を暗号化する三つのプロトコルについて,公開鍵を用意する単位の組合せのうち,適切なものはどれか。
ア PGP:メールアドレスごと,S/MIME:メールアドレスごと,SMTP over TLS:メールサーバごと 正解 イ PGP:メールアドレスごと,S/MIME:メールサーバごと,SMTP over TLS:メールアドレスごと ウ PGP:メールサーバごと,S/MIME:メールアドレスごと,SMTP over TLS:メールアドレスごと エ PGP:メールサーバごと,S/MIME:メールサーバごと,SMTP over TLS:メールサーバごと
正解 ア
解説
PGP と S/MIME は,電子メールそのものを暗号化したり,ディジタル署名を付けたりする方式で,送信者や受信者ごと,つまりメールアドレスごとに公開鍵(S/MIME ではディジタル証明書)を用意する。SMTP over TLS は,メールサーバ間などの SMTP の通信路を TLS で暗号化する方式で,サーバ証明書をメールサーバごとに用意する。
したがって,PGP がメールアドレスごと,S/MIME がメールアドレスごと,SMTP over TLS がメールサーバごとのアが適切である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
ソフトウェアの脆弱性管理のためのツールとしても利用される SBOM(Software Bill of Materials)はどれか。
ア ソフトウェアの脆弱性に対する,ベンダーに依存しないオープンで汎用的な深刻度の評価方法 イ ソフトウェアのセキュリティアップデートを行うときに推奨される管理プロセス,組織体制などをまとめたガイドライン ウ ソフトウェアを構成するコンポーネント,互いの依存関係などのリスト 正解 エ 米国の非営利団体 MITRE によって策定された,ソフトウェアにおけるセキュリティ上の弱点の種類を識別するための基準
正解 ウ
解説
SBOM(Software Bill of Materials,ソフトウェア部品表)は,ソフトウェアを構成するコンポーネント(ライブラリやパッケージ)と,そのバージョン,互いの依存関係などを機械が読める形で並べたリストである。ウが該当する。
これがあると,あるライブラリに脆弱性が見つかったときに,自社のどの製品のどのバージョンが影響を受けるかをすぐに突き合わせられるので,脆弱性管理のツールとしても使われる。アの深刻度の評価方法は CVSS,イのセキュリティアップデートの管理プロセスや組織体制をまとめたガイドラインは IPA などが公開している指針,エの MITRE が策定した弱点の種類を識別するための基準は CWE である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
TCP ヘッダーに含まれる情報はどれか。
ア 宛先ポート番号 正解 イ 送信元 IP アドレス ウ パケット生存時間(TTL) エ プロトコル番号
正解 ア
解説
TCP ヘッダーには,送信元ポート番号,宛先ポート番号,シーケンス番号,確認応答番号,コントロールフラグ(SYN・ACK など),ウィンドウサイズ,チェックサムなどが入る。アの宛先ポート番号が該当する。
イの送信元 IP アドレス,ウのパケット生存時間(TTL),エのプロトコル番号は,いずれも一つ下のネットワーク層である IP ヘッダーに入る情報である。TCP が “どのホストか” ではなく “そのホストのどのアプリケーションか” を担当し,IP が “どのホストか” とそこまでの配送を担当する,という層の分担を押さえておけば区別できる。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
TCP のサブミッションポート(ポート番号 587)の説明として,適切なものはどれか。
ア FTP サービスで,制御用コネクションのポート番号 21 とは別にデータ転送用に使用する。 イ Web サービスで,ポート番号 80 の HTTP 要求とは別に,サブミットボタンをクリックした際の入力フォームのデータ送信に使用する。 ウ コマンド操作の遠隔ログインで,通信内容を暗号化するために TELNET のポート番号 23 の代わりに使用する。 エ 電子メールサービスで,迷惑メール対策などのために SMTP のポート番号 25 の代わりに使用する。 正解
正解 エ
解説
サブミッションポート(ポート番号 587)は,利用者のメールソフトがメールサーバにメールを送信するときに使うポートで,SMTP-AUTH による利用者認証と組み合わせて使う。ISP が OP25B でポート番号 25 への直接の通信を遮断していても,正規の利用者は認証を受けてメールを送信できるので,迷惑メール対策として SMTP のポート番号 25 の代わりに使われる。エが正しい。
アの FTP のデータ転送用はポート番号 20 などを使う。イの入力フォームのデータ送信も通常の HTTP と同じポートを使う。ウの暗号化した遠隔ログインは SSH で,ポート番号 22 を使う。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
Web サーバから送信される HTTP ヘッダーのうち,Web サーバからの応答の内容を,Web ブラウザやプロキシサーバなどのキャッシュに保持させないようにするものはどれか。
ア Cache-Control: no-cache イ Cache-Control: no-store 正解 ウ Cache-Control: private エ Cache-Control: public
正解 イ
解説
Cache-Control: no-store は,リクエストとレスポンスの内容をどこにも保存してはならないという指示で,Web ブラウザやプロキシサーバのキャッシュに残させたくないときに使う。イが該当する。
アの no-cache は “保存してはならない” ではなく “保存してよいが,再利用する前に必ずオリジンサーバに問い合わせて有効性を確認せよ” という指示なので,内容はキャッシュに残る。名前から取り違えやすい点が,この問題の狙いである。ウの private は,Web ブラウザなど利用者個人のキャッシュには保存してよいが,プロキシサーバのような共有キャッシュには保存してはならないという指示である。エの public は共有キャッシュにも保存してよいという指示である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
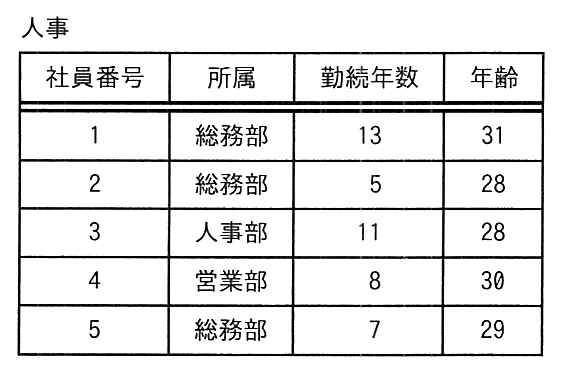
“人事”表に対して次の SQL 文を実行したとき,結果として得られる社員番号はどれか。
人事
〔SQL 文〕
SELECT 社員番号 FROM 人事
        WHERE (勤続年数 > 10 OR 年齢 > 28)
          AND 所属 = '総務部'
ア 1, 2, 5 イ 1, 3, 4, 5 ウ 1, 3, 5 エ 1, 5 正解
正解 エ
解説
WHERE 句は「(勤続年数 > 10 OR 年齢 > 28) AND 所属 = '総務部'」なので,所属が総務部であることは必須で,そのうえで勤続年数が 10 を超えるか年齢が 28 を超えるかのどちらかを満たす行が選ばれる。
社員番号 1 は総務部で勤続年数 13(>10)なので該当する。2 は総務部だが勤続年数 5,年齢 28 で “28 を超える” を満たさない(> は等しい場合を含まない)ので外れる。3 は人事部,4 は営業部なので所属の条件で外れる。5 は総務部で年齢 29(>28)なので該当する。残るのは 1 と 5 で,エが正しい。括弧が無ければ AND が OR より先に結合するので “勤続年数 > 10” だけの社員も選ばれてしまい,ウの 1, 3, 5 になる。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
仕様書やソースコードについて,作成者を含めた複数人で,記述されたシステムやソフトウェアの振る舞いを机上でシミュレートして,問題点を発見する手法はどれか。
ア ウォークスルー 正解 イ サンドイッチテスト ウ トップダウンテスト エ 並行シミュレーション
正解 ア
解説
ウォークスルーは,仕様書やソースコードなどの成果物を,作成者を含む複数人で,処理の流れを順にたどりながら机上でシミュレートし,誤りや問題点を見つけるレビュー手法である。アが該当する。
イのサンドイッチテストは,上位モジュールからのトップダウンテストと下位モジュールからのボトムアップテストを組み合わせる結合テストの手法。ウのトップダウンテストは,上位のモジュールから順に,下位をスタブで代替しながら結合していくテスト手法。エの並行シミュレーションは,監査人が用意したプログラムと本番のプログラムに同じデータを処理させ,結果を比べるシステム監査の技法である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
ソフトウェアの品質を確保するための検証に形式手法を用いる。このとき行う検証方法の説明として,適切なものはどれか。
ア 進行役(モデレーター),記録役などの役割を決めた複数人で,成果物に欠陥がないかどうかを検証する。 イ プログラムの内部構造とは無関係に,プログラムが仕様どおりに機能するかどうかを検証する。 ウ プログラムの内部構造に着目し,プログラムが仕様どおりに動作するかどうかを検証する。 エ 明確で厳密な意味を定義することができる言語を用いてソフトウェアの仕様を記述して,満たすべき性質と仕様とが整合しているかどうかを論理的に検証する。 正解
正解 エ
解説
形式手法は,数学的に意味が一意に定まる言語(形式仕様記述言語)でソフトウェアの仕様を書き,そのうえで “満たすべき性質” が仕様から論理的に導けるかどうかを,証明やモデル検査によって確かめる方法である。テストのように入力を与えて動かすのではなく,論理として整合しているかを調べるところが特徴である。エが適切である。
アは進行役や記録役といった役割を決めて行うレビューで,インスペクションの説明である。イは内部構造を見ずに入出力の仕様だけで確かめるブラックボックステスト,ウは内部構造に着目して分岐や経路を網羅するホワイトボックステストの説明であり,いずれも実際にプログラムを動かす検証である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
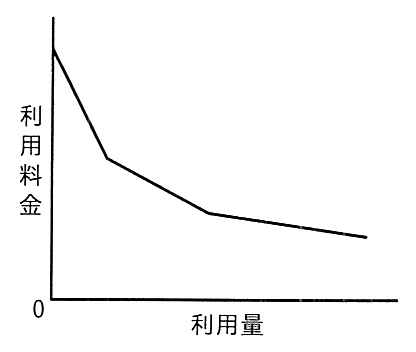
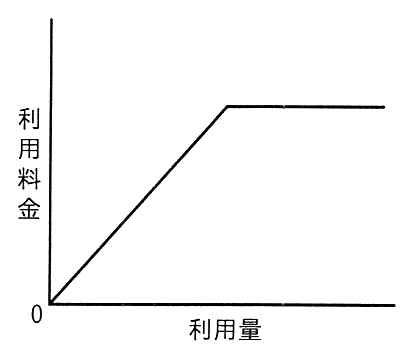
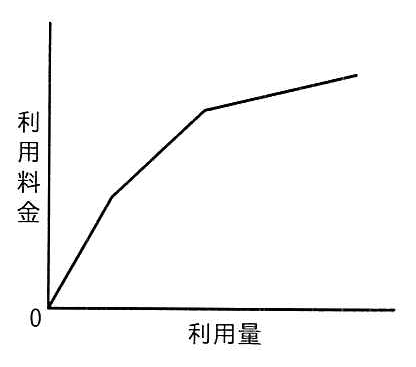
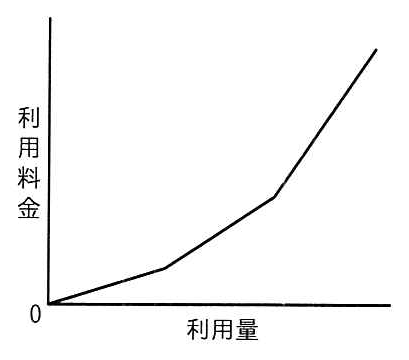
IT サービスにおけるコンピュータシステムの利用に対する課金を逓減課金方式で行うときのグラフはどれか。
正解 ウ
解説
逓減課金方式は,利用量が増えるにつれて単価を下げていく課金方式である。単価が下がっても料金そのものは増え続けるので,グラフは右上がりのまま,利用量が増えるほど傾きが緩やかになる。ウが該当する。
アは利用量が増えると利用料金そのものが下がっており,使うほど支払いが減ることになるので課金方式として成り立たない。イはある利用量を超えると料金が一定になる形で,上限を設けた定額制(使い放題)の課金方式である。エは利用量が増えるほど傾きが急になっており,単価が上がっていく逓増課金方式である。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
金融庁 “財務報告に係る内部統制の評価及び監査に関する実施基準(令和 5 年)” における,IT に係る全般統制に該当するものとして,最も適切なものはどれか。
ア アプリケーションプログラムの例外処理(エラー)の修正と再処理 イ 業務別マスタ・データの維持管理 ウ システムの開発,保守に係る管理 正解 エ 入力情報の完全性,正確性,正当性等を確保する統制
正解 ウ
解説
金融庁の実施基準は,IT に係る内部統制を,IT 全般統制と IT 業務処理統制の二つに分けている。IT 全般統制は,業務処理統制が有効に働くための土台となる環境を整える統制で,システムの開発・保守に係る管理,システムの運用・管理,内外からのアクセス管理などのシステムの安全性の確保,外部委託に関する契約の管理が挙げられている。ウが該当する。
ア・イ・エは個々の業務処理の中に組み込まれる統制であり,IT 業務処理統制に当たる。実施基準は IT 業務処理統制の例として,入力情報の完全性・正確性・正当性等を確保する統制,例外処理(エラー)の修正と再処理,マスタ・データの維持管理,システムの利用に関する認証・操作範囲の限定といったアクセスの管理を挙げている。
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ