令和2年度 10月に実施された情報処理安全確保支援士試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
Web サーバのログを分析したところ,Web サーバへの攻撃と思われる HTTP リクエストヘッダが記録されていた。次の HTTP リクエストヘッダから推測できる,攻撃者が悪用しようとしていた脆弱性はどれか。ここで,HTTP リクエストヘッダ中の “%20” は空白を意味する。
〔HTTP リクエストヘッダの一部〕
GET /cgi-bin/submit.cgi?user=;cat%20/etc/passwd HTTP/1.1
Accept: */*
Accept-Language: ja
UA-CPU: x86
Accept-Encoding: gzip, deflate
User-Agent: (省略)
Host: test.example.com
Connection: Keep-Alive
ア HTTP ヘッダインジェクション(HTTP Response Splitting) イ OS コマンドインジェクション 正解 ウ SQL インジェクション エ クロスサイトスクリプティング
正解 イ
解説
リクエストのパラメータ user に“;cat /etc/passwd”が入っている。“;”は UNIX のシェルでコマンドを区切る記号なので,CGI プログラムがこの値をシェルに渡すと,本来の処理に続けて /etc/passwd の内容を表示する cat コマンドが実行されてしまう。外部から OS のコマンドを実行させようとする OS コマンドインジェクションを狙った攻撃と推測でき,イが該当する。
アの HTTP ヘッダインジェクションは改行コード(%0d%0a)を埋め込んでレスポンスヘッダを追加・分割する攻撃,ウの SQL インジェクションは“'”や SQL の構文を埋め込む攻撃,エのクロスサイトスクリプティングは“<script>”などのスクリプトを埋め込む攻撃であり,いずれもこのリクエストの特徴とは合わない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
SAML(Security Assertion Markup Language)の説明として,最も適切なものはどれか。
ア Web サービスに関する情報を公開し,Web サービスが提供する機能などを検索可能にするための仕様 イ 権限がない利用者による読取り,改ざんから電子メールを保護して送信するための仕様 ウ ディジタル署名に使われる鍵情報を効率よく管理するための Web サービスの仕様 エ 認証情報に加え,属性情報とアクセス制御情報を異なるドメインに伝達するための Web サービスの仕様 正解
正解 エ
解説
SAML は OASIS が標準化した XML ベースの仕様で,認証の結果(認証情報)に加え,利用者の属性情報や,何を許可するかという認可情報を,異なるドメイン(組織やサービス)の間で受け渡すために使われる。ドメインをまたいだシングルサインオンの実現に用いられ,エが適切である。
アは Web サービスの情報を登録・検索する UDDI,イは電子メールを暗号化・署名して保護する S/MIME,ウはディジタル署名などに使う鍵情報の登録や検証を Web サービスとして提供する XKMS の説明である。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
エクスプロイトコードの説明はどれか。
ア 攻撃コードとも呼ばれ,ソフトウェアの脆弱性を悪用するコードのことであり,使い方によっては脆弱性の検証に役立つこともある。 正解 イ マルウェア定義ファイルとも呼ばれ,マルウェアを特定するための特徴的なコードのことであり,マルウェア対策ソフトによるマルウェアの検知に用いられる。 ウ メッセージとシークレットデータから計算されるハッシュコードのことであり,メッセージの改ざん検知に用いられる。 エ ログインのたびに変化する認証コードのことであり,窃取されても再利用できないので不正アクセスを防ぐ。
正解 ア
解説
エクスプロイトコードは,ソフトウェアの脆弱性を突いて攻撃を成立させるためのプログラムで,攻撃コードとも呼ばれる。攻撃に悪用される一方,脆弱性が実際に悪用できるかを確かめる検証に使われることもあるので,アが該当する。
イはマルウェア対策ソフトが検知に使うシグネチャ(パターンファイル),ウはメッセージと秘密鍵から計算する MAC(メッセージ認証コード),エはワンタイムパスワードの説明である。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
問4
サイドチャネル攻撃に該当するものはどれか。
ア 暗号アルゴリズムを実装した攻撃対象の物理デバイスから得られる物理量(処理時間や消費電力など)やエラーメッセージから,攻撃対象の秘密情報を得る。 正解 イ 企業などの秘密情報を窃取するソーシャルエンジニアリングの手法の一つであり,不用意に捨てられた秘密情報の印刷物をオフィスの紙ごみの中から探し出す。 ウ 通信を行う 2 者間に割り込んで,両者が交換する情報を自分のものとすり替えることによって,その後の通信を気付かれることなく盗聴する。 エ データベースを利用する Web サイトに入力パラメタとして SQL 文の断片を送信することによって,データベースを改ざんする。
正解 ア
解説
サイドチャネル攻撃は,暗号アルゴリズムそのものを数学的に破るのではなく,それを動かしている装置から “漏れ出る” 情報を手掛かりに秘密情報を推定する攻撃である。処理時間(タイミング攻撃),消費電力(電力解析攻撃),放射される電磁波(テンペスト攻撃),詳しすぎるエラーメッセージなどが手掛かりになる。アが該当する。
イは捨てられた書類をあさるスキャベンジング(トラッシング)で,ソーシャルエンジニアリングの一種である。ウは通信に割り込んで情報をすり替える中間者攻撃(Man-in-the-Middle 攻撃)である。エは入力値に SQL 文の断片を紛れ込ませる SQL インジェクションで,いずれも装置の物理的な振る舞いから秘密情報を得るものではない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
ブロックチェーンに関する記述のうち,適切なものはどれか。
ア RADIUS を必須の技術として,参加者の利用者認証を一元管理するために利用する。 イ SPF を必須の技術として,参加者間で電子メールを送受信するときに送信元の正当性を確認するために利用する。 ウ 楕円曲線暗号を必須の技術として,参加者間の P2P(Peer to Peer)ネットワークを暗号化するために利用する。 エ ハッシュ関数を必須の技術として,参加者がデータの改ざんを検出するために利用する。 正解
正解 エ
解説
ブロックチェーンでは,取引データなどをまとめたブロックに,直前のブロックのハッシュ値を含めて鎖のようにつなぐ。過去のブロックの内容を書き換えるとハッシュ値が変わり,後続のブロックとの整合性が崩れるので,参加者は改ざんを検出できる。ハッシュ関数は必須の技術で,エが適切である。
アの RADIUS は利用者認証を一元管理するプロトコル,イの SPF は電子メールの送信元ドメインを認証する仕組みで,いずれもブロックチェーンに必須の技術ではない。ウの楕円曲線暗号は取引の電子署名などに使われることがあるが,P2P ネットワークを暗号化するための必須の技術ではない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
総務省及び国立研究開発法人情報通信研究機構(NICT)が 2019 年 2 月から実施している取組 “NOTICE” に関する記述のうち,適切なものはどれか。
ア NICT が運用するダークネット観測網において,Mirai などのマルウェアに感染した IoT 機器から到達するパケットを分析した結果を当該機器の製造者に提供し,国内での必要な対策を促す。 イ 国内のグローバル IP アドレスを有する IoT 機器に,容易に推測されるパスワードを入力することなどによって,サイバー攻撃に悪用されるおそれのある機器を調査し,インターネットサービスプロバイダを通じて当該機器の利用者に注意喚起を行う。 正解 ウ 国内の利用者からの申告に基づき,利用者の所有する IoT 機器に対して無料でリモートから,侵入テストや OS の既知の脆弱性の有無の調査を実施し,結果を通知するとともに,利用者が自ら必要な対処ができるよう支援する。 エ 製品のリリース前に,不要にもかかわらず開放されているポートの存在,パスワードの設定漏れなど約 200 項目の脆弱性の有無を調査できるテストベッドを国内の IoT 機器製造者向けに公開し,市場に流通する IoT 機器のセキュリティ向上を目指す。
正解 イ
解説
NOTICE(National Operation Towards IoT Clean Environment)は,NICT が国内のグローバル IP アドレスをもつ IoT 機器に対して,容易に推測されるパスワードを入力するなどしてサイバー攻撃に悪用されるおそれのある機器を調査し,その結果をインターネットサービスプロバイダに通知して,プロバイダから利用者に注意喚起を行う取組である。イが適切である。
NOTICE は利用者への注意喚起を目的とした取組であり,アやエのように機器の製造者に向けて分析結果やテストベッドを提供するものではない。ウのように利用者の申告を受けて個別に侵入テストや脆弱性調査を行うものでもない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
経済産業省が “サイバー・フィジカル・セキュリティ対策フレームワーク(Version 1.0)” を策定した主な目的の一つはどれか。
ア ICT を活用し,場所や時間を有効に活用できる柔軟な働き方(テレワーク)の形態を示し,テレワークの形態に応じた情報セキュリティ対策の考え方を示すこと イ 新たな産業社会において付加価値を創造する活動が直面するリスクを適切に捉えるためのモデルを構築し,求められるセキュリティ対策の全体像を整理すること 正解 ウ クラウドサービスの利用者と提供者が,セキュリティ管理策の実施について容易に連携できるように,実施の手引を利用者向けと提供者向けの対で記述すること エ データセンタの利用者と事業者に対して “データセンタの適切なセキュリティ” とは何かを考え,共有すべき知見を提供すること
正解 イ
解説
サイバー・フィジカル・セキュリティ対策フレームワーク(CPSF)は,経済産業省が 2019 年 4 月に公表したもので,Society 5.0 や Connected Industries のように企業や機器が複雑につながる産業社会を前提にしている。価値を創造する活動がどこでリスクにさらされるかを “三層構造モデル” として整理し,そのうえで求められるセキュリティ対策の全体像を示している。イが該当する。
アはテレワークの形態ごとの情報セキュリティ対策を示したガイドラインの説明である。ウの “実施の手引を利用者向けと提供者向けの対で記述する” のは,クラウドサービスの管理策をまとめた JIS Q 27017(ISO/IEC 27017)の構成そのものである。エはデータセンタの利用者と事業者に向けてセキュリティの考え方を共有するためのガイドブックの類で,いずれも産業社会全体のリスクを捉えるモデルを示すものではない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
問8
CRYPTREC の主な活動内容はどれか。
ア 暗号技術の技術的検討並びに国際競争力の向上及び運用面での安全性向上に関する検討を行う。 正解 イ 情報セキュリティ政策に係る基本戦略の立案,官民における統一的,横断的な情報セキュリティ対策の推進に係る企画などを行う。 ウ 組織の情報セキュリティマネジメントシステムについて評価して認証する制度を運用する。 エ 認証機関から貸与された暗号モジュール試験報告書作成支援ツールを用いて暗号モジュールの安全性についての評価試験を行う。
正解 ア
解説
CRYPTREC(Cryptography Research and Evaluation Committees)は,電子政府で利用する暗号技術の安全性を評価・監視し,適切な実装法・運用法を調査・検討するプロジェクトで,暗号技術の技術的な検討に加え,暗号技術の利用促進や国際競争力の向上,運用面での安全性向上の検討を行っている。CRYPTREC 暗号リストの作成もその活動の一つであり,アが該当する。
イの情報セキュリティ政策に係る基本戦略の立案や官民の横断的な対策の推進は,内閣サイバーセキュリティセンター(NISC)の役割である。ウの ISMS を評価して認証する制度の運用は ISMS 適合性評価制度(認定機関と認証機関)の役割,エの暗号モジュールの評価試験は暗号モジュール試験及び認証制度(JCMVP)で試験機関が行う業務である。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
3D セキュアは,ネットショッピングでのオンライン決済におけるクレジットカードの不正使用を防止する対策の一つである。3D セキュアに関する記述のうち,適切なものはどれか。
ア クレジットカードの PIN(Personal Identification Number:暗証番号)を入力させ,検証することによって,なりすましによる不正使用を防止する。 イ クレジットカードのセキュリティコード(カードの裏面又は表面に記載された 3 桁又は 4 桁の番号)を入力させ,検証することによって,クレジットカードの不正使用を防止する。 ウ クレジットカードの有効期限を入力させ,検証することによって,期限切れクレジットカードの不正使用を防止する。 エ クレジットカード発行会社にあらかじめ登録したパスワードなど,本人しか分からない情報を入力させ,検証することによって,なりすましによるクレジットカードの不正使用を防止する。 正解
正解 エ
解説
3D セキュア(本人認証サービス)は,オンライン決済のときに,カード券面には書かれていない情報——カード発行会社にあらかじめ登録したパスワードや,その場で送られるワンタイムパスワードなど,本人しか分からない情報——を入力させ,カード発行会社が検証する仕組みである。カード番号を盗んだだけの第三者は通過できないので,なりすましによる不正使用を防げる。エが適切である。
ア・イ・ウはいずれもカードそのものに書かれている情報(PIN は書かれていないが,対面取引で使うものである)や,カードを手にしていれば分かる情報を確かめるにとどまる。特にイのセキュリティコードとウの有効期限は券面から読み取れるので,カード情報を丸ごと盗まれた場合には,なりすましを防げない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
インターネットバンキングの利用時に被害をもたらす MITB(Man in the Browser)攻撃に有効な対策はどれか。
ア インターネットバンキングでの送金時に接続する Web サイトの正当性を確認できるよう,EV SSL サーバ証明書を採用する。 イ インターネットバンキングでの送金時に利用者が入力した情報と,金融機関が受信した情報とに差異がないことを検証できるよう,トランザクション署名を利用する。 正解 ウ インターネットバンキングでのログイン認証において,一定時間ごとに自動的に新しいパスワードに変更されるワンタイムパスワードを用意する。 エ インターネットバンキング利用時の通信を SSL ではなく TLS を利用して暗号化する。
正解 イ
解説
MITB 攻撃では,利用者の PC に感染したマルウェアが Web ブラウザの中で動作し,利用者が正しいサイトに正しくログインした後で,送金先や金額などの取引内容を利用者に気付かれないように書き換える。トランザクション署名は,利用者が入力した取引内容を別の機器などで署名させ,金融機関側で受信した内容と照合するので,ブラウザ内での書換えを検知できる。イが有効である。
MITB 攻撃では接続先は本物のサイトであり,改ざんは暗号化される前のブラウザ内部で行われるので,アの EV SSL サーバ証明書による接続先の確認や,エの SSL から TLS への変更では防げない。ウのワンタイムパスワードによるログイン認証も,ログインした後に取引内容が書き換えられるので対策にならない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
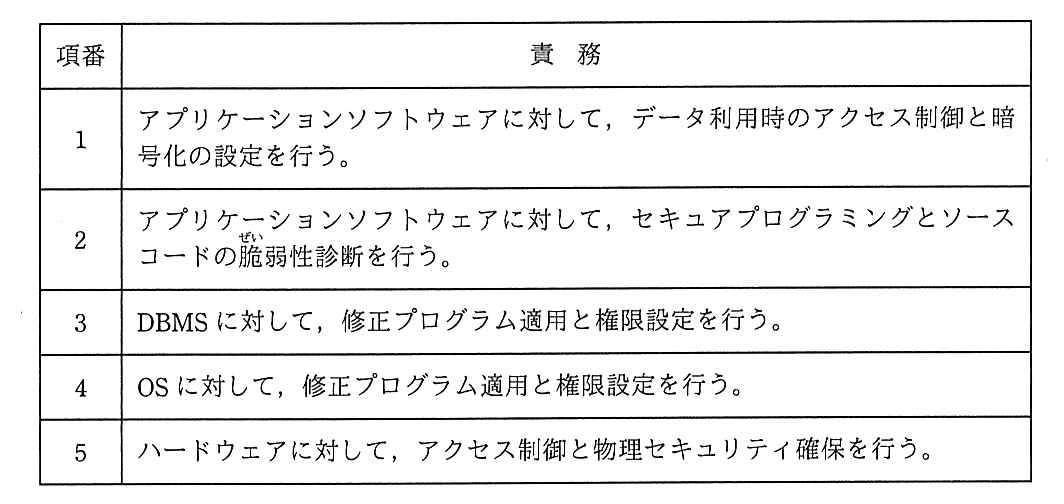
JIS X 9401:2016(情報技術−クラウドコンピューティング−概要及び用語)の定義によるクラウドサービス区分の一つであり,クラウドサービスカスタマが表中の項番 1 と 2 の責務を負い,クラウドサービスプロバイダが項番 3〜5 の責務を負うものはどれか。
ア HaaS イ IaaS ウ PaaS 正解 エ SaaS
正解 ウ
解説
表では,クラウドサービスカスタマがアプリケーションソフトウェアに関する責務(項番 1・2)だけを負い,クラウドサービスプロバイダが DBMS,OS,ハードウェアに関する責務(項番 3~5)を負っている。これは,プロバイダが提供するプラットフォーム(DBMS や OS などの実行環境)の上で,カスタマが自らのアプリケーションを開発・運用する PaaS に当たる。ウが該当する。
イの IaaS では,プロバイダはハードウェアなどの基盤だけを提供し,OS や DBMS の修正プログラム適用や権限設定もカスタマの責務になる。エの SaaS では,アプリケーションソフトウェアもプロバイダが提供するので,セキュアプログラミングなどの項番 2 もプロバイダの責務になる。アの HaaS はハードウェアを提供するサービスを指す呼び方で,JIS X 9401 のクラウドサービス区分にはない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
Web サーバが HTTP over TLS(HTTPS)通信の応答で cookie に Secure 属性を設定するときの Web サーバ及び Web ブラウザの処理はどれか。
ア Web サーバでは,cookie 発行時に “Secure=” に続いて時間を設定し,Web ブラウザでは,指定された時間を参照し,指定された時間を過ぎている場合にその cookie を削除する。 イ Web サーバでは,cookie 発行時に “Secure=” に続いてホスト名を設定し,Web ブラウザでは,指定されたホスト名を参照し,指定されたホストにその cookie を送信する。 ウ Web サーバでは,cookie 発行時に “Secure” を設定し,Web ブラウザでは,それを参照し,HTTPS 通信時にだけその cookie を送信する。 正解 エ Web サーバでは,cookie 発行時に “Secure” を設定し,Web ブラウザでは,それを参照し,Web ブラウザの終了時に cookie の他の属性によらず,その cookie を削除する。
正解 ウ
解説
cookie の Secure 属性は,値をもたない “Secure” という属性を cookie に付けて発行するもので,これを受け取った Web ブラウザは,その cookie を HTTPS(暗号化された通信)のときだけ送信し,平文の HTTP では送信しない。盗聴によるセッション ID などの漏えいを防げる。ウが適切である。
アの “Secure=” に続けて時間を設定し,過ぎたら削除するのは Expires 属性や Max-Age 属性の働きである。イの “Secure=” に続けてホスト名を設定し,そのホストに送るのは Domain 属性の働きである。エの Web ブラウザの終了時に削除されるのは,有効期限を指定しなかった cookie(セッション cookie)の振る舞いで,Secure 属性の働きではない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
問13
ディジタルフォレンジックスに該当するものはどれか。
ア 画像や音楽などのディジタルコンテンツに著作権者などの情報を埋め込む。 イ コンピュータやネットワークのセキュリティ上の弱点を発見するテスト手法の一つであり,システムを実際に攻撃して侵入を試みる。 ウ 巧みな話術や盗み聞き,盗み見などの手段によって,ネットワークの管理者や利用者などから,パスワードなどのセキュリティ上重要な情報を入手する。 エ 犯罪に関する証拠となり得るデータを保全し,調査,分析,その後の訴訟などに備える。 正解
正解 エ
解説
ディジタルフォレンジックスは,不正アクセスや情報漏えいなどの事件が起きたときに,コンピュータやネットワークに残る記録を証拠として使えるように保全し,調査・分析する技術や手続のことである。証拠としての信頼性を保つため,改ざんされていないことを示せる形で複製や記録を残し,訴訟などにも耐えられるようにする。エが正しい。
アは電子透かし,イはペネトレーションテスト,ウはソーシャルエンジニアリングの説明である。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
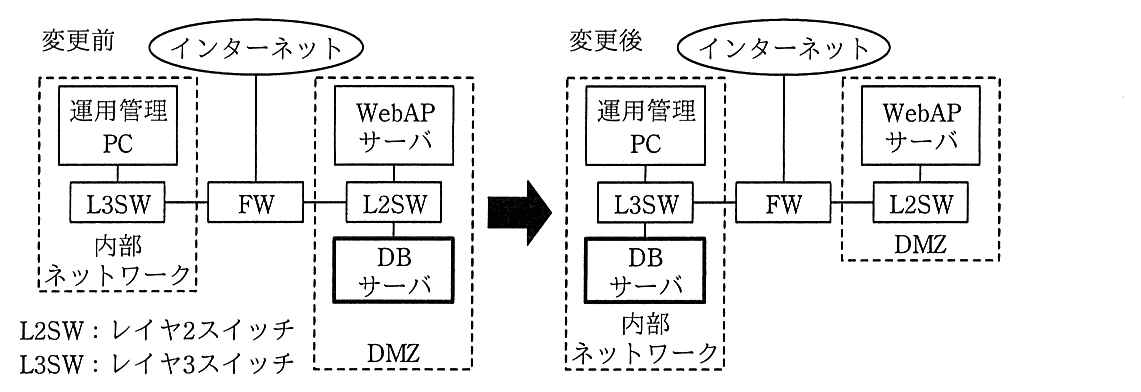
セキュリティ対策として,次の条件の下でデータベース(DB)サーバを DMZ から内部ネットワークに移動するようなネットワーク構成の変更を計画している。このとき,ステートフルパケットインスペクション型のファイアウォール(FW)において,必要となるフィルタリングルールの変更のうちの一つはどれか。
〔条件〕
(1) Web アプリケーション(WebAP)サーバを,インターネットに公開する。 (2) WebAP サーバ上のプログラムだけが DB サーバ上の DB に接続でき,ODBC(Open Database Connectivity)を使用して特定のポート間で通信する。 (3) SSH を使用して各サーバに接続できるのは,運用管理 PC だけである。 (4) フィルタリングルールは,必要な通信だけを許可する設定にする。 〔ネットワーク構成〕
ア ルールの変更種別:削除,送信元:インターネット,宛先:WebAP サーバ,サービス:HTTP,制御:許可 イ ルールの変更種別:削除,送信元:運用管理 PC,宛先:変更前の DB サーバ,サービス:SSH,制御:許可 正解 ウ ルールの変更種別:追加,送信元:WebAP サーバ,宛先:変更後の DB サーバ,サービス:SSH,制御:許可 エ ルールの変更種別:追加,送信元:インターネット,宛先:WebAP サーバ,サービス:ODBC,制御:許可
正解 イ
解説
変更前は DB サーバが DMZ にあったので,内部ネットワークの運用管理 PC から DB サーバへの SSH は FW をまたいでおり,これを許可するルールが要った。変更後は DB サーバが運用管理 PC と同じ内部ネットワークへ移り,この通信は FW を通らなくなるので,条件 (4) の “必要な通信だけを許可する” に従えば不要になったルールは削除する。イが該当する。
アのインターネットから WebAP サーバへの HTTP は,条件 (1) で公開を続けるので削除できない。ウは,条件 (2) で WebAP サーバから DB サーバへ使うのは ODBC であり,条件 (3) で SSH で各サーバに接続できるのは運用管理 PC だけなので,サービスも送信元も合っていない。エのインターネットから WebAP サーバへの ODBC は,条件のどこにも必要と書かれておらず,公開してはならない通信である。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
DNSSEC で実現できることはどれか。
ア DNS キャッシュサーバが得た応答中のリソースレコードが,権威 DNS サーバで管理されているものであり,改ざんされていないことの検証 正解 イ 権威 DNS サーバと DNS キャッシュサーバとの通信を暗号化することによる,ゾーン情報の漏えいの防止 ウ 長音 “ー” と漢数字 “一” などの似た文字をドメイン名に用いて,正規サイトのように見せかける攻撃の防止 エ 利用者の URL の入力誤りを悪用して,偽サイトに誘導する攻撃の検知
正解 ア
解説
DNSSEC は,権威 DNS サーバがリソースレコードにデジタル署名を付け,DNS キャッシュサーバが公開鍵でその署名を検証する仕組みである。応答が正当な権威 DNS サーバで管理されているものであり,途中で改ざんされていないことを確認できるので,DNS キャッシュポイズニングへの対策になる。アが該当する。
DNSSEC は署名による検証を行うだけで通信の暗号化は行わないので,イの通信の暗号化による漏えい防止はできない。ウの似た文字を使ったドメイン名で正規サイトに見せかける攻撃(ホモグラフ攻撃)や,エの URL の入力誤りを悪用するタイポスクワッティングは,正規に登録された別のドメイン名を使うので,DNSSEC では防止も検知もできない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
SMTP-AUTH の特徴はどれか。
ア ISP 管理下の動的 IP アドレスから管理外ネットワークのメールサーバへの SMTP 接続を禁止する。 イ 電子メール送信元のメールサーバが送信元ドメインの DNS に登録されていることを確認してから,電子メールを受信する。 ウ メールクライアントからメールサーバへの電子メール送信時に,利用者 ID とパスワードによる利用者認証を行う。 正解 エ メールクライアントからメールサーバへの電子メール送信は,POP 接続で利用者認証済みの場合にだけ許可する。
正解 ウ
解説
SMTP-AUTH は,メールクライアントがメールサーバにメールを送信するときに,ユーザアカウントとパスワードによる利用者認証を行い,認証に成功した利用者からだけ送信を受け付ける仕組みである。第三者による不正中継やなりすまし送信を防げる。ウが正しい。
アの動的 IP アドレスから管理外のメールサーバへの SMTP 接続の禁止は OP25B。イの送信元のサーバが送信元ドメインの DNS に登録されていることを確認するのは SPF。エの POP 接続で認証済みの場合だけ送信を許可するのは POP before SMTP である。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
インターネットサービスプロバイダ(ISP)が,スパムメール対策として導入する IP25B に該当するものはどれか。
ア 自社 ISP のネットワークの動的 IP アドレスから他社 ISP の管理するメールサーバへの SMTP 通信を制限する。 イ 自社 ISP のメールサーバで受信した電子メールのうち,スパムメールのシグネチャに一致する電子メールを隔離する。 ウ 他社 ISP のネットワークの動的 IP アドレスから自社 ISP のメールサーバへの SMTP 通信を制限する。 正解 エ 他社 ISP のメール不正中継の脆弱性をもつメールサーバから自社 ISP のメールサーバに送信された電子メールを隔離する。
正解 ウ
解説
IP25B(Inbound Port 25 Blocking)は,ISP が “外から入ってくる” SMTP 通信を制限する対策である。他社 ISP の動的 IP アドレスが割り当てられた機器から,自社 ISP のメールサーバのポート 25 番へ直接送られてくる通信を遮断する。ボットに感染した PC などからの直接送信を受け取らずに済む。ウが該当する。
アは “出ていく” 側を制限するもので,OP25B(Outbound Port 25 Blocking)の説明である。名前が似ているので,遮断する向きで区別する。イのシグネチャによる隔離はスパムフィルタ,エのメール不正中継(オープンリレー)の脆弱性をもつサーバからのメールの隔離はブラックリストによる受信拒否などに当たり,いずれもポート 25 番への接続そのものを遮断する IP25B ではない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
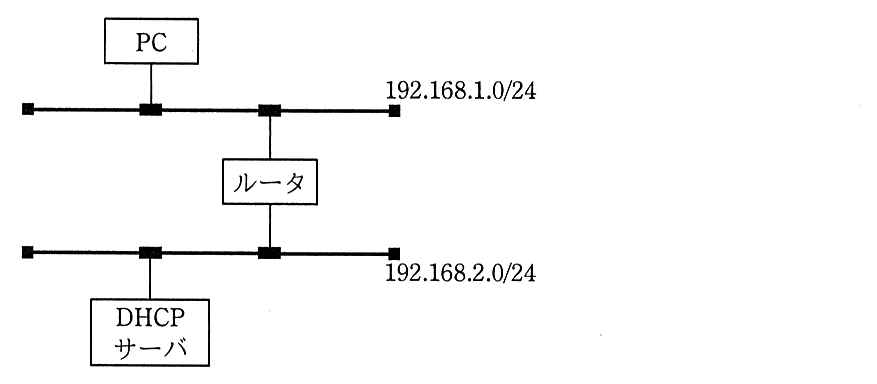
図のように,サブネット 192.168.1.0/24 に PC を接続し,サブネット 192.168.2.0/24 にある DHCP サーバによって PC の IP アドレスの設定を行いたい。このとき,PC から DHCP サーバに対する最初の問合せの宛先 IP アドレスとして,適切なものはどれか。ここで,PC から DHCP サーバに対する最初の問合せにはブロードキャスト通信が使われ,更に次の条件を満たす。
〔条件〕
(1) ルータでは DHCP リレーエージェントが動作している。 (2) PC は自分自身のサブネット情報を知らない。
ア 192.168.1.0 イ 192.168.1.255 ウ 192.168.2.255 エ 255.255.255.255 正解
正解 エ
解説
DHCP でアドレスを受け取る前の PC は,自分の IP アドレスもサブネットの情報も知らない。そのため,そのサブネットに限ったブロードキャストアドレス(この例なら 192.168.1.255)を組み立てることができず,どのネットワークでも使えるリミテッドブロードキャストアドレス 255.255.255.255 を宛先にして最初の問合せ(DHCPDISCOVER)を送る。エが適切である。
このブロードキャストはルータを越えないが,ルータで DHCP リレーエージェントが動いているので,それが受け取って別のサブネットにある DHCP サーバへユニキャストで中継する。イの 192.168.1.255 は自分のサブネットを知っていて初めて作れるアドレス,ウの 192.168.2.255 は相手側のサブネットのブロードキャストアドレスで,どちらも PC には分からない。アの 192.168.1.0 はネットワークアドレスで,宛先には使えない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
リモートアクセス環境において,認証情報やアカウンティング情報をやり取りするプロトコルはどれか。
ア CHAP イ PAP ウ PPTP エ RADIUS 正解
正解 エ
解説
RADIUS は,リモートアクセスサーバや無線 LAN のアクセスポイントなどが RADIUS クライアントになり,RADIUS サーバとの間で利用者の認証情報や,接続時間などのアカウンティング(利用記録)情報をやり取りするプロトコルである。エが該当する。
アの CHAP とイの PAP は,PPP で接続する際に利用者を認証する方式で,アカウンティング情報は扱わない(PAP はパスワードを平文で送り,CHAP はチャレンジレスポンス方式で送る)。ウの PPTP は PPP のフレームをトンネリングして VPN を構成するプロトコルである。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
複数台のレイヤ 2 スイッチで構成されるネットワークが複数の経路をもつ場合に,イーサネットフレームのループの発生を防ぐための TCP/IP ネットワークインタフェース層のプロトコルはどれか。
ア IGMP イ RIP ウ SIP エ スパニングツリープロトコル 正解
正解 エ
解説
スパニングツリープロトコル(IEEE 802.1D)は,レイヤ 2 スイッチ(ブリッジ)の間で情報を交換して論理的な木構造を作り,冗長な経路上のポートの一部を通信しないブロッキング状態にすることで,イーサネットフレームのループを防ぐ。データリンク層,すなわち TCP/IP のネットワークインタフェース層で動作するプロトコルであり,エが該当する。
アの IGMP はマルチキャストグループへの参加・離脱を管理するインターネット層のプロトコル,イの RIP はルータ間で経路情報を交換するルーティングプロトコル,ウの SIP は IP 電話などでセッションの確立・終了を制御するアプリケーション層のプロトコルであり,いずれもレイヤ 2 のループ防止には使わない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
DBMS がトランザクションのコミット処理を完了するタイミングはどれか。
ア アプリケーションプログラムの更新命令完了時点 イ チェックポイント処理完了時点 ウ ログバッファへのコミット情報書込み完了時点 エ ログファイルへのコミット情報書込み完了時点 正解
正解 エ
解説
コミットを完了とみなしてよいのは,コミット情報が不揮発の記憶媒体,すなわちログファイルに書き終わった時点。ここまで進んでいれば,直後にシステムが停止してもログからロールフォワードして最新の状態に復旧できる。
アの更新命令完了時点やウのログバッファへの書込み完了時点では,情報はまだ主記憶上にあり,障害で失われる。イのチェックポイント処理はバッファの内容をまとめて書き出す処理で,個々のトランザクションのコミットの成立とは関係がない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
ソフトウェアの要件定義における利用者の分析で活用される,ソフトウェアの利用者を役割ごとに典型的な姿として描いた仮想の人物を何と呼ぶか。
ア エピック イ ステークホルダ ウ プロダクトオーナ エ ペルソナ 正解
正解 エ
解説
ペルソナは,ソフトウェアの利用者を役割ごとに “典型的な一人の人物” として描いた仮想の人物像である。年齢や職業,IT の習熟度,そのソフトウェアを使う場面や動機までを具体的に書き,開発側が “誰のために作っているか” を共有できるようにする。エが該当する。
アのエピックは,アジャイル開発で大きすぎて一度では実現できない要求をまとめたもので,分割してユーザーストーリーにする。イのステークホルダは利害関係者で,実在する人や組織を指す。ウのプロダクトオーナはスクラムの役割の一つで,プロダクトバックログの優先順位に責任をもつ実在の担当者である。いずれも “仮想の人物” ではない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
アジャイル開発のプラクティスの一つである “ふりかえり(レトロスペクティブ)” を行う適切なタイミングはどれか。
ア “タスクボード” に貼ったタスクカードが移動されたとき イ 各 “イテレーション” の最後 正解 ウ 毎日行う “朝会” エ 毎日メンバの気持ちを見える化する “ニコニコカレンダー” に全チームメンバが記入し終えたとき
正解 イ
解説
ふりかえり(レトロスペクティブ)は,一定の開発期間を区切って終えたところで,チームが “何がうまくいったか,何が問題だったか,次に何を試すか” を話し合い,次の期間の進め方を改善する場である。したがって各イテレーション(スクラムではスプリント)の最後に行う。イが適切である。
ウの朝会(デイリースクラム)は,その日の予定と困りごとを共有する毎日の短い会で,進め方そのものを見直す場ではない。アのタスクカードの移動は進捗を示す日常の操作,エのニコニコカレンダーはメンバの気持ちを毎日可視化する仕掛けであり,どちらもふりかえりを始める合図にはならない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
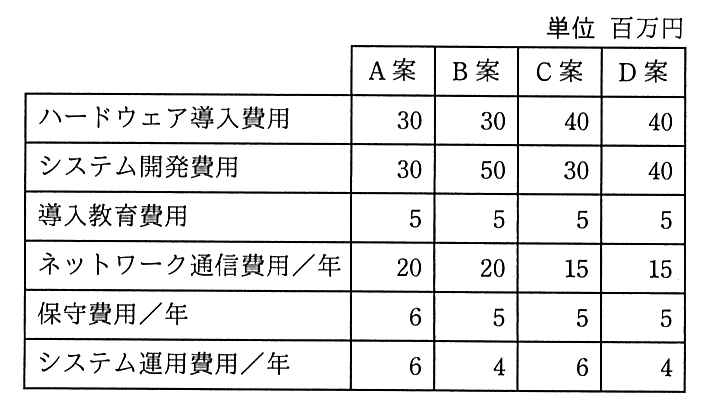
新システムの開発を計画している。提案された 4 案の中で,TCO(総所有費用)が最小のものはどれか。ここで,このシステムは開発後,3 年間使用されるものとする。
正解 ウ
解説
TCO は,導入時の費用に,使用期間中に毎年掛かる費用を3年分足して求める。導入時の費用(ハードウェア導入+開発+教育)と年間の費用(通信+保守+運用)はそれぞれ,A案が65と32,B案が85と29,C案が75と26,D案が85と24。3年間の TCO は,A案 65+32×3=161,B案 85+29×3=172,C案 75+26×3=153,D案 85+24×3=157 となり,C案の153百万円が最小。ウが正しい。
導入時の費用が最も安いのは A案,年間の費用が最も安いのは D案だが,どちらも3年通すと C案に及ばない。片方だけで比べず,使用期間全体の合計で比べるのが TCO の考え方である。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
プライバシーマークを取得している A 社は,個人情報管理台帳の取扱いについて内部監査を行った。判明した状況のうち,監査人が指摘事項として監査報告書に記載すべきものはどれか。
ア 個人情報管理台帳に,概数でしかつかめない個人情報の保有件数は概数だけで記載している。 イ 個人情報管理台帳に,ほかの項目に加えて,個人情報の保管場所,保管方法,保管期限を記載している。 ウ 個人情報管理台帳の機密性を守るための保護措置を講じている。 エ 個人情報管理台帳の見直しは,新たな個人情報の取得があった場合にだけ行っている。 正解
正解 エ
解説
個人情報管理台帳は,どの個人情報をどこに,どのように,いつまで保管しているかを把握し続けるためのものなので,定期的に見直して現状と合わせておく必要がある。新たな取得があったときだけ見直していると,利用しなくなった個人情報の消去や保管期限の到来,保管場所の変更が台帳に反映されず,実態とずれたまま残ってしまう。エが指摘事項に当たる。
アの概数でしかつかめない保有件数を概数で記載することは,正確につかめないものを無理に確定値で書くよりも実態に合っており,問題ではない。イの保管場所・保管方法・保管期限の記載と,ウの台帳自体を保護する措置は,いずれも適切な運用であり,指摘事項には当たらない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ