令和3年度 秋期に実施された情報処理安全確保支援士試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
AI による画像認識において,認識させる画像の中に人間には知覚できないノイズや微小な変化を含めることによって AI アルゴリズムの特性を悪用し,判定結果を誤らせる攻撃はどれか。
ア Adaptively Chosen Message 攻撃 イ Adversarial Examples 攻撃 正解 ウ Distributed Reflection Denial of Service 攻撃 エ Model Inversion 攻撃
正解 イ
解説
Adversarial Examples 攻撃は,入力データに人間には気付けないほど小さな摂動(ノイズ)を加えて,機械学習モデルの判断境界をまたがせ,意図した別のクラスに誤認識させる攻撃である。標識の画像にわずかな模様を加えて別の標識と認識させる例が知られている。イが該当する。
アの Adaptively Chosen Message 攻撃は,デジタル署名に対して,それまでの結果を見ながら次に署名させる文書を選んでいく攻撃で,暗号の安全性評価の枠組みである。ウの Distributed Reflection Denial of Service 攻撃は,第三者のサーバに応答を反射させて標的を溢れさせる DDoS 攻撃である。エの Model Inversion 攻撃は,モデルの出力を繰り返し観測して学習に使われたデータを復元する攻撃で,誤認識させるのではなく情報を抜き取る点が違う。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
Pass the Hash 攻撃はどれか。
ア パスワードのハッシュ値から導出された平文パスワードを使ってログインする。 イ パスワードのハッシュ値だけでログインできる仕組みを悪用してログインする。 正解 ウ パスワードを固定し,利用者 ID の文字列のハッシュ化を繰り返しながら様々な利用者 ID を試してログインする。 エ ハッシュ化されずに保存されている平文パスワードを使ってログインする。
正解 イ
解説
Pass the Hash 攻撃は,Windows の NTLM 認証のように,平文パスワードではなくパスワードのハッシュ値を使って認証が成立する仕組みを悪用する攻撃である。攻撃者は侵入した端末のメモリなどからハッシュ値を盗み,それを解読しないまま認証に使って他のサーバへログインする。イが該当する。
アはハッシュ値からパスワードを割り出す(レインボーテーブル攻撃や総当たり)ことで,割り出した平文を使う点で Pass the Hash ではない。ウはパスワードを固定して利用者 ID を変えながら試す点がリバースブルートフォース攻撃に近いが,ハッシュ値を認証に使う攻撃ではない。エは平文で保存されたパスワードの窃取・悪用である。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
PQC(Post-Quantum Cryptography)はどれか。
ア 量子アニーリングマシンを用いて,回路サイズ,消費電力,処理速度を飛躍的に向上させた実装性能をもつ暗号方式 イ 量子コンピュータを用いた攻撃に対しても,安全性を保つことができる暗号方式 正解 ウ 量子コンピュータを用いて効率的に素因数分解を行うアルゴリズムによって,暗号を解読する技術 エ 量子通信路を用いた鍵配送システムを利用し,大容量のデータを高速に送受信する技術
正解 イ
解説
PQC(Post-Quantum Cryptography,耐量子計算機暗号)は,大規模な量子コンピュータが実現しても解読が困難と考えられている数学的問題に基づく暗号方式の総称である。格子問題や符号理論,多変数多項式などに基づく方式があり,NIST が標準化を進めている。イが該当する。
ウの量子コンピュータで効率的に素因数分解を行うアルゴリズムはショアのアルゴリズムで,RSA などを解読する側の技術である。エの量子通信路を用いた鍵配送は量子鍵配送(QKD)で,専用の光通信路を必要とし,大容量データの高速送受信を目的とするものでもない。アの量子アニーリングマシンは組合せ最適化問題を解く装置で,暗号方式の実装性能を高めるものではない。PQC は量子技術を使う暗号ではなく,従来のコンピュータで動かせる点が要点である。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
問4
シングルサインオンの実装方式の一つである SAML 認証の特徴はどれか。
ア IdP(Identity Provider)が SP(Service Provider)の認証要求によって利用者認証を行い,認証成功後に発行されるアサーションを SP が検証し,問題がなければクライアントが SP にアクセスする。 正解 イ Web サーバに導入されたエージェントが認証サーバと連携して利用者認証を行い,クライアントは認証成功後に利用者に発行される cookie を使用して SP にアクセスする。 ウ 認証サーバは Kerberos プロトコルを使って利用者認証を行い,クライアントは認証成功後に発行されるチケットを使用して SP にアクセスする。 エ リバースプロキシで利用者認証が行われ,クライアントは認証成功後にリバースプロキシ経由で SP にアクセスする。
正解 ア
解説
SAML 認証では,利用者を認証する IdP(Identity Provider)と,サービスを提供する SP(Service Provider)が役割を分担する。利用者は IdP で認証を受け,IdP は認証結果を XML で記述しデジタル署名したアサーションを発行する。SP はそのアサーションの署名などを検証し,問題がなければ利用者にサービスの利用を認める。アが SAML 認証の特徴として適切である。
イは Web サーバに導入したエージェントが認証サーバと連携し,cookie でセッションを引き継ぐエージェント型のシングルサインオン,ウは認証サーバが発行するチケットを使う Kerberos 認証方式,エは利用者と Web サーバの間に置いたリバースプロキシでまとめて認証するリバースプロキシ型のシングルサインオンの説明である。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
サイバーキルチェーンに関する説明として,適切なものはどれか。
ア 委託先の情報セキュリティリスクが委託元にも影響するという考え方を基にしたリスク分析のこと イ 攻撃者がクライアントとサーバとの間の通信を中継し,あたかもクライアントとサーバが直接通信しているかのように装うことによって情報を盗聴するサイバー攻撃手法のこと ウ 攻撃者の視点から,攻撃の手口を偵察から目的の実行までの段階に分けたもの 正解 エ 取引データを複数の取引ごとにまとめ,それらを時系列につなげたチェーンに保存することによって取引データの改ざんを検知可能にしたもの
正解 ウ
解説
サイバーキルチェーンは,標的型攻撃の流れを攻撃者の視点で,偵察,武器化,配送,攻撃(エクスプロイト),インストール,遠隔操作(C&C),目的の実行の段階に分けて捉えるモデルである。どの段階で断ち切れば被害を防げるかを考えるために使う。ウが適切である。
アの委託先のリスクが委託元にも影響するという考え方はサプライチェーンリスクの捉え方である。イの通信を中継して直接通信しているかのように装う攻撃は中間者攻撃(Man-in-the-Middle 攻撃)である。エの取引データをまとめて時系列につなげ改ざんを検知可能にしたものはブロックチェーンで,名前に「チェーン」が付くだけで,攻撃の段階を表すモデルではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
ファイアウォールにおけるステートフルパケットインスペクションの特徴はどれか。
ア IP アドレスの変換が行われることによって,内部のネットワーク構成を外部から隠蔽できる。 イ 暗号化されたパケットのデータ部を復号して,許可された通信かどうかを判断できる。 ウ 過去に通過したリクエストパケットに対応付けられる戻りのパケットを通過させることができる。 正解 エ パケットのデータ部をチェックして,アプリケーション層での不正なアクセスを防止できる。
正解 ウ
解説
ステートフルパケットインスペクション(ダイナミックパケットフィルタリング)は,内部から外部へのリクエストパケットが通過したときに,その通信に対応する戻りのパケットだけを通過させるルールを動的に作り,通信が終わると削除する方式である。あらかじめ戻りのパケット用のポートを開けておく必要がないので,安全性が高まる。ウが正しい。
アの IP アドレスの変換で内部構成を隠蔽するのは NAT や NAPT の特徴。イの暗号化されたデータ部を復号して判断することや,エのデータ部をチェックしてアプリケーション層の不正アクセスを防ぐのは,アプリケーションゲートウェイ型ファイアウォールや WAF などの特徴で,パケットフィルタリングはヘッダ情報で判断する。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
FIPS PUB 140-3 はどれか。
ア 暗号モジュールのセキュリティ要求事項 正解 イ 情報セキュリティマネジメントシステムの要求事項 ウ ディジタル証明書や証明書失効リストの技術仕様 エ 無線 LAN セキュリティの技術仕様
正解 ア
解説
FIPS PUB 140 シリーズは,米国 NIST が定めた連邦情報処理規格で,暗号モジュール(暗号機能を実装したハードウェアやソフトウェア)が満たすべきセキュリティ要求事項を,段階的に厳しくなる 4 つのレベルで規定している。アが正しい。
2002 年の 140-2 を,2019 年 3 月発行の 140-3 が置き換えた。140-3 の要求事項は ISO/IEC 19790:2012,試験方法は ISO/IEC 24759:2017 に基づいている。イの情報セキュリティマネジメントシステムの要求事項は ISO/IEC 27001(JIS Q 27001),ウの証明書や証明書失効リストの技術仕様は ITU-T X.509,エの無線 LAN セキュリティの技術仕様は IEEE 802.11i などである。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
問8
X.509 における CRL(Certificate Revocation List)に関する記述のうち,適切なものはどれか。
ア PKI の利用者の Web ブラウザは,認証局の公開鍵が Web ブラウザに組み込まれていれば,CRL を参照しなくてもよい。 イ RFC 5280 では,認証局は,発行したディジタル証明書のうち失効したものについては,シリアル番号を失効後 1 年間 CRL に記載するよう義務付けている。 ウ 認証局は,発行した全てのディジタル証明書の有効期限を CRL に記載する。 エ 認証局は,有効期限内のディジタル証明書のシリアル番号を CRL に記載することがある。 正解
正解 エ
解説
CRL(Certificate Revocation List,証明書失効リスト)は,有効期限が来る前に失効させたデジタル証明書のシリアル番号と失効日を,認証局が並べて公開するものである。鍵の危殆化や所属の変更などで証明書を無効にしたことを,検証する側に知らせるために使う。有効期限内の証明書が失効されればそのシリアル番号が載るので,エが適切である。
アは,認証局の公開鍵が組み込まれていれば証明書の署名は検証できるが,失効しているかどうかは別の話なので,CRL(又は OCSP)の確認は省けない。イの RFC 5280 は,失効した証明書の記載を有効期限が過ぎた後に取り除いてよいとしており,失効後 1 年間の記載を義務付けてはいない。ウの CRL に載るのは失効した証明書だけで,発行した全ての証明書の有効期限を並べるものではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
JIS Q 27002:2014 には記載されていないが,JIS Q 27017:2016 には記載されている管理策はどれか。
ア クラウドサービス固有の情報セキュリティ管理策 正解 イ 事業継続マネジメントシステムにおける管理策 ウ 情報セキュリティガバナンスにおける管理策 エ 制御システム固有のサイバーセキュリティ管理策
正解 ア
解説
JIS Q 27017:2016 は,正式には “情報技術−セキュリティ技術−JIS Q 27002 に基づくクラウドサービスのための情報セキュリティ管理策の実践の規範” という規格で,JIS Q 27002 の管理策にクラウドサービス固有の実施の手引と管理策を加えたものである。クラウドサービスのカスタマとプロバイダの双方を対象にしている。アが該当する。
イの事業継続マネジメントシステムの管理策は JIS Q 22301 など,ウの情報セキュリティガバナンスは JIS Q 27014 が扱う。エの制御システム固有のサイバーセキュリティは IEC 62443 の系列が扱うもので,いずれも JIS Q 27017 の内容ではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
cookie に Secure 属性を設定しなかったときと比較した,設定したときの動作として,適切なものはどれか。
ア cookie に設定された有効期間を過ぎると,cookie が無効化される。 イ JavaScript による cookie の読出しが禁止される。 ウ URL 内のスキームが https のときだけ,Web ブラウザから cookie が送出される。 正解 エ Web ブラウザがアクセスする URL 内のパスと cookie に設定されたパスのプレフィックスが一致するときだけ,Web ブラウザから cookie が送出される。
正解 ウ
解説
cookie の Secure 属性は,その cookie を HTTPS などの暗号化された通信のときだけ送出するようブラウザに指示する属性である。URL のスキームが https のページのときだけ送出されるので,平文の HTTP 通信で cookie が盗聴されることを防げる。ウが正しい。
アの有効期間を過ぎると無効化されるのは Expires 属性や Max-Age 属性の働き,イの JavaScript による読出しを禁止するのは HttpOnly 属性の働き,エのパスのプレフィックスが一致するときに送出されるのは Path 属性の働きである。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
ネットワークカメラなどの IoT 機器では TCP 23 番ポートへの攻撃が多い理由はどれか。
ア TCP 23 番ポートは IoT 機器の操作用プロトコルで使用されており,そのプロトコルを用いると,初期パスワードを使った不正ログインが成功し,不正に IoT 機器を操作できることが多いから 正解 イ TCP 23 番ポートは IoT 機器の操作用プロトコルで使用されており,そのプロトコルを用いると,マルウェアを添付した電子メールを IoT 機器に送信するという攻撃ができることが多いから ウ TCP 23 番ポートは IoT 機器へのメール送信用プロトコルで使用されており,そのプロトコルを用いると,初期パスワードを使った不正ログインが成功し,不正に IoT 機器を操作できることが多いから エ TCP 23 番ポートは IoT 機器へのメール送信用プロトコルで使用されており,そのプロトコルを用いると,マルウェアを添付した電子メールを IoT 機器に送信するという攻撃ができることが多いから
正解 ア
解説
TCP の 23 番ポートは telnet が使うポートで,ネットワークカメラやルータなどの IoT 機器では,遠隔から機器を操作するためにこれが開いたままになっていることがある。しかも出荷時の ID とパスワードが変更されないまま使われている機器が多く,攻撃者は telnet でログインを試みるだけで機器を乗っ取れてしまう。マルウェア Mirai がこの手口で感染を広げた。アが該当する。
ウ・エは 23 番ポートを “メール送信用プロトコル” としている点が誤りで,メール送信の SMTP は 25 番(サブミッションポートは 587 番)である。イ・エの “マルウェアを添付した電子メールを IoT 機器に送信する” という攻撃は,IoT 機器がメールを受信する仕組みをもたないので成り立たない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
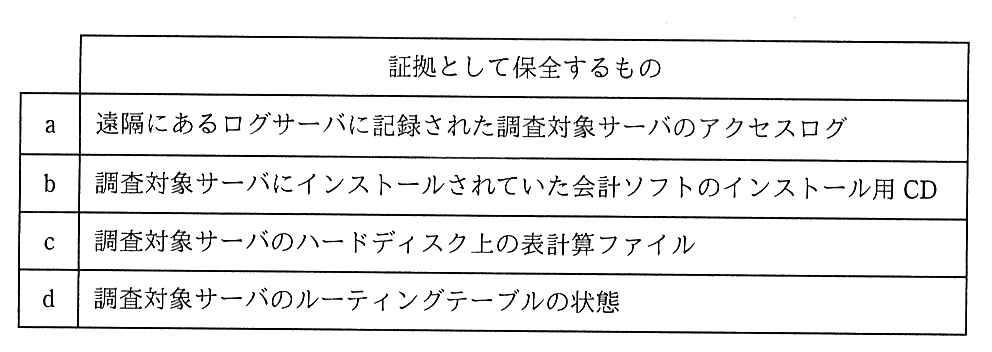
外部から侵入されたサーバ及びそのサーバに接続されていた記憶媒体を調査対象としてディジタルフォレンジックスを行うことになった。このとき,稼働状態にある調査対象のサーバ,記憶媒体などから表に示す a〜d を証拠として保全する。保全の順序のうち,揮発性の観点から最も適切なものはどれか。
ア a → c → d → b イ b → c → a → d ウ c → a → d → b エ d → c → a → b 正解
正解 エ
解説
デジタルフォレンジックスでは,消えやすいものから先に保全するのが原則である(RFC 3227 が示す証拠収集の順序)。d のルーティングテーブルはメモリ上の状態なので電源を切れば失われ,最も揮発性が高い。次が c のハードディスク上のファイルで,稼働中に上書きされ得る。a は別の機器である遠隔のログサーバにあるので調査対象サーバの操作では失われないが,世代管理でいずれ上書きされる。b の CD は書換えの起きない読取り専用媒体で最も揮発性が低い。よって d → c → a → b のエが正しい。
アは最も消えやすい d を3番目に置いており,先に a と c を保全している間にルーティングテーブルを失う。イは最も揮発性の低い b から始めていて順序が逆である。ウも c を先にして d を3番目に置いており,揮発性の高いものを後回しにしている。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
問13
テンペスト攻撃を説明したものはどれか。
ア 故意に暗号化演算を誤動作させ,正しい処理結果との差異を解析する。 イ 処理時間の差異を計測して解析する。 ウ 処理中に機器から放射される電磁波を観測して解析する。 正解 エ チップ内の信号線などに探針を直接当て,処理中のデータを観測して解析する。
正解 ウ
解説
テンペスト(TEMPEST)攻撃は,ディスプレイやケーブル,機器などから漏れて放射される微弱な電磁波を離れた場所で観測・解析し,表示内容や処理中のデータを盗み取る攻撃である。ウが正しい。
アの故意に誤動作させて正しい結果との差異を解析するのは故障利用攻撃(フォールト攻撃),イの処理時間の差異を計測して解析するのはタイミング攻撃,エのチップ内の信号線に探針を当ててデータを観測するのはプロービング攻撃である。いずれも暗号モジュールなどに対するサイドチャネル攻撃や物理的な攻撃の一種である。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
ルートキットの特徴はどれか。
ア OS などに不正に組み込んだツールの存在を隠す。 正解 イ OS の中核であるカーネル部分の脆弱性を分析する。 ウ コンピュータがマルウェアに感染していないことをチェックする。 エ コンピュータやルータのアクセス可能な通信ポートを外部から調査する。
正解 ア
解説
rootkit(ルートキット)は,攻撃者が不正侵入したコンピュータで,OS などに不正に組み込んだバックドアや攻撃ツール,ログの痕跡などを隠蔽し,管理者に気付かれずに活動し続けるための機能をまとめたツールである。アが正しい。
イのカーネル部分の脆弱性を分析すること,ウのマルウェアに感染していないことのチェック,エの通信ポートを外部から調査すること(ポートスキャン)は,rootkit の特徴ではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
無線 LAN の暗号化通信を実装するための規格に関する記述のうち,適切なものはどれか。
ア EAP は,クライアント PC とアクセスポイントとの間で,あらかじめ登録した共通鍵による暗号化通信を実装するための規格である。 イ RADIUS は,クライアント PC とアクセスポイントとの間で公開鍵暗号方式による暗号化通信を実装するための規格である。 ウ SSID は,クライアント PC で利用する秘密鍵であり,公開鍵暗号方式による暗号化通信を実装するための規格で規定されている。 エ WPA3-Enterprise は,IEEE 802.1X の規格に沿った利用者認証及び動的に配布される暗号化鍵を用いた暗号化通信を実装するための規格である。 正解
正解 エ
解説
WPA3-Enterprise は,IEEE 802.1X による利用者認証を行い,認証の結果として端末ごとに動的に生成・配布される鍵を用いて通信を暗号化する無線 LAN のセキュリティ規格である。エが適切である。
アの EAP は IEEE 802.1X で使われる認証のための枠組み(プロトコル)であり,登録した共通鍵で通信を暗号化する規格ではない。イの RADIUS はアクセスポイントなどと認証サーバの間で認証情報をやり取りするプロトコルで,クライアントとアクセスポイントの間の暗号化通信を実装するものではない。ウの SSID は無線 LAN のネットワークを識別する名前であり,秘密鍵ではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
IEEE 802.1X で使われる EAP-TLS が行う認証はどれか。
ア CHAP を用いたチャレンジレスポンスによる利用者認証 イ あらかじめ登録した共通鍵によるサーバ認証と,時刻同期のワンタイムパスワードによる利用者認証 ウ ディジタル証明書による認証サーバとクライアントの相互認証 正解 エ 利用者 ID とパスワードによる利用者認証
正解 ウ
解説
EAP-TLS は,IEEE 802.1X で使われる EAP の認証方式の一つで,TLS の仕組みを使い,認証サーバとクライアントの双方がディジタル証明書を提示して相互認証を行う。クライアントにも証明書が必要なので導入の手間はかかるが,パスワードを使わない強固な認証ができる。ウが正しい。
アの CHAP を用いたチャレンジレスポンスによる利用者認証は EAP-MD5 などに近い方式である。エの利用者 ID とパスワードによる利用者認証は,サーバだけを証明書で認証する PEAP や EAP-TTLS で使われる。イのような共通鍵によるサーバ認証とワンタイムパスワードの組合せは EAP-TLS の認証ではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
TLS 1.3 の暗号スイートに関する説明のうち,適切なものはどれか。
ア TLS 1.2 で規定されている共通鍵暗号 AES-CBC を必須の暗号アルゴリズムとして継続利用できるようにしている。 イ Wi-Fi アライアンスにおいて規格化されている。 ウ サーバとクライアントのそれぞれがお互いに別の暗号アルゴリズムを選択できる。 エ 認証暗号アルゴリズムとハッシュアルゴリズムの組みで構成されている。 正解
正解 エ
解説
TLS 1.3 の暗号スイートは,認証暗号アルゴリズム(AEAD,暗号化と改ざん検知を一つの処理でまとめて行う方式)と,鍵導出に使うハッシュアルゴリズムの二つの組みだけで表される(TLS_AES_128_GCM_SHA256 など)。TLS 1.2 までは鍵交換・署名・共通鍵暗号・MAC の四つを並べていたが,鍵交換と署名の指定は別の拡張へ移された。エが適切である。
アは逆で,TLS 1.3 は AES-CBC のように暗号化と改ざん検知を別々に行う方式を廃止し,AEAD だけに絞っている。イの TLS を規格化しているのは IETF であり,Wi-Fi アライアンスは無線 LAN の規格を扱う団体である。ウは,クライアントが使える暗号スイートを列挙し,その中からサーバが一つ選んで通知するので,両者が別々のアルゴリズムを使うことはない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
レイヤ 3 ネットワーク内に論理的なレイヤ 2 ネットワークをカプセル化によって構築するプロトコルはどれか。
ア IEEE 802.1ad(QinQ) イ IPsec ウ PPPoE エ VXLAN 正解
正解 エ
解説
VXLAN(Virtual eXtensible LAN)は,イーサネットのフレームを UDP のパケットに包んで IP ネットワーク上を運ぶことで,レイヤ 3 のネットワークをまたいで論理的なレイヤ 2 のネットワークを作るプロトコルである。VLAN の識別子が 12 ビットで 4,094 個までなのに対し,VXLAN の VNI は 24 ビットあるので,データセンタで多数のテナントを分離するのに使われる。エが該当する。
アの IEEE 802.1ad(QinQ)は VLAN タグを二重に付けて数を増やす技術で,レイヤ 2 の範囲に閉じている。イの IPsec はレイヤ 3 のパケットを保護・カプセル化するもので,運ぶのはレイヤ 2 のフレームではない。ウの PPPoE は PPP のフレームをイーサネット上で運ぶもので,論理的なレイヤ 2 ネットワークを IP 上に作るものではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
イーサネットにおいて,ルータで接続された二つのセグメント間でのコリジョンの伝搬と,宛先 MAC アドレスの全てのビットが 1 であるブロードキャストフレームの中継について,適切な組合せはどれか。
ア コリジョンの伝搬:伝搬しない,ブロードキャストフレームの中継:中継しない 正解 イ コリジョンの伝搬:伝搬しない,ブロードキャストフレームの中継:中継する ウ コリジョンの伝搬:伝搬する,ブロードキャストフレームの中継:中継しない エ コリジョンの伝搬:伝搬する,ブロードキャストフレームの中継:中継する
正解 ア
解説
コリジョン(衝突)は,同じ伝送路を共有する範囲(コリジョンドメイン)の中で起き,物理層で中継するリピータやハブでは伝搬するが,ブリッジ,スイッチ,ルータでは伝搬しない。ブロードキャストフレームは,データリンク層までで中継するブリッジやスイッチでは中継されるが,ネットワーク層で中継するルータでは中継されない。
したがって,ルータで接続された二つのセグメント間では,コリジョンは伝搬せず,ブロードキャストフレームも中継しないので,アが正しい。イはブリッジやスイッチで接続した場合,エはリピータやハブで接続した場合の組合せである。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
クラス B の IP アドレスで,サブネットマスクが 16 進数の FFFFFF80 である場合,利用可能なホスト数は最大幾つか。
正解 ア
解説
サブネットマスク FFFFFF80 は 2 進数で 1 が 25 個,0 が 7 個なので,ホスト部は 7 ビットである。7 ビットで表せる 2^7=128 個のうち,ホスト部が全て 0 のネットワークアドレスと全て 1 のブロードキャストアドレスは端末に割り当てられないので,利用可能なホスト数は 128-2=126 になる。アが正しい。
イの 127 は,ネットワークアドレスかブロードキャストアドレスの一方しか除いていない。ウの 254 やエの 255 は,ホスト部を 8 ビット(マスク FFFFFF00)とした場合の値である。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
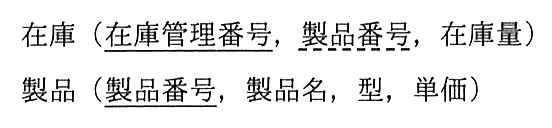
次の表において,“在庫”表の製品番号に参照制約が定義されているとき,その参照制約によって拒否される可能性がある操作はどれか。ここで,実線の下線は主キーを,破線の下線は外部キーを表す。
ア “在庫”表の行削除 イ “在庫”表の表削除 ウ “在庫”表への行追加 正解 エ “製品”表への行追加
正解 ウ
解説
“在庫”表の製品番号は,“製品”表の製品番号を参照する外部キーである。参照制約によって,“在庫”表に行を追加するとき,その製品番号が“製品”表に存在しなければ追加が拒否される。ウが正しい。
アの“在庫”表の行削除とイの表削除は,参照する側の行や表を消すだけなので,参照制約に反しない。エの“製品”表への行追加は,参照される側に新しい製品番号を増やすだけなので拒否されない。拒否される可能性があるのは,“在庫”表から参照されている“製品”表の行の削除や製品番号の更新である。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
テスト担当者が,ソフトウェアを動作させてその動きを学習しながら,自身の経験に基づいて以降のテストを動的に計画して進めるテストの方法はどれか。
ア 実験計画法 イ 状態遷移テスト ウ 探索的テスト 正解 エ モデルベースドテスト
正解 ウ
解説
探索的テストは,あらかじめテストケースを網羅的に設計しておくのではなく,テスト担当者がソフトウェアを実際に動かして挙動を学びながら,気付いた点や自身の経験をもとに次に何を試すかをその場で決めて進めるテストの方法である。ウが該当する。
アの実験計画法は,複数の因子の組合せを効率よく割り付けて少ない回数で影響を調べる統計的な手法である。イの状態遷移テストは,システムのとり得る状態と遷移を洗い出し,それを網羅するようにテストケースを設計する技法である。エのモデルベースドテストは,仕様をモデルとして記述し,そこからテストケースを自動的に導く手法で,いずれも事前にテストケースを設計しておく点が探索的テストと異なる。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
ブルーレイディスクで使われているコンテンツ保護技術はどれか。
正解 ア
解説
AACS(Advanced Access Content System)は,ブルーレイディスクで使われているコンテンツ保護技術である。ディスクごとの鍵とプレーヤごとのデバイス鍵を組み合わせて暗号化し,鍵が破られた機器のデバイス鍵を以後のディスクで無効にできる(リボケーション)ところが特徴である。アが該当する。
イの CPRM は SD メモリカードや記録型 DVD など,記録型メディアに録画したコンテンツを保護する技術である。ウの CSS(Content Scramble System)は DVD-Video の保護技術で,AACS より前の世代にあたる。エの WMRM(Windows Media Rights Manager)は,Windows Media 形式のコンテンツの配信で利用を制限する DRM の仕組みで,光ディスクの保護技術ではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
情報システムの設計の例のうち,フェールソフトの考え方を適用した例はどれか。
ア UPS を設置することによって,停電時に手順どおりにシステムを停止できるようにする。 イ 制御プログラムの障害時に,システムの暴走を避け,安全に運転を停止できるようにする。 ウ ハードウェアの障害時に,パフォーマンスは低下するが,構成を縮小して運転を続けられるようにする。 正解 エ 利用者の誤操作や誤入力を未然に防ぐことによって,システムの誤動作を防止できるようにする。
正解 ウ
解説
フェールソフトは,故障が起きたときにシステムを止めるのではなく,機能や性能を落としてでも動き続けさせる(縮退運転する)考え方。ハードウェア障害時に構成を縮小して運転を続けるウがこれに当たる。
アとイは,障害時に安全な側へ倒して停止させるフェールセーフ。エは利用者の誤操作を未然に防ぐフールプルーフの例。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
クラウドサービスの導入検討プロセスに対するシステム監査において,クラウドサービス上に保存されている情報の保全及び消失の予防に関するチェックポイントとして,最も適切なものはどれか。
ア クラウドサービスの障害時における最大許容停止時間が検討されているか。 イ クラウドサービスの利用者 ID と既存の社内情報システムの利用者 ID の一元管理の可否が検討されているか。 ウ クラウドサービスを提供する事業者が信頼できるか,事業者の事業継続性に懸念がないか,及びサービスが継続して提供されるかどうかが検討されているか。 正解 エ クラウドサービスを提供する事業者の施設内のネットワークに,暗号化通信が採用されているかどうかが検討されているか。
正解 ウ
解説
設問が問うているのは “クラウドサービス上に保存されている情報の保全及び消失の予防” である。クラウドに預けた情報は,事業者が倒産したりサービスを終了したりすると,取り出せないまま失われるおそれがある。したがって導入を検討する段階では,事業者が信頼できるか,事業継続性に懸念がないか,サービスが継続して提供されるかを確かめておく必要がある。ウが最も適切である。
アの最大許容停止時間は可用性に関するチェックポイント,イの利用者 ID の一元管理はアクセス管理や運用の効率に関するもの,エの事業者の施設内ネットワークの暗号化は通信の機密性に関するものである。いずれもクラウドサービスの監査で見るべき点ではあるが,情報が失われることの予防を直接扱うものではない。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ