令和7年度 春期に実施された情報処理安全確保支援士試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
DRDoS 攻撃に該当するものはどれか。
ア サーバの可用性を脅かす脆弱性が発見されてから対策が提供されるまでの間に,その脆弱性を攻撃者が悪用することによって,標的のサーバのリソースを枯渇させ,利用を妨害する。 イ 最初の接続要求(SYN)パケットを繰り返し送信することによって,標的のサーバの利用可能なメモリを枯渇させ,利用を妨害する。 ウ 多数の DNS サーバに対して送信元の IP アドレスを標的の IP アドレスに偽装したリクエストを送信し,それらのサーバの応答パケットによって,標的のサーバのリソースを枯渇させ,利用を妨害する。 正解 エ 多数の HTTP リクエストを長期間掛けて送信し続けることによって,標的の Web サーバのセッションを占有し,利用を妨害する。
正解 ウ
解説
DRDoS(Distributed Reflection Denial of Service)は,送信元 IP アドレスを標的のものに偽装した要求を多数の第三者のサーバへ送り,それらが標的に返す応答で標的を溢れさせる攻撃である。DNS のように小さな要求に対して大きな応答を返すサービスが踏み台に使われる。ウが該当する。
アは対策が出るまでの間に脆弱性を突くゼロデイ攻撃,イは SYN パケットを送り続けて接続待ちの資源を使い切らせる SYN フラッド攻撃,エは少しずつ長時間かけて接続を占有する Slow HTTP DoS 攻撃の説明であり,いずれも第三者に反射させる形ではない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
シングルサインオンの実装方式の一つである SAML 認証の特徴として,適切なものはどれか。
ア IdP(Identity Provider)が利用者認証を行い,認証成功後に発行されるアサーションを SP(Service Provider)が検証し,問題がなければクライアントは SP にアクセスできるようになる。 正解 イ Web サーバに導入されたエージェントが認証サーバと連携して利用者認証を行い,クライアントは認証成功後に発行される cookie を使用して SP にアクセスできるようになる。 ウ 認証サーバは Kerberos プロトコルを使って利用者認証を行い,クライアントは認証成功後に発行されるチケットを使用して SP にアクセスできるようになる。 エ リバースプロキシで利用者認証が行われ,クライアントは認証成功後にリバースプロキシ経由で SP にアクセスできるようになる。
正解 ア
解説
SAML 認証では,利用者を認証する IdP(Identity Provider)と,サービスを提供する SP(Service Provider)が役割を分担する。利用者は IdP で認証を受け,IdP は認証結果を XML で記述しデジタル署名したアサーションを発行する。SP はそのアサーションの署名などを検証し,問題がなければ利用者にサービスの利用を認める。アが SAML 認証の特徴として適切である。
イは Web サーバに導入したエージェントが認証サーバと連携し,cookie でセッションを引き継ぐエージェント型のシングルサインオン,ウは認証サーバが発行するチケットを使う Kerberos 認証方式,エは利用者と Web サーバの間に置いたリバースプロキシでまとめて認証するリバースプロキシ型のシングルサインオンの説明である。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
SHA-512/256 の説明はどれか。
ア 入力データに SHA-256 に基づいたハッシュ関数を 1 回適用し,256 ビットの値を出力した後,512 ビットに拡張して出力する。 イ 入力データに SHA-256 に基づいたハッシュ関数を 512 回繰り返し適用し,256 ビットの値を出力する。 ウ 入力データに SHA-512 に基づいたハッシュ関数を 1 回適用し,512 ビットの値を出力した後,256 ビットに切り詰めて出力する。 正解 エ 入力データに SHA-512 に基づいたハッシュ関数を 256 回繰り返し適用し,512 ビットの値を出力する。
正解 ウ
解説
SHA-512/256 は,FIPS 180-4 の 6.7 で「SHA-512(6.4)とまったく同じ手順で,例外は二つだけ」と定義されている。例外は,(1) 初期ハッシュ値 H(0) を SHA-512 とは別の値にすること,(2) 最終ハッシュ値 H(N) の左から 256 ビットを取り出して 256 ビットのメッセージダイジェストとすること,の二つである。ハッシュ関数を適用するのは 1 回で,512 ビットを出したうえで 256 ビットに切り詰めるので,ウが適切である。
アとイは SHA-256 を基にしており,SHA-512/256 は SHA-512 を基にするので誤り。ア・エは出力を 512 ビットに拡張したり 512 ビットのまま出したりしており,名前の「/256」が示す出力長 256 ビットと合わない。イ・エの「512 回」「256 回」のような繰返し適用は,パスワードのストレッチングの考え方であって SHA-512/t の定義には無い。なお初期ハッシュ値を変えているのは,SHA-512 の出力を単に前から 256 ビット取ったものと同じ値にならないようにするためである。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
問4
DNS に対するカミンスキー攻撃への対策はどれか。
ア DNS キャッシュサーバと権威 DNS サーバとの計 2 台の冗長構成とすることによって,過負荷によるサーバダウンのリスクを大幅に低減させる。 イ SPF を用いて DNS リソースレコードを認証することによって,電子メールの送信元ドメインが詐称されていないかどうかを確認する。 ウ SQL 文の組立てにプレースホルダを用いることによって,不正な SQL 文による DNS リソースレコードの書換えを防ぐ。 エ 問合せ時の送信元ポート番号をランダム化することによって,DNS キャッシュサーバに偽の情報がキャッシュされる確率を大幅に低減させる。 正解
正解 エ
解説
カミンスキー攻撃は,DNS キャッシュサーバに存在しない名前を大量に問い合わせさせ,権威 DNS サーバからの正規の応答が返る前に偽の応答を送り込んで,キャッシュを汚染する手法である。偽の応答が受け入れられるには,問合せの ID(16 ビット)と送信元ポート番号を一致させる必要がある。送信元ポート番号を固定せずランダム化すると攻撃者が当てるべき組合せが一気に増え,偽の情報がキャッシュされる確率を大幅に下げられる。エが対策に当たる。
アの冗長構成は過負荷や機器故障への備えであって,偽の応答を防ぐものではない。イの SPF は電子メールの送信元ドメインの詐称を検出する仕組みで,DNS の TXT レコードを使うものの,キャッシュ汚染の対策ではない。ウのプレースホルダは SQL インジェクションの対策であり,DNS の問合せは SQL 文を組み立てないので関係しない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
クリプトジャッキングに該当するものはどれか。
ア PC に不正アクセスし,その PC のリソースを利用して,暗号資産のマイニングを行う攻撃 正解 イ 暗号資産取引所の Web サイトに不正ログインを繰り返し,取引所の暗号資産を盗む攻撃 ウ 巧妙に細工した電子メールのやり取りによって,企業の担当者をだまし,攻撃者の用意した暗号資産口座に送金させる攻撃 エ マルウェア感染した PC に制限を掛けて利用できないようにし,その制限の解除と引換えに暗号資産を要求する攻撃
正解 ア
解説
クリプトジャッキング(cryptojacking)は,暗号資産(crypto)とハイジャック(hijacking)を組み合わせた語で,他人の PC やサーバに不正に入り込む,あるいは Web ページに仕込んだスクリプトを閲覧者のブラウザで動かすなどして,その機器の CPU などのリソースを勝手に使い,暗号資産のマイニング(採掘)を行う攻撃である。アが該当する。
イは暗号資産取引所の利用者アカウントへの不正ログインによる窃取で,リスト型攻撃などに当たる。ウは取引先や経営者を装ったメールで送金先を偽る攻撃で,ビジネスメール詐欺(BEC)である。エは PC を使えなくして復旧と引換えに金銭(暗号資産)を要求するもので,ランサムウェアである。いずれも他人の計算資源でマイニングを行う攻撃ではない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
デジタル証明書に関する記述のうち,適切なものはどれか。
ア S/MIME や TLS で利用するデジタル証明書の規格は,ITU-T X.400 で標準化されている。 イ TLS において,デジタル証明書は,通信データの暗号化のための鍵交換や通信相手の認証に利用されている。 正解 ウ 認証局が発行するデジタル証明書は,申請者の秘密鍵に対して認証局がデジタル署名したものである。 エ ルート認証局は,下位の認証局の公開鍵にルート認証局の公開鍵でデジタル署名したデジタル証明書を発行する。
正解 イ
解説
TLS では,サーバが提示するデジタル証明書によって通信相手(サーバ)が正当であることを認証し,証明書に含まれる公開鍵を,通信データの暗号化に使う共通鍵の鍵交換(又は鍵交換の署名検証)に利用する。イが適切である。
アのデジタル証明書の規格は ITU-T X.509 であり,X.400 は電子メールなどのメッセージ通信の規格である。ウのデジタル証明書は,申請者の公開鍵に対して認証局が自らの秘密鍵でデジタル署名したものであり,申請者の秘密鍵を署名対象にはしない。エのルート認証局も,下位の認証局の公開鍵に対してルート認証局の秘密鍵でデジタル署名した証明書を発行する。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
マルウェア Mirai の動作はどれか。
ア IoT 機器などで動作する Web サーバプログラムの脆弱性を悪用して感染を広げ,Web ページを改ざんし,決められた日時に特定の IP アドレスに対して DDoS 攻撃を行う。 イ Web サーバプログラムの脆弱性を悪用して企業の Web ページに不正な JavaScript を挿入し,当該 Web ページを閲覧した利用者を不正な Web サイトへと誘導する。 ウ ファイル共有ソフトを使っている PC 内でマルウェアの実行ファイルを利用者が誤って実行すると,PC 内の情報をインターネット上の Web サイトにアップロードして不特定多数の人に公開する。 エ ランダムな宛先 IP アドレスを使用して IoT 機器などに感染を広げるとともに,C&C サーバからの指令に従って標的に対して DDoS 攻撃を行う。 正解
正解 エ
解説
Mirai は,インターネット上のランダムな IP アドレスに対して telnet のポートでログインを試み,工場出荷時のままの弱い ID とパスワードを使っている IoT 機器(ネットワークカメラやルータなど)に感染を広げ,ボットネットを形成するマルウェアである。感染した機器は C&C サーバからの指令に従って,標的に DDoS 攻撃を行う。エが正しい。
アの Web サーバの脆弱性を悪用して Web ページを改ざんし,決められた日時に DDoS 攻撃を行うのは Code Red などのワームの特徴である。イの Web ページに不正な JavaScript を挿入して利用者を誘導するのは Web サイト改ざんによる攻撃(Gumblar など),ウのファイル共有ソフトで情報を公開してしまうのは Antinny などの暴露ウイルスの動作である。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
問8
サイバー攻撃における,コネクトバックの説明はどれか。
ア PC をマルウェアに感染させてスクリーンロックしたり,ファイルを暗号化したりして使用不能にし,逆に復号することと引換えに金銭を要求する。 イ 一見すると有益なソフトウェアと見せかけて,逆にマルウェアを利用者の PC にシェルを用いて利用者が気付かないうちにインストールさせる。 ウ 侵害したシステムから攻撃者のサーバに対して通信を開始する。 正解 エ 製品,ソフトウェアなどを分解又は解析し,その仕組み,仕様,構成部品を明らかにしてバックドアを仕込む。
正解 ウ
解説
コネクトバックは,攻撃者が侵入したシステムの側から攻撃者のサーバへ向けて通信を開始させる手口である。ファイアウォールは外から内への接続を厳しく制限する一方,内から外への接続は許可していることが多いので,内側から接続させれば外部との通信経路を確保できる。この経路でシェルを渡すものをリバースシェルと呼ぶ。ウが説明として適切である。
アはランサムウェア,イは有用なソフトウェアに見せかけて不正な機能を仕込むトロイの木馬,エは製品やソフトウェアを分解・解析するリバースエンジニアリングの説明である。イとエには「逆」「バックドア」といった語が出てくるが,通信の向きを逆にするというコネクトバックの要点とは別の話である。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
公開鍵基盤における CPS(Certification Practice Statement)はどれか。
ア 認証局が発行するデジタル証明書の所有者が策定したセキュリティ宣言 イ 認証局でのデジタル証明書発行手続を代行する事業者が策定したセキュリティ宣言 ウ 認証局の認証業務の運用などに関する詳細を規定した文書 正解 エ 認証局を監査する第三者機関の運用などに関する詳細を規定した文書
正解 ウ
解説
CPS(Certification Practice Statement,認証実施規程)は,RFC 3647 で「認証局が証明書の発行,管理,失効,更新又は鍵更新に当たって用いる実務慣行を記述した文書」と定義されている。認証局が自らの認証業務をどのように運用するかを具体的に定めて公開するものなので,ウが該当する。
CPS と対になる文書に CP(Certificate Policy,証明書ポリシー)があり,CP が「証明書が満たすべき要件」を定めるのに対し,CPS は「その要件を認証局がどう満たすか」を明らかにする。アの証明書の所有者(利用者)やイの登録手続を代行する事業者(RA)が策定するものではなく,策定するのは認証局自身である。エの認証局を監査する第三者機関の運用を定めた文書でもない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
JIS Q 27000:2019(情報セキュリティマネジメントシステム—用語)の用語に関する記述のうち,適切なものはどれか。
ア 脅威とは,一つ以上の要因によって付け込まれる可能性がある,資産又は管理策の弱点のことである。 イ 脆弱性とは,システム又は組織に損害を与える可能性がある,望ましくないインシデントの潜在的な原因のことである。 ウ リスク対応とは,リスクの大きさが,受容可能か又は許容可能かを決定するために,リスク分析の結果をリスク基準と比較するプロセスのことである。 エ リスク特定とは,リスクを発見,認識及び記述するプロセスのことであり,リスク源,事象,それらの原因及び起こり得る結果の特定が含まれる。 正解
正解 エ
解説
JIS Q 27000:2019 は,リスク特定(3.68)を“リスクを発見,認識及び記述するプロセス”と定義し,注記でリスク源,事象,それらの原因及び起こり得る結果の特定が含まれるとしている。エが適切である。
アの“付け込まれる可能性がある,資産又は管理策の弱点”はぜい弱性(3.77)の定義,イの“望ましくないインシデントの潜在的な原因”は脅威(3.74)の定義であり,二つが入れ替わっている。ウのリスク分析の結果をリスク基準と比較して受容可能か又は許容可能かを決定するプロセスは,リスク評価(3.67)の定義である。リスク対応(3.72)は“リスクを修正するプロセス”と定義されている。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
“政府情報システムのためのセキュリティ評価制度(ISMAP)”の説明はどれか。
ア 個人情報の取扱いについて政府が求める保護措置を講じる体制を整備している事業者などを評価して,適合を示すマークを付与し,個人情報を取り扱う政府情報システムの運用について,当該マークを付与された者への委託を認める制度 イ 個人データを海外に移転する際に,移転先の国の政府が定めた情報システムのセキュリティ基準を評価して,日本が求めるセキュリティ水準が確保されている場合には,本人の同意なく移転できるとする制度 ウ 政府が求めるセキュリティ要求を満たしているクラウドサービスをあらかじめ評価,登録することによって,政府のクラウドサービス調達におけるセキュリティ水準の確保を図る制度 正解 エ プライベートクラウドの情報セキュリティ全般に関するマネジメントシステムの規格にパブリッククラウドサービスに特化した管理策を追加した国際規格を基準にして,政府情報システムにおける情報セキュリティ管理体制を評価する制度
正解 ウ
解説
ISMAP(Information system Security Management and Assessment Program,政府情報システムのためのセキュリティ評価制度)は,政府が求めるセキュリティ要求を満たしているクラウドサービスをあらかじめ評価・登録することによって,政府のクラウドサービス調達におけるセキュリティ水準の確保を図る制度である。評価に通ったサービスは ISMAP クラウドサービスリストに登録され,政府機関などはそのリストから調達する。ウが適切である。
アは個人情報の適切な取扱いを評価してマークを付与する制度で,プライバシーマーク制度に近い。イは個人データの越境移転に関する記述だが,個人情報保護法では外国にある第三者への提供には原則として本人の同意が必要であり,移転先国の基準を評価すれば同意が不要になる制度は無い。エは ISMS の規格にクラウドサービス向けの管理策を加えた国際規格(ISO/IEC 27017)に基づく ISMS クラウドセキュリティ認証を思わせるが,これは民間の第三者認証であって政府調達のための制度ではない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
NIST “サイバーセキュリティフレームワーク(CSF) 2.0” のコアには,機能が六つある。IDENTIFY, PROTECT, DETECT, RESPOND, RECOVER と,あと一つはどれか。
ア CONTROL イ DIRECT ウ GOVERN 正解 エ MANAGE
正解 ウ
解説
NIST “サイバーセキュリティフレームワーク(CSF) 2.0”(NIST CSWP 29,2024 年 2 月)は,コアの機能(Function)を GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND, RECOVER の六つとしている。ウの GOVERN が残る一つである。
GOVERN は CSF 2.0 で新たに加わった機能で,「組織のサイバーセキュリティリスクマネジメントの戦略,期待及び方針が確立され,伝達され,監視される」ことを扱う。組織の使命や利害関係者の期待に照らして,他の五つの機能で何をどの順で達成するかを方向付ける位置付けにある。ア・イ・エの CONTROL,DIRECT,MANAGE はいずれもコアの機能の名称ではない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
問13
IoC(Indicator of Compromise)に該当するものはどれか。
ア JVN 上で公開されている,あるソフトウェアに関する脆弱性情報 イ ある認証局が公開している公開鍵証明書の失効リスト ウ あるネットワーク機器のログに残された C&C サーバとの通信履歴 正解 エ あるファイアウォールに設定されたパケットフィルタリングルール
正解 ウ
解説
IoC(Indicator of Compromise,侵害指標)は,システムが侵害されたことを示す痕跡のことである。C&C サーバの IP アドレスやドメイン名,マルウェアのファイルのハッシュ値,不審な通信の記録などが該当し,組織間で共有して同種の侵害を早期に見つけるために使われる。ウのネットワーク機器のログに残された C&C サーバとの通信履歴が,まさに侵害の痕跡である。
アの JVN で公開される脆弱性情報は,侵害を受ける前の「弱点」の情報であって,侵害が起きた痕跡ではない。イの失効リスト(CRL)は失効した公開鍵証明書の一覧で,認証局が公開する運用情報である。エのパケットフィルタリングルールは防御のための設定であり,いずれも侵害の痕跡には当たらない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
サイドチャネル攻撃の手法であるタイミング攻撃の対策として,最も適切なものはどれか。
ア 演算アルゴリズムに処理を追加して,秘密情報の違いによって演算の処理時間に差異が出ないようにする。 正解 イ コンデンサを挿入して,電力消費量が時間的に均一になるようにする。 ウ ハードウェアを自ら診断することによって故障を検出する機構,及び故障を検出したら秘密情報を破壊する機構を設ける。 エ 保護層を備えて,内部のデータが不正に書き換えられないようにする。
正解 ア
解説
タイミング攻撃は,暗号処理に掛かる時間が秘密鍵やパスワードの値によって変わることを利用し,処理時間を多数回測って秘密情報を推定するサイドチャネル攻撃である。したがって対策は,秘密情報の値によらず処理時間が一定になるようにすることである。剰余乗算でダミーの演算を必ず行うなどして時間差を消すアが最も適切である。
イの電力消費量を均一にするのは,消費電力の波形から秘密情報を読み取る電力解析攻撃(SPA・DPA)への対策である。ウの故障を検出して秘密情報を破壊する機構は,わざと誤動作を起こさせて情報を得る故障利用攻撃(フォールト攻撃)への対策である。エの保護層を備えて内部データの書換えを防ぐのは,チップを物理的に解析・改変するプロービングへの対策で,いずれも処理時間の差そのものを無くすものではない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
マルウェア感染の調査対象の PC に対して,電源を切る前に全ての証拠保全を行いたい。ARP キャッシュを取得した後に保全すべき情報のうち,最も優先して保全すべきものはどれか。
ア 調査対象の PC で動的に追加されたルーティングテーブル 正解 イ 調査対象の PC に増設された HDD にある個人情報を格納したテキストファイル ウ 調査対象の PC の VPN 接続情報を記録している VPN サーバ内のログ エ 調査対象の PC のシステムログファイル
正解 ア
解説
証拠保全は,電源を切ると失われる揮発性の高い情報から順に行う(RFC 3227 の揮発性の順序)。ARP キャッシュと同じくメモリ上にあり,電源を切ると消えてしまうルーティングテーブルが,ARP キャッシュの次に優先して保全すべき情報である。アが該当する。
イの増設 HDD 上のファイルやエのシステムログファイルは不揮発性の記憶媒体にあるので,電源を切っても失われず後から保全できる。ウの VPN サーバ内のログは調査対象の PC の外にあり,PC の電源を切っても影響を受けない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
OAuth 2.0 に関する記述のうち,適切なものはどれか。
ア 認可を行うためのプロトコルであり,認可サーバが,アクセスしてきた者が利用者(リソースオーナー)本人であるかどうかを確認するためのものである。 イ 認可を行うためのプロトコルであり,認可サーバが,利用者(リソースオーナー)の許可を得て,サービス(クライアント)に対し,適切な権限を付与するためのものである。 正解 ウ 認証を行うためのプロトコルであり,認証サーバが,アクセスしてきた者が利用者(リソースオーナー)本人であるかどうかを確認するためのものである。 エ 認証を行うためのプロトコルであり,認証サーバが,利用者(リソースオーナー)の許可を得て,サービス(クライアント)に対し,適切な権限を付与するためのものである。
正解 イ
解説
OAuth 2.0 は RFC 6749 “The OAuth 2.0 Authorization Framework” で規定された,認可(authorization)のためのプロトコルである。リソースオーナー(利用者)が,自分の持つリソースへのアクセスをクライアント(サービス)に許可すると,認可サーバがアクセストークンを発行し,クライアントはその範囲の権限でリソースサーバにアクセスする。イが適切である。
ア・ウの「アクセスしてきた者が本人であるかどうかを確認する」のは認証(authentication)であり,OAuth 2.0 の目的ではない。OAuth 2.0 の上に認証の層を載せた仕様が OpenID Connect で,こちらは ID トークンで本人確認の結果を伝える。エは権限の付与という中身は正しいものの,それを「認証を行うためのプロトコル」としている点が誤りである。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
ISP が,OP25B を導入する目的の一つはどれか。
ア ISP 管理外のネットワークに対する ISP 管理下のネットワークからの ICMP パケットによる DDoS 攻撃を遮断する。 イ ISP 管理外のネットワークに向けて ISP 管理下のネットワークから送信されるスパムメールを制限する。 正解 ウ ISP 管理下のネットワークに対する ISP 管理外のネットワークからの ICMP パケットによる DDoS 攻撃を遮断する。 エ ISP 管理下のネットワークに向けて ISP 管理外のネットワークから送信されるスパムメールを制限する。
正解 イ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が自社の管理下のネットワーク(主に動的 IP アドレスを割り当てた利用者)から,ISP のメールサーバを経由せずに外部のメールサーバの TCP ポート 25 番へ直接送られる通信を遮断する仕組みである。ボットに感染した PC などが外部へ直接スパムメールを送信することを制限できる。イが該当する。
OP25B は ICMP パケットではなく SMTP のポート 25 番を対象とするので,ア・ウは当たらない。エのように外部から ISP の管理下に送られてくるスパムメールを制限するものは,受信側での対策であり,送信方向(Outbound)を制限する OP25B の目的ではない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
イーサネットにおいて,ルータで接続された二つのセグメント間でのコリジョンの伝搬と,宛先 MAC アドレスの全てのビットが 1 であるブロードキャストフレームの中継について,適切な組合せはどれか。
ア コリジョンの伝搬:伝搬しない,ブロードキャストフレームの中継:中継しない 正解 イ コリジョンの伝搬:伝搬しない,ブロードキャストフレームの中継:中継する ウ コリジョンの伝搬:伝搬する,ブロードキャストフレームの中継:中継しない エ コリジョンの伝搬:伝搬する,ブロードキャストフレームの中継:中継する
正解 ア
解説
コリジョン(衝突)は,同じ伝送路を共有する範囲(コリジョンドメイン)の中で起き,物理層で中継するリピータやハブでは伝搬するが,ブリッジ,スイッチ,ルータでは伝搬しない。ブロードキャストフレームは,データリンク層までで中継するブリッジやスイッチでは中継されるが,ネットワーク層で中継するルータでは中継されない。
したがって,ルータで接続された二つのセグメント間では,コリジョンは伝搬せず,ブロードキャストフレームも中継しないので,アが正しい。イはブリッジやスイッチで接続した場合,エはリピータやハブで接続した場合の組合せである。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
スパニングツリープロトコルの機能を説明したものはどれか。
ア MAC アドレスを見て,フレームを廃棄するか中継するかを決める。 イ 一定時間通信が行われていない MAC アドレスを,MAC アドレステーブルから消去する。 ウ 経路が複数存在する場合,アプリケーションやアドレスごとに経路を振り分けて,負荷を分散する。 エ 複数のブリッジ間で情報を交換し合い,ループ発生の検出や障害発生時の迂回ルート決定を行う。 正解
正解 エ
解説
スパニングツリープロトコル(STP)は,冗長な経路をもつレイヤ2のネットワークで,複数のブリッジ(スイッチ)間で BPDU という制御情報を交換し合い,論理的な木構造を作って一部のポートを通信しない状態にし,ループの発生を防ぐ。障害が起きたときは,ブロックしていたポートを使って迂回ルートを決定する。エが正しい。
アの MAC アドレスを見てフレームを廃棄するか中継するかを決めるのはブリッジのフィルタリング機能,イの一定時間通信のない MAC アドレスをテーブルから消去するのは MAC アドレステーブルのエージング機能,ウの経路ごとに振り分けて負荷を分散するのはロードバランシングの機能である。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
Web ページ内の HTML フォームに入力されたデータが Web サーバに送られる際には,HTTP プロトコルの GET メソッド又は POST メソッドを用いたリクエストメッセージが使用される。このとき,入力されたデータはリクエストメッセージのどの部分に含まれるか。ここで,HTTP のバージョンは HTTP/1.1 とし,リクエストメッセージは,リクエスト行,ヘッダー,メッセージボディの順で構成されているものとする。
ア GET メソッドが使用される場合:リクエスト行,POST メソッドが使用される場合:ヘッダー イ GET メソッドが使用される場合:リクエスト行,POST メソッドが使用される場合:メッセージボディ 正解 ウ GET メソッドが使用される場合:ヘッダー,POST メソッドが使用される場合:ヘッダー エ GET メソッドが使用される場合:ヘッダー,POST メソッドが使用される場合:メッセージボディ
正解 イ
解説
GET メソッドではフォームの入力値が URL のクエリ文字列として組み立てられ,「GET /search?q=abc HTTP/1.1」のようにリクエスト行の中に入る。POST メソッドでは入力値がメッセージボディに置かれ,その大きさは Content-Length ヘッダーで示される。したがってイが正しい。
ヘッダーは Host や User-Agent のようにリクエストの付随情報を運ぶ場所で,フォームの入力値そのものが入るわけではない。ア・ウ・エはいずれもヘッダーに入るとしている点で誤り。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
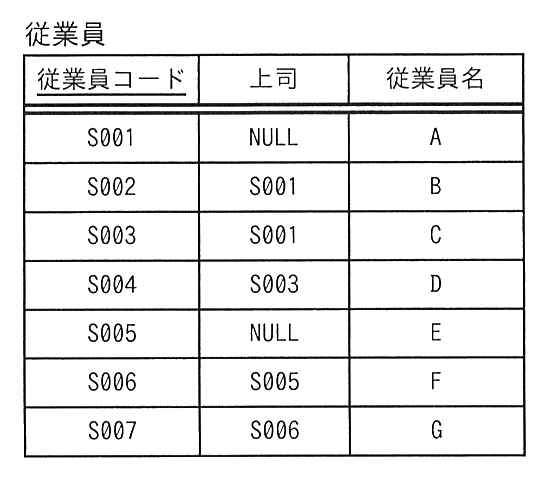
“従業員”表に対して,SQL 文を実行して得られる結果はどれか。ここで,実線の下線は主キーを表し,表中の NULL は値が存在しないことを表す。
従業員
〔SQL 文〕
SELECT 従業員コード FROM 従業員 X
    WHERE NOT EXISTS
        (SELECT * FROM 従業員 Y WHERE X.従業員コード = Y.上司)
ア 従業員コード
--------
S001
S003
S005
S006 イ 従業員コード
--------
S001
S005 ウ 従業員コード
--------
S002
S004
S007 正解 エ 従業員コード
--------
S003
S006
正解 ウ
解説
NOT EXISTS の相関副問合せは,外側の行 X ごとに副問合せを実行し,1 行も返らないときだけ X を結果に残す。副問合せは「X の従業員コードを上司の列にもつ行」を探すので,この SQL 文は「誰の上司にもなっていない従業員」を求めることになる。
上司の列に現れる値は S001(S002・S003 の上司),S003(S004 の上司),S005(S006 の上司),S006(S007 の上司)の四つである。7 人のうちこれらを除いた S002,S004,S007 が,誰の上司にもなっていない従業員となる。ウが正しい。アは逆に上司になっている従業員の一覧,イは上司の列が NULL である従業員(S001,S005)の一覧である。なお NULL は比較しても真にならないので,上司が NULL の行が副問合せの結果に影響することはない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
アジャイル開発のプロジェクトで,ソースコードの品質を向上させるために,バグ,コードの重複,脆弱性につながるコードを自動で検出することができる OSS のツールを導入したい。導入する OSS として,最も適切なものはどれか。
ア Git イ Jenkins ウ Snort エ SonarQube 正解
正解 エ
解説
SonarQube は,ソースコードを解析してバグ,コードの重複,脆弱性につながる書き方(インジェクションを招く文字列連結など)を自動で検出する静的解析ツールで,OSS として公開されている。CI に組み込んでコミットのたびに走らせる使い方ができるので,エが最も適切である。
アの Git は分散型バージョン管理システム,イの Jenkins はビルドやテストを自動実行する CI ツールで,どちらもコードの品質そのものを解析する機能はもたない(Jenkins は解析ツールを呼び出す側になる)。ウの Snort はネットワークを流れるパケットを監視して攻撃を検知する NIDS であり,ソースコードは対象にしない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
アジャイル開発手法の一つであるスクラムを適用したソフトウェア開発プロジェクトにおいて,KPT 手法を用いてレトロスペクティブを行った。KPT における三つの視点の組みはどれか。
ア Kaizen, Persona, Try イ Keep, Problem, Try 正解 ウ Knowledge, Persona, Test エ Knowledge, Practice, Team
正解 イ
解説
KPT は,振り返り(レトロスペクティブ)の手法の一つで,Keep(うまくいったので今後も続けること),Problem(うまくいかなかったことや問題点),Try(次に試す改善策)の三つの視点で意見を出し合い,次の活動に生かす。イが該当する。
アは Try を含むが,Kaizen(改善)と Persona(ペルソナ,典型的な利用者像)は KPT の視点ではない。ウの Knowledge, Persona, Test と,エの Knowledge, Practice, Team も,頭文字が K,P,T になるだけで,KPT を構成する視点の組みではない。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
サービス提供時間帯が毎日 6 時〜20 時のシステムにおいて,ある月の停止時間,修復時間及びシステムメンテナンス時間は次のとおりであった。この月のサービス可用性は何%か。ここで,1 か月の稼働日数は 30 日であって,サービス可用性(%)は小数第 2 位を四捨五入するものとする。
〔停止時間,修復時間及びシステムメンテナンス時間〕
システム障害によるサービス提供時間内の停止時間:7 時間 システム障害への対処に要したサービス提供時間外の修復時間:3 時間 サービス提供時間外のシステムメンテナンス時間:8 時間
ア 95.7 イ 97.6 ウ 98.3 正解 エ 99.0
正解 ウ
解説
サービス提供時間は 6時〜20時の14時間×30日=420時間。
サービス可用性の計算に含めるのは,サービス提供時間内に止まっていた時間だけである。提供時間外の修復時間3時間とメンテナンス時間8時間は,もともとサービスを提供していない時間帯なので停止時間に数えない。
したがって (420−7)÷420=413÷420=0.98333…,すなわち 98.3%。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
金融庁 “財務報告に係る内部統制の評価及び監査に関する実施基準(令和 5 年)” によれば,“記録した取引に漏れ,重複がないこと” は,組織目標を達成するための IT の統制目標のうち,どれに含まれるか。
正解 エ
解説
“記録した取引に漏れ,重複がないこと”は情報が網羅的かつ正確であることを求めるもので,IT の統制目標のうち信頼性(情報の完全性・正確性)に含まれる。
可用性は必要なときに利用できること,機密性は認められた者だけが利用できること,準拠性は法令や社内規程に従っていることを指す。
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ