MAC(メッセージ認証符号)は,メッセージと,送信者と受信者だけが共有する共通鍵とから生成する短い値である。受信者は同じ共通鍵で MAC を計算し直し,受け取った MAC と一致すれば,メッセージが途中で改ざんされていないこと(完全性)を確認できる。アが適切である。
イが誤りなのは,共通鍵をもたない第三者には MAC を検証できないからである。仮に検証できたとしても,共通鍵は送信者と受信者の 2 人が持つので,MAC を作れるのは 2 人のどちらかであり,送信者が作ったと第三者に示すことはできない(これができるのはデジタル署名である)。ウ・エのように公開鍵を使って MAC を生成することはない。公開鍵は誰でも知っているので,それだけで作れる値では誰が作ったかを絞り込めない。
SAML(Security Assertion Markup Language)は,標準化団体 OASIS が策定した,異なる Web サイトやドメインの間で,利用者の認証の結果や属性,認可の情報を XML 形式のアサーションとして安全に交換するためのフレームワークである。シングルサインオンの実現などに使われる。アが正しい。
Smurf 攻撃は,ICMP エコー要求(ping)の送信元 IP アドレスを攻撃対象のものに偽装し,宛先をネットワークのブロードキャストアドレスにして送る攻撃である。そのネットワークの多数のホストがいっせいに攻撃対象へエコー応答を返すので,わずかな要求で大量の応答を攻撃対象に浴びせられる。イが該当する。
アの SYN パケットを大量に送り付けるのは SYN フラッド攻撃である。ウの大きな UDP パケットを大量に送り付けるのは UDP フラッド攻撃で,第三者に反射させる形ではない。エの大きな電子メールや大量の電子メールを送り付けるのはメールボム(メール爆弾)である。Smurf の要点は,攻撃者自身が送る量よりはるかに多い通信を,第三者のホストに肩代わりさせて増幅するところにある。
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
送信元 IP アドレスが A,送信元ポート番号が 80/tcp,宛先 IP アドレスが未使用の IP アドレス空間内の IP アドレスである SYN/ACK パケットを大量に観測した場合,推定できる攻撃はどれか。
アIP アドレス A を攻撃先とするサービス妨害攻撃正解
イIP アドレス A を攻撃先とするパスワードリスト攻撃
ウIP アドレス A を攻撃元とするサービス妨害攻撃
エIP アドレス A を攻撃元とするパスワードリスト攻撃
正解 ア
解説
SYN/ACK パケットは,TCP の接続要求(SYN)を受け取ったサーバが返す応答である。IP アドレス A のポート 80/tcp から,ホストに割り振られていない未使用アドレス宛てに SYN/ACK が大量に送られているのは,攻撃者が送信元 IP アドレスを未使用アドレスなどに偽装した SYN パケットを A に大量に送り付け,A がその偽の送信元に応答している状況と推定できる。これは A を攻撃先とする SYN フラッド攻撃(サービス妨害攻撃)の跳ね返り(バックスキャッタ)であり,アが該当する。
A は SYN/ACK を返している側なので攻撃元ではなく,ウ・エは当たらない。パスワードリスト攻撃は TCP 接続を確立したうえで認証を試行する攻撃であり,実在しないアドレスとの間では接続が確立しないので,イも当たらない。
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
パスワードスプレー攻撃に該当するものはどれか。
ア攻撃対象とする利用者 ID を一つ定め,辞書及び人名リストに掲載されている単語及び人名並びにそれらの組合せを順にパスワードとして入力して,ログインを試行する。
イ攻撃対象とする利用者 ID を一つ定め,パスワードを総当たりして,ログインを試行する。
ウ攻撃の時刻と攻撃元 IP アドレスとを変え,かつ,アカウントロックを回避しながらよく用いられるパスワードを複数の利用者 ID に同時に試し,ログインを試行する。正解
エ不正に取得したある他のサイトの利用者 ID とパスワードとの組みの一覧表を用いて,ログインを試行する。
正解 ウ
解説
パスワードスプレー攻撃は,多くの利用者が使いがちなパスワード(password や qwerty など)を一つ選び,それを多数の利用者 ID に “薄く広く” 試す攻撃である。一つの ID への連続した失敗を避けられるので,アカウントロックにかからない。攻撃の時刻や攻撃元 IP アドレスも変えて検知を逃れる。ウが該当する。
アは辞書や人名リストの語を順に試す辞書攻撃,イは考えられるパスワードをすべて試す総当たり(ブルートフォース)攻撃で,どちらも ID を一つに固定してパスワードを変えていく。エは他のサイトから漏れた ID とパスワードの組みをそのまま試すパスワードリスト攻撃である。ID を固定してパスワードを変えるのではなく,パスワードを固定して ID を変えるところがパスワードスプレーの特徴である。
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
シングルサインオン(SSO)に関する記述のうち,適切なものはどれか。
アSAML 方式では,インターネット上の複数の Web サイトにおける SSO を,IdP(Identity Provider)で自動生成された URL 形式の 1 人一つの利用者 ID で実現する。
イエージェント方式では,クライアント PC に導入したエージェントが SSO の対象システムのログイン画面を監視し,ログイン画面が表示されたら認証情報を代行入力する。
SPF(Sender Policy Framework)は,あるドメインの名前で電子メールを送ってよい送信元メールサーバの IP アドレスを,そのドメインの所有者が DNS に SPF レコード(実体は TXT レコード)として公開しておく仕組みである。受信側は,受け取ったメールの送信元 IP アドレスをこのレコードと突き合わせ,ドメインが詐称されていないかを判定する。ドメイン所有者側で必要なのはこの登録なので,アが該当する。
イの DNS の問合せポート番号(53 番)を変えることは,そもそも他のサーバから引けなくなるので行わない。ウのメールサーバへのデジタル証明書の導入は SMTP over TLS などで通信を暗号化するための準備であり,送信元ドメインの認証とは別の話である。エのポート 25 番を利用不可にすると,他のメールサーバからのメールを受け取れなくなる。
したがって,PGP がメールアドレスごと,S/MIME がメールアドレスごと,SMTP over TLS がメールサーバごとのアが適切である。
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
無線 LAN のアクセスポイントがもつプライバシーセパレータ機能(アクセスポイントアイソレーション)の説明はどれか。
アアクセスポイントの識別子を知っている利用者だけに機器の接続を許可する。
イ同じアクセスポイントに無線で接続している機器同士の通信を禁止する。正解
ウ事前に登録された MAC アドレスをもつ機器だけに無線 LAN への接続を許可する。
エ建物外への無線 LAN 電波の漏れを防ぐことによって第三者による盗聴を防止する。
正解 イ
解説
プライバシーセパレータ機能(アクセスポイントアイソレーション)は,同じアクセスポイントに接続している無線 LAN 端末同士の直接通信を遮断し,各端末がアクセスポイントの先のネットワークとだけ通信できるようにする機能である。公衆無線 LAN などで,他の利用者の端末からのアクセスを防ぐために使われる。イが正しい。
アは SSID を知っている利用者だけに接続させる SSID ステルス(ANY 接続拒否),ウは MAC アドレスフィルタリングの説明である。エは電波を遮る建材やシールドなどによる電波漏えいの対策である。
クラス D の IP アドレスは,先頭 4 ビットが 1110 の 224.0.0.0~239.255.255.255 の範囲で,マルチキャストのグループを識別するために使う。エが正しい。なお,現在はクラスによる区分は CIDR に置き換えられているが,224.0.0.0/4 は引き続きマルチキャスト用に割り当てられている。
アの 250 台程度までの小規模なネットワークに割り振るのはクラス C(ホスト数最大 254),イの 65,000 台程度の中規模なネットワークに割り振るのはクラス B(最大 65,534)である。ウのプライベートアドレスは,クラス A の 10.0.0.0/8,クラス B の 172.16.0.0/12,クラス C の 192.168.0.0/16 から割り振られ,クラス D には含まれない。
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
IP ネットワークにおいて,クライアントの設定を変えることなくデフォルトゲートウェイの障害を回避するために用いられるプロトコルはどれか。
アRARP
イRSTP
ウRTSP
エVRRP正解
正解 エ
解説
VRRP(Virtual Router Redundancy Protocol)は,複数のルータで一つの仮想ルータを構成し,仮想 IP アドレスと仮想 MAC アドレスを共有する。通常はマスタのルータが転送を担い,マスタが故障するとバックアップのルータが引き継ぐ。クライアントはデフォルトゲートウェイとして仮想 IP アドレスを設定しておけばよいので,設定を変えずに障害を回避できる。エが該当する。
アの RARP は MAC アドレスから IP アドレスを求めるプロトコル,イの RSTP はスパニングツリーの収束を速くしたレイヤ 2 のループ防止プロトコル,ウの RTSP は音声や動画のストリーミングの再生・停止などを制御するプロトコルである。
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
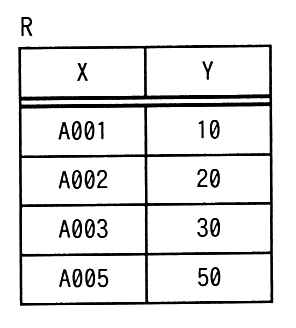
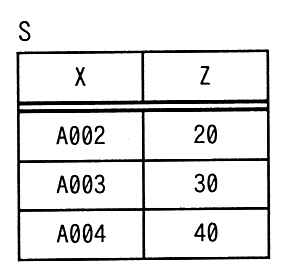
表 R と表 S に対して,次の SQL 文を実行した結果はどれか。
RS
〔SQL 文〕
SELECT R.X AS A, R.Y AS B, S.X AS C, S.Z AS D
    FROM R LEFT OUTER JOIN S ON R.X = S.X
アA B C D
--------------------------------
A001 10 NULL NULL
A005 50 NULL NULL
イA B C D
--------------------------------
A002 20 A002 20
A003 30 A003 30
NULL NULL A004 40
ウA B C D
--------------------------------
A001 10 NULL NULL
A002 20 A002 20
A003 30 A003 30
A005 50 NULL NULL正解
エA B C D
--------------------------------
A001 10 NULL NULL
A002 20 A002 20
A003 30 A003 30
NULL NULL A004 40
A005 50 NULL NULL
正解 ウ
解説
LEFT OUTER JOIN は,左側の表(R)の行をすべて残し,結合条件に合う右側(S)の行があればその値を,なければ NULL を並べる。したがって結果の行数は R の 4 行のままになる。
R.X が A002 と A003 の行は S に同じ X があるので S の値が入る。A001 と A005 は S に対応する行が無いので C と D が NULL になる。S にしか無い A004 は,左側を基準にする結合なので結果に現れない。この 4 行を並べたウが正しい。アは結合できなかった行だけ,イは右側を基準にした RIGHT OUTER JOIN の結果,エは両側の行をすべて残す FULL OUTER JOIN の結果である。
CPRM(Content Protection for Recordable Media)は,記録型のメディアに録画・録音したコンテンツを保護する著作権保護技術で,SD メモリカードや記録型 DVD で使われている。メディアごとの固有の ID を使って暗号化するので,コンテンツを別のメディアに複製しても再生できない。イが該当する。
アの CPPM は DVD-Audio など記録済み(再生専用)のメディアの保護技術,ウの DTCP は IEEE 1394 や IP ネットワーク(DTCP-IP)などで機器間を伝送するコンテンツを保護する技術,エの HDCP は HDMI や DVI などで機器からディスプレイへ送る映像信号を保護する技術である。
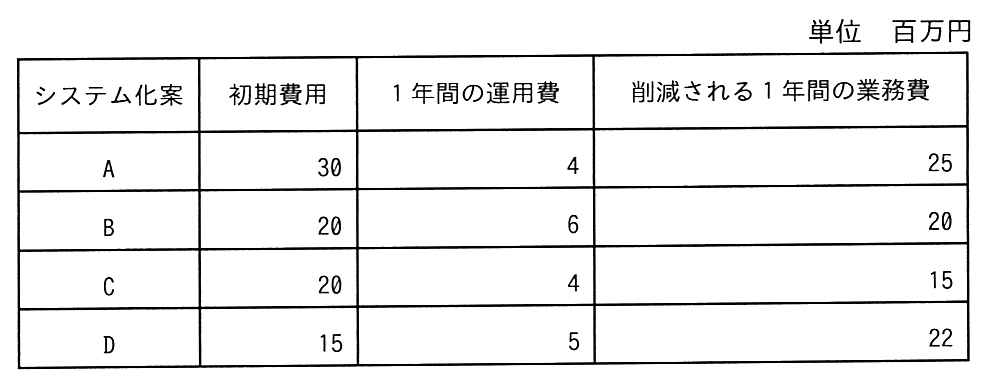
最も投資利益率が高いのは D 案で,エが正しい。削減額が最も大きいのは A 案だが,投資額も大きいので比率では D 案に及ばない。運用費を5年分足し忘れると投資額が小さく出て順位が変わるので注意する。
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
被監査企業が SaaS をサービス利用契約して業務を実施している場合,被監査企業のシステム監査人が SaaS の利用者環境から SaaS へのアクセスコントロールを評価できる対象の ID はどれか。
アDBMS の管理者 ID
イアプリケーションの利用者 ID正解
ウサーバの OS の利用者 ID
エストレージデバイスの管理者 ID
正解 イ
解説
SaaS では,サーバの OS,DBMS,ストレージなどの基盤は SaaS 事業者が管理しており,利用者である被監査企業は,提供されるアプリケーションの利用者 ID を発行・管理して業務に使う。被監査企業のシステム監査人が利用者環境から評価できるのは,自社が管理するアプリケーションの利用者 ID のアクセスコントロールで,イが正しい。
アの DBMS の管理者 ID,ウのサーバの OS の利用者 ID,エのストレージデバイスの管理者 ID は SaaS 事業者が管理するもので,利用者環境からは評価できない。これらは事業者の監査報告書などで確認する。