平成28年度 秋期に実施されたシステムアーキテクト試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この年度を解いてみる
問1
JIS X 0160 で規定しているテクニカルプロセスにおける,システム要求事項分析プロセスの成果はどれか。
ア システムの要素を識別し,定義された要求事項を満たすシステム方式設計が定義されている。 イ システム要求事項の優先度に従ってシステムを結合するための戦略が,作成されている。 ウ システム要求事項は,影響のある全ての当事者へ伝えられ,ベースラインとなっている。 正解 エ システム要求事項への適合を評価するための基準が作成されている。
正解 ウ
解説
JIS X 0160:2012 のシステム要求事項分析プロセスは,利害関係者の要求事項を,システムの設計を導く技術的な要求事項に変換するプロセスである。成果として,機能要求事項と非機能要求事項の確立,正確性とテスト可能性の分析などとともに,“システム要求事項は,影響のある全ての当事者へ伝えられ,ベースラインとなっている”ことが挙げられている。ウが該当する。
アはシステム方式設計プロセスの成果である。イはシステム結合プロセスの成果,エはシステム適格性確認テストプロセスの成果である。なお,JIS X 0160 は 2021 年に改正され,プロセスの構成が改められている。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問1(表記を一部改変)
問2
共通フレームにおけるシステム方式設計プロセスで文書化する項目として,適切なものはどれか。
ア システム移行の移行要件 イ システム構成要件 ウ システムの機能及び能力 エ システム方式及び品目に割り当てたシステム要件 正解
正解 エ
解説
共通フレーム(JIS X 0160 も同じ)のシステム方式設計プロセスでは,システムの最上位の方式を確立し,ハードウェア,ソフトウェア及び手作業の品目を識別して,全てのシステム要件をいずれかの品目に割り当てる。そのうえで,システム方式及び品目に割り当てたシステム要件を文書化する。エが適切である。
ウのシステムの機能及び能力は,システム要件定義プロセスで文書化するシステム要件の項目である。アの移行要件やイのシステム構成要件も,方式設計に先立つ要件定義の段階で定義する要件であり,システム方式設計はそれらの要件を品目に割り当てる段階である。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問2(表記を一部改変)
問3
DFD で用いられる図形要素を列記したものはどれか。
ア 関連,実体,データストア イ 関連,データストア,データフロー ウ 源泉と吸収,実体,プロセス エ 源泉と吸収,データフロー,プロセス 正解
正解 エ
解説
DFD(データフロー図)は,業務やシステムをデータの流れに着目して表す図で,データの流れを表すデータフロー(矢印),データを加工・変換するプロセス(円),データを蓄えるデータストア(二本線),システムの外部にあるデータの発生源や行き先を表す源泉と吸収(外部実体,四角)の四つの図形要素で表す。この中から三つを挙げたエが正しい。
アとウの“実体”と,アとイの“関連”は,データを実体(エンティティ)とその間の関連(リレーションシップ)で表す E-R 図の要素であり,DFD の図形要素ではない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問3(表記を一部改変)
問4
並列に動作する事象間の同期を表現することが可能な,ソフトウェアの要求モデルはどれか。
ア E-R モデル イ データフローモデル ウ ペトリネットモデル 正解 エ 有限状態機械モデル
正解 ウ
解説
ペトリネットは,プレース(状態や条件)とトランジション(事象)を有向の弧で結び,プレースに置いたトークンの移動によって動作を表すモデルである。トランジションは入力側の全てのプレースにトークンがそろったときに発火するので,並列に進む事象の同期や排他,資源の競合を表現できる。ウが該当する。
アの E-R モデルはエンティティと関連によってデータの構造を表すモデル,イのデータフローモデルはプロセス間のデータの流れを表すモデルで,いずれも事象の同期は表せない。エの有限状態機械モデルは,一つの対象が事象によって状態を遷移する様子を表すモデルで,並列な事象の同期の表現には向かない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問4(表記を一部改変)
問5
論理データモデル作成におけるトップダウンアプローチ,ボトムアップアプローチに関する記述のうち,適切なものはどれか。
ア トップダウンアプローチでは,新規システムの利用者要求だけに基づいて論理データモデルを作成するので,現状業務の分析は行えない。 イ トップダウンアプローチでもボトムアップアプローチでも,最終的な論理データモデルは正規化され,かつ,業務上の属性は全て備えていなければならない。 正解 ウ トップダウンアプローチでもボトムアップアプローチでも,利用者が使用する現状の画面や帳票を素材として分析を行うのは同じである。 エ ボトムアップアプローチは現状業務の分析に限定して用いるものであり,新規システムの設計ではトップダウンアプローチを使用しなければならない。
正解 イ
解説
論理データモデルの作成で,トップダウンアプローチは,業務の目的や概念から主要なエンティティとその関連を洗い出して全体の構造を作る方法,ボトムアップアプローチは,現状の画面や帳票などに現れるデータ項目を集め,正規化して積み上げる方法である。どちらから作っても,最終的な論理データモデルは正規化され,業務に必要な属性を全て備えていなければならない。イが適切である。
アは誤りで,トップダウンアプローチでも現状業務を分析してエンティティを洗い出すことはできる。ウの現状の画面や帳票を素材とするのはボトムアップアプローチの特徴である。エも誤りで,ボトムアップアプローチは新規システムの設計でも用いられ,二つの方法を組み合わせて使うことも多い。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問5(表記を一部改変)
問6
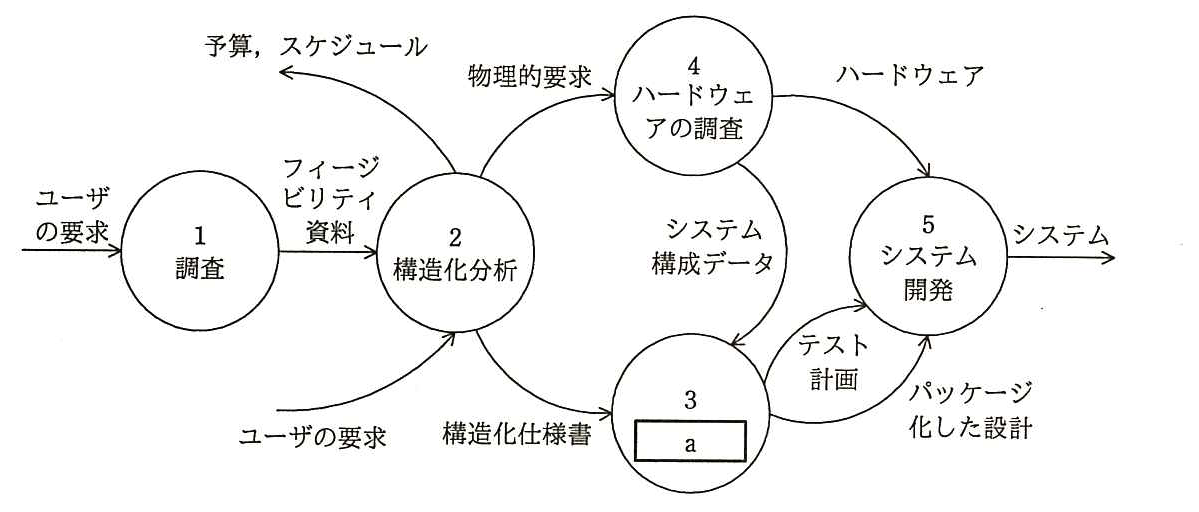
図は,デマルコの提唱による構造化技法を基本としたシステム開発プロジェクトのライフサイクルを表現したものである。図中の a に入れる適切なプロセスはどれか。
ア 機能設計 イ 構造化設計 正解 ウ プログラム設計 エ プロトタイピング
正解 イ
解説
デマルコの構造化技法では,調査で得たフィージビリティ資料と利用者の要求を基に構造化分析を行い,DFD やデータディクショナリなどからなる構造化仕様書を作る。次の構造化設計で,構造化仕様書を基にプログラムの構造(モジュールの階層構造)を設計し,パッケージ化した設計とテスト計画を作って,システム開発(実装)へ渡す。構造化仕様書を受け取って設計を作る a は構造化設計で,イが適切である。
アの機能設計は,システムが提供する機能を利用者の視点から定める外部設計の段階を指す。ウのプログラム設計は,個々のプログラムの内部構造を決める段階で,モジュール分割より細かい工程である。エのプロトタイピングは,試作品を作って利用者に確認しながら要求を固める手法で,図のライフサイクルには含まれない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問6(表記を一部改変)
問7
プログラムの構造化設計におけるモジュール分割技法の説明のうち,適切なものはどれか。
ア STS 分割は,データの流れに着目してプログラムを分割する技法であり,入力データの処理,入力から出力への変換処理及び出力データの処理の三つの部分で構成することによって,モジュールの独立性が高まる。 正解 イ TR 分割は,データの構造に着目してプログラムを分割する技法であり,オンラインリアルタイム処理のように,入力トランザクションの種類に応じて処理が異なる場合に有効である。 ウ 共通機能分割は,データの構造に着目してプログラムを分割する技法であり,共通の処理を一つにまとめ,モジュール化する。 エ ジャクソン法は,データの流れに着目してプログラムを分割する技法であり,バッチ処理プログラムの分割に適している。
正解 ア
解説
STS 分割は,データの流れに着目したモジュール分割技法で,プログラムを入力データを処理する部分(源泉:Source),入力から出力への変換(Transform),出力データを処理する部分(吸収:Sink)の三つに分ける。各部分の結合が弱くなるので,モジュールの独立性が高まる。アが適切である。
イの TR 分割(トランザクション分割)も,データの流れに着目する技法であり,データの構造に着目する技法ではない。入力トランザクションの種類ごとに処理が分かれる場合に有効である点は正しい。ウの共通機能分割は,複数箇所で使われる共通の処理をモジュールとして切り出す技法で,データの構造に着目する技法ではない。エのジャクソン法は,入出力データの構造に着目してプログラムの構造を導く技法であり,データの流れに着目する技法ではない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問7(表記を一部改変)
問8
JIS X 25010:2013 におけるシステムの利用時の品質特性の一つである,効率性の説明はどれか。
ア 製品又はシステムが,経済状況,人間の生活又は環境に対する潜在的なリスクを緩和する度合い イ 製品又はシステムが明示された利用状況において使用されるとき,利用者ニーズが満足される度合い ウ 明示された目標を利用者が達成する上での正確さ及び完全さの度合い エ 利用者が特定の目標を達成するための正確さ及び完全さに関連して,使用した資源の度合い 正解
正解 エ
解説
JIS X 25010:2013 の利用時の品質モデルは,有効性,効率性,満足性,リスク回避性,利用状況網羅性の五つの特性からなる。効率性は“利用者が特定の目標を達成するための正確さ及び完全さに関連して,使用した資源の度合い”と定義され,資源には作業の時間や材料・資金のコストが含まれる。エが該当する。
アはリスク回避性,イは満足性,ウは有効性の定義である。なお,ISO/IEC 25010 は 2023 年に改訂され,利用時の品質モデルは ISO/IEC 25019 に移されて,特性の構成も改められている。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問8(表記を一部改変)
問9
組込みシステムの開発におけるソースコードの品質向上のために,C 言語のコーディング規則をまとめたものはどれか。
ア CSS イ GCC ウ MISRA-C 正解 エ SystemC
正解 ウ
解説
MISRA-C は,英国の MISRA(Motor Industry Software Reliability Association)が,自動車の組込みソフトウェアの安全性や信頼性を高めるために定めた C 言語のコーディングガイドラインで,未定義動作や誤りを招きやすい書き方を避ける規則をまとめている。自動車以外の組込みシステムの開発でも広く使われている。ウが該当する。
アの CSS(Cascading Style Sheets)は,Web ページの見た目(レイアウトや色など)を指定する言語である。イの GCC(GNU Compiler Collection)は,C 言語などに対応したコンパイラ群である。エの SystemC は,C++ のクラスライブラリとして提供されるハードウェア・システムの設計・記述言語である。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問9(表記を一部改変)
問10
ブラックボックステストのテストデータの作成方法のうち,最も適切なものはどれか。
ア 稼働中のシステムから実データを無作為に抽出し,テストデータを作成する。 イ 機能仕様から同値クラスや限界値を識別し,テストデータを作成する。 正解 ウ 業務で発生するデータの発生頻度を分析し,テストデータを作成する。 エ プログラムの流れ図から,分岐条件に基づいたテストデータを作成する。
正解 イ
解説
ブラックボックステストは,プログラムの内部構造を考慮せず,仕様に基づいて入力と出力の関係を確かめるテストである。機能仕様から,同じ処理になる入力の範囲(同値クラス)や,その境目の値(限界値)を識別してテストデータを作るのが代表的な方法で,イが最も適切である。
エのプログラムの流れ図の分岐条件に基づくテストデータの作成は,内部構造に着目するホワイトボックステストの方法。アの実データの無作為抽出やウのデータの発生頻度の分析では,仕様の境界や例外条件を網羅的に確認できない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問10(表記を一部改変)
問11
エラー埋込み法では,検出したエラー数を測定することによって,その時点での埋込みエラー数を除いた潜在エラー数 T を推定することができる。T を求める次の計算式の変数 A,B,C に対応する項目の適切な組合せはどれか。
総エラー数 = A×B/C
T = 総エラー数-A-(B-C)
ア A:埋込みエラー数,B:検出した埋込みエラー数,C:検出した総エラー数 イ A:埋込みエラー数,B:検出した総エラー数,C:検出した埋込みエラー数 正解 ウ A:検出した埋込みエラー数,B:埋込みエラー数,C:検出した総エラー数 エ A:検出した埋込みエラー数,B:検出した総エラー数,C:埋込みエラー数
正解 イ
解説
エラー埋込み法では,埋め込んだエラーも元からあるエラーも同じ割合で検出されると考える。検出した埋込みエラー数÷埋込みエラー数=検出した総エラー数÷総エラー数 なので,総エラー数=埋込みエラー数×検出した総エラー数÷検出した埋込みエラー数 になる。これを総エラー数=A×B/C と対応させると,A が埋込みエラー数,B が検出した総エラー数,C が検出した埋込みエラー数である。T はこの総エラー数から埋込みエラー数 A と,既に検出した元からのエラー数(B-C)を除いたものになる。イが適切である。
アの対応では総エラー数が埋込みエラー数×検出した埋込みエラー数÷検出した総エラー数,ウでは検出した埋込みエラー数×埋込みエラー数÷検出した総エラー数,エでは検出した埋込みエラー数×検出した総エラー数÷埋込みエラー数となり,いずれも上の比例関係から導かれる式にならない。また,B-C が既に検出した元からのエラー数(検出した総エラー数-検出した埋込みエラー数)を表すのも,イの対応のときだけである。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問11(表記を一部改変)
問12
全国に分散しているシステムの保守に関する記述のうち,適切なものはどれか。
ア 故障発生時に遠隔保守を実施することによって駆付け時間が不要になり,MTBF は長くなる。 イ 故障発生時に行う是正保守によって,MTBF は長くなる。 ウ 保守センタを 1 か所集中から分散配置に変えて駆付け時間を短縮することによって,MTTR は短くなる。 正解 エ 予防保守を実施することによって,MTTR は短くなる。
正解 ウ
解説
MTTR(平均修復時間)は,故障が発生してから修理が完了するまでの平均時間で,保守要員の駆付け時間も含む。保守センタを分散配置して駆付け時間を短縮すれば,MTTR は短くなる。ウが適切である。
アの遠隔保守で駆付け時間が不要になると短くなるのは,MTBF ではなく MTTR である。イの故障時の修理は機器を元の状態に戻すもので,故障の間隔を示す MTBF(平均故障間隔)を長くするものではない。エの予防保守は,故障の発生を減らして MTBF を長くするための保守である。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問12(表記を一部改変)
問13
ユースケース駆動開発の利点はどれか。
ア 開発を反復するので,新しい要求やビジネス目標の変化に柔軟に対応しやすい。 イ 開発を反復するので,リスクが高い部分に対して初期段階で対処しやすく,プロジェクト全体のリスクを減らすことができる。 ウ 基本となるアーキテクチャをプロジェクトの初期に決定するので,コンポーネントを再利用しやすくなる。 エ ひとまとまりの要件を 1 単位として設計からテストまでを実施するので,要件ごとに開発状況が把握できる。 正解
正解 エ
解説
ユースケース駆動開発は,利用者から見たひとまとまりの要件であるユースケースを単位として,分析・設計・実装・テストを進める開発の進め方である。ユースケースごとに設計からテストまでが対応付くので,どの要件がどこまでできているかを把握しやすい。エが正しい。
ユースケース駆動は,統一プロセス(UP)の特徴である“ユースケース駆動”“アーキテクチャ中心”“反復的かつ漸進的”の一つに当たる。アとイは開発を反復することによる利点で“反復的かつ漸進的”の側,ウは初期にアーキテクチャを決める“アーキテクチャ中心”の利点であり,ユースケース駆動の利点ではない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問13(表記を一部改変)
問14
プライバシバイデザイン(Privacy by Design)の説明はどれか。
ア 製品の開発工程で,利用者の個人情報が漏えいした場合に発見する方策を用意しておくこと イ 製品の設計工程で,利用者の個人情報が適切に扱われるように考慮したシステムを設計すること 正解 ウ 製品の設計工程で,利用者の個人情報が漏えいしないように管理する規則を策定すること エ 製品の利用者の利便性を高めるために,登録した個人情報が他のサービスでも利用できるようにすること
正解 イ
解説
プライバシバイデザインは,カナダのオンタリオ州情報・プライバシー・コミッショナーであったアン・カブキアンが提唱した考え方で,個人情報の保護を事後の対策ではなく,製品やシステムの企画・設計の段階から組み込み,ライフサイクル全体で適切に扱われるようにすることである。イが該当する。
アは漏えいが起きた後にそれを発見する方策で,事後の対策にとどまる。ウは漏えいを防ぐための管理規則の策定で,運用上の管理策であり,システムの設計に保護を組み込むことではない。エは登録した個人情報を他のサービスでも使えるようにする ID 連携などの利便性の考え方である。なお,EU の GDPR(2018 年適用)は第 25 条でデータ保護バイデザインを管理者の義務としている。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問14(表記を一部改変)
問15
グリーン購入法において,“環境物品等”として規定されているものはどれか。
ア ISO 14001 認証を取得した企業が製造又は提供する製品・サービス イ IT 活用による省エネなど,グリーン IT に関わる製品・サービス ウ 環境への負荷低減に資する原材料・部品又は製品・サービス 正解 エ コーズリレーテッドマーケティング対象の,環境配慮の製品・サービス
正解 ウ
解説
グリーン購入法(国等による環境物品等の調達の推進等に関する法律)第 2 条第 1 項は,“環境物品等”を,再生資源その他の環境への負荷の低減に資する原材料又は部品,環境への負荷の低減に資する製品,環境への負荷の低減に資する製品を用いて提供される等の役務と定めている。ウが該当する。
アの ISO 14001 は,組織の環境マネジメントシステムの規格で,認証は組織に対して与えられ,製品やサービスが環境物品等に当たるかどうかとは別である。イのグリーン IT に関わる製品・サービスという区分は,法律の定義にない。エのコーズリレーテッドマーケティングは,商品の売上の一部を社会貢献活動に寄付することなどで販売を促進するマーケティング手法である。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問15(表記を一部改変)
問16
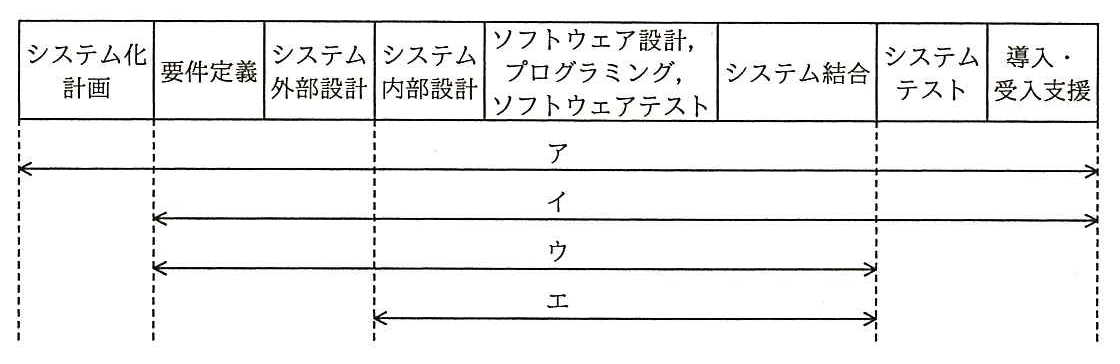
“情報システム・モデル取引・契約書”によれば,ユーザ(取得者)とベンダ(供給者)間で請負型の契約が適切であるとされるフェーズはどれか。
ア システム化計画フェーズから導入・受入支援フェーズまで イ 要件定義フェーズから導入・受入支援フェーズまで ウ 要件定義フェーズからシステム結合フェーズまで エ システム内部設計フェーズからシステム結合フェーズまで 正解
正解 エ
解説
“情報システム・モデル取引・契約書”は,ユーザが主体となって進める工程には準委任型を,ベンダが成果物の完成に責任を負える工程には請負型の契約を適切としている。システム化計画と要件定義はユーザの業務や要望を固める工程なので準委任型,システム外部設計は準委任型又は請負型,システム内部設計からソフトウェア設計・プログラミング・ソフトウェアテスト,システム結合までは請負型,システムテストは準委任型又は請負型,導入・受入支援は準委任型とされる。請負型が適切とされるのはシステム内部設計からシステム結合までで,エが正しい。
ア,イ,ウは,いずれも準委任型が適切とされる要件定義や導入・受入支援などのフェーズを含んでいる。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問16(表記を一部改変)
問17
エンタープライズアーキテクチャ(EA)における,ビジネスアーキテクチャの成果物である機能情報関連図(DFD)を説明したものはどれか。
ア 業務・システムの処理過程において,情報システム間でやり取りされる情報の種類及び方向を図式化したものである。 イ 業務を構成する各種機能を,階層化した 3 行 3 列の格子様式に分類して整理し,業務・システムの対象範囲を明確化したものである。 ウ 最適化計画に基づき決定された業務対象領域の全情報(伝票,帳票,文書など)を整理し,各情報間の関連及び構造を明確化したものである。 エ 対象の業務機能に対して,情報の発生源と到達点,処理,保管,それらの間を流れる情報を,統一記述規則に基づいて表現したものである。 正解
正解 エ
解説
業務・システム最適化計画策定指針(ガイドライン)では,ビジネスアーキテクチャに当たる政策・業務体系の成果物として,業務説明書,機能情報関連図(DFD),業務流れ図(WFA),情報体系整理図を作成する。機能情報関連図は,業務・システムの各機能について,情報の発生源と到達点,処理,保管とそれらの間を流れるデータを統一記述規則に基づき表現するものである。エが該当する。
アは適用処理体系(アプリケーションアーキテクチャ)の成果物である情報システム関連図,イは業務の機能を 3 行 3 列の格子様式で階層的に整理する機能構成図(DMM),ウは業務で扱う情報の関連と構造を明確化する情報体系整理図の説明である。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問17(表記を一部改変)
問18
RAID 1〜5 の方式の違いは,何に基づいているか。
ア 構成する磁気ディスク装置のアクセス性能 イ コンピュータ本体とのインタフェース ウ 磁気ディスク装置の信頼性を示す MTBF の値 エ データ及び冗長ビットの記録方法と記録位置との組合せ 正解
正解 エ
解説
RAID 1〜5 は,データと冗長ビット(ミラーやパリティ)をどのように作り,どのディスクのどこに置くかの組合せで区別される。RAID 1 はミラーリング,RAID 3・4 はパリティを専用ディスクに置き,RAID 5 はパリティを各ディスクに分散させる,といった違いである。
アのアクセス性能,イのインタフェース,ウの MTBF は,どれも構成する装置側の性質であって,RAID の方式を分ける基準ではない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問18(表記を一部改変)
問19
分散処理システムにおける障害透明性(透過性)の説明として,適切なものはどれか。
ア 管理者が,システム全体の状況を常に把握でき,システムを構成する個々のコンピュータで起きた障害をリアルタイムに知ることができること イ 個々のコンピュータでの障害がシステム全体に影響を及ぼすことを防ぐために,データを 1 か所に集中して管理すること ウ どのコンピュータで障害が起きてもすぐ対処できるように,均一なシステムとなっていること エ 利用者が,個々のコンピュータに障害が起きていることを認識することなく,システムを利用できること 正解
正解 エ
解説
分散処理システムの透過性(透明性)は,システムが複数のコンピュータに分散していることを利用者に意識させない性質で,位置透過性,移動透過性,複製透過性,障害透過性などがある。障害透過性は,一部のコンピュータに障害が起きても,利用者がそれを意識することなく処理を続けられることである。エが適切である。
アは管理者がシステム全体の状態や障害を把握するシステム監視の説明で,障害を利用者から隠す性質ではない。イはデータを 1 か所に集中させる集中管理の考え方である。ウは構成を均一にするという構成方針(均質なシステム構成)の説明であり,いずれも透過性を指すものではない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問19(表記を一部改変)
問20
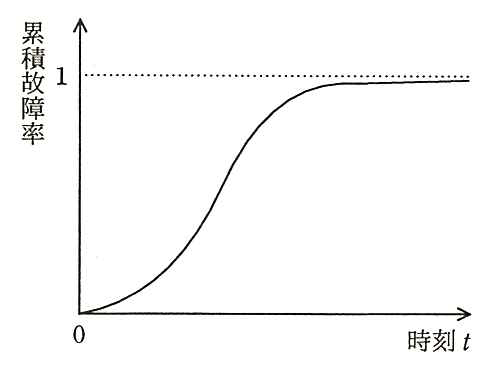
グラフは,ある非修理系の製品の,時刻 0 から時刻 t までの間の累積故障率(全製品数を分母として,時刻 0 から時刻 t までに故障した製品数を分子とした割合)を表したものである。時刻 0 付近のグラフ形状からこの製品の故障率について読み取れるものはどれか。
ア 故障率は,0 に近い値からしばらくの間は時間とともに増加する。 正解 イ 故障率は,ある時刻まで一定で,その後時間とともに減少する。 ウ 故障率は,ある正の値から時間とともに減少し,限りなく 0 に近づく。 エ 故障率は,時刻によって変化することなく,ある正の定数のまま一定である。
正解 ア
解説
累積故障率を F(t) とすると,単位時間当たりに故障する割合(故障密度)はグラフの傾き F'(t) で,時刻 t まで故障しなかった製品が次に故障する割合である故障率は F'(t)÷(1-F(t)) で求められる。グラフは時刻 0 付近で傾きがほぼ 0 から次第に大きくなっており,F(t) も 0 に近いので,故障率は 0 に近い値から時間とともに増加する。摩耗故障のような形であり,アが該当する。
エのように故障率が一定なら F(t)=1-e^(-λt) となり,時刻 0 で正の傾き λ をもって立ち上がり,その後傾きが小さくなる。ウのように故障率が正の値から減少する場合(初期故障型)も,時刻 0 で傾きが最も大きい形になる。イの一定の後に減少する場合も,時刻 0 で正の傾きをもって立ち上がる。いずれも傾きがほぼ 0 から始まる図の形とは合わない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問20(表記を一部改変)
問21
システム障害発生時には,データベースの整合性を保ち,かつ,最新のデータベース状態に復旧する必要がある。このために,DBMS がトランザクションのコミット処理を完了とするタイミングとして,適切なものはどれか。
ア アプリケーションの更新命令完了時点 イ チェックポイント処理完了時点 ウ ログバッファへのコミット情報書込み完了時点 エ ログファイルへのコミット情報書込み完了時点 正解
正解 エ
解説
コミットを完了とみなしてよいのは,コミット情報が不揮発の記憶媒体,すなわちログファイルに書き終わった時点。ここまで進んでいれば,直後にシステムが停止してもログからロールフォワードして最新の状態に復旧できる。
アの更新命令完了時点やウのログバッファへの書込み完了時点では,情報はまだ主記憶上にあり,障害で失われる。イのチェックポイント処理はバッファの内容をまとめて書き出す処理で,個々のトランザクションのコミットの成立とは関係がない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問21(表記を一部改変)
問22
磁気ディスク装置や磁気テープ装置などの外部記憶装置を,通常の LAN とは別の高速な専用ネットワークで構成したものはどれか。
正解 エ
解説
SAN(Storage Area Network)は,サーバと外部記憶装置を,業務用の LAN とは別に用意した高速な専用ネットワークで接続する構成。ファイバチャネルなどを使い,記憶装置へのアクセスが LAN の通信と干渉しない。
アの DAFS はネットワーク越しにファイルを共有するためのプロトコル,イの DAS はサーバに記憶装置を直結する方式,ウの NAS は通常の LAN に接続して使うファイルサーバ専用機であり,いずれも専用ネットワークで接続する構成ではない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問22(表記を一部改変)
問23
JIS Q 27014:2015(情報セキュリティガバナンス)における,情報セキュリティを統治するために経営陣が実行するガバナンスプロセスのうちの“モニタ”はどれか。
ア 情報セキュリティの目的及び戦略について,指示を与えるガバナンスプロセス イ 戦略的目的の達成を評価することを可能にするガバナンスプロセス 正解 ウ 独立した立場からの客観的な監査,レビュー又は認証を委託するガバナンスプロセス エ 利害関係者との間で,特定のニーズに沿って情報セキュリティに関する情報を交換するガバナンスプロセス
正解 イ
解説
JIS Q 27014:2015 では,経営陣が情報セキュリティを統治するためのガバナンスプロセスとして,評価,指示,モニタ,コミュニケーション,保証を挙げている。“モニタ”は,戦略的目的の達成を評価することを可能にするガバナンスプロセスである。イが正しい。
アの情報セキュリティの目的及び戦略について指示を与えるのは“指示”,ウの独立した立場からの客観的な監査,レビュー又は認証を委託するのは“保証”,エの利害関係者との間で情報セキュリティに関する情報を交換するのは“コミュニケーション”である。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問23(表記を一部改変)
問24
安全な Web アプリケーションの作り方について,攻撃と対策の適切な組合せはどれか。
ア 攻撃:SQL インジェクション,対策:SQL 文の組立てに静的プレースホルダを使用する。 正解 イ 攻撃:クロスサイトスクリプティング,対策:任意の外部サイトのスタイルシートを取り込めるようにする。 ウ 攻撃:クロスサイトリクエストフォージェリ,対策:リクエストに GET メソッドを使用する。 エ 攻撃:セッションハイジャック,対策:利用者ごとに固定のセッション ID を使用する。
正解 ア
解説
SQL インジェクションは,入力値に SQL の一部を紛れ込ませて意図しない SQL 文を実行させる攻撃である。静的プレースホルダを使うと,SQL 文の構造があらかじめ確定し,入力値は常に値として扱われるので,攻撃を根本的に防げる。アが適切である。
イは誤りで,任意の外部サイトのスタイルシートを取り込めるようにすると,かえってクロスサイトスクリプティングなどの危険が増す。ウは誤りで,クロスサイトリクエストフォージェリの対策は秘密のトークンの確認などであり,GET メソッドを使うことは対策にならない。エは誤りで,セッション ID を固定するとセッションハイジャックの危険が高まり,ログイン後に新しいセッション ID を発行するなどの対策が必要である。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問24(表記を一部改変)
問25
無線 LAN のセキュリティ方式として WPA2 を選択するとき,利用される暗号化アルゴリズムはどれか。
正解 ア
解説
WPA2 は暗号化方式として CCMP を採用しており,その基盤となる暗号化アルゴリズムは AES である。
ウの RC4 は WEP や WPA の TKIP で使われたストリーム暗号で,WPA2 では使わない。イの ECC(楕円曲線暗号)とエの RSA はいずれも公開鍵暗号であり,無線 LAN のフレームの暗号化には用いない。
出典:平成28年度 秋期 システムアーキテクト試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ