平成25年度 春期に実施された情報セキュリティスペシャリスト試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
APT(Advanced Persistent Threats)の説明はどれか。
ア 攻撃者は DoS 攻撃及び DDoS 攻撃を繰り返し組み合わせて,長期間にわたって特定組織の業務を妨害する。 イ 攻撃者は興味本位で場当たり的に,公開されている攻撃ツールや脆弱性検査ツールを悪用した攻撃を繰り返す。 ウ 攻撃者は特定の目的をもち,特定組織を標的に複数の手法を組み合わせて気付かれないよう執拗に攻撃を繰り返す。 正解 エ 攻撃者は不特定多数への感染を目的として,複数の攻撃方法を組み合わせたマルウェアを継続的にばらまく。
正解 ウ
解説
APT(Advanced Persistent Threats,高度で持続的な脅威)は,攻撃者が情報窃取などの特定の目的をもち,特定の組織を標的に定めて,標的型メールや脆弱性の悪用,内部での横展開といった複数の手法を組み合わせ,気付かれないように長期間にわたって執拗に攻撃を続けるものである。ウが該当する。
アの DoS 攻撃や DDoS 攻撃は業務を止めることが目的で,気付かれないように潜伏する APT とは性質が違う。イの興味本位で場当たり的に公開ツールを使うのは,いわゆるスクリプトキディの攻撃である。エの不特定多数への感染を狙ってマルウェアをばらまくのは,特定の組織を標的にしない無差別型の攻撃で,APT の “特定組織を狙う” という点に合わない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
DNSSEC(DNS Security Extensions)の機能はどれか。
ア DNS キャッシュサーバの設定によって再帰的な問合せの受付範囲が最大になるようにする。 イ DNS サーバから受け取るリソースレコードに対するディジタル署名を利用して,リソースレコードの送信者の正当性とデータの完全性を検証する。 正解 ウ ISP などのセカンダリ DNS サーバを利用して DNS コンテンツサーバを二重化することで名前解決の可用性を高める。 エ 共通鍵暗号技術とハッシュ関数を利用したセキュアな方法で,DNS 更新要求が許可されているエンドポイントを特定し認証する。
正解 イ
解説
DNSSEC は,DNS の応答に含まれるリソースレコードにディジタル署名を付け,受け取った側がその署名を検証することで,応答が正当な権威 DNS サーバから送られたものであり,途中で改ざんされていないことを確かめる仕組みである。DNS キャッシュポイズニングへの対策になる。イが正しい。
アのように再帰的な問合せを受け付ける範囲を広げると,オープンリゾルバとなって DNS リフレクション攻撃に悪用されるおそれがあり,逆効果である。ウは権威 DNS サーバの冗長化による可用性の向上。エは共通鍵とハッシュ関数を使って DNS の更新要求などの送信者を認証する TSIG の説明である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
PKI を構成する OCSP(Online Certificate Status Protocol)を利用する目的はどれか。
ア 誤って破棄してしまった秘密鍵の再発行処理の進捗状況を問い合わせる。 イ ディジタル証明書から生成した鍵情報の交換が OCSP クライアントとレスポンダの間で失敗した際,認証状態を確認する。 ウ ディジタル証明書の失効情報を問い合わせる。 正解 エ 有効期限の切れたディジタル証明書の更新処理の進捗状況を確認する。
正解 ウ
解説
OCSP(Online Certificate Status Protocol)は,ディジタル証明書が失効していないかを,OCSP レスポンダにオンラインで問い合わせて確認するためのプロトコルである。CRL(証明書失効リスト)を取得して照合する方法と比べて,最新の失効情報をその都度確認できる。ウが正しい。
アの秘密鍵の再発行やエの有効期限切れの証明書の更新処理の進捗状況は,OCSP で問い合わせるものではない。イの鍵情報の交換の失敗時に認証状態を確認するものでもない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
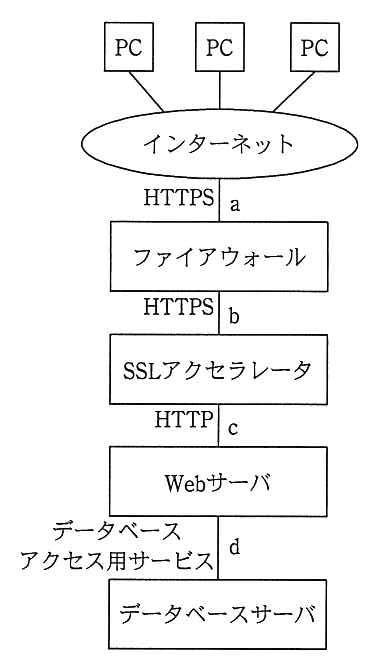
図のような構成と通信サービスのシステムにおいて,Web アプリケーションの脆弱性対策としてネットワークのパケットをキャプチャして WAF による検査を行うとき,WAF の設置場所として最も適切な箇所はどこか。ここで,WAF には通信を暗号化したり,復号したりする機能はないものとする。
正解 ウ
解説
WAF は HTTP の中身を見て攻撃を判定するので,暗号化されていない HTTP の通信を検査しなければ意味がない。図では,インターネットからファイアウォールを経て SSL アクセラレータまで(a・b)は HTTPS で暗号化されており,SSL アクセラレータで復号された後の Web サーバまで(c)が HTTP である。WAF に復号の機能が無い以上,設置すべきなのは c である。ウが正しい。
a と b では通信が暗号化されているので,パケットをキャプチャしても中身を検査できない。d は Web サーバとデータベースサーバの間のデータベースアクセス用の通信で,Web アプリケーションへの入力(HTTP のリクエスト)そのものではないので,WAF が検査する対象ではない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
サイドチャネル攻撃の説明はどれか。
ア 暗号アルゴリズムを実装した攻撃対象の物理デバイスから得られる物理量(処理時間や消費電流など)やエラーメッセージから,攻撃対象の機密情報を得る。 正解 イ 企業などの機密情報を詐取するソーシャルエンジニアリングの手法の一つであり,オフィスの紙ゴミの中から不用意に捨てられた機密情報の印刷物を探し出す。 ウ 通信を行う二者の間に割り込んで,両者が交換する情報を自分のものとすり替えることによって,気付かれることなく盗聴する。 エ データベースを利用する Web サイトに入力パラメタとして SQL 文の断片を与えることによって,データベースを改ざんする。
正解 ア
解説
サイドチャネル攻撃は,暗号アルゴリズムそのものを数学的に破るのではなく,それを動かしている装置から “漏れ出る” 情報を手掛かりに秘密情報を推定する攻撃である。処理時間(タイミング攻撃),消費電力(電力解析攻撃),放射される電磁波(テンペスト攻撃),詳しすぎるエラーメッセージなどが手掛かりになる。アが該当する。
イは捨てられた書類をあさるスキャベンジング(トラッシング)で,ソーシャルエンジニアリングの一種である。ウは通信に割り込んで情報をすり替える中間者攻撃(Man-in-the-Middle 攻撃)である。エは入力値に SQL 文の断片を紛れ込ませる SQL インジェクションで,いずれも装置の物理的な振る舞いから秘密情報を得るものではない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
SMTP-AUTH における認証の動作を説明したものはどれか。
ア SMTP サーバに電子メールを送信する前に,電子メールを受信し,その際にパスワード認証が行われたクライアントの IP アドレスは,一定時間だけ電子メールの送信が許可される。 イ クライアントが SMTP サーバにアクセスしたときに利用者認証を行い,許可された利用者だけから電子メールを受け付ける。 正解 ウ サーバは認証局のディジタル証明書をもち,クライアントから送信された認証局の署名付きクライアント証明書の妥当性を確認する。 エ 利用者が電子メールを受信する際の認証情報を秘匿できるように,パスワードからハッシュ値を計算して,その値で利用者認証を行う。
正解 イ
解説
SMTP-AUTH は,クライアントが SMTP サーバにメールを送るときに,その場で利用者 ID とパスワードなどによる利用者認証を行い,認証に成功した利用者からだけメールを受け付ける仕組みである。第三者による不正中継やなりすまし送信を防げる。イが該当する。
アの,送信の前にメールを受信(POP)させ,そのとき認証されたクライアントの IP アドレスに一定時間だけ送信を許すのは POP before SMTP である。ウのクライアント証明書をサーバが検証するのは,TLS のクライアント認証などの仕組みである。エのパスワードからハッシュ値を計算して受信時の認証情報を秘匿するのは,POP3 の APOP の説明で,いずれも送信時にその場で利用者を認証する SMTP-AUTH とは違う。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
無線 LAN 環境に複数台の PC,複数のアクセスポイント及び利用者認証情報を管理する 1 台のサーバがある。利用者認証とアクセス制御に IEEE 802.1X と RADIUS を利用する場合の実装方法はどれか。
ア PC には IEEE 802.1X のサプリカントを実装し,RADIUS クライアントの機能をもたせる。 イ アクセスポイントには IEEE 802.1X のオーセンティケータを実装し,RADIUS クライアントの機能をもたせる。 正解 ウ アクセスポイントには IEEE 802.1X のサプリカントを実装し,RADIUS サーバの機能をもたせる。 エ サーバには IEEE 802.1X のオーセンティケータを実装し,RADIUS サーバの機能をもたせる。
正解 イ
解説
IEEE 802.1X では,認証を受ける端末をサプリカント,接続を中継して認証が済むまで通信を制御する装置をオーセンティケータ,認証を行うサーバを認証サーバという。無線 LAN では PC がサプリカント,アクセスポイントがオーセンティケータになる。アクセスポイントは PC から受け取った認証情報を RADIUS で認証サーバ(RADIUS サーバ)へ中継するので,RADIUS クライアントの機能をもつ。イが標準的な方法である。
アの PC はサプリカントだが RADIUS クライアントにはならない。ウのアクセスポイントはサプリカントでも RADIUS サーバでもない。エの利用者認証情報を管理するサーバは RADIUS サーバ(認証サーバ)であり,オーセンティケータではない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
CSIRT の説明として,適切なものはどれか。
ア IP アドレスの割当て方針の決定,DNS ルートサーバの運用監視,DNS 管理に関する調整などを世界規模で行う組織である。 イ インターネットに関する技術文書を作成し,標準化のための検討を行う組織である。 ウ 国レベルや企業・組織内に設置され,コンピュータセキュリティインシデントに関する報告を受け取り,調査し,対応活動を行う組織の総称である。 正解 エ 情報技術を利用し,信教や政治的な目標を達成するという目的をもった人や組織の総称である。
正解 ウ
解説
CSIRT(Computer Security Incident Response Team)は,企業・組織内や政府機関などに設置され,コンピュータセキュリティインシデントに関する報告を受け付け,調査し,対応活動を行う組織の総称である。ウが正しい。
アの IP アドレスの割当て方針や DNS ルートサーバの運用などを世界規模で調整するのは ICANN,イのインターネットに関する技術文書(RFC)を作成し標準化を検討するのは IETF である。エの情報技術を利用して宗教的又は政治的な目標を達成しようとする人や組織は,ハクティビストなどと呼ばれる。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
NIST の定義によるクラウドコンピューティングのサービスモデルにおいて,パブリッククラウドサービスの利用企業のシステム管理者が,仮想サーバのゲスト OS に係る設定作業及びセキュリティパッチ管理作業を実施可かどうかの組合せのうち,適切なものはどれか。
ア IaaS:実施可,PaaS:実施可,SaaS:実施不可 イ IaaS:実施可,PaaS:実施不可,SaaS:実施不可 正解 ウ IaaS:実施不可,PaaS:実施可,SaaS:実施不可 エ IaaS:実施不可,PaaS:実施不可,SaaS:実施可
正解 イ
解説
NIST SP 800-145 の定義では,IaaS の利用者は下層のクラウド基盤を管理しないが,オペレーティングシステム,ストレージ,配置したアプリケーションを制御できる。そのため,ゲスト OS の設定作業やセキュリティパッチの管理は利用企業のシステム管理者が実施する。
PaaS の利用者は,ネットワーク,サーバ,オペレーティングシステム,ストレージを含む下層のクラウド基盤を管理せず,配置したアプリケーションを制御する。SaaS の利用者は,オペレーティングシステムはもちろん個々のアプリケーションの機能も管理しない。PaaS と SaaS ではゲスト OS の作業は提供者が行うので,IaaS だけが実施可となるイが適切である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
基本評価基準,現状評価基準,環境評価基準の三つの基準で IT 製品のセキュリティ脆弱性の深刻さを評価するものはどれか。
ア CVSS 正解 イ ISMS ウ PCI DSS エ PMS
正解 ア
解説
CVSS(Common Vulnerability Scoring System,共通脆弱性評価システム)は,情報システムの脆弱性の深刻度を,脆弱性そのものの特性を評価する基本評価基準,時間の経過で変化する特性を評価する現状評価基準,利用者の環境に応じて評価する環境評価基準の三つの基準で評価し,数値で表す手法である。ベンダに依存しない共通の尺度で深刻度を比較できる。アが正しい。
イの ISMS は情報セキュリティマネジメントシステム,ウの PCI DSS はクレジットカード情報を保護するためのセキュリティ基準,エの PMS は個人情報保護マネジメントシステムである。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
CRYPTREC の活動内容はどれか。
ア 客観的な評価によって安全性及び実装性に優れると判断された暗号技術のリストを決定する。 正解 イ 情報セキュリティ政策に係る基本戦略の立案,官民における統一的,横断的な情報セキュリティ対策の推進に係る企画などを行う。 ウ 組織の情報セキュリティマネジメントシステムについて評価し認証する制度を運用する。 エ 認証機関から貸与された暗号モジュール試験報告書作成支援ツールを用いて暗号モジュールの安全性についての評価試験を行う。
正解 ア
解説
CRYPTREC(Cryptography Research and Evaluation Committees)は,電子政府で利用される暗号技術の安全性,実装性及び利用実績を評価・検討し,電子政府推奨暗号リストなどを作成・改訂するプロジェクトである。アが正しい。
イの情報セキュリティ政策の基本戦略の立案や官民の対策の推進の企画は,内閣サイバーセキュリティセンター(NISC,当時は内閣官房情報セキュリティセンター)の活動である。ウの ISMS の評価・認証制度は ISMS 適合性評価制度の運用,エの暗号モジュールの評価試験は JCMVP(暗号モジュール試験及び認証制度)の試験機関の活動である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
企業の DMZ 上で 1 台の DNS サーバをインターネット公開用と社内用で共用している。この DNS サーバが,DNS キャッシュポイズニングの被害を受けた結果,直接引き起こされ得る現象はどれか。
ア DNS サーバのハードディスク上のファイルに定義された DNS サーバ名が書き換わり,外部からの参照者が,DNS サーバに接続できなくなる。 イ DNS サーバのメモリ上にワームが常駐し,DNS 参照元に対して不正プログラムを送り込む。 ウ 社内の利用者が,インターネット上の特定の Web サーバを参照しようとすると,本来とは異なる Web サーバに誘導される。 正解 エ 社内の利用者間で送信された電子メールの宛先アドレスが書き換えられ,正常な送受信ができなくなる。
正解 ウ
解説
DNS キャッシュポイズニングは,DNS サーバのキャッシュに偽の名前解決情報を注入する攻撃である。この DNS サーバは社内からの名前解決にも使われているので,キャッシュが汚染されると,社内の利用者がインターネット上の Web サーバを参照したときに偽の IP アドレスが返され,本来とは異なる Web サーバに誘導される。ウが正しい。
アのハードディスク上の定義の書換えや,イのメモリ上へのワームの常駐は,キャッシュに偽の情報を入れる攻撃では直接起きない。エの電子メールの宛先メールアドレスの書換えは,名前解決の結果とは関係がなく,社内の利用者間のメールの送受信にも直接の影響はない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
ウイルスの検出手法であるビヘイビア法を説明したものはどれか。
ア あらかじめ特徴的なコードをパターンとして登録したウイルス定義ファイルを用いてウイルス検査対象と比較し,同じパターンがあれば感染を検出する。 イ ウイルスに感染していないことを保証する情報をあらかじめ検査対象に付加しておき,検査時に不整合があれば感染を検出する。 ウ ウイルスの感染が疑わしい検査対象を,安全な場所に保管されている原本と比較し,異なっていれば感染を検出する。 エ ウイルスの感染や発病によって生じるデータ書込み動作の異常や通信量の異常増加などの変化を監視して,感染を検出する。 正解
正解 エ
解説
ビヘイビア法(動的ヒューリスティック法)は,検査対象のプログラムの振る舞いを監視し,ウイルスの感染や発病によって生じるファイルの書込み動作の異常や通信量の異常な増加などの変化を検知して感染を検出する手法である。未知のウイルスも検出できる可能性がある。エが正しい。
アのウイルス定義ファイルのパターンと比較するのはパターンマッチング法。イの感染していないことを保証する情報をあらかじめ付加しておき不整合を検出するのはチェックサム法(インテグリティチェック法)。ウの安全な場所に保管した原本と比較するのはコンペア法である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
DoS 攻撃の一つである Smurf 攻撃の特徴はどれか。
ア ICMP の応答パケットを大量に発生させる。 正解 イ TCP 接続要求である SYN パケットを大量に送信する。 ウ サイズが大きい UDP パケットを大量に送信する。 エ サイズが大きい電子メールや大量の電子メールを送信する。
正解 ア
解説
Smurf 攻撃は,送信元 IP アドレスを攻撃対象のアドレスに偽装した ICMP エコー要求(ping)を,ネットワークのブロードキャストアドレス宛てに送信する攻撃である。ネットワーク内の多数のホストが攻撃対象に ICMP エコー応答を一斉に返すので,大量の応答パケットが攻撃対象に送り付けられ,サービス不能になる。アが正しい。
イの SYN パケットを大量に送り付けるのは SYN フラッド攻撃,ウのサイズが大きい UDP パケットを大量に送り付けるのは UDP フラッド攻撃,エのサイズが大きい電子メールや大量の電子メールを送り付けるのはメール爆弾である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
問15
ダウンローダ型ウイルスが内部ネットワークの PC に感染した場合に,インターネット経由で他のウイルスがダウンロードされることを防ぐ対策として,最も有効なものはどれか。
ア URL フィルタを用いてインターネット上の不正 Web サイトへの接続を遮断する。 正解 イ インターネットから内部ネットワークに向けた要求パケットによる不正侵入行為を IPS で破棄する。 ウ スパムメール対策サーバでインターネットからのスパムメールを拒否する。 エ メールフィルタで他サイトへの不正メール発信を遮断する。
正解 ア
解説
ダウンローダ型ウイルスは,PC に侵入した後,インターネット上の攻撃者が用意した不正な Web サイトに接続して,別のウイルスをダウンロードする。URL フィルタで不正な Web サイトへの接続を遮断すれば,他のウイルスのダウンロードを防げる。アが最も有効である。
イの IPS はインターネットから内部ネットワークに向けた要求パケットを検査するもので,内部の PC から外部へ接続して行うダウンロードは防げない。ウのスパムメールの拒否は,ウイルスが侵入する前の対策である。エの不正メール発信の遮断は,他サイトへの被害の拡大を防ぐ対策で,ダウンロードは防げない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
スパムメールの対策である DKIM(DomainKeys Identified Mail)の説明はどれか。
ア 送信側メールサーバでディジタル署名を電子メールのヘッダに付加して,受信側メールサーバで検証する。 正解 イ 送信側メールサーバで利用者が認証されたとき,電子メールの送信が許可される。 ウ 電子メールのヘッダや配送経路の情報から得られる送信元情報を用いて,メール送信元の IP アドレスを検証する。 エ ネットワーク機器で,内部ネットワークから外部のメールサーバの TCP ポート番号 25 への直接の通信を禁止する。
正解 ア
解説
DKIM(DomainKeys Identified Mail)は,送信側のメールサーバで電子メールにディジタル署名を付けてヘッダに追加し,受信側のメールサーバは,送信ドメインの DNS に公開された公開鍵を使って署名を検証する仕組みである。送信元ドメインの正当性とメールの改ざんの有無を確認できる。アが正しい。
イの送信時に利用者を認証するのは SMTP-AUTH。ウの送信元の IP アドレスを検証するのは SPF などの IP アドレスによる送信ドメイン認証。エの内部ネットワークから外部のメールサーバのポート 25 番への直接の通信を禁止するのは OP25B である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
問17
IEEE 802.11a や IEEE 802.11b で採用されているアクセス制御方式はどれか。
ア CSMA/CA 正解 イ CSMA/CD ウ LAPB エ トークンパッシング方式
正解 ア
解説
IEEE 802.11a や IEEE 802.11b の無線 LAN では,送信前に電波の使用状況を確認し,空いていればランダムな待ち時間をおいてから送信することで衝突を回避する CSMA/CA(Carrier Sense Multiple Access with Collision Avoidance)が採用されている。無線では送信中に衝突を検出することが難しいため,衝突を避ける方式をとる。アが該当する。
イの CSMA/CD は衝突を検出して再送する有線 LAN(イーサネット)の方式である。ウの LAPB は X.25 のデータリンク層で使われる HDLC 系の手順,エのトークンパッシング方式はトークンを持つ端末だけが送信できる方式で,トークンリングなどで使われる。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
IPv6 グローバルユニキャストアドレスはどれか。
ア ::1 イ 2001:dc3::35 正解 ウ fd00::12:fff:fea9:18 エ fe80::f:acff:fea9:18
正解 イ
解説
IPv6 のグローバルユニキャストアドレスは,インターネット上で一意となるアドレスで,現在は先頭 3 ビットが 001 の 2000::/3 の範囲から割り当てられている。2001:dc3::35 は先頭が 2001 で始まり,この範囲に入るので,イが該当する。
アの ::1 は自分自身を表すループバックアドレスである。ウの fd00::/8 は,組織の中で使うユニークローカルアドレス(fc00::/7 のうち実際に使われる範囲)で,インターネットには経路が広告されない。エの fe80::/10 はリンクローカルアドレスで,同じリンクの中だけで使われ,ルータを越えない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
問19
TCP のフロー制御に関する記述のうち,適切なものはどれか。
ア OSI 基本参照モデルのネットワーク層の機能である。 イ ウィンドウ制御の単位は,バイトではなくビットである。 ウ 確認応答がない場合は再送処理によってデータ回復を行う。 正解 エ データの順序番号をもたないので,データは受信した順番のままで処理する。
正解 ウ
解説
TCP は,コネクション型のトランスポート層のプロトコルで,受信側からの確認応答(ACK)が一定時間内に返ってこない場合は,データを再送して信頼性を確保する。ウが適切である。
アの TCP は OSI 基本参照モデルのトランスポート層の機能で,ネットワーク層は IP が担う。イのウィンドウ制御の単位はバイトである。エは誤りで,TCP はシーケンス番号(順序番号)をもち,受信側は順序を並べ替えてからデータを処理する。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
問20
電子メールが配送される途中に経由した MTA の IP アドレスや時刻などの経由情報を,MTA が付加するヘッダフィールドはどれか。
ア Accept イ Received 正解 ウ Return-Path エ Via
正解 イ
解説
電子メールが MTA(メール転送エージェント)を経由するたびに,受け取った MTA はヘッダの先頭に Received フィールドを追加し,どこから受け取ったか(送信元のホスト名や IP アドレス),自分のホスト名,受信した時刻などを書き込む。そのため Received を下から上へたどれば,メールが通ってきた経路を追える。イが該当する。
ウの Return-Path は,配送に失敗したときのエラーメールの返送先で,最終的に配送する MTA が付け加えるが,経由情報ではない。アの Accept は HTTP のリクエストヘッダで,受け取れるメディアの種類を示す。エの Via は HTTP や SIP のヘッダで,プロキシが経由を記録するものであり,電子メールの経由情報には使わない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
関係データベースのビューを利用する目的はどれか。
ア DISTINCT 指定,GROUP BY 句及び HAVING 句をもつ演算処理を独立させて,プログラムに単純化したデータ更新手段を提供する。 イ 行や列を特定の条件で絞り込んだビューだけをアクセスさせることによって,基となる表のデータの一部を隠蔽して保護する手段を提供する。 正解 ウ データベースの物理的記憶構造の変更に影響されないように,アプリケーションプログラムに対して物理的データ独立性を提供する。 エ 複数の表を結合したビューにインデックスを付与することによって,複数の表にまたがった高度な検索手段を提供する。
正解 イ
解説
ビューは,基となる表から特定の行や列だけを取り出して見せる仮想的な表である。利用者にビューへのアクセス権だけを与えれば,基の表のうち見せたくない列(給与など)や行を隠したまま必要な部分だけを使わせることができる。これはビューの代表的な用途の一つで,イが適切である。
アの DISTINCT や GROUP BY,HAVING を含むビューは,基の表の行と一対一に対応しないため,更新できないビューになるので,データ更新の手段としては逆効果である。ウの物理的記憶構造の変更から応用プログラムを守る物理的データ独立性は,内部スキーマと概念スキーマの分離によって得られるもので,ビューが提供するのは論理的データ独立性である。エのように複数表を結合したビューにインデックスを付けることは,一般的なビューの目的ではない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
問22
既存システムを基に,新システムのモデル化を行う場合の DFD 作成の手順として,適切なものはどれか。
ア 現物理モデル → 現論理モデル → 新物理モデル → 新論理モデル イ 現物理モデル → 現論理モデル → 新論理モデル → 新物理モデル 正解 ウ 現論理モデル → 現物理モデル → 新物理モデル → 新論理モデル エ 現論理モデル → 現物理モデル → 新論理モデル → 新物理モデル
正解 イ
解説
DFD で既存システムを基に新システムをモデル化するときは,まず現状の業務を担当者や媒体などの実装を含めて表した現物理モデルを作り,そこから実装に依存しない本質的な処理だけを抜き出した現論理モデルにする。次に,新しい要求を反映した新論理モデルを作り,最後にそれを実現する具体的な手段を当てはめた新物理モデルにする。イが適切である。
論理モデルは物理モデルから実装の制約を取り除いたものなので,ウやエのように現論理モデルから始めることはできない。アとウのように新物理モデルを先に作ると,実現手段を決めてから本質的な要求を整理することになり,手順が逆である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
SOA(Service Oriented Architecture)でサービスを設計する際の注意点のうち,適切なものはどれか。
ア 可用性を高めるために,ステートフルなインタフェースとする。 イ 業務からの独立性を確保するために,サービスの命名は役割を表すものとする。 ウ 業務の変化に対応しやすくするために,サービス間の関係は疎結合にする。 正解 エ セキュリティを高めるために,一度開発したサービスは再利用しない方がよい。
正解 ウ
解説
SOA では,業務の機能を独立したサービスとして部品化し,それらを組み合わせてシステムを構築する。サービス間の関係を疎結合にしておけば,業務が変化したときに,サービスを入れ替えたり組み合わせを変えたりして柔軟に対応できる。ウが適切である。
アのステートフルなインタフェースは,サービスが利用者の状態を保持するためにサービス間の結び付きが強くなり,再利用や拡張がしにくくなるので,SOA ではステートレスにするのが一般的である。イのサービスの命名は業務上の役割が分かるようにするのが望ましく,業務からの独立性の確保とは関係がない。エの SOA はサービスの再利用を前提とした考え方である。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
情報システムの設計のうち,フェールソフトの例はどれか。
ア UPS を設置することによって,停電時に手順どおりにシステムを停止できるようにし,データを保全する。 イ 制御プログラムの障害時に,システムの暴走を避け,安全に運転を停止できるようにする。 ウ ハードウェアの障害時に,パフォーマンスは低下するが,構成を縮小して運転を続けられるようにする。 正解 エ 利用者の誤操作や誤入力を未然に防ぐことによって,システムの誤動作を防止できるようにする。
正解 ウ
解説
フェールソフトは,故障が起きたときにシステムを止めるのではなく,機能や性能を落としてでも動き続けさせる(縮退運転する)考え方。ハードウェア障害時に構成を縮小して運転を続けるウがこれに当たる。
アとイは,障害時に安全な側へ倒して停止させるフェールセーフ。エは利用者の誤操作を未然に防ぐフールプルーフの例。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
新システムへの移行に関するシステム監査で確認した状況のうち,指摘事項に該当するものはどれか。
ア 移行作業と併せて,システム運用部門及びシステム利用部門に対する新システムの操作教育を計画し,実施していた。 イ 移行対象,移行方法,移行実施体制及び移行スケジュールを明記した移行計画に従って,移行作業を行っていた。 ウ 移行ツールを利用して,データベースの移行及びその移行結果の検証を行っていた。 エ システム開発部門内に検証体制を作って移行結果の検証を行い,移行完了としていた。 正解
正解 エ
解説
移行結果の検証は,移行を行った当事者だけで済ませるのではなく,実際にそのシステムを使う利用部門や運用部門も参加して,業務に支障がないことを確認したうえで移行完了と判断すべきである。システム開発部門内の体制だけで検証して移行完了としていると,利用部門の観点での確認が抜け落ち,独立した検証にもならない。エが指摘事項に当たる。
アの運用部門・利用部門への操作教育の計画と実施,イの移行対象・方法・体制・スケジュールを明記した移行計画に従った作業,ウの移行ツールを使ったデータベースの移行とその結果の検証は,いずれも移行を適切に進めるための望ましい状況であり,指摘事項には当たらない。
出典:平成25年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 春期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 春期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 春期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 特別試験 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 春期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ