平成28年度 春期に実施された情報セキュリティスペシャリスト試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
CRL(Certificate Revocation List)に掲載されるものはどれか。
ア 有効期限切れになったディジタル証明書の公開鍵 イ 有効期限切れになったディジタル証明書のシリアル番号 ウ 有効期限内に失効したディジタル証明書の公開鍵 エ 有効期限内に失効したディジタル証明書のシリアル番号 正解
正解 エ
解説
CRL(証明書失効リスト)には,有効期限内であるにもかかわらず,秘密鍵の漏えいなどの理由で認証局が失効させたディジタル証明書のシリアル番号と失効日時が掲載される。エが正しい。
ア,イの有効期限切れになった証明書は,期限によって無効であることが分かるので CRL には掲載しない。ア,ウの公開鍵は CRL に掲載する項目ではなく,失効した証明書はシリアル番号で識別する。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
次の攻撃において,攻撃者がサービス不能にしようとしている標的はどれか。
〔攻撃〕
(1) A 社ドメイン配下のサブドメイン名を,ランダムに多数生成する。 (2) (1) で生成したサブドメイン名に関する大量の問合せを,多数の第三者の DNS キャッシュサーバに分散して送信する。 (3) (2) で送信する問合せの送信元 IP アドレスは,問合せごとにランダムに設定して詐称する。
ア A 社ドメインの権威 DNS サーバ 正解 イ A 社内の利用者 PC ウ 攻撃者が詐称した送信元 IP アドレスに該当する利用者 PC エ 第三者の DNS キャッシュサーバ
正解 ア
解説
この攻撃は DNS 水責め攻撃(ランダムサブドメイン攻撃)である。A 社ドメインの下に存在しないサブドメイン名を大量に作って問い合わせると,どのキャッシュサーバにもその答えは入っていないので,問い合わせを受けた第三者の DNS キャッシュサーバは必ず A 社ドメインの権威 DNS サーバへ聞きに行くことになる。問合せを多数のキャッシュサーバに分散させることで,権威 DNS サーバだけに負荷が集まる。標的はアの A 社ドメインの権威 DNS サーバである。
エの第三者の DNS キャッシュサーバは負荷をかける役に使われる踏み台であって,止めることが目的ではない。イの A 社内の利用者 PC には問合せが届かない。ウの詐称された送信元 IP アドレスの利用者 PC には応答が返るが,(3) のとおり問合せごとにランダムなので特定の相手に集まらず,サービス不能にはならない(送信元を特定の 1 か所に固定すればリフレクション攻撃になる)。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
PKI を構成する OCSP を利用する目的はどれか。
ア 誤って破棄してしまった秘密鍵の再発行処理の進捗状況を問い合わせる。 イ ディジタル証明書から生成した鍵情報の交換が OCSP クライアントとレスポンダの間で失敗した際,認証状態を確認する。 ウ ディジタル証明書の失効情報を問い合わせる。 正解 エ 有効期限が切れたディジタル証明書の更新処理の進捗状況を確認する。
正解 ウ
解説
OCSP(Online Certificate Status Protocol)は,ディジタル証明書が失効していないかを,OCSP レスポンダにオンラインで問い合わせて確認するためのプロトコルである。CRL(証明書失効リスト)を取得して照合する方法と比べて,最新の失効情報をその都度確認できる。ウが正しい。
アの秘密鍵の再発行やエの有効期限切れの証明書の更新処理の進捗状況は,OCSP で問い合わせるものではない。イの鍵情報の交換の失敗時に認証状態を確認するものでもない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
標準化団体 OASIS が,Web サイト間で認証,属性及び認可の情報を安全に交換するために策定したフレームワークはどれか。
ア SAML 正解 イ SOAP ウ XKMS エ XML Signature
正解 ア
解説
SAML(Security Assertion Markup Language)は,標準化団体 OASIS が策定した,異なる Web サイトやドメインの間で,利用者の認証の結果や属性,認可の情報を XML 形式のアサーションとして安全に交換するためのフレームワークである。シングルサインオンの実現などに使われる。アが正しい。
イの SOAP は,XML 形式のメッセージでほかのコンピュータのサービスを呼び出すためのプロトコル(W3C が標準化)。ウの XKMS は,XML で公開鍵の登録や検証などの鍵管理を行うための仕様。エの XML Signature は,XML 文書にディジタル署名を付けるための仕様(W3C が標準化)である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
ハッシュ関数の性質の一つである衝突発見困難性に関する記述のうち,適切なものはどれか。
ア SHA-256 の衝突発見困難性を示す,ハッシュ値が一致する二つのメッセージの探索に要する最大の計算量は,256 の 2 乗である。 イ SHA-256 の衝突発見困難性を示す,ハッシュ値の元のメッセージの探索に要する最大の計算量は,2 の 256 乗である。 ウ 衝突発見困難性とは,ハッシュ値が与えられたときに,元のメッセージの探索に要する計算量の大きさによる,探索の困難性のことである。 エ 衝突発見困難性とは,ハッシュ値が一致する二つのメッセージの探索に要する計算量の大きさによる,探索の困難性のことである。 正解
正解 エ
解説
ハッシュ関数の衝突発見困難性(強衝突耐性)は,同じハッシュ値になる二つの異なるメッセージを見つけ出すことが,計算量の大きさによって困難であるという性質である。エが適切である。
ウのハッシュ値が与えられたときに元のメッセージを見つけることの困難性は,原像計算困難性(一方向性)である。アの 256 の2乗ではなく,出力が 256 ビットの SHA-256 で衝突を総当たりで探す計算量は,誕生日のパラドックスにより 2 の 128 乗程度になる。イの 2 の 256 乗は元のメッセージを探す原像計算の計算量の目安で,衝突発見困難性を示すものではない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
情報セキュリティにおけるエクスプロイトコードに該当するものはどれか。
ア 同じセキュリティ機能の製品に乗り換える場合に,CSV など他の製品が取り込める形式でファイルを出力するプログラム イ コンピュータに接続されたハードディスクなどの外部記憶装置や,その中に保存されている暗号化されたファイルなどを閲覧,管理するソフトウェア ウ セキュリティ製品を設計する際の早い段階から実際に動作する試作品を作成し,それに対する利用者の反応を見ながら徐々に完成に近づける開発手法 エ ソフトウェアやハードウェアの脆弱性を利用するために作成されたプログラム 正解
正解 エ
解説
エクスプロイトコード(エクスプロイト)は,ソフトウェアやハードウェアの脆弱性を利用して,不正な操作を行ったり,脆弱性が実在することを実証したりするために作成されたプログラムである。攻撃に悪用される一方で,脆弱性の検証にも使われる。エが正しい。
アは他の製品に取り込める形式でファイルを出力するエクスポートの機能,イは外部記憶装置や暗号化ファイルを閲覧・管理するソフトウェア(ファイル管理ツールなど),ウは試作品を作って利用者の反応を見ながら完成に近づけるプロトタイピングの説明である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
DoS 攻撃の一つである Smurf 攻撃はどれか。
ア ICMP の応答パケットを大量に送り付ける。 正解 イ TCP 接続要求である SYN パケットを大量に送り付ける。 ウ サイズが大きい UDP パケットを大量に送り付ける。 エ サイズが大きい電子メールや大量の電子メールを送り付ける。
正解 ア
解説
Smurf 攻撃は,送信元 IP アドレスを攻撃対象のアドレスに偽装した ICMP エコー要求(ping)を,ネットワークのブロードキャストアドレス宛てに送信する攻撃である。ネットワーク内の多数のホストが攻撃対象に ICMP エコー応答を一斉に返すので,大量の応答パケットが攻撃対象に送り付けられ,サービス不能になる。アが正しい。
イの SYN パケットを大量に送り付けるのは SYN フラッド攻撃,ウのサイズが大きい UDP パケットを大量に送り付けるのは UDP フラッド攻撃,エのサイズが大きい電子メールや大量の電子メールを送り付けるのはメール爆弾である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
ディジタル証明書に関する記述のうち,適切なものはどれか。
ア S/MIME や TLS で利用するディジタル証明書の規格は,ITU-T X.400 で標準化されている。 イ ディジタル証明書は,TLS プロトコルにおいて通信データの暗号化のための鍵交換や通信相手の認証に利用されている。 正解 ウ 認証局が発行するディジタル証明書は,申請者の秘密鍵に対して認証局がディジタル署名したものである。 エ ルート認証局は,下位の認証局の公開鍵にルート認証局の公開鍵でディジタル署名したディジタル証明書を発行する。
正解 イ
解説
SSL/TLS では,サーバが提示するディジタル証明書によって通信相手が正当であることを認証し,証明書に含まれる公開鍵を,通信データの暗号化に使う共通鍵を共有するための鍵交換などに利用する。イが適切である。
アのディジタル証明書の規格は ITU-T X.509 で,X.400 は電子メールなどのメッセージ通信の規格である。ウのディジタル証明書は,申請者の公開鍵などに対して認証局が自らの秘密鍵でディジタル署名したもので,申請者の秘密鍵は含まない。エのルート認証局も,下位の認証局の公開鍵に対して,ルート認証局の秘密鍵で署名した証明書を発行する。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
暗号に関連するデータのうち,次に示す処理で出力可能なものはどれか。
〔処理〕
(1) カウンタを初期化する。 (2) その時点に得た時刻データを共通鍵で暗号化する。 (3) カウンタの値と (2) の結果の XOR をとり,さらに共通鍵で暗号化する。 (4) (3) の結果を出力する。 (5) (3) の結果と (2) の結果の XOR をとり,さらに共通鍵で暗号化する。 (6) (5) の結果をカウンタの新しい値とする。 (7) (4) の出力について,必要とする分の数を得るまで (2)〜(6) を繰り返す。
ア 擬似乱数 正解 イ ディジタル証明書 ウ ハッシュ値 エ メッセージ認証コード
正解 ア
解説
示されている処理は,共通鍵暗号を使って擬似乱数を作る手順である(ANSI X9.17 の擬似乱数生成器として知られる形)。(2) で “その時点の時刻” という予測しにくい種を暗号化し,(3) でカウンタと混ぜてさらに暗号化した結果を乱数として出し,(5)(6) でカウンタを更新して次に備える。出力を見ても内部のカウンタや鍵が分からないよう作られている。アが該当する。
イのディジタル証明書は認証局が申請者の公開鍵に署名して発行するもので,この処理には署名も公開鍵も出てこない。ウのハッシュ値は任意長の入力を固定長に縮める一方向性の関数で作るもので,共通鍵暗号の繰返しとは別である。エのメッセージ認証コードは “守りたいメッセージ” と鍵から計算する値だが,この処理にはメッセージの入力がない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
“サイバー情報共有イニシアティブ(J-CSIP)” の説明はどれか。
ア 暗号技術の調査を行い,電子政府における調達のために参照すべき暗号のリストを公表するためのプロジェクト イ 検知したサイバー攻撃の情報を公的機関に集約し,高度なサイバー攻撃対策につなげていく取組み 正解 ウ 制御システムにおけるセキュリティマネジメントシステムの認証制度 エ 脆弱性関連情報の発見から公表に至るまでの対処プロセス
正解 イ
解説
J-CSIP(サイバー情報共有イニシアティブ)は,IPA を情報のハブとして,重要インフラを担う機器の製造業者などの参加組織が,自組織で検知したサイバー攻撃の情報を IPA に提供し,IPA がそれを分析・匿名化して参加組織へ還元する取組みである。1 社だけでは気付けない攻撃の広がりを共有し,高度なサイバー攻撃への対策につなげる。イが該当する。
アの暗号技術を調査して電子政府推奨暗号のリストを公表するのは CRYPTREC である。ウの制御システムにおけるセキュリティマネジメントシステムの認証制度は CSMS 適合性評価制度である。エの脆弱性関連情報の発見から公表までの対処プロセスは,情報セキュリティ早期警戒パートナーシップとして IPA と JPCERT/CC が運用している枠組みである。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
JIS Q 27000 における情報セキュリティリスクに関する定義のうち,適切なものはどれか。
ア 脅威とは,一つ以上の要因によって悪用される可能性がある,資産又は管理策の弱点のことである。 イ 脆弱性とは,望ましくないインシデントを引き起こし,システム又は組織に損害を与える可能性がある潜在的な原因のことである。 ウ リスク対応とは,リスクの大きさが,受容可能か又は許容可能かを決定するために,リスク分析の結果をリスク基準と比較するプロセスのことである。 エ リスク特定とは,リスクを発見,認識及び記述するプロセスのことであり,リスク源,事象,それらの原因及び起こり得る結果の特定が含まれる。 正解
正解 エ
解説
JIS Q 27000:2014 では,リスク特定を“リスクを発見,認識及び記述するプロセス”と定義し,注記でリスク源,事象,それらの原因及び起こり得る結果の特定が含まれるとしている。エが適切である。
アの“一つ以上の要因によって悪用される可能性がある,資産又は管理策の弱点”は脆弱性の定義,イの“望ましくないインシデントの潜在的な原因”は脅威の定義で,入れ替わっている。ウのリスク分析の結果をリスク基準と比較して受容可能かを決定するプロセスは,リスク評価の定義である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
DNS キャッシュポイズニング攻撃に対して有効な対策はどれか。
ア DNS サーバで,マルウェアの侵入をリアルタイムに検知する。 イ DNS 問合せに使用する DNS ヘッダ内の ID を固定せずにランダムに変更する。 正解 ウ DNS 問合せに使用する送信元ポート番号を 53 番に固定する。 エ 外部からの DNS 問合せに対しては,宛先ポート番号 53 のものだけに応答する。
正解 イ
解説
DNS キャッシュポイズニングは,キャッシュ DNS サーバの問合せに対して攻撃者が偽の応答を先に送り込み,誤った情報をキャッシュさせる攻撃。偽の応答が受け入れられるには,問合せの ID や送信元ポート番号と一致させる必要があるので,ID をランダムにすると推測が難しくなり,攻撃が成功しにくくなる。イが有効である。
ウは送信元ポート番号を固定すると推測が容易になり,逆効果(ランダム化するのが対策)。エの宛先ポート番号 53 は DNS の問合せでは通常の値であり,これで応答相手を絞っても偽の応答は防げない(外部からの再帰問合せを受け付けないことが対策になる)。アのマルウェアの検知はキャッシュへの偽情報の注入とは関係がない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
スパムメールの対策として,宛先ポート番号 25 の通信に対して ISP が実施する OP25B の説明はどれか。
ア ISP 管理外のネットワークからの通信のうち,スパムメールのシグネチャに該当するものを遮断する。 イ 動的 IP アドレスを割り当てたネットワークから ISP 管理外のネットワークへの直接の通信を遮断する。 正解 ウ メール送信元のメールサーバについて DNS の逆引きができない場合,そのメールサーバからの通信を遮断する。 エ メール不正中継の脆弱性をもつメールサーバからの通信を遮断する。
正解 イ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が,管理下にある動的 IP アドレスの利用者から,ISP のメールサーバを経由せずに外部のメールサーバの TCP ポート 25 番へ直接送られる通信を遮断する対策である。ボットに感染した PC などが外部へ直接スパムメールを送ることを防ぐ。イが該当する。
アは外部から受信するメールをシグネチャで判定して遮断する受信側の対策,ウは送信元のメールサーバの DNS 逆引きによる受信側の対策,エは第三者中継を許すメールサーバからの受信を拒否する対策であり,いずれも外向き(Outbound)の通信を遮断する OP25B ではない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
ディジタルフォレンジックスに該当するものはどれか。
ア 画像や音楽などのディジタルコンテンツに著作権者などの情報を埋め込む。 イ コンピュータやネットワークのセキュリティ上の弱点を発見するテスト手法の一つであり,システムを実際に攻撃して侵入を試みる。 ウ ネットワークの管理者や利用者などから,巧みな話術や盗み聞き,盗み見などの手段によって,パスワードなどのセキュリティ上重要な情報を入手する。 エ 犯罪に関する証拠となり得るデータを保全し,その後の訴訟などに備える。 正解
正解 エ
解説
ディジタルフォレンジックスは,不正アクセスや情報漏えいなどの犯罪や事故が起きたときに,証拠となり得るコンピュータ上のデータやログを,改変されないように保全・収集し,分析して,その後の訴訟などに備える技術や手続である。エが正しい。
アのディジタルコンテンツに著作権者などの情報を埋め込むのは電子透かし。イのシステムを実際に攻撃して侵入を試みるテスト手法はペネトレーションテスト。ウの巧みな話術や盗み聞きなどでパスワードなどを入手するのはソーシャルエンジニアリングである。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
問15
DMZ 上のコンピュータがインターネットからの ping に応答しないようにしたいとき,ファイアウォールのルールで “通過禁止” に設定するものはどれか。
ア ICMP 正解 イ TCP のポート番号 21 ウ TCP のポート番号 110 エ UDP のポート番号 123
正解 ア
解説
ping は ICMP のエコー要求を送り,エコー応答が返るかどうかで到達性を確かめるコマンドである。したがって,インターネットからの ping に応答させたくなければ,ファイアウォールで ICMP を通過禁止にすればよい。アが該当する。
イの TCP ポート番号 21 は FTP の制御用,ウの TCP ポート番号 110 は POP3,エの UDP ポート番号 123 は NTP が使うポートで,いずれも ping とは関係がない。なお ICMP を全て止めると,経路 MTU 探索(Path MTU Discovery)に使う “Fragmentation Needed” なども届かなくなり通信に支障が出ることがあるので,実際の運用では種類を選んで止めることが多い。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
認証にクライアント証明書を用いるプロトコルはどれか。
ア EAP-FAST イ EAP-MD5 ウ EAP-TLS 正解 エ EAP-TTLS
正解 ウ
解説
EAP-TLS は,TLS の仕組みを使って,サーバ証明書でサーバを認証するだけでなく,クライアント証明書でクライアント(利用者や端末)も認証する方式であり,クライアント証明書が必須である。ウが該当する。
エの EAP-TTLS とアの EAP-FAST は,まずサーバ証明書や事前共有した情報で暗号化した通信路を作り,その中で ID・パスワードなどによってクライアントを認証するので,クライアント証明書は必要ない。イの EAP-MD5 はパスワードの MD5 ハッシュ値を使うチャレンジレスポンス方式で,証明書を使わない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
問17
電子メールを暗号化する三つのプロトコルについて,公開鍵を用意する単位の適切な組合せはどれか。
ア PGP:メールアドレスごと,S/MIME:メールアドレスごと,SMTP over TLS:メールサーバごと 正解 イ PGP:メールアドレスごと,S/MIME:メールサーバごと,SMTP over TLS:メールアドレスごと ウ PGP:メールサーバごと,S/MIME:メールアドレスごと,SMTP over TLS:メールアドレスごと エ PGP:メールサーバごと,S/MIME:メールサーバごと,SMTP over TLS:メールサーバごと
正解 ア
解説
PGP と S/MIME は,電子メールそのものを暗号化したり,ディジタル署名を付けたりする方式で,送信者や受信者ごと,つまりメールアドレスごとに公開鍵(S/MIME ではディジタル証明書)を用意する。SMTP over TLS は,メールサーバ間などの SMTP の通信路を TLS で暗号化する方式で,サーバ証明書をメールサーバごとに用意する。
したがって,PGP がメールアドレスごと,S/MIME がメールアドレスごと,SMTP over TLS がメールサーバごとのアが適切である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
無線 LAN で用いられる SSID の説明として,適切なものはどれか。
ア 48 ビットのネットワーク識別子であり,アクセスポイントの MAC アドレスと一致する。 イ 48 ビットのホスト識別子であり,有線 LAN の MAC アドレスと同様の働きをする。 ウ 最長 32 オクテットのネットワーク識別子であり,接続するアクセスポイントの選択に用いられる。 正解 エ 最長 32 オクテットのホスト識別子であり,ネットワーク上で一意である。
正解 ウ
解説
SSID(Service Set Identifier)は,無線 LAN のネットワークにつける最長 32 オクテットの名前である。アクセスポイントがビーコンで知らせ,端末はこの名前を見てどのネットワークにつなぐかを選ぶ。ウが適切である。
ア・イの 48 ビットの識別子は MAC アドレスのことである。アクセスポイントの MAC アドレスを使ってネットワークを識別するのは BSSID で,SSID とは別のものである。エの “ネットワーク上で一意なホスト識別子” という説明も SSID には当てはまらない。SSID は同じ名前を複数のアクセスポイントに付けて一つのネットワークとして見せる(ESSID として使う)こともできるので,一意である必要もない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
問19
IPv4 ネットワークで IP アドレスを割り当てる際に,DHCP クライアントと DHCP サーバ間でやり取りされるメッセージの順序として,適切なものはどれか。
ア DHCPDISCOVER, DHCPACK, DHCPREQUEST, DHCPOFFER イ DHCPDISCOVER, DHCPOFFER, DHCPREQUEST, DHCPACK 正解 ウ DHCPREQUEST, DHCPACK, DHCPDISCOVER, DHCPOFFER エ DHCPREQUEST, DHCPDISCOVER, DHCPOFFER, DHCPACK
正解 イ
解説
DHCP でアドレスを受け取るまでのやり取りは 4 段階である。まずクライアントが “誰かサーバはいるか” とブロードキャストする DHCPDISCOVER,これに応えてサーバが “このアドレスでどうか” と提案する DHCPOFFER,クライアントが “その提案をもらう” と申し込む DHCPREQUEST,最後にサーバが “確かに割り当てた” と承諾する DHCPACK の順になる。イが適切である。
提案の前に申込みはできないので,REQUEST が DISCOVER や OFFER より前にあるウとエは成り立たない。アは承諾(ACK)が申込み(REQUEST)より前にあり,やはり順序が逆である。DHCPREQUEST はリース期間を延長するときにも単独で使われるが,最初の割当てではこの 4 段階をたどる。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
問20
TCP のサブミッションポート(ポート番号 587)の説明として,適切なものはどれか。
ア FTP サービスで,制御用コネクションのポート番号 21 とは別にデータ転送用に使用する。 イ Web アプリケーションで,ポート番号 80 の HTTP 要求とは別に,サブミットボタンをクリックした際の入力フォームのデータ送信に使用する。 ウ コマンド操作の遠隔ログインで,通信内容を暗号化するために TELNET のポート番号 23 の代わりに使用する。 エ 電子メールサービスで,迷惑メール対策として SMTP のポート番号 25 の代わりに使用する。 正解
正解 エ
解説
サブミッションポート(ポート番号 587)は,利用者のメールソフトがメールサーバにメールを送信するときに使うポートで,SMTP-AUTH による利用者認証と組み合わせて使う。ISP が OP25B でポート番号 25 への直接の通信を遮断していても,正規の利用者は認証を受けてメールを送信できるので,迷惑メール対策として SMTP のポート番号 25 の代わりに使われる。エが正しい。
アの FTP のデータ転送用はポート番号 20 などを使う。イの入力フォームのデータ送信も通常の HTTP と同じポートを使う。ウの暗号化した遠隔ログインは SSH で,ポート番号 22 を使う。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
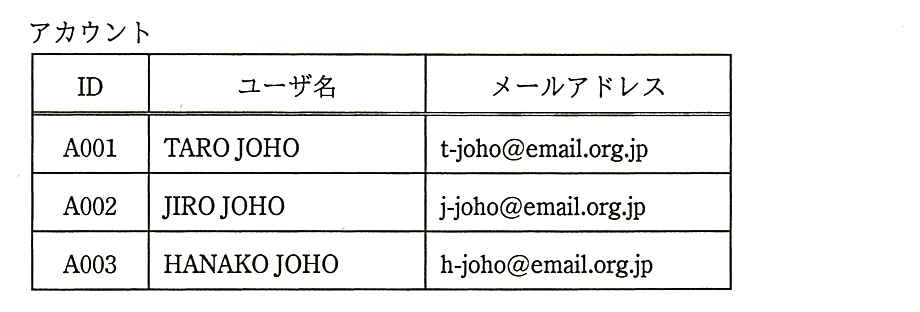
“アカウント” 表に対して,SQL 文を実行したとき,“アカウント” 表の全ての行が取得される入力パラメタはどれか。ここで,入力パラメタのエスケープ処理は行わない。また,“;” は SQL 文の終端として解釈されるものとする。
〔SQL 文〕
SELECT ID,ユーザ名,メールアドレス FROM アカウント
    WHERE ユーザ名 = '[入力パラメタ]';
ア ' OR '--' = '-- 正解 イ ' OR ユーザ名 = 'ユーザ名 ウ '-- OR 1 = 1 エ ¥' OR 1 = 1 ';--
正解 ア
解説
入力パラメタはシングルクォートで囲まれた中に入るので,' OR '--' = '-- を与えると SQL 文の WHERE 句は “ユーザ名 = '' OR '--' = '--'” となる。後半の “'--' = '--'” は文字列どうしの比較で常に真になるため,OR で結ばれた条件全体がすべての行について真になり,表の全ての行が取得される。アが正しい。
イは “ユーザ名 = '' OR ユーザ名 = 'ユーザ名'” となるが,ユーザ名の列に “ユーザ名” という値をもつ行は無いので 1 行も取れない。ウは “ユーザ名 = ''” の後ろが “--” で始まり,それ以降が行末までのコメントとして読み飛ばされるので,ユーザ名が空文字列の行を探すことになり 0 行になる。エも同様に “;--” でコメントにしているが,その前のクォートの対応が崩れて構文エラーになるか 0 行になるかで,全行は取得できない。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
問22
フェールセーフの考えに基づいて設計したものはどれか。
ア 乾電池のプラスとマイナスを逆にすると,乾電池が装塡できないようにする。 イ 交通管制システムが故障したときには,信号機に赤色が点灯するようにする。 正解 ウ ネットワークカードのコントローラを二重化しておき,故障したコントローラの方を切り離しても運用できるようにする。 エ ハードディスクに RAID1 を採用して,MTBF で示される信頼性が向上するようにする。
正解 イ
解説
フェールセーフは,故障や誤りが起きたときに,システムを安全な側の状態に倒して被害を防ぐ設計の考え方である。交通管制システムが故障したときに信号機をすべて赤にして車を止めるイがこれに当たる。
アの,電池を逆向きには装塡できないようにして誤った使い方そのものを防ぐのはフールプルーフ。ウの,二重化したコントローラの故障した方を切り離して運用を続けるのと,エの RAID1 で信頼性を高めるのは,故障しても機能を維持するフォールトトレラントの考え方である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
アジャイルソフトウェア開発などで導入されている “ペアプログラミング” の説明はどれか。
ア 開発工程の初期段階に要求仕様を確認するために,プログラマと利用者がペアとなり,試作した画面や帳票を見て,相談しながらプログラムの開発を行う。 イ 効率よく開発するために,2 人のプログラマがペアとなり,メインプログラムとサブプログラムを分担して開発を行う。 ウ 短期間で開発するために,2 人のプログラマがペアとなり,作業と休憩を交代しながら長時間にわたって連続でプログラムの開発を行う。 エ 品質の向上や知識の共有を図るために,2 人のプログラマがペアとなり,その場で相談したりレビューしたりしながら,一つのプログラムの開発を行う。 正解
正解 エ
解説
ペアプログラミングは,2人のプログラマが1台のコンピュータに向かい,一人がコードを書き,もう一人がその場でレビューや助言をしながら一つのプログラムを開発する手法で,役割は適宜交代する。誤りを早く見つけて品質を高めるとともに,知識や技術をメンバー間で共有できる。エが適切である。
アはプログラマと利用者が試作品を見ながら要件を固めるプロトタイピング。イはメインプログラムとサブプログラムを分担する作業分割で,一つのプログラムを2人で作るものではない。ウは交代で休憩しながら長時間作業を続けるもので,ペアプログラミングの目的とは異なる。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
IT サービスマネジメントの情報セキュリティ管理プロセスに対して,JIS Q 20000-1 が要求している事項はどれか。
ア CMDB に記録されている CI の原本を,物理的又は電子的にセキュリティが保たれた書庫で管理しなければならない。 イ 潜在的な問題を低減させるために,予防処置をとらなければならない。 ウ 変更要求が情報セキュリティ基本方針及び管理策に与える潜在的影響を評価しなければならない。 正解 エ 変更要求の受入れについての意思決定では,リスク,事業利益及び技術的実現可能性を考慮しなければならない。
正解 ウ
解説
JIS Q 20000-1:2012 の情報セキュリティ管理では,変更要求について,情報セキュリティ基本方針や情報セキュリティ管理策に与える潜在的な影響を評価することを求めている。ウが要求事項である。
アの CI の原本をセキュリティが保たれた格納庫で管理することは構成管理,イの潜在的な問題を低減させる予防処置は問題管理や継続的改善,エの変更要求の受入れの意思決定でリスク,事業利益,技術的実現可能性を考慮することは変更管理の要求事項である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
組織体が情報システムにまつわるリスクに対するコントロールを適切に整備・運用する目的として,“システム管理基準” に示されているものはどれか。
ア システム監査業務の品質を確保し,有効かつ効率的に監査を実施するため イ 情報システムが,組織体の目的を実現するように安全,有効かつ効率的に機能するため 正解 ウ 情報セキュリティに係るリスクのマネジメントが効果的に実施されるよう,リスクマネジメントに基づくコントロールの整備・運用の状況を評価するため エ リスクに対するコントロールをシステム監査人が評価し,保証又は助言を行い,IT ガバナンスの実現に寄与するため
正解 イ
解説
経済産業省の “システム管理基準”(平成 16 年 10 月 8 日策定)は,前文で,組織体が情報システムにまつわるリスクに対するコントロールを適切に整備・運用する目的を四つ挙げている。そのうちの一つが “情報システムが,組織体の目的を実現するように安全,有効かつ効率的に機能するため” である。イが該当する。
残る三つは,経営方針及び戦略目標の実現に貢献するため,内部又は外部に報告する情報の信頼性を保つため,関連法令・契約・内部規程等に準拠するため,である。アとエはシステム監査基準が扱う監査そのものの目的で,管理基準は監査される側が整えるコントロールの実践規範である。ウは情報セキュリティ監査制度で用いる情報セキュリティ管理基準に関する記述である。
出典:平成28年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 春期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 春期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 春期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 春期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 特別試験 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 春期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ