平成30年度 春期に実施された情報処理安全確保支援士試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
CVSS v3 の評価基準には,基本評価基準,現状評価基準,環境評価基準の三つがある。基本評価基準の説明はどれか。
ア 機密性への影響,どこから攻撃が可能かといった攻撃元区分,攻撃する際に必要な特権レベルなど,脆弱性そのものの特性を評価する。 正解 イ 攻撃される可能性,利用可能な対策のレベル,脆弱性情報の信頼性など,評価時点における脆弱性の特性を評価する。 ウ 脆弱性を悪用した攻撃シナリオについて,機会,正当化,動機の三つの観点から,脆弱性が悪用される基本的なリスクを評価する。 エ 利用者のシステムやネットワークにおける情報セキュリティ対策など,攻撃の難易度や攻撃による影響度を再評価し,脆弱性の最終的な深刻度を評価する。
正解 ア
解説
CVSS の基本評価基準(Base Metrics)は,「時間が経っても,利用者の環境が違っても変わらない,脆弱性そのものに備わった特性」を評価するものである。v3 では,攻撃元区分(AV)・攻撃条件の複雑さ(AC)・必要な特権レベル(PR)・利用者の関与(UI)・スコープ(S)と,機密性・完全性・可用性への影響(C・I・A)から成る。アが該当する。
イの攻撃される可能性(Exploit Code Maturity),利用可能な対策のレベル(Remediation Level),脆弱性情報の信頼性(Report Confidence)は,時間とともに変わる特性を扱う現状評価基準(Temporal Metrics)である。エの利用者のシステムやネットワークの対策状況を踏まえて再評価し,最終的な深刻度を出すのは環境評価基準(Environmental Metrics)である。ウの機会・正当化・動機の三つは,不正が起こる条件を説明する不正のトライアングルで,CVSS の評価基準ではない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
Web サーバのログを分析したところ,Web サーバへの攻撃と思われる HTTP リクエストヘッダが記録されていた。次の HTTP リクエストヘッダから推測できる,攻撃者が悪用しようとしている脆弱性はどれか。ここで,HTTP リクエストヘッダはデコード済みである。
〔HTTP リクエストヘッダの部分〕
GET /cgi-bin/submit.cgi?user=;cat /etc/passwd HTTP/1.1
Accept: */*
Accept-Language: ja
UA-CPU: x86
Accept-Encoding: gzip, deflate
User-Agent: (省略)
Host: test.example.com
Connection: Keep-Alive
ア HTTP ヘッダインジェクション イ OS コマンドインジェクション 正解 ウ SQL インジェクション エ クロスサイトスクリプティング
正解 イ
解説
リクエストのパラメータ user に“;cat /etc/passwd”が入っている。“;”は UNIX のシェルでコマンドを区切る記号なので,CGI プログラムがこの値をシェルに渡すと,本来の処理に続けて /etc/passwd の内容を表示する cat コマンドが実行されてしまう。外部から OS のコマンドを実行させようとする OS コマンドインジェクションを狙った攻撃と推測でき,イが該当する。
アの HTTP ヘッダインジェクションは改行コード(%0d%0a)を埋め込んでレスポンスヘッダを追加・分割する攻撃,ウの SQL インジェクションは“'”や SQL の構文を埋め込む攻撃,エのクロスサイトスクリプティングは“<script>”などのスクリプトを埋め込む攻撃であり,いずれもこのリクエストの特徴とは合わない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
XML ディジタル署名の特徴のうち,適切なものはどれか。
ア XML 文書中の,任意のエレメントに対してデタッチ署名(Detached Signature)を付けることができる。 正解 イ エンベローピング署名(Enveloping Signature)では一つの署名対象に必ず複数の署名を付ける。 ウ 署名形式として,CMS(Cryptographic Message Syntax)を用いる。 エ 署名対象と署名アルゴリズムを ASN.1 によって記述する。
正解 ア
解説
XML ディジタル署名(XML Signature)では,XML 文書全体だけでなく,文書中の任意の要素(エレメント)を署名対象にでき,署名対象と署名を別々に置くデタッチ署名,署名対象の中に署名を置くエンベロープ署名,署名の中に署名対象を含めるエンベローピング署名の形式を選べる。アが適切である。
イのエンベローピング署名は,一つの署名対象に必ず複数の署名を付ける形式ではない。ウの CMS やエの ASN.1 による記述は,S/MIME などで使われる署名形式の特徴で,XML 署名は署名対象や署名アルゴリズムを XML で記述する。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
問4
エクスプロイトコードの説明はどれか。
ア 攻撃コードとも呼ばれ,脆弱性を悪用するソフトウェアのコードのことであるが,使い方によっては脆弱性の検証に役立つこともある。 正解 イ マルウェアのプログラムを解析して得られる,マルウェアを特定するための特徴的なコードのことであり,マルウェア対策ソフトの定義ファイルとしてマルウェアの検知に用いられる。 ウ メッセージとシークレットデータから計算されるハッシュコードのことであり,メッセージの改ざんの検知に用いられる。 エ ログインの度に変化する認証コードのことであり,窃取されても再利用できないので不正アクセスを防ぐ。
正解 ア
解説
エクスプロイトコードは,ソフトウェアの脆弱性を突いて攻撃を成立させるためのプログラムで,攻撃コードとも呼ばれる。攻撃に悪用される一方,脆弱性が実際に悪用できるかを確かめる検証に使われることもあるので,アが該当する。
イはマルウェア対策ソフトが検知に使うシグネチャ(パターンファイル),ウはメッセージと秘密鍵から計算する MAC(メッセージ認証コード),エはワンタイムパスワードの説明である。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
シングルサインオンの実装方式に関する記述のうち,適切なものはどれか。
ア cookie を使ったシングルサインオンの場合,サーバごとの認証情報を含んだ cookie をクライアントで生成し,各サーバ上で保存,管理する。 イ cookie を使ったシングルサインオンの場合,認証対象のサーバを,異なるインターネットドメインに配置する必要がある。 ウ リバースプロキシを使ったシングルサインオンの場合,認証対象の Web サーバを,異なるインターネットドメインに配置する必要がある。 エ リバースプロキシを使ったシングルサインオンの場合,利用者認証においてパスワードの代わりにディジタル証明書を用いることができる。 正解
正解 エ
解説
リバースプロキシ型のシングルサインオンでは全ての通信がリバースプロキシを経由するので,そこで利用者認証を行う。認証方式はパスワードに限られず,クライアント証明書(デジタル証明書)を用いることもできる。
アは誤り。cookie を生成するのはクライアントではなく認証を行うサーバ側。イは誤り。cookie は発行元ドメインにしか送られないので,cookie 方式では同一ドメインに配置する必要がある。ウは誤り。リバースプロキシ方式ではドメインを分ける必要はない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
ファイアウォールにおけるダイナミックパケットフィルタリングの特徴はどれか。
ア IP アドレスの変換が行われるので,ファイアウォール内部のネットワーク構成を外部から隠蔽できる。 イ 暗号化されたパケットのデータ部を復号して,許可された通信かどうかを判断できる。 ウ 過去に通過したリクエストパケットに対応付けられる戻りのパケットを通過させることができる。 正解 エ パケットのデータ部をチェックして,アプリケーション層での不正なアクセスを防止できる。
正解 ウ
解説
ダイナミックパケットフィルタリングは,内部から外部へのリクエストパケットが通過したときに,その通信に対応する戻りのパケットだけを通過させるルールを動的に作り,通信が終わると削除する方式である。あらかじめ戻りのパケット用のポートを開けておく必要がないので,安全性が高まる。ウが正しい。
アの IP アドレスの変換で内部構成を隠蔽するのは NAT や NAPT の特徴。イの暗号化されたデータ部を復号して判断することや,エのデータ部をチェックしてアプリケーション層の不正アクセスを防ぐのは,アプリケーションゲートウェイ型ファイアウォールや WAF などの特徴で,パケットフィルタリングはヘッダ情報で判断する。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
発信者がメッセージのハッシュ値からディジタル署名を生成するのに使う鍵はどれか。
ア 受信者の公開鍵 イ 受信者の秘密鍵 ウ 発信者の公開鍵 エ 発信者の秘密鍵 正解
正解 エ
解説
ディジタル署名では,発信者が自分だけがもつ秘密鍵でメッセージのハッシュ値を暗号化して署名を生成し,受信者は発信者の公開鍵で署名を検証する。秘密鍵を持っているのは発信者本人だけなので,署名が本人によって作られたことを確かめられる。エが正しい。
ウの発信者の公開鍵は署名の検証に使う鍵である。アとイの受信者の鍵は,受信者あてにメッセージを暗号化して秘密にする場合に使うもので,ディジタル署名の生成には使わない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
問8
X.509 における CRL(Certificate Revocation List)に関する記述のうち,適切なものはどれか。
ア PKI の利用者は,認証局の公開鍵が Web ブラウザに組み込まれていれば,CRL を参照しなくてもよい。 イ 認証局は,発行した全てのディジタル証明書の有効期限を CRL に登録する。 ウ 認証局は,発行したディジタル証明書のうち,失効したものは,シリアル番号を失効後 1 年間 CRL に登録するよう義務付けられている。 エ 認証局は,有効期限内のディジタル証明書のシリアル番号を CRL に登録することがある。 正解
正解 エ
解説
CRL(証明書失効リスト)には,有効期限内であるにもかかわらず,秘密鍵の漏えいや登録内容の変更などの理由で認証局が失効させたディジタル証明書のシリアル番号と失効日時が登録される。有効期限内の証明書を CRL に登録することがあるので,エが適切である。
アは誤りで,証明書が失効していないかは,認証局の公開鍵がブラウザに組み込まれていても CRL や OCSP で確認する必要がある。イの全ての証明書の有効期限を CRL に登録することはない。ウの失効後1年間登録するという義務は定められていない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
認証デバイスに関する記述のうち,適切なものはどれか。
ア USB メモリにディジタル証明書を組み込み,認証デバイスとする場合は,その USB メモリを接続する PC の MAC アドレスを組み込む必要がある。 イ 成人の虹彩は,経年変化がなく,虹彩認証では,認証デバイスでのパターン更新がほとんど不要である。 正解 ウ 静電容量方式の指紋認証デバイスは,LED 照明を設置した室内では正常に認証できなくなる可能性が高くなる。 エ 認証に利用する接触型 IC カードは,カード内のコイルの誘導起電力を利用している。
正解 イ
解説
虹彩の模様は生後 2 年ほどで安定し,その後は加齢による変化がほとんどない。このため,成人の虹彩を使う虹彩認証では,登録した認証パターンを更新する必要がほとんどない。
アは誤りで,ディジタル証明書に接続先 PC の MAC アドレスを組み込む必要はなく,組み込めば他の PC で使えなくなる。ウも誤りで,静電容量方式は指の凹凸による静電容量の差を読む方式なので照明の影響を受けない。エも誤りで,コイルの誘導起電力で給電されるのは非接触型 IC カードであり,接触型は端子から直接給電される。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
サイバー情報共有イニシアティブ(J-CSIP)の説明として,適切なものはどれか。
ア サイバー攻撃対策に関する情報セキュリティ監査を参加組織間で相互に実施して,監査結果を共有する取組み イ 参加組織がもつデータを相互にバックアップして,サイバー攻撃から保護する取組み ウ セキュリティ製品のサイバー攻撃に対する有効性に関する情報を参加組織が取りまとめ,その情報を活用できるように公開する取組み エ 標的型サイバー攻撃などに関する情報を参加組織間で共有し,高度なサイバー攻撃対策につなげる取組み 正解
正解 エ
解説
J-CSIP(サイバー情報共有イニシアティブ)は,IPA が中心となり,重要インフラ業界などの参加組織との間で秘密保持契約を結び,標的型サイバー攻撃などに関する情報を共有して,高度なサイバー攻撃対策につなげる取組である。エが適切である。
アの参加組織間で相互に情報セキュリティ監査を行う取組,イの参加組織のデータを相互にバックアップする取組,ウのセキュリティ製品の有効性の情報を取りまとめて公開する取組は,J-CSIP の説明ではない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
cookie に secure 属性を設定しなかったときと比較した,設定したときの動作の差として,適切なものはどれか。
ア cookie に設定された有効期間を過ぎると,cookie が無効化される。 イ JavaScript による cookie の読出しが禁止される。 ウ URL のスキームが https のときだけ,Web ブラウザから cookie が送出される。 正解 エ Web ブラウザがアクセスする URL 内のパスと cookie に設定されたパスのプレフィックスが一致するとき,Web ブラウザから cookie が送出される。
正解 ウ
解説
cookie の Secure 属性は,その cookie を HTTPS などの暗号化された通信のときだけ送出するようブラウザに指示する属性である。URL のスキームが https のページのときだけ送出されるので,平文の HTTP 通信で cookie が盗聴されることを防げる。ウが正しい。
アの有効期間を過ぎると無効化されるのは Expires 属性や Max-Age 属性の働き,イの JavaScript による読出しを禁止するのは HttpOnly 属性の働き,エのパスのプレフィックスが一致するときに送出されるのは Path 属性の働きである。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
スパムメールへの対策である DKIM(DomainKeys Identified Mail)の説明はどれか。
ア 送信側メールサーバにおいてディジタル署名を電子メールのヘッダに付加し,受信側メールサーバにおいてそのディジタル署名を公開鍵によって検証する仕組み 正解 イ 送信側メールサーバにおいて利用者が認証された場合,電子メールの送信が許可される仕組み ウ 電子メールのヘッダや配送経路の情報から得られる送信元情報を用いて,メール送信元の IP アドレスを検証する仕組み エ ネットワーク機器において,内部ネットワークから外部のメールサーバの TCP ポート番号 25 への直接の通信を禁止する仕組み
正解 ア
解説
DKIM は,送信側のメールサーバが電子メールのヘッダーや本文から作成したデジタル署名を DKIM-Signature ヘッダーとして付加し,受信側のメールサーバが送信ドメインの DNS に公開された公開鍵でその署名を検証する送信ドメイン認証の仕組みである。署名が検証できれば,送信元ドメインの正当性とメールが改ざんされていないことを確認できる。アが該当する。
イは送信時に利用者を認証する SMTP-AUTH,ウは送信元の IP アドレスを DNS に登録された情報と照合して検証する SPF などの説明である。エは ISP などが行う OP25B の説明である。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
問13
テンペスト攻撃を説明したものはどれか。
ア 故意に暗号化演算を誤動作させて正しい処理結果との差異を解析する。 イ 処理時間の差異を計測して解析する。 ウ 処理中に機器から放射される電磁波を観測して解析する。 正解 エ チップ内の信号線などに探針を直接当て,処理中のデータを観測して解析する。
正解 ウ
解説
テンペスト(TEMPEST)攻撃は,ディスプレイやケーブル,機器などから漏れて放射される微弱な電磁波を離れた場所で観測・解析し,表示内容や処理中のデータを盗み取る攻撃である。ウが正しい。
アの故意に誤動作させて正しい結果との差異を解析するのは故障利用攻撃(フォールト攻撃),イの処理時間の差異を計測して解析するのはタイミング攻撃,エのチップ内の信号線に探針を当ててデータを観測するのはプロービング攻撃である。いずれも暗号モジュールなどに対するサイドチャネル攻撃や物理的な攻撃の一種である。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
内部ネットワークの PC がダウンローダ型マルウェアに感染したとき,そのマルウェアがインターネット経由で他のマルウェアをダウンロードすることを防ぐ方策として,最も有効なものはどれか。
ア インターネットから内部ネットワークに向けた要求パケットによる不正侵入行為を IPS で破棄する。 イ インターネット上の危険な Web サイトの情報を保持する URL フィルタを用いて,危険な Web サイトとの接続を遮断する。 正解 ウ スパムメール対策サーバでインターネットからのスパムメールを拒否する。 エ メールフィルタでインターネット上の他サイトへの不正な電子メールの発信を遮断する。
正解 イ
解説
ダウンローダ型マルウェアは,PC に入り込んだ後,攻撃者が用意した外部の Web サイトへ自分から接続し,本体となる別のマルウェアを取ってくる。危険な Web サイトの情報をもつ URL フィルタでその接続を遮断すれば,追加のマルウェアを取り込ませずに済む。イが最も有効である。
アの IPS は,インターネットから内部ネットワークへ向かう要求パケットを検査するものなので,内側の PC から外へ出ていく接続によるダウンロードは止められない。ウのスパムメールの拒否は,そもそもマルウェアが入り込む前の段階の対策である。エの不正な電子メールの発信の遮断は,感染後に他サイトへ迷惑をかけることを防ぐ対策で,ダウンロードそのものは止まらない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
ルートキットの特徴はどれか。
ア OS などに不正に組み込んだツールを隠蔽する。 正解 イ OS の中核であるカーネル部分の脆弱性を分析する。 ウ コンピュータがウイルスやワームに感染していないことをチェックする。 エ コンピュータやルータのアクセス可能な通信ポートを外部から調査する。
正解 ア
解説
rootkit(ルートキット)は,攻撃者が不正侵入したコンピュータで,OS などに不正に組み込んだバックドアや攻撃ツール,ログの痕跡などを隠蔽し,管理者に気付かれずに活動し続けるための機能をまとめたツールである。アが正しい。
イのカーネル部分の脆弱性を分析すること,ウのウイルスやワームに感染していないことのチェック,エの通信ポートを外部から調査すること(ポートスキャン)は,rootkit の特徴ではない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
DNSSEC で実現できることはどれか。
ア DNS キャッシュサーバが得た応答中のリソースレコードが,権威 DNS サーバで管理されているものであり,改ざんされていないことの検証 正解 イ 権威 DNS サーバと DNS キャッシュサーバとの通信を暗号化することによる,ゾーン情報の漏えいの防止 ウ 長音 “ー” と漢数字 “一” などの似た文字をドメイン名に用いて,正規サイトのように見せかける攻撃の防止 エ 利用者の URL の入力誤りを悪用して,偽サイトに誘導する攻撃の検知
正解 ア
解説
DNSSEC は,権威 DNS サーバがリソースレコードにデジタル署名を付け,DNS キャッシュサーバが公開鍵でその署名を検証する仕組みである。応答が正当な権威 DNS サーバで管理されているものであり,途中で改ざんされていないことを確認できるので,DNS キャッシュポイズニングへの対策になる。アが該当する。
DNSSEC は署名による検証を行うだけで通信の暗号化は行わないので,イの通信の暗号化による漏えい防止はできない。ウの似た文字を使ったドメイン名で正規サイトに見せかける攻撃(ホモグラフ攻撃)や,エの URL の入力誤りを悪用するタイポスクワッティングは,正規に登録された別のドメイン名を使うので,DNSSEC では防止も検知もできない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
SQL インジェクション対策について,Web アプリケーションの実装における対策と,Web アプリケーションの実装以外の対策として,ともに適切なものはどれか。
ア Web アプリケーションの実装における対策:Web アプリケーション中でシェルを起動しない。,Web アプリケーションの実装以外の対策:chroot 環境で Web サーバを稼働させる。 イ Web アプリケーションの実装における対策:セッション ID を乱数で生成する。,Web アプリケーションの実装以外の対策:TLS によって通信内容を秘匿する。 ウ Web アプリケーションの実装における対策:パス名やファイル名をパラメタとして受け取らないようにする。,Web アプリケーションの実装以外の対策:重要なファイルを公開領域に置かない。 エ Web アプリケーションの実装における対策:プレースホルダを利用する。,Web アプリケーションの実装以外の対策:データベースのアカウントがもつデータベースアクセス権限を必要最小限にする。 正解
正解 エ
解説
SQL インジェクションの根本的な対策は,Web アプリケーションプログラムの実装でプレースホルダ(バインド機構)を利用して SQL 文を組み立てることである。実装以外の対策としては,攻撃を受けた場合の被害を抑えるため,プログラムが利用するデータベースのアカウントの権限を必要最小限にしておくことが有効である。この組みのエが適切である。
アのシェルを起動しない実装と chroot 環境での稼働は OS コマンドインジェクションへの対策,ウのパス名やファイル名をパラメータで受け取らない実装と重要なファイルを公開領域に置かない運用はディレクトリトラバーサルへの対策である。イのセッション ID の乱数生成はセッション ID の推測への対策,TLS による秘匿は盗聴への対策である。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
IPv4 において,IP パケットで送られているデータが,ICMP メッセージであることを識別できるヘッダ情報はどれか。
ア IP ヘッダのプロトコル番号 正解 イ MAC ヘッダのイーサタイプ値 ウ TCP ヘッダのコントロールフラグ エ UDP ヘッダの宛先ポート番号
正解 ア
解説
IPv4 ヘッダのプロトコル番号(Protocol)は,IP パケットが運んでいる上位層のデータが何であるかを示す 8 ビットの値で,ICMP は 1,TCP は 6,UDP は 17 が割り当てられている。アが正しい。
イのイーサタイプ値は MAC フレームが運んでいるのが IPv4 か ARP かなどを示すもので,IPv4(0x0800)と分かるだけで ICMP かどうかまでは分からない。ウとエは TCP・UDP のヘッダであり,ICMP メッセージには TCP ヘッダも UDP ヘッダも付かない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
IEEE 802.1Q の VLAN 機能を有したスイッチにおいて,複数の VLAN に所属しているポートを何と呼ぶか。
ア アクセスポート イ 代表ポート ウ トランクポート 正解 エ ルートポート
正解 ウ
解説
IEEE 802.1Q では,イーサネットフレームに VLAN ID を入れたタグを付けることで,1 本の物理的な回線に複数の VLAN のフレームを流せる。このタグ付きのフレームをやり取りし,複数の VLAN に所属するポートをトランクポートと呼ぶ。スイッチどうしを 1 本のケーブルでつなぎ,その上で複数の VLAN を運ぶときに使う。ウが該当する。
アのアクセスポートは一つの VLAN だけに所属するポートで,PC などの端末をつなぐ。タグの付かないフレームをやり取りする。イの代表ポート(指定ポート)とエのルートポートは,どちらもスパニングツリープロトコルでブリッジの役割を表す用語であり,VLAN の所属とは関係がない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
WebDAV の特徴はどれか。
ア HTTP 上の SOAP によってソフトウェア同士が通信して,ネットワーク上に分散したアプリケーションを連携させることができる。 イ HTTP を拡張したプロトコルを使って,サーバ上のファイルの参照,作成,削除及びバージョン管理が行える。 正解 ウ Web アプリケーションから IMAP サーバにアクセスして,Web ブラウザから添付ファイルを含む電子メールの操作ができる。 エ Web ブラウザで “ftp://” から始まる URL を指定して,ソフトウェアなどの大きなファイルのダウンロードができる。
正解 イ
解説
WebDAV は,HTTP に PROPFIND,MKCOL,COPY,MOVE,LOCK などのメソッドを追加して拡張したプロトコルで,Web サーバ上のファイルの参照,作成,削除,移動,排他制御,バージョン管理などを,リモートから行える。イが該当する。
アは SOAP を使った Web サービスの説明,ウは Web ブラウザから電子メールを扱う Web メールの説明,エは FTP のサーバからファイルをダウンロードする説明である。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
DBMS がトランザクションのコミット処理を完了とするタイミングはどれか。
ア アプリケーションの更新命令完了時点 イ チェックポイント処理完了時点 ウ ログバッファへのコミット情報書込み完了時点 エ ログファイルへのコミット情報書込み完了時点 正解
正解 エ
解説
コミットを完了とみなしてよいのは,コミット情報が不揮発の記憶媒体,すなわちログファイルに書き終わった時点。ここまで進んでいれば,直後にシステムが停止してもログからロールフォワードして最新の状態に復旧できる。
アの更新命令完了時点やウのログバッファへの書込み完了時点では,情報はまだ主記憶上にあり,障害で失われる。イのチェックポイント処理はバッファの内容をまとめて書き出す処理で,個々のトランザクションのコミットの成立とは関係がない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
UML 2.0 において,オブジェクト間の相互作用を時間の経過に注目して記述するものはどれか。
ア アクティビティ図 イ コミュニケーション図 ウ シーケンス図 正解 エ ユースケース図
正解 ウ
解説
シーケンス図は,オブジェクト間でやり取りされるメッセージを,縦方向の時間軸に沿って順に並べ,相互作用を時間の経過に注目して記述する図である。ウが正しい。
イのコミュニケーション図も相互作用を表すが,オブジェクト間のつながり(リンク)に注目して記述する。アのアクティビティ図は,処理の流れや分岐を表す図。エのユースケース図は,システムが提供する機能と利用者(アクタ)の関係を表す図である。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
エクストリームプログラミング(XP: eXtreme Programming)における “テスト駆動開発” の特徴はどれか。
ア 最初のテストで,なるべく多くのバグを摘出する。 イ テストケースの改善を繰り返す。 ウ テストでのカバレージを高めることを重視する。 エ プログラムを書く前にテストケースを作成する。 正解
正解 エ
解説
テスト駆動開発は,プログラムを書く前に,そのプログラムが満たすべき振る舞いを確かめるテストケースを先に作成し,そのテストに合格するように最小限のコードを書き,リファクタリングで整えるという手順を短く繰り返す開発手法である。エが正しい。
テストを先に書くことで仕様が具体的になり,変更しても既存の機能が壊れていないことをすぐに確認できる。アのように最初のテストで多くのバグを摘出することや,ウのカバレージを高めることは,テスト駆動開発の特徴そのものではない。イもテストケースの改善を繰り返すという点に着目しており,先にテストを書くという本質を捉えていない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
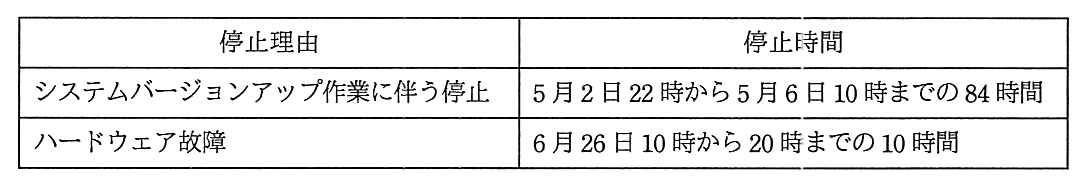
サービス提供時間帯が毎日 0〜24 時の IT サービスにおいて,ある年の 4 月 1 日 0 時から 6 月 30 日 24 時までのシステム停止状況は表のとおりであった。システムバージョンアップ作業に伴う停止時間は,計画停止時間として顧客との間で合意されている。このとき,4 月 1 日から 6 月 30 日までの IT サービスの可用性は何%か。ここで,可用性(%)は小数第 3 位を四捨五入することとする。
〔システム停止状況〕
ア 95.52 イ 95.70 ウ 99.52 正解 エ 99.63
正解 ウ
解説
4月1日から6月30日までは 30+31+30=91日。毎日0時から24時が提供時間帯なので,合計は 91×24=2,184時間。システムバージョンアップ作業の84時間は,サービス提供時間に含めない計画停止として顧客と合意しているので,分母から除く。分母は 2,184−84=2,100時間,実際の停止はハードウェア故障の10時間だけなので,可用性は (2,100−10)÷2,100=2,090÷2,100=0.99523…,すなわち 99.52% でウになる。
イの 95.70 は,バージョンアップの84時間を除かずに分母を 2,184時間とし,停止時間に含めて計算した値(2,090÷2,184=0.95696…)である。アの 95.52 は,分母から84時間を除いたうえで停止時間にも84時間を数えた値((2,100−94)÷2,100=0.95523…)である。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
データベースの直接修正に関して,監査人がシステム監査報告書で報告すべき指摘事項はどれか。ここで,直接修正とは,アプリケーションの機能を経由せずに,特権 ID を使用してデータを追加,変更又は削除することをいう。
ア 更新ログを加工して,アプリケーションの機能を経由した正常な処理によるログとして残していた。 正解 イ 事前のデータ変更申請の承認,及び事後のデータ変更結果の承認を行っていた。 ウ 直接修正の作業時以外は,使用する直接修正用の特権 ID を無効にしていた。 エ 利用部門からのデータ変更依頼票に基づいて,システム部門が直接修正を実施していた。
正解 ア
解説
直接修正は,アプリケーションソフトウェアの機能を経由せずに特権 ID でデータを書き換えるので,何をどう変えたかの証跡を別に残さないと後から追えなくなる。更新ログ上でアプリケーションの機能を経由した更新として記録されていると,直接修正が行われた事実そのものが記録から読み取れず,事後の検証ができない。これは統制上の不備なので,監査人が指摘事項として報告すべきものである。アが該当する。
イの事前申請の承認と事後の結果承認,ウの作業終了時に特権 ID を無効にすること,エの利用部門からの依頼票に基づいてシステム部門が実施することは,いずれも直接修正を必要最小限に抑え,正当性を確かめるための適切な統制であり,指摘事項には当たらない。
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 春期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 春期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 春期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 春期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 特別試験 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 春期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ