平成22年度 春期に実施された情報セキュリティスペシャリスト試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
セキュアハッシュ関数 SHA-256 を用いて,32 ビット,256 ビット,2,048 ビットの三つの長さのメッセージからハッシュ値を求めたとき,それぞれのメッセージのハッシュ値の長さはどれか。
ア 32 ビットのメッセージ:32,256 ビットのメッセージ:256,2,048 ビットのメッセージ:256 イ 32 ビットのメッセージ:32,256 ビットのメッセージ:256,2,048 ビットのメッセージ:2,048 ウ 32 ビットのメッセージ:256,256 ビットのメッセージ:256,2,048 ビットのメッセージ:256 正解 エ 32 ビットのメッセージ:256,256 ビットのメッセージ:256,2,048 ビットのメッセージ:2,048
正解 ウ
解説
SHA-256 は,入力するメッセージの長さにかかわらず,常に 256 ビットの固定長のハッシュ値を出力するハッシュ関数である。32 ビット,256 ビット,2,048 ビットのどのメッセージからも 256 ビットのハッシュ値が得られるので,ウが正しい。
ア,イ,エのように,メッセージの長さに応じてハッシュ値の長さが変わることはない。任意の長さのデータから一定の長さの値を求められることが,ハッシュ関数の特徴である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
XML ディジタル署名の特徴はどれか。
ア XML 文書中の,指定したエレメントに対して署名することができる。 正解 イ エンベローピング署名(Enveloping Signature)では一つの署名対象に必ず複数の署名を付ける。 ウ 署名形式として,CMS(Cryptographic Message Syntax)を用いる。 エ 署名対象と署名アルゴリズムを ASN.1 によって記述する。
正解 ア
解説
XML ディジタル署名(XML Signature)は,XML 文書に対するディジタル署名の仕様で,文書全体だけでなく,文書中の指定した要素(エレメント)だけに署名することができる。署名の情報も XML で記述する。アが正しい。
イのエンベローピング署名は,署名要素の中に署名対象を含める形式で,一つの署名対象に必ず複数の署名を付けるものではない。ウの CMS は S/MIME などで使われる,ASN.1 で記述する署名形式である。エの ASN.1 による記述も CMS などの特徴で,XML 署名は署名対象や署名アルゴリズムを XML で記述する。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
A 社の Web サーバは,認証局で生成した Web サーバ用のディジタル証明書を使って SSL/TLS 通信を行っている。PC が A 社の Web サーバに SSL/TLS を用いてアクセスしたとき,サーバのディジタル証明書を入手した後に,認証局の公開鍵を利用し PC が行う処理はどれか。
ア 暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。 イ 暗号化通信に利用する共通鍵を認証局の公開鍵を使って復号する。 ウ ディジタル証明書の正当性を認証局の公開鍵を使って検証する。 正解 エ 利用者が入力,送付する秘匿データを認証局の公開鍵を使って暗号化する。
正解 ウ
解説
サーバ証明書には,認証局がサーバの公開鍵などの情報に対して自身の秘密鍵で付けたデジタル署名が含まれている。PC はあらかじめ持っている認証局の公開鍵でこの署名を検証し,サーバ証明書が正当な認証局から発行され改ざんされていないことを確かめる。ウが正しい。
アとエは誤り。共通鍵の元になる情報や秘匿データを暗号化するときに使うのは,サーバ証明書に含まれるサーバの公開鍵であり,認証局の公開鍵ではない。イは誤り。公開鍵で暗号化されたデータを復号できるのは対になる秘密鍵を持つ側で,PC が認証局の公開鍵で共通鍵を復号することはない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
S/KEY ワンタイムパスワードに関する記述のうち,適切なものはどれか。
ア クライアントは認証要求のたびに,サーバへシーケンス番号と種(Seed)からなるチャレンジデータを送信する。 イ サーバはクライアントから送られた使い捨てパスワードを演算し,サーバで記憶している前回の使い捨てパスワードと比較することによって,クライアントを認証する。 正解 ウ 時刻情報を基にパスワードを生成し,クライアント,サーバ間でパスワードを時刻で同期させる。 エ 利用者が設定したパスフレーズは 1 回ごとに使い捨てる。
正解 イ
解説
S/KEY は,利用者のパスフレーズと種(Seed)から,ハッシュ関数を繰り返し適用した値を使い捨てパスワードとして使う方式である。サーバは前回の認証で受け取った使い捨てパスワードを記憶しておき,今回クライアントから送られてきた値にハッシュ関数を 1 回適用すると,その記憶している値に一致するかどうかで認証する。ハッシュ関数は一方向なので,盗聴した前回の値から次の値を作ることはできない。イが適切である。
アは向きが逆で,シーケンス番号と種から成るチャレンジはサーバがクライアントへ送る。ウの時刻情報を基に生成して時刻で同期させるのは,時刻同期方式のワンタイムパスワードである。エのパスフレーズは使い捨てず,ハッシュを適用する回数を 1 回ずつ減らしていくことで毎回違うパスワードを作る。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
100 人の送受信者が共通鍵暗号方式で,それぞれ秘密に通信を行うときに必要な共通鍵の総数は幾つか。
ア 200 イ 4,950 正解 ウ 9,900 エ 10,000
正解 イ
解説
共通鍵暗号方式では,通信する2人の組ごとに異なる共通鍵が必要になる。100 人から2人を選ぶ組合せの数は 100×99÷2=4,950 なので,必要な共通鍵の総数は 4,950 で,イが正しい。
ウの 9,900 は組合せを2で割らずに順列として数えた値,エの 10,000 は 100×100 とした値である。アの 200 は,公開鍵暗号方式で1人1組(公開鍵と秘密鍵の2個)の鍵をもつ場合の数である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
情報漏えいに関するリスク対応のうち,リスク回避に該当するものはどれか。
ア 外部の者が侵入できないように,入退室をより厳重に管理する。 イ 情報資産を外部のデータセンタに預託する。 ウ 情報の重要性と対策費用を勘案し,あえて対策をとらない。 エ データの安易な作成を禁止し,不要なデータを消去する。 正解
正解 エ
解説
リスク回避は,リスクを生む活動そのものをやめたり,リスクの原因を取り除いたりすることで,リスクにさらされない状態にする対応である。情報漏えいのリスクは漏えいし得るデータがあるから生じるので,データの安易な作成を禁止して不要なデータを消去するエは,リスクの源をなくすリスク回避に当たる。
アの入退室の管理を厳重にするのは,漏えいの起こりやすさを下げるリスク低減である。イの情報資産を外部のデータセンタに預託するのは,リスクを他者と分担するリスク移転(共有)である。ウの重要性と対策費用を勘案してあえて対策をとらないのは,リスクをそのまま受け入れるリスク保有(受容)である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
経済産業省告示の “ソフトウェア等脆弱性関連情報取扱基準” における Web アプリケーションに関する脆弱性関連情報の適切な取扱いはどれか。
ア Web アプリケーションの脆弱性についての情報を受けた受付機関は,発見者の氏名・連絡先を Web サイト運営者に通知する。 イ Web アプリケーションの脆弱性についての通知を受けた Web サイト運営者は,当該脆弱性に起因する個人情報の漏えいなどが発生した場合,事実関係を公表しない。 ウ 受付機関は,Web サイト運営者から Web アプリケーションの脆弱性が修正されたという通知を受けたら,それを速やかに発見者に通知する。 正解 エ 受付機関は,一般利用者に不安を与えないために,Web アプリケーションの脆弱性関連情報の届出状況は,受付機関の中で管理し,公表しない。
正解 ウ
解説
“ソフトウェア等脆弱性関連情報取扱基準” は,脆弱性の発見者,受付機関(IPA),調整機関(JPCERT/CC),製品開発者や Web サイト運営者が,脆弱性関連情報をどう扱うかを定めた経済産業省の告示である。Web アプリケーションの脆弱性では,受付機関が届出を受けて Web サイト運営者に通知し,運営者が修正を終えて受付機関に知らせると,受付機関はそのことを発見者に伝える。ウが適切である。
アの発見者の氏名や連絡先は,発見者の同意なく Web サイト運営者に伝えることはしない。イの脆弱性に起因して個人情報の漏えいなどが起きた場合は,Web サイト運営者は事実関係を公表することが求められ,公表しないとするのは誤りである。エの受付機関は,届出の状況を統計などの形で公表しており,内部で抱え込むものではない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
DNS サーバに格納されるネットワーク情報のうち,第三者に公開する必要のない情報が攻撃に利用されることを防止するための,プライマリ DNS サーバの設定はどれか。
ア SOA レコードのシリアル番号を更新する。 イ 外部の DNS サーバにリソースレコードがキャッシュされる時間を短く設定する。 ウ ゾーン転送を許可する DNS サーバを登録する。 正解 エ ラウンドロビン設定を行う。
正解 ウ
解説
ゾーン転送は,プライマリ DNS サーバのゾーン情報をセカンダリ DNS サーバに複製するための機能である。誰からでもゾーン転送を受け付けると,ホスト名や IP アドレスなど,第三者に公開する必要のないネットワーク情報をまとめて取得され,攻撃の下調べに利用されるおそれがある。ゾーン転送を許可する DNS サーバを正規のセカンダリサーバに限定すれば防止できる。ウが正しい。
アの SOA レコードのシリアル番号の更新は,ゾーン情報の変更をセカンダリサーバに知らせるための操作である。イのキャッシュされる時間の短縮は,情報の変更を早く反映させるための設定である。エのラウンドロビン設定は,一つの名前に複数の IP アドレスを対応させて負荷を分散させる設定で,いずれも情報の漏えいを防ぐものではない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
ワームの侵入に関する記述のうち,適切なものはどれか。
ア 公開サーバへのワームの侵入は,IDS では検知できない。 イ 未知のワームの侵入は,パターンマッチング方式で検知できる。 ウ ワームは,アプリケーションソフトの脆弱性を突いて侵入できる。 正解 エ ワームは,仮想 OS 環境内のゲスト OS に侵入できない。
正解 ウ
解説
ワームは,自分自身を複製してネットワーク経由で他のコンピュータに感染を広げる不正プログラムで,OS やアプリケーションソフトの脆弱性を突いて,利用者の操作なしに侵入することが多い。ウが適切である。
アの公開サーバへのワームの侵入も,特徴的な通信のパターンや異常な振る舞いから IDS で検知できる場合がある。イのパターンマッチング方式は既知のワームの特徴を登録して照合する方式なので,まだ登録されていない未知のワームは検知できない。エの仮想 OS 環境のゲスト OS も通常の OS と同じく脆弱性をもち,ネットワークにつながっていればワームに侵入される。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
ステガノグラフィを説明したものはどれか。
ア データの複写を不可能にする(コピーできないようにする)技術のことをいう。 イ データを第三者に盗み見られても解読できないようにするため,決まった規則に従ってデータを変換することをいう。 ウ 文書の正当性を保証するために付けられる暗号化された署名情報のことをいう。 エ メッセージを画像データや音声データなどに埋め込み,その存在を隠す技術のことをいう。 正解
正解 エ
解説
ステガノグラフィは,伝えたいメッセージを画像や音声などの別のデータの中に,見た目や聞こえ方ではほとんど分からない形で埋め込み,メッセージが存在すること自体を隠す技術である。エが該当する。暗号がメッセージの中身を読めなくするのに対し,ステガノグラフィはメッセージがあることを気付かせない点が違う。
アのデータの複写を不可能にする技術はコピーガード(コピープロテクト)である。イの決まった規則に従ってデータを変換して解読できないようにするのは暗号化である。ウの文書の正当性を保証するために付ける暗号化された署名情報はディジタル署名である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
DMZ 上のコンピュータがインターネットからの ping に応答しないようにファイアウォールのセキュリティルールを定めるとき,“通過禁止” に設定するものはどれか。
ア ICMP 正解 イ TCP 及び UDP のポート番号 53 ウ TCP のポート番号 21 エ UDP のポート番号 123
正解 ア
解説
ping は,ICMP(Internet Control Message Protocol)のエコー要求とエコー応答のメッセージを使って,相手のコンピュータと通信できるかを確かめるコマンドである。DMZ 上のコンピュータが ping に応答しないようにするには,ファイアウォールで ICMP を通過禁止にする。アが正しい。
イの TCP 及び UDP のポート番号 53 は DNS,ウの TCP のポート番号 21 は FTP の制御用,エの UDP のポート番号 123 は時刻を同期する NTP で使われ,いずれも ping には関係しない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
ダウンローダ型ウイルスが PC に侵入した場合に,インターネット経路でほかのウイルスがダウンロードされることを防ぐ有効な対策はどれか。
ア URL フィルタを用いてインターネット上の不正 Web サイトへの接続を遮断する。 正解 イ インターネットから内部ネットワークに向けた要求パケットによる不正侵入行為を IPS で破棄する。 ウ スパムメール対策サーバでインターネットからのスパムメールを拒否する。 エ メールフィルタで他サイトへの不正メール発信を遮断する。
正解 ア
解説
ダウンローダ型ウイルスは,PC に侵入した後,インターネット上の攻撃者が用意した不正な Web サイトに接続して,別のウイルスをダウンロードする。URL フィルタで不正な Web サイトへの接続を遮断すれば,他のウイルスのダウンロードを防げる。アが最も有効である。
イの IPS はインターネットから内部ネットワークに向けた要求パケットを検査するもので,内部の PC から外部へ接続して行うダウンロードは防げない。ウのスパムメールの拒否は,ウイルスが侵入する前の対策である。エの不正メール発信の遮断は,他サイトへの被害の拡大を防ぐ対策で,ダウンロードは防げない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
ディジタル証明書を使わずに,通信者同士が,通信によって交換する公開鍵を用いて行う暗号化通信において,通信内容を横取りする目的で当事者になりすますものはどれか。
ア Man-in-the-middle 攻撃 正解 イ war driving ウ トロイの木馬 エ ブルートフォース攻撃
正解 ア
解説
Man-in-the-middle(中間者)攻撃は,通信する二者の間に攻撃者が割り込み,それぞれに対して相手になりすますことで,通信内容を盗み見たり書き換えたりする攻撃である。証明書を使わずに公開鍵を交換する方式では,受け取った公開鍵が本当に相手のものか確かめられないので,攻撃者が自分の公開鍵を相手のものと偽って渡せば,暗号化された通信も復号されてしまう。アが該当する。
イの war driving は,自動車などで移動しながら無防備な無線 LAN のアクセスポイントを探し回る行為である。ウのトロイの木馬は,有用なソフトウェアに見せかけて不正な機能を仕込んだプログラムである。エのブルートフォース攻撃は,パスワードや鍵の候補を総当たりで試す攻撃であり,いずれも通信の当事者になりすますものではない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
スパムメールの対策である DKIM(DomainKeys Identified Mail)の説明はどれか。
ア 送信側メールサーバでディジタル署名を電子メールのヘッダに付与して,受信側メールサーバで検証する。 正解 イ 送信側メールサーバで利用者が認証されたとき,電子メールの送信が許可される。 ウ 電子メールのヘッダや配送経路の情報から得られる送信元情報を用いて,メール送信元の IP アドレスを検証する。 エ ネットワーク機器で,内部ネットワークから外部のメールサーバの TCP ポート 25 番への直接の通信を禁止する。
正解 ア
解説
DKIM(DomainKeys Identified Mail)は,送信側のメールサーバで電子メールにディジタル署名を付けてヘッダに追加し,受信側のメールサーバは,送信ドメインの DNS に公開された公開鍵を使って署名を検証する仕組みである。送信元ドメインの正当性とメールの改ざんの有無を確認できる。アが正しい。
イの送信時に利用者を認証するのは SMTP-AUTH。ウの送信元の IP アドレスを検証するのは SPF などの IP アドレスによる送信ドメイン認証。エの内部ネットワークから外部のメールサーバのポート 25 番への直接の通信を禁止するのは OP25B である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
問15
SMTP-AUTH を使ったメールセキュリティ対策はどれか。
ア ISP 管理下の動的 IP アドレスからの電子メール送信について,管理外ネットワークのメールサーバへ SMTP 通信を禁止する。 イ PC からの電子メール送信について,POP 接続で利用者認証済の場合にだけ許可する。 ウ 通常の SMTP とは独立したサブミッションポートを使用して,メールサーバ接続時の認証を行う。 正解 エ 電子メール送信元のサーバについて DNS の逆引きが成功した場合にだけ,電子メール受信を許可する。
正解 ウ
解説
SMTP-AUTH は,メールクライアントがメールサーバへメールを送るときに利用者認証を行う仕組みである。ISP が OP25B で外部の 25 番ポートへの直接送信を止めていても,利用者は通常の SMTP のポート(25 番)とは別のサブミッションポート(587 番)でメールサーバに接続し,SMTP-AUTH で認証を受けてから送信できる。ウが該当する。
アの ISP 管理下の動的 IP アドレスから管理外のメールサーバへの SMTP 通信を禁止するのは OP25B である。イの POP 接続で認証済みの場合にだけ送信を許すのは POP before SMTP で,送信のときに直接認証するのではない。エの送信元サーバの DNS 逆引きが成功した場合だけ受信を許すのは,受信側で行う送信元の確認であり,送信者を認証する SMTP-AUTH とは別の対策である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
セキュリティプロトコル SSL/TLS の機能はどれか。
ア FTP などの様々なアプリケーションに利用されて,アプリケーション層とトランスポート層(TCP)との間で暗号化する。 正解 イ MIME をベースとして,電子署名とメッセージの暗号化によって電子メールのセキュリティを強化する。 ウ PPTP と L2F が統合された仕様で,PPP をトンネリングする。 エ 特定のアプリケーションの通信だけではなく,あらゆる IP パケットを IP 層で暗号化する。
正解 ア
解説
SSL/TLS は,アプリケーション層とトランスポート層(TCP)の間で働き,その上で動く HTTP や FTP,SMTP など様々なアプリケーションの通信を暗号化するプロトコルである。アプリケーション側は通信路が暗号化されることを意識せずに使える。アが該当する。
イの MIME をベースに電子署名とメッセージの暗号化で電子メールを守るのは S/MIME である。ウの PPTP と L2F を統合して PPP をトンネリングするのは L2TP である。エの特定のアプリケーションに限らず全ての IP パケットを IP 層で暗号化するのは IPsec である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
問17
IPsec に関する記述のうち,適切なものはどれか。
ア IKE は IPsec の鍵交換のためのプロトコルであり,ポート番号 80 が使用される。 イ 鍵交換プロトコルとして,HMAC-MD5 が使用される。 ウ トンネルモードを使用すると,元のヘッダまで含めて暗号化される。 正解 エ ホスト A とホスト B との間で IPsec による通信を行う場合,認証や暗号化アルゴリズムを両者で決めるために ESP ヘッダではなく AH ヘッダを使用する。
正解 ウ
解説
IPsec のトンネルモードでは,元の IP パケット全体(元の IP ヘッダを含む)を暗号化し,新しい IP ヘッダを付けて送信する。暗号化通信の区間(VPN 装置間など)では,エンドツーエンドの通信で用いる元の IP ヘッダも暗号化されるので,内部のアドレスを隠せる。ウが適切である。
アの IKE は UDP のポート番号 500 を使い,80 は HTTP のポート番号である。イの HMAC-MD5 は改ざんを検出するメッセージ認証の方式で,鍵交換のプロトコルではない。エの認証や暗号化アルゴリズムを両者で決めるのは IKE の役割で,AH はデータの認証と完全性を確保するヘッダで暗号化は行わない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
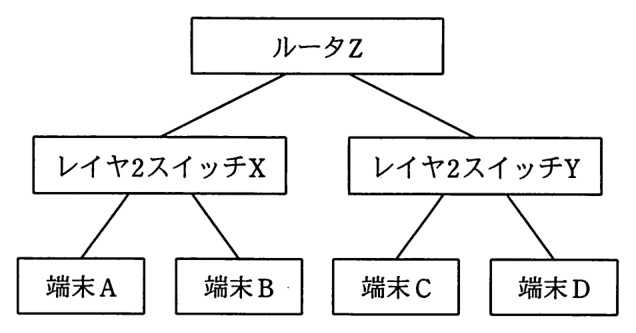
図のような 2 台のレイヤ 2 スイッチ,1 台のルータ,4 台の端末からなる IP ネットワークで,端末 A から端末 C に通信を行う際に,送付されるパケットのあて先 IP アドレスである端末 C の IP アドレスと,端末 C の MAC アドレスとを対応付けるのはどの機器か。ここで,ルータ Z においてプロキシ ARP は設定されていないものとする。
ア 端末 A イ ルータ Z 正解 ウ レイヤ 2 スイッチ X エ レイヤ 2 スイッチ Y
正解 イ
解説
端末 A と端末 C はルータ Z で分けられた別のネットワークにあるので,端末 A は,宛先 IP アドレスを端末 C にしたパケットを,デフォルトゲートウェイであるルータ Z の MAC アドレス宛てのフレームで送る。ルータ Z は端末 C のネットワークに中継する際に ARP で端末 C の MAC アドレスを求め,端末 C の IP アドレスと MAC アドレスを対応付ける。イが正しい。
アの端末 A が ARP で対応付けるのは,ルータ Z の IP アドレスと MAC アドレスである(ルータ Z がプロキシ ARP で代理応答する場合は端末 C の IP アドレスに対して応答するが,本問では設定されていない)。ウとエのレイヤ 2 スイッチは,MAC アドレスとポートを対応付けるだけで,IP アドレスは扱わない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
問19
インターネットで電子メールを送信するとき,メッセージの本文の暗号化に共通鍵暗号方式を用い,共通鍵の受渡しには公開鍵暗号方式を用いるものはどれか。
ア AES イ IPsec ウ MIME エ S/MIME 正解
正解 エ
解説
S/MIME は,電子メールの本文を共通鍵暗号方式で暗号化し,その共通鍵を受信者の公開鍵で暗号化して一緒に送る方式である。大量のデータの暗号化には処理の速い共通鍵暗号を使い,共通鍵の受渡しには鍵を事前に共有しなくてよい公開鍵暗号を使うという,両方の長所を組み合わせたハイブリッド方式になっている。エが該当する。
アの AES は共通鍵暗号方式のアルゴリズムそのもので,公開鍵暗号は使わない。イの IPsec は IP 層で通信を暗号化するプロトコルで,電子メールに限ったものではない。ウの MIME は電子メールで日本語や画像などを扱うための形式を定めたもので,暗号化の機能をもたない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
問20
192.168.1.0/24 のネットワークアドレスを,16 個のサブネットに分割したときのサブネットマスクはどれか。
ア 255.255.255.192 イ 255.255.255.224 ウ 255.255.255.240 正解 エ 255.255.255.248
正解 ウ
解説
192.168.1.0/24 はホスト部が 8 ビットある。これを 16 個のサブネットに分けるには,ホスト部から 2n =16 となる n=4 ビットをサブネット用に借りればよい。ネットワーク部は 24+4=28 ビットになり,/28 のサブネットマスクは第 4 オクテットが 11110000=240 なので 255.255.255.240 となる。ウが正しい。
各サブネットのアドレス数は 24 =16 個で,ネットワークアドレスとブロードキャストアドレスを除くと 14 台のホストを収容できる。アの 255.255.255.192(/26)では 4 個,イの 255.255.255.224(/27)では 8 個にしか分けられない。エの 255.255.255.248(/29)では 32 個に分かれてしまい,16 個にはならない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
データマイニングツールに関する記述として,最も適切なものはどれか。
ア 企業内で発生する情報を主題ごとに時系列で蓄積することによって,既存の情報システムだけでは得られない情報を提供する。 イ 集計データを迅速かつ容易に表示するなど,利用者に対して様々な情報分析機能を提供する。 ウ 大量に蓄積されたデータに対して統計処理などを行い,法則性の発見を支援する。 正解 エ 利用者が情報を利用するための目的別データベースであり,あらかじめ集計処理などを施しておくことによって検索時間を短縮する。
正解 ウ
解説
データマイニングツールは,大量に蓄積されたデータに統計処理や機械学習などを適用して,人が気付いていない規則性や相関関係(例えば “ある商品を買う人は別のある商品も買いやすい”)を見つけ出すことを支援するものである。ウが適切である。
アの企業内の情報を主題ごとに時系列で蓄積するのはデータウェアハウスである。イの集計データを迅速に表示して様々な分析機能を提供するのは OLAP ツールである。エの利用目的ごとに作り,あらかじめ集計して検索を速くしておくデータベースはデータマートであり,いずれも分析の土台となる仕組みで,法則性を発見する手法そのものではない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
問22
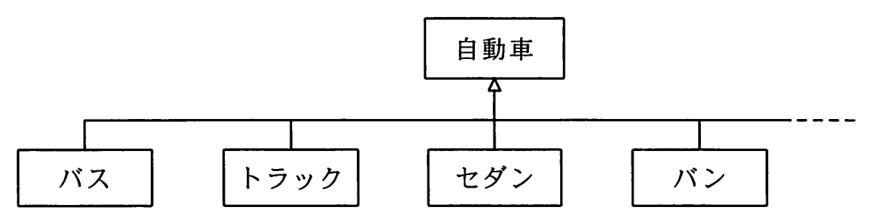
次のクラス図におけるクラス間の関係の説明のうち,適切なものはどれか。
ア “バス”,“トラック” などのクラスが “自動車” クラスの定義を引き継ぐことを,インスタンスという。 イ “バス”,“トラック” などのクラスの共通部分を抽出し “自動車” クラスとして定義することを,汎化という。 正解 ウ “バス”,“トラック” などのクラスは,“自動車” クラスに対するオブジェクトという。 エ “バス”,“トラック” などのそれぞれのクラスの違いを “自動車” クラスとして定義することを,特化という。
正解 イ
解説
“バス”,“トラック”などのクラスが共通に持つ性質を取り出して,上位の“自動車”クラスとして定義することを汎化という。クラス図では,下位のクラスから上位のクラスへ白抜きの三角の矢印を向けて汎化の関係を表す。イが適切である。
アの,下位のクラスが上位のクラスの定義を引き継ぐことは継承(インヘリタンス)であり,インスタンスはクラスから生成された個々の実体を指す。ウの“バス”などは“自動車”のサブクラス(下位クラス)であり,オブジェクトはクラスの定義に基づいて作られる実体である。エの特化は,上位のクラスを基に,それぞれの違いを加えて下位のクラスを定義することで,違いを上位のクラスとして定義するわけではない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
SOA(Service Oriented Architecture)の説明はどれか。
ア Web サービスを利用するためのインタフェースやプロトコルを規定したものである。 イ XML を利用して,インターネット上に存在する Web サービスを検索できる仕組みである。 ウ 業務機能を提供するサービスを組み合わせることによって,システムを構築する考え方である。 正解 エ サービス提供者と委託者との間でサービスの内容,範囲及び品質に対する要求水準を明確にして,あらかじめ合意を得ておくことである。
正解 ウ
解説
SOA(Service Oriented Architecture,サービス指向アーキテクチャ)は,業務上の機能をサービスという単位の部品として用意し,それらを組み合わせてシステムを構築する考え方である。サービスは標準化されたインタフェースで呼び出されるので,変化に合わせて組み替えたり再利用したりしやすい。ウが正しい。
アは Web サービスのインタフェースを記述する WSDL や,メッセージを交換する SOAP などの Web サービスの規格の説明である。イは Web サービスを登録・検索する UDDI,エは SLA(サービスレベル合意)の説明である。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
情報システムの設計において,フェールソフトが講じられているのはどれか。
ア UPS 装置を設置することで,停電時に手順どおりにシステムを停止できるようにし,データを保全する。 イ 制御プログラムの障害時に,システムの暴走を避け,安全に運転を停止できるようにする。 ウ ハードウェアの障害時に,パフォーマンスは低下するが,構成を縮小して運転を続けられるようにする。 正解 エ 利用者の誤操作や誤入力を未然に防ぐことで,システムの誤動作を防止できるようにする。
正解 ウ
解説
フェールソフトは,故障が起きたときにシステムを止めるのではなく,機能や性能を落としてでも動き続けさせる(縮退運転する)考え方。ハードウェア障害時に構成を縮小して運転を続けるウがこれに当たる。
アとイは,障害時に安全な側へ倒して停止させるフェールセーフ。エは利用者の誤操作を未然に防ぐフールプルーフの例。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
“情報セキュリティ監査基準” の位置付けはどれか。
ア 監査人が情報資産の監査を行う際に判断の尺度として用いるべき基準であり,監査人の規範である。 イ 情報資産を保護するためのベストプラクティスをまとめたものであり,監査マニュアル作成の手引書である。 ウ 情報セキュリティ監査業務の品質を確保し,有効かつ効率的に監査を実施することを目的とした監査人の行為規範である。 正解 エ 組織体が効果的な情報セキュリティマネジメント体制を構築し,適切なコントロールを整備,運用するための実践規範である。
正解 ウ
解説
経済産業省の “情報セキュリティ監査基準” は,情報セキュリティ監査を行う監査人のための基準で,監査業務の品質を確保し,有効かつ効率的に監査を実施することを目的とした監査人の行為規範と位置付けられている。ウが該当する。
アの,監査人が監査の際に判断の尺度として用いる基準と,エの,組織体が情報セキュリティマネジメント体制を構築しコントロールを整備・運用するための実践規範は,いずれも姉妹編の “情報セキュリティ管理基準” の位置付けである。管理基準は監査される側が守るべき基準であり,監査基準は監査する側の行動の基準である点で区別する。イのベストプラクティスをまとめた監査マニュアル作成の手引書は,どちらの位置付けでもない。
出典:平成22年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 春期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 春期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 春期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 春期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 特別試験 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ