平成26年度 春期に実施された情報セキュリティスペシャリスト試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
特定の認証局が発行した CRL(Certificate Revocation List)に関する記述のうち,適切なものはどれか。
ア CRL には,失効したディジタル証明書に対応する秘密鍵が登録される。 イ CRL には,有効期限内のディジタル証明書のうち破棄されているディジタル証明書と破棄された日時の対応が提示される。 正解 ウ CRL は,鍵の漏えい,破棄申請の状況をリアルタイムに反映するプロトコルである。 エ 有効期限切れで失効したディジタル証明書は,所有者が新たなディジタル証明書を取得するまでの間,CRL に登録される。
正解 イ
解説
CRL(証明書失効リスト)は,認証局が発行するもので,有効期限内であるにもかかわらず秘密鍵の漏えいなどの理由で失効させたディジタル証明書のシリアル番号と,失効した日時を載せたリストである。証明書を受け取った側は,CRL を見てその証明書が失効していないかを確かめる。イが正しい。
アは誤りで,CRL に秘密鍵は登録されない。ウは誤りで,CRL は定期的に発行されるリストであり,失効状況をリアルタイムに問い合わせるプロトコルは OCSP である。エも誤りで,有効期限が切れた証明書はそれだけで無効なので,CRL に載せる必要はない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問1(表記を一部改変)
問2
XML 署名において署名対象であるオブジェクトの参照を指定する表記形式はどれか。
ア OID の形式 イ SSID の形式 ウ URI の形式 正解 エ ディジタル証明書のシリアル番号の形式
正解 ウ
解説
XML 署名(XML Signature)では,署名の中の Reference 要素に,何に対して署名したのかを URI 属性で書く。署名対象が外部のリソースなら “http://…” のような URI,同じ文書の中の要素なら “#id” のような文書内の参照になる。この URI で指した対象を正規化し,ハッシュ値を計算して署名に含める。ウが該当する。
アの OID(Object Identifier)は,X.509 のディジタル証明書などで ASN.1 を使ってアルゴリズムや属性を識別するための番号の並びで,XML 署名の参照には使わない。イの SSID は無線 LAN のネットワークの名前である。エのディジタル証明書のシリアル番号は,認証局が発行した証明書を一意に識別する番号で,署名対象のオブジェクトを指すものではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問2(表記を一部改変)
問3
クラウドサービスにおける,従量課金を利用した EDoS(Economic Denial of Service, Economic Denial of Sustainability)攻撃の説明はどれか。
ア カード情報の取得を目的に,金融機関が利用しているクラウドサービスに侵入する攻撃 イ 課金回避を目的に,同じハードウェア上に構築された別の仮想マシンに侵入し,課金機能を利用不可にする攻撃 ウ クラウド利用企業の経済的な損失を目的に,リソースを大量消費させる攻撃 正解 エ パスワード解析を目的に,クラウド環境のリソースを悪用する攻撃
正解 ウ
解説
EDoS(Economic Denial of Service / Sustainability)攻撃は,クラウドサービスが使った分だけ料金がかかる従量課金であることを悪用し,大量のリクエストを送るなどして利用企業のリソースを無駄に消費させる攻撃である。オートスケールが働けばサービスは止まらないが,その分の費用が利用企業に請求され,経済的な損失を与える。ウが該当する。
アのカード情報を目的とした侵入は情報窃取,イの課金機能を利用不可にする攻撃は課金回避のための不正アクセスで,いずれも利用企業に費用を負わせるものではない。エのクラウドのリソースを悪用してパスワードを解析するのは,計算資源の不正利用であって,攻撃対象に経済的な損失を与えることを目的とした攻撃ではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問3(表記を一部改変)
問4
スパムメールの対策として,宛先ポート番号 25 番の通信に対して ISP が実施する OP25B の説明はどれか。
ア ISP 管理外のネットワークからの通信のうち,スパムメールのシグネチャに該当するものを遮断する。 イ 動的 IP アドレスを割り当てたネットワークから ISP 管理外のネットワークへの直接の通信を遮断する。 正解 ウ メール送信元のメールサーバについて DNS の逆引きができない場合,そのメールサーバからの通信を遮断する。 エ メール不正中継の脆弱性をもつメールサーバからの通信を遮断する。
正解 イ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が,管理下にある動的 IP アドレスの利用者から,ISP のメールサーバを経由せずに外部のメールサーバの TCP ポート 25 番へ直接送られる通信を遮断する対策である。ボットに感染した PC などが外部へ直接スパムメールを送ることを防ぐ。イが該当する。
アは外部から受信するメールをシグネチャで判定して遮断する受信側の対策,ウは送信元のメールサーバの DNS 逆引きによる受信側の対策,エは第三者中継を許すメールサーバからの受信を拒否する対策であり,いずれも外向き(Outbound)の通信を遮断する OP25B ではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問4(表記を一部改変)
問5
PC などに内蔵されるセキュリティチップ(TPM: Trusted Platform Module)がもつ機能はどれか。
ア TPM 間での共通鍵の交換 イ 鍵ペアの生成 正解 ウ ディジタル証明書の発行 エ ネットワーク経由の乱数送信
正解 イ
解説
TPM(Trusted Platform Module)は,PC などのマザーボードに組み込まれるセキュリティチップで,RSA の鍵ペアの生成,暗号化や署名などの演算,鍵の安全な保管,乱数の生成,プラットフォームの完全性の計測などの機能をもつ。耐タンパ性があり,秘密鍵をチップの外に出さずに扱える。イが正しい。
アの TPM 間での共通鍵の交換,ウのディジタル証明書の発行(認証局の役割),エのネットワーク経由の乱数送信は,TPM の機能ではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問5(表記を一部改変)
問6
ファイアウォールにおけるダイナミックパケットフィルタリングの特徴はどれか。
ア IP アドレスの変換が行われるので,ファイアウォール内部のネットワーク構成を外部から隠蔽できる。 イ 暗号化されたパケットのデータ部を復号して,許可された通信かどうかを判断できる。 ウ パケットのデータ部をチェックして,アプリケーション層での不正なアクセスを防止できる。 エ 戻りのパケットに関しては,過去に通過したリクエストパケットに対応付けられるものだけを通過させることができる。 正解
正解 エ
解説
ダイナミックパケットフィルタリングは,内部から外部へのリクエストパケットが通過したときに,その通信に対応する戻りのパケットだけを通過させるルールを動的に作り,通信が終わると削除する方式である。あらかじめ戻りのパケット用のポートを開けておく必要がないので,安全性が高まる。エが正しい。
アの IP アドレスの変換で内部構成を隠蔽するのは NAT や NAPT の特徴。イの暗号化されたデータ部を復号して判断することや,ウのデータ部をチェックしてアプリケーション層の不正アクセスを防ぐのは,アプリケーションゲートウェイ型ファイアウォールや WAF などの特徴で,パケットフィルタリングはヘッダ情報で判断する。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問6(表記を一部改変)
問7
ポリモーフィック型ウイルスの説明として,適切なものはどれか。
ア インターネットを介して,攻撃者が PC を遠隔操作する。 イ 感染するごとにウイルスのコードを異なる鍵で暗号化し,ウイルス自身を変化させて同一のパターンで検知されないようにする。 正解 ウ 複数の OS で利用できるプログラム言語でウイルスを作成することによって,複数の OS 上でウイルスが動作する。 エ ルートキットを利用してウイルスに感染していないように見せかけることによって,ウイルスを隠蔽する。
正解 イ
解説
ポリモーフィック型ウイルスは,感染するたびに暗号化の鍵を変えて自身のコードを暗号化するなどして,ウイルスのコードの見た目(パターン)を変化させ,パターンマッチング方式のウイルス対策ソフトで検知されにくくするウイルスである。イが正しい。
アの攻撃者がインターネットを介して PC を遠隔操作するのはボットや RAT(遠隔操作ウイルス)。ウの複数の OS で動作するのはクロスプラットフォーム型のウイルス。エのルートキットを利用して感染を隠蔽するのはステルス型のウイルスの説明である。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問7(表記を一部改変)
問8
ICMP Flood 攻撃に該当するものはどれか。
ア HTTP GET コマンドを繰返し送ることによって,攻撃対象のサーバにコンテンツ送信の負荷を掛ける。 イ ping コマンドを用いて大量の要求パケットを発信することによって,攻撃対象のサーバに至るまでの回線を過負荷にしてアクセスを妨害する。 正解 ウ コネクション開始要求に当たる SYN パケットを大量に送ることによって,攻撃対象のサーバに,接続要求ごとに応答を返すための過大な負荷を掛ける。 エ 大量の TCP コネクションを確立することによって,攻撃対象のサーバに接続を維持させ続けてリソースを枯渇させる。
正解 イ
解説
ICMP Flood 攻撃(Ping Flood 攻撃)は,ping コマンドなどで ICMP エコー要求パケットを大量に送りつけ,攻撃対象のサーバや,そこに至るまでの回線を過負荷にして,正規の利用者のアクセスを妨害する攻撃である。イが該当する。
アの HTTP GET コマンドを繰り返し送るのは HTTP GET Flood 攻撃,ウの SYN パケットを大量に送るのは SYN Flood 攻撃,エの大量の TCP コネクションを確立して接続を維持させるのは,TCP コネクションを使い切らせる DoS 攻撃(TCP コネクションフラッド)である。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問8(表記を一部改変)
問9
自ネットワークのホストへの侵入を,ファイアウォールにおいて防止する対策のうち,IP スプーフィング(spoofing)攻撃の対策について述べたものはどれか。
ア 外部から入る TCP コネクション確立要求パケットのうち,外部へのインターネットサービスの提供に必要なもの以外を破棄する。 イ 外部から入る UDP パケットのうち,外部へのインターネットサービスの提供や利用したいインターネットサービスに必要なもの以外を破棄する。 ウ 外部から入るパケットの宛先 IP アドレスが,インターネットとの直接の通信をすべきでない自ネットワークのホストのものであれば,そのパケットを破棄する。 エ 外部から入るパケットの送信元 IP アドレスが自ネットワークのものであれば,そのパケットを破棄する。 正解
正解 エ
解説
IP スプーフィングは,送信元 IP アドレスを偽装して,信頼されたホストからの通信になりすます攻撃である。外部から入ってくるパケットの送信元 IP アドレスが自ネットワークのアドレスであれば,本来ありえない偽装されたパケットなので,ファイアウォールで阻止する(イングレスフィルタリング)。エが有効である。
ア,イの外部から入る TCP コネクション確立要求や UDP パケットのうち必要なもの以外を阻止する対策と,ウのあて先 IP アドレスによる阻止は,一般的な不正アクセス対策で,送信元の偽装を見破るものではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9(表記を一部改変)
問10
Web サーバが HTTPS 通信の応答で cookie に Secure 属性を設定したときのブラウザの処理はどれか。
ア ブラウザは,cookie の “Secure=” に続いて指定された時間を参照し,指定された時間を過ぎている場合にその cookie を削除する。 イ ブラウザは,cookie の “Secure=” に続いて指定されたホスト名を参照し,指定されたホストにその cookie を送信する。 ウ ブラウザは,cookie の “Secure” を参照し,HTTPS 通信時だけその cookie を送信する。 正解 エ ブラウザは,cookie の “Secure” を参照し,ブラウザの終了時にその cookie を削除する。
正解 ウ
解説
cookie の Secure 属性は,その cookie を HTTPS などの暗号化された通信のときだけ送信するようブラウザに指示する属性で,値をもたない。Secure 属性が設定されていれば,ブラウザは HTTP の通信ではその cookie を送信しないので,盗聴によるセッション ID などの漏えいを防げる。ウが正しい。
アの有効期限を指定するのは Expires 属性や Max-Age 属性,イの送信先のホストを指定するのは Domain 属性である。エのブラウザの終了時に削除されるのは,有効期限を指定しないセッション cookie の動作で,Secure 属性の働きではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問10(表記を一部改変)
問11
テンペスト(TEMPEST)攻撃を説明したものはどれか。
ア 故意に暗号化演算を誤動作させて正しい処理結果との差異を解析する。 イ 処理時間の差異を計測し解析する。 ウ 処理中に機器から放射される電磁波を観測し解析する。 正解 エ チップ内の信号線などに探針を直接当て,処理中のデータを観測し解析する。
正解 ウ
解説
テンペスト(TEMPEST)攻撃は,ディスプレイやケーブル,機器などから漏れて放射される微弱な電磁波を離れた場所で観測・解析し,表示内容や処理中のデータを盗み取る攻撃である。ウが正しい。
アの故意に誤動作させて正しい結果との差異を解析するのは故障利用攻撃(フォールト攻撃),イの処理時間の差異を計測して解析するのはタイミング攻撃,エのチップ内の信号線に探針を当ててデータを観測するのはプロービング攻撃である。いずれも暗号モジュールなどに対するサイドチャネル攻撃や物理的な攻撃の一種である。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問11(表記を一部改変)
問12
脆弱性検査で,対象ホストに対してポートスキャンを行った。対象ポートの状態を判定する方法のうち,適切なものはどれか。
ア 対象ポートに SYN パケットを送信し,対象ホストから “RST/ACK” パケットを受信するとき,対象ポートが開いていると判定する。 イ 対象ポートに SYN パケットを送信し,対象ホストから “SYN/ACK” パケットを受信するとき,対象ポートが閉じていると判定する。 ウ 対象ポートに UDP パケットを送信し,対象ホストからメッセージ “port unreachable” を受信するとき,対象ポートが閉じていると判定する。 正解 エ 対象ポートに UDP パケットを送信し,対象ホストからメッセージ “port unreachable” を受信するとき,対象ポートが開いていると判定する。
正解 ウ
解説
UDP のポートスキャンでは,対象ポートに UDP パケットを送り,ICMP の“port unreachable”(ポート到達不能)メッセージが返ってくれば,そのポートは閉じていると判定する。応答がない場合は,開いているか,フィルタリングされている可能性がある。ウが適切である。
エは開いていると判定しており逆である。ア,イの TCP の SYN スキャンでは,SYN/ACK が返ってくればポートが開いていて接続要求が許可されたと判定し,RST/ACK が返ってくればポートが閉じていて接続が拒否されたと判定するので,いずれも判定が逆になっている。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12(表記を一部改変)
問13
無線 LAN のセキュリティ対策に関する記述のうち,適切なものはどれか。
ア EAP は,クライアント PC とアクセスポイントとの間で,あらかじめ登録した共通鍵による暗号化通信を実現できる。 イ RADIUS では,クライアント PC とアクセスポイントとの間で公開鍵暗号方式による暗号化通信を実現できる。 ウ SSID は,クライアント PC ごとの秘密鍵を定めたものであり,公開鍵暗号方式による暗号化通信を実現できる。 エ WPA2 では,IEEE 802.1X の規格に沿った利用者認証及び動的に更新される暗号化鍵を用いた暗号化通信を実現できる。 正解
正解 エ
解説
WPA2-Enterprise では,IEEE 802.1X の規格に沿って RADIUS サーバなどによる利用者認証を行い,認証後に動的に配布・更新される暗号化鍵を使って通信を暗号化する。エが適切である。
アの EAP は IEEE 802.1X で使われる認証のためのプロトコルの枠組みで,共通鍵による暗号化通信を実現するものではない。イの RADIUS は認証サーバとアクセスポイントなどの間で認証情報をやり取りするプロトコルで,クライアント PC とアクセスポイントの間の暗号化通信を実現するものではない。ウの SSID はアクセスポイントのネットワークを識別する名前で,秘密鍵ではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問13(表記を一部改変)
問14
JVN(Japan Vulnerability Notes)などの脆弱性対策ポータルサイトで採用されている CWE(Common Weakness Enumeration)はどれか。
ア 基本評価基準,現状評価基準,環境評価基準の三つの基準で IT 製品の脆弱性を評価する手法 イ 製品を識別するためのプラットフォーム名の一覧 ウ セキュリティに関連する設定項目を識別するための識別子 エ ソフトウェアの脆弱性の種類の一覧 正解
正解 エ
解説
CWE(Common Weakness Enumeration,共通脆弱性タイプ一覧)は,MITRE がまとめている,ソフトウェアに現れる脆弱性の “種類” の一覧である。「クロスサイトスクリプティング」「SQL インジェクション」といった弱点の型に CWE-79,CWE-89 のような番号を振り,JVN などが脆弱性を分類するのに使っている。エが該当する。
アの脆弱性を評価する手法は CVSS,イの製品を識別するためのプラットフォーム名の一覧は CPE,ウのセキュリティに関連する設定項目の識別子は CCE である。個別の脆弱性そのものに付ける番号は CVE で,CWE はその CVE を “どの型の弱点か” で束ねる位置付けにある。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問14(表記を一部改変)
問15
Web アプリケーションの脆弱性を悪用する攻撃手法のうち,Perl の system 関数や PHP の exec 関数など外部プログラムの呼出しを可能にするための関数を利用し,不正にシェルスクリプトや実行形式のファイルを実行させるものは,どれに分類されるか。
ア HTTP ヘッダインジェクション イ OS コマンドインジェクション 正解 ウ クロスサイトリクエストフォージェリ エ セッションハイジャック
正解 イ
解説
OS コマンドインジェクションは,Web アプリケーションが Perl の system 関数や PHP の exec 関数などで外部プログラムを呼び出すときに,入力データに OS のコマンドを紛れ込ませ,不正にシェルスクリプトや実行形式のファイルを実行させる攻撃である。イに分類される。
アの HTTP ヘッダインジェクションは,入力データに改行コードを含めて HTTP レスポンスヘッダに不正なヘッダや本文を挿入する攻撃。ウのクロスサイトリクエストフォージェリは,利用者に意図しないリクエストを Web サイトに送らせる攻撃。エのセッションハイジャックは,セッション ID を盗むなどしてセッションを乗っ取る攻撃である。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15(表記を一部改変)
問16
WAF(Web Application Firewall)のブラックリスト又はホワイトリストの説明のうち,適切なものはどれか。
ア ブラックリストは,脆弱性があるサイトの IP アドレスを登録したものであり,該当する通信を遮断する。 イ ブラックリストは,問題がある通信データパターンを定義したものであり,該当する通信を遮断するか又は無害化する。 正解 ウ ホワイトリストは,暗号化された受信データをどのように復号するかを定義したものであり,復号鍵が登録されていないデータを遮断する。 エ ホワイトリストは,脆弱性がないサイトの FQDN を登録したものであり,登録がないサイトへの通信を遮断する。
正解 イ
解説
WAF のブラックリスト(ネガティブセキュリティモデル)は,SQL インジェクションやクロスサイトスクリプティングなど,攻撃に使われる問題がある通信データのパターンを定義しておき,それに該当する通信を遮断したり無害化したりする方式である。イが適切である。
ホワイトリスト(ポジティブセキュリティモデル)は,許可する正常な通信のパターンを定義しておき,それに該当しない通信を遮断する方式である。アのサイトの IP アドレスや,エのサイトの FQDN を登録するのは WAF のリストの説明ではない。ウの復号の方法や復号鍵を定義するのもホワイトリストの説明ではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16(表記を一部改変)
問17
SSL に対するバージョンロールバック攻撃の説明はどれか。
ア SSL の実装の脆弱性を用いて,通信経路に介在する攻撃者が,弱い暗号化通信方式を強制することによって,暗号化通信の内容を解読して情報を得る。 正解 イ SSL のハンドシェイクプロトコルの終了前で,使用暗号化アルゴリズムの変更メッセージを,通信経路に介在する攻撃者が削除することによって,通信者が暗号化なしでセッションを開始し,攻撃者がセッションの全通信を盗聴したり改ざんしたりする。 ウ SSL を実装した環境において,攻撃者が物理デバイスから得られた消費電流の情報などを利用して秘密情報を得る。 エ 保守作業のミスや誤操作のときに回復できるようにバックアップした SSL の旧バージョンのライブラリを,攻撃者が外部から破壊する。
正解 ア
解説
バージョンロールバック攻撃(ダウングレード攻撃)は,クライアントとサーバの間に介在する攻撃者が,ハンドシェイクの内容を操作して,脆弱性のある古いバージョンのプロトコルや弱い暗号方式を使わせ,暗号化通信を解読して情報を得る攻撃である。アが正しい。
イの暗号化アルゴリズムの変更メッセージを削除して暗号化なしで通信させるのは,Change Cipher Spec メッセージを削除する攻撃(Change Cipher Spec ドロップ攻撃)の説明で,バージョンを古くさせるものではない。ウの消費電流の情報などを利用して秘密情報を得るのはサイドチャネル攻撃(電力解析攻撃)。エの旧バージョンのライブラリを破壊する攻撃はバージョンロールバック攻撃ではない。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問17(表記を一部改変)
問18
10M ビット/秒の LAN で接続された 4 台のノード(A,B,C,D)のうち,2 組(A と B,C と D)のノード間でそれぞれ次のファイル転送を行った場合,LAN の利用率はおよそ何%か。ここで,転送時にはファイルの大きさの 30%に当たる各種制御情報が付加されるものとする。また,LAN ではリピータハブが使用されており,更に衝突は考えないものとする。
ファイルの大きさ: 平均 1,000 バイト ファイルの転送頻度: 平均 60 回/秒(1 組当たり) 正解 エ
解説
1 回の転送で流れるデータは,ファイル 1,000 バイトに 30%の制御情報を加えた 1,300 バイト,すなわち 1,300 × 8 = 10,400 ビットである。1 組が毎秒 60 回転送するので 10,400 × 60 = 624,000 ビット/秒となり,2 組ではその 2 倍の 1,248,000 ビット/秒,約 1.25M ビット/秒になる。
LAN の伝送速度は 10M ビット/秒なので,利用率は 1.25 ÷ 10 = 0.125,およそ 12%でエが正しい。リピータハブは受け取った信号を全てのポートに流すので,A と B,C と D の通信は同じ伝送路を分け合うことになり,2 組分を足して計算する。スイッチングハブなら組ごとに経路が分かれるので,1 組分の約 6%(イ)になる。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問18(表記を一部改変)
問19
VoIP において,ユーザエージェント間のセッションの確立,変更,切断を行うプロトコルはどれか。
正解 エ
解説
SIP(Session Initiation Protocol)は,VoIP などで通話の相手を呼び出し,セッションを確立・変更・切断するための呼制御のプロトコルである。INVITE で呼び出し,BYE で切断するといったやり取りを行う。エが該当する。
イの RTP は,確立したセッションの上で音声や映像のデータそのものを運ぶプロトコルである。アの RTCP は RTP と対で使い,パケットの損失や遅延といった通信品質の情報をやり取りする。ウの SDP は,使う符号化方式(コーデック)やポート番号など,セッションの内容を記述するための形式で,SIP のメッセージの中に入れて使われる。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問19(表記を一部改変)
問20
インターネット VPN を実現するために用いられる技術であり,ESP(Encapsulating Security Payload)や AH(Authentication Header)などのプロトコルを含むものはどれか。
正解 ア
解説
IPsec は,IP のレベルで通信を保護する一連のプロトコルで,インターネット VPN の実現に使われる。データを暗号化して機密性と完全性を守る ESP(Encapsulating Security Payload),暗号化はせず完全性と認証だけを確保する AH(Authentication Header),鍵を交換する IKE などから成る。アが該当する。
イの MPLS は,ラベルを付けてパケットを高速に転送する技術で,通信事業者の閉域網による IP-VPN などに使われるが,ESP や AH は含まない。ウの PPP はポイントツーポイントの接続を行うデータリンク層のプロトコル,エの SSL はトランスポート層の上で通信を暗号化するプロトコルで,SSL-VPN にも使われるが,ESP や AH とは別の仕組みである。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問20(表記を一部改変)
問21
関係モデルにおける外部キーに関する記述のうち,適切なものはどれか。
ア 外部キーの値は,その関係の中で一意でなければならない。 イ 外部キーは,それが参照する候補キーと比較可能でなくてもよい。 ウ 参照先の関係に,参照元の外部キーの値と一致する候補キーが存在しなくてもよい。 エ 一つの関係に外部キーが複数存在してもよい。 正解
正解 エ
解説
外部キーは,ある関係の属性(の組)であって,その値が別の関係(又は同じ関係)の候補キーの値と一致することを求められるものである。一つの関係が複数の関係を参照することはふつうにあるので,一つの関係に外部キーが複数存在してよい。エが適切である。
アの外部キーの値は一意である必要はない。例えば “社員” 表の部門コードは,同じ部門に複数の社員がいれば同じ値が何度も現れる。イの外部キーは,参照する候補キーと同じ定義域でなければ値を突き合わせられないので,比較可能でなければならない。ウは参照整合性制約そのものの否定で,参照先に一致する候補キーが存在しない値を外部キーに入れることはできない(値が未定であることを表す NULL は例外として許される)。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問21(表記を一部改変)
問22
UML 2.0 において,オブジェクト間の相互作用を時間の経過に注目して記述するものはどれか。
ア アクティビティ図 イ コミュニケーション図 ウ シーケンス図 正解 エ ユースケース図
正解 ウ
解説
シーケンス図は,オブジェクト間でやり取りされるメッセージを,縦方向の時間軸に沿って順に並べ,相互作用を時間の経過に注目して記述する図である。ウが正しい。
イのコミュニケーション図も相互作用を表すが,オブジェクト間のつながり(リンク)に注目して記述する。アのアクティビティ図は,処理の流れや分岐を表す図。エのユースケース図は,システムが提供する機能と利用者(アクタ)の関係を表す図である。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問22(表記を一部改変)
問23
SOA(Service Oriented Architecture)の説明はどれか。
ア Web サービスを利用するためのインタフェースやプロトコルを規定したものである。 イ XML を利用して,インターネット上に存在する Web サービスを検索できる仕組みである。 ウ 業務機能を提供するサービスを組み合わせることによって,システムを構築する考え方である。 正解 エ サービス提供者と委託者との間でサービスの内容,範囲及び品質に対する要求水準を明確にして,あらかじめ合意を得ておくことである。
正解 ウ
解説
SOA(Service Oriented Architecture,サービス指向アーキテクチャ)は,業務上の機能をサービスという単位の部品として用意し,それらを組み合わせてシステムを構築する考え方である。サービスは標準化されたインタフェースで呼び出されるので,変化に合わせて組み替えたり再利用したりしやすい。ウが正しい。
アは Web サービスのインタフェースを記述する WSDL や,メッセージを交換する SOAP などの Web サービスの規格の説明である。イは Web サービスを登録・検索する UDDI,エは SLA(サービスレベル合意)の説明である。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問23(表記を一部改変)
問24
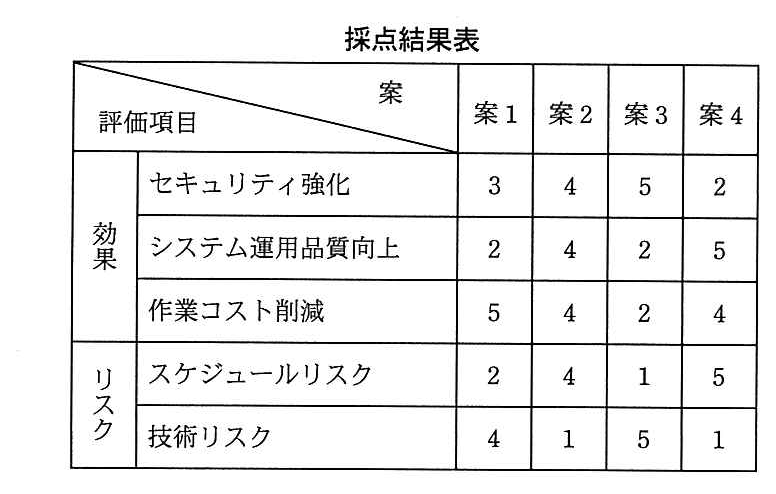
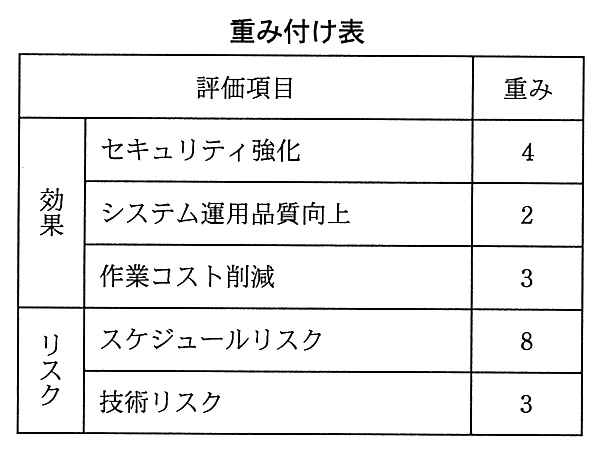
システムの改善に向けて提出された 4 案について,評価項目を設定して採点した結果を,採点結果表に示す。効果及びリスクについては 5 段階評価とし,それぞれの評価項目の重要度に応じて,重み付け表に示すとおりの重み付けを行った上で次の式で総合評価点を算出したとき,総合評価点が最も高い改善案はどれか。
〔総合評価点の算出式〕
総合評価点 = 効果の総評価点 - リスクの総評価点
正解 ウ
解説
効果の重みは作業コスト削減 3,システム運用品質向上 2,セキュリティ強化 4,リスクの重みは技術リスク 3,スケジュールリスク 8。案ごとに重み付けして計算すると,案 1 は効果 5×3+2×2+3×4=31,リスク 4×3+2×8=28 で総合 3。案 2 は効果 36,リスク 35 で総合 1。案 3 は効果 2×3+2×2+5×4=30,リスク 5×3+1×8=23 で総合 7。案 4 は効果 30,リスク 43 で総合 −13。
最も高いのは案 3。効果の素点だけを見ると案 2 が高いが,スケジュールリスクの重みが 8 と大きいため,そこが 4 の案 2 と 5 の案 4 は総合点を大きく下げる。重み付けをしてから引き算する点が要点。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問24(表記を一部改変)
問25
システム監査報告書に記載された改善勧告に対して,被監査部門から提出された改善計画を経営者が IT ガバナンスの観点から評価する際の方針のうち,適切なものはどれか。
ア 1 年以内に実現できる改善を実施する。 イ 経営資源の状況を踏まえて改善を実施する。 正解 ウ 情報システムの機能面の改善に絞って実施する。 エ 被監査部門の予算の範囲内で改善を実施する。
正解 イ
解説
IT ガバナンスは,経営者が組織全体の目標に照らして IT の活用を方向付け,評価し,監視する活動である。システム監査の改善勧告を受けた改善計画を評価するときも,被監査部門の都合ではなく,組織としてどれだけの経営資源(人・物・金・時間)を割けるか,他の施策とどう優先順位を付けるかを踏まえて判断することになる。イが適切である。
アの “1 年以内” のように期間で機械的に区切ると,重要でも時間のかかる改善が外されてしまう。ウの機能面の改善に絞ると,体制や運用ルールの見直しといった統制面の改善が抜け落ちる。エの被監査部門の予算の範囲内では,部門をまたいだ全社的な資源配分の判断にならず,経営者が評価する意味が失われる。
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 春期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 春期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 春期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 特別試験 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 春期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ