平成31年度 春期に実施された情報処理安全確保支援士試験
午前Ⅱの全25問です。問題文・正解・解説をそのまま読めます。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1
CRL(Certificate Revocation List)に掲載されるものはどれか。
ア 有効期限切れになったディジタル証明書の公開鍵 イ 有効期限切れになったディジタル証明書のシリアル番号 ウ 有効期限内に失効したディジタル証明書の公開鍵 エ 有効期限内に失効したディジタル証明書のシリアル番号 正解
正解 エ
解説
CRL(証明書失効リスト)には,有効期限内であるにもかかわらず,秘密鍵の漏えいなどの理由で認証局が失効させたディジタル証明書のシリアル番号と失効日時が掲載される。エが正しい。
ア,イの有効期限切れになった証明書は,期限によって無効であることが分かるので CRL には掲載しない。ア,ウの公開鍵は CRL に掲載する項目ではなく,失効した証明書はシリアル番号で識別する。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問1(表記を一部改変)
問2
PKI を構成する OCSP を利用する目的はどれか。
ア 誤って破棄してしまった秘密鍵の再発行処理の進捗状況を問い合わせる。 イ ディジタル証明書から生成した鍵情報の交換が OCSP クライアントと OCSP レスポンダの間で失敗した際,認証状態を確認する。 ウ ディジタル証明書の失効情報を問い合わせる。 正解 エ 有効期限が切れたディジタル証明書の更新処理の進捗状況を確認する。
正解 ウ
解説
OCSP(Online Certificate Status Protocol)は,ディジタル証明書が失効していないかを,OCSP レスポンダにオンラインで問い合わせて確認するためのプロトコルである。CRL(証明書失効リスト)を取得して照合する方法と比べて,最新の失効情報をその都度確認できる。ウが正しい。
アの秘密鍵の再発行やエの有効期限切れの証明書の更新処理の進捗状況は,OCSP で問い合わせるものではない。イの鍵情報の交換の失敗時に認証状態を確認するものでもない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2(表記を一部改変)
問3
標準化団体 OASIS が,Web サイトなどを運営するオンラインビジネスパートナ間で認証,属性及び認可の情報を安全に交換するために策定したものはどれか。
ア SAML 正解 イ SOAP ウ XKMS エ XML Signature
正解 ア
解説
SAML(Security Assertion Markup Language)は,標準化団体 OASIS が策定した,異なる Web サイトやドメインの間で,利用者の認証の結果や属性,認可の情報を XML 形式のアサーションとして安全に交換するためのフレームワークである。シングルサインオンの実現などに使われる。アが正しい。
イの SOAP は,XML 形式のメッセージでほかのコンピュータのサービスを呼び出すためのプロトコル(W3C が標準化)。ウの XKMS は,XML で公開鍵の登録や検証などの鍵管理を行うための仕様。エの XML Signature は,XML 文書にディジタル署名を付けるための仕様(W3C が標準化)である。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問3(表記を一部改変)
問4
ハッシュ関数の性質の一つである衝突発見困難性に関する記述のうち,適切なものはどれか。
ア SHA-256 の衝突発見困難性を示す,ハッシュ値が一致する二つのメッセージの発見に要する最大の計算量は,256 の 2 乗である。 イ SHA-256 の衝突発見困難性を示す,ハッシュ値の元のメッセージの発見に要する最大の計算量は,2 の 256 乗である。 ウ 衝突発見困難性とは,ハッシュ値が与えられたときに,元のメッセージの発見に要する計算量が大きいことによる,発見の困難性のことである。 エ 衝突発見困難性とは,ハッシュ値が一致する二つのメッセージの発見に要する計算量が大きいことによる,発見の困難性のことである。 正解
正解 エ
解説
衝突発見困難性(強衝突耐性)とは,同じハッシュ値になる二つの異なるメッセージの組を見つけることが計算量的に困難であるという性質である。エが適切である。
ウは,与えられたハッシュ値から元のメッセージを見つけることが困難であるという原像計算困難性(一方向性)の説明である。イの 2 の 256 乗は,SHA-256 で与えられたハッシュ値に対する原像を総当たりで探す場合の計算量の目安であり,衝突発見の計算量ではない。衝突は誕生日のパラドックスにより,およそ 2 の 128 乗の試行で見つかる見込みがあるので,アの 256 の 2 乗(65,536)も誤りである。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問4(表記を一部改変)
問5
仮想通貨環境において,報酬を得るために行われるクリプトジャッキングはどれか。
ア 他人の PC 又はサーバに侵入して計算資源を不正に利用し,台帳への追記の計算を行う。 正解 イ 他人の PC 又はサーバに保存された顧客情報を不正に取得して,販売する。 ウ 他人の PC 又はサーバのキーボードからの入力値を不正に取得して,攻撃者のサーバに送信する。 エ 他人の PC 又はサーバのファイルを暗号化して利用できなくし,警告文を表示して報酬を要求する。
正解 ア
解説
クリプトジャッキングは,他人の PC やサーバに侵入する,あるいは Web ページに仕込んだスクリプトを閲覧者のブラウザで動かすなどして,その機器の計算資源を勝手に使い,暗号資産のマイニングを行う攻撃である。マイニングは取引の台帳(ブロックチェーン)へ新しいブロックを追記するための計算で,成功すると報酬が得られる。アが該当する。
イは保存された顧客情報を盗んで売る情報の窃取,ウはキーボードからの入力を盗み取って送信するキーロガーの動作である。エはファイルを暗号化して使えなくし,復旧と引換えに金銭を要求するランサムウェアである。いずれも他人の計算資源を報酬のために使う攻撃ではない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問5(表記を一部改変)
問6
DoS 攻撃の一つである Smurf 攻撃はどれか。
ア ICMP の応答パケットを大量に発生させ,それが攻撃対象に送られるようにする。 正解 イ TCP 接続要求である SYN パケットを攻撃対象に大量に送り付ける。 ウ サイズが大きい UDP パケットを攻撃対象に大量に送り付ける。 エ サイズが大きい電子メールや大量の電子メールを攻撃対象に送り付ける。
正解 ア
解説
Smurf 攻撃は,送信元 IP アドレスを攻撃対象のアドレスに偽装した ICMP エコー要求(ping)を,ネットワークのブロードキャストアドレス宛てに送信する攻撃である。ネットワーク内の多数のホストが ICMP エコー応答を一斉に返すので,大量の応答パケットが発生し,それが攻撃対象に送られてサービス不能になる。アが正しい。
イの SYN パケットを攻撃対象に大量に送り付けるのは SYN フラッド攻撃,ウのサイズが大きい UDP パケットを大量に送り付けるのは UDP フラッド攻撃,エのサイズが大きい電子メールや大量の電子メールを送り付けるのはメール爆弾である。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問6(表記を一部改変)
問7
サイドチャネル攻撃に該当するものはどれか。
ア 暗号化装置における暗号化処理時の消費電力などの測定や統計処理によって,当該装置内部の秘密情報を推定する攻撃 正解 イ 攻撃者が任意に選択した平文とその平文に対応した暗号文から数学的手法を用いて暗号鍵を推測し,同じ暗号鍵を用いて作成された暗号文を解読する攻撃 ウ 操作中の人の横から,入力操作の内容を観察することによって,利用者 ID とパスワードを盗み取る攻撃 エ 無線 LAN のアクセスポイントを不正に設置し,チャネル間の干渉を発生させることによって,通信を妨害する攻撃
正解 ア
解説
サイドチャネル攻撃は,暗号化装置が処理を行うときの消費電力,処理時間,放射される電磁波などの物理的な情報を測定し,統計的に処理することで,装置内部の暗号鍵などの機密情報を推定する攻撃である。アが正しい。
イの攻撃者が選んだ平文と暗号文の組から数学的に鍵を推測するのは選択平文攻撃。ウの操作中の人の横から入力内容を盗み見るのはショルダーハッキング。エの不正なアクセスポイントでチャネル間の干渉を起こして通信を妨害するのは,無線 LAN への妨害攻撃である。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問7(表記を一部改変)
問8
インターネットバンキングサービスを提供する Web サイトを利用する際に,トランザクション署名の機能をもつハードウェアトークンを利用する。次の処理を行うとき,(4) によってできることはどれか。ここで,ハードウェアトークンは利用者ごとに異なり,本人だけが利用する。
〔処理〕
(1) ハードウェアトークンに振込先口座番号と振込金額を入力し,メッセージ認証符号(MAC)を生成する。 (2) Web サイトの振込処理画面に振込先口座番号,振込金額及び (1) で生成された MAC を入力し,Web サイトに送信する。 (3) Web サイトでは,本人に発行したハードウェアトークンと同じ処理手順によって振込先口座番号と振込金額から MAC を生成する。 (4) Web サイトでは,(2) で入力された MAC と,(3) で生成した MAC を比較する。
ア 通信経路において盗聴されていないことを確認できる。 イ 通信経路における盗聴者を特定できる。 ウ 振込先口座番号と振込金額が改ざんされていないことを確認できる。 正解 エ 振込先口座番号と振込金額の改ざんされた箇所を訂正できる。
正解 ウ
解説
MAC(メッセージ認証符号)は,メッセージと,送信側と受信側だけが共有する鍵とから計算する値である。(4) で Web サイトが,利用者から送られてきた MAC と,受け取った振込先口座番号・振込金額から自分で計算した MAC とを比べ,一致すれば,その口座番号と金額が途中で書き換えられていないこと(完全性)を確認できる。ウが正しい。
アが誤りなのは,MAC は改ざんを検知するだけで,データを秘匿するものではないからである。誰かに読まれていても MAC は一致するので,盗聴されていないことは確認できない。イの盗聴者を特定することもできない。エのように,MAC は誤り訂正符号ではないので,改ざんされた箇所を突き止めたり訂正したりはできない。一致しないと分かるだけである。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問8(表記を一部改変)
問9
総務省及び経済産業省が策定した “電子政府における調達のために参照すべき暗号のリスト(CRYPTREC 暗号リスト)” に関する記述のうち,適切なものはどれか。
ア CRYPTREC 暗号リストにある運用監視暗号リストとは,運用監視システムにおける利用実績が十分であると判断され,電子政府において利用を推奨する暗号技術のリストである。 イ CRYPTREC 暗号リストにある証明書失効リストとは,政府共用認証局が公開している,危殆化した暗号技術のリストである。 ウ CRYPTREC 暗号リストにある推奨候補暗号リストとは,安全性及び実装性能が確認され,今後,電子政府推奨暗号リストに掲載される可能性がある暗号技術のリストである。 正解 エ CRYPTREC 暗号リストにある電子政府推奨暗号リストとは,互換性維持目的に限った継続利用を推奨する暗号技術のリストである。
正解 ウ
解説
CRYPTREC 暗号リストは,電子政府推奨暗号リスト・推奨候補暗号リスト・運用監視暗号リストの三つで構成される。推奨候補暗号リストは,安全性及び実装性能が確認され,今後,電子政府推奨暗号リストに掲載される可能性のある暗号技術を載せたもので,ウの記述どおりである。
アは運用監視暗号リストの説明として誤りで,運用監視暗号リストは推奨すべき状態ではなくなったが,互換性維持のために継続利用を容認する暗号技術のリストである。エはこの運用監視暗号リストの説明を電子政府推奨暗号リストに当てはめたもので,電子政府推奨暗号リストは安全性・実装性能が確認され利用実績が十分であるか今後の普及が見込まれる暗号技術のリストである。イの証明書失効リスト(CRL)は PKI で認証局が失効した証明書を公開するもので,CRYPTREC 暗号リストの構成には含まれない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問9(表記を一部改変)
問10
クロスサイトリクエストフォージェリ攻撃の対策として,効果がないものはどれか。
ア Web サイトでの決済などの重要な操作の都度,利用者のパスワードを入力させる。 イ Web サイトへのログイン後,毎回異なる値を HTTP レスポンスに含め,Web ブラウザからのリクエストごとに送付されるその値を,Web サーバ側で照合する。 ウ Web ブラウザからのリクエスト中の Referer によって正しいリンク元からの遷移であることを確認する。 エ Web ブラウザからのリクエストを Web サーバで受け付けた際に,リクエストに含まれる “<” や “>” などの特殊文字を,タグとして認識されない “<” や “>” などの文字列に置き換える。 正解
正解 エ
解説
クロスサイトリクエストフォージェリ(CSRF)は,ログイン中の利用者に罠のページを踏ませ,利用者の意図しないリクエストを正規の Web サイトへ送らせる攻撃である。エの特殊文字のエスケープは,HTML にスクリプトを埋め込むクロスサイトスクリプティングの対策であり,正規の形式のリクエストを送らせる CSRF を防ぐ効果はない。
アの重要な操作の都度のパスワード再入力,イのページに埋め込んだ秘密の値(トークン)とリクエストに含まれる値の照合,ウの Referer による正しい遷移元の確認は,いずれも罠のページからのリクエストを正規の操作と区別できるので CSRF の対策になる。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10(表記を一部改変)
問11
DNS キャッシュポイズニング攻撃に対して有効な対策はどれか。
ア DNS サーバにおいて,侵入したマルウェアをリアルタイムに隔離する。 イ DNS 問合せに使用する DNS ヘッダ内の ID を固定せずにランダムに変更する。 正解 ウ DNS 問合せに使用する送信元ポート番号を 53 番に固定する。 エ 外部からの DNS 問合せに対しては,宛先ポート番号 53 のものだけに応答する。
正解 イ
解説
DNS キャッシュポイズニングは,キャッシュ DNS サーバの問合せに対して攻撃者が偽の応答を先に送り込み,誤った情報をキャッシュさせる攻撃。偽の応答が受け入れられるには,問合せの ID や送信元ポート番号と一致させる必要があるので,ID をランダムにすると推測が難しくなり,攻撃が成功しにくくなる。イが有効である。
ウは送信元ポート番号を固定すると推測が容易になり,逆効果(ランダム化するのが対策)。エの宛先ポート番号 53 は DNS の問合せでは通常の値であり,これで応答相手を絞っても偽の応答は防げない(外部からの再帰問合せを受け付けないことが対策になる)。アのマルウェアの隔離はキャッシュへの偽情報の注入とは関係がない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問11(表記を一部改変)
問12
VLAN 機能をもった 1 台のレイヤ 3 スイッチに複数の PC を接続している。スイッチのポートをグループ化して複数のセグメントに分けると,スイッチのポートをセグメントに分けない場合に比べて,どのようなセキュリティ上の効果が得られるか。
ア スイッチが,PC から送出される ICMP パケットを全て遮断するので,PC 間のマルウェア感染のリスクを低減できる。 イ スイッチが,PC からのブロードキャストパケットの到達範囲を制限するので,アドレス情報の不要な流出のリスクを低減できる。 正解 ウ スイッチが,PC の MAC アドレスから接続可否を判別するので,PC の不正接続のリスクを低減できる。 エ スイッチが,物理ポートごとに,決まった IP アドレスをもつ PC の接続だけを許可するので,PC の不正接続のリスクを低減できる。
正解 イ
解説
VLAN でポートを複数のセグメントに分けると,ブロードキャストパケットはそのセグメント(ブロードキャストドメイン)の中にしか届かなくなる。ARP 要求などのブロードキャストに含まれる IP アドレスや MAC アドレスの情報が,他のセグメントの PC に不要に流れることを防げるので,イが効果の一つである。
アは誤りで,VLAN は同一セグメント内の ICMP パケットを遮断する機能ではない。ウの MAC アドレスによる接続可否の判別や,エの物理ポートごとに決まった IP アドレスの PC だけを許可する機能は,それぞれ MAC アドレス認証やポートセキュリティなどの機能であり,ポートをセグメントに分けることで得られる効果ではない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12(表記を一部改変)
問13
無線 LAN の情報セキュリティ対策に関する記述のうち,適切なものはどれか。
ア EAP は,クライアント PC とアクセスポイントとの間で,あらかじめ登録した共通鍵による暗号化通信を実装するための規格である。 イ RADIUS は,クライアント PC とアクセスポイントとの間で公開鍵暗号方式による暗号化通信を実装するための規格である。 ウ SSID は,クライアント PC ごとの秘密鍵を定めたものであり,公開鍵暗号方式による暗号化通信を実装するための規格で規定されている。 エ WPA2-Enterprise は,IEEE 802.1X の規格に沿った利用者認証及び動的に配布される暗号化鍵を用いた暗号化通信を実装するための方式である。 正解
正解 エ
解説
WPA2-Enterprise は,IEEE 802.1X による利用者認証を行い,認証の結果として端末ごとに動的に生成・配布される鍵を用いて通信を暗号化する無線 LAN のセキュリティ規格である。エが適切である。
アの EAP は IEEE 802.1X で使われる認証のための枠組み(プロトコル)であり,登録した共通鍵で通信を暗号化する規格ではない。イの RADIUS はアクセスポイントなどと認証サーバの間で認証情報をやり取りするプロトコルで,クライアントとアクセスポイントの間の暗号化通信を実装するものではない。ウの SSID は無線 LAN のネットワークを識別する名前であり,秘密鍵ではない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問13(表記を一部改変)
問14
インターネットサービスプロバイダ(ISP)が,OP25B を導入する目的はどれか。
ア ISP 管理外のネットワークに対する ISP 管理下のネットワークからの ICMP パケットによる DDoS 攻撃を遮断する。 イ ISP 管理外のネットワークに向けて ISP 管理下のネットワークから送信されるスパムメールを制限する。 正解 ウ ISP 管理下のネットワークに対する ISP 管理外のネットワークからの ICMP パケットによる DDoS 攻撃を遮断する。 エ ISP 管理下のネットワークに向けて ISP 管理外のネットワークから送信されるスパムメールを制限する。
正解 イ
解説
OP25B(Outbound Port 25 Blocking)は,ISP が自社の管理下のネットワーク(主に動的 IP アドレスを割り当てた利用者)から,ISP のメールサーバを経由せずに外部のメールサーバの TCP ポート 25 番へ直接送られる通信を遮断する仕組みである。ボットに感染した PC などが外部へ直接スパムメールを送信することを制限できる。イが該当する。
OP25B は ICMP パケットではなく SMTP のポート 25 番を対象とするので,ア・ウは当たらない。エのように外部から ISP の管理下に送られてくるスパムメールを制限するものは,受信側での対策であり,送信方向(Outbound)を制限する OP25B の目的ではない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問14(表記を一部改変)
問15
SPF(Sender Policy Framework)によるドメイン認証を実施する場合,SPF の導入時に,電子メール送信元アドレスのドメイン所有者側で行う必要がある設定はどれか。
ア DNS サーバに SPF レコードを登録する。 正解 イ DNS の問合せで使用するポート番号を変更する。 ウ メールサーバにディジタル証明書を導入する。 エ メールサーバの TCP ポート 25 番を利用不可にする。
正解 ア
解説
SPF(Sender Policy Framework)は,あるドメインの名前で電子メールを送ってよい送信元メールサーバの IP アドレスを,そのドメインの所有者が DNS に SPF レコード(実体は TXT レコード)として公開しておく仕組みである。受信側は,受け取ったメールの送信元 IP アドレスをこのレコードと突き合わせ,ドメインが詐称されていないかを判定する。ドメイン所有者側で必要なのはこの登録なので,アが該当する。
イの DNS の問合せポート番号(53 番)を変えることは,そもそも他のサーバから引けなくなるので行わない。ウのメールサーバへのディジタル証明書の導入は SMTP over TLS などで通信を暗号化するための準備であり,送信元ドメインの認証とは別の話である。エのポート 25 番を利用不可にすると,他のメールサーバからのメールを受け取れなくなる。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15(表記を一部改変)
問16
内部ネットワーク上の PC からインターネット上の Web サイトを参照するときは,DMZ 上の VDI(Virtual Desktop Infrastructure)サーバにログインし,VDI サーバ上の Web ブラウザを必ず利用するシステムを導入する。インターネット上の Web サイトから内部ネットワーク上の PC へのマルウェアの侵入,及びインターネット上の Web サイトへの PC 内のファイルの流出を防止する効果を得るために必要な条件はどれか。
ア PC と VDI サーバ間は,VDI の画面転送プロトコル及びファイル転送を利用する。 イ PC と VDI サーバ間は,VDI の画面転送プロトコルだけを利用する。 正解 ウ VDI サーバが,プロキシサーバとして HTTP 通信を中継する。 エ VDI サーバが,プロキシサーバとして VDI の画面転送プロトコルだけを中継する。
正解 イ
解説
この仕組みでは,インターネット上の Web サイトとの通信は,DMZ の VDI サーバ上の仮想マシンの Web ブラウザが行う。PC と VDI サーバの間で画面転送プロトコルだけを利用すれば,PC には仮想マシンの画面の情報だけが送られ,Web サイトから取得したファイルは PC に届かない。また,PC のファイルを VDI サーバに渡せないので,Web サイトへ流出させることもできない。イが必要な条件である。
アのファイル転送も利用すると,マルウェアを含むファイルが PC に持ち込まれたり,PC のファイルが持ち出されたりする。ウの VDI サーバが HTTP 通信を中継すると,PC が直接 Web サイトと通信するのと変わらない。エの VDI サーバが画面転送プロトコルを中継するだけでは,仮想マシン上の Web ブラウザを使う仕組みにならない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16(表記を一部改変)
問17
ステートフルインスペクション方式のファイアウォールの特徴はどれか。
ア Web クライアントと Web サーバとの間に配置され,リバースプロキシサーバとして動作する方式であり,Web クライアントからの通信を目的の Web サーバに中継する際に,通信に不正なデータがないかどうかを検査する。 イ アプリケーションプロトコルごとにプロキシソフトウェアを用意する方式であり,クライアントからの通信を目的のサーバに中継する際に,通信に不正なデータがないかどうかを検査する。 ウ 特定のアプリケーションプロトコルだけを通過させるゲートウェイソフトウェアを利用する方式であり,クライアントからのコネクションの要求を受け付けて,目的のサーバに改めてコネクションを要求することによって,アクセスを制御する。 エ パケットフィルタリングを拡張した方式であり,過去に通過したパケットから通信セッションを認識し,受け付けたパケットを通信セッションの状態に照らし合わせて通過させるか遮断するかを判断する。 正解
正解 エ
解説
ステートフルインスペクション方式は,パケットフィルタリングを拡張した方式で,通過したパケットの情報から通信セッション(コネクション)の状態を記録しておき,受け付けたパケットがその状態に照らして正当な通信の一部かどうかを判断し,通過させるか遮断するかを決める。エが正しい。
アのリバースプロキシとして動作し不正なデータを検査するのは WAF。イのアプリケーションプロトコルごとにプロキシプログラムを用意するのはアプリケーションゲートウェイ方式。ウのクライアントからの要求を受け付けて改めてサーバにコネクションを要求するのはサーキットレベルゲートウェイ方式である。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17(表記を一部改変)
問18
無線 LAN の隠れ端末問題の説明として,適切なものはどれか。
ア アクセスポイントが SSID ステルス機能を用いてビーコン信号を止めることによって,端末から利用可能な SSID が分からなくなる問題 イ 端末がアクセスポイントとは通信できるが,他の端末のキャリアを検出できない状況にあり,送信フレームが衝突を起こしやすくなる問題 正解 ウ 端末が別のアクセスポイントとアソシエーションを確立することによって,その端末が元のアクセスポイントからは見えなくなる問題 エ 複数の端末が同時にフレームを送信したとき,送信した端末が送信フレームの衝突を検出できない問題
正解 イ
解説
隠れ端末問題は,二つの端末がどちらもアクセスポイントとは通信できるものの,互いの電波が届かないために相手の送信(キャリア)を検出できず,同時に送信して衝突してしまう問題である。無線 LAN の CSMA/CA は,送信前に他の端末が送信していないかを確かめてから送るので,この前提が崩れると衝突が起きやすくなる。イが適切である。
対策として,送信前にアクセスポイントへ RTS を送り,CTS の返送を受けてから送信する RTS/CTS 方式がある。CTS はアクセスポイントの電波が届く範囲すべてに届くので,互いに見えない端末どうしでも送信を控えられる。アは SSID ステルス機能,ウはローミングに伴う状況の説明である。エの「送信した端末が衝突を検出できない」のは無線 LAN 全般に当てはまる性質で(だから CSMA/CD ではなく CSMA/CA を使う),隠れ端末問題に固有の説明ではない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問18(表記を一部改変)
問19
シリアル回線で使用するものと同じデータリンクのコネクション確立やデータ転送を,LAN 上で実現するプロトコルはどれか。
ア MPLS イ PPP ウ PPPoE 正解 エ PPTP
正解 ウ
解説
PPPoE(PPP over Ethernet)は,シリアル回線で使われる PPP のフレームをイーサネットのフレームに入れて運ぶプロトコルである。これによって,PPP がもつコネクションの確立や利用者認証(PAP・CHAP),IP アドレスの割当てといった仕組みを,LAN 上でそのまま使える。ウが該当する。
イの PPP は,もともと電話回線などのシリアル回線で 1 対 1 の接続に使うプロトコルで,LAN 上で実現するものではない。アの MPLS は IP パケットにラベルを付けて高速に転送する技術である。エの PPTP は PPP のフレームを GRE で包んで IP ネットワーク上をトンネリングする VPN のプロトコルで,運ぶ相手が LAN ではなく IP ネットワークである点が違う。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問19(表記を一部改変)
問20
ネットワーク管理プロトコルである SNMPv3 で使われる PDU のうち,事象の発生をエージェントが自発的にマネージャに知らせるために使用するものはどれか。ここで,エージェントとはエージェント相当のエンティティ,マネージャとはマネージャ相当のエンティティを指す。
ア GetRequest-PDU イ Response-PDU ウ SetRequest-PDU エ SNMPv2-Trap-PDU 正解
正解 エ
解説
SNMP では,マネージャからエージェントへの要求(GetRequest・GetNextRequest・GetBulkRequest・SetRequest)と,それに対する応答(Response)が基本だが,エージェント側で異常などの事象が起きたときに,要求を待たずに自分からマネージャへ知らせる仕組みもある。これがトラップで,RFC 3416 では SNMPv2-Trap-PDU として定義されている。エが該当する。
アの GetRequest-PDU はマネージャがエージェントの管理情報を取りに行くとき,ウの SetRequest-PDU は値を設定するときに使う。イの Response-PDU はこれらの要求に対する応答である。なお,通知には応答確認のある InformRequest-PDU もあり,SNMPv2-Trap-PDU は「確認応答のない通知の配送機構」とされている点が違う。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問20(表記を一部改変)
問21
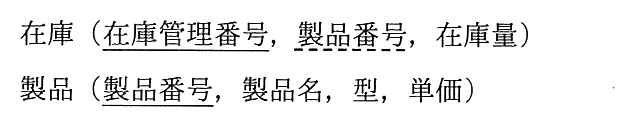
次の表において,“在庫”表の製品番号に参照制約が定義されているとき,その参照制約によって拒否される可能性がある操作はどれか。ここで,実線の下線は主キーを,破線の下線は外部キーを表す。
ア “在庫”表の行削除 イ “在庫”表の表削除 ウ “在庫”表への行追加 正解 エ “製品”表への行追加
正解 ウ
解説
“在庫”表の製品番号は,“製品”表の製品番号を参照する外部キーである。参照制約によって,“在庫”表に行を追加するとき,その製品番号が“製品”表に存在しなければ追加が拒否される。ウが正しい。
アの“在庫”表の行削除とイの表削除は,参照する側の行や表を消すだけなので,参照制約に反しない。エの“製品”表への行追加は,参照される側に新しい製品番号を増やすだけなので拒否されない。拒否される可能性があるのは,“在庫”表から参照されている“製品”表の行の削除や製品番号の更新である。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問21(表記を一部改変)
問22
問題を引き起こす可能性があるデータを大量に入力し,そのときの応答や挙動を監視することによって,ソフトウェアの脆弱性を検出するテスト手法はどれか。
ア 限界値分析 イ 実験計画法 ウ ファジング 正解 エ ロードテスト
正解 ウ
解説
ファジング(fuzzing)は,極端に長い文字列や想定外の記号,境界に近い数値など,問題を引き起こしそうなデータ(ファズ)を大量に自動生成してソフトウェアに入力し,異常終了や応答の異常が起きないかを監視することで,設計時に想定していなかった脆弱性を見つけるテスト手法である。ウが該当する。
アの限界値分析は,仕様上の境界の前後を狙ってテストケースを選ぶ技法で,大量のデータを機械的に流し込むものではない。イの実験計画法は,複数の因子の組合せを効率よく割り付けて少ない回数で影響を調べる統計的な手法である。エのロードテストは,想定する負荷をかけて性能や安定性を確かめるテストで,脆弱性の検出を目的としない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問22(表記を一部改変)
問23
マッシュアップに該当するものはどれか。
ア 既存のプログラムから,そのプログラムの仕様を導き出す。 イ 既存のプログラムを部品化し,それらの部品を組み合わせて,新規プログラムを開発する。 ウ クラスライブラリを利用して,新規プログラムを開発する。 エ 公開されている複数のサービスを利用して,新たなサービスを提供する。 正解
正解 エ
解説
マッシュアップは,Web API などで公開されている複数のサービスを組み合わせて,新しいサービスを作り出す手法である。例えば地図サービスと店舗情報のサービスを組み合わせて,店舗の場所を地図に示すサービスを作る。エが正しい。
アは既存のプログラムを解析して仕様を導き出すリバースエンジニアリング。イは既存のプログラムを部品化して組み合わせるソフトウェア部品の再利用,ウはクラスライブラリを使った開発で,いずれも自組織のプログラム資産を再利用する方法であり,外部に公開されたサービスを組み合わせるマッシュアップとは異なる。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問23(表記を一部改変)
問24
データの追加・変更・削除が,少ないながらも一定の頻度で行われるデータベースがある。このデータベースのフルバックアップを磁気テープに取得する時間間隔を今までの 2 倍にした。このとき,データベースのバックアップ又は復旧に関する記述のうち,適切なものはどれか。
ア 復旧時に行うログ情報の反映の平均処理時間が約 2 倍になる。 正解 イ フルバックアップ取得 1 回当たりの磁気テープ使用量が約 2 倍になる。 ウ フルバックアップ取得 1 回当たりの磁気テープ使用量が約半分になる。 エ フルバックアップ取得の平均処理時間が約 2 倍になる。
正解 ア
解説
フルバックアップの間隔を 2 倍にすると,1 回のフルバックアップから次までに蓄積されるログの量が約 2 倍になる。復旧時はバックアップを復元してからログを反映(ロールフォワード)するので,その反映に掛かる平均処理時間が約 2 倍になる。
イとウは誤り。データの追加・変更・削除は少ないのでデータベース自体の大きさはほとんど変わらず,1 回当たりのテープ使用量は変わらない。エも同じ理由で,フルバックアップ取得の処理時間は変わらない。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問24(表記を一部改変)
問25
システム監査における監査調書の説明として,適切なものはどれか。
ア 監査対象部門が,監査報告後に改善提案への対応方法を記入したもの イ 監査対象部門が,予備調査前に当該部門の業務内容をとりまとめたもの ウ 監査人が,実施した監査のプロセスを記録したもの 正解 エ 監査人が,年度の監査計画を監査対象ごとに詳細化して作成したもの
正解 ウ
解説
監査調書は,システム監査人が行った監査業務の実施記録である。いつ,誰に対して,どのような手続を行い,何を確かめたかを記録し,入手した監査証拠を添えて,監査報告書に書く監査意見や指摘事項の根拠となるようにまとめる。作成するのは監査人であり,ウが適切である。
アの改善提案への対応方法を監査対象部門が記入したものは,監査後のフォローアップで使う資料である。イの監査対象部門が予備調査前にとりまとめた業務内容は,監査人が受け取る資料の一つであって監査調書そのものではない。エの年度の監査計画を監査対象ごとに詳細化したものは個別監査計画書で,監査を始める前に作るものである。監査調書は「実施した監査の記録」である点で,これらと区別できる。
出典:平成31年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問25(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 春期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 春期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 春期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 春期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 特別試験 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 春期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ