平成22年度 秋期に実施されたネットワークスペシャリスト試験
午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
問1 Web プロキシシステムの改善
Web プロキシシステムの改善に関する次の記述を読んで,設問1〜3に答えよ。
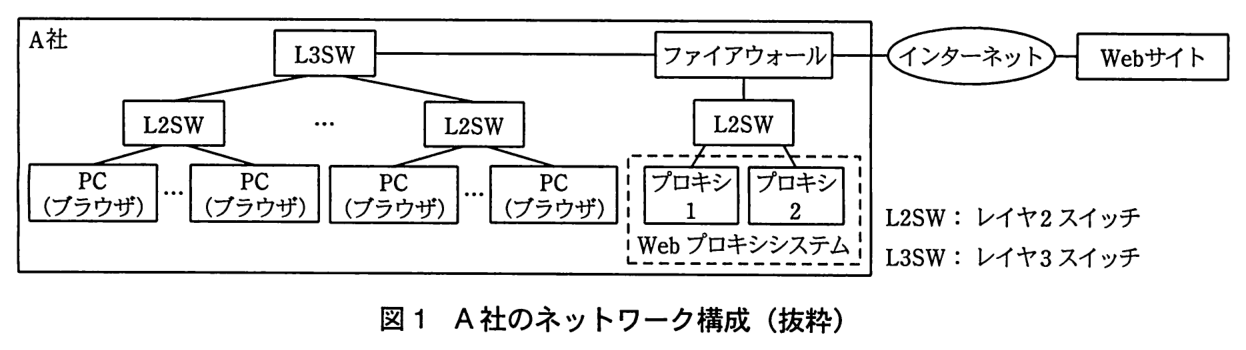
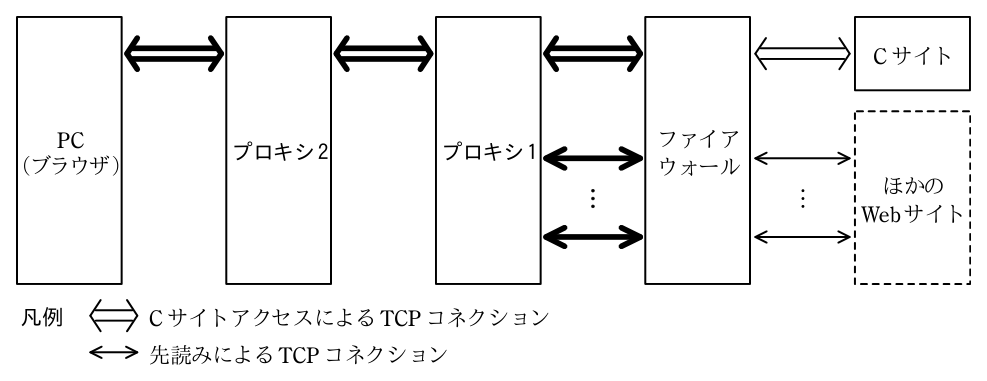
A 社では半年前から,2 台のプロキシサーバを用いた Web プロキシシステムを利用している。A 社のネットワーク構成を,図1に示す。
図1 A 社のネットワーク構成(抜粋)
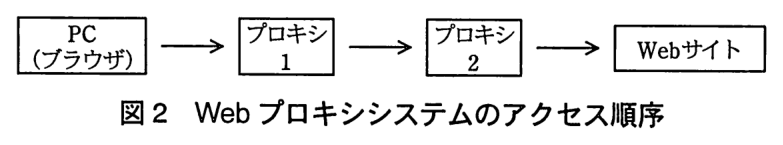
プロキシ1はキャッシュと URL フィルタリング用のプロキシサーバ,プロキシ2はウイルスチェック用のプロキシサーバである。PC 上のブラウザはプロキシ1へアクセスし,プロキシ1はプロキシ2へアクセスする。Web プロキシシステムのアクセス順序を,図2に示す。
図2 Web プロキシシステムのアクセス順序
PC 上のブラウザには,アクセスするプロキシ1の IP アドレスを定義する必要がある。A 社では,定義用のファイル(以下,proxy.pac という)の URL を PC に登録している。proxy.pac はプロキシ1に格納されており,その中にプロキシ1の IP アドレスが登録されている。一方,プロキシ1には,アクセスするプロキシ2の IP アドレスが登録されている。
最近,Web サイトの応答が極めて遅くなったり,止まったりするようになった。この問題は,すべての PC で同時に発生し,数分後には自然に解消した。
この問題について,ネットワークと Web プロキシシステムを担当している B 君が,調査し改善することになった。
ログの解析から,問題が発生しているときには,プロキシ2が受け付ける TCP コネクション数が,設定の上限値まで増加していることが分かった。しかし,プロキシ1が受け付ける TCP コネクション数は上限値の半数以下であった。プロキシ1とプロキシ2の上限値は,ボトルネックとなるプロキシ2のサーバ性能から設計した値で,同一である。これらの事実から,プロキシ2の過負荷が応答性能に影響を与えていることは判明したものの,その原因は分からなかった。
〔通信プロトコルに関する調査〕
B 君は,Web サイトの応答性能に関係する通信プロトコルを調査した。
HTTP クライアントと HTTP サーバ間の通信では,大量のデータを一方向に転送するバルクデータ転送と,比較的少量のデータを交互に転送する対話型データ転送とが混在している。このうち,[ ア ] の応答性能は,ラウンドトリップ時間の影響を受ける。ラウンドトリップ時間とは,TCP コネクションにおけるパケットの往復時間である。一方,[ イ ] の応答性能は,ラウンドトリップ時間のほかに,ボトルネックとなる中継路の帯域幅と,確認応答を待たずに送信できるデータ量である [ ウ ] によっても変化する。ラウンドトリップ時間が同じでも帯域幅を広げれば,応答性能は向上し続けると思われがちであるが,TCP の通信プロトコル上,実効転送速度は,“[ ウ ] ÷ ラウンドトリップ時間”に抑えられる。
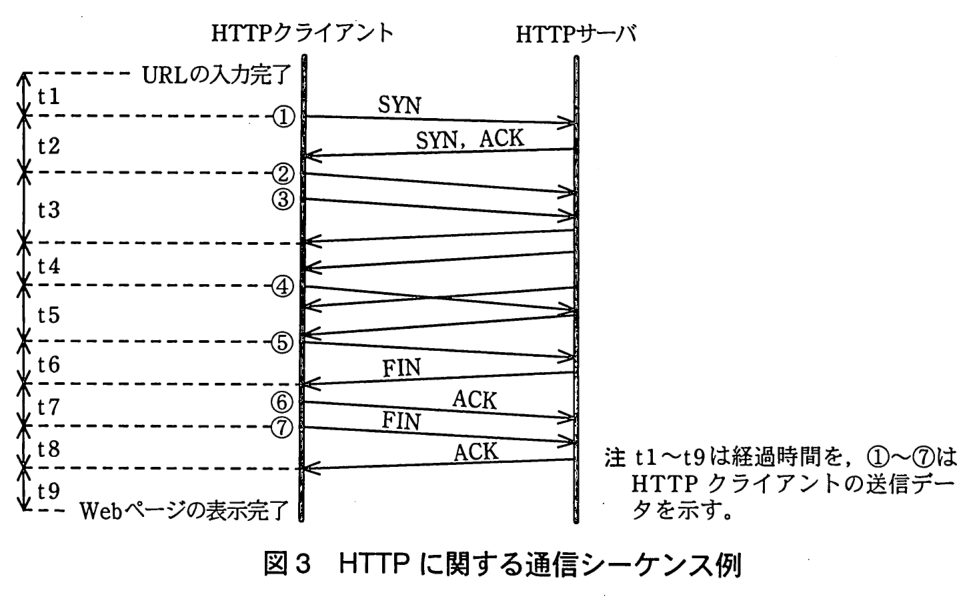
HTTP/1.0 が公開されたころの HTTP の実装では,1 組のリクエストとレスポンスごとに,TCP コネクションの確立と切断が行われていた。図3に,HTTP クライアントが GET リクエストを用いて,HTTP サーバから Web ページの情報を取得する際の通信シーケンス例を示す。
図3において,利用者から見た HTTP サーバの応答時間(以下,TAT という)は,t1〜t9 の総和となる。HTTP クライアントの処理に着目すると,TAT は次の三つに分割できる。
TCP コネクションの確立完了までの時間:t1+[ エ ] TCP コネクションの確立完了から,ダウンロードの完了までの時間:[ オ ] ダウンロードの完了から,TCP コネクションの切断と情報の表示がともに完了するまでの時間:[ カ ]+t9
図3 HTTP に関する通信シーケンス例
HTTP/1.1 において定義されている“永続的接続(Persistent Connections)”を用いると,複数組のリクエストとレスポンスが同一の TCP コネクションの中で実行できる。これによって,通信オーバヘッドが削減される。
多くの HTTP クライアントはキャッシュをもっており,取得する情報がキャッシュにある場合,その情報の最終更新時刻を付与した GET リクエストを送信する。キャッシュの情報が最新である場合,HTTP サーバは“304 Not Modified”のレスポンスだけを返す。これによって TAT が短縮される。図3の HTTP クライアントがキャッシュをもち,問合せの結果,キャッシュにある情報が最新であると確認できた場合,その TAT は,図3で示されている TAT に比べて,[ キ ] だけ短縮される。
HTTP クライアントは,“先読み機能”を実装している場合もある。先読み機能とは,参照中の Web ページに含まれるリンク情報を用いて,利用者が次に読み込む可能性のある情報を先読みし,キャッシュに蓄積しておく機能である。
〔原因の究明と対策の実施〕
B 君は,プロキシ2に関する通信データを調査した。その結果,特定の Web サイト(以下,C サイトという)にアクセスするとき,プロキシ1からプロキシ2への TCP コネクション確立要求が大量に発生することが分かった。プロキシ2と C サイト間の TCP コネクションは一つだけで,HTTP/1.1 の永続的接続が使われていた。
B 君は,プロキシ1の仕様を再確認した。プロキシ1では先読み機能が実装されていた。また,設定によってこの機能を無効にすることができたが,A 社では無効の設定を行っていなかった。B 君は,PC 上のブラウザやプロキシ2の仕様も再確認した。これらに先読み機能は実装されていなかった。B 君は,次のように考えた。
C サイトは,ほかの Web サイトへのリンク情報が多いので,プロキシ1の先読み機能が大量の TCP コネクションを発生させたと考えられる。プロキシ1の先読み機能を無効にすれば,問題は防止できそうである。無効にする作業は容易である。しかし,先読み効果がなくなるので,通常時の応答性能が悪化する可能性も否定できない。
先読み機能を有効にしたまま,プロキシサーバのアクセス順序を変更する対策も有望である。しかし,複数の作業を同時に行わなければならない。例えば,プロキシサーバの IP アドレスを入れ替え,PC 側の設定を変えない場合,プロキシサーバの IP アドレスを入れ替える作業のほかに,(Ⅰ)三つの変更作業が必要である 。そのため,作業計画を作成し,変更作業を行う必要がある。また,この対策案では,プロキシ2のボトルネックは解消しても,(Ⅱ)別のボトルネックが発生する可能性がある 。
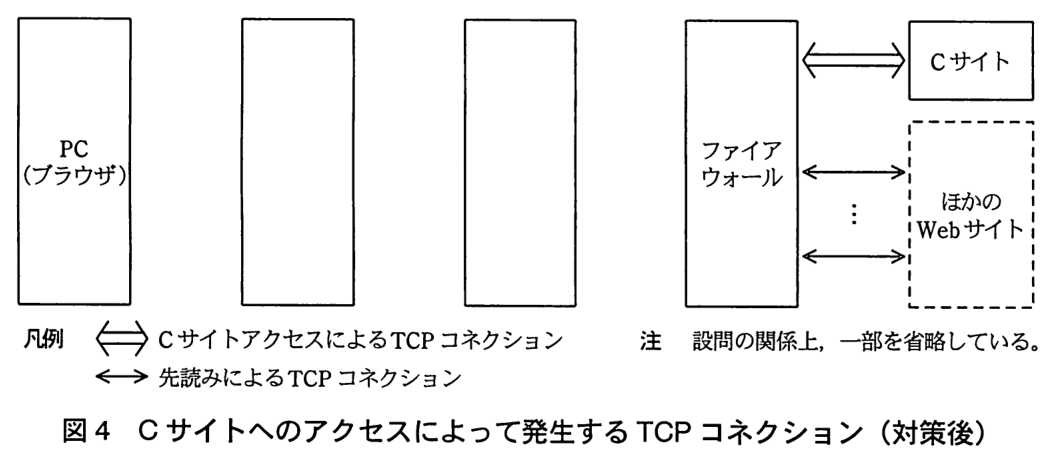
最終的に,B 君は,“対策として,プロキシサーバのアクセス順序を変更したい”と上司に報告した。その際,B 君は,C サイトへのアクセスによって発生する TCP コネクションについて,対策後の状態を図4に示し,この図を用いて対策の効果を説明した。
図4 C サイトへのアクセスによって発生する TCP コネクション(対策後)
その後,B 君の報告どおりに変更作業が行われ,問題は発生しなくなった。
出題趣旨(IPA)
Webプロキシシステムは,企業や公共機関などで広く利用されている。ネットワークエンジニアがこのシステムの運用と保守を担当する例も多い。Webプロキシシステムは,利用者(エンドユーザ)にとって,直接,利便性につながるシステムである。そのため運用と保守を担うネットワークエンジニアは,情報システムのオーナとして,利用場面を考慮しながら業務を進める必要がある。本問では,稼働中のシステムに生じた問題をネットワークエンジニアが解決する。取り扱う技術は,Webプロキシシステムの応答性能に関する通信プロトコル技術である。利用者視点でのサービスレベルを維持・向上するために,ネットワークエンジニアが,ネットワーク技術を生かしながらWebプロキシシステムを改善していく過程について問う。
設問と解答例
設問1(1)
解答欄3つ
本文中の [ ア ] 〜 [ ウ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔通信プロトコルに関する調査〕
大量のデータを一方向に転送するバルクデータ転送と,比較的少量のデータを交互に転送する対話型データ転送とが混在している。
〔通信プロトコルに関する調査〕
[ イ ] の応答性能は,ラウンドトリップ時間のほかに,ボトルネックとなる中継路の帯域幅と,確認応答を待たずに送信できるデータ量である [ ウ ] によっても変化する。
〔通信プロトコルに関する調査〕
実効転送速度は,“[ ウ ] ÷ ラウンドトリップ時間”に抑えられる。
ア:少量のデータを交互にやり取りする対話型データ転送は,1回のやり取りごとに往復を待つので,応答性能はほぼラウンドトリップ時間で決まる。イ:大量のデータを一方向に流すバルクデータ転送は,往復時間に加えて,中継路の帯域幅と,一度に送れるデータ量の影響を受ける。
ウ:確認応答(ACK)を待たずに送信できるデータ量は,TCP のウィンドウサイズである(RFC 793)。送信側はウィンドウ分を送ると ACK が返るまで待つので,1往復あたりに送れる量はウィンドウサイズで頭打ちになり,実効転送速度は「ウィンドウサイズ÷ラウンドトリップ時間」を超えない。帯域幅を広げても速くならないのはこのためである。
間違えやすい点。アとイを逆にしないこと。本文は「ラウンドトリップ時間のほかに」帯域幅とウの影響も受ける側をイとしているので,影響要因が多いほうがバルクデータ転送である。
採点講評(IPA)
設問1では,TCP,HTTPの基本知識と応答性能向上に関するネットワーク技術への理解を求めている。ア~エはよくできていたが,オ~キの正答率が低かった。図3は単純な通信シーケンス例であり,読み解く力を養ってほしい。
設問1(2)
GET リクエストを図3中の①〜⑦の中から選べ。
解答例
解説
本文の根拠
〔通信プロトコルに関する調査〕
図3に,HTTP クライアントが GET リクエストを用いて,HTTP サーバから Web ページの情報を取得する際の通信シーケンス例を示す。
図3
①でクライアントがサーバへ SYN を送る。t2:①の送信から,サーバからの SYN,ACK を受信して②を送信するまで。②(クライアントからサーバへ)の直後に③(クライアントからサーバへ)を送る。
TCP のコネクション確立は3ウェイハンドシェイクで,クライアントの SYN(①),サーバの SYN,ACK,クライアントの ACK(②)の順に進む(RFC 793)。HTTP のリクエストはコネクションの確立後に送るので,② の直後にクライアントが送る③が GET リクエストである。
③の後にサーバからデータが返り(t3〜t5 の区間の受信),クライアントはそれに対して④⑤で ACK を返している。⑥⑦は切断(FIN への ACK と自分の FIN)である。
間違えやすい点。②は3ウェイハンドシェイクを完了させる ACK で,まだリクエストではない。④⑤はデータに対する ACK である。
設問1(3)
解答欄4つ
本文中の [ エ ] 〜 [ キ ] に入れる適切な時間を,図3中の t1〜t9 を用いた数式で答えよ。
解説
本文の根拠
〔通信プロトコルに関する調査〕
TCP コネクションの確立完了までの時間:t1+[ エ ]
〔通信プロトコルに関する調査〕
TCP コネクションの確立完了から,ダウンロードの完了までの時間:[ オ ]
〔通信プロトコルに関する調査〕
ダウンロードの完了から,TCP コネクションの切断と情報の表示がともに完了するまでの時間:[ カ ]+t9
〔通信プロトコルに関する調査〕
キャッシュの情報が最新である場合,HTTP サーバは“304 Not Modified”のレスポンスだけを返す。
HTTP クライアントの側から区切る。コネクションの確立はクライアントが ACK(②)を送った時点で完了するので,エは t2(t1+t2)。そこから GET(③)を送り,サーバからの3つのデータを受け取り終える t5 の終わりまでがダウンロードで,オは t3+t4+t5。そこから FIN の受信,ACK(⑥)と FIN(⑦)の送信,最後の ACK の受信までが切断で,カは t6+t7+t8。t1〜t9 の総和が TAT になることで検算できる。
キ:キャッシュが最新なら,サーバは本体を送らず“304 Not Modified”だけを返す。図3ではレスポンスのデータを3回に分けて受け取っている(t3・t4・t5 の終わり)。304 のレスポンスは1回で済むので,2回目・3回目のデータ受信にかかった t4+t5 が短縮される。コネクションの確立と切断は変わらない。
採点講評は,オ〜キの正答率が低かったとしている。図3の区間の区切りが「クライアントが送信した時点」と「受信した時点」のどちらかを,破線がどの矢印の端に付いているかで確かめる。
採点講評(IPA)
設問1では,TCP,HTTPの基本知識と応答性能向上に関するネットワーク技術への理解を求めている。ア~エはよくできていたが,オ~キの正答率が低かった。図3は単純な通信シーケンス例であり,読み解く力を養ってほしい。
設問2(1)
解答欄3つ
本文中の下線(Ⅰ)について,三つの変更作業をそれぞれ 30 字以内で具体的に述べよ。
〔②〕解答例
プロキシ2のプロキシサーバとしてプロキシ1を定義する。
〔③〕解答例
proxy.pacをプロキシ1からプロキシ2に移す。
〔備考〕①〜③は順不同
解説
本文の根拠
冒頭
A 社では,定義用のファイル(以下,proxy.pac という)の URL を PC に登録している。proxy.pac はプロキシ1に格納されており,その中にプロキシ1の IP アドレスが登録されている。一方,プロキシ1には,アクセスするプロキシ2の IP アドレスが登録されている。
〔原因の究明と対策の実施〕
例えば,プロキシサーバの IP アドレスを入れ替え,PC 側の設定を変えない場合,プロキシサーバの IP アドレスを入れ替える作業のほかに,(Ⅰ)三つの変更作業が必要である。
アクセス順序を PC→プロキシ2→プロキシ1→Web サイトに変える。IP アドレスを入れ替えると,PC がアクセスする IP アドレス(proxy.pac に書かれた旧プロキシ1のアドレス)は,プロキシ2のものになる。そのうえで,現在の設定のうち順序に関係するものを一つずつ直す。
①プロキシ1は最後段になり,Web サイトへ直接アクセスするので,プロキシ1に登録されている上位のプロキシサーバ(プロキシ2)の定義を削除する。②プロキシ2は,上位のプロキシサーバとしてプロキシ1を定義する。③PC に登録してある proxy.pac の URL は変えないので,proxy.pac はその URL の IP アドレスをもつ装置,つまりプロキシ2に移す。
採点講評は,正答率が低く,変更が不要なファイアウォール・DNS・PC の設定を挙げた誤答が目立ったとしている。「PC 側の設定を変えない」と条件にあるので PC は含めない。各30字以内なので,どの装置のどの定義をどうするかを1文で書く(解答例は23〜27字)。
採点講評(IPA)
設問2(1)では,変更に関するネットワーク環境の全体理解が必要となる。本文を注意深く読めば,正答を導き出せるはずだが,正答率は低かった。限られた試験時間の中で難易度が上がったのかもしれない。変更が不要な,ファイアウォール,DNS,PCに関する誤った解答が目立った。
設問2(2)
20字以内
本文中の下線(Ⅱ)について,別のボトルネックを 20 字以内で述べよ。
解答例
解説
本文の根拠
冒頭
プロキシ1はキャッシュと URL フィルタリング用のプロキシサーバ,プロキシ2はウイルスチェック用のプロキシサーバである。
〔原因の究明と対策の実施〕
C サイトは,ほかの Web サイトへのリンク情報が多いので,プロキシ1の先読み機能が大量の TCP コネクションを発生させたと考えられる。
〔原因の究明と対策の実施〕
また,この対策案では,プロキシ2のボトルネックは解消しても,(Ⅱ)別のボトルネックが発生する可能性がある。
今の問題は,プロキシ1の先読みで生じる大量の TCP コネクションがプロキシ2に集中していることにある。順序を入れ替えるとプロキシ1が最後段になり,先読みのコネクションはプロキシ2を通らずに済むが,代わりにそのままファイアウォールを通ってインターネットへ出ていく。
図1では,プロキシとインターネットの間にファイアウォールがある。大量のコネクションを受け持つのはファイアウォールになるので,その処理能力が別のボトルネックになりうる。
採点講評は,正答率が低かったとしている。対策後に大量のコネクションがどこを通るかを,設問3の図で確かめるとよい。20字以内なので「ファイアウォールの処理能力」(13字)と,装置と何が足りなくなるかを書く。
採点講評(IPA)
設問2(2)は正答率が低かった。環境変更によって,問題となっていた通信特性がどのように変化するのかを理解する必要がある。
設問3
図4について,対策後の装置名と TCP コネクションを解答欄に記入せよ。
解答例(図)
解説
本文の根拠
〔原因の究明と対策の実施〕
先読み機能を有効にしたまま,プロキシサーバのアクセス順序を変更する対策も有望である。
〔原因の究明と対策の実施〕
プロキシ2と C サイト間の TCP コネクションは一つだけで,HTTP/1.1 の永続的接続が使われていた。
図4
PC と2つ目・3つ目の箱,ファイアウォールの間には矢印が描かれていない。
対策後の順序は PC→プロキシ2→プロキシ1→ファイアウォールなので,空欄の2つ目の箱はプロキシ2,3つ目の箱はプロキシ1になる。C サイトへのアクセスによる TCP コネクションは,各区間に1本ずつ(PC–プロキシ2,プロキシ2–プロキシ1,プロキシ1–ファイアウォール)引く。
先読みはプロキシ1が行うので,先読みによるコネクションはプロキシ1より外側(プロキシ1–ファイアウォール,ファイアウォール–ほかの Web サイト)にだけ多数できる。プロキシ2と PC の間には現れない。これで,プロキシ2に先読みのコネクションが集中しなくなることが図で示せる。
採点講評は,おおむねよくできていたとしている。先読みのコネクションをプロキシ2との間に描かないこと(先読み機能はプロキシ1だけにある)が要点である。
採点講評(IPA)
設問3では,本文を注意深く読み,その内容を正しく図示する必要がある。おおむねよくできていた。
出典:平成22年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)
問2 ネットワークの評価
ネットワークの評価に関する次の記述を読んで,設問1〜3に答えよ。
Z 社では,家電製品・OA 機器の故障品の受付,修理及び修理完了品の返送の業務をメーカから受託している。Z 社の本社は東京にあり,修理業務は,仙台拠点と横浜拠点で行っている。両拠点への業務委託元及び取扱製品は異なるが,業務内容や作業量には大差がなく,ネットワークの使用状況もほぼ同じである。また,各拠点では Z 社の社員のほかに,派遣社員やパートタイマが作業員として勤務している。
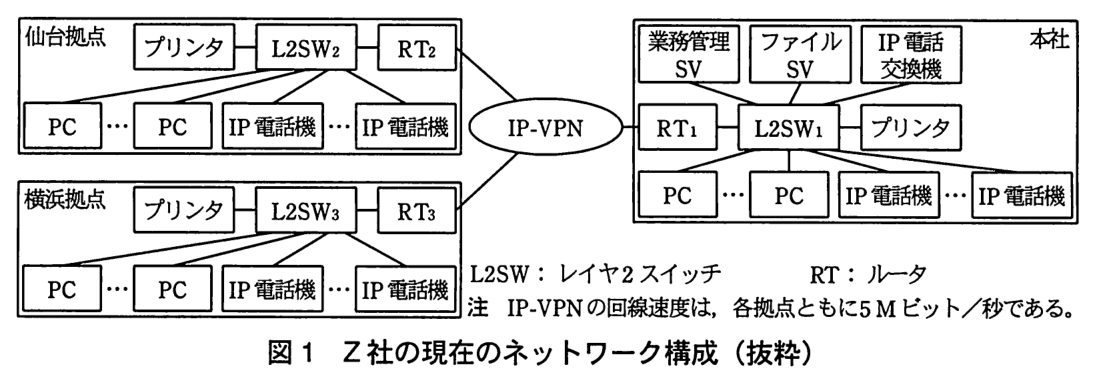
本社に設置されている業務管理サーバ(以下,業務管理 SV という)及びファイルサーバ(以下,ファイル SV という)には,全社の PC がアクセスしている。拠点では,業務の都合上,修理記録や各種伝票類を帳票で管理しており,常時,PC からプリンタへ印刷データを送信している。また,Z 社には,IP 電話による社内電話システムが構築されている。本社と各拠点間は,IP-VPN で接続されている。現在のところ,IP-VPN のピーク時の回線使用率は約 8 割であり,通信帯域は不足していない。Z 社の現在のネットワーク構成を,図1に示す。
図1 Z 社の現在のネットワーク構成(抜粋)
Z 社では,運用管理の省力化とセキュリティの強化を目的に,全社の PC をデータの記録蓄積機能のないシンクライアントと呼ばれる端末(以下,TC という)へ移行する計画がある。TC への移行は,PC の更新時期を控えている仙台拠点を先行し,問題がなければ全社に拡大する方針である。移行計画では,TC への移行のために,現在のネットワークを変更する必要があるかどうかを評価することが,検討課題の一つとして挙げられている。そこで,移行計画を担当することになった情報システム部の O 主任と後輩の U 君は,ネットワークの評価について打合せを行った。
次は,そのときの O 主任と U 君の会話である。
〔TC の実装方式と通信〕
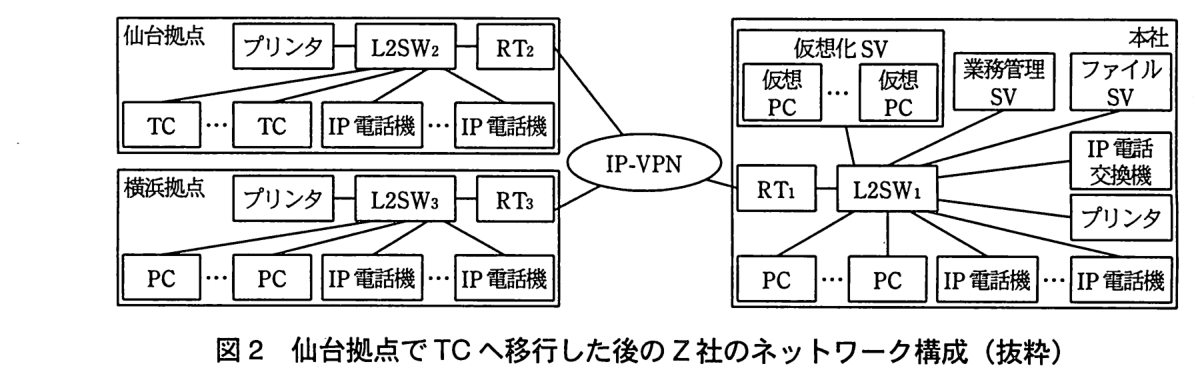
O 主任:会社の業務は変わらないとして,全社の PC を TC へ移行すると,現在のネットワーク構成で問題になるところは何かしら。 U 君:調査しないと分かりません。ところで,TC の実装方式は決まったのですか。 O 主任:ええ。画面転送型といって,仮想化機構を組み込んだサーバ(以下,仮想化 SV という)に,PC 単位の独立したプログラム実行環境(以下,仮想 PC という)をソフトウェアで構築し,仮想 PC の画面情報を TC に表示する方式に決まったのよ。仮想化 SV は,本社に設置する計画よ。 U 君:その構成だと,機器間の通信形態が変わるので,LAN や WAN でのトラフィックの流れと量が変わります。まずは,TC へ移行した後の IP-VPN の使用帯域の試算と,RT の優先制御設定の再検討が必要になります。 O 主任:そうね。仮想 PC と TC 間の通信には,①画面転送時の伝送情報量の削減技術や,通信のバースト性の低減技術 が採用されているので,TC 1 台当たりの平均使用帯域が 20k ビット/秒になると聞いているわ。 U 君:それならば,仙台拠点に設置する 40 台の TC の通信には,IP-VPN の伝送効率を 0.8 として a k ビット/秒の通信帯域を IP-VPN で確保すればよいことになります。また,独立した複数のトラフィックを一つの伝送路に多重化することで,帯域を効率よく共用できる [ ア ] 多重効果を期待すれば,確保する通信帯域をもう少し減らせるかもしれません。 O 主任:でも,実際には画面の表示内容によって,使用帯域が一時的に増加することがあるのよ。仮想 PC と TC 間の通信帯域が不足すると TC の操作に影響するので,通信帯域の余裕を十分に見ておいてね。後で資料を一式渡すわ。 U 君:はい。それと,拠点からは,新規配属の作業員向けの訓練に動画を活用したいという要望があります。[ イ ] と呼ばれる映像の符号化及び復号装置やソフトウェアについても調べ,TC の機能で対応できるかどうか確認しておきます。 U 君は,仙台拠点で TC へ移行した後の,本社と仙台拠点間の IP-VPN のトラフィックについて検討することにした。U 君が,O 主任から渡された資料を基に対象機器を選定して,図1に反映させたネットワーク構成を,図2に示す。
図2 仙台拠点で TC へ移行した後の Z 社のネットワーク構成(抜粋)
本社と仙台拠点間の通信には,仮想 PC と TC 間の通信のほかにも②新たに発生する通信があり,また,現在ある通信のうち発生しなくなる通信もある 。それらの通信によるトラフィックの増減を見積もり,TC へ移行した後の IP-VPN の使用帯域を試算する。仮想 PC と TC 間の通信については,TC メーカの測定結果を使用し,そのほかの通信については,実際にネットワークを調査することにした。
〔ネットワークの調査〕
U 君は,本社と仙台拠点間の IP-VPN のトラフィックを調査した。調査方法は,次のとおりである。本社内の PC で動作している SNMP マネージャから,RT2 の WAN 側ポートの IP アドレスをあて先にして RT2 の SNMP [ ウ ] と通信を行う。RT2 の [ エ ] と呼ばれる管理情報のオブジェクトのうち,ポートで受信又は送信した総バイト数を表す ifInOctets と ifOutOctets のカウンタ値を 1 分間隔で取得し,それぞれの増分を求める。カウンタ値は,LAN 側ポートのものを取得する。RT2 及び SNMP マネージャの動作が正常であっても③増分が負になることがある ので,その場合には定数を加えて補正する。増分を b で割り,トラフィックの 1 分間ごとの平均値を求める(単位:k ビット/秒)。さらに,L2SW2 にトラフィックモニタを接続して,拠点内の機器で発生するトラフィックを詳しく調査する。以上の結果から,TC へ移行した後の仙台拠点での IP-VPN のトラフィックは,現在の約 6 割に削減されることが分かった。また,横浜拠点についても同じ調査を行い,仙台拠点と同様の結果を得た。
続いて,U 君は RT の優先制御設定の再検討を行った。現在は,IP 電話に関連する通信を優先するよう設定している。RT の優先制御の動作は,次のとおりである。
入力パケットの量が出力パケットの量以下であれば,パケットを入力した順に出力する,[ オ ] と呼ばれる仕組みに基づいて転送する。 入力パケットの量が出力パケットの量を超えると,パケットを優先と非優先に分けてメモリ上の待ち行列として一時的に保存し,優先パケットから先に転送する。非優先パケットは,優先パケットの待ち行列が空になったときに転送する。待ち行列の長さが上限に達すると,次の入力パケットを待ち行列に追加せずに破棄する。 RT の優先制御の動作では,トラフィックの状態によっては,④非優先の通信における TCP の転送速度が極端に低下する場合がある 。しかし,今回は,そのような場合はないと判断し,仮想 PC と TC 間の通信を優先する通信として追加することにした。
最後に,U 君は拠点での動画表示について検討した。動画ファイルは,ファイル SV に保存する。一般に,画面転送型 TC での動画表示には制約を伴うが,導入予定の TC には,画面転送とは別セッションで仮想 PC から動画情報を送り,TC で復号を行う機能がある。U 君は,この機能を使用することと,⑤動画表示に必要な通信帯域を IP-VPN の見込余剰帯域以下にするための運用条件を検討すること を提案することにした。
U 君は,以上の検討・調査の結果をまとめ,O 主任に,現在のネットワークを変更せずに TC を運用できることを報告し,O 主任の了解を得た。
出題趣旨(IPA)
既存のネットワークに新しい機能を導入する場合には,既存機能への影響を考慮しつつ,新機能で明示されていない要件も含めて注意深く抽出し,机上検討や実調査によってネットワークの適応の度合いを包括的に評価する力量が,ネットワークエンジニアには要求される。本問では,拠点のPCをシンクライアントへ移行する案件を題材に取り上げ,ネットワーク調査を通して,評価内容の見極め,移行の前後におけるトラフィック変化の推定,優先制御の動作と通信への影響などのネットワーク評価・構築技術について問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔TC の実装方式と通信〕
独立した複数のトラフィックを一つの伝送路に多重化することで,帯域を効率よく共用できる [ ア ] 多重効果を期待すれば,確保する通信帯域をもう少し減らせるかもしれません。
〔TC の実装方式と通信〕
[ イ ] と呼ばれる映像の符号化及び復号装置やソフトウェアについても調べ,
〔ネットワークの調査〕
本社内の PC で動作している SNMP マネージャから,RT2 の WAN 側ポートの IP アドレスをあて先にして RT2 の SNMP [ ウ ] と通信を行う。RT2 の [ エ ] と呼ばれる管理情報のオブジェクトのうち,
〔ネットワークの調査〕
入力パケットの量が出力パケットの量以下であれば,パケットを入力した順に出力する,[ オ ] と呼ばれる仕組みに基づいて転送する。
ア:各端末が常に帯域を使い切るわけではないので,独立したトラフィックをまとめて流すと,合計のピークは個々のピークの和より小さくなる。これを統計多重効果という。イ:映像を符号化(coder)・復号(decoder)する装置やソフトウェアはコーデック(codec)と呼ぶ。
ウ・エ:SNMP では,管理する側を SNMP マネージャ,管理される機器で動いて情報を返す側を SNMP エージェントという。エージェントが提供する管理情報の集まりが MIB(Management Information Base)で,ifInOctets・ifOutOctets は MIB-II のインタフェースグループのオブジェクトである(RFC 1213,RFC 2863)。オ:到着順に出す待ち行列の方式は FIFO(First In First Out)である。
採点講評は,ア・イの正答率が低かったとしている。オは略語と正式名のどちらでもよい。
採点講評(IPA)
設問1は,ア,イの正答率が低かった。通信概論の領域についても,押さえておいてほしい。
設問2(1)
解答欄1つ
本文中の a に入れる適切な数値を答えよ。
解説
本文の根拠
〔TC の実装方式と通信〕
TC 1 台当たりの平均使用帯域が 20k ビット/秒になると聞いているわ。
〔TC の実装方式と通信〕
仙台拠点に設置する 40 台の TC の通信には,IP-VPN の伝送効率を 0.8 として a k ビット/秒の通信帯域を IP-VPN で確保すればよいことになります。
40台の TC の平均使用帯域の合計は 20k×40=800k ビット/秒。伝送効率が 0.8 なので,確保する回線の帯域は 800÷0.8=1,000k ビット/秒になる。
伝送効率は,回線速度のうち実際にデータの転送に使える割合を表す。必要な実効帯域を伝送効率で割ると,回線として確保すべき帯域になる。
間違えやすい点。0.8 を掛けて 640 としないこと。効率が1より小さいので,確保する帯域は必要な帯域より大きくなる。
設問2(2)
解答欄2つ
本文中の下線①に示す技術を二つ挙げ,それぞれ 10 字以内で具体的に答えよ。
〔備考〕このうち異なる二つを答える(順不同)
解説
本文の根拠
〔TC の実装方式と通信〕
仮想 PC と TC 間の通信には,①画面転送時の伝送情報量の削減技術や,通信のバースト性の低減技術が採用されているので,
下線①は二つの種類の技術を挙げている。伝送情報量の削減技術としては,画面データを圧縮して送るデータ圧縮,変化した部分だけを送る差分伝送,粗い画像から先に送って順に細かくするプログレッシブ符号化がある。バースト性の低減技術としては,送信速度に上限を設けて一時的な大量送信をならす帯域制御がある。
本文には技術の名前は書かれていないので,下線の「伝送情報量の削減」「バースト性の低減」に当てはまる具体的な技術を挙げる。解答例は四つを並べており,そのうち異なる二つを答えればよい。
各10字以内なので,「データ圧縮」(5字)「差分伝送」(4字)のように技術の名前だけを書く。
設問2(3)
解答欄3つ
本文中の下線②に示す新たに発生する通信を一つ,発生しなくなる通信を二つ,図1,2中の機器名を用いてそれぞれ答えよ。
〔新たに発生する通信〕解答例
仮想PC と 仙台拠点のプリンタ 間の通信 仮想化SV と 仙台拠点のプリンタ 間の通信
〔備考〕発生しなくなる通信の①②は順不同
解説
本文の根拠
冒頭
本社に設置されている業務管理サーバ(以下,業務管理 SV という)及びファイルサーバ(以下,ファイル SV という)には,全社の PC がアクセスしている。拠点では,業務の都合上,修理記録や各種伝票類を帳票で管理しており,常時,PC からプリンタへ印刷データを送信している。
〔TC の実装方式と通信〕
仮想 PC の画面情報を TC に表示する方式に決まったのよ。仮想化 SV は,本社に設置する計画よ。
〔TC の実装方式と通信〕
本社と仙台拠点間の通信には,仮想 PC と TC 間の通信のほかにも②新たに発生する通信があり,また,現在ある通信のうち発生しなくなる通信もある。
TC に移行すると,アプリケーションは本社の仮想化 SV 上の仮想 PC で動く。仙台拠点の PC が行っていた通信は,送信元が本社の仮想 PC に移る。
新たに発生する通信:帳票の印刷データは仮想 PC が作るので,本社の仮想 PC(仮想化 SV)から仙台拠点のプリンタへ IP-VPN を越えて送られる。発生しなくなる通信:業務管理 SV・ファイル SV へのアクセスは本社内の仮想 PC から行うので,仙台拠点の PC と業務管理 SV 間,仙台拠点の PC とファイル SV 間の IP-VPN の通信はなくなる。
採点講評は,TC 及び仮想 PC の通信の関係を読み取れていない解答が散見されたとしている。「図1,2中の機器名を用いて」とあるので,「仮想 PC と仙台拠点のプリンタ間の通信」のように両端の機器名で書く(仮想 PC の代わりに仮想化 SV と書いてもよい)。
採点講評(IPA)
設問2(3)では,TC及び仮想PCの通信の関係を本文から読み取れていない解答が散見された。
設問3(1)
解答欄1つ
本文中の b に入れる適切な数値を答えよ。
解説
本文の根拠
〔ネットワークの調査〕
ポートで受信又は送信した総バイト数を表す ifInOctets と ifOutOctets のカウンタ値を 1 分間隔で取得し,それぞれの増分を求める。
〔ネットワークの調査〕
増分を b で割り,トラフィックの 1 分間ごとの平均値を求める(単位:k ビット/秒)。
増分は1分間(60秒)のバイト数である。k ビット/秒に直すには,8倍してビットにし,60で割って毎秒にし,1,000で割って k にする。増分×8÷60÷1,000=増分÷7,500 なので,b は 7,500。
検算:1分間に 7,500,000 バイト増えれば 60,000,000 ビット,毎秒 1,000,000 ビット=1,000k ビット/秒。7,500,000÷7,500=1,000 で一致する。
採点講評は,設問2(1)と同程度の難しさなのに正答率が低かったとしている。バイトとビット(×8),分と秒(÷60),k(÷1,000)の三つの換算を落とさないこと。
採点講評(IPA)
設問3(1)は,正答率が低く,同程度の難易度である設問2(1)の正答率とは対照的であった。提示された論理や条件から計算式を導く力を付けてほしい。
設問3(2)
30字以内
LAN 側ポートのカウンタ値を取得する目的は何か。調査方法に着目して,30 字以内で述べよ。
解答例
SNMPの通信によるカウンタ値の増加を排除するため
解説
本文の根拠
〔ネットワークの調査〕
本社内の PC で動作している SNMP マネージャから,RT2 の WAN 側ポートの IP アドレスをあて先にして RT2 の SNMP [ ウ ] と通信を行う。
〔ネットワークの調査〕
カウンタ値は,LAN 側ポートのものを取得する。
SNMP マネージャは本社にあり,RT2 の WAN 側ポートのアドレスにあてて問い合わせる。この SNMP のパケットは IP-VPN を通って RT2 の WAN 側ポートで送受信され,RT2 自身で終わるので,LAN 側ポートは通らない。
WAN 側ポートのカウンタには調査のための SNMP の通信そのものが加算されるが,LAN 側ポートのカウンタには加算されない。IP-VPN を通る業務のトラフィックは LAN 側ポートも通るので,LAN 側で数えれば SNMP の分を除いた量が測れる。
採点講評は,インターネット VPN を使った場合の影響の回避を挙げた誤答が散見されたとしている。30字以内なので,「SNMP の通信による」「カウンタ値の増加を」「排除する」の三つを入れる(解答例は25字)。
採点講評(IPA)
設問3(2)では,IP-VPNではなく,インターネットVPNを使用した場合に起こる影響の回避を挙げた,誤った解答が散見された。
設問3(3)
15字以内
本文中の下線③の現象は,何によるものか。15 字以内で述べよ。
解答例
解説
本文の根拠
〔ネットワークの調査〕
RT2 及び SNMP マネージャの動作が正常であっても③増分が負になることがあるので,その場合には定数を加えて補正する。
ifInOctets・ifOutOctets は Counter32 型で,増え続けて最大値 232 −1 に達すると 0 に戻る(RFC 2863,RFC 2578)。これがけたあふれ(ラップアラウンド)で,戻った直後の値から前回の値を引くと増分が負になる。
このときは 232 を加えれば正しい増分が得られる。本文の「定数を加えて補正する」がこれに当たる。機器の故障ではなく,正常な動作でも起きる。
15字以内なので「カウンタのけたあふれ」(10字)と書く。「オーバフロー」「一周して0に戻る」でも同じ意味である。
設問3(4)
35字以内
本文中の下線④の原因は何か。TCP の動作に着目して,35 字以内で述べよ。
解答例
パケットの破棄による再送とウィンドウサイズの縮小が起こるから
解説
本文の根拠
〔ネットワークの調査〕
非優先パケットは,優先パケットの待ち行列が空になったときに転送する。待ち行列の長さが上限に達すると,次の入力パケットを待ち行列に追加せずに破棄する。
〔ネットワークの調査〕
RT の優先制御の動作では,トラフィックの状態によっては,④非優先の通信における TCP の転送速度が極端に低下する場合がある。
優先パケットが多いと,非優先パケットは送り出されずに待ち行列にたまり,上限に達すると破棄される。TCP は破棄された分を再送し,さらに輻輳と判断して送信するウィンドウ(輻輳ウィンドウ)を縮める(RFC 5681)。
再送で同じデータを何度も送り,しかも一度に送れる量が減るので,非優先の TCP 通信の転送速度は極端に低下する。本文の「破棄する」が TCP の動作の引き金になっている。
35字以内なので,「パケットの破棄による」「再送」「ウィンドウサイズの縮小」の三つを入れる(解答例は30字)。
設問3(5)
解答欄2つ
本文中の下線⑤で想定すべき項目を二つ挙げ,それぞれ 20 字以内で答えよ。
解説
本文の根拠
〔ネットワークの調査〕
導入予定の TC には,画面転送とは別セッションで仮想 PC から動画情報を送り,TC で復号を行う機能がある。
〔ネットワークの調査〕
U 君は,この機能を使用することと,⑤動画表示に必要な通信帯域を IP-VPN の見込余剰帯域以下にするための運用条件を検討することを提案することにした。
動画情報は画面転送とは別のセッションで仮想 PC から TC へ送られるので,動画に必要な帯域はおおむね「動画1本の再生に必要な帯域×同時に再生する本数」になる。
これを IP-VPN の余剰帯域以下に収めるには,動画1本あたりの帯域(ビットレート)と,拠点で同時に再生する数の二つを想定し,運用条件(同時に見る人数を制限するなど)を決める必要がある。
採点講評は,二つの項目を指摘していないあいまいな解答が多く,帯域を確保することと優先制御の違いを理解していない解答も多かったとしている。各20字以内なので,「動画一つの再生に必要な通信帯域」(15字)「拠点における動画の同時再生数」(14字)のように量として書く。
採点講評(IPA)
設問3(5)は,正答である二つの項目を指摘していない,あいまいな解答が多かった。仮想PCとTC間の別セッションの通信速度が動画の再生情報量に相当することに気づいていない,又は通信帯域を確保することと優先制御を行うことの違いを理解していないと見られる解答が多かった。
出典:平成22年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)
問3 ネットワーク構成の見直し
ネットワーク構成の見直しに関する次の記述を読んで,設問1〜3に答えよ。
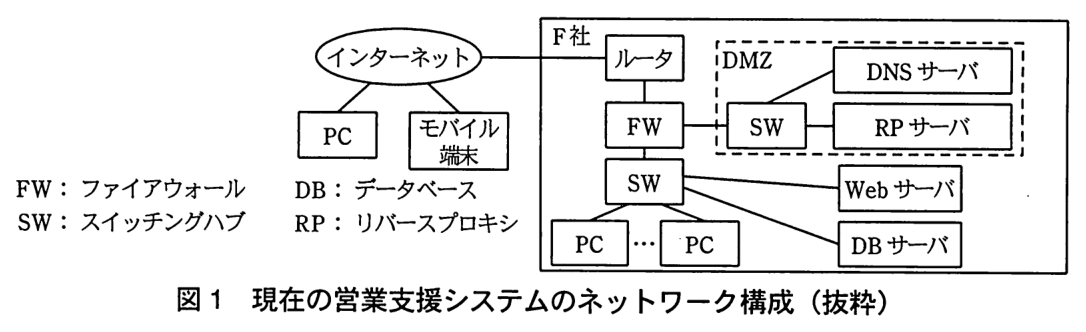
F 社は,中堅の輸入食品卸売会社であり,5 年前から営業支援システムを運用している。F 社における現在の営業支援システムのネットワーク構成を,図1に示す。
図1 現在の営業支援システムのネットワーク構成(抜粋)
F 社の営業部員は,社内では自席の PC を使い,社外ではモバイル端末を使って,営業支援システムにアクセスする。
営業支援システムが提供している主なサービスは,次のとおりである。
営業部員が Web 画面のメニューから,活動中の営業内容を DB に登録し,随時更新することで進捗状況を管理する,対話型のサービスである。自席の PC からは,社内のネットワークを通じて Web サーバにアクセスするが,モバイル端末からは SSL を実装した RP サーバを経由して,Web サーバにアクセスする。
Web 画面のメニューから,F 社で取り扱っている多種多様な商品を検索できる照会サービスである。営業部員だけでなく F 社の顧客を含めた一般の利用者も,インターネットに接続された PC などの端末を使って,RP サーバを経由してアクセスすることができる。
〔現在のネットワーク構成の問題点〕
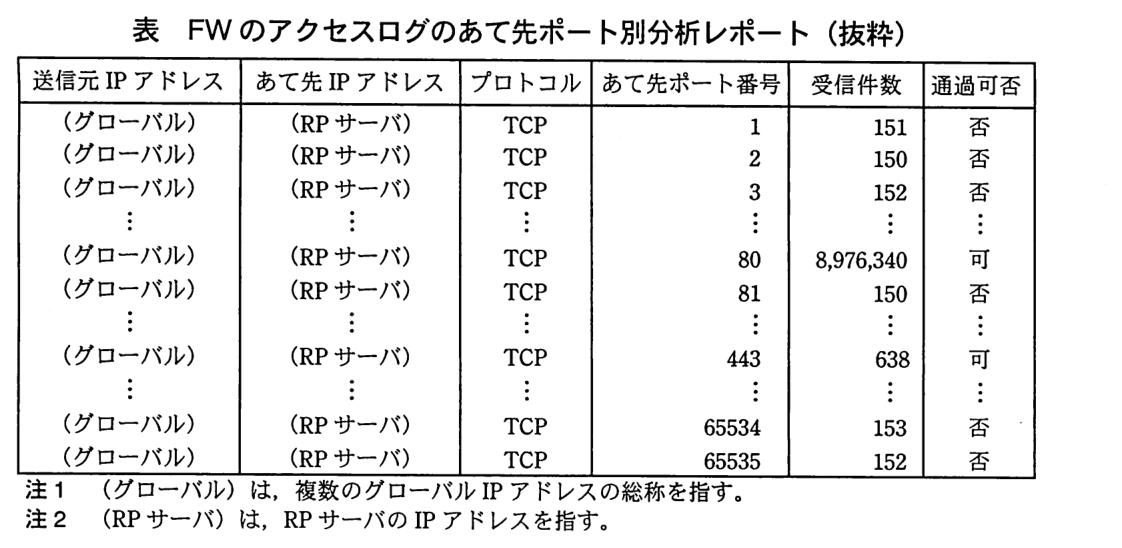
最近になって,営業部員から情報システム部に対して,“外出先からアクセスしたとき,Web サーバのレスポンスが以前より悪くなった”とのクレームが寄せられた。そこで,FW のアクセスログを確認したところ,インターネットからのアクセスが 2〜3 か月前から増大していることが判明した。営業部員数や業務量は以前と変わらず,一般の利用者からのアクセスが急増するような新商品の発売もなかったので,情報システム部では,原因は不正なアクセスではないかと考え,ピーク時間帯における 30 分間の FW のアクセスログを分析し,表に示すあて先ポート別分析レポートをまとめた。
表 FW のアクセスログのあて先ポート別分析レポート(抜粋)
分析レポートの内容を確認したところ,3 か月前のレポートと比較して,正常なアクセスに加えて,インターネットの特定のグローバル IP アドレスからの不正と思われるアクセスが大量に記録されていた。このことによって,RP サーバの負荷が増大し,レスポンス悪化の原因となっていることが分かった。これを受け,情報システム部は,営業支援システムのセキュリティ向上のためのプロジェクトを立ち上げ,担当には H 君が任命された。
H 君が営業支援システムのネットワーク構成を確認した結果,現在の FW には不正なアクセスに対する高度な検知機能がないことを確認した。また,FW は 1 台だけの構成となっており,故障が発生した場合の代替機がないことも確認した。そこで H 君は,FW の機能に詳しいベンダ E 社の G 氏に助言を求めた。
次は,FW の機能向上に関する H 君と G 氏の会話である。
H 君:不要なポートをブロックするなど,パケットの TCP ヘッダを参照して不正侵入を防ぐ FW の機能を利用していましたが,今回のような攻撃は防御できていません。不正侵入を確実に防ぐには,どのような仕組みが必要でしょうか。 G 氏:現在の構成では,FW で通過が許可されているパケットを使った不正侵入は防御できないので,より高度な機能をもった侵入検知システム(以下,IDS という)が必要です。IDS には,監視対象のネットワークに設置するネットワーク型 IDS と,監視対象の Web サーバなどにインストールする [ ア ] 型 IDS の 2 種類があります。また,侵入検知の仕組みとして,不正なパケットに関する一定のルールやパターンを使う [ イ ] 型と,平常時のしきい値を超えるアクセスがあった場合に不正と見なすアノマリ型(異常検知型)の 2 種類があります。アノマリ型の場合,しきい値を高く設定したときだけでなく,①しきい値の設定が低すぎたときにも弊害が発生する ので,注意が必要です。 H 君:なるほど。適切な設定が重要ですね。更に必要な対策はありますか。 G 氏:Web サーバへのアクセスを通じて不正な SQL が実行される [ ウ ] や,Web フォームに不正なスクリプトを埋め込んで送る [ エ ] など,TCP ヘッダのチェックやしきい値の設定では識別できないような Web サーバへの攻撃にも対応できる IDS の導入をお勧めします。もちろん,FW の冗長化についても考慮が必要です。 H 君:分かりました。では,ネットワーク構成の具体的な見直しについて,早速検討を開始します。 〔見直し後のネットワーク構成〕
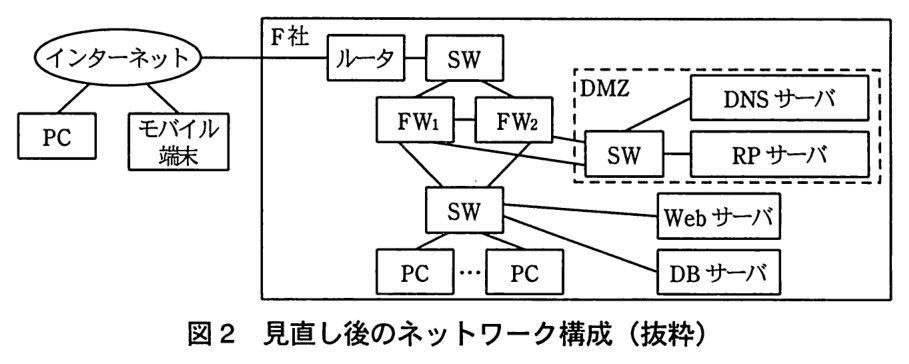
G 氏の助言を受け,H 君は現在の FW を,IDS の機能をもった機種に置き換えることにした。また,FW の障害に備え,2 台による構成にした。
見直し後のネットワーク構成を図2に示す。
図2 見直し後のネットワーク構成(抜粋)
新たに導入した FW は,通過パケットの TCP ヘッダの [ オ ] をセッションログとして保管しておき,パケットの到着順序に矛盾がないか確認する,ステートフルパケットインスペクションの機能をもっている。ステートフルパケットインスペクションでは,LAN 側から送信したパケットと WAN 側から到着したパケットが矛盾した場合,パケットを遮断し,不正アクセスを防止する。さらに,この FW は,1 台の FW が故障したときでも処理を中断させることなく,もう 1 台の FW で処理を継続させる,ステートフルフェールオーバの機能も備えている。
ステートフルフェールオーバを利用するため,2 台の FW をネットワークに接続し,更に FW 同士をケーブルで接続した。通常は FW1 だけが機能しているが,管理情報を FW1 から FW2 に一定間隔で複製し,FW1 に障害が発生した場合には,それまで稼働していない FW2 が自動的に処理を引き継ぐ設定とした。この設定によって,②営業部員は,FW が切り替わったことを意識せずに営業支援システムを継続利用できる ようになった。ただし,FW2 から FW1 に管理情報を自動的に複製していないので,FW を切り戻すときは,手動の作業を必要とする設定にした。したがって,この切り戻し時,営業部員は営業支援システムを継続利用できないことになる。
F 社では,H 君の案に基づいてネットワーク構成を変更した後,テストのために FW1 をシャットダウンしたところ,設定どおり FW2 への切替えが自動的に行われ,営業支援システムは継続利用できることを確認した。その後,FW の切り戻しを行って,元の状態に復旧させた。復旧後も営業支援システムは順調に稼働し,ネットワーク構成の見直しは完了した。
出題趣旨(IPA)
DoS攻撃やSQLインジェクションなど,インターネットからの攻撃から防御する仕組みとして,IDSなどの侵入検知及び防御システムを実装したアプライアンス型ファイアウォールが注目を集め,活用されている。また,ネットワークの冗長化技術の高度化によって,障害発生時にもセッション情報などを引き継ぎ,シームレスなネットワークの利用が可能となる,ステートフルフェールオーバを実装するファイアウォールが増えてきている。不正侵入に強く,高いレベルの冗長化を実現するため,ネットワークエンジニアには,ファイアウォールに関する新しい関連知識・技術の必要性が高まっている。本問では,ネットワーク構成の見直しを題材に,実現方法の特徴や利点,構築上の留意事項などについて,基本的な知識と理解力を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔現在のネットワーク構成の問題点〕
IDS には,監視対象のネットワークに設置するネットワーク型 IDS と,監視対象の Web サーバなどにインストールする [ ア ] 型 IDS の 2 種類があります。
〔現在のネットワーク構成の問題点〕
不正なパケットに関する一定のルールやパターンを使う [ イ ] 型と,平常時のしきい値を超えるアクセスがあった場合に不正と見なすアノマリ型(異常検知型)の 2 種類があります。
〔現在のネットワーク構成の問題点〕
Web サーバへのアクセスを通じて不正な SQL が実行される [ ウ ] や,Web フォームに不正なスクリプトを埋め込んで送る [ エ ] など,
〔見直し後のネットワーク構成〕
新たに導入した FW は,通過パケットの TCP ヘッダの [ オ ] をセッションログとして保管しておき,パケットの到着順序に矛盾がないか確認する,
ア:監視対象のサーバにインストールする IDS はホスト型 IDS(HIDS)である。イ:既知の攻撃のパターン(シグネチャ)と照合して検知する方式はシグネチャ型(不正検知型)で,平常時からの逸脱を検知するアノマリ型と対になる。
ウ:入力値に SQL 文の断片を混ぜ,データベースで不正な SQL を実行させる攻撃は SQL インジェクション。エ:Web フォームなどにスクリプトを埋め込み,それを表示した利用者のブラウザで実行させる攻撃はクロスサイトスクリプティングである。オ:TCP ヘッダのうち,パケットの到着順序を確かめるのに使うのはシーケンス番号である(RFC 793)。
採点講評は,イの正答率が低かったとしている。アノマリ型の対になる語として「シグネチャ型」を押さえておく。
採点講評(IPA)
設問1は,イの正答率が低かった。基本的な用語については基礎知識として習得してほしい。
設問2(1)
20字以内
FW で防御できない不正と思われるアクセスとは何か。表を参考にして,20 字以内で述べよ。
解答例
解説
本文の根拠
表
80:8,976,340 件・可。81:150 件・否。
表
1:151 件・否。2:150 件・否。3:152 件・否。
〔現在のネットワーク構成の問題点〕
インターネットの特定のグローバル IP アドレスからの不正と思われるアクセスが大量に記録されていた。このことによって,RP サーバの負荷が増大し,レスポンス悪化の原因となっていることが分かった。
表を見ると,ほとんどのポートはおよそ150件ずつ受信して「否」(FW で遮断)になっている。これはポートを順に調べる走査で,FW が遮断できている。一方,ポート80は 8,976,340 件と桁違いに多く,しかも「可」で FW を通過している。
FW はポート番号などのヘッダで通過を判断するので,許可しているポート80(HTTP)に大量のアクセスを送り付けられると防げない。これが RP サーバの負荷を上げた,80番ポートに対する DoS 攻撃である。
採点講評は,表から攻撃のパターンを見いださず,問題文から抜き出しただけの解答が多かったとしている。20字以内なので,ポート番号と攻撃の種類を入れて「80番ポートに対するDoS攻撃」(15字)と書く。
採点講評(IPA)
設問2(1)は,表から不正侵入のパターンを見いだす,実務に沿った設問としたが,単に問題文から抜き出している解答が多かった。設問の記述によく注意して,正答を導くことに注意してほしい。
設問2(2)
15字以内
G 氏が指摘した,TCP ヘッダのチェックやしきい値の設定では識別できないような Web サーバへの攻撃に対応するために,侵入検知の際に着目すべきパケットの部分を,15 字以内で述べよ。
解答例
解説
本文の根拠
〔現在のネットワーク構成の問題点〕
TCP ヘッダのチェックやしきい値の設定では識別できないような Web サーバへの攻撃にも対応できる IDS の導入をお勧めします。
SQL インジェクションやクロスサイトスクリプティングは,正規の HTTP 通信(許可されたポート80)の中身に攻撃の文字列を入れてくる。ヘッダは正常なので,ヘッダのチェックでは見分けられず,アクセス数も多くないのでしきい値でも見分けられない。
見分けるには,パケットのヘッダではなくデータ部分(ペイロード)の内容に不正な SQL やスクリプトが含まれていないかを調べる必要がある。
15字以内なので「データ部分の内容」(8字)と,ヘッダと対になる部分の名前を書く。
設問2(3)
40字以内
本文中の下線①について,発生する弊害を,40 字以内で具体的に述べよ。
解答例
不正な通信だけでなく適正な通信も異常として検知されてしまう。
解説
本文の根拠
〔現在のネットワーク構成の問題点〕
平常時のしきい値を超えるアクセスがあった場合に不正と見なすアノマリ型(異常検知型)の 2 種類があります。アノマリ型の場合,しきい値を高く設定したときだけでなく,①しきい値の設定が低すぎたときにも弊害が発生するので,注意が必要です。
アノマリ型はしきい値を超えたアクセスを不正と見なす。しきい値が高すぎると不正なアクセスを見逃す(検知漏れ)。逆に低すぎると,平常時の正当なアクセスまでしきい値を超えて,不正と判定される(誤検知)。
下線①は「低すぎたとき」の弊害を問うので,適正な通信も異常として検知される誤検知を答える。
採点講評は,しきい値の高低とアクセス数の多少を混同した解答や,高いときと低いときを逆に捉えた解答が多かったとしている。40字以内なので,「不正な通信だけでなく」「適正な通信も」「異常として検知される」をそろえる(解答例は30字)。
採点講評(IPA)
設問2(3)では,しきい値の高低とアクセス数の多少を混同している解答が多かった。また,しきい値を高く設定したときと低く設定したときを,全く逆に捉えている解答も散見された。
設問3(1)
解答欄2つ
FW の切替えが発生した場合に,FW1 から FW2 に引き継がれる情報を,OSI 基本参照モデルの第3層以下から二つ挙げ,それぞれ 10 字以内で答えよ。
解説
本文の根拠
〔見直し後のネットワーク構成〕
この FW は,1 台の FW が故障したときでも処理を中断させることなく,もう 1 台の FW で処理を継続させる,ステートフルフェールオーバの機能も備えている。
〔見直し後のネットワーク構成〕
通常は FW1 だけが機能しているが,管理情報を FW1 から FW2 に一定間隔で複製し,FW1 に障害が発生した場合には,それまで稼働していない FW2 が自動的に処理を引き継ぐ設定とした。
FW が切り替わっても,周りの機器(ルータ,サーバ,端末)は設定を変えずに同じあて先へ送り続けられる必要がある。そのため,2台の FW は共通の仮想 IP アドレス(第3層)と仮想 MAC アドレス(第2層)を使い,稼働している側がそれを引き継ぐ。
IP アドレスだけを引き継いでも,隣接機器の ARP キャッシュには旧 FW の MAC アドレスが残っているので,MAC アドレスも引き継ぐことで切替え直後から通信が届く。
各10字以内なので「仮想IPアドレス」(8字)「仮想MACアドレス」(9字)と書く。「第3層以下」の条件から,セッション情報(第4層以上)は含めない。
設問3(2)
45字以内
本文中の下線②の実現に必要な管理情報を,45 字以内で具体的に述べよ。
解答例
切り替わる前のFW1 で保持していた,モバイル端末との接続のセッションログ情報
解説
本文の根拠
〔見直し後のネットワーク構成〕
新たに導入した FW は,通過パケットの TCP ヘッダの [ オ ] をセッションログとして保管しておき,
〔見直し後のネットワーク構成〕
この設定によって,②営業部員は,FW が切り替わったことを意識せずに営業支援システムを継続利用できるようになった。
冒頭
社外ではモバイル端末を使って,営業支援システムにアクセスする。
ステートフルパケットインスペクションの FW は,通過中のコネクションごとにシーケンス番号などをセッションログとして保持し,それと矛盾するパケットを遮断する。FW2 がこの情報をもたずに引き継ぐと,途中のコネクションのパケットを不正と見なして遮断し,利用者は接続し直すことになる。
営業部員が切替えを意識しないためには,切り替わる前に FW1 が保持していた,モバイル端末との接続のセッションログ情報を FW2 に複製しておく必要がある。本文の「管理情報を FW1 から FW2 に一定間隔で複製し」がこれに当たる。
45字以内なので,どの FW の,どの接続の,何の情報かを入れる(解答例は38字)。
設問3(3)
40字以内
実際に FW の故障による切替えが発生したとき,修理完了後に FW2 から FW1 に手動で切り戻す際に必要な運用上の留意点を,40 字以内で述べよ。
解答例
営業支援システムの利用を一時制限して,切り戻し作業を行う。
解説
本文の根拠
〔見直し後のネットワーク構成〕
ただし,FW2 から FW1 に管理情報を自動的に複製していないので,FW を切り戻すときは,手動の作業を必要とする設定にした。したがって,この切り戻し時,営業部員は営業支援システムを継続利用できないことになる。
切り戻しでは FW2 のセッション情報が FW1 に引き継がれないので,その時点の通信は切れる。営業部員が使っている最中に切り戻すと,登録中のデータが失われるなどの影響が出る。
そのため,切り戻す前に営業支援システムの利用を一時制限して(利用者に周知し,利用の少ない時間帯を選ぶなど),通信が無い状態で作業を行う必要がある。
採点講評は,比較的正答率が高かったとしている。40字以内なので,「利用を一時制限」と「切り戻し作業を行う」の順序が分かるように書く(解答例は29字)。
採点講評(IPA)
設問3(3)は,比較的正答率が高かった。それまでの技術的な内容から視点を変えて,ネットワークを切り替えるときのシステム全体の運用まで含めた,より実践的な知識が重要であることを理解してほしい。
出典:平成22年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)