平成25年度 秋期に実施されたネットワークスペシャリスト試験
午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
この試験について:ネットワークスペシャリスト試験について
この年度を解いてみる
問1 リモート接続ネットワークの検討
リモート接続ネットワークの検討に関する次の記述を読んで,設問1〜4に答えよ。
A 社は,従業員数 100 人のソフトウェア開発会社であり,開発の一部を関連会社である B 社に委託している。従来,B 社の開発者は,仕様書を自社に持ち帰って作業を行っていたが,このたび,情報保護,品質管理及び進捗管理の強化のために,A 社の開発システムを,インターネット経由で B 社にも利用してもらうことにした。
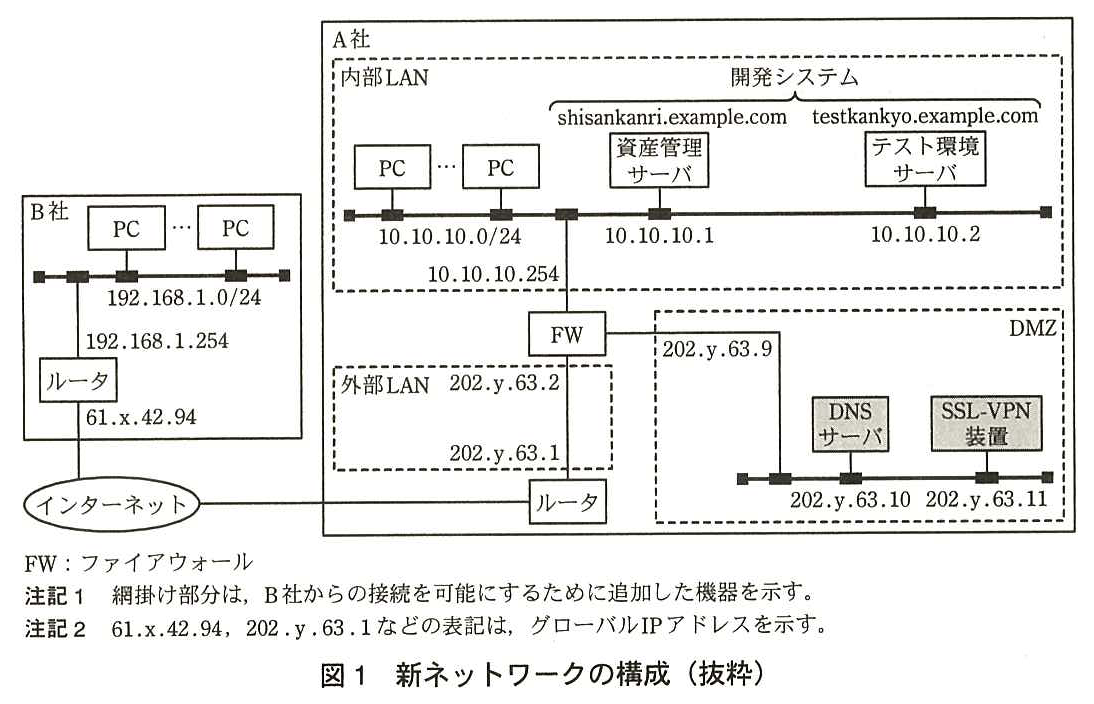
A 社の情報システム部の M 課長は,ネットワーク担当の N 君に対し,ネットワーク構成とその運用を検討するように指示した。B 社からの接続を可能にするために N 君が考えた,新ネットワークの構成を,図1に示す。
図1 新ネットワークの構成(抜粋)
開発システムは,設計書やソフトウェアモジュールなどを管理する資産管理サーバ,及びテストを行うためのテスト環境サーバから構成されている。A 社の情報システム部がまとめた,ネットワーク要件を次に示す。
B 社の開発者は,B 社の自席 PC のブラウザからインターネット経由で A 社の開発システムを利用する。 B 社のネットワークの変更は,最小限に抑える。 A 社の FW で,DMZ と内部 LAN へは必要なパケットだけを通すようにする。 A 社と B 社間の通信は暗号化する。 サーバと PC は,ともに電子証明書を使った認証を行う。 サーバの電子証明書は,信頼できる機関から発行されたものを利用する。 B 社の PC からのウイルスによる感染や情報漏えいを防止する。 〔リモート接続ネットワーク構成の検討〕
N 君はまず,現状の B 社のネットワークを変更せず,既存の PC のブラウザから開発システムを利用するために,SSL-VPN を採用した。さらに,N 君は,B 社の開発者に,クライアント証明書を格納した USB デバイス(以下,トークンという)を貸与することによって不正アクセス防止を図ることにした。
SSL には,PC と SSL-VPN 装置間において,SSL セッションを確立させるためのハンドシェイクプロトコルが規定されている。ハンドシェイクプロトコルでは,[ ア ] メッセージによって暗号化アルゴリズムを決定し,公開鍵による電子証明書の確認後,共通鍵での暗号化と,メッセージ認証コードのチェックを行い,SSL セッションを確立する。
次に,N 君は,PC と SSL-VPN 装置の通信に SSL トンネルを利用するポートフォワード方式を採用した。
ポートフォワード方式の場合,PC から SSL-VPN 装置に接続したときに認証が行われ,SSL-VPN 装置から PC に Java アプレットがダウンロードされ,SSL トンネルが確立される。また,Java アプレットによって,PC の hosts ファイルに,ループバックアドレスと開発システムの各サーバの宛先を対応させた定義が追加される。①ループバックアドレスの利用は,社内で使用中のプライベートアドレスを利用するよりも利点があり ,127.0.0.1 〜 [ イ ] の範囲内で利用可能である。
N 君は,ループバックアドレス 127.0.1.10 を資産管理サーバの [ ウ ] に対応付けるように設計したので,Java アプレットは,“127.0.1.10 shisankanri.example.com”という定義を hosts ファイルに追加し,事前に指定したポート番号で待ち受ける。
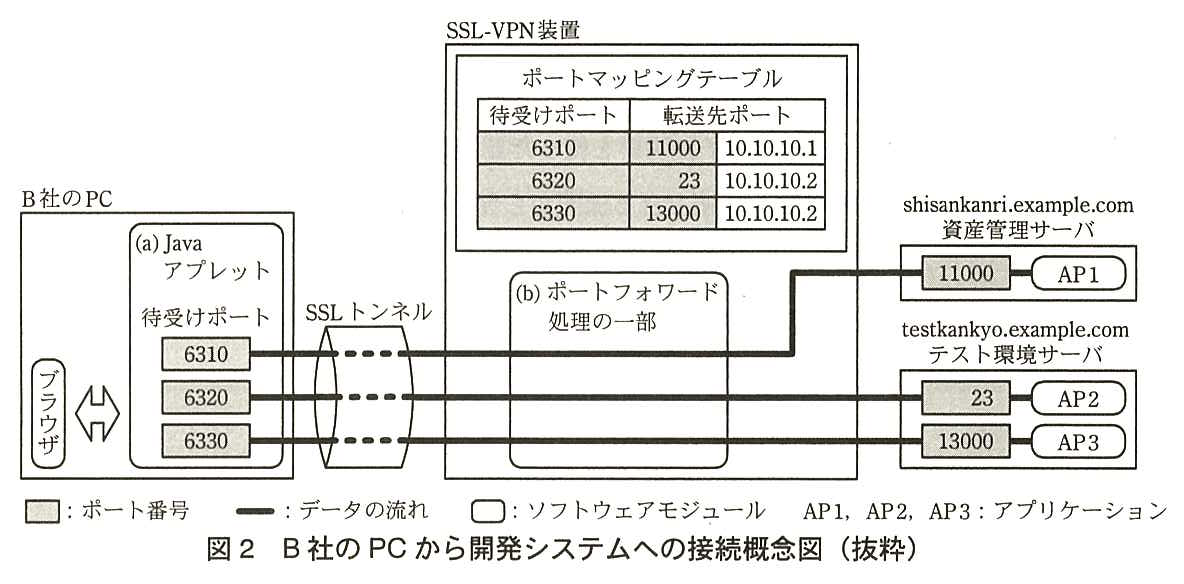
N 君が設計した,B 社の PC から開発システムへの接続概念図を,図2に示す。
図2 B 社の PC から開発システムへの接続概念図(抜粋)
B 社の PC では,図2中で示した (a) において,Java アプレットが事前に指定したポート番号で待ち受け,B 社の開発者が PC のブラウザに表示されたメニューの中からアプリケーション名を選択することで,SSL トンネルを経由して SSL-VPN 装置へアクセスしデータを送る。SSL-VPN 装置では,図2中で示した (b) において,ソフトウェアモジュールがポートマッピングテーブルを参照して,待受けポートとプライベートアドレスに対応する転送先ポートへデータを送る。②この方式では,使用できないアプリケーションが発生する が,今回の開発システムでは問題がないことを N 君は確認した。また,SSL-VPN 装置のログアウト時に,Java アプレットが hosts ファイルを編集前の設定に戻すことも確認した。さらに,N 君は,開発作業のピーク時に開発システムの利用頻度が増大することを考慮し,③SSL-VPN 装置において,SSL セッションのキャッシュ時間を延ばす設定を行うことにした 。
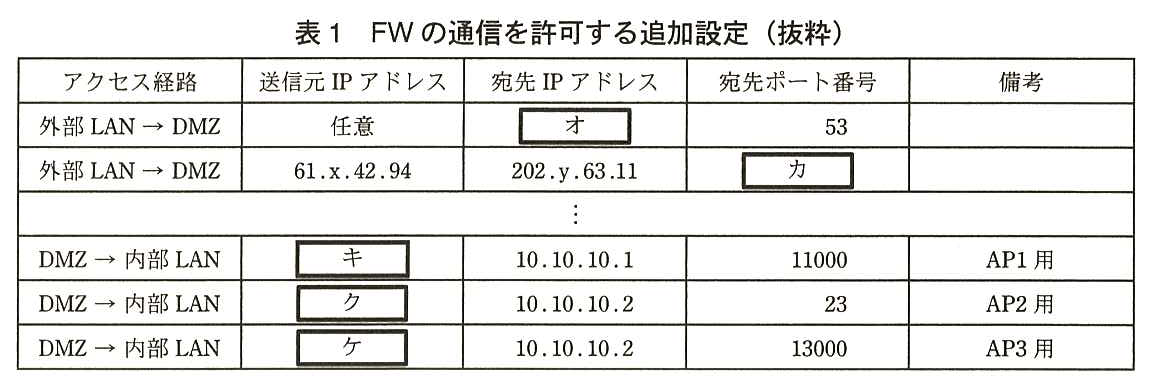
N 君は,図1と図2を基に,FW の通信を許可する追加設定を,表1にまとめた。
表1 FW の通信を許可する追加設定(抜粋)
〔リモート接続ネットワークの運用の検討〕
N 君は,リモート接続ネットワークの運用の検討を行った。サーバ証明書の正当性は,証明書が,信頼できる認証機関である [ エ ] から発行されていることを,PC 側で検証することで確認される。また,B 社の PC 側の利用者の正当性は,トークンに格納されたクライアント証明書で確認される。今回,A 社では,独自にクライアント証明書を発行するとともに,クライアント証明書を管理する運用担当者を選定することにした。N 君は,④クライアント証明書の管理に必要な情報を,運用担当者に自動的に通知する仕組み を作ることにした。さらに,N 君は,B 社内の PC から A 社の開発システムを利用するときの,ウイルスによる感染や情報漏えいを防止する要件を満たすために,⑤SSL-VPN 装置へのログイン時とログアウト時に,Java アプレットがもつべき機能 を調査し,問題がないことを確認した。
リモート接続ネットワークの基本構成が了承され,構築作業が開始された。
出題趣旨(IPA)
近年,セキュリティを確保するために,公開鍵と秘密鍵によるやり取りの後に,お互いで取り決めた共通鍵でデータの暗号化通信を行う,SSLがスタンダードになってきている。また,リモート接続のニーズが増大してきており,セキュアなネットワークを実現するために,SSL-VPNなどの活用の場がますます増えてきている。これは,企業において,ネットワークシステムの利用が事業活動に必須であるとともに,ネットワーク環境での個人情報などの情報漏えいが,企業の存続を揺るがすほどのリスクをもっているからである。ネットワーク技術者にとって,様々な利用部門の要件に対して,セキュリティの最新技術も加味した,ネットワークシステムの設計・構築が重要な責務となっている。本問では,リモート接続ネットワーク構成の検討において,SSL-VPNをテーマとして,SSLやポートフォワード方式,TCPコネクションなど,ネットワーク技術者としてもっておかなければならない基本的なポイントや基礎知識について問う。
設問と解答例
設問1
解答欄4つ
本文中の [ ア ] 〜 [ エ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔リモート接続ネットワーク構成の検討〕
ハンドシェイクプロトコルでは,[ ア ] メッセージによって暗号化アルゴリズムを決定し,
〔リモート接続ネットワーク構成の検討〕
127.0.0.1 〜 [ イ ] の範囲内で利用可能である。
〔リモート接続ネットワーク構成の検討〕
N 君は,ループバックアドレス 127.0.1.10 を資産管理サーバの [ ウ ] に対応付けるように設計したので,Java アプレットは,“127.0.1.10 shisankanri.example.com”という定義を hosts ファイルに追加し,
〔リモート接続ネットワークの運用の検討〕
サーバ証明書の正当性は,証明書が,信頼できる認証機関である [ エ ] から発行されていることを,PC 側で検証することで確認される。
ア:SSL/TLS のハンドシェイクは,クライアントが使える暗号方式の一覧を ClientHello で送り,サーバが ServerHello で1つを選んで返すところから始まる。暗号化アルゴリズムを決めるのはこの HELLO メッセージである。イ:ループバックアドレスは 127.0.0.0/8 で,ホストに使えるのはネットワークアドレスとブロードキャストアドレスを除いた 127.0.0.1〜127.255.255.254 である。
ウ:hosts ファイルには「IP アドレス ホスト名」の形で書く。定義の shisankanri.example.com はホスト名とドメイン名を合わせた完全修飾ドメイン名(FQDN)である。エ:サーバ証明書は,利用者とサーバのどちらからも独立した信頼できる第三者,つまり第三者認証局が発行したものを使う(要件の「信頼できる機関から発行されたもの」)。
採点講評は,アとイの正答率が低かったとし,シーケンスに関する重要な用語を把握してほしいとしている。イは 127.255.255.255 がブロードキャストアドレスになる点に注意する。
採点講評(IPA)
設問1は,SSL-VPNに関連した基本的な用語や知識を問うものである。アとイの正答率が低かった。シーケンスに関する重要な用語についても,把握しておいてほしい。
設問2(1)
20字以内
本文中の下線①について,ループバックアドレスを用いる利点を,セキュリティ面に着目して,20 字以内で述べよ。
解答例
解説
本文の根拠
〔リモート接続ネットワーク構成の検討〕
また,Java アプレットによって,PC の hosts ファイルに,ループバックアドレスと開発システムの各サーバの宛先を対応させた定義が追加される。①ループバックアドレスの利用は,社内で使用中のプライベートアドレスを利用するよりも利点があり,
Java アプレットは PC 上のアドレスとポートで待ち受け,そこに来た通信を SSL トンネルで A 社へ運ぶ。待ち受けるアドレスがループバックアドレスなら,そのアドレスには PC 自身からしか接続できない。B 社の LAN の他の PC や外部の機器からは届かない。
もし B 社の LAN で使っているプライベートアドレスで待ち受けると,同じ LAN の他の機器がそのポートに接続して SSL トンネルに入り込み,A 社の開発システムに不正にアクセスできてしまう。
20字に収める。解答例は「外部からの不正利用が発生しない。」。採点講評は,設問2 では(1)と(2)の正答率が低かったとしている。
採点講評(IPA)
設問2は,(1)と(2)の正答率が低かったが,基本的な知識を習得していれば,本文をしっかり読むことで正答を導くことができるはずである。SSL-VPNに関する知識は,単に暗記するだけでなく,きちんと理解し,身に付けておいてほしい。
設問2(2)
20字以内
本文中の下線②について,使用できないアプリケーションの通信の特徴を,図2に着目して,20 字以内で述べよ。
解答例
解説
本文の根拠
図2
SSL-VPN 装置にはポートマッピングテーブルがあり,待受けポート 6310 → 転送先ポート 11000,10.10.10.1。6320 → 23,10.10.10.2。6330 → 13000,10.10.10.2。
〔リモート接続ネットワーク構成の検討〕
②この方式では,使用できないアプリケーションが発生するが,今回の開発システムでは問題がないことを N 君は確認した。
ポートフォワード方式では,Java アプレットの待受けポートとサーバ側の転送先ポートの対応を,ポートマッピングテーブルにあらかじめ固定で書いておく。決まったポートに接続するアプリケーションなら,これで中継できる。
ところが,通信の途中で使うサーバ側のポート番号が変わるアプリケーション(例えば FTP のデータ用コネクションのように,接続ごとにポート番号をやり取りして決めるもの)は,そのポートがテーブルにないので中継できない。
20字に収める。解答例は「サーバ側のポート番号が変化する。」。図2に着目するよう指示されているので,テーブルが固定のポートの対応だという点から考える。
採点講評(IPA)
設問2は,(1)と(2)の正答率が低かったが,基本的な知識を習得していれば,本文をしっかり読むことで正答を導くことができるはずである。SSL-VPNに関する知識は,単に暗記するだけでなく,きちんと理解し,身に付けておいてほしい。
設問2(3)
解答欄4つ
本文と図2の内容を基に,PC のブラウザから資産管理サーバの AP1 への接続に際し,Java アプレットが受け付ける IP アドレスとポート番号を答えよ。また,そのときの Java アプレットと資産管理サーバとの間で確立される TCP コネクションを,図2中の名称を用いて二つ答えよ。
〔TCPコネクション①〕解答例
JavaアプレットとSSL-VPN装置間 SSL-VPN装置と資産管理サーバ間
〔TCPコネクション②〕解答例
JavaアプレットとSSL-VPN装置間 SSL-VPN装置と資産管理サーバ間
〔備考〕TCPコネクションは“JavaアプレットとSSL-VPN装置間”と“SSL-VPN装置と資産管理サーバ間”の二つ(順不同)
解説
本文の根拠
〔リモート接続ネットワーク構成の検討〕
N 君は,ループバックアドレス 127.0.1.10 を資産管理サーバの [ ウ ] に対応付けるように設計したので,Java アプレットは,“127.0.1.10 shisankanri.example.com”という定義を hosts ファイルに追加し,事前に指定したポート番号で待ち受ける。
図2
6310 の流れは資産管理サーバ(shisankanri.example.com)のポート 11000 の AP1 へ,
ブラウザで shisankanri.example.com を開くと,hosts ファイルの定義により 127.0.1.10 に名前解決される。図2 で AP1 への流れは待受けポート 6310 から始まるので,Java アプレットが受け付けるのは 127.0.1.10 の 6310 番である。
この通信は Java アプレットで一度終わり,SSL トンネルを通って SSL-VPN 装置へ運ばれる。SSL-VPN 装置はポートマッピングテーブルを見て,資産管理サーバの 11000 番へ改めて接続する。したがって TCP コネクションは「Java アプレットと SSL-VPN 装置の間」と「SSL-VPN 装置と資産管理サーバの間」の2つに分かれる(ブラウザと Java アプレットの間は PC の中の接続で,設問の対象外)。
間違えやすい点。Java アプレットと資産管理サーバが1本のコネクションで直接つながるのではない。SSL-VPN 装置が中継点になる。
設問2(4)
30字以内
本文中の下線③について,設定の目的を,“SSL セッション”という字句を用いて,30 字以内で述べよ。
解答例
解説
本文の根拠
〔リモート接続ネットワーク構成の検討〕
さらに,N 君は,開発作業のピーク時に開発システムの利用頻度が増大することを考慮し,③SSL-VPN 装置において,SSL セッションのキャッシュ時間を延ばす設定を行うことにした。
SSL のハンドシェイクでは,公開鍵暗号を使った鍵交換と証明書の検証をするので,サーバ側の処理が重い。SSL-VPN 装置が確立済みのセッション情報をキャッシュしておけば,同じクライアントが再接続するときに省略したハンドシェイク(セッションの再開)で済み,重い処理を繰り返さずに済む。
キャッシュ時間を延ばせば,再開できる期間が長くなり,完全なハンドシェイクの回数が減る。利用が集中するピーク時の SSL-VPN 装置の負荷を下げられる。
30字に収める。解答例は「SSLセッション確立による負荷を,軽減させるため」。“SSL セッション”という字句を使うよう指定されている。
設問3
解答欄5つ
表1中の [ オ ] 〜 [ ケ ] に入れる適切な字句を答えよ。
解説
本文の根拠
表1
1行目:外部 LAN → DMZ,送信元 任意,宛先 [ オ ],宛先ポート 53。2行目:外部 LAN → DMZ,送信元 61.x.42.94,宛先 202.y.63.11,宛先ポート [ カ ]。
表1
DMZ → 内部 LAN,送信元 [ キ ],宛先 10.10.10.1,宛先ポート 11000,備考 AP1 用。
図1
FW のもう一方は DMZ(FW 側 202.y.63.9)で,DNS サーバ(202.y.63.10)と SSL-VPN 装置(202.y.63.11)がある。
オ:宛先ポート 53 は DNS なので,宛先は DMZ の DNS サーバ 202.y.63.10。B 社の PC が SSL-VPN 装置の名前を解決するのに使う。カ:B 社のルータ(61.x.42.94)から SSL-VPN 装置(202.y.63.11)への通信は SSL(HTTPS)なので,宛先ポートは 443。
キ〜ケ:DMZ から内部 LAN の資産管理サーバ・テスト環境サーバへ接続するのは,ポートフォワード処理をする SSL-VPN 装置である。設問2(3)のとおり,SSL-VPN 装置が転送先のサーバへ改めて TCP コネクションを張るので,送信元はどれも SSL-VPN 装置の 202.y.63.11 になる。
間違えやすい点。キ〜ケを B 社のアドレス(61.x.42.94 や 192.168.1.x)にしない。B 社からの通信は SSL-VPN 装置で終わり,そこから先は SSL-VPN 装置が送信元になる。
設問4(1)
20字以内
本文中の下線④の情報を,20 字以内で述べよ。
解答例
解説
本文の根拠
〔リモート接続ネットワークの運用の検討〕
今回,A 社では,独自にクライアント証明書を発行するとともに,クライアント証明書を管理する運用担当者を選定することにした。N 君は,④クライアント証明書の管理に必要な情報を,運用担当者に自動的に通知する仕組みを作ることにした。
電子証明書には有効期限があり,期限を過ぎたクライアント証明書では SSL-VPN 装置の認証に失敗して,B 社の開発者が接続できなくなる。A 社は独自にクライアント証明書を発行するので,更新の管理も A 社の運用担当者の仕事になる。
期限が近づいたら運用担当者に自動で知らせれば,更新漏れを防げる。運用担当者に通知すべき管理情報は,クライアント証明書の有効期限である。
20字に収める。解答例は「クライアント証明書の有効期限」。採点講評は,設問4 は全体として正答率が低かったとし,本文の要件と状況設定を整理して読めば正答を導けるとしている。
採点講評(IPA)
設問4は,全体として正答率が低かった。SSL-VPNにおけるセキュリティに関する問題であるが,本文の要件と状況設定を整理して読めば,正答を導くことができるはずである。SSL-VPNは,日常で利用している技術なので,ネットワーク技術者は,セキュリティの最新技術動向も含めて,日頃からしっかり学習しておいてほしい。
設問4(2)
解答欄2つ
本文中の下線⑤の機能を,ログイン時とログアウト時のそれぞれについて,35 字以内で具体的に述べよ。
〔ログイン時〕解答例
ウイルス対策ソフトの定義ファイルの適用状態を確認する機能
〔ログアウト時〕解答例
PCからリモート接続時のキャッシュ情報や履歴情報を削除する機能
解説
本文の根拠
〔リモート接続ネットワークの運用の検討〕
さらに,N 君は,B 社内の PC から A 社の開発システムを利用するときの,ウイルスによる感染や情報漏えいを防止する要件を満たすために,⑤SSL-VPN 装置へのログイン時とログアウト時に,Java アプレットがもつべき機能を調査し,問題がないことを確認した。
〔リモート接続ネットワーク構成の検討〕
B 社の PC からのウイルスによる感染や情報漏えいを防止する。
ログイン時の機能は,ウイルス感染の防止に当たる。B 社の PC がウイルスに感染したまま接続すると,A 社の開発システムに広がるおそれがある。そこで接続前に,PC のウイルス対策ソフトの定義ファイルが最新の状態に適用されているかを確かめ,満たさなければ接続させない(検疫)。
ログアウト時の機能は,情報漏えいの防止に当たる。リモート接続中にブラウザが保存したキャッシュや履歴には,開発システムの設計書などの情報が残る。ログアウト時にそれらを削除すれば,B 社の PC に A 社の情報が残らない。
各35字に収める。ログイン時は「ウイルス」,ログアウト時は「情報漏えい」と,要件のどちらに対応するかを分けて考える。
採点講評(IPA)
設問4は,全体として正答率が低かった。SSL-VPNにおけるセキュリティに関する問題であるが,本文の要件と状況設定を整理して読めば,正答を導くことができるはずである。SSL-VPNは,日常で利用している技術なので,ネットワーク技術者は,セキュリティの最新技術動向も含めて,日頃からしっかり学習しておいてほしい。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)
問2 端末の管理強化
端末の管理強化に関する次の記述を読んで,設問1〜3に答えよ。
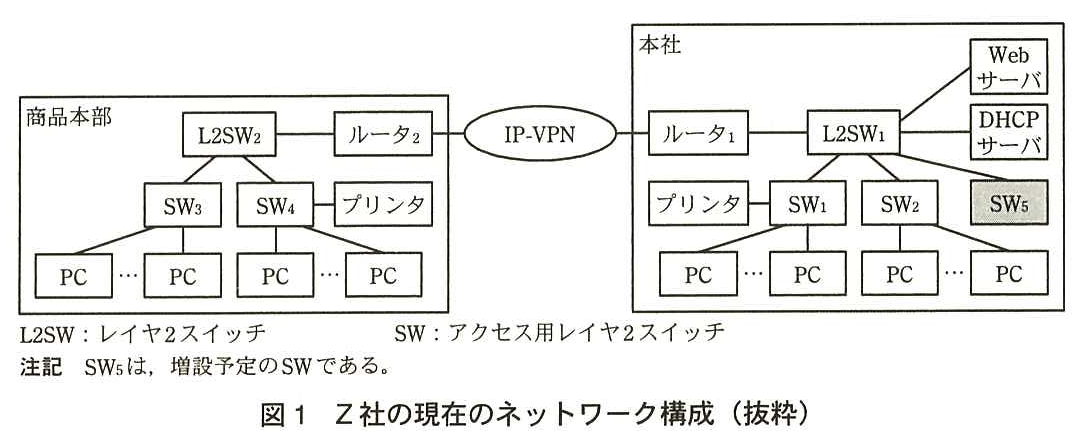
Z 社は,生活雑貨の企画,製造及び販売を行う企業である。本社は東京にあり,商品の製造と配送を行う商品本部が山梨にある。ネットワーク管理は,本社の情報管理課が行っている。Z 社の現在のネットワーク構成を,図1に示す。
図1 Z 社の現在のネットワーク構成(抜粋)
〔IP アドレス割当ての仕組みと経緯〕
Z 社では,全ての機器の IP アドレスを固定で割り当てていた。しかし,近年は PC の増設,入替えが頻繁になり,IP アドレス管理業務が煩雑になってきた。また,①情報管理課の許可を得ずに PC の IP アドレスを割り当て,他の PC の通信に障害が発生した ことがあった。そこで,DHCP を用いた IP アドレス自動割当てに切り替えた。現在,全社の PC の IP アドレスは,本社にある DHCP サーバで一元管理し,ルータ2 で DHCP [ ア ] を動作させて商品本部での割当てに対応させている。
IP アドレス自動割当ては,PC 使用者の利便性が高まる反面,ネットワーク障害の調査では支障を来すことがあった。例えば,ウイルスに感染し,不正なパケットを送信している PC を特定するには,ルータ又は Web サーバの [ イ ] テーブルから IP アドレスと MAC アドレスの対応を調べ,MAC アドレスから SW のポートを特定し,更に配線図面を見てケーブルをたどる必要があった。また,商品本部で行った,a GHz 帯の電波を使用する IEEE 802.11a 規格の商品管理端末の導入試験では,不正な DHCP サーバの接続によって,PC に不正な IP アドレスが割り当てられる問題が発生した。この障害は,商品管理端末の接続用に準備した,②家庭用の無線 LAN アクセスポイント機能付きブロードバンドルータ(以下,BB ルータという)の誤ったポートを SW に接続した ことによって,BB ルータ内蔵の DHCP サーバから商品本部の PC に IP アドレスが割り当てられたことが原因であった。これらの点から,情報管理課の O 主任と U 君は,端末の管理強化策を検討することになった。
〔端末の管理強化策の立案と確認〕
U 君がまとめた端末の管理強化策の案は,次のとおりである。
L2SW 及び SW がもつ DHCP スヌーピング機能を使用する。この機能によって,L2SW 及び SW は,正規の DHCP サーバと端末間で通信される DHCP メッセージを,通過するポートの場所を含めて監視する。さらに,正規の DHCP サーバから IP アドレスを割り当てられた端末だけが通信できるように,ポートのフィルタを自動制御する。 端末登録システムを開発し,Web サーバ上で動作させる。DHCP サーバは,端末登録システムに MAC アドレスが登録された端末からの IP アドレス割当要求だけに応答するように,ソフトウェアを改修する。 端末の使用者は,接続済みの PC からブラウザを使って,事前に氏名及び端末の MAC アドレスを登録する。 U 君は,O 主任に端末の管理強化策の案を説明した。O 主任は,U 君の案に対して次の3点を指示した。
端末登録システムの登録情報に,端末の機種名を加えること。MAC アドレスの上位 b ビットには,OUI([ ウ ] に固有の値)があるが,端末の機種名を付け加えることによって,端末の特定がより容易になる。 特別に固定 IP アドレスの割当てが必要な端末に対して,DHCP サーバから常に決まった IP アドレスが割り当てられるように機能を追加すること。 導入後,端末登録システムに端末の登録を完了するまでの暫定運用では,使用者の利便性を考慮した DHCP サーバの運用ができること。 U 君は,O 主任の指示に従って案を見直し,本社に先行導入する計画を立て,SW5 の増設も併せて休日に作業を行った。U 君が行った作業は,次のとおりである。
作業1:端末登録システム及び改修後の DHCP サーバのソフトウェアを起動する。次に,動作確認用の2台の PC(PC1 及び PC2)の情報を,端末登録システムに登録する。 作業2:L2SW1,SW1 及び SW2 に DHCP スヌーピング機能を設定する。PC1 及び PC2 を SW1 に接続して Web サーバにアクセスし,動作確認を行う。次に,PC1 及び PC2 を SW2 に接続して Web サーバにアクセスし,動作確認を行う。 作業3:SW5 に DHCP スヌーピング機能を設定して,L2SW1 に接続する。PC1 及び PC2 を SW5 に接続して,作業2 と同様の動作確認を行う。 作業1 及び作業2 は,問題なく終了した。しかし,作業3 では,PC1 だけを接続したときには Web サーバにアクセスできたが,PC2 も接続したときには PC1,PC2 ともに Web サーバにアクセスできなくなった。このとき,L2SW1,SW1,SW2 及び SW5 では,ポートでのフレーム送受信を表す LED が,全て同時にかつ高速に点滅していた。
U 君はまず,SW5 から PC2 を切り離した後に L2SW1 を再起動して,正常状態に回復させた。次に,L2SW1 に [ エ ] ポートを設定してトラフィックモニタを接続し,PC2 を再接続してフレームのキャプチャリングを行った。キャプチャリングの結果から,障害には,次の三つが関係していることが分かった。
PC2 の OS では,DHCP サーバを見つけるためのメッセージである [ オ ],及び DHCPREQUEST にフラグビットを立てて,DHCP サーバから DHCPOFFER 及び DHCPACK をブロードキャストで送信するよう要求していた。 SW1 及び SW2 では,PC2 向けの DHCPOFFER 及び DHCPACK を受信ポートから折り返し転送していた。SW には,自 SW に接続していない端末向けの DHCP メッセージのブロードキャストフレームを受信すると,折り返し転送する不具合があった。 L2SW1 に設定の誤りがあり,DHCP スヌーピング機能が動作していなかった。 また,SW5 を切り離し,かつ,L2SW1 の設定を誤ったままにして,作業2 の構成を再現したときの DHCP メッセージのキャプチャリングを行った。そのときに,PC2 では,DHCP による IP アドレス自動割当てにおける正規のメッセージ数である4メッセージよりも多い,c メッセージを送受信していることが分かった。作業3 で起きた障害は,SW5 の増設によって SW の不具合が表面化したものであった。
U 君は,L2SW1 の設定の誤りを修正して,DHCP スヌーピング機能の動作を検証した。L2SW1 は,DHCP サーバの接続ポート以外から受信した DHCPOFFER 及び DHCPACK を破棄するので,SW5 を接続しても障害が発生しないことが分かった。
U 君から検証結果の報告を受けた O 主任は,SW の不具合があっても運用に影響しないと判断し,端末の管理強化策を導入することにした。
翌営業日,本社では,PC 使用者からの苦情もなく1日の業務は無事終了した。ただし,O 主任は,U 君が休日の作業を行ったときに発生した障害から,現在のネットワーク構成の弱点を特定し,③本社及び商品本部の L2SW の代わりにレイヤ3スイッチを使用する構成 を検討するよう,U 君に指示した。
情報管理課は,端末の管理強化策の暫定運用中に各部門の協力を得て準備を完了し,本社での本運用を開始した。続いて,商品本部にも導入・運用を拡大し,PC 使用者に大きな負担を掛けることもなく,端末の管理強化を達成することができた。
出題趣旨(IPA)
市場で扱われている通信機器には,メーカ独自の仕様拡張や機能実装を行った製品が少なくない。これらの仕様や機能の活用を前提としたネットワーク設計・構築は,今や当たり前になっている。しかし,仕様や機能がメーカ独自であればこそ,マルチベンダ接続での相性問題,又は想定範囲を超える構成での動作不良によって問題が発生することがあるし,設定の誤りに気付きにくいこともある。このような場面で,問題を解決して運用を確立するまでの過程でこそ,ネットワーク技術者としての実力の真価が問われることになろう。本問では,DHCP関連の拡張機能を用いた端末の管理強化策の導入と,導入作業時に起こった障害と調査についてを題材として取り上げ,DHCPメッセージの交換,レイヤ2スイッチ及びレイヤ3スイッチの機能,障害の調査と分析について問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔IP アドレス割当ての仕組みと経緯〕
現在,全社の PC の IP アドレスは,本社にある DHCP サーバで一元管理し,ルータ2 で DHCP [ ア ] を動作させて商品本部での割当てに対応させている。
〔IP アドレス割当ての仕組みと経緯〕
例えば,ウイルスに感染し,不正なパケットを送信している PC を特定するには,ルータ又は Web サーバの [ イ ] テーブルから IP アドレスと MAC アドレスの対応を調べ,
〔端末の管理強化策の立案と確認〕
MAC アドレスの上位 b ビットには,OUI([ ウ ] に固有の値)があるが,
〔端末の管理強化策の立案と確認〕
次に,L2SW1 に [ エ ] ポートを設定してトラフィックモニタを接続し,
〔端末の管理強化策の立案と確認〕
PC2 の OS では,DHCP サーバを見つけるためのメッセージである [ オ ],及び DHCPREQUEST にフラグビットを立てて,
ア:DHCP の要求はブロードキャストなのでルータを越えない。商品本部の PC の要求を本社の DHCP サーバへ中継するのが,ルータ2 の DHCP リレーエージェントである(RFC 2131)。イ:IP アドレスと MAC アドレスの対応を記録するのは ARP テーブル。ウ:MAC アドレスの上位の OUI は,IEEE が機器の製造者(ベンダ)に割り当てる値である。
エ:スイッチで他のポートの通信の写しを出すのはミラーポート。オ:DHCP でクライアントが最初に送る,サーバを探すメッセージは DHCPDISCOVER である。PC2 は DISCOVER と REQUEST にブロードキャストフラグを立て,応答をブロードキャストで返させていた。
採点講評は,アとオの正答率が低かったとし,どれも基本の用語なので把握してほしいとしている。
採点講評(IPA)
設問1では,アとオの正答率が低かった。設問1の用語はどれも基本であり,把握しておいてほしい。
設問2(1)
解答欄1つ
本文中の a に入れる適切な数値を答えよ。
解説
本文の根拠
〔IP アドレス割当ての仕組みと経緯〕
また,商品本部で行った,a GHz 帯の電波を使用する IEEE 802.11a 規格の商品管理端末の導入試験では,
IEEE 802.11a は 5GHz 帯を使う無線 LAN の規格である。同じ頃の 802.11b・802.11g は 2.4GHz 帯を使う。
5GHz 帯は電子レンジなどの干渉を受けにくい一方,障害物に弱い。
解答例は「5」。802.11a と 802.11b・g の周波数帯を取り違えないようにする。
設問2(2)
15字以内
本文中の下線①では,何が起きたことで通信に障害が発生したのか。15 字以内で答えよ。
解答例
解説
本文の根拠
〔IP アドレス割当ての仕組みと経緯〕
また,①情報管理課の許可を得ずに PC の IP アドレスを割り当て,他の PC の通信に障害が発生したことがあった。
固定 IP アドレスで運用していたときに,情報管理課の管理を通さずに PC にアドレスを設定すると,すでに他の PC が使っているアドレスを割り当ててしまうことがある。同じ IP アドレスの機器が2台あると,ARP の応答が食い違い,どちらか(あるいは両方)の通信が正しく届かなくなる。
「他の PC の通信に障害が発生した」とあるので,無断の割当てが既存の PC とぶつかったことが原因である。
15字に収める。解答例は「IPアドレスの重複割当て」。
設問2(3)
15字以内
本文中の下線②では,BB ルータのポートのうち,SW に接続したポートは何を接続すべきポートであったのか。15 字以内で答えよ。
解答例
解説
本文の根拠
〔IP アドレス割当ての仕組みと経緯〕
この障害は,商品管理端末の接続用に準備した,②家庭用の無線 LAN アクセスポイント機能付きブロードバンドルータ(以下,BB ルータという)の誤ったポートを SW に接続したことによって,BB ルータ内蔵の DHCP サーバから商品本部の PC に IP アドレスが割り当てられたことが原因であった。
家庭用の BB ルータには,インターネット側につなぐ WAN ポートと,家庭内の PC をつなぐ LAN ポートがある。内蔵の DHCP サーバは LAN ポート側の機器にアドレスを配る。
Z 社の SW には WAN ポートをつなぐべきところを,PC を接続するための LAN ポートをつないでしまった。そのため BB ルータの DHCP サーバが SW の先の商品本部の PC にまで見え,正規の DHCP サーバより先に応答してアドレスを配ってしまった。
15字に収める。解答例は「PCを接続すべきポート」。採点講評は,(3)の正答率が低かったとし,一般的な BB ルータの構成の知識があれば正答を導けるとしている。
採点講評(IPA)
設問2では,(3)の正答率が低かった。一般的なBBルータの構成の知識があれば,正答を導くことができるはずである。
設問3(1)
解答欄2つ
本文中の b ,c に入れる適切な数値を答えよ。
解説
本文の根拠
〔端末の管理強化策の立案と確認〕
SW1 及び SW2 では,PC2 向けの DHCPOFFER 及び DHCPACK を受信ポートから折り返し転送していた。SW には,自 SW に接続していない端末向けの DHCP メッセージのブロードキャストフレームを受信すると,折り返し転送する不具合があった。
〔端末の管理強化策の立案と確認〕
そのときに,PC2 では,DHCP による IP アドレス自動割当てにおける正規のメッセージ数である4メッセージよりも多い,c メッセージを送受信していることが分かった。
b:MAC アドレスは 48 ビットで,上位 24 ビットが OUI(製造者の識別),下位 24 ビットが製造者が付ける番号である。
c:正規の DHCP は DISCOVER・OFFER・REQUEST・ACK の4メッセージ。作業2 の構成で PC2 を SW1 と SW2 の一方(例えば SW1)につないだとする。DHCP サーバからブロードキャストされた PC2 向けの OFFER は L2SW1 を通って SW1 と SW2 の両方に届く。PC2 のいない SW2 は不具合でそれを受信ポートへ折り返し,L2SW1 が SW1 へ転送するので,PC2 にはもう1通の OFFER が届く。ACK も同じく2通になる。PC2 が送受信するのは DISCOVER 1+OFFER 2+REQUEST 1+ACK 2 で6メッセージである。
採点講評は,b・c ともに正答率が低かったとし,c は SW の不具合を理解して DHCP メッセージの転送を追えば難しくないとしている。L2SW1 は受信したポートには送り返さないので,折り返しは1回で終わる点がポイント。
採点講評(IPA)
設問3では,(1)のb,cともに正答率が低かった。bはMACアドレスの構成の基本であるし,cは本文中にあるSWの不具合を理解してDHCPメッセージの転送を追っていけば難しくない問題である。(4)は,ブロードキャストドメインを複数のVLANで分割し,1か所のVLANの障害を他のVLANに波及させないためのネットワーク構成を問う問題である。しかしながら,ネットワーク構成の目的を挙げた解答や,ネットワーク構成を曖昧に記述した解答が多かった。また,SWに複数のVLANを設定して,SWとレイヤ3スイッチの間のリンクにタグVLANを用いる構成を挙げた解答が散見された。この構成では,1か所のVLANがブロードキャストフレームで飽和するとスイッチ間のリンクも飽和し,他のVLANへの影響が避けられないので適切な構成とは言えない。
設問3(2)
解答欄2つ
O 主任が U 君に指示した,固定 IP アドレスの割当て及び暫定運用中の対処に必要な DHCP サーバの機能を,それぞれ 30 字以内で述べよ。
〔固定IPアドレスの割当て〕解答例
MACアドレスに対応付けたIPアドレスを割り当てる。
〔暫定運用中の対処〕解答例
MACアドレスが未登録でもIPアドレスを割り当てる。
解説
本文の根拠
〔端末の管理強化策の立案と確認〕
特別に固定 IP アドレスの割当てが必要な端末に対して,DHCP サーバから常に決まった IP アドレスが割り当てられるように機能を追加すること。
〔端末の管理強化策の立案と確認〕
導入後,端末登録システムに端末の登録を完了するまでの暫定運用では,使用者の利便性を考慮した DHCP サーバの運用ができること。
〔端末の管理強化策の立案と確認〕
DHCP サーバは,端末登録システムに MAC アドレスが登録された端末からの IP アドレス割当要求だけに応答するように,ソフトウェアを改修する。
固定 IP アドレスの割当て:DHCP の要求には端末の MAC アドレスが入っている。DHCP サーバに MAC アドレスと IP アドレスの対応をあらかじめ登録しておき,その MAC アドレスからの要求には必ず決まった IP アドレスを返す(予約)。これで DHCP を使いながら,特定の端末には常に同じアドレスを割り当てられる。
暫定運用中の対処:改修後の DHCP サーバは,登録された MAC アドレスの端末にしか応答しない。全員の登録が終わる前にそのまま運用すると,未登録の PC が使えなくなる。暫定運用中は,MAC アドレスが未登録でも IP アドレスを割り当てるように切り替えられる機能が要る。
各30字に収める。解答例は「MACアドレスに対応付けたIPアドレスを割り当てる。」と「MACアドレスが未登録でもIPアドレスを割り当てる。」。
設問3(3)
35字以内
作業3 の動作確認中に起きた障害の原因となった機器の動作を,図1中の機器名を用いて,35 字以内で述べよ。
解答例
SW1とSW2の間でのブロードキャストフレームの折り返し
解説
本文の根拠
〔端末の管理強化策の立案と確認〕
しかし,作業3 では,PC1 だけを接続したときには Web サーバにアクセスできたが,PC2 も接続したときには PC1,PC2 ともに Web サーバにアクセスできなくなった。このとき,L2SW1,SW1,SW2 及び SW5 では,ポートでのフレーム送受信を表す LED が,全て同時にかつ高速に点滅していた。
〔端末の管理強化策の立案と確認〕
SW1 及び SW2 では,PC2 向けの DHCPOFFER 及び DHCPACK を受信ポートから折り返し転送していた。
作業3 では PC2 は SW5 につながっており,SW1 と SW2 のどちらにも PC2 はいない。PC2 向けのブロードキャストの OFFER は L2SW1 から SW1・SW2・SW5 に配られ,SW1 と SW2 はどちらも不具合で折り返す。SW1 が折り返したフレームは L2SW1 から SW2(と SW5)へ,SW2 が折り返したフレームは SW1(と SW5)へ届き,それぞれがまた折り返す。
こうして SW1 と SW2 の間でブロードキャストフレームが L2SW1 を介して行き来し続け,フレームが増え続けてネットワークが飽和した(ブロードキャストストーム)。全 SW の LED が同時に高速で点滅していたのはこのためである。
35字に収める。解答例は「SW1とSW2の間でのブロードキャストフレームの折り返し」。作業2 では PC2 がいる SW は折り返さないので1回で止まり,作業3 で初めて SW5 に PC2 が移って両方が折り返すようになった,という違いを押さえる。
設問3(4)
40字以内
O 主任が本文中の下線③で実現しようとしているネットワーク構成を,“VLAN”という字句を用いて,40 字以内で述べよ。
解答例
SW単位にVLANを設定し,VLAN間経路制御とDHCPリレーを行う構成
解説
本文の根拠
〔端末の管理強化策の立案と確認〕
ただし,O 主任は,U 君が休日の作業を行ったときに発生した障害から,現在のネットワーク構成の弱点を特定し,③本社及び商品本部の L2SW の代わりにレイヤ3スイッチを使用する構成を検討するよう,U 君に指示した。
今回の障害の弱点は,本社全体が1つのブロードキャストドメインで,1台の SW の不具合によるブロードキャストが全ての SW に広がったことである。L2SW をレイヤ3スイッチに替え,SW ごと(ポートごと)に別の VLAN にすれば,ブロードキャストは VLAN の中で止まり,他の SW に波及しない。
VLAN 間の通信はレイヤ3スイッチがルーティングで中継する。ただし DHCP の要求もブロードキャストなので VLAN を越えられない。レイヤ3スイッチで DHCP リレーを動かし,各 VLAN の要求を DHCP サーバへ中継する必要がある。
40字に収める。解答例は「SW単位にVLANを設定し,VLAN間経路制御とDHCPリレーを行う構成」。採点講評は,SW に複数の VLAN を設定してレイヤ3スイッチとの間をタグ VLAN でつなぐ構成を挙げた解答が散見されたが,1つの VLAN が飽和するとスイッチ間のリンクも飽和して他の VLAN に影響するので適切でないとしている。
採点講評(IPA)
設問3では,(1)のb,cともに正答率が低かった。bはMACアドレスの構成の基本であるし,cは本文中にあるSWの不具合を理解してDHCPメッセージの転送を追っていけば難しくない問題である。(4)は,ブロードキャストドメインを複数のVLANで分割し,1か所のVLANの障害を他のVLANに波及させないためのネットワーク構成を問う問題である。しかしながら,ネットワーク構成の目的を挙げた解答や,ネットワーク構成を曖昧に記述した解答が多かった。また,SWに複数のVLANを設定して,SWとレイヤ3スイッチの間のリンクにタグVLANを用いる構成を挙げた解答が散見された。この構成では,1か所のVLANがブロードキャストフレームで飽和するとスイッチ間のリンクも飽和し,他のVLANへの影響が避けられないので適切な構成とは言えない。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)
問3 ネットワークの再構築
ネットワークの再構築に関する次の記述を読んで,設問1〜3に答えよ。
C 社は,P 銀行グループの IT サービス会社であり,グループ内企業(以下,顧客という)を対象に,システムの開発及び運用を行っている。開発が完了した顧客システムの多くは,C 社が保有するデータセンタ(以下,DC という)に設置され,C 社が運用している。運用形態は,顧客又は業務によって,ホスティングやハウジングなど様々である。
C 社では,顧客のシステム開発は,担当部門を分けて対応している。顧客システムが,大型コンピュータから分散システムへと移行するに従い,統一されていた運用や管理が,担当部門ごとの管理になった。ネットワーク(以下,NW という)も,大型コンピュータと端末間を接続するという形態だった頃には,運用部門での一元管理が可能だったが,DC 内に顧客システム用 NW(以下,顧客 NW という)が個別に構築されるようになると,一元管理が困難となった。DC 内にある TCP/IP による NW の現状と問題を整理すると,次のとおりである。
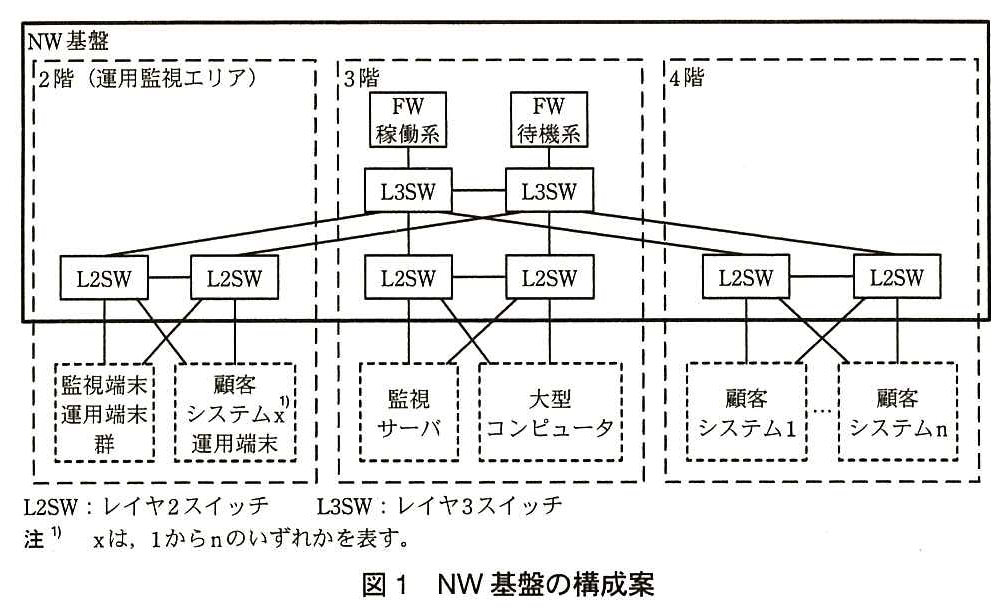
顧客システムごとに NW が存在し,IP アドレスと VLAN ID は,各担当部門が管理している。 顧客システムのサーバや NW 機器などを監視するサービスを行うための監視サーバと,それを顧客システムに接続する NW(以下,監視 NW という)がある。 C 社が保有する大型コンピュータと顧客システム側のサーバ間で転送を行う NW(以下,転送 NW という)がある。 監視 NW,転送 NW は,運用部門が管理しており,顧客 NW との接続に当たっては,それぞれファイアウォール(以下,FW という)を設置している。 大型コンピュータの運用端末,監視サーバ用の監視端末は,運用監視エリアに設置され,運用部門の担当者が操作を行っている。 顧客システムの中には,運用端末を運用監視エリアに設置するものもある。 NW の中には,2階と3階など,フロア間をまたがって構築されているものがあるが,フロア間配線の資源に余裕がなくなってきた。 管理不十分な状態で NW が接続されてきたので,あるシステムのイーサネットフレームのループ発生による障害が,他のシステムに影響を与えたことがある。 これらの問題を解決するために,運用部門の NW 担当の D 君が,DC 内の共通基盤としての NW(以下,NW 基盤という)を構築し,新たな顧客システムを皮切りに順次適用していくことになった。D 君が考えた NW 基盤の構成案を図1に示す。顧客システムは複数階に存在するが,図1では4階部分だけを抜粋している。
図1 NW 基盤の構成案
NW 基盤には,複数の NW が収容されるので,それぞれの NW は,独立した環境を維持できるようにする方針である。特に,顧客システムが NW 基盤を使用する際には,顧客システム側で IP アドレスと VLAN ID などの変更を行わないで済むように設計した。D 君の構成案において,取り入れた主な技術要素は,次のとおりである。
〔IEEE 802.1Q トンネリング〕
VLAN 用の [ ア ] は,32 ビットで構成され,VID には [ イ ] ビットが割り当てられる。しかし,(Ⅰ)VLAN を使用する複数の顧客に対して,物理的に共用する NW を提供する場合,幾つかの問題が発生してしまう 。そこで,ある顧客の IEEE 802.1Q タグ付きのイーサネット通信(以下,VLAN 通信という)を,他の顧客の設定に影響を与えずに,NW 基盤を経由して転送させるには,IEEE 802.1Q トンネリング技術が必要となる。
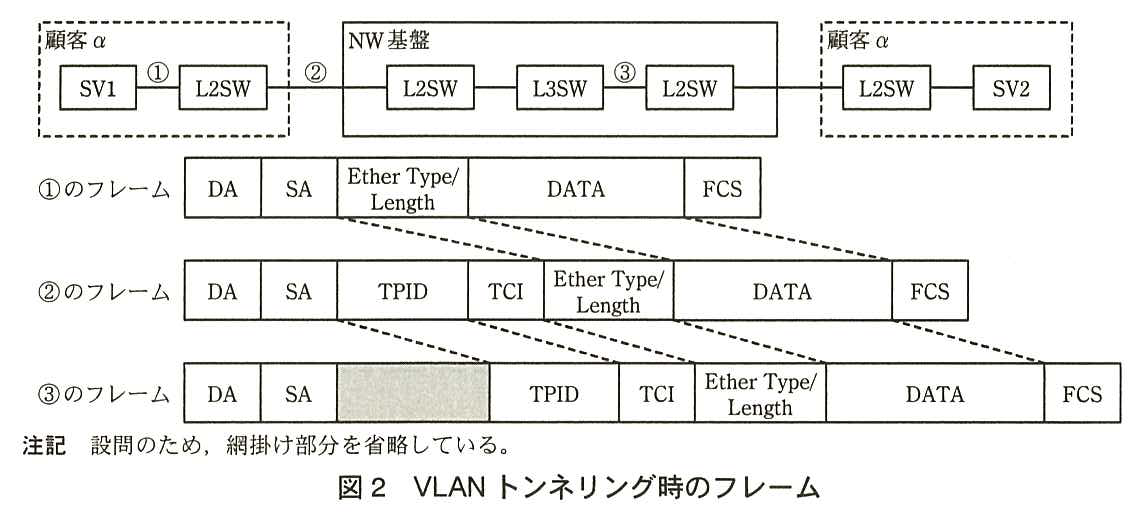
このトンネリングは,顧客の VLAN タグ付きのパケットを,更に別の VLAN タグを付けることによってカプセル化する。これは,IEEE 802.1ad によって標準化されている。例えば,同一セグメント上の異なるフロアにある顧客 α のサーバ間において,VLAN トンネリングを適用してサーバ1(以下,SV1 という)からサーバ2(以下,SV2 という)にフレームを送った場合のフレーム構成は,図2のようになる。図2中の①〜③はフレーム番号であり,各フレームの送信箇所で採取されたフレームを表す。DA と SA には,それぞれ該当機器の宛先アドレス,送信元アドレスが入る。
図2 VLAN トンネリング時のフレーム
〔NW の仮想化〕
図1の L3SW と L2SW 間では,複数のリンクを単一のリンクとして扱うことができるリンクアグリゲーション機能を使用する。この機能によって,リンクの冗長化,[ ウ ] の有効活用を実現することができる。
L2SW には,通過するブロードキャストやマルチキャストが設定した値以上になった場合に,ポートを閉塞する機能がある。この機能によって,ある顧客のシステムで,イーサネットフレームのループが発生しても,他のシステムには影響を及ぼさないようにできる。
L3SW には,VRF(Virtual Routing and Forwarding)機能をもたせる。これは,一つのルータや L3SW に,複数の独立した仮想 [ エ ] を稼働させる機能である。この機能によって,個別に構築されてきた L3SW を統合することができる。
L2SW,L3SW ともに,複数の物理筐体を接続し,単一のスイッチとして機能させる [ オ ] 機能を使用する。これによって,複数の筐体を一つの IP アドレスで管理できるようになる。
なお,FW については,Active-Standby 構成で冗長化するので,管理用として別々の IP アドレスが必要となる。
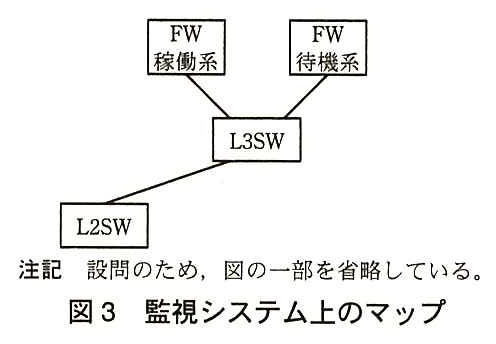
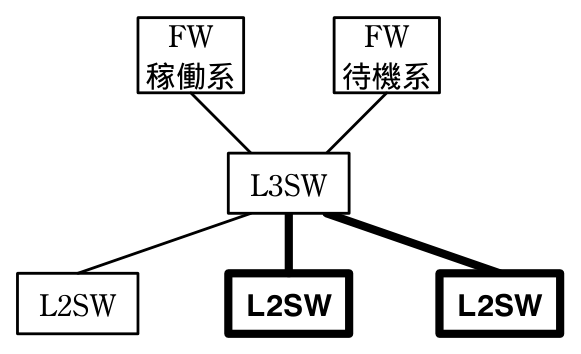
図1の構成にすることによって,冗長構成を実現させながらも,ループ発生による障害を排除することができる。また,図1の NW 基盤の構成が,監視システム上のマップでは,図3のように表現できるようになり,管理しやすくなる。
図3 監視システム上のマップ
以上の D 君の構成案が,システム部内で承認されたので,D 君をプロジェクトリーダとして,NW 基盤の構築作業が進められることになった。
出題趣旨(IPA)
ネットワークの冗長構成を考えた場合,STPやVRRPなどを使って構築した経験を多くのネットワーク技術者が有していると思われる。しかし,これらによるトラブルもまた経験しており,より良い方法を模索している状況を見受けることがある。最近では,ループの発生を抑えたり,ループが発生したとしても,影響を局所化したりするような方法が使われるようになってきている。そのような新しい機能は,ベンダ固有のものも多いが,基になる考え方は基本技術の応用であり,製品を取り扱った経験がなくても理解しやすいと考えている。そして,その先には,ネットワークの仮想化というテーマも関係してくるであろう。本問では,大規模なデータセンタでの内部ネットワーク構築を題材にしているが,基本的な考え方を理解していれば,そのような経験がない受験者でも十分対応できるものである。普段使用している技術や仕組みの理解度を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔IEEE 802.1Q トンネリング〕
VLAN 用の [ ア ] は,32 ビットで構成され,VID には [ イ ] ビットが割り当てられる。
〔NW の仮想化〕
この機能によって,リンクの冗長化,[ ウ ] の有効活用を実現することができる。
〔NW の仮想化〕
これは,一つのルータや L3SW に,複数の独立した仮想 [ エ ] を稼働させる機能である。
〔NW の仮想化〕
L2SW,L3SW ともに,複数の物理筐体を接続し,単一のスイッチとして機能させる [ オ ] 機能を使用する。
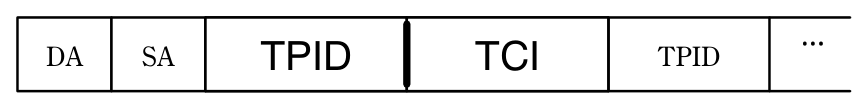
ア・イ:IEEE 802.1Q の VLAN タグは 32 ビットで,TPID 16 ビットと TCI 16 ビットからなる。TCI の内訳は優先度 3 ビット,DEI(CFI)1 ビット,VID 12 ビットで,VLAN ID は 12 ビットで表す。ウ:リンクアグリゲーションは複数の物理リンクを束ねるので,1本が切れても通信を続けられる(冗長化)うえ,全てのリンクに通信を分散して帯域を有効に使える。
エ:VRF は1台のルータや L3SW の中に,経路表を別々にもつ仮想的なルータを複数動かす機能である。オ:複数の筐体をケーブルでつなぎ,1台のスイッチとして設定・管理できるようにする機能はスタック(スタッキング)である。
採点講評は,イの正答率が特に低かったとし,VLAN 数に制約がある理由(VID が 12 ビット)まで理解してほしいとしている。
採点講評(IPA)
設問1は,基本的な用語や知識を問うものである。正答率はまちまちであったが,特にイの正答率が低かった。VLAN数に制約があることは知っていても,どのような理由によるものなのかを理解していないものと思われる。技術用語や数値については,単に暗記するだけでなく,その理由や仕組みを理解しておいてほしい。
設問2(1)
SA 及び DA のアドレスの種別を答えよ。
解答例
解説
本文の根拠
〔IEEE 802.1Q トンネリング〕
DA と SA には,それぞれ該当機器の宛先アドレス,送信元アドレスが入る。
図2 はイーサネットフレームの構成で,先頭の DA(Destination Address)と SA(Source Address)は,それぞれ宛先と送信元の MAC アドレスである。いずれも 48 ビット。
IP アドレスはフレームの DATA 部分(IP パケットのヘッダ)に入るもので,ここではない。
解答例は「MACアドレス」。
設問2(2)
解答欄6つ
フレーム番号①〜③の DA,SA の該当機器名を答えよ。ここで,フレーム番号①の SA の該当機器は,SV1 であることを前提とする。
解説
本文の根拠
〔IEEE 802.1Q トンネリング〕
例えば,同一セグメント上の異なるフロアにある顧客 α のサーバ間において,VLAN トンネリングを適用してサーバ1(以下,SV1 という)からサーバ2(以下,SV2 という)にフレームを送った場合のフレーム構成は,図2のようになる。
図2
③は NW 基盤の L3SW と L2SW の間。
SV1 と SV2 は同一セグメント上にあるので,SV1 から SV2 へのフレームはルータを経由せず,レイヤ2 のまま届く。途中の L2SW はフレームの MAC アドレスを書き換えない。IEEE 802.1Q トンネリングで付け外しされるのも VLAN タグだけで,DA・SA は変わらない。
NW 基盤の L3SW も,この通信ではトンネルの VLAN の中でレイヤ2 スイッチとして動いてフレームを中継するだけで,ルーティングはしない。したがって①〜③のどのフレームも DA は SV2,SA は SV1 である。
採点講評は,(2)(3)の正答率が低かったとし,L3SW が L2SW としても動作することを理解してほしいとしている。③を L3SW の MAC アドレスに書き換わると考えるのが典型的な誤りである。
採点講評(IPA)
設問2は,(2)と(3)の正答率が低かった。普段意識していないMACアドレスやフレームフォーマットだが,それぞれの機器の役割を理解していれば,さほど難しいものではない。L3SWがL2SWとしても動作することを理解しておいてほしい。また,フレームフォーマットも意識しておいてほしい。
設問2(3)
フレーム番号③の網掛け部分を適切に分割し,フィールド名を記入せよ。
解答例
解説
本文の根拠
〔IEEE 802.1Q トンネリング〕
このトンネリングは,顧客の VLAN タグ付きのパケットを,更に別の VLAN タグを付けることによってカプセル化する。これは,IEEE 802.1ad によって標準化されている。
図2
③のフレームは DA,SA,(網掛け部分),TPID,TCI,Ether Type/Length,DATA,FCS。
③のフレームは,顧客の VLAN タグ(②で付いた TPID・TCI)の外側に,NW 基盤の VLAN タグをもう1つ付けたものである。付け足した VLAN タグも IEEE 802.1Q と同じ形で,TPID(16 ビット)と TCI(16 ビット)からなる。したがって網掛け部分は TPID と TCI の2つに分割される。
IEEE 802.1ad では外側のタグを S タグ(サービスタグ)と呼び,TPID に 0x88A8 を使って内側の C タグ(0x8100)と区別する。
解答例は網掛け部分を「TPID」「TCI」に分割した図である。採点講評は,フレームフォーマットも意識しておいてほしいとしている。
採点講評(IPA)
設問2は,(2)と(3)の正答率が低かった。普段意識していないMACアドレスやフレームフォーマットだが,それぞれの機器の役割を理解していれば,さほど難しいものではない。L3SWがL2SWとしても動作することを理解しておいてほしい。また,フレームフォーマットも意識しておいてほしい。
設問2(4)
解答欄2つ
本文中の下線部(Ⅰ)の問題を二つ挙げ,それぞれ 30 字以内で述べよ。
〔①〕解答例
別々の顧客で使用しているVLAN IDが重複する。
〔備考〕①②は順不同
解説
本文の根拠
〔IEEE 802.1Q トンネリング〕
しかし,(Ⅰ)VLAN を使用する複数の顧客に対して,物理的に共用する NW を提供する場合,幾つかの問題が発生してしまう。
〔DC 内の NW〕
顧客システムごとに NW が存在し,IP アドレスと VLAN ID は,各担当部門が管理している。
〔NW 基盤〕
特に,顧客システムが NW 基盤を使用する際には,顧客システム側で IP アドレスと VLAN ID などの変更を行わないで済むように設計した。
1つめは VLAN ID の重複である。VLAN ID は顧客ごとの担当部門が別々に決めているので,別の顧客が同じ VLAN ID を使っていることがある。1つの NW にそのまま収容すると,別々の顧客の通信が同じ VLAN に混ざってしまう。顧客側の VLAN ID を変えないで済むようにするという方針とも合わない。
2つめは VLAN 数の上限である。VID は 12 ビットなので使える VLAN は約4,000(4,094)しかなく,多数の顧客がそれぞれ複数の VLAN を使うと足りなくなる。外側にもう1つタグを付けるトンネリングなら,顧客ごとに外側の VLAN を1つ割り当てるだけで,顧客の中の VLAN は自由に使える。
各30字に収める。解答例は「別々の顧客で使用しているVLAN IDが重複する。」と「VLAN数に制限があるが,これを超える。」。
設問3(1)
図3を完成させよ。
解答例(図)
解説
本文の根拠
〔NW の仮想化〕
L2SW,L3SW ともに,複数の物理筐体を接続し,単一のスイッチとして機能させる [ オ ] 機能を使用する。これによって,複数の筐体を一つの IP アドレスで管理できるようになる。
〔NW の仮想化〕
なお,FW については,Active-Standby 構成で冗長化するので,管理用として別々の IP アドレスが必要となる。
図1
各階に L2SW が2台ずつあり(同じ階の2台は互いにつながる),各 L2SW は2台の L3SW の両方につながる。
スタック機能で,同じ階の2台の L2SW は1台のスイッチとして,2台の L3SW も1台のスイッチとして,それぞれ1つの IP アドレスで管理される。監視システムのマップには,スタックした組が1台として表示される。一方 FW は Active-Standby で別々の IP アドレスをもつので,稼働系・待機系の2台として表示される。
図1 の L2SW の組は2階・3階・4階の3組なので,マップは FW 2台の下に L3SW 1台,その下に L2SW 3台がつながる形になる。L3SW と各 L2SW の間の複数のリンクも,リンクアグリゲーションで1本として見える。図3 には L2SW が1台しかないので,残り2台を書き加える。
採点講評は,(1)の図示は正答率が高かったとしている。
採点講評(IPA)
設問3は,(1)の図示は正答率が高く,(3)は正答率が低かった。図示については,構成を直感的に把握でき,説明の理解を早められることが認識されて,日常から活用している成果が出たものと思われる。(3)については,設問やその設問に関わる記述の周辺だけを読んでいては,正答を導くことは難しい。構成図を見ただけではなく,ネットワークの共用という本問のテーマを理解して設問に臨めば,正答を導けるはずである。
設問3(2)
解答欄2つ
NW 基盤の冗長構成を利用するには,顧客システムの L2SW から2本のケーブルを,NW 基盤の L2SW の別々の筐体に接続する。その際に両方の L2SW で対応する方法が2種類ある。その方法を,それぞれ 30 字以内で述べよ。
〔②〕解答例
リンクアグリゲーションで,単一のリンクとして扱う。
〔備考〕①②は順不同
解説
本文の根拠
〔NW の仮想化〕
図1の L3SW と L2SW 間では,複数のリンクを単一のリンクとして扱うことができるリンクアグリゲーション機能を使用する。
〔NW の仮想化〕
図1の構成にすることによって,冗長構成を実現させながらも,ループ発生による障害を排除することができる。
顧客の L2SW から NW 基盤の別々の L2SW 筐体へ2本つなぐと,NW 基盤の2台の L2SW は互いにもつながっているので,レイヤ2 のループができる。ループがあるとブロードキャストが回り続けるので,どちらかの方法で避ける必要がある。
1つは STP(スパニングツリー)を動かし,一方のリンクのポートをブロック状態にしてループを切る方法。障害時にはブロックを解いて切り替わる。もう1つは,スタックで1台になった NW 基盤の L2SW と顧客の L2SW の間の2本をリンクアグリゲーションで1本の論理リンクとして扱う方法で,ループにならず,両方のリンクを同時に使える。
各30字に収める。解答例は「STPを動作させ,ブロックポートを設ける。」と「リンクアグリゲーションで,単一のリンクとして扱う。」。
設問3(3)
40字以内
D 君の構成案において,FW 装置に必要な機能を,40 字以内で述べよ。
解答例
複数の独立したFW機能を,1台のFW装置で稼働させる機能
解説
本文の根拠
〔DC 内の NW〕
監視 NW,転送 NW は,運用部門が管理しており,顧客 NW との接続に当たっては,それぞれファイアウォール(以下,FW という)を設置している。
〔NW 基盤〕
NW 基盤には,複数の NW が収容されるので,それぞれの NW は,独立した環境を維持できるようにする方針である。
〔NW の仮想化〕
この機能によって,個別に構築されてきた L3SW を統合することができる。
これまでは監視 NW・転送 NW ごとに別々の FW を置いていた。図1 の NW 基盤では FW は稼働系・待機系の1組だけで,そこに複数の NW の通信が集まる。それぞれの NW を独立した環境として保つには,1台の FW の中に NW ごとに独立した FW(ルールや経路が別々のもの)を動かす機能,つまり仮想 FW の機能が要る。
L3SW を VRF で仮想ルータに分けて統合したのと同じ考え方を FW にも当てはめる。
40字に収める。解答例は「複数の独立したFW機能を,1台のFW装置で稼働させる機能」。採点講評は(3)の正答率が低かったとし,設問の周辺だけでなく,ネットワークの共用という本問のテーマを理解して臨めば正答を導けるとしている。
採点講評(IPA)
設問3は,(1)の図示は正答率が高く,(3)は正答率が低かった。図示については,構成を直感的に把握でき,説明の理解を早められることが認識されて,日常から活用している成果が出たものと思われる。(3)については,設問やその設問に関わる記述の周辺だけを読んでいては,正答を導くことは難しい。構成図を見ただけではなく,ネットワークの共用という本問のテーマを理解して設問に臨めば,正答を導けるはずである。
出典:平成25年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)
ほかの年度
令和7年度 秋期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和6年度 春期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和5年度 春期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和4年度 春期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和3年度 春期 午前Ⅱ
令和2年度 10月 午前Ⅱ
令和元年度 秋期 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 春期 午前Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 春期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 春期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 春期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 特別試験 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 春期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅱ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和7年度 春期 午後Ⅱ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和6年度 春期 午後Ⅱ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和5年度 春期 午後Ⅱ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和4年度 春期 午後Ⅱ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和3年度 春期 午後Ⅱ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
令和元年度 秋期 午後Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 秋期 午後Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 秋期 午後Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 秋期 午後Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成27年度 秋期 午後Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 秋期 午後Ⅰ
平成26年度 秋期 午後Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 秋期 午後Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 秋期 午後Ⅰ
平成24年度 秋期 午後Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 秋期 午後Ⅰ
平成23年度 秋期 午後Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 秋期 午後Ⅰ
平成22年度 秋期 午後Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 秋期 午後Ⅰ
平成21年度 秋期 午後Ⅱ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅱ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅱ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅱ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅱ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅱ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 秋期 午後Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 秋期 午後Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 秋期 午後Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 秋期 午後Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 秋期 午後Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 秋期 午後Ⅱ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅱ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅱ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅱ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅱ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅱ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅱ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅱ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅱ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅱ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅱ
平成26年度 秋期 午前Ⅱ
平成26年度 秋期 午後Ⅱ
平成25年度 秋期 午前Ⅱ
平成25年度 秋期 午後Ⅱ
平成24年度 秋期 午前Ⅱ
平成24年度 秋期 午後Ⅱ
平成23年度 秋期 午前Ⅱ
平成23年度 秋期 午後Ⅱ
平成22年度 秋期 午前Ⅱ
平成22年度 秋期 午後Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 秋期 午後Ⅱ
令和7年度 秋期 午前Ⅱ
令和6年度 秋期 午前Ⅱ
令和5年度 秋期 午前Ⅱ
令和4年度 秋期 午前Ⅱ
令和3年度 秋期 午前Ⅱ
令和2年度 10月 午前Ⅱ
平成31年度 春期 午前Ⅱ
平成30年度 春期 午前Ⅱ
平成29年度 春期 午前Ⅱ
平成28年度 春期 午前Ⅱ
平成27年度 春期 午前Ⅱ
令和7年度 秋期 午前Ⅰ
令和7年度 春期 午前Ⅰ
令和7年度 春期 午前Ⅱ
令和7年度 春期 午後Ⅰ
令和7年度 春期 午後Ⅱ
令和6年度 秋期 午前Ⅰ
令和6年度 春期 午前Ⅰ
令和6年度 春期 午前Ⅱ
令和6年度 春期 午後Ⅰ
令和6年度 春期 午後Ⅱ
令和5年度 秋期 午前Ⅰ
令和5年度 春期 午前Ⅰ
令和5年度 春期 午前Ⅱ
令和5年度 春期 午後Ⅰ
令和5年度 春期 午後Ⅱ
令和4年度 秋期 午前Ⅰ
令和4年度 春期 午前Ⅰ
令和4年度 春期 午前Ⅱ
令和4年度 春期 午後Ⅰ
令和4年度 春期 午後Ⅱ
令和3年度 秋期 午前Ⅰ
令和3年度 春期 午前Ⅰ
令和3年度 春期 午前Ⅱ
令和3年度 春期 午後Ⅰ
令和3年度 春期 午後Ⅱ
令和2年度 10月 午前Ⅰ
令和元年度 秋期 午前Ⅰ
令和元年度 秋期 午前Ⅱ
令和元年度 秋期 午後Ⅰ
令和元年度 秋期 午後Ⅱ
平成31年度 春期 午前Ⅰ
平成30年度 秋期 午前Ⅰ
平成30年度 秋期 午前Ⅱ
平成30年度 秋期 午後Ⅰ
平成30年度 秋期 午後Ⅱ
平成30年度 春期 午前Ⅰ
平成29年度 秋期 午前Ⅰ
平成29年度 秋期 午前Ⅱ
平成29年度 秋期 午後Ⅰ
平成29年度 秋期 午後Ⅱ
平成29年度 春期 午前Ⅰ
平成28年度 秋期 午前Ⅰ
平成28年度 秋期 午前Ⅱ
平成28年度 秋期 午後Ⅰ
平成28年度 秋期 午後Ⅱ
平成28年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅰ
平成27年度 春期 午前Ⅰ
平成27年度 秋期 午前Ⅱ
平成27年度 秋期 午後Ⅰ
平成27年度 秋期 午後Ⅱ
平成26年度 秋期 午前Ⅰ
平成26年度 秋期 午後Ⅰ
平成26年度 秋期 午後Ⅱ
平成26年度 春期 午前Ⅰ
平成25年度 秋期 午前Ⅰ
平成25年度 秋期 午後Ⅰ
平成25年度 秋期 午後Ⅱ
平成25年度 春期 午前Ⅰ
平成24年度 秋期 午前Ⅰ
平成24年度 秋期 午後Ⅰ
平成24年度 秋期 午後Ⅱ
平成24年度 春期 午前Ⅰ
平成23年度 秋期 午前Ⅰ
平成23年度 秋期 午後Ⅰ
平成23年度 秋期 午後Ⅱ
平成23年度 特別試験 午前Ⅰ
平成22年度 秋期 午前Ⅰ
平成22年度 秋期 午後Ⅰ
平成22年度 秋期 午後Ⅱ
平成22年度 春期 午前Ⅰ
平成21年度 秋期 午前Ⅰ
平成21年度 秋期 午後Ⅰ
平成21年度 秋期 午後Ⅱ
平成26年度 秋期 午前Ⅱ
平成25年度 秋期 午前Ⅱ
平成24年度 秋期 午前Ⅱ
平成23年度 秋期 午前Ⅱ
平成22年度 秋期 午前Ⅱ
平成21年度 秋期 午前Ⅱ
平成21年度 春期 午前Ⅰ