‹

令和6年度 春期 午後Ⅰ

令和6年度 春期に実施されたネットワークスペシャリスト試験 午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 コンテンツ配信ネットワーク

コンテンツ配信ネットワークに関する次の記述を読んで,設問に答えよ。

D 社は,ゲームソフトウェア開発会社で三つのゲーム(ゲームα,ゲームβ,ゲームγ)をダウンロード販売している。D 社のゲームはいずれも利用者の操作するゲーム端末上で動作し,ゲームの進捗データやスコアはゲーム端末内に暗号化して保存される。D 社のゲームは世界中に利用者がおり,ゲーム本体及びゲームのシナリオデータ(以下,両方をゲームファイルという)はインターネット経由で配信されている。

〔現状の配信方式〕

D 社は,ゲームファイルの配信のためのデータセンターを所有している。

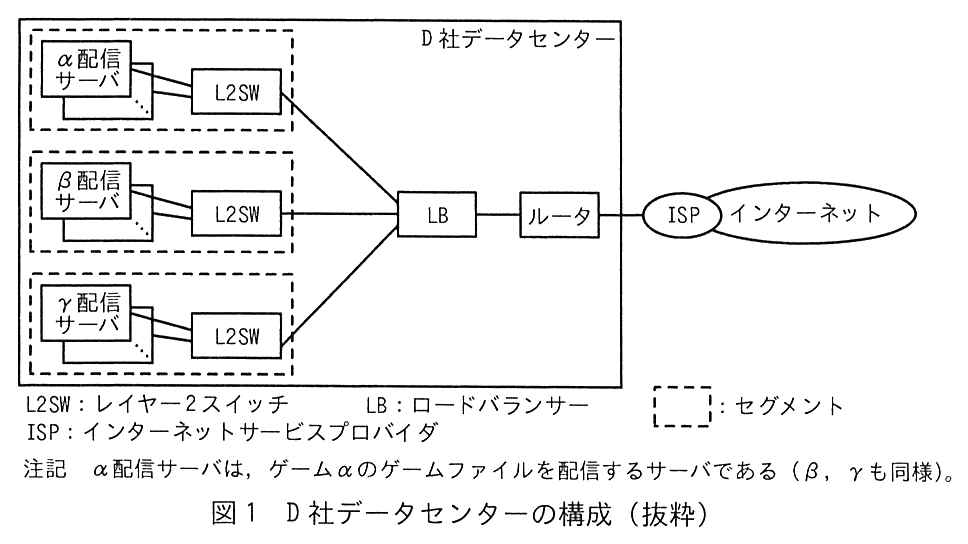
D 社データセンターの構成を図1に示す。

D 社データセンターの枠の中に,破線で囲んだセグメントが縦に3つある。上のセグメントには α 配信サーバ(複数台)と L2SW,中のセグメントには β 配信サーバ(複数台)と L2SW,下のセグメントには γ 配信サーバ(複数台)と L2SW がある。3台の L2SW はそれぞれ LB に接続し,LB はルータに接続する。ルータはデータセンターの外の ISP に接続し,ISP はインターネットにつながる。凡例:L2SW:レイヤー2スイッチ,LB:ロードバランサー,ISP:インターネットサービスプロバイダ,破線の枠:セグメント。注記 α 配信サーバは,ゲームαのゲームファイルを配信するサーバである(β,γ も同様)。
図1 D 社データセンターの構成(抜粋)

ゲーム端末は,インターネット経由でゲームごとにそれぞれ異なる URL に HTTPS でアクセスする。LB は,プライベート IP アドレスが設定された HTTP の配信サーバにアクセスを振り分ける。また,①LB は配信サーバに HTTP アクセスによって死活確認を行い,動作が停止している配信サーバに対してはゲーム端末からのアクセスを振り分けない。

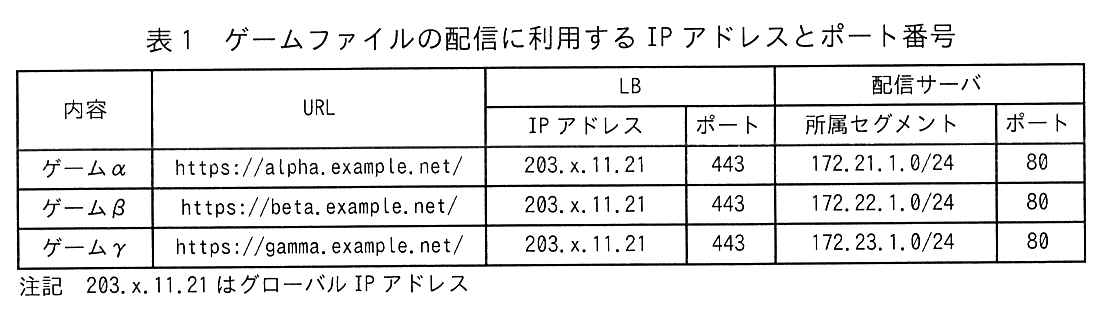
ゲームファイルの配信に利用する IP アドレスとポート番号を,表1に示す。

列は,内容,URL,LB(IP アドレス,ポート),配信サーバ(所属セグメント,ポート)。ゲームα:URL https://alpha.example.net/,LB の IP アドレス 203.x.11.21,ポート 443,配信サーバの所属セグメント 172.21.1.0/24,ポート 80。ゲームβ:URL https://beta.example.net/,LB 203.x.11.21,443,配信サーバ 172.22.1.0/24,80。ゲームγ:URL https://gamma.example.net/,LB 203.x.11.21,443,配信サーバ 172.23.1.0/24,80。注記 203.x.11.21 はグローバル IP アドレス
表1 ゲームファイルの配信に利用する IP アドレスとポート番号

D 社が導入している LB のサーバ振分けアルゴリズムには,ラウンドロビン方式及び最少接続数方式がある。ラウンドロビン方式は,ゲーム端末からの接続を接続ごとに配信サーバに順次振り分ける方式である。最少接続数方式は,ゲーム端末からの接続をその時点での接続数が最も少ない配信サーバに振り分ける方式である。

D 社のゲームファイル配信では,振り分ける先の配信サーバの性能は同じだが,接続ごとに配信するゲームファイルのサイズに大きなばらつきがあり,配信に掛かる時間が変動する。各配信サーバへの同時接続数をなるべく均等にするために,LB の振分けアルゴリズムとして [ ア ] 方式を採用している。

ゲームβの配信性能向上が必要になる場合には,表1中の所属セグメント [ イ ] にサーバを増設する。

〔配信方式の見直し〕

D 社は,ゲームファイルの大容量化と利用者のグローバル化に伴い,ゲームファイルの配信をコンテンツ配信ネットワーク(以下,CDN という)事業者の E 社のサービスで行うことにした。

E 社 CDN は,多数のキャッシュサーバを設置する配信拠点(以下,POP という)を複数もち,その中から,ゲーム端末のインターネット上の所在地に対して最適な POP を配信元としてコンテンツを配信する。

ある POP が端末からアクセスを受けると,POP 内で LB がキャッシュサーバにアクセスを振り分ける。E 社 CDN のキャッシュサーバにコンテンツが存在しない場合は,D 社データセンターの配信サーバから E 社 CDN のキャッシュサーバにコンテンツが同期される。

配信方式の見直しプロジェクトは X さんが担当することになった。X さんは,E 社が提供している BGP anycast 方式の POP 選択方法を調査した。X さんが E 社からヒアリングした内容は次のとおりである。

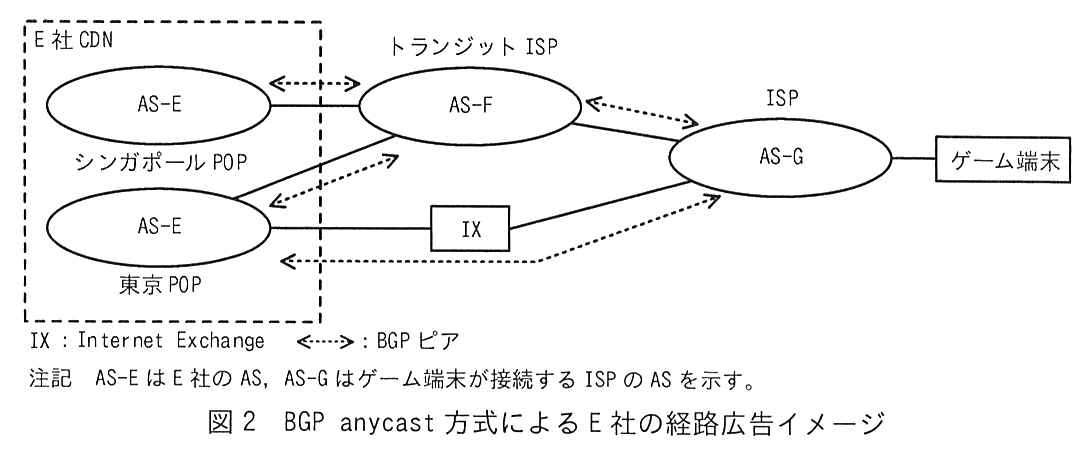
E 社 BGP anycast 方式では,同じアドレスブロックを同じ AS 番号を用いてシンガポール POP 及び東京 POP の両方から BGP で経路広告する。シンガポール POP と東京 POP の間は直接接続されていない。ゲーム端末が接続する ISP では,E 社 AS の経路情報を複数の隣接した AS から受信する。どの経路情報を採用するかは BGP の経路選択アルゴリズムで決定される。ゲーム端末からの HTTPS リクエストのパケットは,決定された経路で隣接の AS に転送される。

BGP anycast 方式による E 社の経路広告イメージを図2に示す。

左に破線で囲んだ E 社 CDN があり,その中に AS-E(シンガポール POP)と AS-E(東京 POP)の2つの楕円がある。シンガポール POP の AS-E は,トランジット ISP の AS-F に接続している。東京 POP の AS-E は,AS-F に接続するとともに,IX を経由して ISP の AS-G に接続している。AS-F は AS-G に接続している。AS-G にはゲーム端末が接続している。BGP ピア(点線の両矢印)は,シンガポール POP の AS-E と AS-F の間,東京 POP の AS-E と AS-F の間,AS-F と AS-G の間,東京 POP の AS-E と AS-G の間(IX を経由)に張られている。凡例:IX:Internet Exchange,点線の両矢印:BGP ピア。注記 AS-E は E 社の AS,AS-G はゲーム端末が接続する ISP の AS を示す。
図2 BGP anycast 方式による E 社の経路広告イメージ

図2で IX は,レイヤー2 ネットワーク相互接続点であり,接続された隣接の AS 同士が BGP で直接接続することができる。

BGP での経路選択では,LP(LOCAL_PREF)属性については値が [ ウ ] 経路を優先し,MED(MULTI_EXIT_DISC)属性については値が [ エ ] 経路を優先する。E 社では,LP 属性と MED 属性が経路選択に影響を及ぼさないように設定している。これによって②E 社のある POP からゲーム端末へのトラフィックの経路は,その POP の BGP ルータが受け取る AS Path 長によって選択される。

X さんは,BGP のセキュリティ対策として何を行っているか,E 社の担当者に確認した。E 社 BGP ルータは,③隣接 AS の BGP ルータと MD5 認証のための共通のパスワードを設定していると説明を受けた。また,④アドレスブロックや AS 番号を偽った不正な経路情報を受け取らないための経路フィルタリングを行っていると説明があった。

〔配信拠点の保護〕

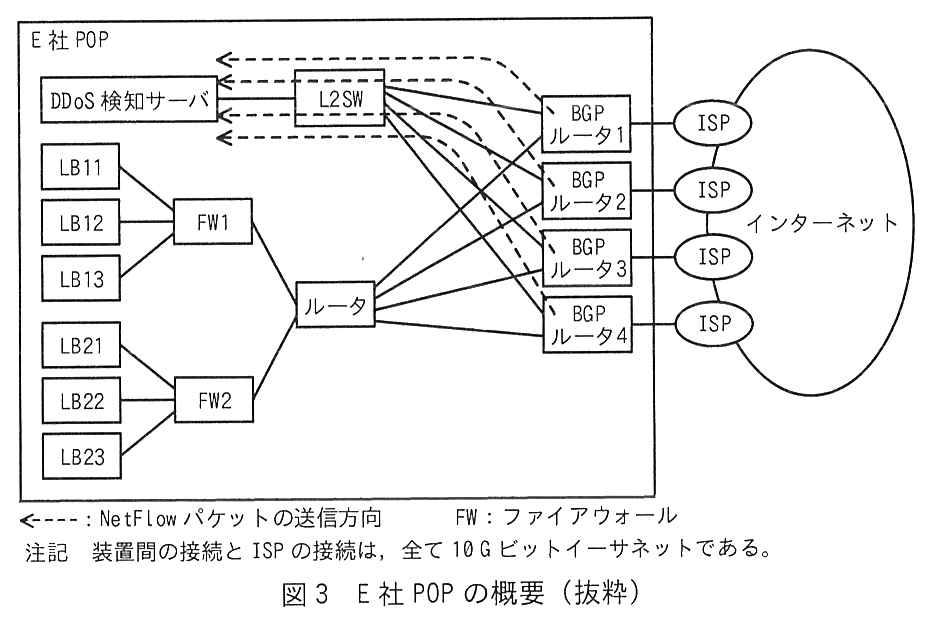
D 社では DDoS 攻撃を受けることが何度かあった。そこで X さんは,コンテンツ配信サーバへの DDoS 攻撃対策について,どのような対策を行っているか E 社の担当者に確認したところ,E 社では RFC 5635 の中で定義された Destination Address RTBH(Remote Triggered Black Hole)Filtering(以下,RTBH 方式という)の DDoS 遮断システムを導入しているとの回答があった。E 社 POP の概要を図3に示す。

E 社 POP の枠の中に,LB11,LB12,LB13 が FW1 に接続し,LB21,LB22,LB23 が FW2 に接続している。FW1 と FW2 はルータに接続し,ルータは BGP ルータ1〜4 のそれぞれに接続している。BGP ルータ1〜4 はそれぞれ L2SW にも接続し,L2SW には DDoS 検知サーバが接続している。BGP ルータ1〜4 はそれぞれ別の ISP に接続し,各 ISP はインターネットにつながる。破線の矢印(NetFlow パケットの送信方向)は,BGP ルータ1〜4 のそれぞれから L2SW を経由して DDoS 検知サーバに向かっている。凡例:破線の矢印:NetFlow パケットの送信方向,FW:ファイアウォール。注記 装置間の接続と ISP の接続は,全て 10G ビットイーサネットである。
図3 E 社 POP の概要(抜粋)

E 社の DDoS 遮断システムは,RFC 3954 で定義される NetFlow で得た情報を基に DDoS 攻撃の宛先 IP アドレスを割り出し,該当 IP アドレスへの攻撃パケットを廃棄することで,ほかの IP アドレスへの通信に影響を与えないようにする。DDoS 検知サーバは,E 社 POP 内の各 BGP ルータと iBGP ピアリングを行っている。

E 社の BGP ルータは,インターネット側インタフェースから流入するパケットの送信元と宛先の IP アドレス,ポート番号などを含む NetFlow パケットを生成する。生成された NetFlow パケットは DDoS 検知サーバに送信される。DDoS 検知サーバは,送られてきた NetFlow パケットを基に独自アルゴリズムで DDoS 攻撃の有無を判断し,攻撃を検知した場合は DDoS 攻撃の宛先 IP アドレスを取得する。

DDoS 検知サーバは,検知した DDoS 攻撃の宛先 IP アドレスへのホスト経路を生成し RTBH 方式の対象であることを示す BGP コミュニティ属性を付与して各 BGP ルータに経路広告する。RTBH 方式の対象であることを示す BGP コミュニティ属性が付いたホスト経路を受け取った各 BGP ルータは,そのホスト経路のネクストホップを廃棄用インタフェース宛てに設定することで,DDoS 攻撃の宛先 IP アドレス宛ての通信を廃棄する。

DDoS 遮断システムの今後の開発予定を E 社技術担当者に確認したところ,RFC 8955 で定義される BGP Flowspec を用いる対策(以下,BGP Flowspec 方式)を E 社が提供する予定であることが分かった。

BGP Flowspec 方式では,DDoS 検知サーバからの iBGP ピアリングで,DDoS 攻撃の宛先 IP アドレスだけではなく,DDoS 攻撃の送信元 IP アドレス,宛先ポート番号などを組み合わせて BGP ルータに広告して該当の通信をフィルタリングすることができる。

X さんは,⑤BGP Flowspec 方式の方が有用であると考え,E 社技術担当者に早期提供をするよう依頼した。

X さんは,E 社 CDN と DDoS 遮断システムを導入する計画を立て,計画は D 社内で承認された。

出題趣旨(IPA)

Webビジネスの普及に伴い,コンテンツ配信の対象顧客は国内にとどまらず,海外にも広がってきている。広域でのコンテンツ配信時には,自社で広域ロードバランサーを導入する方法と,コンテンツ配信ネットワーク(CDN:Content Delivery Network)を契約して配信を委託する方法がある。近年では,コンテンツ事業者側の運用負担の少ないCDNの利用が増えている。また,コンテンツ配信を行う際にはDDoS攻撃への対策が必要である。本問では,ロードバランサーやBGP,CDN,DDoS対策を題材として,コンテンツ配信ネットワークを実業務に活用できる水準かどうかを問う。

設問と解答例

設問1(1) 50字以内

本文中の下線①について,HTTP ではなく ICMP Echo で死活確認を行った場合どのような問題があるか。50 字以内で答えよ。

解答例

  • ICMP Echoに応答するがHTTPサーバのプロセスが停止している状態を検知できない。
解説

本文の根拠

〔現状の配信方式〕

LB は,プライベート IP アドレスが設定された HTTP の配信サーバにアクセスを振り分ける。

〔現状の配信方式〕

①LB は配信サーバに HTTP アクセスによって死活確認を行い,動作が停止している配信サーバに対してはゲーム端末からのアクセスを振り分けない。

ICMP Echo(ping)に応答するのは OS の IP 層(ICMP の処理)であり,HTTP サーバのプロセス(アプリケーション)ではない。そのため,Web サーバのプロセスが停止していても,サーバ自体が動いていれば ICMP Echo Reply は返ってくる。LB はそのサーバを「生きている」と判断してアクセスを振り分け続け,ゲーム端末はファイルを受け取れない。

本文の死活確認の目的は「動作が停止している配信サーバに対してはゲーム端末からのアクセスを振り分けない」ことで,配信サーバが提供しているのは HTTP のサービスである。したがって確かめるべきは HTTP で応答できるかどうかで,だから下線①は HTTP アクセスで確認している。ICMP Echo ではネットワーク層までしか確かめられない。

50字に収める。解答例は「ICMP Echoに応答するがHTTPサーバのプロセスが停止している状態を検知できない。」で44字。要素は「ICMP Echo には応答する」と「HTTP のプロセスの停止を検知できない」の2つ。「サーバの停止を検知できない」とだけ書くと,サーバ全体が止まれば ICMP でも検知できるので不正確になる。

設問1(2) 解答欄2つ

本文中の [ ア ] に入れる適切な字句を,本文中から選んで答えよ。また,本文中の [ イ ] に入れる適切なセグメントを,表1中から選んで答えよ。

〔ア〕解答例

  • 最少接続数

〔イ〕解答例

  • 172.22.1.0/24
解説

本文の根拠

〔現状の配信方式〕

最少接続数方式は,ゲーム端末からの接続をその時点での接続数が最も少ない配信サーバに振り分ける方式である。

〔現状の配信方式〕

接続ごとに配信するゲームファイルのサイズに大きなばらつきがあり,配信に掛かる時間が変動する。各配信サーバへの同時接続数をなるべく均等にするために,LB の振分けアルゴリズムとして [ ア ] 方式を採用している。

表1

ゲームβ:URL https://beta.example.net/,LB 203.x.11.21,443,配信サーバ 172.22.1.0/24,80。

ア:ラウンドロビン方式は接続を順番に振り分けるだけなので,1回の配信に掛かる時間がばらつくと,長い配信が重なったサーバに接続がたまっていく。本文は「配信に掛かる時間が変動する」うえで「同時接続数をなるべく均等にする」ことを目的としている。その時点での接続数が最も少ないサーバに振り分ける最少接続数方式なら,接続が長引いているサーバを避けて振り分けられる。

イ:表1でゲームβの配信サーバの所属セグメントは 172.22.1.0/24 である。図1でも配信サーバはゲームごとにセグメントを分けてあり,β 配信サーバのセグメントにサーバを足せば,LB の振分け先が増えてゲームβの配信性能が上がる。

間違えやすい点。アは「本文中から選んで」とあるので,本文の字句どおり「最少接続数」と書く(「最小」ではない)。イは LB の IP アドレス(203.x.11.21)ではなく,配信サーバの所属セグメントを答える。

設問1(3)

HTTPS に必要なサーバ証明書はどの装置にインストールされているか。必ず入っていなければならない装置を一つだけ選び,図1中の字句で答えよ。

解答例

  • LB
解説

本文の根拠

〔現状の配信方式〕

ゲーム端末は,インターネット経由でゲームごとにそれぞれ異なる URL に HTTPS でアクセスする。

表1

ゲームα:URL https://alpha.example.net/,LB の IP アドレス 203.x.11.21,ポート 443,配信サーバの所属セグメント 172.21.1.0/24,ポート 80。

ゲーム端末は HTTPS(ポート 443)で LB の IP アドレス 203.x.11.21 に接続するが,配信サーバは HTTP(ポート 80)で待ち受けている。つまり TLS の通信は LB で終わり,LB から配信サーバへは暗号化されていない HTTP で転送している(SSL/TLS オフロード)。TLS のハンドシェークでサーバ証明書を提示するのは TLS を終端する機器なので,サーバ証明書は LB に入っていなければならない。

表1の LB と配信サーバでポート番号が 443 と 80 に分かれていることが根拠である。3つのゲームの URL がどれも同じ LB の IP アドレス 203.x.11.21 を使っていることからも,ゲーム端末から見た HTTPS の相手は LB である。

間違えやすい点。配信サーバは HTTP で動いているので証明書は要らない。ルータは IP パケットを転送するだけで TLS には関わらない。

設問2(1) 解答欄2つ

本文中の [ ウ ],[ エ ] に入れる適切な字句を,“大きい”,“小さい”のいずれかから選んで答えよ。

〔ウ〕解答例

  • 大きい

〔エ〕解答例

  • 小さい
解説

本文の根拠

〔配信方式の見直し〕

BGP での経路選択では,LP(LOCAL_PREF)属性については値が [ ウ ] 経路を優先し,MED(MULTI_EXIT_DISC)属性については値が [ エ ] 経路を優先する。

BGP-4(RFC 4271)の経路選択では,LOCAL_PREF は AS 内の iBGP で配られる「この経路をどれだけ好むか」の値で,大きいほど優先される。MED は隣接 AS に対して「自 AS へ入るならこの入口を使ってほしい」と伝える値で,同じ隣接 AS から受けた経路どうしでは小さいほど優先される(メトリックと同じ考え方)。

本文ではこのあと,E 社はこの2つの属性が経路選択に影響しないようにして,AS Path 長で経路が決まるようにしている。LP と MED の向きを理解していることが,設問2(2)で AS Path 長だけを比べる前提になる。

間違えやすい点。LP も MED も数値の属性だが,優先の向きが逆である。LP は「好み(大きいほど良い)」,MED は「距離やコスト(小さいほど良い)」と覚えると取り違えない。採点講評でも(1)の正答率がやや低かったとされている。

採点講評(IPA)

設問2では,(1)の正答率がやや低く,(4)の正答率が低かった。(1)では,BGPの基本を正しく理解していないと思われる解答が多かった。出題した属性は,BGPの中でも重要なものなので,理解を深めておいてほしい。(4)では,トラフィックの向きを逆方向に考えた誤答が多かった。BGPで受け取った経路がどのトラフィックに影響するか正しく理解し,正答を導き出してほしい。また,BGP運用に必要なIRR(Internet Routing Registry)や経路ハイジャック対策についての知識を是非身につけておいてほしい。

設問2(2)

本文中の下線②について,図2で AS-E 東京 POP に-AS-G からの HTTPS リクエストのパケットが届く場合,E 社トラフィックはどちらの経路から配信されるか。途中通過する場所を,図2中の字句で答えよ。ここで,AS Path 長以外は経路選択に影響せず,途中に無効な経路や経路フィルタリングはないものとする。

解答例

  • IX
解説

本文の根拠

〔配信方式の見直し〕

②E 社のある POP からゲーム端末へのトラフィックの経路は,その POP の BGP ルータが受け取る AS Path 長によって選択される

図2

BGP ピア(点線の両矢印)は,シンガポール POP の AS-E と AS-F の間,東京 POP の AS-E と AS-F の間,AS-F と AS-G の間,東京 POP の AS-E と AS-G の間(IX を経由)に張られている。

〔配信方式の見直し〕

図2で IX は,レイヤー2 ネットワーク相互接続点であり,接続された隣接の AS 同士が BGP で直接接続することができる。

東京 POP からゲーム端末へ返すトラフィックの経路は,東京 POP の BGP ルータが AS-G のアドレスブロックについて受け取った経路の AS Path 長で決まる。東京 POP は AS-G の経路を2通りで受け取る。IX 経由で AS-G と直接ピアを張っているので AS Path は「AS-G」の1つ,AS-F 経由では「AS-F AS-G」の2つである。短い方が選ばれるので,IX 経由の経路で配信される。

図2で東京 POP の AS-E と AS-G の間に,IX を通る BGP ピアが張られていることが根拠である。IX はレイヤー2 の相互接続点なので AS 番号をもたず,AS Path には現れない。そのため IX 経由は AS-G への直接の隣接になる。

間違えやすい点。「どちらの経路か」を途中通過する場所で答えるので,AS-F ではなく IX と答える。また,ゲーム端末から東京 POP へのリクエスト(逆向き)は AS-G 側の経路選択で決まるので,問われている配信の向きとは別である。

設問2(3) 10字以内

本文中の下線③の設定をすることで何を防いでいるか。“BGP”という字句を用いて 10 字以内で答えよ。

解答例

  • 不正なBGP接続
解説

本文の根拠

〔配信方式の見直し〕

③隣接 AS の BGP ルータと MD5 認証のための共通のパスワードを設定

BGP は TCP(ポート 179)の上で動く。MD5 認証(TCP MD5 署名オプション,RFC 2385)は,BGP の TCP セグメントに共通のパスワードから計算した MD5 のダイジェストを付け,受信側で検証する仕組みである。パスワードを知らない第三者は正しいダイジェストを作れないので,隣接ルータになりすまして BGP のセッションを張ったり,偽造した TCP セグメント(RST など)を差し込んだりできない。

本文では,下線③の直後に,別の対策として「不正な経路情報を受け取らないための経路フィルタリング」が挙がっている。③は相手の BGP ルータが正しいかどうか(接続そのもの),④は受け取る経路の中身が正しいかどうか,と役割が分かれている。

10字に収める。解答例は「不正なBGP接続」で8字。「BGP」を使う指定なので,「なりすまし」だけでなく何への不正かを BGP で示す。

設問2(4) 40字以内

本文中の下線④について,フィルタリングせずに不正な経路を受け取った場合に,コンテンツ配信に与える悪影響を“不正な経路”という字句を用いて 40 字以内で答えよ。

解答例

  • 不正な経路に含まれるアドレスブロックへのコンテンツ配信ができなくなる。
解説

本文の根拠

〔配信方式の見直し〕

④アドレスブロックや AS 番号を偽った不正な経路情報を受け取らないための経路フィルタリングを行っている

〔配信方式の見直し〕

②E 社のある POP からゲーム端末へのトラフィックの経路は,その POP の BGP ルータが受け取る AS Path 長によって選択される

E 社の BGP ルータが受け取る経路は,E 社からそのアドレスブロックへ向かうトラフィックの行き先を決める(下線②のとおり,POP からゲーム端末への経路は POP の BGP ルータが受け取る経路で選ばれる)。第三者がゲーム端末のいる ISP のアドレスブロックを偽って(より短い AS Path や,より長いプレフィックスで)広告し,E 社がそれを採用すると,そのアドレスブロック宛ての配信トラフィックは偽の広告元へ流れ,ゲーム端末に届かない。いわゆる経路ハイジャックである。

採点講評によれば,トラフィックの向きを逆に考えた誤答が多かった。「E 社宛てのリクエストが奪われる」は,E 社のアドレスブロックを他者が広告した場合に他の AS で起きることで,E 社が受け取る経路のフィルタリングでは防げない。E 社が受け取った経路が影響するのは,E 社から出ていくトラフィックである。

40字に収める。解答例は「不正な経路に含まれるアドレスブロックへのコンテンツ配信ができなくなる。」で35字。要素は「不正な経路に含まれるアドレスブロックへの」と「配信ができなくなる」の2つ。

採点講評(IPA)

設問2では,(1)の正答率がやや低く,(4)の正答率が低かった。(1)では,BGPの基本を正しく理解していないと思われる解答が多かった。出題した属性は,BGPの中でも重要なものなので,理解を深めておいてほしい。(4)では,トラフィックの向きを逆方向に考えた誤答が多かった。BGPで受け取った経路がどのトラフィックに影響するか正しく理解し,正答を導き出してほしい。また,BGP運用に必要なIRR(Internet Routing Registry)や経路ハイジャック対策についての知識を是非身につけておいてほしい。

設問3(1) 30字以内

図3において,インターネットから BGP ルータ1を経由して LB11 に HTTPS Flood 攻撃があったとき,FW1 でフィルタリングする方式と比較した RTBH 方式の長所は何か。30 字以内で答えよ。

解答例

  • 攻撃パケットを攻撃元に近いところで遮断できる。
解説

本文の根拠

〔配信拠点の保護〕

RTBH 方式の対象であることを示す BGP コミュニティ属性が付いたホスト経路を受け取った各 BGP ルータは,そのホスト経路のネクストホップを廃棄用インタフェース宛てに設定することで,DDoS 攻撃の宛先 IP アドレス宛ての通信を廃棄する。

図3

FW1 と FW2 はルータに接続し,ルータは BGP ルータ1〜4 のそれぞれに接続している。

RTBH 方式では,攻撃パケットをインターネットとの境界にある BGP ルータ1 で廃棄する。FW1 でフィルタリングする方式では,攻撃パケットは BGP ルータ1,ルータを通って FW1 まで届いてから廃棄されるので,その間のリンクや機器(ルータ,FW1)の帯域と処理能力を攻撃に消費される。FW2 配下の LB21〜23 への通信もルータを共有しているので巻き添えになりうる。

図3の構成で,インターネット側から見て BGP ルータ → ルータ → FW → LB の順に並んでいることが根拠である。攻撃元に近い位置(POP の入口)で捨てるほど,POP 内部に攻撃トラフィックが流れ込まない。

30字に収める。解答例は「攻撃パケットを攻撃元に近いところで遮断できる。」で23字。「FW の負荷を減らせる」だけでは,ルータや POP 内のリンクを守れることまで含まないので,遮断する位置を書く。

設問3(2) 30字以内

本文中の下線⑤について,RTBH 方式と比較した BGP Flowspec 方式の長所は何か。30 字以内で答えよ。

解答例

  • より細かい条件で選別して破棄することができる。
解説

本文の根拠

〔配信拠点の保護〕

BGP Flowspec 方式では,DDoS 検知サーバからの iBGP ピアリングで,DDoS 攻撃の宛先 IP アドレスだけではなく,DDoS 攻撃の送信元 IP アドレス,宛先ポート番号などを組み合わせて BGP ルータに広告して該当の通信をフィルタリングすることができる。

〔配信拠点の保護〕

DDoS 検知サーバは,検知した DDoS 攻撃の宛先 IP アドレスへのホスト経路を生成し RTBH 方式の対象であることを示す BGP コミュニティ属性を付与して各 BGP ルータに経路広告する。

RTBH 方式は宛先 IP アドレスのホスト経路を廃棄用インタフェースに向けるので,攻撃を受けた IP アドレス宛ての通信は,正規の利用者の通信も含めて全て捨てられる。攻撃は止まるが,その IP アドレスのサービスは止まったままになり,結果的に攻撃者の狙い(サービス停止)を完成させてしまう。

BGP Flowspec(RFC 8955)は,送信元 IP アドレス,宛先ポート番号などを組み合わせたフィルタ条件を BGP で配る仕組みで,本文のとおり該当の通信だけをフィルタリングできる。攻撃のパケットだけを選んで捨て,正規の通信は通し続けられる。

30字に収める。解答例は「より細かい条件で選別して破棄することができる。」で23字。「正規の通信を止めずに済む」も同じことの裏返しだが,比較の要点は「宛先 IP アドレスだけでなく細かい条件で」選べることにある。

出典:令和6年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)

問2 SD-WAN による拠点接続

SD-WAN による拠点接続に関する次の記述を読んで,設問に答えよ。

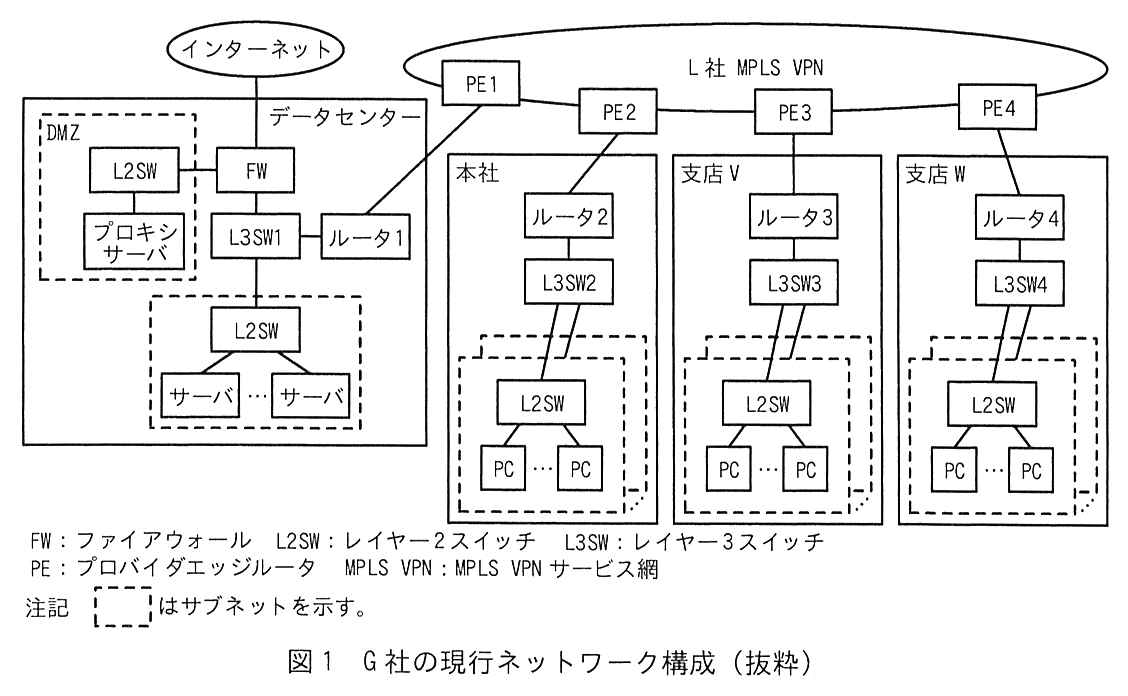
G 社は,本社とデータセンター及び二つの支店をもつ企業である。G 社では,業務拡大による支店の追加が計画されている。支店の追加によるネットワーク構成の変更について,SD-WAN を活用することで,設定作業を行いやすくするとともに WAN の冗長化も行うという改善方針が示された。そこで,情報システム部の J さんが設計担当としてアサインされ,対応することになった。G 社の現行ネットワーク構成を図1に示す。

データセンターには FW があり,FW はインターネット,DMZ の L2SW,L3SW1 に接続している。DMZ(破線のサブネット)には L2SW とプロキシサーバがある。L3SW1 はルータ1 と,サーバのサブネット(破線)の L2SW に接続し,その L2SW に複数のサーバが接続している。ルータ1 は L 社 MPLS VPN の PE1 に接続している。L 社 MPLS VPN には PE1,PE2,PE3,PE4 がある。本社ではルータ2 が PE2 に接続し,ルータ2 の下に L3SW2 がある。L3SW2 から2本の線が破線のサブネット(重なった複数のサブネット)に入り,L2SW を経て複数の PC が接続している。支店 V はルータ3 が PE3 に,支店 W はルータ4 が PE4 に接続し,それぞれ L3SW3,L3SW4 の下に本社と同じ形で L2SW と PC がある。凡例:FW:ファイアウォール,L2SW:レイヤー2スイッチ,L3SW:レイヤー3スイッチ,PE:プロバイダエッジルータ,MPLS VPN:MPLS VPN サービス網。注記 破線の枠はサブネットを示す。
図1 G 社の現行ネットワーク構成(抜粋)

〔現行ネットワーク概要〕

G 社の現行ネットワーク概要を次に示す。

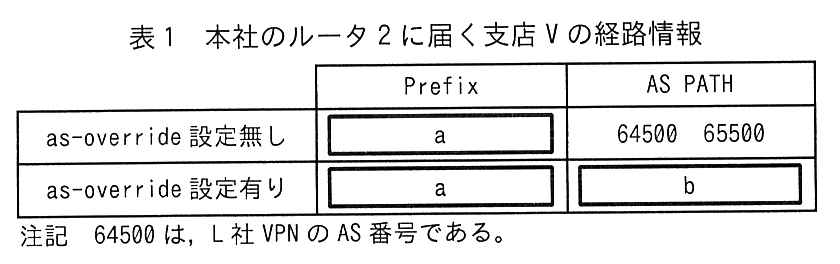
列は Prefix と AS PATH。as-override 設定無し:Prefix は [ a ],AS PATH は 64500 65500。as-override 設定有り:Prefix は [ a ],AS PATH は [ b ]。注記 64500 は,L 社 VPN の AS 番号である。
表1 本社のルータ2に届く支店 V の経路情報
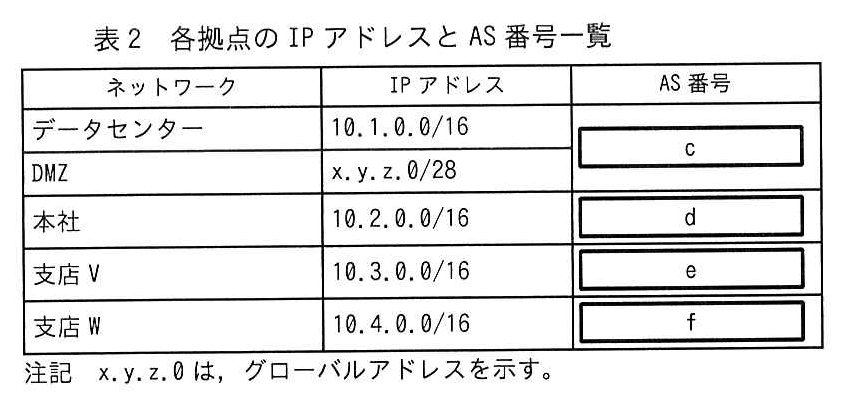
列はネットワーク,IP アドレス,AS 番号。データセンター:10.1.0.0/16,DMZ:x.y.z.0/28 で,この2行の AS 番号は1つのセルにまとめて [ c ]。本社:10.2.0.0/16,AS 番号 [ d ]。支店 V:10.3.0.0/16,AS 番号 [ e ]。支店 W:10.4.0.0/16,AS 番号 [ f ]。注記 x.y.z.0 は,グローバルアドレスを示す。
表2 各拠点の IP アドレスと AS 番号一覧

〔現行の経路制御概要〕

G 社の現行の経路制御の概要を次に示す。

〔SD-WAN 導入検討〕

J さんは,SD-WAN を取り扱っているネットワーク機器ベンダーK 社の技術者に相談しながら検討することにした。また,K 社がインターネット経由でクラウドサービスとして提供している SD-WAN コントローラーの活用を検討することにした。

K 社の SD-WAN 装置と SD-WAN コントローラーの主な機能を次に示す。

J さんは,K 社の SD-WAN を G 社ネットワークへ導入する方法を検討し,実施する項目として次のとおりポイントをまとめた。

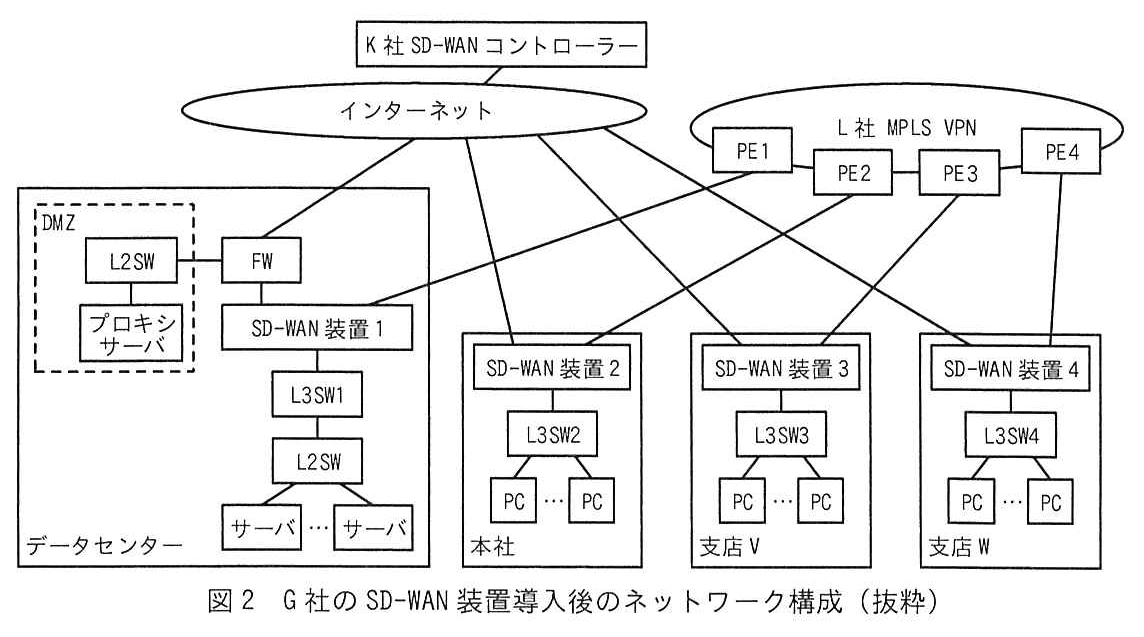
J さんが検討した,G 社の SD-WAN 装置導入後のネットワーク構成を図2に示す。

K 社 SD-WAN コントローラーがインターネットに接続している。インターネットからは,データセンターの FW,本社の SD-WAN 装置2,支店 V の SD-WAN 装置3,支店 W の SD-WAN 装置4 にそれぞれ線が引かれている。L 社 MPLS VPN には PE1〜PE4 があり,PE1 はデータセンターの SD-WAN 装置1,PE2 は SD-WAN 装置2,PE3 は SD-WAN 装置3,PE4 は SD-WAN 装置4 に接続している。データセンターでは,FW が DMZ(破線)の L2SW(プロキシサーバが接続)と SD-WAN 装置1 に接続し,SD-WAN 装置1 の下に L3SW1,L2SW,複数のサーバがつながる。本社は SD-WAN 装置2 の下に L3SW2 と複数の PC,支店 V は SD-WAN 装置3 の下に L3SW3 と複数の PC,支店 W は SD-WAN 装置4 の下に L3SW4 と複数の PC がつながる。
図2 G 社の SD-WAN 装置導入後のネットワーク構成(抜粋)

〔SD-WAN トンネル検討〕

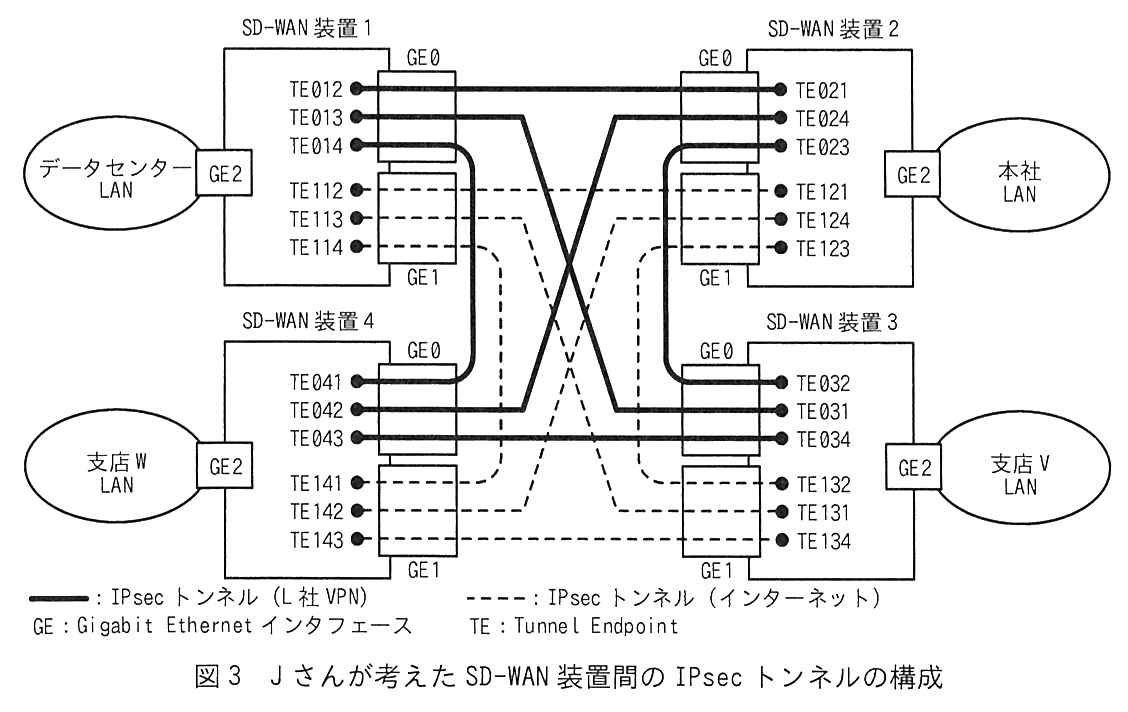
J さんは,図2のネットワーク構成における SD-WAN 装置間の IPsec トンネルの構成について検討した。J さんが考えた SD-WAN 装置間の IPsec トンネルの構成を図3に示す。

SD-WAN 装置1〜4 の4台が四隅にある(左上が SD-WAN 装置1,右上が SD-WAN 装置2,右下が SD-WAN 装置3,左下が SD-WAN 装置4)。各装置は GE0,GE1,GE2 の3つのインタフェースをもち,GE2 に LAN が接続している(SD-WAN 装置1 はデータセンター LAN,SD-WAN 装置2 は本社 LAN,SD-WAN 装置3 は支店 V LAN,SD-WAN 装置4 は支店 W LAN)。GE0 側に L 社 VPN 用の TE が3つ,GE1 側にインターネット用の TE が3つある。SD-WAN 装置1 は GE0 に TE012,TE013,TE014,GE1 に TE112,TE113,TE114。SD-WAN 装置2 は GE0 に TE021,TE024,TE023,GE1 に TE121,TE124,TE123。SD-WAN 装置3 は GE0 に TE032,TE031,TE034,GE1 に TE132,TE131,TE134。SD-WAN 装置4 は GE0 に TE041,TE042,TE043,GE1 に TE141,TE142,TE143。実線(IPsec トンネル(L 社 VPN))は,TE012-TE021,TE013-TE031,TE014-TE041,TE024-TE042,TE023-TE032,TE043-TE034 を結ぶ。破線(IPsec トンネル(インターネット))は,TE112-TE121,TE113-TE131,TE114-TE141,TE124-TE142,TE123-TE132,TE143-TE134 を結ぶ。凡例:実線:IPsec トンネル(L 社 VPN),破線:IPsec トンネル(インターネット),GE:Gigabit Ethernet インタフェース,TE:Tunnel Endpoint
図3 J さんが考えた SD-WAN 装置間の IPsec トンネルの構成

J さんは,この IPsec トンネルの構成を前提として,今後設計する SD-WAN の動作を次のようにまとめた。

J さんは,これらの検討結果を基に報告を行い,SD-WAN 導入の方針が承認された。

出題趣旨(IPA)

近年,SD-WANの企業ネットワークへの採用が進みつつある。SD-WAN技術の詳細は機器ベンダーによって違いがあるが,企業でSD-WANを導入して活用するには,SD-WANの動作原理やその基盤となっているIPネットワーク技術に関する理解が必要である。本問では,企業ネットワークへのSD-WAN導入を題材として,SD-WANに関する基本的な仕組みや,SD-WAN導入に当たって必要となるIPネットワーク設計と構築に必要となる基本的なスキルを問う。

設問と解答例

設問1 解答欄6つ

本文中の [ ア ] 〜 [ カ ] に入れる適切な字句を答えよ。

〔ア〕解答例

  • カスタマー

〔イ〕解答例

  • 再配布

〔ウ〕解答例

  • DMZ

〔エ〕解答例

  • eBGP

〔オ〕解答例

  • プライベート

〔カ〕解答例

  • ポリシーベース
解説

本文の根拠

〔現行ネットワーク概要〕

ルータ 1〜4 は,拠点間を接続する機器であり,L 社の PE ルータと対向する [ ア ] エッジルータである。

〔現行の経路制御概要〕

ルータ 1〜4 で二つのルーティングプロトコル間におけるルーティングを可能にするために,経路情報の [ イ ] をしている。

〔現行ネットワーク概要〕

各拠点の PC とサーバは,データセンターのプロキシサーバを経由してインターネットへアクセスする。

〔現行の経路制御概要〕

BGP4 において,AS 内部の経路交換は iBGP が用いられるのに対し,各拠点のルータと PE ルータとの経路交換では [ エ ] が用いられる。

〔現行の経路制御概要〕

この AS 番号はインターネットに接続されることのない AS のために予約されている番号の範囲に含まれる。このような AS 番号を [ オ ] AS 番号という。

〔SD-WAN 導入検討〕

このように,アプリケーショントラフィックを識別したルーティングを [ カ ] ルーティングという。

ア:MPLS VPN では,通信事業者側の境界ルータを PE(Provider Edge),それに対向する利用者側のルータを CE(Customer Edge)と呼ぶ。本文の PE ルータに対向するルータ1〜4 はカスタマーエッジルータである。

イ:拠点内の OSPF と拠点間の BGP4 の間で経路をやり取りするには,一方で学習した経路を他方のプロトコルに渡す再配布(redistribution)を行う。ウ:各拠点はデータセンターのプロキシサーバを経由してインターネットへアクセスするので,プロキシサーバがある DMZ のサブネットへの経路さえあれば http/https 通信ができる。図1で DMZ はデータセンターの FW の先にある。

エ:異なる AS の間の BGP は eBGP である。G 社(AS 65500)と L 社 VPN(AS 64500)は別の AS なので,ルータと PE ルータの間は eBGP になる。オ:インターネットで使わない AS のために予約された番号はプライベート AS 番号で,2 オクテットの範囲では 64512〜65534(RFC 6996)。65500 はこの範囲に入る。カ:アプリケーションなどの条件(ポリシー)に基づいて経路を選ぶルーティングはポリシーベースルーティングである。

間違えやすい点。ウは「プロキシサーバ」ではなく,サブネットの名前(図1の DMZ)を答える。エは「BGP」だけでは iBGP と区別できないので eBGP と書く。

設問2(1) 解答欄2つ

本文中の下線①について,as-override 設定の前後における経路情報の違いについて,表1中の a,b を埋めて表を完成させよ。

〔a〕解答例

  • 10.3.0.0/16

〔b〕解答例

  • 64500 64500
解説

本文の根拠

〔現行ネットワーク概要〕

L 社の PE ルータは,G 社との間の BGP ピアに as-override を設定している。この設定によって,G 社の複数の拠点で同一の AS 番号を用いる構成が可能になっている。

表1

as-override 設定無し:Prefix は a,AS PATH は 64500 65500。as-override 設定有り:Prefix は a,AS PATH は b。

表2

支店 V:10.3.0.0/16,AS 番号 e。

a:表1は本社のルータ2に届く支店 V の経路なので,Prefix は表2の支店 V の IP アドレス 10.3.0.0/16 である。as-override の有無で Prefix は変わらない。

b:BGP はループ防止のため,受け取った経路の AS_PATH に自分の AS 番号が入っていると,その経路を捨てる。as-override 無しでは,支店 V(AS 65500)の経路は L 社 VPN(AS 64500)を通って「64500 65500」でルータ2 に届くが,ルータ2 自身も AS 65500 なので捨ててしまう。as-override は,PE ルータが相手の AS 番号と同じ AS 番号を AS_PATH の中で自分の AS 番号に書き換える機能で,65500 が 64500 に置き換わる。そのうえで PE ルータが自分の AS 番号を付けて送るので,AS PATH は「64500 64500」になる。

間違えやすい点。b を「64500」だけにすると,65500 を消したことになり AS Path 長が変わる。as-override は AS 番号を置き換えるので,AS Path の長さは設定無しと同じ2つのままである。

設問2(2) 解答欄4つ

本文中の下線②について,G 社現行ネットワークで用いられている AS 番号は何か。表2中の c 〜 f を埋めて表を完成させよ。

〔c〕解答例

  • 65500

〔d〕解答例

  • 65500

〔e〕解答例

  • 65500

〔f〕解答例

  • 65500
解説

本文の根拠

〔現行ネットワーク概要〕

この設定によって,G 社の複数の拠点で同一の AS 番号を用いる構成が可能になっている。

〔現行の経路制御概要〕

L 社 VPN と接続するために,AS 番号 65500 が割り当てられている。

表1

as-override 設定無し:Prefix は a,AS PATH は 64500 65500。

G 社には L 社 VPN と接続するために AS 番号 65500 が割り当てられており,as-override によって複数の拠点で同じ AS 番号を使える構成になっている。表1の設定無しの AS PATH「64500 65500」からも,支店 V の AS 番号は 65500 だと分かる。したがってデータセンター(DMZ を含む),本社,支店 V,支店 W のどれも 65500 である。

as-override が必要になるのは,まさに全拠点が同じ AS 番号 65500 を使っているためである(設問2(1))。拠点ごとに別の AS 番号を使っていれば,AS_PATH に自分の AS 番号が入ることはなく,as-override は要らない。

間違えやすい点。L 社 VPN の AS 番号 64500 と取り違えない。c は DMZ(グローバルアドレス)も含むセルだが,AS 番号は拠点の AS として 65500 である。

設問3(1) 20字以内

本文中の下線③について,経路フィルターによって防止することが可能な障害を 20 字以内で答えよ。

解答例

  • ルーティングループによる障害
解説

本文の根拠

〔現行の経路制御概要〕

このとき,一方のルーティングプロトコルで学習された経路がもう一方のルーティングプロトコルを介して③再び同じルーティングプロトコルに渡されることのないように経路フィルターが設定されている。

OSPF と BGP の間で双方向に再配布していると,OSPF で学習した経路が BGP に渡り,別の拠点のルータで再び OSPF に戻ってくることがある。戻ってきた経路が元の経路より優先されると,パケットが拠点の間を行き来して宛先に届かない。これがルーティングループで,経路の揺れ(フラッピング)も起こしやすい。

下線③は,まさに「一方のプロトコルで学習した経路が,もう一方を介して元のプロトコルに戻る」ことを防ぐフィルターである。再配布する点が複数ある構成(ルータ1〜4 の4台)で特に必要になる。

20字に収める。解答例は「ルーティングループによる障害」で14字。設問が「障害」を問うので,「ルーティングループ」の現象名で答える。

設問3(2) 解答欄2つ

本文中の下線④について,3 拠点の L3SW にこの経路情報が届いたときの OSPF の LSA のタイプを答えよ。また,支店 V の L3SW3 にこの LSA が到達したとき,その LSA を生成した機器は何か。図1中の機器名で答えよ。

〔タイプ〕解答例

  • Type5
  • 外部LSA

〔機器〕解答例

  • ルータ3
解説

本文の根拠

〔現行の経路制御概要〕

全拠点からインターネットへの http/https 通信ができるように,[ ウ ] のサブネットを宛先とする経路を OSPF で配布している。この経路情報は,途中 BGP4 を経由して,④3 拠点(本社,支店 V,支店 W)のルータ及び L3SW に届く。

〔現行の経路制御概要〕

OSPF エリアは全てエリア 0 である。

DMZ のサブネットの経路は,データセンターの OSPF からルータ1 で BGP4 に再配布され,L 社 VPN を通って各拠点のルータ2〜4 に届く。各拠点のルータはそれを OSPF に再配布して,拠点内の L3SW に広告する。OSPF(RFC 2328)では,他のルーティングプロトコルから取り込んだ AS 外部の経路は,AS 境界ルータ(ASBR)が生成する AS-external-LSA(タイプ5)で広告される。したがって L3SW に届く LSA はタイプ5 で,支店 V の L3SW3 に届いたものを生成したのは,支店 V で BGP から OSPF への再配布を行うルータ3 である。

OSPF の LSA は生成したルータ(Advertising Router)が記録されたまま運ばれる。BGP を経由した時点で OSPF の LSA は途切れるので,データセンターのルータ1 が作った LSA が支店 V まで届くわけではない。

間違えやすい点。エリアは全てエリア0 なので,エリア間の経路を表すタイプ3(Summary-LSA)ではない。また,機器は「図1中の機器名」で答えるので,ASBR ではなくルータ3 と書く。解答例は「Type5」と「外部LSA」のどちらでもよい。採点講評でも正答率が低かったとされている。

採点講評(IPA)

設問3では,(2)の正答率が低かった。OSPFにおける経路情報交換の基本的な仕組みを正しく理解していない受験者が多いと推察される。OSPFがどのようにLSAを交換して経路表を作るかという動作の仕様や各LSAの役割などについては,OSPFの基本事項なので,しっかりと理解してほしい。

設問4(1) 解答欄2つ

本文中の下線⑤について,SD-WAN コントローラーから送られる情報を二つ挙げ,それぞれ 25 字以内で答えよ。

〔①〕解答例

  • IPsecトンネル確立のためのIPアドレス

〔②〕解答例

  • IPsecトンネル確立のための鍵情報
解説

本文の根拠

〔SD-WAN 導入検討〕

IPsec トンネルの確立では SD-WAN 装置の IP アドレスが用いられる。

〔SD-WAN 導入検討〕

SD-WAN コントローラーと SD-WAN 装置間の通信は TLS で保護される。

IPsec トンネルを張るには,最低限,相手の端点の IP アドレス(どこへトンネルを張るか)と,暗号化・認証に使う鍵の情報(事前共有鍵など,IKE で認証し鍵を作るための材料)が必要である。SD-WAN では,拠点ごとに手で設定する代わりに,コントローラーが各 SD-WAN 装置から情報を集めて配る。

本文の「IPsec トンネルの確立では SD-WAN 装置の IP アドレスが用いられる」が1つ目の根拠である。コントローラーと装置の間の通信を TLS で保護しているのは,鍵情報のような秘密を配布するからだと読める。

25字に収める。解答例は「IPsecトンネル確立のためのIPアドレス」「IPsecトンネル確立のための鍵情報」で,何のための情報かを「IPsec トンネル確立のための」で示している。2つを入れ替えて書いてもよい。

設問4(2) 35字以内

本文中の下線⑥について,トンネルインタフェースに BFD を設定する目的を,“IPsec トンネル”という用語を用いて 35 字以内で答えよ。

解答例

  • IPsecトンネルに障害があった場合の検出を高速にする。
解説

本文の根拠

〔SD-WAN 導入検討〕

SD-WAN 装置は,RFC 5880 で規定された BFD(Bidirectional Forwarding Detection)機能を有する。

〔SD-WAN 導入検討〕

⑥拠点の SD-WAN 装置のトンネルインタフェースで,BFD を有効化する。

BFD(RFC 5880)は,2つの装置の間で短い間隔で制御パケットを送り合い,決められた回数届かなければ経路が切れたと判断する軽量の障害検知プロトコルである。ルーティングプロトコルの Hello や IKE の生存確認より短い時間(ミリ秒〜秒の単位)で検知できる。

IPsec トンネルは,途中の L 社 VPN やインターネットで障害が起きても,トンネルインタフェース自体はすぐにはダウンしない。トンネルインタフェースで BFD を動かせば,トンネルの先まで通信できなくなったことをすぐに検知して,もう一方のアンダーレイのトンネルに切り替えられる(下線⑦の L 社 VPN からインターネットへの切替え)。

35字に収める。解答例は「IPsecトンネルに障害があった場合の検出を高速にする。」で28字。要素は「IPsec トンネルの障害」と「検出を高速にする」の2つ。採点講評でも正答率が低かったとされている。

採点講評(IPA)

設問4では,(2)の正答率が低かった。BFDのような障害検知のための技術はネットワークを安定的に稼働させるために役に立つ技術である。障害検知の手法や関連知識を広く身に付けておくことは重要である。

設問5(1)

本文中の下線⑦について,通常時に本社の PC から支店 V の PC への通信が通過する TE はどれか。図3中の字句で全て答えよ。

解答例

  • TE023,TE032
解説

本文の根拠

図3

実線(IPsec トンネル(L 社 VPN))は,TE012-TE021,TE013-TE031,TE014-TE041,TE024-TE042,TE023-TE032,TE043-TE034 を結ぶ。

〔SD-WAN トンネル検討〕

⑦L 社 VPN を優先的に利用し,L 社 VPN が使えないときはインターネットを経由する

本社の LAN は SD-WAN 装置2,支店 V の LAN は SD-WAN 装置3 につながる。通常時は L 社 VPN を優先するので,SD-WAN 装置2 と SD-WAN 装置3 の間の L 社 VPN 側(GE0)の IPsec トンネルを使う。図3で装置2 と装置3 を実線で結ぶのは TE023 と TE032 である。

TE の名前は「TE」の後に,アンダーレイ(0 が L 社 VPN,1 がインターネット),自装置の番号,相手の装置の番号が並ぶ形になっている。TE023 は「L 社 VPN・装置2・相手は装置3」と読める。

間違えやすい点。トンネルの両端の TE を「全て」答える。データセンターの SD-WAN 装置1 を経由するわけではなく,拠点間はフルメッシュで直接トンネルが張られている。

設問5(2)

(1)において支店 V の L 社 VPN 接続回線に障害があった場合,本社の PC から支店 V の PC への通信が通過する TE はどれか。図3中の字句で全て答えよ。

解答例

  • TE123,TE132
解説

本文の根拠

図3

破線(IPsec トンネル(インターネット))は,TE112-TE121,TE113-TE131,TE114-TE141,TE124-TE142,TE123-TE132,TE143-TE134 を結ぶ。

〔SD-WAN トンネル検討〕

⑦L 社 VPN を優先的に利用し,L 社 VPN が使えないときはインターネットを経由する

支店 V の L 社 VPN 接続回線に障害があると,SD-WAN 装置3 の GE0 側のトンネルは全て使えなくなる。下線⑦のとおりインターネットを経由するので,SD-WAN 装置2 と SD-WAN 装置3 の間のインターネット側(GE1)のトンネル,つまり TE123 と TE132 を使う。

本社と支店 V の間には直接のトンネルがあるので,他の拠点を中継する必要はない。L 社 VPN の障害を素早く検知して切り替えるのが,設問4(2)の BFD の役割である。

間違えやすい点。本社側の L 社 VPN 回線は生きているが,相手の支店 V まで L 社 VPN では届かないので,本社側もインターネット側の TE123 を使う。

出典:令和6年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)

問3 ローカルブレイクアウトによる負荷軽減

ローカルブレイクアウトによる負荷軽減に関する次の記述を読んで,設問に答えよ。

A 社は,従業員 300 人の建築デザイン会社である。東京本社のほか,大阪,名古屋,仙台,福岡の 4 か所の支社を構えている。本社には 100 名,各支社には 50 名の従業員が勤務している。

A 社は,インターネット上の C 社の SaaS(以下,C 社 SaaS という)を積極的に利用する方針にしている。A 社情報システム部ネットワーク担当の B さんは,C 社 SaaS 宛ての通信が HTTPS であることから,ネットワークの負荷軽減を目的に,各支社の PC から C 社 SaaS 宛ての通信を,本社のプロキシサーバを利用せず直接インターネット経由で接続して利用できるようにする,ローカルブレイクアウトについて検討することにした。

〔現在の A 社のネットワーク構成〕

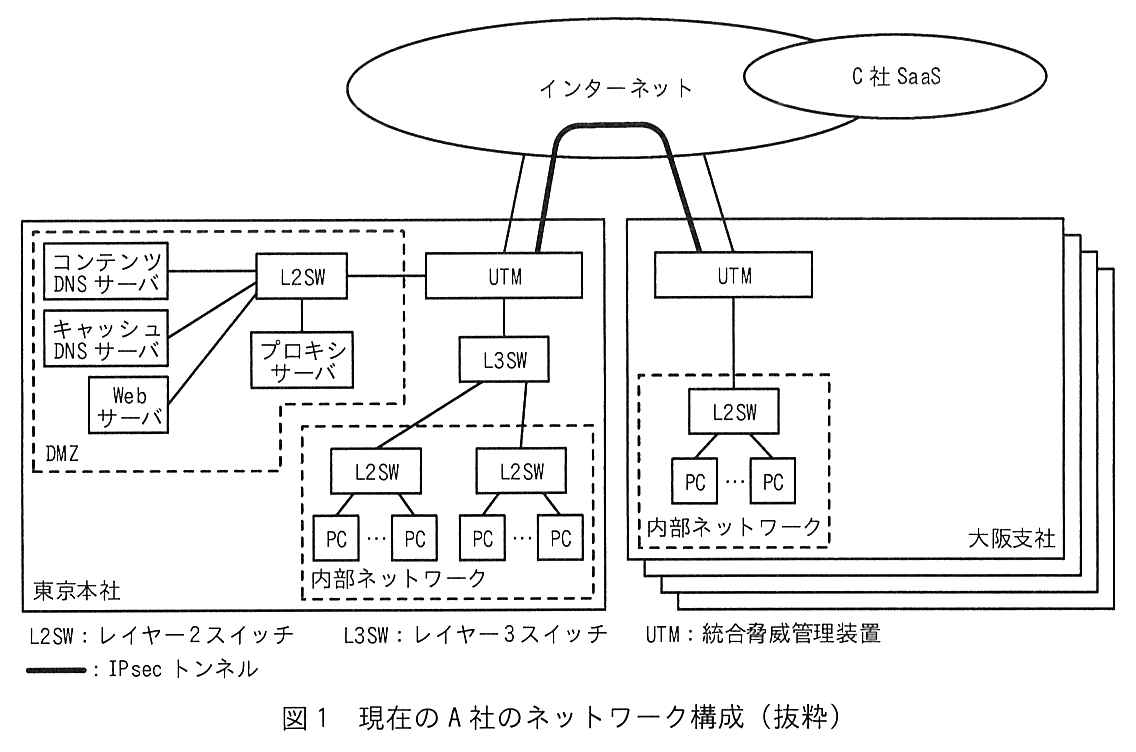
現在の A 社のネットワーク構成を図1に示す。

上にインターネットがあり,その中に C 社 SaaS がある。東京本社では,UTM がインターネットに接続し,DMZ の L2SW と L3SW に接続している。DMZ(破線)には L2SW があり,コンテンツ DNS サーバ,キャッシュ DNS サーバ,Web サーバ,プロキシサーバが L2SW に接続している。L3SW には2台の L2SW が接続し,それぞれに複数の PC が接続している(破線の内部ネットワーク)。大阪支社(後ろに重なった枠で他の支社も示されている)では,UTM がインターネットに接続し,UTM の下に内部ネットワーク(破線)の L2SW と複数の PC がある。東京本社の UTM と大阪支社の UTM の間には,インターネットを通る IPsec トンネル(太線)が張られている。凡例:L2SW:レイヤー2スイッチ,L3SW:レイヤー3スイッチ,UTM:統合脅威管理装置,太線:IPsec トンネル
図1 現在の A 社のネットワーク構成(抜粋)

現在の A 社のネットワーク構成の概要を次に示す。

〔現在の A 社の VPN 構成〕

A 社は,UTM の IPsec VPN 機能を利用して,本社をハブ,各支社をスポークとする [ ア ] 型の VPN を構成している。本社と各支社との間の VPN は,IP in IP トンネリング(以下,IP-IP という)でカプセル化し,さらに IPsec を利用して暗号化することで IP-IP over IPsec インタフェースを構成し,2 拠点間をトンネル接続している。①本社の UTM と支社の UTM のペアでは IPsec で暗号化するために同じ鍵を共有している。②この鍵はペアごとに異なる値が設定されている。

③IPsec の通信モードには,トランスポートモードとトンネルモードがあるが,A 社の VPN ではトランスポートモードを利用している。

A 社の VPN を構成する IP パケット構造を図2に示す。

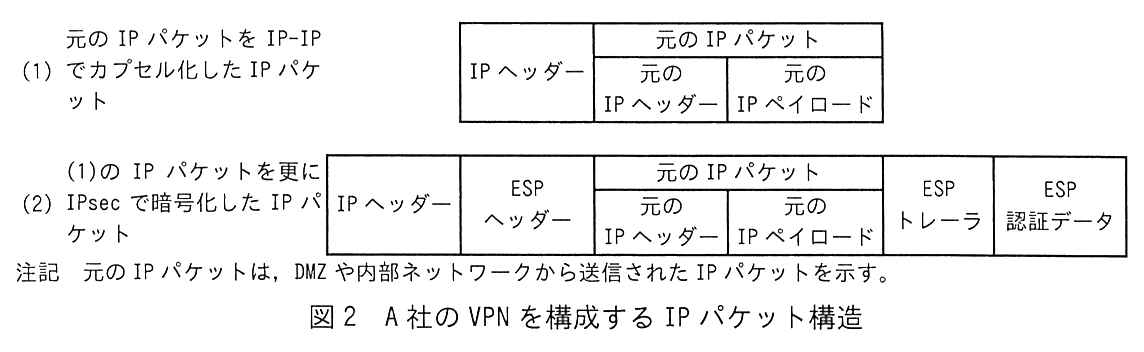
(1) 元の IP パケットを IP-IP でカプセル化した IP パケット:左から“IP ヘッダー”,“元の IP パケット”(その中が“元の IP ヘッダー”と“元の IP ペイロード”)が並ぶ。(2) (1)の IP パケットを更に IPsec で暗号化した IP パケット:左から“IP ヘッダー”,“ESP ヘッダー”,“元の IP パケット”(その中が“元の IP ヘッダー”と“元の IP ペイロード”),“ESP トレーラ”,“ESP 認証データ”が並ぶ。注記 元の IP パケットは,DMZ や内部ネットワークから送信された IP パケットを示す。
図2 A 社の VPN を構成する IP パケット構造

VPN を構成するために,本社と各支社の UTM には固定のグローバル IP アドレスを割り当てている。④IP-IP over IPsec インタフェースでは,IP Unnumbered 設定が行われている。また,⑤IP-IP over IPsec インタフェースでは,中継する TCP パケットの IP フラグメントを防止するための設定が行われている。

〔プロキシサーバを利用した制御〕

B さんが UTM について調べたところ,追加ライセンスを購入することでプロキシサーバ(以下,UTM プロキシサーバという)として利用できることが分かった。

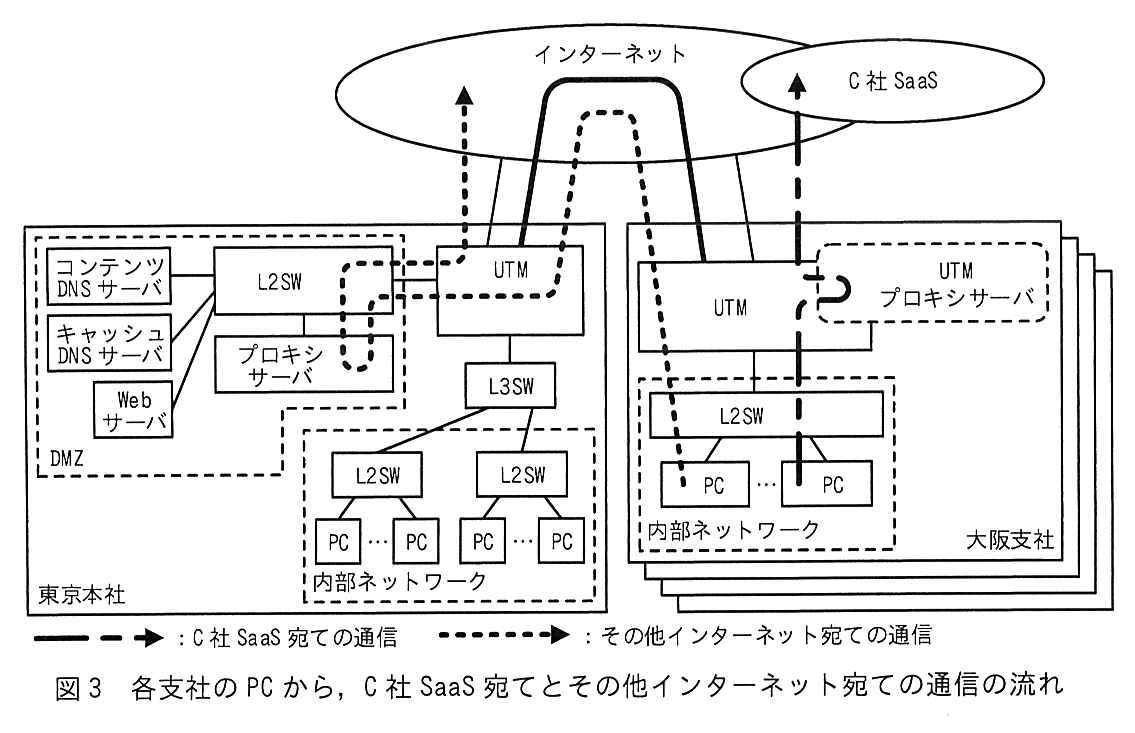
B さんは,ネットワークの負荷軽減のために,各支社の PC から C 社 SaaS 宛ての通信は,各支社の UTM プロキシサーバをプロキシサーバとして指定することで直接インターネットに向けることを考えた。また,各支社の PC からその他インターネット宛ての通信は,通信相手を特定できないことから,各種ログを取得するために,これまでどおり本社のプロキシサーバをプロキシサーバとして指定することを考えた。各支社の PC から,C 社 SaaS 宛てとその他インターネット宛ての通信の流れを図3に示す。

図1の構成で,大阪支社の UTM の横に UTM プロキシサーバ(破線の枠)が加わっている。C 社 SaaS 宛ての通信(太い破線の矢印)は,大阪支社の PC から L2SW を通って UTM に入り,UTM プロキシサーバで折り返して,UTM からインターネットに出て C 社 SaaS に向かう。その他インターネット宛ての通信(細かい点線の矢印)は,大阪支社の別の PC から L2SW,UTM を通り,IPsec トンネルでインターネットを経由して東京本社の UTM に入り,DMZ の L2SW を経てプロキシサーバで折り返し,再び L2SW,UTM を通ってインターネットに出る。東京本社の UTM と大阪支社の UTM の間には図1と同じ IPsec トンネル(太線)がある。凡例:太い実線と破線の矢印:C 社 SaaS 宛ての通信,点線の矢印:その他インターネット宛ての通信
図3 各支社の PC から,C 社 SaaS 宛てとその他インターネット宛ての通信の流れ

B さんは,各支社の PC が利用するプロキシサーバを制御するためにプロキシ自動設定(以下,PAC という)ファイルと Web プロキシ自動検出(以下,WPAD という)の導入を検討することにした。

〔PAC ファイル導入検討〕

B さんは PAC ファイルの作成方法について調査した。PAC ファイルは JavaScript で記述する。PAC ファイルに記述する FindProxyForURL 関数の第 1 引数である url にはアクセス先の URL が,第 2 引数である host にはアクセス先の URL から取得したホスト名が渡される。これらの引数に渡された値を様々な関数を用いて条件分けし,利用するプロキシサーバを決定する。FindProxyForURL 関数の戻り値が“DIRECT”ならば,プロキシサーバを利用せず直接通信を行う。戻り値が“PROXY host:port”ならば,指定されたプロキシサーバ(host)のポート番号(port)を利用する。

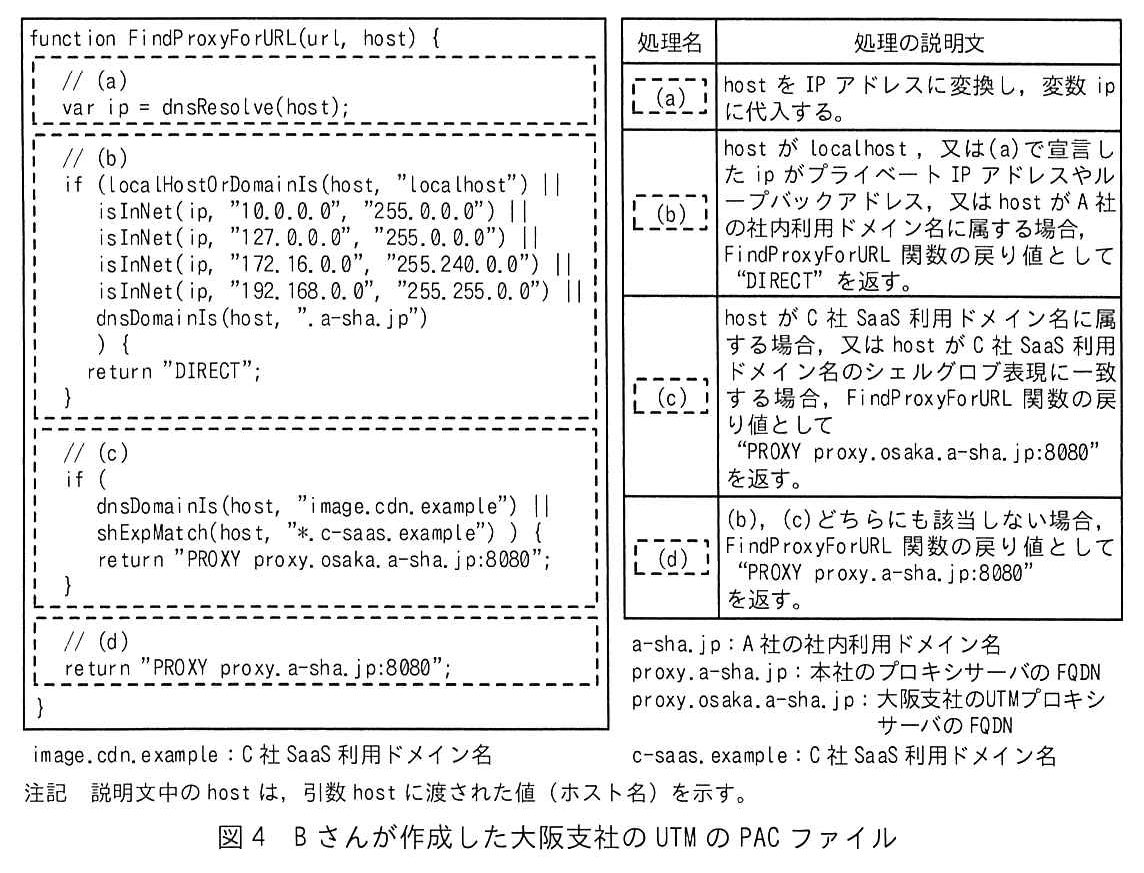
テスト用に大阪支社の UTM を想定した PAC ファイルを作成した。B さんが作成した大阪支社の UTM の PAC ファイルを図4に示す。

左に PAC ファイルのコード,右に処理名と処理の説明文の表がある。コードは function FindProxyForURL(url, host) { の中に,破線で囲んだ4つの処理 (a)〜(d) が並ぶ。(a):// (a) var ip = dnsResolve(host);。(b):// (b) if (localHostOrDomainIs(host, "localhost") || isInNet(ip, "10.0.0.0", "255.0.0.0") || isInNet(ip, "127.0.0.0", "255.0.0.0") || isInNet(ip, "172.16.0.0", "255.240.0.0") || isInNet(ip, "192.168.0.0", "255.255.0.0") || dnsDomainIs(host, ".a-sha.jp") ) { return "DIRECT"; }。(c):// (c) if ( dnsDomainIs(host, "image.cdn.example") || shExpMatch(host, "*.c-saas.example") ) { return "PROXY proxy.osaka.a-sha.jp:8080"; }。(d):// (d) return "PROXY proxy.a-sha.jp:8080";。最後に } で閉じる。表:(a):host を IP アドレスに変換し,変数 ip に代入する。(b):host が localhost,又は(a)で宣言した ip がプライベート IP アドレスやループバックアドレス,又は host が A 社の社内利用ドメイン名に属する場合,FindProxyForURL 関数の戻り値として“DIRECT”を返す。(c):host が C 社 SaaS 利用ドメイン名に属する場合,又は host が C 社 SaaS 利用ドメイン名のシェルグロブ表現に一致する場合,FindProxyForURL 関数の戻り値として“PROXY proxy.osaka.a-sha.jp:8080”を返す。(d):(b),(c)どちらにも該当しない場合,FindProxyForURL 関数の戻り値として“PROXY proxy.a-sha.jp:8080”を返す。凡例:image.cdn.example:C 社 SaaS 利用ドメイン名,a-sha.jp:A 社の社内利用ドメイン名,proxy.a-sha.jp:本社のプロキシサーバの FQDN,proxy.osaka.a-sha.jp:大阪支社の UTM プロキシサーバの FQDN,c-saas.example:C 社 SaaS 利用ドメイン名。注記 説明文中の host は,引数 host に渡された値(ホスト名)を示す。
図4 B さんが作成した大阪支社の UTM の PAC ファイル

B さんは,テスト用の PC とテスト用の UTM プロキシサーバを用意し,作成した PAC ファイルを利用することで,テスト用の PC から C 社 SaaS 宛ての通信が,期待どおりに本社のプロキシサーバを利用せずに,テスト用の UTM プロキシサーバを利用することを確認した。⑥B さんは各支社の PAC ファイルを作成した。

〔WPAD 導入検討〕

WPAD は,[ イ ] や [ ウ ] の機能を利用して,PAC ファイルの場所を配布するプロトコルである。PC や Web ブラウザの Web プロキシ自動検出が有効になっていると,[ イ ] サーバや [ ウ ] サーバと通信を行い,アプリケーションレイヤープロトコルの一つである [ エ ] を利用して [ エ ] サーバから PAC ファイルのダウンロードを試みる。

WPAD の利用には,PC や Web ブラウザの Web プロキシ自動検出を有効にするだけでよく,簡便である一方,悪意のある [ イ ] サーバや [ ウ ] サーバがあると⑦PC や Web ブラウザが脅威にさらされる可能性も指摘されている。B さんは,WPAD は利用しないことにし,PC や Web ブラウザの Web プロキシ自動検出を無効にすることにした。PC や Web ブラウザには PAC ファイルの [ オ ] を直接設定する。

B さんが検討した対応案が承認され,情報システム部はプロジェクトを開始した。

出題趣旨(IPA)

クラウドサービスを利用する企業はますます増加しており,社内システムのオンプレミス環境からクラウド環境への移行が進んでいる。また,多くのクラウドサービスはHTTPSで提供されており,企業ネットワークではHTTPSを中心とした通信制御,トラフィックコントロールを求められることが増えてきた。PCやWebブラウザが利用するプロキシサーバの制御も必要である。本問では,ローカルブレイクアウトを題材として,IPsec VPNの基本的な知識,及びプロキシ自動設定やWebプロキシ自動検出について問う。

設問と解答例

設問1(1) 解答欄1つ

本文中の [ ア ] に入れる適切な字句を答えよ。

〔ア〕解答例

  • ハブアンドスポーク
解説

本文の根拠

〔現在の A 社の VPN 構成〕

A 社は,UTM の IPsec VPN 機能を利用して,本社をハブ,各支社をスポークとする [ ア ] 型の VPN を構成している。

図1

東京本社の UTM と大阪支社の UTM の間には,インターネットを通る IPsec トンネル(太線)が張られている。

中心の拠点(ハブ)と各拠点(スポーク)の間だけに VPN を張り,拠点どうしの通信はハブを経由させる構成をハブアンドスポーク型という。車輪の軸(ハブ)と輻(スポーク)にたとえた名前である。これに対し,全ての拠点の間に VPN を張る構成はフルメッシュ型という。

本文が「本社をハブ,各支社をスポークとする」とそのまま述べており,図1でも IPsec トンネルは本社と支社の間に張られている。PC が利用するサーバが全て本社の DMZ にあり,インターネットへも本社のプロキシサーバを経由するので,通信が本社に集まるこの形が合っている。

間違えやすい点。「スター型」も形としては同じだが,本文の「ハブ」「スポーク」という字句に合わせてハブアンドスポークと答える。

設問1(2)

本文中の下線①について,本社の UTM と支社の UTM のペアで共有する鍵を何と呼ぶか答えよ。

解答例

  • 事前共有鍵
解説

本文の根拠

〔現在の A 社の VPN 構成〕

①本社の UTM と支社の UTM のペアでは IPsec で暗号化するために同じ鍵を共有している。

IPsec の鍵交換(IKE)で,通信する2台にあらかじめ同じ秘密の値を設定しておき,それを使って互いを認証する方式を事前共有鍵(PSK:Pre-Shared Key)方式という。もう一つの代表的な方式は,証明書(公開鍵)を使うものである。

本文の「ペアでは…同じ鍵を共有している」が,あらかじめ両側に同じ鍵を設定しておくことを表している。実際にパケットを暗号化する鍵は IKE のやり取りで作られ,事前共有鍵はその相手の認証に使われる。

間違えやすい点。「共通鍵」は暗号方式の分類(共通鍵暗号)の名前で,IPsec でペアに設定する鍵の呼び名としては事前共有鍵が正しい。採点講評でも(2)の正答率がやや低く,事前共有鍵は IPsec の基本的な用語だとされている。

採点講評(IPA)

設問1では,(2)の正答率がやや低かった。事前共有鍵はIPsecの基本的な技術用語なので是非知っておいてもらいたい。(3)の正答率が低かった。ESPヘッダーを含めた誤った解答が多かった。ESPヘッダーは,暗号化の範囲に含まれないことをしっかり理解してほしい。

設問1(3) 25字以内

本文中の下線②について,鍵は全て同じではなく,ペアごとに異なる値を設定することで得られる効果を,鍵の管理に着目して 25 字以内で答えよ。

解答例

  • 鍵が漏えいした際の影響範囲を小さくできる。
解説

本文の根拠

〔現在の A 社の VPN 構成〕

②この鍵はペアごとに異なる値が設定されている。

冒頭

東京本社のほか,大阪,名古屋,仙台,福岡の 4 か所の支社を構えている。

本社と4つの支社の間に4つのペアがある。全てのペアで同じ鍵を使うと,どこか1か所(たとえば1つの支社の UTM)から鍵が漏れただけで,全ての VPN のなりすましや通信の解読に使われるおそれがある。ペアごとに異なる鍵にしておけば,漏れた鍵で影響を受けるのはそのペアだけで済み,鍵の変更もそのペアの2台だけで済む。

設問は「鍵の管理に着目して」とあるので,暗号の強さではなく,漏えい時にどこまで影響が及ぶかという管理の観点で答える。

25字に収める。解答例は「鍵が漏えいした際の影響範囲を小さくできる。」で21字。要素は「鍵が漏えいした際」と「影響範囲を小さくできる」の2つ。

なお,採点講評は「(3)の正答率が低かった。ESPヘッダーを含めた誤った解答が多かった。」と述べているが,ESP ヘッダーの話は暗号化の範囲を問う設問1(4)の内容に当たる。講評の設問番号と中身が合っていないので,両方の設問に講評を載せている。

採点講評(IPA)

設問1では,(2)の正答率がやや低かった。事前共有鍵はIPsecの基本的な技術用語なので是非知っておいてもらいたい。(3)の正答率が低かった。ESPヘッダーを含めた誤った解答が多かった。ESPヘッダーは,暗号化の範囲に含まれないことをしっかり理解してほしい。

設問1(4)

本文中の下線③について,A 社の VPN で利用しているトランスポートモードとした場合は元の IP パケット(元の IP ヘッダーと元の IP ペイロード)と ESP トレーラの範囲を暗号化するのに対し,A 社の VPN をトンネルモードとした場合はどの範囲を暗号化するか。図2中の字句で全て答えよ。

解答例

  • IPヘッダー,元のIPパケット,ESPトレーラ
解説

本文の根拠

〔現在の A 社の VPN 構成〕

③IPsec の通信モードには,トランスポートモードとトンネルモードがあるが,A 社の VPN ではトランスポートモードを利用している。

図2

(2) (1)の IP パケットを更に IPsec で暗号化した IP パケット:左から“IP ヘッダー”,“ESP ヘッダー”,“元の IP パケット”(その中が“元の IP ヘッダー”と“元の IP ペイロード”),“ESP トレーラ”,“ESP 認証データ”が並ぶ。

ESP(RFC 4303)のトランスポートモードは,IP ヘッダーはそのまま残し,その後ろのペイロードと ESP トレーラを暗号化する。A 社では IP-IP でカプセル化したパケットの IP ヘッダー(外側)を残し,ペイロードである元の IP パケットと ESP トレーラを暗号化している。トンネルモードでは,IP パケット全体を ESP で包み,新しい IP ヘッダーを付ける。暗号化されるのは,包まれた IP パケット全体と ESP トレーラである。

A 社の VPN をトンネルモードにすると,包まれるのは図2(1)の IP-IP のパケット全体,つまり「IP ヘッダー」と「元の IP パケット」である。これに ESP トレーラが加わる。新しく付く IP ヘッダーと ESP ヘッダー,ESP 認証データは暗号化されない。

間違えやすい点。ESP ヘッダー(SPI とシーケンス番号)は受信側が復号に使う SA を見分けるために平文のまま送るので,暗号化の範囲に入らない。ESP 認証データは暗号化した結果に対して計算するので,これも範囲外である。採点講評は「(3)の正答率が低かった。ESP ヘッダーを含めた誤った解答が多かった。」と述べているが,ESP ヘッダーの話は暗号化の範囲を問うこの(4)の内容に当たる。

採点講評(IPA)

設問1では,(2)の正答率がやや低かった。事前共有鍵はIPsecの基本的な技術用語なので是非知っておいてもらいたい。(3)の正答率が低かった。ESPヘッダーを含めた誤った解答が多かった。ESPヘッダーは,暗号化の範囲に含まれないことをしっかり理解してほしい。

設問1(5) 30字以内

本文中の下線④について,IP Unnumbered 設定とはどのような設定か。“IP アドレスの割当て”の字句を用いて 30 字以内で答えよ。

解答例

  • インタフェースにIPアドレスの割当てを行わない設定
解説

本文の根拠

〔現在の A 社の VPN 構成〕

④IP-IP over IPsec インタフェースでは,IP Unnumbered 設定が行われている。

〔現在の A 社の VPN 構成〕

VPN を構成するために,本社と各支社の UTM には固定のグローバル IP アドレスを割り当てている。

IP Unnumbered は,ポイントツーポイントのインタフェース(トンネルインタフェースなど)に独自の IP アドレスを割り当てず,ほかのインタフェースの IP アドレスを借りて使う設定である。2点間を結ぶだけのリンクごとにサブネットを用意しなくて済み,アドレスの消費と設計の手間を減らせる。

A 社の UTM は固定のグローバル IP アドレスをもち,本社と4つの支社の間にトンネルがある。トンネルインタフェースごとにアドレスを割り当てずに,UTM の既存のアドレスを借りれば,拠点が増えてもトンネル用のアドレス設計が要らない。

30字に収める。解答例は「インタフェースにIPアドレスの割当てを行わない設定」で25字。指定の字句「IP アドレスの割当て」を使い,「どこに」割り当てないか(インタフェースに)を示す。

設問1(6) 10字以内

本文中の下線⑤について,中継する TCP パケットの IP フラグメントを防止するための設定を行わず,UTM で IP フラグメント処理が発生する場合,UTM にどのような影響があるか。10 字以内で答えよ。

解答例

  • 転送負荷の増大
解説

本文の根拠

〔現在の A 社の VPN 構成〕

⑤IP-IP over IPsec インタフェースでは,中継する TCP パケットの IP フラグメントを防止するための設定が行われている。

図2

(2) (1)の IP パケットを更に IPsec で暗号化した IP パケット:左から“IP ヘッダー”,“ESP ヘッダー”,“元の IP パケット”(その中が“元の IP ヘッダー”と“元の IP ペイロード”),“ESP トレーラ”,“ESP 認証データ”が並ぶ。

図2のとおり,元の IP パケットには IP-IP の IP ヘッダーと,ESP ヘッダー・ESP トレーラ・ESP 認証データが加わる。元のパケットがイーサネットの MTU(1,500 バイト)いっぱいの大きさだと,カプセル化した後は MTU を超えるので,UTM は IP パケットを分割(フラグメント)して送ることになる。分割と,受信側での再組立ては UTM の処理を増やし,転送性能を落とす。

下線⑤の設定は,TCP の MSS(最大セグメント長)を小さく書き換えるなどして,はじめからカプセル化後も MTU に収まる大きさで通信させるものである。これを行わないと,フラグメントの処理が UTM の負荷になる。

10字に収める。解答例は「転送負荷の増大」で7字。「UTM にどのような影響」とあるので,UTM の処理(転送)の負荷が増えることを短く書く。

設問2(1)

図4について,DMZ にある Web サーバにアクセスする際,プロキシサーバを利用する場合はプロキシサーバ名を答えよ。プロキシサーバを利用しない場合は“利用しない”と答えよ。

解答例

  • 利用しない
解説

本文の根拠

〔現在の A 社のネットワーク構成〕

DMZ や内部ネットワークではプライベート IP アドレスを利用している。

図4

(b):host が localhost,又は(a)で宣言した ip がプライベート IP アドレスやループバックアドレス,又は host が A 社の社内利用ドメイン名に属する場合,FindProxyForURL 関数の戻り値として“DIRECT”を返す。

DMZ の Web サーバにはプライベート IP アドレスが割り当てられている。PAC ファイルは (a) で host を IP アドレスに変換し,(b) でその ip がプライベート IP アドレス(10.0.0.0/8,172.16.0.0/12,192.168.0.0/16 のいずれか)なら“DIRECT”を返す。したがってプロキシサーバを利用せず直接アクセスする。

(b) は (c)(d) より前にあるので,先に (b) に当てはまれば (c)(d) は評価されない。仮に Web サーバのホスト名が A 社の社内利用ドメイン名 a-sha.jp に属していても,同じく (b) で“DIRECT”になる。

間違えやすい点。支社の PC から見て DMZ は本社にあるので「本社のプロキシサーバ」と考えがちだが,PAC の判定は上から順に行われ,(b) で直接通信と決まる。答えは指定どおり「利用しない」と書く。

設問2(2)

図4について,インターネット上にある https://www.example.com/foo/index.html にアクセスする際,プロキシサーバを利用する場合はプロキシサーバ名を答えよ。プロキシサーバを利用しない場合は“利用しない”と答えよ。

解答例

  • proxy.a-sha.jp
解説

本文の根拠

図4

(d):(b),(c)どちらにも該当しない場合,FindProxyForURL 関数の戻り値として“PROXY proxy.a-sha.jp:8080”を返す。

図4

proxy.a-sha.jp:本社のプロキシサーバの FQDN

host は www.example.com である。インターネット上のサーバなので (a) で得る ip はグローバル IP アドレスで,(b) のプライベート IP アドレスやループバックアドレスに当たらず,localhost でも a-sha.jp でもない。(c) の C 社 SaaS 利用ドメイン名(image.cdn.example,*.c-saas.example)にも当たらない。したがって (d) に進み,“PROXY proxy.a-sha.jp:8080”が返る。

proxy.a-sha.jp は本社のプロキシサーバの FQDN である。本文の「その他インターネット宛ての通信は…これまでどおり本社のプロキシサーバをプロキシサーバとして指定する」という方針のとおりの動きになる。

間違えやすい点。答えるのはプロキシサーバ名なので,ポート番号 8080 は付けず「proxy.a-sha.jp」と書く。

設問2(3) 解答欄2つ

図4について,isInNet(ip, “172.16.0.0”, “255.240.0.0”)のアドレス空間は,どこからどこまでか。最初の IP アドレスと最後の IP アドレスを答えよ。

〔最初〕解答例

  • 172.16.0.0

〔最後〕解答例

  • 172.31.255.255
解説

本文の根拠

図4

isInNet(ip, "172.16.0.0", "255.240.0.0")

isInNet(ip, パターン, マスク) は,ip とマスクの論理積がパターンと一致するかを調べる。マスク 255.240.0.0 は上位 12 ビットが 1 なので,172.16.0.0/12 の範囲を表す。第2オクテットの 16 は2進数で 0001 0000 で,上位4ビット(0001)が固定され,下位4ビットは 0000〜1111 の 16 通りになる。したがって第2オクテットは 16〜31 で,範囲は 172.16.0.0 から 172.31.255.255 までである。これは RFC 1918 が定めるプライベートアドレスの一つである。

検算:/12 のアドレス数は 2 の 20 乗で 1,048,576 個。第2オクテット 16 個 × 256 × 256 = 1,048,576 で一致する。

間違えやすい点。設問はアドレス空間の最初と最後を問うているので,ネットワークアドレス 172.16.0.0 とブロードキャストアドレス 172.31.255.255 も含めて答える。採点講評でも,これらを含めない誤答が散見されたとされている。

採点講評(IPA)

設問2では,(3)の正答率が低かった。172.16.0.0や172.31.255.255はIPアドレスとして利用可能であるが,これらを含めない誤った解答が散見された。IPアドレスのアドレス空間を正しく理解することは,ネットワーク技術者として重要である。

設問2(4) 20字以内

図4について,変数 ip がプライベート IP アドレスの場合,戻り値を“DIRECT”にすることで得られる効果を,“負荷軽減”の字句を用いて 20 字以内で答えよ。

解答例

  • 本社のプロキシサーバの負荷軽減
解説

本文の根拠

〔現在の A 社のネットワーク構成〕

PC が利用するサーバは,全て本社の DMZ に設置されている。

図4

(d):(b),(c)どちらにも該当しない場合,FindProxyForURL 関数の戻り値として“PROXY proxy.a-sha.jp:8080”を返す。

プライベート IP アドレスのサーバは A 社内のサーバ(本社の DMZ のサーバ)である。(b) で“DIRECT”にしておかないと,これらへの通信も (d) に落ちて本社のプロキシサーバを経由することになる。社内のサーバへの通信までプロキシサーバが中継すると,本来不要な処理でプロキシサーバの負荷が増える。直接通信させれば,本社のプロキシサーバはインターネット宛ての通信の中継だけに専念できる。
プロキシサーバの役割は,本文のとおりインターネット宛ての通信を中継し,セキュリティ対策のログを取ることで,社内の通信を中継する必要はない。

20字に収める。解答例は「本社のプロキシサーバの負荷軽減」で15字。指定の「負荷軽減」に,何の負荷か(本社のプロキシサーバ)を添える。

設問2(5) 25字以内

本文中の下線⑥について,PAC ファイルは支社ごとに用意する必要がある理由を 25 字以内で答えよ。

解答例

  • UTMプロキシサーバのFQDNが異なるから
解説

本文の根拠

図4

(c):host が C 社 SaaS 利用ドメイン名に属する場合,又は host が C 社 SaaS 利用ドメイン名のシェルグロブ表現に一致する場合,FindProxyForURL 関数の戻り値として“PROXY proxy.osaka.a-sha.jp:8080”を返す。

図4

proxy.osaka.a-sha.jp:大阪支社の UTM プロキシサーバの FQDN

C 社 SaaS 宛ての通信は,各支社の UTM プロキシサーバからローカルブレイクアウトさせる。図4の (c) は大阪支社の UTM プロキシサーバの FQDN(proxy.osaka.a-sha.jp)を返すので,このままでは名古屋・仙台・福岡の PC も大阪支社の UTM プロキシサーバを使ってしまう。支社ごとに自分の UTM プロキシサーバの FQDN を返す PAC ファイルが必要になる。

図4 が「大阪支社の UTM を想定した PAC ファイル」であり,凡例で proxy.osaka.a-sha.jp が大阪支社のものと定義されていることが根拠である。(b)(d) は全支社で共通でよい。

25字に収める。解答例は「UTMプロキシサーバのFQDNが異なるから」で21字。理由を問うているので「〜から」で結ぶ。

設問3(1) 解答欄4つ

本文中の [ イ ] 〜 [ オ ] に入れる適切な字句を答えよ。

〔イ〕解答例

  • DHCP

〔ウ〕解答例

  • DNS

〔エ〕解答例

  • HTTP

〔オ〕解答例

  • URL

〔備考〕順不同

解説

本文の根拠

〔WPAD 導入検討〕

WPAD は,[ イ ] や [ ウ ] の機能を利用して,PAC ファイルの場所を配布するプロトコルである。

〔WPAD 導入検討〕

アプリケーションレイヤープロトコルの一つである [ エ ] を利用して [ エ ] サーバから PAC ファイルのダウンロードを試みる。

〔WPAD 導入検討〕

PC や Web ブラウザには PAC ファイルの [ オ ] を直接設定する。

WPAD は,PAC ファイルの置き場所(URL)を PC に自動で知らせる仕組みである。DHCP を使う方法では,DHCP サーバが PAC ファイルの URL をオプションとして PC に配る。DNS を使う方法では,PC が自分のドメイン名の前に“wpad”を付けたホスト名(wpad.<ドメイン名>)を DNS で引き,見つかったサーバから PAC ファイルを取得する。どちらの場合も,PAC ファイルは HTTP でダウンロードする(イ・ウは DHCP と DNS で順不同)。

WPAD を使わない場合は,PC や Web ブラウザのプロキシ設定に PAC ファイルの URL を直接設定する(「自動構成スクリプトを使用する」などの設定)。本文の「PAC ファイルの場所を配布する」の「場所」に当たるものを,設定の字句で表すと URL になる。

間違えやすい点。エは「HTTPS」ではなく HTTP(WPAD は HTTP で PAC ファイルを取得する)。オは「場所」をそのまま書くのではなく URL と答える。採点講評でもオの正答率が低かったとされている。

採点講評(IPA)

設問3では,(1)オの正答率が低かった。企業などのインターネット接続は,プロキシサーバを組み合わせて構成されることが一般的である。PCやWebブラウザのプロキシ設定にはどのような種類があり,現場でどのように運用されているか,是非理解を深めてもらいたい。

設問3(2) 25字以内

本文中の下線⑦について,どのような脅威があるか。25 字以内で答えよ。

解答例

  • 不正なプロキシサーバに中継される。
解説

本文の根拠

〔WPAD 導入検討〕

悪意のある [ イ ] サーバや [ ウ ] サーバがあると⑦PC や Web ブラウザが脅威にさらされる可能性も指摘されている。

〔PAC ファイル導入検討〕

戻り値が“PROXY host:port”ならば,指定されたプロキシサーバ(host)のポート番号(port)を利用する。

悪意のある DHCP サーバや DNS サーバがあると,PC は攻撃者が用意した PAC ファイルの URL を教えられ,その PAC ファイルをダウンロードしてしまう。PAC ファイルは使うプロキシサーバを決めるものなので,攻撃者は“PROXY 攻撃者のサーバ:ポート”を返すように書いておける。すると PC の Web 通信は攻撃者のプロキシサーバを経由し,通信の盗聴や改ざん,偽サイトへの誘導を受けるおそれがある。

本文で,PAC ファイルの戻り値“PROXY host:port”が指定されたプロキシサーバを使わせることが根拠である。WPAD は PC 側の設定が要らない代わりに,配る側(DHCP・DNS)を信用することが前提になる。

25字に収める。解答例は「不正なプロキシサーバに中継される。」で17字。「不正な PAC ファイルを取得する」だけでは,それで何が起きるかまで届かないので,通信が不正なプロキシサーバに中継されることまで書く。

出典:令和6年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)