問1 無線 LAN システムの構築
無線 LAN システムの構築に関する次の記述を読んで,設問1〜4に答えよ。
通信機器や通信サービスの販売会社である A 社は,分散していたオフィスを集約することになった。集約に当たっては,工事を極力少なくし,費用の削減や期間の短縮を図るために無線 LAN の活用を考えている。加えて,集約を契機に,座席はフリーアドレスとし,座席数は在席率を考慮して社員数より少なくし,代わりに不足気味のミーティングスポットを確保するなど,オフィススペースの有効活用と業務の効率向上を図りたいと考えている。
また,最近,来訪者から,“応接室,会議室及びロビー(以下,応接エリアという)で,無線 LAN を利用してインターネット経由で自社に接続したい”という要望が出ている。
現状,A 社内では VLAN を使用した部門ごとの LAN(以下,部門 LAN という)が用意されており,当該部門の業務サーバもそこに設置されている。社員は,各人に支給された PC を所属する部門 LAN に接続し,サーバを利用している。
〔要件の整理〕
システム部の B 主任と C 君は,集約後の無線 LAN システム構築の担当者に任命された。具体的な設計に当たり,B 主任は C 君に(1)〜(5)の考慮すべき要件を示した。
- (1) A 社内の PC は,無線 LAN を使用して社内のネットワーク(以下,社内ネットワークという)に接続する。
- (2) 来訪者は,応接エリアから無線 LAN を経由してインターネット接続だけを利用できる。
- (3) 無線 LAN を利用して,社員がどのエリアから社内ネットワークに接続する場合でも,所属する部門 LAN に接続して,これまでと同様の使い方ができるポータビリティを実現する。
- (4) 許可された利用者の PC だけが社内ネットワークに接続できる。
- (5) 社員は,許可されたサーバだけを利用できる。
無線 LAN は有線 LAN と比べてセキュリティ面のリスクが高いので,要件(1)〜(4)の実現に当たっては,それに配慮した設計を行うことにする。
図1は,集約後の無線 LAN システム構成図である。
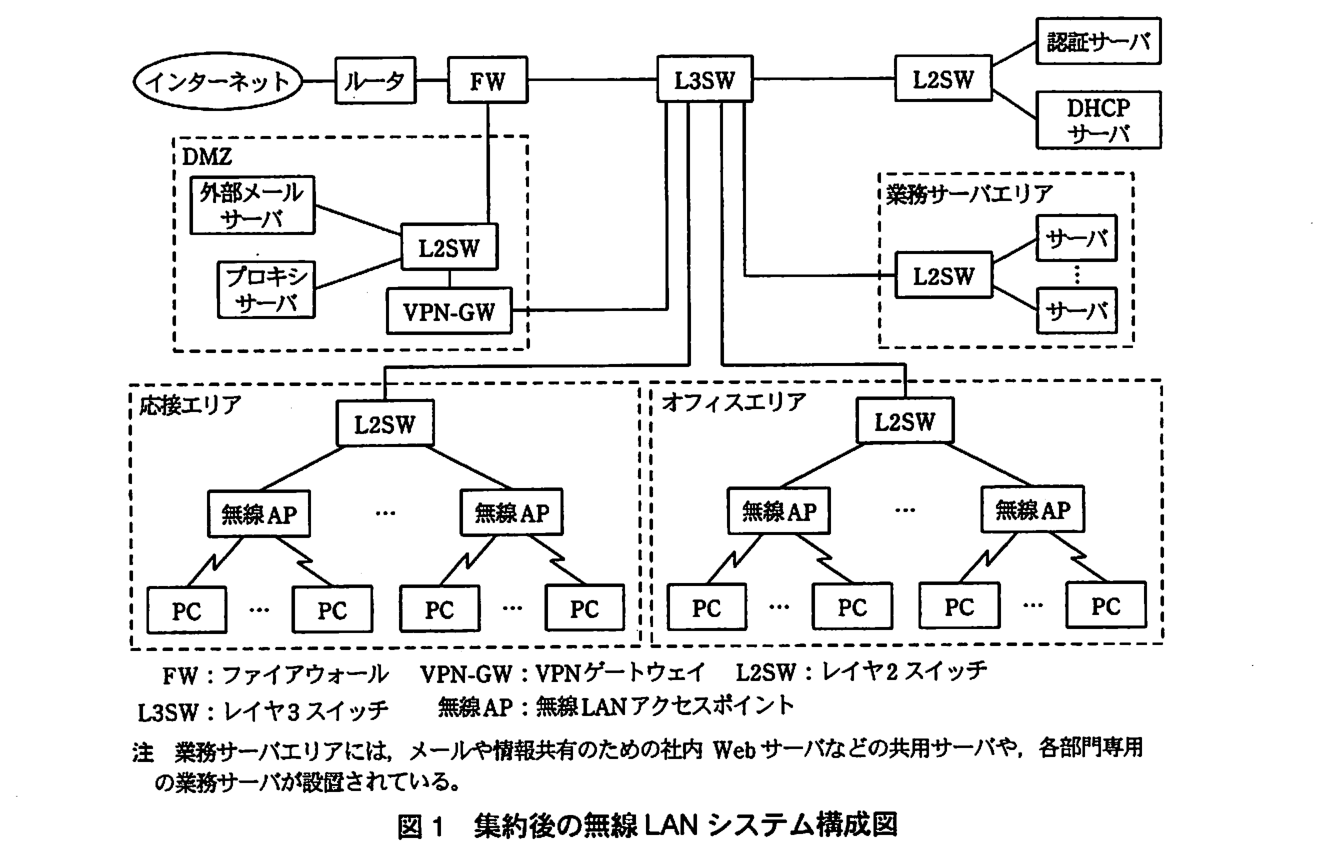
C 君は,システム検討に当たり,まず無線 LAN を使う上でのセキュリティ確保の方式について検討し,その後,必要となる認証基盤の構築,無線 LAN 規格の混在による影響とその対応,及び社員の利便性を高めるポータビリティの実現,の順に検討を進めることにした。
〔セキュリティ確保の方式〕
無線 LAN は,電波の届く範囲ならどこからでもアクセスできるので,暗号化や利用者の認証が重要になる。C 君は,無線 LAN の使用に当たって,WEP(Wired Equivalent Privacy)方式では,認証方式,暗号方式及び鍵の秘匿性について脆弱性が問題になっていることから,セキュリティが強化された IEEE 802.11i 規格の採用を検討することにした。
IEEE 802.11i ではセキュリティを高めるため,IEEE 802.1X 認証方式を採用し,より強固な暗号鍵の生成と配送方式を規定している。IEEE 802.1X 認証方式は,IETF(Internet Engineering Task Force)が規定した EAP(Extensible Authentication Protocol)という,認証や暗号鍵配送用のフレームワークを利用している。EAP-TLS(Transport Layer Security)方式では,電子証明書を使用した認証を行う。C 君は,セキュリティ重視の観点から EAP-TLS 方式を採用することにした。
図2は,C 君が調査した IEEE 802.11i に基づく EAP-TLS 方式の認証と鍵配送の概略シーケンスを示している。
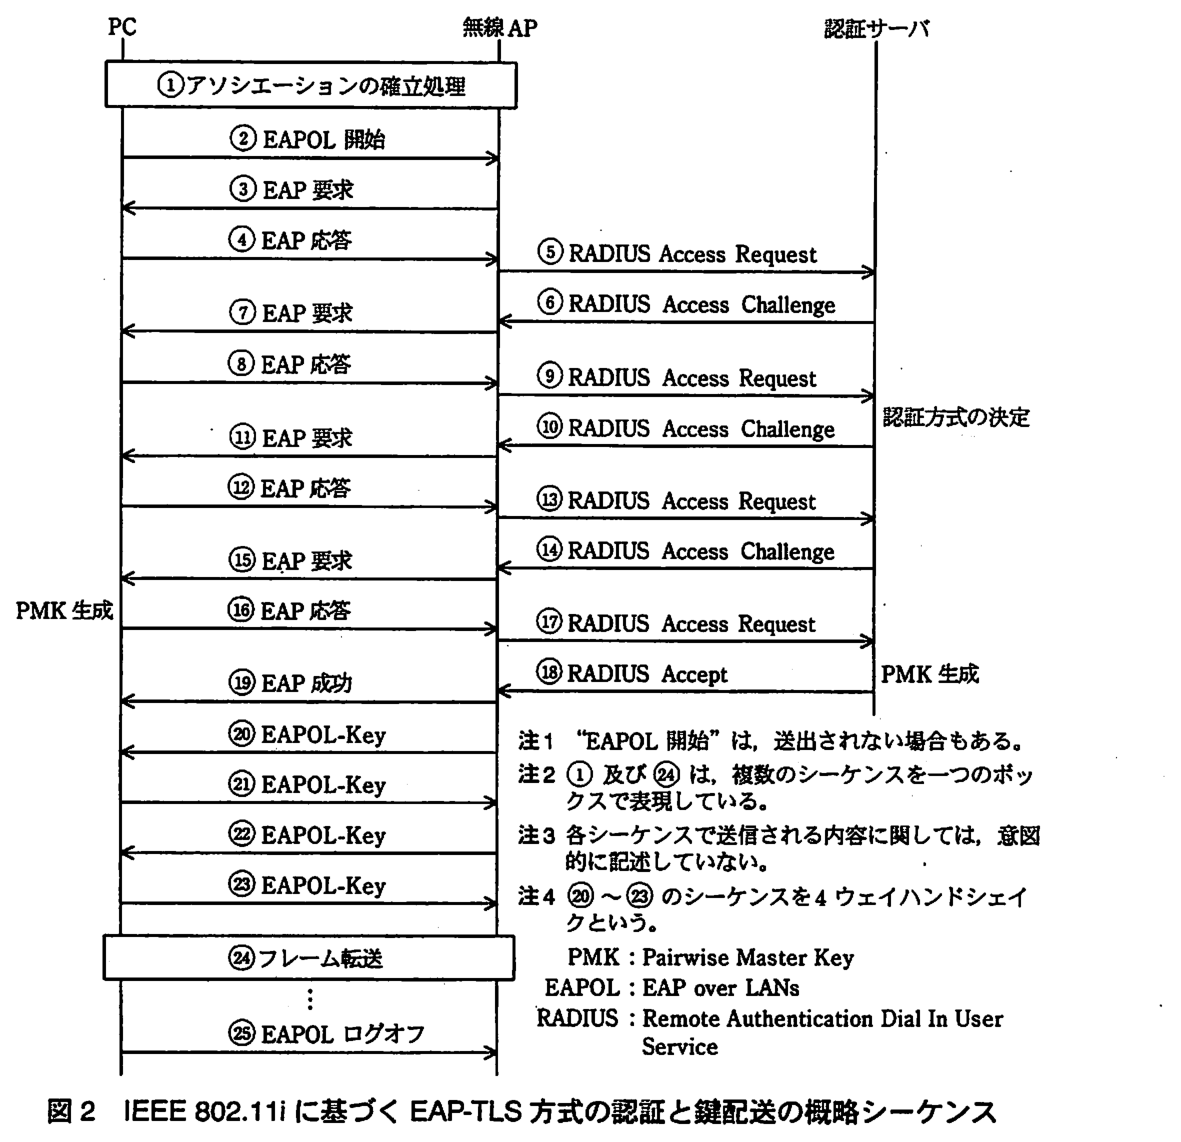
EAP-TLS 方式において,PC と認証サーバ間でやり取りされる EAP パケットは,PC と無線 AP 間は EAPOL フレームのデータとして送られ,無線 AP と認証サーバ間は RADIUS パケットのデータとして送られる。
認証処理は,無線 AP から PC に EAP 要求を送信することから始まる。この応答として,PC は,利用者が入力した自分自身の識別情報を送信する。その後,PC と認証サーバとの間で認証方式の選択処理が行われる。認証方式(今回は EAP-TLS)が決定すると,PC と認証サーバ間で電子証明書が送受信され,相互の認証が行われる。単に,PC と認証サーバの電子証明書を相互に送受信しただけでは,相互認証はできないので,認証を可能にする追加の情報も送受信する。
EAP-TLS 方式では,暗号鍵作成のための機能強化も図られている。認証処理に加えて,暗号鍵を生成するための乱数などの情報が認証過程でやり取りされ,図2中の⑲のシーケンスが終了した時点で,256 ビットの PMK と呼ばれる暗号鍵が PC と認証サーバで共有される。PMK は,PC と無線 AP 間のデータを暗号化するために使われるので,認証サーバから無線 AP にも転送される。
実際のフレーム転送時に使われる 128 ビットの暗号鍵 TK(Temporal Key)は,4ウェイハンドシェイクと呼ばれる手順で PC と無線 AP 間で送受信される情報と,PMK を基に生成される。これによって,TK は①WEP 方式の暗号鍵とは異なり,予測されにくい暗号鍵となっている。
IEEE 802.1X は,スイッチのポートベースのアクセス制御を実現する技術である。有線 LAN で使用する場合は,スイッチの物理ポート単位に通信を制御している。IEEE 802.1X を実装するスイッチの配下に HUB を接続するような場合には,認証されていない PC との通信が行われることを防止するため,有線 LAN では独自の実装が必要である。一方,無線 LAN では,PC と無線 AP との論理的接続である [ ア ] をポート接続と見なすようにポートの概念を拡張している。これによって,②有線 LAN で使用する場合と比べて,接続制御上の問題が少なくなる。
このように,EAP-TLS 方式を使うことで,要件の一つである,許可された利用者の PC だけが社内ネットワークに接続できることになった。
〔認証基盤の構築〕
EAP-TLS 方式の実現には [ イ ] と呼ばれる認証基盤の構築が必要であり,認証局の設置,電子証明書の発行と配布,及び社員の異動や有効期限切れに伴う電子証明書のメンテナンスが必要になる。C 君は,電子証明書の初期配布やその後のメンテナンスを容易に行えるように配慮して,認証基盤を構築することにした。
認証サーバとしては,認証局機能と RADIUS 機能の両方の機能を備えたアプライアンス型の認証サーバ製品を使い,プライベート認証局を設置することにした。
社員への電子証明書の配布については,個別対応の負担をできるだけ軽減する必要があるので,電子証明書のダウンロード用 Web サーバ(以下,配布サーバという)を用意し,そこからダウンロードさせることを検討した。配布サーバには,必要なファイルを認証サーバからコピーして格納しておく。配布サーバの設置に関しては,社員の社内ネットワーク接続方法に関係するので,C 君は,ポータビリティの実現と併せて検討することにした。
C 君が考えた電子証明書の運用手順の概略は,次のとおりである。
- (1) 社員には利用申請書を提出してもらう。ただし,今回の集約に伴う移転に関しては,システム部が対象者の情報を人事部から入手し,一括処理するので,提出は不要とする。
- (2) 社員には,配布サーバの URL と,ダウンロード専用の社員ごとのパスワードをメールや郵便で通知する。
- (3) 社員は,移転先で初めて社内ネットワークに接続するとき,配布サーバに接続し,各自のクライアント証明書,クライアントの [ ウ ] 及び認証局証明書(以下,証明書類という)をダウンロードして PC にセットする。
証明書類の継続更新処理は,電子証明書の有効期限内であれば,有効期限の1か月前から,申請手続なく社員各自が,配布サーバから更新済の証明書をダウンロードできるようにする。有効期限内に更新処理を行わなかった場合は,利用申請書を再度提出する(1)〜(3)の運用手順が必要になる。
電子証明書の有効期限内であっても,異動などに伴い,社内ネットワークに接続できないようにする必要が生じた場合は, [ エ ] を作成して電子証明書を無効にする。
C 君が,(1)〜(3)の運用手順及び証明書類の継続更新処理手順の案を B 主任に報告したところ,③“PC に証明書類をセットするだけでは,ユーザ認証という観点では問題がある”という指摘を受けた。そこで C 君は,対策として PC の運用方法を改善することにした。更に調べてみると,証明書類をより安全に管理するための USB 接続のデバイス(以下,トークンという)があることが分かった。トークンは,証明書類を格納するが,USB メモリとは異なり,パスワードによる不正利用防止機能及びトークン内での暗号処理機能を実現している。A 社では,社外に持ち出す PC をシンクライアント化し,トークンを利用することにした。
〔無線 LAN 規格の混在による影響とその対応〕
A 社で使用している PC は,ほとんどノート型である。デスクトップ型の PC については集約時に,最新型のノート PC に入れ替える予定である。ノート PC が対応する無線 LAN 規格には IEEE 802.11a,IEEE 802.11b 及び IEEE 802.11g と複数種あり,中には IEEE 802.11b にだけ対応する PC もあった。特に同一周波数帯域を使用する IEEE 802.11b と IEEE 802.11g の場合には,混在による影響が懸念された。そこで C 君は,その影響について調べてみた。
無線 LAN では,イーサネットと異なる [ オ ] 方式と呼ばれるアクセス方式が使われている。通信を開始する無線端末が,ほかの端末が電波を出していないかを,事前に確認する方式である。しかし,電波の伝搬にかかわる無線端末の位置関係,障害物の影響などの空間的な原因や無線 LAN 規格の混在が原因で,事前の確認ができない場合もある。これを回避する方法として考えられたのが,RTS(Request To Send)及び CTS(Clear To Send)という制御フレームを利用する方式(以下,RTS/CTS 方式という)である。この RTS/CTS 方式を使用した衝突回避の通信シーケンス例を図3に示す。
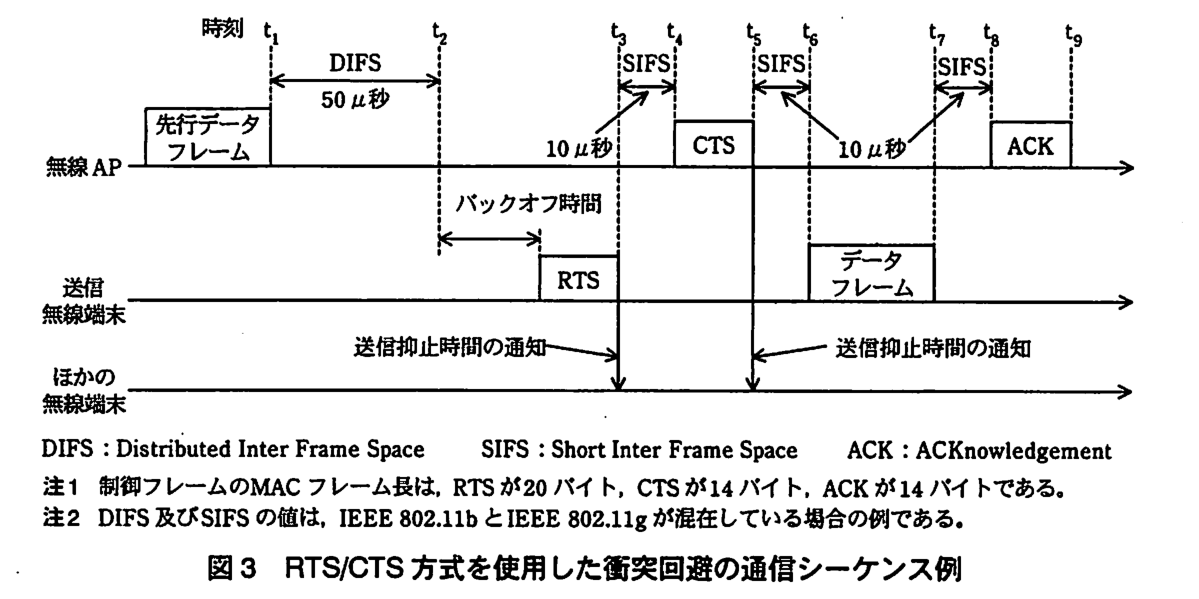
図3は,送信無線端末が無線 AP に向けてデータを送る場合の例を示している。データ送信に先立ち,送信無線端末が RTS を送信し,RTS を受信した無線 AP が CTS を送信する。RTS 及び CTS には送信抑止時間が含まれており,これらの制御フレームを受信したほかの無線端末は,指定された時間の送信を抑止し,アクセスの衝突を回避する。
RTS/CTS 方式では,RTS 及び CTS の2個のフレームを送信するので利用効率が低下する。そこで,送信無線端末が RTS の代わりに,CTS を送信する方式(以下,自己 CTS 方式という)も考えられている。
C 君は,RTS や CTS のような衝突回避に使われる制御フレームの送信に必要な時間を試算してみた。これらは無線 AP に接続する無線端末が認識できるように,互換性のあるフレーム形式で送信される必要がある。そのために,MAC フレームの先頭に付加されるプリアンブル部 144 ビットと物理ヘッダ部 48 ビットは,固定の 1M ビット/秒で送られる。MAC フレーム部は,IEEE 802.11b と IEEE 802.11g が混在した場合,11M ビット/秒で送られる。したがって,14 バイトの CTS フレームの送信には,合計 a μ秒の時間がかかる。一方,データフレームについては,1,500 バイトのフレームを 54M ビット/秒で送る場合,約 230μ秒かかることから,制御フレームのオーバヘッドは非常に大きいことが分かる。
C 君は,混在による性能低下が大きいので,共存時に性能低下が大きい IEEE 802.11b の利用をやめ,IEEE 802.11b だけに対応する PC の利用者には,IEEE 802.11g 対応の無線 LAN カードを支給することにした。IEEE 802.11g より高速の伝送が可能な新規格である IEEE [ カ ] 規格の標準化が進んでいることから,支給する無線 LAN カードには,将来制御用ソフトウェアの更新によって,新規格にも対応可能な無線 LAN カードを選定した。
このように,A 社では,使用する無線 LAN 規格を IEEE 802.11a と IEEE 802.11g に統合し,さらに,将来の無線 LAN 高速化への対応を図った。
〔ポータビリティの実現〕
応接エリアでは,社員だけでなく来訪者も無線 LAN を使用することになるので,社員か来訪者かによって接続先を切り替える制御が必要になる。C 君は社員用の ESS-ID とは別に,来訪者用の ESS-ID を設定することにした。応接エリアの無線 AP に接続された来訪者の PC からのトラフィックは,インターネット接続用のルータに転送する。無線 LAN を利用したい来訪者には,接続のための設定情報が書かれたカードを受付で渡し,持ち込んだ PC にその情報を設定してもらうことにした。
部門 LAN を経由したサーバの利用では,ポータビリティを実現するためには,どの無線 AP に接続しても,社員の所属部門を認識し,所属部門の部門 LAN に接続できる仕組みが必要である。その際に,PC 側の操作が必要だと,使い勝手が悪いので,PC 側の操作を不要にしたい。
C 君は,PC を無線 LAN に接続したときに,社員の所属を区別する VLAN ID を付与できればよいと考えた。VLAN ID 付与の方式として,無線 AP への設定を工夫する方式と,IEEE 802.1X 認証の仕組みを活用する方式の二つを考え,B 主任に相談した。
B 主任からは,“無線 LAN のアクセス認証に EAP-TLS を使用しているのだから,それを生かした方式の方がよいのではないか”というアドバイスを受けた。
また,C 君は,④認証基盤の構築で用意した配布サーバへの最初のアクセス制御にも IEEE 802.1X 認証の仕組みを利用することを考えたが,これについても B 主任から“セキュリティに関して大丈夫か”との指摘を受けた。C 君は,当初考えていた配布サーバへのユーザ ID とパスワードによるアクセス保護に加え,不正にダウンロードされにくい対策をとることにして,B 主任の了承を得た。
IEEE 802.1X 認証の仕組みを活用する方式では,⑤社員の所属部門が変わった場合の運用が容易なこともあり,C 君は,この方式で進めることにした。
このようにして,C 君は A 社の無線 LAN システムの設計を終え,集約先オフィスへのシステム導入の準備を開始した。
出題趣旨(IPA)
無線LANは,高速化のための技術(IEEE 802.11n)やセキュリティの改善(IEEE 802.11i)によって利用価値が高まっており,座席のフリーアドレス化やモバイル機器の活用など,オフィスの利用効率向上や業務効率の改善の手段として期待されている。しかし,セキュリティを確保した上で適切に利用するには,無線LANの特性に配慮したシステム構築が必要となる。本問では,オフィスの移転に伴う無線化を例に,無線LANを使用したシステム構築に当たって,電波という伝送媒体の特性を理解したシステム構成設計,セキュリティ確保への配慮,運用時の注意事項に関するシステム構築能力を問う。
設問と解答例
PC がクライアント証明書を送出するシーケンスはどれか。図2中のシーケンス番号で答えよ。また,このときに,電子証明書とともに送る認証用データは何か。10字以内で答えよ。
〔シーケンス番号〕解答例
- ⑫
〔認証用データ〕解答例
- クライアント署名
解説
本文の根拠
〔セキュリティ確保の方式〕
その後,PC と認証サーバとの間で認証方式の選択処理が行われる。認証方式(今回は EAP-TLS)が決定すると,PC と認証サーバ間で電子証明書が送受信され,相互の認証が行われる。
〔セキュリティ確保の方式〕
単に,PC と認証サーバの電子証明書を相互に送受信しただけでは,相互認証はできないので,認証を可能にする追加の情報も送受信する。
図2
⑨ RADIUS Access Request(無線 AP→認証サーバ)。認証サーバで“認証方式の決定”。⑩ RADIUS Access Challenge(認証サーバ→無線 AP)。⑪ EAP 要求(無線 AP→PC)。⑫ EAP 応答(PC→無線 AP)。
図2では,③④で PC が識別情報を送り,⑤〜⑨で認証方式を選び,⑨の後に認証サーバが“認証方式の決定”をする。そこから EAP-TLS のハンドシェークが始まり,⑩⑪で認証サーバからサーバ証明書とクライアント証明書の要求が届き,PC はその応答の⑫でクライアント証明書を返す(EAP-TLS は RFC 5216。TLS のメッセージを EAP に載せて運ぶ)。このとき一緒に送るのが,それまでのハンドシェークの内容に PC の秘密鍵で付けた署名(TLS の CertificateVerify)で,解答例は“クライアント署名”としている。
本文の“電子証明書を相互に送受信しただけでは,相互認証はできないので,認証を可能にする追加の情報も送受信する”が署名を指している。証明書は公開情報なので誰でも送れる。証明書の公開鍵で検証できる署名を付けて初めて,送り手がその証明書に対応する秘密鍵を持っていることが確かめられる。
間違えやすい点。⑯を選ぶと,⑮は認証サーバ側の TLS の終わり(Finished)を運ぶ要求,⑯はそれへの応答で,PC が“PMK 生成”をした後に当たる。証明書の送出は認証方式の決定直後の往復で行われる。認証用データを“乱数”や“パスワード”とすると,証明書の持ち主であることを示すものにならない。10字以内なので“クライアント署名”“デジタル署名”程度に収める。
本文中の下線①に関して,どのような手段によって,WEP 方式に比べて暗号鍵の予測を困難にしているのか。40字以内で述べよ。
解答例
- 送り合った乱数を使ってミキシングすることでランダム性を実現したこと
解説
本文の根拠
〔セキュリティ確保の方式〕
実際のフレーム転送時に使われる 128 ビットの暗号鍵 TK(Temporal Key)は,4ウェイハンドシェイクと呼ばれる手順で PC と無線 AP 間で送受信される情報と,PMK を基に生成される。
〔セキュリティ確保の方式〕
暗号鍵を生成するための乱数などの情報が認証過程でやり取りされ,
IEEE 802.11i の4ウェイハンドシェイクでは,無線 AP と PC がそれぞれ乱数(ANonce と SNonce)を送り合い,PMK と両者の乱数・MAC アドレスを混ぜ合わせて(擬似乱数関数にかけて)PTK を作る。TK はその一部である。乱数は接続のたびに変わるので,TK も接続のたびに変わり,予測しにくい。WEP は全端末が同じ固定の WEP キーを使い,24 ビットの IV を付けるだけなので,鍵が長期間変わらず,IV の重複から鍵を推定されるおそれがあった。
本文の“4ウェイハンドシェイクと呼ばれる手順で PC と無線 AP 間で送受信される情報と,PMK を基に生成される”が手段を述べている。設問はその“送受信される情報”が何で,どう使うかを答えさせている。
解答例(33字)は“送り合った乱数”と“ミキシング(混ぜ合わせ)”の2点を入れている。40字以内なので,乱数を交換すること,それを PMK と混ぜて鍵を作ること,の2点を落とさない。“PMK を使うから”だけでは,PMK も認証のたびに作られるとはいえ,4ウェイハンドシェイクの役割に触れていない。
本文中の [ ア ] に入れる適切な字句を答えよ。
〔ア〕解答例
- アソシエーション
解説
本文の根拠
〔セキュリティ確保の方式〕
一方,無線 LAN では,PC と無線 AP との論理的接続である [ ア ] をポート接続と見なすようにポートの概念を拡張している。
図2
①アソシエーションの確立処理(PC と無線 AP の間,ボックス)。
無線 LAN で端末が無線 AP に参加する論理的な接続をアソシエーションという(IEEE 802.11)。IEEE 802.1X を無線 LAN で使うときは,アソシエーション1本を1つのポートと見なし,認証が済むまでそのアソシエーションのデータフレームを通さない。
根拠は“PC と無線 AP との論理的接続”という言い換えと,図2の最初の“①アソシエーションの確立処理”である。802.1X の認証(②以降)はアソシエーションができてから始まる。
間違えやすい点。“ESS-ID”や“SSID”は無線 LAN(ネットワーク)の識別子で,端末ごとの接続ではない。“リンク”“セッション”では用語として足りない。講評によると正答率は低かった。
採点講評(IPA)
設問1は,無線LANのセキュリティ確保について出題した。無線APへの接続制御に関する(3),(4)の正答率は低かった。無線LANでのポート概念やその接続制御に関して確実に理解してほしい。
本文中の下線②に関して,有線 LAN で使用する場合と比べて,接続制御上の問題が少ない理由を30字以内で述べよ。
解答例
- 認証が端末と無線APの1対1の関係で行われるから
解説
本文の根拠
〔セキュリティ確保の方式〕
IEEE 802.1X を実装するスイッチの配下に HUB を接続するような場合には,認証されていない PC との通信が行われることを防止するため,有線 LAN では独自の実装が必要である。
〔セキュリティ確保の方式〕
これによって,②有線 LAN で使用する場合と比べて,接続制御上の問題が少なくなる。
有線 LAN の 802.1X は物理ポート単位に通信を許可する。ポートの先に HUB があると,1台が認証に成功した時点でそのポートが開き,同じ HUB につながる認証していない PC も通信できてしまう。無線 LAN ではアソシエーション(端末1台と無線 AP の間の接続)をポートと見なすので,認証は常に端末と無線 AP の1対1で行われ,1台の認証が他の端末に及ばない。
本文は有線 LAN の問題を“HUB を接続するような場合”として具体的に挙げている。その問題が無線 LAN では構造上起きないことを,設問1(3)のアソシエーションと結び付けて答える。
解答例は“認証が端末と無線 AP の1対1の関係で行われるから”(24字)。30字以内なので,“1対1”の関係にあることを必ず入れる。“暗号化されるから”は接続制御の理由にならない。講評によると正答率は低かった。
採点講評(IPA)
設問1は,無線LANのセキュリティ確保について出題した。無線APへの接続制御に関する(3),(4)の正答率は低かった。無線LANでのポート概念やその接続制御に関して確実に理解してほしい。
本文中の [ イ ] 〜 [ エ ] に入れる適切な字句を答えよ。
〔イ〕解答例
- PKI
- 公開鍵基盤
〔ウ〕解答例
- 秘密鍵
〔エ〕解答例
- (証明書)失効リスト
- CRL(Certificate Revocation List)
解説
本文の根拠
〔認証基盤の構築〕
EAP-TLS 方式の実現には [ イ ] と呼ばれる認証基盤の構築が必要であり,認証局の設置,電子証明書の発行と配布,及び社員の異動や有効期限切れに伴う電子証明書のメンテナンスが必要になる。
〔認証基盤の構築〕
各自のクライアント証明書,クライアントの [ ウ ] 及び認証局証明書(以下,証明書類という)をダウンロードして PC にセットする。
〔認証基盤の構築〕
電子証明書の有効期限内であっても,異動などに伴い,社内ネットワークに接続できないようにする必要が生じた場合は, [ エ ] を作成して電子証明書を無効にする。
イ:認証局を置き,電子証明書を発行・配布・失効させて公開鍵の持ち主を保証する仕組みを PKI(公開鍵基盤)という。ウ:クライアントが自分を証明するには,クライアント証明書(公開鍵を含む)と対になる秘密鍵が必要である。設問1(1)の署名はこの秘密鍵で作る。エ:有効期限前に証明書を無効にするときは,認証局が CRL(証明書失効リスト)に載せる(X.509 の CRL は RFC 5280)。認証サーバは CRL を見て失効した証明書での接続を拒む。
根拠は各空欄の前後である。イは“認証局の設置,電子証明書の発行と配布”,ウは“クライアント証明書”“認証局証明書”と並ぶ PC に置くもの,エは“有効期限内であっても…電子証明書を無効にする”が手掛かりになる。
間違えやすい点。ウを“公開鍵”とすると,公開鍵はクライアント証明書の中に入っているので別に配る必要がない。イは PKI と公開鍵基盤,エは“(証明書)失効リスト”と CRL のどちらでもよい。
本文中の下線③に関して,B 主任が指摘した問題点を40字以内で述べよ。
解答例
- 許可されていない利用者でも当該PCを使えばネットに接続できること
解説
本文の根拠
〔認証基盤の構築〕
C 君が,(1)〜(3)の運用手順及び証明書類の継続更新処理手順の案を B 主任に報告したところ,③“PC に証明書類をセットするだけでは,ユーザ認証という観点では問題がある”という指摘を受けた。
〔要件の整理〕
(4) 許可された利用者の PC だけが社内ネットワークに接続できる。
証明書類(クライアント証明書と秘密鍵)が PC に入っていれば,EAP-TLS の認証は PC が自動で済ませる。すると,その PC を使う人が誰であっても,許可された利用者として社内ネットワークにつながってしまう。確かめているのは“証明書類が入った PC であること”であって,“使っている人が許可された利用者であること”ではない。
要件(4)は“許可された利用者の PC だけ”としている。B 主任の“ユーザ認証という観点では問題がある”は,PC(機器)の認証になっていて,利用者本人の認証になっていないことを指している。
解答例は“許可されていない利用者でも当該 PC を使えばネットに接続できること”(32字)。40字以内なので,“許可されていない利用者”と“その PC を使えば接続できる”の2点を入れる。“証明書が盗まれる”は PC の盗難と重なるが,指摘の中心は利用者を確かめていないことである。
B 主任が指摘した問題点への対策として,C 君が考えた PC の運用方法の具体的な改善案を25字以内で述べよ。
解答例
- PCへの利用者パスワードの設定を徹底する。
解説
本文の根拠
〔認証基盤の構築〕
そこで C 君は,対策として PC の運用方法を改善することにした。
PC に入った証明書類を本人以外が使えないようにするには,PC を使い始めるときに利用者を確かめればよい。そのための PC の運用上の対策が,PC へのログオンに利用者パスワードを設定し,必ず使わせること(設定の徹底)である。パスワードを知らない人は PC を起動しても使えず,証明書類による接続までたどり着けない。
本文は“PC の運用方法を改善する”としており,認証方式や機器を変えるのではなく運用で対処する案を求めている。トークンの利用は本文で別に書かれている(社外に持ち出す PC 向け)。
解答例は“PC への利用者パスワードの設定を徹底する。”(21字)。25字以内なので,“利用者パスワード”と“徹底する”を入れる。“トークンを使う”は運用方法の改善ではなく,本文でも別の対策として扱われている。
トークン内で暗号処理を行うことで,セキュリティ管理上得られる利点を30字以内で述べよ。
解答例
- 秘密鍵を読み出すことなく処理できるので秘匿性が増す。
解説
本文の根拠
〔認証基盤の構築〕
トークンは,証明書類を格納するが,USB メモリとは異なり,パスワードによる不正利用防止機能及びトークン内での暗号処理機能を実現している。
EAP-TLS の署名(設問1(1))には秘密鍵が要る。USB メモリに入れた秘密鍵は,署名のたびに PC に読み出されるので,PC 上のマルウェアなどにコピーされるおそれがある。トークンは署名などの暗号処理をトークンの中で行い,結果だけを PC に返すので,秘密鍵をトークンの外に出さずに済む。秘密鍵が複製されなければ,持ち主はトークンを持つ人1人に限られる。
本文は“USB メモリとは異なり”“トークン内での暗号処理機能”と,違いを暗号処理の場所に置いている。そこから,秘密鍵を外に出さないという利点を導く。
解答例は“秘密鍵を読み出すことなく処理できるので秘匿性が増す。”(26字)。30字以内なので,“秘密鍵を読み出さない(外に出さない)”ことを必ず書く。“パスワードで守られる”は不正利用防止機能の利点で,暗号処理機能の利点ではない。講評は,利用者認証には秘密鍵の所有に加えて唯一の所有者であることが必要だとしている。
採点講評(IPA)
設問2は,電子証明書を利用した認証を実現するためのPKI構築について出題した。秘密鍵の漏えい防止に関する(4)の正答率は低かった。利用者認証には,認証要求者が秘密鍵を所有していることに加え,唯一の所有者であることが必要である。利用者認証の本質的な理解を深めてほしい。
本文中の [ オ ] , [ カ ] に入れる適切な字句を答えよ。
〔オ〕解答例
- CSMA/CA
〔カ〕解答例
- 802.11n
解説
本文の根拠
〔無線 LAN 規格の混在による影響とその対応〕
無線 LAN では,イーサネットと異なる [ オ ] 方式と呼ばれるアクセス方式が使われている。通信を開始する無線端末が,ほかの端末が電波を出していないかを,事前に確認する方式である。
〔無線 LAN 規格の混在による影響とその対応〕
IEEE 802.11g より高速の伝送が可能な新規格である IEEE [ カ ] 規格の標準化が進んでいることから,
オ:無線 LAN のアクセス方式は CSMA/CA(Carrier Sense Multiple Access with Collision Avoidance)である。送信前にキャリアを確かめ,空いていてもランダムな待ち時間(図3のバックオフ時間)を置いてから送ることで衝突を避ける。イーサネットは CSMA/CD(衝突を検出して再送する)である。カ:802.11g(最大 54M ビット/秒)より高速な新規格は IEEE 802.11n で,MIMO などで高速化している。802.11n は 2009 年に標準化された。
根拠は,オが“イーサネットと異なる”“事前に確認する方式”,カが“802.11g より高速”“標準化が進んでいる”という記述である。
間違えやすい点。オを CSMA/CD とするとイーサネットの方式になる。カは“IEEE [ カ ]”なので“802.11n”と書く(IEEE を重ねない)。802.11a は 54M ビット/秒で 802.11g と同じ速度で,すでに本文に出てくる。
採点講評(IPA)
設問3は,複数無線LAN規格の混在時の影響について出題した。正答率は高かった。
自己 CTS 方式の場合,RTS/CTS 方式と比べて衝突を回避できない場合は,どのような場合か。25字以内で述べよ。
解答例
- 端末間で電波が直接届かない位置関係にある場合
解説
本文の根拠
〔無線 LAN 規格の混在による影響とその対応〕
しかし,電波の伝搬にかかわる無線端末の位置関係,障害物の影響などの空間的な原因や無線 LAN 規格の混在が原因で,事前の確認ができない場合もある。
〔無線 LAN 規格の混在による影響とその対応〕
そこで,送信無線端末が RTS の代わりに,CTS を送信する方式(以下,自己 CTS 方式という)も考えられている。
RTS/CTS 方式では,送信無線端末の RTS に答えて無線 AP が CTS を送る。無線 AP の電波は,その AP に接続する全端末に届くので,送信無線端末の電波が届かない端末も CTS で送信を控える。自己 CTS 方式では送信無線端末が自分で CTS を送るため,その電波が届かない端末(隠れ端末)は CTS を受け取れず,送信抑止時間を知らないまま送信し,無線 AP のところで衝突する。
本文は,事前の確認ができない原因として“無線端末の位置関係,障害物の影響など”を挙げている。これが端末どうしの電波が届かない状態(隠れ端末問題)である。
解答例は“端末間で電波が直接届かない位置関係にある場合”(22字)。25字以内なので,“端末間で”“電波が届かない”を入れる。“規格が混在する場合”は,自己 CTS は本来 802.11b と 802.11g の混在時に 802.11b 端末を黙らせるための方式でもあり,RTS/CTS より劣る場面の説明にならない。
採点講評(IPA)
設問3は,複数無線LAN規格の混在時の影響について出題した。正答率は高かった。
図3中の制御フレームのうち,同一の無線 AP に接続するすべての無線端末で受信される必要のあるフレームはどれか。図3中の字句で答えよ。
解答例
- CTS
解説
本文の根拠
〔無線 LAN 規格の混在による影響とその対応〕
データ送信に先立ち,送信無線端末が RTS を送信し,RTS を受信した無線 AP が CTS を送信する。RTS 及び CTS には送信抑止時間が含まれており,これらの制御フレームを受信したほかの無線端末は,指定された時間の送信を抑止し,アクセスの衝突を回避する。
図3
t4 から t5 まで無線 AP が CTS を送信し,CTS によって,ほかの無線端末に送信抑止時間の通知が届く。
図3で無線 AP が送る制御フレームは CTS である。無線 AP から送られる CTS は,その AP に接続するすべての無線端末に届く位置関係にあり,全端末が受信して送信を控えなければ衝突を防げない。RTS は送信無線端末が送るので,隠れ端末には届かないことがあり,全端末で受信されることを前提にしていない(設問3(2))。ACK は宛先の端末への確認応答で,全端末が受け取る必要はない。
本文は“RTS を受信した無線 AP が CTS を送信する”と送り手を書き分けている。図3でも CTS は無線 AP の時間軸にあり,ほかの無線端末への“送信抑止時間の通知”が出ている。
間違えやすい点。“RTS と CTS”と両方を挙げると,RTS が届かない端末がいても RTS/CTS 方式は機能するという設計の要点を外す。設問は“図3中の字句”で答えさせているので“CTS”と書く。
採点講評(IPA)
設問3は,複数無線LAN規格の混在時の影響について出題した。正答率は高かった。
図3において,ACK を送信しなければならない理由を,無線 LAN の技術的特性に触れて,50字以内で述べよ。
解答例
- 無線LANでは衝突の検出ができないので,確実に届いたことを通知する必要があるから
解説
本文の根拠
〔無線 LAN 規格の混在による影響とその対応〕
無線 LAN では,イーサネットと異なる [ オ ] 方式と呼ばれるアクセス方式が使われている。
図3
t8 から t9 まで無線 AP が ACK を送信する。
イーサネット(CSMA/CD)は送信しながら回線を監視し,衝突を検出したら再送する。無線 LAN では,送信中は自分の強い電波で他の電波を聞き分けられず,隠れ端末の電波はそもそも届かないので,送信側は衝突を検出できない。そこで受信側が,データフレームを正しく受け取ったときに ACK を返し,送信側は ACK が来なければ衝突などで届かなかったと判断して再送する(IEEE 802.11 の DCF)。
本文はアクセス方式が“イーサネットと異なる”CSMA/CA だとしている。CA(衝突回避)で衝突を減らしても,衝突の検出(CD)ができないので,届いたかどうかは ACK で確かめるしかない。
解答例は“無線 LAN では衝突の検出ができないので,確実に届いたことを通知する必要があるから”(40字)。50字以内なので,“衝突の検出ができない”という技術的特性と,“届いたことを通知する”という ACK の役割の2点を入れる。
採点講評(IPA)
設問3は,複数無線LAN規格の混在時の影響について出題した。正答率は高かった。
本文中の a に入れる数値を求めよ。答えは,小数点以下を切り上げて整数で求めよ。
〔a〕解答例
- 203
解説
本文の根拠
〔無線 LAN 規格の混在による影響とその対応〕
MAC フレームの先頭に付加されるプリアンブル部 144 ビットと物理ヘッダ部 48 ビットは,固定の 1M ビット/秒で送られる。MAC フレーム部は,IEEE 802.11b と IEEE 802.11g が混在した場合,11M ビット/秒で送られる。したがって,14 バイトの CTS フレームの送信には,合計 a μ秒の時間がかかる。
図3
注1 制御フレームの MAC フレーム長は,RTS が 20 バイト,CTS が 14 バイト,ACK が 14 バイトである。
プリアンブル部と物理ヘッダ部は 144+48=192 ビットで,1M ビット/秒で送るので 192μ秒かかる。MAC フレーム部は 14 バイト=112 ビットで,11M ビット/秒で送るので 112÷11=10.18…μ秒かかる。合計は 202.18…μ秒で,小数点以下を切り上げて 203 になる。
数値はすべて本文と図3の注1にある。検算として,1,500 バイトのデータフレームを 54M ビット/秒で送ると 12,000÷54≒222μ秒で,本文の“約 230μ秒”とおおむね合う。14 バイトの CTS に 203μ秒かかるのは,1M ビット/秒で送る 192 ビットの部分が大半を占めるためである。
間違えやすい点。バイトとビットの換算(×8)を忘れる,プリアンブル部と物理ヘッダ部も 11M ビット/秒で計算する(約 28μ秒になる)などである。“切り上げ”なので 202 ではなく 203 とする。
採点講評(IPA)
設問3は,複数無線LAN規格の混在時の影響について出題した。正答率は高かった。
IEEE 802.1X 認証を用いた場合,VLAN ID が有効になる契機は,図2中のどのシーケンスによるものか。図2中のシーケンス番号で答えよ。
解答例
- ⑱
解説
本文の根拠
〔ポータビリティの実現〕
C 君は,PC を無線 LAN に接続したときに,社員の所属を区別する VLAN ID を付与できればよいと考えた。
図2
⑱ RADIUS Accept(認証サーバ→無線 AP)。認証サーバで“PMK 生成”。
IEEE 802.1X で VLAN を割り当てるときは,認証サーバが認証に成功した利用者に対して返す RADIUS の Access-Accept に,VLAN ID を示す属性(Tunnel-Type,Tunnel-Medium-Type,Tunnel-Private-Group-ID)を入れて無線 AP に知らせる(RFC 3580)。無線 AP はそれを受けて,その端末のフレームを指定の VLAN に流す。したがって契機は⑱ RADIUS Accept である。
図2で認証サーバから無線 AP に認証の結果(成功)を伝えるのは⑱だけで,それより前の Access Challenge は認証の途中のやり取りである。本文の“VLAN ID を付与”は,この認証結果とともに行われる。
間違えやすい点。⑲ EAP 成功は無線 AP から PC への通知で,VLAN ID は PC に知らせるものではない(PC 側の操作を不要にしたいという本文の条件とも合う)。⑳〜㉓の4ウェイハンドシェイクは暗号鍵の共有で,VLAN とは関係しない。
採点講評(IPA)
設問4は,IEEE 802.1X方式によるポータビリティの実現方法について出題した。全体として,正答率は低かった。本問では,認証技術とVLAN制御を組み合わせ,システムの構築を具体的に考えて解答してほしかった。ネットワークスペシャリストにふさわしい応用力を磨いてほしい。
C 君が採用した IEEE 802.1X 認証の仕組みを活用する案は,どのようなやり方と考えられるか。55字以内で具体的に述べよ。
解答例
- ESS-IDには同一のIDを設定し,認証サーバから通知されたVLAN IDを無線APにセットする。
解説
本文の根拠
〔ポータビリティの実現〕
部門 LAN を経由したサーバの利用では,ポータビリティを実現するためには,どの無線 AP に接続しても,社員の所属部門を認識し,所属部門の部門 LAN に接続できる仕組みが必要である。その際に,PC 側の操作が必要だと,使い勝手が悪いので,PC 側の操作を不要にしたい。
〔ポータビリティの実現〕
B 主任からは,“無線 LAN のアクセス認証に EAP-TLS を使用しているのだから,それを生かした方式の方がよいのではないか”というアドバイスを受けた。
社員用の ESS-ID は部門によらず全無線 AP で同じ一つにしておく。社員が接続すると EAP-TLS で認証され,認証サーバは利用者ごとに登録した VLAN ID を RADIUS Accept で無線 AP に通知する(設問4(1))。無線 AP はその VLAN ID をその端末の通信に設定するので,どの無線 AP につないでも所属部門の部門 LAN に入れる(ダイナミック VLAN)。
本文の条件は,どの無線 AP でも所属部門を認識すること,PC 側の操作を不要にすることの2つである。ESS-ID を一つにすれば PC は部門ごとに ESS-ID を選び直す必要がなく,所属の判断は認証サーバが EAP-TLS の認証結果に基づいて行う。これが B 主任の言う“EAP-TLS を生かした方式”である。
解答例(49字)は“ESS-ID には同一の ID を設定”と“認証サーバから通知された VLAN ID を無線 AP にセット”の2点からなる。55字以内なので,PC 側の設定(ESS-ID)と,VLAN ID を誰が決め誰に知らせるかの両方を書く。
採点講評(IPA)
設問4は,IEEE 802.1X方式によるポータビリティの実現方法について出題した。全体として,正答率は低かった。本問では,認証技術とVLAN制御を組み合わせ,システムの構築を具体的に考えて解答してほしかった。ネットワークスペシャリストにふさわしい応用力を磨いてほしい。
本文中の下線④に関して,配布サーバへのアクセスの制御をどのように実現しようとしたのか。40字以内で述べよ。
解答例
- 無線APが認証失敗の時に割り当てるVLANに配布サーバを設置する。
解説
本文の根拠
〔ポータビリティの実現〕
また,C 君は,④認証基盤の構築で用意した配布サーバへの最初のアクセス制御にも IEEE 802.1X 認証の仕組みを利用することを考えたが,
〔認証基盤の構築〕
(3) 社員は,移転先で初めて社内ネットワークに接続するとき,配布サーバに接続し,各自のクライアント証明書,クライアントの [ ウ ] 及び認証局証明書(以下,証明書類という)をダウンロードして PC にセットする。
移転先で初めて接続するとき,PC にはまだ証明書類がないので EAP-TLS の認証は失敗する。そこで無線 AP(802.1X)の機能で,認証に失敗した端末を特定の VLAN(認証失敗時の VLAN)に入れるようにし,その VLAN に配布サーバだけを置く。証明書類を持たない PC は配布サーバにしか接続できず,証明書類を入手して認証に成功すると所属部門の VLAN に移る。
本文(3)は“初めて社内ネットワークに接続するとき,配布サーバに接続し”証明書類をダウンロードするとしている。証明書類がない状態で配布サーバへの接続だけを許すには,認証の成否で割り当てる VLAN を分ければよい。B 主任が“セキュリティに関して大丈夫か”と指摘したのは,この VLAN には誰でも入れるためで,設問4(4)の対策につながる。
解答例は“無線 AP が認証失敗の時に割り当てる VLAN に配布サーバを設置する。”(33字)。40字以内なので,“認証失敗の時に割り当てる VLAN”と“配布サーバを設置”の2点を入れる。
採点講評(IPA)
設問4は,IEEE 802.1X方式によるポータビリティの実現方法について出題した。全体として,正答率は低かった。本問では,認証技術とVLAN制御を組み合わせ,システムの構築を具体的に考えて解答してほしかった。ネットワークスペシャリストにふさわしい応用力を磨いてほしい。
配布サーバ上に格納したクライアントの証明書類の管理について,C 君が採用した不正にダウンロードされにくい対策とはどのような方法と考えられるか。40字以内で述べよ。
解答例
- ダウンロードされた証明書は,それ以降ダウンロードできないよう削除する。
解説
本文の根拠
〔ポータビリティの実現〕
C 君は,当初考えていた配布サーバへのユーザ ID とパスワードによるアクセス保護に加え,不正にダウンロードされにくい対策をとることにして,B 主任の了承を得た。
〔認証基盤の構築〕
(2) 社員には,配布サーバの URL と,ダウンロード専用の社員ごとのパスワードをメールや郵便で通知する。
認証失敗時の VLAN には誰でも接続できるので(設問4(3)),パスワードが漏れれば第三者に証明書類を取られるおそれがある。証明書類は本人が一度ダウンロードすれば足りるので,ダウンロードされたら配布サーバから削除し,二度とダウンロードできないようにする。本人が先にダウンロードしていれば,後から不正に取ろうとしても取れない。逆に本人がダウンロードできなければ,誰かに先に取られたことに気付ける。
本文は“ユーザ ID とパスワードによるアクセス保護に加え”としているので,パスワード以外の対策を答える。対象は設問文のとおり“配布サーバ上に格納したクライアントの証明書類の管理”である。
解答例は“ダウンロードされた証明書は,それ以降ダウンロードできないよう削除する。”(35字)。40字以内なので,“ダウンロード後に削除する”ことと,その結果“再ダウンロードできない”ことを入れる。“パスワードを複雑にする”は,本文が“加え”と言う追加の対策にならない。
採点講評(IPA)
設問4は,IEEE 802.1X方式によるポータビリティの実現方法について出題した。全体として,正答率は低かった。本問では,認証技術とVLAN制御を組み合わせ,システムの構築を具体的に考えて解答してほしかった。ネットワークスペシャリストにふさわしい応用力を磨いてほしい。
本文中の下線⑤に関して,無線 AP への設定を工夫する方式と比べた場合の運用上の利点を45字以内で述べよ。
解答例
- 認証サーバ内の該当社員に付与するVLAN IDの設定を変更するだけで済む。
解説
本文の根拠
〔ポータビリティの実現〕
VLAN ID 付与の方式として,無線 AP への設定を工夫する方式と,IEEE 802.1X 認証の仕組みを活用する方式の二つを考え,B 主任に相談した。
〔ポータビリティの実現〕
IEEE 802.1X 認証の仕組みを活用する方式では,⑤社員の所属部門が変わった場合の運用が容易なこともあり,C 君は,この方式で進めることにした。
802.1X を活用する方式では,社員と VLAN ID の対応を認証サーバ1か所で持つ(設問4(2))。所属部門が変わっても,認証サーバでその社員に付与する VLAN ID を書き換えるだけで,次の接続から新しい部門 LAN に入る。無線 AP への設定を工夫する方式(部門ごとの ESS-ID と VLAN を全無線 AP に設定するなど)では,所属と VLAN の対応が無線 AP 側と PC 側の設定に分かれ,異動のたびに PC の設定変更などが必要になる。
本文は“どの無線 AP に接続しても”所属部門の部門 LAN に接続できることと,“PC 側の操作を不要にしたい”ことを求めている。所属の情報を認証サーバに集めれば,無線 AP や PC の設定に触れずに異動に対応できる。
解答例は“認証サーバ内の該当社員に付与する VLAN ID の設定を変更するだけで済む。”(37字)。45字以内なので,“認証サーバ”の“設定変更だけで済む”ことを書く。無線 AP の台数分の作業や PC の設定変更が要らないことを添えてもよい。
採点講評(IPA)
設問4は,IEEE 802.1X方式によるポータビリティの実現方法について出題した。全体として,正答率は低かった。本問では,認証技術とVLAN制御を組み合わせ,システムの構築を具体的に考えて解答してほしかった。ネットワークスペシャリストにふさわしい応用力を磨いてほしい。
出典:平成21年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)