問1 社内システムの更改
社内システムの更改に関する次の記述を読んで,設問1〜6に答えよ。
G 社は,都内に本社を構える従業員 600 名の建設会社である。G 社の従業員は,情報システム部が管理する社内システムを業務に利用している。情報システム部は,残り1年でリース期間の満了を迎える,サーバ,ネットワーク機器及び PC の更改を検討している。
〔社内システムの概要〕
G 社の社内システムの構成を図1に示す。
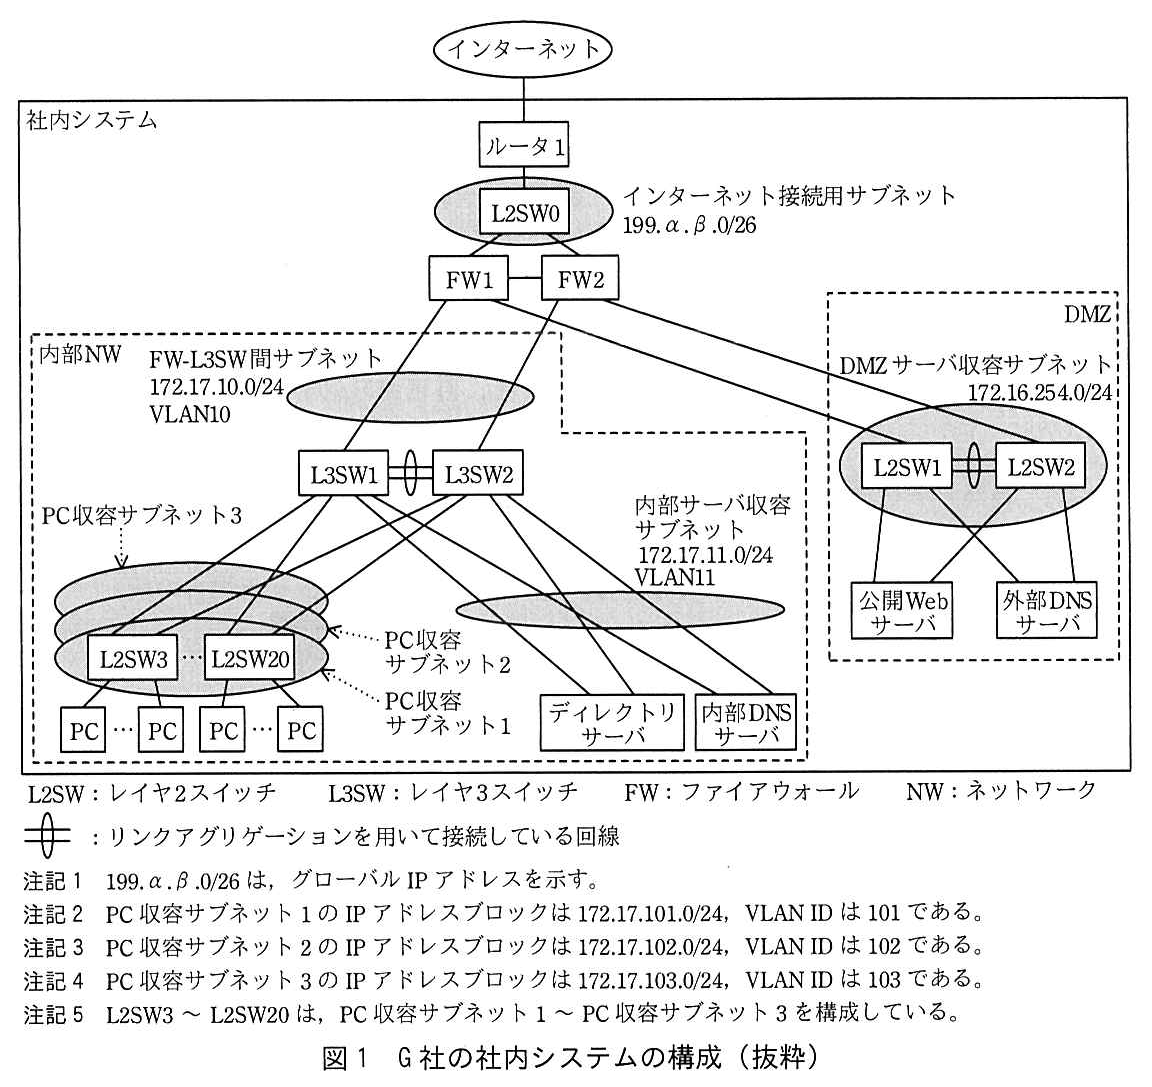
G 社の社内システムの概要は,次のとおりである。
- 外部 DNS サーバは,DMZ のドメインに関するゾーンファイルを管理する権威サーバであり,インターネットから受信する名前解決要求に応答する。
- 内部 DNS サーバは,社内システムのドメインに関するゾーンファイルを管理する権威サーバであり,PC 及びサーバから送信された名前解決要求に応答する。
- 内部 DNS サーバは,DNS a であり,PC 及びサーバから送信された社外のドメインに関する名前解決要求を,ISP が提供するフルサービスリゾルバに転送する。
- 全てのサーバに二つの NIC を実装し,アクティブ/スタンバイのチーミングを設定している。
- L3SW1 及び L3SW2 で VRRP を構成し,L3SW1 の b を大きく設定して,マスタルータにしている。
- L3SW1 と L3SW2 間のポートを,VLAN10,VLAN11 及び VLAN101 〜 VLAN103 を通すトランクポートにしている。
- L2SW3 〜 L2SW20 と L3SW 間のポートを,VLAN101 〜 VLAN103 を通すトランクポートにしている。
- 内部 NW のスイッチは,IEEE 802.1D で規定されている STP(Spanning Tree Protocol)を用いて,経路を冗長化している。
- 内部 DNS サーバは DHCP サーバ機能をもち,PC に割り当てる IP アドレス,サブネットマスク,デフォルトゲートウェイの IP アドレス,及び①名前解決要求先の IP アドレスの情報を,PC に通知している。
- FW1 及び FW2 は,アクティブ/スタンバイのクラスタ構成である。
- FW1 及び FW2 に静的 NAT を設定し,インターネットから受信したパケットの宛先 IP アドレスを,公開 Web サーバ及び外部 DNS サーバのプライベート IP アドレスに変換している。
- FW1 及び FW2 に NAPT を設定し,サーバ及び PC からインターネット向けに送信されるパケットの送信元 IP アドレス及び送信元ポート番号を,それぞれ変換している。
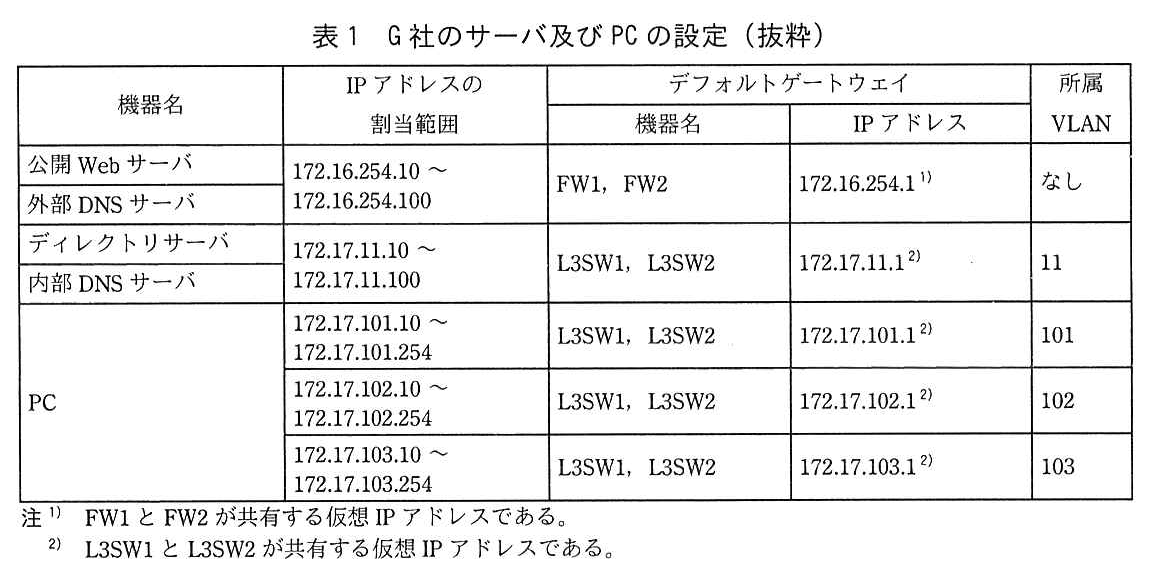
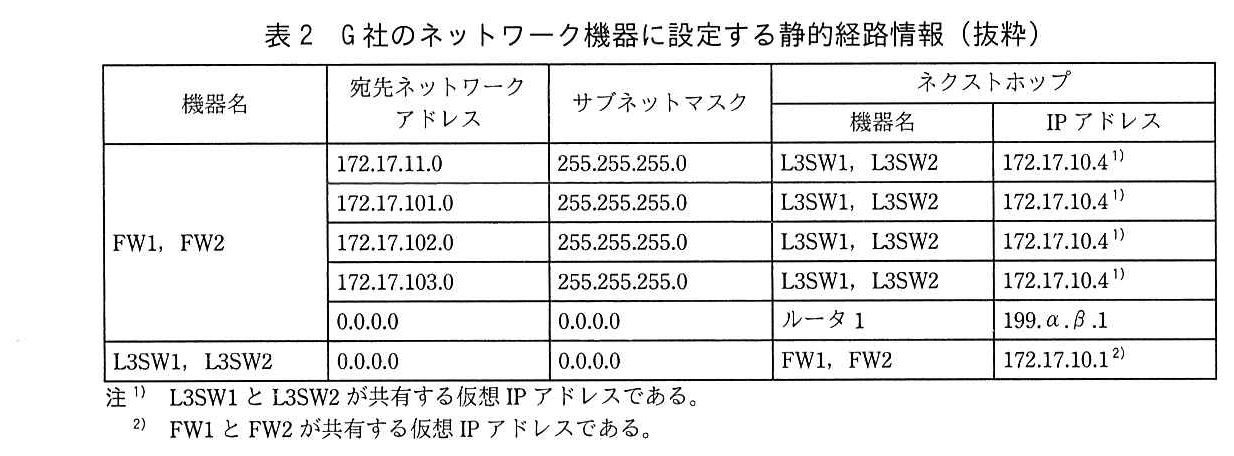
G 社のサーバ及び PC の設定を表1に,G 社のネットワーク機器に設定する静的経路情報を表2に,それぞれ示す。
情報システム部の J 主任が社内システムの更改と移行を担当することになった。更改と移行に当たって,上司である M 課長から指示された内容は,次のとおりである。
- (1) 内部 NW を見直して,障害発生時の業務への影響の更なる低減を図ること
- (2) 業務への影響を極力少なくした移行計画を立案すること
〔現行の内部 NW 調査〕
J 主任は,まず,現行の内部 NW の設計について再確認した。内部 NW のスイッチは,一つのツリー型トポロジを STP によって構成し,全ての VLAN のループを防止している。② L3SW1 に最も小さいブリッジプライオリティ値を,L3SW2 に2番目に小さいブリッジプライオリティ値を設定し,L3SW1 をルートブリッジにしている。
ルートブリッジに選出された L3SW1 は,STP によって構成されるツリー型トポロジの最上位のスイッチである。L3SW1 はパスコストを 0 に設定した BPDU(Bridge Protocol Data Unit)を,接続先機器に送信する。BPDU を受信した L3SW2 及び L2SW3 〜 L2SW20(以下,L3SW2 及び L2SW3 〜 L2SW20 を非ルートブリッジという)は,設定されたパスコストを加算した BPDU を,受信したポート以外のポートから送信する。非ルートブリッジの L3SW 及び L2SW の全てのポートのパスコストに,同じ値を設定している。
STP を設定したスイッチは,各ポートに,ルートポート,指定ポート及び非指定ポートのいずれかの役割を決定する。ルートブリッジである L3SW1 では,全てのポートが c ポートとなる。非ルートブリッジでは,パスコストやブリッジプライオリティ値に基づきポートの役割を決定する。例えば,L2SW3 において,L3SW2 に接続するポートは,d ポートである。
STP のネットワークでトポロジの変更が必要になると,スイッチはポートの状態遷移を開始し,e テーブルをクリアする。
ポートをフォワーディングの状態にするときの,スイッチが行うポートの状態遷移は,次のとおりである。
- (1) リスニングの状態に遷移させる。
- (2) 転送遅延に設定した待ち時間が経過したら,ラーニングの状態に遷移させる。
- (3) 転送遅延に設定した待ち時間が経過したら,フォワーディングの状態に遷移させる。
J 主任は,内部 NW の STP を用いているネットワークに障害が発生したときの復旧を早くするために,IEEE 802.1D-2004 で規定されている RSTP(Rapid Spanning Tree Protocol)を用いる方式と,スイッチのスタック機能を用いる方式を検討することにした。
〔RSTP を用いる方式〕
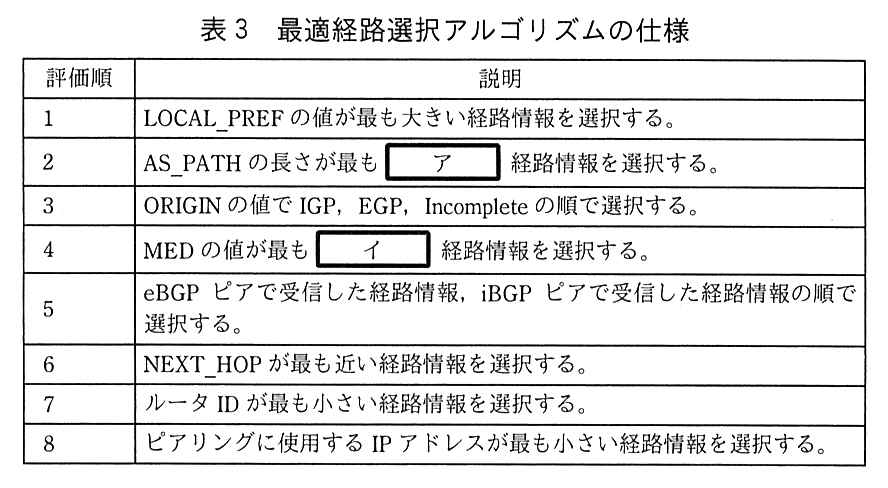
J 主任は,トポロジの再構成に掛かる時間を短縮したプロトコルである RSTP について調査した。RSTP では,STP の非指定ポートの代わりに,代替ポートとバックアップポートの二つの役割が追加されている。RSTP で追加されたポートの役割を,表3に示す。
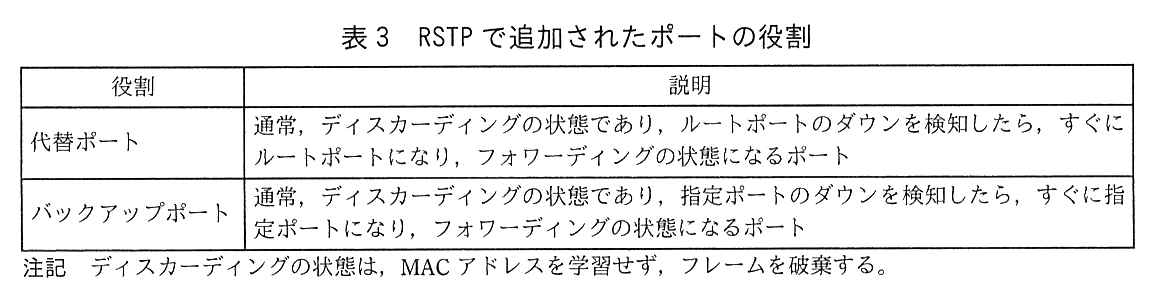
RSTP では,プロポーザルフラグをセットした BPDU(以下,プロポーザルという)及びアグリーメントフラグをセットした BPDU(以下,アグリーメントという)を使って,ポートの役割決定と状態遷移を行う。
調査のために,J 主任が作成した RSTP のネットワーク図を図2に示す。
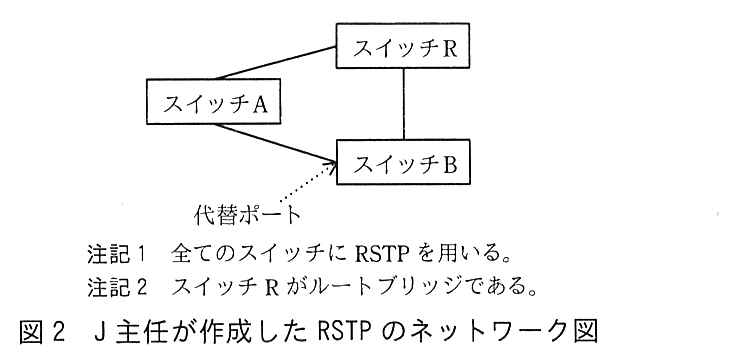
スイッチ A において,スイッチ R に接続するポートのダウンを検知したときに,スイッチ A とスイッチ B が行うポートの状態遷移は,次のとおりである。
- (1) スイッチ A は,トポロジチェンジフラグをセットした BPDU をスイッチ B に送信する。
- (2) スイッチ B は,スイッチ A にプロポーザルを送信する。
- (3) スイッチ A は,受信したプロポーザル内のブリッジプライオリティ値やパスコストと,自身がもつブリッジプライオリティ値やパスコストを比較する。比較結果から,スイッチ A は,スイッチ B が RSTP によって構成されるトポロジにおいて f であると判定し,スイッチ B にアグリーメントを送信し,指定ポートをルートポートにする。
- (4) アグリーメントを受信したスイッチ B は,代替ポートを指定ポートとして,フォワーディングの状態に遷移させる。
J 主任は,調査結果から,STP を RSTP に変更することで,③内部 NW に障害が発生したときの,トポロジの再構成に掛かる時間を短縮できることを確認した。
〔スイッチのスタック機能を用いる方式〕
次に,J 主任は,ベンダから紹介された,新たな機器が実装するスタック機能を用いる方式を検討した。新たな機器を用いた社内システム(以下,新社内システムという)の内部 NW に関して,J 主任が検討した内容は次のとおりである。
- 新 L3SW1 と新 L3SW2 をスタック用ケーブルで接続し,1台の論理スイッチ(以下,スタック L3SW という)として動作させる。
- スタック L3SW と新 L2SW3〜新 L2SW20 の間を,リンクアグリゲーションを用いて接続する。
- 新ディレクトリサーバ及び新内部 DNS サーバに実装される二つの NIC に,アクティブ/アクティブのチーミングを設定し,スタック L3SW に接続する。
検討の内容を基に,J 主任は,スタック機能を用いることで,障害発生時の復旧を早く行えるだけでなく,④スイッチの情報収集や構成管理などの維持管理に係る運用負荷の軽減や,⑤回線帯域の有効利用を期待できると考えた。
〔新社内システムの構成設計〕
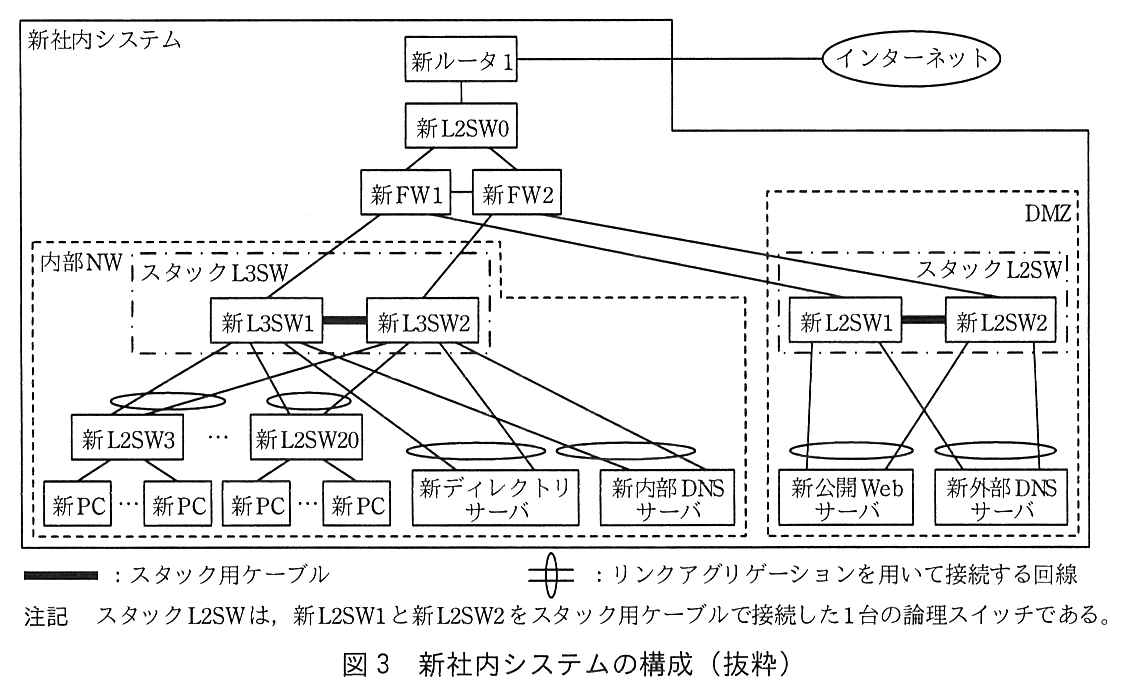
J 主任は,スイッチのスタック機能を用いる方式を採用し,STP 及び RSTP を用いない構成にすることにした。J 主任が設計した新社内システムの構成を,図3に示す。
〔新社内システムへの移行の検討〕
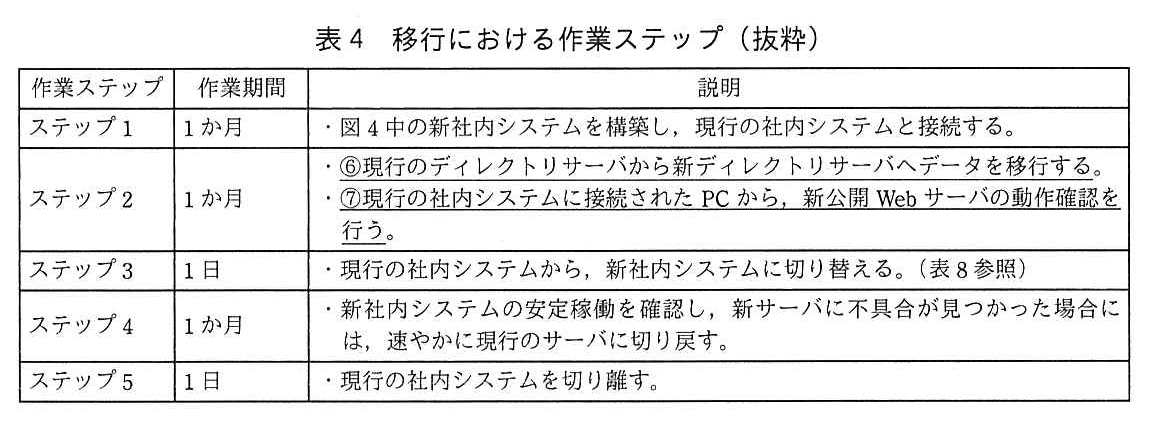
J 主任は,現行の社内システムから新社内システムへの移行に当たって,五つの作業ステップを設けることにした。移行における作業ステップを表4に,ステップ1完了時のネットワーク構成を図4に示す。ステップ1では,現行の社内システムと新社内システムの共存環境を構築する。
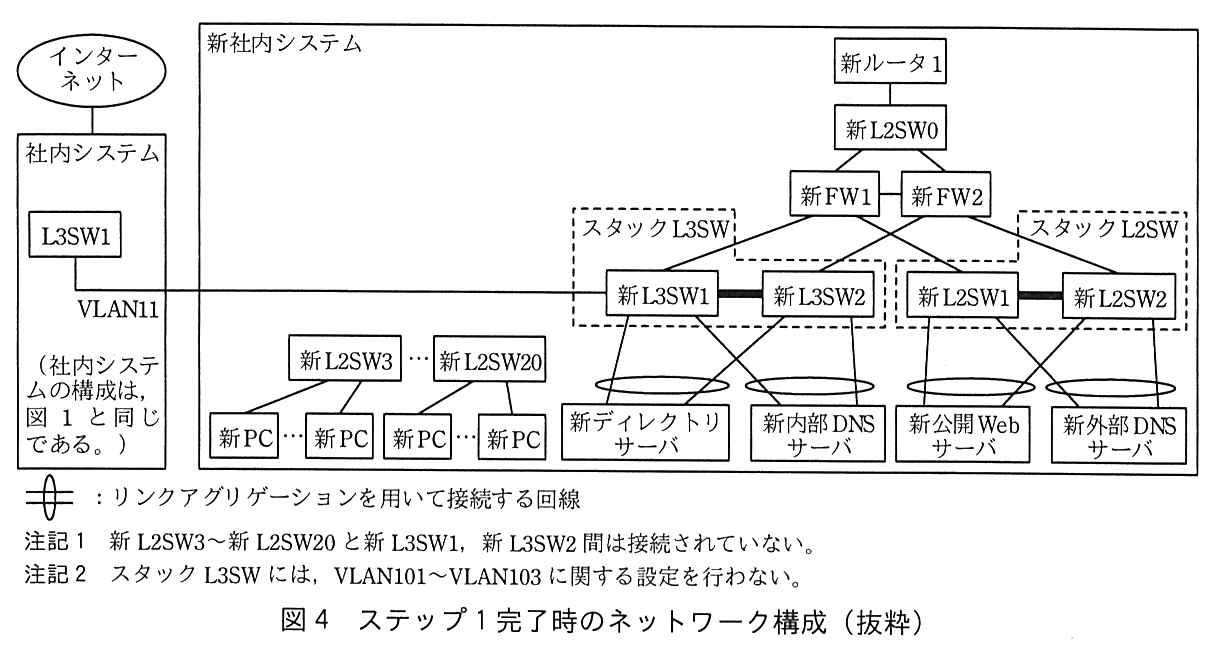
ステップ1完了時のネットワーク構成の概要は,次のとおりである。
- 新ディレクトリサーバ及び新内部 DNS サーバに,172.17.11.0/24 の IP アドレスブロックから未使用の IP アドレスを割り当てる。
- ⑧新公開 Web サーバ及び新外部 DNS サーバには,172.16.254.0/24 の IP アドレスブロックから未使用の IP アドレスを割り当てる。
- 現行の L3SW1 と新 L3SW1 間を接続し,接続ポートを VLAN11 のアクセスポートにする。
- スタック L3SW の VLAN11 の VLAN インタフェースに,未使用の IP アドレスである 172.17.11.101 を,一時的に割り当てる。
- 全ての新サーバについて,デフォルトゲートウェイの IP アドレスは,現行のサーバと同じ IP アドレスにする。
- 新社内システムのインターネット接続用サブネットには,現行の社内システムと同じグローバル IP アドレスを使うので,新外部 DNS サーバのゾーンファイルに,現行の外部 DNS サーバと同じゾーン情報を登録する。
- 現行の内部 DNS サーバ及び新内部 DNS サーバのゾーンファイルに,新サーバに関するゾーン情報を登録する。
- 新 FW1 及び新 FW2 は,アクティブ/スタンバイのクラスタ構成にする。
- 新 FW1 及び新 FW2 には,インターネットから受信したパケットの宛先 IP アドレスを,新公開 Web サーバ及び新外部 DNS サーバのプライベート IP アドレスに変換する静的 NAT を設定する。
- 新 FW1 及び新 FW2 に NAPT を設定する。
- 新サーバの設定を表5に,新 FW 及びスタック L3SW に設定する静的経路情報を表6に,FW 及び L3SW に追加する静的経路情報を表7に示す。
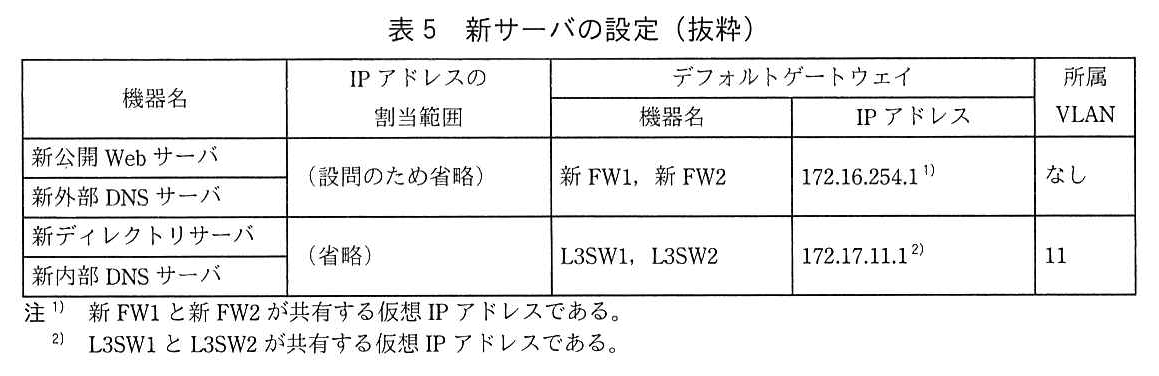
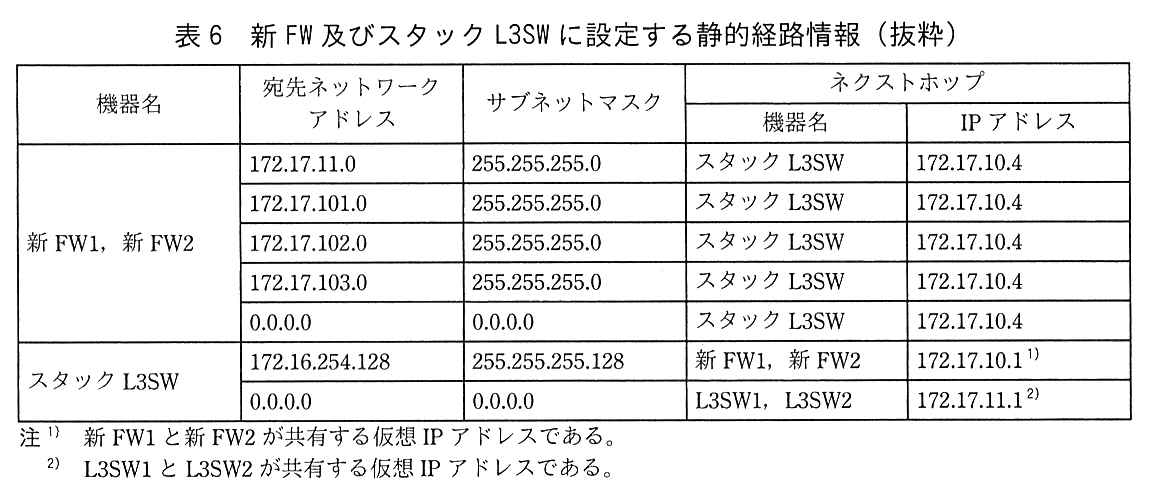
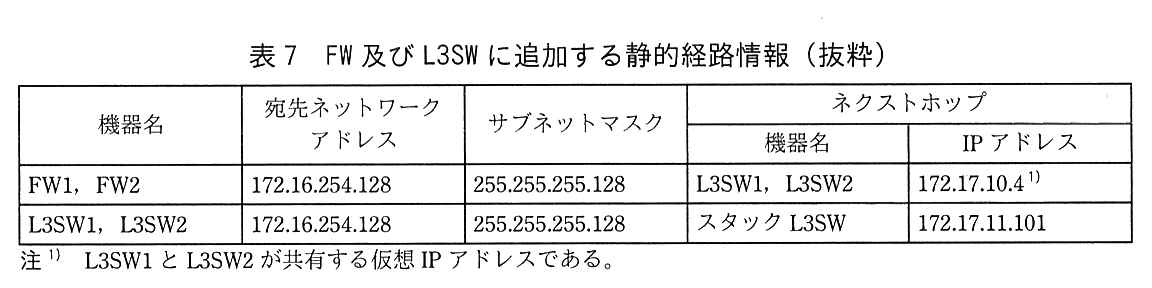
次に,J 主任は,ステップ3の現行の社内システムから新社内システムへの切替作業について検討した。J 主任が作成したステップ3の作業手順を,表8に示す。
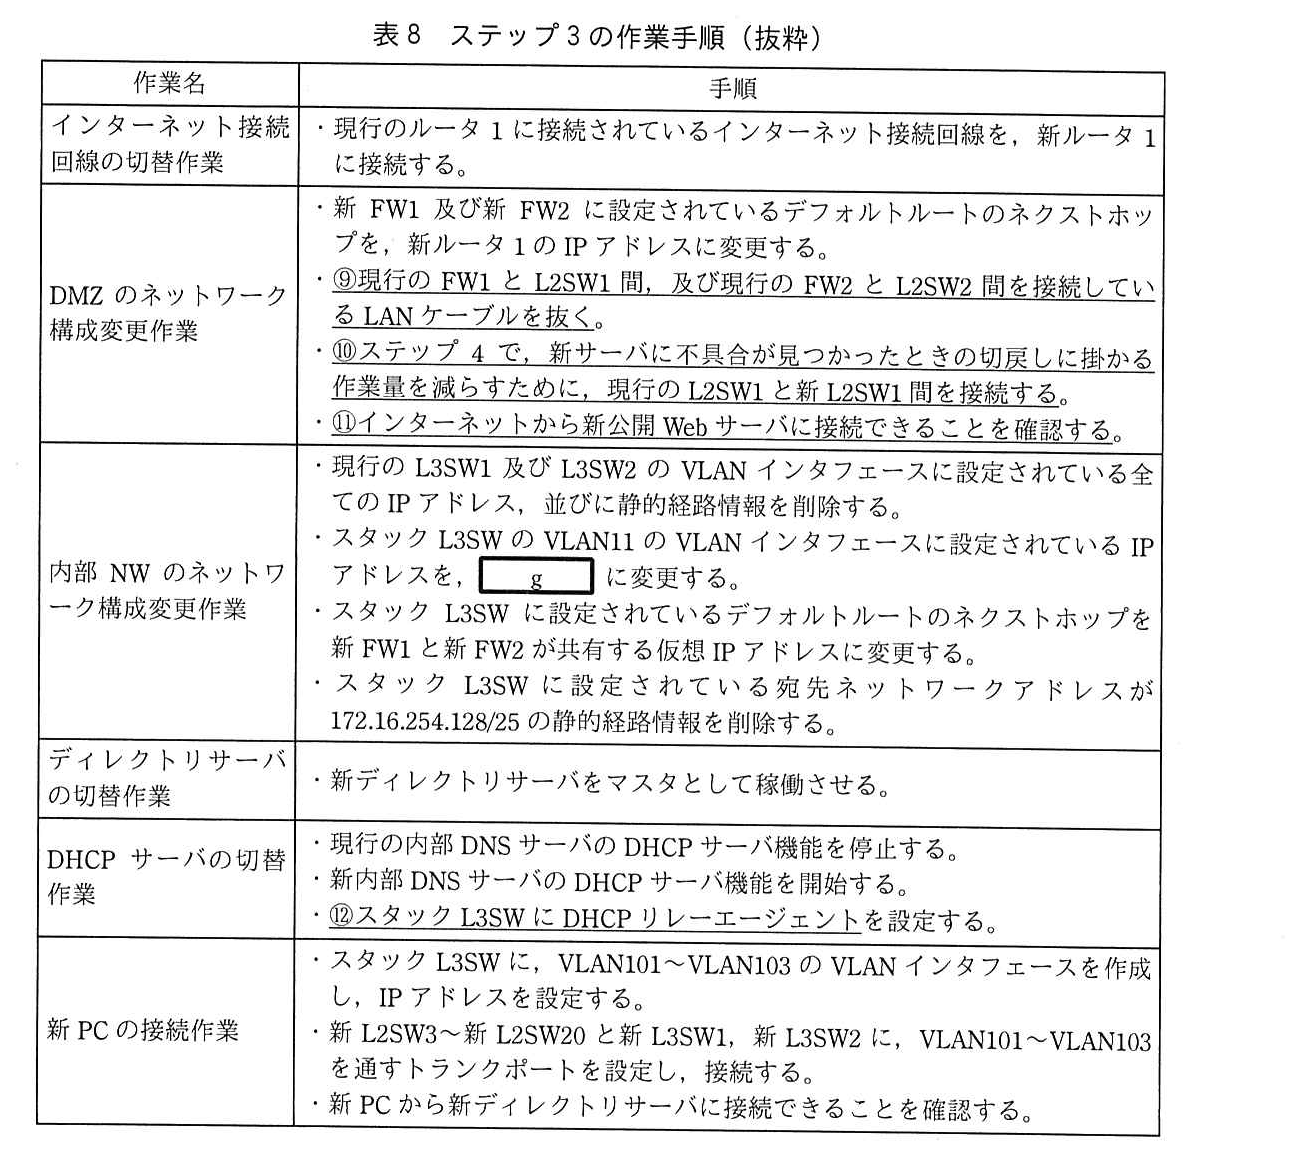
J 主任が作成した移行計画は M 課長に承認され,J 主任は更改の準備に着手した。
出題趣旨(IPA)
企業のネットワークを設計するときに,RSTP(Rapid Spanning Tree Protocol)を用いる方式や,スタック機能を用いる方式など,様々な方式を選択できるようになった。企業活動がITによって成り立っている現在,これらの技術を正しく選択して,情報システムの可用性向上を図ることは,どの企業においても重要な課題の一つである。このような状況を基に,本問では,社内システムの更改と移行を事例に取り上げた。現行のSTPをRSTPに変更したときの方式,スタック機能を用いたときの方式を検討し,それぞれの特徴を解説した。本問では,多くの企業のネットワークに利用されているRSTP,スタック機能を題材に,受験者が修得した技術と経験が,ネットワーク設計,構築,移行の実務で活用できる水準かどうかを問う。
設問と解答例
本文中の a,b に入れる適切な字句を答えよ。
〔a〕解答例
- フォワーダ
〔b〕解答例
- プライオリティ値
解説
本文の根拠
〔社内システムの概要〕
内部 DNS サーバは,DNS a であり,PC 及びサーバから送信された社外のドメインに関する名前解決要求を,ISP が提供するフルサービスリゾルバに転送する。
〔社内システムの概要〕
L3SW1 及び L3SW2 で VRRP を構成し,L3SW1 の b を大きく設定して,マスタルータにしている。
a:自分で再帰検索をせず,受け取った名前解決要求を別のフルサービスリゾルバへそのまま転送する DNS サーバを DNS フォワーダという。内部 DNS サーバは社内ドメインの権威サーバを兼ねつつ,社外ドメインの問合せだけを ISP のフルサービスリゾルバに任せている。b:VRRP(RFC 5798)では,同じ仮想ルータを構成するルータのうちプライオリティ値(0〜255,既定値 100)の最も大きいものがマスタルータになり,仮想 IP アドレスへの転送を受け持つ。
本文はどちらも動作をそのまま説明しており,a は「転送する」,b は「大きく設定して,マスタルータにしている」が手掛かりになる。表1の注2のとおり,172.17.11.1 などは L3SW1 と L3SW2 が共有する仮想 IP アドレスで,平常時はマスタの L3SW1 がこれを使って転送する。
間違えやすい点。a を「キャッシュサーバ」「リゾルバ」とすると,自ら問い合わせる機能と区別できない。b は「優先度」でも意味は通じるが,VRRP の用語どおり「プライオリティ値」と書く。STP の「ブリッジプライオリティ値」とは別物である。
本文中の下線①の名前解決要求先を,図1中の機器名で答えよ。
解答例
- 内部DNSサーバ
解説
本文の根拠
〔社内システムの概要〕
内部 DNS サーバは DHCP サーバ機能をもち,PC に割り当てる IP アドレス,サブネットマスク,デフォルトゲートウェイの IP アドレス,及び①名前解決要求先の IP アドレスの情報を,PC に通知している。
〔社内システムの概要〕
内部 DNS サーバは,社内システムのドメインに関するゾーンファイルを管理する権威サーバであり,PC 及びサーバから送信された名前解決要求に応答する。
DHCP では,クライアントが使う DNS サーバのアドレスをオプション(Domain Name Server オプション,RFC 2132 のオプション 6)で配る。PC はここで受け取ったアドレスに名前解決要求を送る。
本文によると,PC からの名前解決要求に応答するのは内部 DNS サーバで,社内ドメインは自分で答え,社外ドメインはフォワーダとして ISP に転送する。したがって PC に通知する名前解決要求先は内部 DNS サーバである。
間違えやすい点。外部 DNS サーバは DMZ のドメインをインターネットに向けて答える権威サーバで,PC の問合せ先ではない。「ISP のフルサービスリゾルバ」も図1中の機器ではなく,PC から直接問い合わせる相手でもない。
本文中の下線②の設定を行わず,内部 NW の L2SW 及び L3SW に同じブリッジプライオリティ値を設定した場合に,L2SW 及び L3SW はブリッジ ID の何を比較してルートブリッジを決定するか。適切な字句を答えよ。また,L2SW3 がルートブリッジに選出された場合に,L3SW1 と L3SW2 が VRRP の情報を交換できなくなるサブネットを,図1中のサブネット名を用いて全て答えよ。
〔比較対象〕解答例
- MACアドレス
〔サブネット〕解答例
- FW-L3SW間サブネット,内部サーバ収容サブネット
解説
本文の根拠
〔現行の内部 NW 調査〕
② L3SW1 に最も小さいブリッジプライオリティ値を,L3SW2 に2番目に小さいブリッジプライオリティ値を設定し,L3SW1 をルートブリッジにしている。
〔現行の内部 NW 調査〕
内部 NW のスイッチは,一つのツリー型トポロジを STP によって構成し,全ての VLAN のループを防止している。
〔社内システムの概要〕
L2SW3 〜 L2SW20 と L3SW 間のポートを,VLAN101 〜 VLAN103 を通すトランクポートにしている。
〔社内システムの概要〕
L3SW1 と L3SW2 間のポートを,VLAN10,VLAN11 及び VLAN101 〜 VLAN103 を通すトランクポートにしている。
比較対象:STP のブリッジ ID は,ブリッジプライオリティ値(2オクテット)と MAC アドレス(6オクテット)を並べた値で,最も小さいブリッジ ID をもつスイッチがルートブリッジになる(IEEE 802.1D)。プライオリティ値がすべて同じなら,差がつくのは MAC アドレスだけなので,MAC アドレスの最も小さいスイッチが選ばれる。
サブネット:L2SW3 がルートブリッジになると,L3SW1 と L3SW2 はどちらも L2SW3 への直結ポートがルートポートになる(コスト1)。両者の間のリンク(リンクアグリゲーションで1本の論理リンク)は,ルートまでのコストが同じ両端がぶつかる区間になり,ブリッジ ID の大きい側のポートが非指定ポートとしてブロックされる。STP は一つのツリーで全 VLAN を扱うので,このリンクを通る VLAN はすべて通れなくなる。VLAN101〜103 は L2SW3 経由の迂回路があるが,L2SW3 のトランクには VLAN10 と VLAN11 が通っていない。したがって VLAN10(FW-L3SW 間サブネット)と VLAN11(内部サーバ収容サブネット)で L3SW1 と L3SW2 がつながらなくなり,VRRP の広告が届かず両方がマスタになる。
間違えやすい点。PC 収容サブネットは L2SW3 経由で届くので答えに入らない。サーバは二つの NIC をアクティブ/スタンバイで使っており,ブリッジとして中継しないので VLAN11 の迂回路にはならない。
採点講評(IPA)
設問2は,(1),(2)ともに正答率がやや低かった。STPの用語はRSTPでも用いられるので,是非知っておいてほしい。サブネットについて,STPとVRRPの構成を正しく把握し,設計上の問題点を発見することは,ネットワークを設計する上で非常に重要である。
本文中の c 〜 e に入れる適切な字句を答えよ。
〔c〕解答例
- 指定
〔d〕解答例
- 非指定
〔e〕解答例
- MACアドレス
解説
本文の根拠
〔現行の内部 NW 調査〕
ルートブリッジである L3SW1 では,全てのポートが c ポートとなる。
〔現行の内部 NW 調査〕
例えば,L2SW3 において,L3SW2 に接続するポートは,d ポートである。
〔現行の内部 NW 調査〕
STP のネットワークでトポロジの変更が必要になると,スイッチはポートの状態遷移を開始し,e テーブルをクリアする。
〔現行の内部 NW 調査〕
非ルートブリッジの L3SW 及び L2SW の全てのポートのパスコストに,同じ値を設定している。
c:指定ポートは,各リンクでルートブリッジに最も近い側のポートである。ルートブリッジはコスト0でどのリンクでも最も近いので,全ポートが指定ポートになる。d:L2SW3 のルートポートは L3SW1 に直結するポート(コスト1)である。L2SW3 と L3SW2 の間のリンクでは,L3SW2 も L3SW1 に直結しているので両端のルートパスコストは同じ1になり,ブリッジ ID で比べる。L3SW2 には2番目に小さいブリッジプライオリティ値が設定されているので L3SW2 側が指定ポートとなり,L2SW3 側は非指定ポート(ブロック)になる。e:トポロジが変わると,フレームの転送先が変わる。古い学習結果のまま転送すると届かなくなるので,MAC アドレステーブルをクリアして学習し直す。
本文は「非ルートブリッジの全てのポートのパスコストに,同じ値」と条件を与えているので,d はパスコストでは差がつかず,ブリッジプライオリティ値で決まることが読み取れる。
間違えやすい点。d を「ルート」とすると,L2SW3 のルートポートが二つになってしまう。1台のスイッチのルートポートは一つだけである。e は MAC アドレステーブル(フィルタリングデータベース)であり,ARP テーブルやルーティングテーブルではない。
採点講評(IPA)
設問2は,(1),(2)ともに正答率がやや低かった。STPの用語はRSTPでも用いられるので,是非知っておいてほしい。サブネットについて,STPとVRRPの構成を正しく把握し,設計上の問題点を発見することは,ネットワークを設計する上で非常に重要である。
本文中の f に入れる適切な字句を答えよ。
〔f〕解答例
- 上位のスイッチ
解説
本文の根拠
〔RSTP を用いる方式〕
スイッチ A は,受信したプロポーザル内のブリッジプライオリティ値やパスコストと,自身がもつブリッジプライオリティ値やパスコストを比較する。比較結果から,スイッチ A は,スイッチ B が RSTP によって構成されるトポロジにおいて f であると判定し,スイッチ B にアグリーメントを送信し,指定ポートをルートポートにする。
図2
注記2 スイッチ R がルートブリッジである。
スイッチ A はスイッチ R(ルートブリッジ)へのリンクを失い,ルートへの経路をもたなくなった。そこへスイッチ B から,R 経由でルートに届く情報(ブリッジプライオリティ値やパスコスト)を載せたプロポーザルが届く。自分の情報より優れているので,A は B を「ルートブリッジに近い側」,つまり自分より上位のスイッチと判断し,B へのポートをルートポートに変える。
本文の手順(3)の最後に「指定ポートをルートポートにする」とある。ルートポートはルートブリッジの方向を向くポートなので,その先にいる B は A から見て上位になる。
間違えやすい点。「ルートブリッジ」ではない。図2の注記2のとおりルートブリッジはスイッチ R であり,B は R との間にいる中間のスイッチである。
本文中の下線③について,トポロジの再構成に掛かる時間を短縮できる理由を二つ挙げ,それぞれ 30 字以内で述べよ。
〔①〕解答例
- ポート故障時の代替ポートを事前に決定しているから
〔②〕解答例
- 転送遅延がなく,ポートの状態遷移を行うから
解説
本文の根拠
表3 代替ポート
通常,ディスカーディングの状態であり,ルートポートのダウンを検知したら,すぐにルートポートになり,フォワーディングの状態になるポート。
〔現行の内部 NW 調査〕
転送遅延に設定した待ち時間が経過したら,ラーニングの状態に遷移させる。
〔RSTP を用いる方式〕
RSTP では,プロポーザルフラグをセットした BPDU(以下,プロポーザルという)及びアグリーメントフラグをセットした BPDU(以下,アグリーメントという)を使って,ポートの役割決定と状態遷移を行う。
〔RSTP を用いる方式〕
アグリーメントを受信したスイッチ B は,代替ポートを指定ポートとして,フォワーディングの状態に遷移させる。
STP(IEEE 802.1D)では,障害を検知してから新しいツリーを計算し直し,ポートをリスニング→ラーニング→フォワーディングと転送遅延(既定値15秒)ずつ待って遷移させるので,復旧に数十秒かかる。RSTP(IEEE 802.1D-2004)は二つの点でこれを縮めた。①代替ポート・バックアップポートとして,ルートポートや指定ポートがダウンしたときの代わりを平常時から決めておくので,計算し直さずにすぐ切り替えられる。②隣接スイッチとプロポーザル/アグリーメントを交わして合意したら,転送遅延の待ち時間を置かずにフォワーディングへ移る。
本文では,STP の状態遷移に「転送遅延に設定した待ち時間が経過したら」が2回あるのに対し,RSTP の手順(4)では「アグリーメントを受信したスイッチ B は,…フォワーディングの状態に遷移させる」と待ち時間が無い。表3の代替ポートの「すぐにルートポートになり」も同じことを示している。
30字以内で二つ。解答例は①「ポート故障時の代替ポートを事前に決定しているから」(24字),②「転送遅延がなく,ポートの状態遷移を行うから」(21字)。講評は,表3のポートの役割と状態遷移の違いの二つを読み取ることを求めている。二つとも「代替ポートがあるから」の言い換えにならないよう,役割の事前決定と待ち時間の省略を分けて書く。
採点講評(IPA)
設問3(2)は,正答率が低かった。トポロジの再構成に掛かる時間を短縮できる理由を問う問題であり,本文中に示されたRSTPで追加されたポートの役割,STPとRSTPの状態遷移の違いを読み取り,もう一歩踏み込んで考えてほしい。
本文中の下線④について,運用負荷を軽減できる理由を,30 字以内で述べよ。
解答例
- 2台のL3SWを1台のスイッチとして管理できるから
解説
本文の根拠
〔スイッチのスタック機能を用いる方式〕
新 L3SW1 と新 L3SW2 をスタック用ケーブルで接続し,1台の論理スイッチ(以下,スタック L3SW という)として動作させる。
〔スイッチのスタック機能を用いる方式〕
④スイッチの情報収集や構成管理などの維持管理に係る運用負荷の軽減
スタック機能は複数台の物理スイッチを1台の論理スイッチにまとめる。設定ファイル,管理用の IP アドレス,SNMP などによる情報収集の窓口が一つになるので,2台それぞれにログインして設定をそろえたり,情報を別々に集めたりする手間がなくなる。
本文は「1台の論理スイッチ(以下,スタック L3SW という)として動作させる」と書いており,下線④の情報収集や構成管理が1台分で済むことがこの記述から導ける。
30字以内。解答例は「2台の L3SW を1台のスイッチとして管理できるから」で25字。「1台の論理スイッチになるから」だけでは管理の話につながらないので,「管理できる」まで書く。
本文中の下線⑤について,内部 NW で,スタック L3SW〜新 L2SW 以外に回線帯域を有効利用できるようになる区間が二つある。二つの区間のうち一つの区間を,図3中の字句を用いて答えよ。
解答例(2通り)
- スタックL3SW~新ディレクトリサーバ
- スタックL3SW~新内部DNSサーバ
解説
本文の根拠
〔スイッチのスタック機能を用いる方式〕
新ディレクトリサーバ及び新内部 DNS サーバに実装される二つの NIC に,アクティブ/アクティブのチーミングを設定し,スタック L3SW に接続する。
〔社内システムの概要〕
全てのサーバに二つの NIC を実装し,アクティブ/スタンバイのチーミングを設定している。
〔スイッチのスタック機能を用いる方式〕
⑤回線帯域の有効利用
現行のサーバは NIC をアクティブ/スタンバイで使っており,2本の回線のうち1本はふだん何も運ばない。新構成では二つの NIC をアクティブ/アクティブにし,スタック L3SW の新 L3SW1 と新 L3SW2 に分けて接続する。スタック L3SW は1台の論理スイッチなので,別々の筐体にまたがる2本をリンクアグリゲーションとして束ねられ,両方の回線に通信を流せる。
図3でも,新ディレクトリサーバと新内部 DNS サーバはそれぞれ新 L3SW1 と新 L3SW2 の両方にリンクアグリゲーションの記号付きで接続している。スタック L3SW〜新 L2SW を除くと,内部 NW で帯域を有効利用できるのはこの二つの区間になる。
解答例は「スタック L3SW 〜 新ディレクトリサーバ」又は「スタック L3SW 〜 新内部 DNS サーバ」で,どちらか一つを書けばよい。新 FW との間は FW がアクティブ/スタンバイのままなので当たらない。DMZ のスタック L2SW 側は内部 NW ではない。
図3の構成について,STP 及び RSTP を不要にしている技術を二つ答えよ。また,STP 及び RSTP が不要になる理由を,15 字以内で述べよ。
〔技術①〕解答例
- スタック
〔技術②〕解答例
- リンクアグリゲーション
〔理由〕解答例
- ループがない構成だから
〔備考〕技術①②は順不同
解説
本文の根拠
〔スイッチのスタック機能を用いる方式〕
スタック L3SW と新 L2SW3〜新 L2SW20 の間を,リンクアグリゲーションを用いて接続する。
〔新社内システムの構成設計〕
J 主任は,スイッチのスタック機能を用いる方式を採用し,STP 及び RSTP を用いない構成にすることにした。
図3
注記 スタック L2SW は,新 L2SW1 と新 L2SW2 をスタック用ケーブルで接続した1台の論理スイッチである。
STP や RSTP が要るのは,スイッチ間に複数の経路があり,フレームが回り続けるループができるからである。図3では物理的には新 L2SW3 から新 L3SW1 と新 L3SW2 へ2本の線があるが,スタックで新 L3SW1 と新 L3SW2 が1台の論理スイッチになり,その2本をリンクアグリゲーションで1本の論理リンクに束ねている。論理的に見ると,スタック L3SW から各新 L2SW へ1本ずつ枝が出ているだけのツリーで,ループが無い。
本文の検討内容の「1台の論理スイッチ(…スタック L3SW…)として動作させる」と「リンクアグリゲーションを用いて接続する」の二つが,この形を作っている。サーバ側も同様にリンクアグリゲーションで束ねている。
理由は15字以内。解答例は「ループがない構成だから」で11字。技術①②は順不同。どちらか一方だけではループは消えない(スタックだけなら2本の線がループを作り,リンクアグリゲーションだけでは別筐体の2本を束ねられない)ので,二つそろって STP が不要になる。
表4中の下線⑥によって発生する現行のディレクトリサーバから新ディレクトリサーバ宛ての通信について,現行の L3SW1 とスタック L3SW 間を流れるイーサネットフレームをキャプチャしたときに確認できる送信元 MAC アドレス及び宛先 MAC アドレスをもつ機器をそれぞれ答えよ。
〔送信元MACアドレスをもつ機器〕解答例
- 現行のディレクトリサーバ
〔宛先MACアドレスをもつ機器〕解答例
- 新ディレクトリサーバ
解説
本文の根拠
表4 ステップ2
⑥現行のディレクトリサーバから新ディレクトリサーバへデータを移行する
〔新社内システムへの移行の検討〕
新ディレクトリサーバ及び新内部 DNS サーバに,172.17.11.0/24 の IP アドレスブロックから未使用の IP アドレスを割り当てる。
〔新社内システムへの移行の検討〕
現行の L3SW1 と新 L3SW1 間を接続し,接続ポートを VLAN11 のアクセスポートにする。
現行のディレクトリサーバ(表1で 172.17.11.10〜100 の範囲)と新ディレクトリサーバは,どちらも 172.17.11.0/24 のアドレスをもつ。宛先が同じサブネットなので,現行のディレクトリサーバはルータを通さず,ARP で新ディレクトリサーバの MAC アドレスを調べて直接フレームを送る。現行の L3SW1 と新 L3SW1 の間は VLAN11 のアクセスポートで,ここはレイヤ2で中継されるだけなので,フレームの MAC アドレスは書き換わらない。
本文の「172.17.11.0/24 の IP アドレスブロックから未使用の IP アドレスを割り当てる」と「VLAN11 のアクセスポートにする」から,二つのサーバが同じ VLAN11 のセグメントにいることが分かる。
間違えやすい点。L3SW はレイヤ3スイッチだが,同じ VLAN 内の通信ではルーティングしないので,送信元は L3SW1 にならない。
採点講評(IPA)
設問6(1)~(5)は,正答率がやや低かった。移行設計では,現行の社内システムと新社内システムの構成を正しく把握し,移行期間中の構成,経路情報,作業手順などを理解することが重要である。本文中に示された条件を読み取り,正答を導き出してほしい。
表4中の下線⑦によって発生する現行の PC から新公開 Web サーバ宛ての通信について,現行の L3SW1 とスタック L3SW 間を流れるイーサネットフレームをキャプチャしたときに確認できる送信元 MAC アドレス及び宛先 MAC アドレスをもつ機器をそれぞれ答えよ。
〔送信元MACアドレスをもつ機器〕解答例
- 現行のL3SW1
〔宛先MACアドレスをもつ機器〕解答例
- スタックL3SW
解説
本文の根拠
表4 ステップ2
⑦現行の社内システムに接続された PC から,新公開 Web サーバの動作確認を行う
表7 L3SW1,L3SW2
L3SW1,L3SW2:172.16.254.128,255.255.255.128,スタック L3SW,172.17.11.101。
表1 PC
PC:172.17.101.10 〜 172.17.101.254,L3SW1,L3SW2,172.17.101.1(注2),101。
現行の PC(172.17.10x.0/24)から新公開 Web サーバ(172.16.254.128/25 の範囲)への通信は,サブネットが違うのでデフォルトゲートウェイの L3SW1(VRRP のマスタ)に送られる。L3SW1 は表7で追加した静的経路により,172.16.254.128/25 宛てをネクストホップ 172.17.11.101(スタック L3SW の VLAN11 インタフェース)へ転送する。このとき L3SW1 はフレームを作り直すので,現行の L3SW1 とスタック L3SW 間のフレームは,送信元 MAC アドレスが現行の L3SW1,宛先 MAC アドレスがスタック L3SW になる。
本文の「スタック L3SW の VLAN11 の VLAN インタフェースに,未使用の IP アドレスである 172.17.11.101 を,一時的に割り当てる」が,この区間のネクストホップを作っている。その先は,スタック L3SW が表6の経路で新 FW に渡す。
間違えやすい点。IP パケットの送信元は PC のままだが,ルータを越えるたびに MAC アドレスは付け替わる。PC の MAC アドレスは L3SW1 までの区間でしか見えない。
採点講評(IPA)
設問6(1)~(5)は,正答率がやや低かった。移行設計では,現行の社内システムと新社内システムの構成を正しく把握し,移行期間中の構成,経路情報,作業手順などを理解することが重要である。本文中に示された条件を読み取り,正答を導き出してほしい。
本文中の下線⑧について,新公開 Web サーバに割り当てることができる IP アドレスの範囲を,表1及び表5〜7の設定内容を踏まえて答えよ。
解答例
- 172.16.254.128 ~ 172.16.254.254
解説
本文の根拠
〔新社内システムへの移行の検討〕
⑧新公開 Web サーバ及び新外部 DNS サーバには,172.16.254.0/24 の IP アドレスブロックから未使用の IP アドレスを割り当てる。
表1 公開 Web サーバと外部 DNS サーバ
公開 Web サーバと外部 DNS サーバ:IP アドレスの割当範囲 172.16.254.10 〜 172.16.254.100
表6 スタック L3SW
スタック L3SW の行:172.16.254.128,255.255.255.128,新 FW1,新 FW2,172.17.10.1(注1)。
表7 FW1,FW2
FW1,FW2:172.16.254.128,255.255.255.128,L3SW1,L3SW2,172.17.10.4(注1)。
移行期間中,現行の社内システムから新しい DMZ へ届く経路は,表7と表6の 172.16.254.128/255.255.255.128(/25)だけである。現行の FW と L3SW はこの範囲の宛先を新社内システムへ送るので,新公開 Web サーバはこの中のアドレスでなければ,現行の PC から動作確認(表4 ステップ2)ができない。/25 の範囲は 172.16.254.128〜172.16.254.255 である。
ただし,サーバ自身は DMZ の 172.16.254.0/24 のサブネットに属する(表5のデフォルトゲートウェイ 172.16.254.1 と同じサブネット)。/24 で見ると 172.16.254.128 は普通のホストアドレスとして使えるが,172.16.254.255 はブロードキャストアドレスなので使えない。また表1の現行サーバは .10〜.100 を使っており,範囲は重ならない。
間違えやすい点。/25 のネットワークアドレスと考えて .128 を除き「.129〜.254」とするのは誤り。経路表の /25 は宛先をまとめる単位にすぎず,サーバのサブネットマスクは /24 である。
採点講評(IPA)
設問6(1)~(5)は,正答率がやや低かった。移行設計では,現行の社内システムと新社内システムの構成を正しく把握し,移行期間中の構成,経路情報,作業手順などを理解することが重要である。本文中に示された条件を読み取り,正答を導き出してほしい。
表8中の下線⑨を行わないときに発生する問題を,30 字以内で述べよ。
解答例
- 現行のFWと新FWの仮想IPアドレスが重複する。
解説
本文の根拠
表8 DMZ のネットワーク構成変更作業
⑨現行の FW1 と L2SW1 間,及び現行の FW2 と L2SW2 間を接続している LAN ケーブルを抜く(この内容に下線⑨が付いている)。⑩ステップ4で,新サーバに不具合が見つかったときの切戻しに掛かる作業量を減らすために,現行の L2SW1 と新 L2SW1 間を接続する
表5 新公開 Web サーバと新外部 DNS サーバ
デフォルトゲートウェイの機器名 新 FW1,新 FW2,IP アドレス 172.16.254.1(注1)
表1 公開 Web サーバと外部 DNS サーバ
デフォルトゲートウェイの機器名 FW1,FW2,IP アドレス 172.16.254.1(注1)
新 FW の DMZ 側の仮想 IP アドレスは,表5のとおり現行の FW と同じ 172.16.254.1 である。下線⑩で現行の L2SW1 と新 L2SW1 をつなぐと,現行の DMZ と新しい DMZ が一つのセグメントになる。このとき現行の FW がまだ DMZ につながっていると,同じセグメントに 172.16.254.1 をもつ機器が二つ存在することになり,ARP の応答が食い違ってサーバの通信がどちらの FW に行くか定まらない。
表8では⑨でケーブルを抜いてから⑩で接続する順になっている。⑨を先に行うことで,DMZ のデフォルトゲートウェイを新 FW だけにしている。
30字以内。解答例は「現行の FW と新 FW の仮想 IP アドレスが重複する。」で24字。何と何が重複するのかを書かないと点にならない。「IP アドレスが重複する」だけでは足りない。
採点講評(IPA)
設問6(1)~(5)は,正答率がやや低かった。移行設計では,現行の社内システムと新社内システムの構成を正しく把握し,移行期間中の構成,経路情報,作業手順などを理解することが重要である。本文中に示された条件を読み取り,正答を導き出してほしい。
表8中の下線⑩の作業後に,新公開 Web サーバに不具合が見つかり,現行の公開 Web サーバに切り替えるときには,新 FW1 及び新 FW2 の設定を変更する。変更内容を,70 字以内で述べよ。また,インターネットから現行の公開 Web サーバに接続するときに経由する機器名を,【転送経路】の表記法に従い,経由する順に全て列挙せよ。【転送経路】インターネット → [経由する順に全て列挙] → 公開 Web サーバ
〔変更内容〕解答例
- 静的NATの変換後のIPアドレスを,新公開Webサーバから現行の公開WebサーバのIPアドレスに変更する。
〔経由する機器〕解答例
- 新ルータ1→新L2SW0→新FW1→新L2SW1→L2SW1
解説
本文の根拠
〔新社内システムへの移行の検討〕
新 FW1 及び新 FW2 には,インターネットから受信したパケットの宛先 IP アドレスを,新公開 Web サーバ及び新外部 DNS サーバのプライベート IP アドレスに変換する静的 NAT を設定する。
表8 DMZ のネットワーク構成変更作業
⑩ステップ4で,新サーバに不具合が見つかったときの切戻しに掛かる作業量を減らすために,現行の L2SW1 と新 L2SW1 間を接続する
表8 インターネット接続回線の切替作業
現行のルータ1に接続されているインターネット接続回線を,新ルータ1に接続する。
ステップ3の後,インターネットからの通信はすべて新ルータ1から新 FW に入る。新 FW は静的 NAT で,グローバル IP アドレス宛てのパケットを新公開 Web サーバのプライベート IP アドレスに変換している。現行の公開 Web サーバに切り戻すには,この変換後のアドレスを現行の公開 Web サーバのアドレス(表1の 172.16.254.10〜100 の範囲)に書き換えればよい。現行の公開 Web サーバは⑩でつないだ L2SW1 経由で新しい DMZ と同じセグメントにあり,デフォルトゲートウェイの 172.16.254.1 も今は新 FW なので,戻りの通信もそのまま新 FW を通る。
経路は,インターネット→新ルータ1→新 L2SW0→新 FW1(アクティブ)→新 L2SW1→L2SW1→公開 Web サーバとなる。新 FW1 は図3で新 L2SW1 に接続しており,⑩のケーブルも新 L2SW1 と L2SW1 の間にある。
変更内容は70字以内。解答例は「静的 NAT の変換後の IP アドレスを,新公開 Web サーバから現行の公開 Web サーバの IP アドレスに変更する。」で53字。「静的 NAT」「変換後」「新から現行へ」の三つをそろえる。講評は設問6(1)〜(5)の正答率がやや低かったとしている。
採点講評(IPA)
設問6(1)~(5)は,正答率がやや低かった。移行設計では,現行の社内システムと新社内システムの構成を正しく把握し,移行期間中の構成,経路情報,作業手順などを理解することが重要である。本文中に示された条件を読み取り,正答を導き出してほしい。
表8中の下線⑪によって発生する通信について,新 FW の通信ログで確認できる通信を二つ答えよ。ここで,新公開 Web サーバに接続するための IP アドレスは,接続元が利用するフルサービスリゾルバのキャッシュに記録されていないものとする。
〔①〕解答例
- 新公開Webサーバ宛てのWeb通信
〔②〕解答例
- 新外部DNSサーバ宛てのDNS通信
解説
本文の根拠
表8 DMZ のネットワーク構成変更作業
⑪インターネットから新公開 Web サーバに接続できることを確認する
〔社内システムの概要〕
外部 DNS サーバは,DMZ のドメインに関するゾーンファイルを管理する権威サーバであり,インターネットから受信する名前解決要求に応答する。
〔新社内システムへの移行の検討〕
新社内システムのインターネット接続用サブネットには,現行の社内システムと同じグローバル IP アドレスを使うので,新外部 DNS サーバのゾーンファイルに,現行の外部 DNS サーバと同じゾーン情報を登録する。
インターネット上の接続元は,新公開 Web サーバの名前を IP アドレスに変換してから接続する。設問の条件でフルサービスリゾルバのキャッシュに記録が無いので,リゾルバは DMZ のドメインの権威サーバである新外部 DNS サーバに問い合わせる。その後,得たアドレスに対して Web の通信を行う。どちらも新 FW の静的 NAT を通るので,新 FW の通信ログに残る。
本文のとおり,ステップ3以後は新外部 DNS サーバが現行と同じゾーン情報をもってインターネットからの名前解決要求に応答しているので,DNS の問合せは新外部 DNS サーバに届く。
解答例は①「新公開 Web サーバ宛ての Web 通信」②「新外部 DNS サーバ宛ての DNS 通信」で,順不同。キャッシュの条件は,DNS の通信が発生することを確かにするために付いている。
表8中の g に入れる適切な IP アドレスを答えよ。
〔g〕解答例
- 172.17.11.1
解説
本文の根拠
表8 内部 NW のネットワーク構成変更作業
現行の L3SW1 及び L3SW2 の VLAN インタフェースに設定されている全ての IP アドレス,並びに静的経路情報を削除する。スタック L3SW の VLAN11 の VLAN インタフェースに設定されている IP アドレスを,g に変更する。
〔新社内システムへの移行の検討〕
全ての新サーバについて,デフォルトゲートウェイの IP アドレスは,現行のサーバと同じ IP アドレスにする。
表5 新ディレクトリサーバと新内部 DNS サーバ
新ディレクトリサーバと新内部 DNS サーバ:(省略),L3SW1,L3SW2,172.17.11.1(注2),11。
新ディレクトリサーバと新内部 DNS サーバのデフォルトゲートウェイは,現行と同じ 172.17.11.1 に設定してある(表5)。移行前は現行の L3SW1 と L3SW2 が VRRP でこのアドレスを持っていたが,表8で現行の L3SW の IP アドレスを削除する。そこでスタック L3SW の VLAN11 インタフェースを,一時的な 172.17.11.101 から 172.17.11.1 に変えて,デフォルトゲートウェイを引き継ぐ。
本文の「デフォルトゲートウェイの IP アドレスは,現行のサーバと同じ IP アドレスにする」は,この切替えでサーバの設定を変えずに済ませるための準備である。
間違えやすい点。現行の L3SW の削除を先に行うのは,172.17.11.1 が同じ VLAN に二重に存在しないようにするためである。
表8中の下線⑫について,スタック L3SW は,PC から受信した DHCPDISCOVER メッセージの giaddr フィールドに,受信したインタフェースの IP アドレスを設定して,新内部 DNS サーバに転送する。DHCP サーバ機能を提供している新内部 DNS サーバは,giaddr フィールドの値を何のために使用するか。60 字以内で述べよ。
解答例
- PCが収容されているサブネットを識別し,対応するDHCPのスコープからIPアドレスを割り当てるため
解説
本文の根拠
表8 DHCP サーバの切替作業
⑫スタック L3SW に DHCP リレーエージェントを設定する
表8 新 PC の接続作業
スタック L3SW に,VLAN101〜VLAN103 の VLAN インタフェースを作成し,IP アドレスを設定する。
図1
注記2 PC 収容サブネット1の IP アドレスブロックは 172.17.101.0/24,VLAN ID は 101 である。
DHCPDISCOVER はブロードキャストなので,PC と別のサブネットにある新内部 DNS サーバには直接届かない。DHCP リレーエージェントが受け取り,受信したインタフェースの IP アドレスを giaddr に入れてユニキャストで DHCP サーバへ中継する(RFC 2131,RFC 1542)。DHCP サーバは giaddr を見て要求がどのサブネットから来たかを知り,そのサブネット用のアドレスプール(スコープ)から IP アドレスを選んで払い出す。応答も giaddr 宛てに返す。
G 社では PC 収容サブネットが三つ(172.17.101.0/24〜172.17.103.0/24)あり,スタック L3SW はそれぞれに VLAN インタフェースをもつ。新内部 DNS サーバは giaddr が 172.17.101.x か 172.17.102.x かなどで,割り当てるアドレスの範囲とデフォルトゲートウェイを決める。
60字以内。解答例は「PC が収容されているサブネットを識別し,対応する DHCP のスコープから IP アドレスを割り当てるため」で49字。「サブネットの識別」と「そのスコープから割り当てる」の二つを書く。「応答の送り先にするため」だけでは,設問の「何のために使用するか」の中心を外す。
出典:令和3年度 春期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)