令和元年度 秋期に実施されたネットワークスペシャリスト試験
午後Ⅱの全2問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
問1 クラウドサービスへの移行
クラウドサービスへの移行に関する次の記述を読んで,設問1〜4に答えよ。
D 社は,本社及び複数の支店をもつ中堅の運送事業者である。ファイアウォール,Web サーバ,プロキシサーバ,IP-PBX,PBX などから構成されている D 社システムを使って,社内外の通信と運送管理業務を行っている。
D 社の情報システム部は,D 社システムの老朽化に伴い,システムの更改を検討中である。
〔現行の D 社システム〕
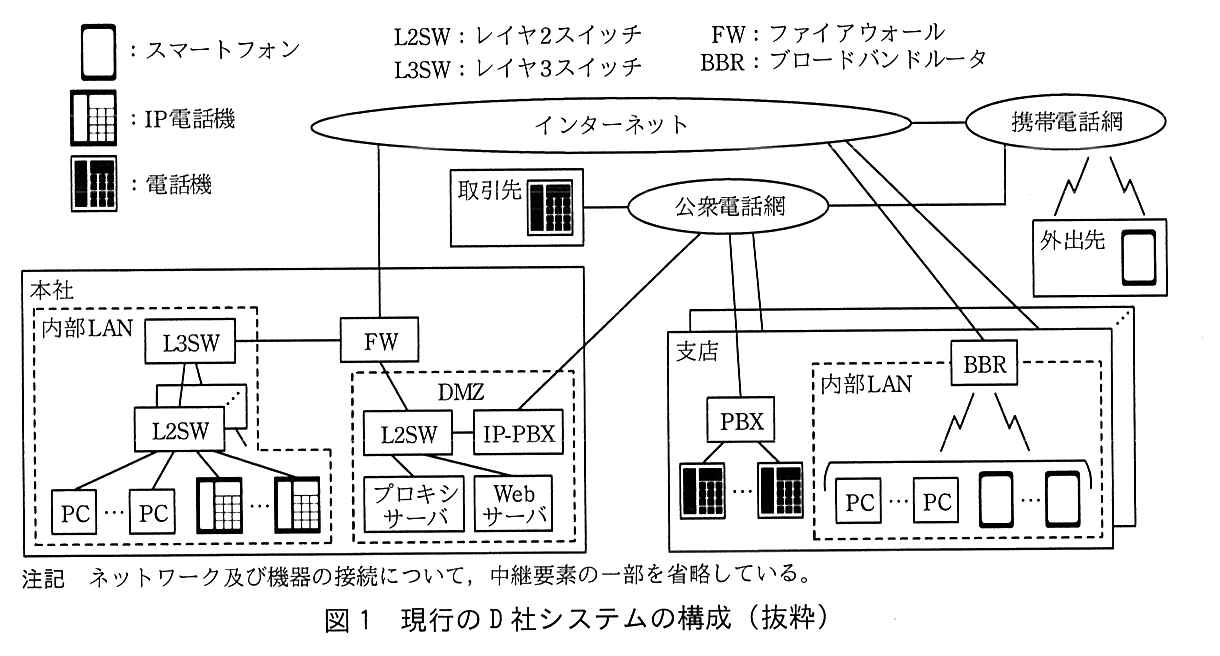
現行の D 社システムの構成を図1に示す。
図1 現行の D 社システムの構成(抜粋)
図1の概要を次に示す。
(1) 全社の PC から,本社の Web サーバ及びインターネットにアクセスする。 (2) 本社の PC からインターネットへのアクセスは,プロキシサーバを経由する。 (3) 支店の PC から本社の Web サーバへのアクセスは,インターネットを経由する。 (4) 本社の DMZ 及び全社の内部 LAN はプライベート IP アドレスで運用されており,FW と BBR では NAT 機能及び NAPT 機能が動作している。例えば,上記 (2) 中のインターネットへのアクセスでは,FW の NAPT 機能によって,IP パケット中のプロキシサーバの IP アドレスが変換される。同様に,上記 (3) 中のインターネット経由の Web サーバへのアクセスでは,BBR の NAPT 機能によって IP パケット中の [ ア ] の IP アドレスが変換される。さらに,[ イ ] の NAT 機能によって,IP パケット中の Web サーバの IP アドレスが変換される。 (5) IP-PBX は SIP サーバの機能をもつ。また,IP 電話機,及び電話用ソフトウェア(以下,SIP-AP という)を搭載したスマートフォン(以下,スマホという)は SIP ユーザエージェント(以下,SIP UA という)として機能する。IP 電話機及び SIP-AP の間では,SIP プロトコルによる接続制御によって通話セッションが確立し,RTP プロトコルによる通話が行われる。 (6) SIP UA が IP-PBX に位置情報登録を依頼する際,SIP UA は SIP メソッド [ ウ ] を使ってリクエストを行う。その際,[ エ ] を認証するために“HTTP ダイジェスト認証方式”が用いられる。認証情報がないリクエストを受け取った IP-PBX はチャレンジ値を含むレスポンス“401 Unauthorized”を返す。SIP UA はチャレンジ値から生成した正しいレスポンス値を送り,IP-PBX はレスポンス“[ オ ]”を返す。 (7) 一部の支店ではスマホを社員に貸与し,次のように利用させている。 支店では,BBR,インターネット及び FW を経由して,スマホの Web ブラウザから本社の Web サーバへアクセスする。また,①同様に FW を経由して,スマホの SIP-AP と本社の IP 電話機間で通話を行う 。 外出先では,携帯電話網,インターネット及び FW を経由して,スマホの Web ブラウザから本社の Web サーバへアクセスする。また,スマホの SIP-AP から取引先への電話については,本社の公衆電話網の電話番号からの発信となるように,携帯電話網,インターネット,FW 及び [ カ ] を経由させる。 B さんは情報システム部のネットワーク担当である。情報システム部長から指示があり,D 社システム更改のネットワークに関する検討を行っている。
B さんに伝えられた D 社システム更改の方針を次に示す。
IaaS を利用し,本社の FW,Web サーバ及びプロキシサーバを撤去する。 クラウド PBX サービスを利用し,本社の IP-PBX 及び支店の PBX を撤去する。 無線 LAN 及び PoE(Power over Ethernet)を利用し,構内配線を減らす。 全社員にスマホを貸与し,全社及び外出先で,電話機及び PC を補完する機器として利用させる。 現行システムから新システムへの切替えは,拠点単位に段階的に行う。 〔クラウドサービスの利用〕
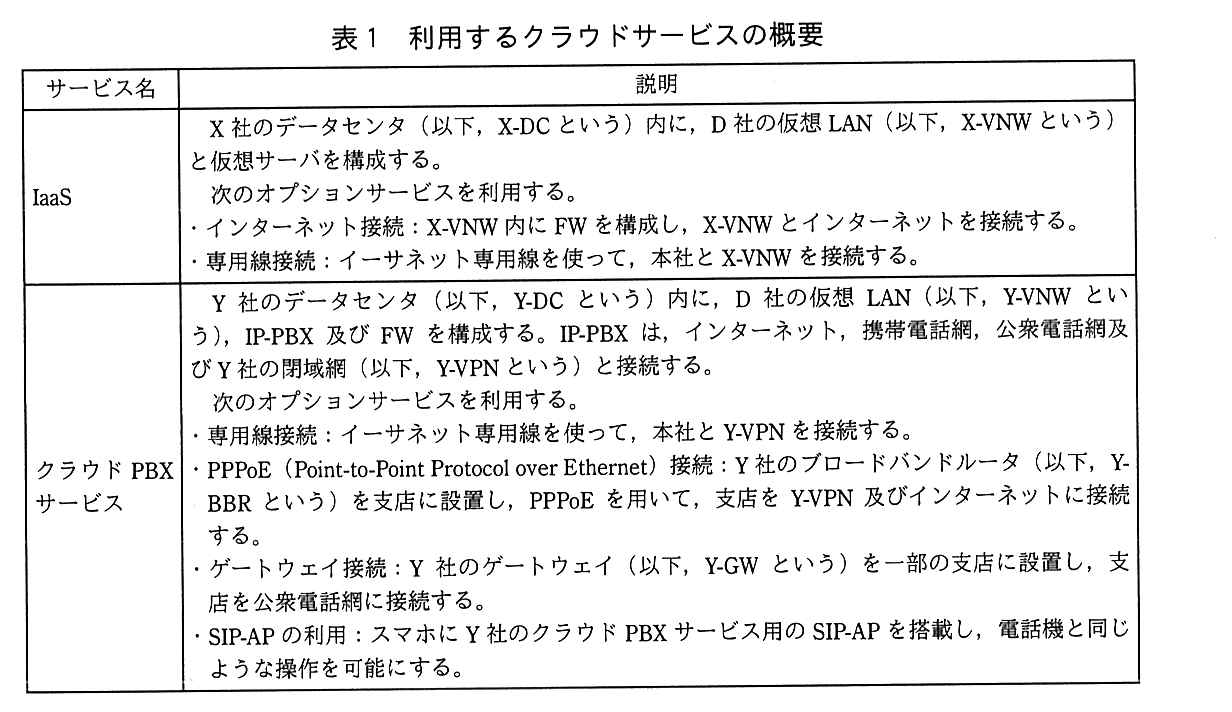
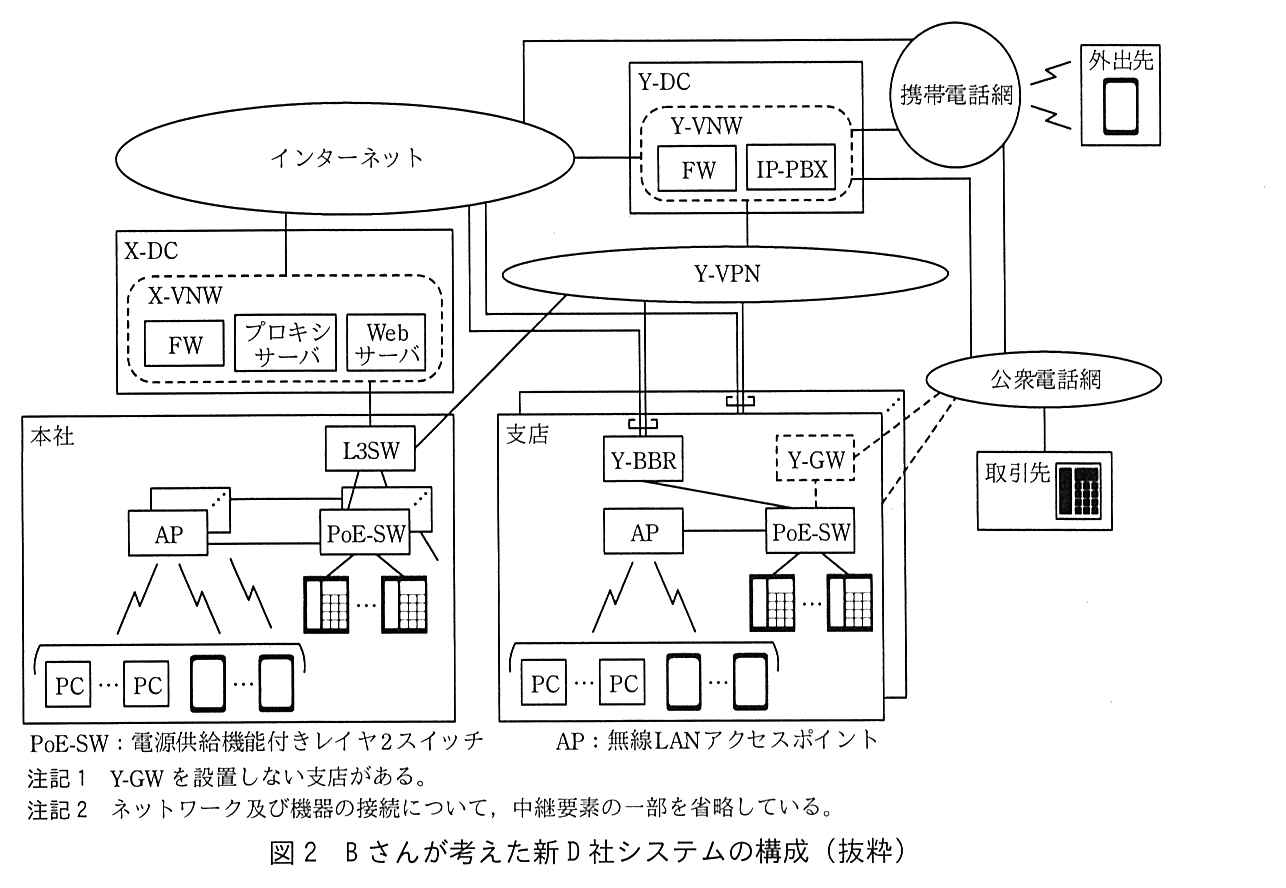
D 社システムの更改では,X 社が提供する IaaS と,Y 社が提供するクラウド PBX サービスを利用する。利用するクラウドサービスの概要を表1に,B さんが考えた新 D 社システムの構成を図2に,それぞれ示す。
表1 利用するクラウドサービスの概要
図2 B さんが考えた新 D 社システムの構成(抜粋)
図2中のネットワークについて B さんが整理した内容を次に示す。
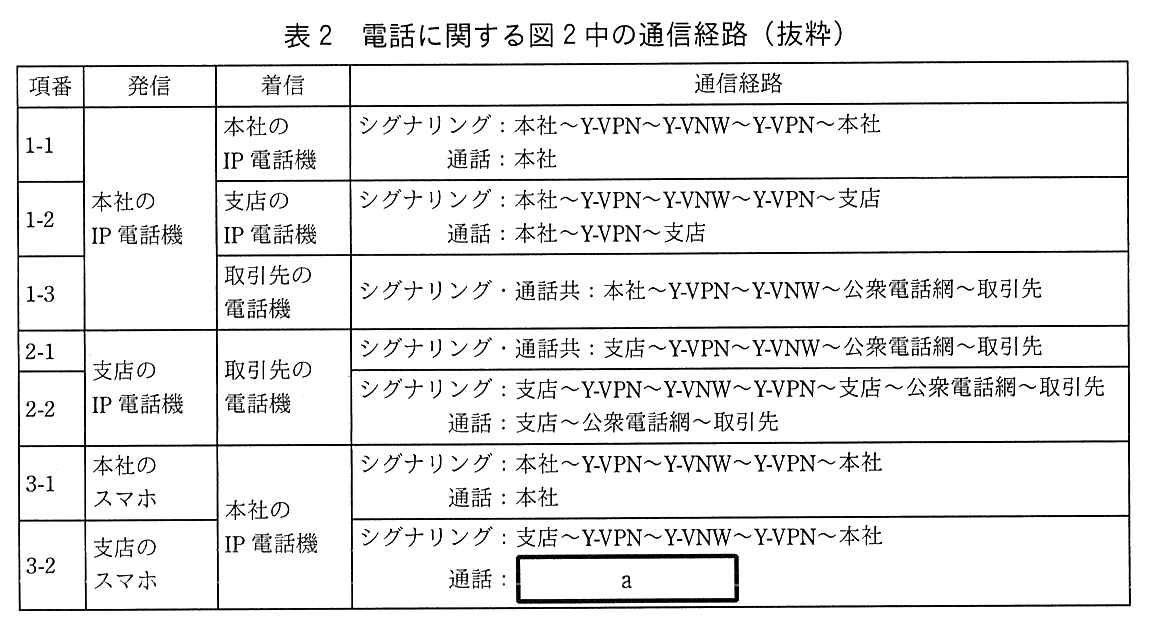
(1) Y-BBR は,二つの PPPoE セッションを提供する。一つはインターネット接続に,もう一つはクラウド PBX サービス利用に用いられる。 (2) Y-VPN は,Y 社のクラウド PBX サービスを利用する顧客が共用する IP-VPN である。RFC 3031 で標準化されている [ キ ] の技術が用いられている。 (3) D 社の異なる拠点間の通話が他の拠点を経由しないように,Y-VPN の網内は [ ク ] 構成となっている。 (4) 新たに構成する,X-VNW,Y-VNW 及び全社の内部 LAN の IP アドレスは,現行のプライベート IP アドレスとは重ならないアドレス空間を利用する。 (5) 全社の内部 LAN では静的ルーティングを用いる。全社の AP はブリッジモードで動作させ,PC とスマホを収容する。収容端末の IP アドレス及びデフォルトゲートウェイの IP アドレスは,AP の DHCP 機能を使って配布する。本社の収容端末のデフォルトゲートウェイは L3SW,支店の収容端末のデフォルトゲートウェイは [ ケ ] である。 (6) 電話に関する図2中の通信経路を表2に示す。
表2 電話に関する図2中の通信経路(抜粋)
〔スマホの活用〕
スマホの SIP-AP を使うと,電話機と同等の操作ができる。その一例が,通話中の電話を別の電話機に転送する操作(以下,保留転送という)である。B さんは,保留転送の通信仕様を Y 社に問い合わせた。Y 社からの回答を次に示す。
(1) 開始されているダイアログ内で送信される INVITE リクエストを,re-INVITE リクエストという。保留転送を行うスマホは,IP-PBX に次の四つの SIP リクエストを送信する。 − re-INVITE リクエストを送信し,相手の電話機を保留状態にする。 − INVITE リクエストを送信し,転送先の電話機を呼び出す。 − re-INVITE リクエストを送信し,転送先の電話機を保留状態にする。 − REFER リクエストを送信し,セッションを切り替える。 (2) 保留転送に関する通信シーケンス例を図3に示す。
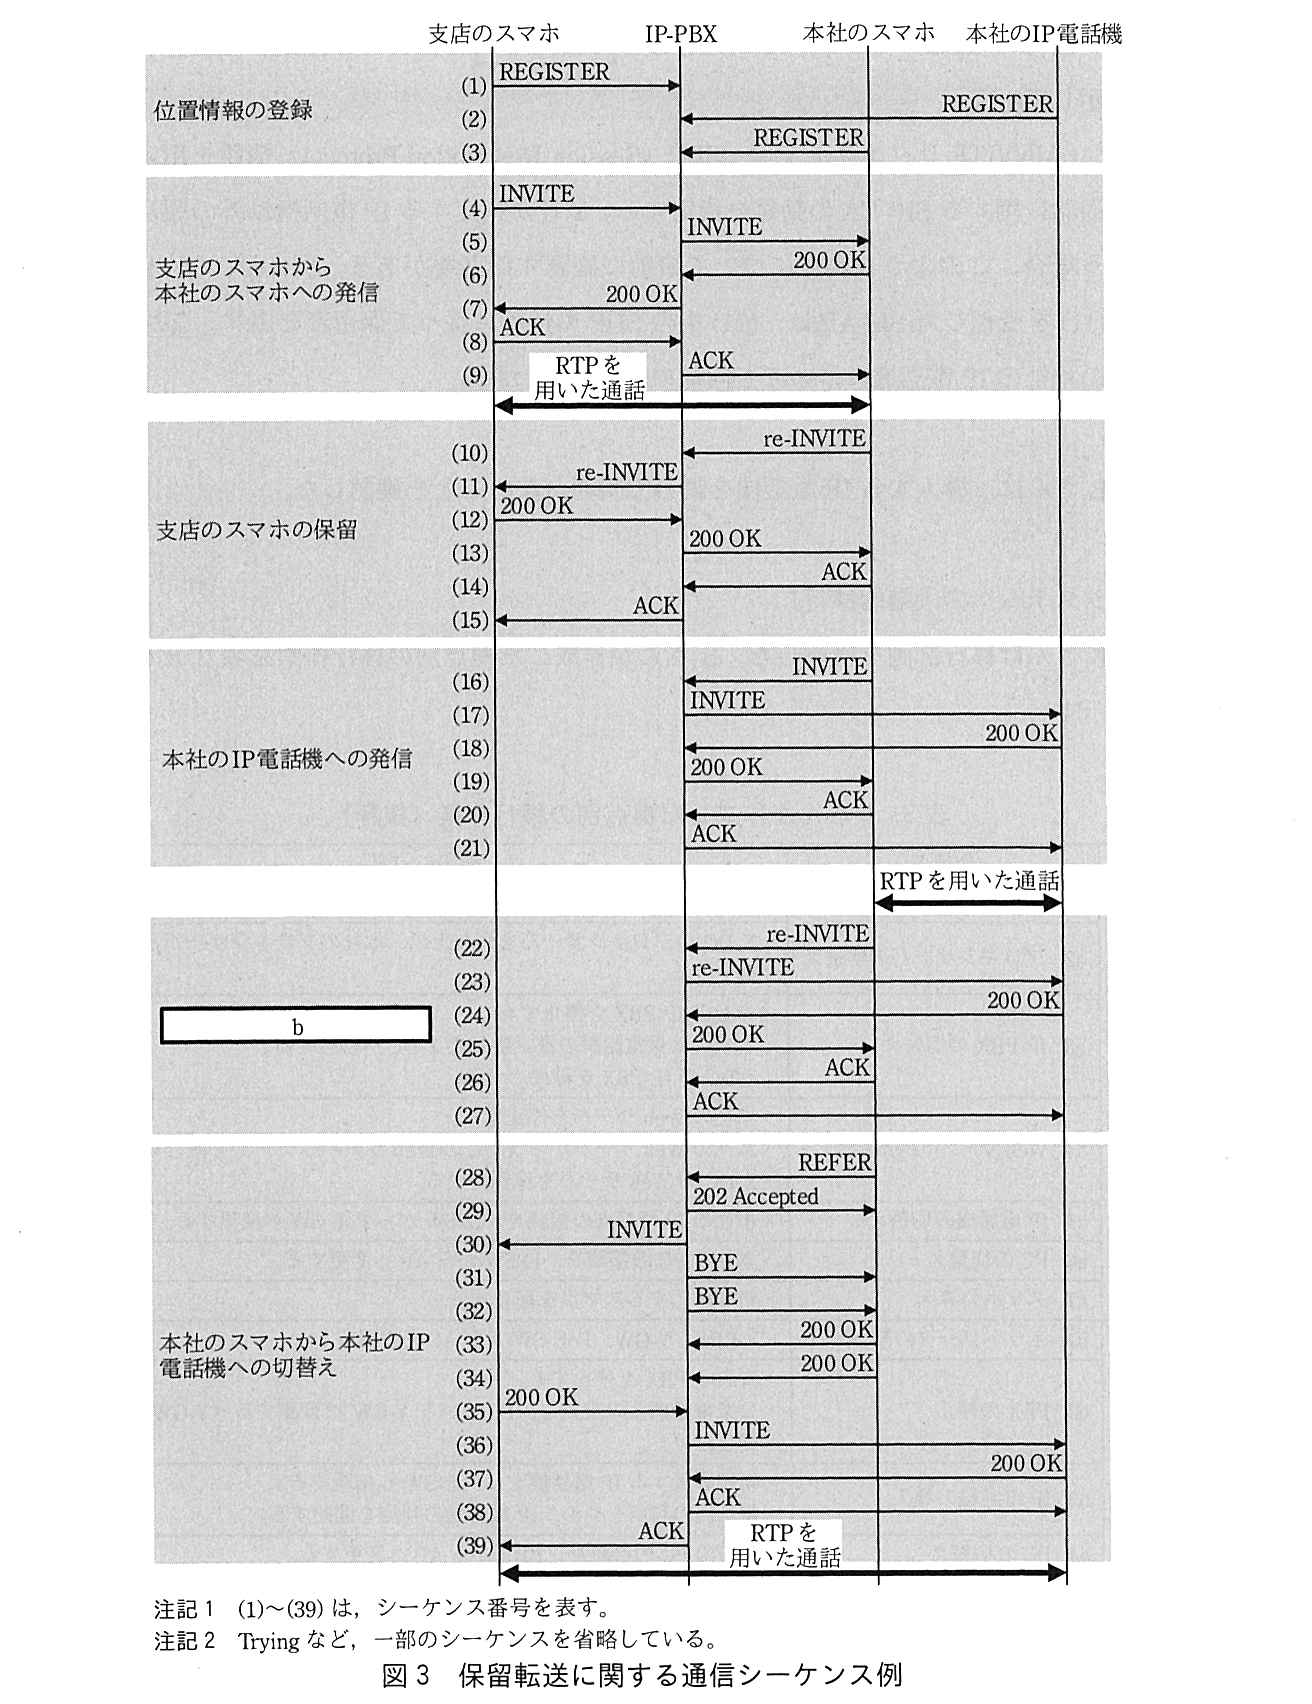
図3 保留転送に関する通信シーケンス例
(3) 図3の通信シーケンスは,利用者が [ コ ] を操作して保留転送を行う例を示している。 (4) re-INVITE リクエストでは,SDP(Session Description Protocol)情報を用いて,通話に関する SIP UA の動作を指定する。Y 社が指定する IP 電話機以外の製品を使う場合,このような動作について事前に確認する必要がある。例えば,図3中の (11) を受信した SIP-AP は,(11) 中の SDP の情報に従って保留音を出す。②図3中の本社の IP 電話機についても同様の動作が行われる 。 B さんは,導入する IP 電話機を調べて問題がないことを確認した。
〔新システムへの段階的移行〕
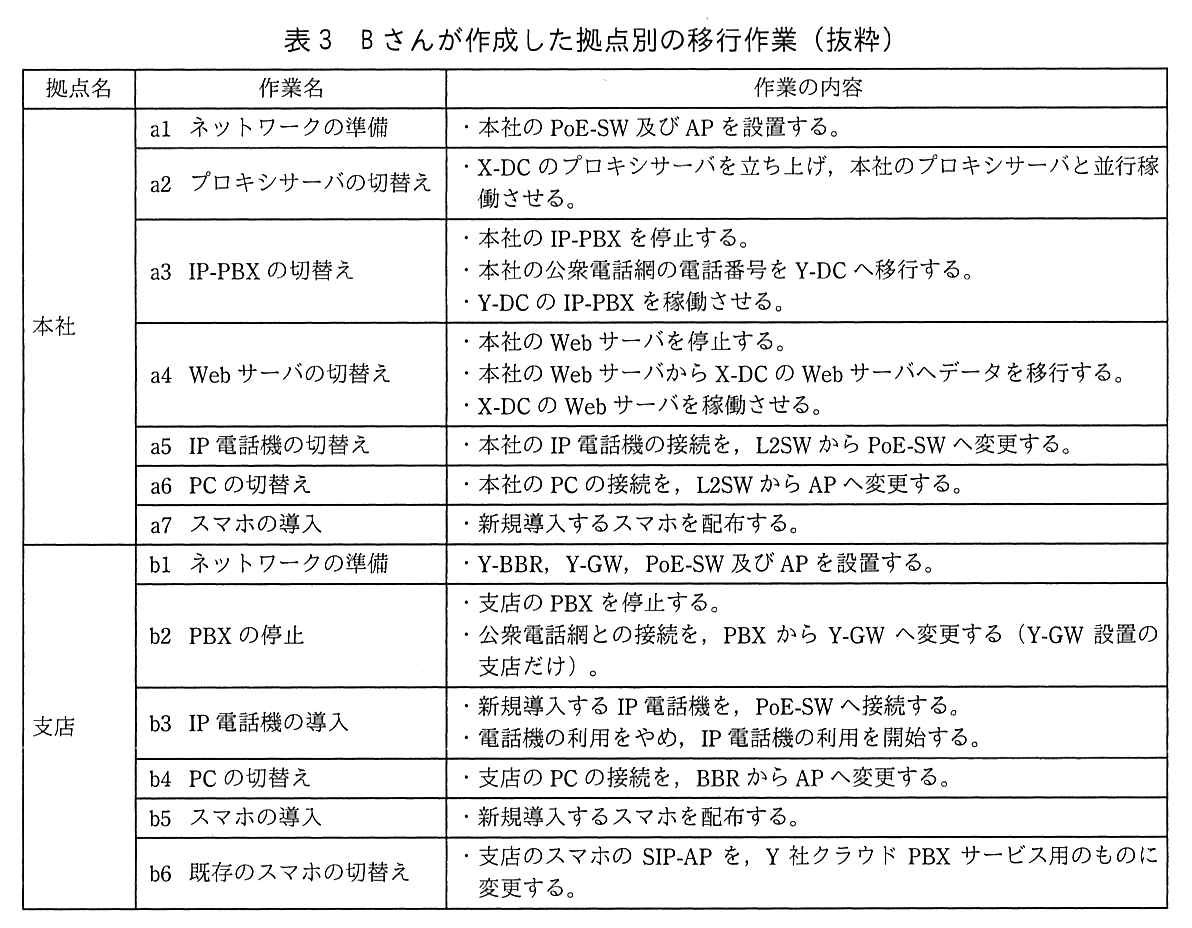
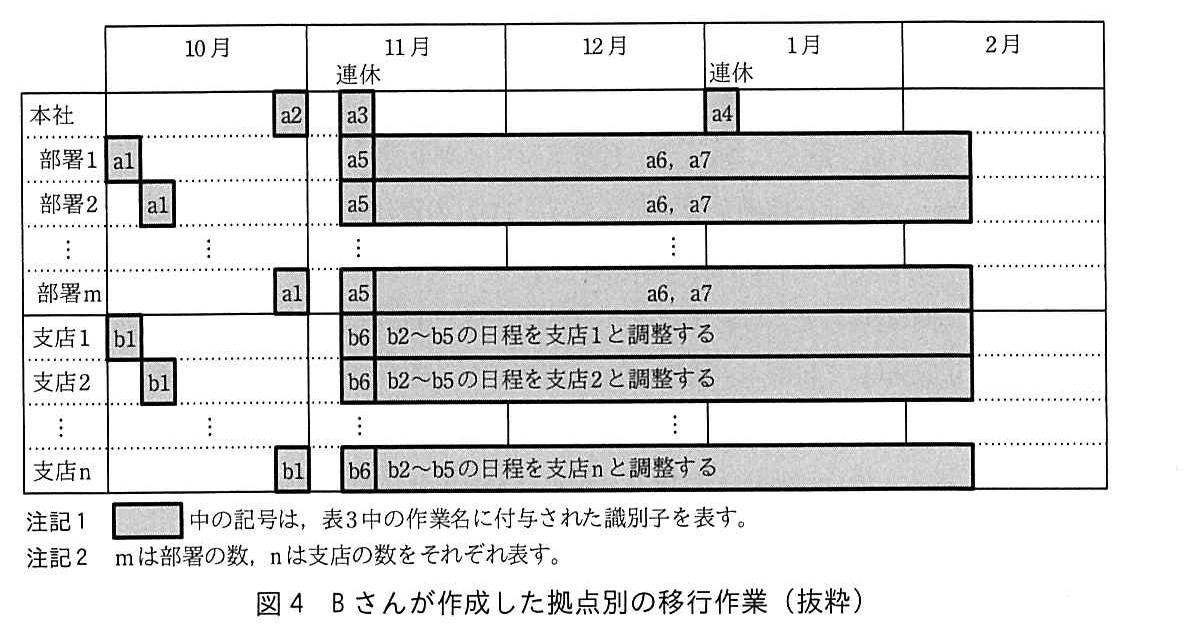
B さんは移行計画を検討した。B さんが作成した拠点別の移行作業を表3及び図4に示す。
表3 B さんが作成した拠点別の移行作業(抜粋)
図4 B さんが作成した拠点別の移行作業(抜粋)
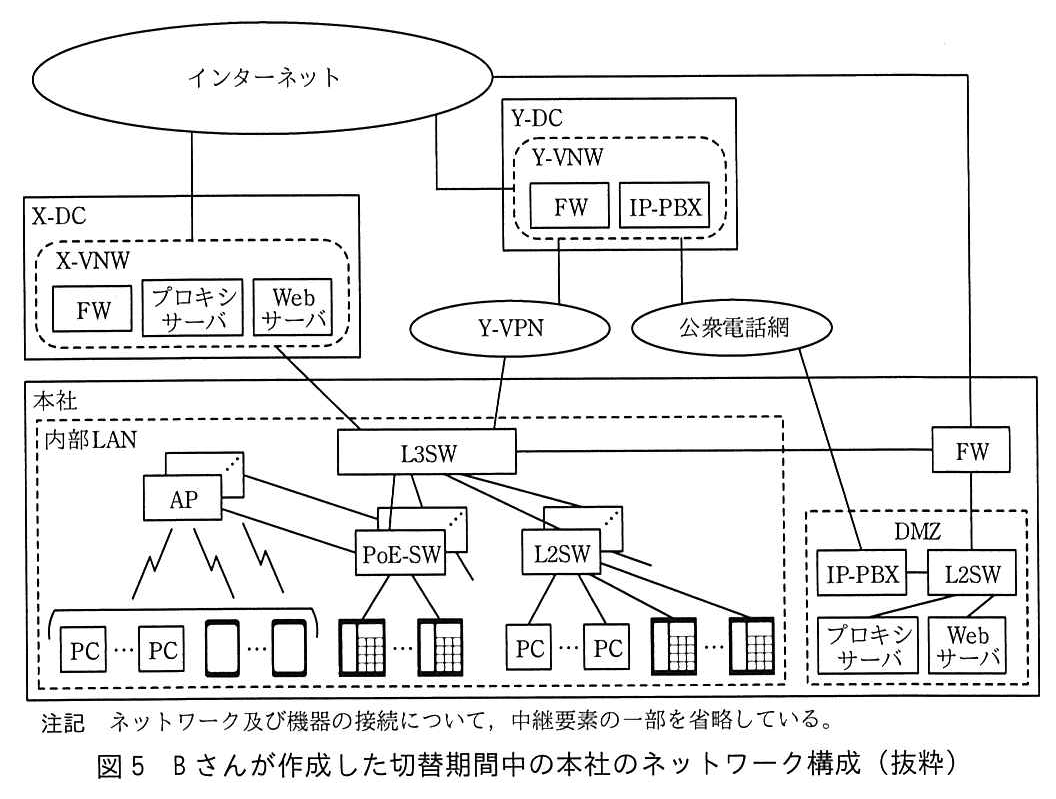
次に B さんは,表3を基に切替期間中のネットワーク環境を検討した。B さんが作成した切替期間中の本社のネットワーク構成を図5に示す。
図5 B さんが作成した切替期間中の本社のネットワーク構成(抜粋)
B さんは,表3,図4,5を持参し,移行計画について情報システム部長に相談した。その時の B さんと部長の会話を次に示す。
B さん:図4をご覧ください。10 月末までにネットワークの準備を終え,プロキシサーバを並行稼働させておきます。11 月の連休を利用して IP-PBX を切り替え,1 月の連休を利用して Web サーバを切り替えます。 部長:図4を見ると,本社では 2 か月以上掛けて PC を切り替えるようだね。 B さん:台数が多く利用者への配慮も必要なので,長めの切替期間を設けています。 部長:なるほど。 B さん:また,③切替期間中の本社の内部 LAN では,現行環境と新環境を分離します 。 部長:その方が安全だ。ところで,本社の IP 電話機は一斉に切り替えるのだね。PC と同様に段階的に切り替えた方が良いと思うが。 B さん:Y 社に相談しましたが,Y-DC の IP-PBX と本社の IP-PBX との連携は複雑なので断念しました。二つの IP-PBX を同時に稼働させることは可能ですが,その場合には,それぞれに収容された IP 電話機間の内線通話ができません。また,c と IP 電話機の切替えの順序関係によって,一部の IP 電話機では,一時的に d ができなくなります。 部長:了解した。次に,表3中の作業 a2 にあるプロキシサーバの並行稼働について説明してくれないか。 B さん:プロキシサーバには,プロキシ機能と DNS 機能をもたせています。並行稼働中は,それぞれの機能について,本社のプロキシサーバと X-DC のプロキシサーバの両方を稼働させます。さらに,X-DC のプロキシサーバの DNS 機能をスレーブ DNS サーバとし,本社のプロキシサーバの DNS 機能からゾーン転送を行います。 部長:プロキシ機能はどのように切り替えるのかな。 B さん:現在,本社の PC からは本社のプロキシサーバを使っています。表3中の作業 a6 で PC を切り替えるときに,PC の設定情報を変更し,X-DC のプロキシサーバを使うようにします。 部長:Web サーバは,1 月の連休を利用して切り替えるのだね。 B さん:はい。④切替えは,プロキシサーバの設定変更によって行います 。 部長:本社の切替えは大体良さそうだ。次に,支店の切替えを確認しよう。図4を見ると,本社と同様に長めの切替期間を設けるのだね。 B さん:支店ごとに日程を調整することになります。3 か月程度必要です。 部長:支店ごとに作業 b2〜b5 を実施するわけだが,日程調整の際,何か制約はあるのかな。 B さん:一つの支店について,作業 [ サ ] と作業 [ シ ] は一斉に行う必要があります。それ以外の作業は切替期間内であればいつでも実施できます。 部長:了解した。支店と早めに切替日程を調整して,それぞれの支店について,PBX がいつから撤去可能になるのかを図4に追記してほしい。⑤本社についても,FW,Web サーバ,プロキシサーバ及び IP-PBX がいつから撤去可能になるのか,図4に追記してくれないか 。 B さん:はい。分かりました。 その後,B さんは,見直した移行計画を含む検討結果を情報システム部長に報告した。B さんの検討結果に基づき,D 社システムの更改が開始された。
出題趣旨(IPA)
自社内に設置された機器の老朽化対応として,クラウドサービスを利用する企業が増えている。サーバやPBXに関するクラウドサービスへの移行である。トータルコストの削減が主な目的となっている場合が多い。自社の機器を削減してクラウドサービスを利用することで,自社の運用業務は大幅に減少するが,システムの維持管理責任は依然としてユーザ企業側に残る。本問では,IaaSとクラウドPBXサービスを利用することによって,サーバ及びPBXを自社の拠点から一掃する事例を取り上げた。IPネットワークを使ったスマートフォンの活用についても触れている。設問では,クラウドサービス利用のためネットワーク,SIPプロトコルを用いた音声系通信,及び現行ネットワークからの切替作業について,ユーザ企業のネットワーク技術者の立場で必要となる実務能力について問うている。
設問と解答例
設問1(1)
解答欄3つ
本文中の [ ア ],[ イ ] 及び [ カ ] に入れる適切な機器を,図1中の機器名で答えよ。
解説
本文の根拠
〔現行の D 社システム〕(3)
支店の PC から本社の Web サーバへのアクセスは,インターネットを経由する。
〔現行の D 社システム〕(4)
同様に,上記 (3) 中のインターネット経由の Web サーバへのアクセスでは,BBR の NAPT 機能によって IP パケット中の [ ア ] の IP アドレスが変換される。さらに,[ イ ] の NAT 機能によって,IP パケット中の Web サーバの IP アドレスが変換される。
〔現行の D 社システム〕(7)
スマホの SIP-AP から取引先への電話については,本社の公衆電話網の電話番号からの発信となるように,携帯電話網,インターネット,FW 及び [ カ ] を経由させる。
図1
FW には DMZ が接続し,DMZ の L2SW にプロキシサーバ,Web サーバ,及び IP-PBX が接続している。IP-PBX は公衆電話網にも接続している。
ア:支店の PC は内部 LAN のプライベート IP アドレスをもつ。インターネットへ出るときに BBR の NAPT が送信元アドレスを BBR のグローバル IP アドレスとポート番号の組に書き換えるので,変換されるのは PC の IP アドレスである。
イ:Web サーバは本社の DMZ にあり,プライベート IP アドレスで運用されている。支店の PC は Web サーバの公開用のグローバル IP アドレスを宛先にして送り,本社の入口の FW が宛先を Web サーバのプライベート IP アドレスへ1対1で変換(NAT)する。図1で DMZ とインターネットの間にあるのは FW だけである。
カ:公衆電話網につながり,本社の電話番号で発信できる機器は,図1では DMZ の IP-PBX である。スマホの SIP-AP は FW を通って IP-PBX に発信要求を送り,IP-PBX が公衆電話網へ中継するので,取引先には本社の番号が通知される。
間違えやすい点。アは“BBR”ではない。BBR は変換する側で,変換される IP アドレスの持ち主は PC である。“機器名”を問われているので,図1の表記どおり PC,FW,IP-PBX と書く。
採点講評(IPA)
設問1,2では,SIPの基本的知識とクラウド利用のためのネットワークとの関係性を問う問題で,誤った解答が散見された。再度,復習するようにしてほしい。
設問1(2)
解答欄3つ
本文中の [ ウ ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔現行の D 社システム〕(6)
SIP UA が IP-PBX に位置情報登録を依頼する際,SIP UA は SIP メソッド [ ウ ] を使ってリクエストを行う。その際,[ エ ] を認証するために“HTTP ダイジェスト認証方式”が用いられる。
〔現行の D 社システム〕(6)
SIP UA はチャレンジ値から生成した正しいレスポンス値を送り,IP-PBX はレスポンス“[ オ ]”を返す。
図3
(1) 支店のスマホ→IP-PBX REGISTER
ウ:SIP(RFC 3261)で,UA が自分の現在の連絡先(Contact アドレス)をレジストラに登録するメソッドは REGISTER である。図3の“位置情報の登録”でも各端末が REGISTER を送っている。
エ:ダイジェスト認証で確かめるのは,登録を依頼してきた相手が正規の利用者か,つまり SIP UA である。IP-PBX(レジストラ)は認証情報の無い REGISTER に 401 Unauthorized とチャレンジ値(nonce)を返し,UA はパスワードとチャレンジ値から計算したレスポンス値を付けて REGISTER を送り直す。
オ:レスポンス値が正しければ登録は成功し,成功を表す最終応答 200 OK が返る。
間違えやすい点。エに“IP-PBX”と書くと向きが逆になる。チャレンジを出すのは IP-PBX で,確かめられるのは UA の側である。オは 401 と同じ書き方で“200 OK”と書く。
採点講評(IPA)
設問1,2では,SIPの基本的知識とクラウド利用のためのネットワークとの関係性を問う問題で,誤った解答が散見された。再度,復習するようにしてほしい。
設問1(3)
解答欄2つ
本文中の下線①のために,FW において許可している通信を二つ挙げ,それぞれ 30 字以内で答えよ。
〔①〕解答例
インターネット及びIP電話機とIP-PBX間のSIP通信
解説
本文の根拠
〔現行の D 社システム〕(7)
①同様に FW を経由して,スマホの SIP-AP と本社の IP 電話機間で通話を行う。
〔現行の D 社システム〕(5)
IP 電話機及び SIP-AP の間では,SIP プロトコルによる接続制御によって通話セッションが確立し,RTP プロトコルによる通話が行われる。
図1
本社では,内部 LAN の L3SW が FW に接続し,L3SW の下に複数の L2SW があり,L2SW に複数の PC と複数の IP 電話機が接続している。
SIP の通話では,接続制御(SIP)と音声(RTP)が別の経路を通る。SIP のメッセージは SIP サーバである IP-PBX を経由するが,RTP は SDP で知らせ合ったアドレスとポートに向けて,端末どうしが直接送り合う。
図1で位置を確かめる。支店のスマホはインターネット側,IP-PBX は DMZ,本社の IP 電話機は内部 LAN にある。FW はこの3つのセグメントの境目にあるので,(1) インターネットと IP-PBX の間の SIP,(2) IP 電話機と IP-PBX の間の SIP,(3) インターネットと IP 電話機の間の RTP の3つを FW で通す必要がある。解答例は SIP の2つを①にまとめ,RTP を②としている。
30字に収める。解答例は①“インターネット及び IP 電話機と IP-PBX 間の SIP 通信”(28字),②“インターネットと IP 電話機間の RTP 通信”(20字)。要素は“どこからどこへ”と“プロトコル名”の2つ。RTP も IP-PBX を経由すると考えると②が書けないので,音声は端末間で直接流れることを押さえておく。
採点講評(IPA)
設問1,2では,SIPの基本的知識とクラウド利用のためのネットワークとの関係性を問う問題で,誤った解答が散見された。再度,復習するようにしてほしい。
設問2(1)
解答欄3つ
本文中の [ キ ] 〜 [ ケ ] に入れる適切な字句を答えよ。
〔キ〕解答例
MPLS(Multi-Protocol Label Switching)
解説
本文の根拠
〔クラウドサービスの利用〕(2)
Y-VPN は,Y 社のクラウド PBX サービスを利用する顧客が共用する IP-VPN である。RFC 3031 で標準化されている [ キ ] の技術が用いられている。
〔クラウドサービスの利用〕(3)
D 社の異なる拠点間の通話が他の拠点を経由しないように,Y-VPN の網内は [ ク ] 構成となっている。
〔クラウドサービスの利用〕(5)
本社の収容端末のデフォルトゲートウェイは L3SW,支店の収容端末のデフォルトゲートウェイは [ ケ ] である。
図2
支店(複数ある)では,Y-BBR がインターネットと Y-VPN に接続し,Y-BBR に PoE-SW が接続している。
キ:RFC 3031 は MPLS(Multi-Protocol Label Switching)のアーキテクチャを定めた文書である。通信事業者の IP-VPN は,MPLS のラベルで顧客ごとの経路を分けて,1つの網を複数の顧客で共用する(BGP/MPLS IP-VPN)。
ク:どの拠点の組も直接つながる形がフルメッシュである。ハブ&スポーク(スター)型では拠点間の通信が中心の拠点を経由するので,“他の拠点を経由しない”という条件はフルメッシュでしか満たせない。
ケ:支店の内部 LAN にある機器は,Y-BBR,Y-GW,PoE-SW,AP である。PoE-SW はレイヤ2スイッチ,AP はブリッジモードなので,どちらもルーティングしない。支店からインターネットや Y-VPN へ出る出口は Y-BBR だけなので,デフォルトゲートウェイは Y-BBR になる。
間違えやすい点。ケを“BBR”と書くと,現行の支店の機器になる。新システムでは Y 社のブロードバンドルータ Y-BBR に置き換わる(表3の b1,b4)。キは略称の MPLS だけでも意味は通るが,解答例は正式名称を括弧で添えている。
採点講評(IPA)
設問1,2では,SIPの基本的知識とクラウド利用のためのネットワークとの関係性を問う問題で,誤った解答が散見された。再度,復習するようにしてほしい。
設問2(2)
解答欄1つ
表2中の a に入れる適切な字句を,表2中の字句を用いて答えよ。
解説
本文の根拠
表2 項番1-2
シグナリング:本社〜Y-VPN〜Y-VNW〜Y-VPN〜支店,通話:本社〜Y-VPN〜支店。
表2 項番3-2
シグナリング:支店〜Y-VPN〜Y-VNW〜Y-VPN〜本社,通話:a 。
〔現行の D 社システム〕(5)
IP 電話機,及び電話用ソフトウェア(以下,SIP-AP という)を搭載したスマートフォン(以下,スマホという)は SIP ユーザエージェント(以下,SIP UA という)として機能する。
設問1(3)と同じく,シグナリングは SIP サーバ(Y-VNW の IP-PBX)を経由するが,通話(RTP)は SIP UA どうしが直接やり取りする。支店のスマホも SIP-AP を搭載した SIP UA なので,支店の IP 電話機と同じ扱いになる。
表2の項番1-2(本社の IP 電話機と支店の IP 電話機)では,通話の経路が“本社〜Y-VPN〜支店”で,Y-VNW を通らない。項番3-2 は発信と着信の拠点が逆になっただけなので,通話は“支店〜Y-VPN〜本社”となる。
間違えやすい点。シグナリングの経路をそのまま写して Y-VNW を入れてしまうこと。項番3-1 の通話が“本社”だけで済んでいるのも,RTP が IP-PBX を経由しないからである。“表2中の字句を用いて”とあるので,“〜”でつないだ表2の書き方に合わせる。
採点講評(IPA)
設問1,2では,SIPの基本的知識とクラウド利用のためのネットワークとの関係性を問う問題で,誤った解答が散見された。再度,復習するようにしてほしい。
設問2(3)
30字以内
表2中の支店の IP 電話機から取引先の電話機への通信経路が,項番 2-1 と項番 2-2 の2通りになる理由を,30 字以内で具体的に述べよ。
解答例
Y-GWの設置の有無によって,異なる経路が使われるから
解説
本文の根拠
表2 項番2-1
シグナリング・通話共:支店〜Y-VPN〜Y-VNW〜公衆電話網〜取引先。
表2 項番2-2
シグナリング:支店〜Y-VPN〜Y-VNW〜Y-VPN〜支店〜公衆電話網〜取引先,通話:支店〜公衆電話網〜取引先。
表1 クラウド PBX サービス
・ゲートウェイ接続:Y 社のゲートウェイ(以下,Y-GW という)を一部の支店に設置し,支店を公衆電話網に接続する。
図2
注記1 Y-GW を設置しない支店がある。
項番2-1 は,通話も Y-VNW の IP-PBX から公衆電話網へ出ている。項番2-2 は,シグナリングがいったん Y-VNW へ行ってから支店に戻り,支店から直接公衆電話網へ出ている。支店から公衆電話網に出られるのは,支店に Y-GW がある場合だけである。
Y-GW を設置した支店では,IP-PBX が Y-GW に呼を振り向け,Y-GW が IP 電話の SIP/RTP と公衆電話網の間を変換する(項番2-2)。Y-GW の無い支店では,Y-DC の IP-PBX が公衆電話網との出口になる(項番2-1)。
30字に収める。解答例は“Y-GW の設置の有無によって,異なる経路が使われるから”(27字)。“具体的に”とあるので,“支店の構成が違うから”のような一般論ではなく,Y-GW という機器名を必ず入れる。
採点講評(IPA)
設問1,2では,SIPの基本的知識とクラウド利用のためのネットワークとの関係性を問う問題で,誤った解答が散見された。再度,復習するようにしてほしい。
設問3(1)
解答欄1つ
本文中の [ コ ] に入れる適切な字句を,図3中の字句を用いて答えよ。
解説
本文の根拠
〔スマホの活用〕(1)
保留転送を行うスマホは,IP-PBX に次の四つの SIP リクエストを送信する。
〔スマホの活用〕(3)
図3の通信シーケンスは,利用者が [ コ ] を操作して保留転送を行う例を示している。
図3
(10) 本社のスマホ→IP-PBX re-INVITE
図3
(28) 本社のスマホ→IP-PBX REFER
Y 社の回答は,保留転送を行うスマホが IP-PBX に re-INVITE,INVITE,re-INVITE,REFER の4つを送ると述べている。図3でこの4つを送っている端末を探すと,(10) re-INVITE,(16) INVITE,(22) re-INVITE,(28) REFER のいずれも本社のスマホから IP-PBX への矢印である。
つまり,支店のスマホからの電話を本社のスマホが受け,相手を保留して本社の IP 電話機を呼び出し,最後に REFER で支店のスマホと本社の IP 電話機をつなぎ替えている。操作しているのは本社のスマホである。
間違えやすい点。最初に発信した“支店のスマホ”ではない。支店のスマホは保留される側で,リクエストを受ける矢印((11),(30))が中心になっている。“図3中の字句を用いて”とあるので,“本社のスマホ”と図の表記どおりに書く。
採点講評(IPA)
設問3では通信シーケンスを扱った。正答率は総じて高く,よく理解されていることがうかがえた。
設問3(2)
解答欄1つ
図3中の b に入れる適切な字句を答えよ。
解説
本文の根拠
〔スマホの活用〕(1)
− re-INVITE リクエストを送信し,転送先の電話機を保留状態にする。
図3
“b ”:(22) 本社のスマホ→IP-PBX re-INVITE,(23) IP-PBX→本社の IP 電話機 re-INVITE
図3
“支店のスマホの保留”:(10) 本社のスマホ→IP-PBX re-INVITE,(11) IP-PBX→支店のスマホ re-INVITE
Y 社の回答の4つのリクエストと図3の区切りを順に対応させる。1つ目の re-INVITE(相手の保留)が“支店のスマホの保留”((10)〜(15)),2つ目の INVITE(転送先の呼出し)が“本社の IP 電話機への発信”((16)〜(21)),4つ目の REFER が“本社のスマホから本社の IP 電話機への切替え”((28)〜(39))である。
残る3つ目は“re-INVITE リクエストを送信し,転送先の電話機を保留状態にする”で,(22)(23) の re-INVITE の宛先は本社の IP 電話機である。したがって b は“本社の IP 電話機の保留”となる。見出しの書き方は“支店のスマホの保留”にそろえる。
間違えやすい点。“転送先の保留”のように図に無い言葉で書くと,どの機器か分からない。図3の登場者の名前で書く。
採点講評(IPA)
設問3では通信シーケンスを扱った。正答率は総じて高く,よく理解されていることがうかがえた。
設問3(3)
図3中のシーケンス番号 (31),(32) の二つの BYE リクエストについて,BYE リクエストと同じ Call-ID をもつ INVITE リクエストのシーケンス番号を,一つずつ答えよ。
解答例
解説
本文の根拠
図3
(31) IP-PBX→本社のスマホ BYE,(32) IP-PBX→本社のスマホ BYE
図3
(5) IP-PBX→本社のスマホ INVITE
図3
(16) 本社のスマホ→IP-PBX INVITE
〔スマホの活用〕(1)
開始されているダイアログ内で送信される INVITE リクエストを,re-INVITE リクエストという。
SIP(RFC 3261)では,Call-ID はダイアログ(呼)を識別する値で,最初の INVITE で決まり,同じダイアログの中の re-INVITE,ACK,BYE はすべて同じ Call-ID を使う。BYE と同じ Call-ID をもつ INVITE とは,その BYE が終わらせるダイアログを作った INVITE のことである。
(31)(32) はどちらも IP-PBX から本社のスマホへの BYE で,本社のスマホがもつ2つのダイアログを終わらせる。IP-PBX は端末ごとに別のダイアログを張っており,本社のスマホとのダイアログは,(5) で IP-PBX が本社のスマホを呼び出したもの(支店のスマホとの通話)と,(16) で本社のスマホが IP 電話機へ発信したものの2つである。したがって答えは (5) と (16) になる。
間違えやすい点。(4) は支店のスマホと IP-PBX の間のダイアログなので,本社のスマホへの BYE とは Call-ID が違う。(10)(22) の re-INVITE は既存のダイアログの中のリクエストで,ダイアログを作った INVITE ではない。
採点講評(IPA)
設問3では通信シーケンスを扱った。正答率は総じて高く,よく理解されていることがうかがえた。
設問3(4)
35字以内
本文中の下線②について,同様の動作を,シーケンス番号を用いて 35 字以内で述べよ。
解答例
本社のIP電話機は,(23)中のSDPの情報に従い保留音を出す。
解説
本文の根拠
〔スマホの活用〕(4)
例えば,図3中の (11) を受信した SIP-AP は,(11) 中の SDP の情報に従って保留音を出す。②図3中の本社の IP 電話機についても同様の動作が行われる。
図3
(23) IP-PBX→本社の IP 電話機 re-INVITE
本文の例は,保留される側(支店のスマホ)が,IP-PBX から届いた re-INVITE((11))の SDP に従って保留音を出すというものである。保留の指示は SDP の属性(a=sendonly や a=inactive など,RFC 3264)で伝えられる。
本社の IP 電話機が保留されるのは,設問3(2)で見た“本社の IP 電話機の保留”の区切りで,IP-PBX から本社の IP 電話機へ届く re-INVITE は (23) である。本社の IP 電話機は,(23) 中の SDP の情報に従って保留音を出す。
35字に収める。解答例は“本社の IP 電話機は,(23)中の SDP の情報に従い保留音を出す。”(32字)。“シーケンス番号を用いて”とあるので (23) を必ず入れ,本文の文型をそのまま借りると字数に収まる。本社のスマホが送った (22) ではなく,IP 電話機が受信する (23) を書く。
採点講評(IPA)
設問3では通信シーケンスを扱った。正答率は総じて高く,よく理解されていることがうかがえた。
設問4(1)
60字以内
本文中の下線③に必要となる機器の設定を,図5中の字句を用いて 60 字以内で述べよ。
解答例
L3SWのPoE-SW収容ポートを新しいセグメントにして,L2SW収容ポートとのルーティングを禁止する。
解説
本文の根拠
〔新システムへの段階的移行〕
B さん:また,③切替期間中の本社の内部 LAN では,現行環境と新環境を分離します。
図5
本社の内部 LAN では,L3SW が X-VNW,Y-VPN,及び本社の FW に接続している。L3SW の下に複数の PoE-SW と複数の L2SW がある。
表3 a5,a6
a5 IP 電話機の切替え:・本社の IP 電話機の接続を,L2SW から PoE-SW へ変更する。a6 PC の切替え:・本社の PC の接続を,L2SW から AP へ変更する。
〔クラウドサービスの利用〕(4)
新たに構成する,X-VNW,Y-VNW 及び全社の内部 LAN の IP アドレスは,現行のプライベート IP アドレスとは重ならないアドレス空間を利用する。
図5の切替期間中は,1台の L3SW に,現行の機器がつながる L2SW と,新しい機器(AP 経由の PC・スマホ,IP 電話機)がつながる PoE-SW の両方が収容されている。新環境の IP アドレスは現行と重ならないアドレス空間なので,L3SW の PoE-SW を収容するポートを新しいセグメント(VLAN)にまとめれば,アドレスでも区別できる。
そのうえで,L3SW で新しいセグメントと L2SW 側の現行セグメントの間のルーティングを禁止すれば,同じ L3SW の上でも両環境は互いに通信できなくなる。
60字に収める。解答例は“L3SW の PoE-SW 収容ポートを新しいセグメントにして,L2SW 収容ポートとのルーティングを禁止する。”(52字)。要素は“どの機器の”(L3SW),“どのポートを”(PoE-SW 収容ポート),“何をする”(別セグメント化とルーティング禁止)の3つ。“図5中の字句を用いて”とあるので,L3SW,PoE-SW,L2SW と図の名前で書く。
採点講評(IPA)
設問4は切替作業に関する問題である。基本的技術の組合せだが,システム全体の理解を前提としている問題が多い。本文や会話文の中の情報を慎重に読み解き,限られた時間で解答できるようにしてほしい。
設問4(2)
解答欄2つ
本文中の c ,d に入れる適切な字句を,それぞれ 20 字以内で答えよ。
解説
本文の根拠
〔新システムへの段階的移行〕
また,c と IP 電話機の切替えの順序関係によって,一部の IP 電話機では,一時的に d ができなくなります。
表3 a3
a3 IP-PBX の切替え:・本社の IP-PBX を停止する。・本社の公衆電話網の電話番号を Y-DC へ移行する。・Y-DC の IP-PBX を稼働させる。
〔新システムへの段階的移行〕
二つの IP-PBX を同時に稼働させることは可能ですが,その場合には,それぞれに収容された IP 電話機間の内線通話ができません。
部長の案のように IP 電話機を段階的に切り替えると,しばらくは本社の IP-PBX と Y-DC の IP-PBX に IP 電話機が分かれて収容される。一方,本社の公衆電話網の電話番号は一つしかなく,表3の a3 で Y-DC へ移行すると,その時点から外線はすべて Y-DC の IP-PBX を通る。
したがって“公衆電話網の電話番号の移行”と IP 電話機の切替えの順序によっては,電話番号の無い側の IP-PBX に収容された IP 電話機ができてしまう。番号を先に移すと切替え前の IP 電話機が,番号を後に移すと切替え後の IP 電話機が,本社と社外の電話との発着信をできなくなる。内線通話ができないことは直前に述べられているので,d は外線(社外との発着信)になる。
20字に収める。解答例は c が“公衆電話網の電話番号の移行”(13字),d が“本社と社外の電話との発着信”(13字)。c は表3の a3 の作業名“IP-PBX の切替え”ではなく,その中の番号の移行を書く。IP-PBX 自体は同時に稼働できると本文が述べているからである。
採点講評(IPA)
設問4は切替作業に関する問題である。基本的技術の組合せだが,システム全体の理解を前提としている問題が多い。本文や会話文の中の情報を慎重に読み解き,限られた時間で解答できるようにしてほしい。
設問4(3)
解答欄2つ
本文中の下線④の設定変更を行うプロキシサーバの設置場所を答えよ。また,変更内容を 50 字以内で述べよ。
〔変更内容〕解答例
WebサーバのAレコードのIPアドレスを,X-DCのWebサーバのIPアドレスに変える。
解説
本文の根拠
〔新システムへの段階的移行〕
B さん:プロキシサーバには,プロキシ機能と DNS 機能をもたせています。
〔新システムへの段階的移行〕
さらに,X-DC のプロキシサーバの DNS 機能をスレーブ DNS サーバとし,本社のプロキシサーバの DNS 機能からゾーン転送を行います。
〔新システムへの段階的移行〕
B さん:はい。④切替えは,プロキシサーバの設定変更によって行います。
表3 a4
a4 Web サーバの切替え:・本社の Web サーバを停止する。・本社の Web サーバから X-DC の Web サーバへデータを移行する。・X-DC の Web サーバを稼働させる。
PC は Web サーバを名前(FQDN)で参照し,その名前をプロキシサーバの DNS 機能で IP アドレスに変換している。したがって,DNS の A レコードの IP アドレスを本社の Web サーバから X-DC の Web サーバに書き換えれば,PC の設定を変えずにアクセス先を切り替えられる。
書き換える場所はマスタ DNS サーバである。本文では本社のプロキシサーバの DNS 機能がマスタで,X-DC のプロキシサーバの DNS 機能はそこからゾーン転送を受けるスレーブである。1月の時点では切替え前の PC(本社のプロキシサーバを使う)と切替え後の PC(X-DC のプロキシサーバを使う)が混在するが,マスタを書き換えればゾーン転送でスレーブにも反映され,両方の PC が新しい Web サーバを引く。
50字に収める。解答例は“Web サーバの A レコードの IP アドレスを,X-DC の Web サーバの IP アドレスに変える。”(44字)。スレーブ側(X-DC)で書き換えても,ゾーン情報の正本はマスタにあるので,本社のプロキシサーバを使う PC には反映されない。
採点講評(IPA)
設問4は切替作業に関する問題である。基本的技術の組合せだが,システム全体の理解を前提としている問題が多い。本文や会話文の中の情報を慎重に読み解き,限られた時間で解答できるようにしてほしい。
設問4(4)
解答欄2つ
本文中の [ サ ],[ シ ] に入れる適切な字句を答えよ。
〔備考〕順不同
解説
本文の根拠
〔新システムへの段階的移行〕
B さん:一つの支店について,作業 [ サ ] と作業 [ シ ] は一斉に行う必要があります。それ以外の作業は切替期間内であればいつでも実施できます。
表3 b2,b3
b2 PBX の停止:・支店の PBX を停止する。・公衆電話網との接続を,PBX から Y-GW へ変更する(Y-GW 設置の支店だけ)。b3 IP 電話機の導入:・新規導入する IP 電話機を,PoE-SW へ接続する。・電話機の利用をやめ,IP 電話機の利用を開始する。
支店の電話は,現行では PBX とその電話機,新システムでは Y 社の IP-PBX と IP 電話機である。b2 で PBX を止めたのに b3 の IP 電話機がまだ無ければ,その間は支店で電話が使えない。逆に b3 を先にして電話機の利用をやめると,PBX につながる電話機も使えず,公衆電話網との接続も PBX のまま(Y-GW 設置の支店)になる。したがって b2 と b3 は同時に行う必要がある。
b4(PC の切替え)と b5(スマホの導入)は,電話の切替えとは関係なく,網の準備(b1)さえ済んでいればいつでもよい。
サとシは順不同である。表3の識別子(b2,b3)で答える。
採点講評(IPA)
設問4は切替作業に関する問題である。基本的技術の組合せだが,システム全体の理解を前提としている問題が多い。本文や会話文の中の情報を慎重に読み解き,限られた時間で解答できるようにしてほしい。
設問4(5)
解答欄2つ
本文中の下線⑤中の全ての機器は,どの時点で撤去可能になるか。20 字以内で答えよ。また,その時点まで撤去できない機器を,全て答えよ。
解説
本文の根拠
〔新システムへの段階的移行〕
⑤本社についても,FW,Web サーバ,プロキシサーバ及び IP-PBX がいつから撤去可能になるのか,図4に追記してくれないか。
〔新システムへの段階的移行〕
B さん:現在,本社の PC からは本社のプロキシサーバを使っています。表3中の作業 a6 で PC を切り替えるときに,PC の設定情報を変更し,X-DC のプロキシサーバを使うようにします。
図4
部署1〜部署m:10月中に部署ごとに日をずらして a1(部署1は10月初め,部署2はその後,部署m は10月末),11月の連休に a5,その直後から2月中旬まで“a6,a7”。
〔現行の D 社システム〕(2)
本社の PC からインターネットへのアクセスは,プロキシサーバを経由する。
4つの機器を順に見る。IP-PBX は 11月の連休の a3 で Y-DC に切り替わった後,Web サーバは 1月の連休の a4 で X-DC に切り替わった後は使われない。残るプロキシサーバと FW は,切替え前の PC がインターネットへ出るときに使う(PC→本社のプロキシサーバ→本社の FW→インターネット)。プロキシサーバは DNS のマスタも兼ねている。
本社の PC は a6 で部署ごとに X-DC のプロキシサーバへ切り替わり,図4ではそれが2月中旬まで続く。最後の PC が切り替わるまでは本社のプロキシサーバと FW を止められないので,4つ全部が撤去可能になるのは本社 PC の切替期間が終わった時点である。
20字に収める。解答例は時点が“本社 PC の切替期間が終了した時点”(16字),機器が“本社の FW,本社のプロキシサーバ”。“2月中旬”のような日付だけでは,何を根拠にした時点かが伝わらない。機器は“全て答えよ”なので,FW とプロキシサーバの両方を書く。
採点講評(IPA)
設問4は切替作業に関する問題である。基本的技術の組合せだが,システム全体の理解を前提としている問題が多い。本文や会話文の中の情報を慎重に読み解き,限られた時間で解答できるようにしてほしい。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)
問2 ネットワークのセキュリティ対策
ネットワークのセキュリティ対策に関する次の記述を読んで,設問1〜6に答えよ。
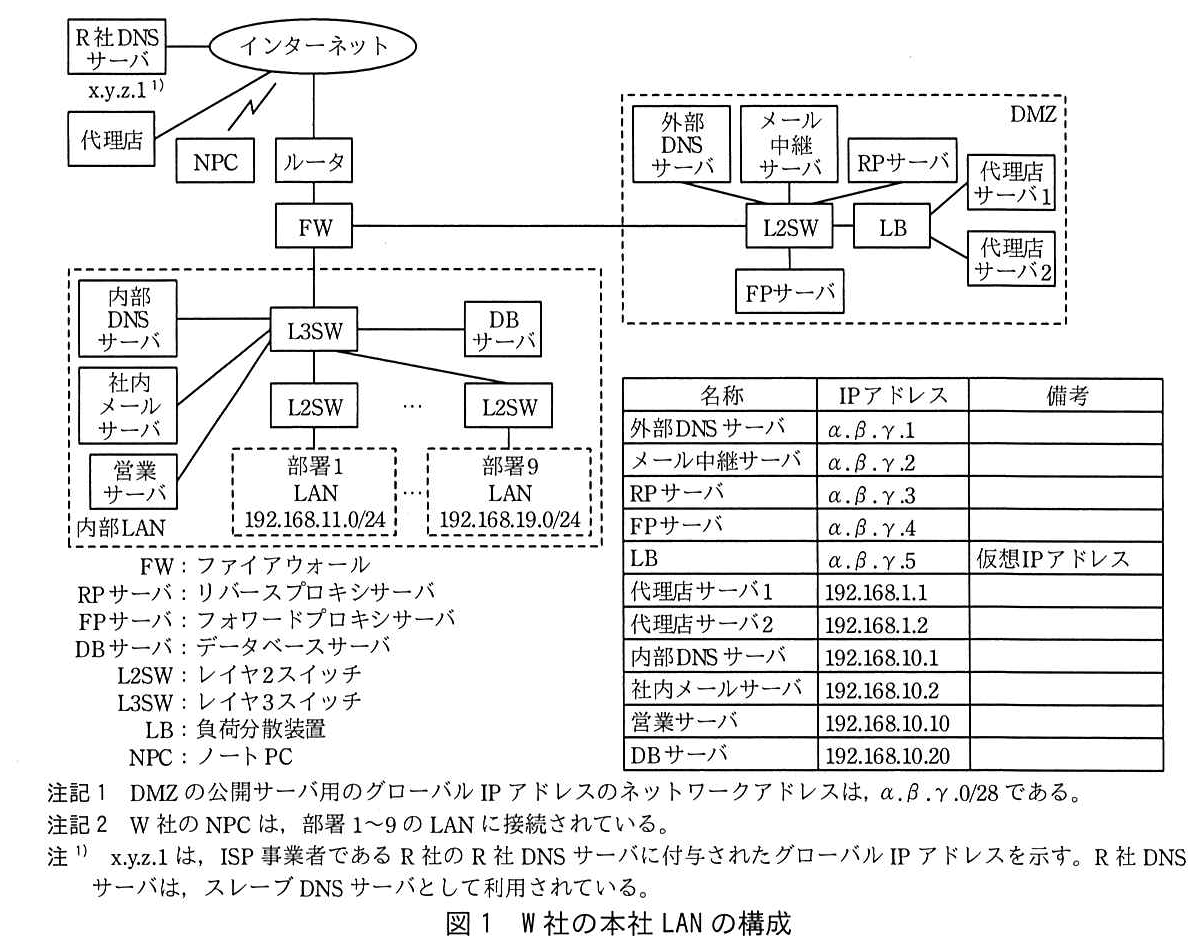
W 社は,IT 製品の卸売会社であり,国内外のベンダ 50 社の製品を,500 社の販売代理店に卸している。W 社では,販売代理店向けに販売代理店支援システム(以下,代理店システムという)を,自社営業員向けに営業支援システム(以下,営業システムという)を稼働させている。W 社の本社 LAN の構成を図1に示す。
図1 W 社の本社 LAN の構成
本社 LAN の各システム又は各機器の構成,機能及び動作は,次のとおりである。
代理店システムは,DMZ の LB,代理店サーバ及び内部 LAN の DB サーバから構成されている。代理店サーバは2台あり,LB で負荷分散されている。 営業システムは,DMZ の RP サーバと内部 LAN の営業サーバから構成されている。外出先からの営業システムの利用は,RP サーバ経由で行われる。 内部 LAN の各部署の NPC から,インターネット上の Web サイトへのアクセス,及び DMZ と内部 LAN のサーバから,マルウェア対策ソフトの定義ファイル更新のためのベンダの Web サイトへのアクセスは,FP サーバ経由で行われる。 外部 DNS サーバは,DMZ のゾーン情報を管理するだけでなく,再帰的な名前解決を行うフルリゾルバとしても機能している。外部 DNS サーバはマスタ DNS サーバであり,インターネット上の R 社 DNS サーバをスレーブ DNS サーバとして利用している。 メール中継サーバは,社外のメールサーバ及び社内メールサーバとの間で,電子メール(以下,メールという)の転送を行う。 内部 DNS サーバは,内部 LAN のゾーン情報を管理し,当該ゾーンに存在しないホストの名前解決要求は,外部 DNS サーバに転送する。 社内メールサーバは,社員のメールボックスを保持し,内部 LAN の NPC との間でメールの送受信を行う。 昨今,サイバー攻撃が増加しており,情報システムは,情報漏えい,Web サービスの妨害,サーバの不正利用などの脅威にさらされている。そこで,W 社では,本社 LAN のセキュリティ対策を見直すことにした。情報システム部の M 課長は,ネットワーク運用担当の N 主任に,本社 LAN のセキュリティ対策の見直しを指示した。
N 主任は,部下の J さんへの指導を兼ねて,J さんと一緒に本社 LAN のセキュリティ対策を見直すことにした。
〔本社 LAN のセキュリティ対策の状況〕
まず,N 主任は J さんに,本社 LAN のセキュリティ対策の状況について確認した。その時の,2 人の会話を次に示す。
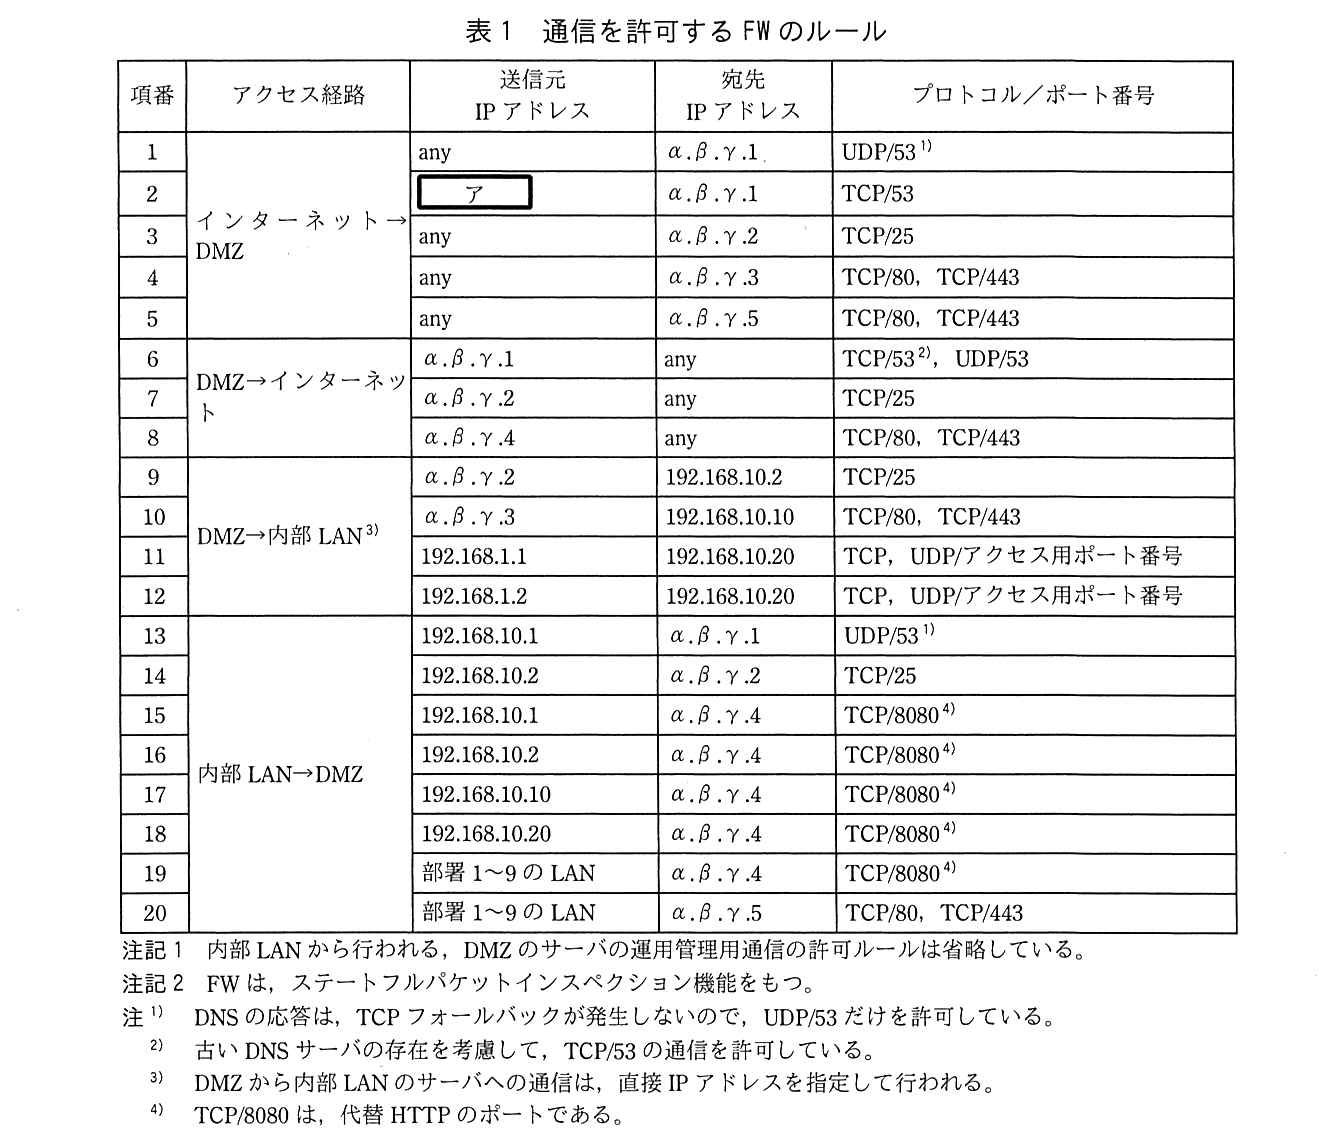
N 主任:本社 LAN のセキュリティ対策の状況を説明してくれないか。 J さん:はい。本社 LAN は,FW でインターネットからの IP パケットをフィルタリングしています。また,FP サーバでは,フィルタリングソフトウェアを稼働させて,URL フィルタリングを行っています。DMZ と内部 LAN のサーバではマルウェア対策ソフトが稼働しており,インターネット上のベンダの Web サイトにアクセスし,マルウェア定義ファイルが更新されているときは,自動でダウンロードするように設定されています。サーバ OS やミドルウェアへのセキュリティパッチの適用は,サーバ運用担当が実施しているとのことです。 N 主任:分かった。それでは,FW のフィルタリングの詳細を調べてくれないか。 J さんは,FW の設定内容を調査し,通信を許可する FW のルールを表1にまとめた。
表1 通信を許可する FW のルール
〔FW のフィルタリング内容の調査結果〕
J さんは,表1を N 主任に説明した。その時の 2 人の会話を次に示す。
J さん:調べたところ,FW で許可している通信は,表1のとおりになっていました。 N 主任:現在の設定で,a スキャンとポートスキャンには対応できているようだ。DoS 攻撃は,送信元 IP アドレスを偽装して行われることがある。我が社が利用している ISP では,①利用者のネットワークとの接続ルータで,uRPF(Unicast Reverse Path Forwarding)と呼ばれるフィルタリングを行っている ので,偽装されたパケットが当社に到達することは少なくなっていると考えられる。しかし,DoS 攻撃がなくなっているわけではない。DoS 攻撃への対策状況について,J さんの考えを聞かせてくれないか。 J さん:②DMZ の全ての公開サーバを対象とするブロードキャストアドレス宛て のスマーフ(smurf)攻撃のパケットは,FW でブロックされます。クローズのポート宛てに UDP パケットを送ると,RFC 792 で規定された b パケットが送信元 IP アドレス宛てに返送されるのを悪用し,サーバのリソースを消費させる UDP フラッド(UDP flood)攻撃も,FW の設定で防げていると思います。 N 主任:そのとおりだ。しかし,SYN フラッド(SYN flood)攻撃については対策が必要だ。どのような対応が必要なのかを検討してくれないか。 J さん:分かりました。SYN フラッド攻撃について調べてみます。 〔SYN フラッド攻撃手法と対策技術〕
J さんが,SYN フラッド攻撃手法と対策技術について調査した内容を次に示す。
SYN フラッド攻撃は,SYN パケットを受信したサーバが,TCP コネクション確立のために数十バイトのメモリを確保しなければならない仕様を悪用し,攻撃者が大量の SYN パケットを標的のサーバに送りつけてサーバをダウンさせる攻撃である。
例えば,インターネットから図1中のメール中継サーバ宛てに送信される,TCP/25 の SYN パケットは,表1中の項番 c のルールによってメール中継サーバに転送される。SYN パケットを受信したメール中継サーバは,コネクション確立のためにメモリを確保し,ACK パケットの返送がなくても,確保したメモリを一定時間解放しない。また,ACK パケットが返送されて不正なコネクションが確立された場合は,更に長い時間メモリが解放されない。そのため,メール中継サーバが大量の SYN パケットを受信すると,大量のメモリを消費して正常に稼働できなくなるおそれがある。
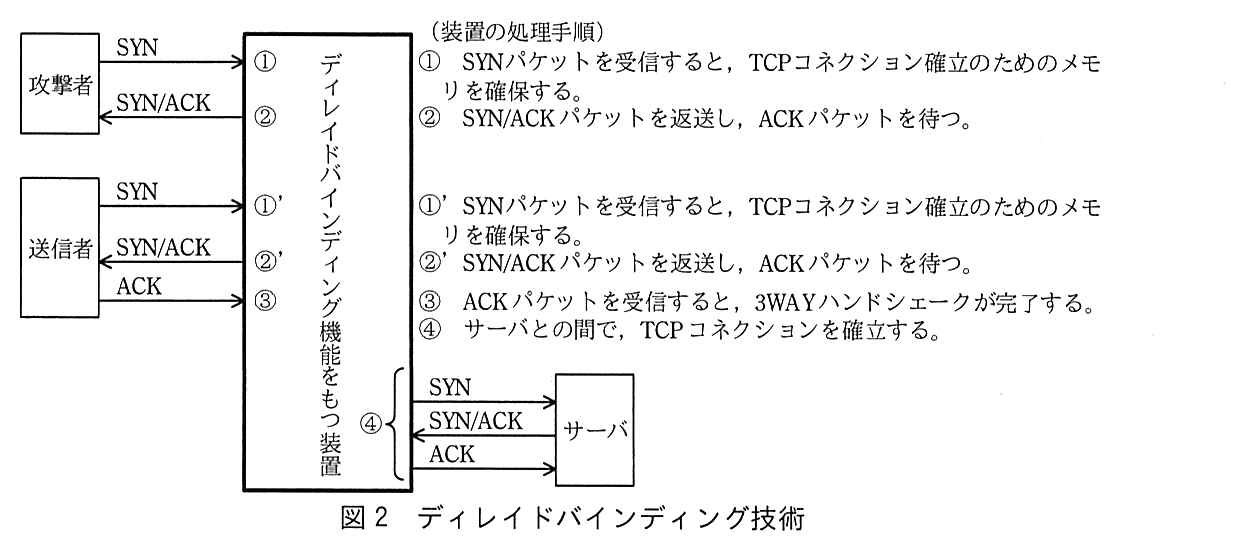
SYN フラッド攻撃の防御技術には,ディレイドバインディングと SYN クッキーがある。ディレイドバインディング技術を図2に示す。
図2 ディレイドバインディング技術
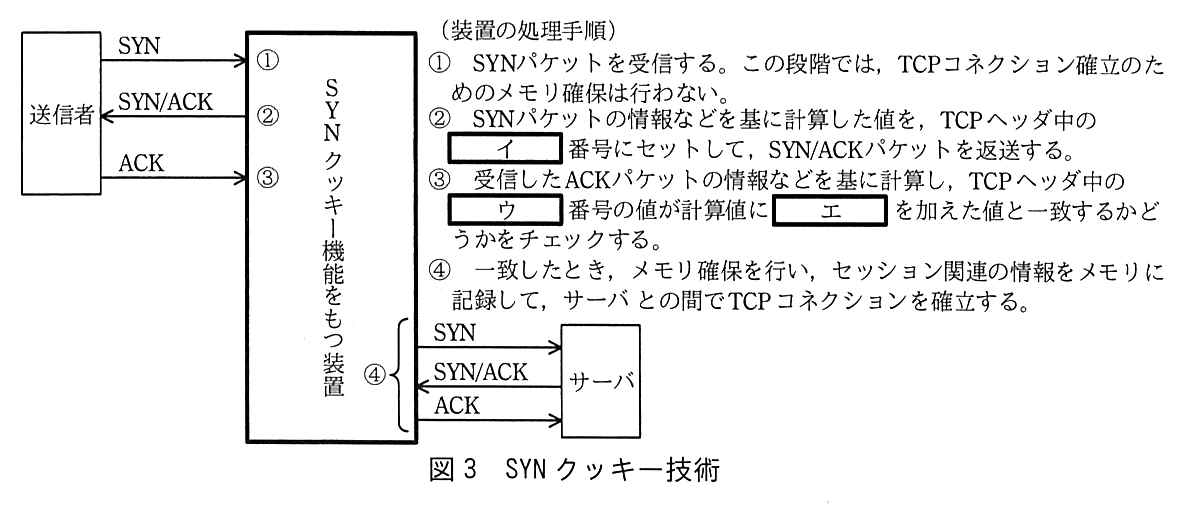
図2の方式によって,サーバでの不要なメモリ確保を抑止できる。しかし,図2の方式には,装置のメモリ容量によって同時接続数が制限される弱点がある。一方,SYN クッキーでは,この弱点が改善されている。SYN クッキー技術を図3に示す。
図3 SYN クッキー技術
図3の方式は,パケット中の該当するコネクションに関連する情報などに,特別な演算によって計算した変換値をクッキーとして,TCP ヘッダ中のシーケンス番号に埋め込んで,通信の状態を監視するものである。
J さんは,二つの防御技術を比較した結果,③SYN クッキーの方式では同時接続数の制限が緩和される ことが分かったので,SYN クッキー技術をもつ IPS(Intrusion Prevention System)の導入を N 主任に提案した。その時の 2 人の会話を次に示す。
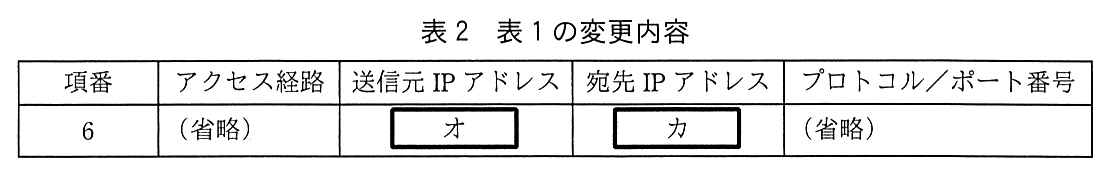
J さん:SYN フラッド攻撃への対策が必要です。SYN クッキー技術をもつ IPS の導入を提案します。 N 主任:分かった。IPS を導入すれば,SYN フラッド攻撃だけでなく様々な不正な通信も遮断できるので,導入を検討しよう。そのほかに,DMZ のサーバが送信元偽装の目的で踏み台にされる可能性について,考えを聞かせてくれないか。 J さん:④FP サーバについては,FW の設定で防止できています 。⑤メール中継サーバについては,サーバ自体の転送設定で防止しています 。外部 DNS サーバについても大丈夫だと思います。 N 主任:外部 DNS サーバは,DNS リフレクタ攻撃の踏み台にされる可能性がありそうだ。安全面を考慮すれば,構成変更が必要になるかもしれない。対応策を考えてくれないか。 J さんは,外部 DNS サーバの構成上の問題点について考えた。外部 DNS サーバは,ゾーン情報管理サーバ(以下,コンテンツサーバという)の機能と,フルリゾルバの機能をもつので,表1中の項番 1 と項番 6 の通信が許可されている。フルリゾルバによるインターネット上のホストの名前解決は,d と e からの要求に対応できればよいが,コンテンツサーバは,インターネット上の不特定のホストからの名前解決要求に応答する必要がある。そこで,外部 DNS サーバを,コンテンツサーバとして機能する DNS サーバ1と,フルリゾルバサーバとして機能する DNS サーバ2に分離すれば,踏み台にされる可能性は低くなると考えた。その場合,表1中の項番 6 のルールの変更が必要になる。DNS サーバ1に α.β.γ.1,DNS サーバ2に α.β.γ.6 を割り当てたときの,表1の変更内容を表2に示す。
表2 表1の変更内容
J さんは,検討結果を N 主任に説明した。J さんの説明を受けた N 主任は,外部 DNS サーバの構成変更後の,DNS サーバへの攻撃についての調査を指示した。
〔DNS サーバへの攻撃と対策〕
J さんは,DNS サーバへの攻撃の中でリスクの大きい,DNS キャッシュポイズニング攻撃の手法について調査した。J さんが理解した内容を次に示す。
DNS キャッシュポイズニング攻撃は,次の手順で行われる。
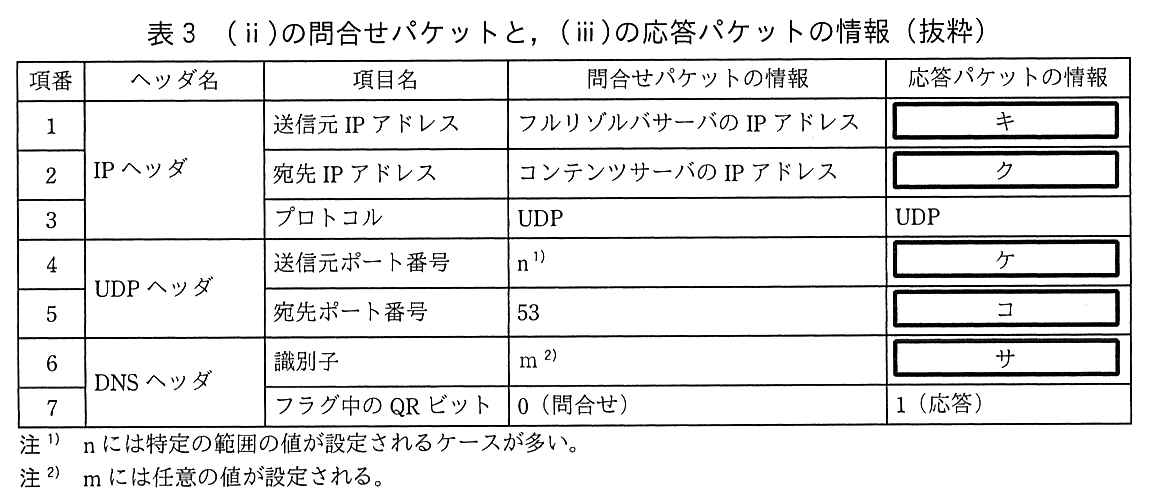
(ⅰ) 攻撃者は,偽の情報を送り込みたいドメイン名について,標的のフルリゾルバサーバに問い合わせる。 (ⅱ) フルリゾルバサーバは,指定されたドメインのゾーン情報を管理するコンテンツサーバに問い合わせる。 (ⅲ) ⑥攻撃者は,コンテンツサーバから正しい応答が返ってくる前に,大量の偽の応答パケットを標的のフルリゾルバサーバ宛てに送信する 。 (ⅳ) フルリゾルバサーバは,受信した偽の応答パケットをチェックし,偽の応答パケットが正当なものであると判断してしまった場合,キャッシュの内容を偽の応答パケットを基に書き換える。 (ⅱ) の問合せパケットと,(ⅲ) の応答パケットの情報を表3に示す。
表3に示すように,(ⅱ) の問合せパケットの送信元ポート番号には特定の範囲の値が使用されるケースが多いので,攻撃者は,(ⅲ) の偽の応答パケットを正当なパケットに偽装しやすくなるという問題がある。調査の結果,この問題の対応策には,送信元ポート番号のランダム化があることが分かった。
表3 (ⅱ)の問合せパケットと,(ⅲ)の応答パケットの情報(抜粋)
J さんは,⑦外部 DNS サーバの構成変更によって,インターネットからの DNS サーバ2へのキャッシュポイズニング攻撃は防げると判断した 。さらに,万が一の場合に備え,DNS サーバ2には,送信元ポート番号のランダム化に対応した製品の導入を提案することにした。
J さんは,調査結果と対応策を N 主任に説明し,DNS サーバ2には送信元ポート番号のランダム化対応の製品の導入が了承された。
〔マルウェアの内部 LAN への侵入時の対策〕
次に,2 人は,マルウェアの内部 LAN への侵入時の対策について検討した。
ネットワークのセキュリティ対策を行っても,ソーシャルエンジニアリングなどによって W 社内の情報が漏えいすると,内部 LAN の NPC は,マルウェアに侵入されるおそれがある。NPC に侵入したマルウェアは,攻撃者が管理・運営する C&C(Command & Control)サーバとの間の通信路を設定した後,C&C サーバ経由で攻撃者から伝達された命令を実行して,自身の拡散や C&C サーバへの秘密情報の送信などを行うことがある。このとき,C&C サーバの IP アドレスが特定できれば,FP サーバで C&C サーバとの通信は遮断できる。しかし,Fast Flux と呼ばれる手法を用いて,IP アドレスの特定を困難にすることによって,C&C サーバなどを隠蔽する事例が報告されている。
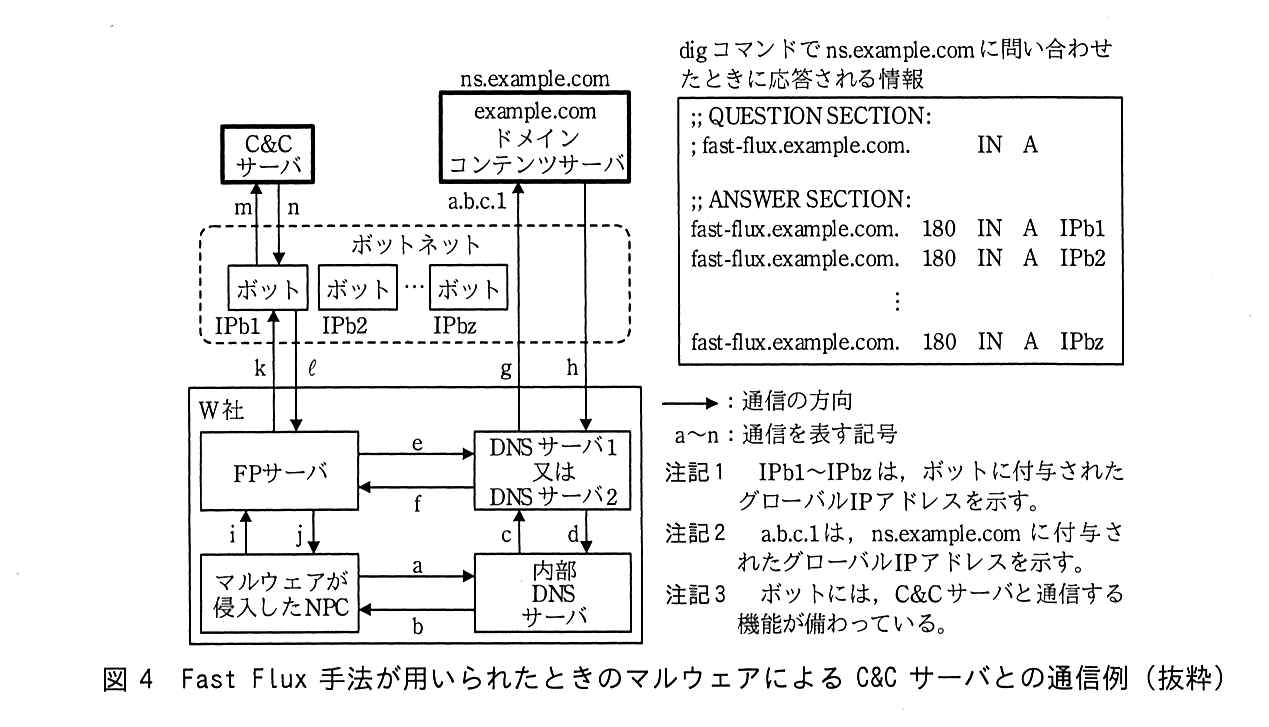
Fast Flux は,特定のドメインに対する DNS レコードを短時間に変化させることによって,サーバの追跡を困難にさせる手法である。Fast Flux 手法が用いられたときのマルウェアによる C&C サーバとの通信例を,図4に示す。
図4 Fast Flux 手法が用いられたときのマルウェアによる C&C サーバとの通信例(抜粋)
攻撃者は,example.com ドメインを取得してコンテンツサーバ(ns.example.com)を設置する。図4中の ns.example.com には,fast-flux の FQDN に対する A レコードとして大量のボットの IP アドレス,及び DNS ラウンドロビンが設定される。
図4には,W 社の内部 LAN の NPC に侵入したマルウェアが,fast-flux.example.com にアクセスした後,ボットに備わる機能を利用して,C&C サーバとの間で行われる通信を示している。⑧図4中の example.com ドメインのコンテンツサーバの設定の場合 ,マルウェアが,一定間隔で fast-flux.example.com へアクセスを行えば,毎回,異なる IP アドレスで,ボットを経由して C&C サーバと通信することになる。
このような方法を用いることによって,C&C サーバの IP アドレスを隠蔽できる。しかし,マルウェアが同一の FQDN のホストにアクセスすることになるので,fast-flux.example.com へのアクセスによって C&C サーバとの通信が行われることが判明すれば,FP サーバの URL フィルタリングで C&C サーバとの通信は遮断できる。攻撃者は,これを避けるために Domain Flux と呼ばれる手法を用いることがある。
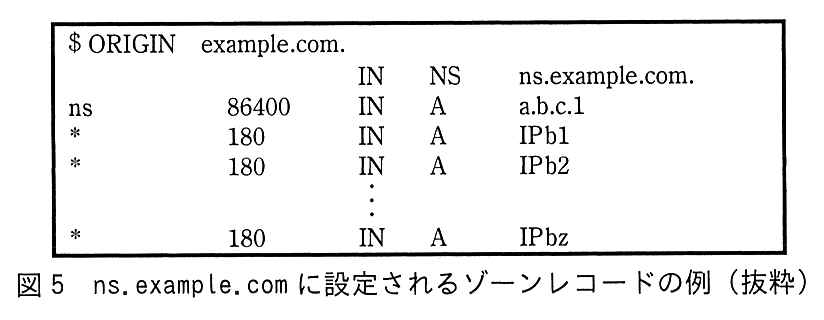
Domain Flux は,ドメインワイルドカードを用いて,あらゆるホスト名に対して,同一の IP アドレスを応答する手法である。Fast Flux と Domain Flux を組み合わせることによって,C&C サーバの FQDN と IP アドレスの両方を隠蔽できる。図4に示した構成の Fast Flux と Domain Flux を組み合わせたときの,ns.example.com に設定されるゾーンレコードの例を図5に示す。
図5 ns.example.com に設定されるゾーンレコードの例(抜粋)
このような攻撃が行われた場合を想定し,2 人は,現行の FP サーバを HTTPS 通信の復号機能をもつ機種に交換し,プロキシ認証を併せて行うことにした。交換する FP サーバでのプロキシ認証のセキュリティを高めるために,社内の NPC の Web ブラウザで,オートコンプリート機能を無効にし,ID,パスワードのキャッシュを残さないようにすることにした。また,内部 LAN に侵入したマルウェアの活動を早期に検知するために,⑨FP サーバと FW のログを定期的に検査することにした 。
以上の検討を基に,N 主任と J さんは,(1) IPS の導入,(2) 外部 DNS サーバの構成変更と新機種の導入,(3) FP サーバの交換,(4) NPC の設定変更,及び (5) ログの定期的な検査から成る 5 項目の実施案をまとめ,M 課長に提出した。
2 人がまとめた実施案は,経営会議で承認され,実施に移されることになった。
出題趣旨(IPA)
昨今,サイバー攻撃が増加しており,情報システムは,情報漏えい,サービス妨害,サーバの不正利用などの脅威にさらされている。サイバー攻撃は,ネットワーク経由で行われることが多いので,ネットワークのセキュリティ対策は不可欠である。しかし,ネットワークのセキュリティ対策を行っていても,社内の情報が漏えいしたり,サーバの脆弱性が突かれたりすると,社内のシステムへのマルウェアの侵入を防ぐことができない。そこで,マルウェアの侵入を想定した対策も必要である。本問では,ネットワークのセキュリティ対策を題材として,ネットワーク経由のサイバー攻撃手法とログ監視について取り上げた。本文中に記述された各種サイバー攻撃に対する防御策や,マルウェアの活動の発見方法を考えることで,受験者が,ネットワークの設計・構築・運用などの業務を通して修得した能力が,安全なネットワークの設計や運用に活用できる水準かどうかを問う。
設問と解答例
設問1
解答欄5つ
本文中の a 〜 e に入れる適切な字句又は数値を答えよ。
〔備考〕d,e は順不同
解説
本文の根拠
〔FW のフィルタリング内容の調査結果〕
N 主任:現在の設定で,a スキャンとポートスキャンには対応できているようだ。
〔FW のフィルタリング内容の調査結果〕
クローズのポート宛てに UDP パケットを送ると,RFC 792 で規定された b パケットが送信元 IP アドレス宛てに返送されるのを悪用し,サーバのリソースを消費させる UDP フラッド(UDP flood)攻撃も,FW の設定で防げていると思います。
〔SYN フラッド攻撃手法と対策技術〕
例えば,インターネットから図1中のメール中継サーバ宛てに送信される,TCP/25 の SYN パケットは,表1中の項番 c のルールによってメール中継サーバに転送される。
〔SYN フラッド攻撃手法と対策技術〕
フルリゾルバによるインターネット上のホストの名前解決は,d と e からの要求に対応できればよいが,コンテンツサーバは,インターネット上の不特定のホストからの名前解決要求に応答する必要がある。
表1
項番3 any→α.β.γ.2 TCP/25
本社 LAN の各システム又は各機器
内部 LAN の各部署の NPC から,インターネット上の Web サイトへのアクセス,及び DMZ と内部 LAN のサーバから,マルウェア対策ソフトの定義ファイル更新のためのベンダの Web サイトへのアクセスは,FP サーバ経由で行われる。
a:ポートスキャンの前段で,どの IP アドレスにホストが存在するかを ping(ICMP Echo)などで探るのがホストスキャン(アドレススキャン)である。表1はインターネットから DMZ への通信を,特定のサーバの特定のポートだけ許可しているので,ICMP による探索も,ルールに無いポートへの探索も FW で落ちる。
b:RFC 792 は ICMP の仕様である。UDP はコネクションが無いので,閉じたポートに届いた UDP パケットには,ICMP の Destination Unreachable(コード3:Port Unreachable)を送信元へ返す。送信元を偽った UDP パケットを大量に送ると,サーバはこの ICMP の返送に資源を使う。“ICMP”でも“ICMP Unreachable”でもよい。
c:表1で宛先がメール中継サーバ(α.β.γ.2)の TCP/25 を許可しているインターネット→DMZ のルールは項番3 である。
d,e:外部 DNS サーバのフルリゾルバに,インターネット上の名前を問い合わせる必要がある社内の機器を探す。Web サイトへのアクセスは NPC もサーバもすべて FP サーバ経由で,名前解決は FP サーバが行う。社外へのメールはメール中継サーバが宛先ドメインの MX を引いて送る。したがって d,e は FP サーバとメール中継サーバ(順不同)である。NPC は直接インターネットへ出られないので,自分で社外の名前を引く必要がない。
採点講評(IPA)
設問1のaは,ポートスキャンの前に実施されることが多い,ホストの存在を探索する基本的な攻撃であるので,是非,知っておいてほしい。
設問2
解答欄2つ
表1中の [ ア ] に入れる適切な IP アドレスを答えよ。また,項番 2 のルールによって行われる通信の名称を答えよ。
解説
本文の根拠
表1
項番2 [ ア ]→α.β.γ.1 TCP/53
図1
注1) x.y.z.1 は,ISP 事業者である R 社の R 社 DNS サーバに付与されたグローバル IP アドレスを示す。R 社 DNS サーバは,スレーブ DNS サーバとして利用されている。
本社 LAN の各システム又は各機器
外部 DNS サーバはマスタ DNS サーバであり,インターネット上の R 社 DNS サーバをスレーブ DNS サーバとして利用している。
項番2 は,インターネットから外部 DNS サーバ(α.β.γ.1)への TCP/53 を,送信元を限って許可している。一般の名前解決の問合せは項番1 の UDP/53 で any から受け付けているので,TCP/53 は特定の相手との別の用途である。
スレーブ DNS サーバは,マスタからゾーン情報の全体(又は差分)を TCP/53 で受け取る。これがゾーン転送(AXFR,RFC 5936/IXFR,RFC 1995)である。外部 DNS サーバはマスタで,スレーブは R 社 DNS サーバ(x.y.z.1)なので,ア は x.y.z.1,通信の名称はゾーン転送になる。送信元を x.y.z.1 に限るのは,ゾーン情報を第三者に丸ごと持ち出されないようにするためである。
間違えやすい点。“any”ではない。注1)の DNS の応答は UDP/53 だけと書かれており,TCP/53 を any に開ける理由は無い。
設問3(1)
70字以内
本文中の下線①について,フィルタリングの内容を,70 字以内で述べよ。
解答例
ルータが受信したパケットの送信元IPアドレスが,ルーティングテーブルに存在しない場合,受信したパケットを廃棄する。
解説
本文の根拠
〔FW のフィルタリング内容の調査結果〕
DoS 攻撃は,送信元 IP アドレスを偽装して行われることがある。我が社が利用している ISP では,①利用者のネットワークとの接続ルータで,uRPF(Unicast Reverse Path Forwarding)と呼ばれるフィルタリングを行っているので,偽装されたパケットが当社に到達することは少なくなっていると考えられる。
uRPF は,受信したパケットの“送信元”IP アドレスでルーティングテーブルを引き,そのアドレスへの経路が無いパケットを捨てる仕組みである(RFC 3704 がマルチホームでの使い方を含めて説明している)。通常の転送は宛先で経路を引くが,uRPF は逆向き(Reverse Path)に送信元を確かめる。厳密なモード(strict)では,送信元への経路が受信したインタフェースを向いていることまで確かめる。
ISP の接続ルータが利用者のネットワークから受け取るパケットに uRPF をかけると,その利用者に割り当てられていない(経路の無い)アドレスを名乗るパケットは ISP の網に入れない。偽装した送信元のパケットがインターネットに出にくくなるので,W 社に届く偽装パケットも減る。
70字に収める。解答例は“ルータが受信したパケットの送信元 IP アドレスが,ルーティングテーブルに存在しない場合,受信したパケットを廃棄する。”(57字)。要素は“送信元 IP アドレスを見る”“ルーティングテーブルと照合する”“無ければ廃棄する”の3つ。“宛先”と書くと普通のルーティングと区別できない。
採点講評(IPA)
設問3(1)は,正答率が低かった。uRPF(Unicast Reverse Path Forwarding)は,なじみの薄い技術だったようであるが,送信元を偽装した通信の防御方法の一つであり,是非,知っておいてほしい。
設問3(2)
本文中の下線②の IP アドレスを答えよ。
解答例
解説
本文の根拠
〔FW のフィルタリング内容の調査結果〕
J さん:②DMZ の全ての公開サーバを対象とするブロードキャストアドレス宛てのスマーフ(smurf)攻撃のパケットは,FW でブロックされます。
図1
注記1 DMZ の公開サーバ用のグローバル IP アドレスのネットワークアドレスは,α.β.γ.0/28 である。
公開サーバ全体を対象にするブロードキャストアドレスは,公開サーバ用のネットワーク α.β.γ.0/28 のディレクテッドブロードキャストアドレスである。/28 はホスト部が 4 ビットなので,アドレスは α.β.γ.0〜α.β.γ.15 の16個になる。ホスト部をすべて1にした最後のアドレス α.β.γ.15 がブロードキャストアドレスである。
スマーフ攻撃は,送信元を標的のアドレスに偽った ICMP Echo 要求をブロードキャストアドレスに送り,多数のホストからの Echo 応答を標的に集中させる。表1にはこのアドレス宛てを許可するルールが無いので,FW で落ちる。
間違えやすい点。α.β.γ.0 はネットワークアドレスである。/24 と思い込んで α.β.γ.255 と書かないよう,注記1のプレフィックス長を確かめる。
設問4(1)
解答欄3つ
図3中の [ イ ] 〜 [ エ ] に入れる適切な字句又は数値を答えよ。
解説
本文の根拠
図3
② SYN パケットの情報などを基に計算した値を,TCP ヘッダ中の [ イ ] 番号にセットして,SYN/ACK パケットを返送する。③ 受信した ACK パケットの情報などを基に計算し,TCP ヘッダ中の [ ウ ] 番号の値が計算値に [ エ ] を加えた値と一致するかどうかをチェックする。
〔SYN フラッド攻撃手法と対策技術〕
図3の方式は,パケット中の該当するコネクションに関連する情報などに,特別な演算によって計算した変換値をクッキーとして,TCP ヘッダ中のシーケンス番号に埋め込んで,通信の状態を監視するものである。
イ:本文が,クッキーは TCP ヘッダ中のシーケンス番号に埋め込むと述べている。装置は SYN/ACK を返すとき,自分の初期シーケンス番号としてクッキーの値を使う。
ウ,エ:TCP(RFC 9293,旧 RFC 793)では,SYN は1つ分のシーケンス番号を消費するので,SYN/ACK を受け取った側は ACK の確認応答番号に“相手のシーケンス番号+1”を入れる。装置は ACK が届いたときに同じ計算をやり直し,確認応答番号がクッキーの値+1 と一致すれば,自分が返した SYN/ACK への正しい応答だと判断できる。記憶しておかなくても検証できるのが SYN クッキーの要点である(RFC 4987 が SYN クッキーを説明している)。
間違えやすい点。ウを“シーケンス”としないこと。ACK パケットのシーケンス番号は送信者自身の番号で,装置のクッキーが返ってくるのは確認応答番号の方である。講評でもウの正答率が低かったと書かれている。
採点講評(IPA)
設問4は,(1)のウ及び(4)の正答率が低かった。3WAYハンドシェークの仕組みと,メールサーバが踏み台にされる不正中継の防止策は,是非,理解しておいてほしい。
設問4(2)
35字以内
本文中の下線③の,制限が緩和されるのは,ディレイドバインディング方式よりメモリ消費量が少なくて済むからである。その理由を,35 字以内で述べよ。
解答例
コネクション確立の準備段階では,メモリの確保が不要だから
解説
本文の根拠
〔SYN フラッド攻撃手法と対策技術〕
J さんは,二つの防御技術を比較した結果,③SYN クッキーの方式では同時接続数の制限が緩和されることが分かったので,SYN クッキー技術をもつ IPS(Intrusion Prevention System)の導入を N 主任に提案した。
図2
① SYN パケットを受信すると,TCP コネクション確立のためのメモリを確保する。
図3
① SYN パケットを受信する。この段階では,TCP コネクション確立のためのメモリ確保は行わない。
〔SYN フラッド攻撃手法と対策技術〕
しかし,図2の方式には,装置のメモリ容量によって同時接続数が制限される弱点がある。
図2のディレイドバインディングでは,装置は SYN を受けた時点でメモリを確保し,ACK を待つ。攻撃者が ACK を返さない SYN を大量に送ると,装置自身のメモリが半開きのコネクションで埋まり,正規の接続を受けられなくなる。
図3の SYN クッキーでは,SYN の段階では何も記憶せず,接続の情報はクッキーとしてシーケンス番号に載せて相手に預ける。メモリを確保するのは,正しい ACK が返ってきて3WAY ハンドシェークが完了したとき(④)だけである。確立前の段階でメモリを使わないので,同じメモリ量で受けられる接続の数が増える。
35字に収める。解答例は“コネクション確立の準備段階では,メモリの確保が不要だから”(28字)。“いつ”(確立前の準備段階)と“何が要らないか”(メモリの確保)を入れる。“メモリ消費量が少ないから”だけでは設問文の繰り返しになる。
設問4(3)
40字以内
本文中の下線④について,防止できていると判断した理由を,40 字以内で述べよ。
解答例
FPサーバには,インターネットからのコネクションが確立できないから
解説
本文の根拠
〔SYN フラッド攻撃手法と対策技術〕
J さん:④FP サーバについては,FW の設定で防止できています。
〔SYN フラッド攻撃手法と対策技術〕
そのほかに,DMZ のサーバが送信元偽装の目的で踏み台にされる可能性について,考えを聞かせてくれないか。
表1
項番8 α.β.γ.4→any TCP/80,TCP/443。
表1
注記2 FW は,ステートフルパケットインスペクション機能をもつ。
フォワードプロキシがインターネットから使える状態(オープンプロキシ)だと,攻撃者は FP サーバを経由して他のサイトへアクセスし,自分の送信元を隠せる。これが“送信元偽装の目的で踏み台にされる”ことである。
表1で FP サーバ(α.β.γ.4)が関わるルールは,内部 LAN からの TCP/8080(項番15〜19)と,FP サーバからインターネットへの TCP/80,TCP/443(項番8)だけで,インターネットから α.β.γ.4 へのルールは無い。FW はステートフルなので,FP サーバが始めた通信の戻りだけが通り,インターネット側から FP サーバへの新しいコネクションは確立できない。
40字に収める。解答例は“FP サーバには,インターネットからのコネクションが確立できないから”(33字)。“FW で防いでいるから”では設問文の繰り返しになる。FW の設定の中身,つまりインターネットから FP サーバへの接続を許可していないことを書く。
設問4(4)
50字以内
本文中の下線⑤について,防止するためにメール中継サーバに設定されている処理方法を,50 字以内で述べよ。
解答例
インターネットから受信した,W社のメールアドレス宛て以外のメールは中継処理しない。
解説
本文の根拠
〔SYN フラッド攻撃手法と対策技術〕
⑤メール中継サーバについては,サーバ自体の転送設定で防止しています。
本社 LAN の各システム又は各機器
メール中継サーバは,社外のメールサーバ及び社内メールサーバとの間で,電子メール(以下,メールという)の転送を行う。
表1
項番3 any→α.β.γ.2 TCP/25
メール中継サーバは,表1の項番3 でインターネットの any から TCP/25 を受け付け,項番7 で any へ TCP/25 を送れる。このため,受け取ったメールを宛先を問わず社外へ中継する設定(オープンリレー,第三者中継)になっていると,攻撃者がスパムの送信元を偽る踏み台にできる。
これを FW では止められない(TCP/25 自体は正規のメールの受信に必要)ので,サーバ自体の転送設定で防ぐ。インターネットから受け取ったメールは,宛先が自社(W 社)のメールアドレスのものだけを社内メールサーバへ中継し,それ以外の宛先のメールは中継しない。
50字に収める。解答例は“インターネットから受信した,W 社のメールアドレス宛て以外のメールは中継処理しない。”(41字)。要素は“どこから受けたメールか”(インターネット),“宛先の条件”(W 社のアドレス以外),“処理”(中継しない)。社内から社外への送信は必要なので,“社外宛てを中継しない”と書くと正規の送信まで止まってしまう。講評はこの設問の正答率が低かったとしている。
採点講評(IPA)
設問4は,(1)のウ及び(4)の正答率が低かった。3WAYハンドシェークの仕組みと,メールサーバが踏み台にされる不正中継の防止策は,是非,理解しておいてほしい。
設問4(5)
解答欄2つ
表2中の [ オ ],[ カ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔SYN フラッド攻撃手法と対策技術〕
そこで,外部 DNS サーバを,コンテンツサーバとして機能する DNS サーバ1と,フルリゾルバサーバとして機能する DNS サーバ2に分離すれば,踏み台にされる可能性は低くなると考えた。その場合,表1中の項番 6 のルールの変更が必要になる。
〔SYN フラッド攻撃手法と対策技術〕
DNS サーバ1に α.β.γ.1,DNS サーバ2に α.β.γ.6 を割り当てたときの,表1の変更内容を表2に示す。
表1
項番6 α.β.γ.1→any TCP/532) ,UDP/53
項番6 は,DMZ の外部 DNS サーバからインターネットへの DNS の通信で,フルリゾルバがインターネット上のコンテンツサーバに問い合わせるためのものである。コンテンツサーバは問合せに答えるだけで,自分から外へ問い合わせることはない(応答は項番1 の戻りとしてステートフルに通る)。
分離後にインターネットへ問い合わせるのは,フルリゾルバサーバの DNS サーバ2(α.β.γ.6)である。問合せ先は世界中のコンテンツサーバなので宛先は any のままでよい。したがって,オ は α.β.γ.6,カ は any になる。
間違えやすい点。オを α.β.γ.1 のままにすると,フルリゾルバを分けた意味が無くなる。カに特定のアドレスを書くと,インターネット上の名前を解決できない。
設問5(1)
解答欄5つ
表3中の問合せパケットに対して,フルリゾルバサーバが正当な応答パケットと判断するパケットの内容について,表3中の [ キ ] 〜 [ サ ] に入れる適切な字句又は数値を答えよ。
解説
本文の根拠
表3
IP ヘッダ:項番1 送信元 IP アドレス,問合せ フルリゾルバサーバの IP アドレス,応答 [ キ ]。項番2 宛先 IP アドレス,問合せ コンテンツサーバの IP アドレス,応答 [ ク ]。
表3
UDP ヘッダ:項番4 送信元ポート番号,問合せ n1) ,応答 [ ケ ]。項番5 宛先ポート番号,問合せ 53,応答 [ コ ]。DNS ヘッダ:項番6 識別子,問合せ m2) ,応答 [ サ ]。
〔DNS サーバへの攻撃と対策〕
(ⅳ) フルリゾルバサーバは,受信した偽の応答パケットをチェックし,偽の応答パケットが正当なものであると判断してしまった場合,キャッシュの内容を偽の応答パケットを基に書き換える。
フルリゾルバは,自分が送った問合せと組になる応答だけを受け入れる。応答は問合せの逆向きなので,IP アドレスとポート番号は送信元と宛先が入れ替わり,DNS ヘッダの識別子(ID)は問合せと同じ値でなければならない(RFC 1035 4.1.1 の ID の説明,RFC 5452 が受け入れる応答の条件をまとめている)。
したがって,応答の送信元 IP アドレス(キ)はコンテンツサーバの IP アドレス,宛先 IP アドレス(ク)はフルリゾルバサーバの IP アドレス,送信元ポート番号(ケ)は問合せの宛先だった 53,宛先ポート番号(コ)は問合せの送信元だった n,識別子(サ)は m となる。
間違えやすい点。ケとコを取り違えること。応答はコンテンツサーバの 53 番から,フルリゾルバが問合せに使ったポート n へ返る。
採点講評(IPA)
設問5は,正答率が高かった。DNSキャッシュポイズニング攻撃手法と応答パケットを受信したときのDNSサーバの動作については,よく理解されていることがうかがえた。
設問5(2)
本文中の下線⑥では,大量の偽の応答パケットが送信される。当該パケット中で,パケットごとに異なる内容が設定される表3中の項目名を,全て答えよ。
解答例
解説
本文の根拠
〔DNS サーバへの攻撃と対策〕
(ⅲ) ⑥攻撃者は,コンテンツサーバから正しい応答が返ってくる前に,大量の偽の応答パケットを標的のフルリゾルバサーバ宛てに送信する。
表3
注1) n には特定の範囲の値が設定されるケースが多い。注2) m には任意の値が設定される。
偽の応答が受け入れられるには,設問5(1)のキ〜サがすべて問合せと合っていなければならない。攻撃者が前もって知っている値と知らない値を分ける。
IP アドレスは知っている。標的のフルリゾルバのアドレスと,問い合わせ先のコンテンツサーバのアドレスは公開情報である。送信元ポート番号 53 も決まっている。知らないのは,フルリゾルバが問合せに使った送信元ポート番号 n と,DNS ヘッダの識別子 m である。攻撃者はこの2つを当てるために,値を変えた偽の応答を大量に送る。応答側で見ると,n は宛先ポート番号,m は識別子の欄に入る。
間違えやすい点。“送信元ポート番号”と書くと,応答パケットの欄としては誤りになる。設問は表3の“項目名”を問うており,応答パケットでは n は宛先ポート番号の欄にある。“全て答えよ”なので2つとも書く。
採点講評(IPA)
設問5は,正答率が高かった。DNSキャッシュポイズニング攻撃手法と応答パケットを受信したときのDNSサーバの動作については,よく理解されていることがうかがえた。
設問5(3)
60字以内
本文中の下線⑦について,防げると判断した根拠を,60 字以内で述べよ。
解答例
攻撃者が送信する,キャッシュポイズニングのための名前解決要求パケットは,FWで廃棄されるから
解説
本文の根拠
〔DNS サーバへの攻撃と対策〕
J さんは,⑦外部 DNS サーバの構成変更によって,インターネットからの DNS サーバ2へのキャッシュポイズニング攻撃は防げると判断した。
〔DNS サーバへの攻撃と対策〕
(ⅰ) 攻撃者は,偽の情報を送り込みたいドメイン名について,標的のフルリゾルバサーバに問い合わせる。
表1
項番1 any→α.β.γ.1 UDP/531)
キャッシュポイズニングは,攻撃者がまず標的のフルリゾルバに問合せを送り(ⅰ),フルリゾルバがコンテンツサーバに問い合わせている間に偽の応答を送り込む(ⅲ)。攻撃者は,偽の応答を送るタイミングを作るために,自分で問合せを起こせることが前提になる。
構成変更後,インターネットから DNS へ届く問合せを許可しているのは項番1(宛先 α.β.γ.1,DNS サーバ1)だけで,フルリゾルバの DNS サーバ2(α.β.γ.6)宛ての問合せを許可するルールは無い。攻撃者がインターネットから送る名前解決要求は FW で捨てられ,攻撃の起点を作れない。
60字に収める。解答例は“攻撃者が送信する,キャッシュポイズニングのための名前解決要求パケットは,FW で廃棄されるから”(46字)。“偽の応答パケットが FW で廃棄される”と書くと根拠がずれる。偽の応答だけなら,フルリゾルバが外へ問い合わせている最中の戻りとして通る場合がありうるので,要点は(ⅰ)の問合せを止めることにある。
採点講評(IPA)
設問5は,正答率が高かった。DNSキャッシュポイズニング攻撃手法と応答パケットを受信したときのDNSサーバの動作については,よく理解されていることがうかがえた。
設問6(1)
図4中で,fast-flux.example.com の名前解決要求と応答の通信を a〜n の中から全て選び,通信が行われる順番に並べよ。
解答例
解説
本文の根拠
〔マルウェアの内部 LAN への侵入時の対策〕
図4には,W 社の内部 LAN の NPC に侵入したマルウェアが,fast-flux.example.com にアクセスした後,ボットに備わる機能を利用して,C&C サーバとの間で行われる通信を示している。
本社 LAN の各システム又は各機器
内部 LAN の各部署の NPC から,インターネット上の Web サイトへのアクセス,及び DMZ と内部 LAN のサーバから,マルウェア対策ソフトの定義ファイル更新のためのベンダの Web サイトへのアクセスは,FP サーバ経由で行われる。
図4
e:FP サーバ→DNS サーバ1又は DNS サーバ2,f:DNS サーバ1又は DNS サーバ2→FP サーバ,g:DNS サーバ1又は DNS サーバ2→example.com ドメインコンテンツサーバ(a.b.c.1),h:example.com ドメインコンテンツサーバ→DNS サーバ1又は DNS サーバ2
NPC は FP サーバ経由でしかインターネットにアクセスしない。プロキシを使う HTTP では,クライアントは URL(ホスト名)をそのままプロキシに渡し,名前解決はプロキシ(FP サーバ)が行う。したがって,マルウェアからの要求(i)を受けた FP サーバが,fast-flux.example.com の名前解決を始める。
FP サーバは DMZ のフルリゾルバ(構成変更後は DNS サーバ2)に問い合わせる(e)。フルリゾルバは example.com のコンテンツサーバ ns.example.com(a.b.c.1)に問い合わせ(g),応答を受け(h),FP サーバに返す(f)。順番は e,g,h,f となる。その後,FP サーバは得たボットの IP アドレス(IPb1)へ接続する(k)。
間違えやすい点。a,b,c,d(NPC→内部 DNS サーバ→DNS サーバ)を選ぶこと。これはプロキシを使わない場合の名前解決で,本問の NPC は Web サイトの名前を自分で引かない。講評も,FP サーバ経由だけが許可されていることと,名前解決を FP サーバが行うことに気付けば正答できたとしている。
採点講評(IPA)
設問6は,(1),(3),(4)の正答率が低かった。(1)は,インターネット上のWebサーバへのアクセスは,FP(フォワードプロキシ)サーバ経由だけが許可されていることと,fast-flux.example.comの名前解決は,FPサーバが行うことを理解すれば,正答を導き出せたはずである。(3)は,FPサーバでプロキシ認証を行うことと,オートコンプリート機能を無効にすることから,正答を導き出してほしかった。(4)は,図5のDNSゾーンレコードとラウンドロビンが設定されたDNSサーバの動作から,正答を導き出してほしかった。
設問6(2)
本文中の下線⑧について,DNS サーバ2がキャッシュした DNS レコードが消去されるまでの時間(分)を答えよ。
解答例
解説
本文の根拠
〔マルウェアの内部 LAN への侵入時の対策〕
⑧図4中の example.com ドメインのコンテンツサーバの設定の場合,マルウェアが,一定間隔で fast-flux.example.com へアクセスを行えば,毎回,異なる IP アドレスで,ボットを経由して C&C サーバと通信することになる。
図4
fast-flux.example.com. 180 IN A IPb1
dig の ANSWER SECTION は“名前 TTL クラス タイプ データ”の順に並ぶ(RFC 1035 のリソースレコードの形式)。fast-flux.example.com の A レコードの TTL は 180 である。TTL の単位は秒なので,フルリゾルバ(DNS サーバ2)はこのレコードを 180 秒,つまり 3 分でキャッシュから消す。
消えた後に再び問い合わせると,コンテンツサーバが DNS ラウンドロビンで別のボットのアドレスを先頭にして返すので,マルウェアは3分ごとに異なるボットを経由することになる。これが Fast Flux の“短時間に変化させる”仕組みである。
間違えやすい点。単位は“分”で問われているので,180 と書くと誤りになる。ns の A レコードの 86400(1日)は図5のもので,fast-flux の名前には関係しない。
設問6(3)
25字以内
図5のようにゾーンレコードが設定された場合,C&C サーバを効果的に隠蔽するための,マルウェアによる C&C サーバへのアクセス方法について,25 字以内で述べよ。
解答例
解説
本文の根拠
〔マルウェアの内部 LAN への侵入時の対策〕
Domain Flux は,ドメインワイルドカードを用いて,あらゆるホスト名に対して,同一の IP アドレスを応答する手法である。
〔マルウェアの内部 LAN への侵入時の対策〕
しかし,マルウェアが同一の FQDN のホストにアクセスすることになるので,fast-flux.example.com へのアクセスによって C&C サーバとの通信が行われることが判明すれば,FP サーバの URL フィルタリングで C&C サーバとの通信は遮断できる。
図5
* 180 IN A IPb1
図5では,ホスト名の部分が“*”(ワイルドカード,RFC 1034 4.3.3)になっている。example.com の下のどんなホスト名を問い合わせても,ボットのアドレス(IPb1〜IPbz)が返る。
Fast Flux だけの場合,マルウェアは毎回 fast-flux.example.com という同じ FQDN にアクセスするので,その FQDN を URL フィルタリングで止められる。ワイルドカードがあれば,マルウェアはアクセスのたびにホスト名を作り変えてもボットに届くので,FQDN を登録して止める方法が効かなくなる。
25字に収める。解答例は“アクセス先のホスト名をランダムに変更する。”(21字)。“FQDN を変える”でも趣旨は同じだが,ドメイン名(example.com)は変えずにホスト名の部分を変える点が要である。講評は (3) と (4) の説明を入れ替えて書いているように読める(図5 のゾーンレコードに触れた説明が (4) に付いている)。
採点講評(IPA)
設問6は,(1),(3),(4)の正答率が低かった。(1)は,インターネット上のWebサーバへのアクセスは,FP(フォワードプロキシ)サーバ経由だけが許可されていることと,fast-flux.example.comの名前解決は,FPサーバが行うことを理解すれば,正答を導き出せたはずである。(3)は,FPサーバでプロキシ認証を行うことと,オートコンプリート機能を無効にすることから,正答を導き出してほしかった。(4)は,図5のDNSゾーンレコードとラウンドロビンが設定されたDNSサーバの動作から,正答を導き出してほしかった。
設問6(4)
35字以内
本文中の下線⑨について,FP サーバのログに,マルウェアの活動が疑われる異常な通信が記録される場合がある。その通信の内容を,35 字以内で述べよ。
解答例
FPサーバでの認証エラーが短時間に繰り返されている。
解説
本文の根拠
〔マルウェアの内部 LAN への侵入時の対策〕
このような攻撃が行われた場合を想定し,2 人は,現行の FP サーバを HTTPS 通信の復号機能をもつ機種に交換し,プロキシ認証を併せて行うことにした。
〔マルウェアの内部 LAN への侵入時の対策〕
交換する FP サーバでのプロキシ認証のセキュリティを高めるために,社内の NPC の Web ブラウザで,オートコンプリート機能を無効にし,ID,パスワードのキャッシュを残さないようにすることにした。
〔マルウェアの内部 LAN への侵入時の対策〕
また,内部 LAN に侵入したマルウェアの活動を早期に検知するために,⑨FP サーバと FW のログを定期的に検査することにした。
FP サーバでプロキシ認証を行うと,FP サーバを通る HTTP/HTTPS の要求には ID とパスワードが必要になる(プロキシは 407 Proxy Authentication Required で認証を求める,RFC 9110)。利用者はブラウザで入力するが,マルウェアは ID とパスワードを知らない。ブラウザに ID,パスワードのキャッシュを残さない設定にしたので,マルウェアがそれを盗んで使うこともできない。
そのため,マルウェアが C&C サーバへ接続しようとすると,FP サーバで認証に失敗する。マルウェアは自動で何度も接続を試みるので,人の入力ミスでは考えにくい頻度で認証エラーが続く。これがログに残る異常な通信である。
35字に収める。解答例は“FP サーバでの認証エラーが短時間に繰り返されている。”(26字)。“認証エラー”と“短時間に繰り返す”の両方を入れる。1回の認証エラーは利用者の入力ミスでも起きるので,繰り返しの様子まで書かないとマルウェアの兆候とは言えない。講評の (3) と (4) の説明は入れ替わっているように読める(プロキシ認証とオートコンプリートに触れた説明が (3) に付いている)。
採点講評(IPA)
設問6は,(1),(3),(4)の正答率が低かった。(1)は,インターネット上のWebサーバへのアクセスは,FP(フォワードプロキシ)サーバ経由だけが許可されていることと,fast-flux.example.comの名前解決は,FPサーバが行うことを理解すれば,正答を導き出せたはずである。(3)は,FPサーバでプロキシ認証を行うことと,オートコンプリート機能を無効にすることから,正答を導き出してほしかった。(4)は,図5のDNSゾーンレコードとラウンドロビンが設定されたDNSサーバの動作から,正答を導き出してほしかった。
設問6(5)
40字以内
内部 LAN の NPC に侵入したマルウェアが,FP サーバを経由せずに C&C サーバの FQDN 宛てにアクセスを試みた場合は,マルウェアによる C&C サーバとの通信は失敗する。通信が失敗する理由を,40 字以内で述べよ。
解答例
C&CサーバのIPアドレスが取得できないので,宛先が設定できないから
解説
本文の根拠
本社 LAN の各システム又は各機器
内部 DNS サーバは,内部 LAN のゾーン情報を管理し,当該ゾーンに存在しないホストの名前解決要求は,外部 DNS サーバに転送する。
表1
項番13 192.168.10.1→α.β.γ.1 UDP/531)
〔SYN フラッド攻撃手法と対策技術〕
DNS サーバ1に α.β.γ.1,DNS サーバ2に α.β.γ.6 を割り当てたときの,表1の変更内容を表2に示す。
FP サーバを経由しない場合,マルウェアは NPC の設定どおり内部 DNS サーバで C&C サーバの FQDN を引く。内部 DNS サーバは自分のゾーンに無い名前を外部 DNS サーバへ転送するが,表1の項番13 で許可している転送先は α.β.γ.1 である。
構成変更後の α.β.γ.1 は DNS サーバ1で,コンテンツサーバの機能しかもたない。インターネット上の名前を再帰的に解決しないので,C&C サーバの FQDN に対する IP アドレスは返らない。IP アドレスが分からなければ,マルウェアは宛先を決められず,通信を始められない。仮にアドレスが分かったとしても,表1には内部 LAN からインターネットへ直接出るルールが無い。
40字に収める。解答例は“C&C サーバの IP アドレスが取得できないので,宛先が設定できないから”(34字)。設問は“FQDN 宛てに”アクセスした場合を問うているので,FW で遮断されることよりも,名前解決ができないことを理由の中心に置く。
出典:令和元年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問2(表記を一部改変)