‹

平成27年度 秋期 午後Ⅱ

平成27年度 秋期に実施されたネットワークスペシャリスト試験 午後Ⅱの全2問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 ネットワーク基盤の拡張

ネットワーク基盤の拡張に関する次の記述を読んで,設問1〜4に答えよ。

K 社は,様々な用途の空調設備(以下,設備という)を製造し,保守サービスにも力を入れている。全国の保守センタに配備された保守員が,顧客のオフィスや工場などを訪問して,設備の点検や修理を行っている。今後は,リモート保守などの新サービスを提供する予定である。

〔現在の保守システム〕

現在の保守システムの構成を図1に示す。
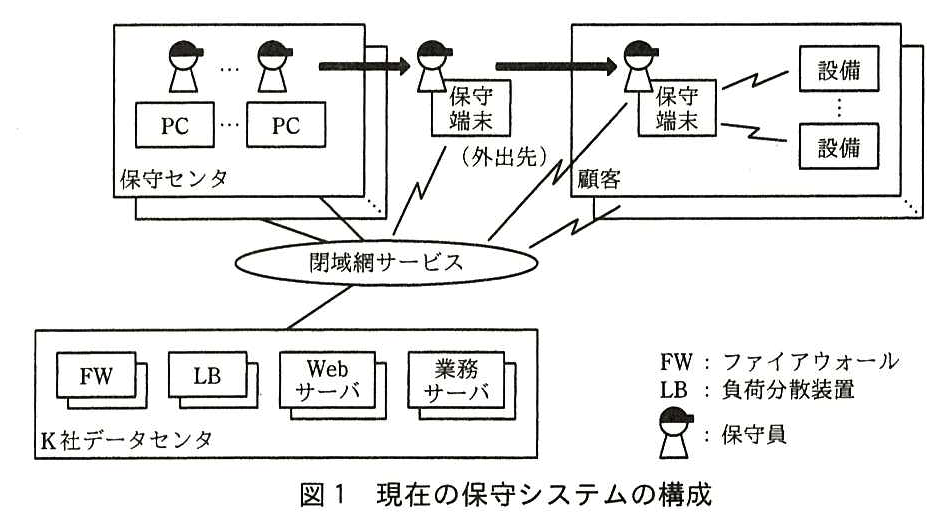
現在の保守システムの構成図。保守センタ(複数ある)には保守員と PC が複数あり,保守員は保守端末を持って外出先へ,さらに顧客(複数ある)へ出向く(太い矢印)。顧客の中では,保守員の保守端末が複数の設備と無線で通信する。保守センタ,外出先の保守端末(無線),顧客の中の保守端末(無線)及び顧客(無線)が閉域網サービスに接続し,閉域網サービスは K 社データセンタに接続している。K 社データセンタには FW,LB,Web サーバ,業務サーバがそれぞれ複数台ある。凡例:FW:ファイアウォール,LB:負荷分散装置,人の記号:保守員。
図1 現在の保守システムの構成

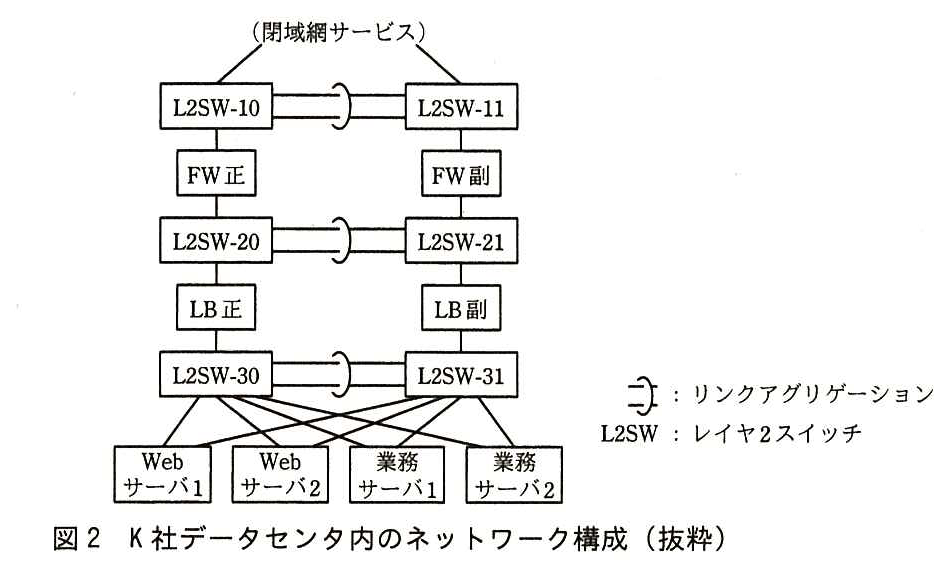
K 社データセンタ内のネットワーク構成を,図2に示す。

K 社データセンタ内のネットワーク構成図。閉域網サービスに L2SW-10 と L2SW-11 がそれぞれ接続し,L2SW-10 と L2SW-11 はリンクアグリゲーションで接続している。左の列は上から L2SW-10 − FW 正 − L2SW-20 − LB 正 − L2SW-30,右の列は L2SW-11 − FW 副 − L2SW-21 − LB 副 − L2SW-31 と接続している。L2SW-20 と L2SW-21,L2SW-30 と L2SW-31 もそれぞれリンクアグリゲーションで接続している。L2SW-30 と L2SW-31 の下に Web サーバ1,Web サーバ2,業務サーバ1,業務サーバ2 があり,各サーバは L2SW-30 と L2SW-31 の両方に接続している。凡例:リンクアグリゲーションの記号,L2SW:レイヤ2スイッチ。
図2 K 社データセンタ内のネットワーク構成(抜粋)

通常時のサーバへのアクセスに関するデータの流れを,図3に示す。

左から FW 正,LB 正,Web サーバ1,2,[ い ](太枠の空欄),業務サーバ1,2 が横に並ぶ。リクエストのデータの流れは右向きの矢印で,FW 正→LB 正が①,LB 正→Web サーバ1,2 が②,Web サーバ1,2→[ い ]が③,[ い ]→業務サーバ1,2 が④。レスポンスのデータの流れは左向きの矢印で,業務サーバ1,2→[ い ]が⑤,[ い ]→Web サーバ1,2 が⑥,Web サーバ1,2→LB 正が⑦,LB 正→FW 正が⑧。注記:右向きの矢印はリクエストのデータの流れを,左向きの矢印はレスポンスのデータの流れを示す。
図3 通常時のサーバへのアクセスに関するデータの流れ

〔保守システムの機能強化〕

情報システム部では,新サービスの提供に当たり,保守システムの機能強化プロジェクトを予定している。機能強化では,新業務サーバを K 社データセンタに設置して,全設備の稼働情報を継続的に収集し,それを保守員が参照する。また,保守センタから設備の操作(設定変更,ファームウェア更新)を行ったり,設備の稼働情報(運転実績,維持温度)を参照したりする。ところが,図1に示すように,現在の保守システムでは,ネットワークを介して設備へアクセスすることができない。そこで,情報システム部では,2 種類のネットワーク機器(通信アダプタと中継装置)を導入し,設備へのネットワークアクセスを実現しようとしている。

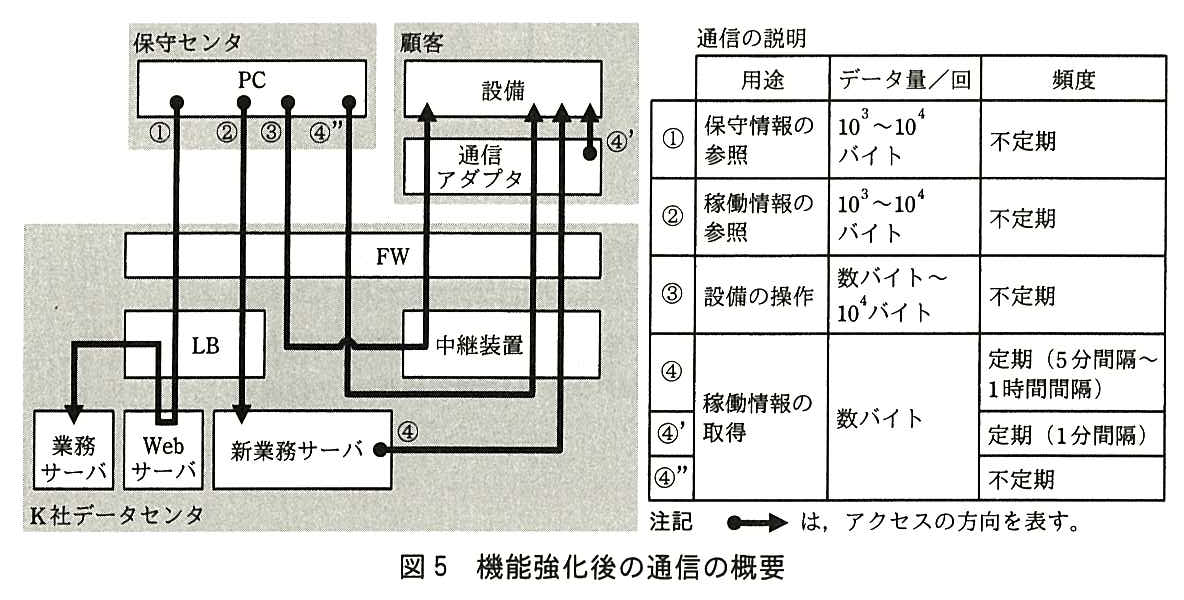
機能強化に伴う導入機器の設置場所を図4に,機能強化後の通信の概要を図5に,それぞれ示す。
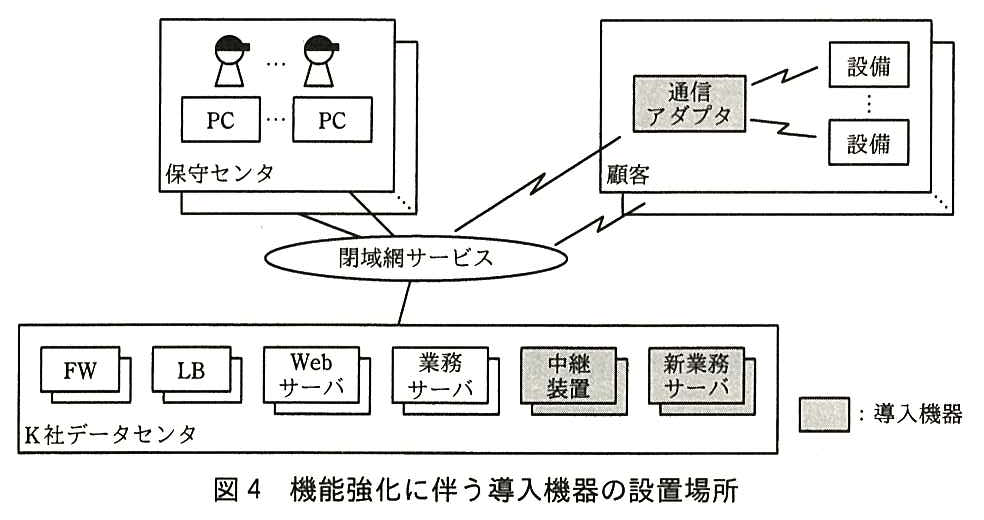
機能強化に伴う導入機器の設置場所の図。保守センタ(複数ある)には保守員と PC が複数ある。顧客(複数ある)には通信アダプタ(導入機器)があり,通信アダプタが複数の設備と無線で通信する。保守センタ,顧客の通信アダプタ(無線)及び顧客(無線)が閉域網サービスに接続し,閉域網サービスは K 社データセンタに接続している。K 社データセンタには FW,LB,Web サーバ,業務サーバ,中継装置(導入機器),新業務サーバ(導入機器)がそれぞれ複数台ある。凡例:網掛けの箱は導入機器。
図4 機能強化に伴う導入機器の設置場所
機能強化後の通信の概要図と,通信の説明の表。図の上段に保守センタ(PC)と顧客(設備,その下に通信アダプタ),下段に K 社データセンタがあり,データセンタ内は上から FW,その下に LB と中継装置,最下段に業務サーバ,Web サーバ,新業務サーバが並ぶ。アクセスの方向を表す矢印は次のとおり。①:PC から FW を通って LB に入り,Web サーバへ向かい,Web サーバから LB に戻って業務サーバへ向かう。②:PC から FW と LB の枠を縦に通って新業務サーバへ向かう。③:PC から FW を通って中継装置に入り,中継装置から FW と通信アダプタを通って設備へ向かう。④”:PC から FW を通って下へ伸び,中継装置の下を右へ回って,FW と通信アダプタを通って設備へ向かう。④:新業務サーバから右へ出て,FW と通信アダプタを通って設備へ向かう。④’:通信アダプタから設備へ向かう。通信の説明の表(列は用途,データ量/回,頻度)。①:保守情報の参照,10<sup>3</sup>〜10<sup>4</sup> バイト,不定期。②:稼働情報の参照,10<sup>3</sup>〜10<sup>4</sup> バイト,不定期。③:設備の操作,数バイト〜10<sup>4</sup> バイト,不定期。④:稼働情報の取得,数バイト,定期(5 分間隔〜1 時間間隔)。④’:稼働情報の取得,数バイト,定期(1 分間隔)。④”:稼働情報の取得,数バイト,不定期。注記:黒丸から矢印への線は,アクセスの方向を表す。
図5 機能強化後の通信の概要

図5中の通信の概要は,次のとおりである。

http://(新業務サーバの FQDN)/(稼働情報ファイル名)
http://(設備を指定するための FQDN)/(リソース名)

情報システム部では,図5中の ④,④’,④” の通信に関して,通信アダプタと中継装置の HTTP キャッシュ機能を使った次のような稼働情報取得案を構想している。

この稼働情報取得案に従うと,[ う ] はフォワードプロキシ,[ え ] は [ お ] プロキシとして動作しているとみなすことができる。

稼働情報取得案の通信シーケンス例を,図6に示す。
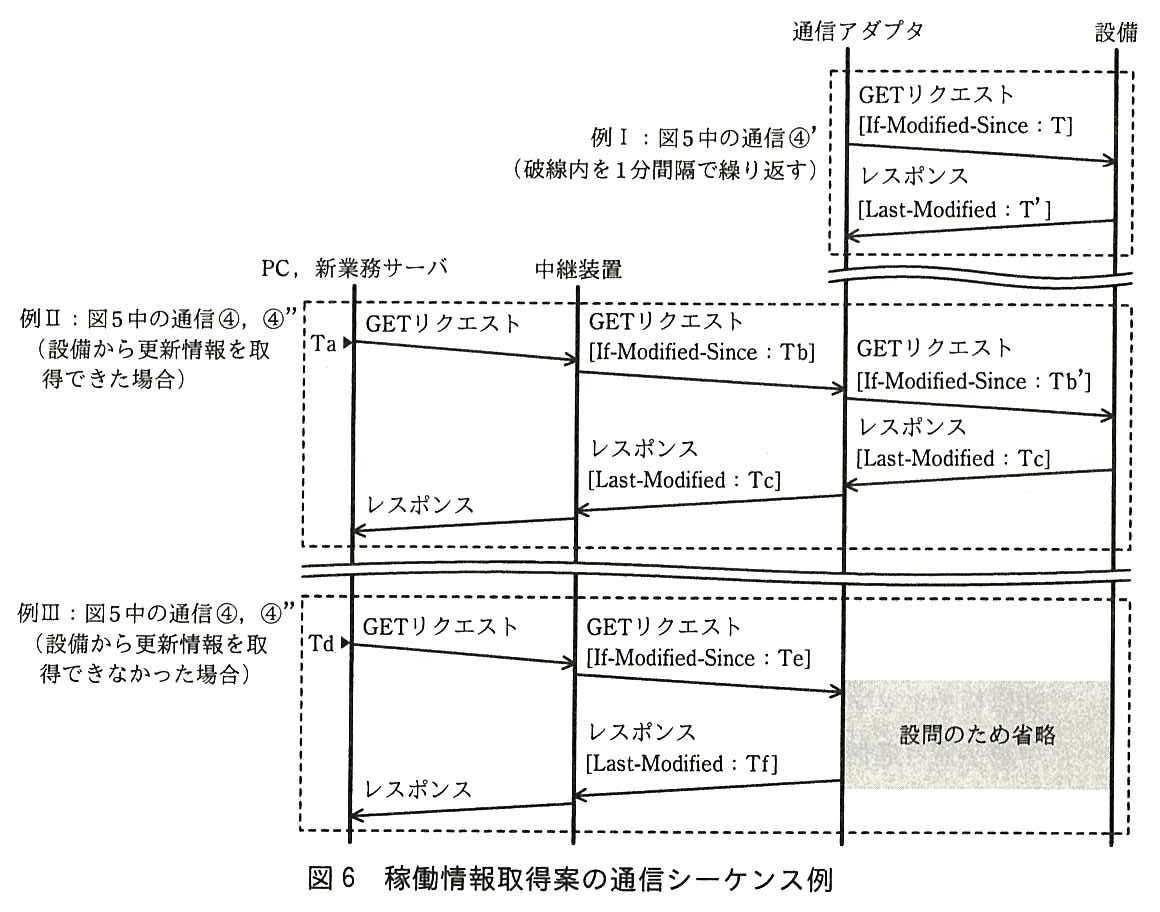
稼働情報取得案の通信シーケンス図。縦の線は左から“PC,新業務サーバ”,中継装置,通信アダプタ,設備。例Ⅰ:図5中の通信④’(破線内を 1 分間隔で繰り返す)。通信アダプタが設備へ GET リクエスト[If-Modified-Since:T]を送り,設備が通信アダプタへレスポンス[Last-Modified:T’]を返す。例Ⅱ:図5中の通信④,④”(設備から更新情報を取得できた場合)。時刻 Ta に PC,新業務サーバが中継装置へ GET リクエストを送り,中継装置が通信アダプタへ GET リクエスト[If-Modified-Since:Tb]を送り,通信アダプタが設備へ GET リクエスト[If-Modified-Since:Tb’]を送る。設備が通信アダプタへレスポンス[Last-Modified:Tc]を返し,通信アダプタが中継装置へレスポンス[Last-Modified:Tc]を返し,中継装置が PC,新業務サーバへレスポンスを返す。例Ⅲ:図5中の通信④,④”(設備から更新情報を取得できなかった場合)。時刻 Td に PC,新業務サーバが中継装置へ GET リクエストを送り,中継装置が通信アダプタへ GET リクエスト[If-Modified-Since:Te]を送る。通信アダプタと設備の間のやり取りは“設問のため省略”と網掛けで伏せてある。通信アダプタが中継装置へレスポンス[Last-Modified:Tf]を返し,中継装置が PC,新業務サーバへレスポンスを返す。
図6 稼働情報取得案の通信シーケンス例

図6中の時刻(T,Ta〜Tf,T’,Tb’)のうち,Ta,Td はリクエストの開始時刻,Tb,Tb’,Te,Tf はキャッシュされている最新稼働情報のタイムスタンプの時刻である。また,時刻の前後関係は次のとおりである。

Tb ≦ Tb’ < Tc
Te < Tf

ここで,x < y は,x が y に先行することを示す。

K 社情報システム部の M 君は,保守システムのネットワーク基盤を担当している。上司の N 氏から指示を受けた M 君は,保守システムの機能強化プロジェクトに先立ち,そこで必要となるネットワーク基盤の拡張について調査を進めてきた。

M 君は,図4〜6を使って,その調査結果を N 氏に説明した。次はそのときの会話である。

〔次世代設備に関する通信方式〕

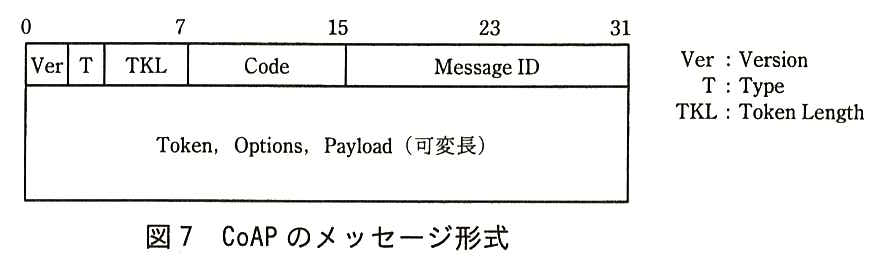
M 君は早速,新しい通信方式について調査し,RFC 7252 によって標準化が進められている通信プロトコルである CoAP(Constrained Application Protocol)が HTTP の代わりに利用できそうだと考えた。M 君が CoAP について調査した結果を次に示す。

CoAP のメッセージ形式。先頭の 32 ビット(ビット位置 0〜31)に,左から Ver,T,TKL(ここまでビット 0〜7),Code(ビット 8〜15),Message ID(ビット 16〜31)が並ぶ。その後ろに Token,Options,Payload(可変長)が続く。凡例:Ver:Version,T:Type,TKL:Token Length。
図7 CoAP のメッセージ形式

以上の調査から,M 君は,(b) TCP 上の HTTP を UDP 上の CoAP に置き換えることによって,通信アダプタと中継装置を用いた通信の TAT(Turn Around Time)を向上させることができると判断した。また,その際 FW の設定を変更しなくてもよいように,HTTP と CoAP の変換機能は,図5中の [ か ] に実装することにした。

M 君は,調査結果を基に,現在の設備に関する通信方式が次世代設備に関しても拡張可能であることを N 氏に説明した。

〔LAN の構成とネットワーク負荷〕

情報システム部は,新機能の開発に先立ち,次のような方針を立てている。

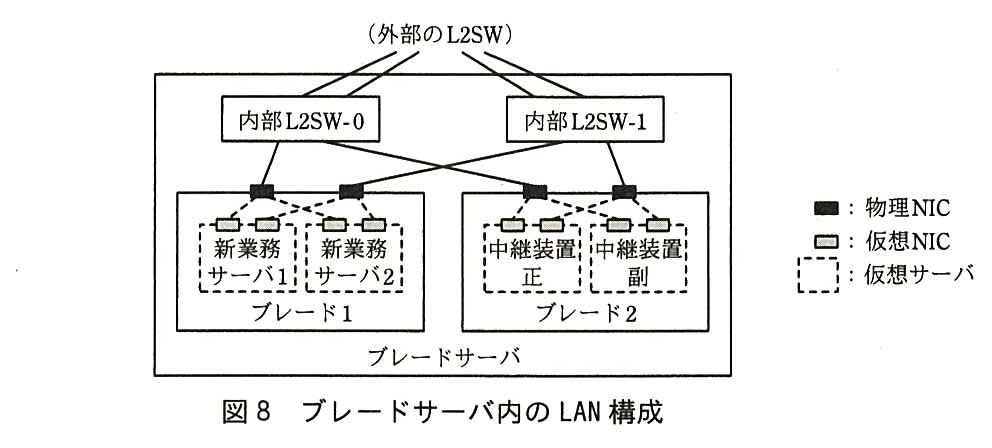
M 君は,新機能開発の方針を基に,NIC(Network Interface Card)を含む,ブレードサーバに関する LAN 構成について,次のような確認・検討を行った。

ブレードサーバ内の LAN 構成図。ブレードサーバの中に内部 L2SW-0,内部 L2SW-1,ブレード1,ブレード2 がある。内部 L2SW-0 と内部 L2SW-1 は,それぞれ 2 本の線で外部の L2SW に接続している。ブレード1 には物理 NIC が二つあり,一つは内部 L2SW-0 に,もう一つは内部 L2SW-1 に接続している。ブレード1 上に仮想サーバの新業務サーバ1 と新業務サーバ2 があり,それぞれ仮想 NIC を二つもち,二つの仮想 NIC はブレード1 の二つの物理 NIC にそれぞれ接続している(破線)。ブレード2 も同様に物理 NIC が二つあり,内部 L2SW-0 と内部 L2SW-1 にそれぞれ接続している。ブレード2 上に仮想サーバの中継装置正と中継装置副があり,それぞれ仮想 NIC を二つもち,ブレード2 の二つの物理 NIC にそれぞれ接続している。凡例:黒い四角:物理 NIC,網掛けの小さい四角:仮想 NIC,破線の枠:仮想サーバ。
図8 ブレードサーバ内の LAN 構成

図5中の ④ の通信では,大量の HTTP リクエストと HTTP レスポンスの対(以下,トランザクションという)が発生し,現行ネットワークの通信帯域に影響を与える可能性がある。また,FW は,TCP コネクションの確立開始から切断完了までの状態(以下,コネクションという)を管理するので,④ の通信の同時コネクション数は FW の性能に影響を与える可能性がある。そこで,M 君は,これらの通信負荷を見積もることにした。図5中の ④ の通信に関する見積りの前提を,表1に示す。
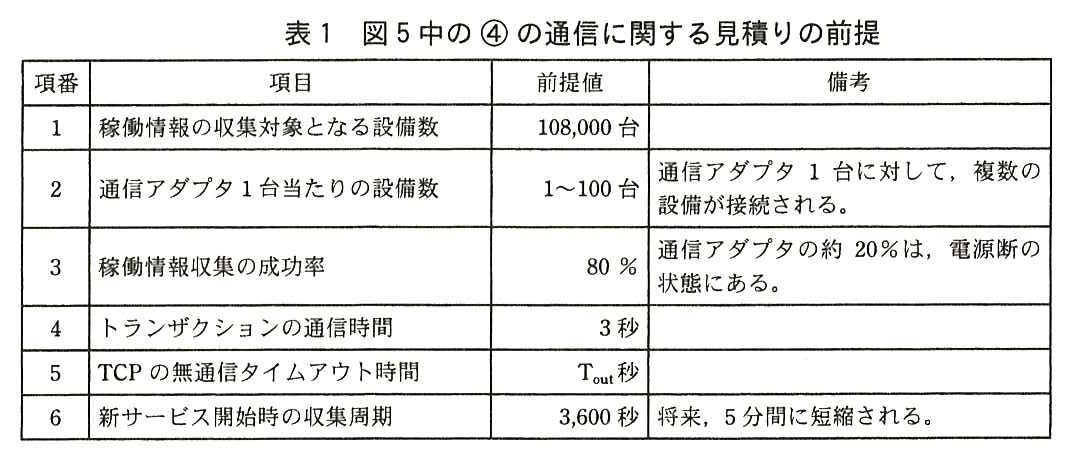
列は項番,項目,前提値,備考。1:稼働情報の収集対象となる設備数,108,000 台。2:通信アダプタ 1 台当たりの設備数,1〜100 台,備考:通信アダプタ 1 台に対して,複数の設備が接続される。3:稼働情報収集の成功率,80 %,備考:通信アダプタの約 20%は,電源断の状態にある。4:トランザクションの通信時間,3 秒。5:TCP の無通信タイムアウト時間,T<sub>out</sub> 秒。6:新サービス開始時の収集周期,3,600 秒,備考:将来,5 分間に短縮される。
表1 図5中の ④ の通信に関する見積りの前提

表1を前提にした見積り結果は次のとおりである。

このような検討の結果から,M 君は,通信帯域については当面懸念しなくてもよいと判断した。しかし,同時コネクション数は,FW の性能に大きく影響すると考え,負荷の予測と FW の増強について提言をまとめた。提言には,同時コネクション数を軽減するために,HTTP/1.1 の実装に関する次の三つの提案を含めた。

M 君は,以上の検討結果をまとめ,N 氏に報告した。

その後,保守システムの機能強化プロジェクトが開始されることになり,M 君はネットワークグループのリーダに任命された。
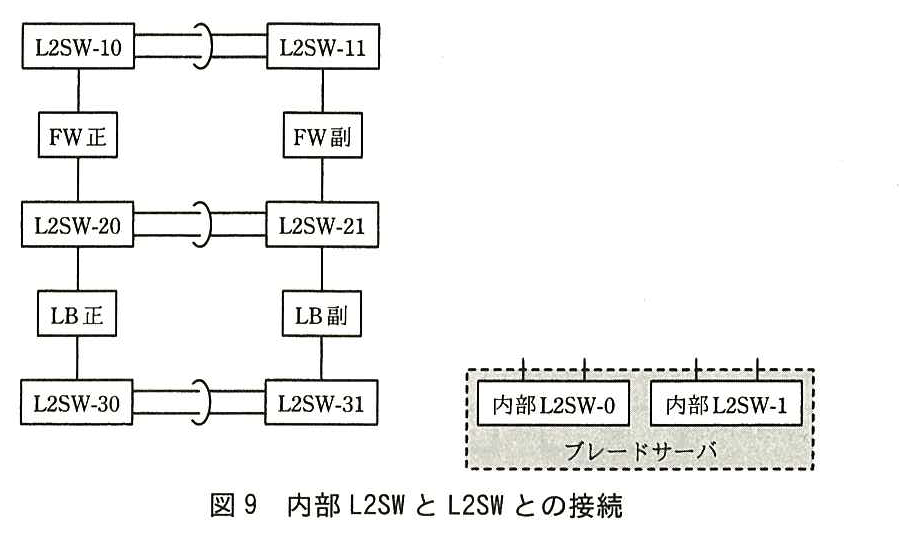
設問4(2)の中に示されている図。図2と同じく,左の列に上から L2SW-10,FW 正,L2SW-20,LB 正,L2SW-30,右の列に L2SW-11,FW 副,L2SW-21,LB 副,L2SW-31 が縦に接続し,L2SW-10 と L2SW-11,L2SW-20 と L2SW-21,L2SW-30 と L2SW-31 はそれぞれリンクアグリゲーションで接続している(サーバは描かれていない)。右下にブレードサーバ(網掛けの破線の枠)があり,中に内部 L2SW-0 と内部 L2SW-1 が並ぶ。内部 L2SW-0 と内部 L2SW-1 の上辺からそれぞれ 2 本の短い線が出ているが,どこにも接続されていない(ここに接続を追記する)。
図9 内部 L2SW と L2SW との接続

出題趣旨(IPA)

M2M(Machine to Machine)に関する,情報技術やシステム基盤が整備されつつあり,それらを活用した新しい情報システムの開発が進められている。M2Mには,センサ,制御機器,設備などの多様な機械(Machine)に関して,それらの性能や収容方法を考慮し,情報収集や制御などのユースケースを踏まえた,ネットワーク構築が必要となる。本問では,リモート保守用の情報システム開発の初期検討を題材にしている。現行のTCP/IPネットワークの拡張について,ネットワーク担当の視点から検討する。具体的には,利用形態から追加される通信を導き,その実現方法と,現行ネットワークへの影響を考察する。固有の知識を前提とはせずに,TCP/IPやHTTPに関する基本知識だけで推論できるよう記述を工夫し,ネットワーク基盤の拡張要件に関する,受験者の応用能力を問う。

設問と解答例

設問1(1) 解答欄1つ

本文中の [ あ ] に入れる適切な字句を答えよ。

〔あ〕解答例

  • 送信元IP
解説

本文の根拠

〔現在の保守システム〕

Web サーバと業務サーバのデフォルトゲートウェイは,LB である。

〔現在の保守システム〕

LB は,宛先の仮想 IP アドレスを実 IP アドレスに変換し,サーバへのアクセスを振り分ける。Web サーバから業務サーバへのアクセスについては,両サーバが同一セグメント内にあるので,[ あ ] アドレスも変換する。

Web サーバが業務サーバの仮想 IP アドレスへリクエストを送ると,LB は宛先を業務サーバの実 IP アドレスに変換して転送する。宛先だけを変換すると,業務サーバには送信元が Web サーバの実 IP アドレスのまま届く。業務サーバから見て Web サーバは同じセグメントにいるので,レスポンスをデフォルトゲートウェイの LB に渡さず,Web サーバへ直接送ってしまう。Web サーバは自分が送った宛先(業務サーバの仮想 IP アドレス)とは違う送信元からの応答を受け取ることになり,通信が成り立たない。そこで LB は送信元 IP アドレスも自分のアドレスに変換し,レスポンスが必ず LB に戻るようにする。

根拠は「両サーバが同一セグメント内にあるので」の一文である。クライアントからのアクセス(FW 経由)は別セグメントから来るので,デフォルトゲートウェイの LB を通って戻り,宛先の変換だけで済む。

間違えやすい点。「MAC」ではない。LB は IP アドレスを書き換えて振り分けている。空欄の後に「アドレス」と続くので,「送信元 IP」まで書く。

採点講評(IPA)

設問1〜4に正答率の大きな偏りはなく,全体の内容はよく理解されていた。その中で,TCP/IPの基本に関する設問1(1)と設問3(2)と,HTTPに関する設問4(5),(6)の正答率が比較的低かった。これらは,特別な知識は不要だが,複数の要素を理解し,正答を推論する問題である。日頃の勉強や実務でも,ネットワーク技術者として,複雑な状況から本質を見極め,課題を解決するという行動パターンを心掛けてほしい。設問1は,サーバネットワークに関する理解を問うている。ヘッダ内のアドレスの変化など,基本事項に関する設問だが,誤答が少なからず見受けられた。この種の問題は落ち着いて取り組み着実に答えるようにしてほしい。

設問1(2) 解答欄1つ

図3中の [ い ] に入れる適切な機器名を答えよ。

〔い〕解答例

  • LB正
解説

本文の根拠

〔現在の保守システム〕

Web サーバと業務サーバへアクセスするための仮想 IP アドレスが,それぞれに定義されている。

〔現在の保守システム〕

FW 及び LB は,Active-Standby 方式で冗長化されている。

図3

左から FW 正,LB 正,Web サーバ1,2,[ い ](太枠の空欄),業務サーバ1,2 が横に並ぶ。

Web サーバは業務サーバの仮想 IP アドレスへアクセスする。仮想 IP アドレスを実 IP アドレスに変換して振り分けるのは LB なので,Web サーバと業務サーバの間には LB が入る。LB は Active-Standby で冗長化されており,通常時に動いているのは正系なので「LB 正」になる。

図3は通常時の流れで,左端の FW,その次の LB もすでに「FW 正」「LB 正」と正系で書かれている。空欄の機器もこれに合わせる。

間違えやすい点。同じ LB 正が図3に2回出てくることに戸惑うかもしれないが,①②の LB 正と③〜⑥の LB 正は同じ機器である。「LB」だけでは通常時の機器を特定しきれないので,正系まで書く。

採点講評(IPA)

設問1は,サーバネットワークに関する理解を問うている。ヘッダ内のアドレスの変化など,基本事項に関する設問だが,誤答が少なからず見受けられた。この種の問題は落ち着いて取り組み着実に答えるようにしてほしい。

設問1(3)

図3中の ①〜⑧ の IP パケットのうち,送信元 IP アドレスが ②と同じになる IP パケットの番号を全て答えよ。

解答例

  • ①
解説

本文の根拠

〔現在の保守システム〕

LB は,宛先の仮想 IP アドレスを実 IP アドレスに変換し,サーバへのアクセスを振り分ける。

図3

リクエストのデータの流れは右向きの矢印で,FW 正→LB 正が①,LB 正→Web サーバ1,2 が②,Web サーバ1,2→[ い ]が③,[ い ]→業務サーバ1,2 が④。

②は LB 正が Web サーバへ転送するリクエストで,送信元はクライアント(保守センタの PC 又は保守端末)の IP アドレスである。LB はクライアントからのアクセスでは宛先だけを変換するので,送信元は①と同じになる。ほかの番号の送信元を追うと,③と⑦は Web サーバの実 IP アドレス,④は LB(設問1(1)の送信元変換),⑤は業務サーバの実 IP アドレス,⑥は業務サーバの仮想 IP アドレス,⑧は Web サーバの仮想 IP アドレスである。したがってクライアントの IP アドレスを送信元にもつのは①だけになる。

本文は「宛先の仮想 IP アドレスを実 IP アドレスに変換」と,クライアントからのアクセスで変えるのは宛先であることを書いている。送信元の変換は,Web サーバから業務サーバへのアクセスに限った話である。

間違えやすい点。⑦(Web サーバから LB へのレスポンス)は②の逆向きなので,送信元と宛先が入れ替わる。⑦の送信元は Web サーバの実 IP アドレスであり,②の送信元とは一致しない。

採点講評(IPA)

設問1は,サーバネットワークに関する理解を問うている。ヘッダ内のアドレスの変化など,基本事項に関する設問だが,誤答が少なからず見受けられた。この種の問題は落ち着いて取り組み着実に答えるようにしてほしい。

設問1(4)

図3中の ①〜⑧ の IP パケットのうち,宛先 IP アドレスが ②と同じになる IP パケットの番号を全て答えよ。

解答例

  • ⑥
解説

本文の根拠

〔現在の保守システム〕

Web サーバから業務サーバへのアクセスについては,両サーバが同一セグメント内にあるので,[ あ ] アドレスも変換する。

図3

レスポンスのデータの流れは左向きの矢印で,業務サーバ1,2→[ い ]が⑤,[ い ]→Web サーバ1,2 が⑥,Web サーバ1,2→LB 正が⑦,LB 正→FW 正が⑧。

②の宛先は,LB が変換した後の Web サーバの実 IP アドレスである。Web サーバの実 IP アドレスを宛先にもつのは,②のほかに⑥がある。③で Web サーバは自分の実 IP アドレスを送信元にしてリクエストを送り,LB が④で送信元を LB のアドレスに変換する。業務サーバのレスポンス⑤は LB 宛てに返り,LB は変換を元に戻して,⑥を Web サーバの実 IP アドレス宛てに送る。

設問1(1)の送信元変換があるので,⑤の宛先は LB であって Web サーバではない。変換を戻した⑥で初めて Web サーバの実 IP アドレスが宛先になる。

間違えやすい点。⑤を選ばないこと。送信元を変換しなければ⑤の宛先も Web サーバになるが,その場合は業務サーバが LB を通さず直接返してしまい,図3の流れにならない。⑧の宛先はクライアントである。

採点講評(IPA)

設問1は,サーバネットワークに関する理解を問うている。ヘッダ内のアドレスの変化など,基本事項に関する設問だが,誤答が少なからず見受けられた。この種の問題は落ち着いて取り組み着実に答えるようにしてほしい。

設問2(1) 解答欄3つ

本文中の [ う ] 〜 [ お ] に入れる適切な字句を答えよ。

〔う〕解答例

  • 中継装置

〔え〕解答例

  • 通信アダプタ

〔お〕解答例

  • リバース
解説

本文の根拠

〔保守システムの機能強化〕

中継装置と通信アダプタは,HTTP レスポンスに含まれる設備の稼働情報を,自装置にキャッシュする。

〔保守システムの機能強化〕

この稼働情報取得案に従うと,[ う ] はフォワードプロキシ,[ え ] は [ お ] プロキシとして動作しているとみなすことができる。

図5

③:PC から FW を通って中継装置に入り,中継装置から FW と通信アダプタを通って設備へ向かう。

フォワードプロキシはクライアントの側に置かれ,クライアントに代わって様々なサーバへリクエストを出す。リバースプロキシはサーバの側に置かれ,サーバに代わってクライアントのリクエストを受ける。この構成で HTTP クライアントは PC と新業務サーバ,HTTP サーバは設備である。中継装置は K 社データセンタにあってクライアントのリクエストを受け,多数の設備へ中継するのでフォワードプロキシ(う)に当たる。通信アダプタは顧客の設備の手前にあり,配下の設備に代わってリクエストを受けてキャッシュから応答することもあるので,リバースプロキシ(え,お)に当たる。

図5で③や④”は PC から中継装置を経て,通信アダプタから設備へ届く。クライアント寄りが中継装置,サーバ(設備)寄りが通信アダプタという位置関係が,二つのプロキシの別を決める。

間違えやすい点。う と え を入れ替えないこと。どちらもキャッシュをもつが,どちらの側の代理をしているかで名前が決まる。お は「逆」ではなく「リバース」と答える。

採点講評(IPA)

設問2は,提案された稼働情報収集の通信方式への理解を問うている。HTTP/1.1の基本知識を前提としたが,多くは提示した通信シーケンス例などから直接読み解く必要があることから,(2),(5),(6)は,受験者の経験によって差が出た設問だったようである。

設問2(2) 25字以内

本文中の下線(a)の利点を,25 字以内で述べよ。

解答例

  • 稼働情報の収集周期の変更が容易である。
解説

本文の根拠

〔保守システムの機能強化〕

④ の通信では,2 台の新業務サーバに実装された HTTP クライアントが,定期的に配下の設備に GET リクエストをそれぞれ送信し,稼働情報を取得する。(a) 稼働情報取得のトリガは,設備ではなく K 社データセンタ側にあるが,それは運用上の利点となっている。

〔保守システムの機能強化〕

収集周期は,サービス開始時は 1 時間とし,段階的に 5 分間程度に短縮しサービス品質を向上させる。

稼働情報を取りにいく契機が新業務サーバにあるので,収集周期は新業務サーバの設定を変えるだけで変えられる。もし設備の側から送る方式なら,周期を変えるたびに全国の顧客にある多数の設備の設定を変えなければならない。

本文は,収集周期をサービス開始時の 1 時間から段階的に 5 分間程度へ短くすると書いている。周期を何度も変えることが予定されているので,データセンタ側だけで変えられることが運用上の利点になる。

字数の詰め方(25字)。何が容易になるかを具体的に書く。解答例は「稼働情報の収集周期の変更が容易である。」(19字)である。「管理しやすい」だけでは何の利点か伝わらない。

採点講評(IPA)

設問2は,提案された稼働情報収集の通信方式への理解を問うている。HTTP/1.1の基本知識を前提としたが,多くは提示した通信シーケンス例などから直接読み解く必要があることから,(2),(5),(6)は,受験者の経験によって差が出た設問だったようである。

設問2(3)

図6中の例Ⅱのシーケンスによって,通信アダプタのキャッシュが更新される。更新後の最新稼働情報のタイムスタンプの時刻を答えよ。

解答例

  • Tc
解説

本文の根拠

図6

設備が通信アダプタへレスポンス[Last-Modified:Tc]を返し,通信アダプタが中継装置へレスポンス[Last-Modified:Tc]を返し,中継装置が PC,新業務サーバへレスポンスを返す。

〔保守システムの機能強化〕

中継装置と通信アダプタは,HTTP レスポンスに含まれる設備の稼働情報を,自装置にキャッシュする。

例Ⅱでは,通信アダプタが If-Modified-Since:Tb’ を付けて設備へ GET リクエストを送り,設備は Tb’ より新しい稼働情報を Last-Modified:Tc 付きで返している。通信アダプタはこのレスポンスの稼働情報をキャッシュするので,更新後の最新稼働情報のタイムスタンプは Tc になる。Last-Modified はそのリソースが最後に変更された時刻を示すヘッダである(RFC 7232)。

時刻の関係 Tb’ < Tc からも,キャッシュが古い Tb’ から新しい Tc に置き換わることが分かる。

間違えやすい点。リクエストの開始時刻 Ta ではない。キャッシュのタイムスタンプは稼働情報そのものの時刻であり,設備が返した Last-Modified の値になる。

採点講評(IPA)

設問2は,提案された稼働情報収集の通信方式への理解を問うている。HTTP/1.1の基本知識を前提としたが,多くは提示した通信シーケンス例などから直接読み解く必要があることから,(2),(5),(6)は,受験者の経験によって差が出た設問だったようである。

設問2(4) 35字以内

図6中の例Ⅱの GET リクエストの中継において,Tb と Tb’ は異なる場合が多いが,それはなぜか。キャッシュに着目して,35 字以内で述べよ。

解答例

  • 中継装置より通信アダプタのキャッシュの更新頻度が高く新しいから
解説

本文の根拠

〔保守システムの機能強化〕

④’ の通信では,通信アダプタは単独で,HTTP ヘッダ[If-Modified-Since:x]を付加した GET リクエストを設備へ 1 分間隔で送信し,取得した稼働情報を自装置にキャッシュする。

図5

④:稼働情報の取得,数バイト,定期(5 分間隔〜1 時間間隔)。④’:稼働情報の取得,数バイト,定期(1 分間隔)。

Tb は中継装置が,Tb’ は通信アダプタがそれぞれキャッシュしている最新稼働情報のタイムスタンプである。通信アダプタは④’で 1 分間隔で設備から稼働情報を取り直しているので,キャッシュが頻繁に更新される。中継装置のキャッシュは④や④”のリクエストが通ったときにしか更新されない。このため通信アダプタのキャッシュのほうが新しいことが多く,Tb と Tb’ は異なることが多い。

図5の表で,④は 5 分間隔〜1 時間間隔,④’は 1 分間隔とされている。更新の頻度の差が,キャッシュの新しさの差になる。条件 Tb ≦ Tb’ も,通信アダプタのほうが新しいか同じであることを示している。

字数の詰め方(35字)。二つの装置の比較と,更新頻度の差を書く。解答例は「中継装置より通信アダプタのキャッシュの更新頻度が高く新しいから」(31字)である。

採点講評(IPA)

設問2は,提案された稼働情報収集の通信方式への理解を問うている。HTTP/1.1の基本知識を前提としたが,多くは提示した通信シーケンス例などから直接読み解く必要があることから,(2),(5),(6)は,受験者の経験によって差が出た設問だったようである。

設問2(5) 解答欄2つ

図6中の例Ⅲの通信シーケンスになるのは,どのような場合が考えられるか。通信アダプタと設備の間の通信に着目して二つ挙げ,それぞれ 30 字以内で述べよ。

〔①〕解答例

  • 設備とTCPコネクションが確立できない場合

〔②〕解答例

  • 設備がNot Modifiedを応答した場合
解説

本文の根拠

〔保守システムの機能強化〕

また,設備はいつも通電されているとは限らないので,それを考慮した仕組み(以下,稼働情報取得案という)を用意する。

〔保守システムの機能強化〕

中継装置と通信アダプタは,稼働情報に関する GET リクエストを中継する際に,自装置がキャッシュしている最新の稼働情報よりも新しい稼働情報を取得するように,HTTP ヘッダ[If-Modified-Since:x]を付加する(x は時刻)。そして,新しい稼働情報が得られない場合には,自装置がキャッシュしている最新の稼働情報を利用する。

図6

例Ⅲ:図5中の通信④,④”(設備から更新情報を取得できなかった場合)。

例Ⅲは,通信アダプタが設備から新しい稼働情報を得られず,自分のキャッシュ(タイムスタンプ Tf)で応答した場合である。得られない場合は二つ考えられる。一つは設備の電源が切れているなどで,通信アダプタと設備の間で TCP コネクションが確立できない場合である。もう一つは,設備が If-Modified-Since の時刻より新しい情報をもたず,304 Not Modified を返した場合である(RFC 7232)。どちらでも通信アダプタは本文のとおりキャッシュを使う。

本文は「設備はいつも通電されているとは限らない」と通電していない場合を想定しており,また If-Modified-Since を付けているので「更新されていない」という応答もありうる。

字数の詰め方(各30字)。通信アダプタと設備の間で何が起きたかを書く。解答例は「設備と TCP コネクションが確立できない場合」「設備が Not Modified を応答した場合」である。二つの順序は問わない。

採点講評(IPA)

設問2は,提案された稼働情報収集の通信方式への理解を問うている。HTTP/1.1の基本知識を前提としたが,多くは提示した通信シーケンス例などから直接読み解く必要があることから,(2),(5),(6)は,受験者の経験によって差が出た設問だったようである。

設問2(6) 40字以内

図6中の例Ⅰの周期を長くした場合(例えば 1 分間隔から 2 分間隔へ変更),HTTP クライアントが受け取る応答への影響を 40 字以内で述べよ。

解答例

  • 電源断などで設備との通信ができない場合の稼働情報が古くなる。
解説

本文の根拠

図6

例Ⅰ:図5中の通信④’(破線内を 1 分間隔で繰り返す)。

〔保守システムの機能強化〕

そして,新しい稼働情報が得られない場合には,自装置がキャッシュしている最新の稼働情報を利用する。

設備と通信できるときは,④や④”のリクエストは通信アダプタから設備まで届き,最新の稼働情報が返る。例Ⅰの周期に左右されるのは,電源断などで設備と通信できず,通信アダプタがキャッシュで応答する場合である。このときの応答は,通信アダプタが最後に取得できた稼働情報になる。例Ⅰの周期を 1 分から 2 分に延ばすと,最後に取得できた時点が設備の停止時刻からより離れうるので,応答される稼働情報が古くなる。

本文は,新しい稼働情報が得られない場合はキャッシュの最新の稼働情報を利用すると書いている。キャッシュの新しさを決めるのが例Ⅰ(④’)の周期である。

字数の詰め方(40字)。どの場合に,何がどうなるかを書く。解答例は「電源断などで設備との通信ができない場合の稼働情報が古くなる。」(30字)である。「常に古くなる」とすると,通信できる場合まで含んでしまい誤りになる。

採点講評(IPA)

設問2は,提案された稼働情報収集の通信方式への理解を問うている。HTTP/1.1の基本知識を前提としたが,多くは提示した通信シーケンス例などから直接読み解く必要があることから,(2),(5),(6)は,受験者の経験によって差が出た設問だったようである。

設問3(1) 解答欄1つ

本文中の [ か ] に入れる適切な機器名を答えよ。

〔か〕解答例

  • 通信アダプタ
解説

本文の根拠

〔次世代設備に関する通信方式〕

HTTP リクエストを CoAP リクエストに変換したり,CoAP レスポンスを HTTP レスポンスに変換したりすることもできる。

〔次世代設備に関する通信方式〕

また,その際 FW の設定を変更しなくてもよいように,HTTP と CoAP の変換機能は,図5中の [ か ] に実装することにした。

FW は K 社データセンタと閉域網サービスの間にあり,いまは HTTP(TCP)の通信を通すように設定されている。CoAP は UDP 上で動くので,FW を CoAP が通るなら UDP を許可する設定が要る。変換機能を FW より設備側の通信アダプタに置けば,FW を通るのは従来どおり HTTP のままで,CoAP は通信アダプタと設備の間だけで使われる。

図5で FW の外側(顧客側)にある機器は通信アダプタと設備だけである。中継装置や新業務サーバは FW の内側にあるので,そこで変換すると CoAP が FW を通ってしまう。

間違えやすい点。「中継装置」ではない。空欄は機器名を問うので「通信アダプタ」と答える。

採点講評(IPA)

設問3ではCoAP(Constrained Application Protocol)という比較的新しい通信プロトコルを取り上げた。固有の知識は求めず,通信プロトコルの基本知識だけでも十分解ける問題とした。基本技術の正しい理解や,従来技術から新技術を理解・評価する能力は,実務でも大切である。

設問3(2) 20字以内

図7の CoAP メッセージ以外に,IEEE 802.15.4 フレームのデータ部に含まれるデータを,20 字以内で答えよ。

解答例

  • IPヘッダとUDPヘッダ
解説

本文の根拠

〔次世代設備に関する通信方式〕

CoAP は,UDP 上で動作可能な,HTTP に似た通信プロトコルである。

〔次世代設備に関する通信方式〕

ZigBee に用いられる IEEE 802.15.4 フレームのデータ部は,IEEE 802.3(Ethernet)フレームのデータ部よりもかなり短く,CoAP のメッセージ形式は,それに適したものになっている。

CoAP は UDP の上で動き,UDP は IP の上で動く。IEEE 802.15.4 のフレームで CoAP を運ぶと,データ部には CoAP メッセージの前に UDP ヘッダと IP ヘッダが入る。Ethernet のデータ部に IP パケットが入るのと同じ関係である。IEEE 802.15.4 のフレームは最大 127 バイトと小さいので,IPv6 を載せるときはヘッダを圧縮する方式(6LoWPAN,RFC 4944)が使われるが,いずれにしても IP と UDP のヘッダ情報がデータ部に入る。

本文の「UDP 上で動作可能」から,CoAP の下に UDP があることが読み取れる。CoAP は RFC 7252 で規定され,UDP のポート 5683 を使う。

字数の詰め方(20字)。解答例は「IP ヘッダと UDP ヘッダ」である。講評はこの設問の正答率が比較的低かったとしている。CoAP 自身のヘッダ(Token など)は図7の CoAP メッセージに含まれるので答えにならない。

採点講評(IPA)

設問1〜4に正答率の大きな偏りはなく,全体の内容はよく理解されていた。その中で,TCP/IPの基本に関する設問1(1)と設問3(2)と,HTTPに関する設問4(5),(6)の正答率が比較的低かった。これらは,特別な知識は不要だが,複数の要素を理解し,正答を推論する問題である。日頃の勉強や実務でも,ネットワーク技術者として,複雑な状況から本質を見極め,課題を解決するという行動パターンを心掛けてほしい。設問3ではCoAP(Constrained Application Protocol)という比較的新しい通信プロトコルを取り上げた。固有の知識は求めず,通信プロトコルの基本知識だけでも十分解ける問題とした。基本技術の正しい理解や,従来技術から新技術を理解・評価する能力は,実務でも大切である。

設問3(3) 解答欄2つ

本文中の下線(b)について,TAT の向上に寄与する,CoAP と UDP の特長を二つ挙げ,それぞれ 30 字以内で述べよ。

〔①〕解答例

  • TCPコネクションの確立と終了の手順が不要である。

〔②〕解答例

  • CoAPはヘッダ長が短いなど,データの格納効率が良い。
解説

本文の根拠

〔次世代設備に関する通信方式〕

以上の調査から,M 君は,(b) TCP 上の HTTP を UDP 上の CoAP に置き換えることによって,通信アダプタと中継装置を用いた通信の TAT(Turn Around Time)を向上させることができると判断した。

〔次世代設備に関する通信方式〕

CoAP のメッセージは,4 バイトのヘッダと可変長の Token,Options,Payload から構成されている。

TAT はリクエストを送ってから応答が返るまでの時間である。一つは UDP の特長で,TCP のようにデータを送る前の 3 ウェイハンドシェークや,終わった後のコネクション切断の手順が要らない。1 回のやり取りが数バイトの稼働情報なので,手順の往復が省ける効果は大きい。もう一つは CoAP の特長で,ヘッダが 4 バイトと短く,テキストで書く HTTP のヘッダに比べて同じ情報を少ないバイト数で運べる。フレームの小さい IEEE 802.15.4 では,送るフレーム数や時間が減る。

本文の「4 バイトのヘッダ」と「CoAP のメッセージ形式は,それに適したものになっている」が CoAP の側の根拠である。UDP の側は下線(b)の「TCP 上の HTTP を UDP 上の CoAP に置き換える」から,TCP の手順が無くなることを読む。

字数の詰め方(各30字)。UDP と CoAP から一つずつ挙げる。解答例は「TCP コネクションの確立と終了の手順が不要である。」「CoAP はヘッダ長が短いなど,データの格納効率が良い。」である。

採点講評(IPA)

設問3ではCoAP(Constrained Application Protocol)という比較的新しい通信プロトコルを取り上げた。固有の知識は求めず,通信プロトコルの基本知識だけでも十分解ける問題とした。基本技術の正しい理解や,従来技術から新技術を理解・評価する能力は,実務でも大切である。

設問4(1) 解答欄1つ

本文中の [ き ] に入れる適切な機器名を答えよ。

〔き〕解答例

  • LB
解説

本文の根拠

〔LAN の構成とネットワーク負荷〕

図5中の ② の通信は LB を経由させ,2 台の新業務サーバに負荷分散させる。

〔LAN の構成とネットワーク負荷〕

新業務サーバのデフォルトゲートウェイには [ き ] を,中継装置のデフォルトゲートウェイには FW を,それぞれ定義する。

②の通信は LB で負荷分散させるので,新業務サーバは既存の Web サーバや業務サーバと同じく LB の配下(LB と L2SW-30,31 のセグメント)に置く。LB の配下のサーバは,レスポンスが LB を通って戻らないと LB の変換が元に戻せない。このため既存のサーバと同じく,デフォルトゲートウェイを LB にする。

本文は既存のサーバについて「Web サーバと業務サーバのデフォルトゲートウェイは,LB である」と書いている。新業務サーバも LB を経由させる方針なので,同じ設定になる。中継装置は LB を使わないので,デフォルトゲートウェイは FW になる。

間違えやすい点。「LB 正」と書く必要はない。デフォルトゲートウェイは Active-Standby で引き継がれる LB のアドレスを指すので,機器名としては「LB」でよい。

採点講評(IPA)

設問4は,“(1),(2)仮想サーバを含むネットワーク”と,“(3)〜(6)HTTPにおけるTCPコネクション(いわゆるセッション維持)”に関する設問である。どちらも過去に出題したテーマであるが,それらを通じて今回の題材への総合理解を問うた。限られた時間でもよく書けていた解答が多い一方で,“(5)クローズ接続オプションの使い方”や“(6)URLに関する設計指針”については理解不足の解答もやや目立った。本設問では,通常の“TCPコネクション維持によるWebアクセスの応答時間改善”ではなく,“TCPコネクション解放によるファイアウォールの論理資源節約”という,いわば逆の要件になっていることに注意してほしい。

設問4(2)

本文中の下線(c)について,内部 L2SW と L2SW との接続を,図9に示す。内部 L2SW と L2SW との接続を追記し,図9を完成させよ。

解答例(図)
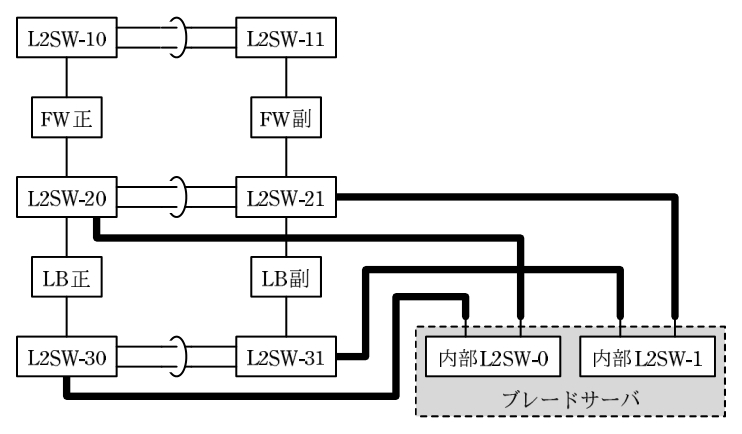
解答例の図9。L2SW-20 と内部 L2SW-0,L2SW-30 と内部 L2SW-0,L2SW-21 と内部 L2SW-1,L2SW-31 と内部 L2SW-1 をそれぞれ接続する線が追記されている(内部 L2SW-0 は L2SW-20 と L2SW-30 に,内部 L2SW-1 は L2SW-21 と L2SW-31 に接続する)。
解説

本文の根拠

〔LAN の構成とネットワーク負荷〕

LB 利用の有無を考慮し,新業務サーバと中継装置は別の VLAN に収容する。

〔LAN の構成とネットワーク負荷〕

(c) 図8中の二つの内部 L2SW に,図2中の 2 組の L2SW を接続する。

〔現在の保守システム〕

リンクアグリゲーションで接続された 3 組の L2SW は,それぞれ単一の異なるセグメントを構成している。

新業務サーバは LB 経由の通信を受けるので,LB の配下のセグメント(L2SW-30,31)につなぐ。中継装置は LB を使わずデフォルトゲートウェイが FW なので,FW と LB の間のセグメント(L2SW-20,21)につなぐ。二つの内部 L2SW はどちらのブレードにもつながっているので,各内部 L2SW を両方のセグメントに接続し,新業務サーバ用と中継装置用の VLAN を通す。冗長化のために,内部 L2SW-0 は正系の列の L2SW-20 と L2SW-30 に,内部 L2SW-1 は副系の列の L2SW-21 と L2SW-31 に接続する。これで内部 L2SW や外部の L2SW のどれか一つが故障しても,残りの経路で両方のセグメントに届く。

本文の「2 組の L2SW」は,3 組のうち FW の内側にある L2SW-20,21 の組と L2SW-30,31 の組である。L2SW-10,11 は FW の外側(閉域網サービス側)なので,つなぐと FW を迂回してしまう。

間違えやすい点。1 台の内部 L2SW を同じ組の 2 台(L2SW-20 と L2SW-21 など)につなぐと,どちらかの内部 L2SW が止まったときに片方のセグメントに届かなくなる。各内部 L2SW が両方の組に 1 本ずつつながっていることを確かめる。

採点講評(IPA)

設問4は,“(1),(2)仮想サーバを含むネットワーク”と,“(3)〜(6)HTTPにおけるTCPコネクション(いわゆるセッション維持)”に関する設問である。どちらも過去に出題したテーマであるが,それらを通じて今回の題材への総合理解を問うた。限られた時間でもよく書けていた解答が多い一方で,“(5)クローズ接続オプションの使い方”や“(6)URLに関する設計指針”については理解不足の解答もやや目立った。本設問では,通常の“TCPコネクション維持によるWebアクセスの応答時間改善”ではなく,“TCPコネクション解放によるファイアウォールの論理資源節約”という,いわば逆の要件になっていることに注意してほしい。

設問4(3) 解答欄3つ

本文中の [ ア ] 〜 [ ウ ] に入れる適切な数値を答えよ。

〔ア〕解答例

  • 30

〔イ〕解答例

  • 72

〔ウ〕解答例

  • 6
解説

本文の根拠

表1

1:稼働情報の収集対象となる設備数,108,000 台。

表1

3:稼働情報収集の成功率,80 %,備考:通信アダプタの約 20%は,電源断の状態にある。4:トランザクションの通信時間,3 秒。5:TCP の無通信タイムアウト時間,Tout 秒。6:新サービス開始時の収集周期,3,600 秒,備考:将来,5 分間に短縮される。

〔LAN の構成とネットワーク負荷〕

1 トランザクションは 1 コネクションで処理されると仮定すると,各コネクションの保持時間は,項番3〜5から,平均(2.4 + 0.2 × Tout)秒と推定できる。

ア:108,000 台の設備から 3,600 秒に 1 回ずつ取得するので,108,000÷3,600=30 トランザクション/秒である。イ・ウ:同時コネクション数の平均は,1 秒当たりに発生するコネクション数×1 コネクションの平均保持時間で求まる。30×(2.4+0.2×Tout)=72+6×Tout なので,イは 72,ウは 6 である。

保持時間の式は表1から確かめられる。80%は成功して通信時間 3 秒で終わり,20%は電源断で応答が無く無通信タイムアウト Tout 秒まで残るので,0.8×3+0.2×Tout=2.4+0.2×Tout となる。検算として,収集周期が 5 分間(300 秒)になると毎秒 108,000÷300=360 トランザクションで,3,600÷300=12 倍になる。本文の「12 倍に増加する」と一致する。

間違えやすい点。2 台の新業務サーバで割らないこと。問われているのは 2 台の合計で,108,000 台は 2 台が分担する全設備数である。

採点講評(IPA)

設問4は,“(1),(2)仮想サーバを含むネットワーク”と,“(3)〜(6)HTTPにおけるTCPコネクション(いわゆるセッション維持)”に関する設問である。どちらも過去に出題したテーマであるが,それらを通じて今回の題材への総合理解を問うた。限られた時間でもよく書けていた解答が多い一方で,“(5)クローズ接続オプションの使い方”や“(6)URLに関する設計指針”については理解不足の解答もやや目立った。本設問では,通常の“TCPコネクション維持によるWebアクセスの応答時間改善”ではなく,“TCPコネクション解放によるファイアウォールの論理資源節約”という,いわば逆の要件になっていることに注意してほしい。

設問4(4) 30字以内

本文中の下線(d)の設定方針を,30 字以内で述べよ。

解答例

  • 正常な通信に支障がない範囲でなるべく小さくする。
解説

本文の根拠

〔LAN の構成とネットワーク負荷〕

しかし,同時コネクション数は,FW の性能に大きく影響すると考え,負荷の予測と FW の増強について提言をまとめた。

〔LAN の構成とネットワーク負荷〕

TCP コネクション保持時間の短縮案1:(d) 中継装置の Tout の設定方針

同時コネクション数は 72+6×Tout なので,Tout を小さくすれば減る。Tout が効いてくるのは,電源断の設備に向けたリクエストで応答が返らず,無通信のままコネクションが残る場合である。ただし小さくしすぎると,正常に応答している通信まで途中で切ってしまう。したがって,正常な通信に支障の無い範囲でできるだけ小さくする。

設問4(3)の式で Tout の係数は 6 であり,Tout を 1 秒縮めるごとに同時コネクション数が平均 6 減る。本文はこの短縮を「TCP コネクション保持時間の短縮案」と呼んでいる。

字数の詰め方(30字)。小さくする向きと,その限度の両方を書く。解答例は「正常な通信に支障がない範囲でなるべく小さくする。」(24字)である。「小さくする」だけでは限度が抜ける。

採点講評(IPA)

設問4は,“(1),(2)仮想サーバを含むネットワーク”と,“(3)〜(6)HTTPにおけるTCPコネクション(いわゆるセッション維持)”に関する設問である。どちらも過去に出題したテーマであるが,それらを通じて今回の題材への総合理解を問うた。限られた時間でもよく書けていた解答が多い一方で,“(5)クローズ接続オプションの使い方”や“(6)URLに関する設計指針”については理解不足の解答もやや目立った。本設問では,通常の“TCPコネクション維持によるWebアクセスの応答時間改善”ではなく,“TCPコネクション解放によるファイアウォールの論理資源節約”という,いわば逆の要件になっていることに注意してほしい。

設問4(5) 30字以内

本文中の下線(e)の使い方を,30 字以内で述べよ。

解答例

  • 後続がないリクエストに付与し,コネクションを切断する。
解説

本文の根拠

〔LAN の構成とネットワーク負荷〕

提言には,同時コネクション数を軽減するために,HTTP/1.1 の実装に関する次の三つの提案を含めた。

〔LAN の構成とネットワーク負荷〕

TCP コネクション保持時間の短縮案2:(e) 新業務サーバからのリクエストにおけるクローズ接続オプションの使い方

HTTP/1.1 は既定で持続的接続を使い,レスポンスを返した後もコネクションを開いたまま次のリクエストを待つ。リクエストに Connection: close(クローズ接続オプション)を付けると,そのレスポンスを返した後にコネクションを閉じることになる(RFC 7230)。新業務サーバが同じ宛先に続けて送るリクエストが無いときに,最後のリクエストへ Connection: close を付ければ,無通信のまま Tout まで残る時間が無くなり,コネクションの保持時間が短くなる。

本文は同時コネクション数を減らすための「TCP コネクション保持時間の短縮案」としてこれを挙げている。講評も,この設問は応答時間の改善ではなく,コネクションを解放して FW の資源を節約する「逆の要件」だと注意している。

字数の詰め方(30字)。どのリクエストに付けるかと,その効果を書く。解答例は「後続がないリクエストに付与し,コネクションを切断する。」(27字)である。全てのリクエストに付けると,設問4(6)のパイプライン化が使えなくなる。

採点講評(IPA)

設問1〜4に正答率の大きな偏りはなく,全体の内容はよく理解されていた。その中で,TCP/IPの基本に関する設問1(1)と設問3(2)と,HTTPに関する設問4(5),(6)の正答率が比較的低かった。これらは,特別な知識は不要だが,複数の要素を理解し,正答を推論する問題である。日頃の勉強や実務でも,ネットワーク技術者として,複雑な状況から本質を見極め,課題を解決するという行動パターンを心掛けてほしい。設問4は,“(1),(2)仮想サーバを含むネットワーク”と,“(3)〜(6)HTTPにおけるTCPコネクション(いわゆるセッション維持)”に関する設問である。どちらも過去に出題したテーマであるが,それらを通じて今回の題材への総合理解を問うた。限られた時間でもよく書けていた解答が多い一方で,“(5)クローズ接続オプションの使い方”や“(6)URLに関する設計指針”については理解不足の解答もやや目立った。本設問では,通常の“TCPコネクション維持によるWebアクセスの応答時間改善”ではなく,“TCPコネクション解放によるファイアウォールの論理資源節約”という,いわば逆の要件になっていることに注意してほしい。

設問4(6) 50字以内

本文中の下線(f)の設計方針を,50 字以内で述べよ。

解答例

  • 通信アダプタにFQDNを付与し,同一コネクションを使って複数の設備から稼働情報を取得する。
解説

本文の根拠

〔保守システムの機能強化〕

③,④,④’,④” の通信では,アクセスの際,設備の中の稼働情報又は操作対象の機能(以下,リソースという)を,次の形式で指定する。

〔保守システムの機能強化〕

http://(設備を指定するための FQDN)/(リソース名)

〔LAN の構成とネットワーク負荷〕

同時コネクション数の削減案:トランザクションをパイプライン化する工夫と,その前提となる,(f) 設備のリソースを指定する際の URL に関する設計方針

表1

2:通信アダプタ 1 台当たりの設備数,1〜100 台,備考:通信アダプタ 1 台に対して,複数の設備が接続される。

HTTP/1.1 のパイプライン化は,一つの TCP コネクションで応答を待たずに複数のリクエストを続けて送る方式である。コネクションは接続先のホストごとに張るので,同じコネクションに載せられるのは同じ FQDN 宛てのリクエストに限られる。今の形式では設備ごとに FQDN が違うので,設備ごとに別のコネクションになる。そこで FQDN を通信アダプタに付け,設備の区別は URL のパスで表すようにすれば,1 台の通信アダプタにつながる最大 100 台の設備の稼働情報を,一つのコネクションでまとめて取得できる。

本文の URL 形式は「設備を指定するための FQDN」になっている。表1は通信アダプタ 1 台に複数の設備がつながると書いているので,FQDN を通信アダプタの単位にすると,コネクションの数を通信アダプタの台数まで減らせる。

字数の詰め方(50字)。FQDN を何に付けるかと,それで何ができるかを書く。解答例は「通信アダプタに FQDN を付与し,同一コネクションを使って複数の設備から稼働情報を取得する。」(45字)である。

採点講評(IPA)

設問1〜4に正答率の大きな偏りはなく,全体の内容はよく理解されていた。その中で,TCP/IPの基本に関する設問1(1)と設問3(2)と,HTTPに関する設問4(5),(6)の正答率が比較的低かった。これらは,特別な知識は不要だが,複数の要素を理解し,正答を推論する問題である。日頃の勉強や実務でも,ネットワーク技術者として,複雑な状況から本質を見極め,課題を解決するという行動パターンを心掛けてほしい。設問4は,“(1),(2)仮想サーバを含むネットワーク”と,“(3)〜(6)HTTPにおけるTCPコネクション(いわゆるセッション維持)”に関する設問である。どちらも過去に出題したテーマであるが,それらを通じて今回の題材への総合理解を問うた。限られた時間でもよく書けていた解答が多い一方で,“(5)クローズ接続オプションの使い方”や“(6)URLに関する設計指針”については理解不足の解答もやや目立った。本設問では,通常の“TCPコネクション維持によるWebアクセスの応答時間改善”ではなく,“TCPコネクション解放によるファイアウォールの論理資源節約”という,いわば逆の要件になっていることに注意してほしい。

出典:平成27年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)
問2 サービス基盤の改善

サービス基盤の改善に関する次の記述を読んで,設問1〜5に答えよ。

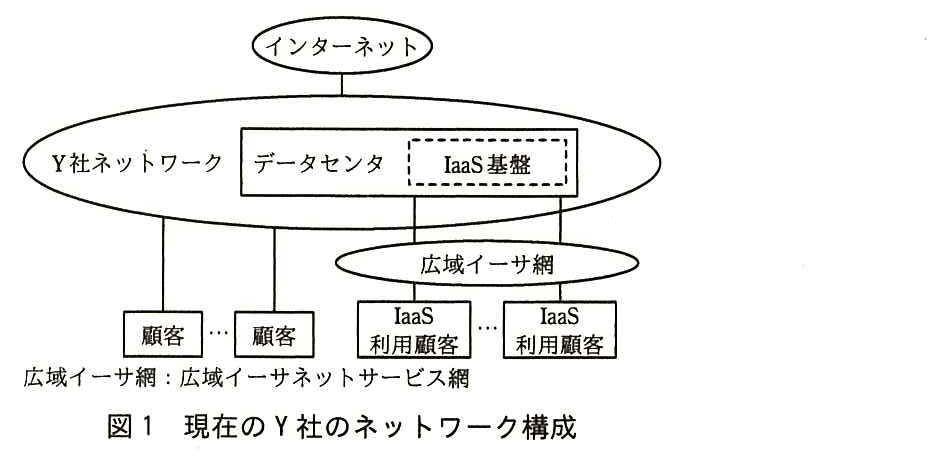
中規模の ISP である Y 社は,IPv4 アドレス(以下,IP アドレスという)を使用したインターネット接続サービスと IaaS(Infrastructure as a Service)を提供している。現在の Y 社のネットワーク構成を図1に示す。

現在の Y 社のネットワーク構成図。Y 社ネットワークはインターネットに接続している。Y 社ネットワークの中にデータセンタがあり,データセンタの中に IaaS 基盤(破線の枠)がある。複数の顧客が Y 社ネットワークに接続している。データセンタは 2 本の線で広域イーサ網に接続し,複数の IaaS 利用顧客が広域イーサ網に接続している。凡例:広域イーサ網:広域イーサネットサービス網。
図1 現在の Y 社のネットワーク構成

Y 社では,顧客の増加に伴い,二つの課題への対応が急務になっている。一つは,保有するグローバル IP アドレスが不足する事態が近づいていることから,対応策を確立することである。もう一つは,IaaS 基盤のネットワーク(以下,基盤ネットワークという)を,顧客の増加に柔軟に対応できる構成に変更することである。

二つの課題への対応策は,ネットワーク技術部で立案することになり,ネットワーク技術部の T 部長は,基盤構築グループの I 主任と J 君に対応策の検討を指示した。そこで,I 主任と J 君は,まず,グローバル IP アドレス不足への対応策を検討し,その後に,基盤ネットワークの改善策を検討することにした。検討作業は J 君が行い,検討結果を I 主任が評価することにした。

〔グローバル IP アドレス不足への対応策の検討〕

グローバル IP アドレスの枯渇対策の中に,大規模 NAT 又はキャリアグレード NAT(以下,CGN という)と呼ばれる,ISP 向けのソリューションがある。CGN を導入することによって,インターネット接続サービスで使用しているグローバル IP アドレスを削減でき,それを IaaS に振り向けることができる。CGN では,アクセスネットワークにプライベート IP アドレスを割り当て,ISP 網内でグローバル IP アドレスに変換する。CGN を実現する技術の中に,NAT444 がある。NAT444 には,顧客の宅内に設置された機器(以下,CPE という)に変更を加えずに CGN に移行できる利点がある。そこで,J 君は NAT444 について調査した。

〔NAT444 の調査〕

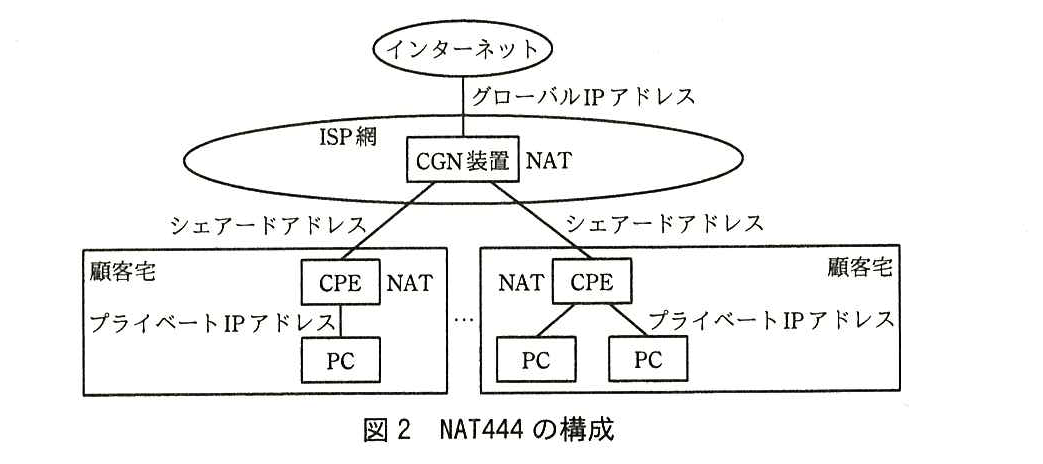
現在,Y 社の個人顧客向けのインターネット接続サービスでは,顧客に一つずつグローバル IP アドレスを割り当てている。これを ISP Shared Address(以下,シェアードアドレスという)と呼ばれる IP アドレスに置き換え,複数の顧客間でグローバル IP アドレスを共用するのが NAT444 である。NAT444 では,IP アドレスとポート番号を対にした変換が 2 回行われる。NAT444 の構成を図2に示す。

NAT444 の構成図。インターネットと ISP 網の CGN 装置の間はグローバル IP アドレスで,CGN 装置は NAT を行う。CGN 装置から複数の顧客宅の CPE へそれぞれ接続し,その区間はシェアードアドレスである。CPE も NAT を行う。左の顧客宅では CPE の下に PC が 1 台,右の顧客宅では CPE の下に PC が 2 台あり,CPE と PC の間はプライベート IP アドレスである。
図2 NAT444 の構成

図2に示したように,NAT444 では,インターネットと顧客宅の LAN との間に,(あ)シェアードアドレスとして定義された,100.64.0.0/10 のネットワークプレフィックスのネットワークを設ける。NAT444 の“444”は,図2に示したように a 種類のネットワークアドレスで運用されるネットワークを指し,各ネットワークの境界で NAT を実行することで,グローバル IP アドレスを節約する。

NAT444 を導入すると,一部のアプリケーションの動作に不具合が発生する危険性がある。その主因として想定されるのは,次に示す 2 点である。

(1)は,一つのグローバル IP アドレスを複数の顧客で共用することによって発生する。CGN では,b ビットで構成されている TCP/UDP ポート番号を複数の顧客に分配するので,1 顧客が使用できるポート数が少ない。例えば,CGN 装置に設定する 1 顧客に割り当てるポート数が,実際に使うポート数よりも少ない場合,Web ページの閲覧などで不具合が発生してしまう。そこで,仮に,1 顧客に割り当てるポート数を 10,000 に設定したとすると,インターネット接続サービスで使用するグローバル IP アドレスを約 1/6 に削減できる。

(2)は,NAT444 を導入することで発生する。NAT が介在すると,例えば,次のようなアプリケーションで不具合が発生する。

ただし,NAT が介在しても,CGN 装置,利用するアプリケーションの実装などで,不具合は回避できる可能性がある。今後,その可能性について,より詳細な調査を行うとともに,評価試験も併せて行うことにする。

その他にも,NAT が介在すると,顧客が IPsec を利用している場合に問題が発生する危険性がある。J 君は,IPsec を利用する顧客への対応策について検討した。

〔IPsec を利用する顧客への対応策〕

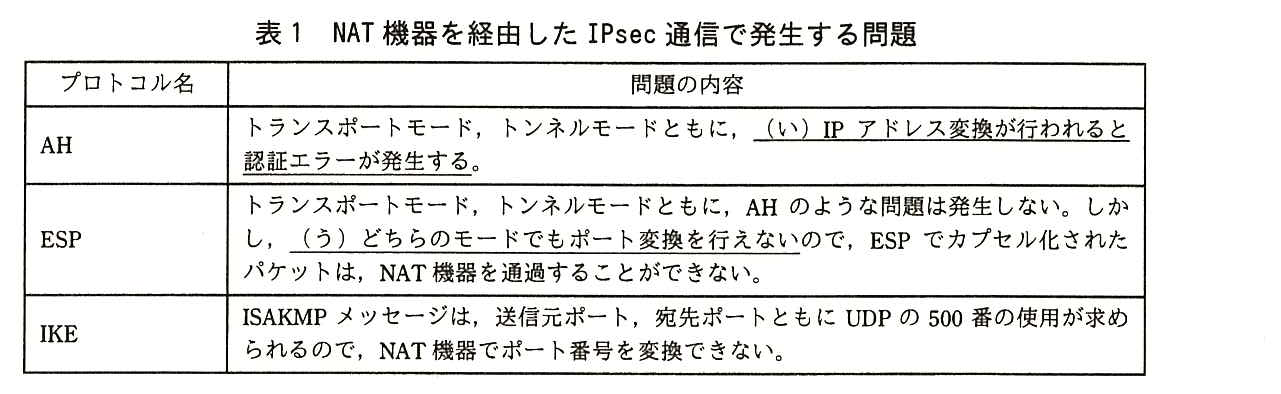
NAT 機器を経由した通常の IPsec の通信は,AH,ESP 及び IKE プロトコルで問題が発生する。NAT 機器を経由した IPsec 通信で発生する問題を,表1に示す。

列はプロトコル名,問題の内容。AH:トランスポートモード,トンネルモードともに,(い)IP アドレス変換が行われると認証エラーが発生する。(“(い)IP アドレス変換が行われると認証エラーが発生する”に下線(い)が付いている)ESP:トランスポートモード,トンネルモードともに,AH のような問題は発生しない。しかし,(う)どちらのモードでもポート変換を行えないので,ESP でカプセル化されたパケットは,NAT 機器を通過することができない。(“(う)どちらのモードでもポート変換を行えない”に下線(う)が付いている)IKE:ISAKMP メッセージは,送信元ポート,宛先ポートともに UDP の 500 番の使用が求められるので,NAT 機器でポート番号を変換できない。
表1 NAT 機器を経由した IPsec 通信で発生する問題

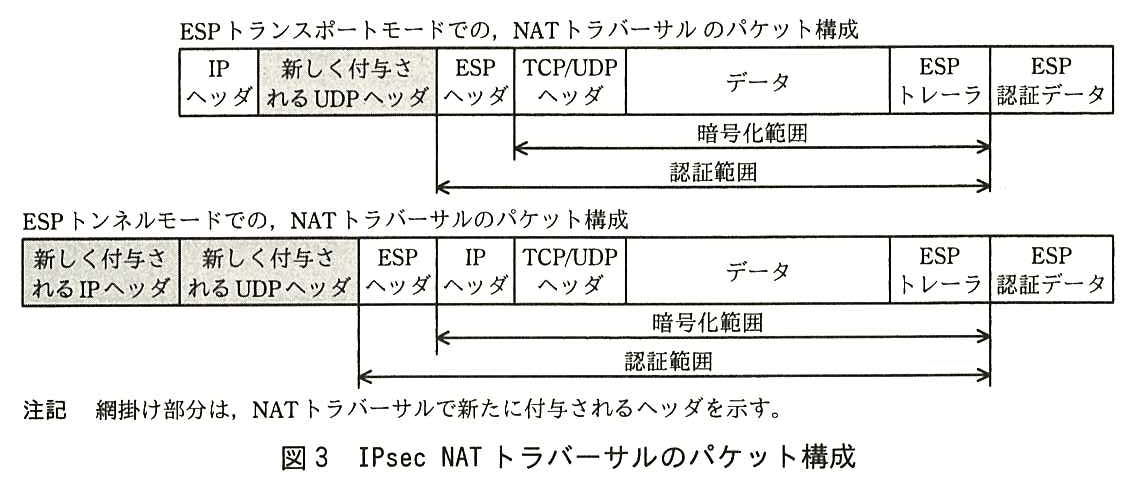
表1の問題を解決する手段として,ESP プロトコルに対して IPsec NAT トラバーサルが規格化された。IPsec NAT トラバーサルは,ESP パケットを UDP でカプセル化することによって,NAT 機器による IP アドレスとポート番号の変換を可能にしている。IPsec NAT トラバーサルのパケット構成を,図3に示す。

IPsec NAT トラバーサルのパケット構成図。ESP トランスポートモードでの,NAT トラバーサルのパケット構成:先頭から IP ヘッダ,新しく付与される UDP ヘッダ(網掛け),ESP ヘッダ,TCP/UDP ヘッダ,データ,ESP トレーラ,ESP 認証データ。暗号化範囲は TCP/UDP ヘッダから ESP トレーラまで,認証範囲は ESP ヘッダから ESP トレーラまで。ESP トンネルモードでの,NAT トラバーサルのパケット構成:先頭から新しく付与される IP ヘッダ(網掛け),新しく付与される UDP ヘッダ(網掛け),ESP ヘッダ,IP ヘッダ,TCP/UDP ヘッダ,データ,ESP トレーラ,ESP 認証データ。暗号化範囲は IP ヘッダ(ESP ヘッダの後ろのもの)から ESP トレーラまで,認証範囲は ESP ヘッダから ESP トレーラまで。注記:網掛け部分は,NAT トラバーサルで新たに付与されるヘッダを示す。
図3 IPsec NAT トラバーサルのパケット構成

UDP によるカプセル化は,IKE で次のように自動的に決定される。

J 君は,これまでの調査で,CGN の導入には今後解決すべき問題が残されているが,CGN の導入によって,グローバル IP アドレスを節約できることが分かったので,調査結果を I 主任に説明した。I 主任は,J 君の考えが適切であると判断し,調査結果を基に CGN の導入案をまとめて,T 部長に報告することを提案した。

次に,J 君は,基盤ネットワークの改善策の検討に取り掛かった。

〔基盤ネットワークの課題とその対応〕

基盤ネットワークでは,通信路を顧客ごとに論理的に分離するために,顧客が利用する仮想サーバ(以下,VM という)に VLAN を設定している。IEEE 802.1Q で規定された VLAN 数の制限は,4,094 である。各顧客に異なる複数の VLAN ID を割り当てるので,顧客の増加に伴って VLAN 数が不足する可能性があった。そこで,基盤ネットワークでは,レイヤ 3 ネットワークによって物理サーバが属するサブネットを分けている。課題は,このような構成で VM が他の物理サーバに移動した後も,移動後の VM との通信を可能にしたいというものである。

対応策として,J 君は,レイヤ 3 のネットワーク上にレイヤ 2 のネットワークを構成できる,オーバレイネットワークが有効ではないかと考えた。VM で,マルチキャスト通信を利用してオーバレイネットワークを実現する技術として,RFC 7348 で提案された VXLAN(Virtual eXtensible Local Area Network)がある。VXLAN は,サーバ仮想化機構に実装されているので導入しやすい。そこで,J 君はまず,マルチキャスト通信について調査した。

〔マルチキャスト通信の調査〕

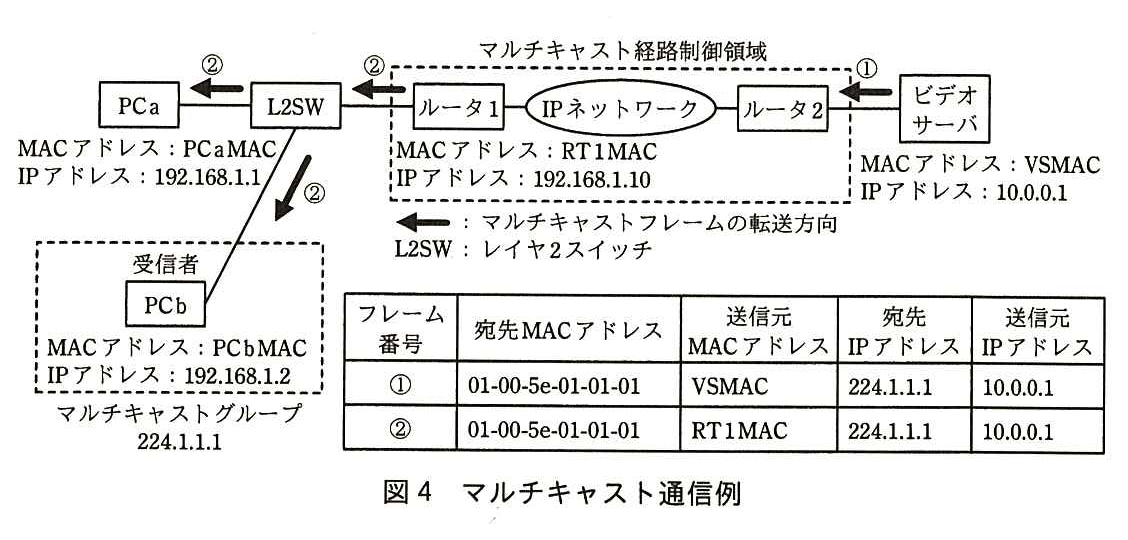
マルチキャスト通信は,特定の複数ノードに対して,一つのデータを同時に送信する通信方式である。マルチキャスト通信例を図4に示す。

マルチキャスト通信例の図。右から,ビデオサーバ(MAC アドレス:VSMAC,IP アドレス:10.0.0.1),ルータ2,IP ネットワーク,ルータ1(MAC アドレス:RT1MAC,IP アドレス:192.168.1.10),L2SW と接続し,L2SW に PCa(MAC アドレス:PCaMAC,IP アドレス:192.168.1.1)と PCb(MAC アドレス:PCbMAC,IP アドレス:192.168.1.2)が接続している。ルータ2,IP ネットワーク,ルータ1 はマルチキャスト経路制御領域(破線の枠)に含まれる。PCb は受信者で,マルチキャストグループ 224.1.1.1 に属している(破線の枠)。マルチキャストフレームの転送方向を表す矢印:ビデオサーバからルータ2 へ①,ルータ1 から L2SW へ②,L2SW から PCa へ②,L2SW から PCb へ②。凡例:L2SW:レイヤ2スイッチ。フレームの表(列はフレーム番号,宛先 MAC アドレス,送信元 MAC アドレス,宛先 IP アドレス,送信元 IP アドレス)。①:01-00-5e-01-01-01,VSMAC,224.1.1.1,10.0.0.1。②:01-00-5e-01-01-01,RT1MAC,224.1.1.1,10.0.0.1。
図4 マルチキャスト通信例

図4の例では,PCb をビデオサーバから送信される画像データの受信者とする。

マルチキャスト通信では,データを受け取りたい PC を,マルチキャスト IP アドレスでグループ化する。マルチキャスト IP アドレスは,クラス d の IP アドレスである。(お)通常,L2SW は,受信したマルチキャストフレームを,受信ポート以外の全てのポートにフラッディングするので,PCa と PCb にマルチキャストフレームが届く。ただし,PCa は,当該マルチキャストグループに参加していないので,受信しない。

マルチキャスト IP アドレスが設定された PC では,当該マルチキャスト IP アドレスを基に生成される e 宛てのフレームを受信するように,NIC(Network Interface Card)が動作する。

マルチキャストグループが存在するサブネットの情報は,ルータ間で行われる IP マルチキャストルーティングプロトコルによって伝達され,各ルータでマルチキャスト経路表が生成される。PC が,あるマルチキャストグループに所属したり,離脱したりするのに,IGMP(Internet Group Management Protocol)が使用される。

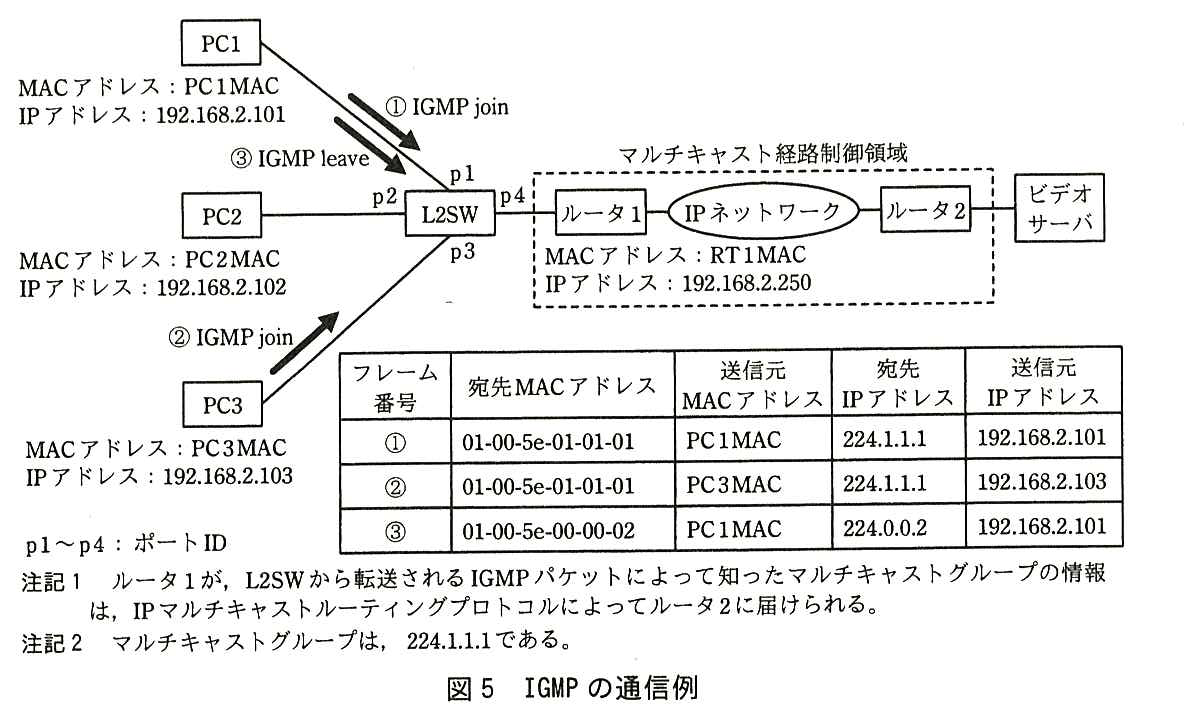
ビデオサーバからマルチキャストグループ 224.1.1.1 宛ての画像データが配信されているときの,IGMP の通信例を図5に示す。

IGMP の通信例の図。L2SW のポート p1 に PC1(MAC アドレス:PC1MAC,IP アドレス:192.168.2.101),p2 に PC2(MAC アドレス:PC2MAC,IP アドレス:192.168.2.102),p3 に PC3(MAC アドレス:PC3MAC,IP アドレス:192.168.2.103),p4 にルータ1(MAC アドレス:RT1MAC,IP アドレス:192.168.2.250)が接続している。ルータ1 は IP ネットワーク,ルータ2 を経てビデオサーバに接続し,ルータ1,IP ネットワーク,ルータ2 はマルチキャスト経路制御領域(破線の枠)に含まれる。矢印:PC1 から L2SW へ ① IGMP join と ③ IGMP leave,PC3 から L2SW へ ② IGMP join。凡例:p1〜p4:ポート ID。フレームの表(列はフレーム番号,宛先 MAC アドレス,送信元 MAC アドレス,宛先 IP アドレス,送信元 IP アドレス)。①:01-00-5e-01-01-01,PC1MAC,224.1.1.1,192.168.2.101。②:01-00-5e-01-01-01,PC3MAC,224.1.1.1,192.168.2.103。③:01-00-5e-00-00-02,PC1MAC,224.0.0.2,192.168.2.101。注記1 ルータ1 が,L2SW から転送される IGMP パケットによって知ったマルチキャストグループの情報は,IP マルチキャストルーティングプロトコルによってルータ2 に届けられる。注記2 マルチキャストグループは,224.1.1.1 である。
図5 IGMP の通信例

図5の例では,IGMP が使用されるのは,PC とルータ1 間である。(か)ビデオサーバとルータ2 間では,IGMP は使用されない。PC が,あるマルチキャストグループに参加するときは,IGMP join メッセージによって,所属するサブネットのルータに対し,参加するマルチキャストグループを知らせる。逆に,PC が,参加しているマルチキャストグループから離脱するときは,所属するサブネットの全てのルータ宛てに,IGMP leave メッセージを送信する。

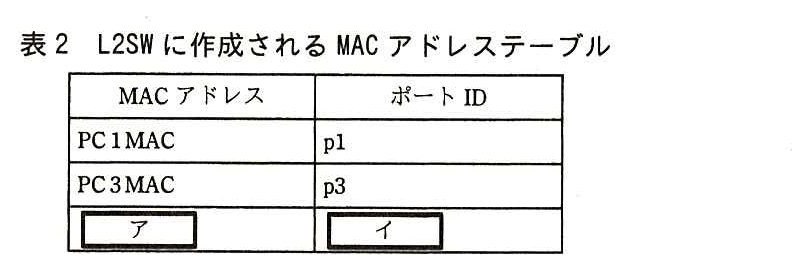
ルータ1 は,IGMP join メッセージを受信することによって,配下のサブネットにマルチキャストグループ 224.1.1.1 が存在するのを知り,ビデオサーバから受信した 224.1.1.1 宛てのパケットを L2SW に送信する。L2SW は,図4に示したように,受信したフレームを,受信ポート以外の全てのポートにフラッディングするので,どの PC にも 224.1.1.1 宛てのパケットが届く。しかし,L2SW が,図5中の ①と② のフレームを受信した段階では,PC2 は 224.1.1.1 に所属していないので,L2SW の p2 からのマルチキャストフレームの転送は不要である。L2SW に実装される IGMP スヌーピングによって,マルチキャストフレームを必要なポートだけに転送させることができる。IGMP スヌーピングとは,IGMP メッセージの中身をのぞき見することをいい,IGMP スヌーピング機能をもった L2SW は,IGMP メッセージの情報を基に MAC アドレステーブルを更新する。J 君が調査した L2SW では,IGMP join や IGMP leave メッセージなどから,指定されたマルチキャストグループが存在するポートを知り,自分の MAC アドレステーブルにマルチキャストエントリを作成する。通常,MAC アドレステーブルには,複数のポートに同じ MAC アドレスが存在することはないが,マルチキャスト MAC アドレスは例外である。

図5中の L2SW で IGMP スヌーピング機能を働かせたとき,L2SW に作成される MAC アドレステーブルを,表2に示す。

列は MAC アドレス,ポート ID。PC1MAC:p1。PC3MAC:p3。3 行目は MAC アドレスが [ ア ],ポート ID が [ イ ] の空欄。
表2 L2SW に作成される MAC アドレステーブル

J 君は,マルチキャスト通信の調査を終え,次に VXLAN の導入について検討した。

〔VXLAN の導入検討〕

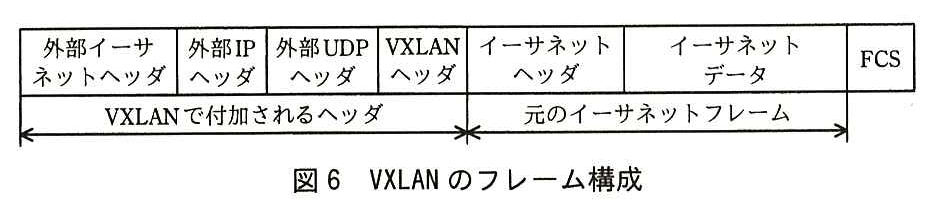
VXLAN は,カプセル化によってオーバレイネットワークを実現する技術である。VXLAN のフレーム構成を図6に示す。

VXLAN のフレーム構成図。先頭から外部イーサネットヘッダ,外部 IP ヘッダ,外部 UDP ヘッダ,VXLAN ヘッダ,イーサネットヘッダ,イーサネットデータ,FCS。外部イーサネットヘッダから VXLAN ヘッダまでが“VXLAN で付加されるヘッダ”,イーサネットヘッダとイーサネットデータが“元のイーサネットフレーム”。
図6 VXLAN のフレーム構成

VXLAN では,図6に示した 4 種類のヘッダを付加して元のイーサネットフレームをカプセル化し,IP ネットワーク上で転送する。VXLAN ヘッダには,VXLAN ネットワーク識別子である 24 ビットの VNI(VXLAN Network Identifier)があり,VNI ごとに VXLAN セグメントが構成される。VXLAN セグメントによって通信路が論理的に分離されるので,(き)VXLAN を導入すれば,VLAN 数の制限を緩和できる。

VXLAN は,トンネルの終端ポイントである VTEP(VXLAN Tunnel End Point)で元のイーサネットフレームにカプセル化を実施又は解除して,VTEP 間でトンネルを構成する。レイヤ 3 のネットワーク上に構成されるオーバレイネットワークでは,UDP を使ったマルチキャスト通信に対する応答によって通信先の VTEP が特定され,VM 間でのデータリンク層の通信を可能にする。VNI は VM の MAC アドレスとひも付けされ,同じ値の VNI の VXLAN セグメントに属する VM 同士は,VM が同一サブネットの他の物理サーバや,異なるサブネットの物理サーバに移動しても,移動前と同じ通信手順で VM 間の通信を継続できる。VTEP は,サーバ仮想化機構の仮想スイッチや VXLAN ゲートウェイに実装されている。

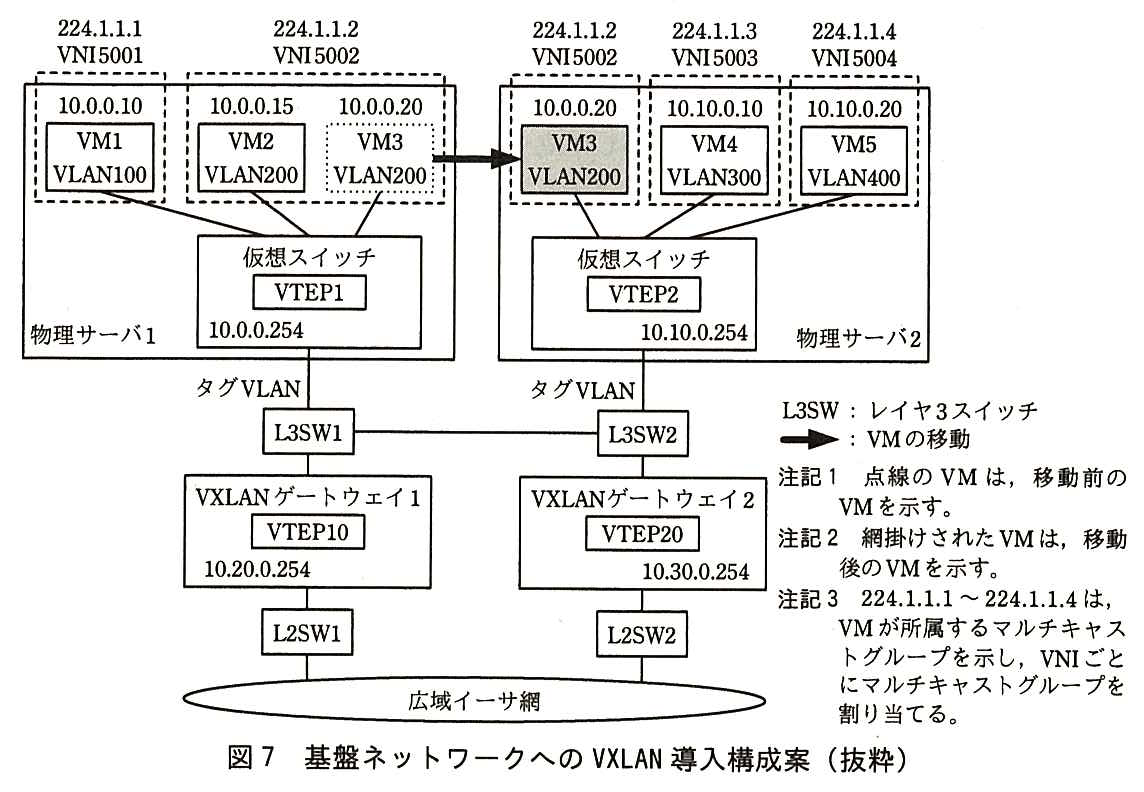
J 君は,VXLAN を Y 社の基盤ネットワークに導入したときの動作について検討した。Y 社の基盤ネットワークへの VXLAN 導入構成案を,図7に示す。図7では,物理サーバ1 に存在していた VM3 が,物理サーバ2 に移動した状態を示している。

基盤ネットワークへの VXLAN 導入構成案の図。物理サーバ1 には VM1(10.0.0.10,VLAN100,マルチキャストグループ 224.1.1.1,VNI5001),VM2(10.0.0.15,VLAN200,224.1.1.2,VNI5002),VM3(10.0.0.20,VLAN200,224.1.1.2,VNI5002,点線で描かれた移動前の VM)があり,各 VM は仮想スイッチ(VTEP1,10.0.0.254)に接続している。物理サーバ2 には VM3(10.0.0.20,VLAN200,224.1.1.2,VNI5002,網掛けで描かれた移動後の VM),VM4(10.10.0.10,VLAN300,224.1.1.3,VNI5003),VM5(10.10.0.20,VLAN400,224.1.1.4,VNI5004)があり,各 VM は仮想スイッチ(VTEP2,10.10.0.254)に接続している。物理サーバ1 の VM3 から物理サーバ2 の VM3 へ,VM の移動を表す太い矢印がある。物理サーバ1 はタグ VLAN で L3SW1 に,物理サーバ2 はタグ VLAN で L3SW2 に接続し,L3SW1 と L3SW2 は互いに接続している。L3SW1 の下に VXLAN ゲートウェイ1(VTEP10,10.20.0.254),その下に L2SW1,L3SW2 の下に VXLAN ゲートウェイ2(VTEP20,10.30.0.254),その下に L2SW2 があり,L2SW1 と L2SW2 は広域イーサ網に接続している。凡例:L3SW:レイヤ3スイッチ,太い矢印:VM の移動。注記1 点線の VM は,移動前の VM を示す。注記2 網掛けされた VM は,移動後の VM を示す。注記3 224.1.1.1〜224.1.1.4 は,VM が所属するマルチキャストグループを示し,VNI ごとにマルチキャストグループを割り当てる。
図7 基盤ネットワークへの VXLAN 導入構成案(抜粋)

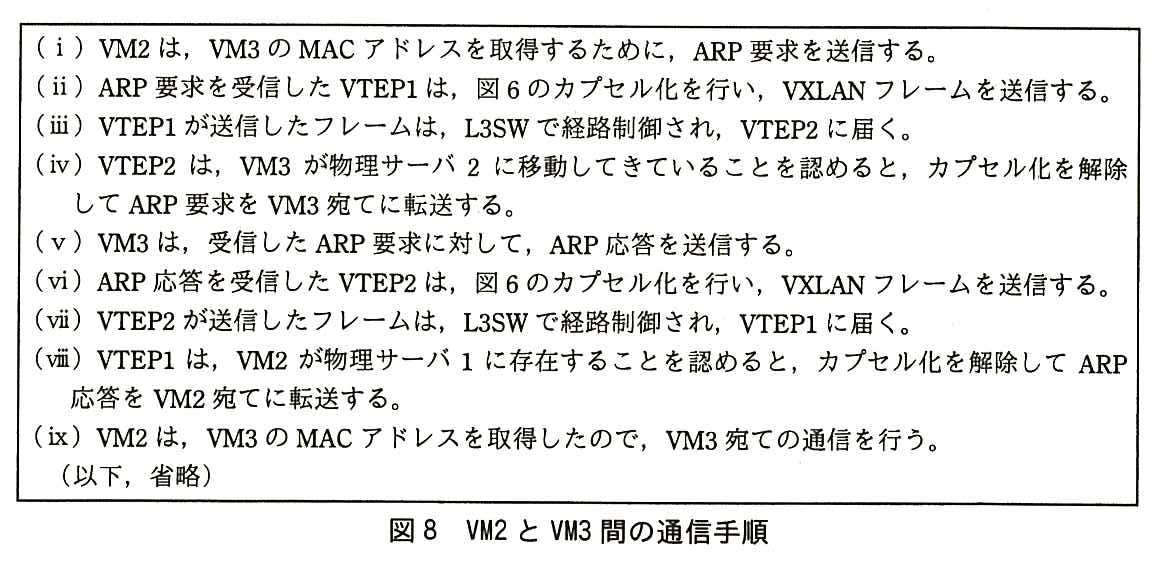
J 君は,図7の構成で VXLAN を導入したときの VM2 と VM3 間の通信方法について考え,VM3 が物理サーバ2 に移動したときの,VM2 と VM3 間の通信手順を,図8にまとめた。

枠で囲まれた手順の一覧。(ⅰ)VM2 は,VM3 の MAC アドレスを取得するために,ARP 要求を送信する。(ⅱ)ARP 要求を受信した VTEP1 は,図6のカプセル化を行い,VXLAN フレームを送信する。(ⅲ)VTEP1 が送信したフレームは,L3SW で経路制御され,VTEP2 に届く。(ⅳ)VTEP2 は,VM3 が物理サーバ2 に移動してきていることを認めると,カプセル化を解除して ARP 要求を VM3 宛てに転送する。(ⅴ)VM3 は,受信した ARP 要求に対して,ARP 応答を送信する。(ⅵ)ARP 応答を受信した VTEP2 は,図6のカプセル化を行い,VXLAN フレームを送信する。(ⅶ)VTEP2 が送信したフレームは,L3SW で経路制御され,VTEP1 に届く。(ⅷ)VTEP1 は,VM2 が物理サーバ1 に存在することを認めると,カプセル化を解除して ARP 応答を VM2 宛てに転送する。(ⅸ)VM2 は,VM3 の MAC アドレスを取得したので,VM3 宛ての通信を行う。(以下,省略)
図8 VM2 と VM3 間の通信手順

J 君は,広域イーサ網を介した顧客の PC と VM3 間でも,移動後の VM3 との通信は正常に行えることを確認した。基盤ネットワークに VXLAN を導入することによって,顧客の増加に対応できる見通しが立ったので,検討結果を I 主任に説明した。I 主任は,VXLAN の導入が効果的な改善策であると判断した。

I 主任と J 君は検討結果を基に,グローバル IP アドレスの不足への対応策と基盤ネットワークの改善策及び今後の進め方をまとめ,T 部長に報告した。

出題趣旨(IPA)

グローバルIPv4アドレスの枯渇が,インターネット経由で提供される各種のサービス拡大の足かせになってきた。また,サーバ仮想化技術を活用して多数の顧客を収容したサービス基盤の基盤ネットワークが,仮想サーバの急激な増大に柔軟に対応できない問題も顕在化してきた。これらの状況を基に,本問では,インターネット接続サービスとIaaSを提供するISPを取り上げ,インターネット接続サービスで使用するグローバルIPv4アドレスの節約策とIaaSの基盤ネットワークを仮想サーバの増大に対応させる方策を題材にした。本文に,NAT444,マルチキャスト通信及びVXLAN(Virtual eXtensible Local Area Network)などの技術の概要を説明し,受験者が習得した技術や経験を基に,説明された新技術の仕組みや動作を理解し,それを実務に適用できるかどうかを問う。

設問と解答例

設問1 解答欄5つ

本文中の a 〜 e に入れる適切な字句又は数値を答えよ。

〔a〕解答例

  • 3

〔b〕解答例

  • 16

〔c〕解答例

  • アクティブ

〔d〕解答例

  • D

〔e〕解答例

  • マルチキャストMACアドレス
解説

本文の根拠

図2

インターネットと ISP 網の CGN 装置の間はグローバル IP アドレスで,CGN 装置は NAT を行う。CGN 装置から複数の顧客宅の CPE へそれぞれ接続し,その区間はシェアードアドレスである。

〔NAT444 の調査〕

CGN では,b ビットで構成されている TCP/UDP ポート番号を複数の顧客に分配するので,1 顧客が使用できるポート数が少ない。

〔NAT444 の調査〕

FTP の c モードのように,インターネット上のサーバからクライアントが指定したポートに対して TCP コネクションの確立を試みるアプリケーション

〔マルチキャスト通信の調査〕

マルチキャスト IP アドレスは,クラス d の IP アドレスである。

〔マルチキャスト通信の調査〕

マルチキャスト IP アドレスが設定された PC では,当該マルチキャスト IP アドレスを基に生成される e 宛てのフレームを受信するように,NIC(Network Interface Card)が動作する。

a:図2のネットワークは,グローバル IP アドレス,シェアードアドレス,プライベート IP アドレスの 3 種類のアドレスで運用され,境界の CGN 装置と CPE で NAT が 2 回行われる。“444”は IPv4 のネットワークが三つ並ぶことを表す。b:TCP と UDP のポート番号は 16 ビットで,0〜65,535 の 65,536 通りである。c:FTP のアクティブモードでは,クライアントが PORT コマンドで自分の IP アドレスとポート番号を知らせ,サーバの側からそのポートへデータ用のコネクションを張る(RFC 959)。NAT の内側のクライアントには外から届かないので不具合になる。d:マルチキャストアドレスはクラス D(224.0.0.0〜239.255.255.255)である。e:IPv4 マルチキャストの IP アドレスは,下位 23 ビットを 01-00-5e に続けてマルチキャスト MAC アドレスに対応付ける(RFC 1112)。NIC はそのマルチキャスト MAC アドレス宛てのフレームを受け取る。

図2の 3 種類のアドレス,図4・図5の宛先 MAC アドレス 01-00-5e-01-01-01(224.1.1.1 に対応)が本文中の手掛かりになる。1 顧客 10,000 ポートでグローバル IP アドレスを約 1/6 にできるという記述も,65,536÷10,000≒6.5 から b=16 と合う。

間違えやすい点。c を「パッシブ」としないこと。パッシブモードはクライアントからサーバへ接続するので,NAT の問題は起きにくい。講評は c の正答率が低かったとしている。

採点講評(IPA)

設問1では,cの正答率が低かったが,全体では正答率が高かった。cは,FTPのモードの知識問題だったので,本問を機に理解しておいてほしい。

設問2(1) 50字以内

本文中の下線(あ)について,シェアードアドレスではなく,プライベート IP アドレスを用いたときに,インターネットアクセスができなくなる不具合が発生する可能性がある。どのような場合に発生するかを,図2中の機器名称を用いて,50 字以内で述べよ。

解答例

  • PCのネットワークアドレスと,CPEとCGN装置間のネットワークアドレスが重なったとき
解説

本文の根拠

〔NAT444 の調査〕

図2に示したように,NAT444 では,インターネットと顧客宅の LAN との間に,(あ)シェアードアドレスとして定義された,100.64.0.0/10 のネットワークプレフィックスのネットワークを設ける。

図2

左の顧客宅では CPE の下に PC が 1 台,右の顧客宅では CPE の下に PC が 2 台あり,CPE と PC の間はプライベート IP アドレスである。

顧客宅の LAN では,顧客が自由にプライベート IP アドレスを使っている。CPE と CGN 装置の間にもプライベート IP アドレスを使うと,顧客の LAN のネットワークアドレスと重なることがある。重なると CPE は,インターネット向けのパケットを CGN 装置側へ送るべきか LAN 側へ送るべきか区別できず,インターネットにアクセスできなくなる。このため,どの顧客も LAN に使わない専用の範囲として 100.64.0.0/10 が ISP 用のシェアードアドレスに定められた(RFC 6598)。

図2で CPE の LAN 側はプライベート IP アドレス,WAN 側(CGN 装置との間)はシェアードアドレスである。CPE がルータとして動くには,二つのインタフェースのネットワークが異なる必要がある。

字数の詰め方(50字)。図2の機器名で,どことどこが重なるのかを書く。解答例は「PC のネットワークアドレスと,CPE と CGN 装置間のネットワークアドレスが重なったとき」(43字)である。講評は,設問の趣旨を理解していない解答が散見されたとしている。

採点講評(IPA)

設問2は,NAT444に関連する問題だったが,(2)に比して(1)の正答率が低かった。設問の趣旨が適切に理解されていない解答が散見された。本文に記述された内容と設問で問われている内容とをよく理解して,解答を導き出すよう心掛けてほしい。

設問2(2) 解答欄3つ

顧客宅の PC がインターネット上の Web サーバにアクセスしたとき,PC を特定するのに Web サーバがログとして記録する必要がある情報を三つ挙げ,それぞれ 10 字以内で答えよ。

〔①〕解答例

  • 送信元IPアドレス

〔②〕解答例

  • 送信元ポート番号

〔③〕解答例

  • アクセス時刻
解説

本文の根拠

〔NAT444 の調査〕

これを ISP Shared Address(以下,シェアードアドレスという)と呼ばれる IP アドレスに置き換え,複数の顧客間でグローバル IP アドレスを共用するのが NAT444 である。NAT444 では,IP アドレスとポート番号を対にした変換が 2 回行われる。

NAT444 では,一つのグローバル IP アドレスを複数の顧客が同時に使う。Web サーバに記録された送信元 IP アドレスだけでは,どの顧客かが決まらない。CGN 装置は IP アドレスとポート番号を対にして変換するので,送信元ポート番号まで分かれば顧客を絞り込める。さらに同じ組合せが時間とともに別の顧客に割り当て直されるので,アクセスした時刻も要る。この三つがあれば,ISP は CGN 装置の変換記録と照らし合わせて PC を特定できる。インターネットに面したサーバは送信元ポート番号と正確な時刻を記録すべきだとする勧告がある(RFC 6302)。

本文の「IP アドレスとポート番号を対にした変換」が,ポート番号まで記録しなければならない理由になる。

字数の詰め方(各10字)。解答例は「送信元 IP アドレス」「送信元ポート番号」「アクセス時刻」である。三つの順序は問わない。宛先ポート番号(Web サーバの 80 番など)は顧客を区別する情報にならない。

採点講評(IPA)

設問2は,NAT444に関連する問題だったが,(2)に比して(1)の正答率が低かった。設問の趣旨が適切に理解されていない解答が散見された。本文に記述された内容と設問で問われている内容とをよく理解して,解答を導き出すよう心掛けてほしい。

設問3(1) 60字以内

表1中の下線(い)の認証エラーが発生する理由を,認証対象に着目して,60 字以内で述べよ。

解答例

  • IPヘッダが認証対象なので,IPアドレスが書き換えられると認証データが計算値と一致しなくなるから
解説

本文の根拠

表1

AH:トランスポートモード,トンネルモードともに,(い)IP アドレス変換が行われると認証エラーが発生する。

AH は,IP ヘッダのうち転送中に変わらないフィールド(送信元と宛先の IP アドレスを含む)も認証の対象にして,認証データ(ICV)を計算する(RFC 4302)。NAT 機器が IP アドレスを書き換えると,受信側で計算した値がパケットに入っている認証データと一致しなくなり,改ざんとみなされる。トンネルモードでも外側の新しい IP ヘッダが認証対象なので,同じことが起きる。

表1が「トランスポートモード,トンネルモードともに」としているのは,どちらのモードでも IP ヘッダが認証範囲に入るからである。ESP では図3のとおり認証範囲が ESP ヘッダ以降なので,外側の IP ヘッダを書き換えても認証エラーにならない。

字数の詰め方(60字)。認証対象と,書き換えで何が起きるかを書く。解答例は「IP ヘッダが認証対象なので,IP アドレスが書き換えられると認証データが計算値と一致しなくなるから」(48字)である。講評はこの設問の正答率が高かったとしている。

採点講評(IPA)

設問3では,IPsec通信がNATを介したときに発生する問題について問うた。正答率が高く,この問題は,受験者に広く理解されていることがうかがえた。

設問3(2) 50字以内

表1中の下線(う)の ESP においてポート変換が行えない理由を,50 字以内で述べよ。

解答例(2通り)

  • TCP又はUDPヘッダが暗号化の対象であり,ポート番号が暗号化されていて分からないから
  • ESPヘッダには,ポート番号が存在しないから
解説

本文の根拠

表1

ESP:トランスポートモード,トンネルモードともに,AH のような問題は発生しない。しかし,(う)どちらのモードでもポート変換を行えないので,ESP でカプセル化されたパケットは,NAT 機器を通過することができない。

図3

暗号化範囲は TCP/UDP ヘッダから ESP トレーラまで,認証範囲は ESP ヘッダから ESP トレーラまで。

ポート番号は TCP/UDP ヘッダにある。ESP ではこのヘッダが暗号化されるので,NAT 機器はポート番号を読むことも書き換えることもできない。また暗号化されていない ESP ヘッダには,ポート番号にあたるフィールドが無い(SPI と順序番号だけである,RFC 4303)。このためポート番号を使って複数の通信を見分ける NAPT では変換ができない。

図3の暗号化範囲は TCP/UDP ヘッダから始まっている。NAT トラバーサルが ESP の前に新しい UDP ヘッダを足すのは,NAT 機器が書き換えられるポート番号を外に出すためである。

字数の詰め方(50字)。解答例は二つあり,「TCP 又は UDP ヘッダが暗号化の対象であり,ポート番号が暗号化されていて分からないから」と「ESP ヘッダには,ポート番号が存在しないから」のどちらでもよい。前者は暗号化,後者は ESP ヘッダの形式に着目しており,どちらもポート番号が NAT 機器から扱えないことを述べている。

採点講評(IPA)

設問3では,IPsec通信がNATを介したときに発生する問題について問うた。正答率が高く,この問題は,受験者に広く理解されていることがうかがえた。

設問3(3) 50字以内

本文中の下線(え)で必要とする変更を,50 字以内で具体的に述べよ。

解答例

  • 送信元ポート番号が500と4500以外のISAKMPメッセージも受信できるようにする。
解説

本文の根拠

表1

IKE:ISAKMP メッセージは,送信元ポート,宛先ポートともに UDP の 500 番の使用が求められるので,NAT 機器でポート番号を変換できない。

〔IPsec を利用する顧客への対応策〕

NAT 機器を検出した場合,ISAKMP メッセージの送信元ポート番号及び宛先ポート番号を 500 から 4500 に変更して,NAT トラバーサルを使用することを通知する。このとき,NAT が行われると送信元ポート番号が変換されるので,(え)IPsec を使用する機器の,受信パケットに対するフィルタリング設定を変更する必要がある。

IPsec を使う機器は,これまで送信元ポートが 500 番(NAT トラバーサル後は 4500 番)の ISAKMP メッセージだけを受け付けるように絞っていることがある。NAT 機器は送信元ポート番号を別の番号に変換するので,届く ISAKMP メッセージの送信元ポート番号は 500 でも 4500 でもなくなる。そのまま捨てないよう,送信元ポート番号がそれ以外の ISAKMP メッセージも受信できるようにフィルタリングを変える。IKE の NAT トラバーサルは RFC 3947,ESP の UDP カプセル化は RFC 3948 に規定がある。

本文は「NAT が行われると送信元ポート番号が変換される」と書いており,宛先ポート番号(4500)は変わらない。変えるのは送信元ポート番号の条件である。

字数の詰め方(50字)。変更の中身を具体的に書く。解答例は「送信元ポート番号が 500 と 4500 以外の ISAKMP メッセージも受信できるようにする。」(43字)である。

採点講評(IPA)

設問3では,IPsec通信がNATを介したときに発生する問題について問うた。正答率が高く,この問題は,受験者に広く理解されていることがうかがえた。

設問4(1) 40字以内

本文中の下線(お)について,フラッディングされるのはマルチキャスト MAC アドレスが学習されないからである。その理由を,40 字以内で述べよ。

解答例

  • マルチキャストMACアドレスが送信元アドレスになることがないから
解説

本文の根拠

〔マルチキャスト通信の調査〕

(お)通常,L2SW は,受信したマルチキャストフレームを,受信ポート以外の全てのポートにフラッディングするので,PCa と PCb にマルチキャストフレームが届く。

図4

①:01-00-5e-01-01-01,VSMAC,224.1.1.1,10.0.0.1。②:01-00-5e-01-01-01,RT1MAC,224.1.1.1,10.0.0.1。

L2SW は,受信したフレームの送信元 MAC アドレスと受信ポートを組にして MAC アドレステーブルに学習する。マルチキャスト MAC アドレスは宛先にだけ使われ,送信元になることはない。このため学習の機会が無く,テーブルに無い宛先として全てのポートにフラッディングされる。

図4のフレームの表で,宛先 MAC アドレスはマルチキャストの 01-00-5e-01-01-01 だが,送信元は VSMAC や RT1MAC というユニキャストのアドレスになっている。講評も,送信元は必ずユニキャストのアドレスであり,学習は送信元 MAC アドレスを基に行われることを忘れないでほしいとしている。

字数の詰め方(40字)。学習の仕組みにつながる言い方にする。解答例は「マルチキャスト MAC アドレスが送信元アドレスになることがないから」(32字)である。

採点講評(IPA)

設問4では,マルチキャスト通信について問うた。(1)と(2)の正答率が低かった。マルチキャスト通信では,宛先は,IPアドレスとMACアドレスともマルチキャストのアドレスになるが,送信元は,必ず,ユニキャストのアドレスになること,及びスイッチによるMACアドレスの学習は,送信元のMACアドレスを基に行われることを忘れないでほしい。

設問4(2) 35字以内

本文中の下線(か)について,IGMP が使用されない理由を,図5の通信内容に着目して,35 字以内で述べよ。

解答例

  • ビデオサーバは,マルチキャストパケットを送信する側だから
解説

本文の根拠

〔マルチキャスト通信の調査〕

図5の例では,IGMP が使用されるのは,PC とルータ1 間である。(か)ビデオサーバとルータ2 間では,IGMP は使用されない。PC が,あるマルチキャストグループに参加するときは,IGMP join メッセージによって,所属するサブネットのルータに対し,参加するマルチキャストグループを知らせる。

IGMP は,マルチキャストを受信したいホストが,参加するグループを所属サブネットのルータに知らせるためのプロトコルである。ビデオサーバは 224.1.1.1 宛てに画像データを送る側で,受け取る側ではない。マルチキャストの送信にはグループへの参加は要らず,宛先をマルチキャストアドレスにして送り出すだけでよいので,ビデオサーバとルータ2 の間で IGMP を使う必要が無い。

図5の IGMP のフレーム(①〜③)は全て PC とルータ1 の側で出ている。ルータ2 がグループの情報を得るのは,注記1のとおり IP マルチキャストルーティングプロトコルによる。

字数の詰め方(35字)。ビデオサーバの役割に着目して書く。解答例は「ビデオサーバは,マルチキャストパケットを送信する側だから」(28字)である。講評はこの設問の正答率が低かったとしている。

採点講評(IPA)

設問4では,マルチキャスト通信について問うた。(1)と(2)の正答率が低かった。マルチキャスト通信では,宛先は,IPアドレスとMACアドレスともマルチキャストのアドレスになるが,送信元は,必ず,ユニキャストのアドレスになること,及びスイッチによるMACアドレスの学習は,送信元のMACアドレスを基に行われることを忘れないでほしい。

設問4(3) 解答欄4つ

表2中の [ ア ] に入れる適切なマルチキャスト MAC アドレスを答えよ。また,[ イ ] は,図5中の ①〜③ のフレームを受信した順に遷移する。① を受信したとき,② を受信したとき,及び ③ を受信したときのポート ID を,それぞれ答えよ。ここで,表2は,PC1,PC2,PC3 がマルチキャストグループに参加していない状態から,図5中の ①〜③ のフレームを受信して作成されるものとする。

〔ア〕解答例

  • 01-00-5e-01-01-01

〔イ ①を受信したとき〕解答例

  • p1

〔イ ②を受信したとき〕解答例

  • p1,p3

〔イ ③を受信したとき〕解答例

  • p3
解説

本文の根拠

図5

①:01-00-5e-01-01-01,PC1MAC,224.1.1.1,192.168.2.101。②:01-00-5e-01-01-01,PC3MAC,224.1.1.1,192.168.2.103。③:01-00-5e-00-00-02,PC1MAC,224.0.0.2,192.168.2.101。

〔マルチキャスト通信の調査〕

J 君が調査した L2SW では,IGMP join や IGMP leave メッセージなどから,指定されたマルチキャストグループが存在するポートを知り,自分の MAC アドレステーブルにマルチキャストエントリを作成する。通常,MAC アドレステーブルには,複数のポートに同じ MAC アドレスが存在することはないが,マルチキャスト MAC アドレスは例外である。

ア:グループ 224.1.1.1 のマルチキャスト MAC アドレスは,図4・図5のフレームの宛先にある 01-00-5e-01-01-01 である。224.1.1.1 の下位 23 ビット(1.1.1)を 01-00-5e に続けたものになる(RFC 1112)。イ:①で PC1 が p1 から 224.1.1.1 への join を送るので,エントリのポートは p1 になる。②で PC3 が p3 から join を送るので,p1 と p3 になる。③で PC1 が p1 から leave を送るので,p1 が外れて p3 だけになる。表2の PC1MAC:p1,PC3MAC:p3 は,同じフレームの送信元 MAC アドレスから学習したユニキャストのエントリである。

本文は,IGMP スヌーピングをする L2SW が join と leave からグループのあるポートを知り,マルチキャストのエントリだけは複数のポートをもてると書いている。③の宛先 224.0.0.2 は全ルータ宛てのアドレスで,IGMPv2 の leave はここへ送る(RFC 2236)。

間違えやすい点。①のフレームの宛先 MAC アドレスと③の宛先 MAC アドレス 01-00-5e-00-00-02 を取り違えないこと。表2のエントリはグループ 224.1.1.1 のものなので,アは 01-00-5e-01-01-01 である。p2 は PC2 が参加していないので入らない。

設問5(1) 25字以内

本文中の下線(き)について,VLAN 数の制限が緩和される理由を,25 字以内で述べよ。

解答例(2通り)

  • 224のVXLANセグメントが構成できるから
  • 膨大な数の論理セグメントが構成できるから
解説

本文の根拠

〔基盤ネットワークの課題とその対応〕

IEEE 802.1Q で規定された VLAN 数の制限は,4,094 である。

〔VXLAN の導入検討〕

VXLAN ヘッダには,VXLAN ネットワーク識別子である 24 ビットの VNI(VXLAN Network Identifier)があり,VNI ごとに VXLAN セグメントが構成される。VXLAN セグメントによって通信路が論理的に分離されるので,(き)VXLAN を導入すれば,VLAN 数の制限を緩和できる。

IEEE 802.1Q の VLAN ID は 12 ビットで,予約値を除くと使えるのは 4,094 個である。VXLAN の VNI は 24 ビットなので,224(約 1,677 万)の VXLAN セグメントを作れる(RFC 7348)。顧客ごとの論理的な分離を VLAN ではなく VXLAN セグメントで行えば,4,094 の制限にかからない。

本文の「24 ビットの VNI」と「VNI ごとに VXLAN セグメントが構成される」が根拠である。

字数の詰め方(25字)。解答例は二つあり,「224 の VXLAN セグメントが構成できるから」と「膨大な数の論理セグメントが構成できるから」のどちらでもよい。数で示すか,言葉で示すかの違いである。

採点講評(IPA)

設問5は,VXLAN関連の設問だったが,正答率は比較的高かった。本設問は,VXLANに関する知識や経験がなくても,TCP/IP通信の基本的な技術と,本文に記述された内容から解答が導き出せるものだったので,受験者の基本技術の理解度が高いことがうかがえた。

設問5(2) 解答欄3つ

図8中の(ⅱ)における VXLAN の通信は,マルチキャストで行われる。ユニキャストで行われない理由を,20 字以内で述べよ。また,(ⅱ)の VXLAN フレームの宛先 IP アドレスと送信元 IP アドレスをそれぞれ答えよ。

〔理由〕解答例

  • 宛先となるVMの存在場所が不明だから

〔宛先IPアドレス〕解答例

  • 224.1.1.2

〔送信元IPアドレス〕解答例

  • 10.0.0.254
解説

本文の根拠

〔VXLAN の導入検討〕

レイヤ 3 のネットワーク上に構成されるオーバレイネットワークでは,UDP を使ったマルチキャスト通信に対する応答によって通信先の VTEP が特定され,VM 間でのデータリンク層の通信を可能にする。

図7

物理サーバ1 には VM1(10.0.0.10,VLAN100,マルチキャストグループ 224.1.1.1,VNI5001),VM2(10.0.0.15,VLAN200,224.1.1.2,VNI5002),VM3(10.0.0.20,VLAN200,224.1.1.2,VNI5002,点線で描かれた移動前の VM)があり,各 VM は仮想スイッチ(VTEP1,10.0.0.254)に接続している。

図8

(ⅱ)ARP 要求を受信した VTEP1 は,図6のカプセル化を行い,VXLAN フレームを送信する。

(ⅱ)の時点で VTEP1 は,VM3 がどの VTEP の配下にいるかを知らない。ARP 要求はブロードキャストなので,同じ VXLAN セグメントの全ての VTEP に届ける必要がある。そこで VNI5002 に割り当てたマルチキャストグループ宛てに送る。宛先 IP アドレスは VNI5002 のグループ 224.1.1.2,送信元 IP アドレスはカプセル化した VTEP1 の 10.0.0.254 である。

図7の注記3は,VNI ごとにマルチキャストグループを割り当てるとしている。VM2 と VM3 は VNI5002 で,そのグループが 224.1.1.2 である。本文も,マルチキャストに対する応答で通信先の VTEP が特定されると書いている。

字数の詰め方(理由は 20字)。解答例は「宛先となる VM の存在場所が不明だから」(18字)である。送信元を VM2 の 10.0.0.15 としないこと。VXLAN フレームの外部 IP ヘッダの送信元はカプセル化した VTEP になる。

採点講評(IPA)

設問5は,VXLAN関連の設問だったが,正答率は比較的高かった。本設問は,VXLANに関する知識や経験がなくても,TCP/IP通信の基本的な技術と,本文に記述された内容から解答が導き出せるものだったので,受験者の基本技術の理解度が高いことがうかがえた。

設問5(3) 60字以内

図8中の(ⅲ)で送信されるマルチキャストパケットが VTEP2 に届くのは,VM3 が移動してきたことを VTEP2 が知ったとき,VTEP2 によって行われる通信の結果である。その通信について,宛先と送信されるパケットの内容を,60 字以内で述べよ。

解答例

  • マルチキャストグループ224.1.1.2のIGMP joinメッセージを,L3SW2に送信する。
解説

本文の根拠

図7

物理サーバ2 には VM3(10.0.0.20,VLAN200,224.1.1.2,VNI5002,網掛けで描かれた移動後の VM),VM4(10.10.0.10,VLAN300,224.1.1.3,VNI5003),VM5(10.10.0.20,VLAN400,224.1.1.4,VNI5004)があり,各 VM は仮想スイッチ(VTEP2,10.10.0.254)に接続している。

〔マルチキャスト通信の調査〕

PC が,あるマルチキャストグループに参加するときは,IGMP join メッセージによって,所属するサブネットのルータに対し,参加するマルチキャストグループを知らせる。

VM3 が来る前の物理サーバ2 には VNI5002 の VM が無いので,VTEP2 はグループ 224.1.1.2 に参加していない。そのままでは 224.1.1.2 宛てのパケットは物理サーバ2 のサブネットに転送されない。VM3 が移動してきたことを知った VTEP2 は,所属サブネットのルータである L3SW2 に,224.1.1.2 の IGMP join メッセージを送る。これで L3SW2 がグループの存在を知り,L3SW 間のマルチキャストルーティングによって(ⅲ)のパケットが VTEP2 に届くようになる。

〔マルチキャスト通信の調査〕の PC とルータ1 の関係が,ここでは VTEP2 と L3SW2 の関係に当たる。図7で物理サーバ2 はタグ VLAN で L3SW2 につながっている。

字数の詰め方(60字)。宛先(L3SW2)と中身(どのグループへの join か)の両方を書く。解答例は「マルチキャストグループ 224.1.1.2 の IGMP join メッセージを,L3SW2 に送信する。」(48字)である。

採点講評(IPA)

設問5は,VXLAN関連の設問だったが,正答率は比較的高かった。本設問は,VXLANに関する知識や経験がなくても,TCP/IP通信の基本的な技術と,本文に記述された内容から解答が導き出せるものだったので,受験者の基本技術の理解度が高いことがうかがえた。

設問5(4) 解答欄3つ

図8中の(ⅵ)における VXLAN の通信は,ユニキャストで行われる。仮に,VTEP 間の通信が全てマルチキャストで行われる場合を想定したとき,物理サーバ,VM 及び L3SW の数が多いネットワークの場合に顕在化する問題について,60 字以内で述べよ。また,(ⅵ)の VXLAN フレームの宛先 IP アドレスと送信元 IP アドレスをそれぞれ答えよ。

〔問題〕解答例

  • 不要なマルチキャストパケットがネットワーク内に転送されるので,L3SWやネットワークの負荷が高まる。

〔宛先IPアドレス〕解答例

  • 10.0.0.254

〔送信元IPアドレス〕解答例

  • 10.10.0.254
解説

本文の根拠

図8

(ⅵ)ARP 応答を受信した VTEP2 は,図6のカプセル化を行い,VXLAN フレームを送信する。(ⅶ)VTEP2 が送信したフレームは,L3SW で経路制御され,VTEP1 に届く。

図7

物理サーバ1 には VM1(10.0.0.10,VLAN100,マルチキャストグループ 224.1.1.1,VNI5001),VM2(10.0.0.15,VLAN200,224.1.1.2,VNI5002),VM3(10.0.0.20,VLAN200,224.1.1.2,VNI5002,点線で描かれた移動前の VM)があり,各 VM は仮想スイッチ(VTEP1,10.0.0.254)に接続している。

問題:マルチキャストは同じグループに参加している全ての VTEP に届く。一対一でよい通信まで全てマルチキャストにすると,宛先ではない VTEP にも不要なパケットが届き,それを中継する L3SW やネットワークの負荷が高まる。物理サーバ,VM,L3SW が多いほど,グループの参加者も中継する経路も増えるので,問題が大きくなる。IP アドレス:(ⅵ)の ARP 応答は VM2 宛てで,VTEP2 は(ⅱ)のフレームの送信元 IP アドレスから VM2 のいる VTEP1 を知っている。したがって宛先は VTEP1 の 10.0.0.254,送信元は VTEP2 の 10.10.0.254 である。

図8の(ⅶ)は,VTEP2 が送信したフレームが VTEP1 に届くと書いている。VTEP の IP アドレスは図7の仮想スイッチに書かれた値である。

字数の詰め方(問題は 60字)。何が転送されて,何に負荷が掛かるかを書く。解答例は「不要なマルチキャストパケットがネットワーク内に転送されるので,L3SW やネットワークの負荷が高まる。」(50字)である。宛先と送信元を設問5(2)と取り違えないこと。

採点講評(IPA)

設問5は,VXLAN関連の設問だったが,正答率は比較的高かった。本設問は,VXLANに関する知識や経験がなくても,TCP/IP通信の基本的な技術と,本文に記述された内容から解答が導き出せるものだったので,受験者の基本技術の理解度が高いことがうかがえた。

出典:平成27年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問2(表記を一部改変)