問1 保守サービスシステムの再構築
保守サービスシステムの再構築に関する次の記述を読んで,設問1〜5に答えよ。
A 社は,OA 用品の製造・販売会社である。A 社ではこれまで,製品を購入した企業からの機能や修理の問合せへの対応(以下,保守サービスという)を,地域ごとの保守関連会社(以下,地域保守会社という)に委託していた。地域保守会社では,問合せに応じてカスタマエンジニア(以下,CE という)による出張修理の手配も行っている。これらの業務遂行を支援するシステム(以下,保守サービスシステムという)の現状構成を,図1に示す。
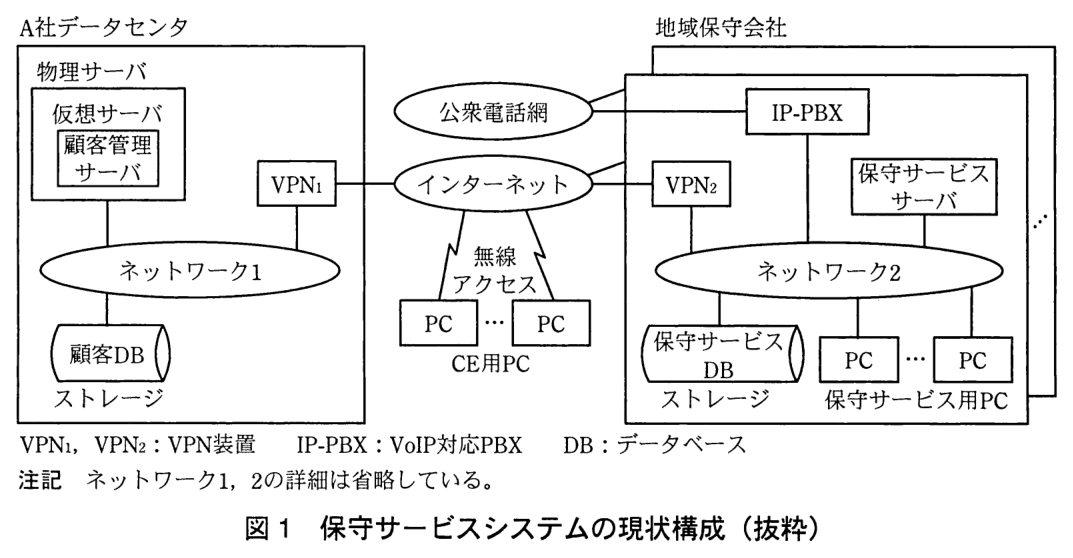
問合せ電話の受付は,担当の地域保守会社で行っている。保守サービス用 PC にはソフトウェアで電話機能を実現するソフトフォンがインストールされている。電話は,IP-PBX が受け,保守サービス用 PC に転送される。CE の出動指示は,地域保守会社の受付者が,通話完了直後の後処理で行っている。問合せ電話の応対に必要な顧客情報は,顧客 DB から,担当の地域保守会社へ夜間にバッチ転送され,地域保守会社にある保守サービスサーバの管理下にある保守サービス DB に取り込まれる。CE は,CE 用 PC を持ち,無線アクセスによって接続したインターネットを介して,保守サービスサーバにアクセスし,必要な情報をやり取りしている。
A 社は,保守サービスの品質と効率の向上を図るために,業務の見直しと,それに伴うシステムの再構築を検討することになった。再構築に当たって,保守サービスシステムを,A 社データセンタ内のシステムに統合することにした。これまで,保守サービス業務を行ってきた地域保守会社は,統合したシステムを共同利用することで,情報資産の一元化を実現できる。
保守サービスシステムの再構築の担当となった N 君は,次に示す具体的な検討項目を設定した。
- (1) 作業効率を高めるための CE 用 PC の選定
- (2) データ保存機能のない PC であるシンクライアント(以下,TC という)システムの検討
- (3) 電話の着信場所の A 社データセンタへの統合化に伴う電話回線の必要数の算定
- (4) 地域保守会社及び CE 用 PC から A 社データセンタへの接続ネットワークの検討
- (5) 拡張性を考慮した A 社データセンタ内ネットワーク構成の検討
〔作業効率を高めるための CE 用 PC の選定〕
N 君はまず,CE 用 PC について検討した。保守サービスシステムでは,これまで CE 用 PC として,携帯電話用通信カードの入ったノート PC を利用してきた。しかし,最近では情報端末機能を備えた携帯電話やタブレット型の PC(以下,MPC という)などが普及しつつあり,CE 用 PC として使える可能性が出てきた。
MPC には,駅などの公共施設にあるアクセスポイントを経由して,インターネットに接続できる [ ア ] 機能をもった機種が多い。携帯電話網に直接接続する機能をもたない MPC でも,携帯電話端末のテザリング機能を使うと,携帯電話網を経由したインターネット接続が可能になる。
MPC の多くは,外出先での使用が前提とされているので,位置情報を取得する [ イ ] 機能,カメラ機能,①インターネットを介してデータセンタにセキュアな VPN 接続を実現するための標準的な機能などが,実装されていることも多い。また,MPC はアプリケーションのダウンロード機能をもっているので,プログラムを追加することで各種の機能を追加できる。
N 君は,これらの利点から MPC を CE 用 PC として活用できると考え,今回の保守サービスシステムの再構築に合わせて導入することを提案し,了承された。
〔TC システムの検討〕
N 君が考えた再構築後の保守サービスシステムの構成概要を図2に示す。
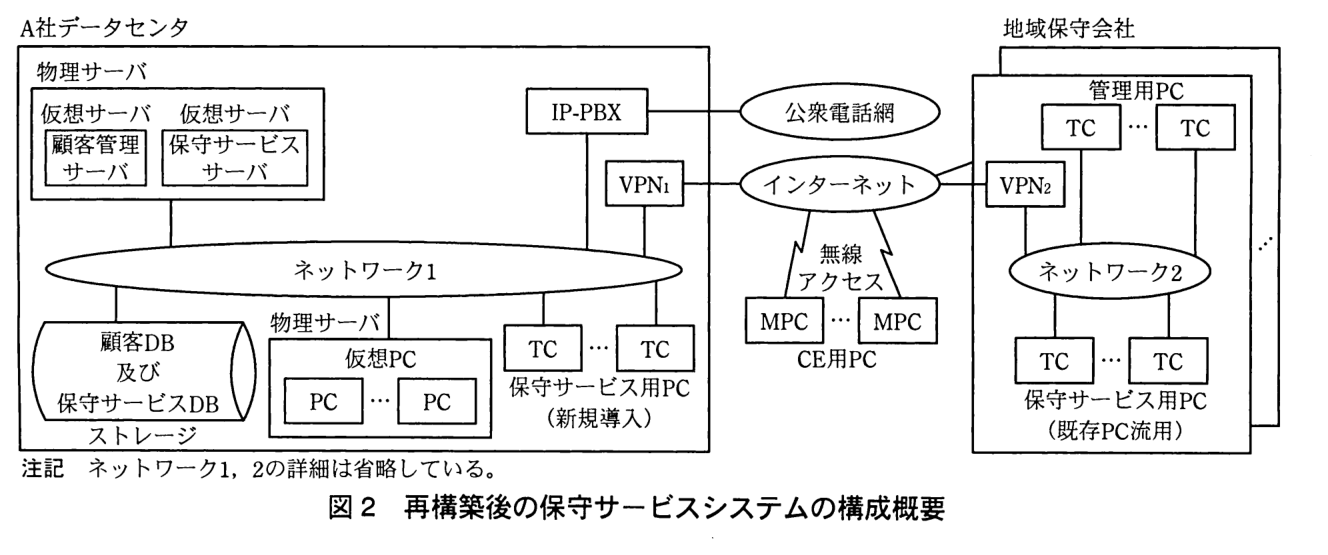
今回の保守サービスシステム再構築を機に,地域保守会社に分散していた保守サービスサーバと保守サービス DB を統合する。
A 社データセンタに保守サービス用 PC を新たに設置するが,繁忙期に対応するために,地域保守会社の既存 PC を利用し,地域保守会社でも保守サービス業務を行う。また,地域保守会社には,保守サービス業務以外で利用する管理用 PC を導入し,A 社データセンタ内のサーバにアクセスできるようにする。
ネットワーク経由で画面情報と操作情報の送受信だけを行う TC の実現方式としては,サーバベース方式(以下,SBC という)と仮想 PC 方式がある。SBC は,サーバで稼働させる PC のアプリケーションプログラムを,複数の TC で共用する方式である。一方,仮想 PC 方式は,PC の独立したプログラム実行環境(以下,仮想 PC という)を TC と 1 対 1 でサーバ上に用意する方式である。検討の結果,後者の方式を採用することにした。MPC にも,仮想 PC 方式に対応する機能をもつ機種を選定した。
IP-PBX で受けた問合せ電話に対して,TC で通話する場合,USB で接続したヘッドセット(以下,USB ヘッドセットという)を利用する。この USB ヘッドセットの利用方式については,USB リダイレクト方式と VoIP 対応 TC(以下,TC-V という)方式の,二つの方式がある。
USB リダイレクト方式は,TC に USB デバイスが接続されると,あたかも仮想 PC に USB デバイスが接続されたように動作させる機能を利用する方式である。
一方,仮想 PC に実装されたソフトフォンと TC の間で独自の制御を行うファームウェアが組み込まれた TC-V を利用するのが,TC-V 方式である。TC-V を利用した場合,呼制御は IP-PBX と仮想 PC 間で行うが,通話の音声を運ぶ RTP パケットは TC-V と IP-PBX 間で直接送受する。
USB リダイレクト方式と TC-V 方式の音声データの経路を,図3に示す。
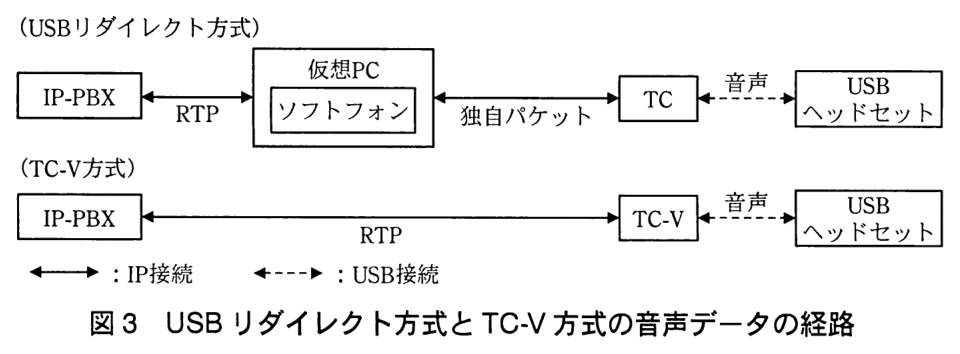
N 君は,TC を新規に導入する場合は音質を重視して TC-V を利用し,既存 PC を活用する場合は,導入の容易性・低コストの観点から,USB リダイレクト方式を利用することにした。
〔電話の着信場所の A 社データセンタへの統合化に伴う電話回線の必要数の算定〕
これまで地域保守会社に委託していた保守サービス業務は,一括して A 社データセンタに集約するので,再構築後の保守サービスシステムの電話回線数について,現在のシステムを分析し,その必要回線数について検討することにした。
現在のシステムの分析に当たり,まず,電話をかけても,回線がビジーとなってつながらない呼損状態が発生するモデル(待ち行列を作らないモデル)を想定した。呼損の発生確率を呼損率という。待ち行列理論では,待ち行列モデルを,“到着間隔の分布型/サービス時間の分布型/窓口数/待ち行列系の許容収容数”で表現するケンドール記法がよく使われる。この記法を使い,地域保守会社での受付のモデルを,ランダム到着(M),指数分布サービス(M)とし,M/M/s/s と考える。現在,地域保守会社は 10 社あり,地域ごとに受付回線 10 本で対応し,最繁時は 1 時間当たり 36 件の問合せ電話がかかってくる。電話応対には,通話後の後処理時間を含め,1 件当たり平均 10 分掛かる。この場合,各地域の 1 時間当たりの到着率は a,サービス率は b,s の値は c となる。
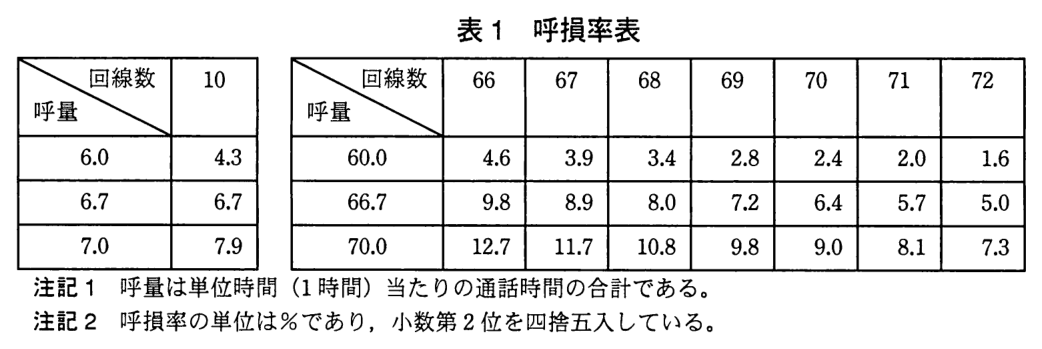
再構築後,地域保守会社で受け付けていた問合せ電話を,②A 社で一括して受け付けるようにして,呼損率を従来と同等以下にするために,受付回線が何本必要となるかを,表1の呼損率表から求めることにした。
実際の運用では呼損が発生すると,繰り返しかかってくる問合せ電話によって到着率が増大するので,回線が輻輳し,呼損率が急増する。A 社では,その対策として,③自動音声応答用に回線を追加し,電話が着信して待ち状態になる場合は,自動音声応答機能でコールバックするための受付情報を取得して,直ちに切断する方式を導入することにした。登録された受付情報は,空きとなった受付者に順次割り当てられ,処理される。
〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕
再構築後の A 社データセンタ側には,地域保守会社との接続方法及び MPC との接続方法を用意する必要がある。N 君は,A 社と地域保守会社間の既設ネットワークの状況をチェックした上で,CE がアクセスするための仕組みを追加導入することにした。
図4は,図2中の地域保守会社及び MPC から A 社データセンタへの接続部分を抜き出し,より詳細に示したものである。
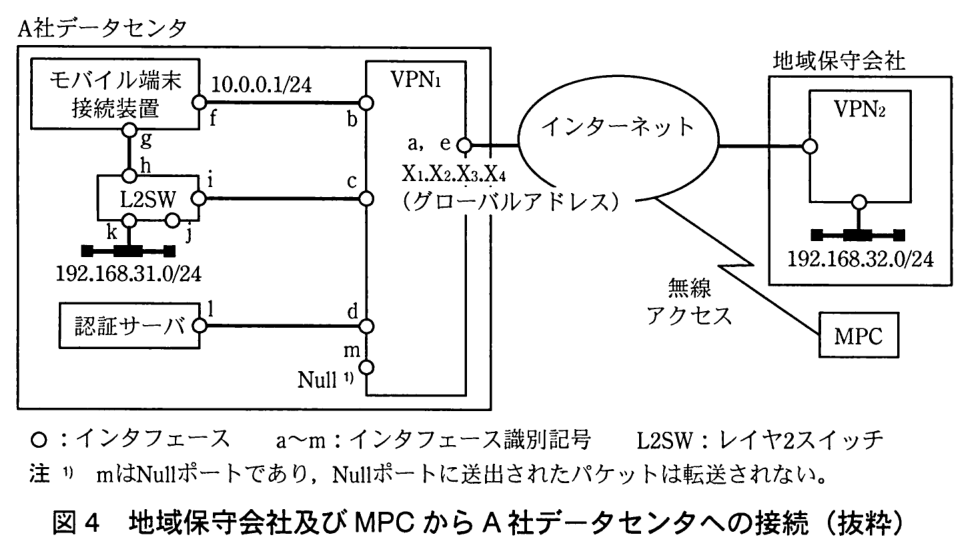
地域保守会社と A 社データセンタ間,及び MPC と A 社データセンタ間は,インターネットを介して VPN で接続する構成とした。VPN1 と VPN2 は,A 社データセンタと地域保守会社の LAN 間を接続する VPN 装置であり,ファイアウォールを兼ねている。
MPC からの接続制御を行うモバイル端末接続装置は,VPN1 の配下に設置する。VPN1 のインターネット側インタフェース a のグローバルアドレス宛てに送られてきたパケットの中でポート番号 443 のパケットは,そのままモバイル端末接続装置に転送される。モバイル端末接続装置は,認証サーバに問合せを行い,認証サーバが MPC の認証を行う。認証が完了すると,モバイル端末接続装置では,MPC があたかもインタフェース g にいて,L2SW のインタフェース h に接続しているように動作する。
N 君が,今回の接続方法検討に当たり,VPN1 のルーティングの設定を調べたところ,VPN1 と VPN2 間のインターネット VPN 接続のためのアソシエーションが確立できなかった場合,暗号化されないパケットがインターネット側に送出されてしまうことを発見した。現状では,あまり大事に至らないと考えたが,念のため,外部に送出されないよう代替ルートの設定を行うことにした。今回採用した VPN1 と VPN2 間の VPN 接続では,VPN のトンネルが確立すると,その VPN トンネルの仮想的なインタフェースが,ルーティング上,有効な経路として扱われる。
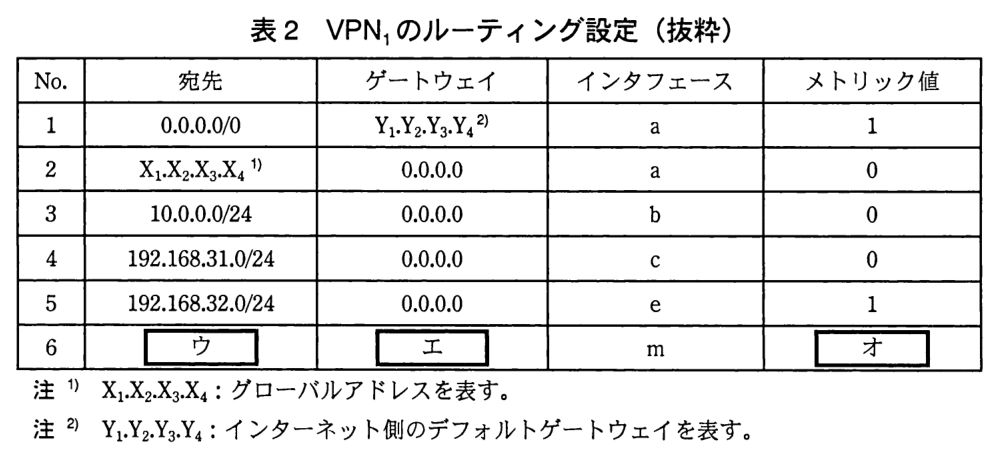
N 君が作成した再構築後の VPN1 のルーティング設定の抜粋を,表2に示す。宛先の“0.0.0.0/0”は,デフォルトルートを示している。ゲートウェイに“0.0.0.0”を指定したときは,ゲートウェイを経由せず直接宛先ネットワークに到達可能であることを示している。また,メトリック値は数値が小さいほど優先度が高い。
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
A 社では,保守サービスシステムをデータセンタ内に統合するに当たり,今後のシステム拡張を容易にするためのネットワーク構成を検討することにした。データセンタでは,サーバの設置台数が増加し,中でも,ブレード型サーバの使用が増えている。ストレージは,FC(Fibre Channel)を使った FC-SAN が既に構築されていた。N 君の調査によると,最近では,10 G ビット/秒以上の高速イーサネットを使用し,FC-SAN と LAN を統合する FCoE(Fibre Channel over Ethernet)技術が登場している。この技術によって,FC プロトコル(以下,FCP という)をイーサネット上で動作させることができる。
FC の上位層である SCSI は,パケットロスを前提としないプロトコルなので,SCSI の下位層では,パケットロスを防ぐ機能の実装が必要である。
パケットロスの要因としては,伝送路上でのビット誤りよりも,バッファの枯渇の方が大きいと考えられた。④FC では,フロー制御の方法として,送信側と受信側の双方で,受信側の空きバッファ数を管理して送信を制御している。この方式を使うことによって,TCP で使われているような,ウィンドウサイズを用いたエンドシステム間の応答確認によるフロー制御では実現できないパケットロスの防止効果が得られる。
LAN の MAC 層でも,フロー制御の方法として,送信側に対して PAUSE フレームを送って送信を抑止する機能が,オプションとして規定されている。しかし,FCoE の実現には,この機能では不十分と考えられており,N 君が調べたところ,FCoE 対応のスイッチ(以下,FCoE-SW という)では,図5に示すような優先度付バッファ制御機能を実装していることが分かった。
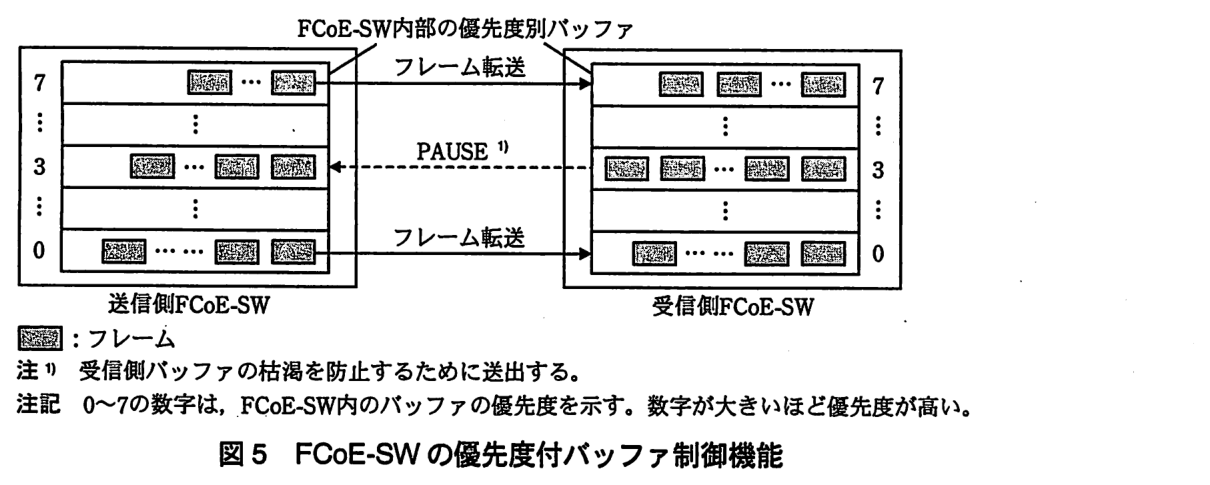
図5に示す方式では,⑤優先度別にバッファを用意し,受信バッファが枯渇したときには優先度別に送信を抑止するための PAUSE フレームを送出している。
N 君は,既設機器との接続性を確保しながら,SAN と LAN の将来の統合化に備えるために,CNA(Converged Network Adapter)と呼ばれるネットワーク接続アダプタ製品を使うことにした。この製品は,10 G ビット/秒のイーサネットと FCoE に対応しており,1 個のアダプタで HBA(Host Bus Adapter)と NIC を兼ねることができる。
加えて,CNA と接続する FCoE-SW は,IETF(Internet Engineering Task Force)で標準化が進められている TRILL(Transparent Interconnection of Lots of Links)に対応する製品とした。TRILL 対応の FCoE-SW に入ったフレームは,TRILL ヘッダでカプセル化され,出口の FCoE-SW でカプセル化が解除されて相手に届く。これによって,相互接続された複数の FCoE-SW が,一つの大きな FCoE-SW のように動作する。フレームの転送経路については,コストを評価して最短経路を決める SPF(Shortest Path First)というアルゴリズムを使用している。このアルゴリズムでは,経路を冗長化する場合,⑥経路のコストを適切に設計することによって,トラフィックを分散できる。その結果,冗長化のためにスパニングツリープロトコルを使った場合には得られない効果が期待できた。
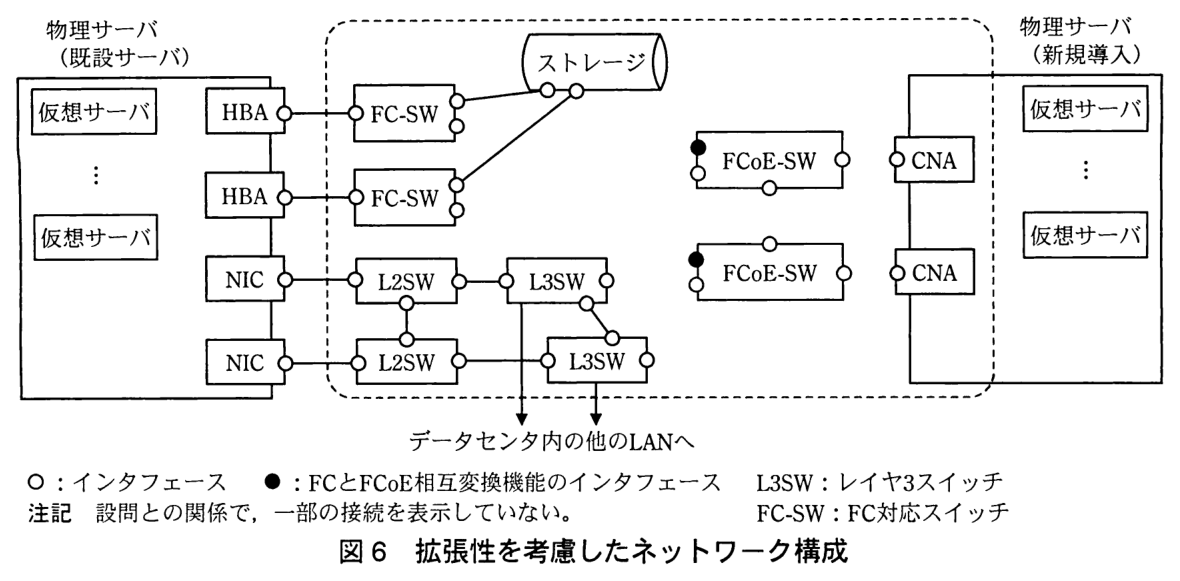
今回導入することにした FCoE-SW には,FC と FCoE の相互変換機能が用意されているということなので,既設のシステムに追加接続する形で,図6のような拡張性を考慮したネットワーク構成を考えた。ここで,二つの CNA は同時に使用する。
このようにして,N 君は,将来に向けて A 社データセンタの SAN と LAN の統合化に配慮しつつ,保守サービスシステムの再構築に向けての設計検討を終え,システムの構築作業に着手した。
出題趣旨(IPA)
スマートフォンやタブレット型のPCなど,多機能な携帯情報端末が普及し,モバイル環境でのIT活用の可能性拡大が期待できる時代になりつつある。一方,モバイル環境から利用するITシステムは,仮想化され,ネットワーク経由で利用するクラウドシステムでの実現が増えている。こうした状況の中で,ネットワーク技術者には,単なるネットワークの接続技術だけでなく,これら新しく利用可能になった技術を活用して,いかに利用者ニーズに的確に応えるシステムを構築できるかという発想と,それを実現する幅広いITインフラ技術の習得が必須となる。本問では,製造業の保守サービスシステムの再構築を題材に,上記観点でのネットワークを含むITインフラ構築に関する応用技術を問う。
設問と解答例
本文中の [ ア ],[ イ ] に入れる適切な字句を答えよ。
〔ア〕解答例
- 無線LAN
〔イ〕解答例
- GPS
解説
本文の根拠
〔作業効率を高めるための CE 用 PC の選定〕
MPC には,駅などの公共施設にあるアクセスポイントを経由して,インターネットに接続できる [ ア ] 機能をもった機種が多い。
〔作業効率を高めるための CE 用 PC の選定〕
MPC の多くは,外出先での使用が前提とされているので,位置情報を取得する [ イ ] 機能,カメラ機能,
ア:駅などの公共施設にある“アクセスポイント”を経由してインターネットにつなぐのは,無線 LAN(IEEE 802.11 系)の公衆アクセスポイントである。携帯電話網につなぐ機能はこの後の文で別に扱われているので,ここは携帯電話網以外の接続手段になる。イ:携帯端末で位置情報を取得する機能は GPS(全地球測位システム)である。
本文は,アの直後に“携帯電話網に直接接続する機能をもたない MPC でも,…テザリング機能を使うと”と続けている。つまりアは,携帯電話網を使わずにインターネットにつなぐ機能を指す。イは“外出先での使用が前提”“位置情報を取得する”という条件から決まる。
間違えやすい点。アに“Wi-Fi”と書いても同じものを指すが,解答例の表記は“無線 LAN”である。“テザリング”は後の文で別に出てくるので,アには入らない。
採点講評(IPA)
設問1では,リモートアクセスに使われる端末の機能に関する問いであったが,身近に接しているためか,正答率は高かった。
本文中の下線①について,CE が様々な場所からネットワーク接続を行う観点から,適切なプロトコル名を答えよ。
解答例
- SSL
解説
本文の根拠
〔作業効率を高めるための CE 用 PC の選定〕
①インターネットを介してデータセンタにセキュアな VPN 接続を実現するための標準的な機能
〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕
VPN1 のインターネット側インタフェース a のグローバルアドレス宛てに送られてきたパケットの中でポート番号 443 のパケットは,そのままモバイル端末接続装置に転送される。
CE は駅の公衆無線 LAN や顧客先,テザリングなど,様々な場所のネットワークからつなぐ。そうした場所では,ファイアウォールやプロキシ,NAT によって使えるポートが Web(HTTP/HTTPS)に絞られていることが多い。SSL(TLS)による VPN は HTTPS と同じ TCP 443 番で通信するので,こうした制限の下でも通りやすい。IPsec は ESP(IP プロトコル番号 50)や IKE(UDP 500)を使うので,途中の機器で遮断されたり NAT を越えられなかったりすることがある。
後の〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕でも,MPC からの接続はポート番号 443 のパケットとしてモバイル端末接続装置に届く設計になっている。443 は HTTPS(SSL/TLS)のポート番号であり,MPC が SSL-VPN で接続することと合う。
間違えやすい点。“IPsec”も VPN の標準的なプロトコルだが,設問は“様々な場所からネットワーク接続を行う観点”を求めている。この観点で有利なのは SSL である。現在の名称で TLS と書いても指すものは同じだが,解答例は“SSL”である。
採点講評(IPA)
設問1では,リモートアクセスに使われる端末の機能に関する問いであったが,身近に接しているためか,正答率は高かった。
TC,TC-V に接続している LAN の音声転送用帯域は,TC-V 方式の方が少ない。使用するコーデックに関連して,その理由を 35 字以内で述べよ。
解答例
- 音声通話を前提とした圧縮率の高いコーデックが利用できるから
解説
本文の根拠
〔TC システムの検討〕
TC-V を利用した場合,呼制御は IP-PBX と仮想 PC 間で行うが,通話の音声を運ぶ RTP パケットは TC-V と IP-PBX 間で直接送受する。
図3
(USB リダイレクト方式)IP-PBX と仮想 PC(中にソフトフォン)の間が RTP の IP 接続,仮想 PC と TC の間が独自パケットの IP 接続,TC と USB ヘッドセットの間が音声の USB 接続。
〔TC システムの検討〕
USB リダイレクト方式は,TC に USB デバイスが接続されると,あたかも仮想 PC に USB デバイスが接続されたように動作させる機能を利用する方式である。
USB リダイレクト方式では,USB ヘッドセットの音声は USB デバイスのデータとして TC から仮想 PC へ運ばれ,仮想 PC のソフトフォンで初めて RTP に変換される。TC と仮想 PC の間を流れるのは,USB オーディオのデータ(圧縮されていない音声のサンプル)を独自パケットに載せたものなので,帯域を多く使う。TC-V 方式では TC-V 自身が RTP を送受するので,音声通話用に作られた圧縮率の高いコーデック(例えば G.729 は 8k ビット/秒で,無圧縮の G.711 の 64k ビット/秒より少ない)で符号化した音声だけが LAN を流れる。
本文は,TC-V 方式では“RTP パケットは TC-V と IP-PBX 間で直接送受する”と書いている。RTP のペイロードの形式を決めるのがコーデックであり,TC-V は音声のために作られた機器なので,通話向けのコーデックを使える。
35 字以内に収めるには,“音声通話用の圧縮率の高いコーデック”と“それが利用できる”の二つを残す。解答例は 29 字。
USB リダイレクト方式で,仮想 PC の処理によって発生する会話品質に影響を与える事象と,それに起因する音質劣化要因を組み合わせて二つ挙げ,答案用紙の空欄を埋めよ。
〔①〕解答例
- 仮想PCで音声処理を行う処理時間増加に起因する音声遅延
〔②〕解答例
- 負荷変動による仮想PCの音声処理時間のばらつきに起因する音声遅延のジッタ
〔備考〕答案用紙の欄は“(事象)に起因する(音質劣化要因)”の形。①②に一つずつ答える(順不同)
解説
本文の根拠
図3
(USB リダイレクト方式)IP-PBX と仮想 PC(中にソフトフォン)の間が RTP の IP 接続,仮想 PC と TC の間が独自パケットの IP 接続,TC と USB ヘッドセットの間が音声の USB 接続。
〔TC システムの検討〕
一方,仮想 PC 方式は,PC の独立したプログラム実行環境(以下,仮想 PC という)を TC と 1 対 1 でサーバ上に用意する方式である。
USB リダイレクト方式では,音声は必ず仮想 PC を経由し,仮想 PC のソフトフォンが音声の符号化・復号や RTP との変換を行う。一つ目は,この音声処理を仮想 PC が行うための処理時間が加わることで,音声遅延が大きくなることである。二つ目は,仮想 PC は同じ物理サーバ上で他の仮想 PC と CPU などの資源を共有しているので,負荷の変動によって音声処理に掛かる時間がばらつき,音声遅延の揺らぎ(ジッタ)が生じることである。遅延は会話の間延びや話者の衝突を生み,ジッタは音の途切れや乱れを生む。
本文の図3で,TC-V 方式は IP-PBX と TC-V が RTP で直接つながり,仮想 PC を通らない。USB リダイレクト方式だけが仮想 PC の処理を挟むので,仮想 PC に起因する劣化要因は遅延と遅延のばらつき(ジッタ)になる。
間違えやすい点。“パケットロス”や“帯域不足”はネットワークの問題であり,設問の“仮想 PC の処理によって発生する”事象ではない。事象(処理時間の増加,処理時間のばらつき)と要因(遅延,ジッタ)の組にして書く。
採点講評(IPA)
設問2(2)では,VoIPによる電話機能を備えたシンクライアントの実現方式について問うた。仮想PCの振る舞いと音質への影響について正答するには,出題されたシステムの具体的な動きを考える力が必要である。
本文中の a 〜 c に入れる適切な数値を答えよ。
〔a〕解答例
- 36
〔b〕解答例
- 6
〔c〕解答例
- 10
解説
本文の根拠
〔電話の着信場所の A 社データセンタへの統合化に伴う電話回線の必要数の算定〕
現在,地域保守会社は 10 社あり,地域ごとに受付回線 10 本で対応し,最繁時は 1 時間当たり 36 件の問合せ電話がかかってくる。電話応対には,通話後の後処理時間を含め,1 件当たり平均 10 分掛かる。
〔電話の着信場所の A 社データセンタへの統合化に伴う電話回線の必要数の算定〕
待ち行列理論では,待ち行列モデルを,“到着間隔の分布型/サービス時間の分布型/窓口数/待ち行列系の許容収容数”で表現するケンドール記法がよく使われる。
a:到着率 λ は単位時間当たりに到着する呼の数なので,1 時間当たり 36 件をそのまま使い,36 になる。b:サービス率 μ は 1 つの窓口が単位時間当たりに処理できる数で,1 件 10 分掛かるから 60÷10=6(件/時)になる。c:M/M/s/s の s は窓口数で,各地域の受付回線 10 本が窓口に当たるので 10 になる。
検算。呼量(トラフィック密度)は λ÷μ=36÷6=6.0 アーランで,これは表1の左の表の呼量 6.0 の行と一致する。表1の注記1の“1 時間当たりの通話時間の合計”で数えても 36 件×10 分=360 分=6 時間で同じになる。
間違えやすい点。サービス率を平均サービス時間(10 分や 1/6 時間)と取り違えないこと。サービス率は時間の逆数である。s を地域保守会社の数 10 社と考えるのも誤りで,1 地域の窓口数(回線数)である(この問題ではどちらも 10 だが,意味が違う)。
採点講評(IPA)
設問3(1)では,待ち行列理論の用語の定義に関して誤解のある解答が散見され,正答率は低かった。
本文中の下線②について,従来の呼損率は幾らか。また,従来と同等以下の呼損率を維持するための必要最小限の回線数を答えよ。答えは,表1中の数値で答えよ。
〔呼損率〕解答例
- 4.3
〔回線数〕解答例
- 67
解説
本文の根拠
〔電話の着信場所の A 社データセンタへの統合化に伴う電話回線の必要数の算定〕
②A 社で一括して受け付けるようにして,呼損率を従来と同等以下にするために,受付回線が何本必要となるかを,表1の呼損率表から求めることにした。
表1
左の表(回線数 10):呼量 6.0 のとき 4.3,呼量 6.7 のとき 6.7,呼量 7.0 のとき 7.9。右の表(回線数 66,67,68,69,70,71,72 の順):呼量 60.0 のとき 4.6,3.9,3.4,2.8,2.4,2.0,1.6。
従来:1 地域の呼量は設問3(1)のとおり 36 件×10 分÷60 分=6.0 アーランで,回線数は 10 本である。表1の左の表で呼量 6.0・回線数 10 の呼損率は 4.3%になる。集約後:10 地域分の呼が A 社に集まるので,到着率は 36×10=360 件/時,呼量は 360×10÷60=60.0 アーランになる。表1の右の表の呼量 60.0 の行を見ると,66 回線で 4.6%(4.3%を超える),67 回線で 3.9%(4.3%以下)なので,必要最小限は 67 回線である。
従来は 10 回線×10 地域で 100 回線を使っていたが,集約すると 67 回線で同じ以上の品質を保てる。呼をまとめると回線を効率良く使える(大群化効果)ことが,数字で確かめられる。
間違えやすい点。呼量 66.7 や 70.0 の行を使わないこと。これらは別の条件の行である。また,66 回線の 4.6%は 4.3%より大きいので“同等以下”を満たさない。呼損率は%の値(4.3)を答える。
本文中の下線③について,対策後の方式は,どのような待ち行列のモデルとなるか。20 字以内で述べよ。
解答例
- 通話要求の待ち行列を許すモデル
解説
本文の根拠
〔電話の着信場所の A 社データセンタへの統合化に伴う電話回線の必要数の算定〕
現在のシステムの分析に当たり,まず,電話をかけても,回線がビジーとなってつながらない呼損状態が発生するモデル(待ち行列を作らないモデル)を想定した。
〔電話の着信場所の A 社データセンタへの統合化に伴う電話回線の必要数の算定〕
③自動音声応答用に回線を追加し,電話が着信して待ち状態になる場合は,自動音声応答機能でコールバックするための受付情報を取得して,直ちに切断する方式を導入することにした。登録された受付情報は,空きとなった受付者に順次割り当てられ,処理される。
従来のモデル M/M/s/s は,窓口数 s と許容収容数 s が等しく,窓口がふさがっていると到着した呼は捨てられる(呼損になる)即時式のモデルである。対策後は,受付者がふさがっていても,受付情報を登録して順番を待たせ,空いた受付者に順に割り当てる。これは,窓口数より多くの要求を受け入れて待ち行列に並べるモデル(ケンドール記法で M/M/s/K,K>s,あるいは制限なしの M/M/s)であり,“通話要求の待ち行列を許すモデル”になる。
本文は,従来を“待ち行列を作らないモデル”と明示している。対策後は“登録された受付情報は,空きとなった受付者に順次割り当てられ”るので,待ちが生じても呼は失われず,順番待ちの列ができる。
20 字以内に収めるには,“待ち行列を許す(待ち合わせる)”という性質と,何が待つのか(通話要求)を残す。解答例は 15 字。
採点講評(IPA)
設問3(3)では,待ち行列のモデルについて,呼損率を計算する場合に使われる待ちを許容しない即時系と,窓口の数より許容収容数の多い待ちを許す系の存在について問うた。出題のケースでは,どのようなモデルに対応するかを問うたが,正答率は低かった。単に暗記するだけでなく,実際のシステムの動きと関連付けた理解が大切である。
表2中,VPN トンネルのインタフェースはどれか。インタフェース識別記号で答えよ。
解答例
- e
解説
本文の根拠
〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕
今回採用した VPN1 と VPN2 間の VPN 接続では,VPN のトンネルが確立すると,その VPN トンネルの仮想的なインタフェースが,ルーティング上,有効な経路として扱われる。
表2
No.5:宛先 192.168.32.0/24,ゲートウェイ 0.0.0.0,インタフェース e,メトリック値 1。
図4
VPN1 のインタフェース a,e(グローバルアドレス X1.X2.X3.X4)はインターネットに接続している(a と e は同じ位置に書かれている)。
表2の No.5 は,地域保守会社の LAN(192.168.32.0/24,図4で VPN2 の配下)への経路で,インタフェースが e になっている。地域保守会社へのパケットは VPN トンネルを通して暗号化して送るので,この経路の出口は VPN トンネルの仮想的なインタフェースでなければならない。したがって e が VPN トンネルのインタフェースである。図4で e が物理インタフェース a と同じ位置に書かれているのは,トンネルが a の上に作られる仮想的なインタフェースだからである。
他のインタフェースを確かめると,a はインターネット側の物理インタフェース(No.1 のデフォルトルートと No.2),b はモバイル端末接続装置,c は L2SW,d は認証サーバ,m は Null ポートにつながっている。どれも VPN トンネルではない。
間違えやすい点。a と答えないこと。a はトンネルが確立していなくても使えるインターネット側の実インタフェースで,ここから出るパケットは暗号化されない(設問4(2)の問題の原因になる)。
採点講評(IPA)
設問4(1)と4(2)では,IPsec-VPNとSSL-VPNの両方に対応したリモートアクセスシステムに関する具体的な設計と設定について問うた。VPNトンネルが,どことどこの間に存在するのか,理解ができていない解答が多かった。
表2中 No.6 の行は,VPN トンネルが Active にならない状態で,暗号化されないパケットがインターネット側に送出されないようにする設定である。[ ウ ] 〜 [ オ ] に当てはまるアドレスとメトリック値を答えよ。
〔ウ〕解答例
- 192.168.32.0/24
〔エ〕解答例
- 0.0.0.0
〔オ〕解答例
- 2,又はそれ以上の値
解説
本文の根拠
〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕
VPN1 と VPN2 間のインターネット VPN 接続のためのアソシエーションが確立できなかった場合,暗号化されないパケットがインターネット側に送出されてしまうことを発見した。
〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕
ゲートウェイに“0.0.0.0”を指定したときは,ゲートウェイを経由せず直接宛先ネットワークに到達可能であることを示している。また,メトリック値は数値が小さいほど優先度が高い。
図4
注1)m は Null ポートであり,Null ポートに送出されたパケットは転送されない。
トンネルが確立していないと,No.5(インタフェース e)の経路は無効になる。すると 192.168.32.0/24 宛てのパケットは No.1 のデフォルトルート(0.0.0.0/0,インタフェース a)に一致し,暗号化されずにインターネットへ出てしまう。これを防ぐには,同じ宛先 192.168.32.0/24(ウ)について,Null ポート m へ捨てる経路を用意する。ゲートウェイは経由しないので 0.0.0.0(エ)とする。この経路は,トンネルが確立しているときは No.5 に負け,トンネルが無いときだけ使われなければならない。No.5 のメトリック値が 1 なので,それより大きい 2 以上(オ)にする。
ルーティングでは,まず宛先が最も長く一致する経路(ロンゲストマッチ)が選ばれるので,/24 の No.6 は /0 のデフォルトルートより必ず優先される。同じ宛先の No.5 と No.6 の間では,本文の“メトリック値は数値が小さいほど優先度が高い”によって,有効なら No.5 が選ばれる。このように,本命の経路より優先度の低い予備の経路を置く方法をフローティングスタティックルートと呼ぶ。
間違えやすい点。オを 0 や 1 にすると,トンネルが確立していても No.6 が選ばれたり,No.5 と並んだりして,地域保守会社宛ての通信が捨てられてしまう。ウを 0.0.0.0/0 にしても,192.168.32.0/24 宛てのパケットはメトリック値 1 の No.1 に一致してインターネットへ出てしまい,対策にならない。
採点講評(IPA)
設問4(1)と4(2)では,IPsec-VPNとSSL-VPNの両方に対応したリモートアクセスシステムに関する具体的な設計と設定について問うた。VPNトンネルが,どことどこの間に存在するのか,理解ができていない解答が多かった。
MPC がモバイル端末接続装置に接続できるようにするには,VPN1 にどのような設定が必要か。60 字以内で述べよ。
解答例
- ポート番号443をもつパケットだけを,ポートマッピングによって10.0.0.1宛てにアドレス変換して転送する設定
解説
本文の根拠
〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕
VPN1 のインターネット側インタフェース a のグローバルアドレス宛てに送られてきたパケットの中でポート番号 443 のパケットは,そのままモバイル端末接続装置に転送される。
図4
モバイル端末接続装置のインタフェース f(10.0.0.1/24)は VPN1 のインタフェース b に接続している。
MPC は,インターネット上で到達できる VPN1 のグローバルアドレス X1.X2.X3.X4 のポート 443 へ接続してくる。一方,モバイル端末接続装置のアドレスはプライベートアドレスの 10.0.0.1 なので,インターネットから直接は届かない。そこで VPN1 に,グローバルアドレス宛てでポート番号が 443 のパケットだけを,宛先を 10.0.0.1 に変換してモバイル端末接続装置へ転送する設定(ポートマッピング,静的 NAPT,ポートフォワーディングとも呼ぶ)をする。
本文は“ポート番号 443 のパケットは,そのままモバイル端末接続装置に転送される”と動作を書き,図4はモバイル端末接続装置のアドレス 10.0.0.1/24 を示している。VPN1 はファイアウォールを兼ねているので,443 以外は転送しない(“だけ”)ことも設定の要点になる。
60 字以内に収めるには,“ポート番号 443 だけ”“10.0.0.1 宛てにアドレス変換”“転送”の三つを残す。解答例は 56 字。
MPC のアプリケーションで使用するポートによって,送られてくるパケットを制限する設定は,A 社データセンタ内のどの機器で行う必要があるか。その機器名を答えよ。また,その機器に設定しなければならない理由を,50 字以内で述べよ。
〔機器名〕解答例
- モバイル端末接続装置
〔理由〕解答例
- パケットの内容は,暗号化してカプセル化されており,中継する装置では内容を認識できないから
解説
本文の根拠
〔地域保守会社及び MPC から A 社データセンタへの接続ネットワークの検討〕
認証が完了すると,モバイル端末接続装置では,MPC があたかもインタフェース g にいて,L2SW のインタフェース h に接続しているように動作する。
〔作業効率を高めるための CE 用 PC の選定〕
①インターネットを介してデータセンタにセキュアな VPN 接続を実現するための標準的な機能
MPC とモバイル端末接続装置の間は SSL-VPN のトンネルで,MPC のアプリケーションが使う通信(宛先ポート番号を含む)は暗号化されて SSL のデータの中にカプセル化されている。VPN1 から見えるのは,外側のポート番号 443 だけで,中のアプリケーションのポート番号は分からない。トンネルを終端して復号するのはモバイル端末接続装置なので,アプリケーションのポートによる制限はモバイル端末接続装置で行う必要がある。
本文は,認証が完了すると MPC が“インタフェース g にいて,L2SW のインタフェース h に接続しているように動作する”と書いている。復号後の通信はモバイル端末接続装置から g を通って社内の L2SW へ出ていくので,その手前のモバイル端末接続装置で中身を見て制限できる。
50 字以内に収めるには,“暗号化・カプセル化されている”と“中継する装置では内容を認識できない”の二つを残す。解答例は 44 字。
A 社データセンタのように,多数のブレードサーバを設置する環境で,SAN と LAN を統合することによって得られる設計上の効果を,40 字以内で述べよ。
解答例
- ブレードサーバの外部インタフェースの接続スペースの節約や配線数の削減
解説
本文の根拠
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
データセンタでは,サーバの設置台数が増加し,中でも,ブレード型サーバの使用が増えている。
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
この製品は,10 G ビット/秒のイーサネットと FCoE に対応しており,1 個のアダプタで HBA(Host Bus Adapter)と NIC を兼ねることができる。
SAN と LAN を分けると,サーバごとに SAN 用の HBA と LAN 用の NIC を,冗長化のためにそれぞれ 2 個ずつ用意し,別々のケーブルとスイッチにつなぐ必要がある(図6の既設サーバは HBA 2 個と NIC 2 個をもつ)。ブレードサーバは筐体が小さく,外部インタフェースを載せる場所が限られている。FCoE で統合すると,CNA 1 個で HBA と NIC を兼ねられるので,インタフェースの数,そのための実装スペース,ケーブルの本数を減らせる。
本文は,ブレード型サーバの使用が増えていること,CNA が“1 個のアダプタで HBA と NIC を兼ねる”ことを書いている。図6でも,新規導入のサーバは CNA 2 個だけで SAN と LAN の両方につながる。
40 字以内に収めるには,“ブレードサーバの外部インタフェースの接続スペースの節約”と“配線数の削減”を残す。解答例は 34 字。
採点講評(IPA)
設問5では,製品への実装が進むFCoE対応スイッチの動作について問うた。問題文をよく読み,FCoEで実現する機能の利点を把握することが必要である。
本文中の下線④について,TCP で使われているようなウィンドウサイズによるフロー制御では実現できず,FCP のフロー制御方法によって可能になる,パケットロスの防止効果を,35 字以内で述べよ。
解答例
- 隣接ノード間の局所的なバッファ枯渇に対しても対処できる。
解説
本文の根拠
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
④FC では,フロー制御の方法として,送信側と受信側の双方で,受信側の空きバッファ数を管理して送信を制御している。この方式を使うことによって,TCP で使われているような,ウィンドウサイズを用いたエンドシステム間の応答確認によるフロー制御では実現できないパケットロスの防止効果が得られる。
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
パケットロスの要因としては,伝送路上でのビット誤りよりも,バッファの枯渇の方が大きいと考えられた。
TCP のウィンドウによるフロー制御は,送信元と宛先(エンドシステム)の間で行う。途中のスイッチのバッファがあふれても,送信元はそれを直接知ることができず,パケットが失われた後に再送で回復するしかない。FC のフロー制御(バッファ・トゥ・バッファ・クレジット)は,リンクでつながった隣り合うノード同士が,受信側の空きバッファ数(クレジット)を双方で管理し,空きが無ければ送らない。これにより,経路の途中の隣接ノード間で起きる局所的なバッファ枯渇でも,あふれる前に送信を止められる。
本文は,パケットロスの主な要因を“バッファの枯渇”とし,TCP のような“エンドシステム間の応答確認によるフロー制御では実現できない”効果を問うている。エンドシステム間と対比されるのは,隣接ノード間(ホップごと)の制御である。
35 字以内に収めるには,“隣接ノード間”“局所的なバッファ枯渇”“対処できる”を残す。解答例は 28 字。
採点講評(IPA)
設問5では,製品への実装が進むFCoE対応スイッチの動作について問うた。問題文をよく読み,FCoEで実現する機能の利点を把握することが必要である。
本文中の下線⑤について,優先度別制御をすることによって,どのような通信状態の発生を回避するのか。50 字以内で述べよ。
解答例
- 優先度の低い通信によるバッファ枯渇で優先度の高い通信のパケットが送信されない状態の発生
解説
本文の根拠
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
LAN の MAC 層でも,フロー制御の方法として,送信側に対して PAUSE フレームを送って送信を抑止する機能が,オプションとして規定されている。しかし,FCoE の実現には,この機能では不十分と考えられており,
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
図5に示す方式では,⑤優先度別にバッファを用意し,受信バッファが枯渇したときには優先度別に送信を抑止するための PAUSE フレームを送出している。
図5
優先度 7 と優先度 0 のバッファからは,送信側から受信側へフレーム転送(実線の矢印)が行われている。優先度 3 のバッファについては,受信側から送信側へ PAUSE(破線の矢印,注1)が送られている。
イーサネットの従来の PAUSE フレーム(IEEE 802.3x)は,リンク上のすべての送信を止める。バッファが一つでもあふれそうになると,優先度に関係なくそのリンクの通信全体が止まるので,優先度の低い大量の通信がバッファを使い切ったせいで,優先度の高い通信(FCoE のストレージ通信など)まで送れなくなる。優先度別の PAUSE(IEEE 802.1Qbb の Priority-based Flow Control)なら,枯渇した優先度の送信だけを止め,他の優先度は流し続けられる。
図5では,優先度 3 のバッファにだけ PAUSE が送られ,優先度 7 と 0 のフレーム転送は続いている。本文も,PAUSE フレームだけでは“FCoE の実現には,この機能では不十分”としている。
50 字以内に収めるには,“優先度の低い通信によるバッファ枯渇”と“優先度の高い通信のパケットが送信されない”の因果を残す。解答例は 43 字。
採点講評(IPA)
設問5では,製品への実装が進むFCoE対応スイッチの動作について問うた。問題文をよく読み,FCoEで実現する機能の利点を把握することが必要である。
本文中の下線⑥を可能にする経路のコスト設計を,25 字以内で述べよ。また,スパニングツリープロトコルでは実現できず,この設計で得られる効果は何か。20 字以内で述べよ。
〔コスト設計〕解答例
- 複数経路が同一コストをもつようにする。
〔効果〕解答例
- 帯域を増加させることができる。
解説
本文の根拠
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
フレームの転送経路については,コストを評価して最短経路を決める SPF(Shortest Path First)というアルゴリズムを使用している。このアルゴリズムでは,経路を冗長化する場合,⑥経路のコストを適切に設計することによって,トラフィックを分散できる。その結果,冗長化のためにスパニングツリープロトコルを使った場合には得られない効果が期待できた。
コスト設計:SPF では最もコストの小さい経路が選ばれる。複数の経路のコストを同じにすると,どれも最短経路として並行して使え(等コストマルチパス,ECMP),トラフィックをそれらに分散できる。TRILL(RFC 6325)はリンクステート型のルーティングで経路を決め,等コストの複数経路を使える。効果:スパニングツリープロトコルは,ループを防ぐために冗長な経路をブロックし,使う経路を 1 本に絞る。冗長経路は障害時の予備で,平常時は使われない。等コストの経路をすべて使えば,冗長経路の分だけ帯域を増やせる。
本文の“トラフィックを分散できる”“スパニングツリープロトコルを使った場合には得られない効果”が手掛かりである。スパニングツリーでも冗長化はできるので,冗長化そのものは答えにならない。得られないのは,複数経路を同時に使うことによる帯域の増加である。
コスト設計は 25 字以内,効果は 20 字以内。“同一コスト”“帯域の増加”を核にする。解答例はそれぞれ 19 字,15 字。
採点講評(IPA)
設問5では,製品への実装が進むFCoE対応スイッチの動作について問うた。問題文をよく読み,FCoEで実現する機能の利点を把握することが必要である。
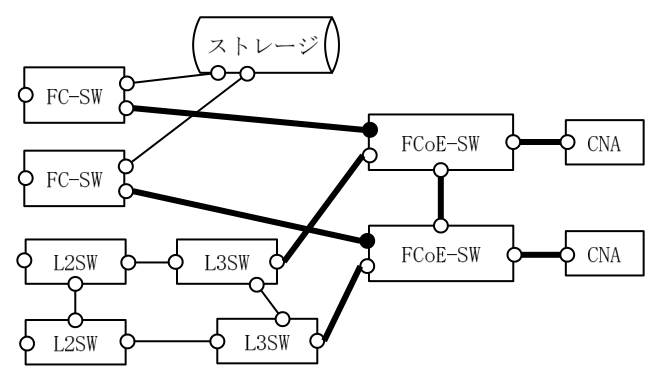
図6中の破線で囲まれた部分の接続について,不足している線を追加して,答案用紙の図を完成させよ。
解答例(図)
解説
本文の根拠
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
今回導入することにした FCoE-SW には,FC と FCoE の相互変換機能が用意されているということなので,既設のシステムに追加接続する形で,図6のような拡張性を考慮したネットワーク構成を考えた。ここで,二つの CNA は同時に使用する。
〔拡張性を考慮した A 社データセンタ内ネットワーク構成の検討〕
これによって,相互接続された複数の FCoE-SW が,一つの大きな FCoE-SW のように動作する。
図6
凡例:○はインタフェース,●は FC と FCoE 相互変換機能のインタフェース,L3SW はレイヤ3スイッチ,FC-SW は FC 対応スイッチ。
新規導入のサーバは CNA だけで SAN と LAN の両方を使うので,FCoE-SW はストレージ側(既設の FC-SAN)と LAN 側(既設の L3SW)の両方につながっていなければならない。必要な線は次のとおり。①上下の FC-SW の空いているインタフェースを,それぞれ上下の FCoE-SW の黒丸(FC と FCoE の相互変換機能のインタフェース)へつなぐ。FC-SW は FC しか話せないので,変換機能のある黒丸につなぐ。②上下の L3SW の空いている右側のインタフェースを,それぞれ上下の FCoE-SW の左側の白丸へつなぎ,LAN 側の通信をデータセンタ内の他の LAN と行き来させる。③二つの FCoE-SW を,上の FCoE-SW の下側と下の FCoE-SW の上側のインタフェースでつなぐ。④各 CNA を,それぞれ別の FCoE-SW の右側のインタフェースへつなぐ。
本文は“既設のシステムに追加接続する形”としているので,既設の FC-SW と L3SW につなぐ。“二つの CNA は同時に使用する”ので,CNA は 2 台の FCoE-SW に 1 本ずつつなぎ,どちらの経路も使う。FCoE-SW どうしは TRILL で“一つの大きな FCoE-SW のように動作する”ので,相互に接続しておく。上下の系統を正(FC-SW・L3SW・FCoE-SW の上)と副(下)にそろえておくと,1 台が止まっても他方でストレージにも LAN にも届く。
間違えやすい点。FC-SW を FCoE-SW の白丸(イーサネットのインタフェース)につないだり,L3SW を黒丸につないだりしないこと。L2SW に空きインタフェースは無く,LAN 側は L3SW の右側の空きインタフェースを使う。FCoE-SW どうしの接続を忘れると,片方の FCoE-SW に入った通信がもう一方の CNA へ届かない。
採点講評(IPA)
設問5では,製品への実装が進むFCoE対応スイッチの動作について問うた。問題文をよく読み,FCoEで実現する機能の利点を把握することが必要である。
出典:平成23年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)