‹

平成29年度 秋期 午後Ⅱ

平成29年度 秋期に実施されたネットワークスペシャリスト試験 午後Ⅱの全2問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 SDN とクラウドの活用

SDN とクラウドの活用に関する次の記述を読んで,設問1〜4に答えよ。

A 社は,国内外に顧客をもつ生産機械メーカである。A 社では,IoT 時代に適応するために,新たな情報システム基盤を整備中である。

現在の情報システム基盤は,国内工場の自社設備と,国内外にサービス用拠点をもつクラウドサービス事業者 B 社の IaaS 環境で構成されている。B 社の A 社向け IaaS 環境は国内にあり,工場とは専用線で接続されている。インターネットと工場とは,インターネットサービス事業者 C 社の国内拠点を介して接続されている。

A 社の情報システム部は,顧客の拠点で稼働中の生産機械(以下,機械という)と情報システム基盤の Web サーバで構成されたシステム(以下,新システムという)を開発中である。また,本年度は,ネットワーク(以下,NW という)の拡張を予定している。NW 拡張の概要を図1に示す。
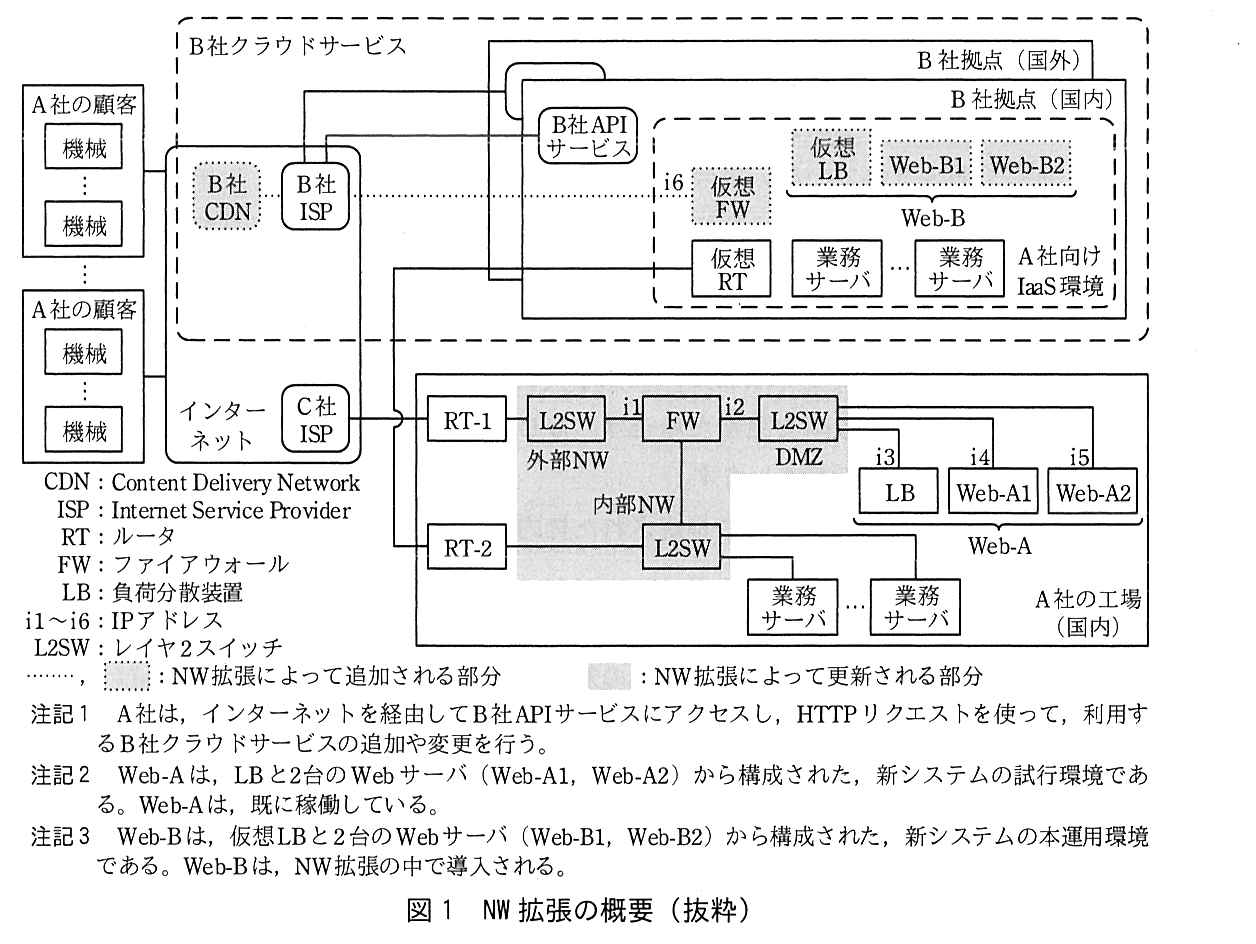
NW 拡張の概要を示す構成図。左に A 社の顧客(複数)があり,それぞれの顧客の中に機械が複数ある。顧客はインターネット(角の丸い枠)に接続している。インターネットの枠の中には,B 社 CDN,B 社 ISP(上側,B 社クラウドサービスの範囲)と C 社 ISP(下側)がある。上側の破線の枠は B 社クラウドサービスで,B 社 CDN と B 社 ISP(ともに NW 拡張によって追加される部分),B 社 API サービス,B 社拠点(国外),B 社拠点(国内)を含む。B 社拠点(国内)の中に A 社向け IaaS 環境(破線の枠)があり,仮想 FW(IP アドレス i6,追加される部分),Web-B(仮想 LB,Web-B1,Web-B2 から成り,いずれも追加される部分),仮想 RT,業務サーバ(複数)がある。B 社 ISP から仮想 FW へ点線がつながり,B 社 CDN と B 社 ISP も点線でつながる。B 社 ISP は B 社 API サービスと B 社拠点(国外)・B 社拠点(国内)に線でつながっている。下側は A 社の工場(国内)で,C 社 ISP に RT-1 が接続し,RT-1―L2SW(外部 NW)―FW(外部 NW 側のアドレス i1,DMZ 側のアドレス i2)―L2SW(DMZ)とつながる。DMZ の L2SW には LB(i3),Web-A1(i4),Web-A2(i5)が接続し,LB と Web-A1,Web-A2 をまとめて Web-A とする。FW の下には内部 NW の L2SW があり,RT-2 と業務サーバ(複数)が接続する。RT-2 は A 社向け IaaS 環境の仮想 RT と専用線でつながる。外部 NW,FW,DMZ の L2SW,内部 NW の L2SW は,NW 拡張によって更新される部分(網掛け)である。凡例:CDN:Content Delivery Network,ISP:Internet Service Provider,RT:ルータ,FW:ファイアウォール,LB:負荷分散装置,i1〜i6:IP アドレス,L2SW:レイヤ2スイッチ,点線と点線の枠:NW 拡張によって追加される部分,網掛け:NW 拡張によって更新される部分。注記1 A 社は,インターネットを経由して B 社 API サービスにアクセスし,HTTP リクエストを使って,利用する B 社クラウドサービスの追加や変更を行う。注記2 Web-A は,LB と2台の Web サーバ(Web-A1,Web-A2)から構成された,新システムの試行環境である。Web-A は,既に稼働している。注記3 Web-B は,仮想 LB と2台の Web サーバ(Web-B1,Web-B2)から構成された,新システムの本運用環境である。Web-B は,NW 拡張の中で導入される。
図1 NW 拡張の概要(抜粋)

NW 拡張の目的を次に示す。

機械から Web-A へのアクセスの概要を次に示す。

NW 拡張後は,B 社クラウドサービスを使って,機械から Web-B へ同様のアクセスが行われるようになる。機械は,Web-A へのアクセスと Web-B へのアクセスを切り換えられるようになっており,試行環境と本運用環境を使い分けながら,新システムの機能拡充を進めていく予定である。

情報システム部の NW 拡張プロジェクトでは,新工場 LAN の提案と構築をベンダに委託し,それ以外の作業を自社要員が担当する。NW 拡張プロジェクト発足に先立ち,情報システム部の D 君が,次の準備作業を行っている。

〔新工場 LAN に適用する SDN 技術の調査〕

ベンダから提案があった SDN 技術について,D 君は次のように整理した。

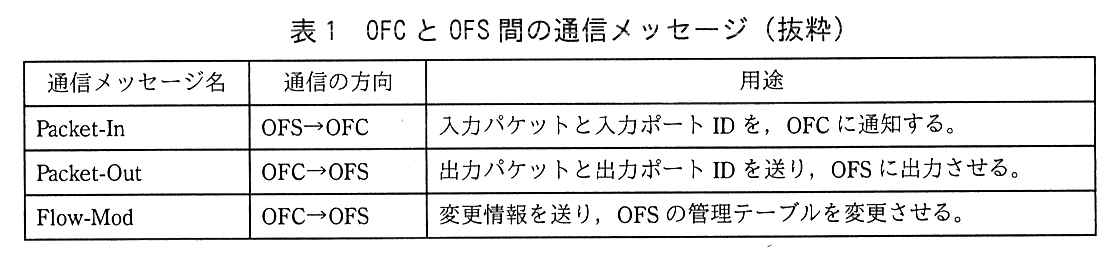
列は通信メッセージ名,通信の方向,用途。Packet-In:OFS→OFC,入力パケットと入力ポート ID を,OFC に通知する。Packet-Out:OFC→OFS,出力パケットと出力ポート ID を送り,OFS に出力させる。Flow-Mod:OFC→OFS,変更情報を送り,OFS の管理テーブルを変更させる。
表1 OFC と OFS 間の通信メッセージ(抜粋)
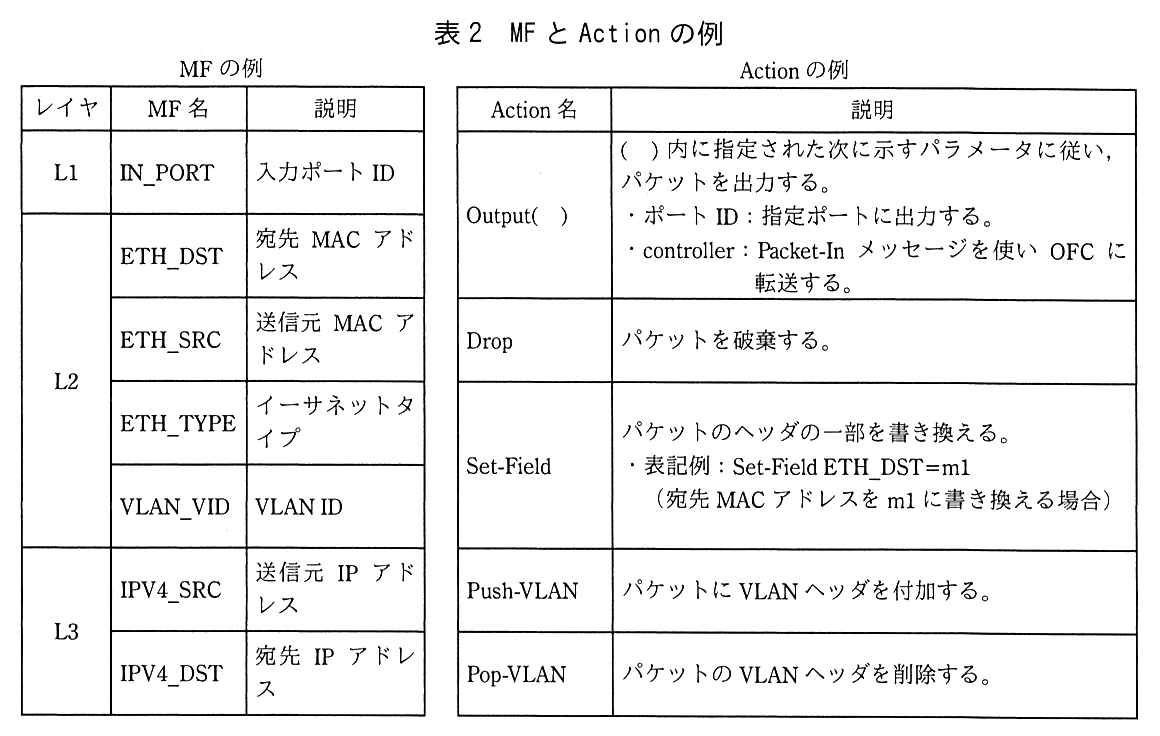
左に MF の例,右に Action の例の二つの表がある。MF の例(列はレイヤ,MF 名,説明):L1 IN_PORT 入力ポート ID。L2 ETH_DST 宛先 MAC アドレス,ETH_SRC 送信元 MAC アドレス,ETH_TYPE イーサネットタイプ,VLAN_VID VLAN ID。L3 IPV4_SRC 送信元 IP アドレス,IPV4_DST 宛先 IP アドレス。Action の例(列は Action 名,説明):Output( ):( ) 内に指定された次に示すパラメータに従い,パケットを出力する。・ポート ID:指定ポートに出力する。・controller:Packet-In メッセージを使い OFC に転送する。Drop:パケットを破棄する。Set-Field:パケットのヘッダの一部を書き換える。・表記例:Set-Field ETH_DST=m1(宛先 MAC アドレスを m1 に書き換える場合)。Push-VLAN:パケットに VLAN ヘッダを付加する。Pop-VLAN:パケットの VLAN ヘッダを削除する。
表2 MF と Action の例

ベンダの提案では,8 台の OFS を導入する。ベンダから提案があった新工場 LAN の物理構成案を,図2に示す。
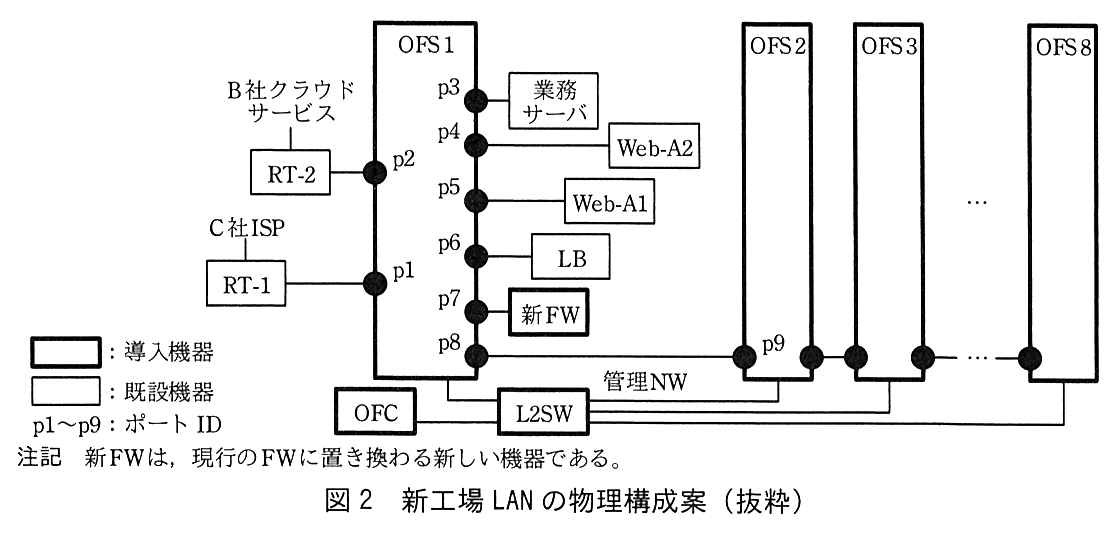
新工場 LAN の物理構成案。導入機器は OFS1〜OFS8,新 FW,OFC,L2SW で,既設機器は RT-1,RT-2,業務サーバ,Web-A1,Web-A2,LB。OFS1 のポートの接続は,p1:RT-1(C 社 ISP につながる),p2:RT-2(B 社クラウドサービスにつながる),p3:業務サーバ,p4:Web-A2,p5:Web-A1,p6:LB,p7:新 FW,p8:OFS2 の p9。OFS2,OFS3,…,OFS8 は横に並び,隣り合う OFS どうしがポートで接続されている。OFC は L2SW に接続し,L2SW から OFS1〜OFS8 のそれぞれへ管理 NW の線が出ている。凡例:太枠は導入機器,細枠は既設機器,p1〜p9:ポート ID。注記 新 FW は,現行の FW に置き換わる新しい機器である。
図2 新工場 LAN の物理構成案(抜粋)

OFS 同士の接続情報を OFC が収集する通信シーケンスについて,D 君はベンダから説明を受けた。例えば,図2中の OFC が,OFS1 と OFS2 の接続情報を得る場合の OFS 接続情報収集の通信シーケンス例は,図3のようになる。
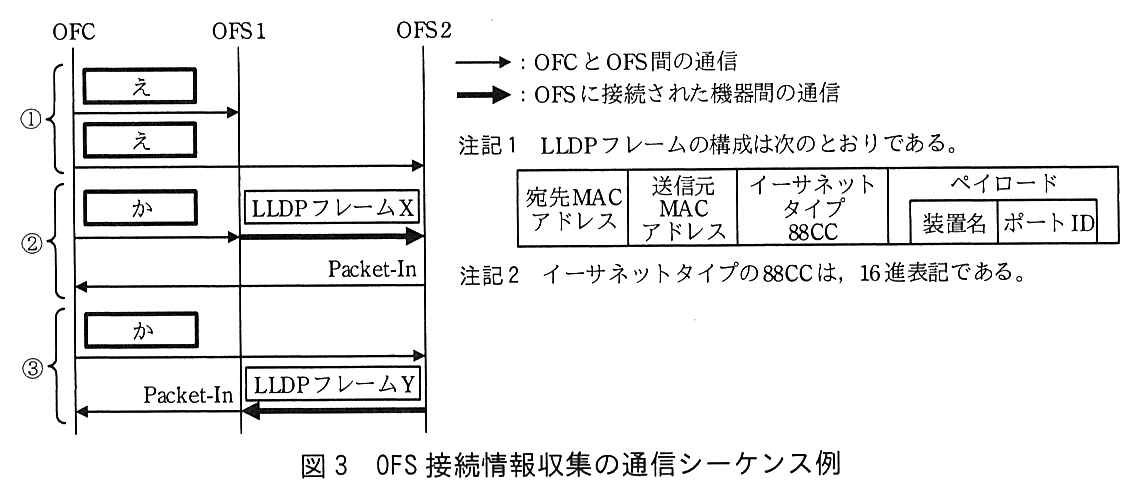
OFC,OFS1,OFS2 の間のシーケンス図。①:OFC から OFS1 へ [ え ],OFC から OFS2 へ [ え ]。②:OFC から OFS1 へ [ か ] を送り,OFS1 から OFS2 へ LLDP フレーム X が送られ(OFS に接続された機器間の通信),OFS2 から OFC へ Packet-In。③:OFC から OFS2 へ [ か ] を送り,OFS2 から OFS1 へ LLDP フレーム Y が送られ,OFS1 から OFC へ Packet-In。凡例:細い矢印は OFC と OFS 間の通信,太い矢印は OFS に接続された機器間の通信。注記1 LLDP フレームの構成は次のとおりである:宛先 MAC アドレス,送信元 MAC アドレス,イーサネットタイプ 88CC,ペイロード(装置名,ポート ID)。注記2 イーサネットタイプの 88CC は,16 進表記である。
図3 OFS 接続情報収集の通信シーケンス例

OFS 接続情報の収集では,IEEE 802.1AB で規定されている LLDP(Link Layer Discovery Protocol)の仕組みを流用する。図3中の OFC は,固有のイーサネットタイプ 88CC をもつ LLDP フレームを使って,次のように,LLDP フレーム X と LLDP フレーム Y の内容から OFS1 の p8 と OFS2 の p9 の接続情報を得ている。

〔新工場 LAN の運用の調査〕

新工場 LAN の運用について,ベンダからは次のような提案があった。

機械から送信された SYN パケットが,RT-1 から振り分け先の Web-A1 に転送される場合の,新工場 LAN の論理構成と通信シーケンス例を,図4に示す。
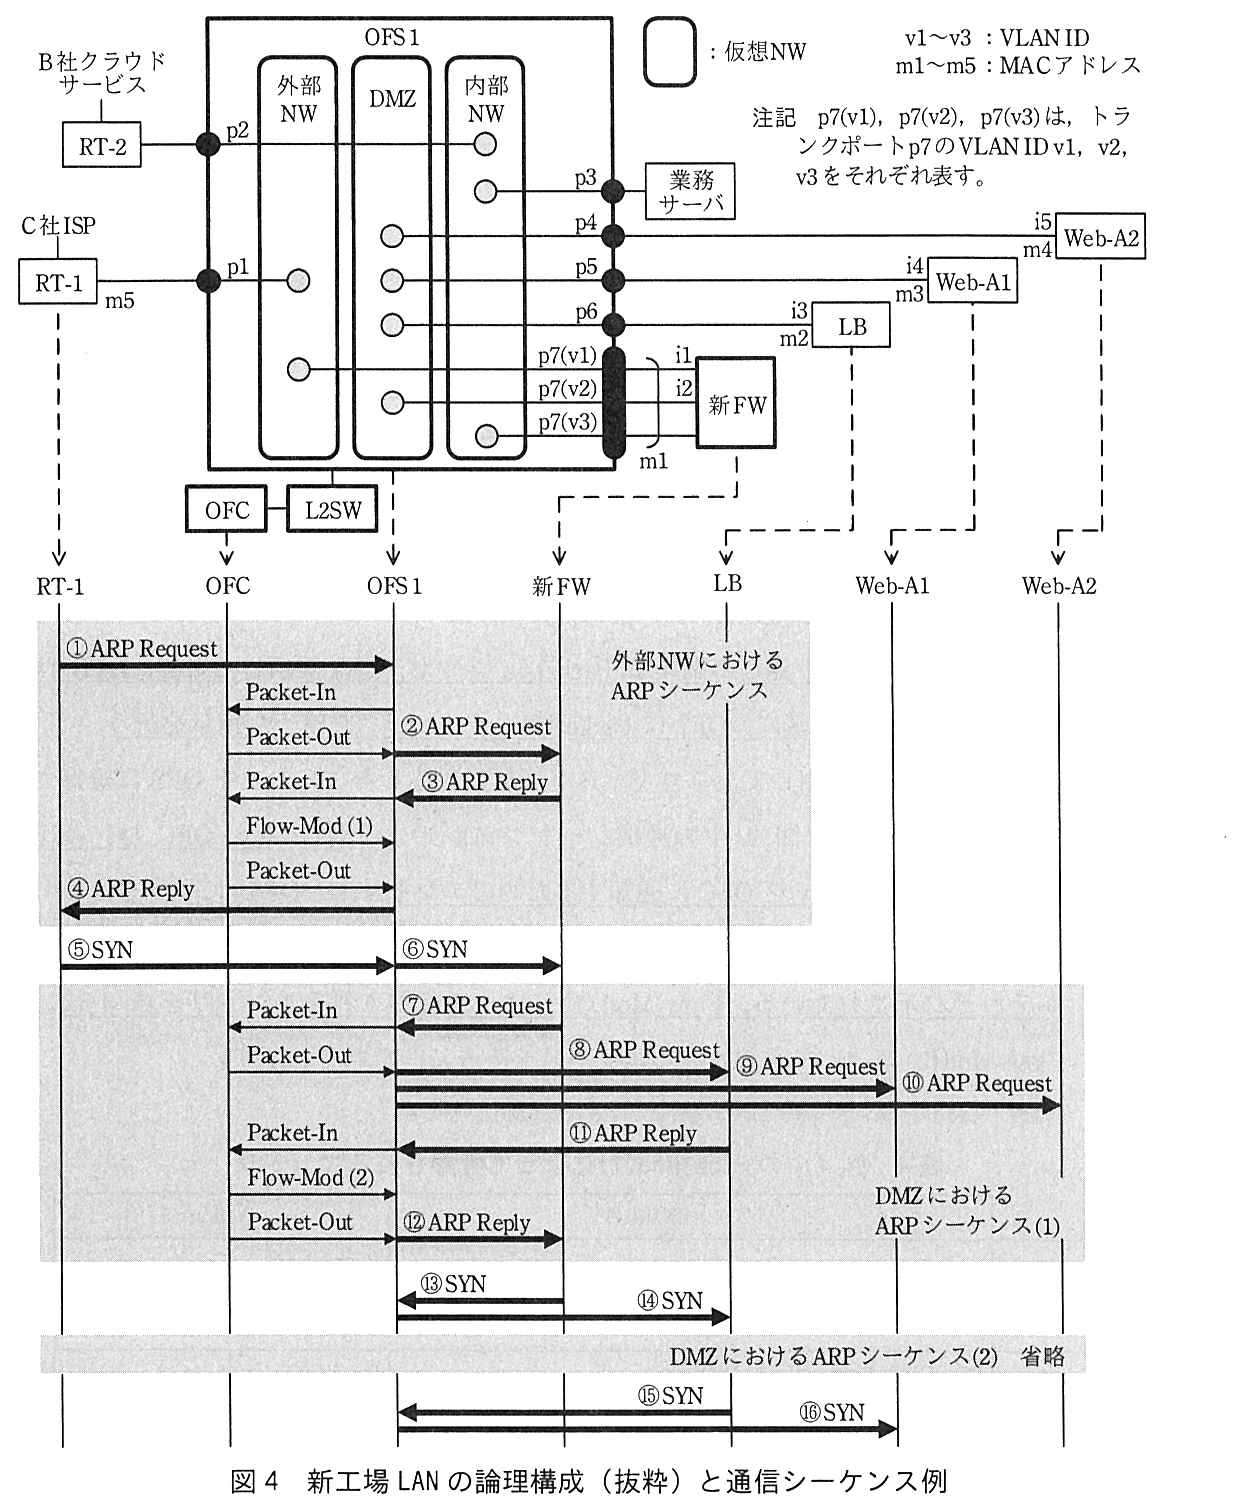
上半分は新工場 LAN の論理構成。OFS1 の中に仮想 NW として外部 NW,DMZ,内部 NW がある。外部 NW には p1(RT-1 に接続,RT-1 の MAC アドレスは m5,RT-1 は C 社 ISP につながる)と p7(v1) が属する。DMZ には p4(Web-A2,IP アドレス i5,MAC アドレス m4),p5(Web-A1,i4,m3),p6(LB,i3,m2),p7(v2) が属する。内部 NW には p2(RT-2,B 社クラウドサービスにつながる),p3(業務サーバ),p7(v3) が属する。p7 はトランクポートで新 FW に接続し,新 FW の MAC アドレスは m1,IP アドレスは v1 側が i1,v2 側が i2 である。OFS1 には L2SW を介して OFC が接続する。凡例:角の丸い枠は仮想 NW,v1〜v3:VLAN ID,m1〜m5:MAC アドレス。注記 p7(v1),p7(v2),p7(v3) は,トランクポート p7 の VLAN ID v1,v2,v3 をそれぞれ表す。下半分は RT-1,OFC,OFS1,新 FW,LB,Web-A1,Web-A2 の間の通信シーケンス例。外部 NW における ARP シーケンス:①ARP Request(RT-1→OFS1),Packet-In(OFS1→OFC),Packet-Out(OFC→OFS1)と②ARP Request(OFS1→新 FW),③ARP Reply(新 FW→OFS1)と Packet-In(OFS1→OFC),Flow-Mod (1)(OFC→OFS1),Packet-Out(OFC→OFS1)と④ARP Reply(OFS1→RT-1)。続いて⑤SYN(RT-1→OFS1),⑥SYN(OFS1→新 FW)。DMZ における ARP シーケンス(1):⑦ARP Request(新 FW→OFS1)と Packet-In(OFS1→OFC),Packet-Out(OFC→OFS1)と⑧ARP Request(OFS1→LB),⑨ARP Request(OFS1→Web-A1),⑩ARP Request(OFS1→Web-A2),⑪ARP Reply(LB→OFS1)と Packet-In(OFS1→OFC),Flow-Mod (2)(OFC→OFS1),Packet-Out(OFC→OFS1)と⑫ARP Reply(OFS1→新 FW)。続いて⑬SYN(新 FW→OFS1),⑭SYN(OFS1→LB)。DMZ における ARP シーケンス(2)は省略。続いて⑮SYN(LB→OFS1),⑯SYN(OFS1→Web-A1)。
図4 新工場 LAN の論理構成(抜粋)と通信シーケンス例

図4中の⑤のパケットヘッダは,転送する複数の装置によってそれぞれ書き換えられる。図4中のパケット⑥,⑬〜⑯のヘッダ情報を,表3に示す。
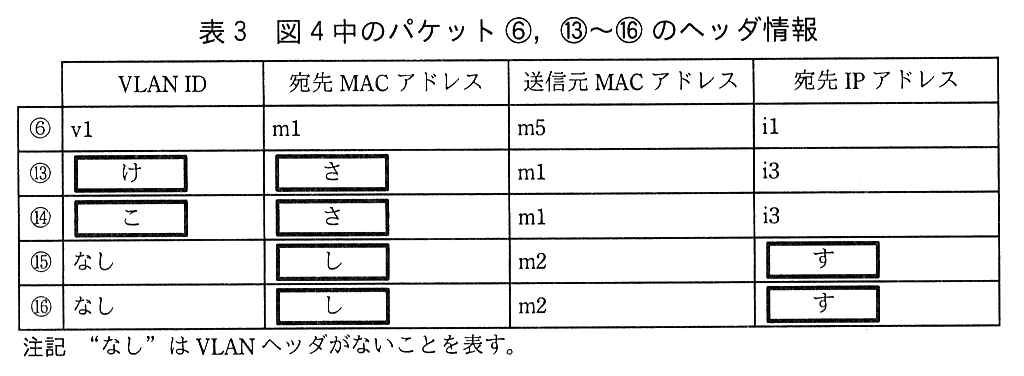
列は VLAN ID,宛先 MAC アドレス,送信元 MAC アドレス,宛先 IP アドレス。⑥:v1,m1,m5,i1。⑬:[ け ],[ さ ],m1,i3。⑭:[ こ ],[ さ ],m1,i3。⑮:なし,[ し ],m2,[ す ]。⑯:なし,[ し ],m2,[ す ]。注記 “なし”は VLAN ヘッダがないことを表す。
表3 図4中のパケット⑥,⑬〜⑯のヘッダ情報

図4中の通信シーケンスに関する,OFC と OFS の動作を,次に示す。

(ⅰ) ブロードキャスト通信に関する Packet-In メッセージを受信したとき,OFC は,これらの構成情報を基に,OFS に Packet-Out メッセージを使った指示を行う。

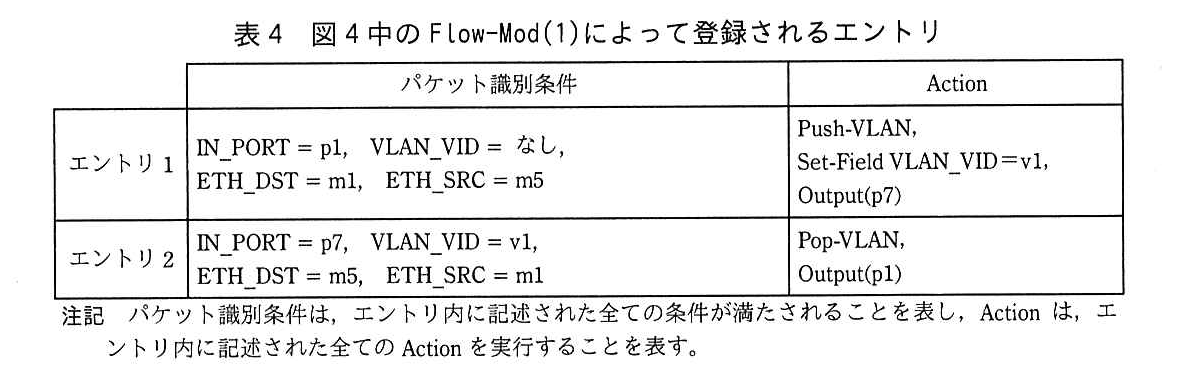
列はパケット識別条件,Action。エントリ1:パケット識別条件 IN_PORT = p1,VLAN_VID = なし,ETH_DST = m1,ETH_SRC = m5。Action は Push-VLAN,Set-Field VLAN_VID=v1,Output(p7)。エントリ2:パケット識別条件 IN_PORT = p7,VLAN_VID = v1,ETH_DST = m5,ETH_SRC = m1。Action は Pop-VLAN,Output(p1)。注記 パケット識別条件は,エントリ内に記述された全ての条件が満たされることを表し,Action は,エントリ内に記述された全ての Action を実行することを表す。
表4 図4中の Flow-Mod(1)によって登録されるエントリ
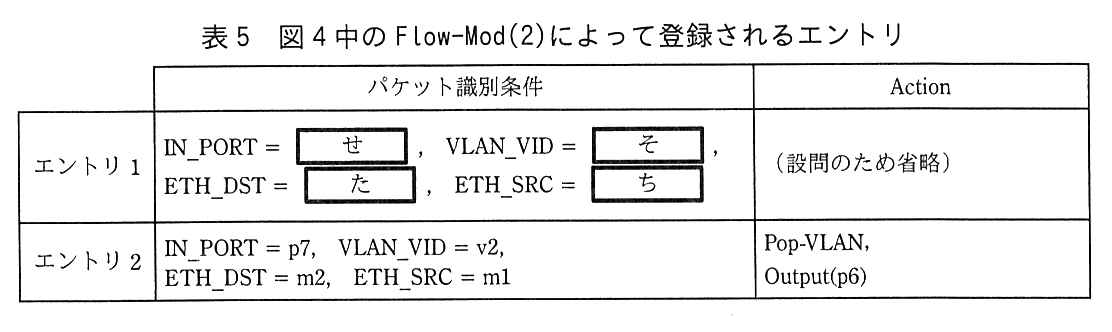
列はパケット識別条件,Action。エントリ1:パケット識別条件 IN_PORT = [ せ ],VLAN_VID = [ そ ],ETH_DST = [ た ],ETH_SRC = [ ち ]。Action は(設問のため省略)。エントリ2:パケット識別条件 IN_PORT = p7,VLAN_VID = v2,ETH_DST = m2,ETH_SRC = m1。Action は Pop-VLAN,Output(p6)。
表5 図4中の Flow-Mod(2)によって登録されるエントリ

〔クラウドサービス利用拡大の検討〕

D 君が検討した,B 社 CDN と B 社 ISP を利用した NW の概要を次に示す。

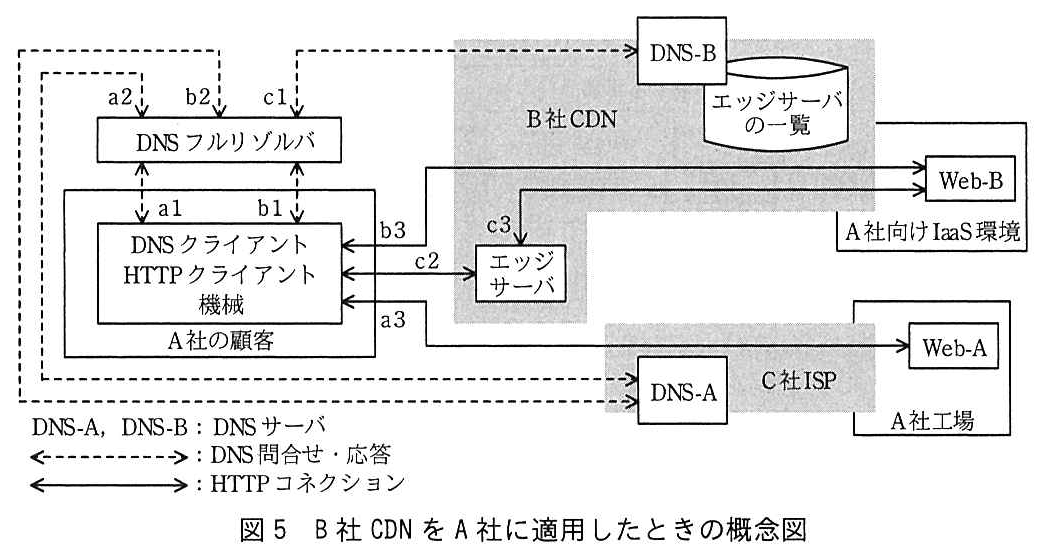
B 社 CDN を A 社に適用したときの概念図を,図5に示す。

A 社の顧客の中に,DNS クライアント・HTTP クライアントである機械がある。機械は DNS フルリゾルバに DNS 問合せを行う(a1,b1)。DNS フルリゾルバは,DNS-A(C 社 ISP の中にある)に問い合わせ(a2,b2),DNS-B(B 社 CDN の中にあり,エッジサーバの一覧をもつ)に問い合わせる(c1)。HTTP コネクションは,機械から Web-B(A 社向け IaaS 環境)へ(b3),機械から B 社 CDN のエッジサーバへ(c2),エッジサーバから Web-B へ(c3),機械から Web-A(A 社工場)へ(a3)張られる。DNS-B のエッジサーバの一覧は A 社向け IaaS 環境とも線でつながっている。凡例:DNS-A,DNS-B:DNS サーバ,破線の両矢印:DNS 問合せ・応答,実線の両矢印:HTTP コネクション。
図5 B 社 CDN を A 社に適用したときの概念図

B 社 CDN を適用する場合には,図5中の DNS-A のゾーンファイルを書き換え,機械からのアクセスを,Web-B からエッジサーバへ切り換える。D 君が考えたエッジサーバへの切換え方法を,図6に示す。
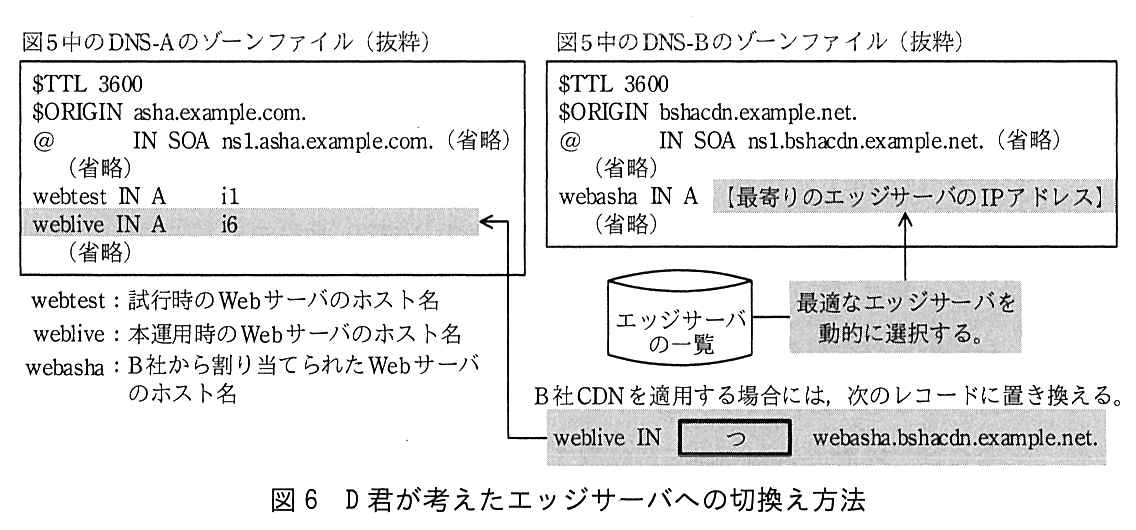
左は図5中の DNS-A のゾーンファイル(抜粋):$TTL 3600,$ORIGIN asha.example.com.,@ IN SOA ns1.asha.example.com.(省略),(省略),webtest IN A i1,weblive IN A i6(網掛け),(省略)。その下に,webtest:試行時の Web サーバのホスト名,weblive:本運用時の Web サーバのホスト名,webasha:B 社から割り当てられた Web サーバのホスト名。右は図5中の DNS-B のゾーンファイル(抜粋):$TTL 3600,$ORIGIN bshacdn.example.net.,@ IN SOA ns1.bshacdn.example.net.(省略),(省略),webasha IN A 【最寄りのエッジサーバの IP アドレス】,(省略)。エッジサーバの一覧から“最適なエッジサーバを動的に選択する。”とあり,その結果が webasha の A レコードの値になる。B 社 CDN を適用する場合には,次のレコードに置き換える:weblive IN [ つ ] webasha.bshacdn.example.net.(このレコードから DNS-A のゾーンファイルの weblive IN A i6 の行へ矢印が向いている)。
図6 D 君が考えたエッジサーバへの切換え方法

図5と図6の概要を次に示す(a1〜a3,b1〜b3,c1〜c3 は,図5中のアクセス経路を示す)。

〔A 社向け IaaS 環境のバックアップの検討〕

情報システム部では,A 社向け IaaS 環境へのサーバ移行を順次進めており,A 社向け IaaS 環境が存在する B 社拠点(国内)が長時間使えないリスクを想定し,そのバックアップ対策(以下,DR という)を運用マニュアルに盛り込むことにしている。

現在,A 社では,サーバ,LB,DNS-A の運用は自社の運用要員が行い,それ以外の NW 機器の運用は,ベンダに委託している。NW 拡張後は,自社の運用要員が,OFC の管理ソフトウェアを使って新工場 LAN の構成を変更し,API サービスを使ってクラウドサービス利用形態を変更するようになる。D 君は,自社の運用要員だけで対応できることを前提に,新システムの DR 案とその DR 案に必要な NW に関する準備を検討し,次の (1) と (2) を提案することにした。

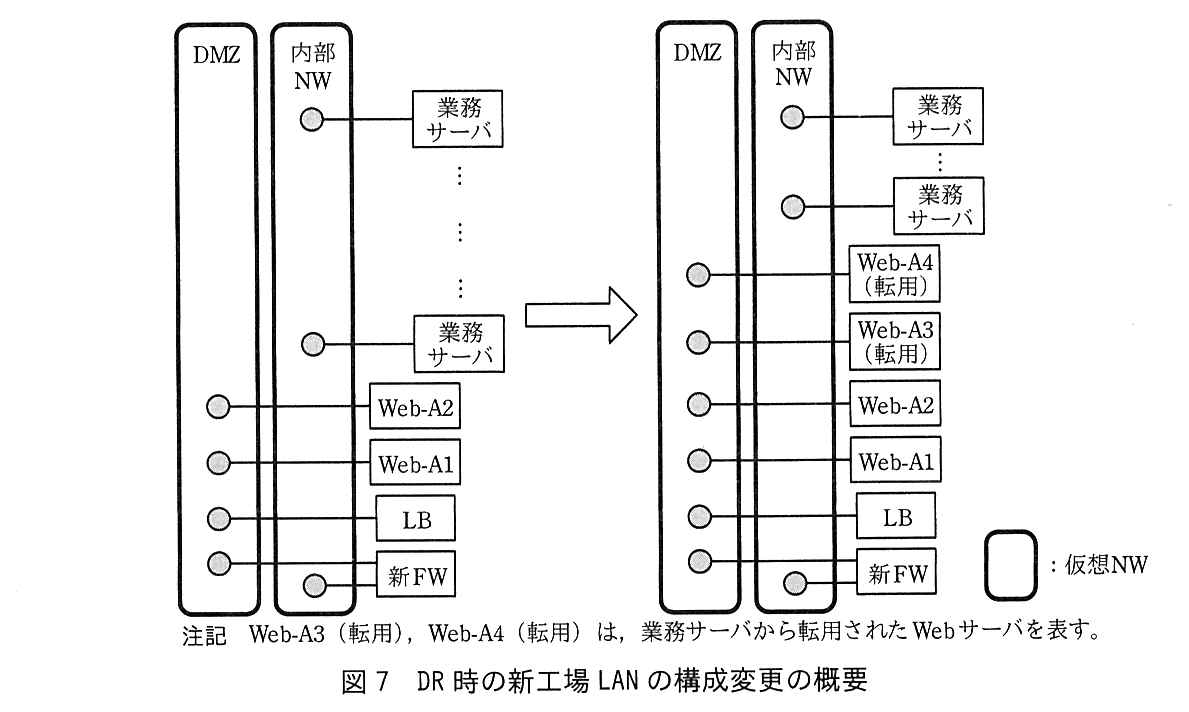
工場の Web-A を使い,A 社向け IaaS 環境の Web-B を代替する。Web-A の性能不足に備え,工場内の重要度が低い業務サーバを Web サーバに転用し,Web-A をスケールアウトする。そのために次の NW に関する準備を行う。

左が変更前,右が変更後(矢印で左から右へ)。変更前:仮想 NW の DMZ に Web-A2,Web-A1,LB,新 FW が接続し,内部 NW に業務サーバ(複数)と新 FW が接続している。変更後:DMZ に Web-A4(転用),Web-A3(転用),Web-A2,Web-A1,LB,新 FW が接続し,内部 NW には残りの業務サーバ(複数)と新 FW が接続している。凡例:角の丸い枠は仮想 NW。注記 Web-A3(転用),Web-A4(転用)は,業務サーバから転用された Web サーバを表す。
図7 DR 時の新工場 LAN の構成変更の概要

B 社との現行契約では,B 社 API サービスを使って,B 社拠点(国外)の A 社向け IaaS 環境も利用できるので,そこに Web-B のバックアップを作成する(以下,NW に関する準備については省略)。

D 君は,以上の検討結果を,情報システム部長に報告した。その後,NW 拡張プロジェクトが開始され,D 君はその技術担当リーダに着任した。

出題趣旨(IPA)

ディジタルビジネスやIoTに関連した情報システムが注目されている。クラウドサービスを利用したりSDN(Software-Defined Networking)技術を活用したりする事例も増えている。これらの新しい概念やサービス,技術について,一部の研究開発者だけではなく,一般のネットワーク技術者にも正しい理解と応用力が求められる時代になっている。本問では,ネットワークの拡張を題材に,自社設備を用いたネットワークとWebシステムが,SDNとクラウドサービスの活用によってどのように変わるのかを解説している。従来のネットワーク技術の知識を用いて,SDNとクラウドサービスの基本的概念や技術が理解できること,それらとVLANやTCP/IP,DNSを組み合わせたネットワークシステム全体が理解でき,さらに,その基本設計ができることについて問うている。

設問と解答例

設問1 解答欄8つ

本文中の [ あ ] 〜 [ く ] に入れる適切な字句を答えよ。

〔あ〕解答例

  • i1

〔い〕解答例

  • NAT

〔う〕解答例

  • i3

〔え〕解答例

  • Flow-Mod

〔お〕解答例

  • controller

〔か〕解答例

  • Packet-Out

〔き〕解答例

  • OFS2

〔く〕解答例

  • p9
解説

本文の根拠

機械から Web-A へのアクセスの概要

Web-A を収容している DMZ は,プライベートアドレスが割り当てられている。

機械から Web-A へのアクセスの概要

FW は,受信した IP パケットを LB に転送する。その際,FW の [ い ] 機能によって,宛先 IP アドレスは図1中の [ う ] に書き換えられる。

図1

RT-1―L2SW(外部 NW)―FW(外部 NW 側のアドレス i1,DMZ 側のアドレス i2)―L2SW(DMZ)とつながる。DMZ の L2SW には LB(i3),Web-A1(i4),Web-A2(i5)が接続し

表1

Packet-Out:OFC→OFS,出力パケットと出力ポート ID を送り,OFS に出力させる。Flow-Mod:OFC→OFS,変更情報を送り,OFS の管理テーブルを変更させる。

表2

controller:Packet-In メッセージを使い OFC に転送する。

〔新工場 LAN に適用する SDN 技術の調査〕

③ OFC は,OFS2 に対して②と同様の操作を行い,装置名 [ き ] とポート ID [ く ] が格納された LLDP フレーム Y を OFS1 から受け取る。

あ〜う:DMZ はプライベートアドレスなので,インターネットから届くパケットの宛先は FW の外部 NW 側のグローバルアドレス i1 である(あ)。FW は宛先アドレスを変換する NAT(宛先 NAT)で,DMZ の LB のアドレス i3 に書き換えて転送する(い,う)。Web-A1・Web-A2(i4,i5)への振分けは,その後 LB が行う。

え〜く:OpenFlow(ONF の OpenFlow Switch Specification)で使われるメッセージのうち,OFS の管理テーブルにエントリを登録させるのは Flow-Mod(え)である。LLDP フレーム(イーサネットタイプ 88CC)を受け取った OFS が OFC に渡すには,Action を Output(controller) にしておく(お)。OFC が OFS に LLDP フレームを出力させるのは Packet-Out(か)である。③では OFS2 が自分の全ポートから LLDP フレームを出し,p9 から出たものが OFS1 の p8 に届く。したがって LLDP フレーム Y に入っているのは装置名 OFS2(き),ポート ID p9(く)で,OFS1 はこれを Packet-In で OFC に渡す。

間違えやすい点。うを Web-A1 の i4 とすると誤り。FW が宛先にするのは LB で,Web-A1 か Web-A2 かを決めるのは LB である。き・くは,フレームを受け取った側(OFS1,p8)ではなく,送り出した側(OFS2,p9)の情報が格納される。LLDP(IEEE 802.1AB)では,フレームに送信元の装置とポートの識別子を入れる。

採点講評(IPA)

設問1は,TCP/IPとSDNの基本概念について問うた。正答率は高かった。

設問2(1) 解答欄5つ

表3中の [ け ] 〜 [ す ] に入れる適切な字句を答えよ。

〔け〕解答例

  • v2

〔こ〕解答例

  • なし

〔さ〕解答例

  • m2

〔し〕解答例

  • m3

〔す〕解答例

  • i4
解説

本文の根拠

図4

DMZ には p4(Web-A2,IP アドレス i5,MAC アドレス m4),p5(Web-A1,i4,m3),p6(LB,i3,m2),p7(v2) が属する。

図4

p7 はトランクポートで新 FW に接続し,新 FW の MAC アドレスは m1,IP アドレスは v1 側が i1,v2 側が i2 である。

図4

続いて⑬SYN(新 FW→OFS1),⑭SYN(OFS1→LB)。DMZ における ARP シーケンス(2)は省略。続いて⑮SYN(LB→OFS1),⑯SYN(OFS1→Web-A1)。

表3

⑬:[ け ],[ さ ],m1,i3。⑭:[ こ ],[ さ ],m1,i3。⑮:なし,[ し ],m2,[ す ]。

表2

Pop-VLAN:パケットの VLAN ヘッダを削除する。

⑬は新 FW が DMZ 側(トランクポート p7 の VLAN v2)に送り出すパケットなので VLAN ID は v2(け)。宛先 IP は FW が NAT で書き換えた LB の i3 で,宛先 MAC アドレスは LB の m2(さ)になる。⑭は OFS1 が LB のつながる p6 から出すパケットで,p6 はトランクではないので VLAN ヘッダは外される(こ:なし)。宛先・送信元 MAC アドレスは OFS が書き換えないので⑬と同じである。⑮⑯は LB が振り分け先の Web-A1 へ送るパケットで,LB が宛先 IP を Web-A1 の i4(す)に,宛先 MAC アドレスを Web-A1 の m3(し)に書き換える。送信元 MAC アドレスは LB の m2 である。

根拠は図4の論理構成(各機器の IP・MAC アドレスと接続ポート)と,表3の既知の列(⑬⑭の送信元 m1,⑮⑯の送信元 m2)である。本文の「⑤のパケットヘッダは,転送する複数の装置によってそれぞれ書き換えられる」のとおり,書き換えるのは新 FW(NAT とルーティング)と LB(振分け)で,OFS1 は VLAN ヘッダの付け外しだけを行う。

間違えやすい点。こを v2 とすると誤り。表4のエントリ2が Pop-VLAN してから p1 に出力しているのと同じく,アクセスポートへ出すときは VLAN ヘッダを外す。すを i3 のままにすると,LB がどこへも振り分けていないことになる。

採点講評(IPA)

設問2は,TCPコネクション確立の通信フローを例にSDNの動作について問うた。正答率は高く,SDNに関する理解が高いことがうかがわれた。その中で(2)~(4)では誤った解答が目立った。これらは,“パケット識別条件”と“Action”を定義したり読解したりする問題である。本文中に示された条件をよく読み,SDNの定義によって通信フローがどのように変化するかについて復習しておいてほしい。

設問2(2)

本文中の下線 (ⅰ) の Packet-Out メッセージによって送出されたパケットを,図4中の①〜⑯から選び,①〜⑯の記号で全て答えよ。

解答例

  • ②,⑧,⑨,⑩
解説

本文の根拠

〔新工場 LAN の運用の調査〕

(ⅰ) ブロードキャスト通信に関する Packet-In メッセージを受信したとき,OFC は,これらの構成情報を基に,OFS に Packet-Out メッセージを使った指示を行う

〔新工場 LAN の運用の調査〕

− OFS1 の外部 NW の構成要素:p1,p7(v1)

〔新工場 LAN の運用の調査〕

− OFS1 の DMZ の構成要素:p4,p5,p6,p7(v2)

図4

①ARP Request(RT-1→OFS1),Packet-In(OFS1→OFC),Packet-Out(OFC→OFS1)と②ARP Request(OFS1→新 FW)

図4

Packet-Out(OFC→OFS1)と⑧ARP Request(OFS1→LB),⑨ARP Request(OFS1→Web-A1),⑩ARP Request(OFS1→Web-A2)

ブロードキャスト通信とは ARP Request(宛先 MAC アドレスが全て1のブロードキャスト,RFC 826)である。OFS1 が受け取った ARP Request を Packet-In で OFC に渡すと,OFC は構成情報から同じ仮想 NW に属するポートを調べ,受信ポート以外の全ポートへ Packet-Out で出力させる。外部 NW では①を p1 で受けたので p7(v1) から②が出る。DMZ では⑦を p7(v2) で受けたので p4,p5,p6 から⑩,⑨,⑧が出る。よって答えは②,⑧,⑨,⑩である。

根拠は下線(ⅰ)の「これらの構成情報を基に」と,その直前の外部 NW・DMZ の構成要素の一覧である。図4では Packet-Out の後に出ているパケットのうち,ARP Request が②と⑧〜⑩である。

間違えやすい点。④と⑫も Packet-Out で送り出されているが,これは ARP Reply(宛先が特定の MAC アドレスのユニキャスト)なので下線(ⅰ)の対象ではない。「全て答えよ」なので,⑧〜⑩のどれかを落とすと誤りになる。

採点講評(IPA)

設問2は,TCPコネクション確立の通信フローを例にSDNの動作について問うた。正答率は高く,SDNに関する理解が高いことがうかがわれた。その中で(2)~(4)では誤った解答が目立った。これらは,“パケット識別条件”と“Action”を定義したり読解したりする問題である。本文中に示された条件をよく読み,SDNの定義によって通信フローがどのように変化するかについて復習しておいてほしい。

設問2(3) 30字以内

本文中の下線 (ⅱ) について,エントリに含まれるパケット識別条件を,表2中の MF を用いて,30 字以内で述べよ。

解答例

  • ETH_TYPEがARPのイーサネットタイプに等しい。
解説

本文の根拠

〔新工場 LAN の運用の調査〕

(ⅱ) OFC は,ARP Request と ARP Reply を OFC に通知するためのエントリを,OFS1 に登録させる

〔新工場 LAN に適用する SDN 技術の調査〕

一致するエントリがない場合は,事前の設定に従い,入力パケットを破棄するか,Packet-In メッセージを使って OFC に入力パケットを転送する。今回の提案では,OFC への通信集中を避けるために,入力パケットを破棄させる設定を全 OFS に対して行う。

表2

ETH_TYPE イーサネットタイプ

〔新工場 LAN に適用する SDN 技術の調査〕

① OFC は,表1中の [ え ] メッセージを使って,ETH_TYPE が 88CC に等しいときの Action として,Output( [ お ] )を,OFS 内の管理テーブルに登録させる。

一致するエントリが無いパケットは破棄する設定なので,ARP を OFC に届けるには,ARP を識別するエントリを先に登録しておく必要がある。ARP Request も ARP Reply も,イーサネットフレームのタイプフィールドが ARP を示す値(0x0806)である。したがってパケット識別条件は「ETH_TYPE が ARP のイーサネットタイプに等しい」で,Action は Output(controller) になる。

根拠は,LLDP で「ETH_TYPE が 88CC に等しいときの Action として,Output( [ お ] )」を登録させた例である。ARP も同じ形で,イーサネットタイプを ARP の値に置き換えればよい。

字数の詰め方(30字)。表2の MF 名「ETH_TYPE」を使い,値が ARP のものであることを書く。解答例は「ETH_TYPE が ARP のイーサネットタイプに等しい。」である。「0x0806」と数値で書いても内容は同じだが,設問は「表2中の MF を用いて」と求めているので,MF 名を落とさない。IN_PORT や ETH_DST で条件を絞ると,ブロードキャストの ARP Request を取りこぼす。

採点講評(IPA)

設問2は,TCPコネクション確立の通信フローを例にSDNの動作について問うた。正答率は高く,SDNに関する理解が高いことがうかがわれた。その中で(2)~(4)では誤った解答が目立った。これらは,“パケット識別条件”と“Action”を定義したり読解したりする問題である。本文中に示された条件をよく読み,SDNの定義によって通信フローがどのように変化するかについて復習しておいてほしい。

設問2(4) 20字以内

本文中の下線 (ⅲ) について,表4のエントリに対応するユニキャスト通信を,20 字以内で答えよ。

解答例

  • 外部NW内のRT-1と新FWの通信
解説

本文の根拠

表4

エントリ1:パケット識別条件 IN_PORT = p1,VLAN_VID = なし,ETH_DST = m1,ETH_SRC = m5。Action は Push-VLAN,Set-Field VLAN_VID=v1,Output(p7)。エントリ2:パケット識別条件 IN_PORT = p7,VLAN_VID = v1,ETH_DST = m5,ETH_SRC = m1。

図4

外部 NW には p1(RT-1 に接続,RT-1 の MAC アドレスは m5,RT-1 は C 社 ISP につながる)と p7(v1) が属する。

〔新工場 LAN の運用の調査〕

(ⅲ) 図4では,二つのユニキャスト通信について,エントリ登録の通信シーケンスがそれぞれ示されている

表4のエントリ1は,p1 から入った送信元 m5(RT-1)・宛先 m1(新 FW)のフレームに VLAN v1 を付けて p7 に出す。エントリ2はその逆向きである。つまり表4は,外部 NW の中で RT-1 と新 FW が互いに送り合うユニキャスト通信のためのエントリである。

根拠は図4の論理構成で,m5 が RT-1,m1 が新 FW,p1 と p7(v1) が外部 NW の構成要素であることから読み取れる。Flow-Mod (1) は外部 NW における ARP シーケンスの中で送られている。

字数の詰め方(20字)。どの仮想 NW か(外部 NW),どの機器とどの機器か(RT-1 と新 FW)の二つを残す。解答例は「外部 NW 内の RT-1 と新 FW の通信」である。機械や Web-A1 と書くと,MAC アドレスの層で見た通信の両端とずれる。

採点講評(IPA)

設問2は,TCPコネクション確立の通信フローを例にSDNの動作について問うた。正答率は高く,SDNに関する理解が高いことがうかがわれた。その中で(2)~(4)では誤った解答が目立った。これらは,“パケット識別条件”と“Action”を定義したり読解したりする問題である。本文中に示された条件をよく読み,SDNの定義によって通信フローがどのように変化するかについて復習しておいてほしい。

設問2(5) 解答欄4つ

表5中の [ せ ] 〜 [ ち ] に入れる適切な字句を答えよ。

〔せ〕解答例

  • p6

〔そ〕解答例

  • なし

〔た〕解答例

  • m1

〔ち〕解答例

  • m2
解説

本文の根拠

表5

エントリ1:パケット識別条件 IN_PORT = [ せ ],VLAN_VID = [ そ ],ETH_DST = [ た ],ETH_SRC = [ ち ]。Action は(設問のため省略)。エントリ2:パケット識別条件 IN_PORT = p7,VLAN_VID = v2,ETH_DST = m2,ETH_SRC = m1。Action は Pop-VLAN,Output(p6)。

図4

⑪ARP Reply(LB→OFS1)と Packet-In(OFS1→OFC),Flow-Mod (2)(OFC→OFS1)

Flow-Mod (2) は,⑦〜⑪で新 FW(m1)が LB(i3)のアドレスを解決した直後に送られる。エントリ2は新 FW から LB への向き(p7 の v2 から入り,m1→m2,VLAN を外して p6 へ)なので,エントリ1はその逆向き,LB から新 FW への向きである。LB は p6 に接続し,p6 はアクセスポートなので VLAN ヘッダは無い。よって IN_PORT = p6(せ),VLAN_VID = なし(そ),ETH_DST = m1(た),ETH_SRC = m2(ち)となる。

根拠は表5のエントリ2と,表4の組(エントリ1とエントリ2が逆向きの対)である。表4のエントリ1が「VLAN_VID = なし」と書いているので,そも同じ書き方になる。

間違えやすい点。たとちを逆にしないこと。LB から新 FW への向きなので,宛先が新 FW の m1,送信元が LB の m2 である。

採点講評(IPA)

設問2は,TCPコネクション確立の通信フローを例にSDNの動作について問うた。正答率は高く,SDNに関する理解が高いことがうかがわれた。その中で(2)~(4)では誤った解答が目立った。これらは,“パケット識別条件”と“Action”を定義したり読解したりする問題である。本文中に示された条件をよく読み,SDNの定義によって通信フローがどのように変化するかについて復習しておいてほしい。

設問2(6)

表5中のエントリ1の Action を答えよ。

解答例

  • Push-VLAN,Set-Field VLAN_VID=v2,Output(p7)
解説

本文の根拠

表4

Action は Push-VLAN,Set-Field VLAN_VID=v1,Output(p7)。

〔新工場 LAN の運用の調査〕

− OFS1 の DMZ の構成要素:p4,p5,p6,p7(v2)

表5のエントリ1は,LB から p6 に入った VLAN ヘッダの無いフレームを新 FW へ送るためのものである。新 FW とはトランク接続で,DMZ の VLAN ID は v2 なので,VLAN ヘッダを付け(Push-VLAN),VLAN ID を v2 に設定し(Set-Field VLAN_VID=v2),トランクポート p7 に出力する(Output(p7))。

根拠は表4のエントリ1で,外部 NW の p1 から新 FW への向きに「Push-VLAN,Set-Field VLAN_VID=v1,Output(p7)」を実行している。DMZ ではこの v1 を v2 に置き換えればよい。

間違えやすい点。Push-VLAN だけでは VLAN ID が決まらないので,Set-Field を落とさない。3つの Action は表4と同じ順(付ける→値を入れる→出す)で書く。

採点講評(IPA)

設問2は,TCPコネクション確立の通信フローを例にSDNの動作について問うた。正答率は高く,SDNに関する理解が高いことがうかがわれた。その中で(2)~(4)では誤った解答が目立った。これらは,“パケット識別条件”と“Action”を定義したり読解したりする問題である。本文中に示された条件をよく読み,SDNの定義によって通信フローがどのように変化するかについて復習しておいてほしい。

設問3(1) 解答欄1つ

図6中の [ つ ] に入れる適切な字句を答えよ。

〔つ〕解答例

  • CNAME
解説

本文の根拠

図6

B 社 CDN を適用する場合には,次のレコードに置き換える:weblive IN [ つ ] webasha.bshacdn.example.net.

図6

webasha IN A 【最寄りのエッジサーバの IP アドレス】

〔クラウドサービス利用拡大の検討〕

B 社 CDN を適用する場合には,B 社から割り当てられる FQDN “webasha.bshacdn.example.net” を使ってアクセスする。

置換え後のレコードは,weblive.asha.example.com という名前を webasha.bshacdn.example.net という別の名前に対応させている。名前に別名を与えるリソースレコードは CNAME(canonical name,RFC 1034・1035)である。問い合わせたフルリゾルバは CNAME をたどって DNS-B に webasha の A レコードを問い合わせ,最寄りのエッジサーバの IP アドレスを得る。

根拠は図6の DNS-B のゾーンファイルで,webasha の A レコードの値が「最寄りのエッジサーバの IP アドレス」と動的に決まることである。A 社の DNS-A はエッジサーバのアドレスを知らないので,B 社の名前に委ねるしかない。

間違えやすい点。A と書くと,値に FQDN を書けない(A レコードの値は IPv4 アドレス)。NS は委任に使うレコードで,ホスト名の別名には使わない。採点講評は,(1)では DNS の正しい知識が必要と述べている。

採点講評(IPA)

設問3は,DNSを使ったネットワークの切替えについて問うた。正答率が低い問題が複数あった。(1)ではDNSの正しい知識が必要である。(4),(5)では,それに加えCDNを使ったネットワークの動作について理解することが必要となる。これらは,ネットワークサービス利用の際に有用な技術の一例であり,十分に理解しておいてほしい。

設問3(2)

図6中のゾーンファイルの定義内容を参考にして,図5中の a1 によって名前解決される FQDN を答えよ。

解答例

  • webtest.asha.example.com
解説

本文の根拠

図5と図6の概要

試行モードでは,機械から Web-A にアクセスする(a1,a2,a3)。

図6

$ORIGIN asha.example.com.,@ IN SOA ns1.asha.example.com.(省略),(省略),webtest IN A i1

図6

webtest:試行時の Web サーバのホスト名

a1 は試行モードで機械が DNS フルリゾルバに行う名前解決である。試行モードでアクセスするのは Web-A で,DNS-A のゾーンファイルでは試行時の Web サーバのホスト名が webtest,そのアドレスが Web-A の入口である FW の i1 になっている。$ORIGIN が asha.example.com. なので,FQDN は webtest.asha.example.com である。

根拠は図6の DNS-A のゾーンファイルと凡例(webtest:試行時の Web サーバのホスト名)である。

間違えやすい点。$ORIGIN を付け忘れて webtest とだけ書くと FQDN にならない。末尾のドット(webtest.asha.example.com.)は付けても意味は同じだが,解答例は付けていない。

採点講評(IPA)

設問3は,DNSを使ったネットワークの切替えについて問うた。正答率が低い問題が複数あった。(1)ではDNSの正しい知識が必要である。(4),(5)では,それに加えCDNを使ったネットワークの動作について理解することが必要となる。これらは,ネットワークサービス利用の際に有用な技術の一例であり,十分に理解しておいてほしい。

設問3(3)

図6中のゾーンファイルの定義内容を参考にして,図5中の b1 によって名前解決される FQDN を答えよ。

解答例

  • weblive.asha.example.com
解説

本文の根拠

図5と図6の概要

本運用モードでは,機械から Web-B にアクセスする(b1,b2,b3)。

〔クラウドサービス利用拡大の検討〕

機械から Web-B へのアクセスは,FQDN “weblive.asha.example.com” を使って行う。

図5と図6の概要

本運用モードにおいて高負荷が予想される期間は,B 社 CDN を適用する(b1,b2,c1,c2,c3)。

b1 は本運用モードで機械が行う名前解決で,本文のとおり Web-B には weblive.asha.example.com を使ってアクセスする。B 社 CDN を適用する期間も b1 は使われ,機械が問い合わせる名前は同じ weblive.asha.example.com である。CDN 適用時は,DNS-A がこの名前に CNAME を返し,フルリゾルバが c1 で DNS-B に webasha.bshacdn.example.net を問い合わせる。

根拠は本文の「FQDN “weblive.asha.example.com” を使って行う」と,CDN 適用時の経路にも b1 が含まれていることである。機械の設定を変えずに,DNS-A のレコードの置換えだけでアクセス先を切り換えている。

間違えやすい点。webasha.bshacdn.example.net は c1 で名前解決される FQDN で,b1 ではない。

採点講評(IPA)

設問3は,DNSを使ったネットワークの切替えについて問うた。正答率が低い問題が複数あった。(1)ではDNSの正しい知識が必要である。(4),(5)では,それに加えCDNを使ったネットワークの動作について理解することが必要となる。これらは,ネットワークサービス利用の際に有用な技術の一例であり,十分に理解しておいてほしい。

設問3(4) 50字以内

本文中の下線 (ⅳ) について,より適したエッジサーバが選択される場合を,50 字以内で述べよ。

解答例

  • DNSクライアントとDNSフルリゾルバが,ネットワーク上で離れた位置にある場合
解説

本文の根拠

図5と図6の概要

c1 において,DNS-B は,DNS メッセージの送信元 IP アドレスを基に,最適なエッジサーバを選択し,その IP アドレスを返す。

図5と図6の概要

(ⅳ) EDNS-Client-Subnet(RFC 7871)を使って DNS クライアントの情報が通知された場合には,その情報も利用し,より適したエッジサーバを選択する

図5

機械は DNS フルリゾルバに DNS 問合せを行う(a1,b1)。DNS フルリゾルバは,DNS-A(C 社 ISP の中にある)に問い合わせ(a2,b2),DNS-B(B 社 CDN の中にあり,エッジサーバの一覧をもつ)に問い合わせる(c1)。

DNS-B に届く問合せの送信元は,機械ではなく DNS フルリゾルバである。フルリゾルバが機械の近くにあれば,その位置で選んだエッジサーバは機械にとっても近い。しかしフルリゾルバが機械からネットワーク上で離れていると(遠くのパブリック DNS を使う場合など),フルリゾルバに近いエッジサーバが選ばれてしまう。EDNS Client Subnet(RFC 7871)は,フルリゾルバが問合せにクライアントのアドレスの一部(サブネット)を載せて権威サーバに伝える拡張で,これを使えば DNS-B は機械に近いエッジサーバを選べる。

根拠は本文の「DNS メッセージの送信元 IP アドレスを基に」と図5の c1 で,DNS-B と直接やり取りするのはフルリゾルバであることが分かる。

字数の詰め方(50字)。DNS クライアントとフルリゾルバの二者と,両者がネットワーク上で離れているという条件を残す。解答例は「DNS クライアントと DNS フルリゾルバが,ネットワーク上で離れた位置にある場合」である。「EDNS-Client-Subnet に対応している場合」と書くだけでは,いつ“より適した”選択になるのかに答えていない。

採点講評(IPA)

設問3は,DNSを使ったネットワークの切替えについて問うた。正答率が低い問題が複数あった。(1)ではDNSの正しい知識が必要である。(4),(5)では,それに加えCDNを使ったネットワークの動作について理解することが必要となる。これらは,ネットワークサービス利用の際に有用な技術の一例であり,十分に理解しておいてほしい。

設問3(5) 解答欄2つ

本文中の下線 (ⅴ) の場合に,B 社 CDN の適用によって解消される TAT 悪化の要因を二つ挙げ,それぞれ 20 字以内で答えよ。

〔①〕解答例

  • Web-Bのサーバ処理能力不足

〔②〕解答例

  • 機械とWeb-B間の通信遅延
解説

本文の根拠

図5と図6の概要

(ⅴ) HTTP の GET リクエストを使うファームウェアの一斉更新の場合に,B 社 CDN 適用による TAT(Turn Around Time)の改善が期待できる

〔クラウドサービス利用拡大の検討〕

− 世界中に設置されている B 社 CDN のエッジサーバが,指定された B 社の IaaS 環境内の Web サーバ(以下,オリジンサーバという)の処理を代行する。

〔クラウドサービス利用拡大の検討〕

− エッジサーバは,HTTP クライアントからの HTTP リクエストに応じて,キャッシュ又はプロキシの動作を行う。

NW 拡張の目的

開発中の新システムは,国内外の多数の機械に対する,ファームウェアの一斉更新,稼働状況の定期収集に用いられる。

ファームウェアの一斉更新では,国内外の多数の機械が同じファイルを同時期に GET する。b3(機械→Web-B)では,全リクエストが国内の Web-B に集中して処理が追いつかなくなり,国外の機械は遠くの Web-B まで往復するので通信遅延も大きい。c2(機械→エッジサーバ)では,世界中のエッジサーバがキャッシュしたファイルを返すので,Web-B の処理能力不足と,機械と Web-B の間の通信遅延の二つが解消される。

根拠は,エッジサーバが「キャッシュ又はプロキシの動作を行う」こと,世界中に設置されていること,そして新システムが国内外の多数の機械を相手にすることである。GET で同じファイルを取りに来るので,キャッシュがよく効く。

字数の詰め方(各20字)。サーバ側の要因と経路側の要因に分けて一つずつ書く。解答例は「Web-B のサーバ処理能力不足」「機械と Web-B 間の通信遅延」である。「帯域不足」とだけ書くと,どこの帯域か分からない。

採点講評(IPA)

設問3は,DNSを使ったネットワークの切替えについて問うた。正答率が低い問題が複数あった。(1)ではDNSの正しい知識が必要である。(4),(5)では,それに加えCDNを使ったネットワークの動作について理解することが必要となる。これらは,ネットワークサービス利用の際に有用な技術の一例であり,十分に理解しておいてほしい。

設問4(1) 40字以内

本文中の下線 (ⅵ) の準備作業を 40 字以内で述べよ。

解答例

  • 転用後の業務サーバのIPアドレスを,LBの振り分け先に追加しておく。
解説

本文の根拠

(1) “自社設備利用 DR 案”と NW に関する準備

Web-A の性能不足に備え,工場内の重要度が低い業務サーバを Web サーバに転用し,Web-A をスケールアウトする。

(1) “自社設備利用 DR 案”と NW に関する準備

(ⅵ) 転用後の業務サーバの IP アドレスを決め,それを用いて準備作業を行う

機械から Web-A へのアクセスの概要

LB は,サーバの稼働状況をチェックしながら,受信した IP パケットを動的に Web-A1 又は Web-A2 に振り分ける。

Web-A をスケールアウトするとは,LB の振分け先に Web サーバを足すことである。転用後の業務サーバ(図7の Web-A3,Web-A4)に DMZ のアドレスを決めておき,そのアドレスを LB の振分け先として前もって登録しておけば,DR 時に機械からの要求が転用したサーバにも振り分けられる。LB はサーバの稼働状況をチェックするので,平常時に登録しておいても,停止中のサーバには振り分けない。

根拠は本文の「LB は,サーバの稼働状況をチェックしながら」と,構成変更(DMZ への接続)が OFC の管理ソフトウェアで別に準備されていることである。下線(ⅵ)に残る準備は,IP アドレスを使う LB の設定になる。

字数の詰め方(40字)。「転用後の業務サーバの IP アドレス」「LB の振分け先に追加」の二つを残す。解答例は「転用後の業務サーバの IP アドレスを,LB の振り分け先に追加しておく。」である。DNS や FW の設定を挙げると,機械は LB(FW の NAT の先)にアクセスするので転用サーバのアドレスは使われない。

採点講評(IPA)

設問4は,バックアップ対策を例に,SDNとクラウドサービスを使ったネットワークの運用について問うた。正答率は低かった。(3)では,自社要員だけで構成変更ができるようになることに気付いてほしかった。(4)では,準備作業全体を答えるのではなく一部の切替え作業手順を述べた解答が目立った。(5)では,IaaS利用とネットワーク運用業務のアウトソーシングを混同する解答が目立った。本文の“内部NW”と“IaaS環境”はともに仮想化されたネットワークであり,“OFCの管理ソフトウェア”と“APIサービス”を使った運用が行われる。本文のようなプロジェクト発足時には,新ネットワークの運用について明確な指針をもつことが大切である。ネットワークの仮想化やサービスの利用によって,運用業務も変化することを理解しておいてほしい。

設問4(2) 解答欄2つ

本文中の下線 (ⅶ) について,置換え前と置換え後のリソースレコードを,それぞれ答えよ。ここで,B 社 CDN は適用していないものとする。

〔置換え前〕解答例

  • weblive IN A i6

〔置換え後〕解答例

  • weblive IN A i1
解説

本文の根拠

(1) “自社設備利用 DR 案”と NW に関する準備

(ⅶ) 図6中の DNS-A のゾーンファイルのリソースレコードを置き換えて,機械の本運用モードのアクセスを Web-A に切り換える

図6

webtest IN A i1,weblive IN A i6(網掛け)

機械から Web-A へのアクセスの概要

機械から送信された IP パケットは,C 社 ISP を経由し,FW に転送される。その宛先 IP アドレスは,図1中の [ あ ] である。

本運用モードの機械は weblive.asha.example.com にアクセスし,平常時の DNS-A には weblive IN A i6(Web-B の仮想 FW)が登録されている。これを Web-A の入口のアドレスに向ければ,機械の設定を変えずにアクセス先を Web-A に切り換えられる。Web-A への宛先は FW の外部側のアドレス i1(設問1のあ)なので,置換え後は weblive IN A i1 になる。

根拠は図6の DNS-A のゾーンファイルと,機械から Web-A へのパケットの宛先が i1 であることである。B 社 CDN は適用していないので,置換え前は CNAME ではなく A レコードである。

間違えやすい点。置換え後を i3(LB)とすると,DMZ のプライベートアドレスになりインターネットから届かない。レコードの形(名前 IN A 値)は置換え前と同じ形で書く。

採点講評(IPA)

設問4は,バックアップ対策を例に,SDNとクラウドサービスを使ったネットワークの運用について問うた。正答率は低かった。(3)では,自社要員だけで構成変更ができるようになることに気付いてほしかった。(4)では,準備作業全体を答えるのではなく一部の切替え作業手順を述べた解答が目立った。(5)では,IaaS利用とネットワーク運用業務のアウトソーシングを混同する解答が目立った。本文の“内部NW”と“IaaS環境”はともに仮想化されたネットワークであり,“OFCの管理ソフトウェア”と“APIサービス”を使った運用が行われる。本文のようなプロジェクト発足時には,新ネットワークの運用について明確な指針をもつことが大切である。ネットワークの仮想化やサービスの利用によって,運用業務も変化することを理解しておいてほしい。

設問4(3) 解答欄2つ

新工場 LAN を使った自社設備利用 DR 案について,現行の工場内 LAN を使った自社設備利用 DR 案と比較して,障害復旧時間(RTO)が短縮できる要因を二つ挙げ,それぞれ 30 字以内で述べよ。

〔①〕解答例

  • 転用する業務サーバに関する物理配線の変更が不要になる。

〔②〕解答例

  • 管理ソフトウェアを用いて,社内要員だけで対応できる。
解説

本文の根拠

NW 拡張の目的

新工場 LAN では,物理配線の変更なしに,自社要員だけで構成変更ができるようにする。

〔A 社向け IaaS 環境のバックアップの検討〕

現在,A 社では,サーバ,LB,DNS-A の運用は自社の運用要員が行い,それ以外の NW 機器の運用は,ベンダに委託している。NW 拡張後は,自社の運用要員が,OFC の管理ソフトウェアを使って新工場 LAN の構成を変更し

(1) “自社設備利用 DR 案”と NW に関する準備

転用後の業務サーバを DMZ に接続するために,OFC の管理ソフトウェアに,新工場 LAN の構成変更に関する定義を登録する。

現行の工場内 LAN で業務サーバを DMZ に移すには,内部 NW の L2SW から DMZ の L2SW へケーブルを付け替え,NW 機器の設定変更をベンダに頼む必要がある。新工場 LAN では,サーバがどの仮想 NW に属するかを OFC の管理ソフトウェアで変えるだけで済むので,配線の変更が要らず,ベンダの到着を待たずに自社要員だけで対応できる。この二つが RTO(障害からの復旧にかかる時間)を縮める。

根拠は NW 拡張の目的の「物理配線の変更なしに,自社要員だけで構成変更ができるようにする」と,現在は NW 機器の運用をベンダに委託しているという記述である。採点講評も「自社要員だけで構成変更ができるようになることに気付いてほしかった」と述べている。

字数の詰め方(各30字)。①は物理配線の変更が要らないこと,②は社内要員だけで対応できることを,一つずつ書く。解答例は「転用する業務サーバに関する物理配線の変更が不要になる。」「管理ソフトウェアを用いて,社内要員だけで対応できる。」である。「作業が早くなる」のような結果だけの書き方では要因にならない。

採点講評(IPA)

設問4は,バックアップ対策を例に,SDNとクラウドサービスを使ったネットワークの運用について問うた。正答率は低かった。(3)では,自社要員だけで構成変更ができるようになることに気付いてほしかった。(4)では,準備作業全体を答えるのではなく一部の切替え作業手順を述べた解答が目立った。(5)では,IaaS利用とネットワーク運用業務のアウトソーシングを混同する解答が目立った。本文の“内部NW”と“IaaS環境”はともに仮想化されたネットワークであり,“OFCの管理ソフトウェア”と“APIサービス”を使った運用が行われる。本文のようなプロジェクト発足時には,新ネットワークの運用について明確な指針をもつことが大切である。ネットワークの仮想化やサービスの利用によって,運用業務も変化することを理解しておいてほしい。

設問4(4) 50字以内

B 社拠点(国外)利用 DR 案の NW に関する準備を,50 字以内で述べよ。

解答例

  • CDN,ISP,IaaS環境の構築と切替えに関する,APIサービスとDNSを使った手順の確立
解説

本文の根拠

(2) “B 社拠点(国外)利用 DR 案”とその準備

B 社との現行契約では,B 社 API サービスを使って,B 社拠点(国外)の A 社向け IaaS 環境も利用できるので,そこに Web-B のバックアップを作成する

〔A 社向け IaaS 環境のバックアップの検討〕

D 君は,自社の運用要員だけで対応できることを前提に,新システムの DR 案とその DR 案に必要な NW に関する準備を検討し

図1

注記1 A 社は,インターネットを経由して B 社 API サービスにアクセスし,HTTP リクエストを使って,利用する B 社クラウドサービスの追加や変更を行う。

国外拠点に Web-B のバックアップを置いても,機械がそこに届かなければ使えない。DR 時には,国外の IaaS 環境(仮想 FW・仮想 LB など)の構築,B 社 ISP・B 社 CDN の接続先の変更を B 社 API サービスで行い,DNS-A の weblive のレコードを国外の Web-B に向け直す。自社の運用要員だけで対応する前提なので,これらを API サービスと DNS を使って行う手順を前もって確立しておくことが NW に関する準備になる。

根拠は,B 社クラウドサービスの追加や変更を API サービスで行うこと(図1注記1),DNS-A のレコードの置換えで切り換える方法(下線(ⅶ))が自社設備利用 DR 案で示されていることである。

字数の詰め方(50字)。対象(CDN,ISP,IaaS 環境の構築と切替え),手段(API サービスと DNS),準備の形(手順の確立)の三つを残す。解答例は「CDN,ISP,IaaS 環境の構築と切替えに関する,API サービスと DNS を使った手順の確立」である。採点講評のとおり,DNS の切替えだけのような一部の作業手順を書くと足りない。

採点講評(IPA)

設問4は,バックアップ対策を例に,SDNとクラウドサービスを使ったネットワークの運用について問うた。正答率は低かった。(3)では,自社要員だけで構成変更ができるようになることに気付いてほしかった。(4)では,準備作業全体を答えるのではなく一部の切替え作業手順を述べた解答が目立った。(5)では,IaaS利用とネットワーク運用業務のアウトソーシングを混同する解答が目立った。本文の“内部NW”と“IaaS環境”はともに仮想化されたネットワークであり,“OFCの管理ソフトウェア”と“APIサービス”を使った運用が行われる。本文のようなプロジェクト発足時には,新ネットワークの運用について明確な指針をもつことが大切である。ネットワークの仮想化やサービスの利用によって,運用業務も変化することを理解しておいてほしい。

設問4(5) 解答欄2つ

B 社拠点(国外)利用 DR 案について,自社設備利用 DR 案と比べたときの利点を二つ挙げ,それぞれ 30 字以内で述べよ。

〔①〕解答例

  • 国外を利用するので国内の広域災害の影響を回避できる。

〔②〕解答例

  • B社CDNなどを使い通常時と同じ品質を保つことができる。
解説

本文の根拠

〔A 社向け IaaS 環境のバックアップの検討〕

A 社向け IaaS 環境が存在する B 社拠点(国内)が長時間使えないリスクを想定し

(1) “自社設備利用 DR 案”と NW に関する準備

工場の Web-A を使い,A 社向け IaaS 環境の Web-B を代替する。Web-A の性能不足に備え

NW 拡張の目的

B 社クラウドサービス(図1中の B 社 CDN,B 社 ISP)を活用して,Web-A へのアクセス経路よりも高速な Web-B へのアクセス経路を実現する。

自社設備利用 DR 案は,国内の工場の Web-A を使う。国内で広域災害が起きれば,B 社拠点(国内)と工場が同時に使えなくなるおそれがある。国外拠点を使えばその影響を避けられる。また,Web-A は Web-B より小規模で,C 社 ISP 経由の経路も遅い。国外拠点の A 社向け IaaS 環境なら,Web-B と同じ構成を作り,B 社 CDN や B 社 ISP を使い続けられるので,平常時と同じ品質でサービスを続けられる。

根拠は,自社設備利用 DR 案が「Web-A の性能不足に備え」なければならないこと,Web-B へのアクセス経路が B 社 CDN・B 社 ISP によって Web-A より高速になっていることである。

字数の詰め方(各30字)。①は災害の影響範囲,②は性能・品質の観点で一つずつ書く。解答例は「国外を利用するので国内の広域災害の影響を回避できる。」「B 社 CDN などを使い通常時と同じ品質を保つことができる。」である。採点講評のとおり,「運用をベンダに任せられる」のように IaaS の利用と運用のアウトソーシングを混同した書き方は誤りである。

採点講評(IPA)

設問4は,バックアップ対策を例に,SDNとクラウドサービスを使ったネットワークの運用について問うた。正答率は低かった。(3)では,自社要員だけで構成変更ができるようになることに気付いてほしかった。(4)では,準備作業全体を答えるのではなく一部の切替え作業手順を述べた解答が目立った。(5)では,IaaS利用とネットワーク運用業務のアウトソーシングを混同する解答が目立った。本文の“内部NW”と“IaaS環境”はともに仮想化されたネットワークであり,“OFCの管理ソフトウェア”と“APIサービス”を使った運用が行われる。本文のようなプロジェクト発足時には,新ネットワークの運用について明確な指針をもつことが大切である。ネットワークの仮想化やサービスの利用によって,運用業務も変化することを理解しておいてほしい。

出典:平成29年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)
問2 無線 LAN システムの導入

無線 LAN システムの導入に関する次の記述を読んで,設問1〜5に答えよ。

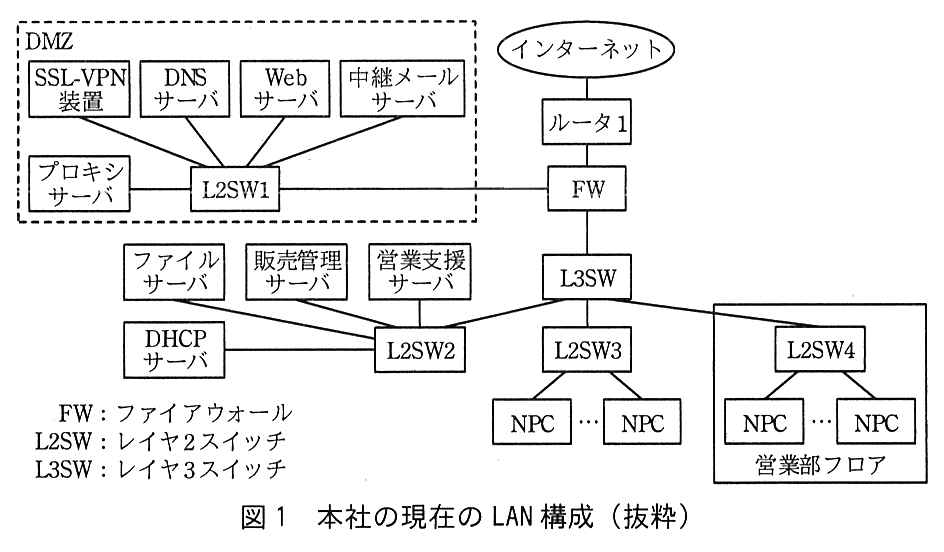
Y 社は,中規模のネットワーク関連製品販売会社であり,オフィスビルの 2 フロアを使用している本社の他に複数の営業所がある。本社の営業部には 110 名の営業員が,営業所には合計 50 名の営業員が在籍している。本社と営業所の営業員には,ノート PC(以下,NPC という)の他にモバイル Wi-Fi ルータ(以下,Wi-Fi ルータという)が貸与され,社外での商品説明,在庫照会,電子メール(以下,メールという)の送受信などに使用されている。社内では,NPC を有線 LAN に接続して営業業務を行っている。インターネットアクセスは,本社 DMZ のプロキシサーバ経由で行われている。営業部の NPC は,同一 VLAN に属している。本社の現在の LAN 構成を図1に示す。

インターネットにルータ1が接続し,ルータ1―FW―L3SW とつながる。FW には DMZ(破線の枠)の L2SW1 も接続し,L2SW1 には SSL-VPN 装置,DNS サーバ,Web サーバ,中継メールサーバ,プロキシサーバが接続している。L3SW には L2SW2,L2SW3,L2SW4 が接続している。L2SW2 にはファイルサーバ,販売管理サーバ,営業支援サーバ,DHCP サーバが接続している。L2SW3 には NPC(複数)が接続している。L2SW4 は営業部フロア(枠)にあり,NPC(複数)が接続している。凡例:FW:ファイアウォール,L2SW:レイヤ2スイッチ,L3SW:レイヤ3スイッチ。
図1 本社の現在の LAN 構成(抜粋)

〔営業部の課題と対策〕

営業部のフロアには,営業部のオフィスエリアの他に,応接室,会議室などの接客エリアがあるが,取引先の増加に伴って,接客エリアの不足に悩まされている。

Y 社を訪問する取引先の営業員(以下,来訪者という)の多くは,NPC を携帯しており,中には Wi-Fi ルータを持参して LTE 回線経由でインターネットを利用している者もいる。しかし,Wi-Fi ルータを持たない来訪者から,インターネット接続環境を提供してほしいとの要望が挙がっている。

Y 社では,書類の電子化を推進した結果,書類棚やサイドキャビネットに保管している書類が半減し,机上の書類も一掃された。そこで,営業部の座席をフリーアドレスにしてオフィスエリアを縮小し,接客エリアを拡大することにした。

これらを実現する目的で,営業部フロアに無線 LAN システムを導入することを決め,無線 LAN 導入プロジェクトを発足させた。プロジェクト責任者には情報システム部(以下,情シスという)の M 課長が任命された。M 課長は,部下の N 主任と J 君をプロジェクトメンバに指名し,無線 LAN システムの設計を担当させることにした。

無線 LAN システムの設計に当たって,N 主任は,無線 LAN 技術の調査と選定を J 君に指示した。

〔無線 LAN 技術の調査と選定〕

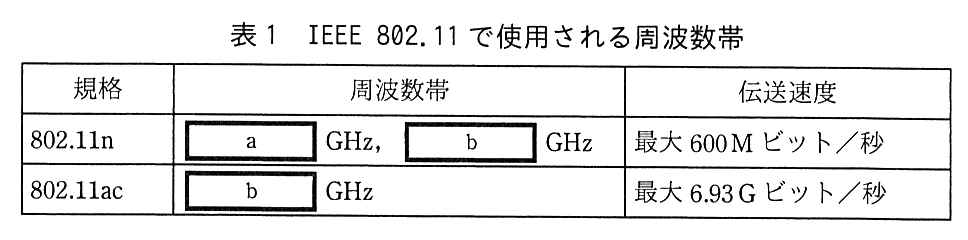
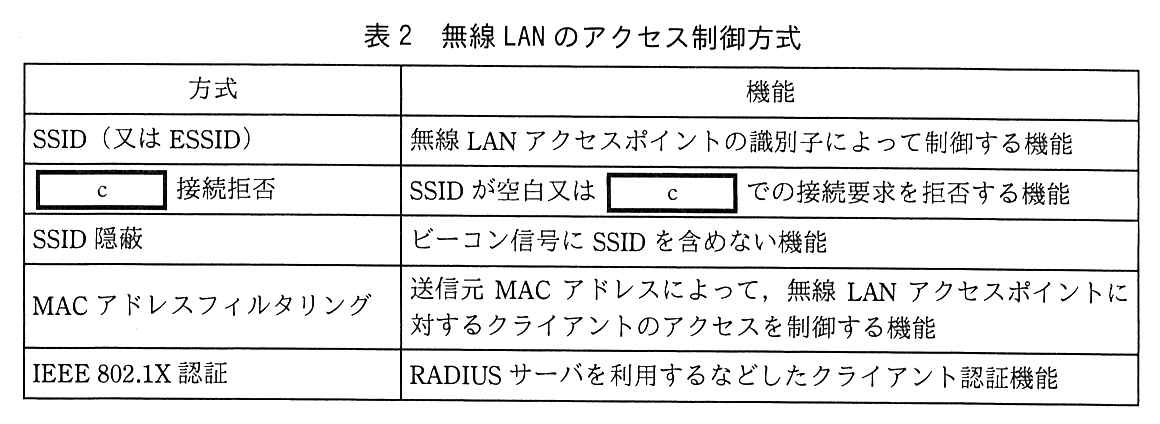
N 主任の指示を受け,J 君は,無線 LAN 技術を調査し,その結果を表1〜3にまとめた。IEEE 802.11 で使用される周波数帯を表1に,無線 LAN のアクセス制御方式を表2に,無線 LAN のデータ暗号化方式を表3に示す。

列は規格,周波数帯,伝送速度。802.11n:[ a ] GHz,[ b ] GHz,最大 600M ビット/秒。802.11ac:[ b ] GHz,最大 6.93G ビット/秒。
表1 IEEE 802.11 で使用される周波数帯
列は方式,機能。SSID(又は ESSID):無線 LAN アクセスポイントの識別子によって制御する機能。[ c ] 接続拒否:SSID が空白又は [ c ] での接続要求を拒否する機能。SSID 隠蔽:ビーコン信号に SSID を含めない機能。MAC アドレスフィルタリング:送信元 MAC アドレスによって,無線 LAN アクセスポイントに対するクライアントのアクセスを制御する機能。IEEE 802.1X 認証:RADIUS サーバを利用するなどしたクライアント認証機能。
表2 無線 LAN のアクセス制御方式
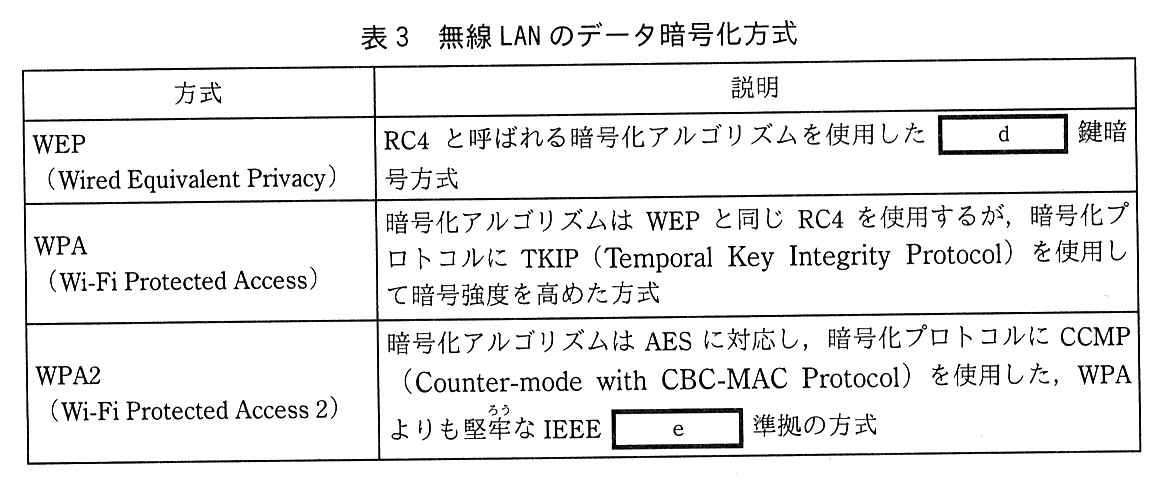
列は方式,説明。WEP(Wired Equivalent Privacy):RC4 と呼ばれる暗号化アルゴリズムを使用した [ d ] 鍵暗号方式。WPA(Wi-Fi Protected Access):暗号化アルゴリズムは WEP と同じ RC4 を使用するが,暗号化プロトコルに TKIP(Temporal Key Integrity Protocol)を使用して暗号強度を高めた方式。WPA2(Wi-Fi Protected Access 2):暗号化アルゴリズムは AES に対応し,暗号化プロトコルに CCMP(Counter-mode with CBC-MAC Protocol)を使用した,WPA よりも堅牢な IEEE [ e ] 準拠の方式。
表3 無線 LAN のデータ暗号化方式

Y 社の NPC は,IEEE 802.11ac 対応の無線 LAN アダプタを内蔵しているので,IEEE 802.11ac 対応の無線 LAN アクセスポイント(以下,AP という)を導入する。来訪者の NPC の中には,IEEE 802.11n しか使用できないものもあると考えられたので,IEEE 802.11n にも対応した AP 製品を選定すれば,来訪者へのインターネットアクセス環境も提供できる。

無線 LAN では通信に電波が使用されるので,盗聴や不正アクセスを防ぐ対策が重要である。そこで,J 君は,暗号化方式と認証方式について検討した。

〔暗号化方式と認証方式の検討〕

無線 LAN のデータ暗号化方式について J 君が検討した結果を,次に示す。

WPA2 では,事前 j の方法及び PMK の保持方法が規定されている。これらによって,無線 LAN 端末が AP 間を移動(以下,ハンドオーバという)するタイミングでの認証や認証済みの AP に戻ってきたときの PMK の再生成が不要になることから,ハンドオーバ時間が短縮される。

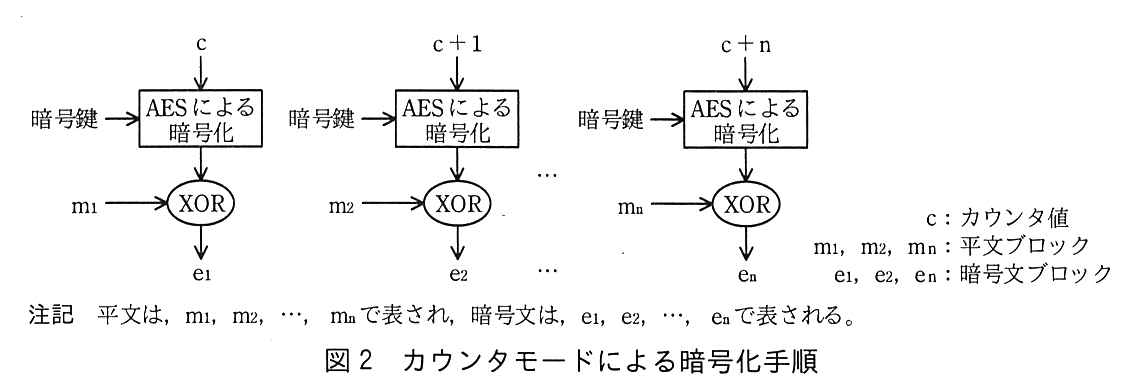
AES はブロック暗号なので,暗号化するメッセージを一定サイズのブロック単位に分割して処理する必要がある。メッセージをブロック単位に分割すると,最後のメッセージがブロックサイズに満たない場合もあるので,CCMP ではカウンタモードが採用されている。カウンタモードでは,暗号化するメッセージをダイレクトに暗号化するのではなく,ブロックサイズと同じバイト数のカウンタ値を暗号化して,暗号化したカウンタ値と暗号化するメッセージとを XOR(排他的論理和)して暗号文を生成する。カウンタモードによる暗号化手順を図2に示す。

三つの同じ形の処理が横に並ぶ。左:カウンタ値 c と暗号鍵を“AES による暗号化”に入れ,その出力と平文ブロック m<sub>1</sub> を XOR して暗号文ブロック e<sub>1</sub> を得る。中:c+1 と暗号鍵を AES による暗号化に入れ,その出力と m<sub>2</sub> を XOR して e<sub>2</sub> を得る。右:c+(n−1) と暗号鍵を AES による暗号化に入れ,その出力と m<sub>n</sub> を XOR して e<sub>n</sub> を得る(画像の右上は c+n と印刷されているが,試験当日の正誤表で c+(n−1) に訂正された)。凡例:c:カウンタ値,m<sub>1</sub>,m<sub>2</sub>,m<sub>n</sub>:平文ブロック,e<sub>1</sub>,e<sub>2</sub>,e<sub>n</sub>:暗号文ブロック。注記 平文は,m<sub>1</sub>,m<sub>2</sub>,…,m<sub>n</sub> で表され,暗号文は,e<sub>1</sub>,e<sub>2</sub>,…,e<sub>n</sub> で表される。
図2 カウンタモードによる暗号化手順

CCMP では,①暗号化と復号は同じ手順で行われ,復号時も AES が使用される。

以上の検討を基に,暗号化方式は安全性が高い WPA2 を採用することにした。

次に,J 君は,利用者認証方式について検討した。

WPA2 の利用者認証には,パーソナルモードと,IEEE 802.1X を利用するエンタープライズモードがある。営業員の認証にはエンタープライズモードを利用する。IEEE 802.1X には複数の認証方式がある。その中でセキュリティが強固であるとともに,Y 社の NPC では標準サポートの EAP-TLS を利用することを考え,EAP-TLS の運用に適した RADIUS サーバ製品を選定することにした。

J 君は,無線 LAN は IEEE 802.11ac を採用し,IEEE 802.11n にも対応した AP 製品を選定することと,暗号化方式は WPA2,認証方式は EAP-TLS を利用することを N 主任に報告した。無線 LAN の規格,暗号化及び認証方式が N 主任に了承され,次に,AP の設置方法とディジタル証明書の配布方法についての検討を指示された。

〔AP の設置方法の検討〕

J 君は,フロア図面を基に,AP の導入台数と設置について検討した。

現在,Y 社では,NPC を 100M ビット/秒で有線 LAN に接続しているので,無線 LAN でも 100M ビット/秒程度の速度で通信できるようにしたい。

IEEE 802.11ac 規格では,八つのチャネルを束ねる 8 チャネルボンディング(160MHz の帯域幅)を行えば,アンテナ 1 本当たり最大約 867M ビット/秒の通信が可能である。8 チャネルボンディングと 8 本のアンテナによる MIMO(Multiple Input Multiple Output)で 8 ストリームの同時伝送を行えば,理論上最大約 6.93G ビット/秒で通信できる。②検討している AP 製品は,4 チャネルボンディング(80MHz の帯域幅)まで行え,3 本のアンテナが搭載されているので,1G ビット/秒以上の通信速度が達成できる。したがって,AP に同時接続させる NPC を 10 台に制限すれば,1 台の NPC で 100M ビット/秒以上の通信速度を確保できる。そこで,AP に同時接続させる NPC 台数を 10 台に制限して,AP の導入台数と配置を決めることにした。

現在,営業部には 110 名の営業員が在籍しており,営業部のオフィスエリアには 120 名の収容スペースがある。本社の営業員の在席率は最大で 60%程度なので,オフィスエリアを 80%に縮小して,削減した 20%を接客エリアにすれば接客エリア不足の解消になる。オフィスエリアには,最大で約 66 名の営業員が同時に在席することになるが,余裕をもたせて 8 台の AP を設置し,接客エリアには 4 台の AP を設置する。合計 12 台の AP の個別管理は困難なので,無線 LAN コントローラ(以下,WLC という)も導入する。調査したところ,WLC には複数の方式があったが,次の三つの主要機能をもつ製品を選定することにした。

選定する WLC 製品の概要を次に示す。

WLC は分散処理方式で,通信データの暗号化と復号を AP に任せるものである。WLC で EAP-TLS を利用するときは,AP と WLC 間でトンネルが設定され,無線 LAN 端末と WLC 間で認証情報の交換が行われる。WLC は,利用者認証を行った後,利用者 ID に対応した VLAN を AP に設定する認証 VLAN 機能をもっている。③認証後に行われる無線 LAN 端末による通信は,WLC を経由しない。

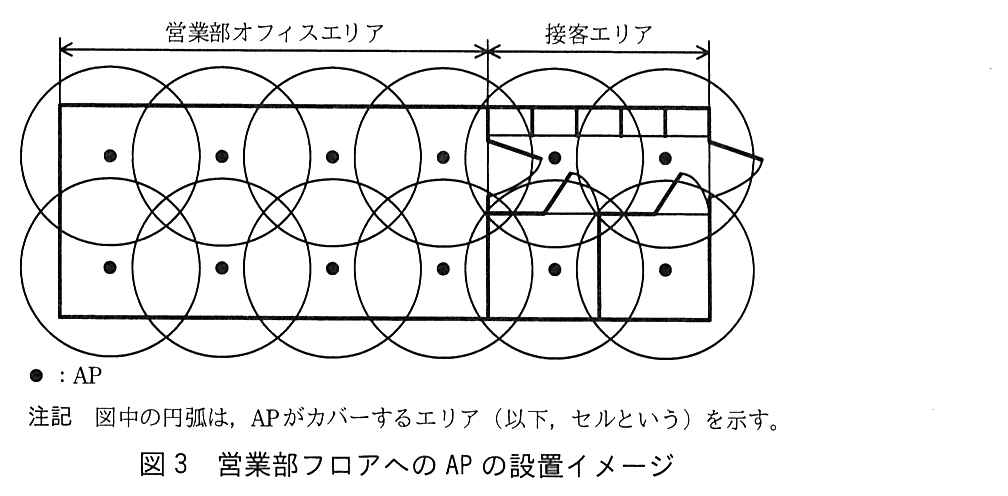
AP は,電波の到達性を考慮して天井に設置する。営業部のオフィスエリアに,営業員が自由に着席できる机が均等に配置されたときの,営業部フロアへの AP の設置イメージを図3に示す。

横長の長方形のフロア。左側の約3分の2が営業部オフィスエリア,右側が接客エリア(応接室・会議室の間仕切りがある)。AP(黒丸)が上下2段・横6列の格子状に計12台置かれ,営業部オフィスエリアに8台(2段×4列),接客エリアに4台(2段×2列)がある。各 AP を中心とする円(セル)は,上下左右に隣り合う AP のセルと互いに重なっている。凡例:黒丸は AP。注記 図中の円弧は,AP がカバーするエリア(以下,セルという)を示す。
図3 営業部フロアへの AP の設置イメージ

AP の設置場所は,営業部フロアでの電波伝搬状態を測定してから決める。このとき,④外来電波による悪影響が発生する可能性があるかどうかを調査し,必要に応じて対策を講じる。電波伝搬状態の測定,外来電波の影響調査,AP の設置設計及び設置工事は,業者に委託する。

AP は天井に設置することから,天井裏でのケーブル配線が必要になる。AP を接続する L2SW を営業部フロアに設置すれば,L2SW と全ての AP とを LAN ケーブルで直結できる。L2SW の PoE(Power over Ethernet)機能を利用することによって,LAN ケーブル経由で AP に電源が供給できるので,PoE 対応の AP を導入する。このとき,AP を収容することになる図1中の L2SW4 は,PoE 対応の製品に交換し,適切な場所に設置する必要がある。

以上の検討結果を基に,J 君は,導入する AP,WLC 及び RADIUS サーバ製品を選定した。選定した AP 製品の消費電力は最大 18W なので,IEEE 802.3af 規格では供給電力が不足することが分かった。そこで,⑤ IEEE 802.3at 対応の L2SW を 1 台導入することにした。

次に,J 君は,ディジタル証明書の配布方法について検討した。

〔ディジタル証明書の配布方法の検討〕

ディジタル証明書の配布方法について J 君が検討した結果を,次に示す。

選定した RADIUS サーバ製品は,EAP-TLS で必要になるディジタル証明書(サーバ証明書又はクライアント証明書)を発行する CA(Certification Authority)機能をもっている。サーバ証明書とクライアント証明書は,RADIUS サーバの CA 機能を使って発行する。

クライアント証明書は,情シスの担当者が本社の営業員の NPC に直接インストールすれば安全であるが,情シスの負担が大きい。そこで,本社 LAN に,クライアント証明書を NPC にダウンロードさせるサーバ(以下,ダウンロードサーバという)を新規に構築して,LAN 経由でクライアント証明書を配布すれば情シスの負担が抑えられる。

ダウンロードサーバによるクライアント証明書の配布案内は,無線 LAN 導入後に,情シスから全営業員宛てに一斉メールで通知する。案内文には,ダウンロードサーバの導入目的,利用方法,ダウンロードサーバの URL などを記載する。その後,各営業員に,ダウンロードサーバ利用のための利用者 ID とパスワードを個別に連絡する。営業員は,情シスからの案内を基に,クライアント証明書のインストールを行う。

J 君は,ダウンロードサーバの機能とクライアント証明書の運用について検討した。検討結果を次に示す。

ダウンロードサーバは,RADIUS サーバで生成されたクライアント証明書と⑥その他に NPC で必要となる情報を RADIUS サーバからコピーし,RFC 7292 で規定されている PKCS #12 形式のファイルに変換して管理する。

ダウンロードサーバは,アクセスした営業員を利用者 ID,パスワードで認証し,認証を受けた営業員の NPC に,PKCS #12 形式のファイルを一度だけダウンロードさせる。NPC は,ダウンロードしたファイルを直接インポートできる。

情シスの担当者は,クライアント証明書の有効期限の 1 か月前に,RADIUS サーバでクライアント証明書を発行し,ダウンロードサーバに保管して,クライアント証明書の更新案内を当該営業員にメールで通知する。

次に,J 君は,ダウンロードサーバの設置場所について検討した。

最初に,無線 LAN 経由でダウンロードサーバにアクセスさせる方法を検討した。この方法では,NPC にクライアント証明書がインストールされていないので,認証エラーになる。そこで,認証エラー時に WLC の認証 VLAN 機能によって,特別な VLAN を AP に設定し,この VLAN にダウンロードサーバを設置することを考えた。しかし,その場所にダウンロードサーバを設置すると,⑦クライアント証明書の配布に関してセキュリティ上問題がある。さらに,クライアント証明書の更新のためのダウンロードもできない。そこで,営業部オフィスエリアの有線 LAN 接続でアクセスできる場所にダウンロードサーバを設置することにした。無線 LAN に移行した後,営業部オフィスエリアをフリーアドレスにして NPC 接続用の有線 LAN は撤去するが,クライアント証明書の更新は無線 LAN 経由で可能である。しかし,⑧状況によっては,クライアント証明書をダウンロードできない本社の営業員も出てくる。その営業員には,情シスの担当者がクライアント証明書などの必要な情報を NPC にインストールして,当該営業員に渡す。

J 君は,AP の設置方法とディジタル証明書の配布方法について N 主任に説明し,了承されたので,最後に,既設 LAN への無線 LAN の接続構成の設計を行った。

〔既設 LAN への無線 LAN の接続構成の設計〕

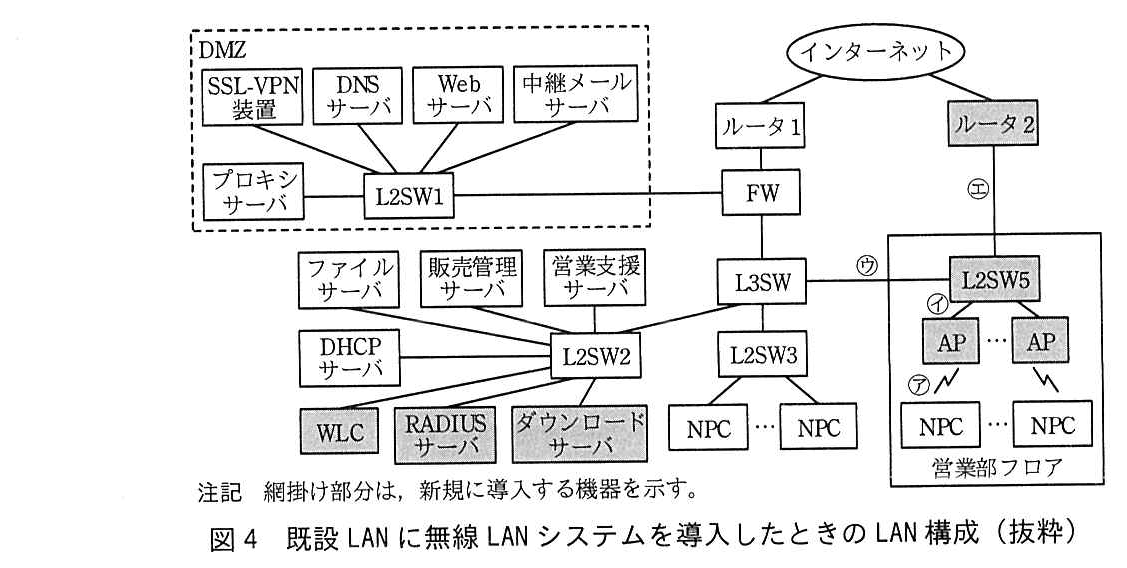
J 君が設計した,既設 LAN に無線 LAN システムを導入したときの LAN 構成を図4に示す。

図1の構成に,網掛けの新規導入機器が加わっている。インターネットにはルータ1とルータ2(新規)が接続している。ルータ1―FW―L3SW とつながり,FW には DMZ(破線の枠)の L2SW1 が接続し,L2SW1 には SSL-VPN 装置,DNS サーバ,Web サーバ,中継メールサーバ,プロキシサーバが接続している。L3SW には L2SW2,L2SW3,L2SW5 が接続している。L2SW2 にはファイルサーバ,販売管理サーバ,営業支援サーバ,DHCP サーバ,WLC(新規),RADIUS サーバ(新規),ダウンロードサーバ(新規)が接続している。L2SW3 には NPC(複数)が接続している。営業部フロア(枠)には L2SW5(新規)があり,L2SW5 に AP(新規,複数)が接続し,AP と NPC(複数)が無線でつながる。図中の記号は次の箇所を指す:㋐ AP と NPC の間の無線区間,㋑ L2SW5 と AP の間,㋒ L3SW と L2SW5 の間,㋓ ルータ2と L2SW5 の間。注記 網掛け部分は,新規に導入する機器を示す。
図4 既設 LAN に無線 LAN システムを導入したときの LAN 構成(抜粋)

Y 社では,DHCP サーバで PC と NPC に IP アドレスなどのネットワーク情報を付与している。無線 LAN 導入後も,本社の営業員の NPC には DHCP サーバでネットワーク情報を付与する。

EAP-TLS で認証を受けた本社の営業員の NPC には,営業員向けの VLAN(VLAN100)を割り当て,既設の有線 LAN 使用時と同じ作業ができるようにする。オフィスエリアの AP には来訪者の NPC は接続させないが,接客エリアの AP には営業員と来訪者が無線 LAN を同時に利用できる設定を行う。

NPC を持参した来訪者には,Y 社の担当者が,⑨ WPA2 又は WPA のパーソナルモードで無線 LAN に接続するための情報を教える。来訪者は,教えられた情報を NPC に設定することで,無線 LAN の利用が可能になる。来訪者の NPC には,AP が ESSID に対応した来訪者向けの VLAN(VLAN200)を割り当てる。VLAN200 が割り当てられることによって,来訪者の NPC は,無線 LAN へのアソシエーション後に,ルータ 2 がもつ DHCP 機能でネットワーク情報が付与され,インターネットアクセスだけができるようになる。

J 君は,以上の設計内容を N 主任に説明した。N 主任は,J 君の設計内容を基に無線 LAN 導入計画書を作成し,J 君と一緒に M 課長に説明したところ,導入計画書は M 課長に承認され,実施に移されることになった。

出題趣旨(IPA)

IEEE 802.11acによって,無線LANでもGビット/秒の高速通信が可能になった。無線LANはPCの使用場所を固定化しないので,柔軟性に富んだPC利用環境が提供される。しかし,電波を通信に利用することによって,通信の傍受が容易になることから,有線LANでは考慮しなかった箇所でのセキュリティ対策が求められる。本問では,無線LANを導入してオフィスをフリーアドレスにする事例を取り上げた。この中で,無線LAN技術の状況,無線LANで利用されている暗号化と認証方式,アクセスポイントの配置設計,ディジタル証明書の運用方法などについて解説した。本問では,無線LANの導入に当たって必要となる技術面と運用面の課題を題材にして,受験者が,ネットワークの設計・構築・運用などの業務をとおして修得した能力が,実務で活用できる水準かどうかを問う。

設問と解答例

設問1 解答欄5つ

表1〜3中の a 〜 e に入れる適切な字句又は数値を答えよ。

〔a〕解答例

  • 2.4

〔b〕解答例

  • 5

〔c〕解答例

  • any

〔d〕解答例

  • 共通

〔e〕解答例

  • 802.11i
解説

本文の根拠

表1

802.11n:a GHz,b GHz,最大 600M ビット/秒。802.11ac:b GHz,最大 6.93G ビット/秒。

表2

c 接続拒否:SSID が空白又は c での接続要求を拒否する機能。

表3

WEP(Wired Equivalent Privacy):RC4 と呼ばれる暗号化アルゴリズムを使用した d 鍵暗号方式。

表3

WPA2(Wi-Fi Protected Access 2):暗号化アルゴリズムは AES に対応し,暗号化プロトコルに CCMP(Counter-mode with CBC-MAC Protocol)を使用した,WPA よりも堅牢な IEEE e 準拠の方式。

a,b:IEEE 802.11n は 2.4GHz 帯と 5GHz 帯の両方で使え,802.11ac は 5GHz 帯だけで使う。表1で b が両方の行にあるので,b が 5,a が 2.4 になる。c:端末が SSID を空白や“any”にして送るプローブ要求に応答してしまうと,SSID を知らない端末でも近くの AP を見つけて接続できる。これを拒否するのが ANY 接続拒否で,SSID 隠蔽と組み合わせて使われる(製品の機能名で,規格の用語ではない)。d:WEP は AP と端末が同じ WEP キーを共有する共通鍵暗号方式である。e:WPA2 は,無線 LAN のセキュリティ規格 IEEE 802.11i(2004年)に準拠した方式で,CCMP(AES)を必須とする。

根拠は表1〜3の各行の説明文で,b が二つの行に現れること,c が「SSID が空白又は」と並べて書かれていること,e が「WPA よりも堅牢な IEEE」の規格番号であることから埋められる。

間違えやすい点。d を「秘密」と書くと,公開鍵暗号の“秘密鍵”と紛れる。対になる語は公開鍵暗号で,WEP は共通鍵暗号である。採点講評のとおり e の正答率が低かった。802.1X(認証)や 802.11ac(物理層)と取り違えないこと。

採点講評(IPA)

設問1では,a,b,cとも正答率は高かったが,eの正答率が低かった。IEEE 802.11iは,幅広く利用されている無線LANのセキュリティ規格なので,是非,知っておいてほしい。

設問2(1) 解答欄5つ

本文中の f 〜 j に入れる適切な字句を答えよ。

〔f〕解答例

  • ストリーム

〔g〕解答例

  • 同一

〔h〕解答例

  • 認証サーバ

〔i〕解答例

  • MACアドレス

〔j〕解答例

  • 認証
解説

本文の根拠

〔暗号化方式と認証方式の検討〕

(1) WEP では,1 バイト単位の f 暗号である RC4 を使用して,パケットの暗号化が行われる。

〔暗号化方式と認証方式の検討〕

WEP は,g の WEP キーが使用され続けることに加え,暗号化アルゴリズムも複雑ではないことから,短時間での暗号解読が可能になっているので採用しない。

〔暗号化方式と認証方式の検討〕

一時鍵は,IEEE 802.1X の認証成功後に h で動的に生成されてクライアントに配布される PMK(Pairwise Master Key)を基に,無線 LAN 端末及び h の両者で生成される。

〔暗号化方式と認証方式の検討〕

TKIP では,フェーズ 1 で,一時鍵,IV 及び無線 LAN 端末の i の三つを混合してキーストリーム 1 を生成する。

〔暗号化方式と認証方式の検討〕

WPA2 では,事前 j の方法及び PMK の保持方法が規定されている。これらによって,無線 LAN 端末が AP 間を移動(以下,ハンドオーバという)するタイミングでの認証や認証済みの AP に戻ってきたときの PMK の再生成が不要になる

f:RC4 は,鍵から擬似乱数列(キーストリーム)を作り,平文と1バイトずつ XOR するストリーム暗号である。g:WEP の鍵は手で設定する固定の値で,AP と全端末が同一の WEP キーを使い続ける。IV も 24 ビットしかないので,同じキーストリームが繰り返し現れて解読される。h:IEEE 802.1X では,EAP の認証を行った認証サーバ(RADIUS サーバ)の側で PMK が得られ,AP 側に渡される。本文はこの流れを「認証サーバで動的に生成されて」と書いている。i:TKIP のフェーズ 1 は,一時鍵(TK),送信側の MAC アドレス(TA),IV(TSC)の上位部分を混合する(IEEE 802.11i)。MAC アドレスを混ぜるので,端末ごとに異なるキーストリームになる。j:IEEE 802.11i(WPA2)は,移動先の AP で事前に認証を済ませておく事前認証(pre-authentication)と,PMK をキャッシュして再利用する方法を規定している。

根拠はそれぞれの空欄の前後で,g は「使用され続ける」,i は「無線 LAN 端末の」,j は「ハンドオーバ…するタイミングでの認証…が不要になる」と結び付く。

間違えやすい点。規格では,PMK から一時鍵を作る4ウェイハンドシェイクは端末とオーセンティケータ(AP 側)の間で行われる。h は空欄が二か所で同じ語なので,一か所目の「PMK を生成する側」に合わせて認証サーバと答える。採点講評は(1)の正答率が低かったとしている。

採点講評(IPA)

設問2では,暗号化と認証について問うた。(2)の正答率は高かったが,(1)の正答率が低かった。暗号化と認証は,IPsec,TLSなどでも行われている重要な技術なので,ネットワーク技術者も理解しておいてほしい。

設問2(2) 40字以内

本文中の下線①について,図2中の暗号文ブロック e1 を平文ブロック m1 に復号する手順を,40 字以内で述べよ。

解答例

  • カウンタ値cをAESで暗号化した結果と,暗号文ブロックe1をXORする。
解説

本文の根拠

〔暗号化方式と認証方式の検討〕

カウンタモードでは,暗号化するメッセージをダイレクトに暗号化するのではなく,ブロックサイズと同じバイト数のカウンタ値を暗号化して,暗号化したカウンタ値と暗号化するメッセージとを XOR(排他的論理和)して暗号文を生成する。

図2

左:カウンタ値 c と暗号鍵を“AES による暗号化”に入れ,その出力と平文ブロック m1 を XOR して暗号文ブロック e1 を得る。

〔暗号化方式と認証方式の検討〕

①暗号化と復号は同じ手順で行われ,復号時も AES が使用される

暗号化では e1 = m1 XOR AES(c) である。同じ値を2回 XOR すると元に戻るので,受信側でも同じカウンタ値 c を同じ暗号鍵で AES 暗号化し,その結果と e1 を XOR すれば m1 = e1 XOR AES(c) が得られる。復号でも AES の“復号”ではなく“暗号化”を使うのがカウンタモードの特徴である(NIST SP 800-38A の CTR モード,CCMP はこれに CBC-MAC を組み合わせた CCM を使う)。

根拠は本文のカウンタモードの説明と図2で,暗号文がカウンタ値の暗号化結果と平文の XOR で作られていることから,逆の操作も同じ手順になると分かる。

字数の詰め方(40字)。「カウンタ値 c を AES で暗号化」「その結果と e1 を XOR」の二つを残す。解答例は「カウンタ値 c を AES で暗号化した結果と,暗号文ブロック e1 を XOR する。」である。「e1 を AES で復号する」と書くと,下線①の「同じ手順」に反する。

採点講評(IPA)

設問2では,暗号化と認証について問うた。(2)の正答率は高かったが,(1)の正答率が低かった。暗号化と認証は,IPsec,TLSなどでも行われている重要な技術なので,ネットワーク技術者も理解しておいてほしい。

設問3(1) 解答欄2つ

本文中の下線②について,検討している AP 製品で最大約 867M ビット/秒の通信速度を得るのに,最低限必要な周波数帯域幅とアンテナ本数を,それぞれ答えよ。

〔周波数帯域幅〕解答例

  • 80

〔アンテナ本数〕解答例

  • 2
解説

本文の根拠

〔AP の設置方法の検討〕

IEEE 802.11ac 規格では,八つのチャネルを束ねる 8 チャネルボンディング(160MHz の帯域幅)を行えば,アンテナ 1 本当たり最大約 867M ビット/秒の通信が可能である。

〔AP の設置方法の検討〕

②検討している AP 製品は,4 チャネルボンディング(80MHz の帯域幅)まで行え,3 本のアンテナが搭載されている

IEEE 802.11ac の伝送速度は,帯域幅にほぼ比例し,アンテナ(空間ストリーム)の数に比例する。160MHz で1本当たり約 867M ビット/秒なので,80MHz では1本当たり約 433M ビット/秒になる。この AP は 80MHz までしか束ねられないので,867M ビット/秒を得るには 80MHz で2本のアンテナ(2ストリーム)が要る。40MHz に下げると1本当たり約 200M ビット/秒で,搭載された3本では足りない。よって最低限必要なのは 80MHz,2本である。

根拠は本文の「160MHz の帯域幅」で「1 本当たり最大約 867M ビット/秒」という数値と,AP 製品の上限(80MHz,3本)である。3本を全部使えば約 1.3G ビット/秒となり,本文の「1G ビット/秒以上」とも合う。

間違えやすい点。周波数帯域幅の単位は MHz(解答例は数値だけで 80)。160MHz・1本と答えると,この AP 製品では実現できない。

採点講評(IPA)

設問3では,アクセスポイントの設置方法に関連する技術について問うた。全体的に正答率は高かったが,その中で,(5)の正答率が低かった。PoE+の呼称は技術者間の会話で使われるので,相互理解のためにも知っておいてほしい。

設問3(2) 解答欄2つ

本文中の下線③の方式について,無線 LAN 端末による通信が WLC を経由する方式と比較したときの利点を二つ挙げ,それぞれ 40 字以内で述べよ。

〔①〕解答例

  • WLCに通信の負荷が集中するのを抑制することができる。

〔②〕解答例

  • 認証後にWLCに障害が発生しても,その無線LAN端末の通信は継続できる。
解説

本文の根拠

〔AP の設置方法の検討〕

WLC は分散処理方式で,通信データの暗号化と復号を AP に任せるものである。

〔AP の設置方法の検討〕

③認証後に行われる無線 LAN 端末による通信は,WLC を経由しない

〔AP の設置方法の検討〕

合計 12 台の AP の個別管理は困難なので,無線 LAN コントローラ(以下,WLC という)も導入する。

WLC を経由する方式(集中処理方式)では,12台の AP の全端末のデータが WLC に集まるので,WLC が性能のボトルネックになり,WLC が止まると全ての通信が止まる。分散処理方式では,認証後のデータは AP から直接有線 LAN に流れるので,WLC に負荷が集中せず,認証を済ませた端末は WLC に障害が起きても通信を続けられる。

根拠は本文の「通信データの暗号化と復号を AP に任せる」と下線③である。WLC が関わるのは認証と管理だけになる。

字数の詰め方(各40字)。①は負荷(性能),②は障害(可用性)の観点で一つずつ書く。解答例は「WLC に通信の負荷が集中するのを抑制することができる。」「認証後に WLC に障害が発生しても,その無線 LAN 端末の通信は継続できる。」である。②は「認証後に」を落とすと,新たな認証もできるように読めて誤りになる。設問5(5)のとおり,ハンドオーバは WLC が無いとできない。

採点講評(IPA)

設問3では,アクセスポイントの設置方法に関連する技術について問うた。全体的に正答率は高かったが,その中で,(5)の正答率が低かった。PoE+の呼称は技術者間の会話で使われるので,相互理解のためにも知っておいてほしい。

設問3(3) 25字以内

本文中の下線④の悪影響の内容を,25 字以内で述べよ。

解答例

  • 電波干渉によって,通信障害が発生する。
解説

本文の根拠

〔AP の設置方法の検討〕

AP の設置場所は,営業部フロアでの電波伝搬状態を測定してから決める。このとき,④外来電波による悪影響が発生する可能性があるかどうかを調査し,必要に応じて対策を講じる。

外来電波とは,同じ周波数帯を使う他社・近隣フロアの無線 LAN,電子レンジ(2.4GHz 帯),気象レーダ(5GHz 帯の一部)などから届く電波である。これが AP の電波と重なると電波干渉が起き,通信速度の低下や通信の途絶といった通信障害が発生する。

根拠は下線④と,その直前の「電波伝搬状態を測定してから決める」で,電波の状態が通信品質を左右する場面であることが分かる。

字数の詰め方(25字)。原因(電波干渉)と結果(通信障害)を一文にする。解答例は「電波干渉によって,通信障害が発生する。」である。「盗聴される」のようなセキュリティの話は“外来電波”の悪影響ではない。

採点講評(IPA)

設問3では,アクセスポイントの設置方法に関連する技術について問うた。全体的に正答率は高かったが,その中で,(5)の正答率が低かった。PoE+の呼称は技術者間の会話で使われるので,相互理解のためにも知っておいてほしい。

設問3(4) 解答欄2つ

図3の構成で AP を設置して,チャネルボンディングした周波数帯が重ならないようにするためには,少なくとも幾つの周波数帯のグループが必要になるかを答えよ。また,各 AP のセルを重ねる目的を,25 字以内で述べよ。

〔周波数帯のグループの数〕解答例

  • 4

〔目的〕解答例

  • ハンドオーバをスムーズに行わせるため
  • APの負荷分散を行わせるため
解説

本文の根拠

図3

AP(黒丸)が上下2段・横6列の格子状に計12台置かれ

図3

各 AP を中心とする円(セル)は,上下左右に隣り合う AP のセルと互いに重なっている。

〔AP の設置方法の検討〕

AP の負荷分散制御,PMK の保持などによるハンドオーバ制御機能

セルが重なる AP 同士が同じ周波数帯を使うと干渉する。図3では,隣り合う2行2列の4台の AP のセルが(斜めの AP 同士も含めて)互いに重なっているので,この4台には全て異なる周波数帯が必要になる。一方,4つのグループを2行2列の単位で繰り返し割り当てれば(上の段は A,B,A,B…,下の段は C,D,C,D…),重なるセル同士が同じグループになることは無い。よって少なくとも4つのグループが要る。

セルを重ねるのは,端末が移動してもセルとセルの間に電波の届かない場所ができず,ハンドオーバを途切れなく行えるようにするためである。また,一つの場所から複数の AP が見えるので,混んだ AP から空いた AP に端末を移して負荷を分散できる。根拠は WLC の主要機能の「AP の負荷分散制御」「ハンドオーバ制御機能」である。

字数の詰め方(目的,25字)。解答例は「ハンドオーバをスムーズに行わせるため」と「AP の負荷分散を行わせるため」の別解で,どちらか一つを書けばよい。どちらも WLC の機能として本文にあるので,いずれも正解になる。

採点講評(IPA)

設問3では,アクセスポイントの設置方法に関連する技術について問うた。全体的に正答率は高かったが,その中で,(5)の正答率が低かった。PoE+の呼称は技術者間の会話で使われるので,相互理解のためにも知っておいてほしい。

設問3(5) 解答欄2つ

本文中の下線⑤について,IEEE 802.3at 規格の PoE 機能の呼称,及び当該 L2SW で今回必要になる最小供給電力を,それぞれ答えよ。

〔呼称〕解答例

  • PoE+

〔最小供給電力〕解答例

  • 216
解説

本文の根拠

〔AP の設置方法の検討〕

選定した AP 製品の消費電力は最大 18W なので,IEEE 802.3af 規格では供給電力が不足することが分かった。そこで,⑤ IEEE 802.3at 対応の L2SW を 1 台導入することにした

〔AP の設置方法の検討〕

オフィスエリアには,最大で約 66 名の営業員が同時に在席することになるが,余裕をもたせて 8 台の AP を設置し,接客エリアには 4 台の AP を設置する。

〔AP の設置方法の検討〕

AP を接続する L2SW を営業部フロアに設置すれば,L2SW と全ての AP とを LAN ケーブルで直結できる。

IEEE 802.3af(PoE)は受電側で最大 12.95W までしか使えないので,最大 18W の AP には足りない。IEEE 802.3at は受電側で最大 25.5W まで供給でき,PoE+(PoE Plus)と呼ばれる。導入する L2SW は1台で,全ての AP を直結する。AP はオフィスエリア8台と接客エリア4台の計12台で,1台最大 18W なので,L2SW が供給する電力は最低でも 18W × 12台 = 216W 必要になる。

根拠は本文の AP の台数(8台+4台)と消費電力(最大 18W),「L2SW と全ての AP とを LAN ケーブルで直結」である。

間違えやすい点。最小供給電力の単位は W(解答例は数値だけで 216)。1ポート当たりの値(30W や 25.5W)を答えると,L2SW 全体で必要な電力に答えていない。採点講評のとおり(5)の正答率が低かった。PoE+ の呼称は現場でよく使われる。

採点講評(IPA)

設問3では,アクセスポイントの設置方法に関連する技術について問うた。全体的に正答率は高かったが,その中で,(5)の正答率が低かった。PoE+の呼称は技術者間の会話で使われるので,相互理解のためにも知っておいてほしい。

設問4(1) 解答欄2つ

本文中の下線⑥について,NPC で必要になる情報を二つ挙げ,それぞれ 15 字以内で答えよ。

〔①〕解答例

  • CAの自己証明書

〔②〕解答例

  • クライアントの秘密鍵
解説

本文の根拠

〔ディジタル証明書の配布方法の検討〕

ダウンロードサーバは,RADIUS サーバで生成されたクライアント証明書と⑥その他に NPC で必要となる情報を RADIUS サーバからコピーし,RFC 7292 で規定されている PKCS #12 形式のファイルに変換して管理する。

〔ディジタル証明書の配布方法の検討〕

選定した RADIUS サーバ製品は,EAP-TLS で必要になるディジタル証明書(サーバ証明書又はクライアント証明書)を発行する CA(Certification Authority)機能をもっている。

EAP-TLS(RFC 5216)では,端末と RADIUS サーバが互いに証明書で認証し合う。NPC がクライアント証明書で自分を証明するには,証明書に対応するクライアントの秘密鍵が要る(証明書は公開鍵しか含まない)。また,RADIUS サーバのサーバ証明書を検証するには,それを発行した CA の証明書が要る。この CA は RADIUS サーバの CA 機能なので,その証明書は自分で署名した自己証明書(ルート証明書)である。PKCS #12(RFC 7292)は,秘密鍵と証明書(CA の証明書を含む)をまとめて1つのファイルに入れる形式である。

根拠は,サーバ証明書とクライアント証明書を RADIUS サーバの CA 機能で発行すること,ファイル形式が PKCS #12 であることである。

字数の詰め方(各15字)。解答例は「CA の自己証明書」「クライアントの秘密鍵」である。「サーバ証明書」と書くと,EAP-TLS の中で RADIUS サーバが送ってくるものなので NPC に前もって入れる必要は無い。採点講評のとおり(1)の正答率が低かった。

採点講評(IPA)

設問4では,ディジタル証明書を使った認証及びディジタル証明書の配布について問うた。(1)の正答率が低かった。ディジタル証明書を使った認証は,通信においては不可欠な技術であるので,認証の仕組みや認証時に必要となる情報について,十分理解しておいてほしい。

設問4(2) 60字以内

本文中の下線⑦の問題を,60 字以内で述べよ。

解答例

  • ダウンロードサーバの認証情報が漏えいすると,来訪者もクライアント証明書などがダウンロードできてしまう。
解説

本文の根拠

〔ディジタル証明書の配布方法の検討〕

そこで,認証エラー時に WLC の認証 VLAN 機能によって,特別な VLAN を AP に設定し,この VLAN にダウンロードサーバを設置することを考えた。しかし,その場所にダウンロードサーバを設置すると,⑦クライアント証明書の配布に関してセキュリティ上問題がある。

〔ディジタル証明書の配布方法の検討〕

ダウンロードサーバは,アクセスした営業員を利用者 ID,パスワードで認証し,認証を受けた営業員の NPC に,PKCS #12 形式のファイルを一度だけダウンロードさせる。

〔既設 LAN への無線 LAN の接続構成の設計〕

オフィスエリアの AP には来訪者の NPC は接続させないが,接客エリアの AP には営業員と来訪者が無線 LAN を同時に利用できる設定を行う。

認証エラーになった端末は誰でもその特別な VLAN に入れる。来訪者の NPC も,接客エリアで営業員向けの認証に失敗すれば同じ VLAN に入り,ダウンロードサーバにアクセスできてしまう。ダウンロードサーバを守るのは利用者 ID とパスワードだけなので,それが漏えいすれば,来訪者でもクライアント証明書と秘密鍵をダウンロードして,営業員として無線 LAN に接続できる。

根拠は,特別な VLAN が「認証エラー時に」割り当てられること,ダウンロードサーバの認証が利用者 ID とパスワードであること,接客エリアでは来訪者も無線 LAN を使うことである。

字数の詰め方(60字)。「認証情報が漏えいすると」という条件と,「来訪者もクライアント証明書などをダウンロードできる」という結果を残す。解答例は「ダウンロードサーバの認証情報が漏えいすると,来訪者もクライアント証明書などがダウンロードできてしまう。」である。誰が入り込めるのか(来訪者)を具体的に書く。

採点講評(IPA)

設問4では,ディジタル証明書を使った認証及びディジタル証明書の配布について問うた。(1)の正答率が低かった。ディジタル証明書を使った認証は,通信においては不可欠な技術であるので,認証の仕組みや認証時に必要となる情報について,十分理解しておいてほしい。

設問4(3) 25字以内

本文中の下線⑧について,ダウンロードできない本社の営業員を,25 字以内で答えよ。ただし,NPC の紛失,故障などで新たに貸与されるケースは除く。

解答例(2通り)

  • クライアント証明書の有効期限を切らせた営業員
  • 無線LAN導入後に営業部に配属された営業員
解説

本文の根拠

〔ディジタル証明書の配布方法の検討〕

無線 LAN に移行した後,営業部オフィスエリアをフリーアドレスにして NPC 接続用の有線 LAN は撤去するが,クライアント証明書の更新は無線 LAN 経由で可能である。しかし,⑧状況によっては,クライアント証明書をダウンロードできない本社の営業員も出てくる。

〔ディジタル証明書の配布方法の検討〕

情シスの担当者は,クライアント証明書の有効期限の 1 か月前に,RADIUS サーバでクライアント証明書を発行し,ダウンロードサーバに保管して,クライアント証明書の更新案内を当該営業員にメールで通知する。

有線 LAN を撤去した後,ダウンロードサーバに届く経路は,有効なクライアント証明書で認証を受けた無線 LAN だけである。したがって,有効なクライアント証明書を持たない営業員はダウンロードできない。一つは,更新案内を受けても有効期限までに更新せず,証明書の期限を切らせてしまった営業員である。もう一つは,無線 LAN 導入後に営業部に配属され,最初からクライアント証明書を持っていない営業員である。

根拠は,有線 LAN の撤去と「クライアント証明書の更新は無線 LAN 経由で可能」という記述である。更新が可能なのは,今の証明書がまだ有効なうちだけである。

字数の詰め方(25字)。解答例は「クライアント証明書の有効期限を切らせた営業員」と「無線 LAN 導入後に営業部に配属された営業員」の別解で,どちらか一つを書けばよい。どちらも「有効なクライアント証明書が手元に無い」という同じ理由なので,いずれも正解になる。設問が除いている NPC の紛失・故障は書かない。

採点講評(IPA)

設問4では,ディジタル証明書を使った認証及びディジタル証明書の配布について問うた。(1)の正答率が低かった。ディジタル証明書を使った認証は,通信においては不可欠な技術であるので,認証の仕組みや認証時に必要となる情報について,十分理解しておいてほしい。

設問5(1) 解答欄2つ

図4中で,IEEE 802.1X のサプリカントとなる機器及びオーセンティケータとなる機器を,図4中の機器名でそれぞれ答えよ。

〔サプリカントとなる機器〕解答例

  • NPC

〔オーセンティケータとなる機器〕解答例

  • WLC
解説

本文の根拠

〔AP の設置方法の検討〕

WLC で EAP-TLS を利用するときは,AP と WLC 間でトンネルが設定され,無線 LAN 端末と WLC 間で認証情報の交換が行われる。WLC は,利用者認証を行った後,利用者 ID に対応した VLAN を AP に設定する認証 VLAN 機能をもっている。

図4

L2SW2 にはファイルサーバ,販売管理サーバ,営業支援サーバ,DHCP サーバ,WLC(新規),RADIUS サーバ(新規),ダウンロードサーバ(新規)が接続している。

IEEE 802.1X の3つの役割は,認証を受けるサプリカント(端末),端末と認証サーバの間を取り次ぎ,結果に応じて通信を許すオーセンティケータ,認証の可否を判定する認証サーバ(RADIUS サーバ)である。この構成では,端末と EAP をやり取りし,RADIUS サーバに問い合わせて,結果を基に VLAN を割り当てるのは WLC なので,オーセンティケータは WLC になる。サプリカントは NPC である。

根拠は本文の「無線 LAN 端末と WLC 間で認証情報の交換が行われる」「WLC は,利用者認証を行った後,…VLAN を AP に設定する」である。AP は WLC との間のトンネルを通すだけである。

間違えやすい点。自律型の AP では AP がオーセンティケータになるので,AP と答えやすい。採点講評のとおりオーセンティケータの正答率が低かった。本文から WLC が認証処理を行っていると読み取る。

採点講評(IPA)

設問5は,既設LANへの無線LANの接続構成について問うた。(1)では,オーセンティケータとなる機器の正答率が低かった。オーセンティケータは,認証処理を行うものである。本文中の記述から,無線LANコントローラ(以下,WLCという)がRADIUSサーバに問い合わせて,その結果を基に認証の可否の処理を行うことが分かるので,正答が導き出せたはずである。(5)の“理由”も正答率が低かった。本文中に,WPA2で暗号鍵の基になるPMK(Pairwise Master Key)の保存方法が規定され,ハンドオーバ時の再生成が不要になったことが記述されている。この記述とWLCの機能を基に考え,正答を導き出してほしかった。一方,(2),(6)の正答率は高かった。(2)の結果から,無線LANのパーソナルモードの設定情報についてはよく理解できていることがうかがわれた。また,(6)の結果から,無線LAN導入後の通信パケットの流れについても,よく理解できていることがうかがわれた。

設問5(2) 解答欄2つ

本文中の下線⑨について,来訪者に教える情報を二つ挙げ,それぞれ答えよ。

〔①〕解答例

  • ESSID

〔②〕解答例

  • PSK
解説

本文の根拠

〔既設 LAN への無線 LAN の接続構成の設計〕

NPC を持参した来訪者には,Y 社の担当者が,⑨ WPA2 又は WPA のパーソナルモードで無線 LAN に接続するための情報を教える。

〔既設 LAN への無線 LAN の接続構成の設計〕

来訪者の NPC には,AP が ESSID に対応した来訪者向けの VLAN(VLAN200)を割り当てる。

WPA2・WPA のパーソナルモードでは,認証サーバを使わず,AP と端末が事前共有鍵(PSK,パスフレーズ)を共有して接続する。端末には,接続先のネットワーク名(ESSID)と PSK を設定すればよい。来訪者向けの ESSID に接続させることで,AP はその ESSID に対応した VLAN200 を割り当てる。

根拠は,下線⑨の「パーソナルモード」と,AP が「ESSID に対応した来訪者向けの VLAN」を割り当てるという記述である。

間違えやすい点。クライアント証明書や利用者 ID はエンタープライズモード(IEEE 802.1X)で使うもので,パーソナルモードでは要らない。PSK は「パスフレーズ」「事前共有鍵」と書いても同じものを指す。

採点講評(IPA)

設問5は,既設LANへの無線LANの接続構成について問うた。(1)では,オーセンティケータとなる機器の正答率が低かった。オーセンティケータは,認証処理を行うものである。本文中の記述から,無線LANコントローラ(以下,WLCという)がRADIUSサーバに問い合わせて,その結果を基に認証の可否の処理を行うことが分かるので,正答が導き出せたはずである。(5)の“理由”も正答率が低かった。本文中に,WPA2で暗号鍵の基になるPMK(Pairwise Master Key)の保存方法が規定され,ハンドオーバ時の再生成が不要になったことが記述されている。この記述とWLCの機能を基に考え,正答を導き出してほしかった。一方,(2),(6)の正答率は高かった。(2)の結果から,無線LANのパーソナルモードの設定情報についてはよく理解できていることがうかがわれた。また,(6)の結果から,無線LAN導入後の通信パケットの流れについても,よく理解できていることがうかがわれた。

設問5(3)

図4中で,今回新たにタグ VLAN が設定される箇所を,図4中の㋐〜㋓から選び,記号で答えよ。

解答例

  • ㋑
解説

本文の根拠

図4

図中の記号は次の箇所を指す:㋐ AP と NPC の間の無線区間,㋑ L2SW5 と AP の間,㋒ L3SW と L2SW5 の間,㋓ ルータ2と L2SW5 の間。

〔既設 LAN への無線 LAN の接続構成の設計〕

オフィスエリアの AP には来訪者の NPC は接続させないが,接客エリアの AP には営業員と来訪者が無線 LAN を同時に利用できる設定を行う。

〔AP の設置方法の検討〕

WLC は,利用者認証を行った後,利用者 ID に対応した VLAN を AP に設定する認証 VLAN 機能をもっている。

接客エリアの AP には営業員(VLAN100)と来訪者(VLAN200)が同時につながる。AP はそれぞれの端末のフレームを VLAN を分けたまま L2SW5 に送る必要があるので,AP と L2SW5 の間(㋑)は,1本のリンクで複数の VLAN を運ぶタグ VLAN(IEEE 802.1Q)にする。

根拠は,接客エリアの AP で営業員と来訪者が同時に無線 LAN を使うことと,VLAN を割り当てるのが AP であることである。

間違えやすい点。㋒(L3SW と L2SW5)には営業員の VLAN100 だけが流れ,㋓(ルータ2と L2SW5)には来訪者の VLAN200 だけが流れるので,どちらもタグの無いポート VLAN で足りる(設問5(4))。㋐は無線区間で,イーサネットの VLAN タグは付かない。

採点講評(IPA)

設問5は,既設LANへの無線LANの接続構成について問うた。(1)では,オーセンティケータとなる機器の正答率が低かった。オーセンティケータは,認証処理を行うものである。本文中の記述から,無線LANコントローラ(以下,WLCという)がRADIUSサーバに問い合わせて,その結果を基に認証の可否の処理を行うことが分かるので,正答が導き出せたはずである。(5)の“理由”も正答率が低かった。本文中に,WPA2で暗号鍵の基になるPMK(Pairwise Master Key)の保存方法が規定され,ハンドオーバ時の再生成が不要になったことが記述されている。この記述とWLCの機能を基に考え,正答を導き出してほしかった。一方,(2),(6)の正答率は高かった。(2)の結果から,無線LANのパーソナルモードの設定情報についてはよく理解できていることがうかがわれた。また,(6)の結果から,無線LAN導入後の通信パケットの流れについても,よく理解できていることがうかがわれた。

設問5(4) 40字以内

図4の構成で,来訪者の NPC にインターネットアクセスだけを可能にするための,L2SW5 への VLAN 設定内容を,40 字以内で述べよ。

解答例

  • ルータ2への接続ポートだけに,VLAN200のポートVLANを設定する。
解説

本文の根拠

〔既設 LAN への無線 LAN の接続構成の設計〕

VLAN200 が割り当てられることによって,来訪者の NPC は,無線 LAN へのアソシエーション後に,ルータ 2 がもつ DHCP 機能でネットワーク情報が付与され,インターネットアクセスだけができるようになる。

図4

インターネットにはルータ1とルータ2(新規)が接続している。

来訪者の VLAN200 の通信を,社内 LAN(L3SW 側)に出さず,インターネットにつながるルータ2にだけ届ければよい。そこで,L2SW5 のルータ2への接続ポートだけを VLAN200 のポート VLAN(アクセスポート)とし,L3SW につながるポートには VLAN200 を割り当てない。AP につながるポートは VLAN100 と VLAN200 のタグ VLAN である(設問5(3))。

根拠は,来訪者の NPC がルータ2の DHCP 機能でネットワーク情報を得て,インターネットアクセスだけができるようになるという記述である。VLAN200 のブロードキャスト(DHCP の要求)がルータ2にだけ届く設定が要る。

字数の詰め方(40字)。「ルータ2への接続ポートだけ」「VLAN200 のポート VLAN」の二つを残す。解答例は「ルータ2への接続ポートだけに,VLAN200 のポート VLAN を設定する。」である。「だけ」を落とすと,L3SW 側のポートにも VLAN200 が流れて社内 LAN に入れてしまう読み方になる。

採点講評(IPA)

設問5は,既設LANへの無線LANの接続構成について問うた。(1)では,オーセンティケータとなる機器の正答率が低かった。オーセンティケータは,認証処理を行うものである。本文中の記述から,無線LANコントローラ(以下,WLCという)がRADIUSサーバに問い合わせて,その結果を基に認証の可否の処理を行うことが分かるので,正答が導き出せたはずである。(5)の“理由”も正答率が低かった。本文中に,WPA2で暗号鍵の基になるPMK(Pairwise Master Key)の保存方法が規定され,ハンドオーバ時の再生成が不要になったことが記述されている。この記述とWLCの機能を基に考え,正答を導き出してほしかった。一方,(2),(6)の正答率は高かった。(2)の結果から,無線LANのパーソナルモードの設定情報についてはよく理解できていることがうかがわれた。また,(6)の結果から,無線LAN導入後の通信パケットの流れについても,よく理解できていることがうかがわれた。

設問5(5) 解答欄2つ

図4中の NPC が認証された後に WLC に障害が発生した場合,当該 NPC で発生する問題を,20 字以内で答えよ。また,その理由を,40 字以内で述べよ。

〔問題〕解答例

  • ハンドオーバができなくなる。

〔理由〕解答例

  • NPCに配布したPMKと認証関連情報がWLCで保持されているから
解説

本文の根拠

〔暗号化方式と認証方式の検討〕

これらによって,無線 LAN 端末が AP 間を移動(以下,ハンドオーバという)するタイミングでの認証や認証済みの AP に戻ってきたときの PMK の再生成が不要になることから,ハンドオーバ時間が短縮される。

〔AP の設置方法の検討〕

AP の負荷分散制御,PMK の保持などによるハンドオーバ制御機能

〔AP の設置方法の検討〕

③認証後に行われる無線 LAN 端末による通信は,WLC を経由しない

認証後のデータ通信は WLC を経由しないので,今つながっている AP での通信は WLC が止まっても続く(設問3(2))。しかし,NPC に配布した PMK と認証関連の情報は WLC が保持していて,ハンドオーバのときに移動先の AP へ渡すのも WLC である。WLC が止まると,移動先の AP は PMK を得られず,802.1X の認証もできない(オーセンティケータは WLC)ので,NPC は他の AP に移れない。

根拠は,WPA2 の PMK の保持方法によってハンドオーバ時の PMK の再生成が不要になるという記述と,WLC の機能に「PMK の保持などによるハンドオーバ制御機能」があることである。採点講評もこの二つを基に考えることを求めている。

字数の詰め方。問題(20字)は「ハンドオーバができなくなる。」,理由(40字)は「NPC に配布した PMK と認証関連情報が WLC で保持されているから」が解答例である。理由は「何を」(PMK と認証関連情報)「どこで」(WLC)保持しているかを残す。「通信できなくなる」と書くと,下線③と矛盾する。

採点講評(IPA)

設問5は,既設LANへの無線LANの接続構成について問うた。(1)では,オーセンティケータとなる機器の正答率が低かった。オーセンティケータは,認証処理を行うものである。本文中の記述から,無線LANコントローラ(以下,WLCという)がRADIUSサーバに問い合わせて,その結果を基に認証の可否の処理を行うことが分かるので,正答が導き出せたはずである。(5)の“理由”も正答率が低かった。本文中に,WPA2で暗号鍵の基になるPMK(Pairwise Master Key)の保存方法が規定され,ハンドオーバ時の再生成が不要になったことが記述されている。この記述とWLCの機能を基に考え,正答を導き出してほしかった。一方,(2),(6)の正答率は高かった。(2)の結果から,無線LANのパーソナルモードの設定情報についてはよく理解できていることがうかがわれた。また,(6)の結果から,無線LAN導入後の通信パケットの流れについても,よく理解できていることがうかがわれた。

設問5(6)

図4中で,認証後の営業員の NPC によるインターネットアクセスにおいて,経由する機器名又はサーバ名を,【転送経路】の表記法に従い,経由する順に全て列挙せよ。【転送経路】NPC → [ 経由する順に全て列挙 ] → インターネット

解答例

  • AP→L2SW5→L3SW→FW→L2SW1→プロキシサーバ→L2SW1→FW→ルータ1
解説

本文の根拠

〔既設 LAN への無線 LAN の接続構成の設計〕

EAP-TLS で認証を受けた本社の営業員の NPC には,営業員向けの VLAN(VLAN100)を割り当て,既設の有線 LAN 使用時と同じ作業ができるようにする。

本文冒頭

インターネットアクセスは,本社 DMZ のプロキシサーバ経由で行われている。

図4

ルータ1―FW―L3SW とつながり,FW には DMZ(破線の枠)の L2SW1 が接続し,L2SW1 には SSL-VPN 装置,DNS サーバ,Web サーバ,中継メールサーバ,プロキシサーバが接続している。L3SW には L2SW2,L2SW3,L2SW5 が接続している。

〔AP の設置方法の検討〕

③認証後に行われる無線 LAN 端末による通信は,WLC を経由しない

営業員の NPC は VLAN100 で,有線 LAN のときと同じくプロキシサーバ経由でインターネットにアクセスする。NPC から無線で AP に届いたデータは,WLC を経由せず L2SW5 から L3SW に上がり,FW を通って DMZ の L2SW1 からプロキシサーバに届く。プロキシサーバはインターネットへの新しい接続を張り,そのパケットは L2SW1,FW,ルータ1を経由してインターネットに出る。よって AP→L2SW5→L3SW→FW→L2SW1→プロキシサーバ→L2SW1→FW→ルータ1 となる。

根拠は本文冒頭の「本社 DMZ のプロキシサーバ経由」と,VLAN100 で「既設の有線 LAN 使用時と同じ作業ができる」こと,下線③である。

間違えやすい点。ルータ2は来訪者向けの VLAN200 の出口なので,営業員の通信は通らない。WLC も認証後のデータは経由しない。L2SW1 と FW はプロキシサーバの前後で2回ずつ現れるので,省かずに書く。

採点講評(IPA)

設問5は,既設LANへの無線LANの接続構成について問うた。(1)では,オーセンティケータとなる機器の正答率が低かった。オーセンティケータは,認証処理を行うものである。本文中の記述から,無線LANコントローラ(以下,WLCという)がRADIUSサーバに問い合わせて,その結果を基に認証の可否の処理を行うことが分かるので,正答が導き出せたはずである。(5)の“理由”も正答率が低かった。本文中に,WPA2で暗号鍵の基になるPMK(Pairwise Master Key)の保存方法が規定され,ハンドオーバ時の再生成が不要になったことが記述されている。この記述とWLCの機能を基に考え,正答を導き出してほしかった。一方,(2),(6)の正答率は高かった。(2)の結果から,無線LANのパーソナルモードの設定情報についてはよく理解できていることがうかがわれた。また,(6)の結果から,無線LAN導入後の通信パケットの流れについても,よく理解できていることがうかがわれた。

出典:平成29年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問2(表記を一部改変)