‹

平成24年度 秋期 午後Ⅱ

平成24年度 秋期に実施されたネットワークスペシャリスト試験 午後Ⅱの全2問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 データセンタの分散化

データセンタの分散化に関する次の記述を読んで,設問1〜5に答えよ。

C 社は,OA 製品の製造・販売会社である。C 社では,被災しても事業が継続できるように,サーバ及びデータを保存するストレージを堅ろうな既設データセンタに収容していた。しかし,事業継続計画を見直した結果,災害によっては,1 か所集中型のデータセンタでは事業継続が困難になることが分かり,データセンタの分散化を行うことになった。

分散化に当たって,新たに構築するデータセンタ(以下,新データセンタという)は,被災時に使用するバックアップセンタとしての役割だけでなく,通常時に,蓄積された各種データの分析にも活用することにした。S 主任と N 君は,このプロジェクトのネットワーク基盤の検討メンバに選任された。図1は,既設システムと新データセンタのネットワーク構成図である。
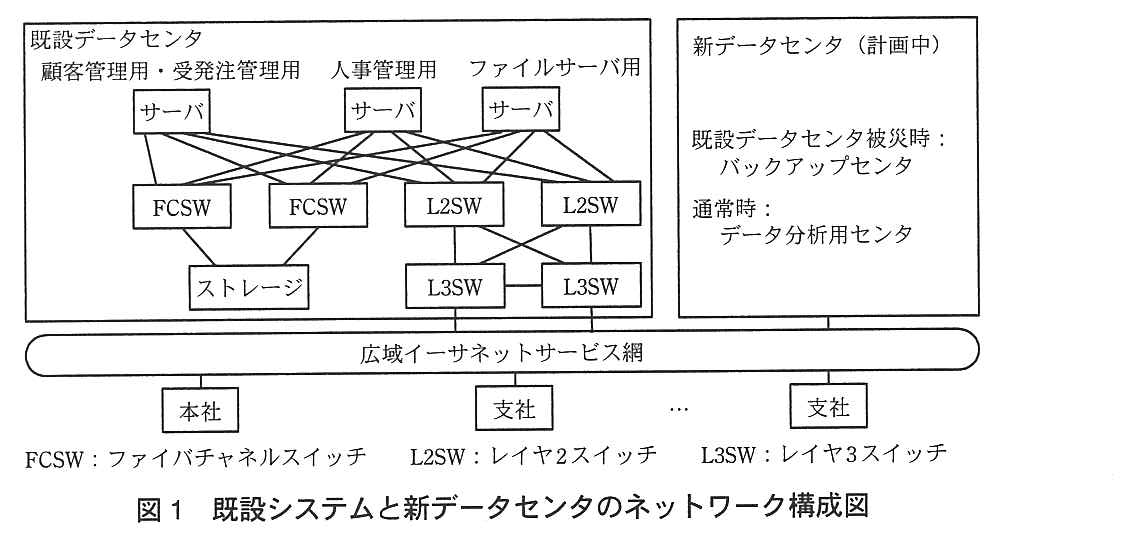
既設システムと新データセンタのネットワーク構成図。既設データセンタには,顧客管理用・受発注管理用,人事管理用,ファイルサーバ用の3台のサーバがあり,各サーバは FCSW 2台と L2SW 2台の全てに接続している。FCSW 2台はそれぞれストレージに接続している。L2SW 2台は L3SW 2台にたすき掛けで接続し,L3SW 同士も接続している。L3SW 2台は広域イーサネットサービス網に接続している。新データセンタ(計画中)は,既設データセンタ被災時:バックアップセンタ,通常時:データ分析用センタと書かれ,広域イーサネットサービス網に接続している。広域イーサネットサービス網には本社と複数の支社が接続している。FCSW:ファイバチャネルスイッチ,L2SW:レイヤ2スイッチ,L3SW:レイヤ3スイッチ。
図1 既設システムと新データセンタのネットワーク構成図

新データセンタの構築においては,将来の IT システムの技術動向を踏まえて,拡張性に配慮したシステムを目指した。そこで,ブレード型サーバを使用し,その中で仮想化技術を用いて,仮想サーバを動作させることにした。サーバと他の機器との接続には,信頼性,QoS,必要通信帯域など多様な要求に対応するネットワークを実現する必要があった。加えて,ラックに搭載するブレード型サーバの外部接続インタフェース及び配線のための収容スペースが少ないので,配線を減らしたいという要求もあった。

S 主任は,SAN(Storage Area Network)のトラフィックを収容することを想定して,次のようなネットワーク設計方針を N 君に示した。

N 君が,設計方針を実現するための調査をしていく中で,イーサネットの拡張機能をベースに,複数の技術を組み合わせる必要があることが分かってきた。そこで,N 君は,設計方針とその実現技術を関係付けたネットワークの検討を,図2に示す順序で進めることにした。
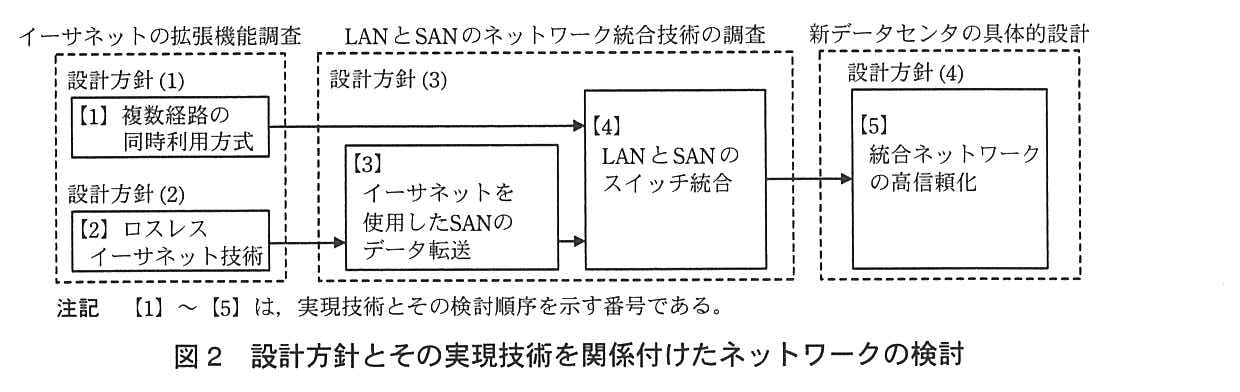
設計方針とその実現技術を関係付けたネットワークの検討の流れ。左の枠“イーサネットの拡張機能調査”には,設計方針(1)の【1】複数経路の同時利用方式と,設計方針(2)の【2】ロスレスイーサネット技術がある。中央の枠“LAN と SAN のネットワーク統合技術の調査”(設計方針(3))には,【3】イーサネットを使用した SAN のデータ転送と,【4】LAN と SAN のスイッチ統合がある。右の枠“新データセンタの具体的設計”(設計方針(4))には,【5】統合ネットワークの高信頼化がある。矢印は【1】→【4】,【2】→【3】,【3】→【4】,【4】→【5】。注記:【1】〜【5】は,実現技術とその検討順序を示す番号である。
図2 設計方針とその実現技術を関係付けたネットワークの検討

〔【1】複数経路の同時利用方式〕

イーサネットでは,ループしている経路があると,ブロードキャストフレームが無限にループするので,論理的な接続ではループを作らないように,例えば STP(Spanning Tree Protocol)の場合には,ポートの閉塞処理が行われる。このため,物理的に冗長な経路を導入しても,同時にはその経路を利用できないという問題がある。

N 君が調べたところ,ルーティングを行うブリッジ(以下,RB という)で構成された1組のネットワーク(以下,RB ファブリックという)内で,複数経路を同時に利用できる方式(以下,複数経路制御方式という)があることが分かった。

図3は,複数経路制御方式を説明するための RB 構成を示している。“デバイス”は,RB ファブリックに接続するホストやストレージを表している。RB ファブリックを構成する RB には,2 種類のポートがある。一つは RB 間の接続用ポート(以下,ファブリックポートという)であり,もう一つは,デバイスとの接続用ポート(以下,エッジポートという)である。各 RB 内には,イーサネットフレーム(以下,フレームという)の転送制御のための経路制御テーブルが作成される。経路制御テーブルの内容は,宛先 RB ごとに,出力するファブリックポート番号と宛先 RB までのホップ数の組合せを示したものである。図3では,例として RB1 の経路制御テーブルを示している。
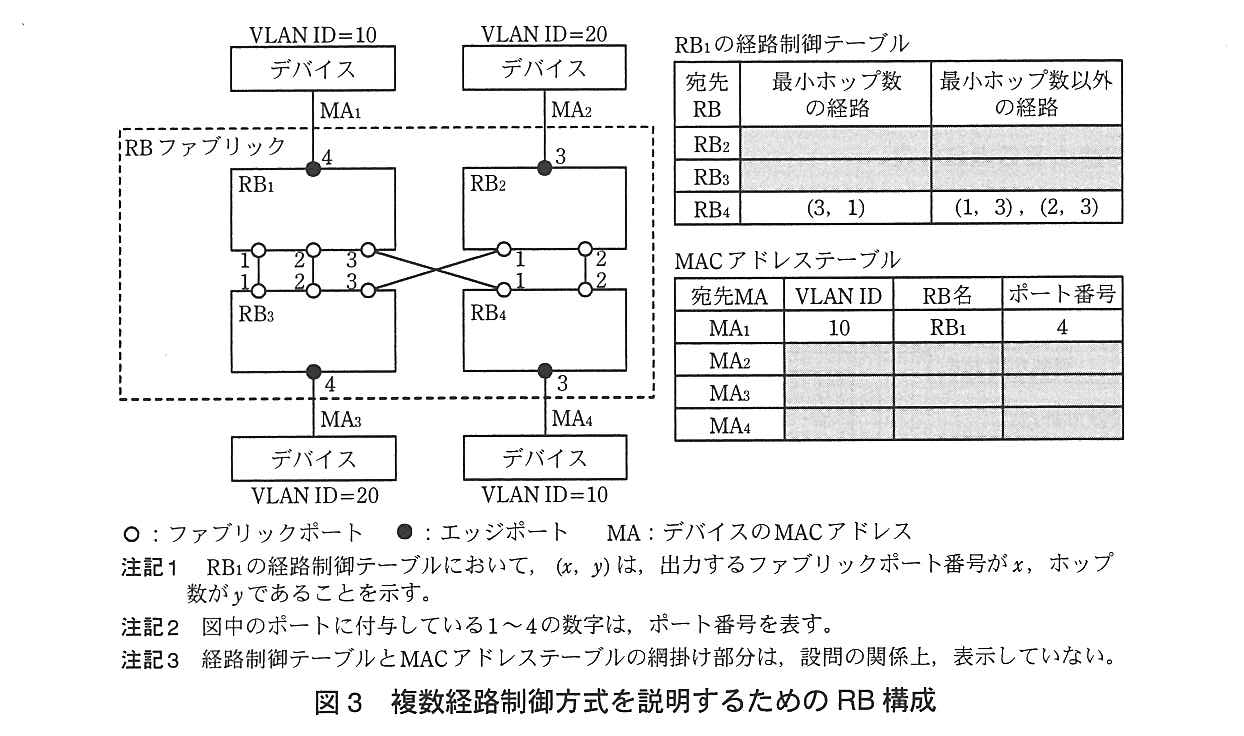
RB ファブリック(破線の枠)の中に RB<sub>1</sub>〜RB<sub>4</sub> があり,RB<sub>1</sub> と RB<sub>2</sub> が上段,RB<sub>3</sub> と RB<sub>4</sub> が下段に並ぶ。ファブリックポート(○)の接続は,RB<sub>1</sub> のポート1と RB<sub>3</sub> のポート1,RB<sub>1</sub> のポート2と RB<sub>3</sub> のポート2,RB<sub>1</sub> のポート3と RB<sub>4</sub> のポート1,RB<sub>3</sub> のポート3と RB<sub>2</sub> のポート1,RB<sub>2</sub> のポート2と RB<sub>4</sub> のポート2(RB<sub>1</sub>−RB<sub>3</sub> 間は2本,RB<sub>1</sub>−RB<sub>4</sub> と RB<sub>3</sub>−RB<sub>2</sub> はたすき掛け)。エッジポート(●)には,RB<sub>1</sub> のポート4に MA<sub>1</sub> のデバイス(VLAN ID=10),RB<sub>2</sub> のポート3に MA<sub>2</sub> のデバイス(VLAN ID=20),RB<sub>3</sub> のポート4に MA<sub>3</sub> のデバイス(VLAN ID=20),RB<sub>4</sub> のポート3に MA<sub>4</sub> のデバイス(VLAN ID=10)が接続している。RB<sub>1</sub> の経路制御テーブルは,列が宛先 RB,最小ホップ数の経路,最小ホップ数以外の経路で,RB<sub>2</sub> と RB<sub>3</sub> の行は網掛け,RB<sub>4</sub> の行は最小ホップ数の経路が (3,1),最小ホップ数以外の経路が (1,3),(2,3)。MAC アドレステーブルは,列が宛先MA,VLAN ID,RB名,ポート番号で,MA<sub>1</sub> の行は 10,RB<sub>1</sub>,4,MA<sub>2</sub>〜MA<sub>4</sub> の行は網掛け。凡例:○:ファブリックポート,●:エッジポート,MA:デバイスの MAC アドレス。注記1 RB<sub>1</sub> の経路制御テーブルにおいて,(x,y) は,出力するファブリックポート番号が x,ホップ数が y であることを示す。注記2 図中のポートに付与している1〜4の数字は,ポート番号を表す。注記3 経路制御テーブルと MAC アドレステーブルの網掛け部分は,設問の関係上,表示していない。
図3 複数経路制御方式を説明するための RB 構成

RB ファブリックに入ってきたフレームは,出口となるエッジポートがある RB(以下,出口 RB という)に向かって,経路制御テーブルに従って転送されていく。出口 RB まで,最小ホップ数の経路が複数ある場合,同時に複数経路を利用できる。また,ある経路に障害が発生しても,複数ある経路の残りの経路が使える場合は,継続してフレームの転送ができる。

一方,RB ファブリックに入ってきたフレームの出口 RB と,その RB 内の出力するポートを知るためには,接続されたデバイスの MAC アドレスをあらかじめ学習しておく必要がある。①RB ファブリックでは,各 RB で学習した MAC アドレスは,あらかじめ決められた RB に集められた後,各 RB で共通に使われる MAC アドレステーブルが作られて,全 RB に配信される。図3では,配信された MAC アドレステーブルを示している。

次に,RB ファブリックのエッジポートに入ってきたフレームが,どのように変換されて転送されるかを説明するために,RB ファブリックのフレーム転送を,図4に示す。図4では,デバイス1 からデバイス2 にフレームを転送する場合を示している。
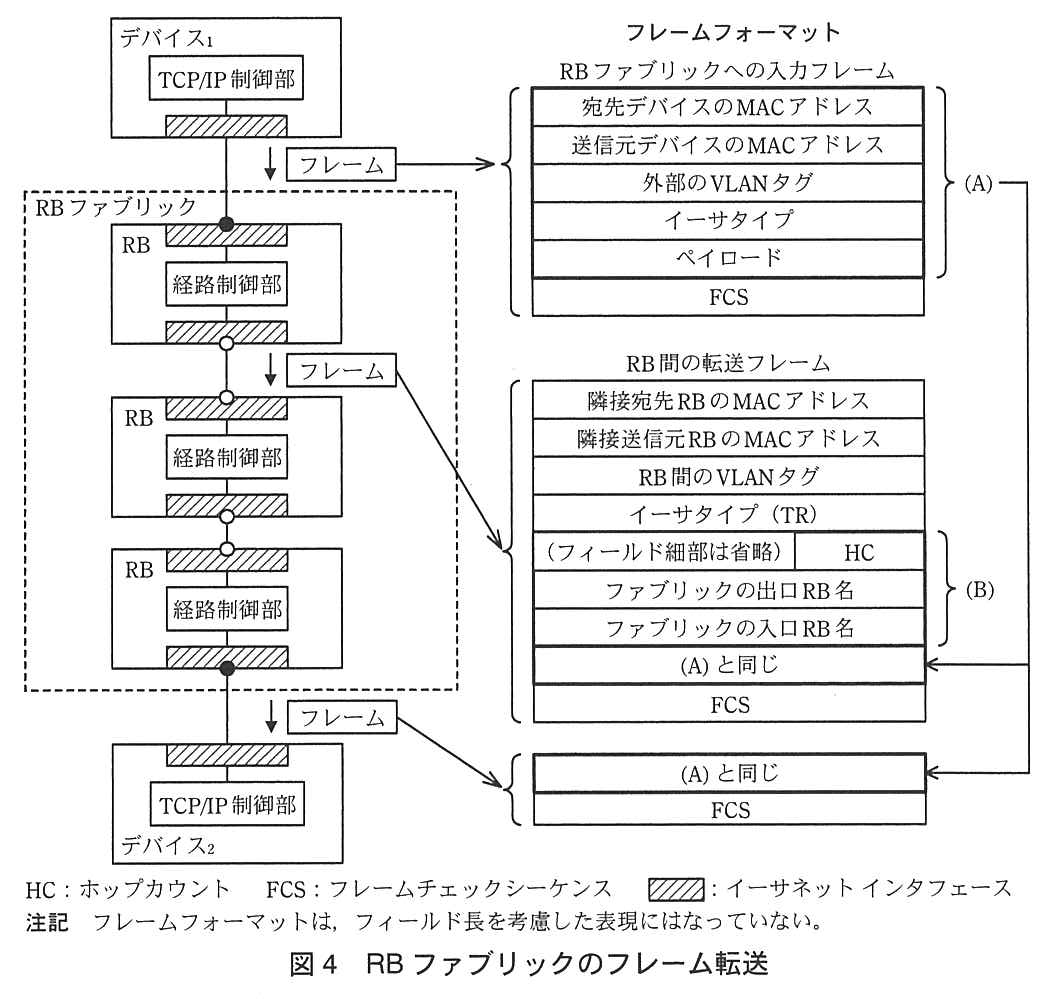
左側:デバイス<sub>1</sub>(TCP/IP 制御部とイーサネットインタフェース)から RB ファブリック(破線の枠)に入り,経路制御部をもつ RB を3台通って,デバイス<sub>2</sub>(イーサネットインタフェースと TCP/IP 制御部)に出る。デバイスと RB の間はエッジポート(●),RB 同士の間はファブリックポート(○)。右側のフレームフォーマット:RB ファブリックへの入力フレームは,宛先デバイスの MAC アドレス,送信元デバイスの MAC アドレス,外部の VLAN タグ,イーサタイプ,ペイロード,FCS で,FCS を除く部分が (A)。RB 間の転送フレームは,隣接宛先 RB の MAC アドレス,隣接送信元 RB の MAC アドレス,RB 間の VLAN タグ,イーサタイプ(TR),(フィールド細部は省略)と HC,ファブリックの出口 RB 名,ファブリックの入口 RB 名,(A) と同じ,FCS で,(フィールド細部は省略)・HC からファブリックの入口 RB 名までが (B)。デバイス<sub>2</sub> へ出力するフレームは,(A) と同じ,FCS。凡例:HC:ホップカウント,FCS:フレームチェックシーケンス,斜線の四角:イーサネットインタフェース。注記:フレームフォーマットは,フィールド長を考慮した表現にはなっていない。
図4 RB ファブリックのフレーム転送

入力フレームは,図4中の(B)に示すヘッダ(以下,TR ヘッダという)が付加され,カプセル化されて RB 間を転送される。RB 間を転送されるフレームのイーサタイプには,TR ヘッダをもつフレームであることを示す値(TR)が設定される。出口 RB は,図3の MAC アドレステーブルを,入力フレームの宛先デバイスの MAC アドレスを宛先 MA として参照することで,決定される。次の転送先となる RB は,図3に示した経路制御テーブルを,出口 RB を宛先 RB として参照することで,決定される。TR ヘッダの HC の値は,RB を通過するたびに減算され,HC の値が 0 のフレームは廃棄される。出口 RB まで転送されてきたフレームは,カプセル化の解除が行われ,TR ヘッダが外されて宛先デバイスに送出される。

フレーム送出時に,TR ヘッダ中の HC を適切な値にして送信するように設定すると,障害時の代替経路として,残りの正常な経路が使用できる。

〔【2】ロスレスイーサネット技術〕

ストレージのデータ転送のような場合に,大きな通信帯域と信頼性を実現するためにイーサネットを拡張する技術が,IEEE 802.1 委員会の DCB(Data Center Bridging)タスクグループで規格化されている。今回の要件を満たすには,ホスト,ストレージ及び RB に,この拡張されたイーサネット(以下,拡張イーサネットという)を使用する必要がある。拡張イーサネットでは,優先度別のキュー制御や,スイッチ内バッファの [ ア ] によるデータロスを防ぐためのスイッチ間バッファ管理の仕組みが規定されており,従来のイーサネットにはないロスレス転送を実現している。また,インタフェースの速度としては,FC(Fibre Channel)の 2 G ビット/秒を超える,最低でも [ イ ] G ビット/秒のイーサネットの採用が必要と考えられる。

ホストに実装するアダプタである CNA(Converged Network Adapter)は,拡張イーサネットに対応するとともに,HBA(Host Bus Adapter)と NIC の両方の機能を備えている。CNA がもつこれらの機能は,OS からはそれぞれ別のインタフェースとして認識され,別の MAC アドレスが使われる。CNA を使うことで,ストレージとの I/O 用の FC フレームを,イーサネットフレームにカプセル化して転送することができる。

〔【3】イーサネットを使用した SAN のデータ転送〕

FCoE(Fibre Channel over Ethernet)は,拡張イーサネットを使用して FC フレームを転送する技術である。FC フレームをカプセル化して転送するフレームのイーサタイプには,FCoE を示す値が設定される。FCoE を使うためには,FCoE に対応したインタフェースを備えたスイッチ(以下,FCoE-SW という)が必要になり,さらに,FCSW(Fibre Channel Switch)に相当する機能を実現する FCF(FCoE Forwarder)を FCoE-SW 上に実装する必要がある。FC による SAN は,複数の FCSW 及び FCoE-SW によるネットワーク(以下,FC ファブリックという)となる。

FC ファブリックでは,接続しようとするホストは,最初にログイン処理を行う必要がある。このログイン処理を行うことで,ホストの接続ポートを識別する ID(以下,FCID という)が割り当てられる。FCID は,ドメイン,エリア及びポートという物理的な接続関係を表すフィールドで構成されている。FCoE 対応のホストは,FC ファブリックに接続するために,FIP(FCoE Initialization Protocol)を用いてイーサネット経由で FCF にログインする。FIP を用いて FCF にログインすると,FC ファブリック側から下位 24 ビットを FCID とした,FC ファブリック内でユニークな MAC アドレスが,CNA 中の HBA に当たる部分に割り当てられる(表1)。
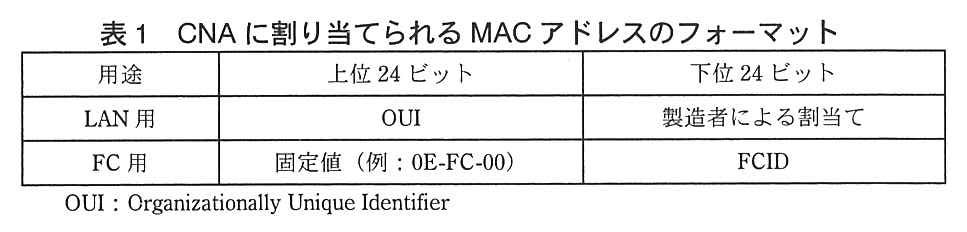
列は用途,上位 24 ビット,下位 24 ビット。LAN 用:上位 24 ビットは OUI,下位 24 ビットは製造者による割当て。FC 用:上位 24 ビットは固定値(例:0E-FC-00),下位 24 ビットは FCID。OUI:Organizationally Unique Identifier。
表1 CNA に割り当てられる MAC アドレスのフォーマット

FIP のフレームは,制御を行うためのものであり,データ転送の場合の FCoE のイーサタイプとは別の,FIP を示すイーサタイプが使われる。

FCF を実装した FCoE-SW による FCoE 用のフレーム(以下,FCoE フレームという)及び FC フレームの転送を,図5に示す。
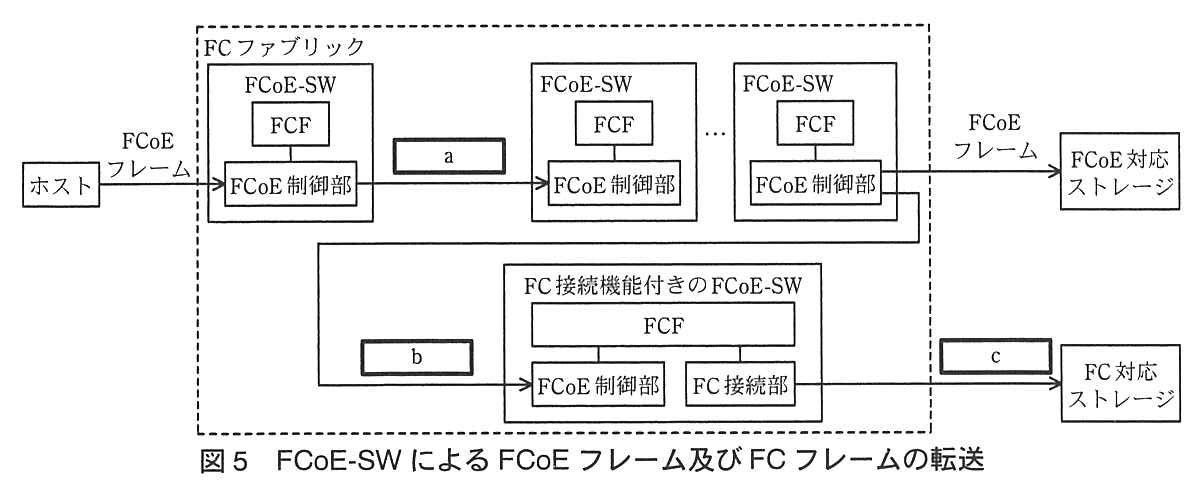
ホストから FCoE フレームが FC ファブリック(破線の枠)内の FCoE-SW(FCF と FCoE 制御部をもつ)の FCoE 制御部に入る。その FCoE-SW の FCoE 制御部から次の FCoE-SW の FCoE 制御部へのフレームが [ a ]。FCoE-SW は “…” で複数並び,最後の FCoE-SW の FCoE 制御部からは,FCoE フレームが FCoE 対応ストレージへ出力される。また,最後の FCoE-SW の FCoE 制御部から,FC 接続機能付きの FCoE-SW(FCF,FCoE 制御部,FC 接続部をもつ)の FCoE 制御部へのフレームが [ b ],FC 接続機能付きの FCoE-SW の FC 接続部から FC 対応ストレージへのフレームが [ c ]。
図5 FCoE-SW による FCoE フレーム及び FC フレームの転送

FCF は,FIP の処理や FCoE フレームの中継処理を行うので,FCoE を使うためには FC ファブリック内に FCF が少なくとも一つは必要である。FCF を実装した FCoE-SW では,FCoE フレームは FCF を経由して転送される。また,図5に示すように,FCF 経由で FC 対応のストレージを接続することも可能である。

〔【4】LAN と SAN のスイッチ統合〕

RB ファブリックと FC ファブリックを統合したネットワーク(以下,統合ファブリックという)を構築するには,スイッチの共用化を図る必要がある。この手段として,RB 上に FCF を実装することが考えられている。FCF へは,拡張イーサネット経由でデバイスを接続するので,FCF 機能を実装しない RB を経由して FCF 機能付きの RB に接続することもできる。したがって,複数経路制御方式と FCoE を組み合わせて統合ファブリックを構成する場合,FCF を実装した RB をどこに配置するかが課題である。図6は,N 君が考えた,FCF 機能付き RB の配置構成案である。
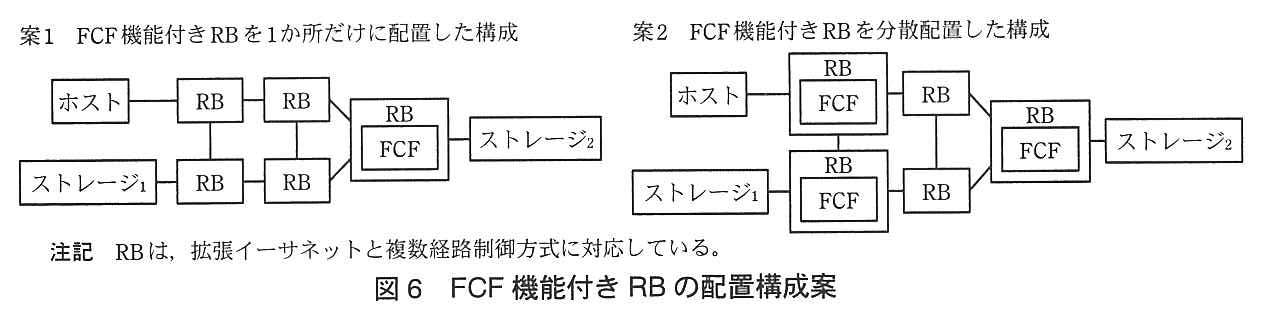
案1 FCF 機能付き RB を1か所だけに配置した構成:ホストが RB に,ストレージ<sub>1</sub> が RB に接続し,この2台の RB は上下に接続している。それぞれの RB の右に RB が1台ずつあり(上下に接続),右側の2台の RB がともに FCF 機能付きの RB に接続し,FCF 機能付きの RB にストレージ<sub>2</sub> が接続している。FCF 機能付きの RB は1台だけである。案2 FCF 機能付き RB を分散配置した構成:ホストが接続する RB とストレージ<sub>1</sub> が接続する RB がそれぞれ FCF 機能付きで,この2台は上下に接続している。それぞれの右に RB が1台ずつあり(上下に接続),右側の2台の RB がともに FCF 機能付きの RB に接続し,その RB にストレージ<sub>2</sub> が接続している。注記:RB は,拡張イーサネットと複数経路制御方式に対応している。
図6 FCF 機能付き RB の配置構成案

図6の構成案を見た S 主任は,②“案1は,FCF 機能のない簡素な RB を使って,ホストやストレージを接続できるが,ホストからストレージ1 にアクセスする場合に問題がありそうだ”と指摘した。N 君は,案1と案2を比較検討し,案2の配置構成を採用することにした。

これまでの検討結果を基に N 君が採用した製品による,LAN と SAN の統合システムのフレーム転送を,図7に示す。
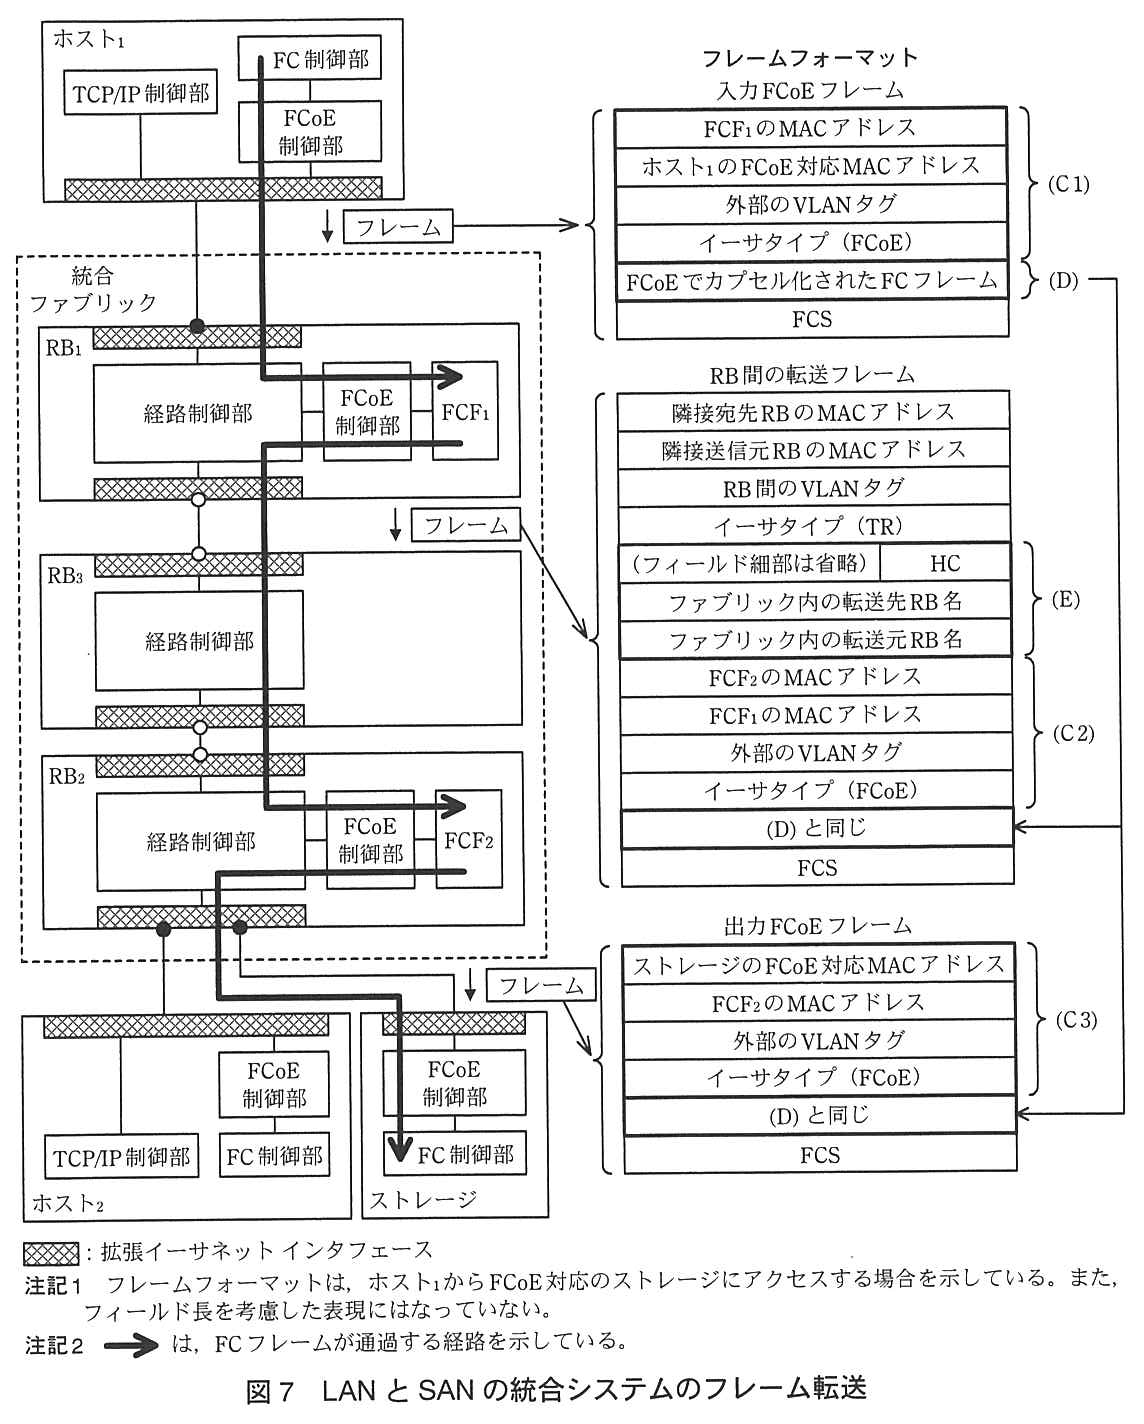
左側:ホスト<sub>1</sub>(TCP/IP 制御部,FC 制御部,FCoE 制御部)が統合ファブリック(破線の枠)の RB<sub>1</sub> にエッジポートで接続する。RB<sub>1</sub> は経路制御部,FCoE 制御部,FCF<sub>1</sub> をもつ。RB<sub>1</sub> はファブリックポートで RB<sub>3</sub>(経路制御部だけをもつ)に,RB<sub>3</sub> は RB<sub>2</sub>(経路制御部,FCoE 制御部,FCF<sub>2</sub> をもつ)に接続する。RB<sub>2</sub> にはエッジポートでホスト<sub>2</sub>(TCP/IP 制御部,FCoE 制御部,FC 制御部)とストレージ(FCoE 制御部,FC 制御部)が接続する。太い矢印(FC フレームが通過する経路)は,ホスト<sub>1</sub> の FC 制御部から RB<sub>1</sub> の FCF<sub>1</sub> に入り,FCF<sub>1</sub> から RB<sub>1</sub> の経路制御部,RB<sub>3</sub> を通って RB<sub>2</sub> の FCF<sub>2</sub> に入り,FCF<sub>2</sub> から RB<sub>2</sub> の経路制御部を通ってストレージの FCoE 制御部を経て FC 制御部に至る。右側のフレームフォーマット:入力 FCoE フレームは,FCF<sub>1</sub> の MAC アドレス,ホスト<sub>1</sub> の FCoE 対応 MAC アドレス,外部の VLAN タグ,イーサタイプ(FCoE)が (C1),FCoE でカプセル化された FC フレームが (D),その後に FCS。RB 間の転送フレームは,隣接宛先 RB の MAC アドレス,隣接送信元 RB の MAC アドレス,RB 間の VLAN タグ,イーサタイプ(TR),次に (フィールド細部は省略)と HC,ファブリック内の転送先 RB 名,ファブリック内の転送元 RB 名が (E),次に FCF<sub>2</sub> の MAC アドレス,FCF<sub>1</sub> の MAC アドレス,外部の VLAN タグ,イーサタイプ(FCoE)が (C2),次に (D) と同じ,FCS。出力 FCoE フレームは,ストレージの FCoE 対応 MAC アドレス,FCF<sub>2</sub> の MAC アドレス,外部の VLAN タグ,イーサタイプ(FCoE)が (C3),次に (D) と同じ,FCS。網掛けの四角:拡張イーサネットインタフェース。注記1 フレームフォーマットは,ホスト<sub>1</sub> から FCoE 対応のストレージにアクセスする場合を示している。また,フィールド長を考慮した表現にはなっていない。注記2 太い矢印は,FC フレームが通過する経路を示している。
図7 LAN と SAN の統合システムのフレーム転送

図7では,ホスト1 からストレージに向かうデータ転送用のフレームを例に,フレームの構造を示している。統合ファブリックのエッジポートに入ってきたフレームは,統合ファブリック内部を転送するための TR ヘッダが付加され,カプセル化されて,RB1→RB3→RB2 へと転送される。ストレージが接続された RB2 に到達すると,カプセル化が解除され,TR ヘッダが外されて,ストレージに向けて送出される。

〔【5】統合ネットワークの高信頼化〕

N 君は,これまでの調査で,LAN と SAN を統合するネットワーク技術に見通しがついたので,新データセンタのネットワーク構成を検討するために,SAN の可用性の確保について構成要件を検討することにした。まず,サーバからストレージ内の論理的なディスクであるロジカルユニット(以下,LU という)へのアクセス経路について調べた。ストレージシステムは,データベースに高速にアクセスしたり,重要なデータを保存したりするために,高い信頼性・可用性が要求される。要求を実現するには,ホストから目的の LU へのアクセス経路を複数確保する必要がある。このとき,[ ウ ] と呼ばれる,1 か所での障害発生時にシステム全体が動作不能になってしまう機器や部位を作らないことが重要である。

FCSW から構成される FC ファブリックでは,ホストとストレージ間通信のための通信可能なポートの組合せは FCSW が管理している。また,ストレージには,複数経路から LU へのアクセスを可能にするストレージコントローラ(以下,SC という)がある。ホスト側では,LU への経路について,③HBA→SC→LU という経路の組合せで管理するものが多い。このように,複数のアクセス経路がある場合,どの経路を使うかについては,ホスト側のソフトウェアで制御する。また,④障害によっては,一つの FC ファブリックが機能しなくなる可能性もあることから,そのような場合への対応方法も考えておくことが重要である。これらを考慮したホストからストレージ内の LU へのアクセス経路を,図8に示す。
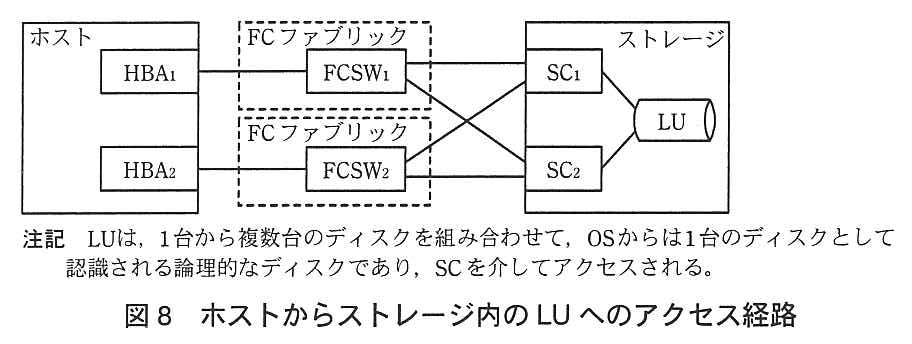
ホストには HBA<sub>1</sub> と HBA<sub>2</sub> がある。HBA<sub>1</sub> は FC ファブリック(破線の枠)内の FCSW<sub>1</sub> に,HBA<sub>2</sub> は別の FC ファブリック(破線の枠)内の FCSW<sub>2</sub> に接続する。FCSW<sub>1</sub> はストレージの SC<sub>1</sub> と SC<sub>2</sub> の両方に,FCSW<sub>2</sub> も SC<sub>1</sub> と SC<sub>2</sub> の両方に接続する(たすき掛け)。SC<sub>1</sub> と SC<sub>2</sub> はどちらも LU に接続する。注記:LU は,1台から複数台のディスクを組み合わせて,OS からは1台のディスクとして認識される論理的なディスクであり,SC を介してアクセスされる。
図8 ホストからストレージ内の LU へのアクセス経路

図9は,N 君が作成した新データセンタのシステム構成である。サーバは,仮想化技術によって仮想サーバとして構築しておき,状況に応じて,必要な仮想サーバを起動し,関連するストレージ及びネットワークの接続を切り替えて使用する方式とした。
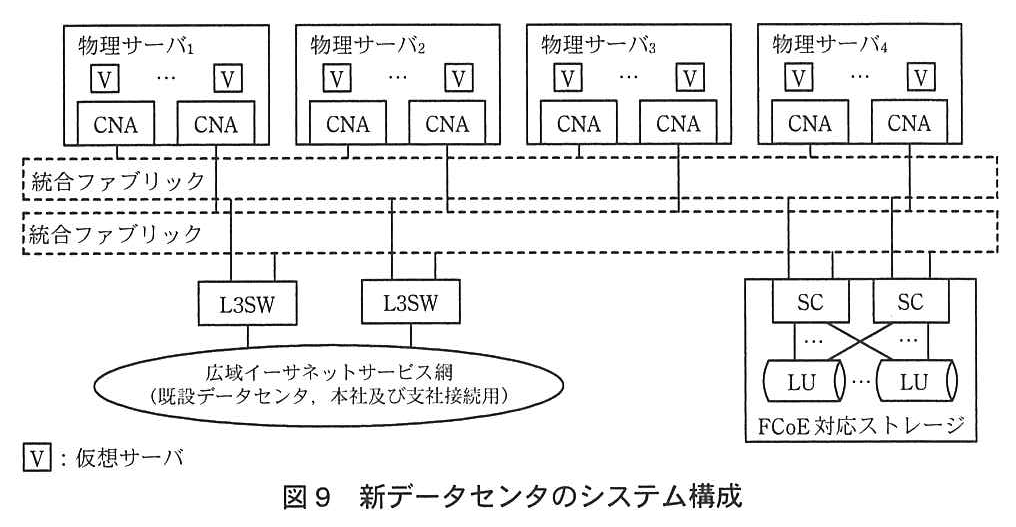
物理サーバ<sub>1</sub>〜物理サーバ<sub>4</sub> があり,それぞれ複数の仮想サーバ(V)と2枚の CNA をもつ。各物理サーバの左の CNA は上段の統合ファブリックに,右の CNA は下段の統合ファブリックに接続する(統合ファブリックは破線の枠で2つある)。2つの統合ファブリックには,L3SW 2台がそれぞれ両方の統合ファブリックに接続し,L3SW 2台は広域イーサネットサービス網(既設データセンタ,本社及び支社接続用)に接続する。FCoE 対応ストレージには SC が2台と複数の LU があり,各 SC は両方の統合ファブリックに接続し,SC 2台はそれぞれ LU にたすき掛けで接続している。V:仮想サーバ。
図9 新データセンタのシステム構成

物理サーバ1 と物理サーバ2 は,通常時はデータ分析のための仮想サーバを動作させ,被災時は,既設データセンタのバックアップのための仮想サーバを動作させる。また,一方に障害が発生しても,相互にバックアップできる構成にしている。

S 主任から,ネットワーク基盤の基本方式について了承を得た N 君は,詳細なネットワーク設計に取り掛かった。

出題趣旨(IPA)

サーバをはじめとするITプラットフォームの仮想化が進み,高速なネットワークを生かす構成技術も進歩してきている。このような状況を背景に,データセンタのネットワークも,新しいレイヤ2技術が使われるようになり,従来のイーサネットの課題を解決し,LANとSANの統合や仮想化技術との連携を実現できるようになってきた。今回は,BCPの見直しを契機としたデータセンタの増設を例に,これらの技術の理解と活用を問う。具体的には,(1)拡張イーサネットによるロスのない高信頼・低遅延のネットワーク実現,(2)ルーティングブリッジ技術を使った複数経路の有効利用,及び(3)LANとSANの統合化を図ったデータセンタのネットワーク基盤の構築について取り上げている。

設問と解答例

設問1 解答欄3つ

本文中の [ ア ] 〜 [ ウ ] に入れる適切な字句を答えよ。

〔ア〕解答例

  • あふれ
  • 枯渇

〔イ〕解答例

  • 10

〔ウ〕解答例

  • SPOF
  • Single Point of Failure
  • 単一障害点
解説

本文の根拠

〔【2】ロスレスイーサネット技術〕

拡張イーサネットでは,優先度別のキュー制御や,スイッチ内バッファの [ ア ] によるデータロスを防ぐためのスイッチ間バッファ管理の仕組みが規定されており,従来のイーサネットにはないロスレス転送を実現している。

〔【2】ロスレスイーサネット技術〕

インタフェースの速度としては,FC(Fibre Channel)の 2 G ビット/秒を超える,最低でも [ イ ] G ビット/秒のイーサネットの採用が必要と考えられる。

〔【5】統合ネットワークの高信頼化〕

[ ウ ] と呼ばれる,1 か所での障害発生時にシステム全体が動作不能になってしまう機器や部位を作らないことが重要である。

ア:従来のイーサネットでは,スイッチの受信バッファがあふれるとフレームを捨て,再送は上位の TCP などに任せる。SAN のデータ転送はロスを前提にできないので,DCB では優先度ごとに送信の一時停止を隣のスイッチに求める仕組み(PFC,IEEE 802.1Qbb)を定め,バッファのあふれ(枯渇)によるロスを防ぐ。優先度別のキュー制御は ETS(IEEE 802.1Qaz)に当たる。イ:イーサネットの速度の段階は 1G・10G ビット/秒…と進むので,2G ビット/秒を超える最低の速度は 10G ビット/秒である。ウ:1 か所の故障で全体が止まる箇所を SPOF(Single Point of Failure,単一障害点)という。

本文は,アを「データロスを防ぐため」の「スイッチ間バッファ管理」と,バッファの状態を問う形で書いている。イは「2 G ビット/秒を超える」「最低でも」が手掛かりで,1G ビット/秒では FC に届かない。ウは「1 か所での障害発生時にシステム全体が動作不能になってしまう」がそのまま定義になっている。

間違えやすい点。アの「あふれ」と「枯渇」は同じ事態をバッファの中身と空きのどちらから見たかの違いで,どちらでもよい。「輻輳」はバッファがあふれる原因の側の言葉なので,空欄の直前の「スイッチ内バッファの」とつながりにくい。ウは略語の SPOF,英語の正式名,日本語の単一障害点のどれでもよい。

採点講評(IPA)

設問1は,ウの“単一障害点”に関する正答率が低かった。実務で信頼性の高いネットワーク設計を行う場合の重要なキーワードであり,正しい理解を期待したい。

設問2(1)

図3中の RB1 の経路制御テーブルで,宛先が RB2 と RB3 の場合の最小ホップ数の経路について,RB4 の場合の表記を参考に全て挙げ,解答欄の空欄に適切な字句を入れて完成させよ。

解答例
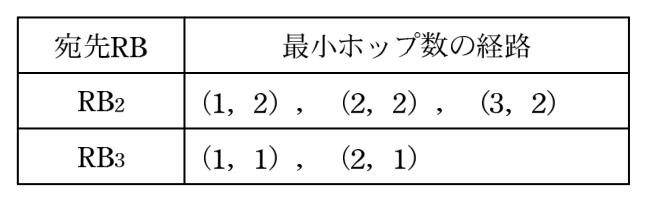
解答例の表。列は宛先RB と最小ホップ数の経路。RB<sub>2</sub> の行は (1,2),(2,2),(3,2),RB<sub>3</sub> の行は (1,1),(2,1)。
解説

本文の根拠

図3

RB1 のポート1と RB3 のポート1,RB1 のポート2と RB3 のポート2,RB1 のポート3と RB4 のポート1,RB3 のポート3と RB2 のポート1,RB2 のポート2と RB4 のポート2

図3

RB4 の行は最小ホップ数の経路が (3,1),最小ホップ数以外の経路が (1,3),(2,3)。

図3 注記1

RB1 の経路制御テーブルにおいて,(x,y) は,出力するファブリックポート番号が x,ホップ数が y であることを示す。

RB1 から RB3 へは,ポート1とポート2の2本が直結しているので,どちらも1ホップで届く。(1,1),(2,1) の二つである。RB1 から RB2 へは直結が無い。ポート1又はポート2で RB3 へ出て RB3 のポート3から RB2 へ,又はポート3で RB4 へ出て RB4 のポート2から RB2 へ,のどれも2ホップになる。(1,2),(2,2),(3,2) の三つである。

ホップ数の数え方は,与えられた RB4 の行で確かめられる。ポート3から RB4 へ直結なら (3,1),ポート1で RB3→RB2→RB4 と回れば (1,3) である。通過する RB 間のリンクの本数がホップ数になる。

間違えやすい点。RB3 への経路にポート3(RB4→RB2→RB3,3ホップ)を入れないこと。問われているのは最小ホップ数の経路だけである。また RB1−RB3 間の2本を1つにまとめず,出力ポートごとに別の経路として挙げる。解答用紙の表を埋める設問なので,解答例は表の画像で示している。

採点講評(IPA)

設問2では,ルーティングブリッジと呼ばれる,STPでは実現できなかった複数経路の同時利用を可能にする技術を問うた。動作原理の説明を読んで,実際の経路制御テーブルやアドレス学習テーブルを完成させるなどの具体的設計や,カプセル化に関する理解を問う問題を出題した。全体として,正答率は高かった。

設問2(2) 解答欄2つ

図3の接続構成で,RB1 から RB4 にフレームを転送する場合に,経路の冗長性を考慮して HC の設定をどのようにすればよいか。また,その目的は何か。それぞれ,15 字以内及び 45 字以内で述べよ。

〔HCの設定〕解答例

  • 3以上に設定する。

〔目的〕解答例

  • RB4への最小ホップ数以外の経路を障害時の代替経路として使えるようにするため
解説

本文の根拠

〔【1】複数経路の同時利用方式〕

TR ヘッダの HC の値は,RB を通過するたびに減算され,HC の値が 0 のフレームは廃棄される。

〔【1】複数経路の同時利用方式〕

フレーム送出時に,TR ヘッダ中の HC を適切な値にして送信するように設定すると,障害時の代替経路として,残りの正常な経路が使用できる。

図3

RB4 の行は最小ホップ数の経路が (3,1),最小ホップ数以外の経路が (1,3),(2,3)。

RB1 から RB4 への経路は,直結の1ホップ(ポート3)のほかに,RB3・RB2 を回る3ホップの経路が2本ある。HC は RB を通るたびに減り,0 になったフレームは捨てられるので,HC を1や2にすると,直結のリンクが切れて3ホップの経路に回ったフレームが RB4 に届く前に捨てられる。HC を3以上にしておけば,最小ホップ数以外の経路も障害時の代替経路として使える。

本文の「HC を適切な値にして送信するように設定すると,障害時の代替経路として,残りの正常な経路が使用できる」が,この設問の狙いをそのまま書いている。値は図3の経路制御テーブルにある最小ホップ数以外の経路のホップ数(3)から決まる。

字数の詰め方。HC の設定(15字)は「3以上に設定する。」の数値と「以上」が要点である。目的(45字)は「最小ホップ数以外の経路」と「障害時の代替経路として使える」の二つを残す。解答例の目的は40字前後である。

採点講評(IPA)

設問2では,ルーティングブリッジと呼ばれる,STPでは実現できなかった複数経路の同時利用を可能にする技術を問うた。動作原理の説明を読んで,実際の経路制御テーブルやアドレス学習テーブルを完成させるなどの具体的設計や,カプセル化に関する理解を問う問題を出題した。全体として,正答率は高かった。

設問2(3) 解答欄2つ

図3中で,MAC アドレスの学習が必要なポートの種類を答えよ。また,そのポートで VLAN ID を識別するために必要なポート規格を答えよ。

〔ポートの種類〕解答例

  • エッジポート

〔ポート規格〕解答例

  • IEEE 802.1Q
解説

本文の根拠

〔【1】複数経路の同時利用方式〕

一方,RB ファブリックに入ってきたフレームの出口 RB と,その RB 内の出力するポートを知るためには,接続されたデバイスの MAC アドレスをあらかじめ学習しておく必要がある。

〔【1】複数経路の同時利用方式〕

もう一つは,デバイスとの接続用ポート(以下,エッジポートという)である。

図4

RB ファブリックへの入力フレームは,宛先デバイスの MAC アドレス,送信元デバイスの MAC アドレス,外部の VLAN タグ,イーサタイプ,ペイロード,FCS

学習するのはデバイスの MAC アドレスで,デバイスがつながるのはエッジポートである。ファブリックポートの先は RB どうしで,そこを流れるフレームは TR ヘッダでカプセル化されているので,デバイスの MAC アドレスを学習する場所にはならない。エッジポートに入るフレームは「外部の VLAN タグ」を持ち,図3の MAC アドレステーブルも VLAN ID を持つので,ポートはタグを読める必要がある。VLAN タグを定める規格は IEEE 802.1Q である。

本文の「接続されたデバイスの MAC アドレスをあらかじめ学習しておく必要がある」と,エッジポートの定義「デバイスとの接続用ポート」を結び付ける。VLAN ID の識別は,図4の入力フレームの「外部の VLAN タグ」と図3の VLAN ID の列が手掛かりである。

間違えやすい点。ポート規格に「IEEE 802.1D」(STP やブリッジの規格)や「IEEE 802.3」(イーサネットの物理・MAC の規格)を書かない。VLAN タグ(タグ VLAN)を定めるのは 802.1Q である。

採点講評(IPA)

設問2では,ルーティングブリッジと呼ばれる,STPでは実現できなかった複数経路の同時利用を可能にする技術を問うた。動作原理の説明を読んで,実際の経路制御テーブルやアドレス学習テーブルを完成させるなどの具体的設計や,カプセル化に関する理解を問う問題を出題した。全体として,正答率は高かった。

設問2(4)

図3中の MAC アドレステーブルについて,MA1 の場合の表記を参考に,解答欄の空欄に適切な字句を入れて完成させよ。

解答例
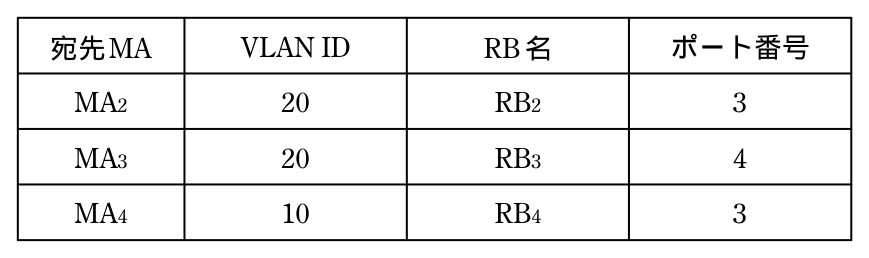
解答例の表。列は宛先MA,VLAN ID,RB名,ポート番号。MA<sub>2</sub> の行は 20,RB<sub>2</sub>,3。MA<sub>3</sub> の行は 20,RB<sub>3</sub>,4。MA<sub>4</sub> の行は 10,RB<sub>4</sub>,3。
解説

本文の根拠

図3

エッジポート(●)には,RB1 のポート4に MA1 のデバイス(VLAN ID=10),RB2 のポート3に MA2 のデバイス(VLAN ID=20),RB3 のポート4に MA3 のデバイス(VLAN ID=20),RB4 のポート3に MA4 のデバイス(VLAN ID=10)が接続している。

図3

MA1 の行は 10,RB1,4

MAC アドレステーブルは,デバイスの MAC アドレスごとに,そのデバイスの VLAN ID,つながっている RB,その RB のエッジポート番号を持つ。MA1 の行(10,RB1,4)と同じ要領で図3を読むと,MA2 は VLAN ID 20・RB2・ポート3,MA3 は VLAN ID 20・RB3・ポート4,MA4 は VLAN ID 10・RB4・ポート3 になる。

根拠は図3のデバイスの配置である。VLAN ID はデバイスの箱の上か下に書かれ,ポート番号は ● のエッジポートの横に書かれている。

間違えやすい点。MA3 と MA4 は下段のデバイスで,VLAN ID が上段と入れ違っている(MA3 は 20,MA4 は 10)。ポート番号も RB ごとに違う(RB2・RB4 は3,RB1・RB3 は4)。この表は RB ファブリックの共通のテーブルなので,RB1 から見た出力ポートではなく,各デバイスがつながる RB のエッジポート番号を書く。解答用紙の表を埋める設問なので,解答例は表の画像で示している。

採点講評(IPA)

設問2では,ルーティングブリッジと呼ばれる,STPでは実現できなかった複数経路の同時利用を可能にする技術を問うた。動作原理の説明を読んで,実際の経路制御テーブルやアドレス学習テーブルを完成させるなどの具体的設計や,カプセル化に関する理解を問う問題を出題した。全体として,正答率は高かった。

設問2(5) 25字以内

転送経路にループが発生した時に,フレームが流れ続けることを防止することと,冗長化のための複数経路を確保することの両者を考慮した場合に,RB ファブリックの HC としては,どのような値を設定するのが良いと考えられるか。25 字以内で述べよ。

解答例

  • 全ての経路の中での最大ホップ数とする。
解説

本文の根拠

〔【1】複数経路の同時利用方式〕

TR ヘッダの HC の値は,RB を通過するたびに減算され,HC の値が 0 のフレームは廃棄される。

〔【1】複数経路の同時利用方式〕

イーサネットでは,ループしている経路があると,ブロードキャストフレームが無限にループするので,論理的な接続ではループを作らないように,例えば STP(Spanning Tree Protocol)の場合には,ポートの閉塞処理が行われる。

HC は IP の TTL と同じ働きをする。ループが起きても,HC が 0 になった時点でフレームは捨てられるので,流れ続けない。HC を小さくするほどループしたフレームは早く消えるが,小さすぎると長い代替経路を通るフレームまで途中で捨てられる。両方を満たすのは,RB ファブリック内で考えられる経路のうち最も長いもののホップ数に合わせることである。これより小さいとどこかの冗長経路が使えず,これより大きいとループしたフレームが必要以上に長く残る。

本文の「HC の値が 0 のフレームは廃棄される」が,ループ対策の仕組みである。設問2(2)で RB4 への代替経路のために3以上にしたのと同じ考え方を,ファブリック全体に広げたものになる。講評が触れるとおり,この方式は TRILL に代表される技術で,TRILL の RFC 6325 もヘッダにホップ数を持たせてループしたフレームを捨てる。

字数の詰め方(25字)。「全ての経路」と「最大ホップ数」の二つを残す。解答例は「全ての経路の中での最大ホップ数とする。」の19字である。「十分大きな値」では,ループ時に流れ続ける時間を抑える側の条件が書けていない。

採点講評(IPA)

設問2では,ルーティングブリッジと呼ばれる,STPでは実現できなかった複数経路の同時利用を可能にする技術を問うた。動作原理の説明を読んで,実際の経路制御テーブルやアドレス学習テーブルを完成させるなどの具体的設計や,カプセル化に関する理解を問う問題を出題した。全体として,正答率は高かった。

設問2(6)

本文中の下線①について,この方法によって得られた共通の MAC アドレステーブルは,図4の RB 間転送フレームフォーマットのどのフィールドを決めるために使われるか。フィールド名を答えよ。

解答例

  • ファブリックの出口RB名
解説

本文の根拠

〔【1】複数経路の同時利用方式〕

出口 RB は,図3の MAC アドレステーブルを,入力フレームの宛先デバイスの MAC アドレスを宛先 MA として参照することで,決定される。

図4

(フィールド細部は省略)・HC からファブリックの入口 RB 名までが (B)

共通の MAC アドレステーブルは,宛先デバイスの MAC アドレスから,そのデバイスがつながる RB(出口 RB)を引くためのものである。入口の RB はこれを引いて,TR ヘッダの「ファブリックの出口 RB 名」に書き込む。途中の RB は出口 RB 名を見て経路制御テーブルを引き,次の RB を決める。

本文の「出口 RB は,図3の MAC アドレステーブルを…参照することで,決定される」が根拠である。図4の RB 間の転送フレームで,出口 RB を書く欄は (B) の中の「ファブリックの出口 RB 名」しかない。

間違えやすい点。「隣接宛先 RB の MAC アドレス」は次の RB(経路制御テーブルで決まる)で,MAC アドレステーブルからは決まらない。「ファブリックの入口 RB 名」は自分自身の名前である。

採点講評(IPA)

設問2では,ルーティングブリッジと呼ばれる,STPでは実現できなかった複数経路の同時利用を可能にする技術を問うた。動作原理の説明を読んで,実際の経路制御テーブルやアドレス学習テーブルを完成させるなどの具体的設計や,カプセル化に関する理解を問う問題を出題した。全体として,正答率は高かった。

設問3(1)

図5中の,FCoE 対応ストレージに向けて FC ファブリックに入力される FCoE フレームの宛先 MAC アドレスは,どこの MAC アドレスが使われるか。図5中の機器名又は機能部名を用いて答えよ。

解答例

  • ログインしたFCF
解説

本文の根拠

〔【3】イーサネットを使用した SAN のデータ転送〕

FCoE 対応のホストは,FC ファブリックに接続するために,FIP(FCoE Initialization Protocol)を用いてイーサネット経由で FCF にログインする。

〔【3】イーサネットを使用した SAN のデータ転送〕

FCF を実装した FCoE-SW では,FCoE フレームは FCF を経由して転送される。

図7

入力 FCoE フレームは,FCF1 の MAC アドレス,ホスト1 の FCoE 対応 MAC アドレス,外部の VLAN タグ,イーサタイプ(FCoE)が (C1)

FCoE では,ホストはまず FIP で FCF にログインし,その後の FC フレームは FCoE フレームに包んでログインした FCF へ送る。FCF は FC スイッチの役割を持ち,FC フレームを取り出して次の FCF やストレージへ中継する。したがって,ホストが FC ファブリックに入れる FCoE フレームの宛先 MAC アドレスは,ストレージではなく,ホストがログインした FCF の MAC アドレスになる。

本文の「FCoE フレームは FCF を経由して転送される」が根拠である。図7の入力 FCoE フレームの先頭(宛先)も「FCF1 の MAC アドレス」になっている。

間違えやすい点。「FCoE 対応ストレージ」と答えない。宛先がストレージになるのは,最後の FCF がストレージへ出すフレーム(図7の (C3))である。また,図5には FCF が複数あるので,「FCF」だけでなく「ログインした」まで書いてどの FCF かを示す。

採点講評(IPA)

設問3では,LANとSANの統合に必要なFCoE(Fibre Channel over Ethernet)について,動作の概要を説明した上で,その理解を問うた。全体的に,正答率は高かった。

設問3(2) 解答欄3つ

図5中の a 〜 c に入れる適切なフレーム名を答えよ。

〔a〕解答例

  • FCoEフレーム

〔b〕解答例

  • FCoEフレーム

〔c〕解答例

  • FCフレーム
解説

本文の根拠

図5

その FCoE-SW の FCoE 制御部から次の FCoE-SW の FCoE 制御部へのフレームが a。

図5

最後の FCoE-SW の FCoE 制御部から,FC 接続機能付きの FCoE-SW(FCF,FCoE 制御部,FC 接続部をもつ)の FCoE 制御部へのフレームが b,FC 接続機能付きの FCoE-SW の FC 接続部から FC 対応ストレージへのフレームが c。

〔【3】イーサネットを使用した SAN のデータ転送〕

また,図5に示すように,FCF 経由で FC 対応のストレージを接続することも可能である。

a と b は,どちらも FCoE-SW の FCoE 制御部どうしの間を流れる。FCoE-SW 間はイーサネットなので,FC フレームは FCoE フレームに包まれて運ばれる。c は FC 接続部から FC 対応ストレージへ出るもので,相手は FC のインタフェースしか持たないから,FCoE のカプセル化を外した FC フレームになる。

図5では,FCoE 制御部から出る矢印の先がすべて FCoE 制御部か FCoE 対応ストレージで,FC 対応ストレージにだけ「FC 接続部」から矢印が出ている。本文の「FCF 経由で FC 対応のストレージを接続する」が,c で形式が変わることを示している。

間違えやすい点。b は FC 対応ストレージへ向かう途中だが,まだ FCoE-SW どうしの区間なので FCoE フレームである。FC フレームに変わるのは FC 接続部を出てからである。

採点講評(IPA)

設問3では,LANとSANの統合に必要なFCoE(Fibre Channel over Ethernet)について,動作の概要を説明した上で,その理解を問うた。全体的に,正答率は高かった。

設問4(1) 40字以内

本文中の下線②について,S 主任が指摘した問題はどのようなものだったと考えられるか。40 字以内で述べよ。

解答例

  • ホストとストレージ1間のホップ数が増大し,性能の問題が発生する。
解説

本文の根拠

図6

案1 FCF 機能付き RB を1か所だけに配置した構成:ホストが RB に,ストレージ1 が RB に接続し,この2台の RB は上下に接続している。

〔【3】イーサネットを使用した SAN のデータ転送〕

FCF を実装した FCoE-SW では,FCoE フレームは FCF を経由して転送される。

〔【4】LAN と SAN のスイッチ統合〕

FCF へは,拡張イーサネット経由でデバイスを接続するので,FCF 機能を実装しない RB を経由して FCF 機能付きの RB に接続することもできる。

FCoE フレームは必ず FCF を経由して転送される。案1では FCF はストレージ2 側の1台にしかないので,ホストからストレージ1 へのフレームも,隣り合った RB どうしで直接届けられず,いったん右端の FCF 付き RB まで行ってから戻ってくる。ホストとストレージ1 の間のホップ数が大きく増え,遅延や帯域の点で性能が落ちる。案2はホスト側とストレージ1 側の RB に FCF があるので,近くの FCF を通って短い経路で届く。

根拠は本文の「FCoE フレームは FCF を経由して転送される」と,図6の案1でホストとストレージ1 の RB が隣どうしなのに FCF が遠くにある配置である。設計方針(2)の「ロスがなく低遅延のデータ転送」にも反する。

字数の詰め方(40字)。「ホストとストレージ1 間」「ホップ数(経路)が増える」「性能の問題」の三つを残す。解答例は30字前後である。講評は設問4 全体の正答率が低く,FCF 間を RB でつなぐ論理的な接続が理解できていない解答が多かったとしている。

採点講評(IPA)

設問4では,ルーティングブリッジ上にFCoEを実装する“FCoE over TRILL”について,それまで本文中で説明された内容の理解の上に,どのような動作をしているのかの理解を問うた。全体的に,正答率は低かった。FCF間をルーティングブリッジで接続するという論理的な接続が理解できていない解答が散見された。イーサネットを使用したSANのデータ転送について,個々の技術の理解を基に,それらを組み合わせた技術の全体像を理解できるようになることが望まれる。

設問4(2) 解答欄3つ

図7中の(E)におけるファブリック内の転送先 RB 名と転送元 RB 名は何か。RB 名で答えよ。また,ホスト−ストレージ間の転送では,TR ヘッダによるカプセル化とカプセル化の解除は,どのように行われるか。25 字以内で述べよ。

〔転送先RB名〕解答例

  • RB2

〔転送元RB名〕解答例

  • RB1

〔カプセル化とカプセル化の解除〕解答例

  • FCF間を転送されるごとに行われる。
解説

本文の根拠

図7

次に FCF2 の MAC アドレス,FCF1 の MAC アドレス,外部の VLAN タグ,イーサタイプ(FCoE)が (C2)

〔【4】LAN と SAN のスイッチ統合〕

統合ファブリックのエッジポートに入ってきたフレームは,統合ファブリック内部を転送するための TR ヘッダが付加され,カプセル化されて,RB1→RB3→RB2 へと転送される。ストレージが接続された RB2 に到達すると,カプセル化が解除され,TR ヘッダが外されて,ストレージに向けて送出される。

図7

太い矢印(FC フレームが通過する経路)は,ホスト1 の FC 制御部から RB1 の FCF1 に入り,FCF1 から RB1 の経路制御部,RB3 を通って RB2 の FCF2 に入り,FCF2 から RB2 の経路制御部を通ってストレージの FCoE 制御部を経て FC 制御部に至る。

RB 間を流れる FCoE フレーム(C2)は,FCF1 から FCF2 へ送られたものである。FCF1 は RB1 に,FCF2 は RB2 にあるので,TR ヘッダの転送先 RB 名は RB2,転送元 RB 名は RB1 になる。途中の RB3 は TR ヘッダを見て中継するだけである。FCoE フレームは FCF ごとに終端され,FCF が次の FCF 宛てに包み直すので,TR ヘッダのカプセル化も FCF から次の FCF までの区間ごとに行われ,次の FCF のある RB で解除される。

根拠は図7のフレームの変化である。C1 の宛先は FCF1,C2 は FCF1 から FCF2,C3 は FCF2 からストレージで,FCoE のヘッダが FCF ごとに作り直されている。本文の「RB1→RB3→RB2 へと転送される」「RB2 に到達すると,カプセル化が解除され」も,TR ヘッダの区間が FCF のある RB1 から RB2 までであることを示す。

字数の詰め方(25字)。「FCF 間」と「転送されるごと」の二つを残す。解答例は「FCF 間を転送されるごとに行われる。」の17字である。「エッジポートで付けてエッジポートで外す」は,FCF を経由しない LAN のフレームの説明で,FCoE の場合には当たらない。

採点講評(IPA)

設問4では,ルーティングブリッジ上にFCoEを実装する“FCoE over TRILL”について,それまで本文中で説明された内容の理解の上に,どのような動作をしているのかの理解を問うた。全体的に,正答率は低かった。FCF間をルーティングブリッジで接続するという論理的な接続が理解できていない解答が散見された。イーサネットを使用したSANのデータ転送について,個々の技術の理解を基に,それらを組み合わせた技術の全体像を理解できるようになることが望まれる。

設問4(3)

図7中のフレームの内容で,FCF が転送処理の対象とするのは,どのフィールドか。図7中のフィールドを示す記号 C1,C2,C3,D 又は E のいずれかで答えよ。

解答例

  • D
解説

本文の根拠

〔【3】イーサネットを使用した SAN のデータ転送〕

FCSW(Fibre Channel Switch)に相当する機能を実現する FCF(FCoE Forwarder)を FCoE-SW 上に実装する必要がある。

図7

FCoE でカプセル化された FC フレームが (D)

図7

注記2 太い矢印は,FC フレームが通過する経路を示している。

FCF は FC スイッチ(FCSW)に相当する機能で,FC フレームを FC の宛先(FCID)に従って中継する。イーサネットのヘッダ(C1〜C3)は FCF ごとに作り直される包みで,TR ヘッダ(E)は RB の経路制御部が扱う。FCF が転送処理の対象にするのは,包まれている中身の FC フレーム,つまり D である。

図7で D は入力 FCoE フレーム,RB 間の転送フレーム,出力 FCoE フレームのすべてに「(D) と同じ」として変わらずに現れ,太い矢印(FC フレームの経路)は FCF1・FCF2 を通っている。本文の「FCSW に相当する機能」も,FCF が FC フレームを扱うことを示す。

間違えやすい点。E(TR ヘッダ)は RB の経路制御部が付け外しするもので,FCF の処理対象ではない。C2 は FCF1 が作って FCF2 が受け取るヘッダだが,これは FC フレームを運ぶための包みであり,FCF の中継の判断材料そのものではない。

採点講評(IPA)

設問4では,ルーティングブリッジ上にFCoEを実装する“FCoE over TRILL”について,それまで本文中で説明された内容の理解の上に,どのような動作をしているのかの理解を問うた。全体的に,正答率は低かった。FCF間をルーティングブリッジで接続するという論理的な接続が理解できていない解答が散見された。イーサネットを使用したSANのデータ転送について,個々の技術の理解を基に,それらを組み合わせた技術の全体像を理解できるようになることが望まれる。

設問5(1)

本文中の下線③について,図8の構成で冗長化された経路を全て挙げ,HBAm→SCn→LU の形式で答えよ。ここで,m と n は数字を示す。

解答例

  • HBA1→SC1→LU,HBA1→SC2→LU,HBA2→SC1→LU,HBA2→SC2→LU
解説

本文の根拠

〔【5】統合ネットワークの高信頼化〕

ホスト側では,LU への経路について,③HBA→SC→LU という経路の組合せで管理するものが多い。

図8

FCSW1 はストレージの SC1 と SC2 の両方に,FCSW2 も SC1 と SC2 の両方に接続する(たすき掛け)。SC1 と SC2 はどちらも LU に接続する。

図8では,HBA1 は FCSW1 に,HBA2 は FCSW2 につながり,各 FCSW は SC1 と SC2 の両方につながっている。どちらの HBA からも両方の SC に行けるので,組合せは 2×2 の4通りになる。HBA1→SC1→LU,HBA1→SC2→LU,HBA2→SC1→LU,HBA2→SC2→LU である。

本文の「HBA→SC→LU という経路の組合せで管理する」が,FCSW を経路の単位に入れない理由である。各 HBA の先の FCSW は1台に決まっているので,HBA を決めれば FCSW も決まる。

間違えやすい点。FCSW と SC のたすき掛けを見落として2通り(HBA1→SC1,HBA2→SC2)にしないこと。形式が指定されているので,FCSW を途中に書き入れない。

設問5(2) 45字以内

本文中の下線④について,FC ファブリックを利用する上で,どのような対処が必要になるか。図8の構成から分かることを 45 字以内で述べよ。

解答例

  • 各HBAから互いに独立したFCファブリック経由でストレージへの経路を確保する。
解説

本文の根拠

〔【5】統合ネットワークの高信頼化〕

④障害によっては,一つの FC ファブリックが機能しなくなる可能性もあることから,そのような場合への対応方法も考えておくことが重要である。

図8

HBA1 は FC ファブリック(破線の枠)内の FCSW1 に,HBA2 は別の FC ファブリック(破線の枠)内の FCSW2 に接続する。

〔【5】統合ネットワークの高信頼化〕

FCSW から構成される FC ファブリックでは,ホストとストレージ間通信のための通信可能なポートの組合せは FCSW が管理している。

FC ファブリックは,通信できるポートの組合せなどを FCSW どうしで共有する一つのまとまりなので,設定の誤りやソフトウェアの障害が起きるとファブリック全体が止まることがある。1つのファブリックの中で FCSW を2台にしても,ファブリックが止まれば両方の経路が同時に失われる。そこで図8のように,HBA ごとに別々の独立した FC ファブリックを通してストレージへの経路を作り,片方のファブリックが止まってももう一方で LU にアクセスできるようにする。

図8では FCSW1 と FCSW2 が別々の破線の枠(FC ファブリック)に入っており,FCSW どうしはつながっていない。本文の「一つの FC ファブリックが機能しなくなる可能性」への答えが,この二つのファブリックの構成である。新データセンタの図9でも統合ファブリックを2つに分けている。

字数の詰め方(45字)。「各 HBA から」「互いに独立した FC ファブリック」「経路を確保する」の三つを残す。解答例は35字前後である。「経路を二重化する」だけでは,1つのファブリックの中での二重化と区別できない。講評は(2)の正答率が低かったとしている。

採点講評(IPA)

設問5は,SANのネットワークについて,LANとは異なる信頼性への要求があることを認識してもらう問題であった。(2)の正答率が低かった。ネットワークの技術は,新しい技術であっても,基本的な技術を基に,それらの組合せになっているものが多い。基本動作への理解を深めることは,現実のネットワーク問題への対応力・応用力を高め,新しい技術の理解も容易になるので,是非心掛けてほしい。

出典:平成24年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)
問2 ネットワークシステムの再構築

ネットワークシステムの再構築に関する次の記述を読んで,設問1〜5に答えよ。

A 社は,従業員 300 名のコンピュータ関連製品の販売会社で,営業所が 2 か所ある。主に販売店経由で製品を販売しているが,一部の製品については,エンドユーザに直接販売している。A 社では,販売店向けの販売店支援システムとエンドユーザ向けのインターネット販売システムを,Web サーバで稼働させている。

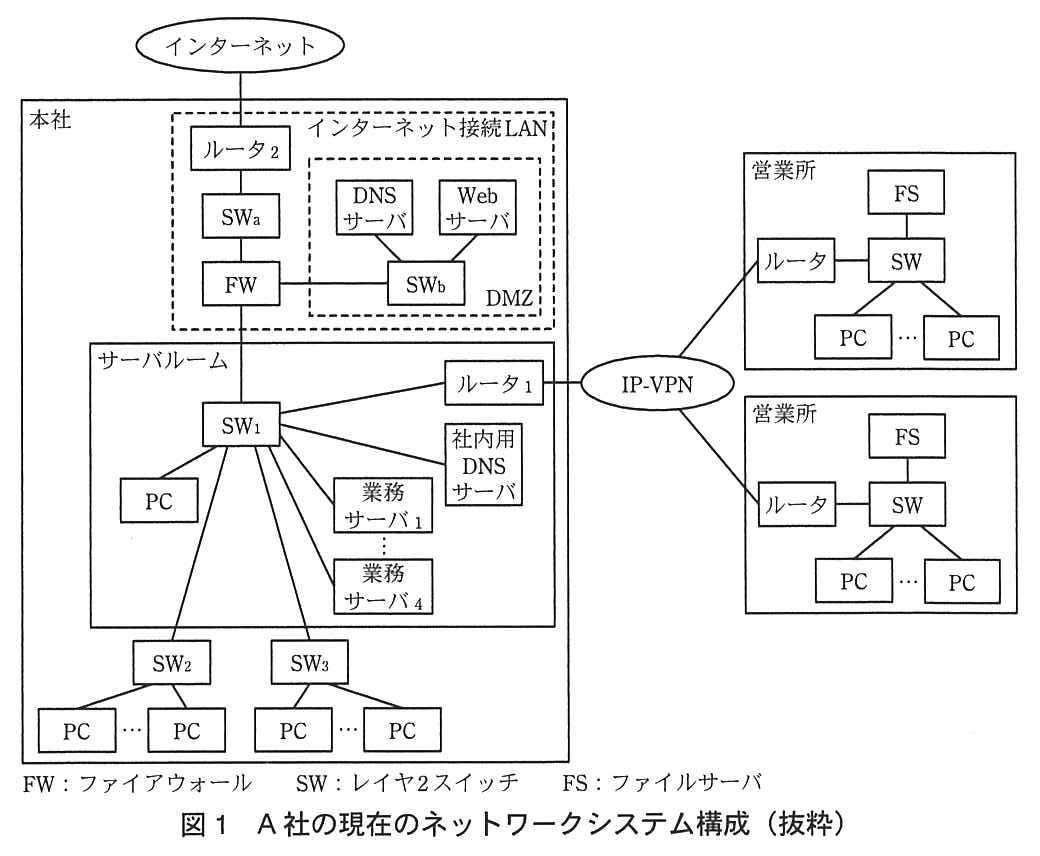
本社では,販売,購買,会計などの業務処理を支援する業務システムのサーバ(以下,業務サーバという)を,4 台運用している。A 社の現在のネットワークシステム構成を,図1に示す。

本社の中に,インターネット接続LAN(破線の枠)とサーバルームがある。インターネット接続LAN では,インターネットにルータ<sub>2</sub> が接続し,ルータ<sub>2</sub>−SW<sub>a</sub>−FW と接続している。FW は DMZ(破線の枠)の SW<sub>b</sub> に接続し,SW<sub>b</sub> には DNS サーバと Web サーバが接続している。FW はサーバルームの SW<sub>1</sub> に接続している。SW<sub>1</sub> には,ルータ<sub>1</sub>,社内用 DNS サーバ,業務サーバ<sub>1</sub>〜業務サーバ<sub>4</sub>,PC(サーバルームの PC),SW<sub>2</sub>,SW<sub>3</sub> が接続している(いずれも1本ずつ)。SW<sub>2</sub> と SW<sub>3</sub> にはそれぞれ複数の PC が接続している。ルータ<sub>1</sub> は IP-VPN に接続し,IP-VPN には2か所の営業所が接続している。各営業所では,ルータ−SW と接続し,SW にはFS と複数の PC が接続している。FW:ファイアウォール,SW:レイヤ2スイッチ,FS:ファイルサーバ。
図1 A 社の現在のネットワークシステム構成(抜粋)

〔ネットワークシステムの運用と利用〕

ネットワークシステムの運用は,本社の情報システム部が行っており,サーバ担当とネットワーク担当が役割を分担している。サーバ担当とネットワーク担当は,自席の PC とサーバルームの PC を使用して,サーバと LAN の運用管理を行っている。

従業員は,自席の PC で各業務システムやインターネットを利用している。各業務サーバへのアクセスには,本社に設置された社内用 DNS サーバを利用している。本社から営業所の LAN へのアクセスは,サーバ担当とネットワーク担当だけが行っている。本社の PC のデフォルトゲートウェイには,FW の IP アドレスが設定されているので,営業所の LAN にアクセスしようとする場合,パケットは,一旦,FW に送信されてしまう。その後,FW から PC 宛てに送信される [ ア ] リダイレクトパケットによって,ルータ1 が営業所の LAN へのゲートウェイとなるが,余計なパケット転送が行われることになる。これを避けるために,サーバ担当とネットワーク担当が使用する PC だけには,営業所の LAN にアクセスするための情報が登録されている。

〔障害の発生と対処〕

ある日,A 社では,業務サーバ1 で稼働する業務システムが利用できなくなった。連絡を受けた情報システム部では,まず,ネットワーク担当の M 君が,自席の PC から業務サーバ1 宛てに ping コマンドを発行したが,応答がなかった。そこで,サーバ担当の R 君がサーバルームに行き,業務サーバ1 の LAN ポートのリンク状態を示すランプを確認したところ,消灯していたので,M 君と対応策について相談した。2 人は①障害箇所を三つ想定し,接続を順に変更したところ,ランプが正常動作を表す点滅状態になった。R 君は,サーバルームの PC から業務サーバ1 にアクセスし,サーバが復旧したことを確認した。全社員には,業務サーバ1 が復旧したことと,処理中のデータが消失した場合の対処方法を通知した。しかし,データの復旧を含めて,業務サーバ1 での業務が約 3 時間停止してしまった。

復旧後,R 君と M 君は情報システム部の J 部長に,障害の経過報告を行った。J 部長は,業務システム停止の影響が全社に及んだことから,早急にネットワークシステムを見直さなければならないことを痛感した。また,J 部長は将来を見据えて,インターネットにおける IPv4 アドレスの枯渇に備えて,技術者に IPv6 を体験させて,社内に IPv6 の技術を蓄積しようと考えていた。R 君と M 君は,J 部長の指示に従って,ネットワークシステムの問題点を洗い出し,J 部長の考えを基に対応策を立案することになった。

〔ネットワークシステム再構築範囲の検討〕

R 君と M 君は,現状を調査した。今回の障害は,業務システム利用に関連するネットワーク機器が単一構成であったために回避できなかったので,これらの機器を冗長構成にする対応策を考えた。各サーバには LAN ポートが二つ実装されているが,スイッチが単一構成なので,一つだけを使用している。そこで,サーバの LAN ポートを二つ使用することにして,PC を接続するスイッチからサーバにアクセスする経路(以下,アクセス経路という)を冗長化する。

FW とルータ1 については,経路に障害が発生したとき,配線変更で対処する。

IPv6 への第 1 ステップの取組みとしては,インターネット経由で IPv6 端末からも Web サーバを利用できるように,IPv4 と IPv6 を変換する装置(以下,トランスレータという)を導入することにする。

2 人は,これらを対応策としてまとめ,J 部長に報告した。対応策が J 部長に承認され,2 人は,ネットワークシステム再構築のためのネットワーク基盤の設計を指示された。

〔A 社におけるネットワーク基盤の設計方法〕

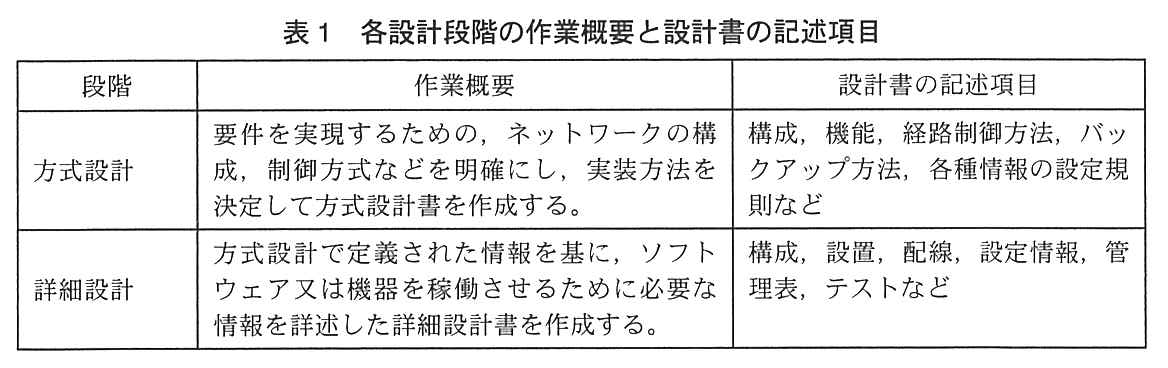
A 社では,ネットワーク基盤の設計を,方式設計と詳細設計の 2 段階で行っている。各設計段階の作業概要と設計書の記述項目を,表1に示す。

列は段階,作業概要,設計書の記述項目。方式設計:作業概要は“要件を実現するための,ネットワークの構成,制御方式などを明確にし,実装方法を決定して方式設計書を作成する。”,設計書の記述項目は“構成,機能,経路制御方法,バックアップ方法,各種情報の設定規則など”。詳細設計:作業概要は“方式設計で定義された情報を基に,ソフトウェア又は機器を稼働させるために必要な情報を詳述した詳細設計書を作成する。”,設計書の記述項目は“構成,設置,配線,設定情報,管理表,テストなど”。
表1 各設計段階の作業概要と設計書の記述項目

〔Web サーバの IPv6 対応策の方式設計と詳細設計〕

R 君と M 君は,トランスレータについて調査した。調査結果は次のとおりである。

トランスレータは,NAT の延長線上の技術である。NAT は,[ イ ] を変換するのに対し,トランスレータは,IP ヘッダを変換し,必要に応じてポート番号も変換する。

IP ヘッダの変換には様々な処理が必要である。IPv4 ヘッダと IPv6 ヘッダは,それぞれ 20 バイト,a バイトと長さが異なる。IPv6 の IP アドレスは b ビットであり,それによって表せる IP アドレス数は,IPv4 と比較して 2 の c 乗倍である。また,IPv6 には,標準ヘッダの他に,フラグメントヘッダやルーティングヘッダといった,IPv4 にはない [ ウ ] ヘッダが導入されている。また,IPv4 では,経路中のルータが必要に応じてパケットを分割することができるが,IPv6 では許されていないという違いもある。トランスレータは,これらの違いを吸収して,IPv4 と IPv6 を相互変換している。

IPv6 端末が,トランスレータを介して IPv4 サーバにアクセスする際,サーバの IPv4 アドレスは IPv6 アドレスに対応付けられる必要がある。この IPv6 アドレスは,トランスレータに設定する変換用プレフィックスを基に生成される。トランスレータは,IPv6 端末が IPv4 サーバ宛てに送信したパケットを受信すると,宛先の IPv6 アドレスに変換用プレフィックスが含まれているかどうかをチェックする。変換用プレフィックスが含まれていれば,その IPv6 アドレスから宛先となる IPv4 アドレスを抽出して,IPv4 サーバとの通信を中継する。

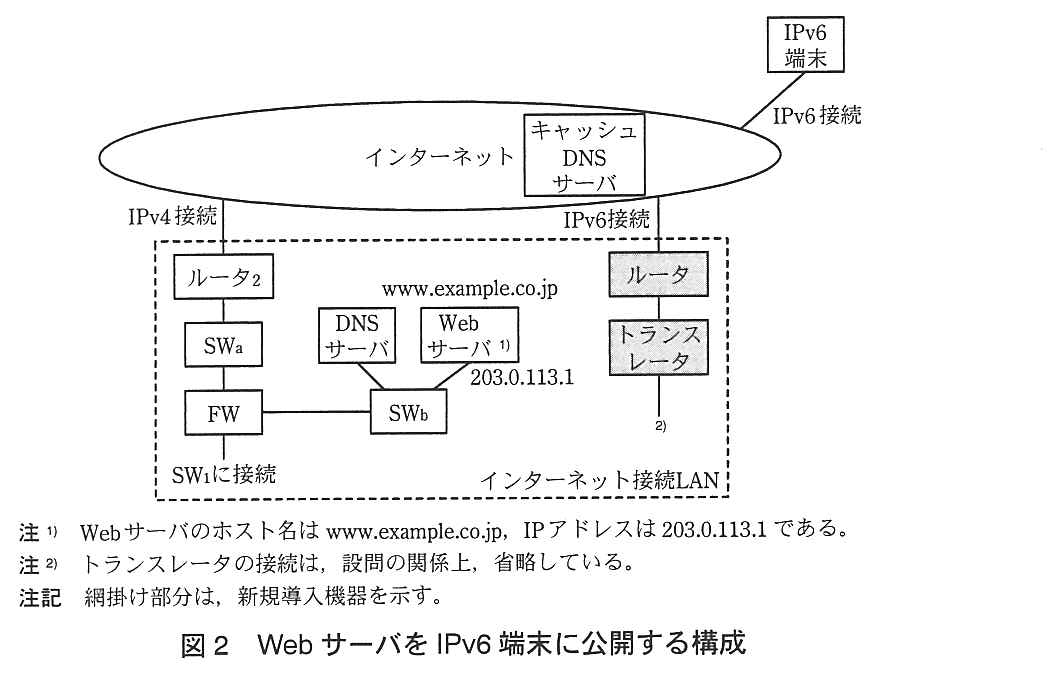
2 人は,トランスレータのこれらの機能を基に,Web サーバを IPv6 端末に公開する構成を,図2のようにまとめた。

インターネットの中にキャッシュ DNS サーバがあり,IPv6 端末がインターネットに IPv6 接続している。インターネット接続LAN(破線の枠)では,ルータ<sub>2</sub> がインターネットに IPv4 接続し,ルータ<sub>2</sub>−SW<sub>a</sub>−FW と接続している。FW は SW<sub>b</sub> に接続し,SW<sub>b</sub> には DNS サーバと Web サーバ(注1)が接続している(www.example.co.jp,203.0.113.1)。FW の下は “SW<sub>1</sub> に接続”。新規導入機器(網掛け)のルータがインターネットに IPv6 接続し,ルータ−トランスレータと接続している。トランスレータの下の接続は注2により省略されている。注1 Web サーバのホスト名は www.example.co.jp,IP アドレスは 203.0.113.1 である。注2 トランスレータの接続は,設問の関係上,省略している。注記 網掛け部分は,新規導入機器を示す。
図2 Web サーバを IPv6 端末に公開する構成

図2に示した構成は,DNS サーバに AAAA レコードを追加するだけなので,既設機器の変更が簡単で,Web サーバの稼働にほとんど影響を与えない。

M 君は図2の構成を実現するための,Web サーバの IPv6 対応策の方式設計書を作成した。

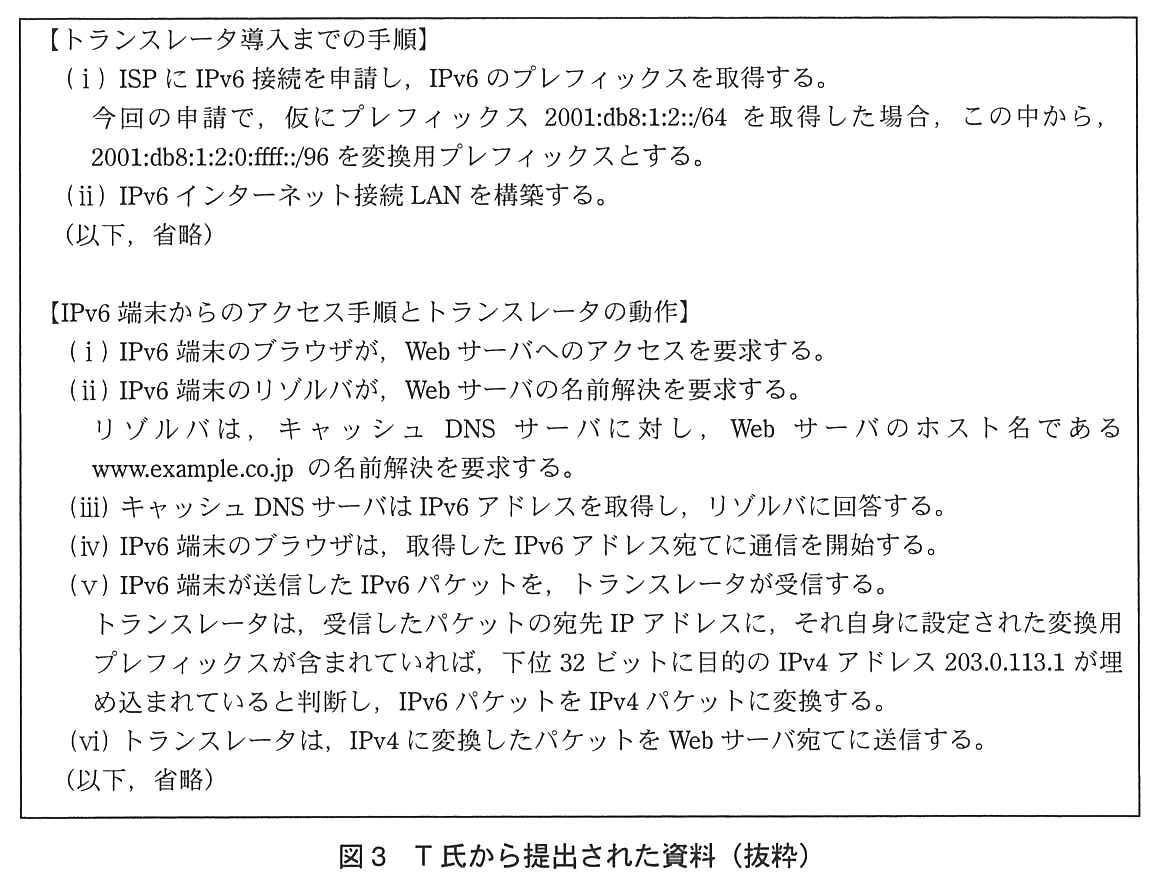
この方式設計を基に,R 君と M 君は B 社のトランスレータを選定し,B 社の技術者の T 氏に詳細設計を依頼した。数日後,T 氏から,トランスレータの導入までの手順や動作概要が記載された資料が提出された。T 氏から提出された資料を,図3に示す。

【トランスレータ導入までの手順】(ⅰ) ISP に IPv6 接続を申請し,IPv6 のプレフィックスを取得する。今回の申請で,仮にプレフィックス 2001:db8:1:2::/64 を取得した場合,この中から,2001:db8:1:2:0:ffff::/96 を変換用プレフィックスとする。(ⅱ) IPv6 インターネット接続 LAN を構築する。(以下,省略)【IPv6 端末からのアクセス手順とトランスレータの動作】(ⅰ) IPv6 端末のブラウザが,Web サーバへのアクセスを要求する。(ⅱ) IPv6 端末のリゾルバが,Web サーバの名前解決を要求する。リゾルバは,キャッシュ DNS サーバに対し,Web サーバのホスト名である www.example.co.jp の名前解決を要求する。(ⅲ) キャッシュ DNS サーバは IPv6 アドレスを取得し,リゾルバに回答する。(ⅳ) IPv6 端末のブラウザは,取得した IPv6 アドレス宛てに通信を開始する。(ⅴ) IPv6 端末が送信した IPv6 パケットを,トランスレータが受信する。トランスレータは,受信したパケットの宛先 IP アドレスに,それ自身に設定された変換用プレフィックスが含まれていれば,下位 32 ビットに目的の IPv4 アドレス 203.0.113.1 が埋め込まれていると判断し,IPv6 パケットを IPv4 パケットに変換する。(ⅵ) トランスレータは,IPv4 に変換したパケットを Web サーバ宛てに送信する。(以下,省略)
図3 T 氏から提出された資料(抜粋)

〔アクセス経路の冗長化の方式設計と詳細設計〕

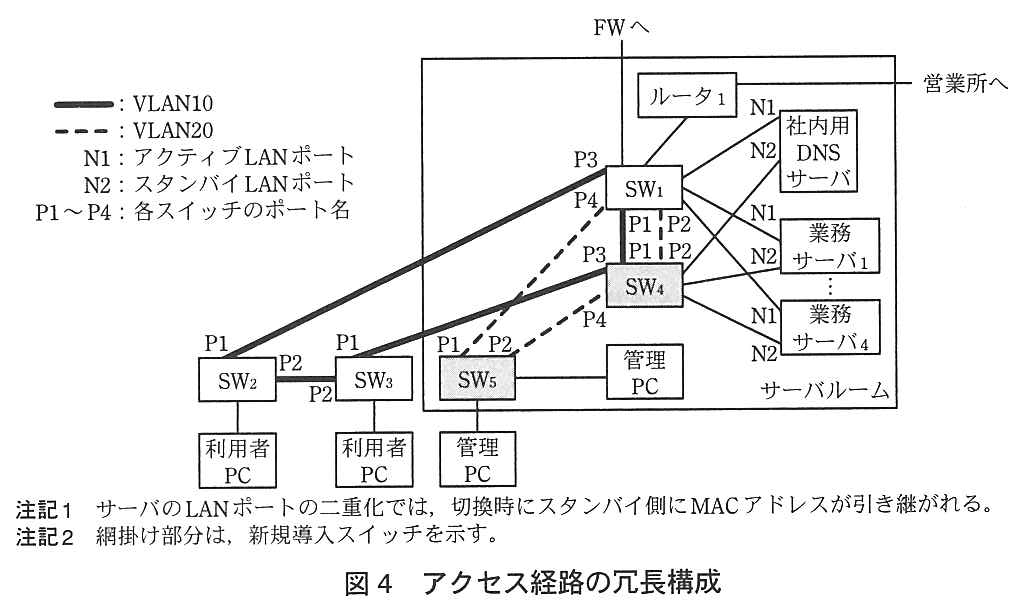
次に,R 君と M 君は,アクセス経路の冗長化の方式を検討した。設計した構成は,各サーバからスイッチへの接続の二重化とスイッチの二重化による経路の冗長化である。2 人は,図4に示すアクセス経路の冗長構成をまとめた。図4の構成では,PC の設定や IP アドレス体系の変更を伴わないので,既存環境の変更を最小限に抑えられる。

PC はセキュリティ面から,管理 PC と利用者 PC に分ける。管理 PC は,情報システム部だけが所有し,ネットワークシステムの運用管理に使用される。利用者 PC は,全社員が所有し,各種業務に使用される。PC を使い分けるのに伴い,業務用の LAN と管理用の LAN とを VLAN で分離する。

2 人は,図4の冗長構成を実現するための方式設計書を作成した。

サーバルームの中に SW<sub>1</sub>,SW<sub>4</sub>(新規導入),SW<sub>5</sub>(新規導入),ルータ<sub>1</sub>,社内用 DNS サーバ,業務サーバ<sub>1</sub>〜業務サーバ<sub>4</sub>,管理 PC がある。SW<sub>1</sub> は上で FW(“FW へ”)とルータ<sub>1</sub> に接続し,ルータ<sub>1</sub> は“営業所へ”接続する。SW<sub>1</sub> は社内用 DNS サーバ,業務サーバ<sub>1</sub>,業務サーバ<sub>4</sub> のそれぞれの N1(アクティブ LAN ポート)に,SW<sub>4</sub> はそれぞれの N2(スタンバイ LAN ポート)に接続する。スイッチ間の接続は次のとおり(太線は VLAN10,破線は VLAN20)。SW<sub>1</sub> の P1 と SW<sub>4</sub> の P1(VLAN10),SW<sub>1</sub> の P2 と SW<sub>4</sub> の P2(VLAN20),SW<sub>1</sub> の P3 と SW<sub>2</sub> の P1(VLAN10),SW<sub>1</sub> の P4 と SW<sub>5</sub> の P1(VLAN20),SW<sub>4</sub> の P3 と SW<sub>3</sub> の P1(VLAN10),SW<sub>4</sub> の P4 と SW<sub>5</sub> の P2(VLAN20),SW<sub>2</sub> の P2 と SW<sub>3</sub> の P2(VLAN10)。SW<sub>2</sub> と SW<sub>3</sub> はサーバルームの外にあり,それぞれ利用者 PC が接続する。SW<sub>5</sub> はサーバルームの中の管理 PC とサーバルームの外の管理 PC に接続する。凡例:太線:VLAN10,破線:VLAN20,N1:アクティブ LAN ポート,N2:スタンバイ LAN ポート,P1〜P4:各スイッチのポート名。注記1 サーバの LAN ポートの二重化では,切換時にスタンバイ側に MAC アドレスが引き継がれる。注記2 網掛け部分は,新規導入スイッチを示す。
図4 アクセス経路の冗長構成

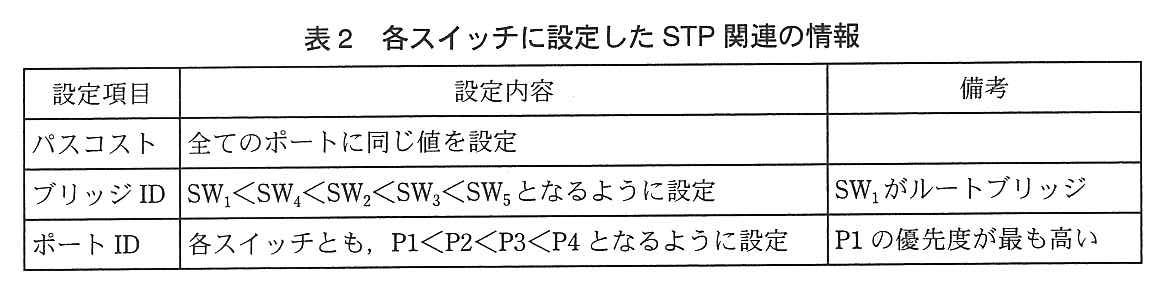
次に,R 君と M 君は,図4の構成で要件どおり動作することを検証するために,テスト用サーバ 1 台とスイッチ 5 台を調達して,図4の冗長構成のテスト環境を構築した。SW1〜SW5 には,IEEE 802.1D で規定されている STP(Spanning Tree Protocol)を設定した。各スイッチに設定した STP 関連の情報を,表2に示す。

列は設定項目,設定内容,備考。パスコスト:全てのポートに同じ値を設定。ブリッジ ID:SW<sub>1</sub><SW<sub>4</sub><SW<sub>2</sub><SW<sub>3</sub><SW<sub>5</sub> となるように設定(備考:SW<sub>1</sub> がルートブリッジ)。ポート ID:各スイッチとも,P1<P2<P3<P4 となるように設定(備考:P1 の優先度が最も高い)。
表2 各スイッチに設定した STP 関連の情報

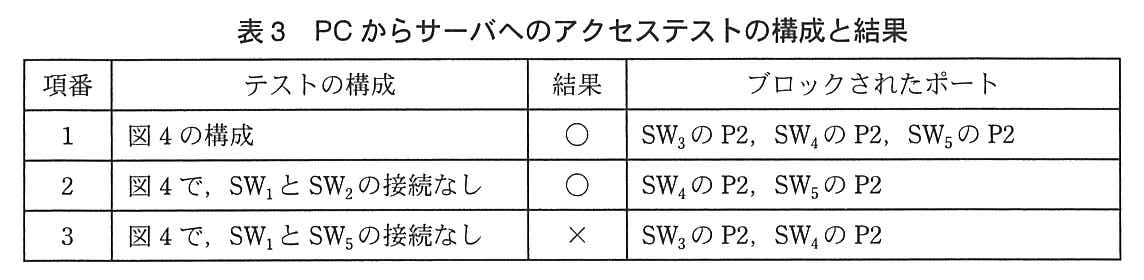
テスト用サーバの二つの LAN ポートは,アクティブスタンバイ構成に設定した。PC からサーバへのアクセステストの構成と結果を,表3に示す。

列は項番,テストの構成,結果,ブロックされたポート。項番1:図4の構成,結果○,ブロックされたポートは SW<sub>3</sub> の P2,SW<sub>4</sub> の P2,SW<sub>5</sub> の P2。項番2:図4で,SW<sub>1</sub> と SW<sub>2</sub> の接続なし,結果○,ブロックされたポートは SW<sub>4</sub> の P2,SW<sub>5</sub> の P2。項番3:図4で,SW<sub>1</sub> と SW<sub>5</sub> の接続なし,結果×,ブロックされたポートは SW<sub>3</sub> の P2,SW<sub>4</sub> の P2。
表3 PC からサーバへのアクセステストの構成と結果

表3の項番2のテストは,SW1 と SW2 の接続ケーブルを抜いてから,ツリーの再構成が完了するまで,約 1 分間待ってから行った。項番3のテストは,図4の構成に戻した後,SW1 と SW5 の接続ケーブルを抜いてから,同様の時間をおいて行ったが,[ エ ] PC から②サーバにアクセスできなくなった。このとき,ブロックされたポートの状態が想定したものと異なっていたので,2 人は原因究明に取り組んだ。

STP を調査したところ,今回設定した STP は,ツリーを VLAN ごとに構成できないことが分かった。詳しく調べると,VLAN ごとにツリーを構成するためには,IEEE 802.1s で規定されている MSTP(Multiple Spanning Tree Protocol)を使うことが必要であった。

MSTP は,複数の VLAN をインスタンスと呼ばれるグループにまとめ,インスタンス単位でスパニングツリーの計算を行う。このとき,インスタンスごとにルートブリッジ及びブロッキングポートが決定され,インスタンス単位にツリーが構成される。図4中の SW1〜SW5 で,VLAN 10 と VLAN 20 にそれぞれ異なったインスタンス番号を割り当て,MSTP を設定する。この MSTP の設定に加え,パスコスト,ブリッジ ID 及びポート ID の値を表2の状態のままにすると,表3の項番3のテストで問題は発生しないはずである。

以上の検証や調査結果を基に,R 君と M 君は,図4の冗長構成のテスト環境に MSTP を設定して動作テストを行い,要件どおりの動作を確認した。そこで,図4の冗長構成に MSTP を稼働させることにし,方式設計書を修正した後,詳細設計を行った。

〔ネットワークシステムの再構築作業〕

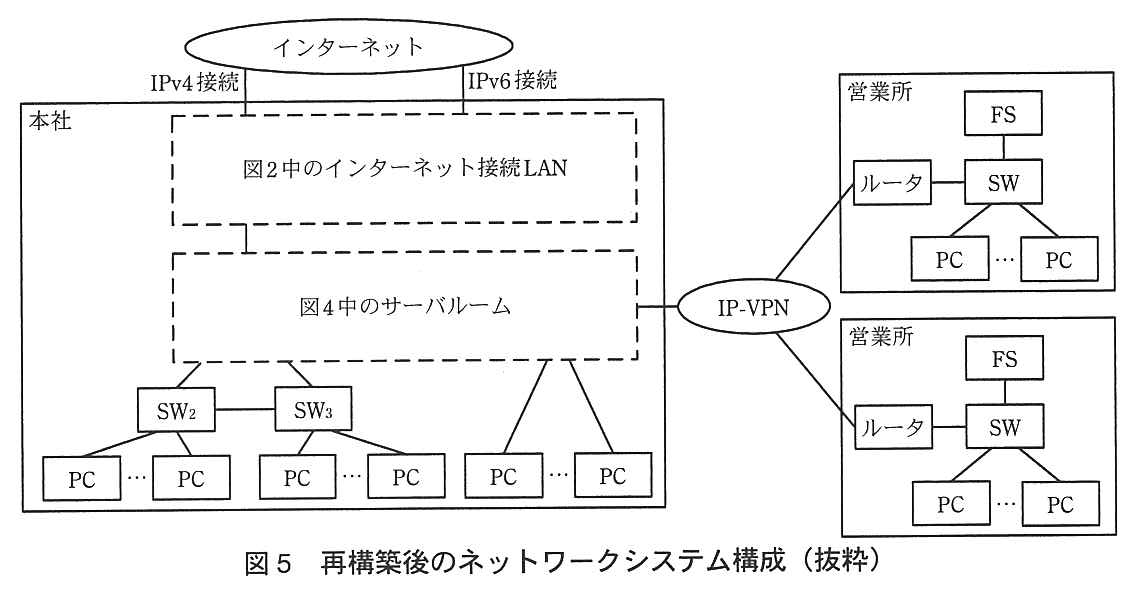
R 君と M 君が作成した,再構築後のネットワークシステム構成を,図5に示す。

本社の中に “図2中のインターネット接続LAN”(破線の枠)と “図4中のサーバルーム”(破線の枠)がある。インターネット接続LAN はインターネットに IPv4 接続と IPv6 接続で接続し,下のサーバルームに接続している。サーバルームには SW<sub>2</sub> と SW<sub>3</sub>(互いに接続し,それぞれ複数の PC が接続)が接続し,さらに複数の PC が直接接続している。サーバルームは IP-VPN に接続し,IP-VPN には2か所の営業所(それぞれルータ−SW,SW に FS と複数の PC)が接続している。
図5 再構築後のネットワークシステム構成(抜粋)

IPv6 インターネット回線の設置工事は既に完了していたので,Web サーバの IPv6 対応作業を実施した。トランスレータの設置は,B 社に委託した。M 君は,トランスレータの設置作業日を休日に設定し,当日,DNS サーバの設定変更も並行して行った。トランスレータの設置作業と DNS サーバの設定変更作業が完了した後,B 社の技術者が T 氏の指示に従って,B 社内の IPv6 環境からインターネット経由で,A 社の Web サーバにアクセスして動作テストを行った。動作テストは問題なく完了したので,トランスレータを本稼働させた。後日,B 社から,テスト結果の報告書,トランスレータ関連の詳細設計書などが提出された。R 君と M 君は,その内容を検査して問題ないことが確認できたので,J 部長の承認を得てトランスレータ設置作業の検収を完了させた。

次の休日,アクセス経路の冗長構成の導入を行った。M 君は,動作テストで使用した SW4 と SW5 をラックの所定の場所に設置した。設置後,既設のスイッチ間の接続ケーブルと SW1 に接続されているケーブルを抜いてから,各スイッチに必要な情報を設定し,稼働できる状態にした。この後,FW とルータ1 の設定変更を行い,FW とルータ1 を SW1 に接続した。最後に,スイッチ間の結線と PC の接続を行った。作業が完了した後,PC を使用して営業所の LAN,Web サーバ及びインターネットにアクセスして,スイッチ,FW 及びルータ1 の設定に問題がないことを確認した。M 君は,これらの作業を作業手順書に従って実施した。③作業手順書は,詳細設計書に記述された項目のうち,一部の項目を参照している。

引き続き,R 君は,作業手順書に従って業務サーバと社内用 DNS サーバを停止させ,各サーバの二つの LAN ポートを,アクティブスタンバイ構成にした。作業が完了した後,業務サーバと社内用 DNS サーバを SW1 と SW4 に接続し,PC から各業務サーバにアクセスして,サーバの利用に問題がないことを確認した。

この後,R 君と M 君は,新たに用意した管理 PC に必要情報を登録し,営業所の LAN へのアクセスについても問題がないことを確認して,再構築作業を完了させた。

出題趣旨(IPA)

ネットワーク技術者が活用する技術には,成熟した技術と今後普及が予測される新技術とがある。ネットワーク技術者には,必要に応じてこれらの技術を取捨選択し適切に活用して,要件に適合した最適なネットワークシステムを企画,設計及び構築する能力が求められる。企業における情報システムの役割は,ますます重要になっていることから,安定して稼働するネットワークの構築が不可欠である。ネットワークの安定稼働のために,複数の冗長化技術が生まれ,広く活用されている。また,IPアドレスの枯渇問題を乗り越えるためにIPv6が生まれ,昨今,活用事例も増えてきた。IPv6は,ネットワーク技術者にとって避けて通ることができない技術である。本問では,成熟したネットワーク冗長化技術の一つであるSTP(Spanning Tree Protocol)と,今後,普及が予測される新技術のIPv6を題材に,これらの活用例を例示して,記述された内容を理解する能力,解決策を導く技術の習熟度及び対応力を問う。

設問と解答例

設問1 解答欄4つ

本文中の [ ア ] 〜 [ エ ] に入れる適切な字句を答えよ。

〔ア〕解答例

  • ICMP

〔イ〕解答例

  • IPアドレス

〔ウ〕解答例

  • 拡張

〔エ〕解答例

  • 管理
解説

本文の根拠

〔ネットワークシステムの運用と利用〕

本社の PC のデフォルトゲートウェイには,FW の IP アドレスが設定されているので,営業所の LAN にアクセスしようとする場合,パケットは,一旦,FW に送信されてしまう。その後,FW から PC 宛てに送信される [ ア ] リダイレクトパケットによって,ルータ1 が営業所の LAN へのゲートウェイとなる

〔Web サーバの IPv6 対応策の方式設計と詳細設計〕

NAT は,[ イ ] を変換するのに対し,トランスレータは,IP ヘッダを変換し,必要に応じてポート番号も変換する。

〔Web サーバの IPv6 対応策の方式設計と詳細設計〕

IPv6 には,標準ヘッダの他に,フラグメントヘッダやルーティングヘッダといった,IPv4 にはない [ ウ ] ヘッダが導入されている。

〔アクセス経路の冗長化の方式設計と詳細設計〕

項番3のテストは,図4の構成に戻した後,SW1 と SW5 の接続ケーブルを抜いてから,同様の時間をおいて行ったが,[ エ ] PC から②サーバにアクセスできなくなった。

ア:ルータ(ここでは FW)が,受け取ったパケットを同じセグメントの別のルータへ転送するとき,送信元に「次からはそちらへ送れ」と知らせるのが ICMP のリダイレクトメッセージ(RFC 792)である。イ:NAT はパケットの IP アドレス(送信元又は宛先)を書き換えるだけで,ヘッダの形式は IPv4 のままである。ウ:IPv6 は固定長の基本ヘッダの後に,必要なときだけフラグメントヘッダやルーティングヘッダなどの拡張ヘッダを連ねる(RFC 8200)。エ:SW1 と SW5 の接続を外すと,管理用の VLAN20 で SW5 から SW1 へ行く道は SW4 の P2 経由しか残らない。表3の項番3ではその SW4 の P2 がブロックされたので,SW5 につながる管理 PC がサーバにアクセスできなくなった。

アは「FW から PC 宛てに送信される」「リダイレクトパケット」,イは「トランスレータは,IP ヘッダを変換し」との対比,ウは「IPv4 にはない」と「標準ヘッダの他に」が手掛かりである。エは図4で VLAN20(破線)が SW1−SW4(P2),SW1−SW5,SW4−SW5 の3本にしかなく,SW5 には管理 PC だけがつながることから決まる。利用者 PC は VLAN10 の側なので影響を受けない。

間違えやすい点。ウに「オプション」と書かない。IPv4 のオプションはヘッダの中の可変長の欄で,IPv6 の拡張ヘッダは別のヘッダとして次ヘッダの欄でつなぐ。講評は,アとウの正答率がほぼ同じで,アにはもう少し高い正答率を期待していたとしている。

採点講評(IPA)

設問1では,アとウの正答率がほぼ同じだったが,アは,基本的なプロトコルの働きを問う問題だったので,もう少し高い正答率を期待していた。一方,ウは,IPv6パケットに関する知識を問う問題だったにもかかわらず,比較的よく理解されていると判断できる正答率だった。

設問2(1)

業務サーバ以外に,故障によって全社員の各業務システム利用停止を引き起こす可能性がある機器を,図1中の名称で全て答えよ。

解答例

  • SW1,社内用DNSサーバ
解説

本文の根拠

図1

SW1 には,ルータ1,社内用 DNS サーバ,業務サーバ1〜業務サーバ4,PC(サーバルームの PC),SW2,SW3 が接続している(いずれも1本ずつ)。

〔ネットワークシステムの運用と利用〕

各業務サーバへのアクセスには,本社に設置された社内用 DNS サーバを利用している。

全社員が各業務システムを使えなくなるのは,全ての PC から全ての業務サーバへのアクセスが通る機器が1台しかなく,それが壊れたときである。図1では全ての業務サーバと,PC をつなぐ SW2・SW3 が SW1 1台に集まっている。また,業務サーバへのアクセスでは社内用 DNS サーバで名前を解決しているので,これが止まると全業務サーバの名前が引けなくなる。この二つが答えになる。

根拠は図1の接続と,本文の「各業務サーバへのアクセスには,本社に設置された社内用 DNS サーバを利用している」である。

間違えやすい点。SW2・SW3 は一部の PC だけに影響する。FW はインターネット,ルータ1 は営業所への経路なので,本社の PC から業務サーバへのアクセスには通らない。営業所から業務サーバを使うかは本文に書かれていない。

採点講評(IPA)

設問2は,基本的な障害対応事例を基にした設問だったこともあり,正答率は非常に高く,基本的な障害対応に関しては,受験者は習熟できている領域であることがうかがえた。

設問2(2) 40字以内

営業所の LAN にアクセスするとき,余計なパケット転送を避けるために,サーバ担当とネットワーク担当が使用する PC には,どのような情報が登録されているか。40 字以内で具体的に述べよ。

解答例

  • ルーティングテーブルに,営業所のLANへの経路情報が登録されている。
解説

本文の根拠

〔ネットワークシステムの運用と利用〕

これを避けるために,サーバ担当とネットワーク担当が使用する PC だけには,営業所の LAN にアクセスするための情報が登録されている。

〔ネットワークシステムの運用と利用〕

ルータ1 が営業所の LAN へのゲートウェイとなるが,余計なパケット転送が行われることになる。

デフォルトゲートウェイの FW を経由しないで,営業所宛てのパケットを最初からルータ1 に送ればよい。そのために,PC のルーティングテーブルに「営業所の LAN 宛てはルータ1 へ」という経路情報(スタティックルート)を登録しておく。こうすれば,FW への一旦の送信と ICMP リダイレクトによる余計な転送が起きない。

本文の「ルータ1 が営業所の LAN へのゲートウェイとなる」が,登録すべき経路の中身を示している。

字数の詰め方(40字)。「ルーティングテーブル(経路表)」「営業所の LAN への経路情報」の二つを残す。解答例は32字である。「ルータ1 の IP アドレス」だけでは,それが営業所宛ての経路であることが書けていない。デフォルトゲートウェイをルータ1 に変えると,今度はインターネット宛てが余計な転送になる。

採点講評(IPA)

設問2は,基本的な障害対応事例を基にした設問だったこともあり,正答率は非常に高く,基本的な障害対応に関しては,受験者は習熟できている領域であることがうかがえた。

設問2(3) 解答欄3つ

本文中の下線①で想定した三つの障害箇所を,それぞれ具体的に答えよ。

〔①〕解答例

  • 業務サーバ1を接続するSW1のポート

〔②〕解答例

  • 業務サーバ1を接続するケーブル

〔③〕解答例

  • 業務サーバ1
  • 業務サーバ1のLANポート
解説

本文の根拠

〔障害の発生と対処〕

業務サーバ1 の LAN ポートのリンク状態を示すランプを確認したところ,消灯していたので,M 君と対応策について相談した。2 人は①障害箇所を三つ想定し,接続を順に変更したところ,ランプが正常動作を表す点滅状態になった。

〔ネットワークシステム再構築範囲の検討〕

各サーバには LAN ポートが二つ実装されているが,スイッチが単一構成なので,一つだけを使用している。

リンクのランプが消えているのは,物理的なリンクが確立していないことを示す。リンクは「業務サーバ1(の LAN ポート)」「ケーブル」「SW1 のポート」の3つの部分でつくられるので,そのどれかが壊れていると考えられる。接続を順に変更する(SW1 の別のポートにつなぐ,ケーブルを替える,サーバのもう一つの LAN ポートを使う)ことで,障害箇所を切り分けられる。

本文の「接続を順に変更したところ」が,接続の両端と途中の3か所を想定したことを示す。「各サーバには LAN ポートが二つ実装されている」も,サーバ側のポートを替えられることの根拠になる。

間違えやすい点。「SW1」「業務サーバ1」と機器全体を答えるより,どのポート・どのケーブルかを具体的に書く(設問は「具体的に」と求めている)。3つの順序は問われていない。講評のとおり設問2 全体の正答率は非常に高かった。

採点講評(IPA)

設問2は,基本的な障害対応事例を基にした設問だったこともあり,正答率は非常に高く,基本的な障害対応に関しては,受験者は習熟できている領域であることがうかがえた。

設問3(1) 解答欄3つ

本文中の a 〜 c に入れる適切な数値を答えよ。

〔a〕解答例

  • 40

〔b〕解答例

  • 128

〔c〕解答例

  • 96
解説

本文の根拠

〔Web サーバの IPv6 対応策の方式設計と詳細設計〕

IPv4 ヘッダと IPv6 ヘッダは,それぞれ 20 バイト,a バイトと長さが異なる。IPv6 の IP アドレスは b ビットであり,それによって表せる IP アドレス数は,IPv4 と比較して 2 の c 乗倍である。

a:IPv6 の基本ヘッダは 40 バイトの固定長である(RFC 8200)。IPv4 はオプションが無いときの 20 バイトである。b:IPv6 アドレスは 128 ビットである。c:表せるアドレス数は IPv6 が 2128,IPv4 が 232 なので,比は 2128÷232=296 で,2 の 96 乗倍になる。

本文の「20 バイト」(IPv4 の最小ヘッダ長)と対になるのが a である。c は b の値から計算でき,128−32=96 で検算できる。

間違えやすい点。c に 128 と書かない。問われているのは IPv4 と比べた倍率である。a は拡張ヘッダを含まない基本ヘッダの長さで,送信元・宛先アドレスだけで 16×2=32 バイトを占める。

設問3(2) 解答欄2つ

トランスレータの IPv4 ポートの接続先は,図2中の SWa と SWb のどちらにすべきかを答えよ。また,その理由を,40 字以内で述べよ。

〔接続先〕解答例

  • SWa

〔理由〕解答例

  • Webサーバへの通信がFW経由になるので,セキュリティが維持できる。
解説

本文の根拠

図2

インターネット接続LAN(破線の枠)では,ルータ2 がインターネットに IPv4 接続し,ルータ2−SWa−FW と接続している。FW は SWb に接続し,SWb には DNS サーバと Web サーバ(注1)が接続している

図2

新規導入機器(網掛け)のルータがインターネットに IPv6 接続し,ルータ−トランスレータと接続している。

トランスレータはインターネットの IPv6 端末からの通信を IPv4 に変換して Web サーバへ送る。IPv4 側を SWa(FW の外側)につなげば,変換後のパケットは FW を通って DMZ の Web サーバに届くので,IPv4 の利用者と同じ FW のルールでフィルタリングされる。SWb(DMZ)に直接つなぐと,インターネットからの通信が FW を通らずに DMZ に入り,セキュリティが保てない。

図2で,IPv4 のインターネットからの通信は ルータ2−SWa−FW−SWb と必ず FW を通っている。トランスレータもインターネットからの入口なので,同じく FW の外側に置く。

字数の詰め方(40字)。「Web サーバへの通信が FW 経由になる」と「セキュリティが維持できる」の二つを残す。解答例は30字である。「DMZ に近い」「経路が短い」は,安全性の理由にならない。

設問3(3)

図3中に記載した変換用プレフィックスを使用したとき,DNS サーバに追加する AAAA レコードの IPv6 アドレスを答えよ。

解答例(2通り)

  • 2001:db8:1:2:0:ffff:203.0.113.1
  • 2001:db8:1:2:0:ffff:cb00:7101
解説

本文の根拠

図3

今回の申請で,仮にプレフィックス 2001:db8:1:2::/64 を取得した場合,この中から,2001:db8:1:2:0:ffff::/96 を変換用プレフィックスとする。

図3

トランスレータは,受信したパケットの宛先 IP アドレスに,それ自身に設定された変換用プレフィックスが含まれていれば,下位 32 ビットに目的の IPv4 アドレス 203.0.113.1 が埋め込まれていると判断し,IPv6 パケットを IPv4 パケットに変換する。

AAAA レコードには,変換用プレフィックス(上位 96 ビット)の後ろに Web サーバの IPv4 アドレス(32 ビット)を埋め込んだ IPv6 アドレスを書く。203.0.113.1 を 16 進数にすると,203=cb,0=00,113=71,1=01 なので,下位 32 ビットは cb00:7101 になる。よって 2001:db8:1:2:0:ffff:cb00:7101 である。IPv6 アドレスは下位 32 ビットを IPv4 と同じ 10 進の書き方にしてもよい(RFC 4291 の表記法)ので,2001:db8:1:2:0:ffff:203.0.113.1 も同じアドレスを表す。

図3の「下位 32 ビットに目的の IPv4 アドレス 203.0.113.1 が埋め込まれている」が根拠である。/96 のプレフィックスは 2001:db8:1:2:0:ffff までの6つの16ビット区切りに当たり,残りの2区切り(32ビット)に IPv4 アドレスが入る。

間違えやすい点。10 進の 203 や 113 をそのまま 16 進の欄に書かない(2001:db8:1:2:0:ffff:203:113 などは誤り)。16 ビットの区切りには 2 オクテットずつ入るので,cb と 00,71 と 01 を組にする。講評は,この 16 進変換で正答率が低かったとしている。

採点講評(IPA)

設問3は,IPv6に関する設問で,全体的に正答率は高かったが,(3)のIPv6アドレス表記に関する設問の正答率が低かった。IPv4では,IPアドレスを8ビットごと10進数で表記するが,IPv6は,16ビットごと16進数の表記になる。そこで,IPv4アドレスをIPv6アドレスに埋め込むとき,10進数を16進数に変換する必要があるので,16進変換の計算方法は理解しておいてほしい。

設問3(4) 30字以内

IPv6 端末のリゾルバから名前解決を要求されたキャッシュ DNS サーバが,図2中の A 社の DNS サーバで名前解決ができるためには,キャッシュ DNS サーバは,どのようなネットワーク環境に設置されなければならないか。30 字以内で述べよ。

解答例

  • IPv6とIPv4の両方のネットワークに接続できる環境
解説

本文の根拠

図3

(ⅱ) IPv6 端末のリゾルバが,Web サーバの名前解決を要求する。リゾルバは,キャッシュ DNS サーバに対し,Web サーバのホスト名である www.example.co.jp の名前解決を要求する。(ⅲ) キャッシュ DNS サーバは IPv6 アドレスを取得し,リゾルバに回答する。

図2

インターネット接続LAN(破線の枠)では,ルータ2 がインターネットに IPv4 接続し,ルータ2−SWa−FW と接続している。FW は SWb に接続し,SWb には DNS サーバと Web サーバ(注1)が接続している

IPv6 端末のリゾルバは IPv6 でキャッシュ DNS サーバに問い合わせる。一方,A 社の DNS サーバは IPv4 のインターネット接続(ルータ2 の側)にしかつながっていないので,キャッシュ DNS サーバが A 社の DNS サーバに問い合わせるには IPv4 で通信できなければならない。したがって,キャッシュ DNS サーバは IPv6 と IPv4 の両方のネットワークに接続できる環境(デュアルスタック)に置く必要がある。

図2で,DNS サーバは SWb につながり,SWb から外へは FW−SWa−ルータ2 の IPv4 接続しかない。本文の「DNS サーバに AAAA レコードを追加するだけ」も,DNS サーバ自体は IPv4 のままであることを示す。

字数の詰め方(30字)。「IPv6 と IPv4 の両方」と「接続できる」の二つを残す。解答例は24字である。

設問4(1) 25字以内

表3の項番2のテストで,ツリーの再構成後,SW2 に接続された利用者 PC からサーバ宛てに最初に送信されるフレームが,SW2 の P2 から転送されるのはなぜか。その理由を,SW2 が保持する情報に着目し,25 字以内で述べよ。ここで,PC の ARP テーブルには,それまでの情報が保持されているものとする。

解答例

  • MACアドレステーブルがクリアされたから
解説

本文の根拠

表3

項番2:図4で,SW1 と SW2 の接続なし,結果○,ブロックされたポートは SW4 の P2,SW5 の P2。

〔アクセス経路の冗長化の方式設計と詳細設計〕

表3の項番2のテストは,SW1 と SW2 の接続ケーブルを抜いてから,ツリーの再構成が完了するまで,約 1 分間待ってから行った。

SW2 は,それまでサーバの MAC アドレスを SW1 につながる P1 で学習していた。ケーブルを抜いてツリーが再構成されると,STP(IEEE 802.1D)ではトポロジの変更が通知され,各スイッチは MAC アドレステーブルの古いエントリを短い時間で消す。その結果 SW2 はサーバの MAC アドレスを知らない状態になり,利用者 PC からの最初のフレームを P1 以外の全ポートへ送り出す(フラッディング)。こうしてフレームは P2 から SW3 へ送られる。

設問の「PC の ARP テーブルには,それまでの情報が保持されている」は,PC がサーバの MAC アドレス宛てにユニキャストで送ることを示し,ARP 要求(ブロードキャスト)のせいではないことを断っている。問われているのはスイッチ側の情報,つまり MAC アドレステーブルである。

字数の詰め方(25字)。「MAC アドレステーブル」と「クリアされた」を残す。解答例は18字である。講評は,(1)の正答率が低く,MAC アドレステーブルを基にしたユニキャストフレームの転送はスイッチの基本動作なので理解してほしいとしている。

採点講評(IPA)

設問4は,STPを中心とした設問であったが,(1)の正答率が低かった。(1)は,MACアドレステーブルを基にしたスイッチのフォワーディング動作に関するもので,ユニキャストフレームのフォワーディング処理は,スイッチの基本動作なので是非とも理解しておいてほしい。

設問4(2) 50字以内

本文中の下線②の状態になったのはなぜか。その理由を,“パケット”,“SW1”及び“サーバ”という字句を用いて,50 字以内で述べよ。

解答例(2通り)

  • パケットがSW4からSW1に転送されず,サーバのアクティブLANポートに到達しないから
  • パケットがSW1に転送されず,サーバのスタンバイLANポートだけに到達することになったから
解説

本文の根拠

図4

SW1 は社内用 DNS サーバ,業務サーバ1,業務サーバ4 のそれぞれの N1(アクティブ LAN ポート)に,SW4 はそれぞれの N2(スタンバイ LAN ポート)に接続する。

表3

項番3:図4で,SW1 と SW5 の接続なし,結果×,ブロックされたポートは SW3 の P2,SW4 の P2。

〔アクセス経路の冗長化の方式設計と詳細設計〕

STP を調査したところ,今回設定した STP は,ツリーを VLAN ごとに構成できないことが分かった。

SW1−SW5 を外すと,管理 PC のパケットは SW5 から SW4 へ入る。SW4 から SW1 への VLAN20 のリンクは P2 だけだが,STP は VLAN を区別せずに一つのツリーを作るので,SW1 との2本のうちポート ID の大きい P2 をブロックする(ルートポートは P1)。P1 のリンクは VLAN10 しか通さないので,VLAN20 のパケットは SW4 から SW1 へ転送されず,SW1 につながるサーバのアクティブ LAN ポートに届かない。SW4 にはサーバのスタンバイ LAN ポートがつながっているが,スタンバイ側は通信しないので,パケットがそこに届いても応答は無い。

表3の項番3で SW4 の P2 がブロックされていることと,図4の VLAN の割当て(P1 は太線の VLAN10,P2 は破線の VLAN20)が根拠である。本文の「ツリーを VLAN ごとに構成できない」が,VLAN20 だけの経路が考慮されなかった理由になる。

字数の詰め方(50字)。指定の“パケット”“SW1”“サーバ”を使い,「SW1 に転送されない」と「アクティブ LAN ポートに到達しない(スタンバイ側にしか届かない)」の二つを残す。解答例は二通りあり,アクティブ側に届かないことから書くか,スタンバイ側にしか届かないことから書くかの違いで,どちらでもよい。

設問4(3) 解答欄2つ

図4の構成で,本文中に記述した設定で MSTP を動作させると,二つのポートがブロッキングポートになる。二つのブロッキングポートを,図4中のスイッチ名とポート名を用いて,表3に記述された形式で答えよ。

〔①〕解答例

  • SW3のP2

〔②〕解答例

  • SW5のP2
解説

本文の根拠

〔アクセス経路の冗長化の方式設計と詳細設計〕

図4中の SW1〜SW5 で,VLAN 10 と VLAN 20 にそれぞれ異なったインスタンス番号を割り当て,MSTP を設定する。この MSTP の設定に加え,パスコスト,ブリッジ ID 及びポート ID の値を表2の状態のままにすると,表3の項番3のテストで問題は発生しないはずである。

表2

ブリッジ ID:SW1<SW4<SW2<SW3<SW5 となるように設定(備考:SW1 がルートブリッジ)。ポート ID:各スイッチとも,P1<P2<P3<P4 となるように設定(備考:P1 の優先度が最も高い)。

図4

SW1 の P1 と SW4 の P1(VLAN10),SW1 の P2 と SW4 の P2(VLAN20),SW1 の P3 と SW2 の P1(VLAN10),SW1 の P4 と SW5 の P1(VLAN20),SW4 の P3 と SW3 の P1(VLAN10),SW4 の P4 と SW5 の P2(VLAN20),SW2 の P2 と SW3 の P2(VLAN10)。

MSTP では VLAN10 と VLAN20 で別々にツリーを作る。どちらもルートブリッジは SW1 である。VLAN10 のリンクは SW1−SW4(P1),SW1−SW2,SW4−SW3,SW2−SW3 の4本でループが1つある。SW3 はルートまでのコストが SW4 経由でも SW2 経由でも同じ2だが,ブリッジ ID の小さい SW4 側の P1 がルートポートになる。SW2−SW3 間ではルートに近い SW2 の P2 が指定ポートになり,SW3 の P2 がブロックされる。VLAN20 のリンクは SW1−SW4(P2),SW1−SW5,SW4−SW5 の3本で,SW4−SW5 間はどちらもコスト1なのでブリッジ ID の小さい SW4 の P4 が指定ポートになり,SW5 の P2 がブロックされる。答えは SW3 の P2 と SW5 の P2 である。

表3の項番1(STP で SW3 の P2,SW4 の P2,SW5 の P2)と比べると,MSTP では SW4 の P2 がブロックされなくなる。VLAN20 のツリーでは SW4 と SW1 をつなぐリンクが P2 の1本だけなので,これがルートポートになるからである。これで本文の「表3の項番3のテストで問題は発生しないはず」とも合う。

間違えやすい点。STP の結果(表3の項番1)をそのまま写さない。表3の形式(「SW3 の P2」)で答える。二つの順序は問われていない。

設問4(4)

図4の構成で,利用者 PC と管理 PC から業務サーバにアクセスできるようにするためには,業務サーバの LAN ポートと,これらを接続する SW1 と SW4 のポートには,どのような機能が必要か。その機能名又は規格名を答えよ。

解答例(3通り)

  • IEEE 802.1Q
  • タグVLAN
  • トランクポート
解説

本文の根拠

〔アクセス経路の冗長化の方式設計と詳細設計〕

PC を使い分けるのに伴い,業務用の LAN と管理用の LAN とを VLAN で分離する。

図4

凡例:太線:VLAN10,破線:VLAN20,N1:アクティブ LAN ポート,N2:スタンバイ LAN ポート,P1〜P4:各スイッチのポート名。

利用者 PC は VLAN10,管理 PC は VLAN20 にいる。業務サーバが両方の PC から使われるには,サーバの LAN ポートが両方の VLAN に属さなければならない。1本の LAN ケーブルで複数の VLAN を通すには,フレームに VLAN タグを付けて区別するタグ VLAN(IEEE 802.1Q)が要る。スイッチ側のポートは複数の VLAN を通すトランクポートとして設定し,サーバの LAN ポートもタグを扱えるようにする。

本文の「業務用の LAN と管理用の LAN とを VLAN で分離する」と,図4で業務サーバが SW1・SW4 とそれぞれ1本だけでつながっていることが根拠である。

間違えやすい点。「ポート VLAN」ではポートごとに1つの VLAN にしか属せないので,サーバが両方の VLAN と通信できない。解答例は規格名(IEEE 802.1Q),機能名(タグ VLAN),ポートの種類(トランクポート)のどれでもよいとしている。

設問5(1) 30字以内

トランスレータ導入のための詳細設計に当たって,設置場所,ネットワーク構成及びインターネット接続 LAN の IPv4 アドレスの情報以外に,A 社が B 社に提供すべき情報を,30 字以内で具体的に述べよ。

解答例(2通り)

  • ISPから取得したIPv6プレフィックスの情報
  • トランスレータに割り当てるIPv6プレフィックス
解説

本文の根拠

図3

(ⅰ) ISP に IPv6 接続を申請し,IPv6 のプレフィックスを取得する。今回の申請で,仮にプレフィックス 2001:db8:1:2::/64 を取得した場合,この中から,2001:db8:1:2:0:ffff::/96 を変換用プレフィックスとする。

〔Web サーバの IPv6 対応策の方式設計と詳細設計〕

この IPv6 アドレスは,トランスレータに設定する変換用プレフィックスを基に生成される。

B 社がトランスレータの詳細設計(設定情報)を作るには,IPv4 側の情報に加えて IPv6 側の情報が要る。IPv6 のプレフィックスは A 社が ISP から取得するもので,B 社は知りようがない。変換用プレフィックスもそこから切り出してトランスレータに設定するので,ISP から取得した IPv6 プレフィックス(又はトランスレータに割り当てる IPv6 プレフィックス)を B 社に提供する必要がある。

根拠は図3の手順(ⅰ)である。「仮に…取得した場合」とあるように,T 氏の資料の時点ではまだ実際の値が決まっておらず,A 社が取得して伝える必要がある。

字数の詰め方(30字)。「ISP から取得した」「IPv6 プレフィックス」を残す。解答例は二通りで,取得したプレフィックス全体を渡すか,トランスレータに割り当てる分を渡すかの違いである。設問の「インターネット接続 LAN の IPv4 アドレスの情報以外に」から,IPv6 の側の情報が問われていると読める。

設問5(2) 解答欄3つ

本文中の下線③の詳細設計書に記述された項目の中で,作業手順書で参照されるべき記述項目について,その内容を表1を基に三つ挙げ,それぞれ 15 字以内で答えよ。

〔①〕解答例

  • 機器のラックへの設置構成
  • ラック収容機器の配線
  • フロア設置機器間の配線
  • 機器への詳細な設定情報
  • 動作確認テストの方法

〔②〕解答例

  • 機器のラックへの設置構成
  • ラック収容機器の配線
  • フロア設置機器間の配線
  • 機器への詳細な設定情報
  • 動作確認テストの方法

〔③〕解答例

  • 機器のラックへの設置構成
  • ラック収容機器の配線
  • フロア設置機器間の配線
  • 機器への詳細な設定情報
  • 動作確認テストの方法

〔備考〕解答例は5項目を挙げている。①〜③には,このうち異なる三つを答える(順不同)

解説

本文の根拠

表1

詳細設計:作業概要は“方式設計で定義された情報を基に,ソフトウェア又は機器を稼働させるために必要な情報を詳述した詳細設計書を作成する。”,設計書の記述項目は“構成,設置,配線,設定情報,管理表,テストなど”。

〔ネットワークシステムの再構築作業〕

M 君は,動作テストで使用した SW4 と SW5 をラックの所定の場所に設置した。設置後,既設のスイッチ間の接続ケーブルと SW1 に接続されているケーブルを抜いてから,各スイッチに必要な情報を設定し,稼働できる状態にした。

〔ネットワークシステムの再構築作業〕

最後に,スイッチ間の結線と PC の接続を行った。作業が完了した後,PC を使用して営業所の LAN,Web サーバ及びインターネットにアクセスして,スイッチ,FW 及びルータ1 の設定に問題がないことを確認した。

作業手順書は,現場で機器を置き,つなぎ,設定し,確かめるためのものである。表1の詳細設計書の記述項目(構成,設置,配線,設定情報,管理表,テスト)のうち,本文の作業に対応するのは,ラックへの設置(設置),ラック内やフロアの機器間の配線(配線),スイッチ・FW・ルータ1 への設定(設定情報),設定後の確認(テスト)である。解答例はこれを「機器のラックへの設置構成」「ラック収容機器の配線」「フロア設置機器間の配線」「機器への詳細な設定情報」「動作確認テストの方法」の五つに具体化しており,このうち三つを答える。

本文の作業の順(ラックに設置→ケーブルを抜く→設定→結線と接続→アクセスして確認)が,表1の記述項目とそのまま対応している。

字数の詰め方(15字)。表1の項目名だけ(「設置」「配線」)でなく,何の設置・配線かを添える。解答例はどれも13字以内である。管理表は運用のための一覧で,作業の手順では参照しない。

設問5(3) 解答欄2つ

図4の構成の方式設計において,サーバがバックアップ経路に切り替えるときの処理方法について,方式設計書に記述されるべき内容を,表1を参考に二つ挙げ,それぞれ 35 字以内で述べよ。

〔①〕解答例

  • アクティブLANポートで,経路障害を検出する方法

〔②〕解答例

  • アクティブLANポートが切り替わるときの,情報の引継方法
解説

本文の根拠

表1

方式設計:作業概要は“要件を実現するための,ネットワークの構成,制御方式などを明確にし,実装方法を決定して方式設計書を作成する。”,設計書の記述項目は“構成,機能,経路制御方法,バックアップ方法,各種情報の設定規則など”。

図4 注記1

サーバの LAN ポートの二重化では,切換時にスタンバイ側に MAC アドレスが引き継がれる。

〔アクセス経路の冗長化の方式設計と詳細設計〕

テスト用サーバの二つの LAN ポートは,アクティブスタンバイ構成に設定した。

サーバがバックアップ経路に切り替わるには,まず今の経路(アクティブ LAN ポートの先)の障害に気付き,次にスタンバイ LAN ポートへ役割を移す必要がある。方式設計書には,この「障害をどう検出するか」と「切り替えるときに何をどう引き継ぐか」の方式を書く。解答例は「アクティブ LAN ポートで,経路障害を検出する方法」と「アクティブ LAN ポートが切り替わるときの,情報の引継方法」である。

表1の方式設計の記述項目「機能,経路制御方法,バックアップ方法」が手掛かりで,図4 注記1の「切換時にスタンバイ側に MAC アドレスが引き継がれる」が,引き継ぐ情報の例になる。

字数の詰め方(35字)。「アクティブ LAN ポート」と,検出なら「経路障害を検出する方法」,切替えなら「情報の引継方法」を残す。解答例はどちらも25字前後である。講評は(3)で何を求められているか理解できていない解答が散見されたとしている。設問は処理の結果ではなく,方式設計書に書く内容(方法)を問うている。

採点講評(IPA)

設問5は,ドキュメントに関する設問で,ドキュメント作成が業務で行われていることもあり,正答率は高かった。しかし,(3)では,何を求められているのか理解できていない解答が散見された。午後Ⅱの問題は長文であるが,本文の理解だけではなく,設問もよく読み,何を求められているかを理解するのが,正しい解答を導き出す上で必要となることを,是非とも認識しておいてほしい。

出典:平成24年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問2(表記を一部改変)