問1 データセンターのネットワークの検討
データセンターのネットワークの検討に関する次の記述を読んで,設問に答えよ。
K 社は国内にデータセンターを所有する大手 EC 事業者である。データセンターのネットワークには,VXLAN(Virtual eXtensible Local Area Network)を利用している。K 社の情報システム部は,ネットワークの拡張性を向上させるために EVPN(Ethernet VPN)の適用を計画しており,EVPN を用いた VXLAN の技術検証を行うことを検討している。
〔VXLAN の概要〕
RFC 7348 で規定された VXLAN では,VXLAN ヘッダー内の a ビットの VNI(VXLAN Network Identifier)を用いて,約 1,677 万個のレイヤー2 のオーバーレイネットワークをレイヤー b のネットワーク上に構成できる。VXLAN トンネルの端点である VTEP(VXLAN Tunnel End Point)は,VXLAN のカプセル化及びカプセル化の解除を行う。VTEP 及び VXLAN トンネルの構成例を図1に示す。
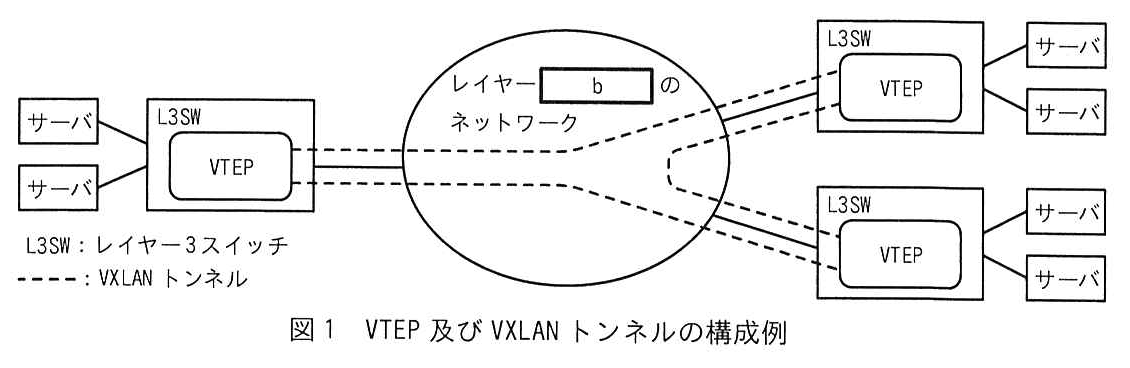
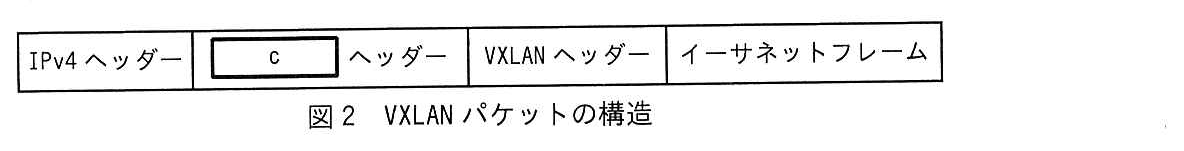
図1中の L3SW の VTEP は,サーバから受信したイーサネットフレームに,VXLAN ヘッダー,c ヘッダー及び IPv4 ヘッダーを付加した IP パケット(以下,VXLAN パケットという)を,宛先の VTEP(以下,リモート VTEP という)に転送する。転送される VXLAN パケットの送信元及び宛先には,各 VTEP に割り当てられた IP アドレスを利用する。VXLAN パケットの構造を図2に示す。
VTEP は,イーサネットフレームの宛先に応じて VXLAN パケットの宛先を決定するための情報として,リモート VTEP から受信した VXLAN パケットから次の情報を組み合わせて学習する。
- ①リモート VTEP に接続されたサーバの MAC アドレス
- ②VXLAN トンネルの VNI
- ③リモート VTEP の IP アドレス
K 社の現行のネットワークでは,VTEP は,自身に接続されたサーバからリモート VTEP に接続されたサーバ宛てのイーサネットフレームを,次の方式を選択して転送する。
- イーサネットフレームが,VTEP によって学習されているサーバ宛てのユニキャストの場合には,図2中の IPv4 ヘッダーの宛先 IP アドレスに,リモート VTEP の IP アドレスをセットして転送する。
- ④イーサネットフレームが,BUM(Broadcast,Unknown Unicast,Multicast)フレームの場合には,図2中の IPv4 ヘッダーの宛先 IP アドレスに,IP マルチキャストのグループアドレスをセットして転送する。
〔現行の検証ネットワーク〕
K 社は,現行のネットワークの維持管理のために,検証ネットワーク(以下,検証 NW という)を構築している。現行の検証 NW を図3に示す。
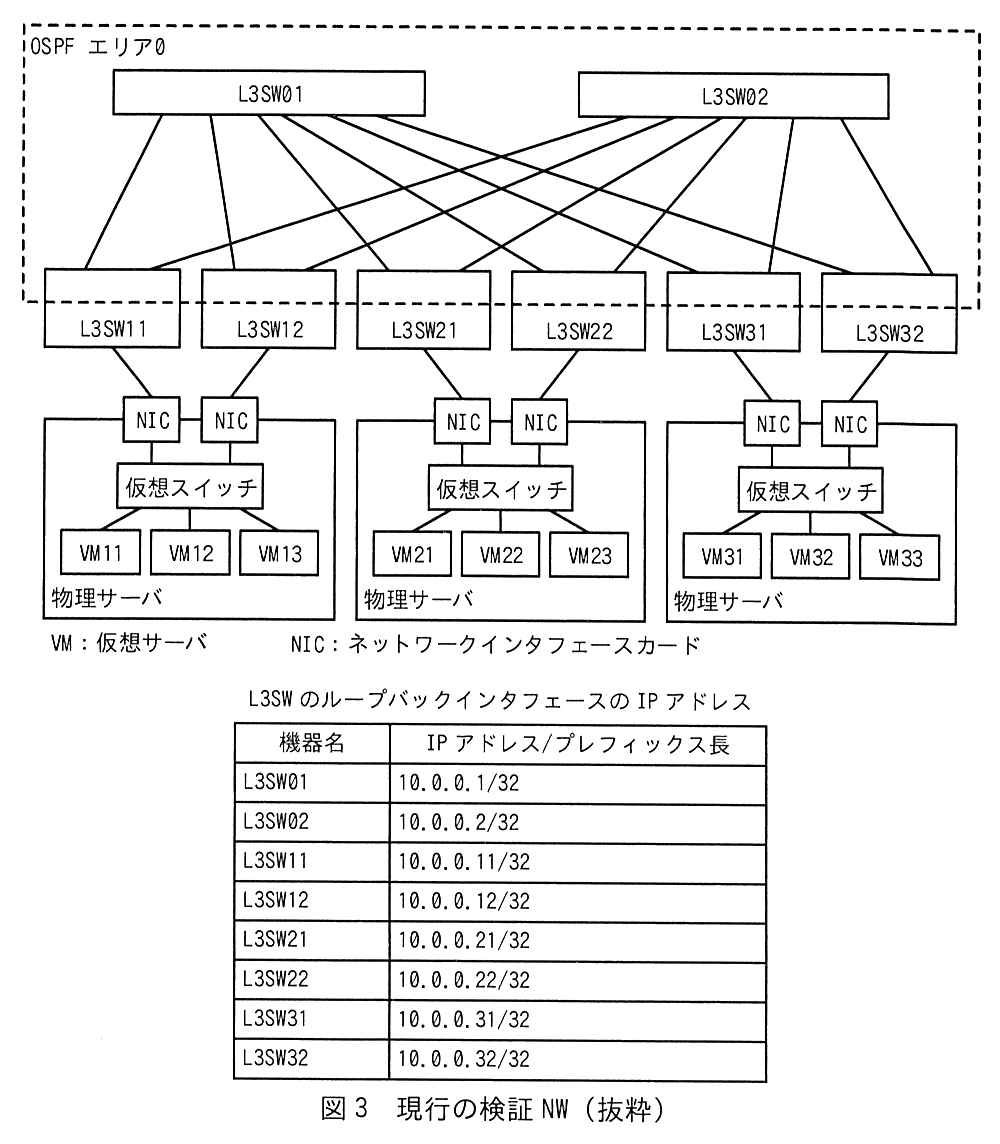
図3の概要を次に示す。
- 物理サーバに接続する L3SW のポートには,タグ VLAN を設定している。
- 物理サーバの二つの NIC はアクティブ/スタンバイ構成であり,L3SW11,L3SW21 及び L3SW31 に接続する NIC をアクティブにしている。
- L3SW の経路制御には OSPF を用いている。
- L3SW は,OSPF で交換する LSA(Link State Advertisement)の情報から d というデータベースを作成する。次に,d を基に,それぞれの L3SW を根とする e ツリーを作成して,ルーティングテーブルに経路情報を登録する。
- ⑤LSA に含まれるルータ IDには,それぞれの L3SW のループバックインタフェースに割り当てた IP アドレスを使用している。
- ⑥OSPF の ECMP(Equal-Cost Multipath)によって,トラフィックを負荷分散している。
- PIM-SM(Protocol Independent Multicast - Sparse Mode)による IP マルチキャストルーティングを用いており,L3SW01 及び L3SW02 に IP マルチキャストのランデブーポイントを設定している。
現行の検証 NW の VLAN,VXLAN 及び VTEP を図4に示す。
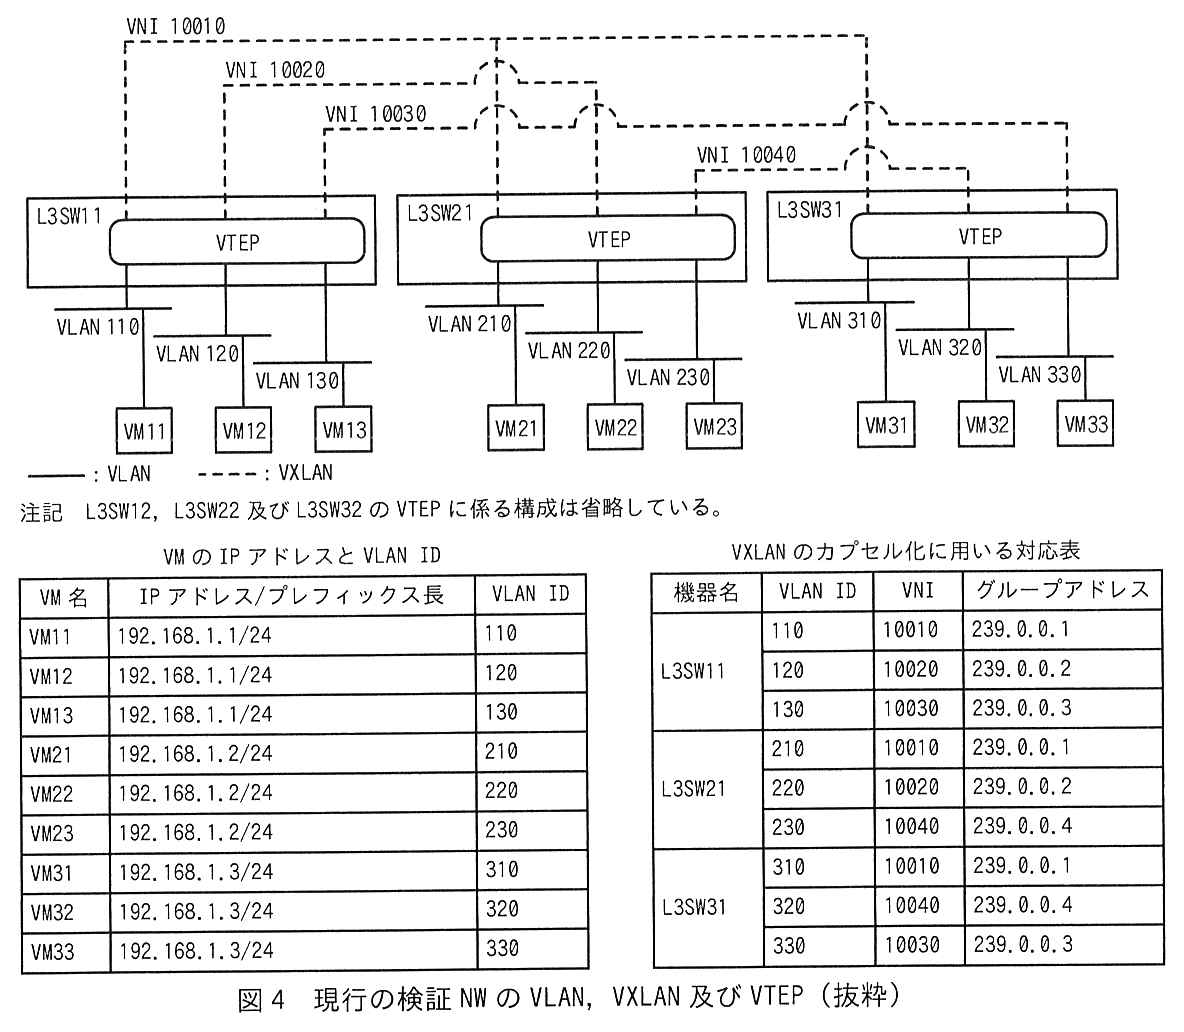
図4の概要を次に示す。
- 図3の物理ネットワーク上に,VXLAN トンネルを論理的に構成している。
- L3SW11,L3SW12,L3SW21,L3SW22,L3SW31 及び L3SW32 に VTEP を設定している。
- ⑦VTEP の IP アドレスには,それぞれの L3SW のループバックインタフェースに割り当てた IP アドレスを使用している。
- VTEP の BUM フレームの転送には,IP マルチキャストを用いる設定にしている。
- VTEP では,図4中の“VXLAN のカプセル化に用いる対応表”に示す次の三つの情報を対応させてカプセル化を行っている。
- − 受信したイーサネットフレームの“VLAN ID”
- − VXLAN トンネルの“VNI”
- − BUM フレームを転送するときに使う IP マルチキャストの“グループアドレス”
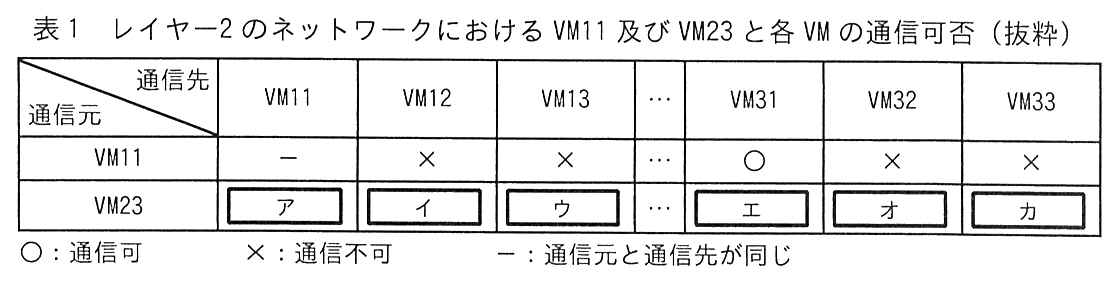
レイヤー2 のネットワークにおける VM11 及び VM23 と各 VM の通信可否を表1に示す。
〔現行の検証 NW における VTEP の動作〕
図4中の VM11 と VM31 の ARP 通信における VTEP の動作を,次に示す。
- (1) L3SW11 の VTEP では,⑧VM11 から受信した VM31 の MAC アドレスを問い合わせる ARP 要求フレームに対して VXLAN のカプセル化を行い,IP マルチキャストのグループアドレスを宛先にして,グループに参加する全てのリモート VTEP に転送する。
- (2) L3SW12,L3SW21,L3SW22,L3SW31 及び L3SW32 の VTEP では,受信した VXLAN パケットのカプセル化を解除して,対応する VLAN に ARP 要求フレームをブロードキャストする。
- (3) L3SW31 の VTEP では,⑨VM31 から受信した ARP 応答フレームに対して,VXLAN のカプセル化を行い,L3SW11 の VTEP 宛てに転送する。
- (4) L3SW11 の VTEP では,受信した VXLAN パケットのカプセル化を解除して,VM11 宛てに ARP 応答フレームを転送する。
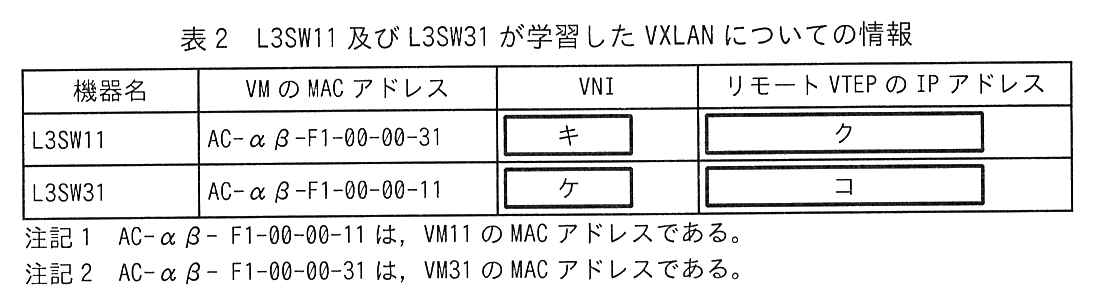
(1)〜(4)の動作完了後に確認できる,L3SW11 及び L3SW31 が学習した VXLAN についての情報を,表2に示す。
〔EVPN の概要〕
K 社の情報システム部では,S 課長から指示を受けた Q 主任が,EVPN を用いた VXLAN の技術検証を検討することになった。Q 主任が調査した EVPN の概要を示す。
RFC 7432 及び RFC 8365 で規定された EVPN は,RFC 4760 で規定された MP-BGP(Multiprotocol Extensions for BGP-4)を用いて,オーバーレイネットワークを制御するための情報を交換する。VXLAN のネットワークに EVPN を適用した場合,コントロールプレーンに EVPN を用いてオーバーレイネットワークを制御して,データプレーンに VXLAN を用いてイーサネットフレームを転送する。
図1の構成例に対して EVPN を適用した場合の EVPN の主な機能について,Q 主任が K 社の現行のネットワークと比較して確認した内容を次に示す。
機能1:リモート VTEP に関する情報の学習について
現行のネットワークでは,VTEP は受信した VXLAN パケットからリモート VTEP の情報を学習する。EVPN を適用した場合,VTEP は MP-BGP を用いて,リモート VTEP の IP アドレス及び VNI などの情報をあらかじめ学習する。
機能2:リモート VTEP に接続されたサーバに関する情報の学習について
現行のネットワークでは,VTEP は受信した VXLAN パケットから,リモート VTEP に接続されたサーバの MAC アドレス,VNI 及びリモート VTEP の IP アドレスの情報を学習する。EVPN を適用した場合,VTEP は MP-BGP を用いて,リモート VTEP に接続されたサーバの MAC アドレス,VNI 及びリモート VTEP の IP アドレスなどの情報をあらかじめ学習する。
機能3:サーバとの接続について
現行のネットワークでは,複数の VTEP とサーバの接続にリンクアグリゲーションを利用できない。EVPN を適用した場合,VTEP は MP-BGP を用いて,自身に接続されたサーバを識別する ESI(Ethernet Segment Identifier)という識別子を交換できるようになる。同じ ESI を設定した論理インタフェースをもつ複数の VTEP は,サーバとの接続にリンクアグリゲーションを利用できる。
〔新検証 NW の設計〕
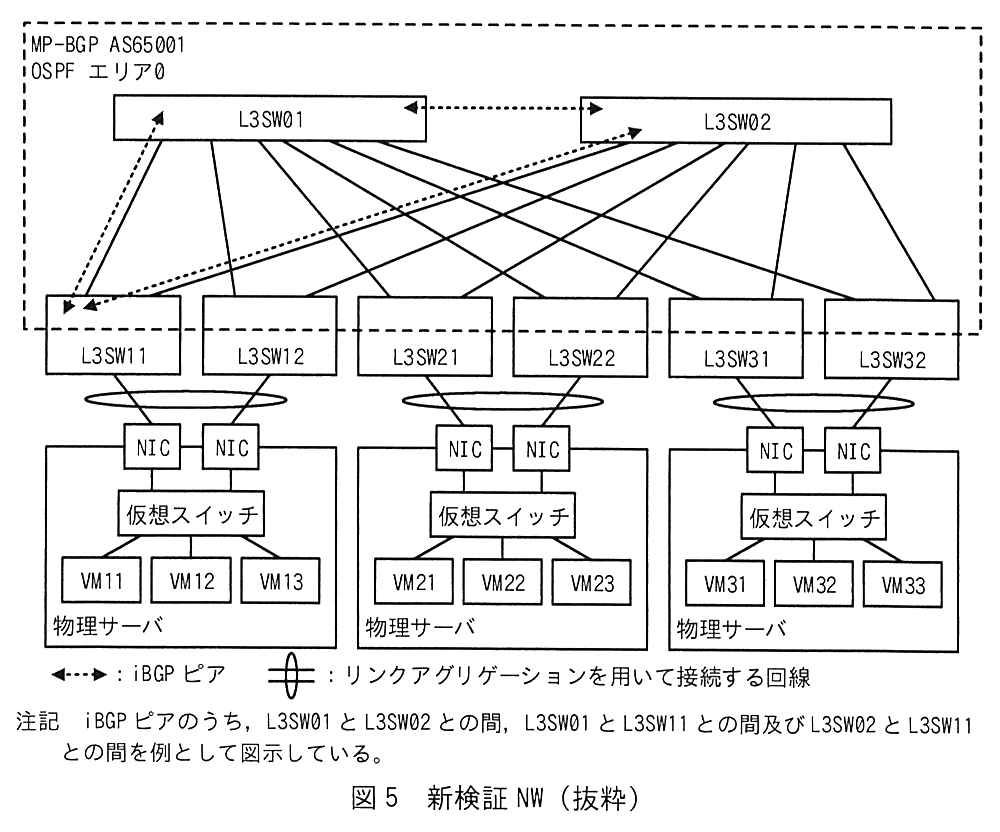
Q 主任は,現行の検証 NW を基に,EVPN を用いた VXLAN を検証するためのネットワーク(以下,新検証 NW という)を設計することにした。新検証 NW を図5に示す。
現行の検証 NW から新検証 NW に流用される設計を次に示す。
- 新検証 NW の L3SW 及び VM には,図3及び図4中の IP アドレス及び VLAN ID と同じ値を割り当てる。
- 物理サーバに接続する L3SW のポートには,タグ VLAN を設定する。
- L3SW の経路制御に OSPF を用いて,現行の検証 NW と同じ設定にする。
- 新検証 NW の VLAN,VXLAN 及び VTEP を図4と同じ論理構成にする。
- L3SW11,L3SW12,L3SW21,L3SW22,L3SW31 及び L3SW32 に VTEP を設定する。
- VTEP には,それぞれの L3SW のループバックインタフェースに割り当てる IP アドレスを使用する。
新検証 NW に追加される EVPN についての設計を次に示す。
- L3SW の EVPN を有効にする。
- L3SW に MP-BGP を設定して,AS を 65001 にする。
- ⑩L3SW01 及び L3SW02 を MP-BGP のルートリフレクタにして,L3SW01 と L3SW02 との間で iBGP ピアリングを行う。
- L3SW11,L3SW12,L3SW21,L3SW22,L3SW31 及び L3SW32 をルートリフレクタのクライアントにして,L3SW01 及び L3SW02 と iBGP ピアリングを行う。
- iBGP のピアリングに使用する IP アドレスには,それぞれの L3SW のループバックインタフェースに割り当てる IP アドレスを使用する。
新検証 NW における,現行の検証 NW から変更される設計を次に示す。
- 現行の検証 NW で用いていた IP マルチキャストルーティングについては,利用しない。
- VTEP の BUM フレームの転送には,IP ユニキャストを用いる設定にする。
- 物理サーバの二つの NIC をアクティブ/アクティブ構成にして,リンクアグリゲーションを用いて L3SW に接続する。
Q 主任は,EVPN の機能1〜3,図3〜5 を参照して,新検証 NW の設計及び EVPN の機能を,上司の S 課長に説明した。2人の会話を次に示す。
- Q 主任:EVPN の技術検証を行うための新検証 NW を設計しました。図5のとおり,L3SW に MP-BGP を設定して,EVPN を用いた VXLAN を構成するための物理ネットワークを構築します。VLAN,VXLAN 及び VTEP については,図4と同じ論理構成を組みます。
- S 課長:新検証 NW で EVPN をどのように利用するのか教えてください。
- Q 主任:EVPN の“機能1”では,L3SW の VTEP は MP-BGP を利用して,リモート VTEP の情報をあらかじめ学習します。BUM フレームを受信した VTEP は,学習したリモート VTEP の情報を参照して,VLAN ID に対応する VNI をもつ各リモート VTEP を宛先に転送できるようになります。VTEP の BUM フレームの転送には,IP ユニキャストを用いる設定にします。
- S 課長:IP マルチキャストルーティングを利用できないネットワークであっても拡張できるようになるのですね。ほかの機能についても説明してください。
- Q 主任:EVPN の“機能2”では,VTEP は MP-BGP を利用して,リモート VTEP に接続された VM の MAC アドレス,VNI 及びリモート VTEP の IP アドレスをあらかじめ学習します。VTEP は,リモート VTEP に接続された VM 宛てのイーサネットフレームを,学習した情報を参照して転送します。“機能2”によって,BUM フレームのうちの f によるフラッディングの発生を低減できます。
- S 課長:ネットワーク負荷の軽減を期待できそうですね。ところで,図5中の物理サーバと L3SW の接続方法は,図3中の接続方法と異なるのですか。
- Q 主任:物理サーバと L3SW との間は,⑪EVPN の“機能3”によって,リンクアグリゲーションを用いて接続します。同一の物理サーバに接続する2台の L3SW に作成するリンクアグリゲーションの論理インタフェースには,同一の物理サーバに接続されていることを識別させるために,同じ g を設定します。
- S 課長:新検証 NW を使ってどのようなテストを実施するのか教えてください。
- Q 主任:VM 同士の通信可否を確認します。
- S 課長:現行の検証 NW から設定を変更する BUM フレームの転送についても,動作を確認してください。
- Q 主任:分かりました。⑫ARP 要求フレームをカプセル化した全ての VXLAN パケットをキャプチャして,宛先 IP アドレスを確認します。
Q 主任が検討した新検証 NW の設計及びテスト内容は,情報システム部で承認された。Q 主任は EVPN の技術検証の実施のため,新検証 NW の構築に着手した。
出題趣旨(IPA)
データセンター事業者や通信事業者のように大規模なネットワークを運用する企業では,ネットワークの拡張性やマルチテナントへの対応は重要な課題である。このような課題に対応するために,VXLAN及びEVPNを利用する企業は少なくない。VXLAN及びEVPNを利用したネットワークの導入や運用には,レイヤー2及びレイヤー3のネットワーク技術について正しく理解することが重要である。本問では,VXLANを利用して構成されたネットワークにEVPNを適用する事例を通じて,VXLAN及びEVPNを解説した。データセンターのネットワークに利用されるVXLAN及びEVPNの検討を題材として,受験者が修得した技術と経験が,実務で活用できる水準かどうかを問う。
設問と解答例
本文,図1及び図2中の a 〜 c に入れる適切な字句又は数値を答えよ。
〔a〕解答例
- 24
〔b〕解答例
- 3
〔c〕解答例
- UDP
解説
本文の根拠
〔VXLAN の概要〕
VXLAN ヘッダー内の a ビットの VNI(VXLAN Network Identifier)を用いて,約 1,677 万個のレイヤー2 のオーバーレイネットワークをレイヤー b のネットワーク上に構成できる。
〔VXLAN の概要〕
VXLAN ヘッダー,c ヘッダー及び IPv4 ヘッダーを付加した IP パケット(以下,VXLAN パケットという)
a は数から逆算できる。2 の 24 乗は 16,777,216 で,本文の「約 1,677 万個」に一致する。RFC 7348 も VNI を 24 ビットのフィールドとして定めており,VLAN ID(12 ビット,約 4,000 個)の上限を超えるために設けられた。b は,VXLAN がレイヤー2 のフレームを IP パケットに包んで運ぶ技術なので,下にあるネットワーク(アンダーレイ)はレイヤー3 である。図1の楕円の中を L3SW 同士が IP でつながっていることとも合う。
c は VXLAN ヘッダーと IPv4 ヘッダーの間に入るトランスポート層のヘッダーで,RFC 7348 では UDP である(宛先ポート番号は IANA 割当ての 4789)。図2の並び「IPv4 ヘッダー/c ヘッダー/VXLAN ヘッダー/イーサネットフレーム」は,外側から順に IP,UDP,VXLAN,元のフレームという入れ子を表している。
間違えやすい点。a はビット数を問うているので「24」と書く(バイト数の 3 ではない)。c は TCP ではない。VXLAN はトンネルなので,再送や順序制御は中身の通信に任せ,UDP で軽く包む。採点講評でも c の正答率が低かったとされている。
採点講評(IPA)
設問1では,(1)cの正答率が低かった。VXLANはデータセンターのネットワークなどに採用される事例が少なくない。また,VXLANのカプセル化は,VXLANを理解する上で重要な技術の一つである。是非知っておいてもらいたい。
本文中の下線①〜③について,それぞれの情報が図2中のどのヘッダー又はイーサネットフレームに含まれるか。図2中の字句を用いて答えよ。
〔①〕解答例
- イーサネットフレーム
〔②〕解答例
- VXLANヘッダー
〔③〕解答例
- IPv4ヘッダー
解説
本文の根拠
〔VXLAN の概要〕
リモート VTEP から受信した VXLAN パケットから次の情報を組み合わせて学習する。
〔VXLAN の概要〕
転送される VXLAN パケットの送信元及び宛先には,各 VTEP に割り当てられた IP アドレスを利用する。
図2
左から順に“IPv4 ヘッダー”,“c ヘッダー”,“VXLAN ヘッダー”,“イーサネットフレーム”の4つの欄が並ぶ。
VXLAN パケットの各部分が何を運んでいるかを対応させる。① リモート VTEP に接続されたサーバの MAC アドレスは,サーバが送ったフレームそのもの,つまりカプセル化された内側のイーサネットフレームの送信元 MAC アドレスにある。② VNI は VXLAN ヘッダーの中のフィールドである(〔VXLAN の概要〕の冒頭のとおり)。③ リモート VTEP の IP アドレスは,本文のとおり VXLAN パケットの送信元 IP アドレスに使われるので,外側の IPv4 ヘッダーにある。
この3つを組み合わせて学習するのは RFC 7348 の学習動作で,受信した VTEP は「内側の送信元 MAC アドレス」と「VNI」と「外側の送信元 IP アドレス」を対応づけて覚える。次にそのサーバ宛てのフレームが来たとき,外側の宛先 IP アドレスに③を入れて送れるようになる。
間違えやすい点は①。「MAC アドレスだからイーサネットフレームのヘッダー」と考えるのはよいが,図2の字句で答えるので「イーサネットフレーム」と書く。外側のフレームは図2に描かれていない。
本文中の下線④について,宛先 IP アドレスを IP マルチキャストのグループアドレスにして転送する目的を,45 字以内で答えよ。
解答例
- 同じレイヤー2のネットワークをもつ全てのリモートVTEPに転送するため
解説
本文の根拠
〔VXLAN の概要〕
④イーサネットフレームが,BUM(Broadcast,Unknown Unicast,Multicast)フレームの場合には,図2中の IPv4 ヘッダーの宛先 IP アドレスに,IP マルチキャストのグループアドレスをセットして転送する
〔現行の検証 NW における VTEP の動作〕
IP マルチキャストのグループアドレスを宛先にして,グループに参加する全てのリモート VTEP に転送する
図4 VXLAN のカプセル化に用いる対応表
L3SW11 は 110 10010 239.0.0.1,120 10020 239.0.0.2,130 10030 239.0.0.3。
BUM フレームは,宛先が全員(ブロードキャスト)か,宛先の場所がまだ分からない(Unknown Unicast)か,複数の相手(マルチキャスト)なので,特定の1つのリモート VTEP には送れない。同じレイヤー2 のネットワーク(同じ VNI)に属するサーバをもつ全てのリモート VTEP に届ける必要がある。そこで RFC 7348 は,VNI ごとに IP マルチキャストのグループを対応させ,BUM フレームをそのグループ宛てに送る方法を示している。グループに参加している VTEP にだけ,アンダーレイのマルチキャストルーティングで複製して届く。
本文でも,図4の対応表で VNI とグループアドレスが1対1に対応しており(10010 は 239.0.0.1 など),〔現行の検証 NW における VTEP の動作〕(1)で「グループに参加する全てのリモート VTEP に転送する」と書かれている。L2 のブロードキャストを,L3 のネットワーク上で同じ範囲に広げるための仕組みである。
45字に収める。解答例は「同じレイヤー2のネットワークをもつ全てのリモートVTEPに転送するため」で35字。要素は「同じレイヤー2 のネットワーク(同じ VNI)をもつ」と「全てのリモート VTEP に」の2つ。「全ての VTEP に送るため」だけでは,無関係な VNI の VTEP にまで送ることになり,グループアドレスを VNI ごとに分けている意味が出ない。
本文中の d,e に入れる適切な字句を答えよ。
〔d〕解答例
- LSDB
〔e〕解答例
- 最短経路
解説
本文の根拠
〔現行の検証ネットワーク〕
L3SW は,OSPF で交換する LSA(Link State Advertisement)の情報から d というデータベースを作成する。次に,d を基に,それぞれの L3SW を根とする e ツリーを作成して,ルーティングテーブルに経路情報を登録する。
OSPF(RFC 2328)はリンクステート型のルーティングプロトコルである。各ルータは LSA で自分のリンクの状態を広告し,受け取った LSA を集めてエリア内のトポロジー全体を表すデータベースを作る。これが LSDB(Link State Database)で,同じエリアの全ルータが同じ内容をもつ。
次に各ルータは,LSDB を基に自分を根(ルート)とした最短経路ツリー(SPF ツリー)をダイクストラ法で計算し,各宛先への最短経路をルーティングテーブルに登録する。本文の「それぞれの L3SW を根とする」が,自分を起点に計算することを表している。
間違えやすい点。d は「ルーティングテーブル」ではない。ルーティングテーブルは計算の結果で,本文でも最後に出てくる。e は「スパニング」(STP のスパニングツリー)と混同しやすいが,OSPF が作るのはコストの合計が最小になる経路の木なので「最短経路」。「SPF」と書いても意味は同じだが,空欄の後ろが「ツリー」なので最短経路ツリーとなる語を入れる。採点講評では e の正答率が低かったとされている。
採点講評(IPA)
設問2では,(1)e,(2)の正答率が低かった。OSPFは多くのネットワーク技術者にとって設計,構築及び運用など,様々な場面で必要とされる技術である。OSPFの仕組みや仕様を正しく理解してほしい。
本文中の下線⑤について,K 社においてルータ ID は,OSPF のネットワーク内で何を識別するものか。20 字以内で答えよ。
解答例
- OSPFが動作する各L3SW
解説
本文の根拠
〔現行の検証ネットワーク〕
⑤LSA に含まれるルータ IDには,それぞれの L3SW のループバックインタフェースに割り当てた IP アドレスを使用している。
〔現行の検証ネットワーク〕
L3SW の経路制御には OSPF を用いている。
図3
L3SW01 10.0.0.1/32,L3SW02 10.0.0.2/32,L3SW11 10.0.0.11/32,L3SW12 10.0.0.12/32,L3SW21 10.0.0.21/32,L3SW22 10.0.0.22/32,L3SW31 10.0.0.31/32,L3SW32 10.0.0.32/32。
OSPF のルータ ID は,OSPF を動かしているルータ1台1台を識別する32ビットの値である(RFC 2328 は,AS の中でルータを一意に識別する番号と定めている)。LSA には広告元のルータ ID が入り,LSDB の中で「どのルータのリンク情報か」を区別するのに使われる。IPv4 アドレスと同じ形式で書くが,アドレスそのものではなく名札である。
K 社の現行の検証 NW では OSPF を動かしているのは L3SW で,図3のとおり8台の L3SW それぞれのループバックインタフェースに別々の IP アドレスが付いている。これをルータ ID に使っているので,ルータ ID は各 L3SW を識別するものになる。
20字に収める。解答例は「OSPFが動作する各L3SW」で14字。設問は「K 社において」何を識別するかを問うので,一般論の「ルータ」ではなく本文の機器名 L3SW で答える。「インタフェース」や「ネットワーク」は誤り。ルータ ID は機器単位で1つであり,インタフェースごとには付かない。採点講評では(2)の正答率が低かったとされている。
採点講評(IPA)
設問2では,(1)e,(2)の正答率が低かった。OSPFは多くのネットワーク技術者にとって設計,構築及び運用など,様々な場面で必要とされる技術である。OSPFの仕組みや仕様を正しく理解してほしい。
本文中の下線⑥について,ECMP を用いるために必要となる設計を,“経路”と“コスト”という字句を用いて 45 字以内で答えよ。
解答例
- 複数ある経路のそれぞれの経路について,コストの合計値を同じ値にする。
解説
本文の根拠
〔現行の検証ネットワーク〕
⑥OSPF の ECMP(Equal-Cost Multipath)によって,トラフィックを負荷分散している。
図3
L3SW01 と L3SW02 はそれぞれ下段の6台の L3SW 全てと接続している(L3SW01 と L3SW02 の間,下段の L3SW 同士の間には回線がない)。
ECMP は名前のとおり「コストの等しい複数の経路」にトラフィックを分ける仕組みである。OSPF は宛先ごとにコストの合計が最小の経路を選ぶので,最小の経路が1本しかなければそれだけが使われ,負荷分散にならない。複数の経路で合計コストが同じ最小値になるように,インタフェースのコストを設計しておく必要がある(RFC 2328 も等コストの経路が複数あればそれらを保持して分散できるとしている)。
図3では,例えば L3SW11 から L3SW31 へは L3SW01 経由と L3SW02 経由の2本の経路がある。どちらも2区間なので,各区間のコストを同じにしておけば合計コストが等しくなり,ECMP で両方を使える。
45字に収める。解答例は「複数ある経路のそれぞれの経路について,コストの合計値を同じ値にする。」で34字。設問の指定語“経路”と“コスト”を使い,「経路ごとの合計(区間の和)」を同じにすることを書く。「コストを同じにする」だけでは,1本の回線のコストのことか経路全体のことかが分からない。
本文中の下線⑦について,VTEP の IP アドレスに物理インタフェースの IP アドレスではなく,ループバックインタフェースの IP アドレスを使用するのはなぜか。45 字以内で答えよ。
解答例
- 一つの物理インタフェースに障害があってもVTEPとして動作できるから
解説
本文の根拠
〔現行の検証ネットワーク〕
⑦VTEP の IP アドレスには,それぞれの L3SW のループバックインタフェースに割り当てた IP アドレスを使用している。
図3
L3SW01 と L3SW02 はそれぞれ下段の6台の L3SW 全てと接続している
物理インタフェースの IP アドレスは,そのインタフェース(回線)が障害で落ちると使えなくなり,そのアドレスへの経路も消える。ループバックインタフェースは機器の中の論理的なインタフェースで,特定の回線に依存せず,機器が動いている限り up のままである。OSPF でループバックのアドレスを広告しておけば,残っている回線を経由してそのアドレスに到達できる。
図3では,下段の各 L3SW は L3SW01 と L3SW02 の2台に回線をもつ。VTEP のアドレスを片方の回線の物理インタフェースに付けると,その回線が切れた時点で VTEP として通信できなくなる。ループバックに付けておけば,もう一方の回線経由で VXLAN パケットを受け続けられる。ルータ ID(⑤)にループバックを使うのも同じ理由である。
45字に収める。解答例は「一つの物理インタフェースに障害があってもVTEPとして動作できるから」で34字。要素は「物理インタフェース(回線)の障害」と「それでも VTEP として動作(通信)を続けられる」の2つ。「アドレスが変わらないから」だけでは,何が起きたときに困らないのかが書けていない。
表1中の [ ア ] 〜 [ カ ] に入れる適切な通信可否を,表1の凡例に倣い“○”又は“×”で答えよ。
〔ア〕解答例
- ×
〔イ〕解答例
- ×
〔ウ〕解答例
- ×
〔エ〕解答例
- ×
〔オ〕解答例
- ○
〔カ〕解答例
- ×
解説
本文の根拠
図4 VM の IP アドレスと VLAN ID
VM11 192.168.1.1/24 110,VM12 192.168.1.1/24 120,VM13 192.168.1.1/24 130,VM21 192.168.1.2/24 210,VM22 192.168.1.2/24 220,VM23 192.168.1.2/24 230,VM31 192.168.1.3/24 310,VM32 192.168.1.3/24 320,VM33 192.168.1.3/24 330。
図4 VXLAN のカプセル化に用いる対応表
L3SW21 は 210 10010 239.0.0.1,220 10020 239.0.0.2,230 10040 239.0.0.4。L3SW31 は 310 10010 239.0.0.1,320 10040 239.0.0.4,330 10030 239.0.0.3。
表1
通信元 VM11:VM11 は −,VM12 は ×,VM13 は ×,VM31 は ○,VM32 は ×,VM33 は ×。
レイヤー2 で通信できるのは,同じ VNI(同じレイヤー2 のネットワーク)に属する VM 同士だけである。VTEP は受信したフレームの VLAN ID を対応表で VNI に変換してカプセル化し,受信側は VNI を自分の対応表で VLAN ID に戻す。VNI が違えば別のネットワークで,互いのフレームは届かない。
VM23 は VLAN 230 で,L3SW21 の対応表では VNI 10040 になる。VNI 10040 をもつのは L3SW21 の VLAN 230 と L3SW31 の VLAN 320(VM32)だけである。したがって VM23 と通信できるのは VM32 だけで,オが ○,ほかは全て × になる。VM11・VM12・VM13 は VNI 10010・10020・10030,VM31 と VM33 は VNI 10010・10030 で,いずれも 10040 ではない。表1の VM11 の行(VNI 10010 で VM31 とだけ ○)で同じ読み方を検算できる。
間違えやすい点は IP アドレスにつられること。VM23 と VM21・VM22 は同じ 192.168.1.2 で,VM31〜VM33 はどれも同じ 192.168.1.0/24 に属するが,これはレイヤー2 の到達性を決めない。決めるのは VNI の一致だけである。
本文中の下線⑧について,VXLAN パケットの宛先 IP アドレスを答えよ。
解答例
- 239.0.0.1
解説
本文の根拠
〔現行の検証 NW における VTEP の動作〕
⑧VM11 から受信した VM31 の MAC アドレスを問い合わせる ARP 要求フレームに対して VXLAN のカプセル化を行い,IP マルチキャストのグループアドレスを宛先にして,グループに参加する全てのリモート VTEP に転送する。
図4 VM の IP アドレスと VLAN ID
VM11 192.168.1.1/24 110
図4 VXLAN のカプセル化に用いる対応表
L3SW11 は 110 10010 239.0.0.1
ARP 要求はブロードキャストなので BUM フレームに当たり,本文④のとおり外側の宛先 IP アドレスには IP マルチキャストのグループアドレスが入る。どのグループかは,受信したフレームの VLAN ID から対応表で決まる。
VM11 は VLAN 110 に属する。L3SW11 の対応表で VLAN ID 110 は VNI 10010,グループアドレス 239.0.0.1 に対応する。よって VXLAN パケットの宛先 IP アドレスは 239.0.0.1 である。VNI 10010 をもつ L3SW21・L3SW31 の VTEP も同じ 239.0.0.1 のグループに参加しているので,そこへ届く。
間違えやすい点。宛先を VM31 の IP アドレス(192.168.1.3)や L3SW31 の VTEP の IP アドレス(10.0.0.31)にしない。前者はカプセル化された内側の ARP の中身で,後者は VM31 の場所をまだ知らないので使えない(それを知るための ARP である)。
本文中の下線⑨の動作について,L3SW31 が L3SW11 の VTEP 宛てに転送するために,L3SW11 から ARP 要求フレームを含む VXLAN パケットを受信したときに学習する情報を,45 字以内で答えよ。
解答例
- VM11のMACアドレス,VNI及びL3SW11のVTEPのIPアドレス
解説
本文の根拠
〔現行の検証 NW における VTEP の動作〕
⑨VM31 から受信した ARP 応答フレームに対して,VXLAN のカプセル化を行い,L3SW11 の VTEP 宛てに転送する。
〔VXLAN の概要〕
VTEP は,イーサネットフレームの宛先に応じて VXLAN パケットの宛先を決定するための情報として,リモート VTEP から受信した VXLAN パケットから次の情報を組み合わせて学習する。
〔VXLAN の概要〕
イーサネットフレームが,VTEP によって学習されているサーバ宛てのユニキャストの場合には,図2中の IPv4 ヘッダーの宛先 IP アドレスに,リモート VTEP の IP アドレスをセットして転送する。
ARP 応答は VM31 から VM11 宛てのユニキャストである。L3SW31 の VTEP がこれを L3SW11 の VTEP 宛てに直接(ユニキャストで)送れるのは,VM11 がどのリモート VTEP の先にいるかを既に学習しているからである。その学習の機会は,直前の(1)で L3SW11 から届いた ARP 要求入りの VXLAN パケットしかない。
〔VXLAN の概要〕の①〜③のとおり,VTEP は受信した VXLAN パケットから「内側のフレームの送信元 MAC アドレス」「VXLAN ヘッダーの VNI」「外側の IPv4 ヘッダーの送信元 IP アドレス」を組み合わせて学習する。ARP 要求の送信元は VM11,VNI は 10010,外側の送信元は L3SW11 の VTEP なので,「VM11 の MAC アドレス,VNI(10010),L3SW11 の VTEP の IP アドレス(10.0.0.11)」を学習する。これで VM11 宛てのユニキャストの転送先が決まる。
45字に収める。解答例は「VM11のMACアドレス,VNI及びL3SW11のVTEPのIPアドレス」で36字。3つの情報を本文の①〜③の順にそろえ,それぞれ「誰の」ものかを具体的に書く。「送信元の MAC アドレスと IP アドレス」では,VM11 の IP アドレス(192.168.1.1)と読めてしまう。
表2中の [ キ ] 〜 [ コ ] に入れる適切な字句を,図3及び図4中の字句を用いて答えよ。
〔キ〕解答例
- 10010
〔ク〕解答例
- 10.0.0.31
〔ケ〕解答例
- 10010
〔コ〕解答例
- 10.0.0.11
解説
本文の根拠
表2
L3SW11:AC-αβ-F1-00-00-31,VNI は [ キ ],リモート VTEP の IP アドレスは [ ク ]。L3SW31:AC-αβ-F1-00-00-11,VNI は [ ケ ],リモート VTEP の IP アドレスは [ コ ]。
図3
L3SW11 10.0.0.11/32
図3
L3SW31 10.0.0.31/32
図4 VXLAN のカプセル化に用いる対応表
L3SW31 は 310 10010 239.0.0.1
表2は,ARP のやり取りの後に各 L3SW が学習した「相手の VM の MAC アドレス,VNI,その VM がいるリモート VTEP の IP アドレス」の組である。L3SW11 は(3)の ARP 応答(VM31 から)を受けて VM31 の情報を,L3SW31 は(1)の ARP 要求(VM11 から)を受けて VM11 の情報を学習している(設問3(2))。
VNI はどちらも 10010 である(VM11 の VLAN 110 と VM31 の VLAN 310 はともに VNI 10010)。リモート VTEP の IP アドレスは,VTEP にループバックインタフェースのアドレスを使っているので図3の表から読む。L3SW11 から見たリモート VTEP は L3SW31 で 10.0.0.31(ク),L3SW31 から見たリモート VTEP は L3SW11 で 10.0.0.11(コ)である。
間違えやすい点。採点講評のとおり,クとコを逆にする誤りと,VM の IP アドレス(192.168.1.x)を書く誤りが多い。表2の行の機器名は「学習した側」,MAC アドレスの列は「相手の VM」なので,リモート VTEP は相手の VM がつながる L3SW になる。
採点講評(IPA)
設問3では,(3)ク,コの正答率がやや低かった。クとコの解答が逆であったり,VMのIPアドレスにしていたりする誤った解答が散見された。L3SW11及びL3SW31で行われる処理自体は複雑ではないので,本文をよく読んで正答を導き出すよう心掛けてもらいたい。
本文中の下線⑩について,ルートリフレクタを用いる利点を“iBGP”という字句を用いて 25 字以内で答えよ。また,図5中の L3SW01 及び L3SW02 をルートリフレクタとして冗長化するときに,ループを防止するために設定する ID の名称を答えよ。
〔利点〕解答例
- iBGPピアの数を減らすことができる。
〔名称〕解答例
- クラスターID
解説
本文の根拠
〔新検証 NW の設計〕
⑩L3SW01 及び L3SW02 を MP-BGP のルートリフレクタにして,L3SW01 と L3SW02 との間で iBGP ピアリングを行う。
〔新検証 NW の設計〕
L3SW11,L3SW12,L3SW21,L3SW22,L3SW31 及び L3SW32 をルートリフレクタのクライアントにして,L3SW01 及び L3SW02 と iBGP ピアリングを行う。
図5
注記 iBGP ピアのうち,L3SW01 と L3SW02 との間,L3SW01 と L3SW11 との間及び L3SW02 と L3SW11 との間を例として図示している。
利点。BGP(RFC 4271)では,iBGP ピアから受け取った経路を別の iBGP ピアへ広告しない。このため AS 内の全ルータに経路を行き渡らせるには,本来は全ての BGP ルータ同士で iBGP ピアを張るフルメッシュが要る。新検証 NW の8台なら 8×7÷2=28 本である。ルートリフレクタ(RFC 4456)は,クライアントから受け取った経路を他のクライアントへ反射する例外を認める仕組みで,クライアントはルートリフレクタとだけピアを張ればよい。本文の設計では L3SW01・L3SW02 間の1本と,6台のクライアントがそれぞれ2台と張る12本の計13本で済み,クライアント1台当たりでは7本が2本になる。
名称。ルートリフレクタを2台で冗長化すると,一方が反射した経路がもう一方に届き,また反射されて戻る,という循環が起こりうる。RFC 4456 はこれを防ぐため,同じクラスターのルートリフレクタに共通の CLUSTER_ID を設定し,反射するときに経路の CLUSTER_LIST 属性に自分の CLUSTER_ID を加える。受け取った経路の CLUSTER_LIST に自分の CLUSTER_ID があれば捨てる。したがって答えは「クラスター ID」である。
25字に収める(利点)。解答例は「iBGPピアの数を減らすことができる。」で19字。指定語“iBGP”を使い,「ピア(セッション)の数が減る」ことを書く。「設定が簡単になる」だけでは何が減るのかが書けていない。名称は,ルータ ID や AS 番号と書く誤りに注意する(冗長化した2台は同じ AS で,ルータ ID は機器ごとに別)。
採点講評(IPA)
設問4では,(1)の正答率が低かった。設問2のOSPFと同様に,BGPも様々な場面で利用されている重要なネットワーク技術である。BGPについても理解を深めてほしい。
本文中の f,g に入れる適切な字句を,本文中の字句を用いて答えよ。
〔f〕解答例
- Unknown Unicast
〔g〕解答例
- ESI
解説
本文の根拠
〔新検証 NW の設計〕 Q 主任の発言
“機能2”によって,BUM フレームのうちの f によるフラッディングの発生を低減できます。
〔VXLAN の概要〕
BUM(Broadcast,Unknown Unicast,Multicast)フレーム
〔EVPN の概要〕 機能3
自身に接続されたサーバを識別する ESI(Ethernet Segment Identifier)という識別子を交換できるようになる。同じ ESI を設定した論理インタフェースをもつ複数の VTEP は,サーバとの接続にリンクアグリゲーションを利用できる。
〔新検証 NW の設計〕 Q 主任の発言
同一の物理サーバに接続されていることを識別させるために,同じ g を設定します。
f。Unknown Unicast は,宛先 MAC アドレスの場所(どのリモート VTEP の先にいるか)をまだ学習していないユニキャストで,VTEP は仕方なく BUM として全てのリモート VTEP に送る(フラッディング)。機能2 では,VTEP が MP-BGP でリモートの VM の MAC アドレス,VNI,リモート VTEP の IP アドレスを「あらかじめ」学習する(RFC 7432 の MAC/IP Advertisement ルート)。通信が始まる前から宛先が分かっているので,Unknown Unicast になる場面が減る。Broadcast(ARP 要求など)や Multicast は宛先が本来複数なので,学習しても減らない。
g。機能3 のとおり,EVPN では同じ物理サーバ(イーサネットセグメント)につながっていることを ESI で表す。2台の L3SW のリンクアグリゲーションの論理インタフェースに同じ ESI を設定すると,互いに MP-BGP で ESI を交換し,同じサーバへの2本の回線を1つの束として扱える(RFC 7432 のマルチホーミング)。
本文中の字句で答える設問なので,f は BUM の説明にある表記どおり「Unknown Unicast」,g は機能3 の「ESI」と書く。f に「ブロードキャスト」と書く誤りに注意する。
本文中の下線⑪について,現行の検証 NW と比較したときの利点を 25 字以内で答えよ。
解答例
- 二つの回線の帯域を有効に利用できる。
解説
本文の根拠
〔新検証 NW の設計〕 Q 主任の発言
⑪EVPN の“機能3”によって,リンクアグリゲーションを用いて接続します
〔現行の検証ネットワーク〕
物理サーバの二つの NIC はアクティブ/スタンバイ構成であり,L3SW11,L3SW21 及び L3SW31 に接続する NIC をアクティブにしている。
〔新検証 NW の設計〕
物理サーバの二つの NIC をアクティブ/アクティブ構成にして,リンクアグリゲーションを用いて L3SW に接続する。
現行の検証 NW では,物理サーバの2つの NIC はアクティブ/スタンバイで,平常時に通信するのはアクティブ側の1本だけである。スタンバイ側の回線は障害に備えて待っているだけで,帯域は使われない。
新検証 NW では機能3 により,別々の L3SW につながる2本の回線をリンクアグリゲーションで束ね,NIC をアクティブ/アクティブにする。平常時から2本とも通信に使うので,使える帯域が2本分になり,片方が切れても残りで通信を続けられる。比較の相手が「アクティブ/スタンバイ」であることが本文から読み取るべき点である。
25字に収める。解答例は「二つの回線の帯域を有効に利用できる。」で18字。冗長化そのもの(片方が切れても通信できる)は現行のアクティブ/スタンバイでも実現できているので,現行と比べた利点にはならない。「2本の回線を同時に使える」ことを書く。
本文中の下線⑫について,VTEP は宛先 IP アドレスにセットするリモート VTEP の IP アドレスをどのように学習するか。20 字以内で答えよ。
解答例
- MP-BGPを用いて学習する。
解説
本文の根拠
〔新検証 NW の設計〕 Q 主任の発言
⑫ARP 要求フレームをカプセル化した全ての VXLAN パケットをキャプチャして,宛先 IP アドレスを確認します
〔EVPN の概要〕 機能1
EVPN を適用した場合,VTEP は MP-BGP を用いて,リモート VTEP の IP アドレス及び VNI などの情報をあらかじめ学習する。
〔新検証 NW の設計〕
VTEP の BUM フレームの転送には,IP ユニキャストを用いる設定にする。
新検証 NW では IP マルチキャストを使わず,BUM フレーム(ARP 要求など)を IP ユニキャストで送る。ARP 要求を1つのグループアドレス宛てに送る代わりに,同じ VNI をもつリモート VTEP の1台ずつに宛先 IP アドレスを変えて複製して送る。そのためには,どのリモート VTEP がその VNI をもっているかを事前に知っていなければならない。
現行の NW では,リモート VTEP の情報は受信した VXLAN パケットから学習していた。EVPN の機能1 では,VTEP は MP-BGP を用いてリモート VTEP の IP アドレスと VNI をあらかじめ学習する(RFC 8365 では,EVPN の Inclusive Multicast Ethernet Tag ルートで,各 VTEP が BUM を受け取る VNI と自分の IP アドレスを広告する)。
20字に収める。解答例は「MP-BGPを用いて学習する。」で15字。問われているのは「どのように」なので,学習の手段(MP-BGP)を書く。「VXLAN パケットから学習する」は現行の NW の方法で,BUM を最初に送る時点では使えない。
本文中の下線⑫について,ある VLAN ID をセットされた ARP 要求フレームは,VTEP によってどのようなリモート VTEP に転送されるか。“VNI”という字句を用いて 40 字以内で答えよ。
解答例
- VLAN IDに対応するVNIをもつ全てのリモートVTEP
解説
本文の根拠
〔新検証 NW の設計〕 Q 主任の発言
BUM フレームを受信した VTEP は,学習したリモート VTEP の情報を参照して,VLAN ID に対応する VNI をもつ各リモート VTEP を宛先に転送できるようになります。
〔新検証 NW の設計〕
新検証 NW の VLAN,VXLAN 及び VTEP を図4と同じ論理構成にする。
ARP 要求はブロードキャストなので BUM フレームである。VTEP は受信したフレームの VLAN ID を対応表で VNI に変換し,その VNI をもつリモート VTEP の全てに,1台ずつユニキャストで送る。VNI が違うリモート VTEP は別のレイヤー2 ネットワークなので送らない。これは現行の検証 NW でグループアドレスに参加する VTEP に届けていたのと同じ範囲を,ユニキャストの複製で実現していることになる。
本文では Q 主任が「VLAN ID に対応する VNI をもつ各リモート VTEP を宛先に転送できる」と説明している。新検証 NW は図4と同じ論理構成なので,例えば VM11(VLAN 110,VNI 10010)の ARP 要求は,VNI 10010 をもつ L3SW21 と L3SW31 の VTEP 宛てに(図4で構成が省略されている L3SW12 などは除いて考える)送られる。⑫のキャプチャでは,これらの VTEP の IP アドレスを宛先とするパケットが並ぶはずである。
40字に収める。解答例は「VLAN IDに対応するVNIをもつ全てのリモートVTEP」で29字。指定語“VNI”を使い,「VLAN ID に対応する VNI をもつ」という絞り込みと,「全ての」という範囲の両方を書く。「全てのリモート VTEP」だけでは VNI の違う VTEP にも送ることになる。
出典:令和6年度 春期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)