‹

平成28年度 秋期 午後Ⅱ

平成28年度 秋期に実施されたネットワークスペシャリスト試験 午後Ⅱの全2問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 ネットワークシステムの拡張

ネットワークシステムの拡張に関する次の記述を読んで,設問1〜5に答えよ。

工務店の A 社は,全国規模で住宅や店舗の施工を請け負っている。施主への情報提供に力を入れており,次の三つの機能をもつ情報システムを稼働させている。

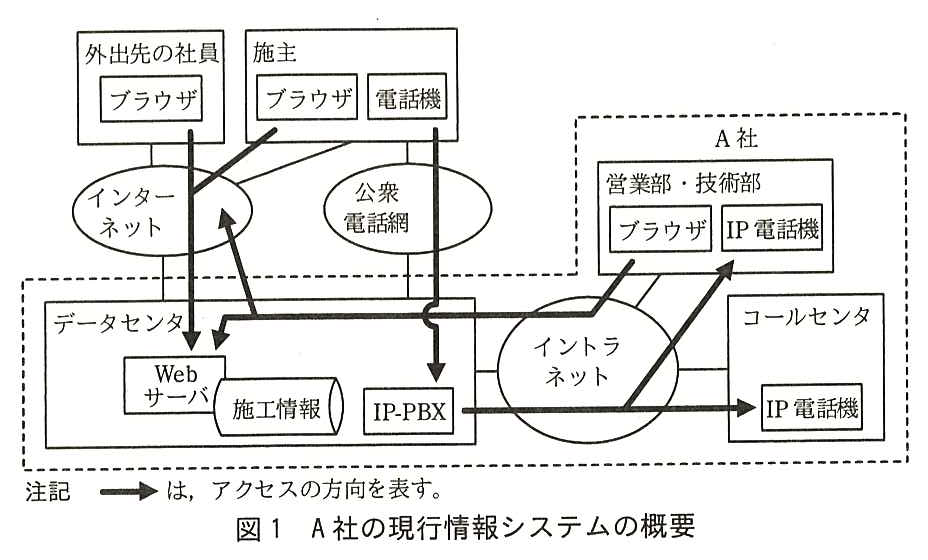
A 社の現行情報システムの概要を図1に示す。

A 社の現行情報システムの概要図。社外に,外出先の社員(ブラウザ)と施主(ブラウザ,電話機)がいる。外出先の社員と施主のブラウザはインターネットに,施主の電話機は公衆電話網に接続している。A 社(破線の枠)の中に,データセンタ(Web サーバ,施工情報,IP-PBX),営業部・技術部(ブラウザ,IP 電話機),コールセンタ(IP 電話機),及びイントラネットがある。データセンタはインターネット,公衆電話網及びイントラネットに接続し,営業部・技術部とコールセンタはイントラネットに接続している。アクセスの方向を表す矢印は次のとおり。外出先の社員のブラウザから,インターネットを経由してデータセンタの Web サーバへ。施主のブラウザから,インターネットを経由して Web サーバへ。施主の電話機から,公衆電話網を経由して IP-PBX へ。IP-PBX から,イントラネットを経由してコールセンタの IP 電話機へ,及び営業部・技術部の IP 電話機へ。営業部・技術部のブラウザから,イントラネットを経由して Web サーバへ,及びインターネットへ。注記:矢印は,アクセスの方向を表す。
図1 A 社の現行情報システムの概要

情報システム部は,現在,施主との情報連携を強化するために,ブラウザを活用した情報システムの機能拡張に取り組んでいる。ネットワーク担当の B 君が,ネットワークシステムに関する現行仕様の調査と,機能拡張に伴うネットワーク拡張計画の作成を行っている。

情報システムの機能拡張の構想を次に示す。

〔現行ネットワーク構成〕

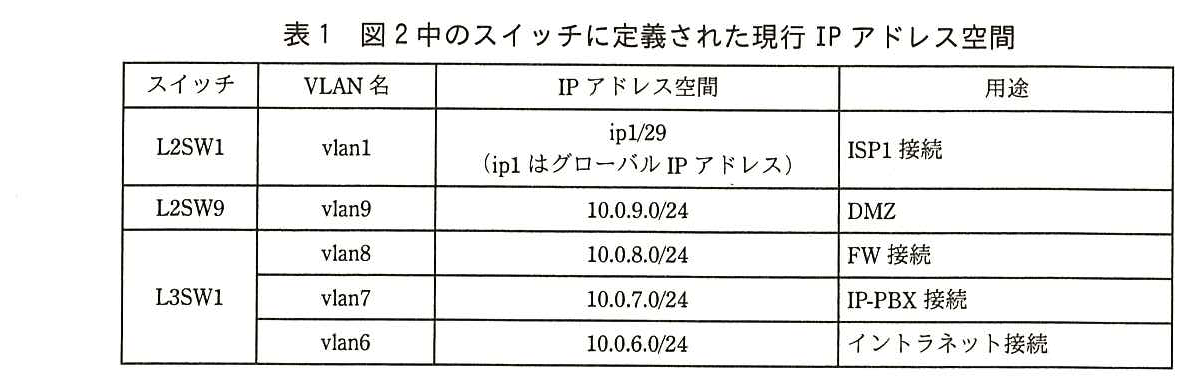
A 社の現行ネットワーク構成を図2に,図2中のスイッチに定義された現行 IP アドレス空間を表1に,それぞれ示す。
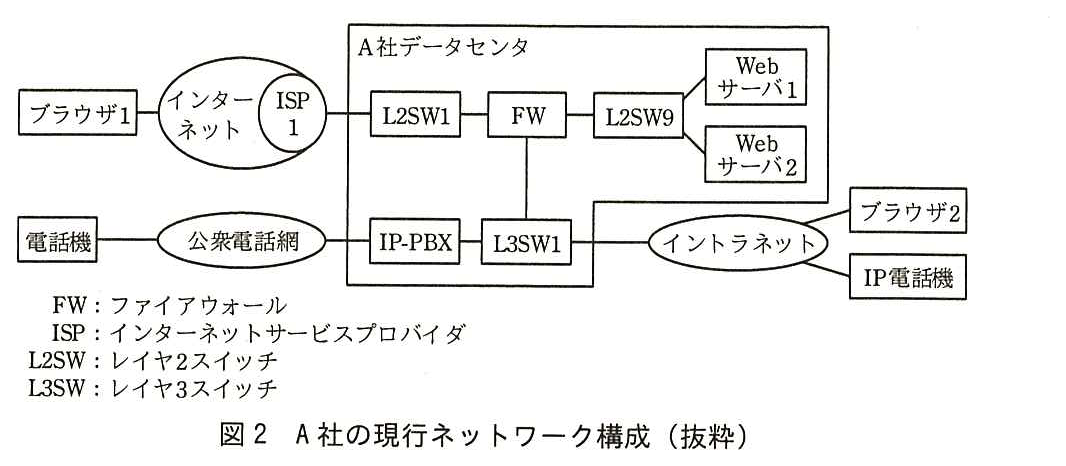
A 社の現行ネットワーク構成図。ブラウザ1がインターネットに接続し,インターネット内の ISP1 が A 社データセンタの L2SW1 に接続している。データセンタ内では,L2SW1 − FW − L2SW9 と接続し,L2SW9 に Web サーバ1と Web サーバ2が接続している。FW の下に L3SW1 が接続している。電話機が公衆電話網に接続し,公衆電話網がデータセンタの IP-PBX に接続し,IP-PBX が L3SW1 に接続している。L3SW1 はイントラネットに接続し,イントラネットにブラウザ2と IP 電話機が接続している。凡例:FW:ファイアウォール,ISP:インターネットサービスプロバイダ,L2SW:レイヤ2スイッチ,L3SW:レイヤ3スイッチ。
図2 A 社の現行ネットワーク構成(抜粋)
列はスイッチ,VLAN 名,IP アドレス空間,用途。L2SW1:vlan1,ip1/29(ip1 はグローバル IP アドレス),ISP1 接続。L2SW9:vlan9,10.0.9.0/24,DMZ。L3SW1:vlan8,10.0.8.0/24,FW 接続。L3SW1:vlan7,10.0.7.0/24,IP-PBX 接続。L3SW1:vlan6,10.0.6.0/24,イントラネット接続。
表1 図2中のスイッチに定義された現行 IP アドレス空間

B 君が調査した,A 社の現行ネットワークシステムの仕様を次に示す。

〔マルチホーミング〕

B 君は,二つの ISP サービス(ISP1,ISP2)を同時に利用するマルチホーミングの構成を考えた。この構成では,A 社が負荷分散の仕組みを用意する必要がある。調査したところ,マルチホーミング用の負荷分散装置(以下,LB という)があり,この装置は,負荷分散機能の他に,DNS 機能,NAT 機能をもつことが分かった。

B 君は LB を利用した新たなネットワーク構成を考えた。

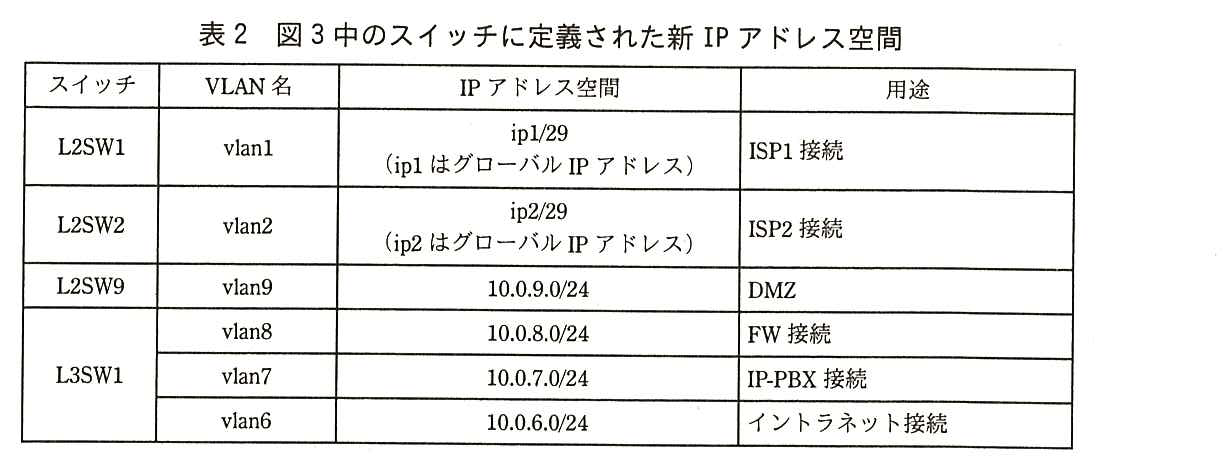
A 社の新ネットワーク構成を図3に,図3中のスイッチに定義された LAN の新 IP アドレス空間を表2に,それぞれ示す。
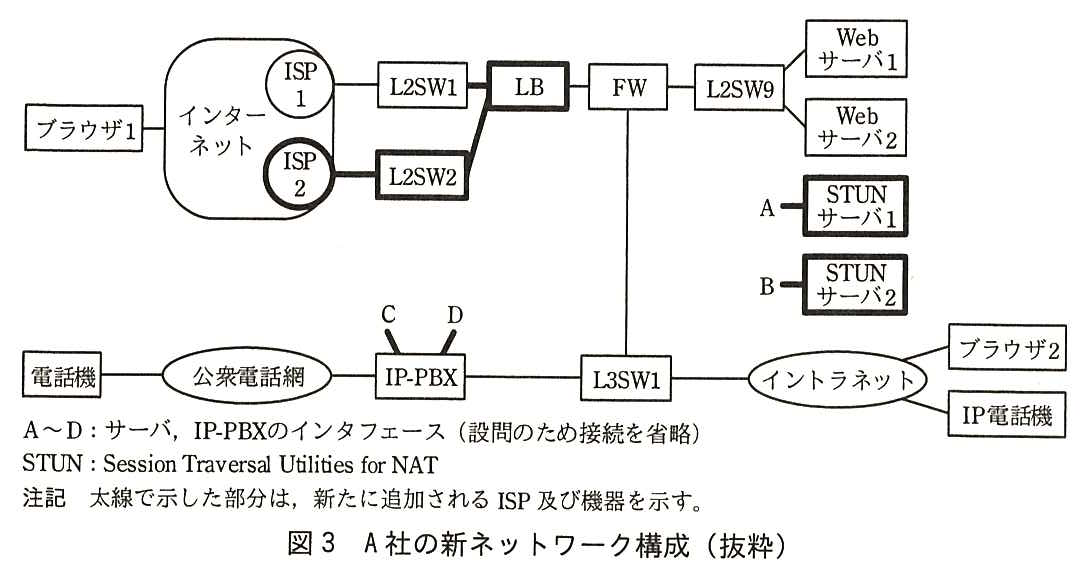
A 社の新ネットワーク構成図。ブラウザ1がインターネットに接続している。インターネット内の ISP1 が L2SW1 に,ISP2 が L2SW2 に接続し,L2SW1 と L2SW2 がともに LB に接続している。LB − FW − L2SW9 と接続し,L2SW9 に Web サーバ1と Web サーバ2が接続している。FW の下に L3SW1 が接続している。STUN サーバ1(インタフェース A)と STUN サーバ2(インタフェース B)があり,接続先は描かれていない。電話機 − 公衆電話網 − IP-PBX − L3SW1 − イントラネットと接続し,イントラネットにブラウザ2と IP 電話機が接続している。IP-PBX にはインタフェース C と D が出ており,接続先は描かれていない。太線で示した新たに追加される ISP 及び機器は,ISP2,L2SW2,LB,STUN サーバ1,STUN サーバ2 と,それらの接続線である。凡例:A〜D:サーバ,IP-PBX のインタフェース(設問のため接続を省略),STUN:Session Traversal Utilities for NAT。注記:太線で示した部分は,新たに追加される ISP 及び機器を示す。
図3 A 社の新ネットワーク構成(抜粋)
列はスイッチ,VLAN 名,IP アドレス空間,用途。L2SW1:vlan1,ip1/29(ip1 はグローバル IP アドレス),ISP1 接続。L2SW2:vlan2,ip2/29(ip2 はグローバル IP アドレス),ISP2 接続。L2SW9:vlan9,10.0.9.0/24,DMZ。L3SW1:vlan8,10.0.8.0/24,FW 接続。L3SW1:vlan7,10.0.7.0/24,IP-PBX 接続。L3SW1:vlan6,10.0.6.0/24,イントラネット接続。
表2 図3中のスイッチに定義された新 IP アドレス空間

LB を使ったマルチホーミングの概要を次に示す。

〔ブラウザを使ったビデオ電話の通信〕

情報システム部は,WebRTC(Web Real-Time Communication)に準拠した AP を導入する予定である。WebRTC は,ブラウザを使った音声,動画などの通信規約であり,W3C 及び IETF から仕様が公開されている。この WebRTC を使ったビデオ電話では,AP をダウンロードしたブラウザ間で直接通信(以下,AP 間通信という)を行う。NAT 機能が介在する場合の AP 間通信の例を,図4に示す。
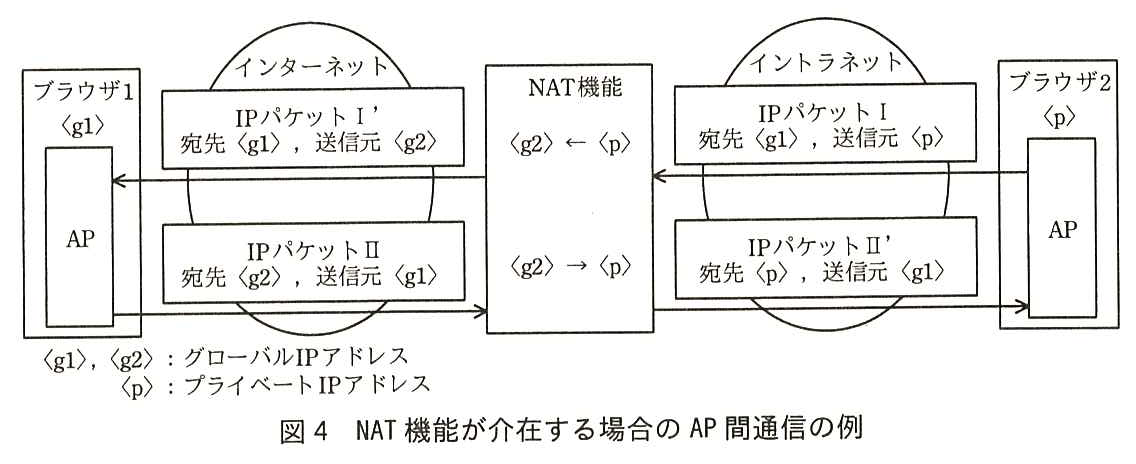
左にブラウザ1〈g1〉(AP が動作),中央に NAT 機能,右にブラウザ2〈p〉(AP が動作)がある。ブラウザ1と NAT 機能の間はインターネット,NAT 機能とブラウザ2の間はイントラネットである。上段:ブラウザ2の AP から IP パケットⅠ(宛先〈g1〉,送信元〈p〉)がイントラネットを通って NAT 機能に届き,NAT 機能が〈g2〉←〈p〉と変換して,IP パケットⅠ’(宛先〈g1〉,送信元〈g2〉)としてインターネットを通ってブラウザ1の AP に届く。下段:ブラウザ1の AP から IP パケットⅡ(宛先〈g2〉,送信元〈g1〉)がインターネットを通って NAT 機能に届き,NAT 機能が〈g2〉→〈p〉と変換して,IP パケットⅡ’(宛先〈p〉,送信元〈g1〉)としてイントラネットを通ってブラウザ2の AP に届く。凡例:〈g1〉,〈g2〉:グローバル IP アドレス,〈p〉:プライベート IP アドレス。
図4 NAT 機能が介在する場合の AP 間通信の例

サーバを介さない通信では,通信相手の IP アドレスを知る仕組みが必要である。図4の例では,NAT 機能によってブラウザ2の IP アドレス〈p〉が〈g2〉に変換されている。その場合,ブラウザ1上の AP は,通信相手の IP アドレスとして,〈p〉ではなく〈g2〉を用いなければならない。

A 社が導入する AP は,NAT 機能によって変換された IP アドレスを,STUN サーバから得る仕様となっている。図4の例では,ブラウザ2上の AP が STUN プロトコルを用いて STUN サーバ1,2から〈g2〉を得て,それをブラウザ1上の AP に通知する。

STUN プロトコルの概要は次のとおりである。

B 君は,STUN サーバへのアクセスから音声,ビデオ,データなどの交換までの AP 間通信の概要をまとめた。B 君がまとめた AP 間通信の概要を,図5に示す。
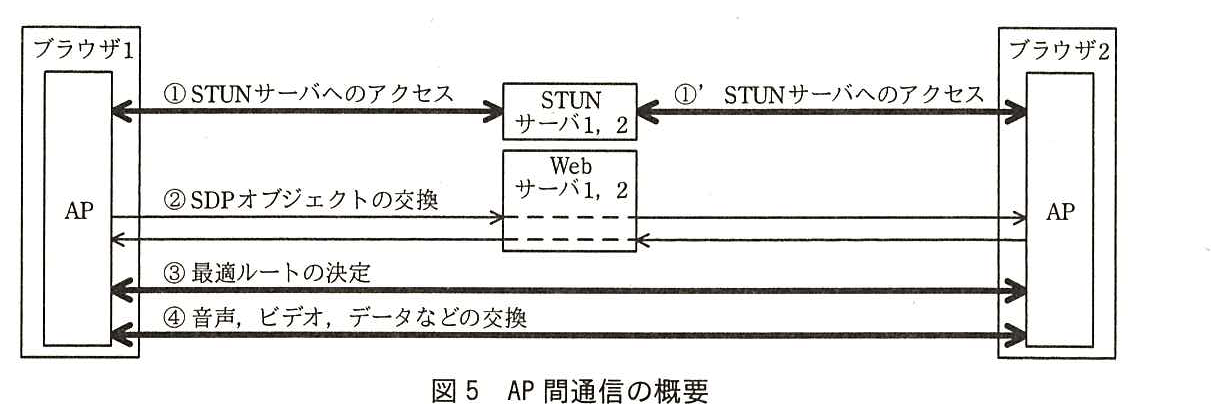
左にブラウザ1(AP),右にブラウザ2(AP),中央に STUN サーバ1,2 と Web サーバ1,2 がある。①STUN サーバへのアクセス:ブラウザ1の AP と STUN サーバ1,2 の間の両方向の太い矢印。①’STUN サーバへのアクセス:STUN サーバ1,2 とブラウザ2の AP の間の両方向の太い矢印。②SDP オブジェクトの交換:ブラウザ1の AP から Web サーバ1,2 を経由してブラウザ2の AP へ,及びブラウザ2の AP から Web サーバ1,2 を経由してブラウザ1の AP への細い矢印(Web サーバ内は破線)。③最適ルートの決定:ブラウザ1の AP とブラウザ2の AP の間の両方向の太い矢印。④音声,ビデオ,データなどの交換:ブラウザ1の AP とブラウザ2の AP の間の両方向の太い矢印。
図5 AP 間通信の概要

AP をダウンロードしたブラウザは,図5中の①〜③で NAT 機能を経由した最適ルートを確立する(以下,ホールパンチという)。ホールパンチの概要を次に示す。

(f) 図4の AP 間通信は,このようにして確立した最適ルートを使っている。

なお,ホールパンチには,ブラウザの IP アドレスと NAT 機能の変換ルールが,それぞれ一定時間変わらないという前提条件が必要である。例えば,図4中の〈p〉と〈g2〉は,AP 間通信の間,関連付けられている必要がある。また,IP アドレスだけではなくポート番号の考慮も必要である。

B 君は,AP 間通信において AP が使用するポート番号はあらかじめ決められていること,及び STUN サーバを図3のネットワーク内に適切に配置することによって,ホールパンチが LB の NAT 機能に対して有効に働くことをベンダに確認した。そして,(g) 片方の ISP が障害の場合にも利用できるように,STUN サーバのインタフェース(図3中の A,B)を,図3中の適切なスイッチに接続することにした。

次に,B 君は,A 社のマルチホーミング運用によって,図5中の通信が ISP1 と ISP2 に負荷分散されるかどうかを検討した。そして,図5から,データ量が多い④に用いられる ISP は,[ エ ] が [ オ ] をアクセスするときの LB の振分け結果によって決まることを確認し,負荷分散が行われると判断した。

〔ブラウザを使った音声電話の通信〕

ブラウザを使った音声電話の通信では,社外のブラウザ上で動作する AP が IP-PBX を介して社内の IP 電話機と通信を行う。

B 君は IP-PBX のベンダから IP-PBX の WebRTC 機能の情報を入手し,通信方式を検討した。B 君が考えた,社外の AP から社内の IP 電話機への通信の概要を,図6に示す。
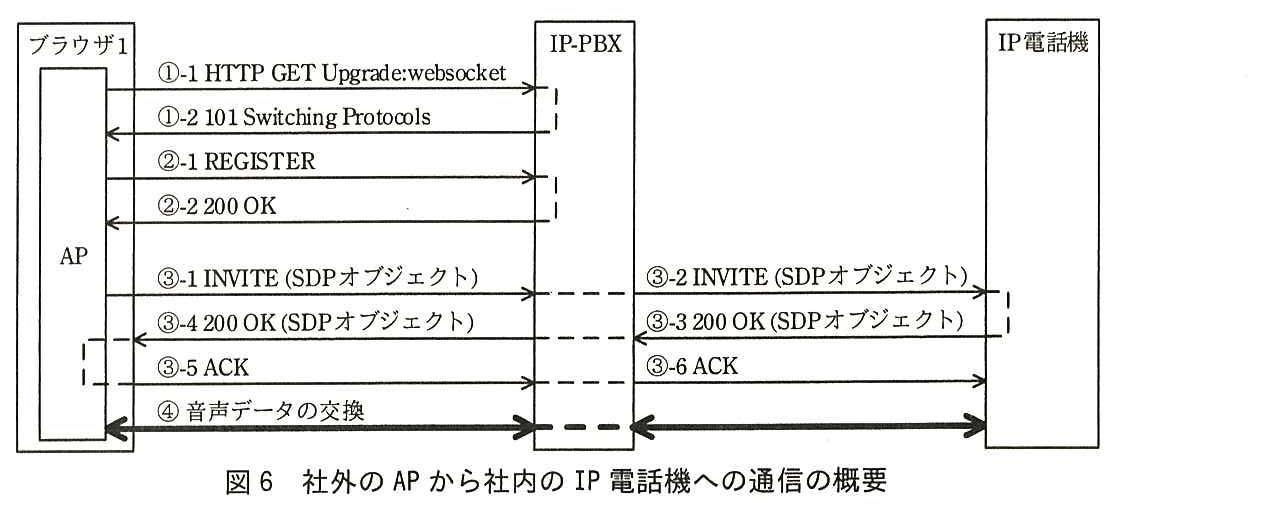
ブラウザ1(AP),IP-PBX,IP 電話機の間のシーケンス図。上から順に,①-1 HTTP GET Upgrade:websocket(AP→IP-PBX),①-2 101 Switching Protocols(IP-PBX→AP),②-1 REGISTER(AP→IP-PBX),②-2 200 OK(IP-PBX→AP),③-1 INVITE(SDP オブジェクト)(AP→IP-PBX),③-2 INVITE(SDP オブジェクト)(IP-PBX→IP 電話機),③-3 200 OK(SDP オブジェクト)(IP 電話機→IP-PBX),③-4 200 OK(SDP オブジェクト)(IP-PBX→AP),③-5 ACK(AP→IP-PBX),③-6 ACK(IP-PBX→IP 電話機),④音声データの交換(AP と IP-PBX の間,及び IP-PBX と IP 電話機の間の両方向の太い矢印。IP-PBX 内は太い破線でつながる)。IP-PBX 内では,③-1 と③-2,③-3 と③-4,③-5 と③-6 がそれぞれ破線でつながっている。
図6 社外の AP から社内の IP 電話機への通信の概要

図6中の通信の概要は,次のとおりである。

〔移行計画〕

情報システム部では,保守などでサービス停止の可能性がある場合には,サービス停止時間を関係部署へ連絡することになっている。また,連絡したサービス停止時間内に保守を終えてサービスを再開できるように,部内で作業計画を十分にレビューした上で保守を行う運用ルールも設けられている。

B 君は,今回の機能拡張に関して,サービス停止時間を見積もりながら,利用者への影響が極力小さくなるような移行を考えた。ここで,サービス停止時間とは,切替作業,切替作業後の動作確認及び問題発生時の [ サ ] に要する時間の合計である。

B 君が作成したネットワークの移行計画案を,図7に示す。
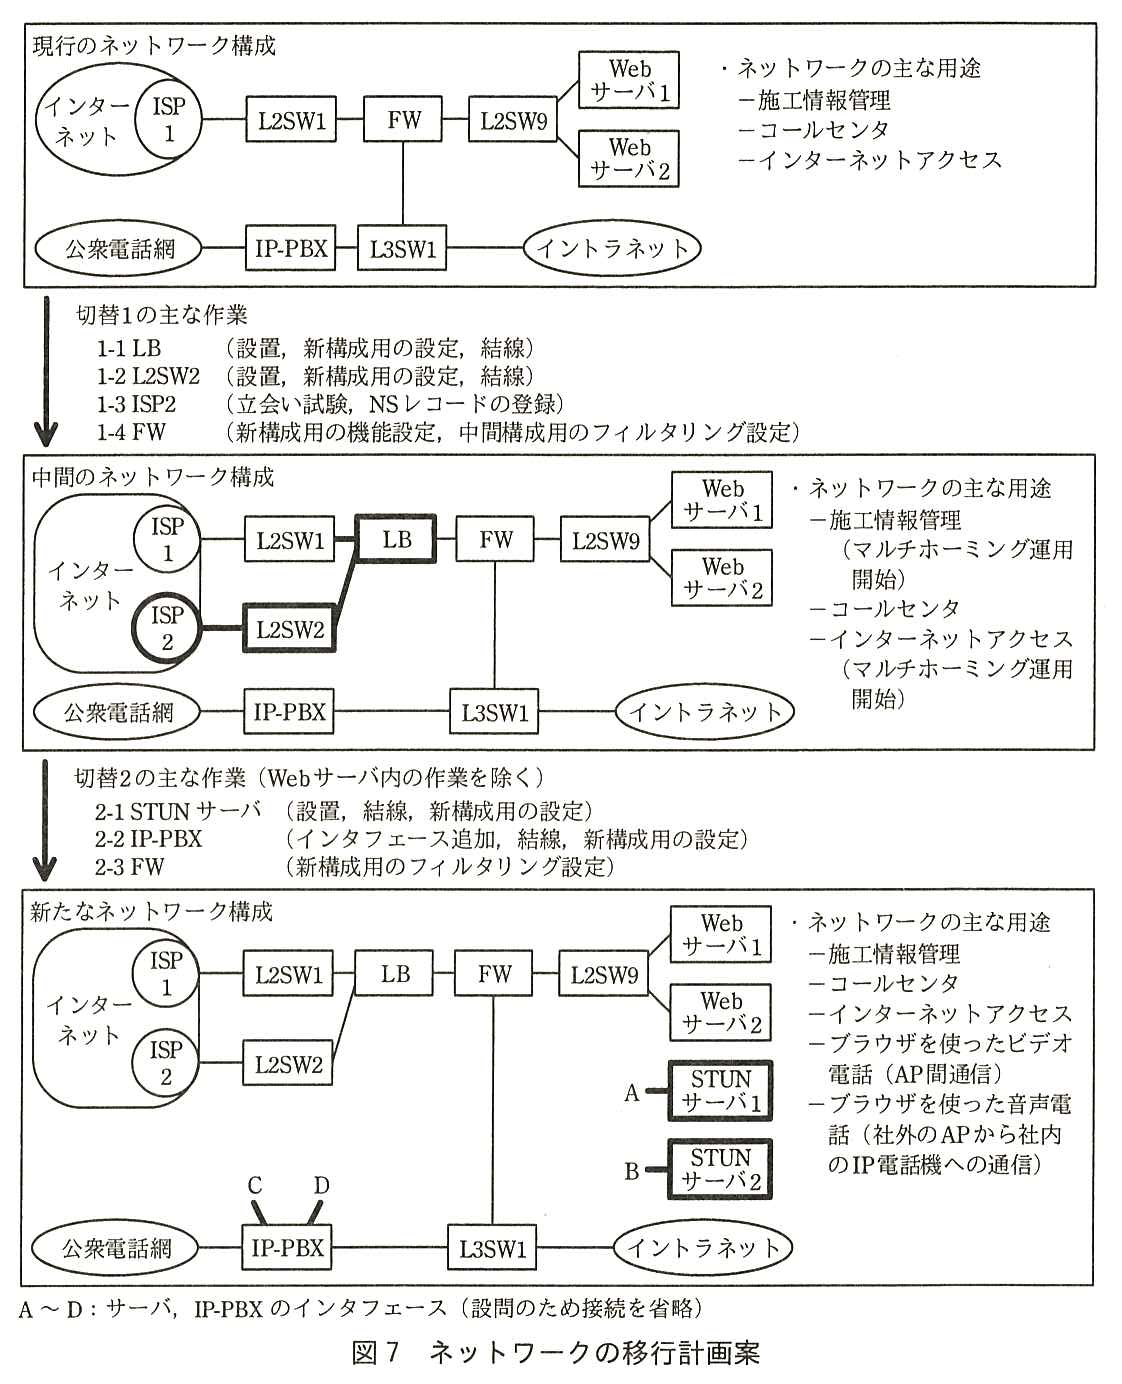
現行,中間,新たなネットワーク構成の3段の図と,その間の切替作業。現行のネットワーク構成:インターネット(ISP1)− L2SW1 − FW − L2SW9 − Web サーバ1,Web サーバ2。FW の下に L3SW1。公衆電話網 − IP-PBX − L3SW1 − イントラネット。ネットワークの主な用途は,施工情報管理,コールセンタ,インターネットアクセス。切替1の主な作業:1-1 LB(設置,新構成用の設定,結線),1-2 L2SW2(設置,新構成用の設定,結線),1-3 ISP2(立会い試験,NS レコードの登録),1-4 FW(新構成用の機能設定,中間構成用のフィルタリング設定)。中間のネットワーク構成:インターネットの ISP1 − L2SW1 − LB,ISP2 − L2SW2 − LB(ISP2,L2SW2,LB は太線),LB − FW − L2SW9 − Web サーバ1,Web サーバ2。FW の下に L3SW1。公衆電話網 − IP-PBX − L3SW1 − イントラネット。ネットワークの主な用途は,施工情報管理(マルチホーミング運用開始),コールセンタ,インターネットアクセス(マルチホーミング運用開始)。切替2の主な作業(Web サーバ内の作業を除く):2-1 STUN サーバ(設置,結線,新構成用の設定),2-2 IP-PBX(インタフェース追加,結線,新構成用の設定),2-3 FW(新構成用のフィルタリング設定)。新たなネットワーク構成:中間の構成に,STUN サーバ1(インタフェース A),STUN サーバ2(インタフェース B)(ともに太線)と,IP-PBX のインタフェース C,D が加わる。ネットワークの主な用途は,施工情報管理,コールセンタ,インターネットアクセス,ブラウザを使ったビデオ電話(AP 間通信),ブラウザを使った音声電話(社外の AP から社内の IP 電話機への通信)。凡例:A〜D:サーバ,IP-PBX のインタフェース(設問のため接続を省略)。
図7 ネットワークの移行計画案

ネットワーク移行のための切替えは 2 段階で行う。図7中の切替1と切替2について,B 君は次のように考えた。

(切替1について)

(切替2について)

B 君は,検討結果をまとめ,情報システム部長に報告した。その後,顧客システムの機能拡張のプロジェクトが発足し,B 君はネットワークチームのリーダとして参画することになった。

出題趣旨(IPA)

Webコンピューティングに関する様々な技術が,開発され実用化されている。利用者が直接使う機器の多くにはWebブラウザが標準搭載されているので,ホームページアクセス以外の多様な用途にも使えるよう,機能強化や標準化が進められている。本問では,Webコンピューティングにおけるリアルタイム通信を題材に,ネットワーク技術の応用力を問う。WebRTC(Web Real-Time Communication)の特徴の一つは,Webブラウザを使って,シグナリングとリアルタイム通信を実現できることである。これを通信プロトコルとして見た場合,応用される通信の特性が同じSIP(Session Initiation Protocol)と共通点が多い。比較的新しい技術であるWebRTCを,従来技術の知識を基に理解すること,そして,それを実システムの拡張計画へ応用することを中心に出題している。

設問と解答例

設問1(1) 解答欄3つ

本文中の [ ア ] 〜 [ ウ ] に入れる適切な字句を答えよ。

〔ア〕解答例

  • ip1/29

〔イ〕解答例

  • 10.0.9.0/24

〔ウ〕解答例

  • 送信元ポート番号
解説

本文の根拠

〔現行ネットワーク構成〕

図2中のブラウザ1が Web サーバ1と Web サーバ2へアクセスする際に,FW の NAT 機能が宛先 IP アドレスを変換する。変換前と変換後の宛先 IP アドレスは,それぞれ表1中の IP アドレス空間 [ ア ] と [ イ ] に属し,

表1

L2SW1:vlan1,ip1/29(ip1 はグローバル IP アドレス),ISP1 接続。L2SW9:vlan9,10.0.9.0/24,DMZ。

〔現行ネットワーク構成〕

FW の NAT 機能が送信元 IP アドレスと [ ウ ] の両方をそれぞれ動的に変換する(以下,送信元 NAPT という)。

ア・イ:インターネットのブラウザ1が宛先にするのは,ISP1 から割り当てられたグローバル IP アドレスである。表1で ISP1 接続の vlan1 に定義された ip1/29 がその空間なので,変換前の宛先はアの ip1/29 に属する。FW はこれを Web サーバの実アドレスに変換する。Web サーバ1,2 は L2SW9 の DMZ(vlan9)にあるので,変換後はイの 10.0.9.0/24 に属する。ウ:送信元の IP アドレスとポート番号を組にして変換するのが NAPT(RFC 3022 の Network Address Port Translation)である。IP アドレスだけを変換する NAT と違い,複数の端末で一つのグローバル IP アドレスを共有できる。

図2で Web サーバ1,2 は FW − L2SW9 の先にあり,表1で L2SW9 の用途は DMZ である。ブラウザ1からは L2SW1 − FW を通って届くので,FW の外側(L2SW1)と内側(L2SW9)の空間の組になる。

間違えやすい点。イを FW 接続の 10.0.8.0/24 としないこと。これは FW と L3SW1 の間の空間で,Web サーバは無い。ウは「ポート番号」だけでも意味は通るが,NAPT が変換するのは送信元側のポート番号なので,解答例は「送信元ポート番号」としている。

設問1(2)

本文中の下線(a)について,送信元 NAPT が同時に処理できる TCP コネクション数の上限を答えよ。ここで,216=65,536 である。

解答例

  • 131,072
解説

本文の根拠

〔現行ネットワーク構成〕

FW の NAT 機能が送信元 IP アドレスと [ ウ ] の両方をそれぞれ動的に変換する(以下,送信元 NAPT という)。(a) 変換後の IP アドレス用に二つのグローバル IP アドレスが割り当てられている。

送信元 NAPT は,変換後の送信元 IP アドレスと送信元ポート番号の組で TCP コネクションを見分ける。ポート番号は 16 ビットなので,一つのグローバル IP アドレスにつき 216=65,536 通りの組が作れる。変換後の IP アドレスは二つあるので,65,536×2=131,072 が同時に処理できる TCP コネクション数の上限になる。

下線(a)は変換後の IP アドレスが二つであることを示し,設問が 216=65,536 を与えている。この二つを掛け合わせればよい。

間違えやすい点。実際にはポート番号 0 やウェルノウンポートを使わない実装が多いが,設問は 216 を与えているので,そのまま 131,072 と答える。IP アドレス1個分の 65,536 で止めないこと。

設問1(3) 解答欄2つ

本文中の下線(b)について,DNS 機能以外の FW の設定変更内容を二つ挙げ,それぞれ 20 字以内で答えよ。

〔①〕解答例

  • 許可する通信を追加する。

〔②〕解答例

  • 宛先NATに関する定義を追加する。
解説

本文の根拠

〔現行ネットワーク構成〕

2 台の Web サーバ(Web サーバ1,2)は,FW の DNS ラウンドロビン機能を使って負荷分散しており,3 台以上の構成へもスケールアウトができる。(b) スケールアウトの際には,DNS 機能に関する設定変更など,FW に複数の設定変更が必要となる。

〔現行ネットワーク構成〕

変換前と変換後の IP アドレスの組合せは 1:1 に固定されている(以下,宛先 NAT という)。

〔現行ネットワーク構成〕

FW のフィルタリング定義は,図1に示す情報システムの通信だけを許可している。

Web サーバを1台増やすと,FW では次の三つの設定が要る。①DNS ラウンドロビンで返すアドレスに,新しいサーバ用のグローバル IP アドレスを加える(A レコードの追加)。②宛先 NAT は変換前と変換後が 1:1 に固定されているので,新しいグローバル IP アドレスと新しいサーバのプライベート IP アドレスの組を追加する。③フィルタリングは許可した通信しか通さないので,新しいサーバ宛ての通信を許可する。設問は DNS 機能以外を問うので,②と③が答えになる。

根拠は,宛先 NAT の「1:1 に固定」と,フィルタリング定義の「図1に示す情報システムの通信だけを許可」の二つである。どちらも新しいサーバの分だけ定義を足さなければならない。

字数の詰め方(各20字)。何の定義に何をするかを残す。解答例は「許可する通信を追加する。」と「宛先 NAT に関する定義を追加する。」である。二つの順序は問わない。

設問2(1) 20字以内

本文中の下線(c)について,現行のグローバル IP アドレスと追加するグローバル IP アドレスとの違いを 20 字以内で述べよ。

解答例

  • 異なるISPから払い出されている。
解説

本文の根拠

〔マルチホーミング〕

LB の DNS ラウンドロビン機能を使い,インターネットから A 社内への通信の負荷分散を行う。(c) 現行の Web サーバ用のグローバル IP アドレスに,新たなグローバル IP アドレスを加え,DNS クエリに対してそれらが交互に返るようにする。

表2

L2SW1:vlan1,ip1/29(ip1 はグローバル IP アドレス),ISP1 接続。L2SW2:vlan2,ip2/29(ip2 はグローバル IP アドレス),ISP2 接続。

現行の Web サーバ用のグローバル IP アドレスは ISP1 から払い出された ip1/29 に属する。新たに加えるのは ISP2 接続用の ip2/29 に属するアドレスである。DNS が二つを交互に返すと,インターネットのブラウザは ISP1 経由と ISP2 経由に振り分けられる。これが下線(c)による負荷分散の仕組みである。したがって違いは,払い出した ISP が異なることにある。

表2で vlan1 は ISP1 接続,vlan2 は ISP2 接続とされ,それぞれにグローバル IP アドレスの空間がある。ISP から貸与されたアドレス宛ての通信は,その ISP を通って届く。

字数の詰め方(20字)。「異なる ISP から払い出されている」の一点を書く。解答例は「異なる ISP から払い出されている。」である。「新しいアドレスである」のような言い方では,負荷分散に効く違いが伝わらない。

設問2(2) 40字以内

本文中の下線(d)において,通信の行きと戻りが同じ ISP ではない場合の問題を,社外から Web サーバへのアクセスを例に,IP アドレスという用語を用いて 40 字以内で述べよ。

解答例

  • 応答が行きの宛先IPアドレスとは異なる送信元IPアドレスから戻る。
解説

本文の根拠

〔マルチホーミング〕

その際,ISP へ送信する IP パケットの送信元 IP アドレスは,送信先の ISP から貸与されたグローバル IP アドレスに変換されるので,FW の NAT 機能を LB へ移して一元化する。

〔マルチホーミング〕

(d) LB は,通信の行きと戻りを同じ ISP 経由にする。

社外のブラウザが ISP1 のアドレス(ip1 側)に宛ててリクエストを送ったとする。応答を ISP2 経由で返すと,LB は送信元 IP アドレスを ISP2 から貸与されたアドレスに変換する。ブラウザから見ると,応答が,自分が送った宛先 IP アドレスとは異なる送信元 IP アドレスから戻ってくる。TCP のコネクションは両端の IP アドレスとポート番号の組で識別されるので,ブラウザはこの応答を自分のコネクションのものと認めず,通信が成立しない。

本文に「送信元 IP アドレスは,送信先の ISP から貸与されたグローバル IP アドレスに変換される」とある。行きと戻りで ISP が変われば,変換後のアドレスも変わることがここから分かる。

字数の詰め方(40字)。設問の指定どおり IP アドレスという語で,「行きの宛先」と「戻りの送信元」が異なることを書く。解答例は「応答が行きの宛先 IP アドレスとは異なる送信元 IP アドレスから戻る。」である。採点講評のとおり,TCP 層の動作(シーケンス番号など)と取り違えないこと。

採点講評(IPA)

設問2では,マルチホーミングの一手法について問うた。(2)は基本的な問題だが,IP層とTCP層の動作を勘違いしたり,技術的に不正確だったりする解答が散見された。正確で簡潔な記述を心掛けてほしい。

設問3(1) 50字以内

本文中の下線(e)について,STUN クライアントはどのようにして NAT 機能の有無を判定するかを,50 字以内で述べよ。

解答例

  • Bindingレスポンス中のデータに含まれるIPアドレスと,自分のIPアドレスを比べる。
解説

本文の根拠

〔ブラウザを使ったビデオ電話の通信〕

STUN サーバは,受け取った IP パケットのヘッダから送信元の IP アドレスとポート番号を取り出し,Binding レスポンス中のデータに格納して返す。

〔ブラウザを使ったビデオ電話の通信〕

(e) STUN クライアントは,Binding レスポンス中のデータから,自分と STUN サーバ間の NAT 機能の有無を知り,NAT 機能が介在する場合には,そのデータから NAT 機能が変換した自分の IP アドレスを得る。

STUN サーバは,受け取ったパケットの送信元 IP アドレスをそのまま返す。途中に NAT 機能が無ければ,それはクライアント自身の IP アドレスと同じである。NAT 機能があれば,変換後のアドレスが返るので自分のアドレスと異なる。したがって,Binding レスポンス中のデータに含まれる IP アドレスと自分の IP アドレスを比べれば,NAT 機能の有無が分かる。STUN(RFC 5389)はこの返されるアドレスを reflexive transport address と呼んでいる。

本文の STUN プロトコルの概要に,STUN サーバが「送信元の IP アドレスとポート番号を取り出し」て返すとある。知識が無くても,この記述から比べればよいと分かる。

字数の詰め方(50字)。「何と何を比べるか」を残す。解答例は「Binding レスポンス中のデータに含まれる IP アドレスと,自分の IP アドレスを比べる。」である。一致すれば NAT 無し,異なれば NAT 有りという判定の向きまでは書かなくても伝わる。

採点講評(IPA)

設問3は,WebRTCに関する設問で,Webブラウザを使ったリアルタイム通信について問うている。(1),(2)は,知識がなくても本文の記述から解答できるが,(3),(4)はマルチホーミング環境でのWebRTC利用という応用問題であり,正答率はやや低かった。正答に至らなかった受験者は,解答例を参考に復習してほしい。また,WebRTCのような比較的新しいWebコンピューティング技術についても理解を深めてほしい。

設問3(2) 解答欄2つ

本文中の下線(f)について,図4の通信のために,ブラウザ2が SDP オブジェクトに格納する二つの IP アドレス候補を,図4中の字句を用いて答えよ。

〔①〕解答例

  • 〈p〉

〔②〕解答例

  • 〈g2〉
解説

本文の根拠

〔ブラウザを使ったビデオ電話の通信〕

② AP は,SDP(Session Description Protocol)オブジェクトを使って,①,①’で取得した IP アドレスとブラウザ自身の IP アドレスを,通信相手の AP へ通知する。

〔ブラウザを使ったビデオ電話の通信〕

図4の例では,NAT 機能によってブラウザ2の IP アドレス〈p〉が〈g2〉に変換されている。

ホールパンチの②で,AP は「①,①’で取得した IP アドレス」と「ブラウザ自身の IP アドレス」の二つを通知する。ブラウザ2の場合,自身の IP アドレスはプライベート IP アドレスの〈p〉,STUN サーバから得た変換後のアドレスは〈g2〉である。この二つが IP アドレス候補になる。WebRTC が使う ICE(RFC 8445)では,前者を host candidate,後者を server reflexive candidate と呼ぶ。

③で AP は候補を宛先にして通信を試み,成功した組を最適ルートとする。図4ではブラウザ1が〈g2〉宛てに送ったパケットが届いているので,〈g2〉が選ばれた最適ルートである。〈p〉は同じイントラネットの相手なら届く候補として一緒に通知される。

間違えやすい点。〈g1〉はブラウザ1のアドレスなので,ブラウザ2が格納する候補ではない。二つの欄の順序は問わない。

採点講評(IPA)

設問3は,WebRTCに関する設問で,Webブラウザを使ったリアルタイム通信について問うている。(1),(2)は,知識がなくても本文の記述から解答できるが,(3),(4)はマルチホーミング環境でのWebRTC利用という応用問題であり,正答率はやや低かった。正答に至らなかった受験者は,解答例を参考に復習してほしい。また,WebRTCのような比較的新しいWebコンピューティング技術についても理解を深めてほしい。

設問3(3) 解答欄2つ

本文中の下線(g)の接続先を,表2中の VLAN 名でそれぞれ答えよ。

〔A〕解答例

  • vlan1

〔B〕解答例

  • vlan2

〔備考〕順不同

解説

本文の根拠

〔ブラウザを使ったビデオ電話の通信〕

そして,(g) 片方の ISP が障害の場合にも利用できるように,STUN サーバのインタフェース(図3中の A,B)を,図3中の適切なスイッチに接続することにした。

表2

L2SW1:vlan1,ip1/29(ip1 はグローバル IP アドレス),ISP1 接続。L2SW2:vlan2,ip2/29(ip2 はグローバル IP アドレス),ISP2 接続。

〔ブラウザを使ったビデオ電話の通信〕

図4の例では,ブラウザ2上の AP が STUN プロトコルを用いて STUN サーバ1,2から〈g2〉を得て,それをブラウザ1上の AP に通知する。

STUN サーバは,NAT 機能が変換した後のアドレスを見られる位置に置かなければ意味が無い。LB の NAT 機能より外側で,ISP に直接つながるセグメントは vlan1(ISP1 接続)と vlan2(ISP2 接続)である。STUN サーバ1を vlan1 に,STUN サーバ2を vlan2 に分けて接続すれば,それぞれ ISP1 と ISP2 のグローバル IP アドレスをもつ。片方の ISP が障害になっても,もう一方の ISP 側の STUN サーバにはインターネットから到達できる。

下線(g)は「片方の ISP が障害の場合にも利用できるように」としている。2台を同じ側に置くと,その ISP の障害で両方とも使えなくなる。

間違えやすい点。DMZ の vlan9 は FW と LB の内側で,社外のブラウザ1から見ると LB の NAT を通った後になる。解答例は A が vlan1,B が vlan2 だが,順不同とされている。

採点講評(IPA)

設問3は,WebRTCに関する設問で,Webブラウザを使ったリアルタイム通信について問うている。(1),(2)は,知識がなくても本文の記述から解答できるが,(3),(4)はマルチホーミング環境でのWebRTC利用という応用問題であり,正答率はやや低かった。正答に至らなかった受験者は,解答例を参考に復習してほしい。また,WebRTCのような比較的新しいWebコンピューティング技術についても理解を深めてほしい。

設問3(4) 解答欄2つ

本文中の [ エ ],[ オ ] に入れる適切な字句を答えよ。

〔エ〕解答例

  • ブラウザ2のAP

〔オ〕解答例

  • STUNサーバ
解説

本文の根拠

〔ブラウザを使ったビデオ電話の通信〕

そして,図5から,データ量が多い④に用いられる ISP は,[ エ ] が [ オ ] をアクセスするときの LB の振分け結果によって決まることを確認し,負荷分散が行われると判断した。

〔ブラウザを使ったビデオ電話の通信〕

①,①’ AP は STUN サーバ1,2にアクセスし,NAT 機能が介在する場合の変換後のブラウザの IP アドレスを取得する。

〔ブラウザを使ったビデオ電話の通信〕

例えば,図4中の〈p〉と〈g2〉は,AP 間通信の間,関連付けられている必要がある。

④の AP 間通信は,③で決めた最適ルートの宛先 IP アドレスを使う。社内のブラウザ2あての宛先は,ブラウザ2の AP が STUN サーバにアクセスしたときに LB の NAT 機能が付けた変換後のアドレス(〈g2〉)である。LB がそのアクセスを ISP1 と ISP2 のどちらに振り分けたかで,〈g2〉が ISP1 のアドレスになるか ISP2 のアドレスになるかが決まり,それが④で使われる ISP になる。したがって,エはブラウザ2の AP,オは STUN サーバである。

本文は「〈p〉と〈g2〉は,AP 間通信の間,関連付けられている必要がある」としている。STUN サーバへのアクセスで作られた変換ルールを,そのまま④で使っていることが分かる。

間違えやすい点。エを「ブラウザ1」とすると,社外のブラウザは LB を通らないので振分けと関係が無い。オを「Web サーバ」とすると,②の SDP の交換は通知の経路であって,④の宛先アドレスは決めない。

採点講評(IPA)

設問3は,WebRTCに関する設問で,Webブラウザを使ったリアルタイム通信について問うている。(1),(2)は,知識がなくても本文の記述から解答できるが,(3),(4)はマルチホーミング環境でのWebRTC利用という応用問題であり,正答率はやや低かった。正答に至らなかった受験者は,解答例を参考に復習してほしい。また,WebRTCのような比較的新しいWebコンピューティング技術についても理解を深めてほしい。

設問4(1) 解答欄2つ

本文中の [ カ ],[ キ ] に入れる適切な字句を答えよ。

〔カ〕解答例

  • HTTP

〔キ〕解答例

  • WebSocket
解説

本文の根拠

〔ブラウザを使った音声電話の通信〕

AP は,通信プロトコル [ カ ] を使って IP-PBX へアクセスし,①-1 と①-2 によって,通信プロトコルを [ キ ] に切り替え,切り替えた通信プロトコルの上で SIP プロトコルに基づくシグナリングを行う。

図6

①-1 HTTP GET Upgrade:websocket(AP→IP-PBX),①-2 101 Switching Protocols(IP-PBX→AP)

図6の①-1 は HTTP の GET リクエストに Upgrade: websocket を付けたもので,①-2 の 101 Switching Protocols は HTTP の応答コードである。AP はまず HTTP で IP-PBX にアクセスし,このやり取りで通信プロトコルを WebSocket に切り替える。これは WebSocket(RFC 6455)の opening handshake そのものである。切り替えた後の WebSocket の上で SIP のメッセージ(REGISTER,INVITE など)をやり取りする方式は,RFC 7118 に定められている。

根拠は図6の①-1 と①-2 のメッセージ名で,採点講評も「図6や HTTP の一般知識からの推論を期待した設問」としている。

間違えやすい点。カを SIP とする誤りが多かったと講評にある。SIP は切り替えた後に使うプロトコルで,最初のアクセスは HTTP である。ブラウザの AP は HTTP でしかサーバにアクセスを始められないことを思い出すとよい。

採点講評(IPA)

設問4は,WebRTCとSIPを組み合わせた設問である。(1)を除き正答率は高かった。(1)はWebsocketの知識を求めるものではなく,図6やHTTPの一般知識からの推論を期待した設問であるが,SIPそのものに引きずられた誤答が多かった。WebRTCとSIPはシグナリングとリアルタイム通信のための通信プロトコルという点で類似性がある。これらに馴染みのない受験者には,これを機会に復習することを薦めたい。

設問4(2) 40字以内

本文中の下線(h)について,マルチホーミングのために,グローバル IP アドレスをどのように割り当てるかを,40 字以内で述べよ。

解答例

  • ISP1とISP2から払い出されたIPアドレスを一つずつ割り当てる。
解説

本文の根拠

〔ブラウザを使った音声電話の通信〕

IP-PBX は,2 組の B2BUA(Back-to-Back User Agent)として動作する。(h) インターネット側の二つの UA(User Agent)には,それぞれグローバル IP アドレスを割り当てる。

〔マルチホーミング〕

B 君は,二つの ISP サービス(ISP1,ISP2)を同時に利用するマルチホーミングの構成を考えた。

IP-PBX は2組の B2BUA として動き,インターネット側に UA を二つもつ。マルチホーミングで ISP1 と ISP2 の両方を使うには,一方の UA に ISP1 から払い出された IP アドレスを,もう一方の UA に ISP2 から払い出された IP アドレスを,一つずつ割り当てる。こうすると,どちらの ISP 経由でも社外の AP が IP-PBX に到達でき,片方の ISP が障害でも他方で通信を続けられる。

〔マルチホーミング〕で,グローバル IP アドレスは ISP ごとに払い出されること(表2の ip1/29 と ip2/29)を見た。設問2(1)で Web サーバに ISP2 のアドレスを加えたのと同じ考え方を IP-PBX に当てはめる。

字数の詰め方(40字)。「ISP1 と ISP2 の両方から」「一つずつ」を残す。解答例は「ISP1 と ISP2 から払い出された IP アドレスを一つずつ割り当てる。」である。

採点講評(IPA)

設問4は,WebRTCとSIPを組み合わせた設問である。(1)を除き正答率は高かった。(1)はWebsocketの知識を求めるものではなく,図6やHTTPの一般知識からの推論を期待した設問であるが,SIPそのものに引きずられた誤答が多かった。WebRTCとSIPはシグナリングとリアルタイム通信のための通信プロトコルという点で類似性がある。これらに馴染みのない受験者には,これを機会に復習することを薦めたい。

設問4(3) 解答欄2つ

本文中の下線(i)の接続先を,表2中の VLAN 名でそれぞれ答えよ。

〔C〕解答例

  • vlan1

〔D〕解答例

  • vlan2

〔備考〕順不同

解説

本文の根拠

〔ブラウザを使った音声電話の通信〕

(i) IP-PBX の LAN インタフェース(図3中の C,D)を追加し,図3中の適切なスイッチと接続する。

〔ブラウザを使った音声電話の通信〕

IP-PBX は Session Border Controller として動作し,グローバル IP アドレスとプライベート IP アドレスを変換する。

表2

L2SW1:vlan1,ip1/29(ip1 はグローバル IP アドレス),ISP1 接続。L2SW2:vlan2,ip2/29(ip2 はグローバル IP アドレス),ISP2 接続。

追加するインタフェース C,D は,下線(h)でグローバル IP アドレスを割り当てるインターネット側の二つの UA のものである。ISP1 のアドレスをもつ側は ISP1 接続の vlan1(L2SW1)に,ISP2 のアドレスをもつ側は ISP2 接続の vlan2(L2SW2)に接続する。IP-PBX 自身が Session Border Controller としてグローバルとプライベートのアドレスを変換するので,LB の NAT 機能を通さずに ISP 側のセグメントへ直接つなぐ。

本文の「IP-PBX は Session Border Controller として動作し,グローバル IP アドレスとプライベート IP アドレスを変換する」が根拠である。社内の IP 電話機とは既存の vlan7(IP-PBX 接続)でつながっている。

間違えやすい点。vlan7 や DMZ の vlan9 は既にある社内側のセグメントで,グローバル IP アドレスを割り当てる UA の置き場所ではない。C と D の順序は問わない。

採点講評(IPA)

設問4は,WebRTCとSIPを組み合わせた設問である。(1)を除き正答率は高かった。(1)はWebsocketの知識を求めるものではなく,図6やHTTPの一般知識からの推論を期待した設問であるが,SIPそのものに引きずられた誤答が多かった。WebRTCとSIPはシグナリングとリアルタイム通信のための通信プロトコルという点で類似性がある。これらに馴染みのない受験者には,これを機会に復習することを薦めたい。

設問4(4) 解答欄3つ

本文中の [ ク ] 〜 [ コ ] に入れる適切な字句を答えよ。

〔ク〕解答例

  • IP-PBX

〔ケ〕解答例

  • DNS

〔コ〕解答例

  • LB
解説

本文の根拠

〔ブラウザを使った音声電話の通信〕

図6中の通信の前に,[ ク ] の FQDN に関する [ ケ ] クエリが,AP から [ コ ] へ発行されることによって,図6中の AP と IP-PBX 間の通信は ISP1 と ISP2 に負荷分散される。

〔マルチホーミング〕

インターネット向けの DNS 機能を FW から LB へ移し,ISP2 を経由してもその DNS 機能を提供できるように,ドメイン登録業者に定義の追加を依頼する。

〔マルチホーミング〕

LB の DNS ラウンドロビン機能を使い,インターネットから A 社内への通信の負荷分散を行う。

図6で AP が接続する相手は IP-PBX である。AP は通信の前に IP-PBX の FQDN を名前解決するため,DNS クエリを発行する。インターネット向けの DNS 機能は LB に移しているので,クエリは LB に届く。LB は DNS ラウンドロビンで,IP-PBX の ISP1 側のアドレスと ISP2 側のアドレスを交互に返す。AP はどちらかのアドレスに接続するので,AP と IP-PBX 間の通信が ISP1 と ISP2 に分散される。よって,クは IP-PBX,ケは DNS,コは LB である。

根拠は〔マルチホーミング〕の「DNS 機能を FW から LB へ移し」と「LB の DNS ラウンドロビン機能を使い」の二つである。設問4(2)で IP-PBX に二つの ISP のアドレスを割り当てたことが前提になる。

間違えやすい点。コを FW とすると,DNS 機能を LB へ移した後の構成と合わない。厳密には AP のクエリはまずフルサービスリゾルバに送られ,そこから権威サーバの LB に届くが,本文の書き方に合わせて LB と答える。

採点講評(IPA)

設問4は,WebRTCとSIPを組み合わせた設問である。(1)を除き正答率は高かった。(1)はWebsocketの知識を求めるものではなく,図6やHTTPの一般知識からの推論を期待した設問であるが,SIPそのものに引きずられた誤答が多かった。WebRTCとSIPはシグナリングとリアルタイム通信のための通信プロトコルという点で類似性がある。これらに馴染みのない受験者には,これを機会に復習することを薦めたい。

設問5(1) 解答欄1つ

本文中の [ サ ] に入れる適切な字句を答えよ。

〔サ〕解答例

  • 切り戻し
解説

本文の根拠

〔移行計画〕

ここで,サービス停止時間とは,切替作業,切替作業後の動作確認及び問題発生時の [ サ ] に要する時間の合計である。

〔移行計画〕

また,連絡したサービス停止時間内に保守を終えてサービスを再開できるように,部内で作業計画を十分にレビューした上で保守を行う運用ルールも設けられている。

切替作業の後の動作確認で問題が見つかったときは,元の構成に戻してサービスを再開させる。この戻す作業を切り戻しという。連絡したサービス停止時間内にサービスを再開するには,切替作業と動作確認に加えて,最悪の場合の切り戻しの時間まで見込んでおく必要がある。よってサは切り戻しである。

本文は「連絡したサービス停止時間内に保守を終えてサービスを再開できるように」という運用ルールを挙げている。問題が起きても時間内に再開するための時間が,サに当たる。

間違えやすい点。「復旧」「障害対応」でも意味は近いが,移行作業では元の構成に戻すことを切り戻し(ロールバック)と呼ぶのが一般的である。下線(l)の「2 通りの定義ファイル」も,切り戻しを速くするための工夫である。

設問5(2) 解答欄2つ

本文中の下線(j)の四つの A レコードに記述されている,FQDN とグローバル IP アドレスの数をそれぞれ答えよ。

〔FQDN数〕解答例

  • 1

〔グローバルIPアドレス数〕解答例

  • 4
解説

本文の根拠

〔移行計画〕

LB の設定は,切替1で全ての定義を盛り込み,その後の変更を不要にする。例えば DNS 機能については,新たなネットワーク構成に必要な次の A レコードを全て設定する。

〔移行計画〕

(j) Web サーバ1と Web サーバ2に関する四つの A レコード

〔マルチホーミング〕

(c) 現行の Web サーバ用のグローバル IP アドレスに,新たなグローバル IP アドレスを加え,DNS クエリに対してそれらが交互に返るようにする。

Web サーバ1,2 は DNS ラウンドロビンで負荷分散しているので,利用者が使う FQDN は一つである。その FQDN に対し,各 Web サーバに ISP1 側と ISP2 側のグローバル IP アドレスを一つずつ割り当てる(下線(c))。Web サーバ2台×ISP 2つで,グローバル IP アドレスは 4 個,A レコードも4つになる。よって FQDN 数は 1,グローバル IP アドレス数は 4 である。

〔現行ネットワーク構成〕の「2 台の Web サーバ(Web サーバ1,2)は,FW の DNS ラウンドロビン機能を使って負荷分散しており」から,同じ名前に複数のアドレスを登録していることが分かる。A レコードは FQDN と IP アドレスの組なので,1×4 で四つになる。

間違えやすい点。「四つの A レコード」から FQDN も4つと考えるのは誤りである。サーバごとに別の FQDN にすると,DNS ラウンドロビンで振り分けられない。

採点講評(IPA)

設問5では,これまでの検討内容を移行計画という軸から再確認している。設計と運用の両面から考える必要があるが,一つ一つはそれほど難しくはない。その中で,設計に関する(2),(7)及び運用に関する(5),(6)の正答率が低く,時間切れと思われる誤答が多かった。限られた時間で,全問に気配りすることは簡単ではないが,本問程度の量と深さには十分対応できるよう,日頃の学習や実業務での実践を積んでほしい。

設問5(3)

本文中の下線(k)の FQDN に対応する機器名を,全て答えよ。

解答例

  • IP-PBX,STUNサーバ1,STUNサーバ2
解説

本文の根拠

〔移行計画〕

(k) AP が名前解決しなければならない FQDN に関する A レコード(AP 内の定義には,IP アドレスではなく,FQDN を用いることにする。)

〔ブラウザを使ったビデオ電話の通信〕

図4の例では,ブラウザ2上の AP が STUN プロトコルを用いて STUN サーバ1,2から〈g2〉を得て,それをブラウザ1上の AP に通知する。

〔ブラウザを使った音声電話の通信〕

図6中の通信の前に,[ ク ] の FQDN に関する [ ケ ] クエリが,AP から [ コ ] へ発行されることによって,

AP が自分から接続する相手は,ビデオ電話では STUN サーバ1,2(図5の①,①’),音声電話では IP-PBX(図6)である。AP 内の定義には FQDN を使うので,この三つの FQDN を名前解決しなければならない。よって答えは IP-PBX,STUN サーバ1,STUN サーバ2 である。

本文は AP が「STUN サーバ1,2から〈g2〉を得て」と書き,音声電話では「ク(IP-PBX)の FQDN に関する DNS クエリが,AP から」発行されるとしている。通信相手のブラウザは SDP で通知された IP アドレスを使うので,名前解決は要らない。

間違えやすい点。Web サーバはブラウザが AP をダウンロードするときや②の SDP の交換で使うが,その A レコードは下線(j)の四つで別に数えられている。(k)に Web サーバを含めないこと。

設問5(4)

本文中の下線(l)について,2 通りの定義ファイルが必要な機器名を答えよ。

解答例

  • FW
解説

本文の根拠

〔移行計画〕

(l) 機器の変更は,あらかじめ 2 通りの定義ファイルをもたせておき,定義ファイルを指定した再起動によって行う。

図7

1-4 FW(新構成用の機能設定,中間構成用のフィルタリング設定)

図7

1-1 LB(設置,新構成用の設定,結線),1-2 L2SW2(設置,新構成用の設定,結線)

切替1で設定が変わる既存の機器は FW だけである。LB と L2SW2 は新たに設置する機器なので,新構成用の設定だけを入れておけばよい。FW は現行の設定から中間構成用の設定に変わるので,現行用と中間構成用の2通りの定義ファイルをもたせ,ファイルを指定して再起動すれば短時間で切り替えられる。問題が起きたときも,現行用のファイルで再起動すれば切り戻しができる。

図7の切替1の作業で,FW だけが「新構成用の機能設定,中間構成用のフィルタリング設定」と既存の設定を書き換える作業になっている。ISP2 は立会い試験と NS レコードの登録で,A 社の機器ではない。

間違えやすい点。LB を答えると,LB は切替1で初めて設置するので,比べる「元の定義」が無い。

設問5(5) 解答欄3つ

本文中の下線(m)の 3 種類の通信を,それぞれ 20 字以内で答えよ。

〔①〕解答例

  • 社外からWebサーバへのアクセス

〔②〕解答例

  • 社内からWebサーバへのアクセス

〔③〕解答例

  • 社内からインターネットへのアクセス
解説

本文の根拠

〔移行計画〕

約 1 時間,一部の利用者に情報システムを利用してもらい,(m) 3 種類の通信を発生させて,動作の正常性を確認する。

図7

ネットワークの主な用途は,施工情報管理(マルチホーミング運用開始),コールセンタ,インターネットアクセス(マルチホーミング運用開始)。

冒頭の機能の説明

施工情報管理:外出先又は社内にいる A 社の社員や施主が,タブレット端末や PC で動作する,Web ブラウザを使って,A 社データセンタの Web サーバが管理する施工情報に HTTPS プロトコルでアクセスする

切替1の後の中間構成で,マルチホーミング運用を始めるのは施工情報管理とインターネットアクセスである。施工情報管理には,社外のブラウザからの Web サーバへのアクセスと,社内のブラウザからの Web サーバへのアクセスの二つがある。インターネットアクセスは,社内からインターネットへのアクセスである。この3種類が LB と FW の変更の影響を受けるので,動作を確かめる。

図7の中間構成の用途に「(マルチホーミング運用開始)」と書かれたのがこの二つの用途である。コールセンタは公衆電話網から IP-PBX を経由する通信で,切替1の影響を受けない。

字数の詰め方(各20字)。「どこから」「どこへ」のアクセスかを書く。解答例は「社外から Web サーバへのアクセス」「社内から Web サーバへのアクセス」「社内からインターネットへのアクセス」である。三つの順序は問わない。

採点講評(IPA)

設問5では,これまでの検討内容を移行計画という軸から再確認している。設計と運用の両面から考える必要があるが,一つ一つはそれほど難しくはない。その中で,設計に関する(2),(7)及び運用に関する(5),(6)の正答率が低く,時間切れと思われる誤答が多かった。限られた時間で,全問に気配りすることは簡単ではないが,本問程度の量と深さには十分対応できるよう,日頃の学習や実業務での実践を積んでほしい。

設問5(6) 30字以内

本文中の下線(n)の確認内容を,30 字以内で述べよ。

解答例

  • ISP2を経由した外向きDNS機能を確認する。
解説

本文の根拠

〔移行計画〕

(n) ドメイン登録業者に依頼する定義変更に関しては,情報システム部が正常性を確認する。利用者サービスへ直接影響しないので,その作業はサービス停止時間には含まない。

〔マルチホーミング〕

インターネット向けの DNS 機能を FW から LB へ移し,ISP2 を経由してもその DNS 機能を提供できるように,ドメイン登録業者に定義の追加を依頼する。

図7

1-3 ISP2(立会い試験,NS レコードの登録)

ドメイン登録業者に依頼するのは,ISP2 を経由しても A 社の DNS 機能に到達できるようにする定義の追加である。具体的には,ISP2 側のアドレスで LB の DNS 機能を指す NS レコード(と対応する A レコード)を上位のゾーンに登録する。確認すべきは,インターネットから ISP2 を経由して,外向きの DNS 機能が正しく応答することである。

図7の 1-3 に「NS レコードの登録」があり,〔マルチホーミング〕は目的を「ISP2 を経由してもその DNS 機能を提供できるように」としている。確認内容はこの目的が達せられたかどうかになる。

字数の詰め方(30字)。「ISP2 を経由した」「外向き DNS 機能」を残す。解答例は「ISP2 を経由した外向き DNS 機能を確認する。」である。ISP1 経由の DNS は現行でも動いているので,確認の対象にならない。

採点講評(IPA)

設問5では,これまでの検討内容を移行計画という軸から再確認している。設計と運用の両面から考える必要があるが,一つ一つはそれほど難しくはない。その中で,設計に関する(2),(7)及び運用に関する(5),(6)の正答率が低く,時間切れと思われる誤答が多かった。限られた時間で,全問に気配りすることは簡単ではないが,本問程度の量と深さには十分対応できるよう,日頃の学習や実業務での実践を積んでほしい。

設問5(7)

本文中の下線(o)のフィルタリング変更について,切替2で許可する通信を全て挙げ,図5中の記号(①,①’,②〜④)を用いて答えよ。

解答例

  • ①’,③,④
解説

本文の根拠

〔移行計画〕

(o) FW のフィルタリング変更は,新たなネットワーク構成の通信に関して変更する。

図5

①STUN サーバへのアクセス:ブラウザ1の AP と STUN サーバ1,2 の間の両方向の太い矢印。①’STUN サーバへのアクセス:STUN サーバ1,2 とブラウザ2の AP の間の両方向の太い矢印。

〔ブラウザを使ったビデオ電話の通信〕

その際,ブラウザ1,2と Web サーバ1,2間に HTTPS が使われる。

切替2で新たに使い始めるのはビデオ電話の AP 間通信で,図5の①〜④のうち FW を通り,かつ今まで許可していないものを許可する。①は社外のブラウザ1から STUN サーバへの通信で,STUN サーバは FW の外側(vlan1,vlan2)にあるので FW を通らない。①’は社内のブラウザ2から STUN サーバへの通信で,FW を通る。②は Web サーバとの HTTPS 通信で,施工情報管理で既に許可している。③と④は社外のブラウザ1と社内のブラウザ2の間の通信で,FW を通る。よって許可するのは①’,③,④である。

設問3(3)で STUN サーバを vlan1,vlan2 に置いたことと,②が「ブラウザ1,2と Web サーバ1,2間に HTTPS が使われる」ことが根拠になる。

間違えやすい点。採点講評のとおり正答率が低かった設問である。①を含めるのは,STUN サーバの置き場所を FW の内側と誤解した場合である。②を含めるのは,現行で施工情報管理の HTTPS を許可していることを見落とした場合である。音声電話は,IP-PBX のインタフェース C,D を vlan1,vlan2 に直接つなぐ(設問4(3))ので,FW を通らない。

採点講評(IPA)

設問5では,これまでの検討内容を移行計画という軸から再確認している。設計と運用の両面から考える必要があるが,一つ一つはそれほど難しくはない。その中で,設計に関する(2),(7)及び運用に関する(5),(6)の正答率が低く,時間切れと思われる誤答が多かった。限られた時間で,全問に気配りすることは簡単ではないが,本問程度の量と深さには十分対応できるよう,日頃の学習や実業務での実践を積んでほしい。

出典:平成28年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)
問2 WAN 回線の冗長化設計

WAN 回線の冗長化設計に関する次の記述を読んで,設問1〜5に答えよ。

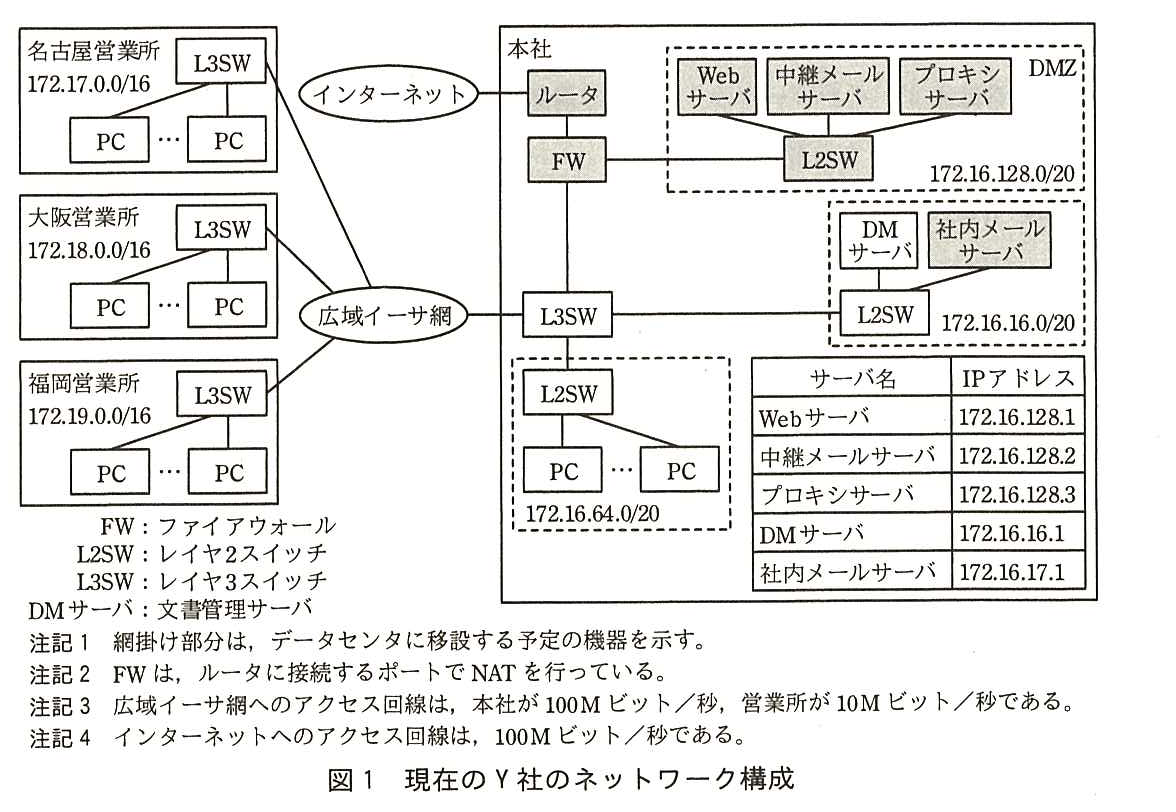
Y 社は,従業員 400 名の医療機器販売会社で,東京本社の他に名古屋,大阪,福岡に営業所がある。本社と営業所間は,広域イーサネットサービス網(以下,広域イーサ網という)で接続されている。本社で各種のサーバを運用し,営業所は,広域イーサ網経由でサーバにアクセスしている。また,本社及び営業所からのインターネットアクセスは,本社のプロキシサーバ経由で行っている。現在の Y 社のネットワーク構成を図1に示す。

名古屋営業所(172.17.0.0/16),大阪営業所(172.18.0.0/16),福岡営業所(172.19.0.0/16)には,それぞれ L3SW があり,L3SW に複数の PC が接続している。各営業所の L3SW は広域イーサ網に接続している。本社では,広域イーサ網に L3SW が接続し,L3SW の上に FW,FW の上にルータがあり,ルータがインターネットに接続している。FW には DMZ(172.16.128.0/20)の L2SW が接続し,L2SW に Web サーバ,中継メールサーバ,プロキシサーバが接続している。本社の L3SW には,172.16.16.0/20 の L2SW(DM サーバと社内メールサーバが接続)と,172.16.64.0/20 の L2SW(複数の PC が接続)が接続している。網掛けの機器(データセンタに移設する予定の機器)は,ルータ,FW,DMZ の L2SW,Web サーバ,中継メールサーバ,プロキシサーバ,社内メールサーバである(DM サーバ,本社の L3SW,172.16.16.0/20 の L2SW,PC 用の L2SW は網掛けでない)。サーバの IP アドレス:Web サーバ 172.16.128.1,中継メールサーバ 172.16.128.2,プロキシサーバ 172.16.128.3,DM サーバ 172.16.16.1,社内メールサーバ 172.16.17.1。凡例:FW:ファイアウォール,L2SW:レイヤ2スイッチ,L3SW:レイヤ3スイッチ,DM サーバ:文書管理サーバ。注記1 網掛け部分は,データセンタに移設する予定の機器を示す。注記2 FW は,ルータに接続するポートで NAT を行っている。注記3 広域イーサ網へのアクセス回線は,本社が 100M ビット/秒,営業所が 10M ビット/秒である。注記4 インターネットへのアクセス回線は,100M ビット/秒である。
図1 現在の Y 社のネットワーク構成

このたび,Y 社では,WAN 回線の可用性向上を目的に,ネットワーク再構築プロジェクトを発足させた。プロジェクト責任者には情報システム部の M 課長が任命され,M 課長は,ネットワーク担当の N 主任と J 君をプロジェクトメンバに指名し,新ネットワークの検討を指示した。その際,M 課長が示した新ネットワークの要件を,次に示す。

N 主任は,インターネット VPN と既設の広域イーサ網間で OSPF を稼働させれば,これらの要件を満たすことができると考えた。そこで,J 君に,インターネット VPN の構築技術の検討を指示した。

〔インターネット VPN の構築技術の検討〕

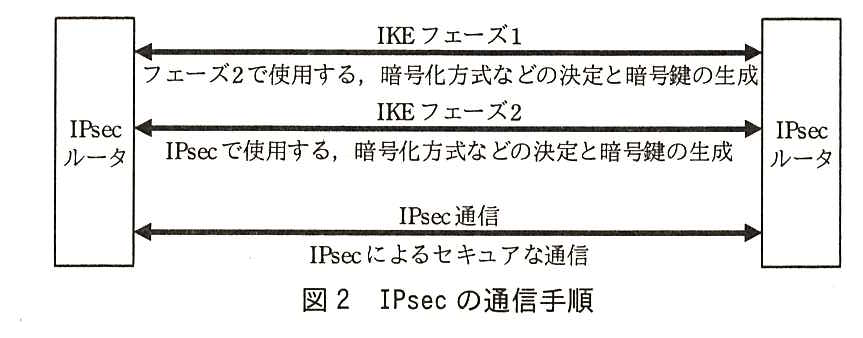
J 君はまず,インターネット VPN の構築に広く利用されている IPsec を調査し,その結果を次のとおり整理した。

左右の IPsec ルータの間の通信手順。上から順に,IKE フェーズ1(フェーズ2で使用する,暗号化方式などの決定と暗号鍵の生成),IKE フェーズ2(IPsec で使用する,暗号化方式などの決定と暗号鍵の生成),IPsec 通信(IPsec によるセキュアな通信)。いずれも両方向の矢印。
図2 IPsec の通信手順
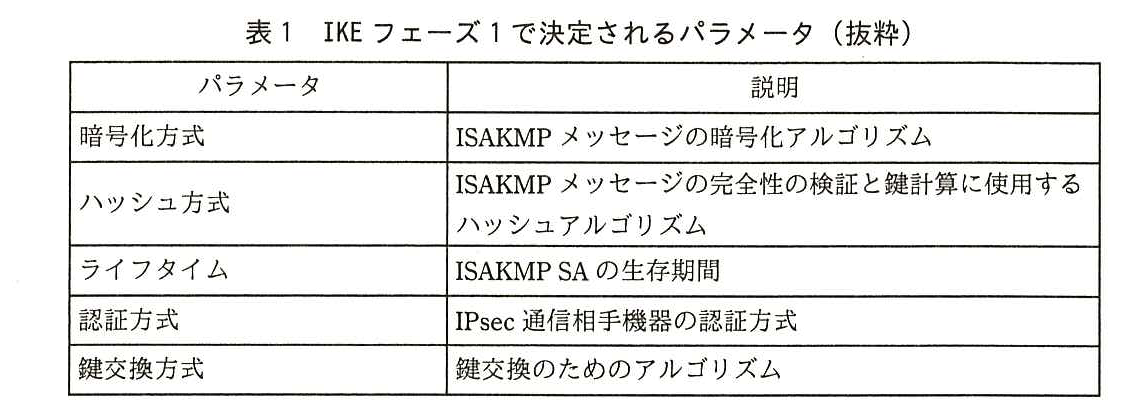
列はパラメータと説明。暗号化方式:ISAKMP メッセージの暗号化アルゴリズム。ハッシュ方式:ISAKMP メッセージの完全性の検証と鍵計算に使用するハッシュアルゴリズム。ライフタイム:ISAKMP SA の生存期間。認証方式:IPsec 通信相手機器の認証方式。鍵交換方式:鍵交換のためのアルゴリズム。
表1 IKE フェーズ1で決定されるパラメータ(抜粋)
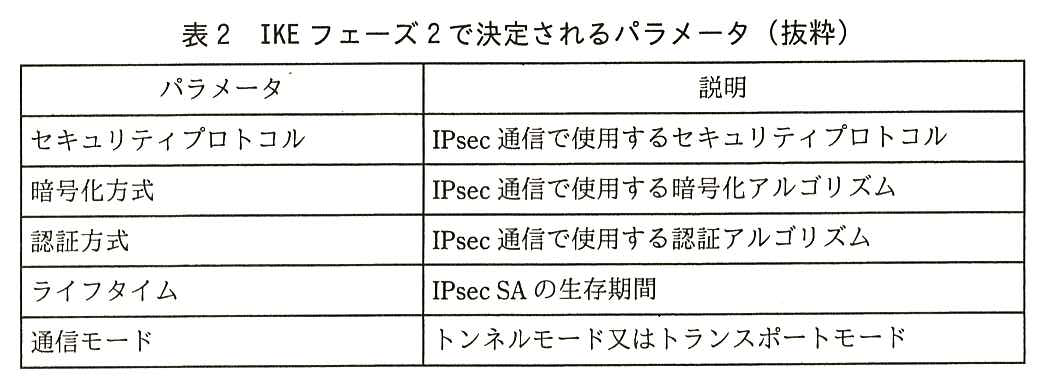
列はパラメータと説明。セキュリティプロトコル:IPsec 通信で使用するセキュリティプロトコル。暗号化方式:IPsec 通信で使用する暗号化アルゴリズム。認証方式:IPsec 通信で使用する認証アルゴリズム。ライフタイム:IPsec SA の生存期間。通信モード:トンネルモード又はトランスポートモード。
表2 IKE フェーズ2で決定されるパラメータ(抜粋)

調査の結果,(a) Y 社で検討中の IPsec ルータは,OSPF の通常の設定では,リンクステート情報の交換パケットをカプセル化できないので,J 君は,IPsec によってインターネット VPN を構築したとき,OSPF を稼働することができないと考えた。静的経路制御でも広域イーサ網との間で負荷分散を行うことができるが,運用管理を容易にするために OSPF を稼働させたい。

そこで,J 君は,調査結果を基に N 主任に相談したところ,“他のトンネリング技術についても調査するように”という指示を受けた。

〔トンネリング技術の調査〕

ネットワーク層のプロトコルをトンネリングするプロトコルには,GRE(Generic Routing Encapsulation)があり,データリンク層のプロトコルをトンネリングするプロトコルには,L2TP(Layer 2 Tunneling Protocol)がある。

J 君が調査した結果,OSPF のリンクステート情報の交換パケットを GRE 又は L2TP でカプセル化すれば,そのパケットは IPsec でカプセル化できるので,インターネット VPN で OSPF を稼働できることが分かった。

そこで,J 君はまず,GRE を調査した。

GRE は,RFC 1701,RFC 2784 で仕様が公開されている。GRE は,ネットワーク層のプロトコルのパケットをカプセル化して転送する機能をもつ。GRE では,IP ブロードキャストも IP マルチキャストパケットもカプセル化して転送できる。カプセル化とカプセル化の解除は,GRE トンネリングを行う両端の機器で行われる。IP パケットが GRE でカプセル化されたときのパケット形式を,図3に示す。

項目名とバイト数の表。IP ヘッダ1:20,GRE ヘッダ:4,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:[ あ ](空欄)。IP ヘッダ2からデータまでが元の IP パケットである。
図3 IP パケットが GRE でカプセル化されたときのパケット形式

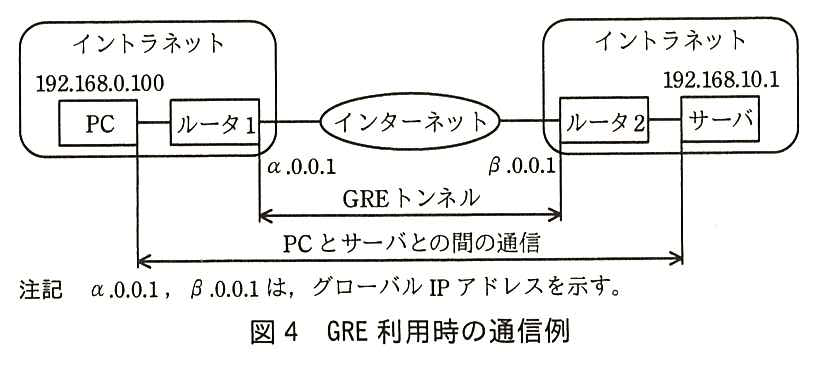
IP パケットを GRE でカプセル化すると,カプセル化された元のパケットの宛先への [ エ ] 情報をインターネットがもたなくても,元のパケットによるエンドツーエンドの通信が可能になる。GRE 利用時の通信例を図4に示す。

左のイントラネットに PC(192.168.0.100)とルータ1があり,右のイントラネットにルータ2とサーバ(192.168.10.1)がある。PC − ルータ1 − インターネット − ルータ2 − サーバと接続している。ルータ1のインターネット側のアドレスは α.0.0.1,ルータ2のインターネット側のアドレスは β.0.0.1 である。ルータ1とルータ2の間が GRE トンネル,PC とサーバの間が PC とサーバとの間の通信である。注記:α.0.0.1,β.0.0.1 は,グローバル IP アドレスを示す。
図4 GRE 利用時の通信例

図3に示したカプセル化によって,図4中の,GRE トンネルインタフェースの MTU は,イーサネットインタフェースの MTU よりも 24 バイト小さくなる。このとき,図4中の PC 及びサーバのイーサネットインタフェースの MTU サイズを適切な値に変更することによって,パケットの [ オ ] を防げる。

次に,J 君は,RFC 2661 で仕様が公開されている L2TP を調査した。

L2TP は,PPP フレームをカプセル化して転送する機能をもつ。カプセル化とカプセル化の解除は,L2TP トンネリングを行う LAC(L2TP Access Concentrator)又は LNS(L2TP Network Server)の機能をもつ両端の機器で行われる。LAC は,トンネリングを要求する機器で,LNS は受け入れる機器である。L2TP でカプセル化されたときのパケット形式を,図5に示す。

項目名とバイト数の表。IP ヘッダ1:20,UDP ヘッダ:8,L2TP ヘッダ:16,PPP ヘッダ:2,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:[ い ](空欄)。PPP ヘッダからデータまでが元の PPP フレームである。
図5 L2TP でカプセル化されたときのパケット形式

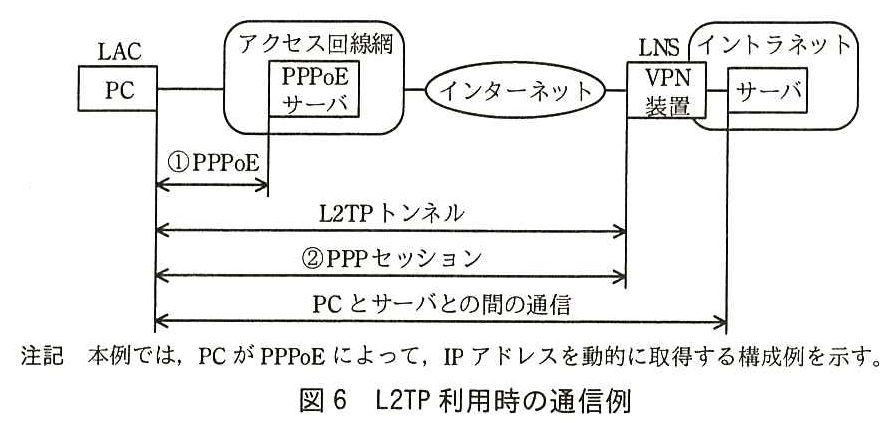
L2TP を利用することによって,LAC 機能を実装した PC は,LNS 機能をもつ VPN 装置にインターネット経由で接続して,イントラネット内のサーバにリモートアクセスできる。PC が PPPoE で WAN に接続する構成における,L2TP 利用時の通信例を図6に示す。

PC(LAC)− アクセス回線網(PPPoE サーバ)− インターネット − VPN 装置(LNS)− イントラネット内のサーバと接続している。PC と PPPoE サーバの間が①PPPoE,PC と VPN 装置の間が L2TP トンネル及び②PPP セッション,PC とサーバの間が PC とサーバとの間の通信である。注記:本例では,PC が PPPoE によって,IP アドレスを動的に取得する構成例を示す。
図6 L2TP 利用時の通信例

J 君は,GRE 及び L2TP の機能と動作については理解できたが,どちらのプロトコルを利用すべきか判断できなかったので,調査結果を基に N 主任に相談した。N 主任からは,“トンネリングプロトコルを使用する目的と,使用したときの影響の度合いを考慮して判断するように”という指示を受けた。

J 君は,(b) GRE を利用することにして,GRE over IPsec を稼働させる方法について検討した。

〔GRE over IPsec の稼働方法の検討〕

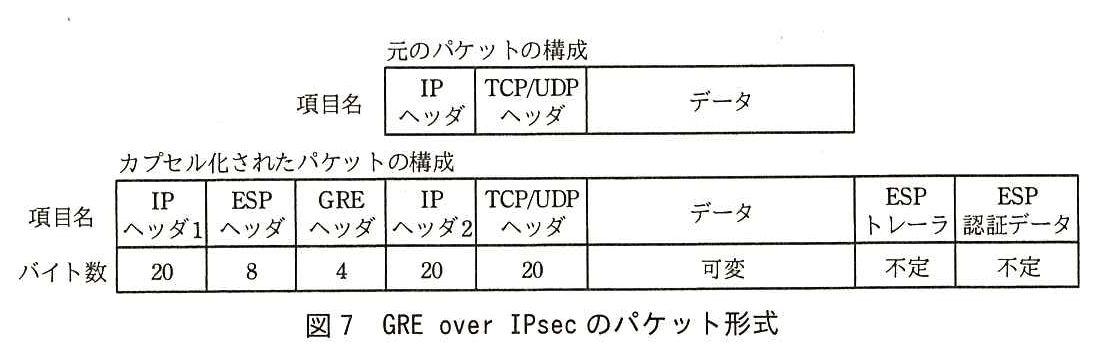
インターネット VPN ではデータの暗号化が必要になるので,ESP を利用する。(c) 通信モードは,トランスポートモードを選択する。そのときの,GRE over IPsec のパケット形式を図7に示す。

元のパケットの構成:IP ヘッダ,TCP/UDP ヘッダ,データ。カプセル化されたパケットの構成(項目名:バイト数):IP ヘッダ1:20,ESP ヘッダ:8,GRE ヘッダ:4,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:可変,ESP トレーラ:不定,ESP 認証データ:不定。
図7 GRE over IPsec のパケット形式

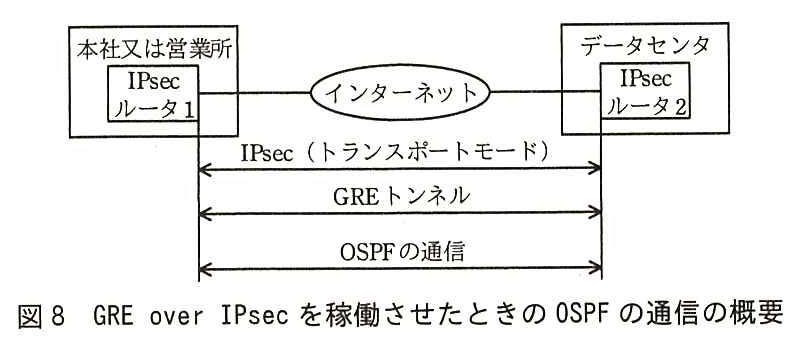
J 君は,GRE over IPsec を稼働させたときの OSPF の通信の概要を図8にまとめた。

本社又は営業所の IPsec ルータ1が,インターネットを介して,データセンタの IPsec ルータ2と接続している。IPsec ルータ1と IPsec ルータ2の間に,IPsec(トランスポートモード),GRE トンネル,OSPF の通信の三つの両方向の矢印がある。
図8 GRE over IPsec を稼働させたときの OSPF の通信の概要

図7に示したように,GRE over IPsec を稼働させるとカプセル化のオーバヘッドが大きくなる。そこで,必要に応じて IPsec ルータで MSS(Maximum Segment Size)を適切な値に書き換えるとともに,トンネルインタフェースに適切な MTU の値を設定する。

図8中の IPsec ルータには,IPsec,GRE 及び OSPF の設定を行う。PC とサーバからインターネット VPN 向けに送信されるパケット,及び OSPF によってインターネット VPN に広告されるリンクステート情報には,GRE によるカプセル化と IPsec による暗号化を設定する。

J 君は,GRE over IPsec の稼働方法をまとめた後に,WAN の設計を行った。

〔WAN の設計〕

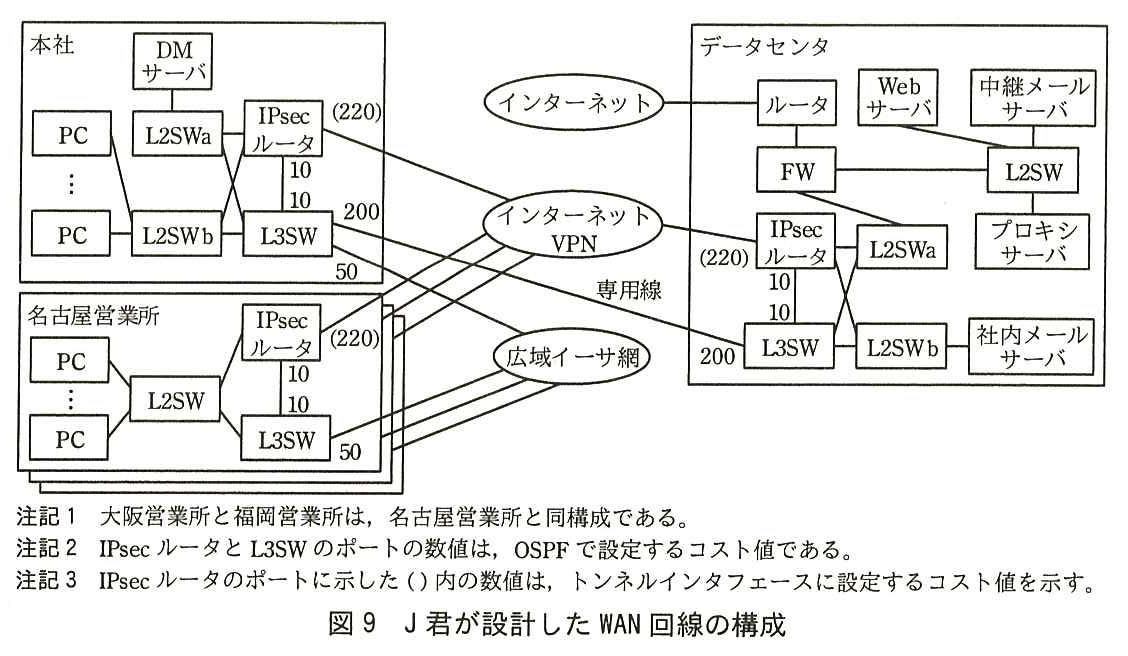
現在使用中の広域イーサ網へのアクセス回線は,継続して使用する。本社とデータセンタ間は,10M ビット/秒の専用線を新たに導入して直接接続する。インターネット VPN のアクセス回線は,営業所に 100M ビット/秒,データセンタに 1G ビット/秒のものを新たに導入する。本社では,既設のインターネットアクセス回線をインターネット VPN のアクセス回線として転用する。データセンタには,インターネットアクセス用に,1G ビット/秒のアクセス回線を導入する。インターネットに公開される DMZ のサーバのグローバル IP アドレスは,FW の静的 NAT 機能によって,サーバに設定されているプライベート IP アドレスに変換される。J 君が設計した WAN 回線の構成を図9に示す。

本社:複数の PC が L2SWb に接続し,DM サーバが L2SWa に接続している。L2SWa と L2SWb は,それぞれ IPsec ルータと L3SW の両方に接続している(たすき掛け)。IPsec ルータと L3SW は直接接続しており,そのポートのコスト値はどちらも 10 である。IPsec ルータはインターネット VPN に接続し,トンネルインタフェースのコスト値は(220)である。L3SW は専用線でデータセンタの L3SW に接続し,そのポートのコスト値は 200 である。L3SW は広域イーサ網にも接続し,そのポートのコスト値は 50 である。名古屋営業所:複数の PC が L2SW に接続し,L2SW は IPsec ルータと L3SW の両方に接続している。IPsec ルータと L3SW は直接接続しており,そのポートのコスト値はどちらも 10 である。IPsec ルータはインターネット VPN に接続し,トンネルインタフェースのコスト値は(220)である。L3SW は広域イーサ網に接続し,そのポートのコスト値は 50 である。大阪営業所と福岡営業所も同じ構成で,それぞれインターネット VPN と広域イーサ網に接続している。データセンタ:インターネットにルータが接続し,ルータの下に FW がある。FW には L2SW(Web サーバ,中継メールサーバ,プロキシサーバが接続)と L2SWa が接続している。IPsec ルータはインターネット VPN に接続し,トンネルインタフェースのコスト値は(220)である。IPsec ルータと L3SW は直接接続しており,そのポートのコスト値はどちらも 10 である。L2SWa と L2SWb は,それぞれ IPsec ルータと L3SW の両方に接続している(たすき掛け)。L2SWb に社内メールサーバが接続している。L3SW は専用線で本社の L3SW に接続し,そのポートのコスト値は 200 である。データセンタは広域イーサ網には接続していない。注記1 大阪営業所と福岡営業所は,名古屋営業所と同構成である。注記2 IPsec ルータと L3SW のポートの数値は,OSPF で設定するコスト値である。注記3 IPsec ルータのポートに示した ( ) 内の数値は,トンネルインタフェースに設定するコスト値を示す。
図9 J 君が設計した WAN 回線の構成

図9中の IPsec ルータと L3SW で OSPF を稼働させる。インターネット VPN は,データセンタと本社間,及びデータセンタと営業所間で設定する。

図9中の,本社,営業所及びデータセンタ内の L3SW と IPsec ルータ間では,それぞれ VRRP を稼働させる。OSPF のリンクステート情報の交換は,L3SW と IPsec ルータの WAN へのアクセス回線を接続するポートだけでなく,L3SW と IPsec ルータを直接接続するポートでも行わせる。このとき,L3SW と IPsec ルータのポートには,図中に示したコスト値を設定する。

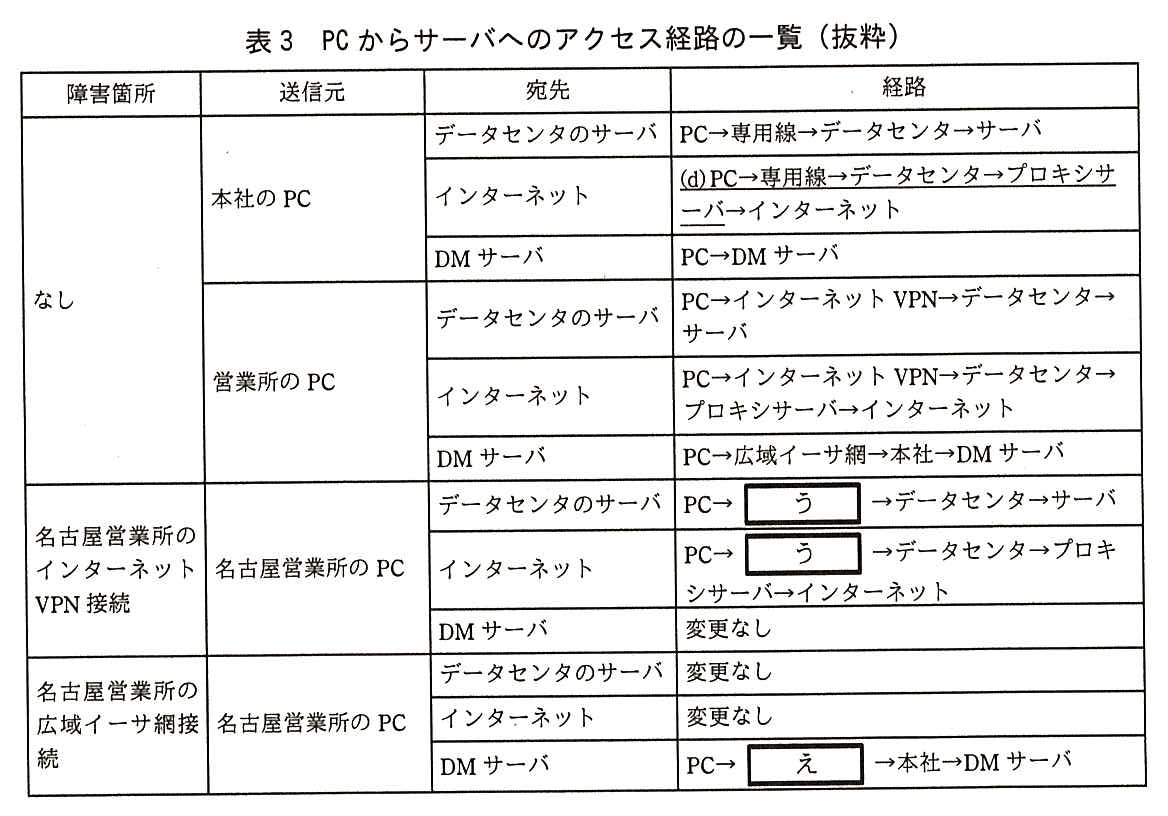
図9に示した WAN 回線の構成で,図中のコスト値を設定することによって,営業所の PC からサーバへのアクセスは,広域イーサ網とインターネット VPN を使い分けることができる。PC からサーバへのアクセス経路の一覧を表3に示す。

列は障害箇所,送信元,宛先,経路。障害箇所なし,送信元 本社の PC:宛先 データセンタのサーバは PC→専用線→データセンタ→サーバ。宛先 インターネットは (d) PC→専用線→データセンタ→プロキシサーバ→インターネット(この経路に下線(d)が付いている)。宛先 DM サーバは PC→DM サーバ。障害箇所なし,送信元 営業所の PC:宛先 データセンタのサーバは PC→インターネット VPN→データセンタ→サーバ。宛先 インターネットは PC→インターネット VPN→データセンタ→プロキシサーバ→インターネット。宛先 DM サーバは PC→広域イーサ網→本社→DM サーバ。障害箇所 名古屋営業所のインターネット VPN 接続,送信元 名古屋営業所の PC:宛先 データセンタのサーバは PC→[ う ]→データセンタ→サーバ。宛先 インターネットは PC→[ う ]→データセンタ→プロキシサーバ→インターネット。宛先 DM サーバは変更なし。障害箇所 名古屋営業所の広域イーサ網接続,送信元 名古屋営業所の PC:宛先 データセンタのサーバは変更なし。宛先 インターネットは変更なし。宛先 DM サーバは PC→[ え ]→本社→DM サーバ。
表3 PC からサーバへのアクセス経路の一覧(抜粋)

以上の検討を基に,J 君は M 課長から示された要件を満たす WAN 回線の冗長化構成の設計を完了させ,検討結果を N 主任に説明した。N 主任は,設計内容に問題がないことを確認し,J 君とともに検討結果を M 課長に報告したところ,設計内容が承認された。

出題趣旨(IPA)

拠点間をインターネットVPN又は広域イーサネットサービス網(以下,広域イーサ網という)で接続している企業は多い。企業活動がITによって成り立っている現在,システムの可用性向上は,どの企業においても重要な課題の一つである。このような状況を基に,本問では,広域イーサ網とインターネットVPNによって,WAN回線を冗長化する事例を取り上げた。冗長化に当たって,広域イーサ網とインターネットVPNの間でトラフィックを分散させて,WAN回線を有効に活用することを要件とした。この要件を満たす方策として,2種類のWAN回線の間でOSPFを稼働させる方法を解説した。本問では,多くの企業のネットワークに利用されているIPsec,トンネリング及びOSPFを題材に,ネットワークの設計,構築,運用に携わる受験者が修得した技術と経験が,実務で活用できる水準かどうかを問う。

設問と解答例

設問1 解答欄5つ

本文中の [ ア ] 〜 [ オ ] に入れる適切な字句又は数値を答えよ。

〔ア〕解答例

  • 32

〔イ〕解答例

  • セレクタ

〔ウ〕解答例

  • アグレッシブ

〔エ〕解答例

  • 経路

〔オ〕解答例

  • 断片化
解説

本文の根拠

〔インターネット VPN の構築技術の検討〕

SA の内容が確定すると,SA に関連付けされた SPI(Security Parameters Index)が,[ ア ] ビットの整数値で割り当てられる。

〔インターネット VPN の構築技術の検討〕

SP を選択するキーを [ イ ] と呼び,IP アドレス,プロトコル,ポート番号などが利用される。

〔インターネット VPN の構築技術の検討〕

IKE フェーズ 1 には,メインモードと [ ウ ] モードがある。メインモードでは 3 往復の通信が行われるが,[ ウ ] モードは 1 往復半の通信で完了する。

〔トンネリング技術の調査〕

IP パケットを GRE でカプセル化すると,カプセル化された元のパケットの宛先への [ エ ] 情報をインターネットがもたなくても,元のパケットによるエンドツーエンドの通信が可能になる。

〔トンネリング技術の調査〕

このとき,図4中の PC 及びサーバのイーサネットインタフェースの MTU サイズを適切な値に変更することによって,パケットの [ オ ] を防げる。

ア:ESP(RFC 4303)と AH(RFC 4302)のヘッダにある SPI は 32 ビットの値である。イ:IPsec のアーキテクチャ(RFC 4301)は,SP データベースのエントリを選ぶための IP アドレス,上位プロトコル,ポート番号などの値をセレクタ(selector)と呼ぶ。ウ:IKEv1(RFC 2409)のフェーズ1には,6 メッセージ(3 往復)のメインモードと,3 メッセージ(1 往復半)のアグレッシブモードがある。エ:GRE でカプセル化すると,インターネット上のルータは外側の IP ヘッダ1(トンネルの両端のグローバル IP アドレス)だけを見て転送する。元のパケットの宛先(プライベート IP アドレス)への経路情報をインターネットがもたなくてよい。オ:トンネルインタフェースの MTU は 24 バイト小さいので,元のパケットの大きさを合わせないと,ルータで断片化(フラグメンテーション)が起きる。

本文では,アは「ビットの整数値」,イは「IP アドレス,プロトコル,ポート番号などが利用される」,ウは「1 往復半」,オは「MTU サイズを適切な値に変更する」がそれぞれ手掛かりである。

間違えやすい点。採点講評のとおり,アとイは踏み込んだ知識を問うた。SPI を 16 ビットや 8 ビットとしないこと。イは SP の索引なので「SPI」ではない(SPI は SA の索引)。エを「アドレス」とすると,「宛先への」とのつながりが悪い。

採点講評(IPA)

設問1では,アとイが,踏み込んだ内容を問う設問だったことからか,正答率は低かった。

設問2(1)

表2中のライフタイムの終了時点に,IPsec ルータで行われる処理を答えよ。

解答例

  • リキー(ReKey)
解説

本文の根拠

表2

ライフタイム:IPsec SA の生存期間。

〔インターネット VPN の構築技術の検討〕

IPsec 通信は,IKE フェーズ 2 で確立した IPsec SA を使って行われる。

IPsec SA にはライフタイム(時間又はデータ量)が決められていて,終了すると同じ鍵を使い続けない。ライフタイムが尽きる前に,IPsec ルータは IKE で新しい IPsec SA を作り直し,新しい鍵に切り替える。これをリキー(ReKey,鍵の再生成)という。同じ鍵を長く使うほど暗号文が蓄積されて解読の危険が増すので,定期的に鍵を更新するための仕組みである。

表2でライフタイムは「IPsec SA の生存期間」とされ,本文は「IPsec 通信は,IKE フェーズ 2 で確立した IPsec SA を使って行われる」としている。生存期間が終われば,IPsec 通信を続けるには SA を作り直すしかない。

間違えやすい点。「SA を削除する」だけでは,通信を続けるための処理として足りない。解答例は「リキー(ReKey)」で,鍵の再生成や SA の再確立でも同じ意味になる。

採点講評(IPA)

設問2では,IPsec関連技術を問うた。(1)の正答率は高かったが,(2)の正答率が低かった。IKEフェーズ1とフェーズ2では,それぞれ認証方式の交渉が行われるが,フェーズ2で交渉される認証方式は,IPsec通信で送受信されるデータの完全性を認証するためのものであることを,表の内容と本文の記述から導き出してほしかった。

設問2(2) 40字以内

表2中の認証方式によって認証できる対象と,その認証内容を,40 字以内で述べよ。

解答例

  • IPsec通信で送受信されるメッセージが,通信中に改ざんされていないこと
解説

本文の根拠

表2

認証方式:IPsec 通信で使用する認証アルゴリズム。

表1

認証方式:IPsec 通信相手機器の認証方式。

〔インターネット VPN の構築技術の検討〕

IPsec は,暗号化機能とトンネリング機能をもち,通信相手の IPsec ルータの認証,安全な鍵生成,転送データの暗号化,転送データの完全性の認証などを行う。

IKE のフェーズ1とフェーズ2には,どちらも「認証方式」がある。フェーズ1(表1)の認証方式は「IPsec 通信相手機器の認証方式」で,相手の IPsec ルータを認証する。フェーズ2(表2)の認証方式は「IPsec 通信で使用する認証アルゴリズム」で,ESP や AH が付ける認証データ(ICV)を計算する HMAC などのアルゴリズムである。認証の対象は IPsec 通信で送受信されるメッセージ(パケット)で,内容は通信中に改ざんされていないこと(完全性)である。

本文の「転送データの完全性の認証などを行う」のうち,相手機器の認証はフェーズ1が受け持つので,残る「転送データの完全性の認証」がフェーズ2の認証方式に当たる。採点講評も,表の内容と本文の記述から導いてほしかったとしている。

字数の詰め方(40字)。対象(IPsec 通信で送受信されるメッセージ)と内容(通信中に改ざんされていないこと)を両方書く。解答例は「IPsec 通信で送受信されるメッセージが,通信中に改ざんされていないこと」である。相手の IPsec ルータを認証すると書くと,表1の認証方式と取り違えたことになる。

採点講評(IPA)

設問2では,IPsec関連技術を問うた。(1)の正答率は高かったが,(2)の正答率が低かった。IKEフェーズ1とフェーズ2では,それぞれ認証方式の交渉が行われるが,フェーズ2で交渉される認証方式は,IPsec通信で送受信されるデータの完全性を認証するためのものであることを,表の内容と本文の記述から導き出してほしかった。

設問2(3) 40字以内

本文中の下線(a)について,カプセル化できない理由を,“OSPF”及び“リンクステート情報”という字句を用いて,40 字以内で述べよ。

解答例

  • OSPFのリンクステート情報交換は,IPマルチキャスト通信で行われるから
解説

本文の根拠

〔インターネット VPN の構築技術の検討〕

IPsec では,ユニキャストの IP パケットをカプセル化して転送する。

〔インターネット VPN の構築技術の検討〕

調査の結果,(a) Y 社で検討中の IPsec ルータは,OSPF の通常の設定では,リンクステート情報の交換パケットをカプセル化できないので,

〔トンネリング技術の調査〕

GRE では,IP ブロードキャストも IP マルチキャストパケットもカプセル化して転送できる。

OSPF(RFC 2328)は,Hello パケットやリンクステート更新などを,通常の設定では IP マルチキャスト(224.0.0.5 の AllSPFRouters,224.0.0.6 の AllDRouters)で送る。一方,本文によれば IPsec はユニキャストの IP パケットしかカプセル化しない。このため,OSPF のリンクステート情報の交換パケットは IPsec で運べない。

本文は IPsec について「ユニキャストの IP パケットをカプセル化して転送する」と書き,後で GRE について「IP マルチキャストパケットもカプセル化して転送できる」と対比させている。GRE で包めば外側はユニキャストになり,IPsec で運べるようになる。

字数の詰め方(40字)。指定の語「OSPF」「リンクステート情報」を使い,「IP マルチキャスト」で行われることを理由の形で書く。解答例は「OSPF のリンクステート情報交換は,IP マルチキャスト通信で行われるから」である。

設問3(1) 解答欄2つ

図3中の [ あ ] 及び図5中の [ い ] に入れる最大バイト数を,それぞれ答えよ。ここで,ジャンボフレームは使用されないものとする。

〔あ〕解答例

  • 1,436

〔い〕解答例

  • 1,414
解説

本文の根拠

図3

IP ヘッダ1:20,GRE ヘッダ:4,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:[ あ ](空欄)。

図5

IP ヘッダ1:20,UDP ヘッダ:8,L2TP ヘッダ:16,PPP ヘッダ:2,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:[ い ](空欄)。

〔トンネリング技術の調査〕

図3に示したカプセル化によって,図4中の,GRE トンネルインタフェースの MTU は,イーサネットインタフェースの MTU よりも 24 バイト小さくなる。

ジャンボフレームを使わないイーサネットの MTU は 1,500 バイトで,カプセル化した後の IP パケット全体(IP ヘッダ1から後)がこれに収まらなければならない。あ:1,500−(20+4+20+20)=1,500−64=1,436 バイト。い:1,500−(20+8+16+2+20+20)=1,500−86=1,414 バイト。

検算。本文の「GRE トンネルインタフェースの MTU は,イーサネットインタフェースの MTU よりも 24 バイト小さくなる」は,IP ヘッダ1(20)と GRE ヘッダ(4)の和に当たる。トンネルの MTU 1,476 から IP ヘッダ2と TCP/UDP ヘッダの 40 を引いても 1,436 になる。

間違えやすい点。MTU はイーサネットフレームのヘッダ(14 バイト)や FCS を含まない。1,518 や 1,514 から引かないこと。数値は解答例にならってカンマ付きで書いてよい。

設問3(2) 解答欄4つ

図4中の PC からサーバへの通信における,図3中の IP ヘッダ1と IP ヘッダ2の送信元 IP アドレス及び宛先 IP アドレスを,図4中の字句を用いて,それぞれ答えよ。

〔IPヘッダ1 送信元IPアドレス〕解答例

  • α.0.0.1

〔IPヘッダ1 宛先IPアドレス〕解答例

  • β.0.0.1

〔IPヘッダ2 送信元IPアドレス〕解答例

  • 192.168.0.100

〔IPヘッダ2 宛先IPアドレス〕解答例

  • 192.168.10.1
解説

本文の根拠

図4

左のイントラネットに PC(192.168.0.100)とルータ1があり,右のイントラネットにルータ2とサーバ(192.168.10.1)がある。

図4

ルータ1のインターネット側のアドレスは α.0.0.1,ルータ2のインターネット側のアドレスは β.0.0.1 である。ルータ1とルータ2の間が GRE トンネル,

図3

IP ヘッダ2からデータまでが元の IP パケットである。

GRE では,元の IP パケット(IP ヘッダ2から後)をそのまま残し,その前に GRE ヘッダと新しい IP ヘッダ1を付ける。IP ヘッダ2は PC が作った元のヘッダなので,送信元は PC の 192.168.0.100,宛先はサーバの 192.168.10.1 である。IP ヘッダ1は GRE トンネルの両端のルータが付けるヘッダなので,送信元はルータ1の α.0.0.1,宛先はルータ2の β.0.0.1 である。

図3で「元の IP パケット」は IP ヘッダ2からデータまでと示されている。図4でインターネット上を運ばれるのは GRE トンネルの区間で,その両端が α.0.0.1 と β.0.0.1 である。

間違えやすい点。IP ヘッダ1と2を逆にしないこと。外側(先頭)がトンネル用,内側が元の通信用である。設問3(1)のエで見たとおり,インターネットのルータは IP ヘッダ1だけで転送する。

設問3(3) 解答欄2つ

図6中の①及び②の通信で PC が取得する IP アドレスが格納されるヘッダを,図5中の項目名でそれぞれ答えよ。

〔①〕解答例

  • IPヘッダ1

〔②〕解答例

  • IPヘッダ2
解説

本文の根拠

図6

PC と PPPoE サーバの間が①PPPoE,PC と VPN 装置の間が L2TP トンネル及び②PPP セッション,PC とサーバの間が PC とサーバとの間の通信である。注記:本例では,PC が PPPoE によって,IP アドレスを動的に取得する構成例を示す。

図5

PPP ヘッダからデータまでが元の PPP フレームである。

〔トンネリング技術の調査〕

L2TP を利用することによって,LAC 機能を実装した PC は,LNS 機能をもつ VPN 装置にインターネット経由で接続して,イントラネット内のサーバにリモートアクセスできる。

PC は2回 IP アドレスを取得する。①の PPPoE では,PC はアクセス回線網の PPPoE サーバとの PPP で IP アドレス(インターネットで使うアドレス)を得る。これは L2TP のパケットをインターネットに送るときの外側の IP ヘッダ1に入る。②の PPP セッションは L2TP トンネルの中で VPN 装置(LNS)と結ぶもので,ここで得るのはイントラネットのサーバと通信するためのアドレスである。これは元の PPP フレームの中の IP ヘッダ2に入る。PPP でのアドレスの取得は IPCP(RFC 1332)による。

図5で IP ヘッダ2は「元の PPP フレーム」の中にあり,図6で②の PPP セッションは L2TP トンネルの中を通る。①はトンネルの外で,インターネットへの接続そのものに使う。

間違えやすい点。採点講評のとおり正答率が低かった設問である。①と②を逆にしやすい。②はイントラネットのサーバとの通信(PC とサーバとの間の通信)に使うアドレスなので,元の PPP フレームの中にあると考えるとよい。

採点講評(IPA)

設問3では,L2TPとGREについて問うたが,(3)の正答率が低かった。図で示した通信手順とパケット形式を基にじっくり考えれば,正答を導き出せたはずである。

設問3(4) 60字以内

本文中の下線(b)について,GRE を利用する利点を,L2TP を利用する場合と比較して,60 字以内で述べよ。

解答例

  • カプセル化によるオーバヘッドがL2TPより小さいので,一つのパケットで転送できるデータ量が多い。
解説

本文の根拠

〔トンネリング技術の調査〕

N 主任からは,“トンネリングプロトコルを使用する目的と,使用したときの影響の度合いを考慮して判断するように”という指示を受けた。

図3

IP ヘッダ1:20,GRE ヘッダ:4,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:[ あ ](空欄)。

図5

IP ヘッダ1:20,UDP ヘッダ:8,L2TP ヘッダ:16,PPP ヘッダ:2,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:[ い ](空欄)。

目的は OSPF のマルチキャストのパケットを IPsec で運ぶことで,GRE でも L2TP でも達せられる。そこで「使用したときの影響」を比べる。カプセル化で増えるのは,GRE が IP ヘッダ1と GRE ヘッダの 24 バイト,L2TP が IP ヘッダ1,UDP ヘッダ,L2TP ヘッダ,PPP ヘッダの 46 バイトである。GRE のほうがオーバヘッドが小さいので,一つのパケットで運べるデータ量が多い(設問3(1)の 1,436 バイトと 1,414 バイト)。

N 主任の指示の「使用したときの影響の度合い」が比べる軸で,図3と図5のバイト数がその材料である。

字数の詰め方(60字)。「オーバヘッドが L2TP より小さい」と「一つのパケットで転送できるデータ量が多い」を因果でつなぐ。解答例は「カプセル化によるオーバヘッドが L2TP より小さいので,一つのパケットで転送できるデータ量が多い。」である。

設問4(1) 20字以内

本文中の下線(c)については,トンネルモードで行う必要がない。その理由を,トンネリングに着目して,20 字以内で述べよ。

解答例

  • GREでトンネリングが行われるから
解説

本文の根拠

〔GRE over IPsec の稼働方法の検討〕

インターネット VPN ではデータの暗号化が必要になるので,ESP を利用する。(c) 通信モードは,トランスポートモードを選択する。

図8

IPsec ルータ1と IPsec ルータ2の間に,IPsec(トランスポートモード),GRE トンネル,OSPF の通信の三つの両方向の矢印がある。

〔インターネット VPN の構築技術の検討〕

トンネリングは,インターネットのような共用ネットワーク上の 2 点間で,仮想の専用線を構築することである。

IPsec のトンネルモードは,元の IP パケット全体を新しい IP ヘッダで包むことでトンネリングを行う。GRE over IPsec では,GRE が既にトンネリングを行っていて,GRE パケットの外側の IP ヘッダはトンネルの両端(IPsec ルータ同士)のアドレスをもつ。IPsec はこのパケットを暗号化するだけでよいので,外側の IP ヘッダをそのまま使うトランスポートモードで足りる。トンネルモードにすると IP ヘッダがもう一つ付き,オーバヘッドが 20 バイト増える。

図8で,IPsec(トランスポートモード)と GRE トンネルは同じ IPsec ルータ1,2 の間にある。トンネルの端点と IPsec の端点が一致しているので,IPsec 側でトンネルを作る必要がない。

字数の詰め方(20字)。「GRE でトンネリングが行われる」を理由の形で書く。解答例は「GRE でトンネリングが行われるから」である。

採点講評(IPA)

設問4では,GREパケットをIPsecでカプセル化する方法について問うた。ネットワークスペシャリスト試験の午後では初めての出題分野であったが,正答率は高かった。

設問4(2) 40字以内

図7中の ESP 認証データ長は,表2中のパラメータで選択された方式によって変化する。その理由を,40 字以内で述べよ。

解答例

  • ESP認証データ長は,使用する認証アルゴリズムによって変化するから
解説

本文の根拠

図7

ESP トレーラ:不定,ESP 認証データ:不定。

表2

認証方式:IPsec 通信で使用する認証アルゴリズム。

ESP 認証データ(ICV,Integrity Check Value)は,表2の認証方式で選んだ認証アルゴリズムで計算した値である。その長さはアルゴリズムごとに決まっていて,例えば HMAC-SHA1-96 なら 12 バイト(RFC 2404),HMAC-SHA-256-128 なら 16 バイト(RFC 4868)である。ESP(RFC 4303)も ICV を可変長とし,長さは選んだ完全性アルゴリズムで決まるとしている。

図7で ESP 認証データのバイト数は「不定」とされ,設問は「表2中のパラメータで選択された方式によって変化する」と述べている。表2の中で認証データを作るのは認証方式である。

字数の詰め方(40字)。「認証アルゴリズムによって」の一点を理由の形で書く。解答例は「ESP 認証データ長は,使用する認証アルゴリズムによって変化するから」である。暗号化方式を挙げるのは誤りで,暗号化方式で長さが変わるのは ESP トレーラのパディングである。

採点講評(IPA)

設問4では,GREパケットをIPsecでカプセル化する方法について問うた。ネットワークスペシャリスト試験の午後では初めての出題分野であったが,正答率は高かった。

設問4(3)

図7において,暗号化される項目名を全て答えよ。

解答例

  • GREヘッダ,IPヘッダ2,TCP/UDPヘッダ,データ,ESPトレーラ
解説

本文の根拠

図7

カプセル化されたパケットの構成(項目名:バイト数):IP ヘッダ1:20,ESP ヘッダ:8,GRE ヘッダ:4,IP ヘッダ2:20,TCP/UDP ヘッダ:20,データ:可変,ESP トレーラ:不定,ESP 認証データ:不定。

〔GRE over IPsec の稼働方法の検討〕

インターネット VPN ではデータの暗号化が必要になるので,ESP を利用する。

ESP(RFC 4303)で暗号化されるのは,ESP ヘッダの後ろのペイロードから ESP トレーラ(パディング,パディング長,次ヘッダ)までである。トランスポートモードでは,外側の IP ヘッダ1はそのまま残るので暗号化されない。ESP ヘッダ(SPI とシーケンス番号)は受信側が SA を見分けるのに使うので暗号化されない。ESP 認証データは暗号化の後に計算して付けるので暗号化されない。したがって暗号化されるのは,GRE ヘッダ,IP ヘッダ2,TCP/UDP ヘッダ,データ,ESP トレーラである。

図7で ESP ヘッダと ESP トレーラの間にあるのが GRE ヘッダからデータまでで,これがトランスポートモードのペイロードに当たる。

間違えやすい点。ESP トレーラの入れ忘れが多い。また ESP 認証データは,暗号化されたデータ(と ESP ヘッダ)の完全性を守るもので,それ自体は暗号化されない。

採点講評(IPA)

設問4では,GREパケットをIPsecでカプセル化する方法について問うた。ネットワークスペシャリスト試験の午後では初めての出題分野であったが,正答率は高かった。

設問5(1)

図9の構成において,図1の構成からサーバをデータセンタに移設するのに伴い,サブネットを再設計して,データセンタに移動するサブネットを全て答えよ。ここで,移動するサブネットのプレフィックス長は 16,20 又は 24 とする。

解答例

  • 172.16.128.0/20,172.16.17.0/24
解説

本文の根拠

図1

サーバの IP アドレス:Web サーバ 172.16.128.1,中継メールサーバ 172.16.128.2,プロキシサーバ 172.16.128.3,DM サーバ 172.16.16.1,社内メールサーバ 172.16.17.1。

M 課長が示した新ネットワークの要件

本社の DM サーバ以外のサーバを,Z 社のデータセンタに移設する。このとき,サーバの IP アドレスの変更が生じないようにすること

図1

FW には DMZ(172.16.128.0/20)の L2SW が接続し,L2SW に Web サーバ,中継メールサーバ,プロキシサーバが接続している。

データセンタに移すのは,DM サーバ以外のサーバで,IP アドレスは変えない。DMZ の Web サーバ,中継メールサーバ,プロキシサーバは 172.16.128.0/20 にあり,このサブネットには移さないサーバが無いので,172.16.128.0/20 ごと移す。社内メールサーバ(172.16.17.1)は,本社に残る DM サーバ(172.16.16.1)と同じ 172.16.16.0/20 にある。このサブネットは丸ごとは移せないので,プレフィックス長 16,20,24 のうち,172.16.17.1 を含み 172.16.16.1 を含まない 172.16.17.0/24 として切り出して移す。

根拠は要件の「サーバの IP アドレスの変更が生じないようにすること」と,図1のサブネットとサーバの IP アドレスである。/20 のままでは DM サーバと分けられず,/16 はさらに広いので,/24 まで細かくする。

間違えやすい点。172.16.16.0/20 を答えると,DM サーバも一緒に移ることになる。PC の 172.16.64.0/20 は本社に残る。

設問5(2) 30字以内

図9中のデータセンタの IPsec ルータ,L3SW,L2SWa 及び L2SWb の間でレイヤ 2 のループを発生させないためには,どのようにサブネットを設計すればよいか。“L2SWa”及び“L2SWb”という字句を用いて,30 字以内で述べよ。

解答例

  • L2SWaとL2SWbを異なるサブネットにする。
解説

本文の根拠

図9

IPsec ルータと L3SW は直接接続しており,そのポートのコスト値はどちらも 10 である。L2SWa と L2SWb は,それぞれ IPsec ルータと L3SW の両方に接続している(たすき掛け)。L2SWb に社内メールサーバが接続している。

〔WAN の設計〕

図9中の,本社,営業所及びデータセンタ内の L3SW と IPsec ルータ間では,それぞれ VRRP を稼働させる。

データセンタでは,L2SWa と L2SWb がそれぞれ IPsec ルータと L3SW の両方に接続し,IPsec ルータと L3SW も直接つながっている。L2SWa と L2SWb を同じサブネット(同じブロードキャストドメイン)にすると,L2SWa − IPsec ルータ − L2SWb − L3SW − L2SWa のように,レイヤ 2 でつながった輪ができ,ブロードキャストが回り続ける。L2SWa と L2SWb を異なるサブネットにすれば,IPsec ルータと L3SW はその間をレイヤ 3 でルーティングするので,レイヤ 2 のループは生じない。

図9のたすき掛けの接続が,ループの原因になりうる箇所である。本社も同じ形なので同じ設計が要るが,設問はデータセンタについて問うている。

字数の詰め方(30字)。指定の語「L2SWa」「L2SWb」を使い,「異なるサブネットにする」と書く。解答例は「L2SWa と L2SWb を異なるサブネットにする。」である。スパニングツリーで止めるという答えは,サブネットの設計を問う設問の答えにならない。

設問5(3) 解答欄3つ

図9において,本社,営業所及びデータセンタで設定する仮想 IP アドレスの最少の個数を,それぞれ答えよ。

〔本社〕解答例

  • 2

〔営業所〕解答例

  • 1

〔データセンタ〕解答例

  • 2
解説

本文の根拠

〔WAN の設計〕

図9中の,本社,営業所及びデータセンタ内の L3SW と IPsec ルータ間では,それぞれ VRRP を稼働させる。

図9

本社:複数の PC が L2SWb に接続し,DM サーバが L2SWa に接続している。L2SWa と L2SWb は,それぞれ IPsec ルータと L3SW の両方に接続している(たすき掛け)。

図9

名古屋営業所:複数の PC が L2SW に接続し,L2SW は IPsec ルータと L3SW の両方に接続している。

VRRP(RFC 5798)の仮想 IP アドレスは,端末がデフォルトゲートウェイとして使うアドレスで,L3SW と IPsec ルータが共有する LAN のサブネットごとに一つ要る。本社は L2SWa(DM サーバ)と L2SWb(PC)の二つのサブネットなので 2 個。営業所は L2SW の一つのサブネットなので 1 個。データセンタは L2SWa と L2SWb の二つのサブネット(設問5(2)で異なるサブネットにした)なので 2 個である。

図9の各拠点で,IPsec ルータと L3SW の両方に接続している L2SW の数を数えればよい。L3SW と IPsec ルータを直接つなぐリンクや WAN 側のポートは,端末のゲートウェイではないので仮想 IP アドレスは要らない。

間違えやすい点。採点講評のとおり,VRRP の動作から考える設問である。本社を1個とすると,DM サーバの L2SWa と PC の L2SWb が別サブネットであること(設問5(2)と同じ理由)を見落としている。

採点講評(IPA)

設問5は,ネットワーク技術者の主要な業務に直結した設問であったことからか,(3),(4)及び(6)の“え”を除き正答率は高かった。(3)は,VRRPの動作を基に考えれば,正答が導けたはずである。(4)は,VRRPのマスタルータの状態と経路テーブルの変化後の内容を基に,サーバ宛てのパケットが転送される経路について考える設問だったが,機器間の接続が切断されることによる経路テーブルの変化内容が理解できていない解答が散見された。動的経路制御はネットワークの基盤となる技術なので,是非とも基本技術は習得してほしい。(6)の“う”の解答からは,インターネットVPNの設定についての本文の記述を見落とした受験者が多かったことがうかがえた。

設問5(4) 60字以内

図9中の名古屋営業所の IPsec ルータと L3SW を直接接続する経路が切断されたときの,名古屋営業所の PC から本社及びデータセンタのサーバへのアクセス経路を,“VRRP のマスタルータ”という字句を用いて,60 字以内で述べよ。

解答例

  • どのサーバアクセスも,VRRPのマスタルータが稼働する機器に接続されたWAN回線を経由して行われる。
解説

本文の根拠

〔WAN の設計〕

OSPF のリンクステート情報の交換は,L3SW と IPsec ルータの WAN へのアクセス回線を接続するポートだけでなく,L3SW と IPsec ルータを直接接続するポートでも行わせる。

図9

名古屋営業所:複数の PC が L2SW に接続し,L2SW は IPsec ルータと L3SW の両方に接続している。IPsec ルータと L3SW は直接接続しており,そのポートのコスト値はどちらも 10 である。

名古屋営業所の PC は,VRRP の仮想 IP アドレスをデフォルトゲートウェイにしているので,サーバ宛てのパケットはすべてマスタルータに送られる。通常は,マスタルータがコストの小さい経路を選び,必要なら直接接続のリンク経由で相手の機器(バックアップ側)の WAN 回線に渡す。直接接続のリンクが切れると,その経路がマスタルータの経路表から消え,マスタルータは自分に接続された WAN 回線しか使えなくなる。したがって,本社のサーバへのアクセスもデータセンタのサーバへのアクセスも,VRRP のマスタルータが稼働する機器に接続された WAN 回線を経由する。

本文によれば,OSPF の情報交換は WAN 側のポートと直接接続のポートだけで行い,LAN(L2SW)側では行わない。直接接続のリンクが切れると,L3SW と IPsec ルータの間で経路を交換する手段が無くなる。

字数の詰め方(60字)。「どのサーバアクセスも」「VRRP のマスタルータが稼働する機器に接続された WAN 回線」を残す。解答例は「どのサーバアクセスも,VRRP のマスタルータが稼働する機器に接続された WAN 回線を経由して行われる。」である。

採点講評(IPA)

設問5は,ネットワーク技術者の主要な業務に直結した設問であったことからか,(3),(4)及び(6)の“え”を除き正答率は高かった。(3)は,VRRPの動作を基に考えれば,正答が導けたはずである。(4)は,VRRPのマスタルータの状態と経路テーブルの変化後の内容を基に,サーバ宛てのパケットが転送される経路について考える設問だったが,機器間の接続が切断されることによる経路テーブルの変化内容が理解できていない解答が散見された。動的経路制御はネットワークの基盤となる技術なので,是非とも基本技術は習得してほしい。(6)の“う”の解答からは,インターネットVPNの設定についての本文の記述を見落とした受験者が多かったことがうかがえた。

設問5(5) 60字以内

表3中の下線(d)について,インターネット VPN 経由の経路とならないことを,コスト値を示して,60 字以内で述べよ。ここで,PC が接続する VRRP のマスタルータは,L3SW で稼働しているものとする。

解答例

  • インターネットVPN経由のコスト値が最小230であるのに対して,専用線経由のコスト値は200で最も小さい。
解説

本文の根拠

表3

宛先 インターネットは (d) PC→専用線→データセンタ→プロキシサーバ→インターネット(この経路に下線(d)が付いている)。

図9

IPsec ルータはインターネット VPN に接続し,トンネルインタフェースのコスト値は(220)である。L3SW は専用線でデータセンタの L3SW に接続し,そのポートのコスト値は 200 である。

図9

IPsec ルータと L3SW は直接接続しており,そのポートのコスト値はどちらも 10 である。

本社の PC からのパケットはマスタルータの L3SW に届く。OSPF は出力インタフェースのコストを足して経路を選ぶ。専用線経由なら L3SW の専用線ポートのコスト 200 だけである。インターネット VPN 経由なら,L3SW から IPsec ルータへの直接接続のポート 10 と,IPsec ルータのトンネルインタフェース 220 を足して最小 230 になる。データセンタに着いてからプロキシサーバまでのコストは同じなので,200 の専用線経由が選ばれる。

広域イーサ網を経由する道もあるが,データセンタは広域イーサ網に接続していないので,さらに営業所のインターネット VPN を通ることになり,50+10+220 以上になる。

字数の詰め方(60字)。二つの経路のコスト値(230 と 200)を並べ,専用線が最小であることを書く。解答例は「インターネット VPN 経由のコスト値が最小 230 であるのに対して,専用線経由のコスト値は 200 で最も小さい。」である。

設問5(6) 解答欄2つ

表3中の [ う ],[ え ] に入れる適切な経路を,表3中の表記に従って全て列挙せよ。

〔う〕解答例

  • 広域イーサ網→本社→専用線

〔え〕解答例

  • インターネットVPN→データセンタ→専用線
解説

本文の根拠

〔WAN の設計〕

図9中の IPsec ルータと L3SW で OSPF を稼働させる。インターネット VPN は,データセンタと本社間,及びデータセンタと営業所間で設定する。

表3

障害箇所 名古屋営業所のインターネット VPN 接続,送信元 名古屋営業所の PC:宛先 データセンタのサーバは PC→[ う ]→データセンタ→サーバ。

表3

障害箇所 名古屋営業所の広域イーサ網接続,送信元 名古屋営業所の PC:宛先 データセンタのサーバは変更なし。宛先 インターネットは変更なし。宛先 DM サーバは PC→[ え ]→本社→DM サーバ。

う:名古屋営業所のインターネット VPN が使えないと,データセンタへは広域イーサ網で出るしかない。データセンタは広域イーサ網に接続していないので,本社を経由する。本社からデータセンタへは専用線(コスト 200)とインターネット VPN(10+220=230)があり,専用線が小さい。コストは 50+200=250 で,う は「広域イーサ網→本社→専用線」になる。え:広域イーサ網が使えないと,名古屋営業所からはインターネット VPN(10+220)でデータセンタに行くしかない。データセンタから本社へは,専用線(10+200=210)とインターネット VPN(220)がある。10+220+10+200=440 が 10+220+220=450 より小さいので,え は「インターネット VPN→データセンタ→専用線」になる。

本文の「インターネット VPN は,データセンタと本社間,及びデータセンタと営業所間で設定する」から,営業所と本社の間,営業所どうしの間に VPN は無い。採点講評も,う の誤答はこの記述の見落としによるとしている。

間違えやすい点。う に「広域イーサ網→本社→インターネット VPN」を書くとコストの比較が逆になる。え に「インターネット VPN→本社」と書くのは,存在しない営業所と本社の間の VPN を使うことになる。

採点講評(IPA)

設問5は,ネットワーク技術者の主要な業務に直結した設問であったことからか,(3),(4)及び(6)の“え”を除き正答率は高かった。(3)は,VRRPの動作を基に考えれば,正答が導けたはずである。(4)は,VRRPのマスタルータの状態と経路テーブルの変化後の内容を基に,サーバ宛てのパケットが転送される経路について考える設問だったが,機器間の接続が切断されることによる経路テーブルの変化内容が理解できていない解答が散見された。動的経路制御はネットワークの基盤となる技術なので,是非とも基本技術は習得してほしい。(6)の“う”の解答からは,インターネットVPNの設定についての本文の記述を見落とした受験者が多かったことがうかがえた。

出典:平成28年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問2(表記を一部改変)