‹

平成25年度 秋期 午後Ⅱ

平成25年度 秋期に実施されたネットワークスペシャリスト試験 午後Ⅱの全2問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 無線 LAN の導入

無線 LAN の導入に関する次の記述を読んで,設問1〜5に答えよ。

E 社は,コンピュータ関連製品の販売会社である。本社の他に複数の営業所があり,販売代理店経由で製品を販売している。本社では,販売,購買,会計などの基幹システムと,販売業務を支援する各種業務システムを運用している。これらのシステムは,複数台の物理サーバ上の仮想サーバで稼働させている。本社のネットワークシステム構成を,図1に示す。
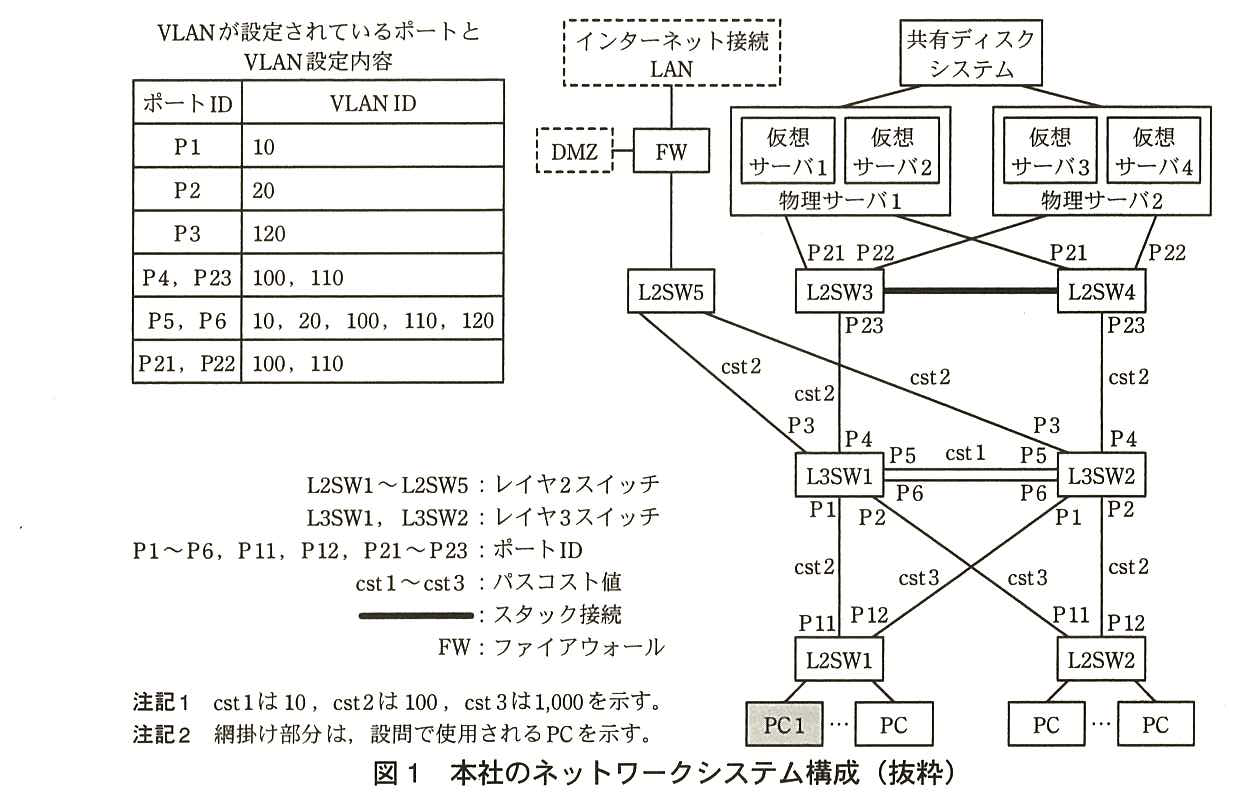
本社のネットワークシステム構成図。インターネット接続 LAN の下に FW があり,FW には DMZ も接続している。FW の下に L2SW5 がある。共有ディスクシステムの下に物理サーバ1(仮想サーバ1,仮想サーバ2 が稼働)と物理サーバ2(仮想サーバ3,仮想サーバ4 が稼働)がある。物理サーバ1 は L2SW3 の P21 と L2SW4 の P21 に,物理サーバ2 は L2SW3 の P22 と L2SW4 の P22 に接続している。L2SW3 と L2SW4 はスタック接続(太線)で結ばれている。L2SW3 の P23 は L3SW1 の P4 に(パスコスト cst2),L2SW4 の P23 は L3SW2 の P4 に(cst2)接続している。L2SW5 は L3SW1 の P3(cst2)と L3SW2 の P3(cst2)に接続している。L3SW1 と L3SW2 は P5 どうし,P6 どうしの2本で接続され,その間のパスコストは cst1 である。L3SW1 の P1 は L2SW1 の P11 に(cst2),L3SW1 の P2 は L2SW2 の P11 に(cst3)接続している。L3SW2 の P1 は L2SW1 の P12 に(cst3),L3SW2 の P2 は L2SW2 の P12 に(cst2)接続している。L2SW1 の下に PC1(網掛け)… PC,L2SW2 の下に PC … PC が接続している。左上の表“VLAN が設定されているポートと VLAN 設定内容”:ポートID P1 は VLAN ID 10,P2 は 20,P3 は 120,P4,P23 は 100,110,P5,P6 は 10,20,100,110,120,P21,P22 は 100,110。凡例:L2SW1〜L2SW5 はレイヤ2スイッチ,L3SW1,L3SW2 はレイヤ3スイッチ,P1〜P6,P11,P12,P21〜P23 はポートID,cst1〜cst3 はパスコスト値,太線はスタック接続,FW はファイアウォール。注記1 cst1 は 10,cst2 は 100,cst3 は 1,000 を示す。注記2 網掛け部分は,設問で使用される PC を示す。
図1 本社のネットワークシステム構成(抜粋)

ここ数年,E 社の売上は低迷している。そこで,E 社では競争力を強化するために,急速に発展したスマートフォンやタブレット端末などのモバイル端末(以下,MN という)を活用して,顧客の要望に即応できるような体制づくりに着手することを決めた。第1段階として,本社に MN の活用環境を構築・整備することになり,情報システム部の R 課長は,部下の S 主任に無線 LAN 導入案の検討を指示した。

S 主任は,無線 LAN 導入案の検討に先立ち,ネットワーク構成の解析訓練を兼ねて,後輩の J 君に本社のネットワーク構成,ネットワークの運用状況などの調査を指示した。

〔現状調査〕

S 主任の指示を受けた J 君は,本社のネットワークシステムの現状調査を行った。調査結果は,次のとおりである。

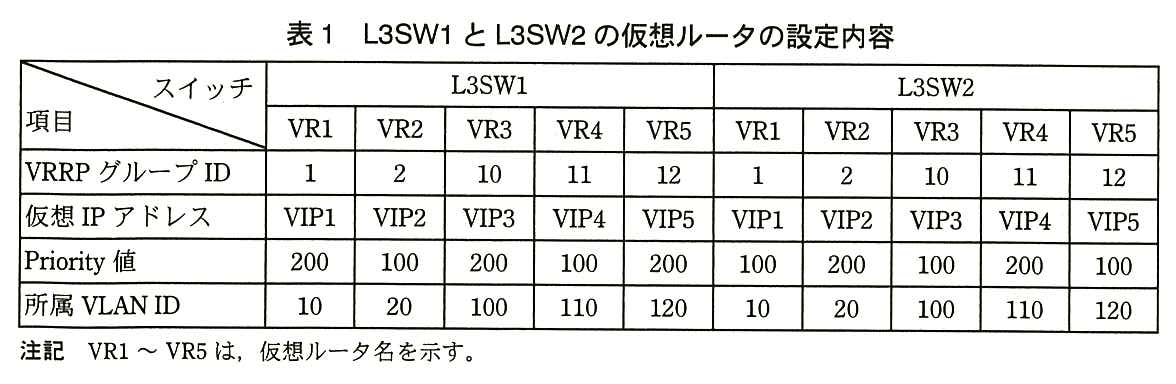
列はスイッチごとの仮想ルータ(L3SW1 の VR1〜VR5,L3SW2 の VR1〜VR5),行は項目。L3SW1:VR1 は VRRP グループID 1,仮想IPアドレス VIP1,Priority 値 200,所属 VLAN ID 10。VR2 は 2,VIP2,100,20。VR3 は 10,VIP3,200,100。VR4 は 11,VIP4,100,110。VR5 は 12,VIP5,200,120。L3SW2:VR1 は 1,VIP1,Priority 値 100,VLAN 10。VR2 は 2,VIP2,200,20。VR3 は 10,VIP3,100,100。VR4 は 11,VIP4,200,110。VR5 は 12,VIP5,100,120。注記 VR1〜VR5 は,仮想ルータ名を示す。
表1 L3SW1 と L3SW2 の仮想ルータの設定内容

J 君は,調査結果を整理し,S 主任に報告した。現状のネットワーク構成の解析ができたので,S 主任は,MN でネットワークシステムを利用するための,無線 LAN の導入方法を検討することにした。さらに,無線 LAN の導入では,社内の電波状態を調査するサイトサーベイも必要と考え,サイトサーベイで実施すべき内容についても併せて検討するよう,J 君に指示した。

〔無線 LAN の調査と導入検討〕

J 君は,まず,無線 LAN の特徴とセキュリティ上の問題点を調査した。

無線 LAN の最初の標準規格 IEEE [ ウ ] は,物理レイヤと MAC レイヤの規格で構成され,その規格中には,次に示す認証と暗号化方式が標準化されている。

本認証は,アクセスポイント(以下,AP という)での端末認証が,実質的には行われない。

本認証は,MN が,AP と共有する WEP キーを使用して,AP から受信した乱数を [ エ ] して返送する,チャレンジレスポンス方式で行われる。ただし,WEP キーが,電波を不正に傍受している装置に見破られると,(あ)不正アクセス以外にも重大なセキュリティリスクが発生するので,この認証方式は,一般に利用されない。

方式として WEP が規定されている。WEP は,[ オ ] と呼ばれる暗号アルゴリズムを基にした共通鍵暗号を採用している。暗号化には,WEP キーと呼ばれる共通鍵が使用される。MN と AP には,同じ WEP キーを設定する必要があり,動的に鍵の変更が行われないことから,解読される危険性が高い。

以上の,IEEE [ ウ ] のセキュリティ上の問題点を解決するために,IEEE 802.11i が規格化された。IEEE 802.11i を基に策定された WPA2(Wi-Fi Protected Access 2)では,セキュリティ面の改善の他に,(い)事前認証及び認証キーの保持(Pairwise Master Key キャッシュ)を行う方法が規定されているので,接続先の AP を切り替える時間を短縮することが可能になった。

無線 LAN において,MN が異なる AP 間を渡り歩けるような機能のことを,ローミングという。ローミングのためには,ローミングの対象となる全ての AP について,ネットワークの識別子である [ カ ] が同じである必要がある。MN が接続先の AP を切り替えるときには,新たな接続先となる AP との間で,論理的接続であるアソシエーション,認証処理などが行われる。

IEEE 802.1X 認証を行った場合の,無線 LAN への接続手順を,図2に示す。
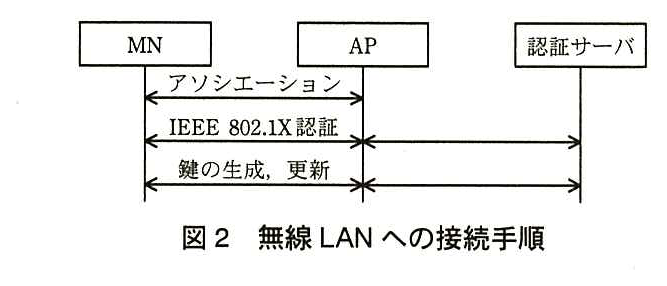
MN,AP,認証サーバの3者のシーケンス図。上から順に,MN と AP の間で“アソシエーション”,MN と AP の間及び AP と認証サーバの間で“IEEE 802.1X 認証”,MN と AP の間及び AP と認証サーバの間で“鍵の生成,更新”が行われる。
図2 無線 LAN への接続手順

調査結果を基に,J 君は,導入する無線 LAN には WPA2 を利用し,認証には,IEEE 802.1X で利用可能な方式のうち,運用が容易な PEAP を採用することにした。

次に,J 君は,図1のネットワークシステムに,無線 LAN を導入する構成を検討した。J 君がまとめた,AP の導入構成案を,図3に示す。
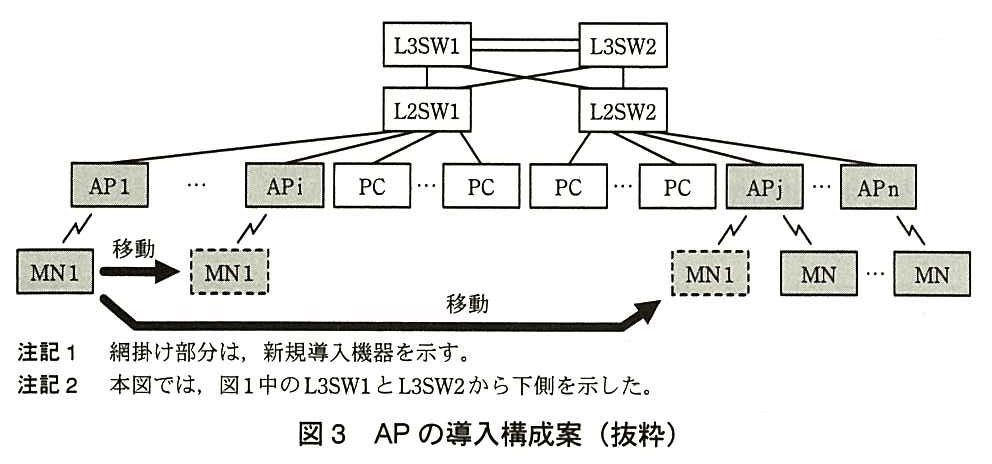
L3SW1 と L3SW2 が2本の線で接続され,その下に L2SW1 と L2SW2 がたすき掛けで接続されている。L2SW1 の下に AP1 … APi(網掛け)と PC … PC,L2SW2 の下に PC … PC と APj … APn(網掛け)が接続している。AP1 に無線で接続していた MN1(網掛け)が,APi の下(点線の MN1)へ移動する矢印と,APj の下(点線の MN1)へ移動する矢印がある。APj … APn の下には MN … MN(網掛け)もある。注記1 網掛け部分は,新規導入機器を示す。注記2 本図では,図1中の L3SW1 と L3SW2 から下側を示した。
図3 AP の導入構成案(抜粋)

新規に導入する MN でも,現状と同等のセキュリティ対策が行われるように,MN には,部署ごとに割り当てられた固定 IP アドレスを設定したい。しかし,その場合,E 社の構成では次のような問題が発生する。図3において,AP1 と接続していた MN1 が移動して,図2の手順で APi に接続したとき,MN1 は通信を継続できるが,APj に接続すると,(う)サーバやインターネットとの通信ができなくなってしまう。

J 君は,この問題の対応策について S 主任に相談した。S 主任は,AP を集中管理・集中制御する無線 LAN コントローラ(以下,WLC という)を導入すれば,問題を解決できるのではないかと考え,WLC の調査を指示した。

〔サブネット間のローミングの調査と設計〕

指示を受けた J 君は,WLC について調査した。調査結果は,次のとおりである。

WLC は,AP と連携して認証,暗号化,電波出力調整,ローミングなどの機能を実現する。WLC の実装は,ベンダによって異なっている。ベンダ Y 社の WLC を導入すると,サブネット間のローミングが可能になることが分かった。Y 社の WLC は,RFC 2002 で基本動作の仕組みが定義されているモバイル IP 技術を基にして,これに Y 社独自の工夫を加えて,無線 LAN におけるローミングを可能にしている。そこで,J 君は,基になっている RFC 2002 のモバイル IP について調査した。調査結果は,次のとおりである。

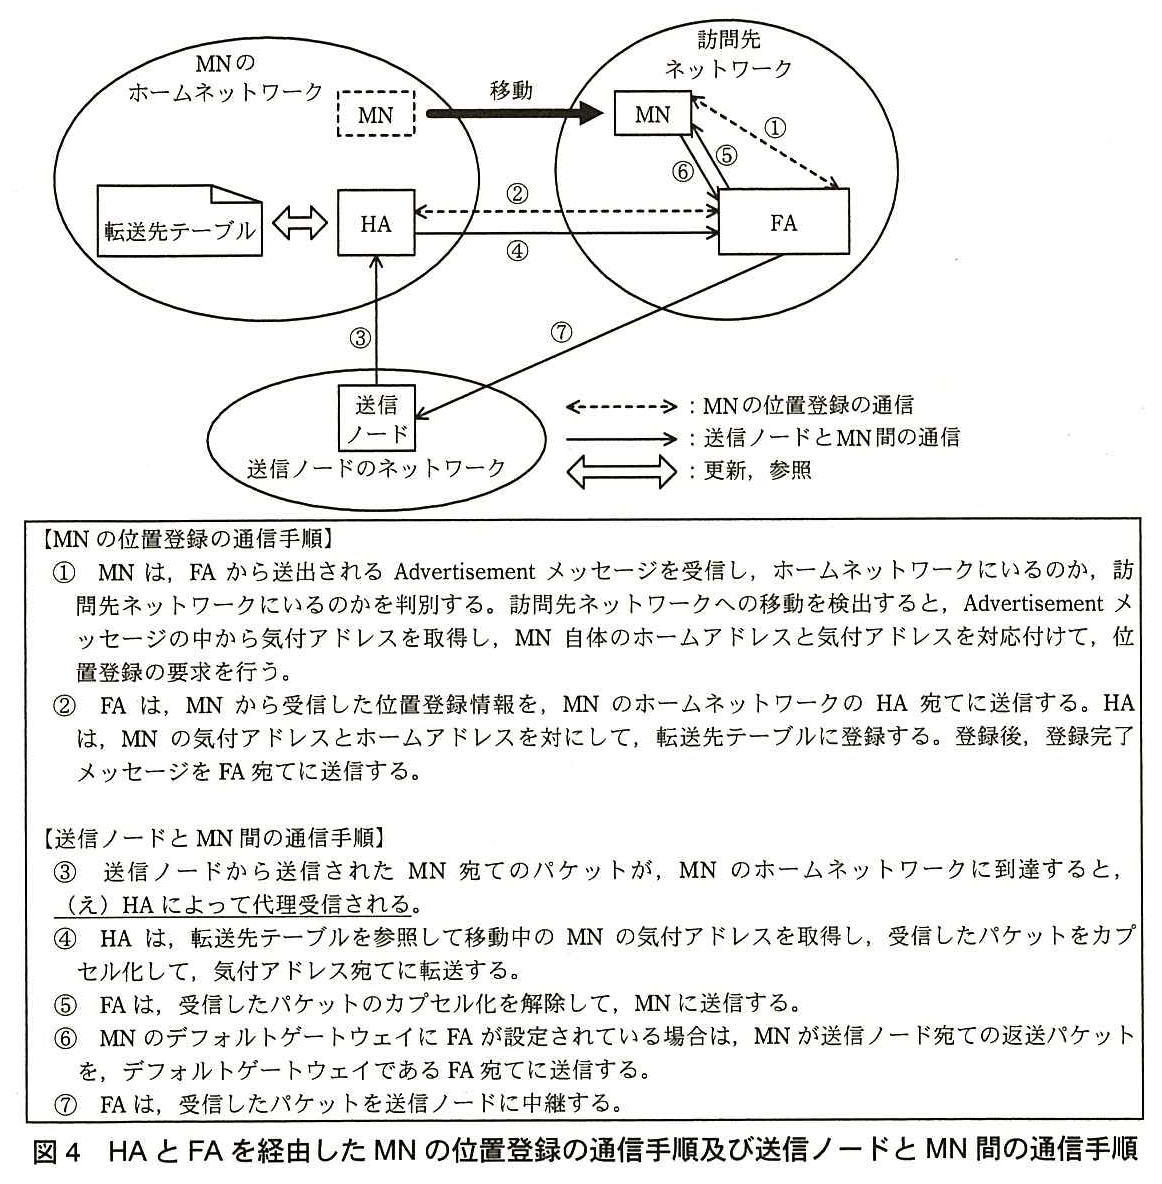
MN のホームネットワークには HA と転送先テーブル(HA と相互に更新,参照)があり,点線の MN がそこから訪問先ネットワークへ移動している。訪問先ネットワークには MN と FA がある。送信ノードのネットワークに送信ノードがある。MN の位置登録の通信(破線の両矢印)は,① MN と FA の間,② HA と FA の間。送信ノードと MN 間の通信(実線の矢印)は,③ 送信ノードから HA へ,④ HA から FA へ,⑤ FA から MN へ,⑥ MN から FA へ,⑦ FA から送信ノードへ。図の下の枠内の説明は次のとおり。【MN の位置登録の通信手順】① MN は,FA から送出される Advertisement メッセージを受信し,ホームネットワークにいるのか,訪問先ネットワークにいるのかを判別する。訪問先ネットワークへの移動を検出すると,Advertisement メッセージの中から気付アドレスを取得し,MN 自体のホームアドレスと気付アドレスを対応付けて,位置登録の要求を行う。② FA は,MN から受信した位置登録情報を,MN のホームネットワークの HA 宛てに送信する。HA は,MN の気付アドレスとホームアドレスを対にして,転送先テーブルに登録する。登録後,登録完了メッセージを FA 宛てに送信する。【送信ノードと MN 間の通信手順】③ 送信ノードから送信された MN 宛てのパケットが,MN のホームネットワークに到達すると,(え)HA によって代理受信される(“HA によって代理受信される”に下線(え)が付いている)。④ HA は,転送先テーブルを参照して移動中の MN の気付アドレスを取得し,受信したパケットをカプセル化して,気付アドレス宛てに転送する。⑤ FA は,受信したパケットのカプセル化を解除して,MN に送信する。⑥ MN のデフォルトゲートウェイに FA が設定されている場合は,MN が送信ノード宛ての返送パケットを,デフォルトゲートウェイである FA 宛てに送信する。⑦ FA は,受信したパケットを送信ノードに中継する。
図4 HA と FA を経由した MN の位置登録の通信手順及び送信ノードと MN 間の通信手順

図4に示されているように,RFC 2002 の MN にはモバイル IP 機能の実装が必要である。

E 社が想定する MN にはモバイル IP 機能がない。しかし,Y 社の WLC には,モバイル IP 機能が実装されていない MN でも,サブネット間のローミングができるような工夫が施されている。

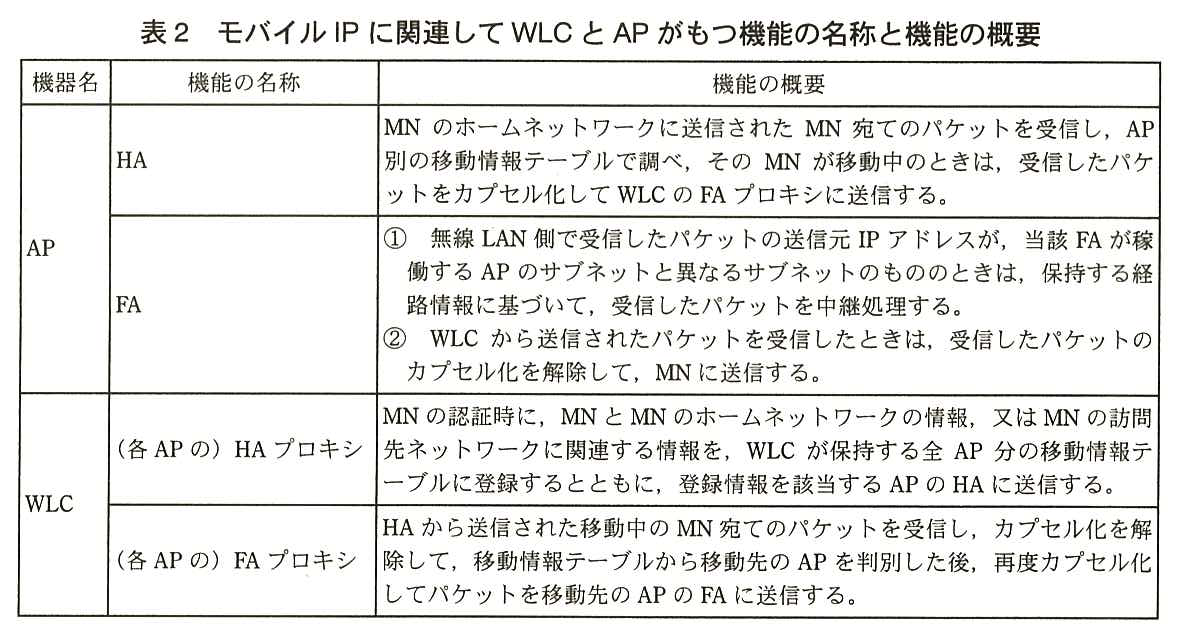
Y 社の資料を参考に,J 君は,WLC と AP を導入するときの構成を,図5のように設計した。また,モバイル IP に関連して WLC と AP がもつ機能の名称と機能の概要を整理し,表2を作成した。
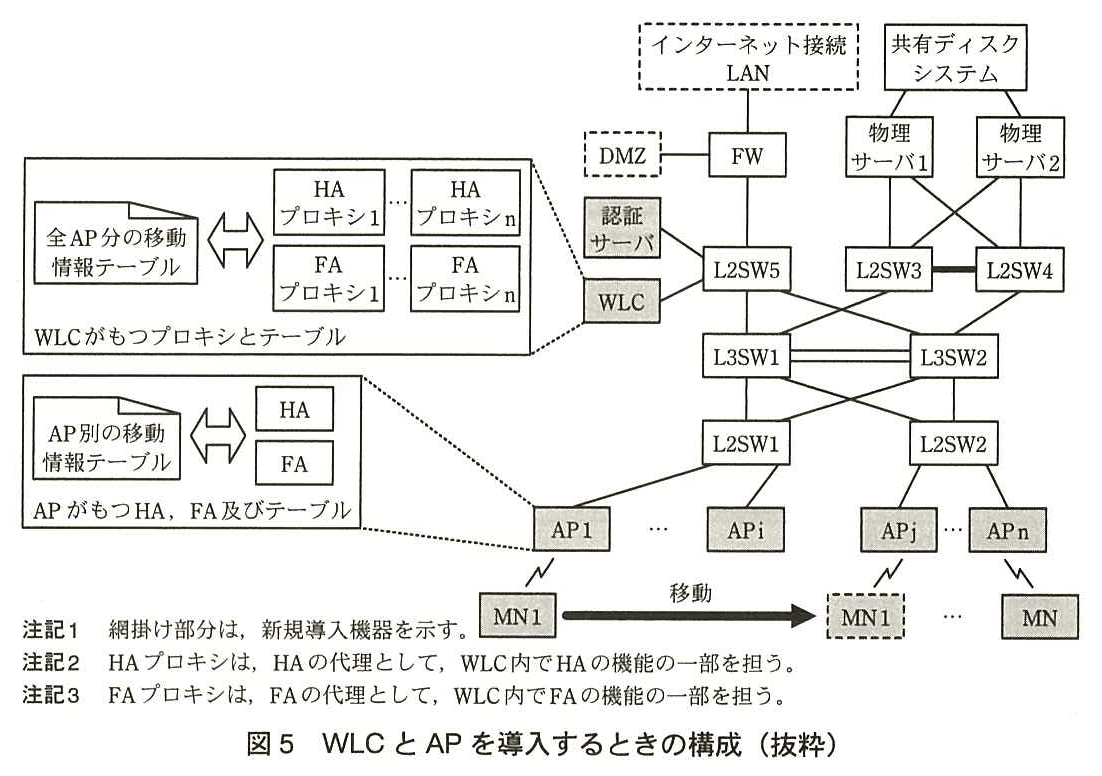
インターネット接続 LAN の下に FW(DMZ も接続)があり,FW の下に L2SW5 がある。L2SW5 には認証サーバと WLC(どちらも網掛け)が接続している。共有ディスクシステムの下に物理サーバ1 と物理サーバ2 があり,それぞれ L2SW3 と L2SW4(スタック接続)の両方に接続している。L2SW5,L2SW3,L2SW4 は L3SW1,L3SW2 に接続し,L3SW1 と L3SW2 は2本の線で接続している。L3SW1,L3SW2 の下に L2SW1 と L2SW2 がたすき掛けで接続している。L2SW1 の下に AP1 … APi,L2SW2 の下に APj … APn(いずれも網掛け)がある。AP1 に接続していた MN1 が APj の下へ移動する(点線の MN1)。APn の下に MN がある。WLC の吹出し“WLC がもつプロキシとテーブル”には,全 AP 分の移動情報テーブルと,HA プロキシ1 … HA プロキシn,FA プロキシ1 … FA プロキシn があり,テーブルとプロキシは相互に更新,参照する。AP1 の吹出し“AP がもつ HA,FA 及びテーブル”には,AP 別の移動情報テーブルと,HA,FA があり,相互に更新,参照する。注記1 網掛け部分は,新規導入機器を示す。注記2 HA プロキシは,HA の代理として,WLC 内で HA の機能の一部を担う。注記3 FA プロキシは,FA の代理として,WLC 内で FA の機能の一部を担う。
図5 WLC と AP を導入するときの構成(抜粋)
列は機器名,機能の名称,機能の概要。機器名 AP,機能の名称 HA:MN のホームネットワークに送信された MN 宛てのパケットを受信し,AP 別の移動情報テーブルで調べ,その MN が移動中のときは,受信したパケットをカプセル化して WLC の FA プロキシに送信する。機器名 AP,機能の名称 FA:① 無線 LAN 側で受信したパケットの送信元 IP アドレスが,当該 FA が稼働する AP のサブネットと異なるサブネットのもののときは,保持する経路情報に基づいて,受信したパケットを中継処理する。② WLC から送信されたパケットを受信したときは,受信したパケットのカプセル化を解除して,MN に送信する。機器名 WLC,機能の名称(各 AP の)HA プロキシ:MN の認証時に,MN と MN のホームネットワークの情報,又は MN の訪問先ネットワークに関連する情報を,WLC が保持する全 AP 分の移動情報テーブルに登録するとともに,登録情報を該当する AP の HA に送信する。機器名 WLC,機能の名称(各 AP の)FA プロキシ:HA から送信された移動中の MN 宛てのパケットを受信し,カプセル化を解除して,移動情報テーブルから移動先の AP を判別した後,再度カプセル化してパケットを移動先の AP の FA に送信する。
表2 モバイル IP に関連して WLC と AP がもつ機能の名称と機能の概要

図5に示したように,Y 社の AP は HA と FA をもち,WLC は HA プロキシと FA プロキシをもつ。

MN が AP と接続するときに行われる IEEE 802.1X の認証では,WLC がオーセンティケータとして働く。MN の認証時に,WLC で稼働する HA プロキシが MN の移動状態を把握して,移動情報テーブルに位置情報を登録する。この処理で,モバイル IP 機能をもたない MN でも,移動状態が管理され,サブネット間のローミングを可能にしている。

図5において,MN1 が AP1 と接続するときには,MN1 と WLC 間で認証処理が行われる。このとき,表2に示したように,HA プロキシが,認証時のパケットの情報を基に,全 AP 分の移動情報テーブル中に MN1 に関する位置情報を登録する。登録された情報は,MN1 のホームネットワークの AP1 の HA に送信される。

図5中の AP1 に接続していた MN1 が,インターネットを経由して社外と通信中に APj に移動したときの MN1 に関連する通信の内容は,図6のようになる。
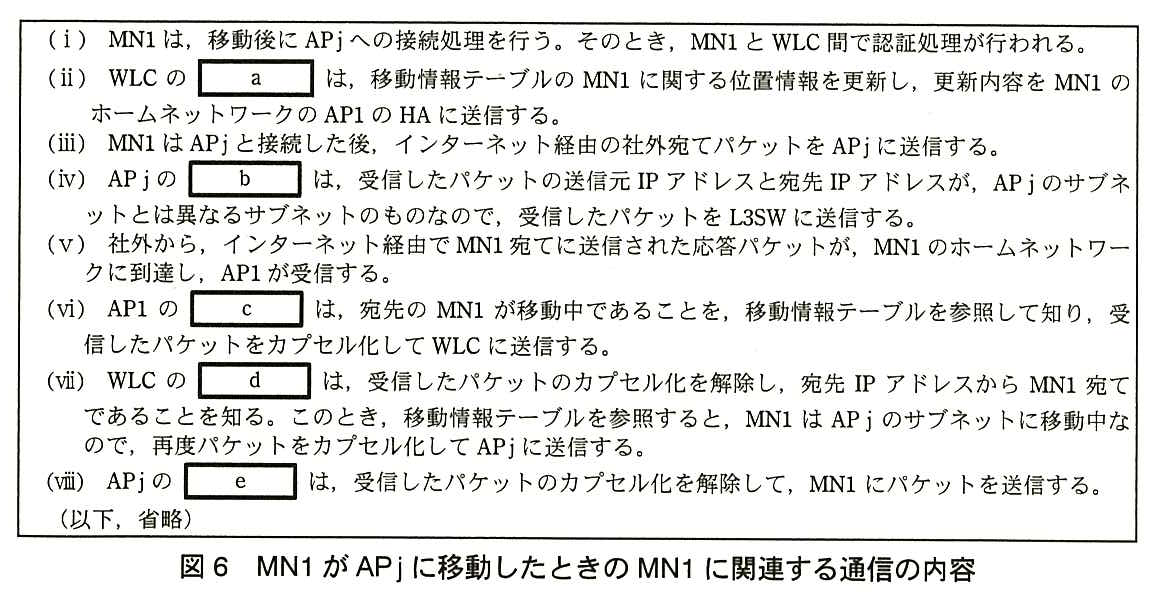
枠内に次の手順が書かれている。(ⅰ) MN1 は,移動後に APj への接続処理を行う。そのとき,MN1 と WLC 間で認証処理が行われる。(ⅱ) WLC の [ a ] は,移動情報テーブルの MN1 に関する位置情報を更新し,更新内容を MN1 のホームネットワークの AP1 の HA に送信する。(ⅲ) MN1 は APj と接続した後,インターネット経由の社外宛てパケットを APj に送信する。(ⅳ) APj の [ b ] は,受信したパケットの送信元 IP アドレスと宛先 IP アドレスが,APj のサブネットとは異なるサブネットのものなので,受信したパケットを L3SW に送信する。(ⅴ) 社外から,インターネット経由で MN1 宛てに送信された応答パケットが,MN1 のホームネットワークに到達し,AP1 が受信する。(ⅵ) AP1 の [ c ] は,宛先の MN1 が移動中であることを,移動情報テーブルを参照して知り,受信したパケットをカプセル化して WLC に送信する。(ⅶ) WLC の [ d ] は,受信したパケットのカプセル化を解除し,宛先 IP アドレスから MN1 宛てであることを知る。このとき,移動情報テーブルを参照すると,MN1 は APj のサブネットに移動中なので,再度パケットをカプセル化して APj に送信する。(ⅷ) APj の [ e ] は,受信したパケットのカプセル化を解除して,MN1 にパケットを送信する。(以下,省略)
図6 MN1 が APj に移動したときの MN1 に関連する通信の内容

J 君は,無線 LAN の導入方法の検討が完了したので,次に,サイトサーベイの検討を行った。

〔サイトサーベイの検討〕

J 君は,無線 LAN 導入に当たって留意すべき事項を調査し,その結果,サイトサーベイの実施について,次のように進めた。

本社は,テナントビルに入居し,隣接した複数のフロアを使用している。各フロアのオフィスは,壁やパーティションなどで分割されている。本社のオフィスに複数の AP を導入するとき,サイトサーベイを実施しないと,(お)(a) 導入後に通信できないエリアが発生する,(b) 他社の無線 LAN の影響を受ける,(c) 期待どおりの通信速度が得られない,などの問題が発生する可能性が高い。この問題を防ぐためには,専用機材を用いて,AP から送出される電波の伝搬状態及び電波干渉の発生源を十分に把握しておくことが重要である。

AP から送出される電波の伝搬状態を把握していないと,AP の最適な場所への設置,適切な電波強度の設定ができない。電波状態の調査には専門的なノウハウが必要であることから,J 君は,サイトサーベイは,専門業者に委託するのがよいと判断し,調査・検討の結果を,S 主任に報告した。

S 主任と J 君は,これまでの検討を基に設計した無線 LAN 導入構成及びサイトサーベイの実施方法を,R 課長に報告した。説明を受けた R 課長は,設計内容及びサイトサーベイの実施方法に問題がないことを確認できたので,無線 LAN の導入を進めることにした。

出題趣旨(IPA)

ネットワーク技術者は,稼働中のネットワークに,新たなシステムを増設することがある。このような作業を行うときには,稼働中のネットワークの構成,設定内容及び動作を的確に把握することが不可欠である。また,昨今のスマートフォンやタブレット端末などモバイル端末と無線LAN技術の発展によって,企業情報ネットワークにモビリティを加えやすくなり,多様な情報活用環境を整備することが可能になってきた。そこで,今後,企業情報ネットワークへの無線LANの導入が一層推進されることが予想される。このような状況を基に,本問では,既設の社内LANに無線LANを追加導入し,サブネットをまたがるローミングを実現させて,モバイル端末がもつ機動性を十分に発揮できる環境を構築する事例を取り上げ,既設LANの構成や動作の分析能力,本文中の記述を基に,モバイルIPの仕組みと動作を理解する能力,無線LAN関連技術の理解度などを問う。

設問と解答例

設問1 解答欄6つ

本文中の [ ア ] 〜 [ カ ] に入れる適切な字句を答えよ。

〔ア〕解答例

  • L3SW
  • レイヤ3スイッチ

〔イ〕解答例

  • 最小

〔ウ〕解答例

  • 802.11

〔エ〕解答例

  • 暗号化

〔オ〕解答例

  • RC4

〔カ〕解答例

  • ESSID
  • SSID
解説

本文の根拠

〔現状調査〕

もう一つは,図1中の,PC からサーバへの経路上の機器である [ ア ] に設定された,パケットフィルタリング条件の適用である。

図1

ポートID P1 は VLAN ID 10,P2 は 20,P3 は 120,P4,P23 は 100,110,P5,P6 は 10,20,100,110,120,P21,P22 は 100,110。

〔現状調査〕

L3SW1 をルートブリッジとするために,L3SW1 のブリッジ ID は [ イ ] の値となっている。

〔無線 LAN の調査と導入検討〕

無線 LAN の最初の標準規格 IEEE [ ウ ] は,物理レイヤと MAC レイヤの規格で構成され,

〔無線 LAN の調査と導入検討〕

本認証は,MN が,AP と共有する WEP キーを使用して,AP から受信した乱数を [ エ ] して返送する,チャレンジレスポンス方式で行われる。

〔無線 LAN の調査と導入検討〕

WEP は,[ オ ] と呼ばれる暗号アルゴリズムを基にした共通鍵暗号を採用している。

〔無線 LAN の調査と導入検討〕

ローミングのためには,ローミングの対象となる全ての AP について,ネットワークの識別子である [ カ ] が同じである必要がある。

ア:図1で PC は VLAN 10・20(L3SW の P1・P2 側),サーバは VLAN 100・110 にいる。VLAN をまたぐ通信は L3SW1・L3SW2 がルーティングするので,PC からサーバへの経路上でパケットフィルタリングを掛けられる機器は L3SW(レイヤ3スイッチ)である。FW はインターネット側との境界にあり,PC とサーバの間の経路には入らない。イ:STP では,ブリッジ ID(優先度と MAC アドレス)が最小のブリッジがルートブリッジになる(IEEE 802.1D)。ウ:無線 LAN の最初の標準規格は 1997 年の IEEE 802.11 である。エ:共有鍵認証では,AP が送った乱数(チャレンジ)を端末が WEP キーで暗号化して返し,AP が同じ鍵で確かめる。オ:WEP の暗号アルゴリズムは RC4(ストリーム暗号)である。カ:無線 LAN のネットワーク識別子は ESSID(SSID)で,ローミングする AP 群では同じ値にそろえる。

根拠は各空欄の直前の説明である。アは“PC からサーバへの経路上の機器”と図1の VLAN 設定,イは“ルートブリッジとするために”,カは“ネットワークの識別子”が手掛かりになる。

間違えやすい点。アを FW とすると,FW が PC とサーバの間の経路上にないことを見落としている。イは“最大”ではなく最小である(優先度の値が小さいほど優先される)。ウを 802.11i や 802.11b とすると“最初の標準規格”に合わない。カは SSID と ESSID のどちらでもよい(ESSID は複数の AP にまたがる拡張された SSID のことで,実務では同じ意味で使われる)。講評によると,ウ・エ・オの正答率が低かった。

採点講評(IPA)

設問1では,ウ,エ,オの正答率が低かった。これらの問題は,無線LANの最初の標準規格に関連するものだったので忘れられていたと推測されるが,無線LANの基本となる技術なので,理解しておいてほしい。

設問2(1) 解答欄2つ

図1において,L3SW1 の P5 と L3SW1 の P6 の組,及び L3SW2 の P5 と L3SW2 の P6 の組以外に,リンクアグリゲーションが2組設定されている。その組を,それぞれ図1中の機器名,ポートID で答えよ。

〔①〕解答例

  • L2SW3のP21 と L2SW4のP21 の組
  • L2SW3のP22 と L2SW4のP22 の組

〔②〕解答例

  • L2SW3のP21 と L2SW4のP21 の組
  • L2SW3のP22 と L2SW4のP22 の組

〔備考〕二つの組を①②に一つずつ答える(順不同)

解説

本文の根拠

〔現状調査〕

物理サーバの,L2SW3 と L2SW4 への接続ポートには,アクティブ/アクティブ構成のチーミング機能が設定されている。

図1

物理サーバ1 は L2SW3 の P21 と L2SW4 の P21 に,物理サーバ2 は L2SW3 の P22 と L2SW4 の P22 に接続している。L2SW3 と L2SW4 はスタック接続(太線)で結ばれている。

物理サーバは2本の NIC を L2SW3 と L2SW4 に1本ずつつなぎ,両方を同時に使うアクティブ/アクティブのチーミングを組んでいる。2本を同時に使うには,スイッチ側でもその2ポートを一つの論理リンク(リンクアグリゲーション)として束ねる必要がある。L2SW3 と L2SW4 はスタック接続で1台の論理スイッチとして動くので,別筐体のポートどうしでも束ねられる。したがって,物理サーバ1 がつながる L2SW3 の P21 と L2SW4 の P21 の組,物理サーバ2 がつながる L2SW3 の P22 と L2SW4 の P22 の組の2組になる。

根拠は,チーミングの記述と,図1の物理サーバから P21・P22 への接続線,L2SW3 と L2SW4 の間のスタック接続である。

間違えやすい点。同じスイッチの P21 と P22 を組にすると,別々の物理サーバの NIC を束ねることになり意味をなさない。束ねるのは“同じ物理サーバにつながる2ポート”である。①②の順はどちらでもよい。

採点講評(IPA)

設問2は,STP,VRRP及びリンクアグリゲーションが混在した,複雑なネットワークの動作に関する設問であったが,全体として,正答率は高かった。特に,STPに関する問題は正答率が高く,受験者の理解度の高さがうかがえた。

設問2(2)

表1中の仮想ルータ VR1 がマスタルータとなるスイッチ名を,図1中の機器名で答えよ。

解答例

  • L3SW1
解説

本文の根拠

表1

L3SW1:VR1 は VRRP グループID 1,仮想IPアドレス VIP1,Priority 値 200,所属 VLAN ID 10。

表1

L3SW2:VR1 は 1,VIP1,Priority 値 100,VLAN 10。

VRRP では,同じ VRRP グループの仮想ルータのうち Priority 値が最も大きいものがマスタルータになり,仮想 IP アドレス宛ての通信を処理する(RFC 5798)。VR1 の Priority 値は L3SW1 が 200,L3SW2 が 100 なので,マスタルータは L3SW1 である。

根拠は表1の VR1 の列で,L3SW1 と L3SW2 の Priority 値を比べればよい。

間違えやすい点。STP のブリッジ ID(設問1のイ)は小さいほうが優先されるが,VRRP の Priority は大きいほうが優先される。向きを取り違えないこと。

採点講評(IPA)

設問2は,STP,VRRP及びリンクアグリゲーションが混在した,複雑なネットワークの動作に関する設問であったが,全体として,正答率は高かった。特に,STPに関する問題は正答率が高く,受験者の理解度の高さがうかがえた。

設問2(3) 40字以内

L2SW2 と L3SW1 間の経路において,L2SW2 の P11 がブロッキングポートになる。その理由を,STP の経路計算アルゴリズムを基に,図1を参照して,40字以内で述べよ。

解答例

  • L3SW1からL2SW2のP11への経路のパスコスト値が最も大きいから
解説

本文の根拠

図1

L3SW1 の P1 は L2SW1 の P11 に(cst2),L3SW1 の P2 は L2SW2 の P11 に(cst3)接続している。L3SW2 の P1 は L2SW1 の P12 に(cst3),L3SW2 の P2 は L2SW2 の P12 に(cst2)接続している。

図1

注記1 cst1 は 10,cst2 は 100,cst3 は 1,000 を示す。

〔現状調査〕

L3SW1 をルートブリッジとするために,L3SW1 のブリッジ ID は [ イ ] の値となっている。

STP では,各ブリッジがルートブリッジまでのパスコストの合計(ルートパスコスト)が最も小さいポートをルートポートにし,ループになる残りの経路のポートをブロッキングにする(IEEE 802.1D)。L2SW2 からルートブリッジ L3SW1 へ行く経路は二つある。P11 から直接 L3SW1 へ行くと cst3 で 1,000。P12 から L3SW2 へ行き(cst2=100),リンクアグリゲーションで L3SW1 へ行くと(cst1=10)合計 110。P12 側の 110 が小さいので P12 がルートポートになり,コストが最も大きい P11 がブロッキングポートになる。

根拠は図1の cst の配置と注記1の値である。L3SW1 がルートブリッジであることは〔現状調査〕に書かれている。

字数の詰め方(40字)。“どの経路の”“パスコストが最も大きい”の二点を書く。解答例は「L3SW1からL2SW2のP11への経路のパスコスト値が最も大きいから」(35字)である。コストの数値(1,000 と 110)を並べてもよいが,字数に収まるよう結論だけを書く。

採点講評(IPA)

設問2は,STP,VRRP及びリンクアグリゲーションが混在した,複雑なネットワークの動作に関する設問であったが,全体として,正答率は高かった。特に,STPに関する問題は正答率が高く,受験者の理解度の高さがうかがえた。

設問2(4) 解答欄2つ

L3SW1,L3SW2,L2SW3 及び L2SW4 の間を接続する経路のブロッキングポートを,図1中の機器名とポートID で答えよ。

〔機器名〕解答例

  • L2SW4

〔ポートID〕解答例

  • P23
解説

本文の根拠

図1

L2SW3 の P23 は L3SW1 の P4 に(パスコスト cst2),L2SW4 の P23 は L3SW2 の P4 に(cst2)接続している。

図1

L3SW1 と L3SW2 は P5 どうし,P6 どうしの2本で接続され,その間のパスコストは cst1 である。

図1

L2SW3 と L2SW4 はスタック接続(太線)で結ばれている。

スタック接続した L2SW3 と L2SW4 は1台の論理スイッチとして STP に参加する。この論理スイッチからルートブリッジ L3SW1 への経路は,L2SW3 の P23 から直接行くと cst2=100,L2SW4 の P23 から L3SW2 を経由すると 100+10=110 である。小さいほうの L2SW3 の P23 がルートポートになる。L2SW4 の P23 と L3SW2 の P4 を結ぶリンクでは,ルートパスコストが小さい L3SW2(10)の P4 が指定ポートになり,スタック側(100)の L2SW4 の P23 がブロッキングポートになる。

根拠は図1の P23・P4 間の cst2 と,L3SW1・L3SW2 間の cst1,スタック接続である。

間違えやすい点。L3SW2 の P4 をブロッキングとすると,指定ポートの選び方を取り違えている。1本のリンクの両端のうち,ルートパスコストが小さいブリッジ側が指定ポートになるので,塞がれるのはスタック側である。

採点講評(IPA)

設問2は,STP,VRRP及びリンクアグリゲーションが混在した,複雑なネットワークの動作に関する設問であったが,全体として,正答率は高かった。特に,STPに関する問題は正答率が高く,受験者の理解度の高さがうかがえた。

設問2(5) 解答欄2つ

図1中の PC1 と仮想サーバ3間のフレーム転送経路を,次の【転送経路】に示す。(A),(B) に入れる適切な機器名を,【転送経路】の表記方法に従い,経由する順に列挙せよ。【転送経路】PC1 → [ (A) ] → L2SW3 及び L2SW4 → 仮想サーバ3,仮想サーバ3 → L2SW3 及び L2SW4 → [ (B) ] → PC1

〔(A)〕解答例

  • L2SW1→L3SW1

〔(B)〕解答例

  • L3SW1→L3SW2→L3SW1→L2SW1
解説

本文の根拠

〔現状調査〕

L2SW1 に接続された PC のデフォルトゲートウェイには VIP1 が,L2SW2 に接続された PC のデフォルトゲートウェイには VIP2 が設定されている。また,仮想サーバ1と仮想サーバ2のデフォルトゲートウェイには VIP3 が,仮想サーバ3と仮想サーバ4のデフォルトゲートウェイには VIP4 が設定されている。

表1

VR4 は 11,VIP4,100,110。

表1

VR4 は 11,VIP4,200,110。

図1

L3SW1 の P1 は L2SW1 の P11 に(cst2),L3SW1 の P2 は L2SW2 の P11 に(cst3)接続している。L3SW2 の P1 は L2SW1 の P12 に(cst3),L3SW2 の P2 は L2SW2 の P12 に(cst2)接続している。

行き:PC1 は L2SW1 にいて,デフォルトゲートウェイは VIP1 である。VR1 のマスタは L3SW1(設問2(2))。L2SW1 から L3SW1 への経路は,P11(cst2=100)がルートポート,P12(cst3=1,000,L3SW2 経由で 1,010)がブロッキングなので,フレームは L2SW1 → L3SW1 と届く。L3SW1 がルーティングし,ルートポート側の L2SW3 の P23 を通って L2SW3 及び L2SW4 から仮想サーバ3へ届く。よって (A) は L2SW1 → L3SW1。

帰り:仮想サーバ3のデフォルトゲートウェイは VIP4 で,VR4 の Priority 値は L3SW1 が 100,L3SW2 が 200 なのでマスタは L3SW2 である。スタックから L3SW2 へ直接向かう L2SW4 の P23 はブロッキング(設問2(4))なので,フレームは L2SW3 の P23 から L3SW1 に入り,L3SW1 をレイヤ2で通過して L3SW2 に届く。L3SW2 がルーティングした後,L2SW1 へ直接つながる P1 側は L2SW1 の P12 がブロッキングなので,再び L3SW1 を経由して L2SW1 へ届く。よって (B) は L3SW1 → L3SW2 → L3SW1 → L2SW1。

間違えやすい点。帰りのルーティングを行うのは仮想サーバ3のデフォルトゲートウェイ VIP4 のマスタ L3SW2 であり,L3SW1 ではない。VRRP のマスタと STP のブロッキングポートの両方を重ねて経路を追うと,L3SW1 を2回通る遠回りの経路になることが分かる。

採点講評(IPA)

設問2は,STP,VRRP及びリンクアグリゲーションが混在した,複雑なネットワークの動作に関する設問であったが,全体として,正答率は高かった。特に,STPに関する問題は正答率が高く,受験者の理解度の高さがうかがえた。

設問3(1) 25字以内

本文中の下線(あ)のセキュリティリスクの内容を,25字以内で述べよ。

解答例

  • 暗号化されたデータが盗聴されてしまうこと
解説

本文の根拠

〔無線 LAN の調査と導入検討〕

ただし,WEP キーが,電波を不正に傍受している装置に見破られると,(あ)不正アクセス以外にも重大なセキュリティリスクが発生するので,この認証方式は,一般に利用されない。

〔無線 LAN の調査と導入検討〕

暗号化には,WEP キーと呼ばれる共通鍵が使用される。

共有鍵認証で使う WEP キーは,通信の暗号化に使う共通鍵と同じものである。そのため WEP キーを見破られると,認証を突破されて不正アクセスされるだけでなく,傍受した暗号化データも復号され,通信の内容を盗聴される。

根拠は,〔無線 LAN の調査と導入検討〕の(2)で,暗号化にも WEP キーを使うと書かれていることである。下線(あ)の“不正アクセス以外にも”が,認証以外の用途,つまり暗号化の側で起きるリスクを問うている。

字数の詰め方(25字)。“暗号化されたデータ”が“盗聴される”ことを書く。解答例は「暗号化されたデータが盗聴されてしまうこと」(20字)である。“なりすまし”と書くと不正アクセスと同じことになり,“以外にも”に答えていない。

設問3(2) 25字以内

本文中の下線(い)によって,ローミング時間が短縮される。その理由を,図2の手順を参考にして,25字以内で述べよ。

解答例(2通り)

  • IEEE802.1Xの認証が不要になるから
  • 再認証が不要になるから
解説

本文の根拠

〔無線 LAN の調査と導入検討〕

IEEE 802.11i を基に策定された WPA2(Wi-Fi Protected Access 2)では,セキュリティ面の改善の他に,(い)事前認証及び認証キーの保持(Pairwise Master Key キャッシュ)を行う方法が規定されているので,接続先の AP を切り替える時間を短縮することが可能になった。

図2

上から順に,MN と AP の間で“アソシエーション”,MN と AP の間及び AP と認証サーバの間で“IEEE 802.1X 認証”,MN と AP の間及び AP と認証サーバの間で“鍵の生成,更新”が行われる。

図2の手順のうち時間がかかるのは,認証サーバとやり取りする IEEE 802.1X 認証である。事前認証(プリオーセンティケーション)では,今つながっている AP を経由して,移動先の AP との IEEE 802.1X 認証を前もって済ませておく。PMK キャッシュでは,一度認証した AP との間の PMK(Pairwise Master Key)を保持しておき,その AP に戻ったときに再利用する。どちらも AP を切り替えたときに IEEE 802.1X 認証をやり直さずに済むので,ローミング時間が短くなる(IEEE 802.11i)。

根拠は図2で,アソシエーションの後に認証サーバまで往復する“IEEE 802.1X 認証”が入っていることである。下線(い)の“事前認証”“認証キーの保持”は,この段階を省くための仕組みである。

字数の詰め方(25字)。“IEEE 802.1X の認証(再認証)が不要になる”ことを書く。解答例は「IEEE802.1Xの認証が不要になるから」(21字)と「再認証が不要になるから」(11字)の2通りで,どちらも同じこと(図2の認証の段階を切替時に省ける)を言っている。

設問3(3) 35字以内

本文中の下線(う)が発生する理由を,MN1 に設定されているネットワーク情報が変更されないことに着目して,35字以内で述べよ。

解答例(2通り)

  • MN1のデフォルトゲートウェイに接続できないから
  • MN1と通信相手の間でコネクションが確立できないから
解説

本文の根拠

〔無線 LAN の調査と導入検討〕

新規に導入する MN でも,現状と同等のセキュリティ対策が行われるように,MN には,部署ごとに割り当てられた固定 IP アドレスを設定したい。

〔無線 LAN の調査と導入検討〕

図3において,AP1 と接続していた MN1 が移動して,図2の手順で APi に接続したとき,MN1 は通信を継続できるが,APj に接続すると,(う)サーバやインターネットとの通信ができなくなってしまう。

〔現状調査〕

L2SW1 に接続された PC のデフォルトゲートウェイには VIP1 が,L2SW2 に接続された PC のデフォルトゲートウェイには VIP2 が設定されている。

AP1 と APi は L2SW1 の下にあり,L2SW1 側のサブネット(VLAN 10,デフォルトゲートウェイ VIP1)に属する。APj は L2SW2 の下にあり,別のサブネット(VLAN 20,VIP2)に属する。MN1 の固定 IP アドレスとデフォルトゲートウェイ(VIP1)は移動しても変わらないので,APj の下では,MN1 のアドレスは所属サブネットと食い違い,デフォルトゲートウェイの VIP1 にも届かない。このため,サブネットの外にあるサーバやインターネットと通信できない。

根拠は,MN に固定 IP アドレスを設定するという方針と,L2SW1・L2SW2 配下で PC のデフォルトゲートウェイが異なるという〔現状調査〕の記述である。APi では通信を継続できるという対比も,同じサブネットかどうかが分かれ目であることを示している。

字数の詰め方(35字)。設問の指示どおり,ネットワーク情報(IP アドレス,デフォルトゲートウェイ)が変わらないことから起きる現象を書く。解答例は「MN1のデフォルトゲートウェイに接続できないから」(24字)と「MN1と通信相手の間でコネクションが確立できないから」(26字)である。講評は,ネットワーク情報が変更されないことに着目しない曖昧な解答が散見されたとしている。“電波が届かないから”のような無線側の理由は,設問の着目点から外れる。

採点講評(IPA)

設問3は,無線LANに関する設問で,全体として,正答率は高かった。(3)では,MN1に設定されているネットワーク情報が変更されないことに着目した解答を求めたが,これに着目しなかったことから,曖昧な内容となった解答が散見された。設問で何が求められているか,十分に把握して解答することを心掛けてほしい。

設問4(1)

図4中の①で,FA から送信される Advertisement メッセージには,IP ヘッダが付加される。この IP ヘッダの宛先 IP アドレスの種類を答えよ。

解答例(2通り)

  • マルチキャストアドレス
  • 限定的ブロードキャストアドレス
解説

本文の根拠

図4

① MN は,FA から送出される Advertisement メッセージを受信し,ホームネットワークにいるのか,訪問先ネットワークにいるのかを判別する。

Advertisement メッセージ(Agent Advertisement)は,FA がそのリンクにいる不特定の MN に向けて定期的に送るものである。宛先の MN はまだ決まっていないので,ユニキャストではなく,リンク上の全ノードに届くアドレスを使う。モバイル IPv4(RFC 2002,後継は RFC 5944)では,ICMP ルータ広告(RFC 1256)を拡張したこのメッセージの宛先を,全ホストのマルチキャストアドレス 224.0.0.1 か,限定的ブロードキャストアドレス 255.255.255.255 としている。

根拠は図4①で,MN は受け取った Advertisement で自分がどのネットワークにいるかを判別する。FA は MN の存在を事前に知らないので,リンク全体に向けて送ることになる。

間違えやすい点。“ブロードキャストアドレス”とだけ書くと,サブネット指向のブロードキャスト(例:192.168.1.255)と区別がつかない。ルータを越えない“限定的”ブロードキャストであることまで書く。マルチキャストと限定的ブロードキャストのどちらでもよいのは,規格がどちらも認めているためである。

設問4(2) 解答欄2つ

図4中の②で,転送先テーブルを更新した後,HA は,サブネット内のホスト宛てに,ある通信を行う。その通信プロトコルの名称を答え,その目的を,40字以内で述べよ。

〔名称〕解答例

  • GARP(Gratuitous ARP)

〔目的〕解答例

  • 同一サブネット内のIPノードがもつARPキャッシュを更新させるため
解説

本文の根拠

図4

HA は,MN の気付アドレスとホームアドレスを対にして,転送先テーブルに登録する。

図4

③ 送信ノードから送信された MN 宛てのパケットが,MN のホームネットワークに到達すると,(え)HA によって代理受信される

MN が移動した後も,ホームネットワーク上のホストやルータの ARP キャッシュには,MN のホームアドレスに MN 自身の MAC アドレスが対応付けられたまま残っている。これでは MN 宛てのパケットが HA に届かない。そこで HA は,転送先テーブルを更新した後に Gratuitous ARP(GARP)を送り,MN のホームアドレスに HA の MAC アドレスを対応付けるよう,サブネット内のノードの ARP キャッシュを書き換えさせる。モバイル IPv4(RFC 2002,後継は RFC 5944)が HA に求める動作である。

根拠は図4の②と③である。②で MN が移動中であることを HA が知り,③で MN 宛てのパケットを HA が代理受信する。その間をつなぐのが,サブネット内の ARP キャッシュの書換えである。

字数の詰め方(目的40字)。“サブネット内のノード”の“ARP キャッシュを更新させる”ことを書く。解答例は「同一サブネット内のIPノードがもつARPキャッシュを更新させるため」(33字)である。講評によると,目的の正答率が低かった。“MN の移動を通知するため”では,何をどう変えるのかが書けていない。

採点講評(IPA)

設問4は,モバイルIPに関連する設問であったが,全体として,正答率は高かった。この中で,(2)の通信の目的に関する問題の正答率は低かった。本問は,TCP/IP通信の基本となる情報を保持しているARPテーブルの働きと更新に関連するものである。サブネット内のホストが保持するARPテーブルの操作は,例えば,ARPテーブルに不正なMACアドレスを登録させて通信相手になりすますARPスプーフィングでも行われているので,十分に理解しておいてほしい。

設問4(3) 20字以内

図4中の下線(え)のために,MN 宛ての ARP 要求に対して HA が行う処理の内容を,20字以内で述べよ。

解答例

  • プロキシARPで代理応答する。
解説

本文の根拠

図4

③ 送信ノードから送信された MN 宛てのパケットが,MN のホームネットワークに到達すると,(え)HA によって代理受信される

MN がホームネットワークにいない間に,ホームネットワーク上のルータなどが MN のホームアドレス宛てに ARP 要求を出しても,MN は応答できない。そこで HA が MN に代わって,自分の MAC アドレスを答える ARP 応答を返す(プロキシ ARP)。これで MN 宛てのパケットが HA の MAC アドレスに送られ,HA が代理受信できる(RFC 2002,後継は RFC 5944)。

根拠は図4③の下線(え)で,HA が MN 宛てのパケットを受け取るには,レイヤ2 で HA に届く必要がある。設問4(2)の GARP が既存の ARP キャッシュを書き換えるのに対し,こちらは新たに来る ARP 要求への応答である。

字数の詰め方(20字)。“プロキシ ARP”“代理応答”の語で足りる。解答例は「プロキシARPで代理応答する。」(15字)である。“GARP を送る”と書くと設問4(2)と同じ答えになり,ARP 要求に対する処理になっていない。

設問4(4) 解答欄5つ

図6中の a 〜 e に入れる適切な字句を,表2中の機能の名称で答えよ。

〔a〕解答例

  • HAプロキシ

〔b〕解答例

  • FA

〔c〕解答例

  • HA

〔d〕解答例

  • FAプロキシ

〔e〕解答例

  • FA
解説

本文の根拠

図6

(ⅱ) WLC の a は,移動情報テーブルの MN1 に関する位置情報を更新し,更新内容を MN1 のホームネットワークの AP1 の HA に送信する。

図6

(ⅳ) APj の b は,受信したパケットの送信元 IP アドレスと宛先 IP アドレスが,APj のサブネットとは異なるサブネットのものなので,受信したパケットを L3SW に送信する。

図6

(ⅵ) AP1 の c は,宛先の MN1 が移動中であることを,移動情報テーブルを参照して知り,受信したパケットをカプセル化して WLC に送信する。

図6

(ⅶ) WLC の d は,受信したパケットのカプセル化を解除し,宛先 IP アドレスから MN1 宛てであることを知る。

図6

(ⅷ) APj の e は,受信したパケットのカプセル化を解除して,MN1 にパケットを送信する。

表2

機器名 WLC,機能の名称(各 AP の)HA プロキシ:MN の認証時に,MN と MN のホームネットワークの情報,又は MN の訪問先ネットワークに関連する情報を,WLC が保持する全 AP 分の移動情報テーブルに登録するとともに,登録情報を該当する AP の HA に送信する。

図6の各手順を,表2の“機能の概要”と一つずつ照らし合わせる。a:WLC で移動情報テーブルを更新し,AP1 の HA に送るのは HA プロキシ。b:APj で,無線 LAN 側から受けた他サブネットのパケットを経路情報に基づいて中継するのは,AP の FA の機能①。c:ホームネットワークの AP1 で MN1 宛てのパケットを受け,移動中と知ってカプセル化し WLC へ送るのは AP の HA。d:WLC でカプセル化を解いて移動先 AP を判別し,再度カプセル化して APj に送るのは FA プロキシ。e:APj でカプセル化を解いて MN1 に渡すのは,AP の FA の機能②。

根拠は,図6の (ⅱ)(ⅳ)(ⅵ)(ⅶ)(ⅷ) の文と表2の各行の文がほぼ同じ言い回しになっていることである。機器名(WLC か AP か)で候補を二つに絞り,処理内容で決める。

間違えやすい点。b と e はどちらも APj の FA で,表2の FA の①と②にそれぞれ当たる。d を HA プロキシとすると,“カプセル化を解除”“移動先の AP を判別”という FA プロキシの動作を見落としている。

設問5(1) 解答欄2つ

本文中の下線(お)の問題が発生するのを避けるために,サイトサーベイで調査すべき電波の状態を二つ挙げ,それぞれ25字以内で答えよ。

〔①〕解答例

  • 社外から送信される無線LANの電波状態
  • APからの電波到達範囲
  • 壁やパーティションの電波の透過状態

〔②〕解答例

  • 社外から送信される無線LANの電波状態
  • APからの電波到達範囲
  • 壁やパーティションの電波の透過状態

〔備考〕このうち異なる二つを答える(順不同)

解説

本文の根拠

〔サイトサーベイの検討〕

本社のオフィスに複数の AP を導入するとき,サイトサーベイを実施しないと,(お)(a) 導入後に通信できないエリアが発生する,(b) 他社の無線 LAN の影響を受ける,(c) 期待どおりの通信速度が得られない,などの問題が発生する可能性が高い。

〔サイトサーベイの検討〕

本社は,テナントビルに入居し,隣接した複数のフロアを使用している。各フロアのオフィスは,壁やパーティションなどで分割されている。

〔サイトサーベイの検討〕

この問題を防ぐためには,専用機材を用いて,AP から送出される電波の伝搬状態及び電波干渉の発生源を十分に把握しておくことが重要である。

下線(お)の三つの問題を,それぞれ電波の状態に置き換える。(a) 通信できないエリアを防ぐには,AP からの電波がどこまで届くか(到達範囲)と,壁やパーティションでどれだけ減衰するか(透過状態)を測る。(b) 他社の無線 LAN の影響を防ぐには,テナントビルの他社から届く無線 LAN の電波(使用チャネルや強さ)を測る。(c) の通信速度の低下は,電波の弱さや干渉が原因なので,同じ測定で把握できる。

根拠は,テナントビルに入居していること(他社の無線 LAN がある),オフィスが壁やパーティションで分割されていること,“電波の伝搬状態及び電波干渉の発生源”を把握するという記述である。

字数の詰め方(各25字)。何の電波の何を測るのかを具体的に書く。解答例は「社外から送信される無線LANの電波状態」(19字),「APからの電波到達範囲」(11字),「壁やパーティションの電波の透過状態」(17字)で,このうち二つを答える。講評は,どのような方法で測定するのか想像できない,曖昧で局所的な電波の状態の記述が多かったとしている。“電波の強さ”だけでは,どこからの電波かが分からない。

採点講評(IPA)

設問5は,サイトサーベイに関する設問で,無線LANの基本技術を理解していれば正答を導くことのできる内容であったことから,全体として,正答率は高かった。特に,(2)は十分に理解されていた。しかし,(1)では,どのような方法で測定するのかが想像できないような,曖昧で局所的な電波の状態についての記述が多く見られた。

設問5(2) 解答欄2つ

サイトサーベイの調査結果を基に,導入作業前に確定すべき設計項目を二つ挙げ,それぞれ15字以内で答えよ。

〔①〕解答例

  • APの設置場所の設計
  • 使用するチャンネルの設計
  • APの設置方法の設計
  • APの出力電波強度の設計

〔②〕解答例

  • APの設置場所の設計
  • 使用するチャンネルの設計
  • APの設置方法の設計
  • APの出力電波強度の設計

〔備考〕このうち異なる二つを答える(順不同)

解説

本文の根拠

〔サイトサーベイの検討〕

AP から送出される電波の伝搬状態を把握していないと,AP の最適な場所への設置,適切な電波強度の設定ができない。

サイトサーベイの結果は,AP をどこに,どう置き,どのチャネルと出力で動かすかを決めるために使う。具体的には,AP の設置場所,設置方法(天井か壁か,向きなど),使用するチャネル(他社や隣の AP と干渉しないもの),出力電波強度である。

根拠は,電波の伝搬状態を把握していないと“AP の最適な場所への設置,適切な電波強度の設定ができない”という記述で,設置場所と電波強度はここから直接読める。チャネルは設問5(1)の他社の無線 LAN の影響を避けるために決める項目である。

字数の詰め方(各15字)。“AP の〜の設計”の形で短く書く。解答例は「APの設置場所の設計」(10字),「使用するチャンネルの設計」(12字),「APの設置方法の設計」(10字),「APの出力電波強度の設計」(12字)で,このうち二つを答える。講評によると(2)は十分に理解されていた。

採点講評(IPA)

設問5は,サイトサーベイに関する設問で,無線LANの基本技術を理解していれば正答を導くことのできる内容であったことから,全体として,正答率は高かった。特に,(2)は十分に理解されていた。しかし,(1)では,どのような方法で測定するのかが想像できないような,曖昧で局所的な電波の状態についての記述が多く見られた。

設問5(3) 解答欄2つ

無線 LAN を設置した後,ping コマンドによる接続確認テストの他に,MN を使用して実施すべきテストを二つ挙げ,それぞれ25字以内で答えよ。

〔①〕解答例

  • FTPなどによる実効通信速度のテスト
  • MNを移動させてのローミング可否のテスト

〔②〕解答例

  • FTPなどによる実効通信速度のテスト
  • MNを移動させてのローミング可否のテスト

〔備考〕二つのテストを①②に一つずつ答える(順不同)

解説

本文の根拠

〔サイトサーベイの検討〕

(c) 期待どおりの通信速度が得られない

〔無線 LAN の調査と導入検討〕

無線 LAN において,MN が異なる AP 間を渡り歩けるような機能のことを,ローミングという。

ping で確かめられるのは,つながるかどうかだけである。MN で追加して確かめるべきは,本文が挙げた無線 LAN 固有の要件である。一つは (c) に対応する実効通信速度で,FTP などで実際にデータを転送して速度を測る。もう一つは,本問で WLC を入れてまで実現したローミングで,MN を持って AP 間を移動し,通信が続くかを確かめる。

根拠は,下線(お)の (c) の通信速度と,〔無線 LAN の調査と導入検討〕以降で検討してきたローミング(サブネット間を含む)である。

字数の詰め方(各25字)。何をどうやって確かめるテストかを書く。解答例は「FTPなどによる実効通信速度のテスト」(18字)と「MNを移動させてのローミング可否のテスト」(20字)で,①②の順は問わない。“認証のテスト”は,接続できた時点で済んでいるので ping の確認に含まれる。

出典:平成25年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問1(表記を一部改変)
問2 開発システムの再構築

開発システムの再構築に関する次の記述を読んで,設問1〜3に答えよ。

IT 関連会社の F 社と G 社は,両社の強みを生かして合併することになった。両社とも,複数の開発部門で各種の製品やシステムを開発している。開発のため,各開発部門は,独自に開発・評価用システム(以下,開発システムという)を構築している。その結果,全社的に見て,サーバ,ストレージ及びネットワークを十分に有効活用できていなかった。

そこで,F 社と G 社では,合併を機に,情報システム部門が開発システムを一括管理し,利用者である開発部門に IT プラットフォームを提供するという形態の新システムに移行することになった。新システムへの移行に伴い,情報システム部門の K 主任と T 君は,新システムを実現する基盤ネットワークの構築担当になった。

〔新システムへの移行方針と移行後の開発システムの構成〕

K 主任は,新システムの検討に当たって,次のような移行方針で進めることにした。

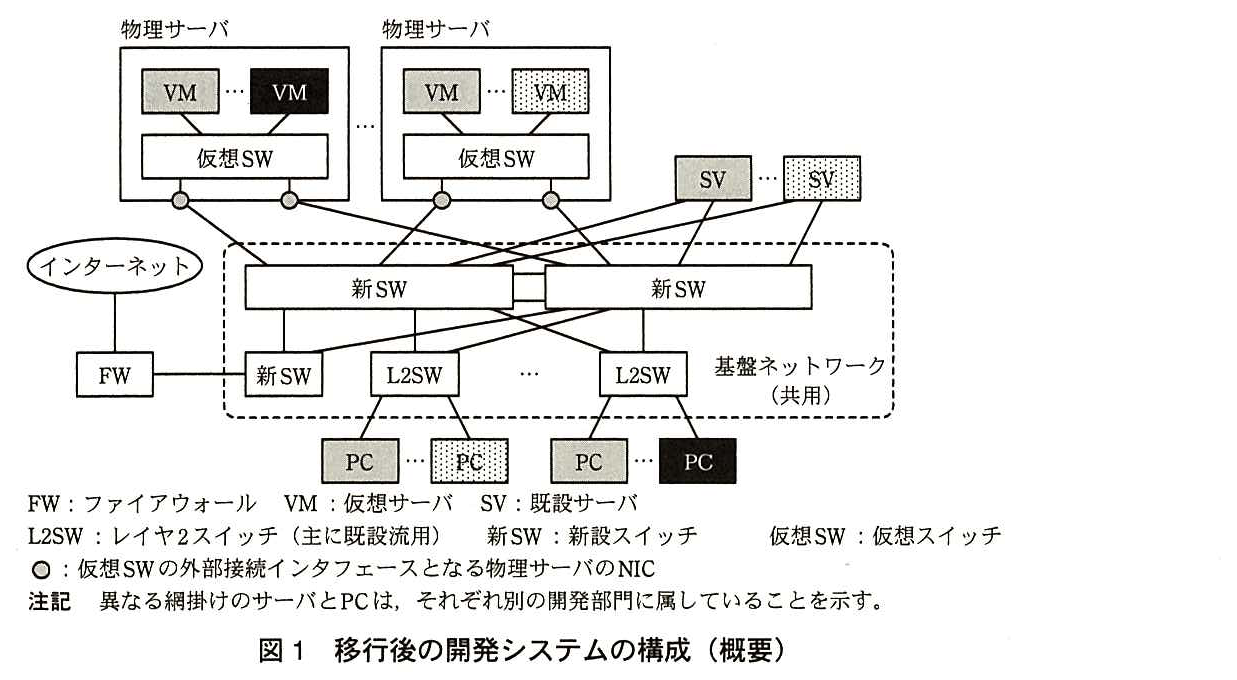
K 主任から移行後の開発システムについて検討するよう指示された T 君は,図1に示すような移行後の構成(概要)を考えた。図1中の,異なる網掛けのサーバと PC は,それぞれ別の開発部門に属しているが,新規に導入するスイッチによって物理ネットワークの共用化を目指している。

物理サーバが複数(図では2台)あり,それぞれの中で VM … VM が仮想 SW に接続している(左の物理サーバの VM は網掛けと黒,右の物理サーバの VM は網掛けと点描)。各物理サーバには仮想 SW の外部接続インタフェースとなる NIC(○)が2つあり,それぞれが上段の2台の新 SW に1本ずつ接続している。既設サーバ SV(網掛け)… SV(点描)も,上段の2台の新 SW の両方に接続している。上段の2台の新 SW どうしは接続されている。下段には,インターネットに FW を介して接続する新 SW と,L2SW … L2SW があり,それぞれ上段の2台の新 SW の両方に接続している。新 SW と L2SW は点線で囲まれた“基盤ネットワーク(共用)”に含まれる。左の L2SW には PC(網掛け)… PC(点描),右の L2SW には PC(網掛け)… PC(黒)が接続している。凡例:FW はファイアウォール,VM は仮想サーバ,SV は既設サーバ,L2SW はレイヤ2スイッチ(主に既設流用),新 SW は新設スイッチ,仮想 SW は仮想スイッチ,○は仮想 SW の外部接続インタフェースとなる物理サーバの NIC。注記 異なる網掛けのサーバと PC は,それぞれ別の開発部門に属していることを示す。
図1 移行後の開発システムの構成(概要)

〔ネットワーク仮想化技術の調査〕

新システムを実現するためには,各開発部門が独自に構築したネットワークを,一つの物理ネットワークに収容する必要がある。そこで,K 主任は,物理ネットワークに依存しない,開発部門ごとの論理的なネットワーク(以下,テナントネットワークという)を構築することにし,T 君にネットワーク仮想化技術の調査を指示した。

T 君が調査したところ,大別して二つの新しい技術があることが分かった。

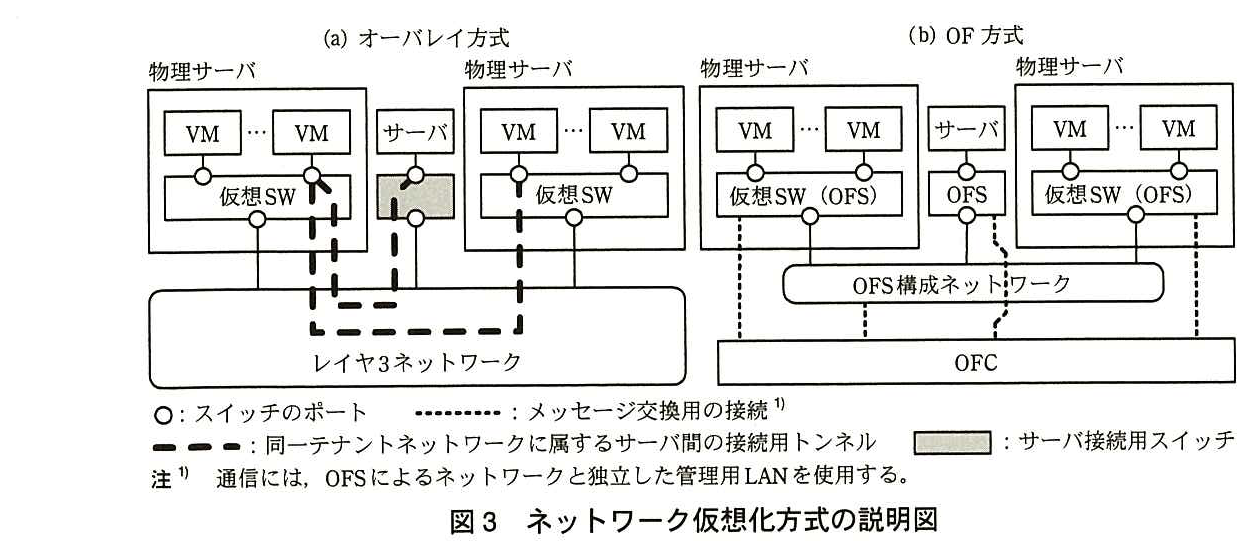
一つは,オーバレイ方式と呼ばれるネットワーク仮想化方式で,レイヤ3ネットワーク上にレイヤ2をカプセル化して,同一テナントネットワークに属するサーバ間の接続用トンネルを作ることによって,ネットワーク仮想化を実現する。

もう一つは,スイッチを,経路制御などの管理機能を実行するフローコントローラ(以下,OFC という)と,データ転送を行うフロースイッチ(以下,OFS という)に分け,OFS に入るパケットの経路制御を OFC が集中制御する方式(以下,OF 方式という)である。OF 方式は,カプセル化を使わず,OFS それぞれの転送によって実現されることから,ホップバイホップ方式と呼ばれることもある。

オーバレイ方式又は OF 方式で実現されたネットワークは,どちらもソフトウェアで定義できることから,a と呼ばれている。

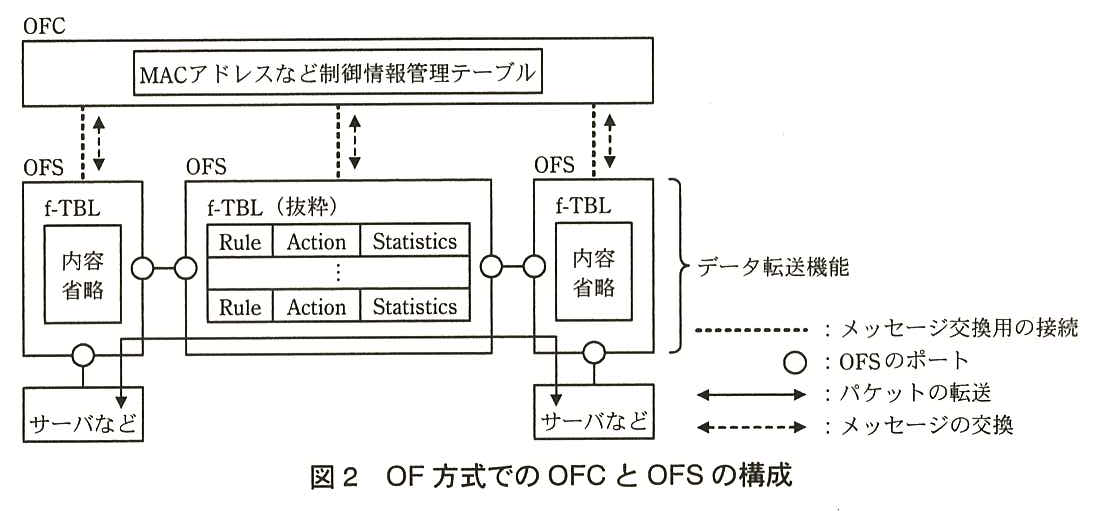
OF 方式では,OFS に入ってきたパケットの MAC アドレス,IP アドレス,TCP ポート番号などの属性の組合せを“フロー”と呼び,そのパケットをどのように処理するかの判定に使用する。フローを識別し,入力されたパケットに対する処理を,OFS 内のフローテーブル(以下,f-TBL という)に設定する。OF 方式での OFC と OFS の構成を,図2に示す。OFC と OFS 間の制御情報(以下,メッセージという)の交換のプロトコルを,OF Protocol と呼ぶ。

上に OFC があり,その中に“MAC アドレスなど制御情報管理テーブル”がある。OFC の下に OFS が3台並び,それぞれ OFC とメッセージ交換用の接続(点線)で結ばれ,メッセージの交換(破線の両矢印)を行う。3台の OFS はポート(○)どうしで横に接続している。中央の OFS の f-TBL(抜粋)は Rule,Action,Statistics の3フィールドからなるエントリが縦に並ぶ。左右の OFS の f-TBL は内容省略。左右の OFS の下にはそれぞれ“サーバなど”がポートで接続している。左の OFS の下のサーバなどと右の OFS の下のサーバなどの間に,OFS を通るパケットの転送(両端が矢印の実線)が描かれている。3台の OFS はまとめて“データ転送機能”と示されている。凡例:点線はメッセージ交換用の接続,○は OFS のポート,実線の両矢印はパケットの転送,破線の両矢印はメッセージの交換。
図2 OF 方式での OFC と OFS の構成

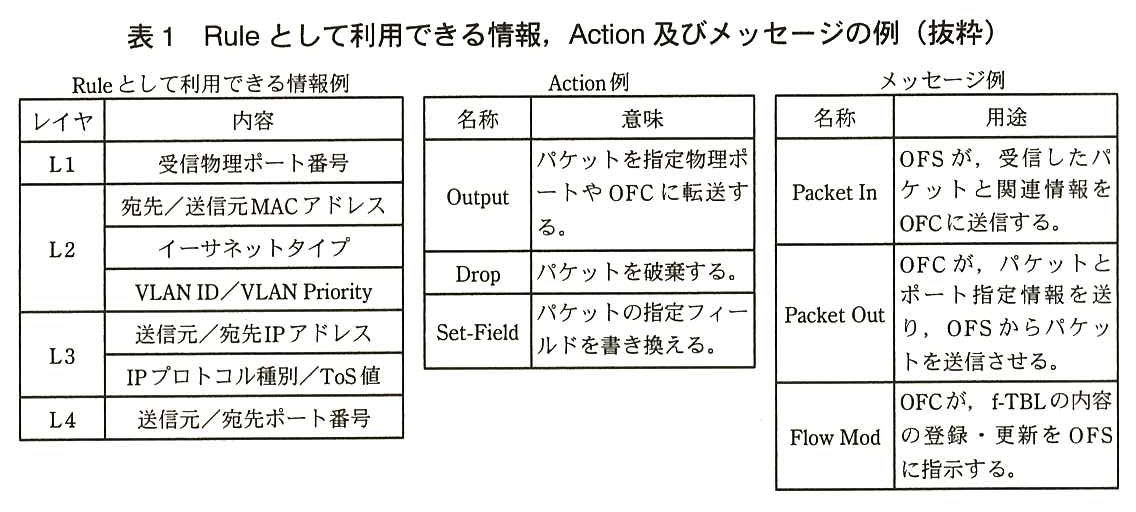
図2中の f-TBL の一つのエントリには,フローの識別情報(以下,Rule という)を保持する Rule フィールド,Rule に一致したフローをもつパケットに対する処理内容(以下,Action という)を記述した Action フィールド,一致したフローのカウント値を保持する Statistics フィールドなどがある。Rule と Action は,OFC が設定する。Rule として利用できる情報,Action 及びメッセージの例を,表1に示す。

三つの表が横に並ぶ。“Rule として利用できる情報例”(列はレイヤ,内容):L1 は受信物理ポート番号。L2 は宛先/送信元 MAC アドレス,イーサネットタイプ,VLAN ID/VLAN Priority。L3 は送信元/宛先 IP アドレス,IP プロトコル種別/ToS 値。L4 は送信元/宛先ポート番号。“Action 例”(列は名称,意味):Output はパケットを指定物理ポートや OFC に転送する。Drop はパケットを破棄する。Set-Field はパケットの指定フィールドを書き換える。“メッセージ例”(列は名称,用途):Packet In は OFS が,受信したパケットと関連情報を OFC に送信する。Packet Out は OFC が,パケットとポート指定情報を送り,OFS からパケットを送信させる。Flow Mod は OFC が,f-TBL の内容の登録・更新を OFS に指示する。
表1 Rule として利用できる情報,Action 及びメッセージの例(抜粋)

なお,ネットワークに参加する OFS は最初に必ず OFC に接続し,OFS のポート情報などを OFC に通知する。OFC は,OF Protocol を使ってトポロジを把握する。

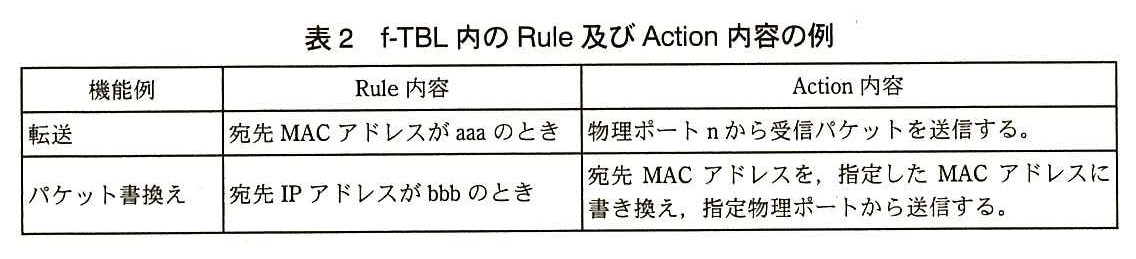
フローに対し,f-TBL 内に Rule が一致するエントリがあった場合,OFS は当該エントリに記述された Action の動作を行う。一方,なかった場合は,OFS は Packet In メッセージを OFC に送信し,そのパケットの処理方法を問い合わせるモードで動作する。Packet In を受信した OFC は,Flow Mod メッセージを使用して f-TBL に処理のエントリを登録したり,Packet Out メッセージを使用して指定ポートからのパケット送信を OFS に指示したりする。f-TBL 内の Rule 及び Action 内容の例を,表2に示す。

列は機能例,Rule 内容,Action 内容。転送:宛先 MAC アドレスが aaa のとき,物理ポート n から受信パケットを送信する。パケット書換え:宛先 IP アドレスが bbb のとき,宛先 MAC アドレスを,指定した MAC アドレスに書き換え,指定物理ポートから送信する。
表2 f-TBL 内の Rule 及び Action 内容の例

表2中に示した機能のうち,転送機能はネットワーク機器の b としての機能を実現するために使われる。また,パケット書換え機能は c としての機能を実現するために使われる。

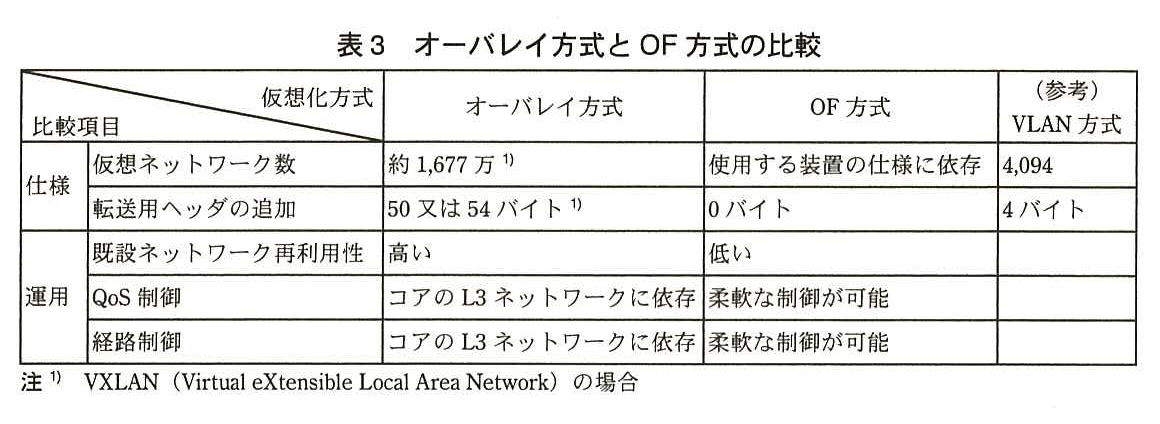
K 主任から,これまで調べた二つの仮想化方式の違いを説明するように指示された T 君は,ネットワーク仮想化方式の説明図を図3に,オーバレイ方式と OF 方式の比較を表3にまとめた。OF 方式では,仮想 SW も OFS として動作する。

(a) オーバレイ方式:2台の物理サーバ(それぞれ VM … VM が仮想 SW に接続)と,サーバ接続用スイッチ(網掛け)に接続したサーバが,レイヤ3ネットワークに接続している。左の物理サーバの VM から,仮想 SW,レイヤ3ネットワークを通って右の物理サーバの仮想 SW,VM に至る接続用トンネル(太い破線)と,サーバからサーバ接続用スイッチを通ってレイヤ3ネットワークでそのトンネルに合流する接続用トンネルが描かれている。(b) OF 方式:物理サーバ(VM … VM が仮想 SW(OFS)に接続),サーバ(OFS に接続),物理サーバ(VM … VM が仮想 SW(OFS)に接続)が,OFS 構成ネットワークに接続している。各仮想 SW(OFS)と OFS は,OFC とメッセージ交換用の接続(点線)で結ばれている。凡例:○はスイッチのポート,点線はメッセージ交換用の接続(注1),太い破線は同一テナントネットワークに属するサーバ間の接続用トンネル,網掛けの四角はサーバ接続用スイッチ。注1) 通信には,OFS によるネットワークと独立した管理用 LAN を使用する。
図3 ネットワーク仮想化方式の説明図
列は仮想化方式(オーバレイ方式,OF 方式,(参考)VLAN 方式),行は比較項目。仕様 仮想ネットワーク数:オーバレイ方式 約1,677万(注1),OF 方式 使用する装置の仕様に依存,VLAN 方式 4,094。仕様 転送用ヘッダの追加:オーバレイ方式 50又は54バイト(注1),OF 方式 0バイト,VLAN 方式 4バイト。運用 既設ネットワーク再利用性:オーバレイ方式 高い,OF 方式 低い,VLAN 方式 空欄。運用 QoS 制御:オーバレイ方式 コアの L3 ネットワークに依存,OF 方式 柔軟な制御が可能,VLAN 方式 空欄。運用 経路制御:オーバレイ方式 コアの L3 ネットワークに依存,OF 方式 柔軟な制御が可能,VLAN 方式 空欄。注1) VXLAN(Virtual eXtensible Local Area Network)の場合。
表3 オーバレイ方式と OF 方式の比較

次は,表3に関する K 主任と T 君の会話である。

〔テナントネットワーク実現性の検討〕

新システムの検討に先立ち,T 君は,共用する物理ネットワーク内の,テナントネットワークの実現性について検討することにした。

OF 方式では,基本的にレイヤ2でネットワークを構成するので,レイヤ2で接続機器を識別する MAC アドレスと,接続機器がどのテナントネットワークに属するかを識別するテナントネットワーク識別情報(以下,テナント ID という)は,全て,OFC 側で集中管理される。また,OFS のポートに,どのテナントネットワークに属する機器が接続されるかも,OFC 側で集中管理される。この前提を基に,ブロードキャストとユニキャストについて,どのようにフレーム転送を制御すればよいかを検討した。

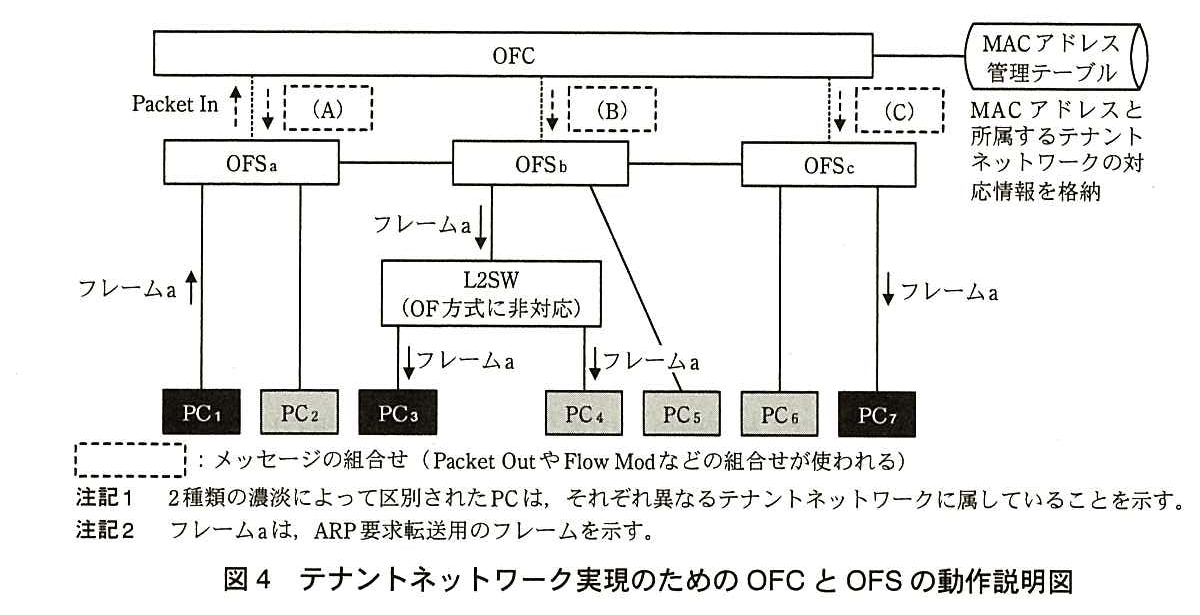
T 君が作成した,テナントネットワーク実現のための OFC と OFS の動作説明図を図4に示す。

上に OFC があり,MAC アドレス管理テーブル(MAC アドレスと所属するテナントネットワークの対応情報を格納)が接続している。OFC の下に OFS<sub>a</sub>,OFS<sub>b</sub>,OFS<sub>c</sub> が横に並んで順に接続している。OFS<sub>a</sub> から OFC へ Packet In が送られ,OFC から OFS<sub>a</sub>,OFS<sub>b</sub>,OFS<sub>c</sub> へはそれぞれメッセージの組合せ (A),(B),(C) が送られる。OFS<sub>a</sub> には PC<sub>1</sub>(濃い網掛け)と PC<sub>2</sub>(薄い網掛け)が接続している。OFS<sub>b</sub> には OF 方式に非対応の L2SW と PC<sub>5</sub>(薄い網掛け)が接続し,L2SW には PC<sub>3</sub>(濃い網掛け)と PC<sub>4</sub>(薄い網掛け)が接続している。OFS<sub>c</sub> には PC<sub>6</sub>(薄い網掛け)と PC<sub>7</sub>(濃い網掛け)が接続している。フレーム a は,PC<sub>1</sub> から OFS<sub>a</sub> へ上向きに,OFS<sub>b</sub> から L2SW へ,L2SW から PC<sub>3</sub> と PC<sub>4</sub> へ,OFS<sub>c</sub> から PC<sub>7</sub> へ下向きに描かれている。凡例:破線の四角はメッセージの組合せ(Packet Out や Flow Mod などの組合せが使われる)。注記1 2種類の濃淡によって区別された PC は,それぞれ異なるテナントネットワークに属していることを示す。注記2 フレーム a は,ARP 要求転送用のフレームを示す。
図4 テナントネットワーク実現のための OFC と OFS の動作説明図

T 君は,ARP によるアドレス解決がされていれば,ユニキャストのフレーム転送では,送信端末がどのテナントネットワークに属しているかを判断することなく,宛先 MAC アドレスをもつ端末に向けてフレームを中継していくという単純な実装ができると考えた。①図4中の PC1 から PC7 へユニキャストフレームを転送する場合について,f-TBL に一致する Rule がなかった場合の処理を,T 君は次のように考えた。“OFC は中継する OFS に対して宛先 MAC アドレスをもつ機器までの Rule と Action を f-TBL に設定し,転送を指示すればよい。”

一方,ARP や DHCP といったブロードキャストフレームの転送では,送信端末の属するテナントネットワークに限定してフレームを送出する必要がある。例えば,②図4中の PC1 が,所属するテナントネットワークの PC7 にパケットを送信するために,ARP 要求を送信した場合について,T 君は次のように考えた。“機器の MAC アドレスと所属するテナントネットワークの対応情報は,OFC にあらかじめ登録されている。その情報を使って,OFC から,同一テナントネットワークに属する機器が接続されているポートをもつ OFS に対し,直接ブロードキャストフレーム(複製)の送信を指示すればよい。”

しかし,OF 方式に非対応の L2SW が図4のように接続されている場合には,③T 君が考えた単純な方式で PC1 からの ARP 要求を処理しようとすると,問題が発生する可能性がある。このため,OF 方式に非対応の L2SW に,異なるテナントネットワークに属する PC を同時に接続することはできない。

〔テナントネットワークへの PC 接続方式の検討〕

T 君は,OFC と OFS で構成された基盤ネットワーク上のテナントネットワークに PC を接続する方式について,次のように考えた。

ネットワークに接続される機器の MAC アドレスは,テナントネットワーク実現のために,OFC で参照できるように登録管理されている。そこで,T 君は,④各テナントネットワークとそれに属する機器の MAC アドレスの一覧表を使えば,PC の OFS への接続可否制御が可能になると考えた。

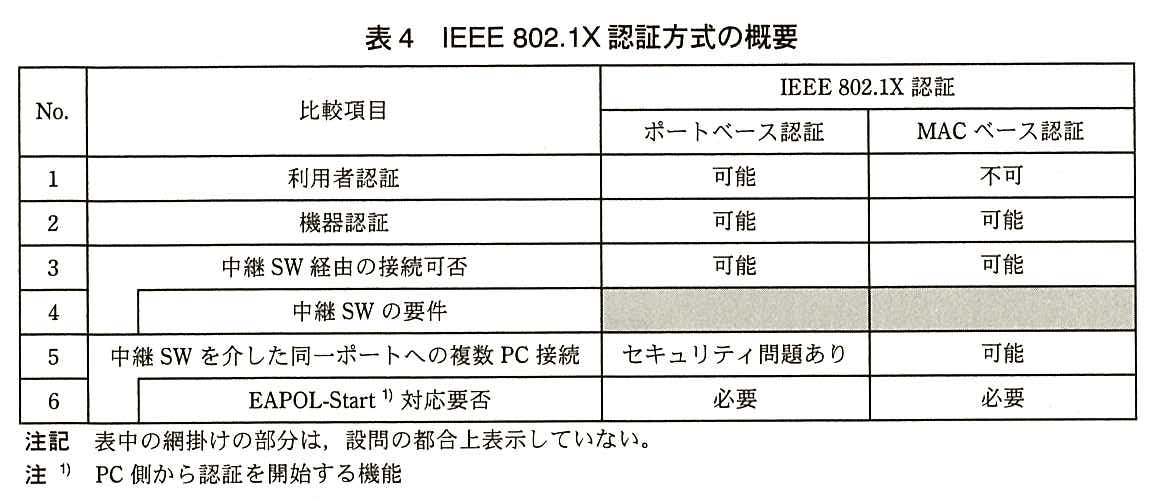
さらに,T 君は,今後,無線 LAN 経由の接続が必要になった場合や,よりセキュリティの高い認証方式の採用が必要になった場合でも,OF 方式で対応が可能かどうかを評価することにした。この目的で,IEEE 802.1X の認証方式を選び,OF 方式のネットワークとの組合せについて評価することにした。T 君がまとめた IEEE 802.1X 認証方式の概要を,表4に示す。表4には,OF 方式に非対応の L2SW を使用した中継スイッチ(以下,中継 SW という)を経由した複数 PC の接続についても示している。

列は No.,比較項目,IEEE 802.1X 認証(ポートベース認証,MAC ベース認証)。No.1 利用者認証:ポートベース認証 可能,MAC ベース認証 不可。No.2 機器認証:可能,可能。No.3 中継 SW 経由の接続可否:可能,可能。No.4 中継 SW の要件(No.3 の下位項目):ポートベース認証,MAC ベース認証とも網掛け。No.5 中継 SW を介した同一ポートへの複数 PC 接続:ポートベース認証 セキュリティ問題あり,MAC ベース認証 可能。No.6 EAPOL-Start(注1)対応要否(No.5 の下位項目):必要,必要。注記 表中の網掛けの部分は,設問の都合上表示していない。注1) PC 側から認証を開始する機能。
表4 IEEE 802.1X 認証方式の概要

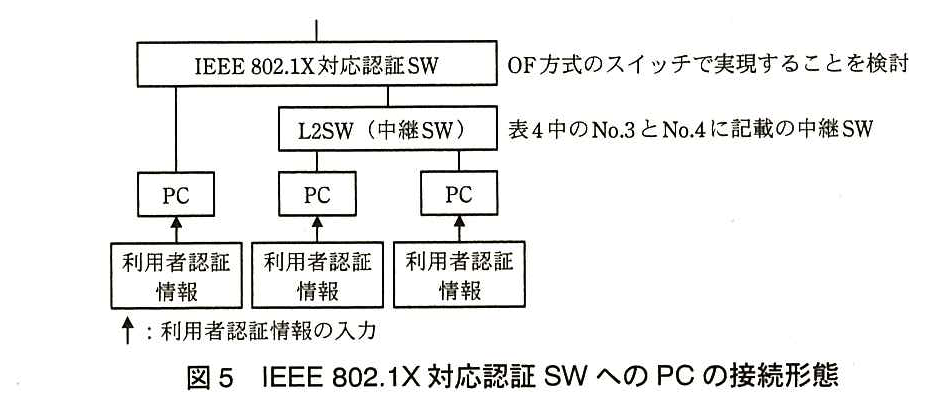
中継 SW を用いて接続する場合を含め,IEEE 802.1X 対応認証 SW への PC の接続形態を,図5のようにまとめた。

上に IEEE 802.1X 対応認証 SW(OF 方式のスイッチで実現することを検討)がある。その下に PC が1台直接接続し,また L2SW(中継 SW,表4中の No.3 と No.4 に記載の中継 SW)が接続して,その下に PC が2台接続している。3台の PC にはそれぞれ利用者認証情報が入力される(矢印は利用者認証情報の入力)。
図5 IEEE 802.1X 対応認証 SW への PC の接続形態

既設スイッチを活用して,PC を OFS に接続したいと考えている T 君は,表4に示された No.3〜6 の中継 SW を使用した場合について詳細に検討することにした。

⑤同一テナントネットワークに属する PC を中継 SW を経由して複数台接続する場合,中継 SW は,表4中の No.4 の要件を満たす必要がある。既設 SW について,この要件を満たすかどうかを調査したところ,満たさないものがあることが分かった。しかし,それらを入れ替えた場合でも,費用への影響は少ないと考えられた。一方,⑥ポートベース認証を使用した場合は,表4中の No.5 のセキュリティ問題が発生する。しかし,OF 方式では,この問題への対処が容易なことが分かった。

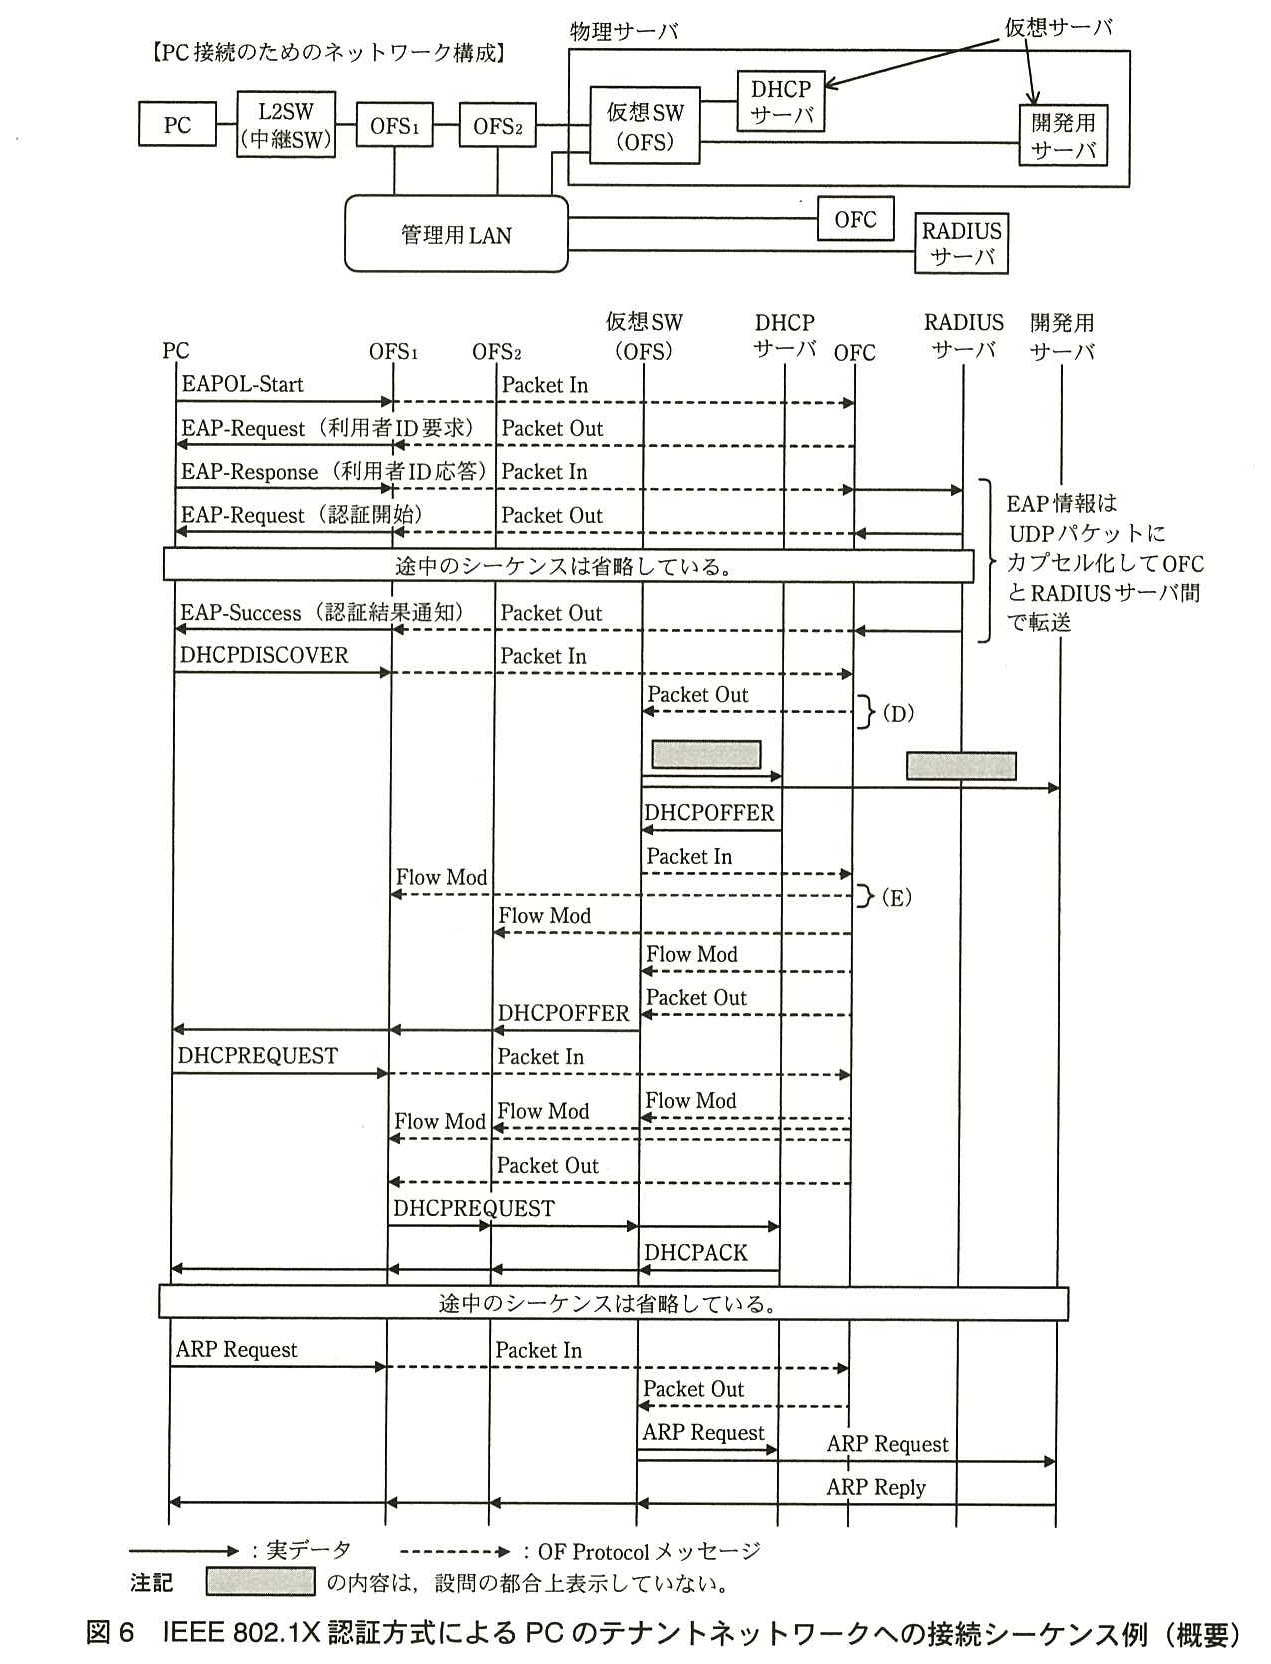
IEEE 802.1X 認証方式による PC のテナントネットワークへの接続シーケンス例を,図6に示す。

上段は【PC 接続のためのネットワーク構成】。PC − L2SW(中継 SW)− OFS<sub>1</sub> − OFS<sub>2</sub> − 仮想 SW(OFS)と接続し,仮想 SW(OFS)は物理サーバの中にあって,同じ物理サーバ内の仮想サーバである DHCP サーバと開発用サーバに接続している。OFS<sub>1</sub>,OFS<sub>2</sub>,仮想 SW(OFS)は管理用 LAN に接続し,管理用 LAN には OFC と RADIUS サーバが接続している。下段はシーケンス図で,縦線は左から PC,OFS<sub>1</sub>,OFS<sub>2</sub>,仮想 SW(OFS),DHCP サーバ,OFC,RADIUS サーバ,開発用サーバ。実線の矢印は実データ,破線の矢印は OF Protocol メッセージ。順に次のとおり。PC から OFS<sub>1</sub> へ EAPOL-Start,OFS<sub>1</sub> から OFC へ Packet In。OFC から OFS<sub>1</sub> へ Packet Out,OFS<sub>1</sub> から PC へ EAP-Request(利用者 ID 要求)。PC から OFS<sub>1</sub> へ EAP-Response(利用者 ID 応答),OFS<sub>1</sub> から OFC へ Packet In,OFC から RADIUS サーバへ転送。RADIUS サーバから OFC へ,OFC から OFS<sub>1</sub> へ Packet Out,OFS<sub>1</sub> から PC へ EAP-Request(認証開始)。(途中のシーケンスは省略している。)RADIUS サーバから OFC へ,OFC から OFS<sub>1</sub> へ Packet Out,OFS<sub>1</sub> から PC へ EAP-Success(認証結果通知)。EAP 情報は UDP パケットにカプセル化して OFC と RADIUS サーバ間で転送する。PC から OFS<sub>1</sub> へ DHCPDISCOVER,OFS<sub>1</sub> から OFC へ Packet In。OFC から仮想 SW(OFS)へ Packet Out(ここが (D))。仮想 SW(OFS)から DHCP サーバへ,及び仮想 SW(OFS)から開発用サーバへ実データの矢印(どちらも内容は網掛けで表示していない)。DHCP サーバから仮想 SW(OFS)へ DHCPOFFER。仮想 SW(OFS)から OFC へ Packet In,OFC から OFS<sub>1</sub> へ Flow Mod(この2つが (E))。OFC から OFS<sub>2</sub> へ Flow Mod,OFC から仮想 SW(OFS)へ Flow Mod,OFC から仮想 SW(OFS)へ Packet Out。仮想 SW(OFS)から OFS<sub>2</sub>,OFS<sub>1</sub> を経て PC へ DHCPOFFER。PC から OFS<sub>1</sub> へ DHCPREQUEST,OFS<sub>1</sub> から OFC へ Packet In。OFC から仮想 SW(OFS),OFS<sub>2</sub>,OFS<sub>1</sub> へそれぞれ Flow Mod,OFC から OFS<sub>1</sub> へ Packet Out。OFS<sub>1</sub> から OFS<sub>2</sub>,仮想 SW(OFS)を経て DHCP サーバへ DHCPREQUEST。DHCP サーバから仮想 SW(OFS),OFS<sub>2</sub>,OFS<sub>1</sub> を経て PC へ DHCPACK。(途中のシーケンスは省略している。)PC から OFS<sub>1</sub> へ ARP Request,OFS<sub>1</sub> から OFC へ Packet In。OFC から仮想 SW(OFS)へ Packet Out。仮想 SW(OFS)から DHCP サーバへ ARP Request,仮想 SW(OFS)から開発用サーバへ ARP Request。開発用サーバから仮想 SW(OFS),OFS<sub>2</sub>,OFS<sub>1</sub> を経て PC へ ARP Reply。注記 網掛けの内容は,設問の都合上表示していない。
図6 IEEE 802.1X 認証方式による PC のテナントネットワークへの接続シーケンス例(概要)

図6中の管理用 LAN は,図3に示した OFC と OFS 間のメッセージ交換用及び RADIUS サーバと OFC 間の通信に使われる専用の LAN である。また,複数の PC を接続するために,PC と OFS1 は,中継 SW を経由して接続する構成にしている。

図6では,PC がネットワークに接続し,自部門の仮想化された開発用サーバに接続するためのアドレス解決までのシーケンスを表示している。PC の OS によっては,デフォルトでは EAPOL-Start を出さない場合もある。その場合,認証 SW が PC 間のリンクアップを検出して,EAP-Request を発行する設定で対応する方法があるが,⑦中継 SW を経由した図6の構成では,PC が EAPOL-Start を送信することによって認証を始める必要がある。

T 君は,これまでの検討から,今後,無線 LAN 経由の接続が必要になった場合,よりセキュリティの高いポートベースの認証方式の採用が必要になった場合でも,OF 方式で対応可能と考え,検討結果を K 主任に報告し,了承された。

このようにして,K 主任と T 君は新しい基盤ネットワークの実現性に目途をつけることができたので,必要機器の選定・調達と詳細な設計を開始した。

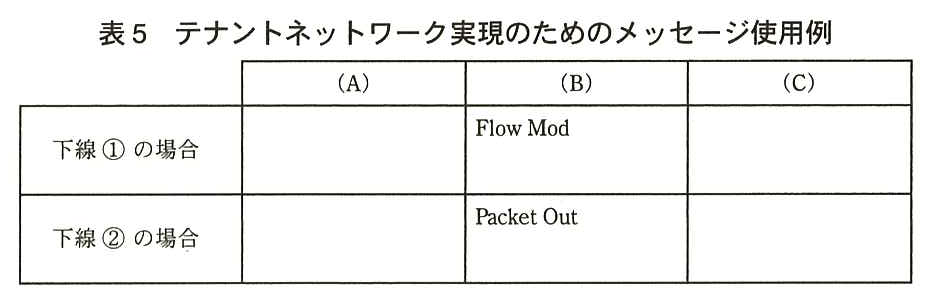
設問2(1)の中に示されている表。列は (A),(B),(C),行は“下線①の場合”と“下線②の場合”。(B) の列は,下線①の場合が Flow Mod,下線②の場合が Packet Out と記入済みで,(A) と (C) の列は空欄。
表5 テナントネットワーク実現のためのメッセージ使用例

出題趣旨(IPA)

IT資産の有効活用や一元管理などのために,情報システムがIT資産を管理し,利用部門に貸し出す形の社内クラウドといったシステム構築形態が出てきている。このようなシステムの構築には,サーバ,ストレージの仮想化に加え,運用性を考慮したより高度なネットワークの仮想化が必要になってくる。本問では,二つの会社の合併を機に,それまで各利用部門に任せられていた既存開発システムを,できるだけ変更を加えることなく上記の社内クラウドに移行したいという開発システムの再構築を例に,次の内容を問う。(1)従来ネットワークの基本技術をベースにしたOpenFlowやVXLANなどのSDNと呼ばれる新しいネットワーク仮想化技術の考え方や特徴の理解。(2)社内利用部門ごとに提供されるテナントネットワークの新技術による実現に向けての課題の認識。(3)ネットワーク接続認証に対する,従来技術の理解に基づく新技術との融合方法。

設問と解答例

設問1(1) 解答欄3つ

本文中の a 〜 c に入れる適切な字句を答えよ。

〔a〕解答例

  • SDN
  • Software Defined Network(ing)

〔b〕解答例

  • ブリッジ
  • レイヤ2スイッチ

〔c〕解答例

  • ルータ
  • レイヤ3スイッチ
解説

本文の根拠

〔ネットワーク仮想化技術の調査〕

オーバレイ方式又は OF 方式で実現されたネットワークは,どちらもソフトウェアで定義できることから,a と呼ばれている。

表2

転送:宛先 MAC アドレスが aaa のとき,物理ポート n から受信パケットを送信する。パケット書換え:宛先 IP アドレスが bbb のとき,宛先 MAC アドレスを,指定した MAC アドレスに書き換え,指定物理ポートから送信する。

〔ネットワーク仮想化技術の調査〕

表2中に示した機能のうち,転送機能はネットワーク機器の b としての機能を実現するために使われる。また,パケット書換え機能は c としての機能を実現するために使われる。

a:ネットワークの構成や動作をソフトウェアで定義・制御する考え方を SDN(Software Defined Networking)という。b:表2の転送機能は,宛先 MAC アドレスを見て出力ポートを決める。これはレイヤ2 の中継,つまりブリッジ(レイヤ2スイッチ)の動作である。c:パケット書換え機能は,宛先 IP アドレスを見て,宛先 MAC アドレスを書き換えてから指定ポートに送り出す。IP パケットを次の中継先に送るとき,宛先 MAC アドレスを次ホップのものに付け替えるのはルータ(レイヤ3スイッチ)の動作である。

根拠は,a では“ソフトウェアで定義できることから”,b・c では表2の Rule 内容が MAC アドレスか IP アドレスかの違いである。

間違えやすい点。c を“NAT”とすると,NAT が書き換えるのは IP アドレスであって,表2の宛先 MAC アドレスの書換えとは合わない。a は略称の SDN と正式名称のどちらでもよい。b・c は機器の名前と,それに当たるスイッチの名前のどちらでもよい。

採点講評(IPA)

設問1では,オーバレイ方式とOF方式の2種のネットワーク仮想化方式を比較することで,その特徴についての理解を問うた。全体として,正答率は高かった。日頃から,技術の動向やその特徴に関心をもつ習慣を身につけておいてほしい。

設問1(2) 解答欄2つ

本文中の [ ア ],[ イ ] に入れる適切な字句を,それぞれ20字以内で答えよ。

〔ア〕解答例

  • 接続用トンネルを終端
  • カプセル化用ヘッダを追加・削除

〔イ〕解答例

  • 中継路でのフラグメンテーション発生
解説

本文の根拠

〔ネットワーク仮想化技術の調査〕

一つは,オーバレイ方式と呼ばれるネットワーク仮想化方式で,レイヤ3ネットワーク上にレイヤ2をカプセル化して,同一テナントネットワークに属するサーバ間の接続用トンネルを作ることによって,ネットワーク仮想化を実現する。

表3

仕様 転送用ヘッダの追加:オーバレイ方式 50又は54バイト(注1),OF 方式 0バイト,VLAN 方式 4バイト。

〔ネットワーク仮想化技術の調査〕

T 君:既設サーバの接続では,図3中のサーバ接続用スイッチに [ ア ] する機能が必要になりますし,拠点間の接続では [ イ ] への対応が必要となる可能性があります。

ア:オーバレイ方式では,物理サーバ内の仮想 SW がレイヤ2 フレームをカプセル化してトンネルを張る。仮想 SW をもたない既設サーバは自分でトンネルを終端できないので,つながるサーバ接続用スイッチが代わりにトンネルの端点となり,カプセル化用ヘッダの付加と除去を行う必要がある(VXLAN では VTEP と呼ぶ。RFC 7348)。イ:オーバレイ方式は元のフレームに 50 又は 54 バイトのヘッダを足す。拠点間を結ぶ回線などで経路の MTU がこれより余裕のない値だと,カプセル化したパケットが MTU を超え,中継路でフラグメンテーションが起きる(RFC 7348 は VTEP でのフラグメントを禁じ,経路の MTU を大きくすることを求めている)。

根拠は,図3(a)でトンネルがサーバ接続用スイッチを通っていること,“レイヤ2をカプセル化して”という記述,表3の“転送用ヘッダの追加 50又は54バイト”である。

字数の詰め方(各20字)。アは“〜する機能”に続く形で,トンネルを終端する(ヘッダを付け外しする)ことを書く。解答例は「接続用トンネルを終端」(10字)と「カプセル化用ヘッダを追加・削除」(15字)で,どちらも同じ働きの言い換えである。イは“〜への対応”に続く形で,「中継路でのフラグメンテーション発生」(17字)である。“MTU”とだけ書くと,何が起きるのかが伝わりにくい。

採点講評(IPA)

設問1では,オーバレイ方式とOF方式の2種のネットワーク仮想化方式を比較することで,その特徴についての理解を問うた。全体として,正答率は高かった。日頃から,技術の動向やその特徴に関心をもつ習慣を身につけておいてほしい。

設問1(3) 20字以内

OF 方式は,TRILL(Transparent Interconnection of Lots of Links)方式と異なり,経路選択に柔軟性があるので回線を有効利用できる。TRILL 方式と比較したときの柔軟性を,20字以内で述べよ。

解答例

  • 最短経路以外の経路が利用できること
解説

本文の根拠

〔ネットワーク仮想化技術の調査〕

もう一つは,スイッチを,経路制御などの管理機能を実行するフローコントローラ(以下,OFC という)と,データ転送を行うフロースイッチ(以下,OFS という)に分け,OFS に入るパケットの経路制御を OFC が集中制御する方式(以下,OF 方式という)である。

表3

運用 経路制御:オーバレイ方式 コアの L3 ネットワークに依存,OF 方式 柔軟な制御が可能,VLAN 方式 空欄。

TRILL(RFC 6325)は,IS-IS でトポロジを学習し,各スイッチ(RBridge)が最短経路でフレームを転送する方式である。コストの等しい最短経路が複数あれば分散できるが,最短でない経路は使わない。OF 方式では OFC がネットワーク全体を把握し,フローごとに任意の経路を f-TBL に設定できるので,最短経路以外の経路も使える。混んでいる最短経路を避けて空いている回線に流せるので,回線を有効利用できる。

根拠は,OFC が OFS の経路制御を集中制御するという記述と,表3で OF 方式の経路制御が“柔軟な制御が可能”とされていることである。

字数の詰め方(20字)。TRILL との違いを“最短経路以外”の一言で表す。解答例は「最短経路以外の経路が利用できること」(17字)である。“経路を自由に選べる”では,TRILL と比べて何ができるのかがぼやける。

採点講評(IPA)

設問1では,オーバレイ方式とOF方式の2種のネットワーク仮想化方式を比較することで,その特徴についての理解を問うた。全体として,正答率は高かった。日頃から,技術の動向やその特徴に関心をもつ習慣を身につけておいてほしい。

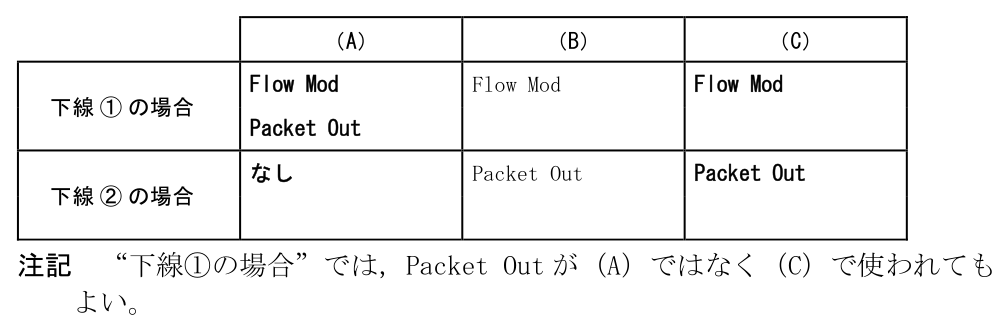
設問2(1)

テナントネットワーク実現のためのメッセージ使用例を,次の表5のようにまとめたい。本文中の下線①及び下線②の場合に,図4中の (A),(C) ではどのようなメッセージを使用しているか。表1中の字句を用いて,表5の空欄を埋めて,表を完成させよ。ここで,PC4 は接続されておらず,構成上の問題はない環境で動作しているものとする。なお,各欄には複数のメッセージが入る場合がある。また,該当するメッセージがない場合には,“なし”と記入すること。

解答例

表5を埋めた解答例。下線①の場合:(A) は Flow Mod と Packet Out,(B) は Flow Mod(もともと記入済み),(C) は Flow Mod。下線②の場合:(A) はなし,(B) は Packet Out(もともと記入済み),(C) は Packet Out。注記 “下線①の場合”では,Packet Out が (A) ではなく (C) で使われてもよい。

〔備考〕“下線①の場合”では,Packet Out が (A) ではなく (C) で使われてもよい。

解説

本文の根拠

〔テナントネットワーク実現性の検討〕

①図4中の PC1 から PC7 へユニキャストフレームを転送する場合について,f-TBL に一致する Rule がなかった場合の処理を,T 君は次のように考えた。“OFC は中継する OFS に対して宛先 MAC アドレスをもつ機器までの Rule と Action を f-TBL に設定し,転送を指示すればよい。”

〔テナントネットワーク実現性の検討〕

その情報を使って,OFC から,同一テナントネットワークに属する機器が接続されているポートをもつ OFS に対し,直接ブロードキャストフレーム(複製)の送信を指示すればよい。

表1

Packet Out は OFC が,パケットとポート指定情報を送り,OFS からパケットを送信させる。Flow Mod は OFC が,f-TBL の内容の登録・更新を OFS に指示する。

図4

OFSa には PC1(濃い網掛け)と PC2(薄い網掛け)が接続している。

下線①:PC1 から PC7 宛てのフレームは OFSa で f-TBL に一致せず,Packet In で OFC に送られる。OFC は経路上の OFSa・OFSb・OFSc のそれぞれに Flow Mod で Rule と Action を設定する((B) の Flow Mod と同じ)。さらに,問い合わせてきた最初のフレームそのものを送り出させる必要があるので,Packet Out を使う。OFSa に出させれば (A) が Flow Mod と Packet Out,OFSc から直接 PC7 へ出させれば (C) に Packet Out が入る。解答例の注記がどちらでもよいとしているのはこのためである。下線②:ARP 要求は,同一テナント(濃い網掛け)の機器がつながる OFS に,OFC が直接 Packet Out で複製の送信を指示する。同じテナントの PC3 がつながる OFSb((B) の Packet Out)と PC7 がつながる OFSc が対象で,(C) は Packet Out になる。OFSa には送信元の PC1 以外に同じテナントの機器がない(PC2 は別テナント)ので,(A) は“なし”である。f-TBL にエントリを作る必要はないので Flow Mod は使わない。

根拠は,①・②それぞれの T 君の考え(Rule と Action を設定して転送を指示する/直接ブロードキャストフレームの送信を指示する)と,表1のメッセージの用途,図4の PC の濃淡である。図4でフレーム a が OFSa から PC2 へ向かっていないことも,(A) が“なし”であることと合う。

間違えやすい点。下線①で Packet Out を忘れると,最初のフレームが宛先に届かない。下線②の (A) に Packet Out を入れると,送信元の PC1 に自分の ARP 要求が返るか,別テナントの PC2 に届くことになる。

設問2(2) 50字以内

本文中の下線③について,図4中の PC4 と PC7 の IP アドレスが重複していた場合に,PC1 に発生する可能性のある問題を挙げ,50字以内で述べよ。

解答例

  • 別テナントネットワークのPC4のMACアドレスをPC7のものとしてPC1が登録してしまう。
解説

本文の根拠

〔テナントネットワーク実現性の検討〕

しかし,OF 方式に非対応の L2SW が図4のように接続されている場合には,③T 君が考えた単純な方式で PC1 からの ARP 要求を処理しようとすると,問題が発生する可能性がある。

図4

OFSb には OF 方式に非対応の L2SW と PC5(薄い網掛け)が接続し,L2SW には PC3(濃い網掛け)と PC4(薄い網掛け)が接続している。

〔テナントネットワーク実現性の検討〕

T 君は,ARP によるアドレス解決がされていれば,ユニキャストのフレーム転送では,送信端末がどのテナントネットワークに属しているかを判断することなく,宛先 MAC アドレスをもつ端末に向けてフレームを中継していくという単純な実装ができると考えた。

PC1 が PC7 の IP アドレスを問う ARP 要求を出すと,OFSb は同じテナントの PC3 に届けるため L2SW へ送り出す。L2SW は OF 方式に対応しないので,ブロードキャストを PC3 だけでなく別テナントの PC4 にも流す。PC4 の IP アドレスが PC7 と同じなら,PC4 も自分宛てと判断して ARP 応答を返す。ユニキャストはテナントを判断せずに宛先 MAC アドレスへ中継されるので,この応答は PC1 に届く。PC1 は PC4 の MAC アドレスを PC7 のものとして ARP テーブルに登録してしまい,PC7 宛ての通信が PC4 に向かうおそれがある。

根拠は,図4で L2SW の下に濃淡の異なる PC3 と PC4 が並んでいることと,ユニキャストは送信端末のテナントを判断せずに中継するという T 君の考えである。移行方針(4)のとおり,開発ネットワーク間では IP アドレスの重複がありうる。

字数の詰め方(50字)。誰の何を,誰のものとして,誰が登録するかの四つをそろえる。解答例は「別テナントネットワークのPC4のMACアドレスをPC7のものとしてPC1が登録してしまう。」(45字)である。“通信できない”だけでは,何が起きるのかが書けていない。

設問2(3) 50字以内

本文中の下線③について,図4中の PC1 と PC2 の IP アドレスが重複していた場合に,PC4 に発生する可能性のある問題を挙げ,50字以内で述べよ。

解答例

  • 別テナントネットワークのPC1のMACアドレスをPC2のものとしてPC4が登録してしまう。
解説

本文の根拠

〔テナントネットワーク実現性の検討〕

しかし,OF 方式に非対応の L2SW が図4のように接続されている場合には,③T 君が考えた単純な方式で PC1 からの ARP 要求を処理しようとすると,問題が発生する可能性がある。

図4

OFSa には PC1(濃い網掛け)と PC2(薄い網掛け)が接続している。

図4

注記2 フレーム a は,ARP 要求転送用のフレームを示す。

ARP 要求には,送信元の IP アドレスと MAC アドレスが入っている。ARP の受信側は,送信元 IP アドレスの対応をすでに ARP テーブルにもっていれば,自分宛てかどうかにかかわらず,その MAC アドレスを要求の中の値で更新する(RFC 826)。PC1 の ARP 要求は L2SW で別テナントの PC4 にも届く。PC1 と PC2 の IP アドレスが同じで,PC4(PC2 と同じテナント)がその IP アドレスを PC2 のものとして記憶していれば,PC4 はそれを PC1 の MAC アドレスに書き換えてしまう。以後,PC4 から PC2 への通信が PC1 に向かうおそれがある。

根拠は,図4で PC1 と PC2 が別テナントであり,フレーム a(ARP 要求)が L2SW から PC4 へも流れていることである。設問2(2)が ARP 応答の側で起きる問題だったのに対し,こちらは ARP 要求を受けた側で起きる問題である。

字数の詰め方(50字)。設問2(2)と同じく,誰の何を,誰のものとして,誰が登録するかを書く。解答例は「別テナントネットワークのPC1のMACアドレスをPC2のものとしてPC4が登録してしまう。」(45字)である。講評によると(3)の正答率は低く,ARP テーブルの登録・更新の動作を本質的に理解する必要があったとしている。ARP 要求を受け取っただけで受信側の ARP テーブルが更新されることが見落とされやすい。

採点講評(IPA)

設問2では,本文中に記述されたOF方式の動作を理解して,実際にネットワーク上にどのようなフレームが流れて,どのような動作をするのかを出題した。全体的に正答率は高かったが,(3)の正答率は低かった。ここでは,従来技術の基本であるARPでのARPテーブルの登録・更新に関する動作の本質的な理解が必要である。仮想サーバを収容する物理サーバの切替時にも,ARPテーブルの強制更新にARPの仕組みを使っているなど,新技術を支える従来基礎技術の重要性を再認識してほしい。

設問3(1) 35字以内

本文中の下線④について,OFC はどのような接続制御処理をすればよいか。35字以内で述べよ。

解答例

  • 登録されていない送信元MACアドレスのパケットを破棄させる。
解説

本文の根拠

〔テナントネットワークへの PC 接続方式の検討〕

ある部門の接続用ポートに,他部門の PC を接続しようとした場合には,通信できないようにする。

〔テナントネットワークへの PC 接続方式の検討〕

そこで,T 君は,④各テナントネットワークとそれに属する機器の MAC アドレスの一覧表を使えば,PC の OFS への接続可否制御が可能になると考えた。

表1

Drop はパケットを破棄する。

OFC は,OFS のどのポートにどのテナントの機器がつながるかを管理している。PC から来たパケットが f-TBL に一致しないと Packet In で OFC に届くので,OFC はその送信元 MAC アドレスを一覧表で調べる。そのポートのテナントに登録されていない MAC アドレスなら,Drop の Action を設定するなどして OFS に破棄させる。これで,他部門の PC を接続用ポートにつないでも通信できない。

根拠は,“他部門の PC を接続しようとした場合には,通信できないようにする”という要件と,下線④の一覧表,表1の Drop である。

字数の詰め方(35字)。“何を見て”“どうさせる”かを書く。解答例は「登録されていない送信元MACアドレスのパケットを破棄させる。」(30字)である。宛先 MAC アドレスで判定すると,接続してきた PC 自身を確かめたことにならない。

設問3(2) 20字以内

本文中の下線⑤について,図5中の中継 SW に必要な機能を,特別の MAC グループアドレスを使用する EAP フレームの転送の観点から,20字以内で答えよ。

解答例

  • EAPフレームの透過転送機能
解説

本文の根拠

〔テナントネットワークへの PC 接続方式の検討〕

⑤同一テナントネットワークに属する PC を中継 SW を経由して複数台接続する場合,中継 SW は,表4中の No.4 の要件を満たす必要がある。

図5

その下に PC が1台直接接続し,また L2SW(中継 SW,表4中の No.3 と No.4 に記載の中継 SW)が接続して,その下に PC が2台接続している。

IEEE 802.1X の EAPOL フレームは,宛先に PAE グループアドレス(01-80-C2-00-00-03)を使う。このアドレスは IEEE 802.1D がブリッジで転送しないと定めた予約済みの範囲(01-80-C2-00-00-00〜0F)に入っているので,一般的な L2SW は受け取っても中継しない。PC と認証 SW の間に中継 SW を挟むと,PC の EAP フレームが認証 SW に届かず,認証が始まらない。そこで中継 SW には,このフレームを透過的に転送する機能(EAPOL 透過など)が必要になる。

根拠は,下線⑤と図5で,PC と IEEE 802.1X 対応認証 SW の間に L2SW(中継 SW)が入っていることである。設問文の“特別の MAC グループアドレス”が PAE グループアドレスを指している。

字数の詰め方(20字)。“EAP フレーム”を“透過転送”する機能と書く。解答例は「EAPフレームの透過転送機能」(14字)である。講評によると,(2)の EAP フレームの透過転送の正答率は低かった。

採点講評(IPA)

設問3では,テナントネットワークへの許可されたPCの接続制御の方法を問うた。IEEE 802.1X認証方式とOF方式を組み合わせたネットワークの各種構成で発生する問題と対応を問う出題とした。(2)のEAPフレームの透過転送や,(3)のオーセンティケータとして動作をしている装置など,IEEE 802.1Xの基本的な方式や動作を問う問題の正答率が低かった。もう一度認識を新たにしてほしい。全体として,知識を問う問題の正答率は高く,考え方についての理解を問う問題の正答率は低いという傾向が見られる。トラブルシューティングなどでは,正確な基礎技術の理解を基にした,応用動作が必要となってくる。新しい技術を学ぶことは,このようなケーススタディに通じる良い機会なので,積極的に取り組んでほしい。

設問3(3) 解答欄2つ

本文中の下線⑥について,発生するセキュリティ問題を,35字以内で述べよ。また,この問題に関して OF 方式で考えられる対処方法を,40字以内で述べよ。

〔セキュリティ問題〕解答例

  • 1台のPCが認証されると,後続のPCは認証なしで接続できる。

〔OF方式で考えられる対処方法〕解答例

  • 認証されたPCのMACアドレスをf-TBLに反映させ,転送を許可する。
解説

本文の根拠

〔テナントネットワークへの PC 接続方式の検討〕

一方,⑥ポートベース認証を使用した場合は,表4中の No.5 のセキュリティ問題が発生する。しかし,OF 方式では,この問題への対処が容易なことが分かった。

表4

No.5 中継 SW を介した同一ポートへの複数 PC 接続:ポートベース認証 セキュリティ問題あり,MAC ベース認証 可能。

〔ネットワーク仮想化技術の調査〕

OF 方式では,OFS に入ってきたパケットの MAC アドレス,IP アドレス,TCP ポート番号などの属性の組合せを“フロー”と呼び,そのパケットをどのように処理するかの判定に使用する。

ポートベース認証は,認証 SW のポート単位で通信の許可を出す。中継 SW の先にある1台の PC が認証に成功するとポートが許可状態になり,同じポートにつながる他の PC も,認証を受けずにそのまま通信できてしまう。OF 方式では,f-TBL の Rule に送信元 MAC アドレスを使えるので,認証に成功した PC の MAC アドレスだけを f-TBL に登録して転送を許可すれば,ポートを共有していても認証済みの PC に限って通信させられる。

根拠は,表4 No.5 でポートベース認証に“セキュリティ問題あり”とあることと,OF 方式が MAC アドレスなどのフローで処理を判定するという記述である。

字数の詰め方(セキュリティ問題35字,対処方法40字)。問題は“1台が認証されると後続は認証なしで接続できる”の対比で書く。解答例は「1台のPCが認証されると,後続のPCは認証なしで接続できる。」(30字)と「認証されたPCのMACアドレスをf-TBLに反映させ,転送を許可する。」(35字)である。なお講評は“(3)のオーセンティケータとして動作をしている装置”の正答率が低かったとしているが,オーセンティケータを問うのは設問3(4)であり,講評の番号は(4)を指していると読める。

採点講評(IPA)

設問3では,テナントネットワークへの許可されたPCの接続制御の方法を問うた。IEEE 802.1X認証方式とOF方式を組み合わせたネットワークの各種構成で発生する問題と対応を問う出題とした。(2)のEAPフレームの透過転送や,(3)のオーセンティケータとして動作をしている装置など,IEEE 802.1Xの基本的な方式や動作を問う問題の正答率が低かった。もう一度認識を新たにしてほしい。全体として,知識を問う問題の正答率は高く,考え方についての理解を問う問題の正答率は低いという傾向が見られる。トラブルシューティングなどでは,正確な基礎技術の理解を基にした,応用動作が必要となってくる。新しい技術を学ぶことは,このようなケーススタディに通じる良い機会なので,積極的に取り組んでほしい。

設問3(4)

図6中で,IEEE 802.1X のオーセンティケータとして動作している機器を,図6中の機器名で答えよ。

解答例

  • OFC
解説

本文の根拠

図6

RADIUS サーバから OFC へ,OFC から OFS1 へ Packet Out,OFS1 から PC へ EAP-Request(認証開始)。

図6

EAP 情報は UDP パケットにカプセル化して OFC と RADIUS サーバ間で転送する。

〔テナントネットワークへの PC 接続方式の検討〕

図6中の管理用 LAN は,図3に示した OFC と OFS 間のメッセージ交換用及び RADIUS サーバと OFC 間の通信に使われる専用の LAN である。

IEEE 802.1X では,サプリカント(PC)と EAPOL でやり取りし,認証サーバ(RADIUS サーバ)とは RADIUS(UDP)で EAP を中継する機器がオーセンティケータである。図6では,PC からの EAPOL-Start や EAP-Response は OFS1 から Packet In で OFC に渡り,OFC が EAP 情報を UDP パケットにカプセル化して RADIUS サーバとやり取りしている。OFS1 は Packet In と Packet Out でフレームを受け渡すだけで,認証の判断に関わらない。したがってオーセンティケータとして動作しているのは OFC である。

根拠は図6のシーケンスで,EAP のフレームがすべて OFC を経由していることと,“EAP 情報は UDP パケットにカプセル化して OFC と RADIUS サーバ間で転送”という注記である。

間違えやすい点。PC が直接つながる OFS1 を答えると,通常の認証スイッチの構成に引きずられている。OF 方式では OFS が制御を OFC に任せるので,認証の制御も OFC が担う。講評は“(3)のオーセンティケータとして動作をしている装置”の正答率が低かったとしており,この設問3(4)のことを指していると読める。

採点講評(IPA)

設問3では,テナントネットワークへの許可されたPCの接続制御の方法を問うた。IEEE 802.1X認証方式とOF方式を組み合わせたネットワークの各種構成で発生する問題と対応を問う出題とした。(2)のEAPフレームの透過転送や,(3)のオーセンティケータとして動作をしている装置など,IEEE 802.1Xの基本的な方式や動作を問う問題の正答率が低かった。もう一度認識を新たにしてほしい。全体として,知識を問う問題の正答率は高く,考え方についての理解を問う問題の正答率は低いという傾向が見られる。トラブルシューティングなどでは,正確な基礎技術の理解を基にした,応用動作が必要となってくる。新しい技術を学ぶことは,このようなケーススタディに通じる良い機会なので,積極的に取り組んでほしい。

設問3(5) 50字以内

本文中の下線⑦について,PC が EAPOL-Start を送信することによって認証を始める必要がある。その理由を,50字以内で述べよ。

解答例

  • 中継SW経由だとPC接続ポートがリンクアップしても,認証スイッチでは検出できないから
解説

本文の根拠

〔テナントネットワークへの PC 接続方式の検討〕

その場合,認証 SW が PC 間のリンクアップを検出して,EAP-Request を発行する設定で対応する方法があるが,⑦中継 SW を経由した図6の構成では,PC が EAPOL-Start を送信することによって認証を始める必要がある。

〔テナントネットワークへの PC 接続方式の検討〕

また,複数の PC を接続するために,PC と OFS1 は,中継 SW を経由して接続する構成にしている。

認証 SW 側から認証を始める方法は,自分のポートのリンクアップを契機に EAP-Request を送るものである。図6の構成では,認証 SW(OFS1)のポートにつながっているのは中継 SW で,そのリンクは常に上がっている。PC を新たにつないでリンクアップするのは中継 SW のポートなので,認証 SW はそれを知ることができず,EAP-Request を出す契機がない。そのため PC 側から EAPOL-Start を送って認証を始める必要がある。

根拠は下線⑦の直前の“認証 SW が PC 間のリンクアップを検出して”という記述と,PC と OFS1 が中継 SW 経由でつながる構成である。表4 No.6 で中継 SW 経由の場合に EAPOL-Start が“必要”とされているのも同じ理由による。

字数の詰め方(50字)。“どこのポートがリンクアップするか”と“認証スイッチでは検出できない”の二点を書く。解答例は「中継SW経由だとPC接続ポートがリンクアップしても,認証スイッチでは検出できないから」(42字)である。“中継 SW が EAP を転送しないから”は設問3(2)の論点で,ここでは問われていない。

設問3(6) 解答欄2つ

図6中の (D),(E) の処理内容について,どのような種類のフレームを,どのポートに出力するかを含め,それぞれ55字以内で述べよ。

〔(D)〕解答例

  • DHCPDISCOVER用ブロードキャストフレームを入力ポート以外のポートへ送出する。

〔(E)〕解答例

  • 入力されたPC宛てユニキャストフレームをOFS1のPC側ポートから送出するようf-TBLを設定する。
解説

本文の根拠

図6

PC から OFS1 へ DHCPDISCOVER,OFS1 から OFC へ Packet In。OFC から仮想 SW(OFS)へ Packet Out(ここが (D))。仮想 SW(OFS)から DHCP サーバへ,及び仮想 SW(OFS)から開発用サーバへ実データの矢印(どちらも内容は網掛けで表示していない)。

図6

仮想 SW(OFS)から OFC へ Packet In,OFC から OFS1 へ Flow Mod(この2つが (E))。

〔テナントネットワーク実現性の検討〕

その情報を使って,OFC から,同一テナントネットワークに属する機器が接続されているポートをもつ OFS に対し,直接ブロードキャストフレーム(複製)の送信を指示すればよい。

(D):DHCPDISCOVER はブロードキャストである。OFC は,同じテナントの機器がつながる OFS に直接送信を指示する方式(設問2(1)の下線②と同じ)を取り,仮想 SW(OFS)に Packet Out で DHCPDISCOVER のブロードキャストフレームを渡し,入力ポート以外のポート,つまり DHCP サーバと開発用サーバのポートへ送り出させる。網掛けで隠された2本の矢印がそのフレームである。(E):DHCP サーバが返した DHCPOFFER は,PC の MAC アドレス宛てのユニキャストである。仮想 SW の f-TBL に一致しないので Packet In で OFC に届き,OFC は経路上の OFS に Flow Mod でエントリを設定する。(E) に含まれる OFS1 への Flow Mod は,PC 宛てのユニキャストフレームを OFS1 の PC 側のポート(中継 SW へのポート)から送り出すよう f-TBL に設定するものである。

根拠は図6のシーケンスで,(D) の直後に仮想 SW から DHCP サーバと開発用サーバの両方へ矢印が出ていること,(E) の Flow Mod が OFS1 宛てであることである。

字数の詰め方(各55字)。設問の指示どおり“どのような種類のフレームを”“どのポートに出力するか”を必ず入れる。解答例は「DHCPDISCOVER用ブロードキャストフレームを入力ポート以外のポートへ送出する。」(43字)と「入力されたPC宛てユニキャストフレームをOFS1のPC側ポートから送出するようf-TBLを設定する。」(50字)である。(E) は Flow Mod なので,“送出する”ではなく“送出するよう f-TBL を設定する”と書くのがポイントである。

出典:平成25年度 秋期 ネットワークスペシャリスト試験 午後Ⅱ 問2(表記を一部改変)