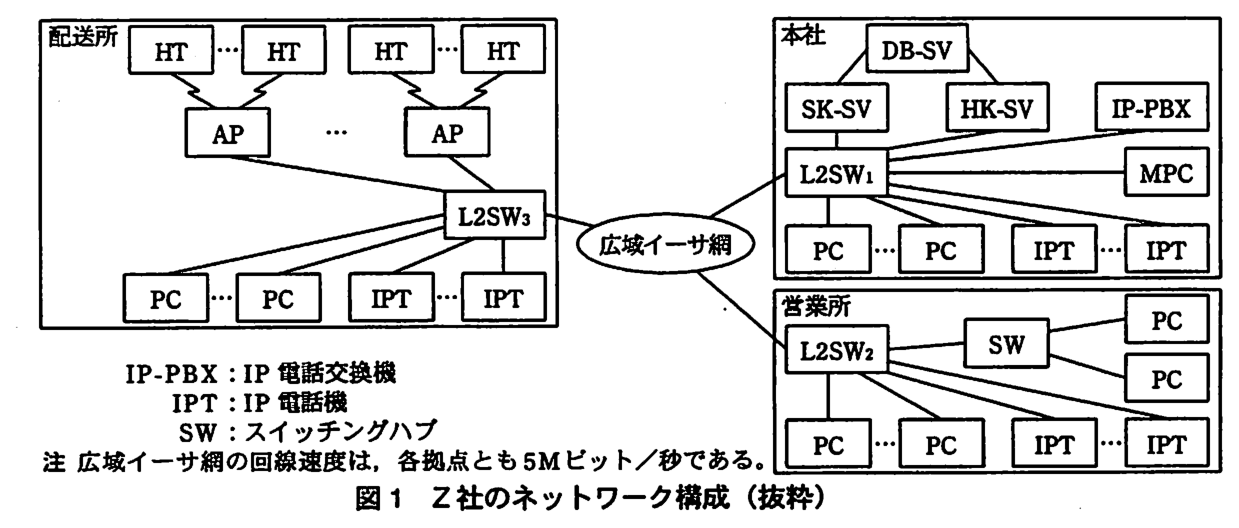
Z 社は,東京,神奈川を主な商圏とする事務用品及び OA サプライ品の販売会社であり,東京の本社,配送所及び横浜の営業所の計三つの拠点をもつ。Z 社のネットワークは,各拠点にあるレイヤ2スイッチ(以下,L2SW という)を使用して,広域イーサネットサービス網(以下,広域イーサ網という)に接続されている。社員は,各拠点にある PC から本社にある販売管理サーバ(以下,HK-SV という)にアクセスしている。本社及び営業所にある PC はノート PC であり,配送所にある PC はデスクトップ PC である。PC の IP アドレスは,固定で割り当てられている。配送所では,可搬型端末(以下,HT という)を使って商品管理を行っている。HT に蓄積された商品情報は,無線 LAN 経由で本社にある商品管理サーバ(以下,SK-SV という)に転送される。データベースサーバ(以下,DB-SV という)には,商品情報などが格納されている。さらに,本社にある監視用 PC(以下,MPC という)から,L2SW と無線 LAN アクセスポイント(以下,AP という)の監視を行っている。また,Z 社には,IP 電話による社内電話システムが構築されている。Z 社のネットワーク構成を,図1に示す。
図1 Z 社のネットワーク構成(抜粋)
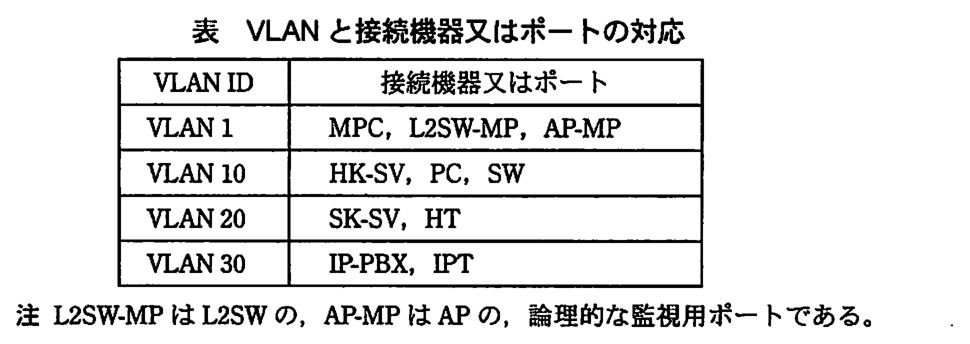
Z 社のネットワークでは,表に示すとおり VLAN によって通信を目的別に分離し,L2SW では,ポートごとに一つの VLAN を割り当てて機器を接続している。ただし,広域イーサ網を経由する各 L2SW 間の接続と,L2SW3 と AP 間の接続には,IEEE 802.1Q 規格のタグ VLAN を使用している。
配送所の社員から情報システム課の O 主任に,HT から SK-SV へ転送する商品情報の件数が多くなると,HT から SK-SV へのアクセスが予想外に遅くなるとの連絡があった。O 主任は,SK-SV とネットワークの両方について原因を探ることにし,O 主任自身で SK-SV の調査を行う一方で,後輩の U 君にネットワークの調査を指示した。
U 君は,外部の無線 LAN からの干渉を調べたが,問題はなかった。各 L2SW において,① MAC アドレステーブルにある HT の MAC アドレスのエントリが示すポートを調べると,L2SW3 で当該ポートが度々切り替わっていた。そこで,AP を調べると,HT の接続先が,別の AP に度々切り替わり,そのときに通信速度が1M ビット/秒になっていた。無線 LAN では,HT が配送所のどの場所からも IEEE 802.11b 規格の最大伝送速度である a M ビット/秒で通信できるように AP を配置してあるので,AP を詳しく調べることにした。AP には,IEEE 802.3af 規格の [ イ ] と呼ばれる技術によって,UTP の4対のより対線のうち b 対を使って電源が供給されている。そのうち何台かの AP の電源供給においては,コネクタとケーブルの接続部分の不良によって電圧が低下し,AP の無線動作が不安定になっていることが分かった。しかし,AP の切替わりや通信速度の低下があっても,HT と SK-SV 間のアクセスはある程度可能であった。この点について U 君は,受信側から返信される [ ウ ] に基づいてデータの到達確認と再送を行う通信プロトコルである TCP が使われていたからであると推測した。
一方,SK-SV を調査した O 主任は,商品の取扱品目及び件数の増加に伴い,DB-SV のメモリ容量不足によって応答時間が増加していたことを突き止めた。O 主任と U 君は,それぞれの問題について対処し,HT のアクセス障害を解決した。
その後,配送所の無線 LAN は,安定稼働するようになった。そこで,以前から要望のあった,② ノート PC を無線 LAN に接続して HK-SV にアクセスすることについて,情報システム課でノート PC の手配と AP への追加設定を行って対応することになった。
〔営業所での誤接続による障害〕
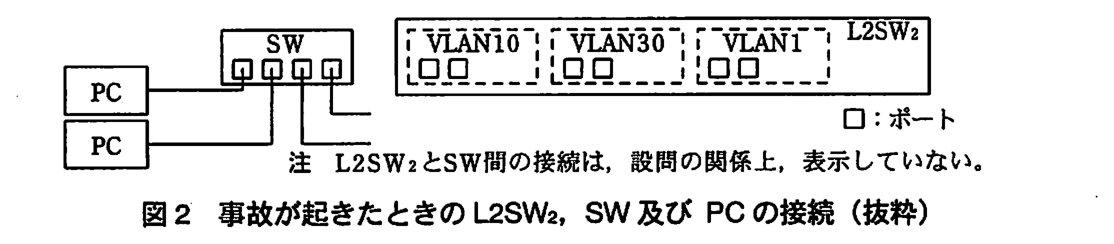
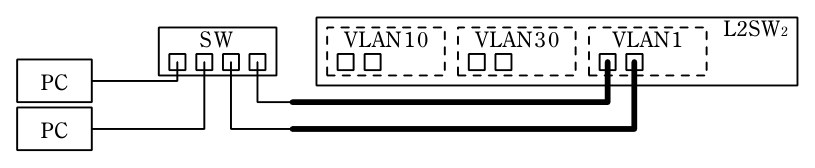
Z 社の休業日に,配送所では,在庫の棚卸しを行っていた。棚卸しの最中に,突然,HT から SK-SV へアクセスができなくなった。U 君に連絡しようとしたが,IPT も使用できなかったので携帯電話を使って連絡した。配送所に駆け付けた U 君が,L2SW3 の前面パネルを観察したところ,広域イーサ網の接続ポートと AP の接続ポートだけに,フレーム転送を表す LED の連続的な高速点滅が見られた。そこで,L2SW3 の未使用のポートを,広域イーサ網を接続しているポートの [ エ ] ポートとして設定して,トラフィックモニタを接続し,通信されているフレームを解析してみた。すると,大量に通信されているのは,タグが付加されていないフレームであること,フレームの内容はすべて同じ IP パケットであり,IP ヘッダの送信元 IP アドレスは,営業所の PC のものであることが分かった。これらの点から,U 君は,③ 通信のループによって繰り返し転送されたフレームが,広域イーサ網の回線を占有したことによる障害であると判断し,レイアウト変更工事に伴う LAN 配線の敷設のし直しを行っている営業所で誤接続が起きたのではないかと推測した。
① MAC アドレステーブルにある HT の MAC アドレスのエントリが示すポートを調べると,L2SW3 で当該ポートが度々切り替わっていた。
図1
配送所:L2SW3 が広域イーサ網につながり,L2SW3 には複数の AP,PC(複数),IPT(複数)がつながる。各 AP には HT が無線で複数接続される。本社:L2SW1 が広域イーサ網につながり,
L2SW は受信したフレームの送信元 MAC アドレスと,そのフレームを受信したポートを MAC アドレステーブルに学習する。HT は配送所の AP の配下にいるので,HT が送ったフレームは AP → L2SW3 →広域イーサ網を通って本社の L2SW1 に届く。したがって L2SW1 では,HT の MAC アドレスは広域イーサ網に接続しているポートに学習される。
配送所の L2SW3 では,HT がつながる AP が切り替わるたびに学習するポートが変わる(AP ごとにポートが違う)。一方,L2SW1 から見ると,どの AP 経由でも広域イーサ網のポートから届くので変わらない。
本文中の下線②のために AP に求められる機能を,“ESS ID”という字句を用いて,30 字以内で述べよ。
解答例
通信をESS IDごとにVLANと対応付ける機能
解説
本文の根拠
〔HT のアクセス障害〕
② ノート PC を無線 LAN に接続して HK-SV にアクセスすることについて,情報システム課でノート PC の手配と AP への追加設定を行って対応することになった。
表
VLAN 10:HK-SV,PC,SW。VLAN 20:SK-SV,HT。
問1 冒頭
広域イーサ網を経由する各 L2SW 間の接続と,L2SW3 と AP 間の接続には,IEEE 802.1Q 規格のタグ VLAN を使用している。
表のとおり,HT は VLAN 20,HK-SV と PC は VLAN 10 に属する。ノート PC を無線 LAN から HK-SV につなぐには,無線 LAN から VLAN 10 にも出られるようにしつつ,HT の VLAN 20 とは分けておく必要がある。
L2SW3 と AP の間はタグ VLAN なので,AP が無線の端末ごとに VLAN を決めてタグを付ければよい。無線 LAN ではネットワークの識別子 ESS ID を複数設定でき,ESS ID ごとに VLAN を対応付ければ,HT 用の ESS ID は VLAN 20,ノート PC 用の ESS ID は VLAN 10 と分けて中継できる。
30 字以内に,“ESS ID ごとに”“VLAN と対応付ける”の二つを入れる(解答例は 24 字)。採点講評は,L2SW3 と AP 間がタグ VLAN であることと,“ESS ID”を使う指示に気付いていない受験者が多く,正答率は低かったとしている。
スパニングツリープロトコル(IEEE 802.1D)を動かすと,ポートがリンクアップしてもすぐにはフレームを転送しない。ループにならないかを確かめるため,リスニング・ラーニングの状態を経てからフォワーディングになり,既定の値では 30 秒ほどかかる。本社と営業所の PC はノート PC で頻繁に抜き差しされるので,つないでもすぐには通信できない。
また,ポートの状態が変わるとトポロジ変更が通知され,各スイッチは MAC アドレステーブルのエントリを短い時間で消す。学習し直すまでの間,あて先不明のユニキャストフレームがその VLAN の全ポートにフラッディングされ,流出が増える。解答例はこの二つを別解(どちらか一つ)としている。
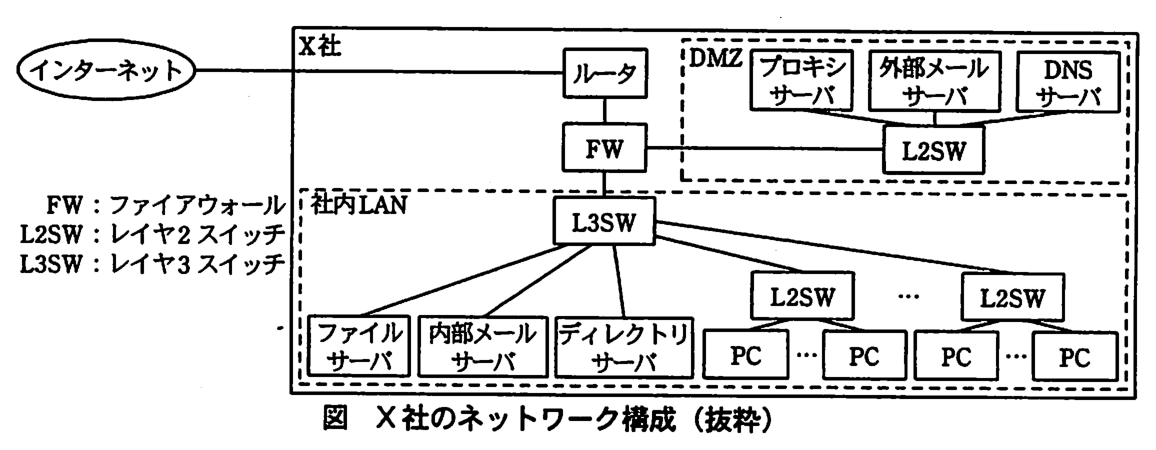
X 社は,社員 250 名の出版社である。自社でメールシステムを運用しており,外部メールサーバ,自社のドメインを管理している DNS サーバ,プロキシサーバを DMZ に設置し,内部メールサーバを社内 LAN に設置している。PC でのメールの送受信には,内部メールサーバとの間で SMTP と POP3 を利用している。PC には固定 IP アドレスを割り当てている。PC からインターネットへのアクセスは,プロキシサーバ経由の HTTP と HTTPS だけを許可している。X 社のネットワーク構成を,図に示す。
図 X 社のネットワーク構成(抜粋)
X 社では,情報漏えい防止のため,ファイルサーバを活用して PC にデータを保存しない運用を徹底してきたが,メールデータは PC に保存せざるを得ず,以前から問題になっていた。そこで,X 社は,メールの閲覧,作成,送信などをブラウザで行うことができる Web メールへの移行を決めた。また,メールシステムの運用に負担がかかっていることから,ASP である J 社のメールサービスを利用することにした。
〔J 社のメールサービス〕
J 社のメールサービスは,PC のメールソフトを利用した送受信にも対応しているが,JavaScript の非同期通信の機能による,画面遷移が起こらない動的なユーザインタフェースを実現する [ ア ] と呼ばれる技術を使った Web メールの評判が高い。この技術によって,J 社の Web メールは,PC のメールソフトと比べてそん色ない機能と操作性を備えている。J 社のメールサービスの主な設定項目を表に示す。
表 J 社のメールサービスの主な設定項目(抜粋)
〔要件の整理〕
X 社の企画会議にて,Web メールへの移行について次の要件を決定し,システム管理担当の R 君が移行の検討を任された。
インターネット接続回線の高速化は実施しない。
Web メールの利用は社内からの接続に限定する。
PC に保存していたメールデータを Web メールへ移行する。
J 社のメールサーバ(以下,ASP サーバという)との通信は暗号化する。
Web メールの利用開始後,PC のメールソフトとメールデータを削除する。
R 君は,内部メールサーバのログを調査し,メールのトラフィックを確認したところ,迷惑メールなど PC に取り込んでも読まないメールが多いことが分かった。JavaScript のコードの読込みなど Web メールの利用によって新たに増えるトラフィックもあるが,メールを読まないことで削減できるトラフィックもあることから,インターネット接続回線の帯域不足は発生しないと判断した。
次に,R 君は,PC に保存しているメールデータを ASP サーバに移行する方法を調査したところ,IMAP や IMAPS を利用すれば ASP サーバにメールデータをアップロードできることが分かった。まず,R 君は,FW の [ エ ] という機能を利用して,一つのグローバルアドレスを共有し,同時に複数の PC が ASP サーバと通信する方式を考えた。しかし,PC のメールソフトが IMAPS には対応していないことが判明し,この方式では,ASP サーバとの通信が暗号化できないことが分かった。そこで,R 君は,プロキシサーバに,IMAP と IMAPS を相互に変換する SSL ゲートウェイ機能をもたせることにした。
R 君は,ホームページの閲覧によるウイルス感染を防ぐために,現在利用しているプロキシサーバのウイルスチェック機能が,Web メールにも効果があるのかを調査した。Web メールで利用する HTTPS では,PC は [ オ ] メソッドを利用してプロキシサーバへ接続先を指定し,SSL セッションを ASP サーバとの間で確立する。そのため,プロキシサーバのウイルスチェック機能は効果がないことが分かった。
そこで,ウイルスチェック対策として,ASP サーバのウイルスチェック機能を利用することにした。さらに,OS やブラウザの脆弱性を悪用され,① メールを閲覧するだけで PC がウイルスに感染することを防ぐための対策も実施することにした。
〔移行手順の検討〕
R 君は,次の移行手順を作成した。手順は,(a)から(i)の順番に実施する。
(a) ASP サーバの設定
(b) プロキシサーバへの SSL ゲートウェイ機能の追加と FW の設定変更
(c) DNS サーバで X 社のドメインの [ カ ] レコードの値を ASP サーバの [ キ ] へ変更
(d) J 社のメールサービスの利用開始
(e) PC のメールソフトの設定変更
(f) PC から ASP サーバへのメールデータのアップロード
(g) ASP サーバ,FW 及びプロキシサーバの設定変更
(h) PC に保存しているメールデータとメールソフトの削除
(i) 内部メールサーバと外部メールサーバの運用停止
次は,移行手順に関する T 課長と R 君の会話である。
T 課長:移行手順(c)の後,インターネットからのメールは ASP サーバに保存されるわけだな。だが,移行手順(d)の後も,誤って PC のメールソフトを使い続ける社員もいるだろう。そうなると,内部メールサーバにも新規のメールが保存され続けてしまう可能性があるが,何か防ぐ方法はないだろうか。
R 君:② 内部メールサーバの設定を変更すれば,PC のメールソフトでのメール送信はできなくなります。
T 課長:では,その手順を追加しておいてくれ。メールデータのアップロードの際に考慮すべきことはないのかな。
R 君:移行手順(e)と(f)の作業は各社員で実施してもらいます。手順書を作って説明会を実施する予定です。同時に作業を行う社員が多いと,インターネット接続回線が輻輳する可能性があります。そのため,社員をグループに分けて,グループ単位に作業期間を割り当てる予定です。
T 課長:だが,作業期間を守らない社員が出そうだな。割り当てられた作業期間以外はアップロード作業ができないような対策はないのか。
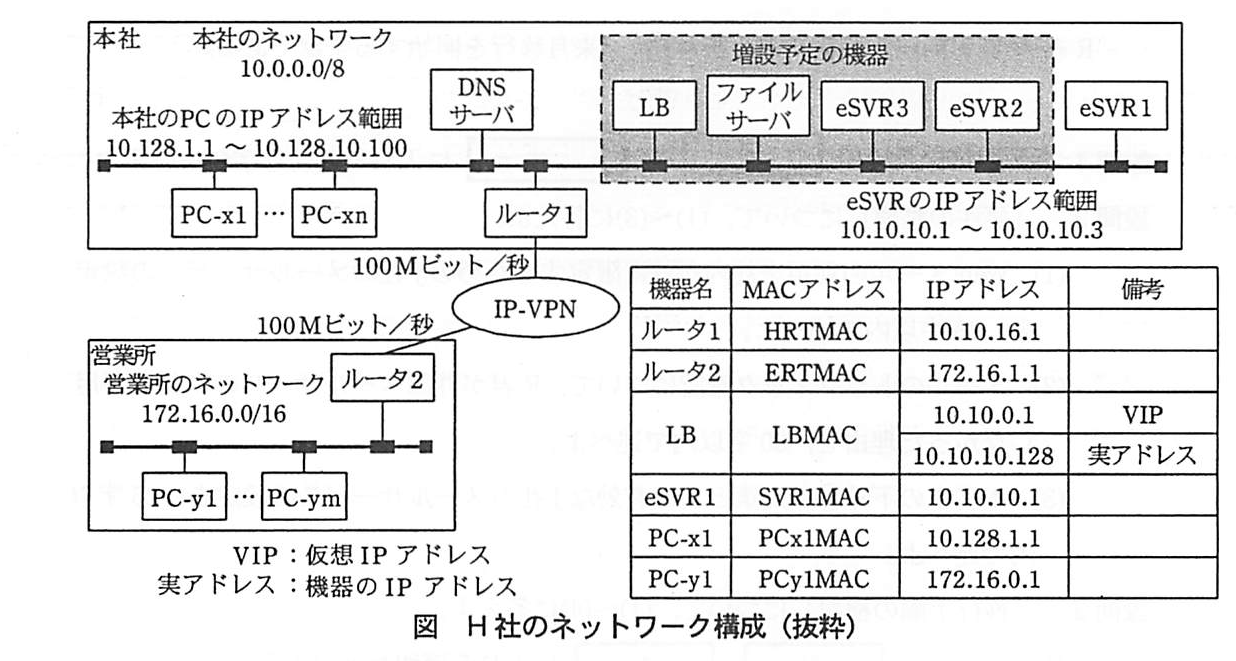
H 社では,社員の業務スキル向上のために,PC のブラウザから利用できる e ラーニングシステム(以下,e システムという)を導入して,一部の部署で活用してきた。その結果,e システムの活用効果を確認できたので,研修コースを拡充して全社に展開することにした。各コースのコンテンツは,文字,図表,音声及び動画を使って作成されている。e システムは,全社員が利用することになるので,e システムのサーバ(以下,eSVR という)を複数台の構成にして,負荷分散装置(以下,LB という)で処理を振り分けることにした。H 社のネットワーク構成を,図に示す。本社と営業所のネットワークの IP アドレスは,サブネットを設定せず,それぞれクラス A とクラス B が用いられている。
図 H 社のネットワーク構成(抜粋)
〔増強する e システムの構成〕
e システムの増強は,情報システム部の P 君が担当することになった。P 君は,e システムの利用者数と,ベンダから入手したパフォーマンスに関する仕様を基に,eSVR と LB の機種を選定した。また,コンテンツと管理情報の一元管理のために,ファイルサーバも併せて導入することにした。
選定した LB は,(ⅰ)処理の振分け機能,(ⅱ) [ ア ] 維持機能,(ⅲ)ヘルスチェック機能をもっている。(ⅰ)には,様々な方式がある。本システムの応答時間は,eSVR の負荷の増加とともに長くなると考えられたので,応答時間が最短の eSVR に処理を振り分ける方式を採用することにした。(ⅱ)には,リクエスト元の IP アドレスに基づいて行うレイヤ3方式や,Web ページにアクセスしたユーザに関する情報を保持する [ イ ] に埋め込まれた,セッション ID に基づいて行うレイヤ7方式などがある。e システムを利用する PC には,IP アドレスが固定設定されているので,レイヤ3方式を利用することにした。(ⅲ)には,レイヤ3,レイヤ4及びレイヤ7の各レイヤで稼働状況を監視する方式がある。e システムのサービスポートの稼働状況を監視するために,レイヤ4方式を利用することにした。
LB の故障時に,ネットワーク構成を変更しなくても e システムの運用が継続できるように,LB と eSVR は,図の構成で設置することにした。PC からの e システム利用には,社内の PC を三つのブロックに分け,各ブロックの PC ごとに,異なった eSVR のホスト名を指定させる。DNS で,三つのホスト名に一つの VIP を対応付けることによって,LB 経由で eSVR に接続できる。このように,eSVR のホスト名を使い分けることで,LB の故障時にも① DNS の設定変更によって,3台の eSVR に処理を振り分けることができる。選定した LB には,PC から VIP あてに送信されたパケットの,送信元 IP アドレスを LB の実アドレスに変換して eSVR に転送する,ソース NAT 機能がある。ソース NAT 機能を利用すると,既設 eSVR のネットワーク情報の設定変更が不要になる。しかし,② 管理上必要な情報が,eSVR のログから取得できなくなってしまう問題があるので,ソース NAT 機能は利用しないことにした。
〔e システムの増強〕
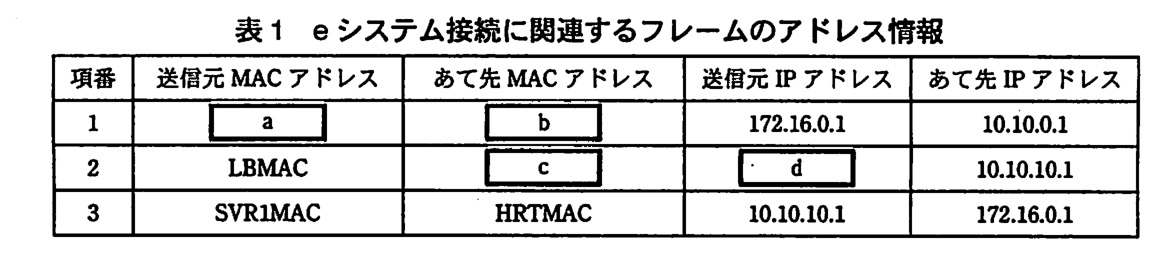
まず,P 君は,検証環境で動作テスト実施済の2台の eSVR と1台のファイルサーバを,本社の LAN に接続して,3台の eSVR に必要な情報を設定した。その後で,あらかじめ作業を依頼していた営業所の Y 君とともに,PC-x1 と PC-y1 から各 eSVR に ping コマンドを発行し,正常応答を確認した。次に,PC-x1 と PC-y1 から各 eSVR に接続して,e システムが正常に利用できることを確認した。e システムが利用できたので,P 君は LB を本社の LAN に接続して,DNS と LB に必要な情報を設定した。Y 君に PC-y1 から LB 経由で e システムを利用してもらったところ,e システムの開始画面が PC-y1 に表示されず,e システムが利用できなかった。P 君は,障害の原因究明のために,本社の LAN にトラフィックモニタを接続して,通信データを収集した。収集した通信データのフレームの中から抽出した,e システム接続に関連するフレームのアドレス情報を,表1に示す。
表1 e システム接続に関連するフレームのアドレス情報
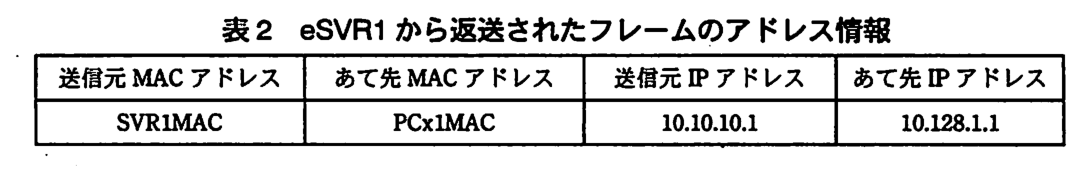
収集したフレームのアドレス情報から,eSVR1 から PC-y1 にパケットが返送されているにもかかわらず,③ PC-y1 で処理が継続されないという問題が発見できた。P 君は,各 eSVR のネットワーク設定情報の設定間違いが原因と判断し,設定情報を変更したところ,PC-y1 から e システムが利用できるようになった。P 君は,営業所から LB 経由で e システムが利用できれば,本社の PC-x1 からも問題なく利用できると考えていたが,PC-x1 からの e システム利用でも,PC-y1 と同様の障害が発生してしまった。再度,トラフィックモニタで通信データを収集した。eSVR1 から返送されたフレームのアドレス情報は表2のとおりであり,変更が不十分であったことが判明した。P 君は,各 eSVR のネットワーク設定情報を追加変更して障害を解決した。
表2 eSVR1 から返送されたフレームのアドレス情報
〔e システムの運用〕
e システムの増強が完了したので,e システムの本格運用を開始した。e システムの利用拡大によって,配信される音声が聞き取りにくいとか,動画が頻繁に停止するというクレームが多発するようになった。eSVR の性能や LAN と WAN の帯域には問題ないと判断できたので,P 君は LB が原因ではないかと考えて,LB ベンダの技術者に対応策について相談した。LB ベンダの技術者から,LB の最新ファームウェアには,eSVR から返送されたパケットを直接 PC あてに送信できるようにする機能(以下,DSR(Direct Server Return)という)が追加されていて,e システムでは DSR を利用できる構成なので,DSR を機能させればクレームに対処できるとの助言を受けた。
DSR を有効に機能させるためには,各 eSVR にループバックインタフェースを追加設定する必要がある。DSR を機能させると,LB は PC から受信したパケットに変更を加えないで,eSVR あてに転送する。eSVR が受信したパケットのあて先 IP アドレスが,ループバックインタフェースに設定された IP アドレスと同じとき,この IP アドレスが eSVR 自身のものとして,eSVR から返送されるパケットに使われる。この結果,LB を経由させなくても PC との間で処理が継続できることになる。
P 君は,LB ベンダの技術者から得たこれらの情報を基に,LB のファームウェアをバージョンアップし,LB と eSVR の関連する情報を設定,変更して,問題を解決することができた。その後,e システムの稼働は安定し,活用は更に促進された。
イ:Web サーバがブラウザに保存させ,以後のリクエストで送り返させる利用者の情報を Cookie という(RFC 6265)。セッション ID を Cookie に入れておけば,LB はレイヤ7(HTTP)でそれを読んで同じサーバに振り分けられる。レイヤ3方式は送信元 IP アドレスで判断するので,本文のとおり PC の IP アドレスが固定であることが前提になる。
,HTTP(80),POP3(110),IMAP(143),HTTPS(443),SUBMISSION(587),IMAPS(993),[ ウ ](995)。アクセス設定:接続を許可するクライアントの IP アドレスを設定する。Web メール設定:次の機能について,それぞれ有効にするか,無効にするかを設定する。添付ファイルの PC へのダウンロード機能,メールフィルタリング機能,メール転送設定機能,HTML メールの表示機能,自動返信機能,アドレス帳機能。](/data/figures/2009h21a-nw-pm1/q2-t1.png)