‹

令和元年度 秋期 午後Ⅰ

令和元年度 秋期に実施されたネットワークスペシャリスト試験 午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。

この試験について:ネットワークスペシャリスト試験について

この年度を解いてみる

問1 ネットワークの増強

ネットワークの増強に関する次の記述を読んで,設問1,2に答えよ。

Z 社は,小規模なデータセンタ事業者である。Z 社は,データセンタビル内で複数フロアにネットワーク設備を所有している。このたび,データセンタのネットワークの増強を行うために,実現方式と運用方法の見直しの検討を,ネットワーク技術者の C さんが担当することになった。

〔Z 社の現行ネットワーク構成と増強案〕

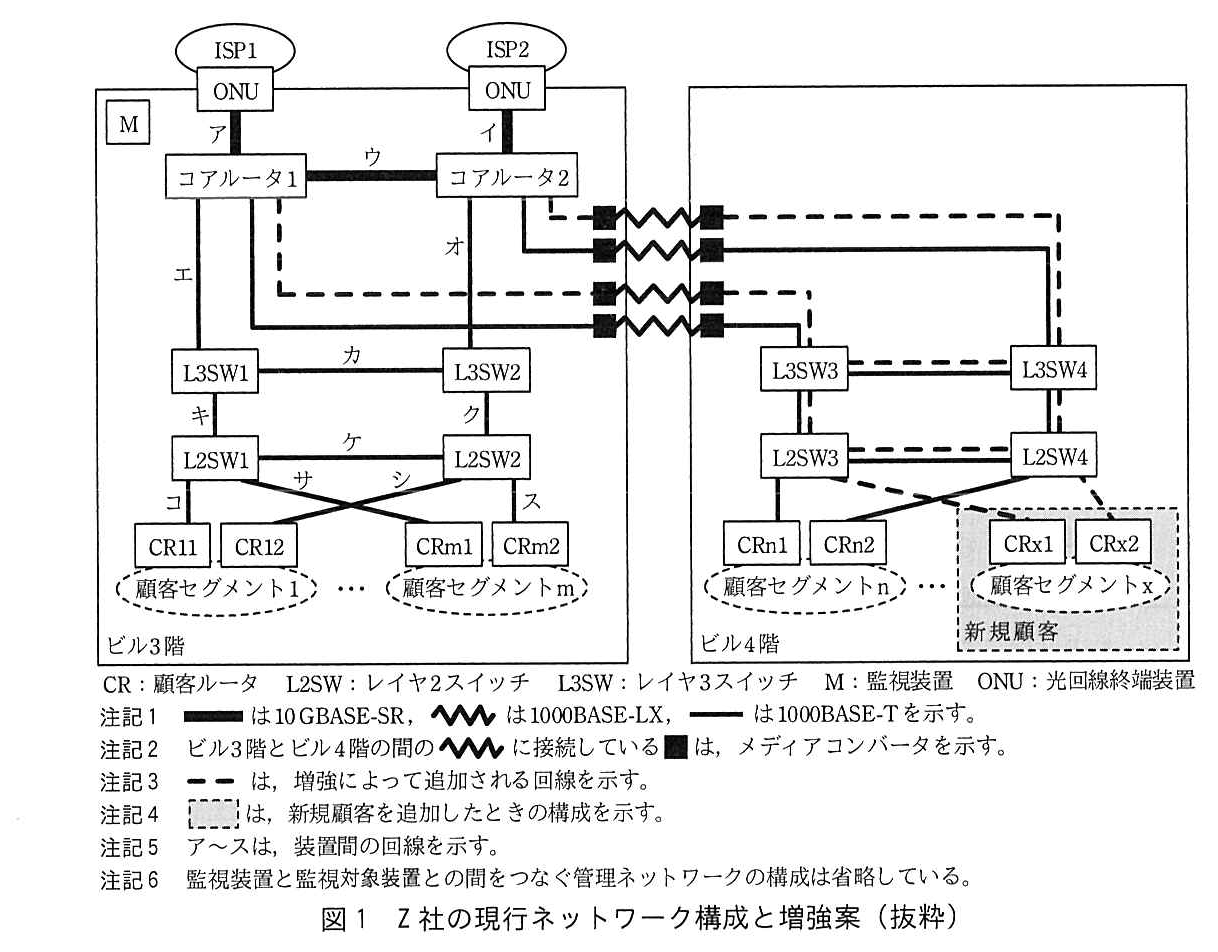
Z 社の現行ネットワーク構成と増強案を,図1に示す。

左の枠がビル3階,右の枠がビル4階。ビル3階には監視装置 M がある。ISP1 は ONU を経て回線アでコアルータ1に,ISP2 は ONU を経て回線イでコアルータ2に接続する。コアルータ1とコアルータ2の間は回線ウ。回線ア,イ,ウは 10GBASE-SR。コアルータ1と L3SW1 の間は回線エ,コアルータ2と L3SW2 の間は回線オ,L3SW1 と L3SW2 の間は回線カ,L3SW1 と L2SW1 の間は回線キ,L3SW2 と L2SW2 の間は回線ク,L2SW1 と L2SW2 の間は回線ケ(いずれも 1000BASE-T)。L2SW1 は回線コで CR11 に,回線サで CRm1 に接続し,L2SW2 は回線シで CR12 に,回線スで CRm2 に接続する(サとシは交差している)。CR11 と CR12 は顧客セグメント1に,CRm1 と CRm2 は顧客セグメントm に属する。ビル3階とビル4階の間は,メディアコンバータに挟まれた 1000BASE-LX の回線でつながっている。現行の回線として,コアルータ1から L3SW3 へ,コアルータ2から L3SW4 へ,それぞれ 1000BASE-T・メディアコンバータ・1000BASE-LX・メディアコンバータ・1000BASE-T の経路がある。増強によって追加される回線(破線)として,コアルータ1から L3SW3 へ,コアルータ2から L3SW4 へ,同じ形の経路がもう1本ずつある。ビル4階では,L3SW3 と L3SW4 の間,L3SW3 と L2SW3 の間,L3SW4 と L2SW4 の間,L2SW3 と L2SW4 の間がそれぞれ 1000BASE-T の現行回線で結ばれ,その各区間に増強で追加される回線(破線)が1本ずつ並んでいる。L2SW3 は CRn1 に,L2SW4 は CRn2 に接続し(交差している),CRn1 と CRn2 は顧客セグメントn に属する。網掛けの新規顧客の枠には CRx1 と CRx2(顧客セグメントx)があり,L2SW3 から CRx1 へ,L2SW4 から CRx2 へ追加の回線(破線)が引かれる。凡例:CR:顧客ルータ,L2SW:レイヤ2スイッチ,L3SW:レイヤ3スイッチ,M:監視装置,ONU:光回線終端装置。注記1 太線は 10GBASE-SR,波線は 1000BASE-LX,細線は 1000BASE-T を示す。注記2 ビル3階とビル4階の間の波線に接続している黒い四角は,メディアコンバータを示す。注記3 破線は,増強によって追加される回線を示す。注記4 網掛けの破線枠は,新規顧客を追加したときの構成を示す。注記5 ア〜スは,装置間の回線を示す。注記6 監視装置と監視対象装置との間をつなぐ管理ネットワークの構成は省略している。
図1 Z 社の現行ネットワーク構成と増強案(抜粋)

(1) 現行ネットワーク構成

Z 社データセンタは,冗長性確保のため ISP とマルチホーム接続をしており,接続先 ISP とデータセンタは異なる AS 番号で接続している。コアルータと ISP との間の冗長経路接続のためのルーティングプロトコルは,パスベクトル型ルーティングプロトコルである a が用いられている。コアルータとコアルータとの間,コアルータと L3SW との間,L3SW と L3SW との間のルーティングプロトコルは,リンクステート型ルーティングプロトコルである OSPF が用いられている。OSPF エリアは一つであり,b エリアだけで構成されている。L3SW 同士を接続している回線は,独立した IP セグメントになっている。

L2SW は顧客セグメントを収容するためのスイッチであり,各顧客セグメントへの接続のために,顧客ごとに一つの VLAN を割り当て,2 台の L2SW のそれぞれから CR に接続し,冗長性を確保している。

L3SW の L2SW への接続ポートにはタグ VLAN を設定し,CR 経由で顧客セグメントを接続している。L3SW は VRRP によって L3SW1 と L3SW2,L3SW3 と L3SW4 がそれぞれ対になるように冗長化しており,マスタルータは L3SW1,L3SW3 である。

CR は顧客が設置し,CR 及び顧客セグメント内は顧客が構築,運用及び管理を行う。顧客は,2 台の CR の Z 社側のインタフェース(以下,インタフェースを IF という)に VRRP を設定する。

CR に顧客が設定したデフォルトルートのネクストホップは,L3SW で構成される VRRP の仮想ルータの IP アドレス(以下,仮想ルータの IP アドレスを仮想 IP アドレスという)になる。マスタルータが故障した際には,新しくマスタになったルータが c パケットをブロードキャストすることによって L2SW の MAC アドレステーブルを更新する。

ビル 3 階とビル 4 階には,ビル管理会社によってシングルモード光ファイバとその両端にメディアコンバータ(以下,M/C という)が提供されている。M/C は光−電気変換を行う装置で,1000BASE-T の制限距離を延伸するために用いている。ビル管理会社が提供する M/C には,1000BASE-LX 側 IF がリンクダウンしたときに 1000BASE-T 側 IF を自動でリンクダウンさせる機能はない。

(2) 増強案

C さんに与えられた,ネットワーク増強に伴う設計方針は次のとおりであった。

C さんは,コアルータからビル 4 階の L2SW までの回線帯域の増強を検討する必要があると考え,回線を追加し,リンクアグリゲーション(以下,LAG という)で二つの回線を束ねる方式に関して,次のように検討した。

① Link Aggregation Control Protocol(以下,LACP という)を設定する。LAG を構成する回線のうち 1 本が切れた場合には,②切れた回線を含む同一 LAG を構成する IF 全てを自動的に閉塞するように設定する。

LAG を構成する回線の負荷分散は,ハッシュ関数によって決定される。Z 社の装置では,ハッシュ関数は[送信元 MAC アドレス,宛先 MAC アドレス]の組から計算する方法と,[送信元 IP アドレス,宛先 IP アドレス,送信元ポート番号,宛先ポート番号]の組から計算する方法の 2 通りが選択できる。③前者の方法では負荷分散がうまくいかない場合があるので,C さんは後者の方法を選択した。

〔自社サービス提供状況の把握〕

Z 社は,自社の通信装置の稼働状況を把握するために,顧客のデータが流れるネットワークとは独立した管理ネットワークを用い,監視装置から図 2 中に示した L2SWz1 を経由して各監視対象装置の管理 IF に対して監視を行っている。監視対象装置では管理 IF と他の IF との間でルーティングすることはできない。

現行の監視方法は,次のとおりである。

C さんは,現行の監視方法では自社の通信装置の故障は把握できるが,顧客へのサービスの提供状況をリアルタイムに把握することが難しいと考えた。

そこで C さんは,顧客へのサービスの提供状況を把握するために,④現行の監視方法に,次の監視方法を追加すれば良いと考えた。

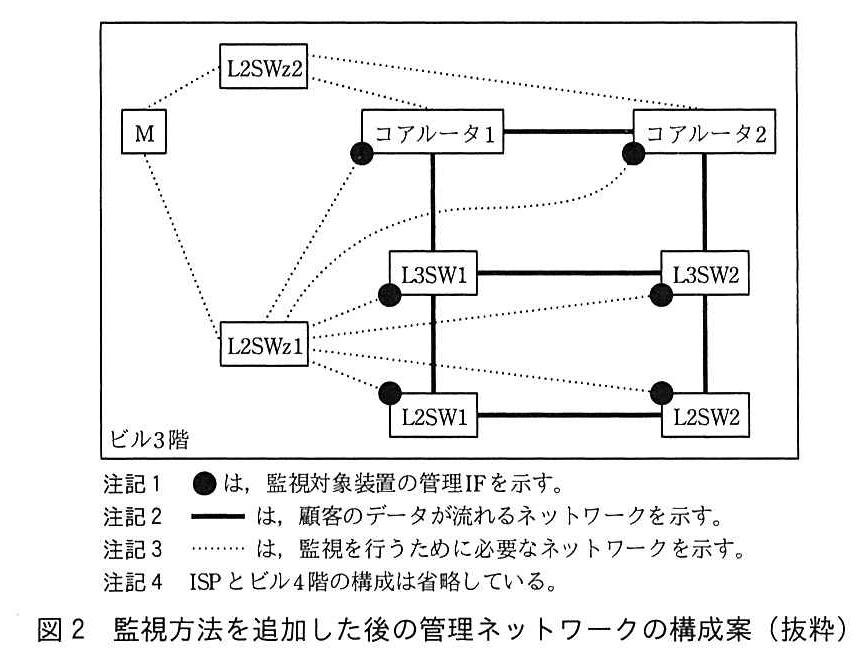
監視方法を追加した後の管理ネットワークの構成案を,図 2 に示す。

ビル3階の枠の中。顧客のデータが流れるネットワーク(実線)として,コアルータ1とコアルータ2の間,コアルータ1と L3SW1 の間,コアルータ2と L3SW2 の間,L3SW1 と L3SW2 の間,L3SW1 と L2SW1 の間,L3SW2 と L2SW2 の間,L2SW1 と L2SW2 の間が結ばれている。監視を行うために必要なネットワーク(点線)として,監視装置 M は L2SWz1 と L2SWz2 に接続する。L2SWz1 からは,コアルータ1,コアルータ2,L3SW1,L3SW2,L2SW1,L2SW2 のそれぞれの管理 IF(黒丸)へ点線が引かれている。L2SWz2 からは,コアルータ1とコアルータ2へ点線が引かれている(管理 IF の黒丸ではなく,装置の箱に直接つながっている)。注記1 黒丸は,監視対象装置の管理 IF を示す。注記2 実線は,顧客のデータが流れるネットワークを示す。注記3 点線は,監視を行うために必要なネットワークを示す。注記4 ISP とビル4階の構成は省略している。
図2 監視方法を追加した後の管理ネットワークの構成案(抜粋)

Z 社は,C さんの検討結果を基にネットワークの増強プロジェクトを立ち上げた。

出題趣旨(IPA)

通信コンテンツがリッチになることで,ネットワークは広帯域化が求められている。また,ネットワーク断による影響が大きくなってきており,ネットワークの冗長化も求められてきている。広帯域化と冗長化の両方を実現するためにリンクアグリゲーション(LAG)がよく用いられる。LAGを利用する際には,それに適した設計や運用を行う必要がある。本問では,ネットワークの増強を題材に,回線の広帯域化,冗長化技術として定着しているLAGを用いたネットワークの設計及び運用についての技術と経験を問う。

設問と解答例

設問1(1) 解答欄3つ

本文中の a 〜 c に入れる適切な字句を答えよ。

〔a〕解答例

  • BGP
  • BGP4

〔b〕解答例

  • バックボーン

〔c〕解答例

  • GARP
解説

本文の根拠

(1) 現行ネットワーク構成

接続先 ISP とデータセンタは異なる AS 番号で接続している。コアルータと ISP との間の冗長経路接続のためのルーティングプロトコルは,パスベクトル型ルーティングプロトコルである a が用いられている。

(1) 現行ネットワーク構成

OSPF エリアは一つであり,b エリアだけで構成されている。

(1) 現行ネットワーク構成

マスタルータが故障した際には,新しくマスタになったルータが c パケットをブロードキャストすることによって L2SW の MAC アドレステーブルを更新する。

a:異なる AS の間で経路を交換するのは EGP で,現在使われているのは BGP-4(RFC 4271)である。BGP は宛先までに通る AS の並び(AS_PATH 属性)を経路に付けて広告するのでパスベクトル型と呼ばれる。マルチホームで2つの ISP と接続するときに,AS_PATH などの属性でどちらの ISP から出入りするかを制御できる。

b:OSPF(RFC 2328)ではエリア0をバックボーンエリアと呼び,エリアを複数に分けるときは他のエリアを必ずバックボーンエリアにつなぐ。エリアが一つだけなら,そのエリアがバックボーンエリア(エリア0)になる。

c:VRRP(RFC 5798)の仮想ルータは仮想 MAC アドレスを使う。マスタが切り替わると,新しいマスタは送信元 MAC アドレスを仮想 MAC アドレスにした Gratuitous ARP(GARP:自分の IP アドレスを問い合わせる ARP)をブロードキャストする。途中の L2SW はこのフレームを受け取って,仮想 MAC アドレスの学習先ポートを新しいマスタ側に付け替える。

間違えやすい点。a は“パスベクトル型”が決め手で,距離ベクトル型の RIP やリンクステート型の OSPF と取り違えない。c は“ARP”だけでは足りない。応答を求めない通知であることを表す“Gratuitous”(GARP)まで書く。

設問1(2)

L3SW1 と L3SW2 で行っている VRRP による冗長化において,L3SW1 や L3SW2 が受信するアドバタイズメントパケットはどの回線を通るか。経由する回線を図 1 中のア〜スの中から選び,全て答えよ。

解答例

  • キ,ク,ケ
解説

本文の根拠

(1) 現行ネットワーク構成

L3SW 同士を接続している回線は,独立した IP セグメントになっている。

(1) 現行ネットワーク構成

L3SW の L2SW への接続ポートにはタグ VLAN を設定し,CR 経由で顧客セグメントを接続している。L3SW は VRRP によって L3SW1 と L3SW2,L3SW3 と L3SW4 がそれぞれ対になるように冗長化しており,マスタルータは L3SW1,L3SW3 である。

(1) 現行ネットワーク構成

CR に顧客が設定したデフォルトルートのネクストホップは,L3SW で構成される VRRP の仮想ルータの IP アドレス

VRRP の仮想ルータは,CR のデフォルトルートのネクストホップになる IP セグメント,つまり顧客ごとの VLAN(L3SW の L2SW 側のポート)に作られている。VRRP のアドバタイズメントは,その VLAN の中にマルチキャスト(224.0.0.18,RFC 5798)で送られる。したがって L3SW1 と L3SW2 の間のアドバタイズメントは,顧客の VLAN が通る L3SW1 −キ− L2SW1 −ケ− L2SW2 −ク− L3SW2 の経路を通る。

L3SW1 と L3SW2 を直接結ぶ回線カは“独立した IP セグメント”で,顧客の VLAN とは別のセグメントである。VRRP のアドバタイズメントはルータを越えず,そのセグメント内にしか届かないので,カは通らない。コ〜スは L2SW と CR の間の回線で,L3SW どうしの間には入らない。

間違えやすい点。L3SW1 と L3SW2 が直接つながっている回線カを答えてしまいやすい。VRRP はどのセグメントで仮想ルータを作っているかを本文から確かめる。採点講評でも正答率が低かったとされている。

採点講評(IPA)

設問1(2)は,正答率が低かった。VRRPを構成する2台の装置がどの回線を経由して,互いの正常性を確認し合うかは,VRRPを用いて冗長性を確保するに当たり重要な点であるので,よく理解しておいてほしい。

設問1(3)

現行ネットワークにおいて,顧客に割り当てている VLAN タグの付与が必須となる回線を図 1 中のア〜スの中から選び,全て答えよ。

解答例

  • キ,ク,ケ
解説

本文の根拠

(1) 現行ネットワーク構成

L2SW は顧客セグメントを収容するためのスイッチであり,各顧客セグメントへの接続のために,顧客ごとに一つの VLAN を割り当て,2 台の L2SW のそれぞれから CR に接続し,冗長性を確保している。

(1) 現行ネットワーク構成

L3SW の L2SW への接続ポートにはタグ VLAN を設定し,CR 経由で顧客セグメントを接続している。

1本の回線に複数の VLAN のフレームを通すときは,どの VLAN のフレームかを区別するために IEEE 802.1Q の VLAN タグを付ける必要がある。1本の回線に1つの VLAN しか通らないなら,タグを付けずにポート VLAN(アクセスポート)で済む。

図1で顧客全員の VLAN が通るのは,L3SW1 と L2SW1 の間(キ),L3SW2 と L2SW2 の間(ク),L2SW1 と L2SW2 の間(ケ)である。本文も“L3SW の L2SW への接続ポートにはタグ VLAN を設定し”としている。L2SW と CR の間(コ〜ス)はその顧客の VLAN だけが通るので,タグは必須ではない。ア〜カはルータや L3SW どうしをつなぐ回線で,顧客の VLAN は通らない。

間違えやすい点。ケは L2SW どうしの回線なので見落としやすい。設問1(2)でアドバタイズメントがケを通る(=顧客の VLAN がケを通る)ことと合わせて考えると,(2)と(3)の答えは同じになる。

設問1(4) 50字以内

本文中の下線①について,静的 LAG ではなく LACP を設定することによって何が可能となるか。50 字以内で述べよ。

解答例

  • リンクダウンを伴わない故障発生時に,LAGのメンバから故障回線を自動で除外できる。
解説

本文の根拠

(1) 現行ネットワーク構成

ビル管理会社が提供する M/C には,1000BASE-LX 側 IF がリンクダウンしたときに 1000BASE-T 側 IF を自動でリンクダウンさせる機能はない。

(2) 増強案

① Link Aggregation Control Protocol(以下,LACP という)を設定する。

静的 LAG は,メンバの回線がリンクアップしているかどうかだけで,その回線を LAG に含めるかを決める。LACP(IEEE 802.1AX,旧 802.3ad)は,両端の装置が LACPDU を定期的に交換し,相手から LACPDU が届かなくなった回線を LAG のメンバから外す。

本文の M/C は,光ファイバ(1000BASE-LX)側が切れても 1000BASE-T 側のリンクを落とさない。L3SW やコアルータから見るとリンクは上がったままなので,静的 LAG では切れた回線にもフレームを振り分け続け,そのフレームは失われる。LACP なら LACPDU が届かないことで故障を検知し,その回線を自動で除外できる。

50字に収める。解答例は41字。要素は“リンクダウンを伴わない故障”と“故障回線を LAG のメンバから自動で除外できる”の2つ。“障害を検知できる”だけでは,静的 LAG でもリンクダウンなら検知できるので,M/C の特性に結び付けた前半が要る。採点講評でも正答率が低かったとされている。

採点講評(IPA)

設問1(4)は,正答率が低かった。LAGの利用時にLACP(Link Aggregation Control Protocol)を用いるのは一般的な構成であるが,なぜLACPを利用するのか,把握しておいてほしい。

設問1(5) 25字以内

本文中の下線②について,L3SW3 と L2SW3 との間の LAG で IF を自動閉塞しない場合,どのような問題点があるか。“パケット”の字句を用いて 25 字以内で述べよ。

解答例

  • 1Gビット/秒を超えたパケットが廃棄される。
解説

本文の根拠

(2) 増強案

ビル 4 階の顧客について,ISP を経由する合計トラフィック量は,新規の顧客セグメントを含めて最大 2G ビット/秒とする。

(2) 増強案

Z 社データセンタ内の回線が 1 か所切れた場合でも,トラフィックを輻輳させない。

(2) 増強案

LAG を構成する回線のうち 1 本が切れた場合には,②切れた回線を含む同一 LAG を構成する IF 全てを自動的に閉塞するように設定する。

L3SW3 と L2SW3 の間は 1000BASE-T の回線2本を LAG で束ね,2G ビット/秒を流せるようにする。1本が切れた後も LAG を残すと,その区間は 1G ビット/秒しか流せない。ビル4階の顧客のトラフィックは最大 2G ビット/秒なので,1G ビット/秒を超えた分のパケットは廃棄される。

LAG の IF を全て閉塞すると,L3SW3 と L2SW3 の間が完全に切れる。すると VRRP のアドバタイズメントが L3SW4 に届かなくなって L3SW4 がマスタになり,トラフィックは 2 本の回線がそろった L2SW3 −L2SW4− L3SW4 側の LAG(2G ビット/秒)へ移る。設計方針の“回線が 1 か所切れた場合でも,トラフィックを輻輳させない”を満たすための閉塞である。

25字に収める。解答例は22字。“パケット”の字句を使う指定なので,“輻輳する”ではなく“1Gビット/秒を超えたパケットが廃棄される”と,帯域が半分になる結果をパケットの側から書く。

設問1(6) 50字以内

本文中の下線③について,前者の方式を選択したときに LAG の負荷分散が図 1 の場合うまくいかないのはなぜか。50 字以内で述べよ。

解答例

  • 通信の送信元と宛先MACアドレスの組合せが少なくハッシュ関数の計算値が分散しないから
解説

本文の根拠

(2) 増強案

Z 社の装置では,ハッシュ関数は[送信元 MAC アドレス,宛先 MAC アドレス]の組から計算する方法と,[送信元 IP アドレス,宛先 IP アドレス,送信元ポート番号,宛先ポート番号]の組から計算する方法の 2 通りが選択できる。

(2) 増強案

C さんは,コアルータからビル 4 階の L2SW までの回線帯域の増強を検討する必要があると考え,回線を追加し,リンクアグリゲーション(以下,LAG という)で二つの回線を束ねる方式に関して,次のように検討した。

LAG はフレームごとにハッシュ値を計算し,その値で送り出す回線を決める。同じハッシュ値のフレームは同じ回線を通るので,入力の組合せが少ないと回線の使い方が偏る。

図1で LAG を組むのはコアルータと L3SW の間,L3SW と L2SW の間などである。コアルータと L3SW の間はルータどうしの接続なので,フレームの MAC アドレスはどの通信でもコアルータと L3SW の2つの組合せしかない。L3SW と L2SW の間も,L3SW(仮想ルータ)と少数の CR の MAC アドレスの組合せしかない。MAC アドレスの組でハッシュ値を計算すると値がほとんど分散せず,1本の回線に通信が集中する。IP アドレスとポート番号の組なら,通信(コネクション)ごとに値が変わるので分散する。

50字に収める。解答例は42字。要素は“送信元と宛先 MAC アドレスの組合せが少ない”と“ハッシュ関数の計算値が分散しない”の2つ。理由を問われているので“〜から”で結ぶ。

設問2(1) 解答欄3つ

本文中の d 〜 f に入れる適切な字句を答えよ。

〔d〕解答例

  • ICMP

〔e〕解答例

  • SNMPトラップ
  • SNMP trap

〔f〕解答例

  • MIB
解説

本文の根拠

〔自社サービス提供状況の把握〕

(ⅰ) d プロトコルを利用した ping によって,各監視対象装置の管理 IF の IP アドレスに対して死活監視を行う。

〔自社サービス提供状況の把握〕

(ⅱ) SNMP によって,各監視対象装置からの状態変更通知である e を受信する。

〔自社サービス提供状況の把握〕

(ⅲ) SNMP によって,各監視対象装置から 5 分ごとに管理情報ベースである f を取得する。

d:ping は ICMP(RFC 792)の Echo Request を送り,Echo Reply が返るかで相手の到達性を確かめる。

e:SNMP で,監視対象装置(エージェント)の側から状態の変化(リンクダウンなど)を監視装置(マネージャ)に知らせるメッセージがトラップ(SNMP trap)である。マネージャから問い合わせるのではなく,エージェントから自発的に送る。

f:SNMP で取得する管理情報の集まりを MIB(Management Information Base)と呼ぶ。インタフェースの送受信バイト数などのカウンタが入っている。

間違えやすい点。e の“状態変更通知”は装置側から送る通知なので,マネージャが値を読み出す GetRequest ではなくトラップである。解答例は“SNMPトラップ”と“SNMP trap”のどちらでもよいとしている。

採点講評(IPA)

設問2は正答率が高かった。監視方式についての理解が高いことがうかがえた。

設問2(2)

L2SW3 と L2SW4 との間の LAG を構成する各回線のトラフィック量を把握するために必要な監視方法を,本文中の (ⅰ)〜(ⅲ) から選び,そのローマ数字を答えよ。

解答例

  • (ⅲ)
解説

本文の根拠

〔自社サービス提供状況の把握〕

(ⅲ) SNMP によって,各監視対象装置から 5 分ごとに管理情報ベースである f を取得する。

〔自社サービス提供状況の把握〕

(ⅰ) d プロトコルを利用した ping によって,各監視対象装置の管理 IF の IP アドレスに対して死活監視を行う。

回線ごとのトラフィック量は,装置の物理インタフェースごとの送受信バイト数のカウンタ(IF-MIB の ifHCInOctets/ifHCOutOctets など,RFC 2863)で分かる。これを(ⅲ)の方法で5分ごとに取得し,前回との差を取れば,LAG を構成する回線1本ずつの5分間の平均トラフィック量が求まる。

(ⅰ)の ping は管理 IF に届くかどうかを確かめるだけで,データの流れる回線の量は分からない。(ⅱ)のトラップは状態が変わったときの通知で,量を継続して知ることはできない。

間違えやすい点。答えは本文の表記に合わせて(ⅲ)とローマ数字で答える。LAG 全体ではなく“各回線”の量を問われているが,MIB はメンバの物理インタフェースごとにカウンタを持つので(ⅲ)で足りる。

採点講評(IPA)

設問2は正答率が高かった。監視方式についての理解が高いことがうかがえた。

設問2(3)

本文中の下線④について,追加する監視方法では,自社サービスのどこからどこまでの区間の正常性を確認できるようになるか。該当する区間を,本文中の字句を用いて答えよ。

解答例

  • コアルータ から L3SW までの区間
解説

本文の根拠

〔自社サービス提供状況の把握〕

監視装置を,新規に設置する L2SWz2 経由で各コアルータに接続し,監視装置から顧客のデータが流れるネットワークへのパケットの疎通を確保する。

〔自社サービス提供状況の把握〕

監視装置を送信元,L3SW の VRRP の仮想 IP アドレスを宛先とする ping によって監視を行う。

〔自社サービス提供状況の把握〕

監視対象装置では管理 IF と他の IF との間でルーティングすることはできない。

追加する ping は,監視装置から L2SWz2 を経てコアルータに入り,顧客のデータが流れるネットワークを通って L3SW の VRRP の仮想 IP アドレス(そのときのマスタルータ)に届く。応答が返れば,コアルータから L3SW までの顧客のデータの経路が実際に通信できることを確かめられる。

現行の監視は管理 IF に対して行っており,管理 IF と他の IF の間ではルーティングしないので,顧客のデータが流れる経路の正常性は分からない。図2で L2SWz2 がコアルータの管理 IF(黒丸)ではなく装置そのものにつながっているのは,データのネットワーク側の IF に入れるためである。また仮想 IP アドレス宛てにすることで,VRRP でマスタが切り替わっても,その時点で顧客へのサービスを提供している L3SW までの経路を確かめられる。

間違えやすい点。本文中の字句で答える指定なので,“監視装置”や“CR”を起点・終点にしない。ping の宛先は L3SW の仮想 IP アドレスなので終点は L3SW,顧客のデータのネットワークへの入口はコアルータである。

採点講評(IPA)

設問2は正答率が高かった。監視方式についての理解が高いことがうかがえた。

出典:令和元年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)

問2 Web システムの構成変更

Web システムの構成変更に関する次の記述を読んで,設問1〜3に答えよ。

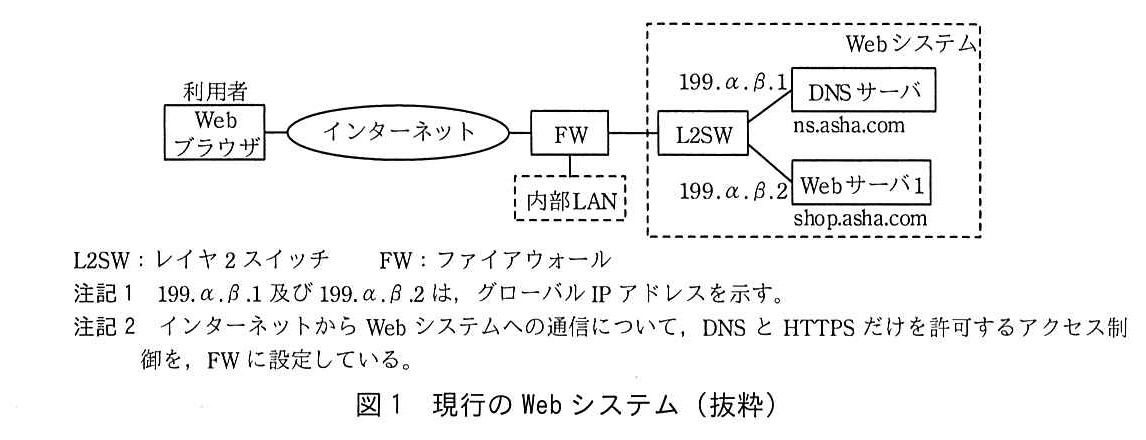
A 社は,中堅の菓子メーカであり,自社で製造する商品を,店舗とオンラインショップで販売している。オンラインショップの利用者は,Web ブラウザを使って Web システムにアクセスする。A 社のオンラインショップを構成する,現行の Web システムを図 1 に示す。

利用者の Web ブラウザがインターネットにつながり,インターネットは FW に接続する。FW には破線枠の内部 LAN がつながる。FW の先は破線枠の Web システムで,FW は L2SW に接続し,L2SW に DNS サーバ(199.α.β.1,ns.asha.com)と Web サーバ1(199.α.β.2,shop.asha.com)が接続している。凡例:L2SW:レイヤ2スイッチ,FW:ファイアウォール。注記1 199.α.β.1 及び 199.α.β.2 は,グローバル IP アドレスを示す。注記2 インターネットから Web システムへの通信について,DNS と HTTPS だけを許可するアクセス制御を,FW に設定している。
図1 現行の Web システム(抜粋)

A 社では,Web システムのアクセス数の増加に対応するために,Web サーバの増設と負荷分散装置(以下,LB という)の導入を決めた。また,昨今,Web アプリケーションプログラム(以下,WebAP という)の脆弱性を悪用したサイバー攻撃が報告されていることから,WAF(Web Application Firewall)サービスの導入を検討することになった。そのための事前調査から設計までを情報システム部の U さんが担当することになった。

〔WAF サービス導入の検討〕

U さんは,SaaS 事業者の T 社が提供する WAF サービスを調査した。T 社による WAF サービスの説明は,次のとおりである。

U さんは,Web ブラウザから送信される HTTP リクエストを,WAF サービス宛てに変える方法について,T 社に確認した。T 社からの回答は,次のとおりである。

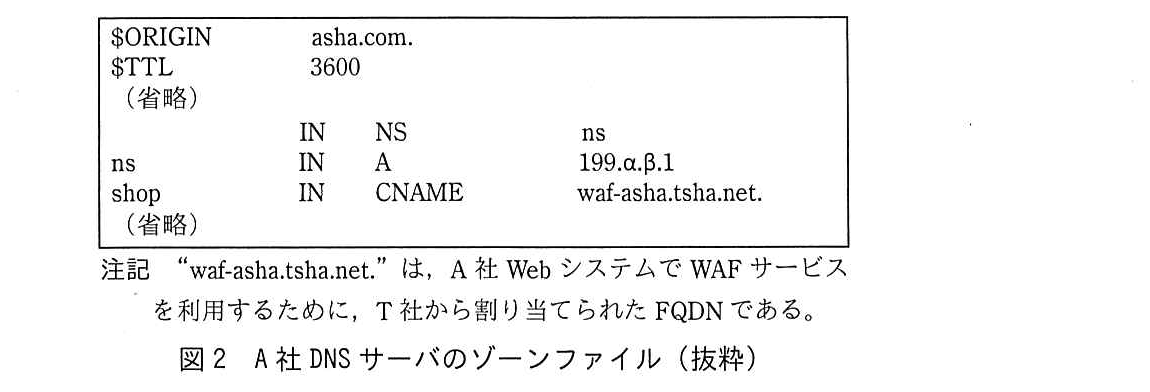
T 社からの説明を踏まえて,U さんが検討した A 社 DNS サーバのゾーンファイルを,図 2 に示す。

ゾーンファイルの内容は次のとおり(1行ずつ)。“$ORIGIN asha.com.”,“$TTL 3600”,(省略),“IN NS ns”(名前欄は空白),“ns IN A 199.α.β.1”,“shop IN CNAME waf-asha.tsha.net.”,(省略)。注記 “waf-asha.tsha.net.”は,A 社 Web システムで WAF サービスを利用するために,T 社から割り当てられた FQDN である。
図2 A 社 DNS サーバのゾーンファイル(抜粋)

現行の WebAP では,Web システムへのアクセス時の送信元 IP アドレスをアクセスログに記録している。U さんは,送信元 IP アドレスの代わりに XFF ヘッダの情報を記録するように,WebAP の設定を変更することにした。

U さんは,FW に設定している Web システムへのアクセス制御について,IP-w2 を送信元とする通信だけを許可するように,設定を変更することにした。

〔LB に関する検討〕

A 社が導入する LB は,HTTP リクエストの振分け機能,死活監視機能,セッション維持機能,TLS アクセラレーション機能,HTTP ヘッダの編集(追加,変更,削除)機能をもっている。

HTTP リクエストの振分け機能について,U さんは,HTTP リクエストを Web サーバに [ ア ] に振り分けるラウンドロビン方式を採用することにした。

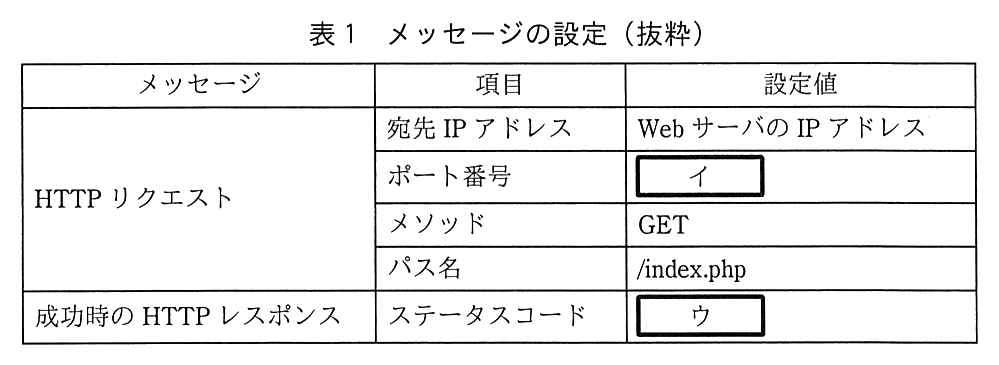
死活監視機能について,U さんは,WebAP の稼働状況を監視するために,レイヤ 7 方式を利用することにした。死活監視に用いるメッセージの設定を表 1 に示す。

列は,メッセージ,項目,設定値。メッセージ“HTTP リクエスト”:宛先 IP アドレスは Web サーバの IP アドレス,ポート番号は [ イ ],メソッドは GET,パス名は /index.php。メッセージ“成功時の HTTP レスポンス”:ステータスコードは [ ウ ]。
表1 メッセージの設定(抜粋)

セッション維持機能には,HTTP リクエストの送信元 IP アドレスに基づいて行う方式と,LB によって生成されるセッション ID に基づいて行う方式がある。セッション ID に基づいて行う方式では,Web サーバと Web ブラウザ間で状態を管理するために用いられる Cookie を利用する。LB は,HTTP レスポンスの [ エ ] ヘッダフィールドにセッション ID を追加する。HTTP レスポンスを受け取った利用者の Web ブラウザは,[ エ ] ヘッダフィールドにあるセッション ID を,次に送信する HTTP リクエストの [ オ ] ヘッダフィールドに追加する。HTTP リクエストを受け取った LB は,[ オ ] ヘッダフィールドのセッション ID に基づいて,セッション維持を行う。U さんは,② WAF サービスの利用を考慮し,セッション ID に基づいて行う方式を採用した。

TLS アクセラレーション機能は,TLS の暗号化・復号処理を専用ハードウェアで高速に処理する機能である。U さんは,TLS の暗号化・復号処理の性能向上の目的と,③ LB が行うある処理のために,TLS アクセラレーション機能を利用することにした。U さんは,LB と Web サーバ間の通信に HTTP を用い,ポート番号に HTTP のウェルノウンポート番号を用いることにした。

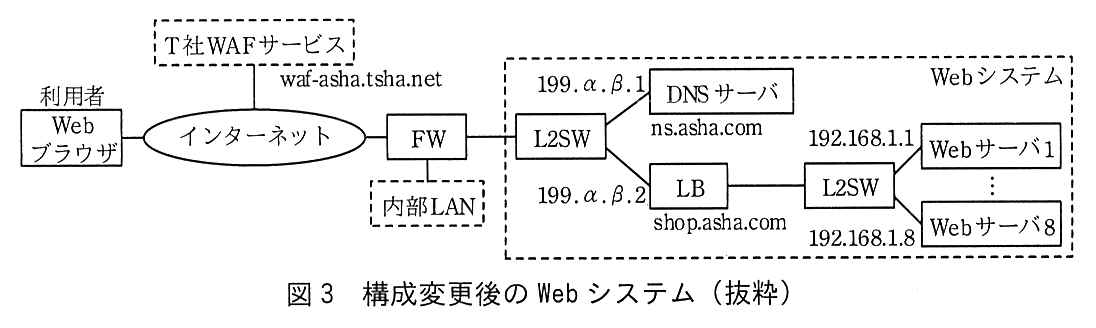
構成変更後の Web システムを図 3 に示す。

利用者の Web ブラウザがインターネットにつながり,インターネットには破線枠の T 社 WAF サービス(waf-asha.tsha.net)もつながっている。インターネットは FW に接続し,FW には破線枠の内部 LAN がつながる。FW の先は破線枠の Web システムで,FW は L2SW に接続し,L2SW に DNS サーバ(199.α.β.1,ns.asha.com)と LB(199.α.β.2,shop.asha.com)が接続している。LB はもう1台の L2SW に接続し,その L2SW に Web サーバ1(192.168.1.1)〜 Web サーバ8(192.168.1.8)が接続している。
図3 構成変更後の Web システム(抜粋)

〔WAF サービス停止時の対応検討〕

U さんは,障害などで WAF サービスを 1 日以上利用できなくなった場合に備え,対応を検討した。WAF サービス停止期間中も,オンラインショップでの商品販売を継続させたい。U さんは,WAF サービスを経由せずに,利用者の Web ブラウザと Web システム間で直接通信させるために,WAF サービス導入時に設定変更を予定している [ カ ] の④設定を変更することと,図 2 中の⑤資源レコードの 1 行を書き換えることで対応できると考えた。

U さんは,WebAP のアクセスログについて,WAF サービスの有無にかかわらず,XFF ヘッダの情報から Web システムへのアクセス時の送信元 IP アドレスを記録することとし,⑥ LB に設定を追加した。

その後,Web システムの構成変更に関する U さんの報告書は経営会議で承認され,導入の準備を開始した。

出題趣旨(IPA)

WAF(Web Application Firewall)サービスのようなSaaSで提供されるサービスを利用する企業が増えている。このようなサービスを利用する際には,利用者,オンプレミス環境及びSaaS間で行われる通信を理解し,適切に通信制御することが必要となる。このような状況を基に,既存のWebシステムにWAFサービスを導入する事例を取り上げ,DNSを用いた通信制御について解説した。また,以前から多くのWebシステムで利用されている負荷分散装置を設計する技術力も,ネットワーク技術者には要求される。本問では,WAFサービスの導入と障害時の対応方法を題材に,DNSの基礎知識,負荷分散装置の応用技術,オンプレミス環境とSaaSの構成におけるネットワークの導入・運用設計技術について,実務で活用できる水準かを問う。

設問と解答例

設問1 45字以内

本文中の下線①について,A 社にとっての利点を 45 字以内で述べよ。

解答例

  • T社がIP-w1を変更しても,A社DNSサーバの変更作業が不要となる。
解説

本文の根拠

〔WAF サービス導入の検討〕

A 社 DNS サーバに,RDATA に IP-w1 を設定した A レコードを登録する方式と,RDATA に T 社 WAF サービスの FQDN を設定した CNAME レコードを登録する方式がある。

〔WAF サービス導入の検討〕

T 社は,IP-w1 を変更する場合があるので,① CNAME レコードを登録する方式を推奨している。

図2

“waf-asha.tsha.net.”は,A 社 Web システムで WAF サービスを利用するために,T 社から割り当てられた FQDN である。

CNAME レコード(RFC 1034)は,ある名前が別の名前の別名であることを表す。shop.asha.com を waf-asha.tsha.net. の別名にしておくと,リゾルバは続けて waf-asha.tsha.net の A レコードを引き,その時点の IP-w1 を得る。waf-asha.tsha.net の A レコードは T 社が自分のゾーン(tsha.net)で管理している。

T 社は IP-w1 を変更する場合がある。A 社の DNS サーバに IP-w1 を直接書いた A レコードを登録すると,IP-w1 が変わるたびに A 社がゾーンファイルを書き換えなければならず,書き換えが遅れると利用者が WAF サービスに届かなくなる。CNAME なら T 社が自分の A レコードを変えるだけで済み,A 社の DNS サーバは変更しなくてよい。

45字に収める。解答例は35字。“T 社が IP-w1 を変更しても”という条件と“A 社 DNS サーバの変更作業が不要”という利点を1文に入れる。T 社にとっての利点ではなく,“A 社にとっての利点”を書く。

採点講評(IPA)

設問1は,正答率が高かった。CNAMEレコードを登録すれば,WAFサービスのIPアドレスが変わったとしても,A社のゾーンファイルの変更が不要であることを是非知っておいてもらいたい。

設問2(1) 解答欄5つ

本文及び表 1 中の [ ア ] 〜 [ オ ] に入れる適切な字句又は数値を答えよ。

〔ア〕解答例

  • 順番

〔イ〕解答例

  • 80

〔ウ〕解答例

  • 200

〔エ〕解答例

  • Set-Cookie

〔オ〕解答例

  • Cookie
解説

本文の根拠

〔LB に関する検討〕

HTTP リクエストの振分け機能について,U さんは,HTTP リクエストを Web サーバに [ ア ] に振り分けるラウンドロビン方式を採用することにした。

〔LB に関する検討〕

U さんは,LB と Web サーバ間の通信に HTTP を用い,ポート番号に HTTP のウェルノウンポート番号を用いることにした。

表1

メッセージ“HTTP リクエスト”:宛先 IP アドレスは Web サーバの IP アドレス,ポート番号は [ イ ],メソッドは GET,パス名は /index.php。メッセージ“成功時の HTTP レスポンス”:ステータスコードは [ ウ ]。

〔LB に関する検討〕

LB は,HTTP レスポンスの [ エ ] ヘッダフィールドにセッション ID を追加する。HTTP レスポンスを受け取った利用者の Web ブラウザは,[ エ ] ヘッダフィールドにあるセッション ID を,次に送信する HTTP リクエストの [ オ ] ヘッダフィールドに追加する。

ア:ラウンドロビン方式は,リクエストを Web サーバ1,2,…,8,1,… と順番に振り分ける方式である。

イ:死活監視のリクエストは LB から Web サーバへ送る。LB と Web サーバの間は HTTP で,ポート番号は HTTP のウェルノウンポート番号とされているので 80 である。

ウ:GET で /index.php を取得して成功したときの HTTP のステータスコードは 200(OK)である(RFC 9110)。レイヤ7方式の死活監視は,この応答が返るかで WebAP が動いているかを確かめる。

エ,オ:Cookie(RFC 6265)は,サーバが HTTP レスポンスの Set-Cookie ヘッダフィールドで値を渡し,ブラウザが以後の HTTP リクエストの Cookie ヘッダフィールドでその値を送り返す仕組みである。LB は Set-Cookie でセッション ID を渡し,Cookie で戻ってきたセッション ID を見て同じ Web サーバに振り分ける。

間違えやすい点。イは利用者から見た HTTPS の 443 ではない。表1の宛先は Web サーバで,LB と Web サーバの間は HTTP である。エとオはレスポンス側が Set-Cookie,リクエスト側が Cookie と名前が違う。

設問2(2) 10字以内

本文中の下線②について,送信元 IP アドレスに基づいて行う方式を採用した場合に発生するおそれがある問題を,10 字以内で述べよ。

解答例

  • 負荷が偏る。
解説

本文の根拠

〔WAF サービス導入の検討〕

XFF ヘッダへの追加後に,HTTP リクエストの送信元 IP アドレスを,HTTP レスポンスが WAF サービスに送られるようにするための IP アドレス(以下,IP-w2 という)に変更する。

〔LB に関する検討〕

セッション維持機能には,HTTP リクエストの送信元 IP アドレスに基づいて行う方式と,LB によって生成されるセッション ID に基づいて行う方式がある。

WAF サービスは,転送する HTTP リクエストの送信元 IP アドレスを IP-w2 に変える。そのため LB に届くリクエストは,どの利用者からのものでも送信元 IP アドレスが IP-w2 になる。送信元 IP アドレスでセッションを維持すると,全てのリクエストが同じ利用者のものとみなされ,最初に振り分けた1台の Web サーバに集中する。Web サーバを8台に増設しても負荷が分散されない。

セッション ID(Cookie)に基づく方式なら,利用者のブラウザごとに異なるセッション ID が付くので,送信元 IP アドレスが同じでも利用者ごとに振り分けられる。

10字に収める。解答例は“負荷が偏る。”の6字。採点講評によると,“セッションの切断”などセッション自体の問題と誤った解答が多かった。送信元 IP アドレスが IP-w2 にそろうことから,起きるのは負荷の集中である。

採点講評(IPA)

設問2(2)は,正答率が低かった。“セッションの切断”など,セッション自体に問題が発生すると誤って解答した受験者が多かった。負荷分散装置が受信する通信の送信元IPアドレスは,WAFサービスのIPアドレスである。このような状況において,負荷分散装置が送信元IPアドレスに基づくセッション維持を行うと,特定のWebサーバに負荷が集中する問題が発生することを理解してほしい。(3)は,正答率が低かった。Cookieの利用,X-Forwarded-Forヘッダフィールドへの追加を行うためには,負荷分散装置で復号処理が必要であることを理解してほしい。

設問2(3) 20字以内

本文中の下線③の処理の内容を,20 字以内で答えよ。

解答例

  • HTTPヘッダを編集する処理
解説

本文の根拠

〔LB に関する検討〕

A 社が導入する LB は,HTTP リクエストの振分け機能,死活監視機能,セッション維持機能,TLS アクセラレーション機能,HTTP ヘッダの編集(追加,変更,削除)機能をもっている。

〔LB に関する検討〕

U さんは,TLS の暗号化・復号処理の性能向上の目的と,③ LB が行うある処理のために,TLS アクセラレーション機能を利用することにした。

〔WAF サービス導入の検討〕

WAF サービスは,HTTP リクエストを再度 HTTPS で暗号化して,Web システムにアクセスするための IP アドレスである 199.α.β.2 宛てに転送する。

WAF サービスから LB(199.α.β.2)へのリクエストは HTTPS で暗号化されている。LB がセッション ID を Set-Cookie ヘッダフィールドに追加したり,Cookie ヘッダフィールドのセッション ID を読んだり,XFF ヘッダに情報を加えたりするには,HTTP のヘッダを平文で扱える必要がある。そのために LB で TLS を終端して復号する。つまり下線③の処理は HTTP ヘッダの編集である。

LB と Web サーバの間は HTTP にしているので,LB が TLS の終端になる。TLS アクセラレーション機能は,この復号と暗号化を専用ハードウェアで行って LB の負荷を下げる。

20字に収める。解答例は14字。本文の“HTTP ヘッダの編集(追加,変更,削除)機能”を“処理”の形に言い換える。“TLS の復号”は性能向上の目的と重なり,問われている“ある処理”にならない。

採点講評(IPA)

設問2(2)は,正答率が低かった。“セッションの切断”など,セッション自体に問題が発生すると誤って解答した受験者が多かった。負荷分散装置が受信する通信の送信元IPアドレスは,WAFサービスのIPアドレスである。このような状況において,負荷分散装置が送信元IPアドレスに基づくセッション維持を行うと,特定のWebサーバに負荷が集中する問題が発生することを理解してほしい。(3)は,正答率が低かった。Cookieの利用,X-Forwarded-Forヘッダフィールドへの追加を行うためには,負荷分散装置で復号処理が必要であることを理解してほしい。

設問3(1) 解答欄2つ

本文中の [ カ ] に入れる機器を,図 3 中の DNS サーバ以外の機器名で答えよ。また,本文中の下線④の変更内容を 35 字以内で述べよ。

〔カ〕解答例

  • FW

〔変更内容〕解答例

  • 任意のIPアドレスからWebシステムへのHTTPS通信を許可する。
解説

本文の根拠

〔WAF サービス導入の検討〕

U さんは,FW に設定している Web システムへのアクセス制御について,IP-w2 を送信元とする通信だけを許可するように,設定を変更することにした。

図1

インターネットから Web システムへの通信について,DNS と HTTPS だけを許可するアクセス制御を,FW に設定している。

〔WAF サービス停止時の対応検討〕

U さんは,WAF サービスを経由せずに,利用者の Web ブラウザと Web システム間で直接通信させるために,WAF サービス導入時に設定変更を予定している [ カ ] の④設定を変更することと,図 2 中の⑤資源レコードの 1 行を書き換えることで対応できると考えた。

WAF サービスの導入時に設定を変える機器は FW である。FW は Web システムへの通信を IP-w2 を送信元とするものだけに絞る。WAF サービスを経由せずに利用者のブラウザから直接アクセスさせると,送信元は利用者ごとの IP アドレスになるので,この設定のままでは FW で遮断される。そこで,導入前と同じように,任意の IP アドレスから Web システムへの HTTPS 通信を許可する設定に戻す。

図1の注記では,導入前の FW はインターネットから Web システムへの DNS と HTTPS を許可していた。DNS はゾーンファイルの参照に必要で,WAF サービスの有無とは関係なく許可したままである。変えるのは HTTPS の送信元の条件だけである。

変更内容は35字に収める。解答例は33字。“送信元を任意の IP アドレスにする”ことと“Web システムへの HTTPS 通信を許可する”ことの2つを入れる。“全ての通信を許可する”と書くと,DNS と HTTPS に絞っていた制御まで外すことになる。

採点講評(IPA)

設問3(1)は正答率が高く,(2)(3)は低かった。WAFサービスのようなSaaSが停止したときの対応を,検討しておくことは重要である。状況記述を正確に読み取って正答を導き出してほしい。

設問3(2)

本文中の下線⑤について,書換え後の資源レコードを答えよ。

解答例

  • shop IN A 199.α.β.2
解説

本文の根拠

図2

“shop IN CNAME waf-asha.tsha.net.”

図3

L2SW に DNS サーバ(199.α.β.1,ns.asha.com)と LB(199.α.β.2,shop.asha.com)が接続している。

今は shop.asha.com を WAF サービスの FQDN の別名(CNAME)にしているので,利用者のブラウザは WAF サービス(IP-w1)にアクセスする。WAF サービスを経由させないためには,shop.asha.com が Web システムの入口の IP アドレスを直接指すようにする。図3で shop.asha.com に当たる LB の IP アドレスは 199.α.β.2 なので,CNAME の行を A レコード“shop IN A 199.α.β.2”に書き換える。

WAF サービスも 199.α.β.2 宛てにリクエストを転送しており,これが Web システムにアクセスするための IP アドレスである。同じ名前に CNAME と A レコードを同時に置くことはできない(RFC 1034 は CNAME のある名前に他のデータを置かないとしている)ので,行を追加するのではなく1行を書き換える。

間違えやすい点。IP アドレスは Web サーバの 192.168.1.x ではなく,LB のグローバル IP アドレス 199.α.β.2 である。$ORIGIN が asha.com. なので,名前は“shop”と書けばよい。なお,$TTL が 3600 秒なので,書き換えた後もキャッシュが切れるまで最大1時間は古い CNAME が使われうる。

採点講評(IPA)

設問3(1)は正答率が高く,(2)(3)は低かった。WAFサービスのようなSaaSが停止したときの対応を,検討しておくことは重要である。状況記述を正確に読み取って正答を導き出してほしい。

設問3(3) 30字以内

本文中の下線⑥の設定内容を,30 字以内で答えよ。

解答例

  • XFFヘッダに送信元IPアドレスを追加する設定
解説

本文の根拠

〔WAF サービス導入の検討〕

WAF サービスは,アクセスを許可した HTTP リクエストの送信元 IP アドレスを,HTTP ヘッダの X-Forwarded-For ヘッダフィールド(以下,XFF ヘッダという)に追加する。

〔WAF サービス導入の検討〕

U さんは,送信元 IP アドレスの代わりに XFF ヘッダの情報を記録するように,WebAP の設定を変更することにした。

〔WAF サービス停止時の対応検討〕

U さんは,WebAP のアクセスログについて,WAF サービスの有無にかかわらず,XFF ヘッダの情報から Web システムへのアクセス時の送信元 IP アドレスを記録することとし,⑥ LB に設定を追加した。

WAF サービスを経由するときは,WAF サービスが利用者の IP アドレスを XFF ヘッダに入れてくれる。WAF サービスを経由しないときは XFF ヘッダが付かないので,WebAP は XFF ヘッダから送信元を記録できない。また,LB を経由すると Web サーバから見た送信元は LB になる。そこで LB で,受け取った HTTP リクエストの送信元 IP アドレスを XFF ヘッダに追加する。

こうすると,WAF サービス停止中は利用者の IP アドレスが,WAF サービス経由のときは WAF サービスが入れた利用者の IP アドレスに続いて IP-w2 が XFF ヘッダに入る。どちらの場合も WebAP は XFF ヘッダから送信元を記録できる。LB は HTTP ヘッダの編集機能をもち,設問2(3)のとおり TLS を終端しているので,この追加ができる。

30字に収める。解答例は23字。“XFF ヘッダに”“送信元 IP アドレスを追加する”の2点を書く。“XFF ヘッダを有効にする”のように何を入れるかが抜けると設定内容にならない。

採点講評(IPA)

設問3(1)は正答率が高く,(2)(3)は低かった。WAFサービスのようなSaaSが停止したときの対応を,検討しておくことは重要である。状況記述を正確に読み取って正答を導き出してほしい。

出典:令和元年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)

問3 LAN のセキュリティ対策

LAN のセキュリティ対策に関する次の記述を読んで,設問1〜4に答えよ。

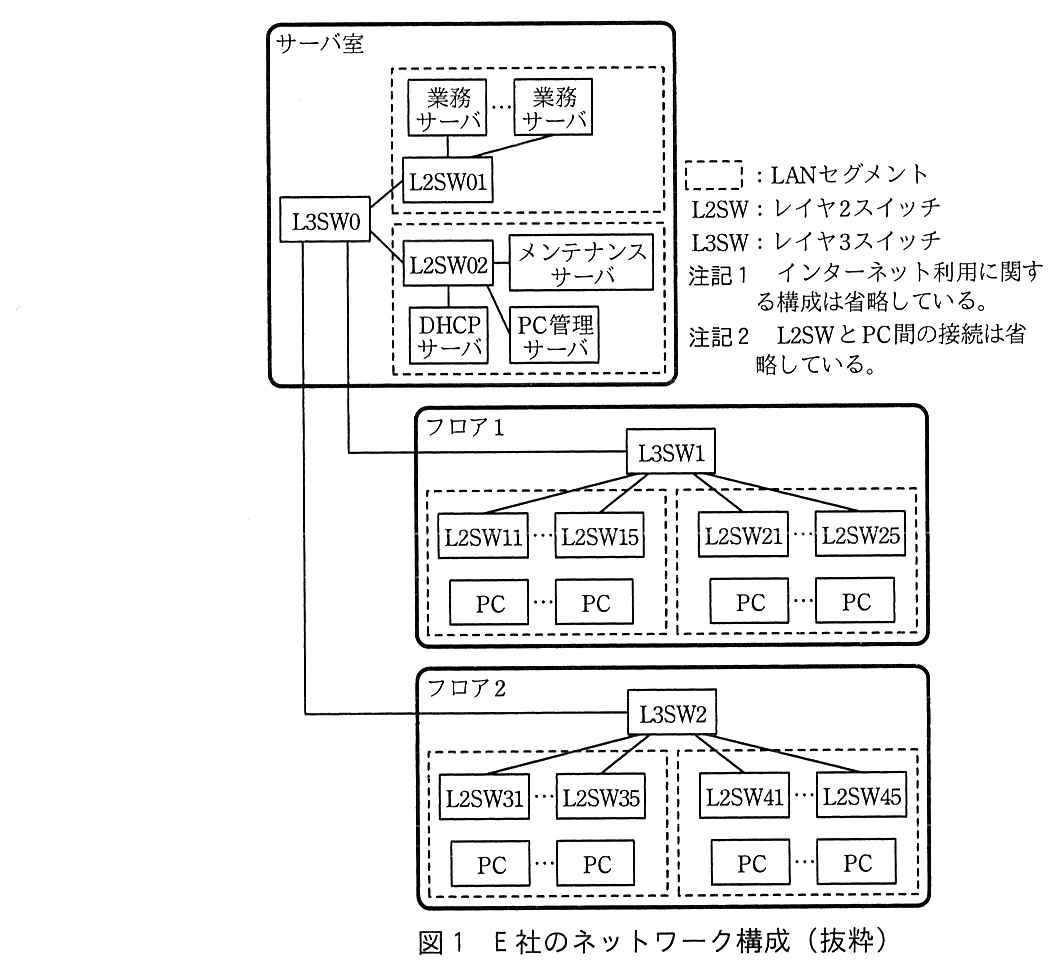
E 社は,小売業を営む中堅企業である。E 社のネットワーク構成を,図 1 に示す。

サーバ室,フロア1,フロア2 の3つの枠がある。サーバ室には L3SW0 と2つの LAN セグメントがある。一つ目のセグメントでは,L2SW01 に業務サーバ(複数台)が接続している。二つ目のセグメントでは,L2SW02 にメンテナンスサーバ,DHCP サーバ,PC 管理サーバが接続している。L3SW0 は L2SW01 と L2SW02 に接続し,さらにフロア1の L3SW1 とフロア2の L3SW2 にそれぞれ1本の回線で接続している。フロア1では,L3SW1 の下に2つの LAN セグメントがあり,一つ目のセグメントには L2SW11〜L2SW15 と PC(複数台),二つ目のセグメントには L2SW21〜L2SW25 と PC(複数台)がある。L3SW1 は L2SW11,L2SW15,L2SW21,L2SW25 に線でつながっている。フロア2では,L3SW2 の下に2つの LAN セグメントがあり,一つ目のセグメントには L2SW31〜L2SW35 と PC(複数台),二つ目のセグメントには L2SW41〜L2SW45 と PC(複数台)がある。L3SW2 は L2SW31,L2SW35,L2SW41,L2SW45 に線でつながっている。凡例:破線の枠:LAN セグメント,L2SW:レイヤ2スイッチ,L3SW:レイヤ3スイッチ。注記1 インターネット利用に関する構成は省略している。注記2 L2SW と PC 間の接続は省略している。
図1 E 社のネットワーク構成(抜粋)

図 1 の概要,及び PC のセキュリティ対策について,次に示す。

E 社では,情報システム部(以下,情シス部という)が,定期的に PC 管理サーバを参照して,検査結果が不合格である PC の利用者に,対処を指示している。しかし,対処をしないまま PC を使用し続ける利用者が,少なからず存在する。また,無断で個人所有の PC を LAN に接続することが,度々起きていた。そこで E 社は,セキュリティルールに反した PC に対し,LAN の利用を制限することにした。

〔LAN 通信制限方法の検討〕

情シス部は,LAN 通信制限の要件を次のとおり整理した。

情シス部は,LAN 通信制限の実現策として,次の 2 案を検討した。

案 1:DHCP サーバと L2SW による通信制限

案 2:専用機器による通信制限

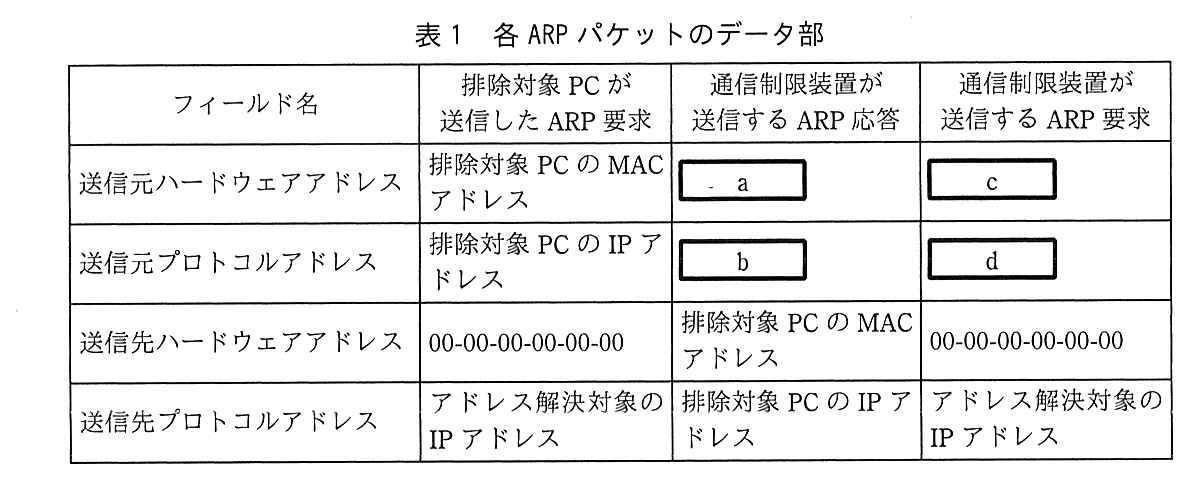
案 2 の通信制限装置は,セグメント内の ARP パケットを監視し,排除対象 PC が送信した ARP 要求を検出すると,排除対象 PC のパケット送信先が通信制限装置となるように偽装した ARP 応答を送信する。同時に,排除対象 PC 宛てパケットの送信先が通信制限装置となるように偽装した ARP 要求を送信する。これら各 ARP パケットのデータ部を,表 1 に示す。

列は,フィールド名,排除対象 PC が送信した ARP 要求,通信制限装置が送信する ARP 応答,通信制限装置が送信する ARP 要求。送信元ハードウェアアドレス:排除対象 PC の MAC アドレス,[ a ],[ c ]。送信元プロトコルアドレス:排除対象 PC の IP アドレス,[ b ],[ d ]。送信先ハードウェアアドレス:00-00-00-00-00-00,排除対象 PC の MAC アドレス,00-00-00-00-00-00。送信先プロトコルアドレス:アドレス解決対象の IP アドレス,排除対象 PC の IP アドレス,アドレス解決対象の IP アドレス。
表1 各 ARP パケットのデータ部

なお,通信制限装置が送信する ARP 応答は 10 秒間隔で繰り返し送信され,あらかじめ設定された時間,又はオペレータによる所定の操作があるまで,継続する。

案 1,案 2 ともに,同等の LAN 通信制限ができるが,案 2 の通信制限装置には,PC 管理サーバとの連携を容易にする機能が存在する。そこで,情シス部は案 2 を採用することにした。

〔通信制限装置の導入〕

通信制限装置の LAN ポート数は 4 であり,各 LAN ポートの接続先は,全て異なるセグメントでなければならない。また,タグ VLAN に対応可能である。

通信制限装置の価格,セグメント数やタグ VLAN 対応に応じたライセンス料,フロア間配線の工事費用,既存機器の設定変更の工数などを勘案し,情シス部は,③タグ VLAN を使用せず,フロア間の配線も追加しない構成を選択した。また,④通信制限装置を接続するスイッチは,既設の L3SW とした。

〔運用の整備〕

新規に調達された PC は,PC 管理サーバに検査結果が登録されていないので,通信制限装置の排除対象になってしまう。そこで,新規の PC は,情シス部が PC 管理サーバに正常 PC として登録した後に,利用者に配布する運用にした。

また,不正 PC を正常 PC に復帰させる対処を行うために,不正 PC を接続するセグメント(以下,対処用セグメントという)を,フロア 1 とフロア 2 に追加することにした。⑤対処用セグメントから他セグメントの機器への通信は,L3SW1 及び L3SW2 のパケットフィルタリングによって必要最小限に制限する。

情シス部が作成した計画に基づいて,E 社は LAN のセキュリティ対策を導入し,運用を開始した。

出題趣旨(IPA)

社内の有線LAN利用に対し,認証などによる利用制限を導入していない企業はまだまだ多い。認証ネットワークとしては,IEEE802.1xを用いた認証スイッチ方式が有名であるが,認証基盤の整備,認証スイッチの導入など,導入のハードルが高い。一方,認証スイッチ方式ほど堅牢ではないが,導入が容易な他の方式が幾つかある。そのうちの一つに,ARPスプーフィングを応用した方式があり,既設ネットワークへの影響が非常に小さく,導入が容易という特徴がある。本問では,LAN上でのIP通信を成立させる基礎技術であるDHCP,ARPに対する原理的な理解を問い,それを実際のネットワークにおけるセキュリティ対策へ応用できる能力を問う。

設問と解答例

設問1 解答欄2つ

本文中の下線①について,DHCP サーバと PC のセグメントが異なっている場合に必要となる,スイッチの機能名を答えよ。また,その機能が有効になっているスイッチを,図 1 中の機器名で,全て答えよ。ただし,その機能が有効になっているスイッチは,台数が最少となるように選択すること。

〔機能名〕解答例

  • DHCPリレーエージェント

〔スイッチ〕解答例

  • L3SW1,L3SW2
解説

本文の根拠

図1 の概要

① PC の IP アドレスは,DHCP サーバによって割り当てられる。

図1 の概要

PC を接続する LAN は,各フロア二つ,計四つのセグメントに分かれている。

図1

二つ目のセグメントでは,L2SW02 にメンテナンスサーバ,DHCP サーバ,PC 管理サーバが接続している。

PC は IP アドレスを持たない状態で DHCPDISCOVER をブロードキャストする。ブロードキャストはルータ(L3SW)を越えないので,DHCP サーバが別のセグメントにあると届かない。そこで PC のセグメントのルータが DHCP リレーエージェント(RFC 1542,RFC 2131)として働き,受け取った DHCP メッセージをユニキャストで DHCP サーバに転送する。リレーエージェントは転送するメッセージの giaddr に受信したインタフェースの IP アドレスを入れ,DHCP サーバはそれを見てどのセグメント用のアドレスを払い出すかを決める。

図1で PC のセグメントを収容しているルータは,フロア1の L3SW1 とフロア2の L3SW2 である。DHCP サーバはサーバ室の L2SW02 のセグメントにある。リレーエージェントから DHCP サーバまではユニキャストなので,途中の L3SW0 は普通にルーティングするだけで,リレーエージェントを有効にする必要はない。

間違えやすい点。台数が最少になるよう選ぶ指定なので,L3SW0 を含めない。採点講評でも不必要なスイッチを含んだ解答が多かったとされている。L2SW はルータではないのでリレーエージェントにならない。

採点講評(IPA)

設問1では,不必要なスイッチを含んだ解答が多く見られた。DHCPリレーエージェント‐DHCPサーバ間はユニキャスト通信であるので,特殊な場合を除き,経路上の機器に影響しないことを理解しておいてほしい。

設問2(1) 35字以内

案 1 において,本文中の下線②を実施しない場合に生じる問題を,35 字以内で述べよ。

解答例

  • IPアドレスを固定設定すれば,正常PC以外でも通信できる。
解説

本文の根拠

〔LAN 通信制限方法の検討〕

正常 PC だけに IP アドレスを付与するよう,DHCP サーバに機能追加する。

〔LAN 通信制限方法の検討〕

②DHCP サーバから IP アドレスを取得した PC だけが通信可能となるように,各フロアの L2SW で DHCP スヌーピングを有効にする。

案1の DHCP サーバは,排除対象 PC に IP アドレスを払い出さない。しかし PC の利用者が IP アドレスを手で設定(固定設定)すれば,DHCP を使わずにそのセグメントで通信できてしまう。DHCP サーバだけでは,DHCP を使う PC しか制限できない。

DHCP スヌーピングを有効にした L2SW は,DHCP のやり取りを見て,どのポートにどの IP アドレス(と MAC アドレス)が払い出されたかを記録し,払い出されていない送信元 IP アドレスのパケットを捨てる。これで固定設定した PC の通信を止められる。

35字に収める。解答例は29字。要素は“IP アドレスを固定設定すれば”という抜け道と“正常 PC 以外でも通信できる”という結果の2つ。

採点講評(IPA)

設問2(1)(2)で取り上げた方式は,比較的容易に導入できるLAN不正利用対策の一つとして,覚えておいてほしい。(1)は正答率が高く,DHCPサーバだけでは課題があることは,よく理解されているようである。(2)は,(1)の解決策であるDHCPスヌーピングに関する設問であるが,正答率は低かった。両者を併せて理解しておいてほしい。

設問2(2) 25字以内

図 1 中のフロア 1,フロア 2 の L2SW で,DHCP スヌーピングを有効にする際に,L3SW と接続するポートにだけ必要な設定を,25 字以内で述べよ。

解答例

  • DHCPスヌーピングの制限を受けない設定
解説

本文の根拠

〔LAN 通信制限方法の検討〕

②DHCP サーバから IP アドレスを取得した PC だけが通信可能となるように,各フロアの L2SW で DHCP スヌーピングを有効にする。

図1

L3SW1 は L2SW11,L2SW15,L2SW21,L2SW25 に線でつながっている。

DHCP スヌーピングでは,DHCP サーバからの応答(DHCPOFFER,DHCPACK)を受け付けてよいポートを“信頼するポート(trust ポート)”として設定し,それ以外のポートから来た DHCP サーバの応答は捨てる。これで偽の DHCP サーバを防ぐ。また,払い出しを記録していない送信元のパケットを捨てる制限も,PC をつなぐポートにかける。

フロアの L2SW から見ると,DHCP サーバの応答はリレーエージェントである L3SW1,L3SW2 から届く。L3SW と接続するポートを信頼するポートにしないと,正規の DHCP サーバの応答まで捨てられ,PC は IP アドレスを取得できない。L3SW のポートから来るパケットは送信元がルータやサーバで,払い出しの記録もないので,その制限も受けないようにする。

25字に収める。解答例は20字。“DHCP スヌーピングの制限を受けない”と書けば,信頼ポートの設定の意味が伝わる。採点講評によると正答率は低かった。

採点講評(IPA)

設問2(1)(2)で取り上げた方式は,比較的容易に導入できるLAN不正利用対策の一つとして,覚えておいてほしい。(1)は正答率が高く,DHCPサーバだけでは課題があることは,よく理解されているようである。(2)は,(1)の解決策であるDHCPスヌーピングに関する設問であるが,正答率は低かった。両者を併せて理解しておいてほしい。

設問2(3) 解答欄4つ

表 1 中の a 〜 d に入れる適切な字句を解答群の中から選び,記号で答えよ。 解答群 ア アドレス解決対象の IP アドレス イ アドレス解決対象の MAC アドレス ウ 通信制限装置の IP アドレス エ 通信制限装置の MAC アドレス オ 排除対象 PC の IP アドレス カ 排除対象 PC の MAC アドレス

〔a〕解答例

  • エ

〔b〕解答例

  • ア

〔c〕解答例

  • エ

〔d〕解答例

  • オ
解説

本文の根拠

〔LAN 通信制限方法の検討〕

排除対象 PC が送信した ARP 要求を検出すると,排除対象 PC のパケット送信先が通信制限装置となるように偽装した ARP 応答を送信する。同時に,排除対象 PC 宛てパケットの送信先が通信制限装置となるように偽装した ARP 要求を送信する。

表1

送信元ハードウェアアドレス:排除対象 PC の MAC アドレス,a,c。送信元プロトコルアドレス:排除対象 PC の IP アドレス,b,d。

ARP(RFC 826)を受け取った機器は,送信元プロトコルアドレス(IP アドレス)と送信元ハードウェアアドレス(MAC アドレス)の組を ARP テーブルに覚える。ARP スプーフィングは,この組を偽って覚えさせる手法である。

a,b(ARP 応答):排除対象 PC はアドレス解決対象の IP アドレスの MAC アドレスを尋ねている。応答の送信元を“アドレス解決対象の IP アドレス(b:ア)”と“通信制限装置の MAC アドレス(a:エ)”の組にすると,排除対象 PC はその IP アドレス宛てのフレームを通信制限装置に送る。

c,d(ARP 要求):今度はセグメント内の相手に“排除対象 PC の IP アドレス(d:オ)”と“通信制限装置の MAC アドレス(c:エ)”の組を覚えさせる。送信先プロトコルアドレスのアドレス解決対象の機器はこの要求を受けて ARP テーブルを更新し,排除対象 PC 宛てのフレームを通信制限装置に送るようになる。

間違えやすい点。a と c はどちらも“エ”で,偽装していても送信元ハードウェアアドレスは通信制限装置自身の MAC アドレスである。偽るのは IP アドレスの側で,応答では相手の(アドレス解決対象の),要求では排除対象 PC の IP アドレスを名乗る。

採点講評(IPA)

(3)は,正答率が低かった。ARPの詳細な仕様を覚えていなくても,IPアドレスからMACアドレスを得るプロトコルであることを理解していれば,正答を導き出せるはずである。

設問3(1)

本文中の下線③の構成において,必要となる通信制限装置の最少台数を答えよ。ただし,サーバ室での不正 PC や未登録 PC の利用対策は,考慮しなくてよいものとする。

解答例

  • 2
解説

本文の根拠

〔通信制限装置の導入〕

通信制限装置の LAN ポート数は 4 であり,各 LAN ポートの接続先は,全て異なるセグメントでなければならない。

〔通信制限装置の導入〕

③タグ VLAN を使用せず,フロア間の配線も追加しない構成

図1 の概要

PC を接続する LAN は,各フロア二つ,計四つのセグメントに分かれている。

ARP スプーフィングは ARP の届く範囲,つまり同じセグメントの中でしか働かないので,通信制限装置は監視する全てのセグメントに LAN ポートをつなぐ必要がある。PC のセグメントはフロア1に2つ,フロア2に2つの計4つである。

LAN ポートは4つあるので,数だけなら1台で4セグメントに足りる。しかしフロア間の配線を追加しないので,1台の装置からもう一方のフロアのセグメントへはつなげない。タグ VLAN を使わないので,1本の配線で複数のセグメントを通すこともできない。したがって各フロアに1台ずつ置き,それぞれのフロアの2つのセグメントに1ポートずつつなぐ。最少台数は2台である。

間違えやすい点。“ポート数4 ÷ セグメント数4 = 1台”としない。サーバ室の対策は考えなくてよいとされているので,サーバ室の分は数えない。

設問3(2) 解答欄4つ

本文中の下線④について,導入する通信制限装置のうちの 1 台を対象として,その LAN ポート 1〜4 の接続先を,図 1 中の機器名でそれぞれ答えよ。ただし,LAN ポート 1〜4 は番号の小さい順に使用し,使用しないポートには“空き”と記入すること。

〔LANポート1〕解答例

  • L3SW1
  • L3SW2

〔LANポート2〕解答例

  • L3SW1
  • L3SW2

〔LANポート3〕解答例

  • 空き

〔LANポート4〕解答例

  • 空き

〔備考〕解答例は“L3SW1,L3SW1,空き,空き”又は“L3SW2,L3SW2,空き,空き”。LANポート1と2には同じ L3SW を答える

解説

本文の根拠

〔通信制限装置の導入〕

④通信制限装置を接続するスイッチは,既設の L3SW とした。

図1 の概要

L3SW1,L3SW2 で設定されている VLAN は,全てポート VLAN である。

図1

フロア1では,L3SW1 の下に2つの LAN セグメントがあり,一つ目のセグメントには L2SW11〜L2SW15 と PC(複数台),二つ目のセグメントには L2SW21〜L2SW25 と PC(複数台)がある。

L3SW1 は,フロア1の2つのセグメントをそれぞれポート VLAN として収容している。L3SW1 の空きポートを2つ使い,それぞれを各セグメントの VLAN に設定して通信制限装置の LAN ポート1,2 につなげば,通信制限装置は1台で両方のセグメントの ARP を監視できる。LAN ポートは番号の小さい順に使うので,LAN ポート3,4 は空きになる。

タグ VLAN を使わないので,1本の配線で2つのセグメントにつなぐことはできず,2ポートを使う。フロア2の装置なら,同じように L3SW2 に2ポートでつなぐ。

間違えやすい点。設問は“1 台を対象として”いるので,解答例は L3SW1 と L3SW1,又は L3SW2 と L3SW2 のどちらの組でもよい。LAN ポート1,2 に L3SW1 と L3SW2 を混ぜると,フロア間の配線が要る構成になり誤りになる。

設問4(1) 解答欄2つ

本文中の下線⑤について,対処用セグメントの PC の通信先として許可される他セグメントの機器を二つ挙げ,それぞれ図 1 中の機器名で答えよ。

〔①〕解答例

  • PC管理サーバ

〔②〕解答例

  • メンテナンスサーバ
解説

本文の根拠

〔運用の整備〕

また,不正 PC を正常 PC に復帰させる対処を行うために,不正 PC を接続するセグメント(以下,対処用セグメントという)を,フロア 1 とフロア 2 に追加することにした。

図1 の概要

PC はメンテナンスサーバを利用して,OS やアプリケーションプログラムのアップデート,ウイルス定義ファイルのアップデートなどを行う。

図1 の概要

S エージェントは,検査結果を PC 管理サーバに登録する。

不正 PC は S エージェントの検査結果が不合格の PC である。正常 PC に戻すには,まず OS やウイルス定義ファイルのアップデートなどで問題を直す。これにはメンテナンスサーバとの通信が要る。次に S エージェントが改めて検査し,合格の結果を PC 管理サーバに登録する。PC 管理サーバ上の情報が合格になって初めて正常 PC として扱われ,通信が許可される。

したがって対処用セグメントから許可する通信先は,メンテナンスサーバと PC 管理サーバの2つで足りる。業務サーバなどへの通信は,正常 PC に戻るまで要らない。

間違えやすい点。DHCP サーバを挙げたくなるが,DHCP はセグメント内の L3SW(リレーエージェント)が中継するもので,PC から DHCP サーバへ直接通信するわけではない。二つは順不同で,①②に一つずつ答える。

設問4(2) 解答欄4つ

対処用セグメントを追加する際に,L3SW1,L3SW2 以外に設定変更が必要な機器を二つ挙げ,それぞれ図 1 中の機器名で答えよ。また,それぞれの機器の変更内容を,30 字以内で述べよ。

〔①機器〕解答例

  • L3SW0

〔①変更内容〕解答例

  • 対処用セグメントへのルーティング情報を追加する。

〔②機器〕解答例

  • DHCPサーバ

〔②変更内容〕解答例

  • 対処用セグメントのアドレスプールを追加する。

〔備考〕①と②は順不同

解説

本文の根拠

図1 の概要

ルーティング情報は,全てスタティックに定義してある。

図1 の概要

① PC の IP アドレスは,DHCP サーバによって割り当てられる。

〔運用の整備〕

また,不正 PC を正常 PC に復帰させる対処を行うために,不正 PC を接続するセグメント(以下,対処用セグメントという)を,フロア 1 とフロア 2 に追加することにした。

L3SW0:ルーティング情報は全てスタティックに定義してある。対処用セグメントは L3SW1,L3SW2 の下に新しく作るので,サーバ室の L3SW0 は,そのセグメント宛てのパケットを L3SW1,L3SW2 に送る経路を知らない。メンテナンスサーバや PC 管理サーバからの応答を対処用セグメントに返せるよう,L3SW0 に対処用セグメント宛ての経路を追加する。

DHCP サーバ:対処用セグメントの PC も DHCP で IP アドレスを受け取る。DHCP サーバには,対処用セグメントで払い出すアドレスの範囲(アドレスプール)を追加する。

変更内容はそれぞれ30字に収める。解答例は24字と22字。採点講評によると,L3SW0 について“対処用セグメントからのパケットをルーティングする設定”とした解答が散見された。サーバ室のサーバ宛ての経路は前からあるので,足りないのは対処用セグメント“へ”の経路である。ルーティングは宛先 IP アドレスで決まる片方向の転送なので,行きと帰りを分けて考える。
採点講評(IPA)

設問4(2)では,L3SW0の設定内容として,対処用セグメントからのパケットをルーティングする設定という解答が散見されたが,対象サーバ宛てのルーティングは,対処用セグメントが追加される前から行われている。ルーティングが宛先IPアドレスに基づいた単方向の転送であることを,よく理解しておいてほしい。

出典:令和元年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)