平成28年度 秋期に実施されたネットワークスペシャリスト試験
午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
問1 電子メールシステム
電子メールシステムに関する次の記述を読んで,設問1〜3に答えよ。
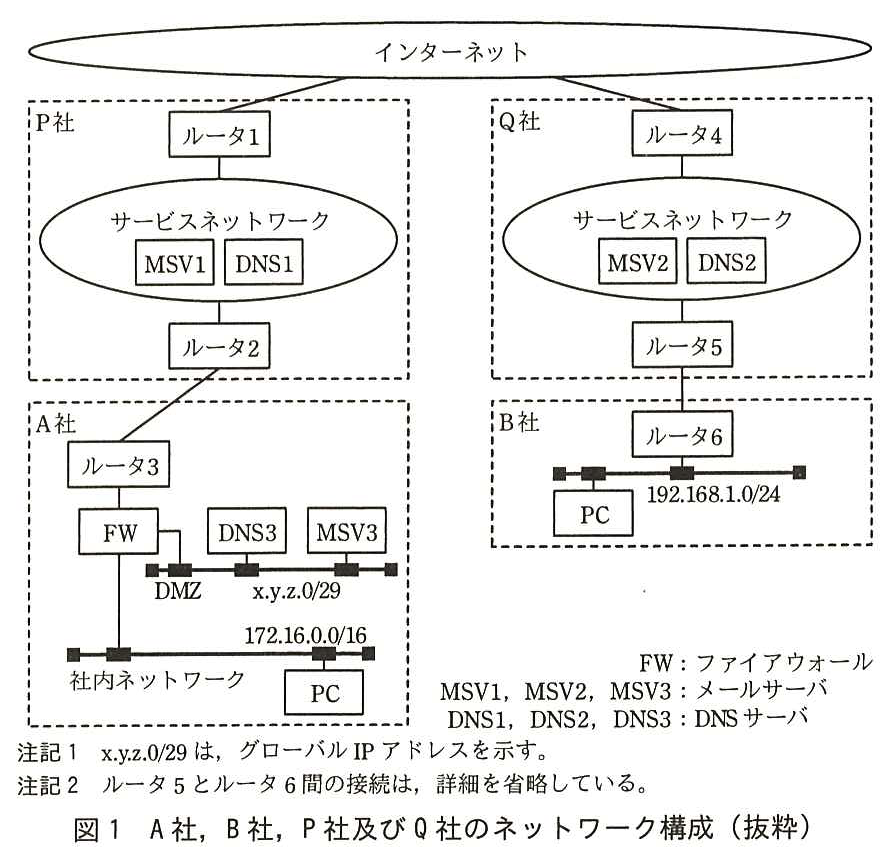
A 社は,一般消費者向け製品を製造・販売している。現在,販売後の自社製品の購入者向けサポート業務(以下,サポート業務という)を自社内で行っているが,今後はサポート業務を B 社に委託する方針である。サポート業務での購入者とのやり取りは,これまでは電話が中心であったが,電子メール(以下,メールという)を活用した運用を開始したところである。現在,A 社は ISP である P 社のインターネット接続サービスを利用している。また,B 社は ISP である Q 社のインターネット接続サービスを利用している。A 社,B 社,P 社及び Q 社のネットワーク構成を,図1に示す。
図1 A 社,B 社,P 社及び Q 社のネットワーク構成(抜粋)
〔ネットワークの概要〕
P 社及び Q 社のサービスネットワークは,顧客にインターネット接続サービスを提供するためのネットワークであり,インターネットと顧客ネットワークの間のトラフィックの交換を行う。 P 社と Q 社は,MSV1 と MSV2 をそれぞれ用いて,顧客にメールサービスを提供している。また,P 社と Q 社は,DNS1 と DNS2 をそれぞれ用いて,DNS サービスを提供している。 P 社及び Q 社はいずれも,迷惑メールの送信を防止する対策として,OP25B(Outbound Port 25 Blocking)のポリシでメールシステムを運用している。具体的には,自社が動的に割り当てた IP アドレスのホストから,自社のサービスネットワーク外のホストへの宛先ポート番号 25 の SMTP 通信を許可しないという運用上のルールを適用している。 A 社は,固定のグローバル IP アドレスブロック(x.y.z.0/29)を付与されており,DMZ にそのアドレスを利用している。 A 社は,専用線で P 社サービスネットワークに接続されている。 A 社は,社内利用のための MSV3 を社内に立ち上げ,自社ドメイン(a-sha.co.jp)でメールシステムを運用している。 DNS3 は,a-sha.co.jp ドメインの権威 DNS サーバである。 B 社は,Q 社の動的 IP アドレス割当てブロック(a.b.0.0/20)から割当てを受けたグローバル IP アドレスを,ルータ6 の NAPT に使用することで Q 社のサービスネットワークに接続している。 B 社は,社内にメールサーバをもたず,Q 社のメールサービスを利用している。 B 社は,独自のドメインをもたず,Q 社のネットワークサービス用ドメイン(q-sha.ne.jp)を利用している。 〔A 社のメール転送の概要〕
現在,A 社のメール転送は次のとおり行われている。
外部のメールサーバは,DNS3 に設定された資源レコードのうち,[ ア ] レコードの情報に従って,A 社ドメイン宛てのメールを [ イ ] に転送する。A 社内 PC は,[ イ ] に届いたメールを,POP3 を用いて取得する。
A 社内 PC は,DMZ 上の MSV3 に SMTP でメールを送信し,MSV3 は,外部へメールを転送する。
〔サポート業務委託時のメール運用の検討〕
B 社がサポート業務を行うときには,B 社の PC で,A 社のメールアドレスを用いる。A 社のネットワーク担当の X さんと B 社のネットワーク担当の Y さんは,メールシステムの実現方法について検討した。次は,そのときの X さんと Y さんの会話である。
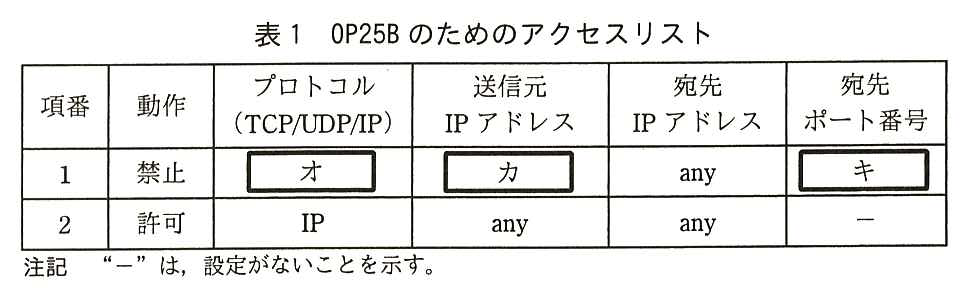
X さん:B 社では,どのようにしてメールの送受信をしていますか。 Y さん:各社員の PC にインストールしたメールクライアントから,[ ウ ] に SMTPS(SMTP over TLS)でメールを送信しています。受信については,同じサーバに POP3S(POP3 over TLS)でアクセスしています。 X さん:分かりました。B 社が A 社ドメインのメールでサポート業務を実施するために,A 社のメールサーバである MSV3 を利用する方式を検討したいと思います。B 社からの MSV3 を利用したメール送信について,現在の A 社からのメール送信のように,MSV3 に SMTP で転送する方式は,その経路の途中の ISP 内でブロックされるので,採用できません。また,①たとえ B 社の PC から MSV3 へ SMTP によるメール送信ができたとしても,MSV3 は,a-sha.co.jp ドメイン以外への宛先へは,そのメールを転送しない設定になっています 。 Y さん:一緒に検討させてください。 B 社 PC から MSV3 に向けた SMTP によるメール送信が不可能となっているのは,②図1中のあるルータ において,表1に示す OP25B のためのアクセスリストが設定されているからである。
表1 OP25B のためのアクセスリスト
検討の結果,次の方式で B 社の PC からサポート業務メールが送受信できることが確認された。
B 社の PC からのメール送受信には,MSV3 を用いる。 MSV3 は,SMTP プロトコル上でユーザ認証を行う方式である [ エ ] を導入し,③TCP の 587 番ポート で接続を受け付ける。また,その通信に対して TLS による暗号化を行う。 認証された SMTP で送られてきたメールであれば A 社ドメイン以外の宛先への転送をするよう,MSV3 を設定変更する。 受信については,POP3 を TLS で暗号化して用いる。 送受信のための認証に必要な情報は,事前に A 社から B 社に提供する。 メール送受信の通信の暗号化は,STARTTLS 方式(接続時に平文で通信を開始して,途中で暗号化通信に切り替える方式)を採用し,メールクライアントからの STARTTLS コマンドに応じて TLS 暗号化を開始するよう,MSV3 を設定変更する。 ④外部から DMZ への2種類の通信を許可するために,FW を設定変更する 。〔SPF の導入〕
次に A 社は,迷惑メール対策として,SPF を導入することにした。SPF は,送信メールサーバの正当性(当該ドメインの真正のメールサーバであること)を,受信メールサーバ側で確認する方式である。SPF の概要は次のとおりである。
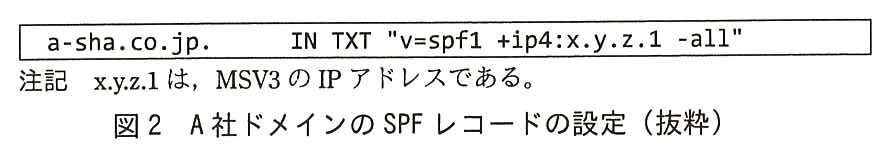
送信側のドメイン所有者は,あらかじめ,当該ドメインのメールサーバのグローバル IP アドレスを,SPF レコードとして DNS に登録しておく。 受信側のメールサーバは,メール受信時に,次の手順で送信ドメインを認証する。 (1) ⑤“SMTP 通信中にやり取りされる送信元ドメイン名”を得る 。 (2) 送信元ドメイン名に対する SPF レコードを,DNS に問い合わせる。 (3) 得られた⑥SPF レコードを用いて送信元ドメインの認証を行う 。 X さんが設定した SPF レコードの設定を図2に示す。
図2 A 社ドメインの SPF レコードの設定(抜粋)
X さんは,社外からメールを送信してくる外部メールサーバに対して,SPF による送信ドメイン認証処理を行うよう,MSV3 の設定変更を行った。
これらの SPF 対応によって,A 社ドメインを偽る迷惑メールの防止効果が見られた。また,ドメイン偽装メールの受信拒否も可能となり,メールの信頼性向上が確認できたので,メールを活用したサポート業務の B 社への委託を本格的に開始した。
出題趣旨(IPA)
電子メールシステムにおいて,不正な電子メールが送信されることを防いだり,受信した電子メールが不正に送信された電子メールではないことを確認する手段を提供したりすることは,不正のない電子メール利用のために必須となっている。また,このような電子メールの安全性・信頼性を上げるための技術は,ネットワーク技術を応用したものとなっており,ネットワーク技術者として押さえておくべき技術の一つと考えられる。本問では,企業での安全な電子メールシステム活用を目指したシステム構築を通じて,ネットワーク技術者として必要となる能力を問う。
設問と解答例
設問1
解答欄4つ
本文中の [ ア ] 〜 [ エ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔A 社のメール転送の概要〕
外部のメールサーバは,DNS3 に設定された資源レコードのうち,[ ア ] レコードの情報に従って,A 社ドメイン宛てのメールを [ イ ] に転送する。
〔ネットワークの概要〕
A 社は,社内利用のための MSV3 を社内に立ち上げ,自社ドメイン(a-sha.co.jp)でメールシステムを運用している。
〔ネットワークの概要〕
B 社は,社内にメールサーバをもたず,Q 社のメールサービスを利用している。
〔サポート業務委託時のメール運用の検討〕
MSV3 は,SMTP プロトコル上でユーザ認証を行う方式である [ エ ] を導入し,
ア:メールを送る側のサーバは,宛先メールアドレスのドメイン(a-sha.co.jp)について DNS の MX レコードを引き,そのドメインのメールを受け取るサーバを知る(RFC 5321 の 5.1 節)。イ:A 社ドメインのメールサーバは MSV3 なので,MX レコードは MSV3 を指し,外部からのメールは MSV3 に届く。A 社内 PC は同じ MSV3 から POP3 でメールを取り出す。
ウ:B 社は自社のメールサーバをもたず Q 社のメールサービスを使っている。図1で Q 社のメールサーバは MSV2 なので,B 社の PC がメールを送り,POP3S で受け取る相手は MSV2 である。エ:SMTP の上で利用者を認証する仕組みは SMTP-AUTH(SMTP の AUTH 拡張,RFC 4954)である。認証に成功したクライアントからのメールだけを外部へ中継させられる。
間違えやすい点。アの MX レコードはメールの受け取り先を示すレコードで,A レコード(ホスト名から IP アドレス)とは役割が違う。ウは B 社の中の機器ではなく,Q 社のサービスネットワークにある MSV2 を答える。
設問2(1)
25字以内
本文中の下線①について,この設定がないことによって生じる情報セキュリティ上のリスクを,25 字以内で答えよ。
解答例
解説
本文の根拠
〔サポート業務委託時のメール運用の検討〕
①たとえ B 社の PC から MSV3 へ SMTP によるメール送信ができたとしても,MSV3 は,a-sha.co.jp ドメイン以外への宛先へは,そのメールを転送しない設定になっています。
インターネットから受け取ったメールを,自ドメイン以外の宛先へも無条件に転送するメールサーバをオープンリレー(第三者中継)という。オープンリレーのサーバは,迷惑メールの送信者が送信元を隠して大量のメールをばらまくための中継点,つまり踏み台に使われる。下線①の設定は,外部から届いたメールを a-sha.co.jp 宛てにしか転送しないことで,これを防いでいる。
この設定がなければ,誰でも MSV3 を経由して任意の宛先へメールを送れる。A 社のメールサーバが不正メールの送信元として扱われ,ブラックリストに載って A 社のメールが相手に届かなくなるおそれもある。
25字に収める。解答例は「不正メールの踏み台にされてしまうリスク」で19字。要素は「不正メール(迷惑メール)」と「踏み台(第三者中継)に使われる」の2つ。
設問2(2)
本文中の下線②のルータ名を答えよ。
解答例
解説
本文の根拠
〔ネットワークの概要〕
具体的には,自社が動的に割り当てた IP アドレスのホストから,自社のサービスネットワーク外のホストへの宛先ポート番号 25 の SMTP 通信を許可しないという運用上のルールを適用している。
〔ネットワークの概要〕
B 社は,Q 社の動的 IP アドレス割当てブロック(a.b.0.0/20)から割当てを受けたグローバル IP アドレスを,ルータ6 の NAPT に使用することで Q 社のサービスネットワークに接続している。
図1
Q 社の枠の中も同じ形で,ルータ4,サービスネットワーク(MSV2 と DNS2 がある),ルータ5 の順。
B 社の PC から MSV3 へのパケットは,ルータ6 で NAPT され,Q 社の動的割当てアドレス(a.b.0.0/20)を送信元として,ルータ5 → Q 社サービスネットワーク → ルータ4 → インターネット → P 社 → A 社と進む。OP25B は Q 社が自社のサービスネットワークの外へ出ていく宛先ポート 25 の通信を止めるルールなので,Q 社のサービスネットワークとインターネットの境にあるルータ4 で設定する。
ルータ5 は顧客(B 社)とサービスネットワークの間にある。ここで止めると,ルールが対象とする「サービスネットワーク外のホスト」への通信だけでなく,サービスネットワーク内のホストへの通信まで止めてしまう。P 社側のルータ1〜3 は B 社からの通信を OP25B で止める立場にない。
間違えやすい点。「経路の途中の ISP 内でブロックされる」とあるので ISP の機器を答える。B 社のルータ6 ではない。
設問2(3)
解答欄3つ
表1中の [ オ ] 〜 [ キ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔ネットワークの概要〕
具体的には,自社が動的に割り当てた IP アドレスのホストから,自社のサービスネットワーク外のホストへの宛先ポート番号 25 の SMTP 通信を許可しないという運用上のルールを適用している。
〔ネットワークの概要〕
B 社は,Q 社の動的 IP アドレス割当てブロック(a.b.0.0/20)から割当てを受けたグローバル IP アドレスを,ルータ6 の NAPT に使用することで Q 社のサービスネットワークに接続している。
表1
項番1:動作 禁止,プロトコル [ オ ],送信元 IP アドレス [ カ ],宛先 IP アドレス any,宛先ポート番号 [ キ ]。
OP25B のルール「自社が動的に割り当てた IP アドレスのホストから,自社のサービスネットワーク外のホストへの宛先ポート番号 25 の SMTP 通信を許可しない」を,表1の項番1の各欄に当てはめる。SMTP は TCP の上で動くのでプロトコルは TCP,宛先ポート番号は 25 である。送信元は Q 社が動的に割り当てるアドレスブロック a.b.0.0/20 になる。
宛先 IP アドレスが any なのは,外部のどのメールサーバ宛てでも止めるため。項番2 で残りの IP 通信を全て許可しているので,止まるのは動的アドレスからの宛先ポート 25 の TCP 通信だけである。表1がルータ4 のアクセスリストであることは設問2(2)のとおり。
間違えやすい点。カは B 社の社内アドレス 192.168.1.0/24 ではない。ルータ6 の NAPT で送信元が変換された後のパケットをルータ4 が見るので,Q 社の動的割当てブロックを書く。
設問2(4)
本文中の下線③について,このポートを何と呼ぶかを答えよ。
解答例
解説
本文の根拠
〔サポート業務委託時のメール運用の検討〕
MSV3 は,SMTP プロトコル上でユーザ認証を行う方式である [ エ ] を導入し,③TCP の 587 番ポートで接続を受け付ける。
TCP の 587 番ポートは,メールクライアント(MUA)がメールサーバへメールを投稿(submission)するためのポートで,サブミッションポートと呼ぶ(RFC 6409)。25 番はサーバ間の中継に使い,587 番は利用者を認証したうえで送信を受け付ける,という使い分けである。
OP25B で ISP が止めるのは動的アドレスからの宛先ポート 25 の通信だけなので,587 番を使えば B 社の PC から MSV3 へ送信できる。そのうえで SMTP-AUTH で認証するので,第三者が勝手に中継に使うことはできない。
採点講評は,この設問の正答率が低く,送信のための2種類のポートの使い分けを SMTP-AUTH と併せて理解してほしいとしている。
採点講評(IPA)
設問2は,よくある電子メール要件に応じたネットワーク構成に関連する問題であるが,(4)の正答率が低かった。電子メール送信のための2種類のポートの使い分けや,その意味については必須の技術と思われるので,SMTP-AUTHと併せて,基本をしっかりと理解してほしい。また,(5)はSTARTTLS方式でTLS暗号化通信を行う場合のポート番号を問う問題であるが,STARTTLS方式ではないTLS暗号化通信の場合のポート番号を答えてしまう誤答が散見された。STARTTLS方式の解説は本文中に書いてあるので,よく読めば正答を導けるはずである。
設問2(5)
解答欄2つ
本文中の下線④について,2 種類の通信の宛先ポート番号を,それぞれ答えよ。
〔備考〕①②は順不同
解説
本文の根拠
〔サポート業務委託時のメール運用の検討〕
受信については,POP3 を TLS で暗号化して用いる。
〔サポート業務委託時のメール運用の検討〕
メール送受信の通信の暗号化は,STARTTLS 方式(接続時に平文で通信を開始して,途中で暗号化通信に切り替える方式)を採用し,メールクライアントからの STARTTLS コマンドに応じて TLS 暗号化を開始するよう,MSV3 を設定変更する。
〔サポート業務委託時のメール運用の検討〕
④外部から DMZ への2種類の通信を許可するために,FW を設定変更する。
B 社の PC から DMZ の MSV3 へ新たに通す通信は,メールの送信と受信の2種類である。送信は下線③のとおりサブミッションポートの 587。受信は POP3 を TLS で暗号化するが,STARTTLS 方式なので,接続は通常の POP3 のポート 110 に平文で始め,途中で STLS コマンドにより TLS に切り替える(RFC 2595)。したがって宛先ポートは 110 と 587 になる。
最初から TLS で接続する方式(Y さんの話にある SMTPS・POP3S)なら,POP3S は 995,SMTPS は 465 を使う。本文は「接続時に平文で通信を開始して,途中で暗号化通信に切り替える方式」と明記しているので,暗号化専用のポートは使わない。
採点講評は,STARTTLS 方式でない場合のポート番号(995 など)を答える誤答が多かったとしている。
採点講評(IPA)
設問2は,よくある電子メール要件に応じたネットワーク構成に関連する問題であるが,(4)の正答率が低かった。電子メール送信のための2種類のポートの使い分けや,その意味については必須の技術と思われるので,SMTP-AUTHと併せて,基本をしっかりと理解してほしい。また,(5)はSTARTTLS方式でTLS暗号化通信を行う場合のポート番号を問う問題であるが,STARTTLS方式ではないTLS暗号化通信の場合のポート番号を答えてしまう誤答が散見された。STARTTLS方式の解説は本文中に書いてあるので,よく読めば正答を導けるはずである。
設問3(1)
本文中の下線⑤について,送信元ドメインが得られる SMTP プロトコルのコマンドを答えよ。
解答例
解説
本文の根拠
〔SPF の導入〕
(1) ⑤“SMTP 通信中にやり取りされる送信元ドメイン名”を得る。
SMTP では,送信側が接続後に MAIL FROM コマンドで送信元(エンベロープ From)のアドレスを示し,続いて RCPT TO で宛先を示す(RFC 5321)。SPF は,この MAIL FROM のアドレスのドメイン部分(あるいは HELO/EHLO で名乗ったホスト名)を送信元ドメインとして,そのドメインの SPF レコードを調べる(RFC 7208)。
下線⑤は「SMTP 通信中にやり取りされる」送信元ドメイン名なので,メール本文のヘッダ(From: ヘッダ)ではなく,SMTP のコマンドで渡される値である。
間違えやすい点。From ヘッダはメールの中身(DATA の後)に含まれるもので,SMTP のコマンドではない。採点講評は(1)の正答率が特に低かったとし,SMTP の基本的なシーケンスの理解を求めている。
採点講評(IPA)
設問3は,メールサーバの認証を行うSPFに関して出題したが,正答率は低かった。特に(1)の正答率が低かった。SMTPプロトコルにおける基本的なシーケンスの理解は,メールシステム構築時の動作確認を行う上での必要事項なので,是非とも理解をしておいてほしい。
設問3(2)
20字以内
本文中の下線⑥で行われる処理内容について,SPF レコードと照合される情報を,20 字以内で具体的に答えよ。
解答例
解説
本文の根拠
〔SPF の導入〕
送信側のドメイン所有者は,あらかじめ,当該ドメインのメールサーバのグローバル IP アドレスを,SPF レコードとして DNS に登録しておく。
図2
a-sha.co.jp. IN TXT "v=spf1 +ip4:x.y.z.1 -all"。注記 x.y.z.1 は,MSV3 の IP アドレスである。
SPF レコードには,そのドメインのメールを送ってよいサーバの IP アドレスが書いてある。受信側は,いま SMTP で接続してきている相手,つまり送信元メールサーバの IP アドレスが,その一覧に含まれるかを照合する。図2なら,接続元が x.y.z.1(MSV3)なら認証成功,それ以外なら -all により失敗となる。
接続元の IP アドレスは TCP のコネクションから分かるので,送信者が偽ることは難しい。これにより,a-sha.co.jp を名乗っていても MSV3 以外から送られたメールを見分けられる。
20字に収める。解答例は「送信元メールサーバのIPアドレス」で16字。「送信元の IP アドレス」だけだと,PC のアドレスとも読めるので,メールサーバのものだと分かるように書く。
採点講評(IPA)
設問3は,メールサーバの認証を行うSPFに関して出題したが,正答率は低かった。特に(1)の正答率が低かった。SMTPプロトコルにおける基本的なシーケンスの理解は,メールシステム構築時の動作確認を行う上での必要事項なので,是非とも理解をしておいてほしい。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)
問2 モバイルネットワークの検討
モバイルネットワークの検討に関する次の記述を読んで,設問1〜4に答えよ。
E 社は,中堅の運送業者である。E 社では,営業活動の効率向上を目的として,販売管理システム(以下,システムという)を導入することにした。システムでは,顧客宅を訪問した営業員が,支給されたタブレット端末とモバイル Wi-Fi ルータを用いて,サービス紹介などのプレゼンテーション,見積書の作成,及び車両・作業員の手配を行えるようにする。
〔モバイルネットワークの検討〕
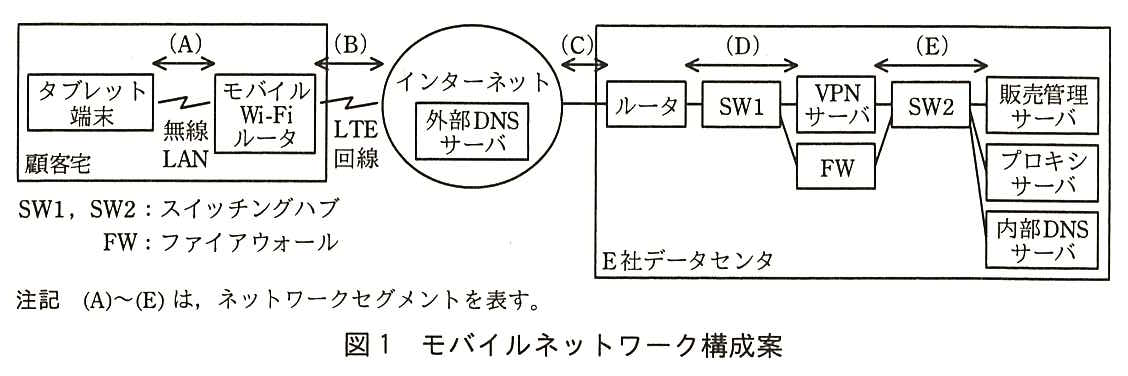
システムの導入に当たり,社内プロジェクトチームが発足し,O 君がモバイルネットワークについて検討することになった。O 君が考えたモバイルネットワーク構成案を,図1に示す。
図1 モバイルネットワーク構成案
モバイルネットワーク構成案の概要は,次のとおりである。
タブレット端末とモバイル Wi-Fi ルータの接続は,無線 LAN を用いる。 モバイル Wi-Fi ルータとインターネットの接続は,通信事業者の LTE 回線を用いる。 VPN サーバ及び FW とインターネットの接続は,SW1,ルータを介して行う。 タブレット端末は,VPN サーバと VPN 接続を行い,VPN 接続後の名前解決は,内部 DNS サーバを用いて行う。 タブレット端末から販売管理サーバ及びインターネット上のサーバへの通信は,VPN 接続を通して,プロキシサーバ経由で行う。 タブレット端末から販売管理サーバへの通信には,HTTPS を用いる。 プロキシサーバ及び内部 DNS サーバからインターネットへの通信は,FW を介して行う。 販売管理サーバ,プロキシサーバ及び内部 DNS サーバには,プライベート IP アドレスを割り当てる。 〔無線 LAN 接続の検討〕
導入が検討されているモバイル Wi-Fi ルータでは,アクセスポイント保護のために次のセキュリティ対策機能が搭載されている。
SSID の値を変更する機能 SSID を隠ぺいする①ステルス機能 MAC アドレスフィルタリング機能 ②ステルス機能と MAC アドレスフィルタリング機能を用いたセキュリティ対策だけでは不十分 なので,無線 LAN 通信の暗号化を行う。導入が検討されているタブレット端末及びモバイル Wi-Fi ルータは,WEP,WPA 及び WPA2 に対応しており,このうちの WPA2 を採用する。WPA2 は,無線LAN の暗号化アルゴリズムとして [ ア ] が初めて採用された方式である。認証方式には,あらかじめタブレット端末とモバイル Wi-Fi ルータに同じパスフレーズを設定する [ イ ] 認証を用いる。このパスフレーズは一定以上の長さで十分に複雑な文字列とし,SSID と同様に,モバイル Wi-Fi ルータごとに異なる値を設定する。
タブレット端末が無線 LAN に接続すると,モバイル Wi-Fi ルータは,DHCP によってプライベート IP アドレスの配布を行う。③このプライベート IP アドレスは他のネットワークと重複しないように設計 する。
〔LTE 回線を用いたインターネット接続の検討〕
モバイル Wi-Fi ルータには,通信事業者が契約者を識別する情報が記録されている [ ウ ] が挿入されている。モバイル Wi-Fi ルータには,利用者 ID やパスワードといった認証情報に加えて,LTE 回線からインターネットのようなネットワークへのゲートウェイの指定を意味する,[ エ ] の情報を設定する。
モバイル Wi-Fi ルータは,電源投入時に自動的にインターネット接続を開始し,グローバル IP アドレスが割り当てられる。タブレット端末がインターネット上のサーバと通信を行う際に,モバイル Wi-Fi ルータでは [ オ ] による IP アドレスとポート番号の変換処理が行われる。
タブレット端末が,インターネットに接続できるようになると,営業員が業務に必要のない Web 閲覧を行うなど,不適切な利用が行われる可能性がある。その対策として,通信可能な接続先 IP アドレスを制限する LTE 回線のオプションサービスを利用し,モバイル Wi-Fi ルータからの通信が可能な範囲を,VPN サーバとその名前解決に用いる外部 DNS サーバに限定する。
〔VPN 接続の検討〕
導入が検討されているタブレット端末には,L2TP over IPsec を用いた VPN 接続機能が搭載されており,これを利用する。E 社データセンタの VPN サーバには,グローバル IP アドレスを割り当てる。
VPN サーバへの不正アクセスを防止するためのセキュリティ対策を行う。例えば,利用者 ID,固定パスワードを用いて利用者認証を行う場合,これらが漏えいすると,直ちにインターネットから不正アクセスが可能となり,危険である。その対策として,ハードウェアトークンを利用する。ハードウェアトークンでは,一定時間ごとに変化する数字が表示されるので,これをワンタイムパスワードとして利用する。
タブレット端末が VPN 接続を行うと,VPN サーバは,タブレット端末に対して図1中のネットワークセグメント(E)からプライベート IP アドレスを割り当てる。
訪問した顧客宅での利用が前提となるタブレット端末,モバイル Wi-Fi ルータ及びハードウェアトークンは,紛失する可能性がある。④営業員が,これらを紛失した際には,直ちにモバイルネットワーク管理者に報告するという運用ルール を策定する。不正アクセスが行われた際の影響を最小限にとどめるために,⑤VPN 接続で許可する通信を必要最小限に設定 する。
〔プロキシサーバの検討〕
プロキシサーバは,タブレット端末の通信ログを取得する目的で利用し,⑥プロキシサーバのログから各営業員を特定できる ようにする。プロキシサーバは,HTTP プロキシと HTTPS プロキシの各機能をもつ。HTTP プロキシの場合,プロキシサーバは,タブレット端末からのリクエストを受け付け,その内容を基に新たに HTTP サーバへリクエストを開始する。一方,HTTPS プロキシの場合,プロキシサーバは,タブレット端末からの [ カ ] 要求によって HTTPS サーバへの TLS トンネルを中継し,その後のリクエストは,TLS トンネルの中をそのまま転送する。⑦HTTPS の場合は,HTTP と比較して取得できるログの内容が限られる が,システム運用上問題はない。
O 君は,以上の検討結果をまとめて,プロジェクトに提案した。その結果,O 君が考えたネットワーク構成案は,プロジェクトで採用され,システムが構築されることになった。
出題趣旨(IPA)
近年,企業においてスマートフォンやタブレットといったモバイル端末の業務利用が進んでいる。モバイル端末を用いた業務システムを設計する際には,業務要件を満たすとともに,セキュリティ脅威についても考慮する必要がある。セキュリティ脅威に対する対策は,様々な方法を組み合わせる場合が多い。本問では,ある企業のモバイルネットワークを想定し,これを構成する無線LAN接続,LTE回線を用いたインターネット接続,VPN接続,プロキシサーバの各要素について,ネットワーク上のセキュリティ脅威を想定し,取るべき対策を考えられるか,及び不正が行われた際の影響を最小限にする設計を考えられるかを問う。
設問と解答例
設問1
解答欄6つ
本文中の [ ア ] 〜 [ カ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔無線 LAN 接続の検討〕
WPA2 は,無線LAN の暗号化アルゴリズムとして [ ア ] が初めて採用された方式である。認証方式には,あらかじめタブレット端末とモバイル Wi-Fi ルータに同じパスフレーズを設定する [ イ ] 認証を用いる。
〔LTE 回線を用いたインターネット接続の検討〕
モバイル Wi-Fi ルータには,通信事業者が契約者を識別する情報が記録されている [ ウ ] が挿入されている。
〔LTE 回線を用いたインターネット接続の検討〕
LTE 回線からインターネットのようなネットワークへのゲートウェイの指定を意味する,[ エ ] の情報を設定する。
〔LTE 回線を用いたインターネット接続の検討〕
タブレット端末がインターネット上のサーバと通信を行う際に,モバイル Wi-Fi ルータでは [ オ ] による IP アドレスとポート番号の変換処理が行われる。
〔プロキシサーバの検討〕
一方,HTTPS プロキシの場合,プロキシサーバは,タブレット端末からの [ カ ] 要求によって HTTPS サーバへの TLS トンネルを中継し,
ア:WEP・WPA は RC4 を使う暗号だったが,WPA2 では IEEE 802.11i の CCMP が必須となり,ブロック暗号 AES が初めて採用された。イ:あらかじめ同じパスフレーズ(鍵)を両側に設定しておく方式は,事前共有鍵(PSK)認証である。WPA2-PSK(パーソナルモード)と呼ぶ。
ウ:携帯電話網の契約者を識別する情報(IMSI など)は SIM カードに記録されている。エ:LTE 網から接続先のネットワーク(インターネットや企業網)への出口を指定する情報は APN(Access Point Name)である。オ:1つのグローバル IP アドレスを複数の端末で共有するため,IP アドレスとポート番号を変換するのは NAPT である。カ:HTTPS をプロキシ経由で通すとき,クライアントは CONNECT メソッドで「このホストのこのポートへトンネルを張れ」と要求し,以後プロキシは暗号化された中身をそのまま中継する(RFC 9110 の 9.3.6 節)。
間違えやすい点。オは「IP アドレスとポート番号の変換」なので,アドレスだけを変換する NAT ではなく NAPT。カはメソッド名なので「CONNECT」と書く。
設問2(1)
25字以内
本文中の下線①について,ステルス機能の動作を 25 字以内で述べよ。
解答例
解説
本文の根拠
〔無線 LAN 接続の検討〕
SSID を隠ぺいする①ステルス機能
アクセスポイントは通常,自分の SSID を載せたビーコンを定期的に送信し,端末はそれを受けて接続先の一覧を表示する。ステルス機能は,このビーコンの送信を止める(あるいはビーコンの SSID を空にする)ことで,周囲の端末に SSID を知らせないようにする機能である。
下線①は「SSID を隠ぺいする」機能なので,アクセスポイント側が何をやめるのかを書く。
25字に収める。解答例は「定期的に送信するビーコン信号を停止する。」で20字。採点講評は,無線ネットワークの一覧に SSID が表示されないといった,端末側から見た効果を答えた誤答が多かったとしている。問われているのは機能の動作である。
採点講評(IPA)
設問2 (1)では,誤って,無線ネットワークの一覧にSSIDが表示されないなど,ステルス機能によって無線LANクライアント側にみられる効果を解答したものが散見された。(2)では,無線LANは電波を利用するため通信内容を容易に傍受されうることは理解できているものの,SSIDやMACアドレスは暗号化できないために容易に取得されうることを理解している解答は少なかった。無線LANは広く普及した技術であり,ネットワーク技術者として正確に理解をし,身に付けてほしい。
設問2(2)
30字以内
本文中の下線②について,SSID や MAC アドレスは容易に取得される危険性がある。その理由を,電波を用いて通信を行う無線 LAN の特性に着目して,30 字以内で述べよ。
解答例
SSIDやMACアドレスは暗号化できず,傍受されるから
解説
本文の根拠
〔無線 LAN 接続の検討〕
②ステルス機能と MAC アドレスフィルタリング機能を用いたセキュリティ対策だけでは不十分なので,無線 LAN 通信の暗号化を行う。
無線 LAN は電波で通信するので,範囲内にいる誰でもフレームを受信(傍受)できる。WPA2 で暗号化されるのはフレームのデータ部分だけで,送信元・宛先の MAC アドレスを含む MAC ヘッダや,端末が接続するときに送るプローブ要求・アソシエーション要求の SSID は暗号化されない。
そのため,ビーコンを止めても正規の端末が接続するときのフレームから SSID が分かり,許可された端末の MAC アドレスも読み取れる。攻撃者はその MAC アドレスを自分の端末に設定してフィルタリングをすり抜けられる。下線②が「だけでは不十分」とするのはこのためである。
30字に収める。解答例は「SSIDやMACアドレスは暗号化できず,傍受されるから」で27字。要素は「暗号化できない」と「傍受される」の2つ。採点講評は,傍受されうることは書けていても,暗号化できないことまで書けた解答は少なかったとしている。
採点講評(IPA)
設問2 (1)では,誤って,無線ネットワークの一覧にSSIDが表示されないなど,ステルス機能によって無線LANクライアント側にみられる効果を解答したものが散見された。(2)では,無線LANは電波を利用するため通信内容を容易に傍受されうることは理解できているものの,SSIDやMACアドレスは暗号化できないために容易に取得されうることを理解している解答は少なかった。無線LANは広く普及した技術であり,ネットワーク技術者として正確に理解をし,身に付けてほしい。
設問2(3)
本文中の下線③について,重複してはいけないセグメントを,図1中の(A)〜(E)から選べ。
解答例
解説
本文の根拠
〔無線 LAN 接続の検討〕
タブレット端末が無線 LAN に接続すると,モバイル Wi-Fi ルータは,DHCP によってプライベート IP アドレスの配布を行う。③このプライベート IP アドレスは他のネットワークと重複しないように設計する。
〔VPN 接続の検討〕
タブレット端末が VPN 接続を行うと,VPN サーバは,タブレット端末に対して図1中のネットワークセグメント(E)からプライベート IP アドレスを割り当てる。
VPN 接続中のタブレット端末は,無線 LAN 側(セグメント (A))のアドレスと,VPN サーバから割り当てられたセグメント (E) のアドレスの両方をもつ。販売管理サーバやプロキシサーバは (E) にあるので,端末はこれらへの通信を VPN トンネルに送る必要がある。
もし (A) と (E) のアドレス範囲が重なっていると,端末から見て宛先が「無線 LAN 側に直接つながっている」とも「VPN の先にある」とも取れ,ルーティングが正しくできない。したがって (A) で配るプライベート IP アドレスは (E) と重ならないように設計する。
間違えやすい点。(B)〜(D) はグローバル IP アドレスが使われる区間か,端末が直接アドレスをもたない区間なので,重複を気にする相手ではない。
設問3(1)
20字以内
本文中の下線④について,報告を受けたモバイルネットワーク管理者が取るべき行動を,紛失した VPN 接続の利用者 ID に着目して,20 字以内で述べよ。
解答例
解説
本文の根拠
〔VPN 接続の検討〕
訪問した顧客宅での利用が前提となるタブレット端末,モバイル Wi-Fi ルータ及びハードウェアトークンは,紛失する可能性がある。④営業員が,これらを紛失した際には,直ちにモバイルネットワーク管理者に報告するという運用ルールを策定する。
紛失したタブレット端末やハードウェアトークンを拾った第三者は,端末に残った設定やワンタイムパスワードを使って VPN に接続できるおそれがある。報告を受けた管理者は,その営業員の VPN 接続の利用者 ID を停止(無効化)し,以後その ID で VPN に接続できないようにする。
本文は,固定パスワードが漏えいすると直ちに不正アクセスが可能になる危険をハードウェアトークンで防ぐとしている。しかしトークンそのものを端末と一緒に失えば,その防御も効かなくなる。だから「直ちに」報告させ,利用者 ID を止める運用が要る。
20字に収める。解答例は「VPN接続の利用者IDを停止する。」で17字。設問が「紛失した VPN 接続の利用者 ID に着目して」と指定しているので,端末の遠隔ロックなどではなく ID の停止を書く。
設問3(2)
25字以内
本文中の下線⑤で,許可するとしている通信を,図1中の字句を用いて 25 字以内で答えよ。
解答例
解説
本文の根拠
〔モバイルネットワークの検討〕
タブレット端末は,VPN サーバと VPN 接続を行い,VPN 接続後の名前解決は,内部 DNS サーバを用いて行う。
〔モバイルネットワークの検討〕
タブレット端末から販売管理サーバ及びインターネット上のサーバへの通信は,VPN 接続を通して,プロキシサーバ経由で行う。
〔VPN 接続の検討〕
不正アクセスが行われた際の影響を最小限にとどめるために,⑤VPN 接続で許可する通信を必要最小限に設定する。
VPN 接続後のタブレット端末が行う通信は,本文の構成案から2つに限られる。名前解決は内部 DNS サーバへ,販売管理サーバとインターネット上のサーバへの通信はすべてプロキシサーバ経由である。したがって端末から直接通す必要があるのは,プロキシサーバと内部 DNS サーバへの通信だけで,それ以外は止めてよい。
販売管理サーバへの通信もプロキシサーバ経由なので,端末から販売管理サーバへ直接の通信を許可する必要はない。不正アクセスが起きても,攻撃者が届く範囲はプロキシと DNS だけになり,影響を小さくできる。
25字に収める。解答例は「プロキシサーバと内部DNSサーバへの通信」で20字。採点講評は,本文の条件を見落とした解答が散見されたとしている。販売管理サーバを直接の宛先に含めるのがその典型である。
採点講評(IPA)
設問3 (2)は,正答率は低くなかったが,本文中に示されている条件を見落としたと思われる解答が散見された。限られた時間の中ではあるが,本文や図表から,ネットワーク構成を正しく読み解けるようになってほしい。
設問4(1)
解答欄2つ
本文中の下線⑥について,プロキシサーバに必要な機能名を 10 字以内で答えよ。また,営業員を特定するために必要な設定内容を 20 字以内で述べよ。
解説
本文の根拠
〔プロキシサーバの検討〕
プロキシサーバは,タブレット端末の通信ログを取得する目的で利用し,⑥プロキシサーバのログから各営業員を特定できるようにする。
〔VPN 接続の検討〕
タブレット端末が VPN 接続を行うと,VPN サーバは,タブレット端末に対して図1中のネットワークセグメント(E)からプライベート IP アドレスを割り当てる。
プロキシサーバのログには通常,接続元の IP アドレスが残る。しかしタブレット端末のアドレスは VPN 接続のたびに (E) から割り当てられるので,IP アドレスだけでは営業員を特定しにくい。そこでプロキシ認証(HTTP の Proxy-Authorization による利用者認証)を使い,プロキシを使うたびに利用者 ID を求めれば,ログに利用者 ID が残る。
そのためには,プロキシサーバに営業員ごとの利用者 ID(とパスワード)を登録しておく必要がある。共用の ID では個人を特定できない。
機能名は10字以内,設定内容は20字以内。解答例は「プロキシ認証」(6字)と「営業員ごとに利用者IDを登録する。」(17字)。採点講評は(1)の正答率が低かったとし,利用者認証による利用者情報を含めたログ取得の意義を理解してほしいとしている。
採点講評(IPA)
設問4は,(1)の正答率は低かった。プロキシを通すだけでなく,利用者認証による利用者情報を含めたログ取得を行うことによって,セキュリティ脅威に対して業務システムをより堅牢にできる点について理解を深めてほしい。また,(2)の正答率は,比較的高かった。セキュリティ脅威を想定する上で,取得できるログの内容が重要であることはよく理解されていることがうかがえた。2/2©2017独立行政法人情報処理推進機構
設問4(2)
解答欄2つ
本文中の下線⑦について,HTTPS の Request-URI から取得できるログの内容を二つ挙げ,それぞれ 10 字以内で答えよ。
〔備考〕①②は順不同
解説
本文の根拠
〔プロキシサーバの検討〕
一方,HTTPS プロキシの場合,プロキシサーバは,タブレット端末からの [ カ ] 要求によって HTTPS サーバへの TLS トンネルを中継し,その後のリクエストは,TLS トンネルの中をそのまま転送する。⑦HTTPS の場合は,HTTP と比較して取得できるログの内容が限られるが,システム運用上問題はない。
HTTPS をプロキシ経由で使うとき,プロキシが平文で見られるのは最初の CONNECT 要求だけである。CONNECT の Request-URI は「www.example.com:443」のようなホスト名とポート番号の組(authority 形式)で,パスやクエリは含まない(RFC 9110 の 9.3.6 節)。その後の GET などのリクエストは TLS で暗号化されてトンネルの中を流れるので,プロキシには中身が分からない。
したがってログに残せるのは接続先ホスト名と接続先ポート番号だけで,どのページを見たか(URL のパス)までは分からない。これが下線⑦の「取得できるログの内容が限られる」の意味である。
各10字以内。解答例は「接続先ホスト名」「接続先ポート番号」でどちらも7〜8字。順不同。
採点講評(IPA)
設問4は,(1)の正答率は低かった。プロキシを通すだけでなく,利用者認証による利用者情報を含めたログ取得を行うことによって,セキュリティ脅威に対して業務システムをより堅牢にできる点について理解を深めてほしい。また,(2)の正答率は,比較的高かった。セキュリティ脅威を想定する上で,取得できるログの内容が重要であることはよく理解されていることがうかがえた。2/2©2017独立行政法人情報処理推進機構
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)
問3 メールサーバの更改
メールサーバの更改に関する次の記述を読んで,設問1〜3に答えよ。
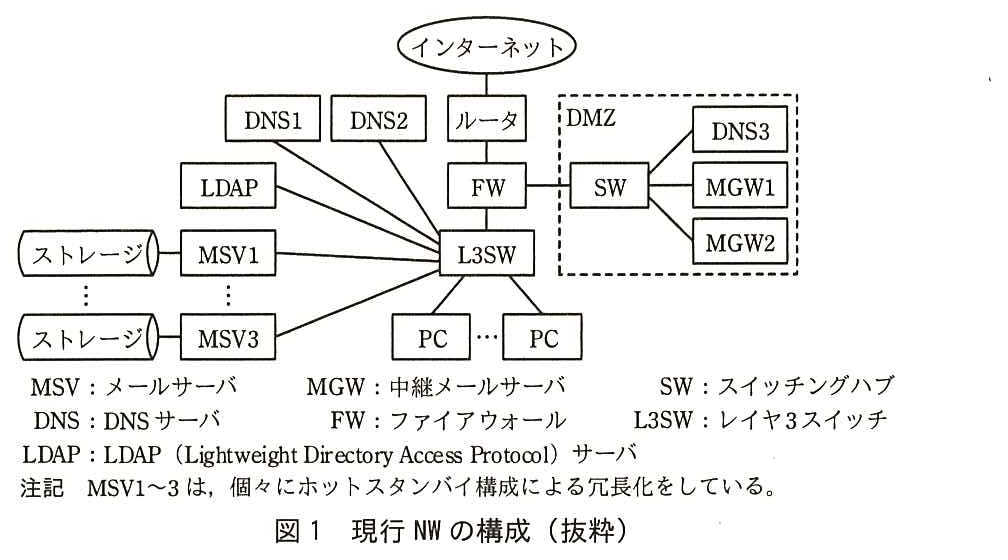
D 社では,老朽化したメールサーバの更改を計画している。D 社の現行ネットワーク(以下,現行 NW という)の構成を,図1に示す。
図1 現行 NW の構成(抜粋)
〔現行 NW の仕様〕
現行 NW の仕様を次に示す。
(1) D 社のプライマリ DNS は DNS1 である。DNS2 は非公開の D 社内ゾーン情報だけを保有するセカンダリ DNS である。DNS3 は公開ゾーン情報だけを保有するセカンダリ DNS である。プライマリ DNS は,セカンダリ DNS とだけ通信を行う。ゾーン情報の更新時には,プライマリ DNS がセカンダリ DNS へ更新通知(NOTIFY メッセージ)を送信する。これを契機として,a が行われる。 (2) 社員のメールボックス(以下,MBOX という)は,MSV1〜3 に分散収容しており,メールアドレスとその MBOX を収容する MSV との対応を,LDAP に登録している。MSV1〜3 は,LDAP を参照して,受信したメールの宛先メールアドレスに対応する MBOX が収容されている MSV を決定し,他の MSV への転送,又は自分の MBOX への格納を行う。この動作をメールルーティングと呼ぶ。 (3) ①MGW から MSV へのメール転送は,DNS ラウンドロビンを用いても,負荷の偏りが生じやすい 。また,社外から届くメールを負荷分散しなくても,MSV の性能に問題がないので,MGW の転送先は MSV1 に固定している。 (4) MGW1,2 とも正常動作時には,社内から社外へのメールは MGW1 が,社外から社内へのメールは MGW2 が中継先として選択される。一方の MGW が停止しているときは,他方の MGW が,両方向のメールの中継先に選択される。 (5) FW によって,DMZ 上の機器と MSV 及び DNS との間で許可されている通信を,表1に示す。
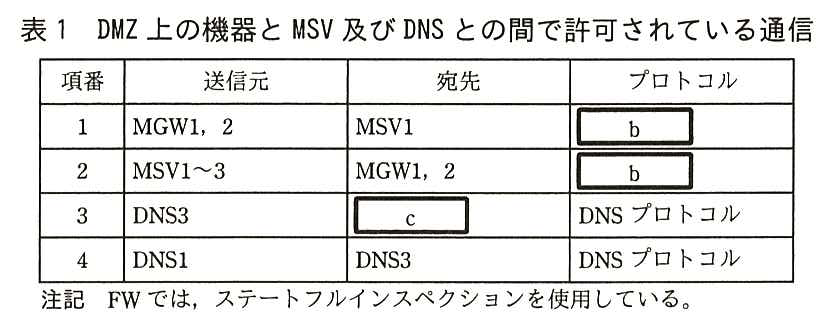
表1 DMZ 上の機器と MSV 及び DNS との間で許可されている通信
〔新メールサーバの負荷分散の仕様〕
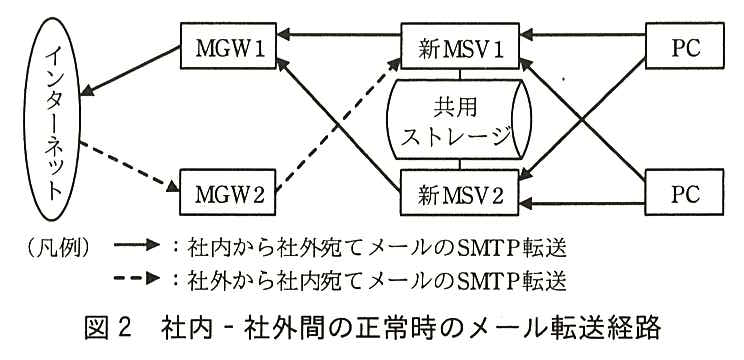
更改対象は MSV であり,MGW は更改しない。更改によって新規に設置される MSV(以下,新 MSV という)は2台である。更改後のネットワーク(以下,更改後 NW という)における,社内-社外間の正常時のメール転送経路を図2に示す。
図2 社内-社外間の正常時のメール転送経路
図2のメール転送の負荷分散と冗長化の仕様を,次に示す。
(1) MBOX は新 MSV1,2 の共用ストレージに配置する。どちらの新 MSV からも全ての MBOX にアクセスできる。 (2) 新 MSV1,2 とも正常時には,PC からのアクセスが分散し,一方の故障時には他方にだけアクセスが行われるように,VRRP と DNS ラウンドロビンを併用する。 d と e に,VRRP を 2 グループ設定する。それぞれのグループを VRRPg1,VRRPg2 と呼ぶ。新 MSV1 の実 IP アドレスは IP1,新 MSV2 の実 IP アドレスは IP2,VRRPg1 の仮想 IP アドレスは VIP1,VRRPg2 の仮想 IP アドレスは VIP2 である。 VRRPg1 は d の優先度を高く設定し,VRRPg2 は e の優先度を高く設定する。 新 MSV1 のホスト名は msv1,新 MSV2 のホスト名は msv2,新 MSV1,2 共通のホスト名は msvc である。 PC のメールソフトのメール送受信サーバには,msvc を設定する。 (3) MGW から新 MSV1,2 へのメール転送は,正常時には新 MSV1 に転送されるように,転送先を VIP1 に固定する。新 MSV1 の故障時には,VRRP によって転送先が切り替わる。 (4) メールの転送方向に応じた MGW の選択方法は,〔現行 NW の仕様〕の(4)から変更しない。 〔MSV の移行〕
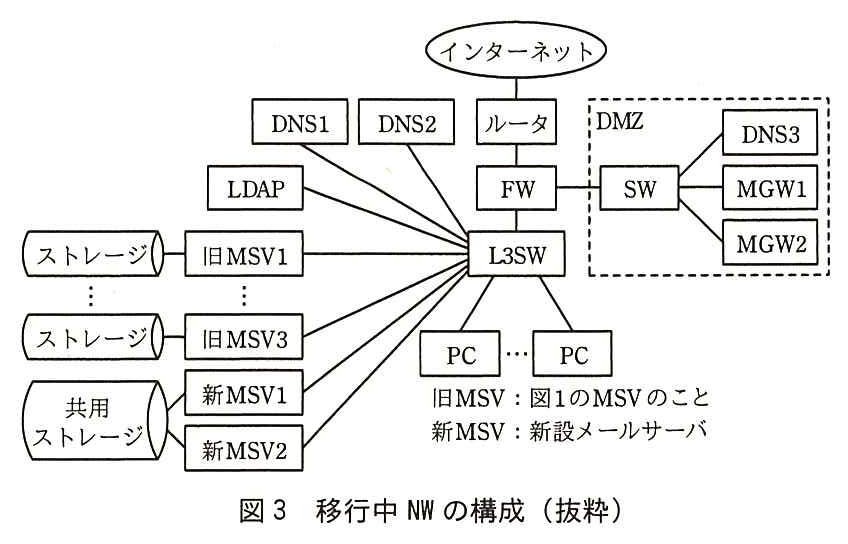
現行 NW から更改後 NW への移行期間中のネットワーク(以下,移行中 NW という)の構成を,図3に示す。
図3 移行中 NW の構成(抜粋)
図3から旧 MSV1〜3 と,それらに接続したストレージを撤去したものが,更改後 NW の構成となる。
現行 NW から移行中 NW への変更点を,次に示す。
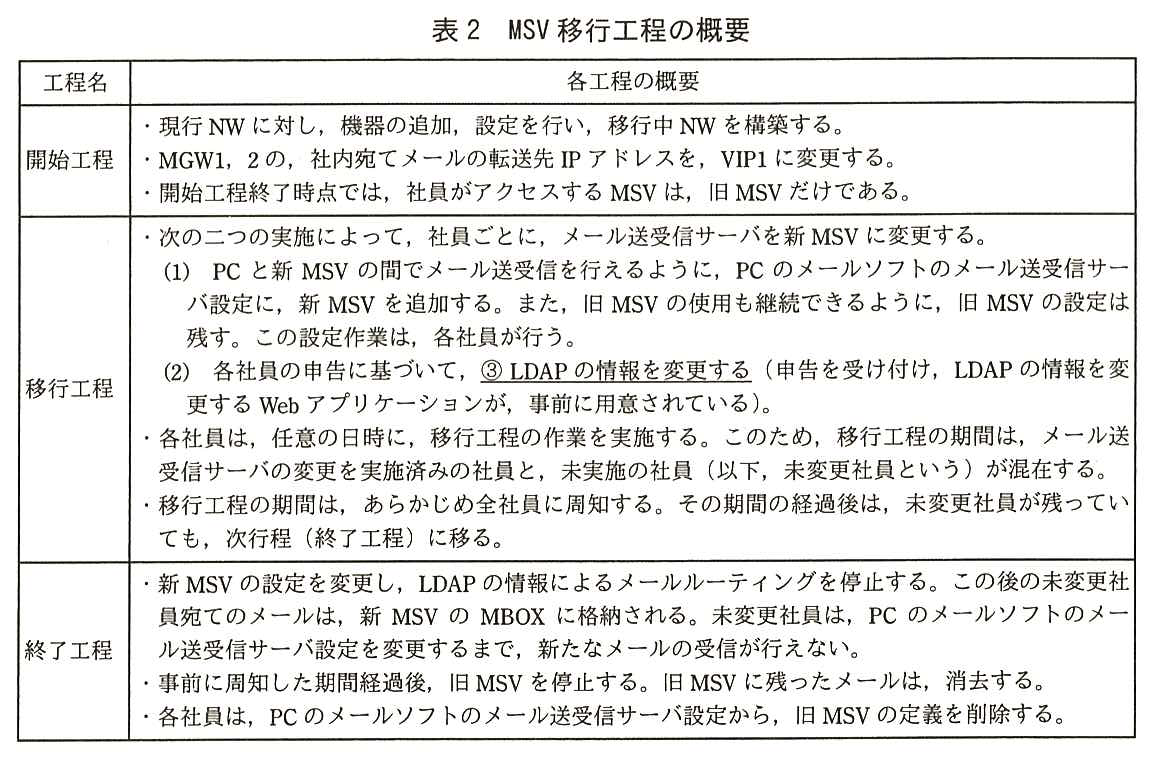
旧 MSV と新 MSV とを並行稼働させる。すなわち,旧 MSV,新 MSV とも,社内・社外宛てのメール送信,及び社内・社外からのメール受信を可能にする。 ②新 MSV も,旧 MSV と同様に,LDAP の情報を用いてメールルーティングを行う 。MSV の移行で,MBOX を新 MSV のものに変更するが,旧 MSV1〜3 の MBOX 内のメールを移動や複製はしない。
移行中 NW における,MSV 移行工程の概要を,表2に示す。
表2 MSV 移行工程の概要
以上の計画に基づいて,D 社のメールサーバ移行は実施され,新サーバへの更改は完了した。
出題趣旨(IPA)
電子メールサービスを支えるインフラ技術は,性能,信頼性,コスト,セキュリティ対策など,様々な面で,大きく発展してきた。また,電子メールは古くから利用されているサービスであり,相当に古い設備のまま運用し続けてきて,更改が必要な時期になっている企業は多いと思われる。電子メールが利用され続ける限り,メールサーバの更改や移行は,重要なテーマと考えられる。メールサーバの更改・移行は,情報システム部門だけでなく,利用者の負担も大きく,容易ではない。標準といえる方法や手順があるわけでもなく,個々の状況や制約に応じて,計画し実行することが必要である。本問では,メールサーバ更改を題材として,電子メールサービスを支える各種技術に対する基礎的な理解及び応用力と,利用者を含めたサービス全体を把握して,移行や運用の手順を設計・実施できる能力を問う。
設問と解答例
設問1(1)
解答欄2つ
本文中の a 及び表1中の b に入れる適切な字句を答えよ。
解説
本文の根拠
〔現行 NW の仕様〕
ゾーン情報の更新時には,プライマリ DNS がセカンダリ DNS へ更新通知(NOTIFY メッセージ)を送信する。これを契機として,a が行われる。
表1
項番1:送信元 MGW1,2,宛先 MSV1,プロトコル b 。項番2:送信元 MSV1〜3,宛先 MGW1,2,プロトコル b 。
a:プライマリ DNS はゾーン情報を更新すると NOTIFY でセカンダリに知らせ(RFC 1996),それを受けたセカンダリがプライマリの SOA のシリアル番号を確かめ,新しければゾーン情報を丸ごと(AXFR)または差分(IXFR)で取り寄せる。この複製をゾーン転送という。
b:項番1 は MGW から MSV1 へ(社外から届いたメールを社内へ),項番2 は MSV から MGW へ(社内から社外へのメールを中継させる)の通信で,どちらもメールサーバ間のメール転送なので SMTP である。本文(3)(4)のとおり MGW と MSV は中継メールサーバとメールサーバの関係にある。
間違えやすい点。b は PC がメールを受け取るための POP3 などではない。MGW と MSV の間を流れるのはサーバ間の転送である。
設問1(2)
解答欄1つ
表1中の c に入れる適切な機器名を,図1中の機器名を用いて答えよ。
解説
本文の根拠
〔現行 NW の仕様〕
(1) D 社のプライマリ DNS は DNS1 である。DNS2 は非公開の D 社内ゾーン情報だけを保有するセカンダリ DNS である。DNS3 は公開ゾーン情報だけを保有するセカンダリ DNS である。プライマリ DNS は,セカンダリ DNS とだけ通信を行う。
表1
項番3:送信元 DNS3,宛先 c ,プロトコル DNS プロトコル。項番4:送信元 DNS1,宛先 DNS3,プロトコル DNS プロトコル。
表1
注記 FW では,ステートフルインスペクションを使用している。
ゾーン転送は,NOTIFY を受けたセカンダリ DNS の側からプライマリ DNS へ SOA の問合せと転送の要求を出して始まる。DMZ にある DNS3 はセカンダリなので,ゾーン転送のためには DNS3 からプライマリ DNS1 への通信を FW で許可しておく必要がある。これが項番3 である。
逆向きの項番4(DNS1 から DNS3)は,プライマリが送る NOTIFY のための通信である。FW はステートフルインスペクションなので,それぞれの応答は自動で通り,行き(通信を始める側)だけを登録すればよい。
間違えやすい点。DNS2 も社内のセカンダリだが,DMZ 上の機器ではないので表1の対象外。プライマリ DNS は「セカンダリ DNS とだけ通信を行う」ので,DNS3 の通信相手は DNS1 になる。
採点講評(IPA)
設問1の(2),(3)は,DNSのプライマリとセカンダリの通信に関する設問である。DNSは,IPネットワークでほぼ必ず使用される根幹の機能なので,基礎的なことは正確に理解しておいてほしい。(4)は,正答率が低かった。DNSキャッシュの影響に言及できた解答はあったが,負荷が偏りやすくなる条件を答えられた解答は少なかった。(4)の対象であるMGWからMSVへの通信と異なり,PCからMSVへの通信ではDNSラウンドロビンを用いて負荷分散をしている。後者の通信でもDNSキャッシュが介在するが,それを理由とした負荷の偏りは生じない。この対比に気付いてほしい。
設問1(3)
15字以内
表1中の項番 4 で許可されている通信では,どのような情報が送信されるか。15 字以内で答えよ。
解答例
解説
本文の根拠
〔現行 NW の仕様〕
ゾーン情報の更新時には,プライマリ DNS がセカンダリ DNS へ更新通知(NOTIFY メッセージ)を送信する。
〔現行 NW の仕様〕
DNS3 は公開ゾーン情報だけを保有するセカンダリ DNS である。
表1
項番4:送信元 DNS1,宛先 DNS3,プロトコル DNS プロトコル。
プライマリの DNS1 からセカンダリの DNS3 へ向かう通信は,ゾーン情報を更新したときの NOTIFY メッセージである(RFC 1996)。ゾーン転送そのものはセカンダリ側から始まる(設問1(2)の項番3)ので,DNS1 から始まる通信は更新通知だけになる。
DNS3 がもつのは公開ゾーン情報だけなので,送られるのは公開ゾーン情報の更新通知である。
15字に収める。解答例は「公開ゾーン情報の更新通知」で12字。「ゾーン情報」とだけ書くと,ゾーン転送の中身と区別がつかない。採点講評は,(2)(3)を DNS のプライマリとセカンダリの通信の基礎として挙げている。
採点講評(IPA)
設問1の(2),(3)は,DNSのプライマリとセカンダリの通信に関する設問である。DNSは,IPネットワークでほぼ必ず使用される根幹の機能なので,基礎的なことは正確に理解しておいてほしい。(4)は,正答率が低かった。DNSキャッシュの影響に言及できた解答はあったが,負荷が偏りやすくなる条件を答えられた解答は少なかった。(4)の対象であるMGWからMSVへの通信と異なり,PCからMSVへの通信ではDNSラウンドロビンを用いて負荷分散をしている。後者の通信でもDNSキャッシュが介在するが,それを理由とした負荷の偏りは生じない。この対比に気付いてほしい。
設問1(4)
解答欄2つ
本文中の下線①は,送信元によって選択される宛先に偏りが生じやすく,その偏りが長時間継続しやすいからである。宛先に偏りが生じやすくなる条件を 15 字以内で答えよ。また,その偏りが継続しやすい理由を 40 字以内で述べよ。
〔理由〕解答例
送信元は,DNSのキャッシュが生存している間,宛先を変えないから
解説
本文の根拠
〔現行 NW の仕様〕
(3) ①MGW から MSV へのメール転送は,DNS ラウンドロビンを用いても,負荷の偏りが生じやすい。
〔現行 NW の仕様〕
(4) MGW1,2 とも正常動作時には,社内から社外へのメールは MGW1 が,社外から社内へのメールは MGW2 が中継先として選択される。
DNS ラウンドロビンは,同じ名前に複数の A レコードを登録し,問合せのたびに返す順番を変えて振り分ける方式である。振り分けの単位は「名前解決をした送信元」であり,送信元が多ければ全体として均等に散らばるが,送信元が少ないと各送信元がたまたま選んだ宛先に負荷が寄る。MGW から MSV への転送では,送信元は MGW だけ(正常時は社外からのメールを中継する MGW2 の1台)である。
さらに送信元は,DNS の応答をキャッシュしている間(TTL の間)は問い合わせ直さず,同じ宛先に送り続ける。だから一度生じた偏りが TTL の間続く。
条件は15字以内,理由は40字以内。解答例は「送信元が少数の場合」(9字)と「送信元は,DNSのキャッシュが生存している間,宛先を変えないから」(32字)。採点講評は,多数の PC から MSV への通信では同じ DNS ラウンドロビンでも偏りが生じないことと対比すれば,条件に気付けるとしている。
採点講評(IPA)
設問1の(2),(3)は,DNSのプライマリとセカンダリの通信に関する設問である。DNSは,IPネットワークでほぼ必ず使用される根幹の機能なので,基礎的なことは正確に理解しておいてほしい。(4)は,正答率が低かった。DNSキャッシュの影響に言及できた解答はあったが,負荷が偏りやすくなる条件を答えられた解答は少なかった。(4)の対象であるMGWからMSVへの通信と異なり,PCからMSVへの通信ではDNSラウンドロビンを用いて負荷分散をしている。後者の通信でもDNSキャッシュが介在するが,それを理由とした負荷の偏りは生じない。この対比に気付いてほしい。
設問2(1)
解答欄2つ
本文中の d ,e に入れる適切な機器名を,図2中の機器名を用いて答えよ。
解説
本文の根拠
〔新メールサーバの負荷分散の仕様〕
(2) 新 MSV1,2 とも正常時には,PC からのアクセスが分散し,一方の故障時には他方にだけアクセスが行われるように,VRRP と DNS ラウンドロビンを併用する。
〔新メールサーバの負荷分散の仕様〕
VRRPg1 は d の優先度を高く設定し,VRRPg2 は e の優先度を高く設定する。
〔新メールサーバの負荷分散の仕様〕
(3) MGW から新 MSV1,2 へのメール転送は,正常時には新 MSV1 に転送されるように,転送先を VIP1 に固定する。
VRRP はふつうルータの冗長化に使うが,ここでは2台の新 MSV の間で仮想 IP アドレスを引き継がせるのに使う。2台の両方に2つのグループを設定し,VRRPg1 は新 MSV1 を,VRRPg2 は新 MSV2 を優先度の高いマスタにする。正常時は VIP1 を新 MSV1 が,VIP2 を新 MSV2 がもち,一方が故障すると他方が両方の VIP を引き受ける(Act-Act 構成)。
本文(3)で「正常時には新 MSV1 に転送されるように,転送先を VIP1 に固定する」とあるので,VIP1 の VRRPg1 で優先度を高くするのは新 MSV1 である。d が新 MSV1,e が新 MSV2 と決まる。
採点講評は,VRRP と DNS ラウンドロビンによる Act-Act 冗長構成は応用の範囲が広いので知っておいてほしいとしている。
採点講評(IPA)
設問2は,VRRPとDNSの名前解決に関する基礎知識があれば,本問のような構成に初めて触れた人でも正答を導けるはずである。正答に至らなかった受験者は,よく復習してほしい。また,VRRPとDNSラウンドロビンによるAct-Act冗長構成は,応用の範囲が広いので,是非知っておいてもらいたい。
設問2(2)
解答欄2つ
本文で定義されている仕様において必要な,社内ゾーン情報に定義する 2 件の A レコードについて,そのホスト名と IP アドレスの組合せを答えよ。
〔備考〕ホスト名と IP アドレスの組を答える(①②は順不同)。解答例は表の形で,ホスト名 msvc・IP アドレス VIP1 と,ホスト名 msvc・IP アドレス VIP2
解説
本文の根拠
〔新メールサーバの負荷分散の仕様〕
新 MSV1 の実 IP アドレスは IP1,新 MSV2 の実 IP アドレスは IP2,VRRPg1 の仮想 IP アドレスは VIP1,VRRPg2 の仮想 IP アドレスは VIP2 である。
〔新メールサーバの負荷分散の仕様〕
新 MSV1 のホスト名は msv1,新 MSV2 のホスト名は msv2,新 MSV1,2 共通のホスト名は msvc である。
〔新メールサーバの負荷分散の仕様〕
PC のメールソフトのメール送受信サーバには,msvc を設定する。
PC はメール送受信サーバに共通のホスト名 msvc を設定している。DNS ラウンドロビンで PC のアクセスを2台に分けるには,msvc という1つの名前に2つの A レコードを登録する。その IP アドレスは実 IP アドレス(IP1,IP2)ではなく,VRRP の仮想 IP アドレス VIP1,VIP2 にする。
実 IP アドレスを登録すると,新 MSV1 が故障したとき IP1 を引き継ぐものがなく,IP1 を引いた PC はつながらない。VIP1 なら,故障時に VRRP で新 MSV2 が引き継ぐので,どちらの A レコードを引いた PC もつながる。これで「正常時は分散し,一方の故障時には他方にだけアクセスする」仕様を満たす。
間違えやすい点。「msv1 と IP1」「msv2 と IP2」は個々のサーバの名前で,PC の設定には使わないので,この仕様に必要な2件ではない。
採点講評(IPA)
設問2は,VRRPとDNSの名前解決に関する基礎知識があれば,本問のような構成に初めて触れた人でも正答を導けるはずである。正答に至らなかった受験者は,よく復習してほしい。また,VRRPとDNSラウンドロビンによるAct-Act冗長構成は,応用の範囲が広いので,是非知っておいてもらいたい。
設問3(1)
解答欄2つ
現行 NW から移行中 NW への変更において,DNS と MGW 以外で,設定変更が必要な現行 NW の機器名を,図3中の機器名を用いて答えよ。また,その設定変更内容を 40 字以内で述べよ。
〔設定変更内容〕解答例
新MSVとMGWとの間のSMTP通信を,双方向とも許可する。
解説
本文の根拠
〔MSV の移行〕
旧 MSV と新 MSV とを並行稼働させる。すなわち,旧 MSV,新 MSV とも,社内・社外宛てのメール送信,及び社内・社外からのメール受信を可能にする。
表1
項番1:送信元 MGW1,2,宛先 MSV1,プロトコル b 。項番2:送信元 MSV1〜3,宛先 MGW1,2,プロトコル b 。
表2
MGW1,2 の,社内宛てメールの転送先 IP アドレスを,VIP1 に変更する。
移行中 NW では新 MSV も社外とメールをやり取りするので,新 MSV と DMZ の MGW の間で SMTP が通らなければならない。表1で FW が許可しているのは MGW から MSV1,MSV1〜3 から MGW への SMTP だけで,新 MSV1,2 は含まれていない。したがって FW に,新 MSV と MGW の間の SMTP を許可する設定を加える。
向きは両方要る。表2の開始工程で MGW の社内宛て転送先を VIP1(新 MSV)に変えるので MGW から新 MSV へ,新 MSV から社外へ送るメールのために新 MSV から MGW へ,である。
40字に収める。解答例は「新MSVとMGWとの間のSMTP通信を,双方向とも許可する。」で30字。設問は「DNS と MGW 以外で」としているので,DNS のレコード追加や MGW の転送先変更は答えにならない。
採点講評(IPA)
設問3は,(1)の正答率が高かったが,誤答の中には,設問文の条件に合致していない解答や,勝手な仮定に基づいたと思われる解答が多く見られた。また,(2),(3)の正答率は低かった。この2問は,移行工程における,未変更社員,メール送受信サーバの変更を実施済みの社員,社外の三者間のメール転送経路を,本文に従って図3に書き込めば,正答にたどり着くことができる。この2問を正しく解答できた受験者は,他の設問の正答率も高い傾向があり,問題全体を正しく読み解いた人が多かったと推測される。
設問3(2)
解答欄2つ
本文中の下線②が必要な理由は,移行期間中に,どのような送信元と宛先のメールが送受信されるからか。その組合せを一つ答えよ。
解説
本文の根拠
〔現行 NW の仕様〕
MSV1〜3 は,LDAP を参照して,受信したメールの宛先メールアドレスに対応する MBOX が収容されている MSV を決定し,他の MSV への転送,又は自分の MBOX への格納を行う。
〔MSV の移行〕
②新 MSV も,旧 MSV と同様に,LDAP の情報を用いてメールルーティングを行う。
表2
MGW1,2 の,社内宛てメールの転送先 IP アドレスを,VIP1 に変更する。
表2
このため,移行工程の期間は,メール送受信サーバの変更を実施済みの社員と,未実施の社員(以下,未変更社員という)が混在する。
移行期間中,新 MSV が受け取るメールは2通りある。変更を実施済みの社員が PC から新 MSV に送ったメールと,社外から MGW 経由で届くメール(開始工程で MGW の転送先が VIP1=新 MSV に変わっている)である。その宛先が未変更社員だと,その人の MBOX はまだ旧 MSV にあるので,新 MSV の MBOX に入れても本人は読めない。
そこで新 MSV も LDAP を見て,宛先の MBOX がどの MSV にあるかを調べ,旧 MSV へ転送する必要がある。これが下線②の理由である。
送信元は「変更を実施済みの社員」または「社外」のどちらか,宛先は「未変更社員」。採点講評は(2)(3)の正答率が低く,三者間の転送経路を本文に従って図3に書き込めば正答にたどり着けるとしている。
採点講評(IPA)
設問3は,(1)の正答率が高かったが,誤答の中には,設問文の条件に合致していない解答や,勝手な仮定に基づいたと思われる解答が多く見られた。また,(2),(3)の正答率は低かった。この2問は,移行工程における,未変更社員,メール送受信サーバの変更を実施済みの社員,社外の三者間のメール転送経路を,本文に従って図3に書き込めば,正答にたどり着くことができる。この2問を正しく解答できた受験者は,他の設問の正答率も高い傾向があり,問題全体を正しく読み解いた人が多かったと推測される。
設問3(3)
解答欄2つ
表2中の移行工程におけるメールの転送経路の例を,次の(ア),(イ)に示す。“旧 MSV”,“新 MSV”,“→”を用いて,経路を完成させよ。(ア)送信元が社外,宛先が未変更社員:送信元のメールサーバ → MGW → [ (A) ]。(イ)送信元が未変更社員,宛先が社外:送信元 PC → [ (B) ] → MGW → 宛先のメールサーバ
解説
本文の根拠
表2
MGW1,2 の,社内宛てメールの転送先 IP アドレスを,VIP1 に変更する。
〔MSV の移行〕
②新 MSV も,旧 MSV と同様に,LDAP の情報を用いてメールルーティングを行う。
表2
(1) PC と新 MSV の間でメール送受信を行えるように,PC のメールソフトのメール送受信サーバ設定に,新 MSV を追加する。
(ア)社外から未変更社員宛て:MGW の社内宛ての転送先は開始工程で VIP1 に変わっているので,まず新 MSV に届く。新 MSV は LDAP を見て,宛先の MBOX が旧 MSV にあると分かり,旧 MSV へ転送する。したがって (A) は「新 MSV → 旧 MSV」。
(イ)未変更社員から社外宛て:未変更社員は移行工程の作業をしていないので,PC のメールソフトには旧 MSV しか設定されていない。PC は旧 MSV に送り,旧 MSV が MGW へ中継する。したがって (B) は「旧 MSV」。
間違えやすい点。(A) は MGW から直接旧 MSV へ届くのではない。転送先が VIP1 に変わった後なので,いったん新 MSV を経由する。
採点講評(IPA)
設問3は,(1)の正答率が高かったが,誤答の中には,設問文の条件に合致していない解答や,勝手な仮定に基づいたと思われる解答が多く見られた。また,(2),(3)の正答率は低かった。この2問は,移行工程における,未変更社員,メール送受信サーバの変更を実施済みの社員,社外の三者間のメール転送経路を,本文に従って図3に書き込めば,正答にたどり着くことができる。この2問を正しく解答できた受験者は,他の設問の正答率も高い傾向があり,問題全体を正しく読み解いた人が多かったと推測される。
設問3(4)
40字以内
表2中の下線③では,LDAP のどのような情報がどのように変更されるか。40 字以内で述べよ。
解答例
申請者のメールアドレスに対応するメールサーバが,新MSVに変更される。
解説
本文の根拠
〔現行 NW の仕様〕
(2) 社員のメールボックス(以下,MBOX という)は,MSV1〜3 に分散収容しており,メールアドレスとその MBOX を収容する MSV との対応を,LDAP に登録している。
表2
(2) 各社員の申告に基づいて,③LDAP の情報を変更する(申告を受け付け,LDAP の情報を変更する Web アプリケーションが,事前に用意されている)。
LDAP には「メールアドレス」と「その MBOX を収容する MSV」の対応が登録されている。社員が移行工程の作業をして申告すると,その社員のメールアドレスに対応する MSV を,旧 MSV から新 MSV に書き換える。
これ以降,旧 MSV・新 MSV のどちらに届いたその社員宛てのメールも,LDAP によるメールルーティングで新 MSV の MBOX に格納される。社員は PC に追加した新 MSV から受信すればよい。
40字に収める。解答例は「申請者のメールアドレスに対応するメールサーバが,新MSVに変更される。」で35字。「どのような情報」(メールアドレスに対応するメールサーバ)と「どのように」(新 MSV に)の両方を書く。
出典:平成28年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)